

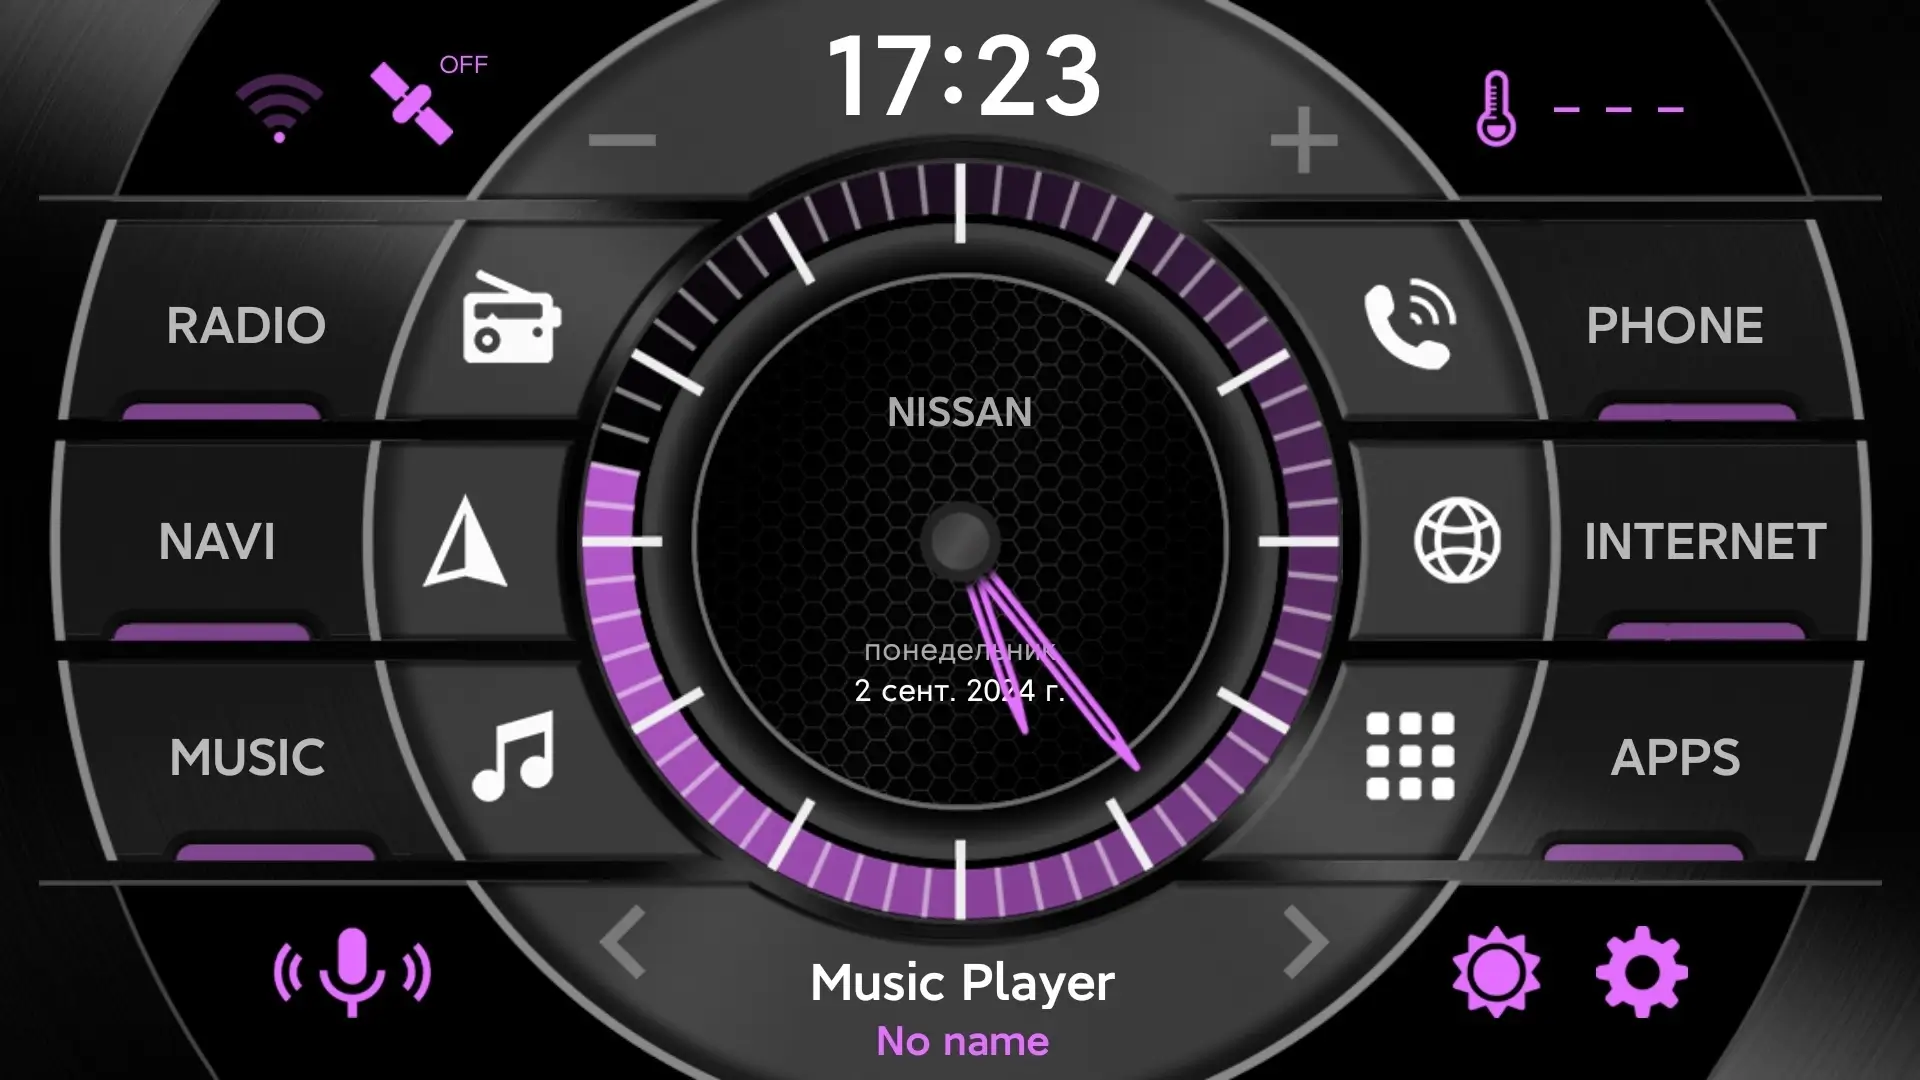
AGAMA Car Launcher (Premium) - Функциональный лаунчер для управления мультимедиа в вашем автомобиле. Стильный и минималистичный дизайн приложения гармонично впишется в интерьер любого автомобиля. Важнейшие функции и необходимая информация всегда под рукой благодаря удобному доступу на главном экране.
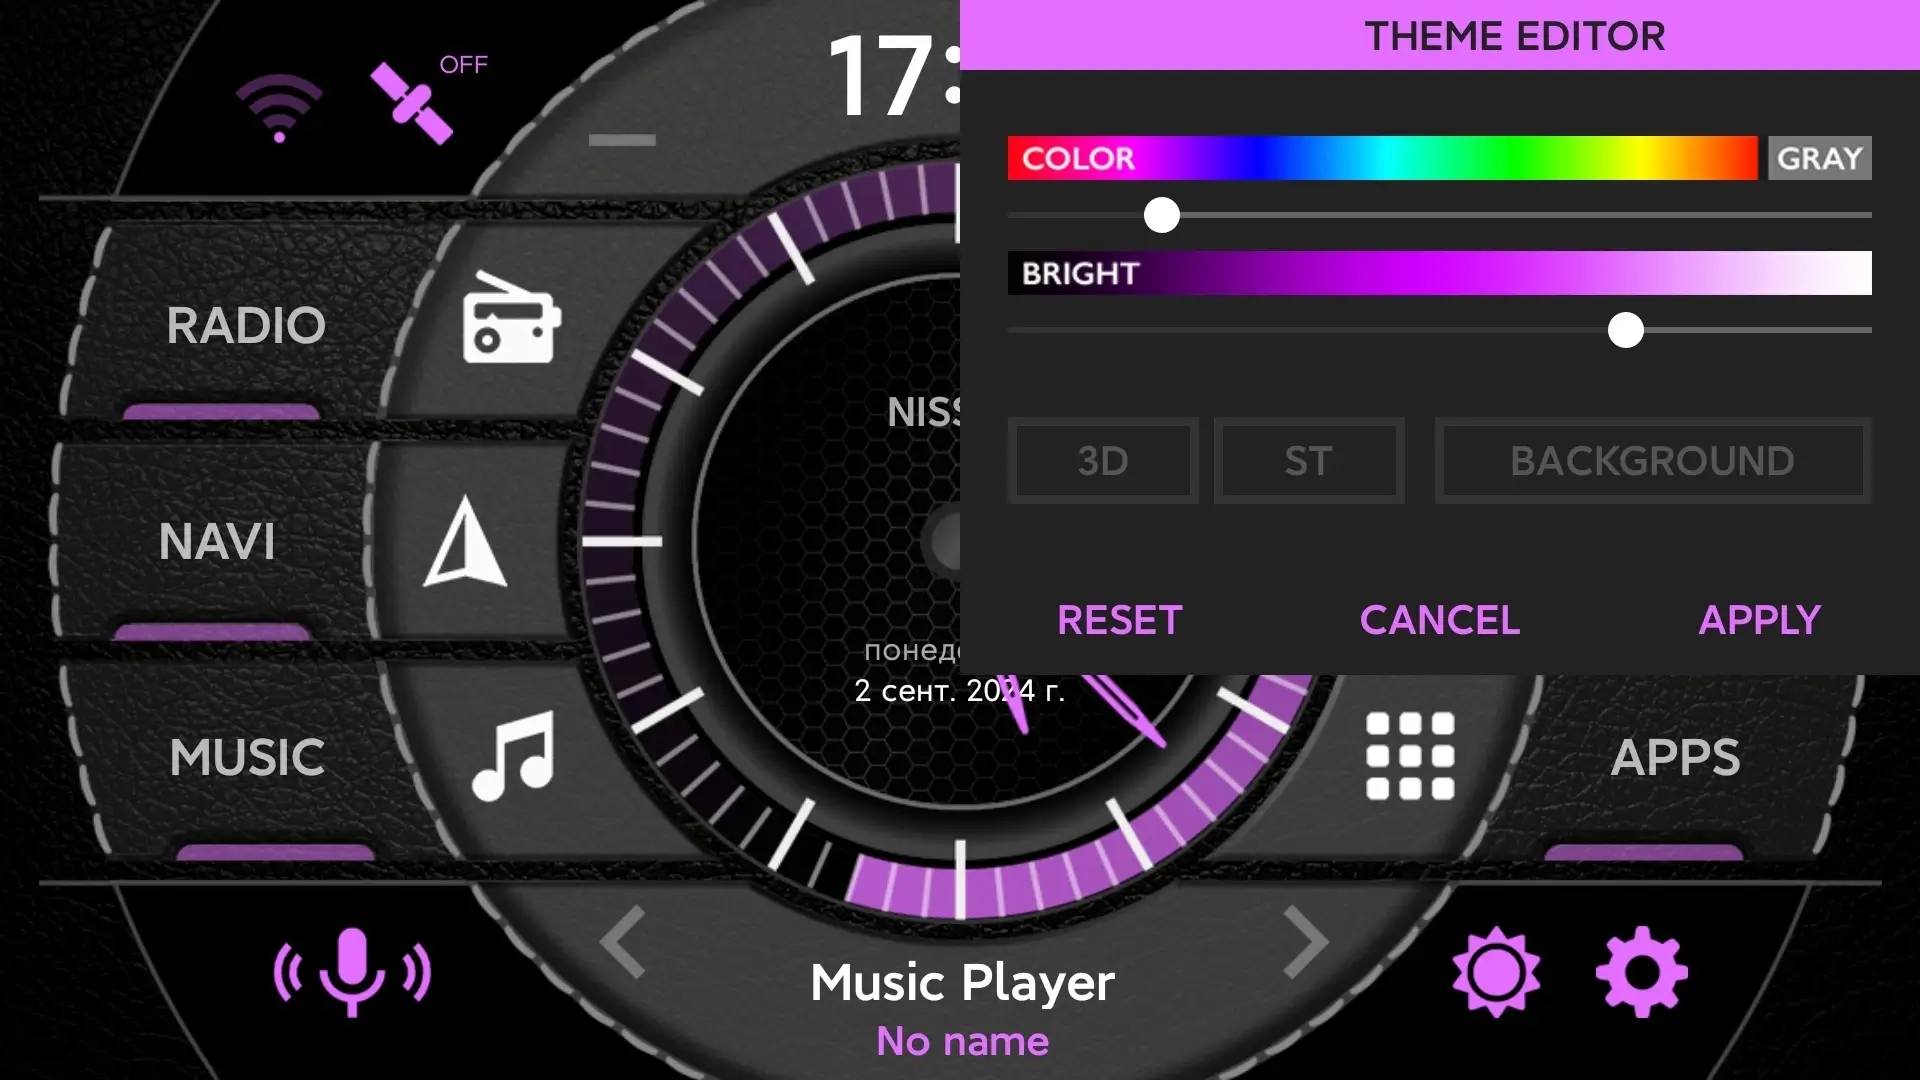
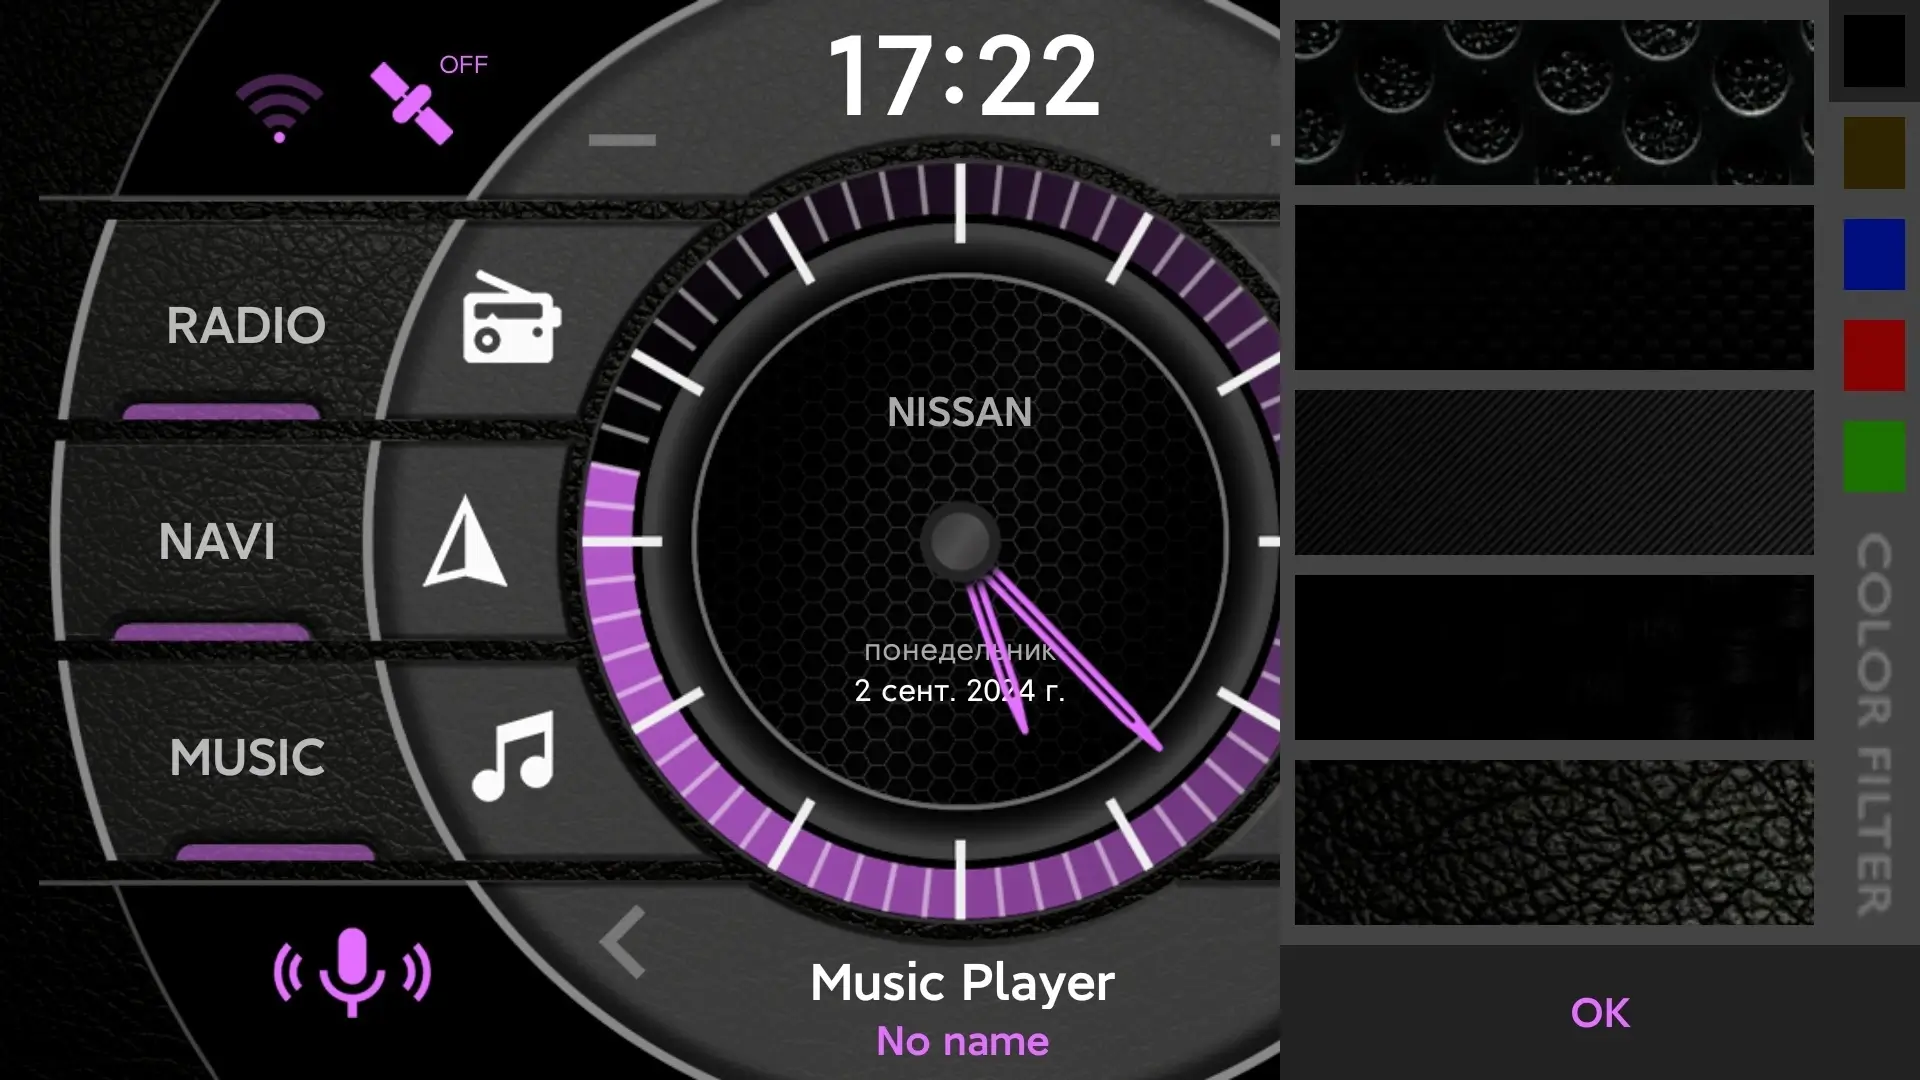
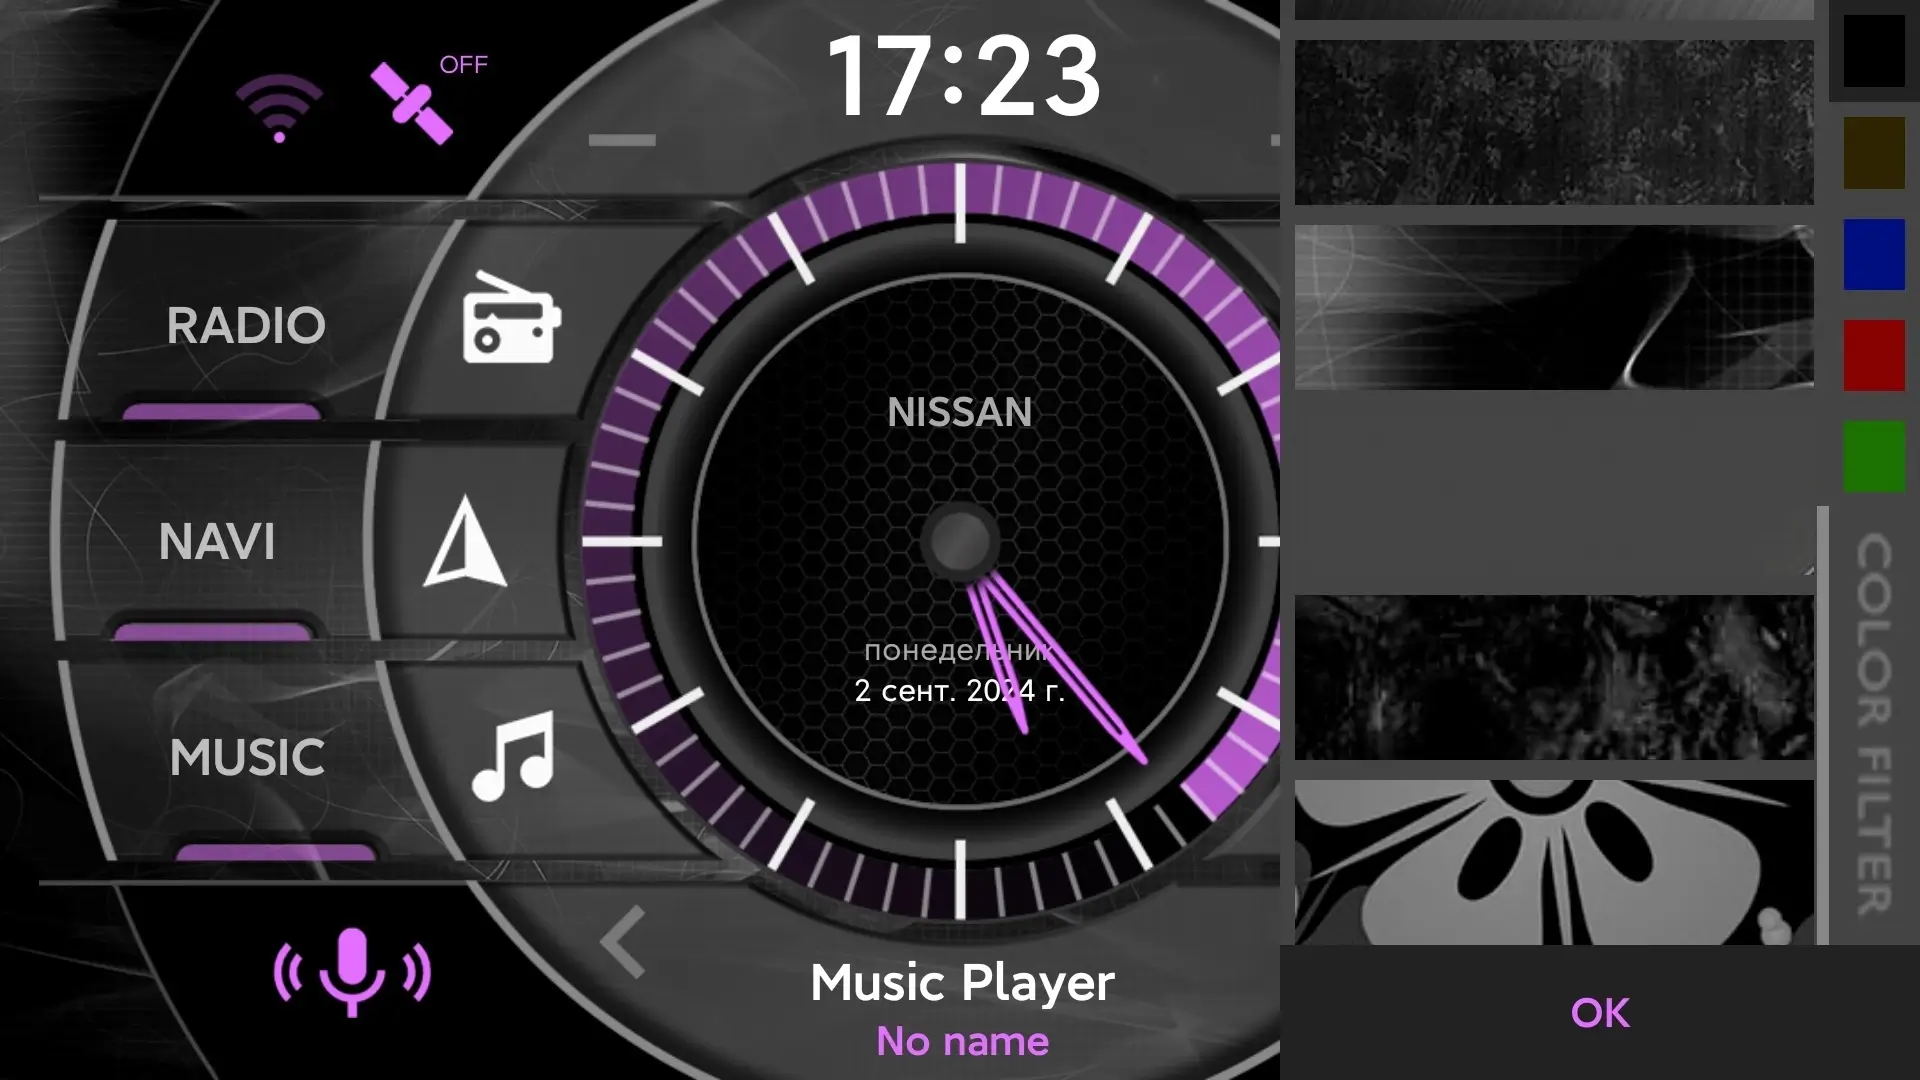
Гибкие настройки оформления, мгновенный доступ к приложениям, а также виджеты спидометра, музыкального плеера и навигации обеспечат максимальное удобство и эффективность.
Особенности приложения:
- Гибкие настройки оформления;
- Автоматическая регулировка яркости экрана;
- Стильный дизайн в духе автомобильной эстетики;
- Виджет спидометра с точным определением скорости по GPS;
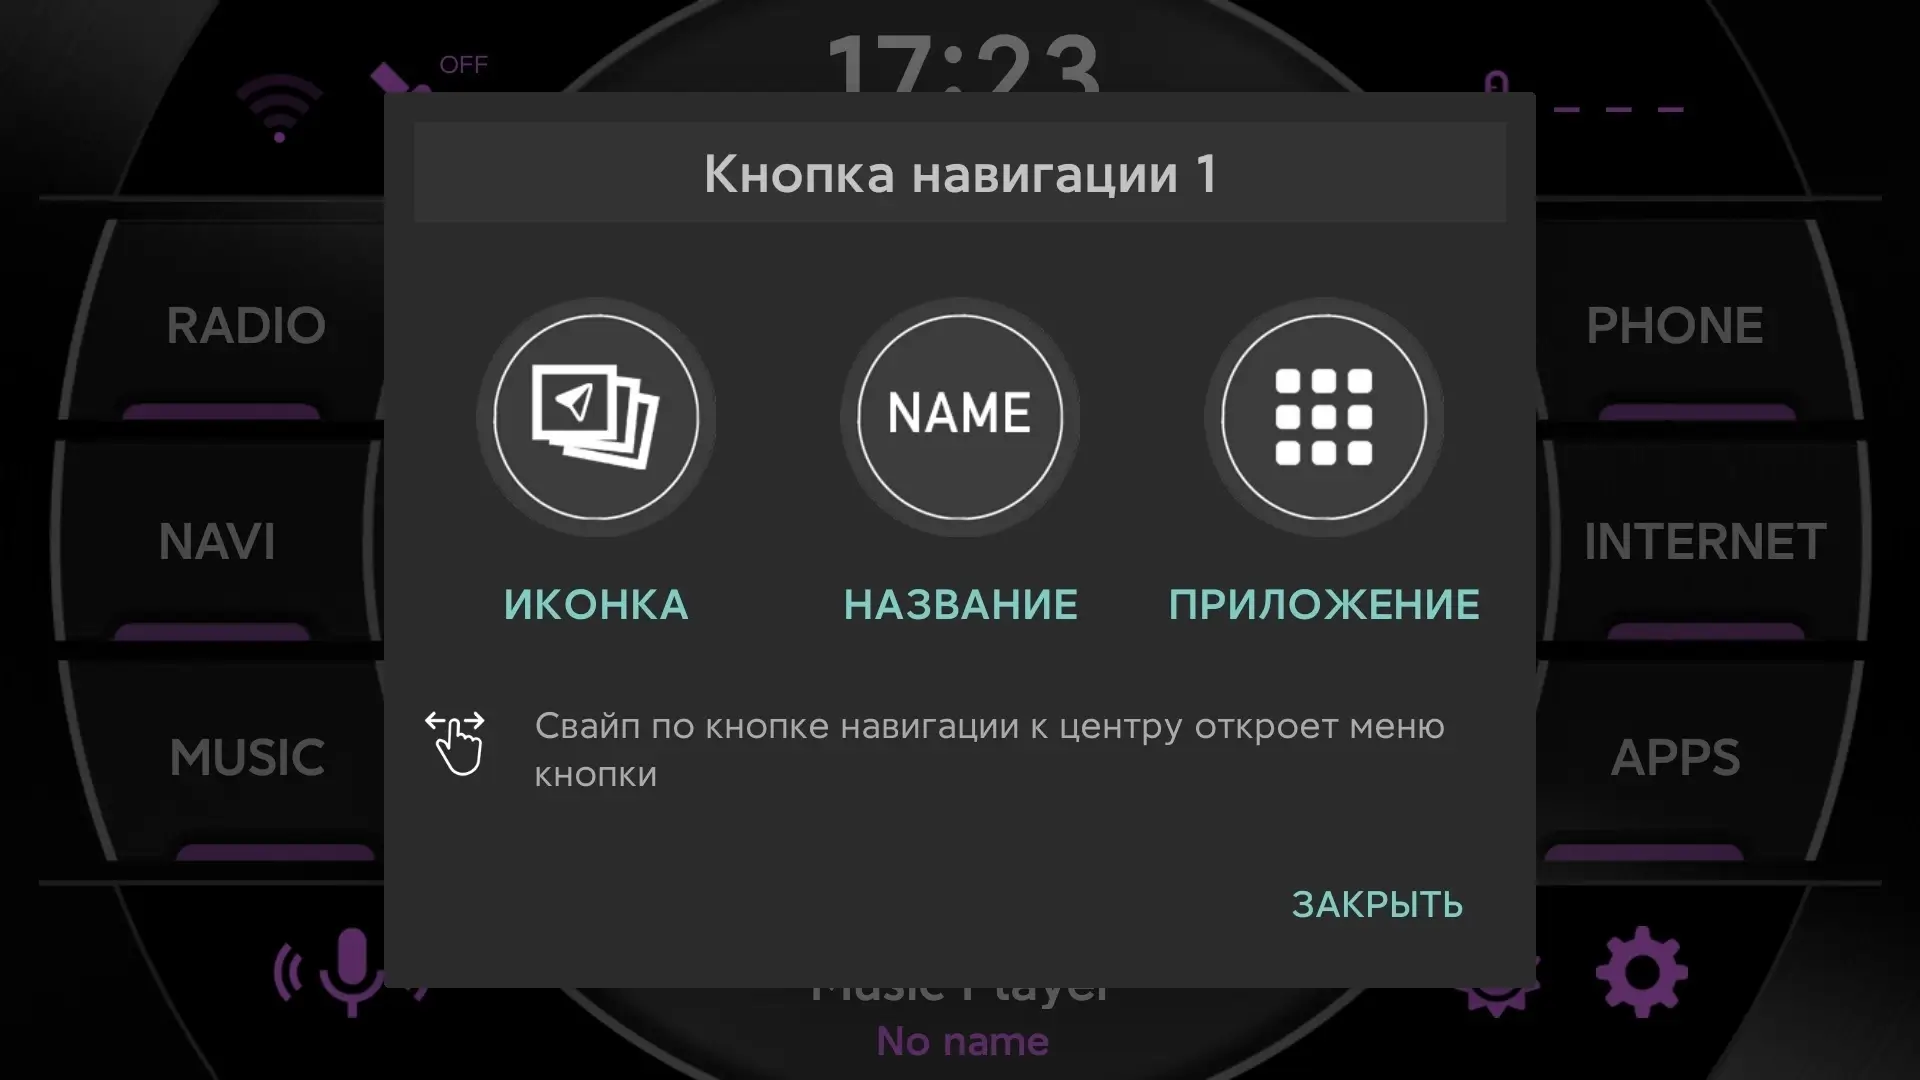
- 24 программируемые кнопки для быстрого запуска приложений;
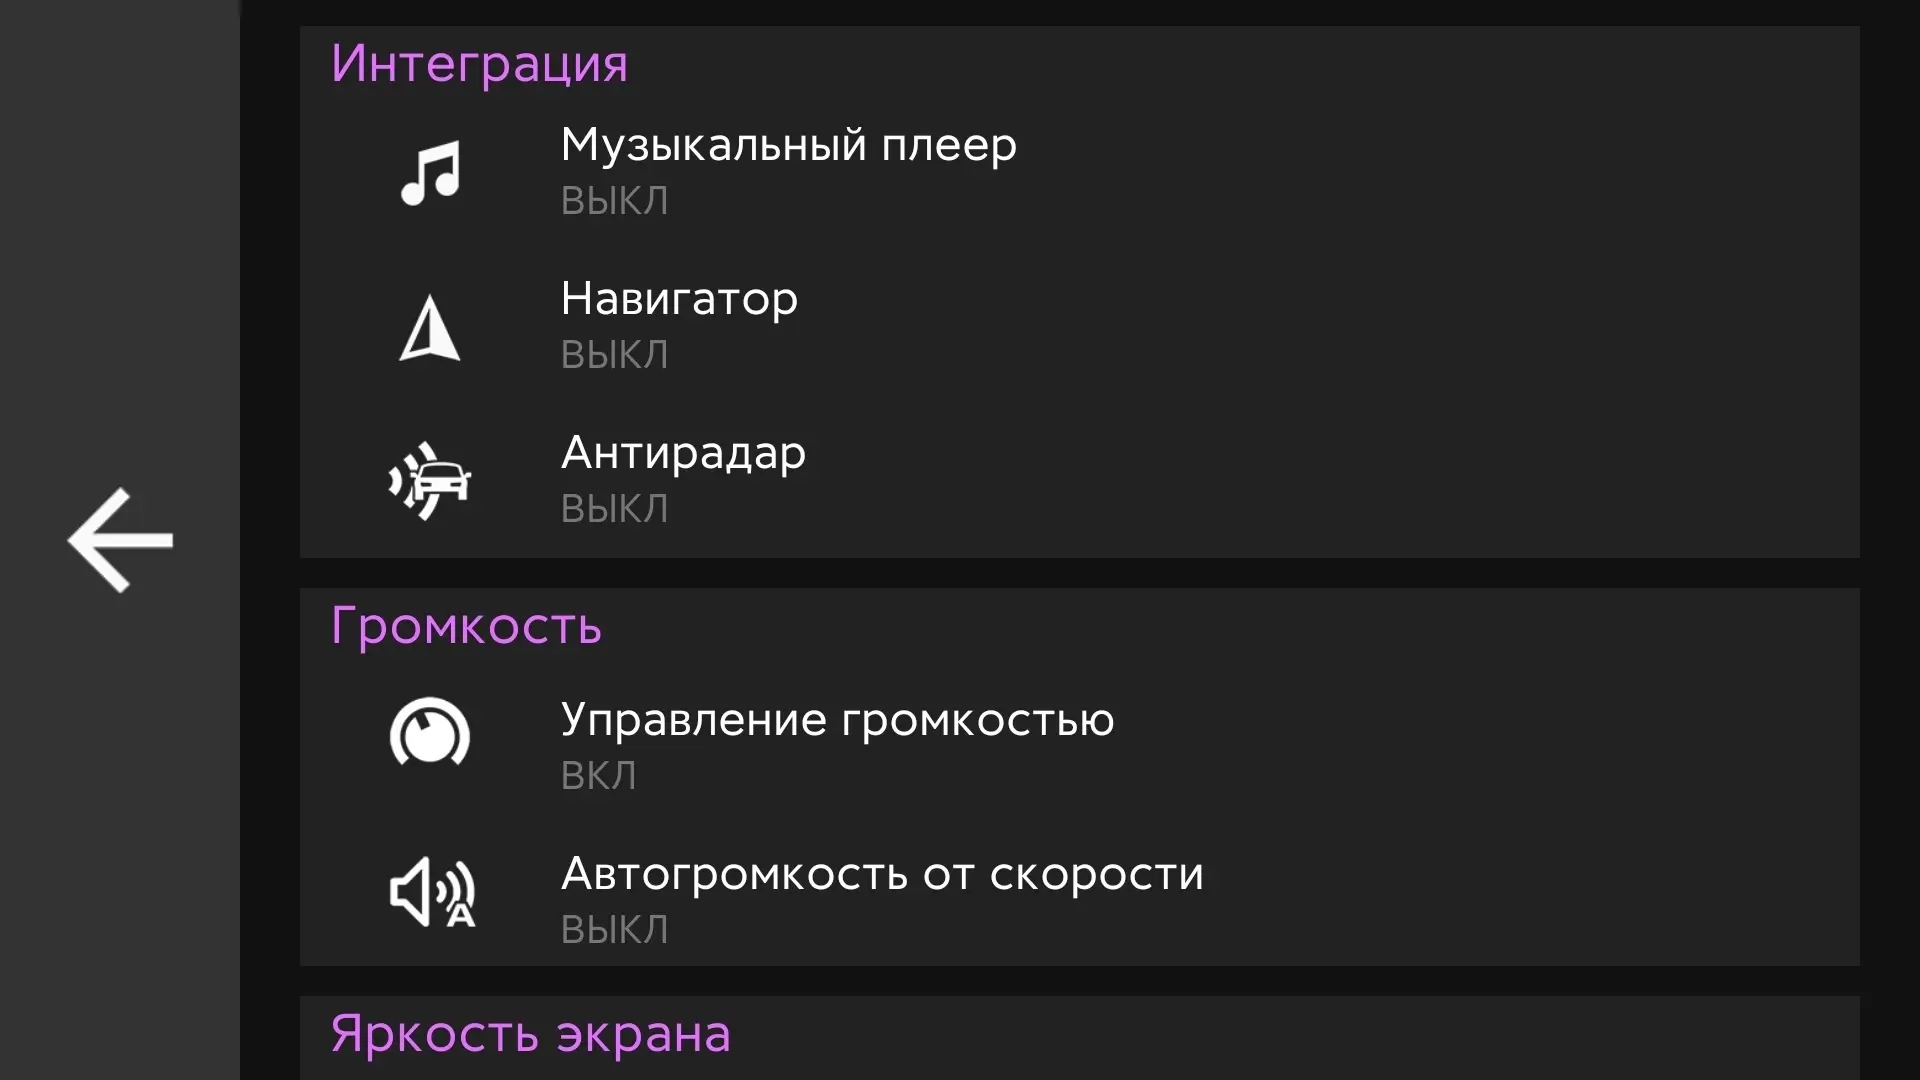
- Виджет музыкального плеера (поддержка большинства известных приложений для воспроизведения музыки);
- Отображение информации (Wi-Fi, GPS, Мобильный интернет, Bluetooth, USB, Батарея);
- Навигационный виджет с функцией ведения по маршруту;
- Прогноз погоды на 5 дней в вашем местоположении;
- Голосовой ассистент для удобства управления;
- Виджет компаса для любителей путешествий.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
AGAMA Car Launcher v5.1.1 (Premium)
apk
16.86 Mb
23
Версия 5.1.1 (51103)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
21.09.2026, 11:22
Файл
agama_v5_1_1_uni_modded_kill.apk
Имя
AGAMA Car Launcher
Пакет
altergames.carlauncher
MD5
273df539a96c744d70d946390144cf8d
SHA-1
94fd021aa1a1e76d3de99c0fd21d1b090ad859a0
SHA-256
897bc01c2c313d4660202a06a7ecff8f411380439133010c32ec32811120793a
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
65