

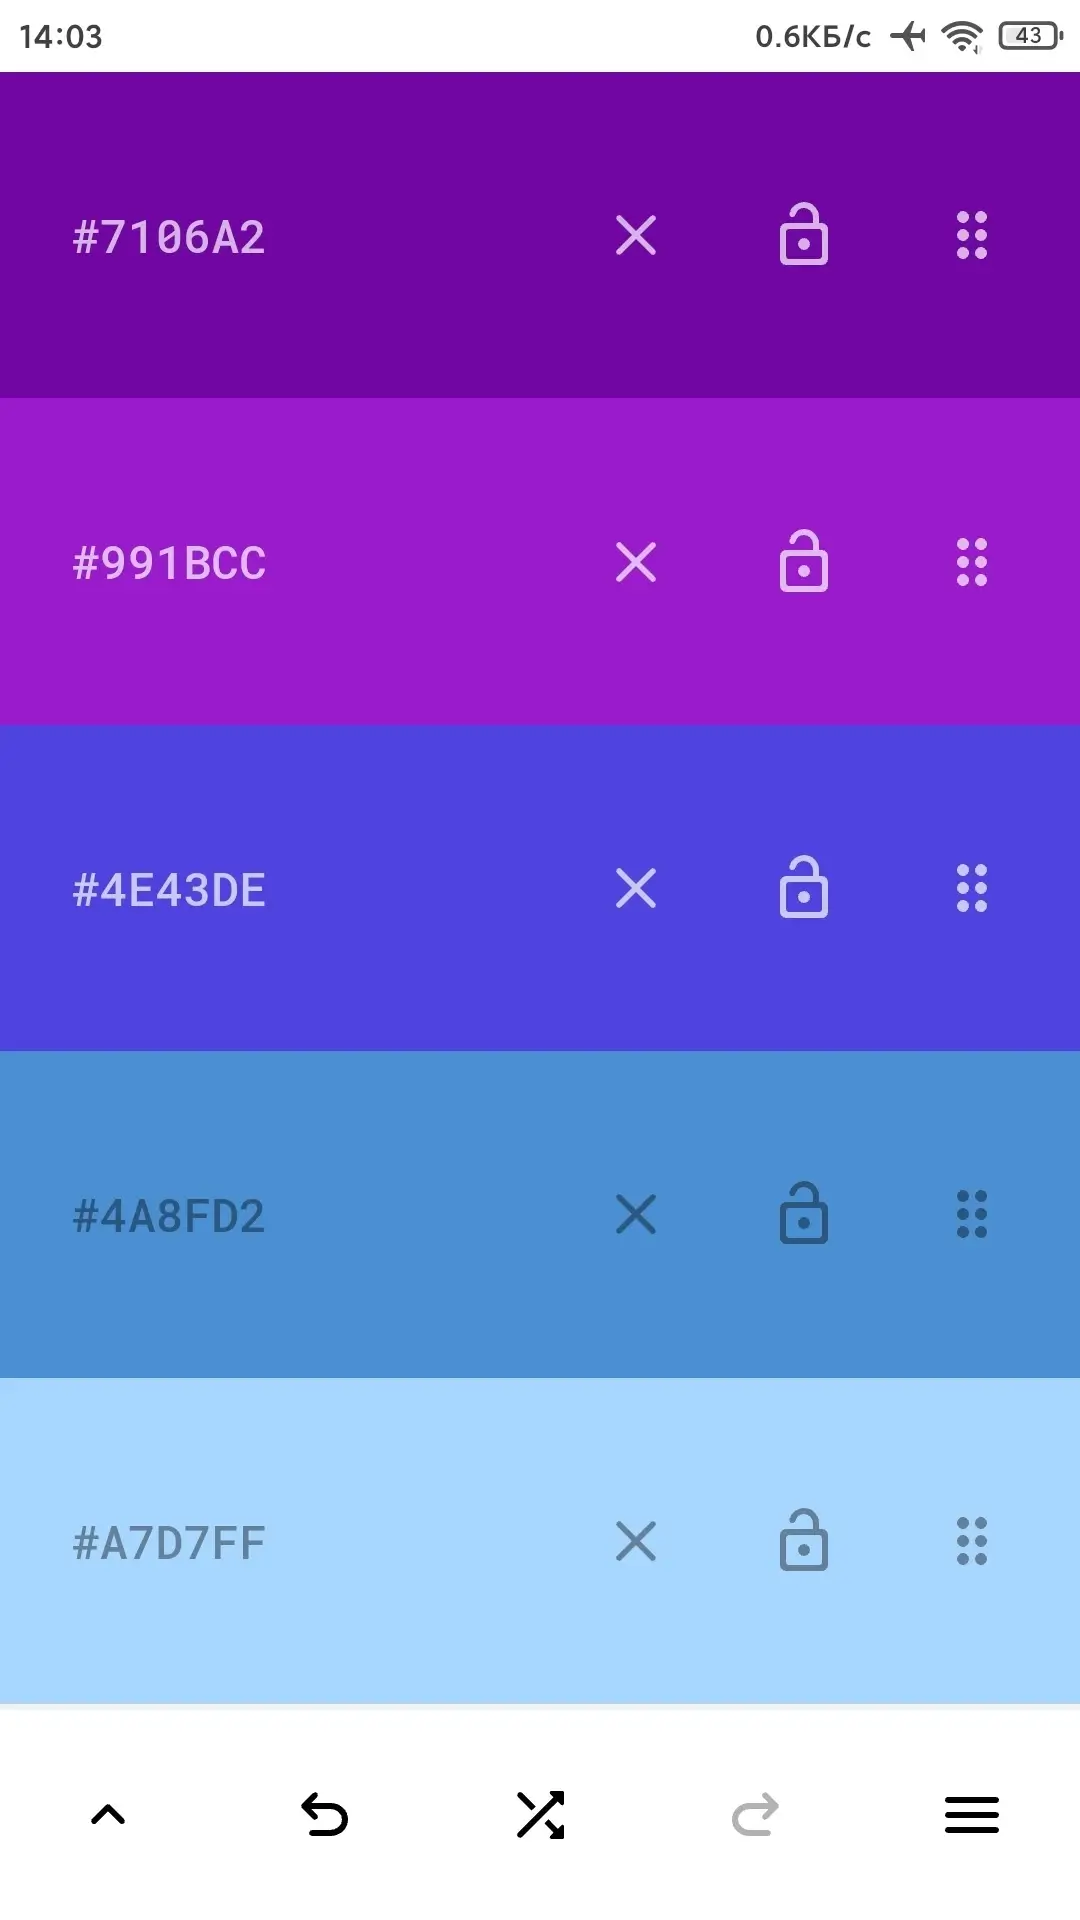
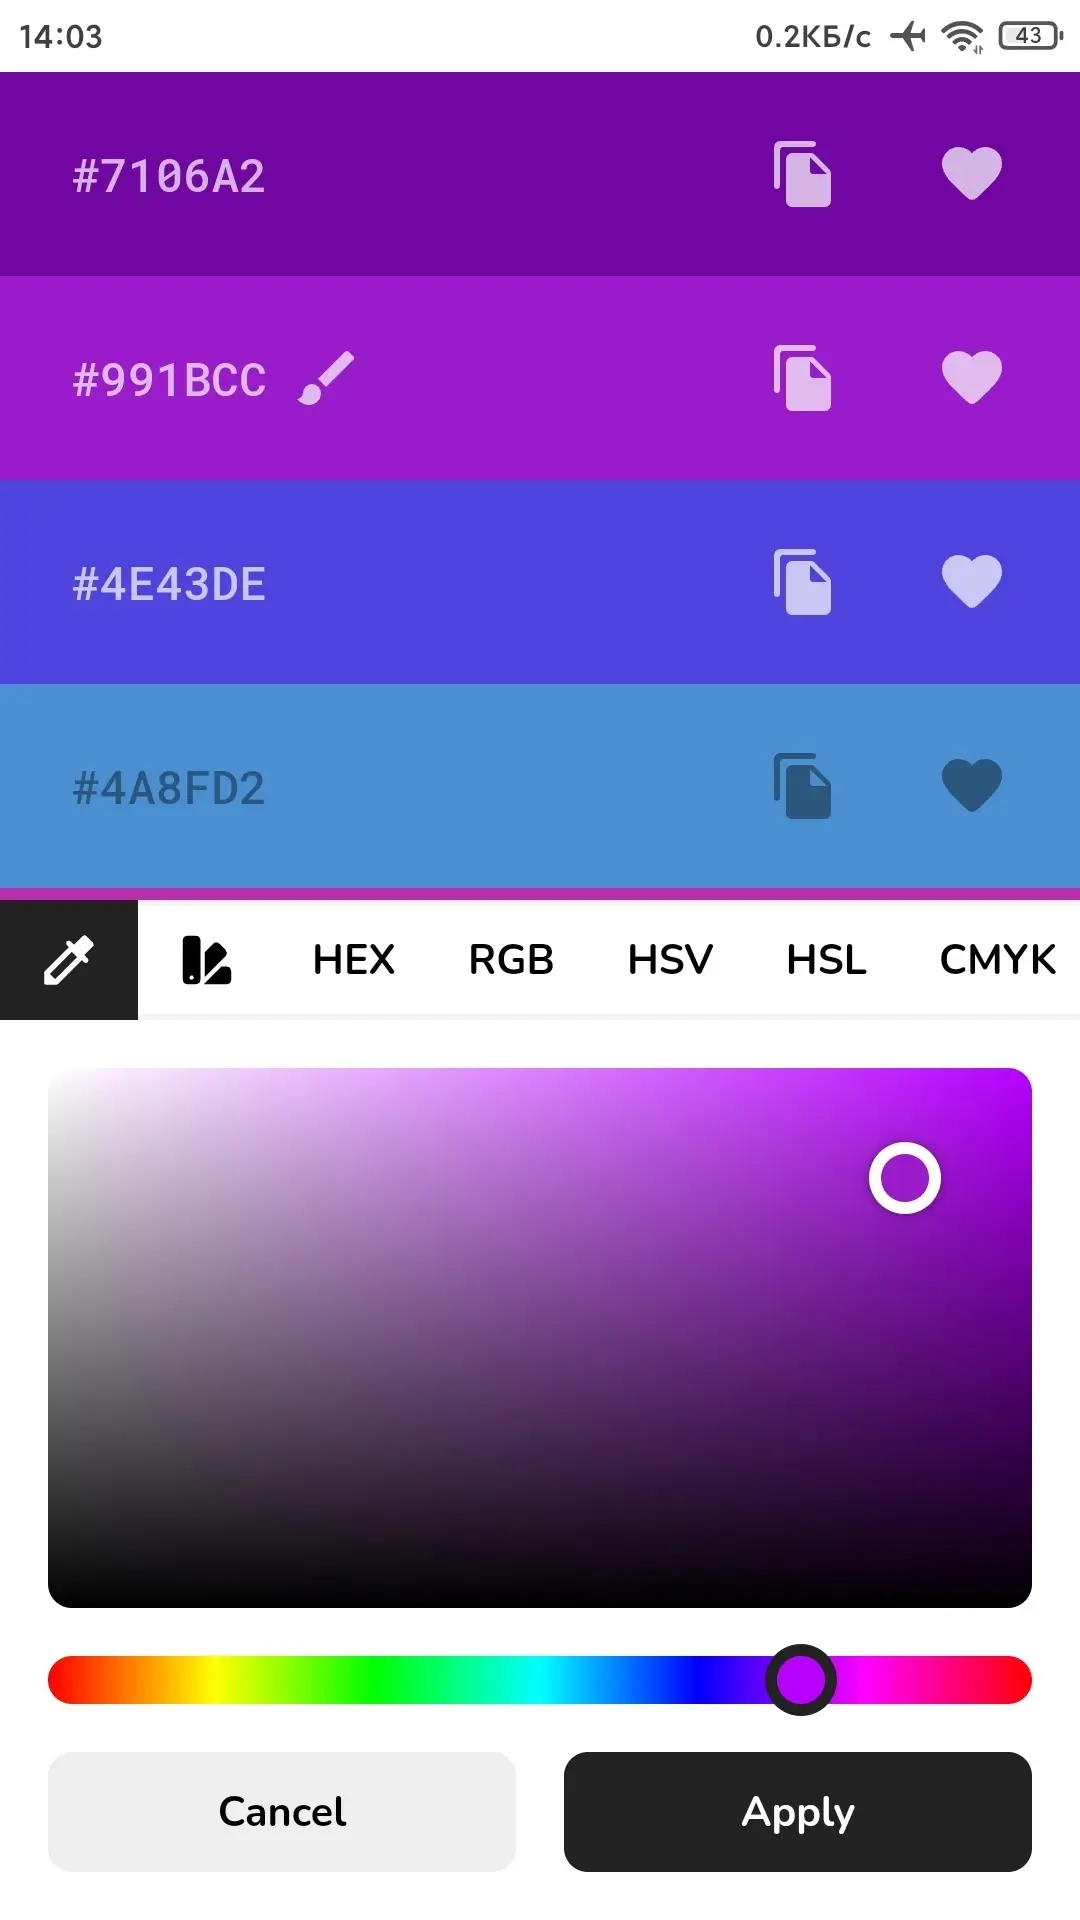
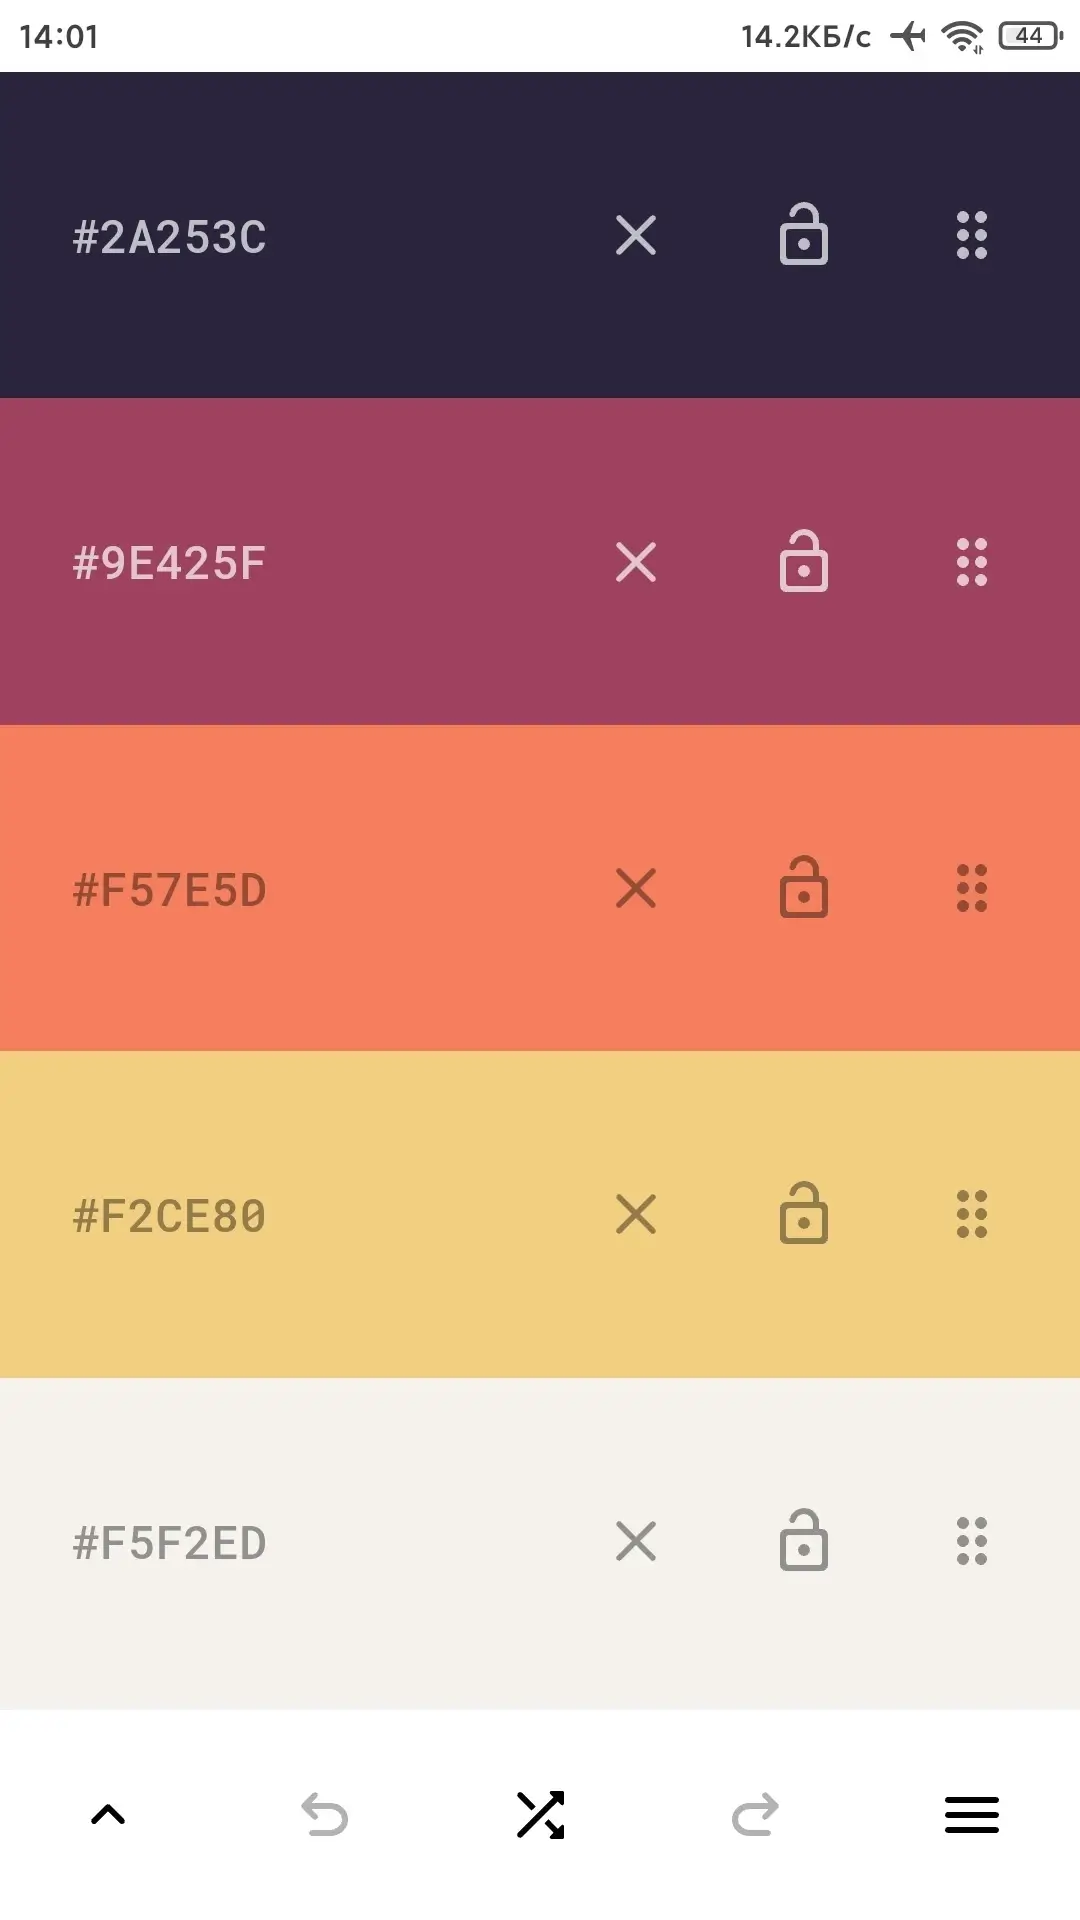
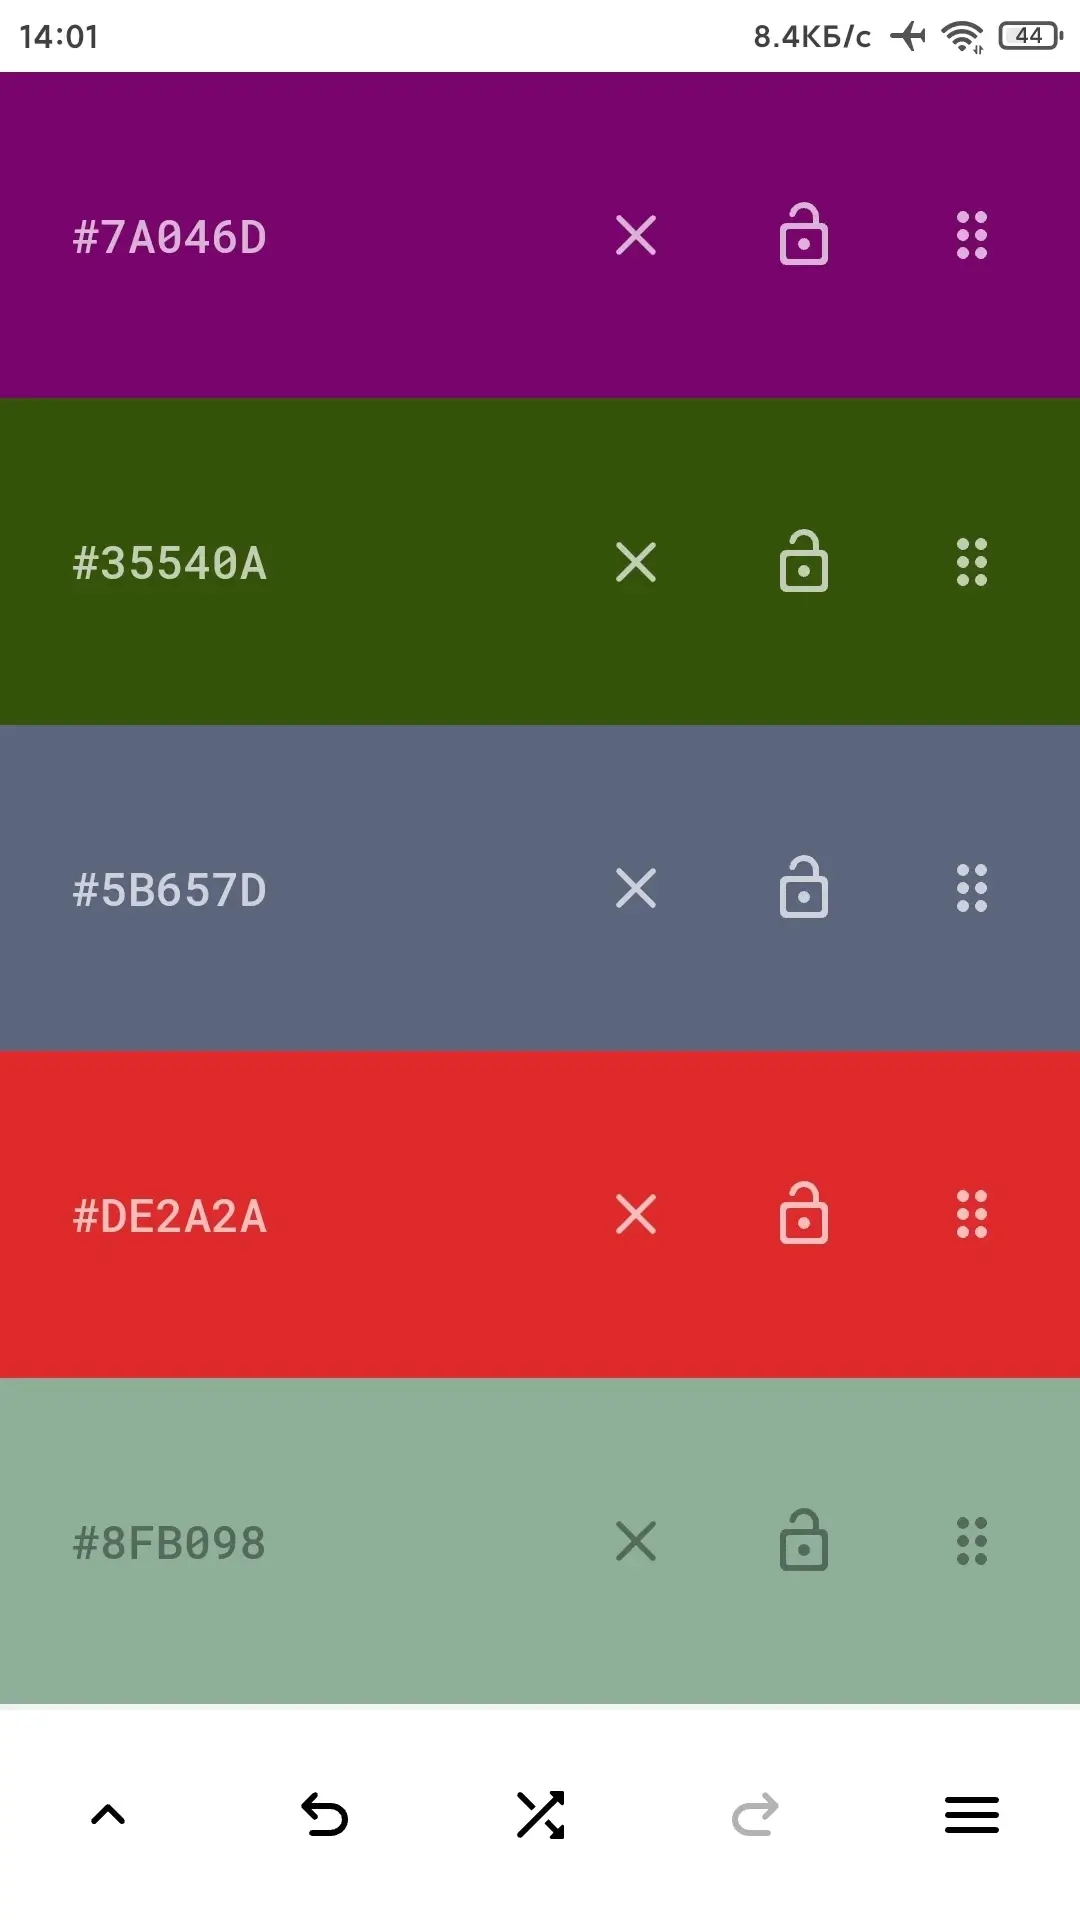
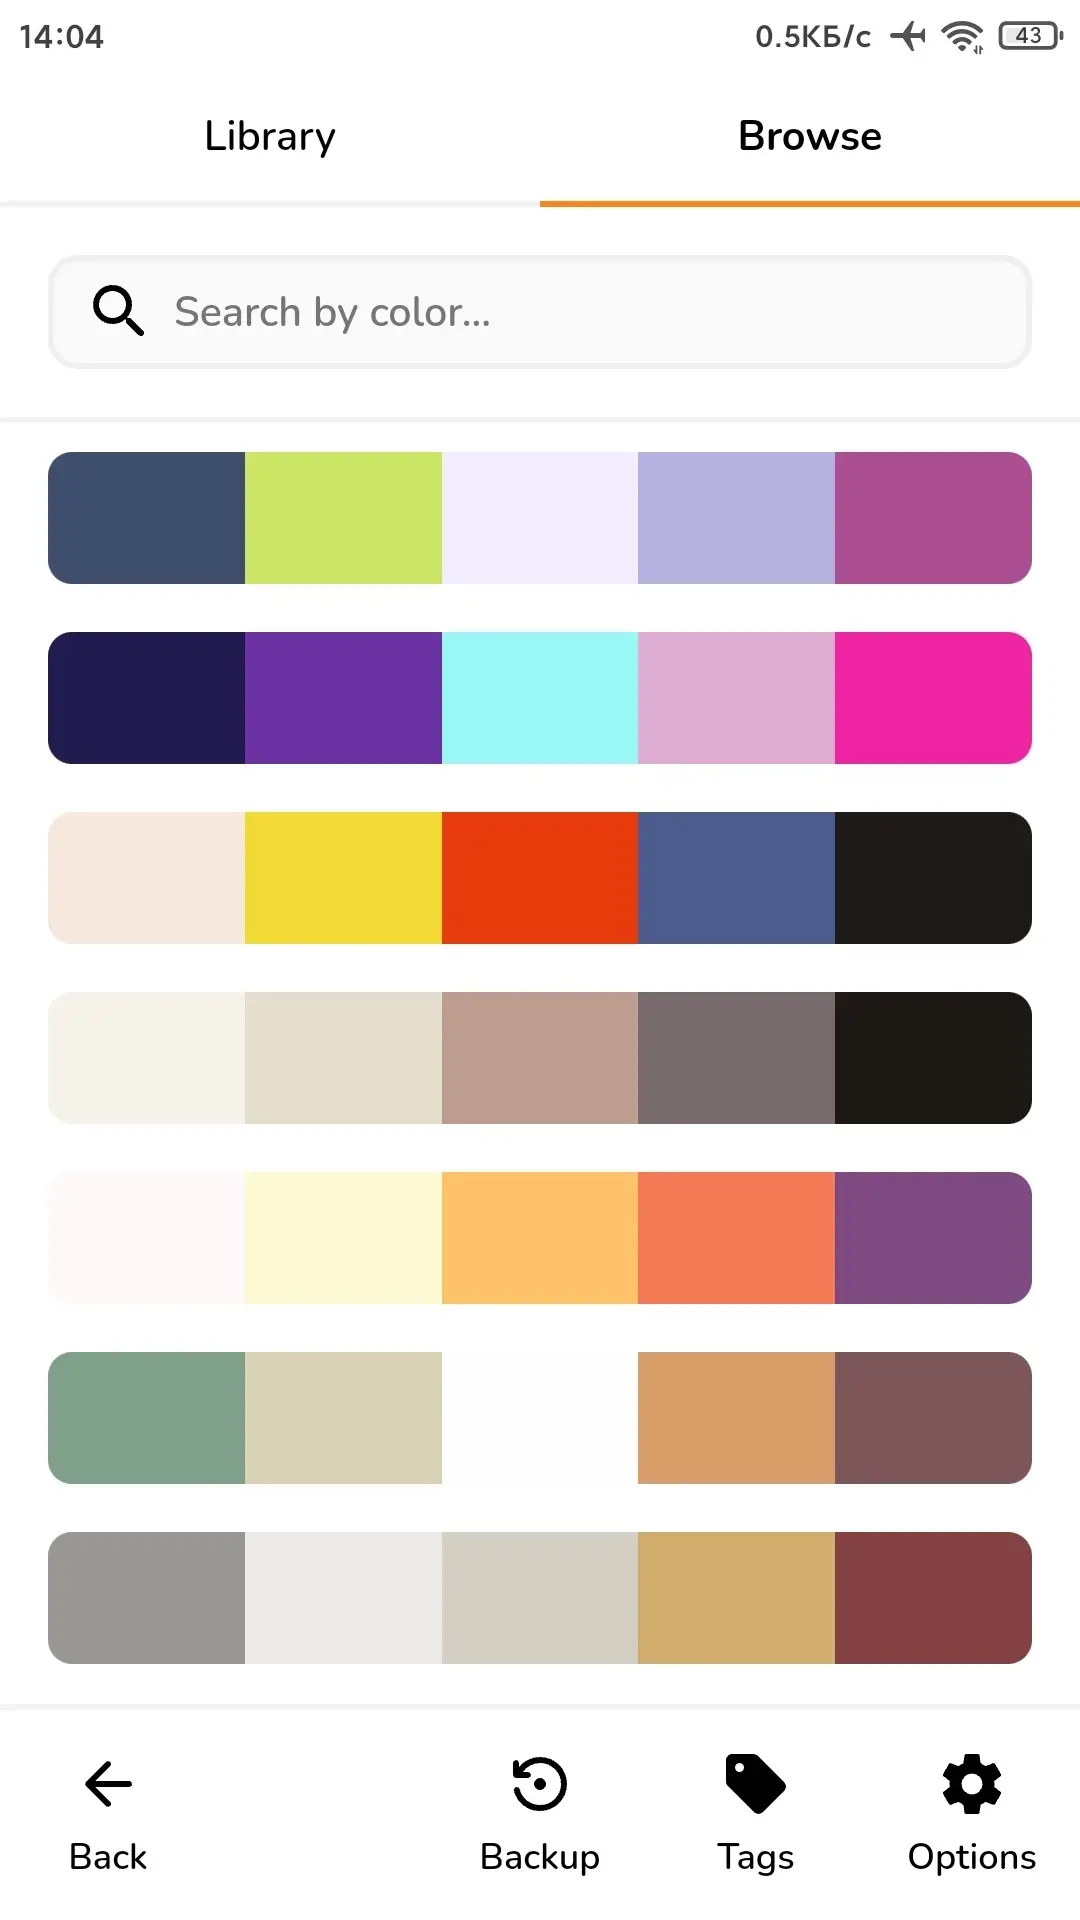
Pigments (Plus) - Функциональный инструмент для создания и редактирования цветовых палитр. Создавайте цветовые схемы, настраивайте цвета по вашему усмотрению и управляйте каждым аспектом палитры. Благодаря нескольким типам генераторов, интерактивному цветовому колесу и возможности проверки контрастности, вы сможете создавать уникальные цветовые комбинации.
Помимо этого, приложение предлагает функции изоляции цветов, проверки контрастности, имитации нарушений цветового зрения и многие другие опции для креативных экспериментов с цветом.
Сохраняйте понравившиеся комбинации цветов, экспортируйте палитры и делитесь ими с другими пользователями. Тёмная и светлая темы приложения позволят вам комфортно работать в любое время суток.
Особенности приложения:
- Простота создания цветовых палитр;
- Каждая цветовая схема может содержать до 30 цветов;
- Несколько типов генераторов для создания стартовых цветовых палитр;
- Возможность изменения порядка цветов и блокировки определённых цветов;
- Режим изоляции, проверка контрастности и имитация нарушений цветового зрения;
- Интерактивные цветовые колеса RGB / RYB для создания цветовых гармоний (монохроматических, аналоговых, дополнительных, составных, триадных и т.д.);
- Настраиваемые цвета с использованием различных режимов выбора цвета (визуальный, HEX, RGB, HSV, HSL или CMYK);
- Регулируемая палитра с возможностью настройки оттенка, насыщенности, яркости и температуры;
- Возможность сохранения цветов / палитр для последующего использования;
- Экспорт в различные форматы и возможность поделиться палитрой;
- История изменений и возможность отмены / повтора;
- Создание цветовых палитр из изображений;
- Тёмная и светлая темы приложения;
- Режим наложения цветов.
Особенности модификации (от FuRReX):
- Plus разблокирован;
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Pigments v3.93 (Plus)
apk
6.69 Mb
8
Версия 3.93 (293)
Архитектуры Universal
OS(MIN) Android 7.0+ (API 24)
VirusTotal
04.10.2026, 00:18
Файл
pigments_v3_93_uni_modded_s.apk
Имя
Pigments
Пакет
com.sorincovor.pigments
MD5
49f1fa4944d1fa144e4475f451cedd8b
SHA-1
d4e91638e62927d6f4d7d0f5ea2a22b25abc89f6
SHA-256
90f2bd30b39f9b70c2ca21598ca7b5eebb5f86a935e0e7aedf851d1c68ecd416
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
65