

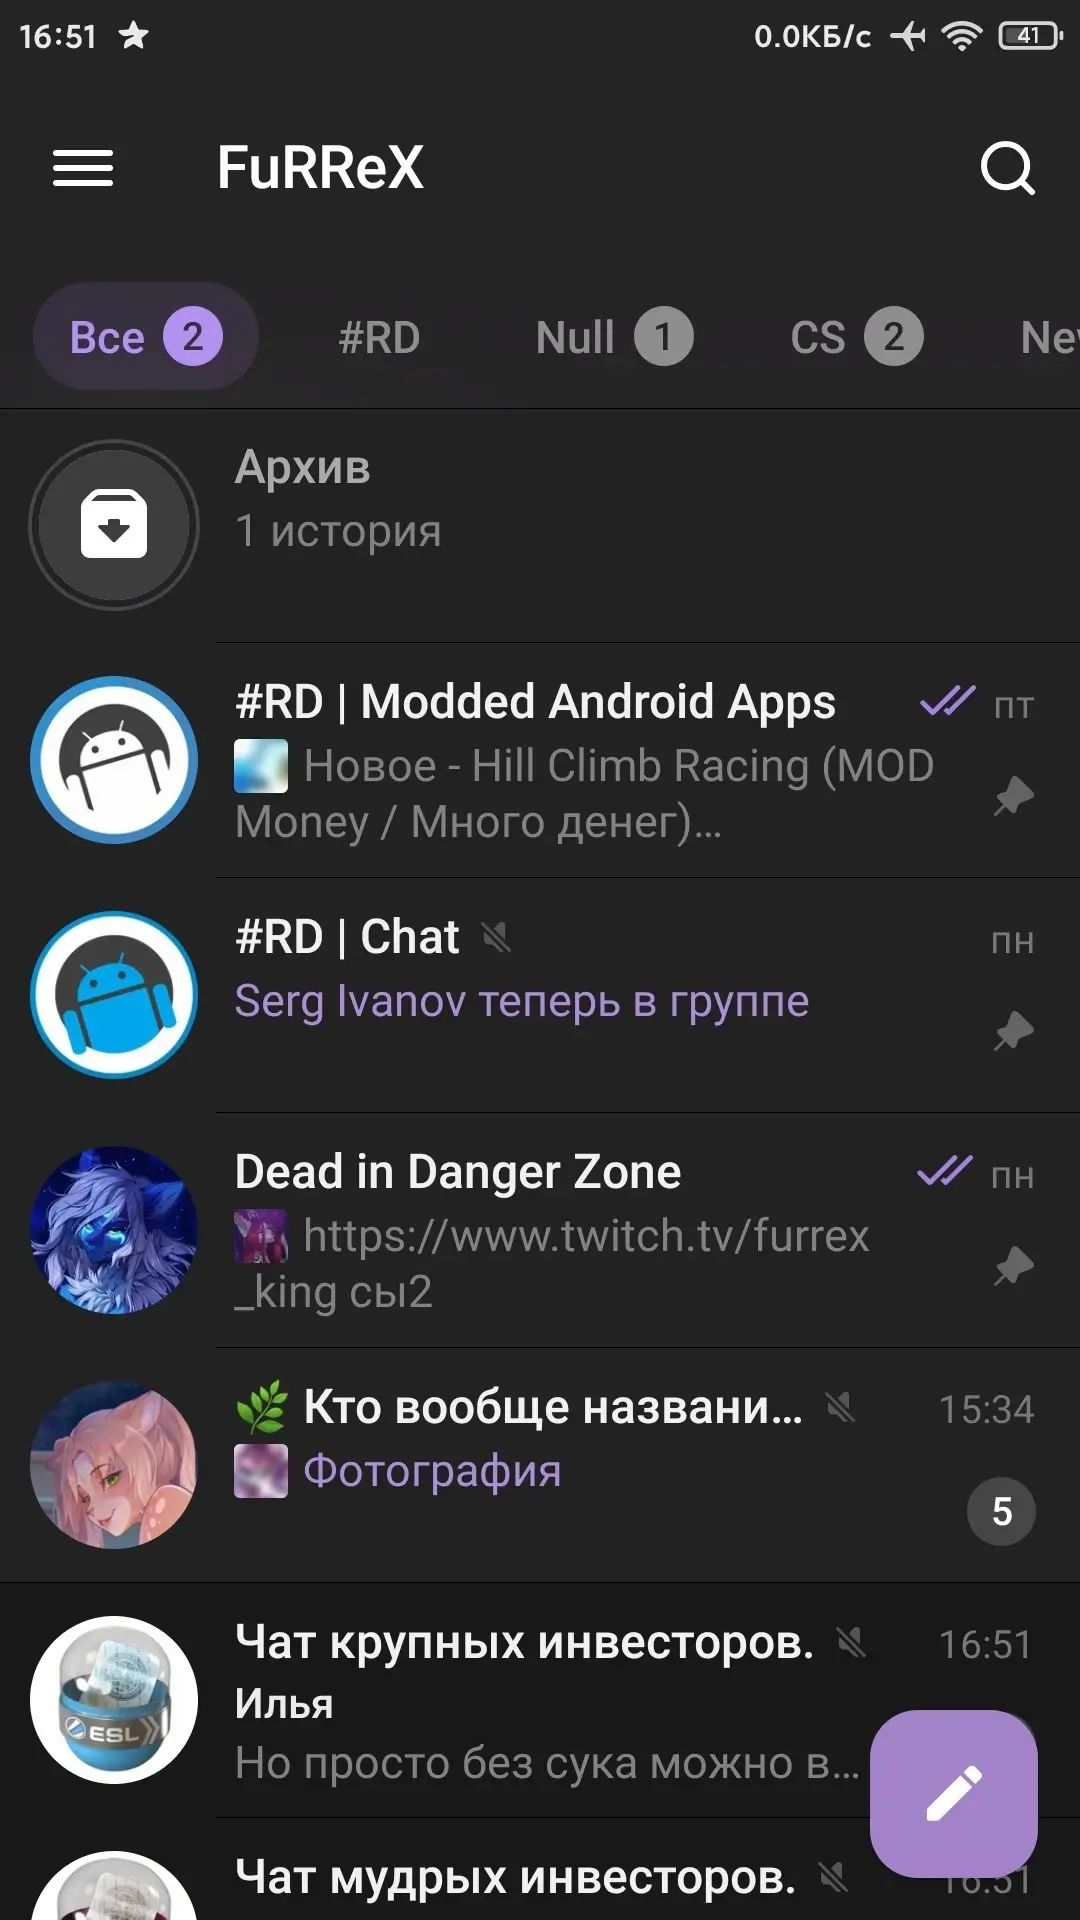
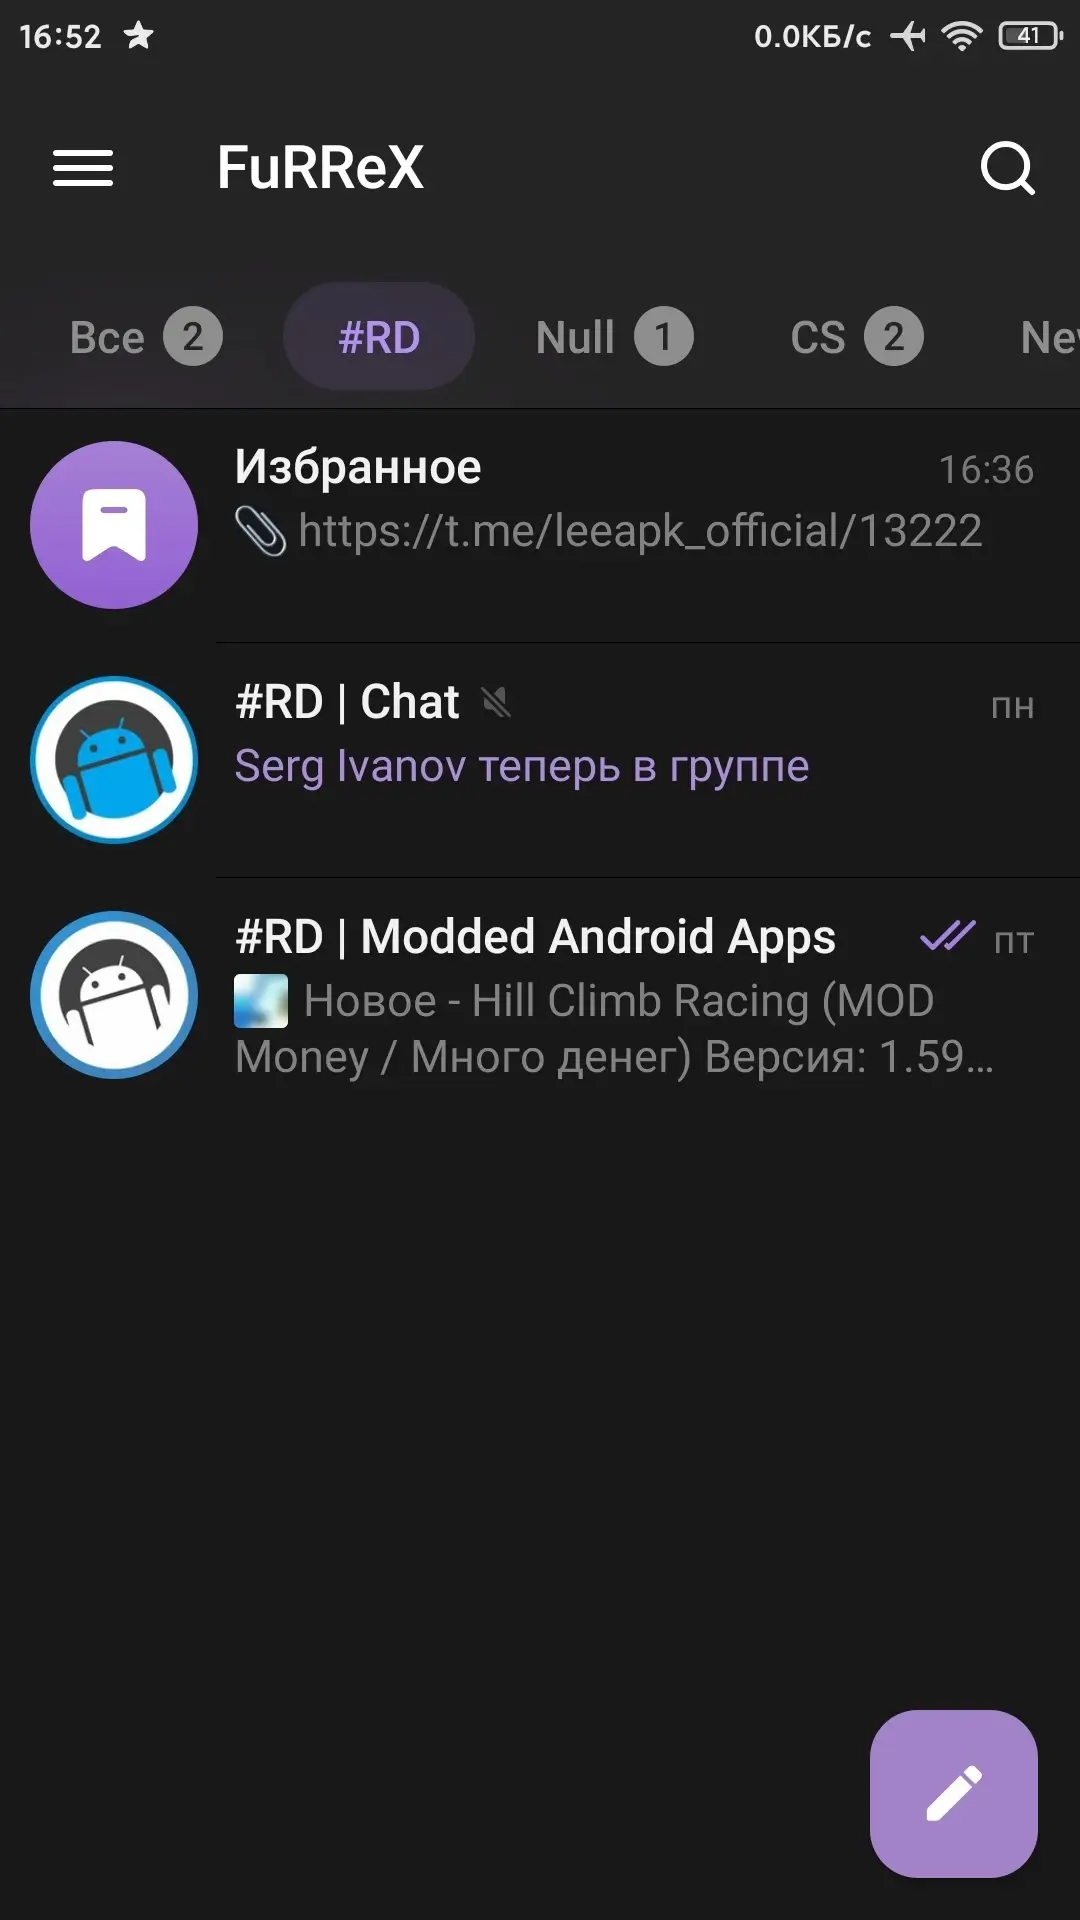
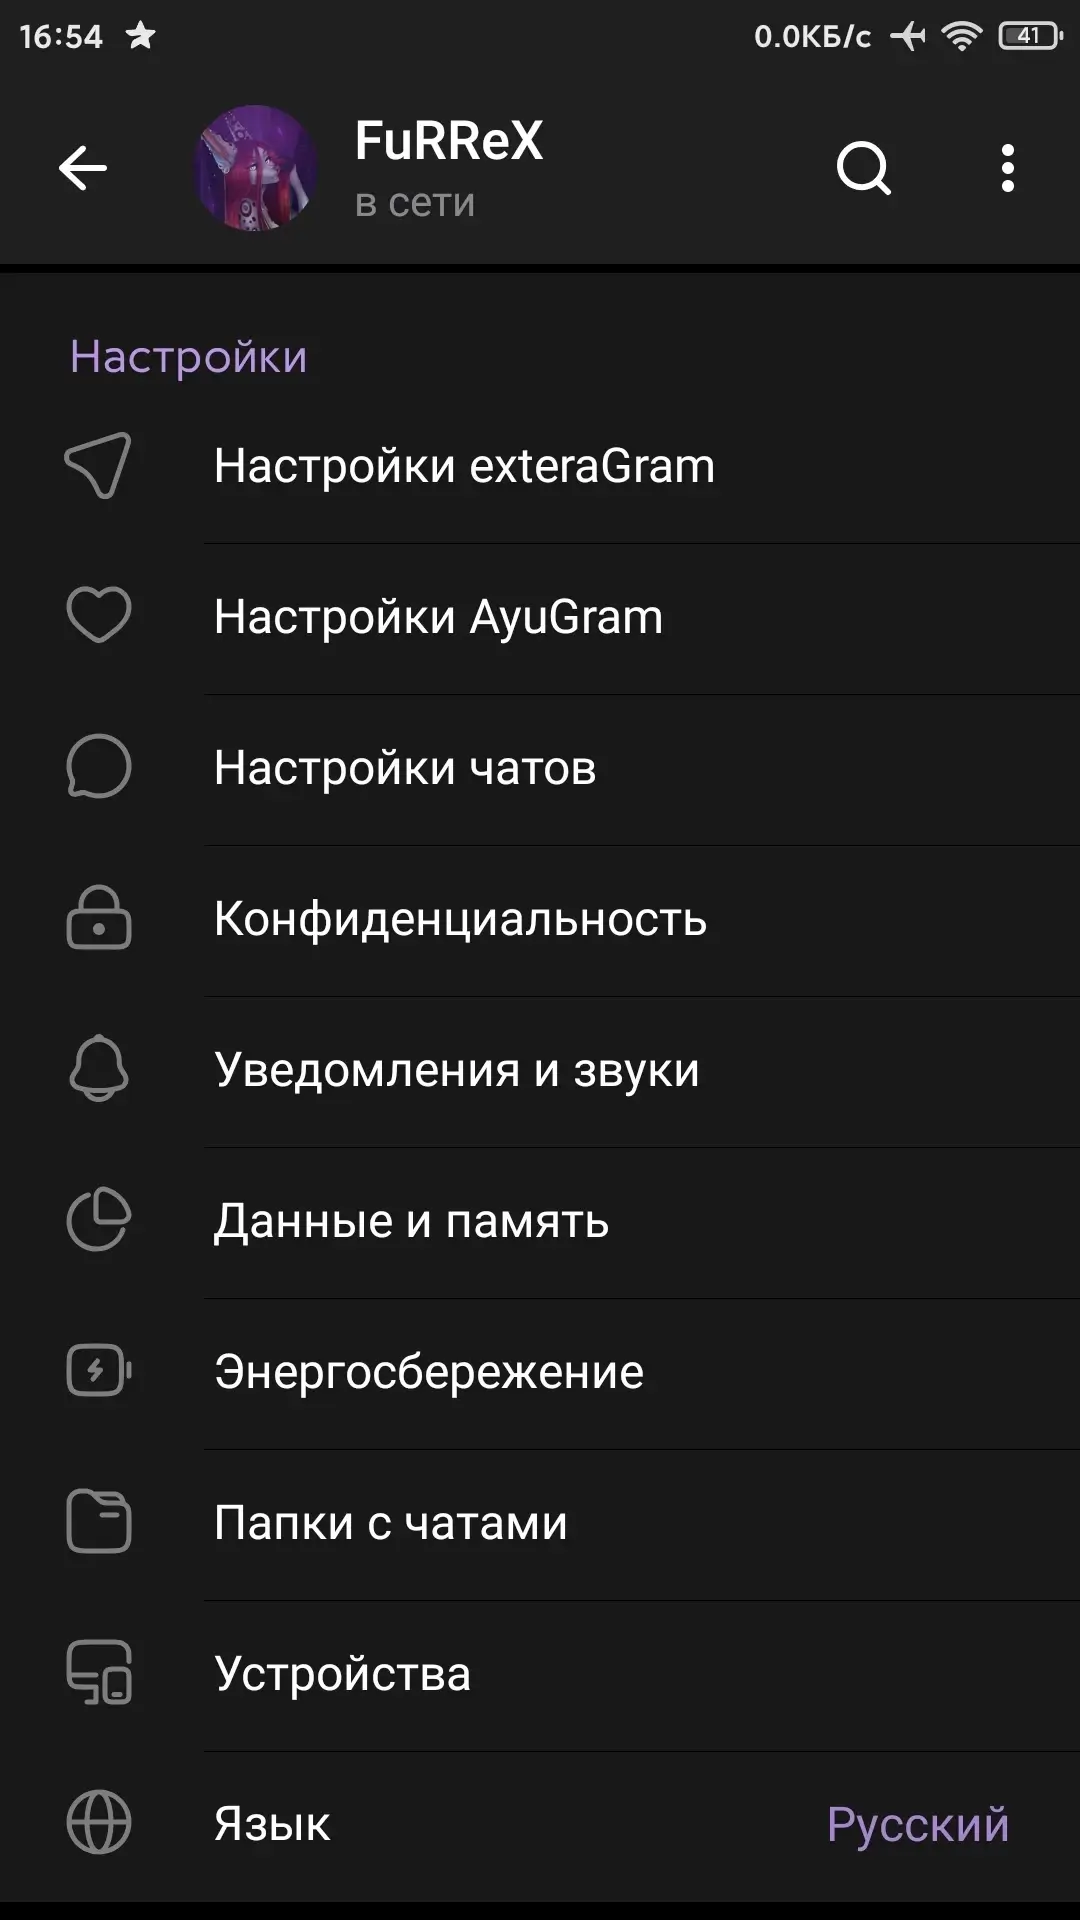
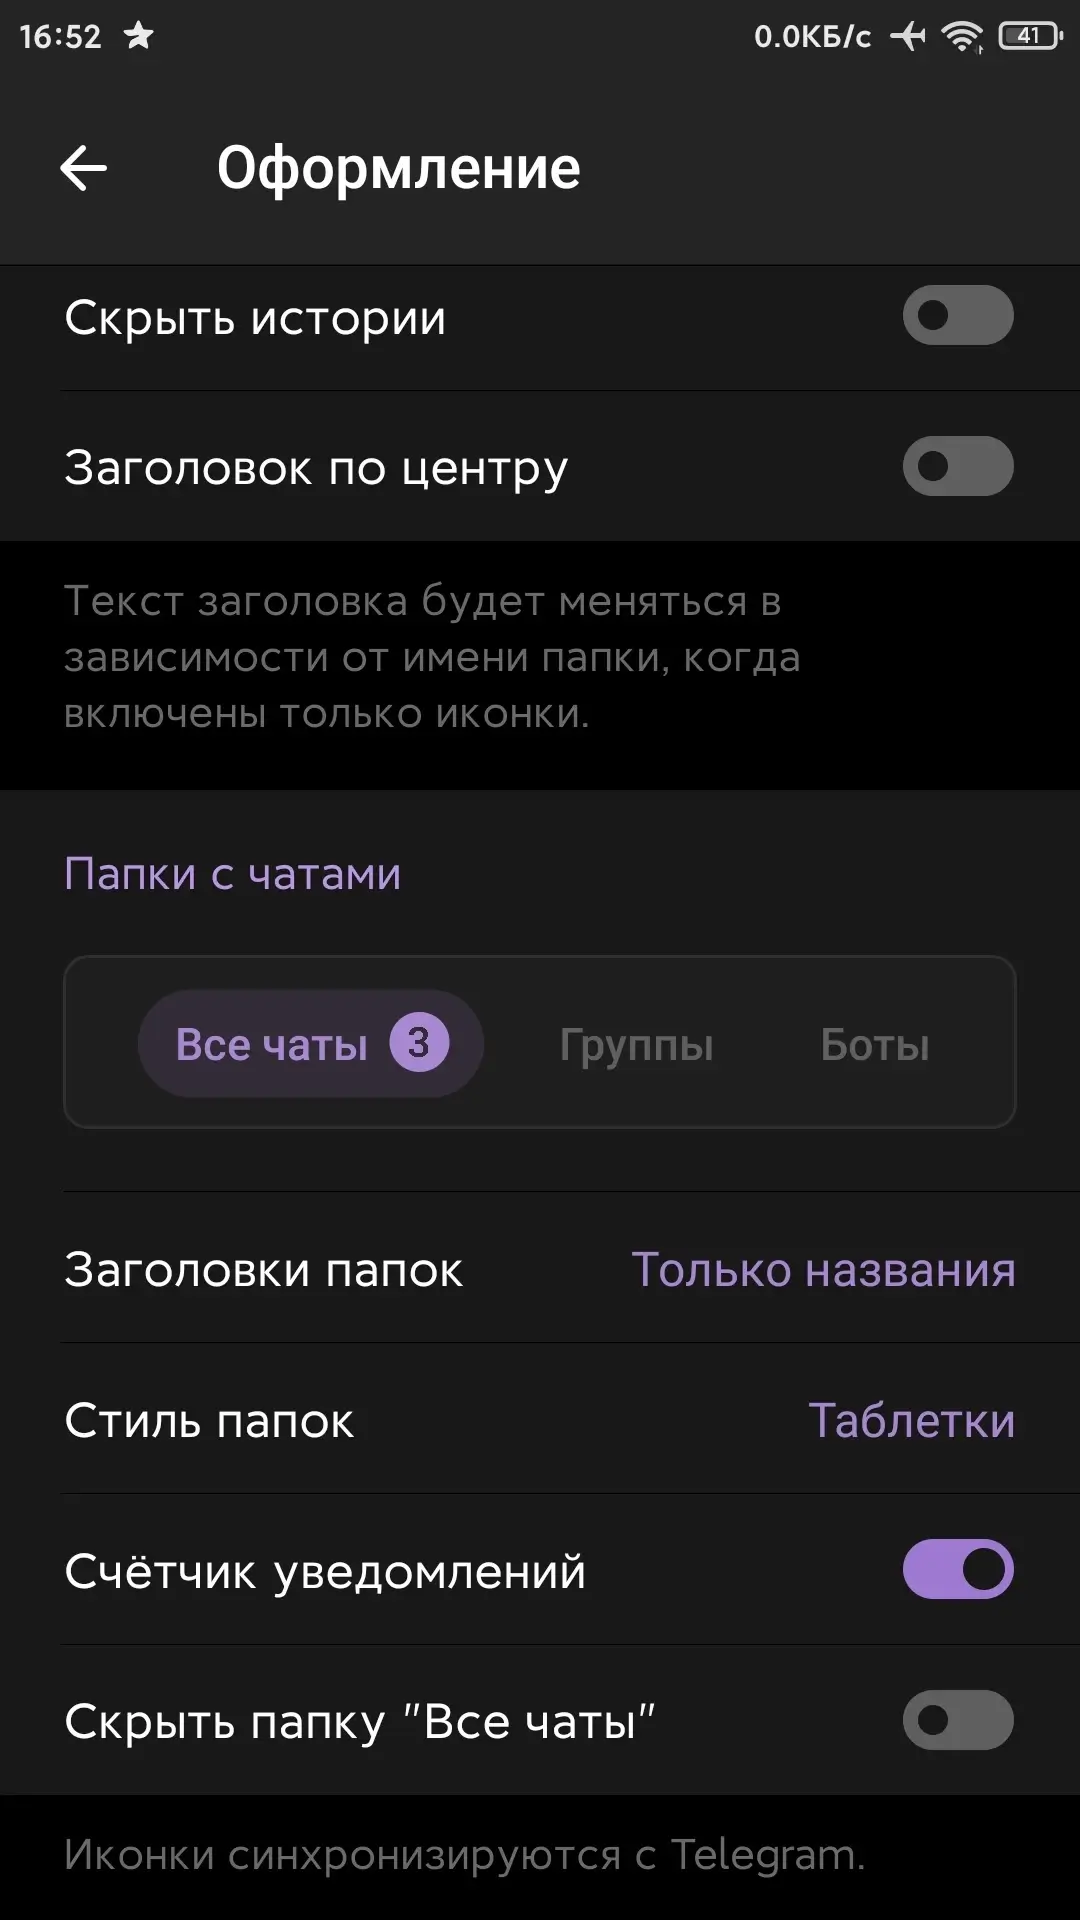
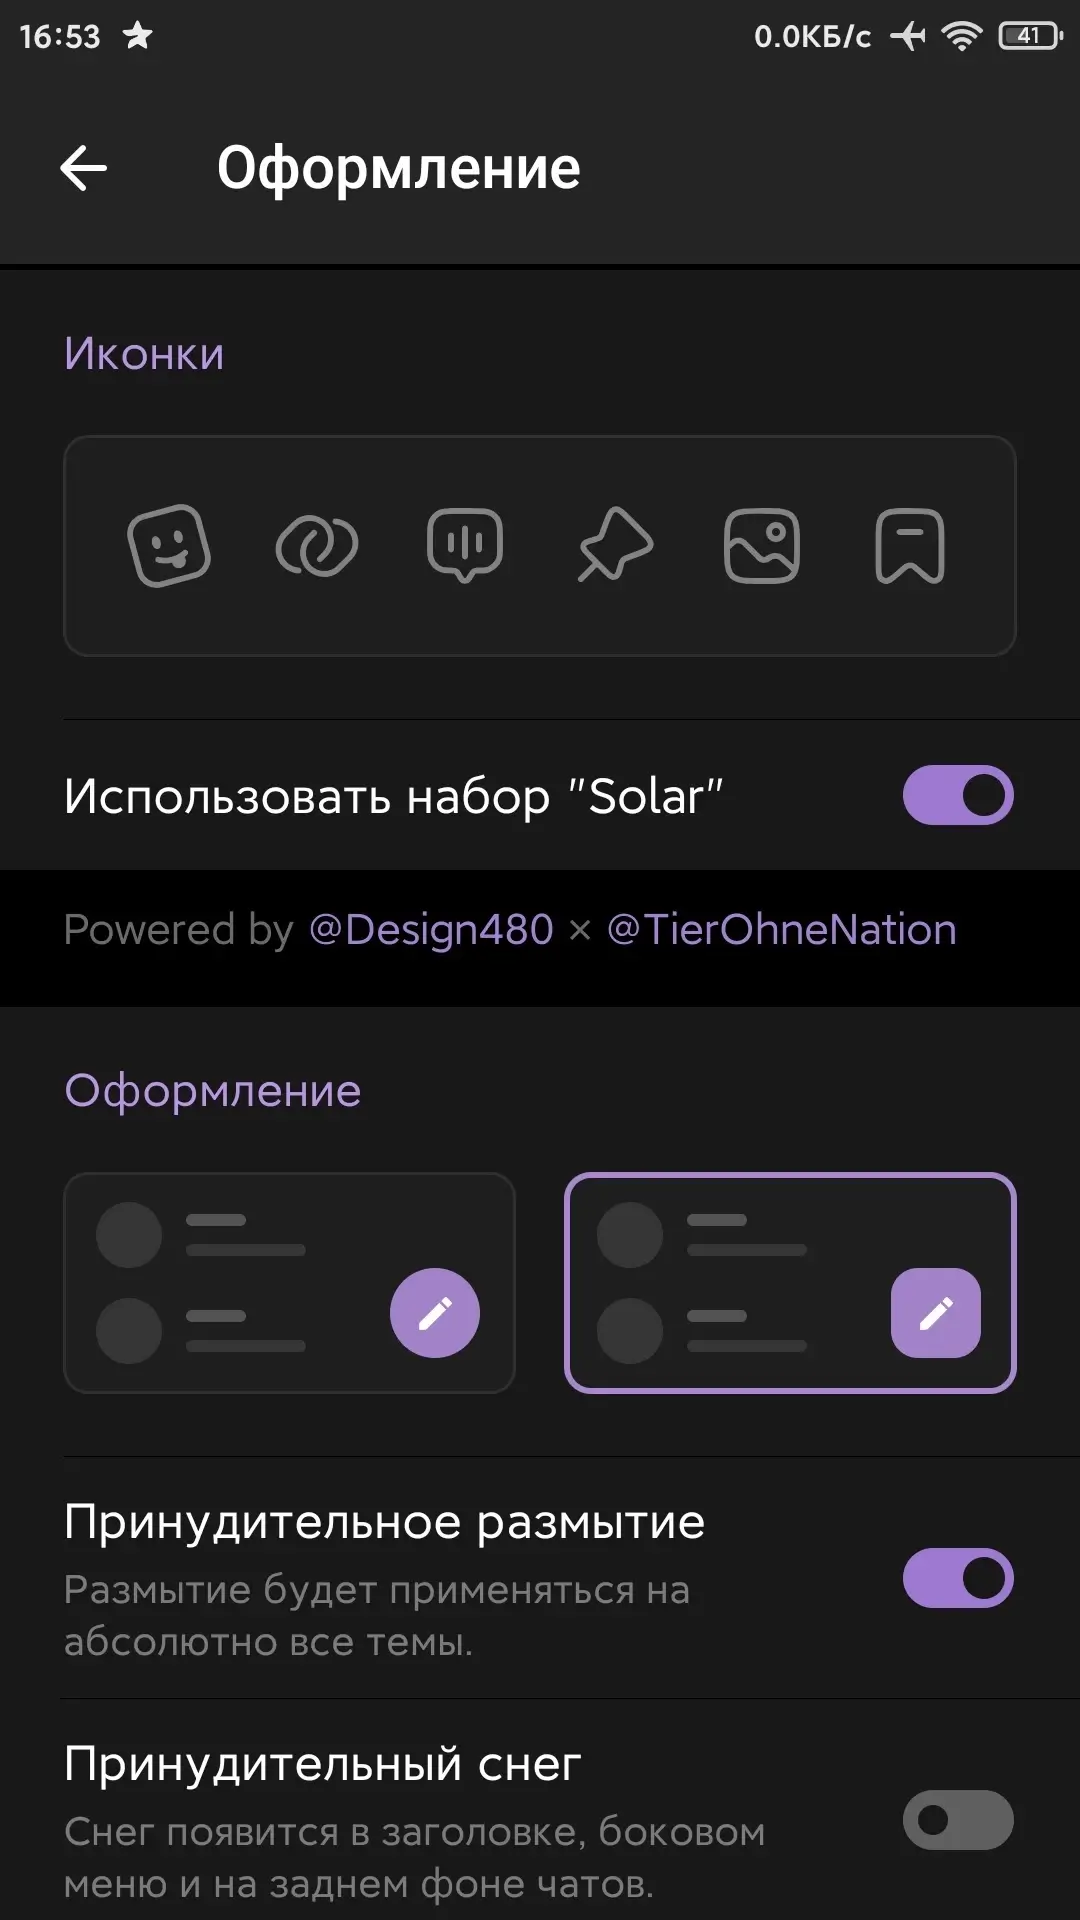
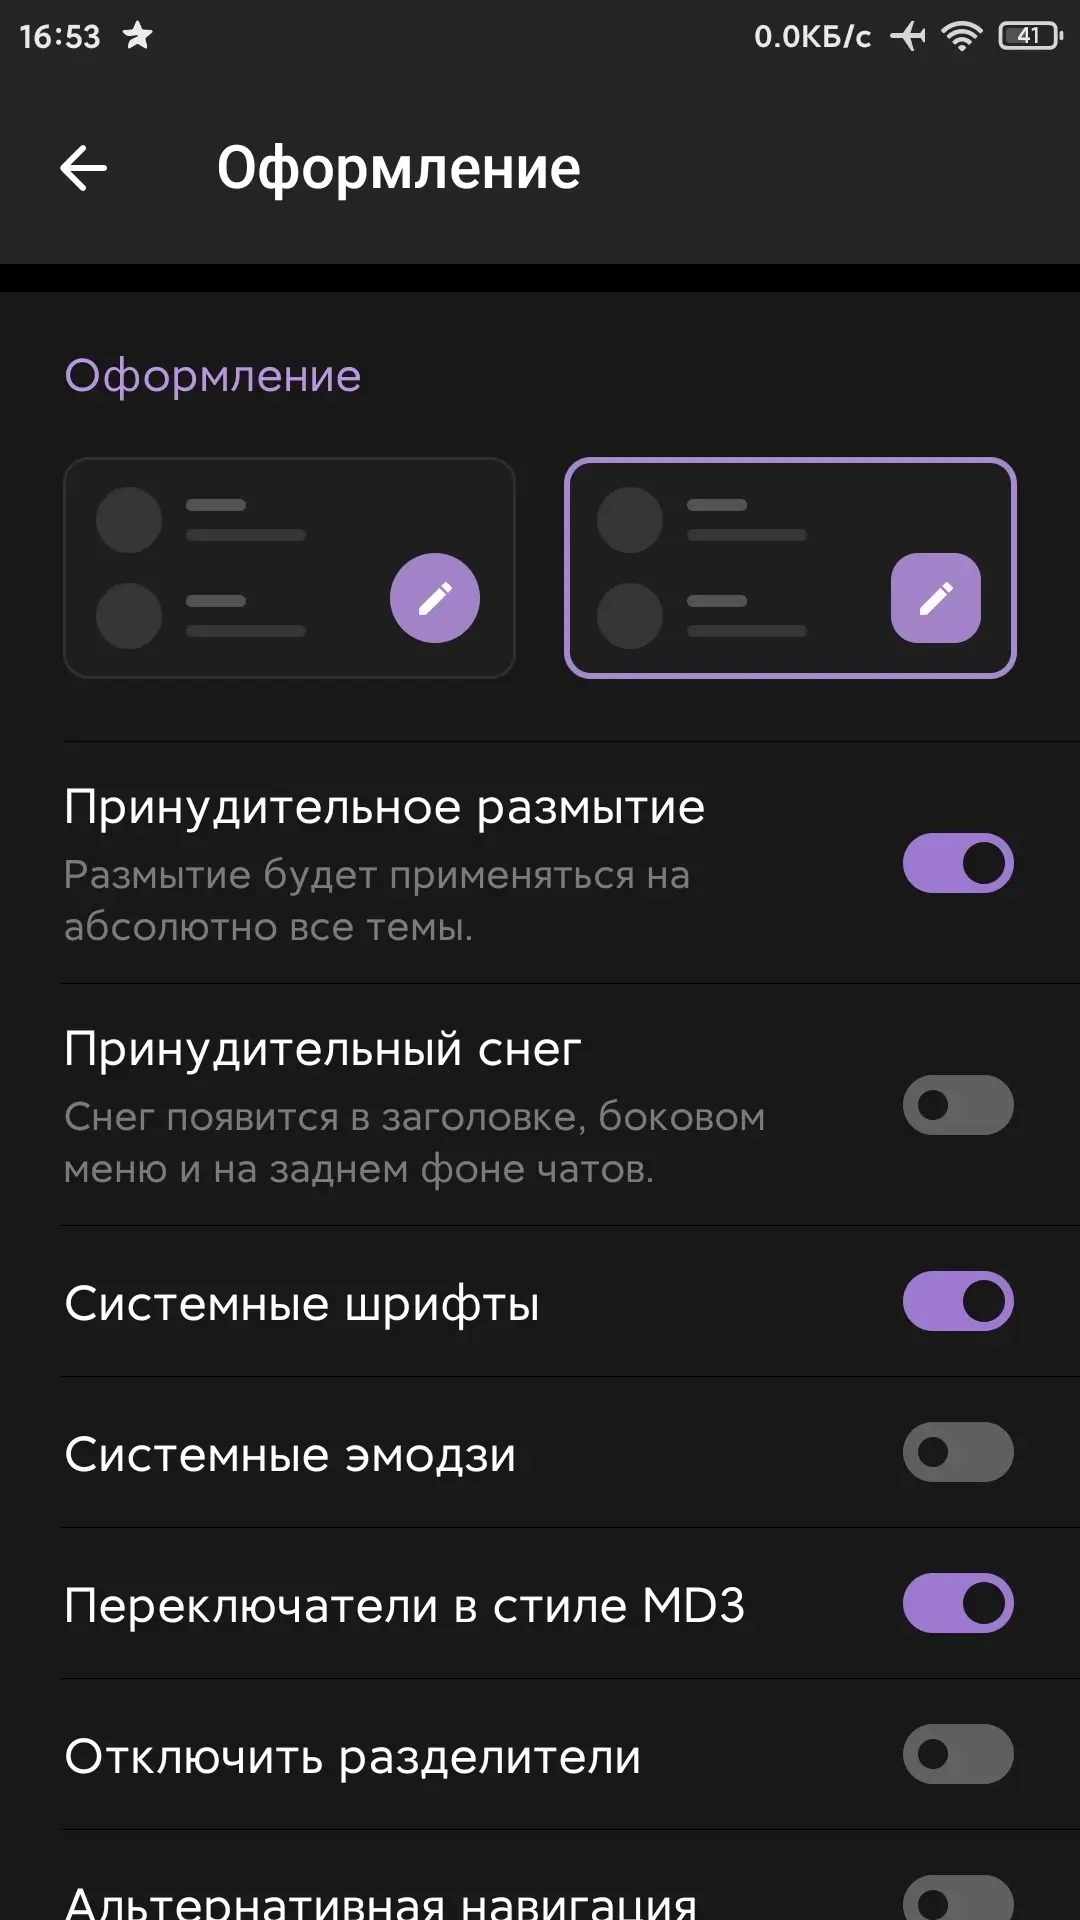
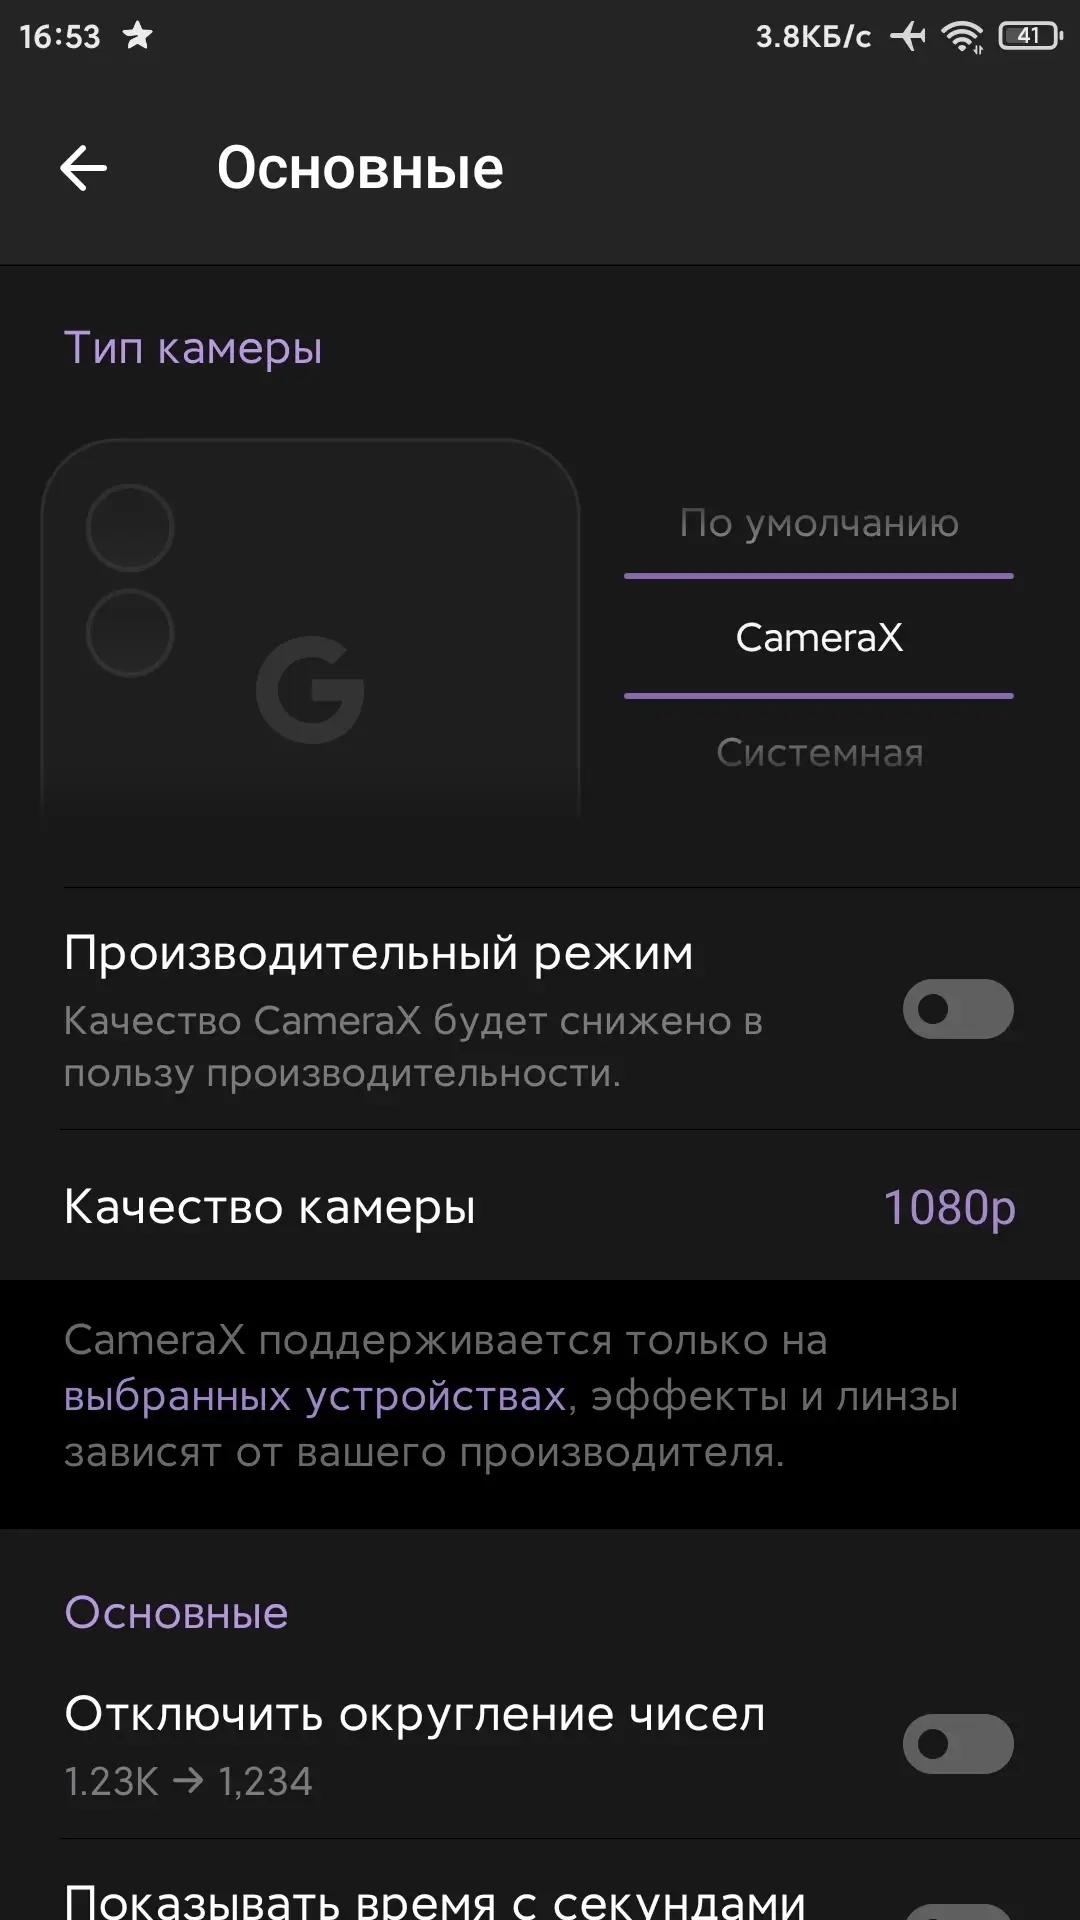
AyuGram (MOD Telegram) - Модификация exteraGram с режимом призрака, просмотром удалённых сообщений и другими функциями от Telegraher. Отличительной особенностью этого приложения является отсутствие рекламы и наличие открытого исходного кода. Приложение гарантирует безопасность и конфиденциальность ваших данных, а также оригинальные возможности, недоступные в других мессенджерах.
Особенности приложения:
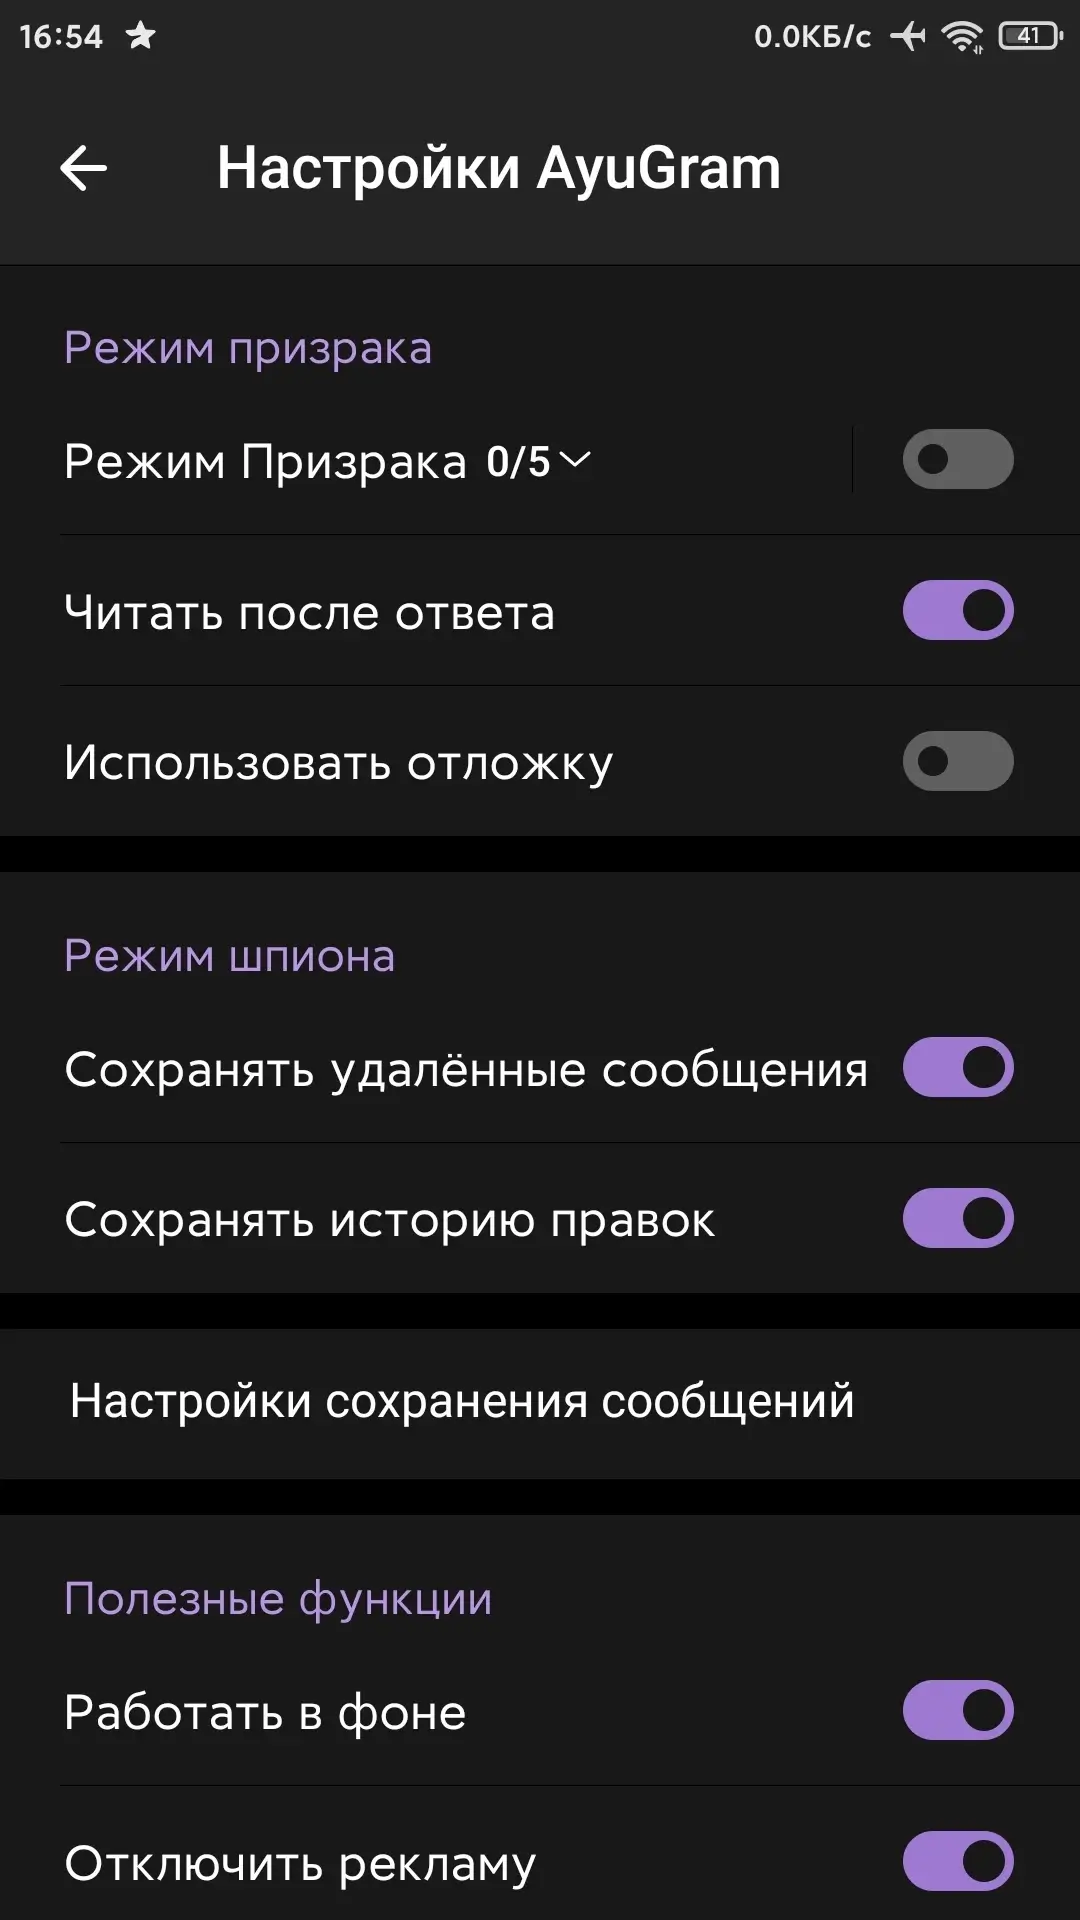
- Режим призрака - Эта функция позволит пользователю оставаться незаметным и невидимым для других пользователей. Вы сможете перемещаться по чатам и просматривать сообщения, не беспокоясь о вашей видимости;
- История сообщений - AyuGram сохраняет все ваши сообщения и позволит вам просматривать их в любое время. Больше не нужно беспокоиться о потере важной информации или важных документов;
- Анти-удаление сообщений - Иногда пользователи могут пожалеть об отправленных сообщениях и попытаться удалить их до того, как они будут прочитаны. AyuGram позволит вам сохранять все сообщения, несмотря на попытки удаления других пользователей;
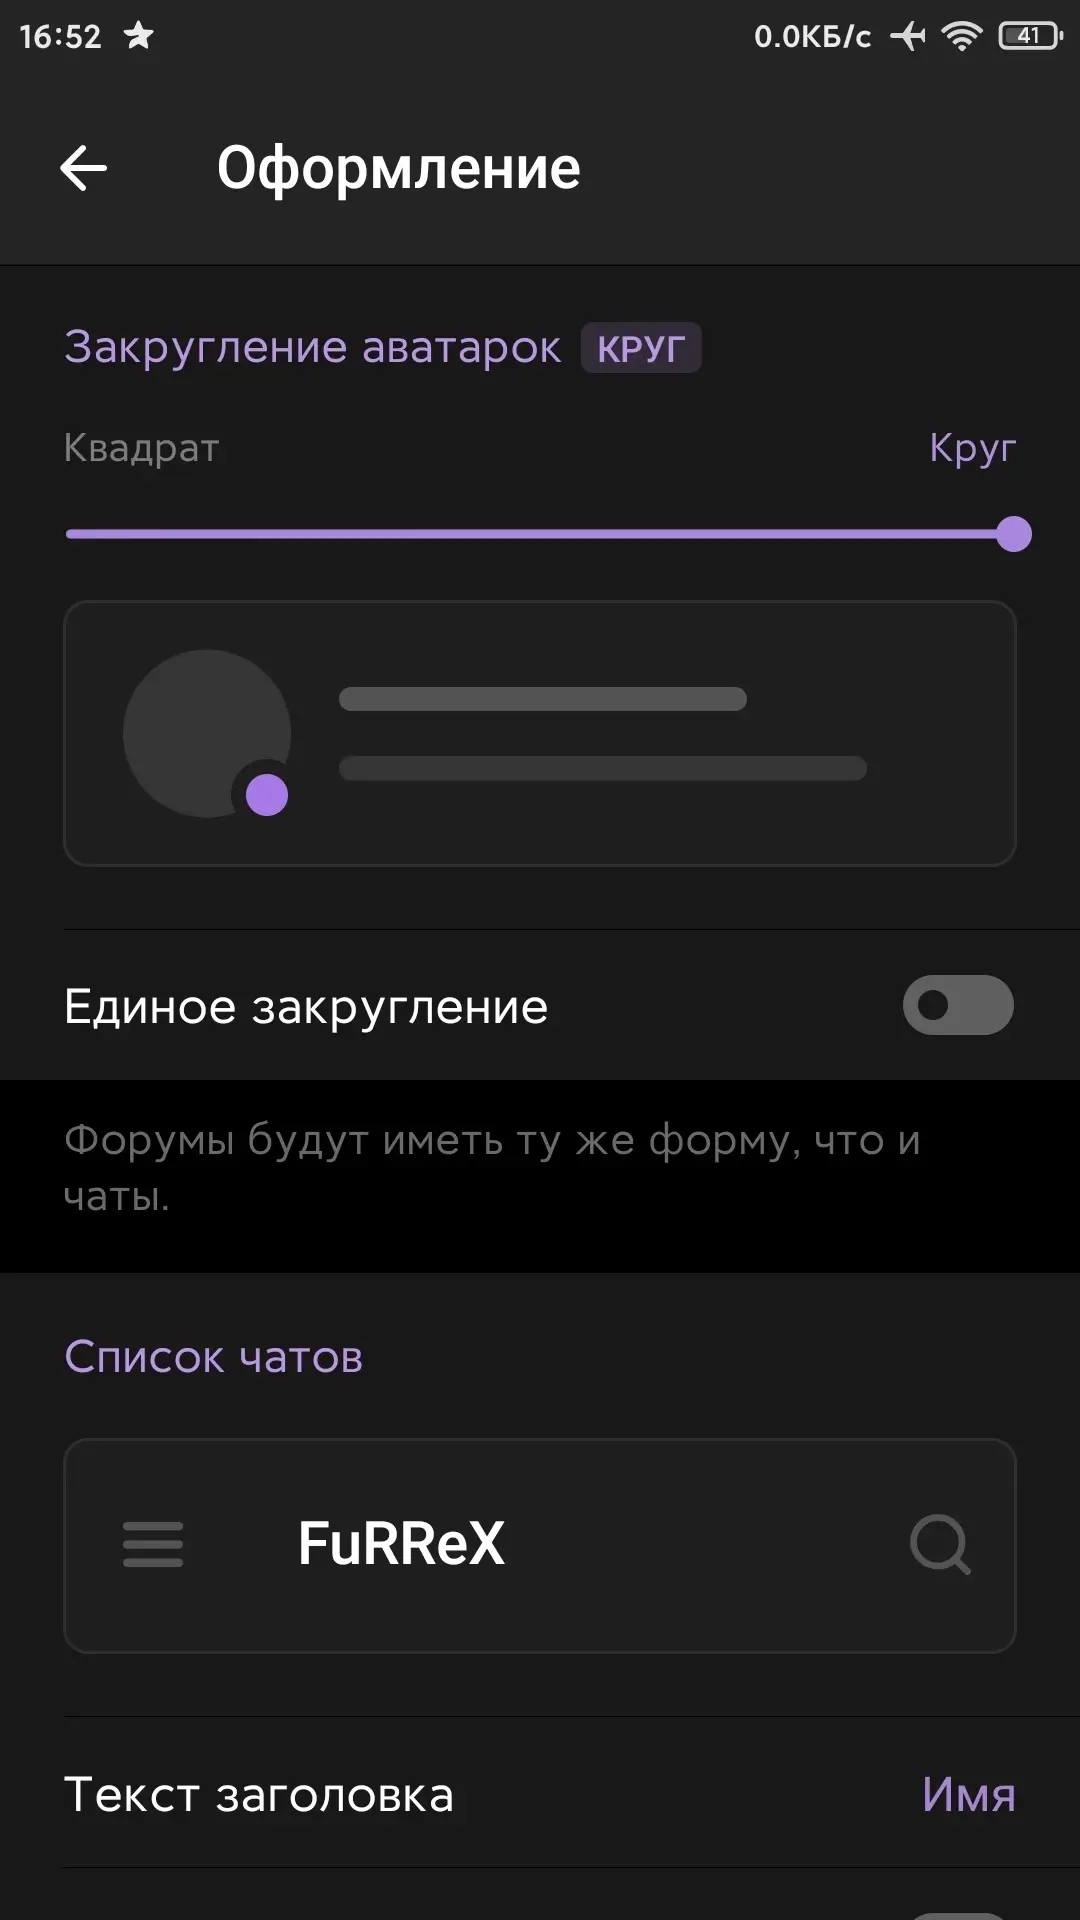
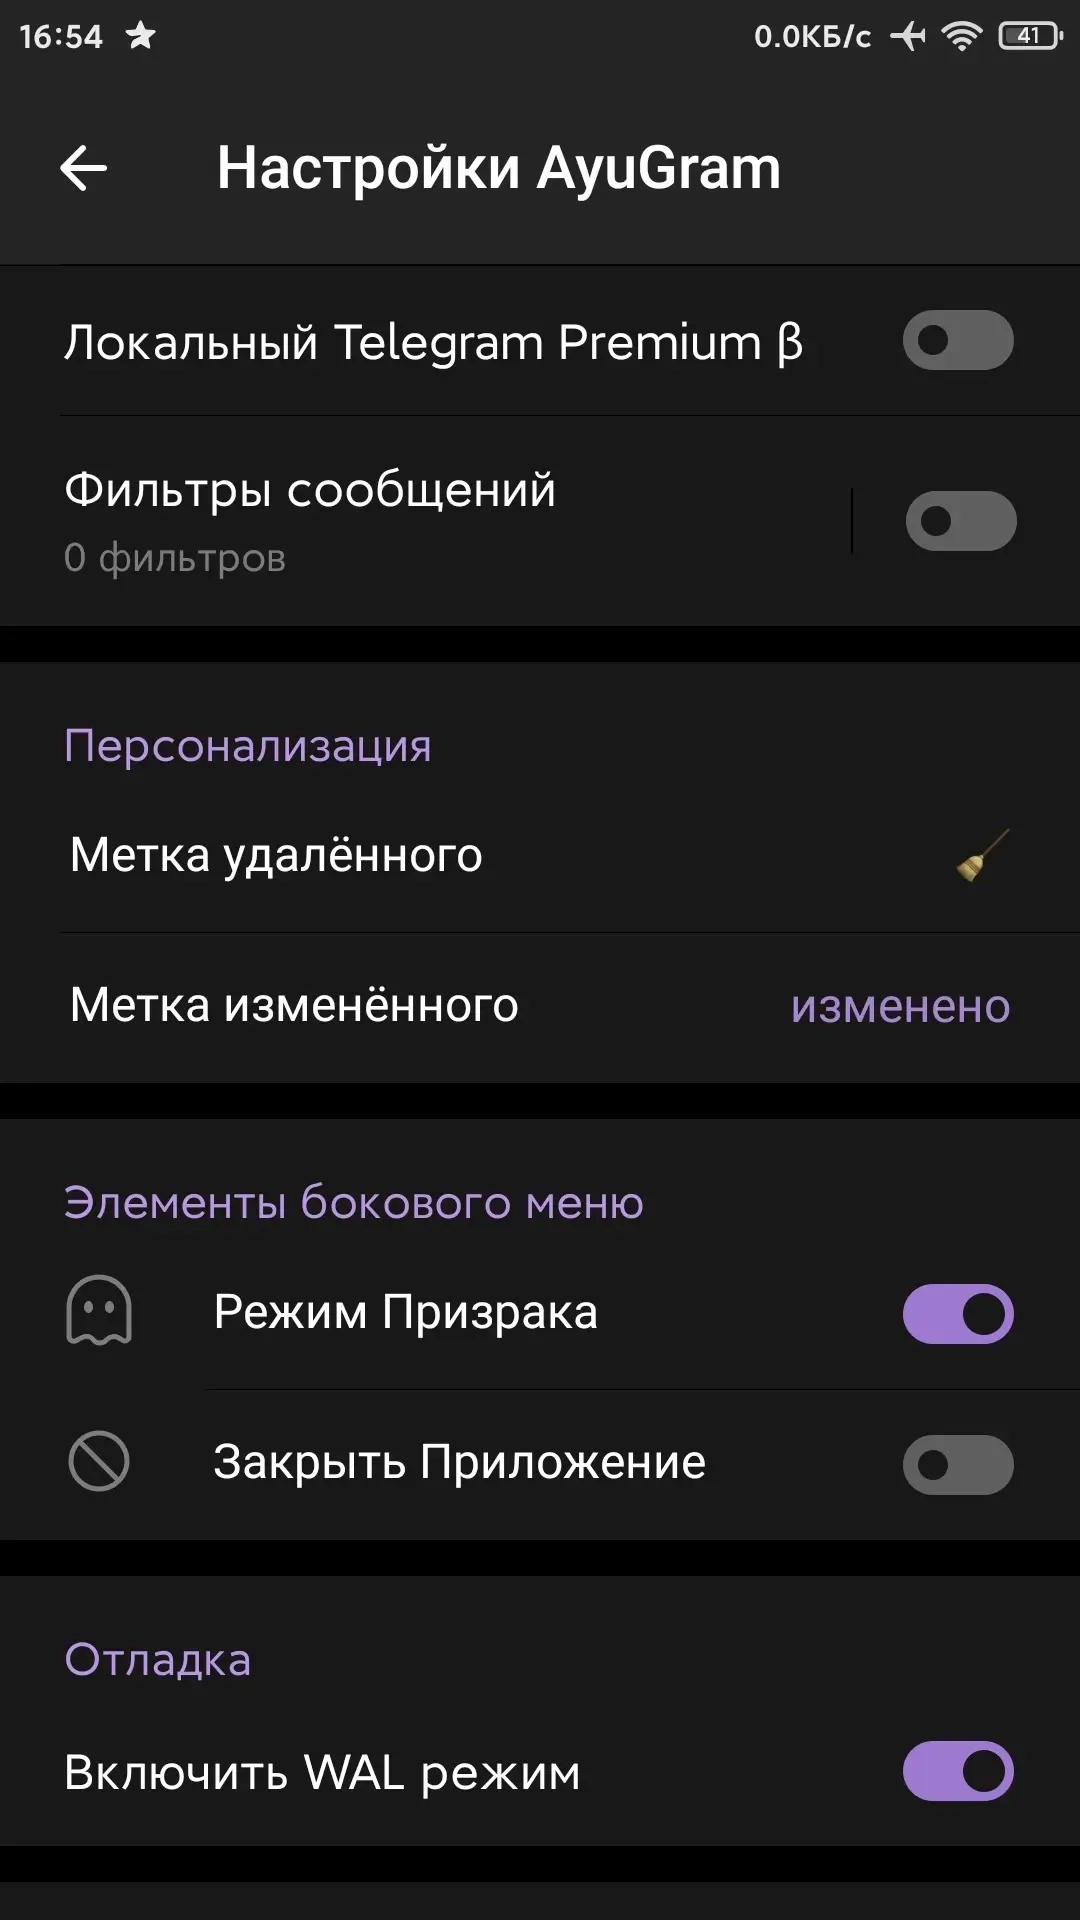
- Настраиваемые отредактированные удалённые метки - Эта функция уникальна для AyuGram и позволит вам настраивать, как будут выглядеть отметки о редактировании или удалении сообщений;
- Локальный телеграм премиум - AyuGram предоставляет возможность использования премиальных функций Telegram без необходимости покупки подписки. Вы получаете некоторые преимущества премиум-аккаунта;
- Фильтры сообщений - Некоторые сообщения, такие как реклама или спам, могут быть раздражающими и отвлекающими. AyuGram позволит вам настроить фильтры сообщений, блокировать определённые типы контента или отправителей, чтобы у вас был более комфортный и безопасный опыт использования мессенджера.
В целом, AyuGram предлагает множество полезных функций и особенностей, делая его привлекательным вариантом для пользователей, которым важна приватность и возможность настройки приложения под свои индивидуальные предпочтения.
Особенности модификации (от NURIK):
- Чёрный сплэш при запуске;
- Языки: английский, русский;
- Разделено по архитектурам;
- Удалены дубликаты графики;
- Оптимизированы ресурсы;
- Исправлена google карта;
- В панели уведомлений изменены смайлы из символов на название "Проверка новых сообщений";
- Оригинальная подпись изменена (от FuRReX).
Варианты модификаций:
- Вариант 1: Имя: AyuGram | Пакет: com.radolyn.ayugram | Иконка: AyuGram
- Вариант 2: Имя: Telegram | Пакет: org.telegram.messenger | Иконка: оф. Telegram
Форк: exteraGram
Мод на мод:
v1: com.radolyn.ayugram
AyuGram v12.10.6 (MOD 1) (Full) (ARMv7)
apk
91.3 Mb
511
Версия 12.10.6 (71129)
Архитектура ARMv7
OS(MIN) Android 7.0+ (API 24)
VirusTotal
06.10.2026, 19:14
Файл
ayugram_v12_10_6_b71129_20261005_full_arm7_s.apk
Имя
AyuGram
Пакет
com.radolyn.ayugram
MD5
b617e6bb435c113a946b7a98abac1316
SHA-1
7a6101b4934b53567399b031fa6f2a3ad16d0358
SHA-256
3924a83ac4cb35482bc6e4c735d1701df5f2b3dfd8abecc418d6bb6431cac473
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64
AyuGram v12.10.6 (MOD 1) (Full) (ARM64)
apk
92.98 Mb
78
Версия 12.10.6 (71129)
Архитектура ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
06.10.2026, 19:19
Файл
ayugram_v12_10_6_b71129_20261005_full_arm64_s.apk
Имя
AyuGram
Пакет
com.radolyn.ayugram
MD5
124179ebbf44fc42bbe1eae61426d1c1
SHA-1
1c2fad273f8c028666ede402c2d0bc9d0947078e
SHA-256
843489428db7d4b7dc5c8a3e26772e42490b645592d534d056897e9778473aa3
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
59
Мод на мод:
v2: org.telegram.messenger
AyuGram v12.10.6 (MOD 2) (Full) (ARMv7)
apk
91.32 Mb
17
Версия 12.10.6 (71129)
Архитектура ARMv7
OS(MIN) Android 7.0+ (API 24)
VirusTotal
06.10.2026, 19:20
Файл
ayugram_tg_v12_10_6_b71129_20261005_full_arm7_s.apk
Имя
Telegram
Пакет
org.telegram.messenger
MD5
fd1106e94fe084314b7185895aa81720
SHA-1
47ee6d2a59e5d883b0976a4c1d91ef688ba8d9b4
SHA-256
8f68f8c22c86feef9579f49f0ae1c86fe868a88c4391ef94c85c3cb878e08c6e
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
62
AyuGram v12.10.6 (MOD 2) (Full) (ARM64)
apk
92.99 Mb
41
Версия 12.10.6 (71129)
Архитектура ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
06.10.2026, 19:22
Файл
ayugram_tg_v12_10_6_b71129_20261005_full_arm64_s.apk
Имя
Telegram
Пакет
org.telegram.messenger
MD5
745af0b9397f9921d664de943bff8a06
SHA-1
e7b66d82dd0242fba53c410206f1eb899d9e11c7
SHA-256
dd56ea61af79f0fc96c6b2bda40669fa8ed60c34515cc774f5d48f268492e9e6
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64
Оригинальный мод:
com.radolyn.ayugram
- Поддержку плагинов
Версии взаимозаменяемы: можно установить другой APK поверх уже установленного приложения.
AyuGram v12.10.6 (Original) (Full)
apk
115.73 Mb
53
Версия 12.10.6 (71129)
Архитектуры ARMv7, ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
06.10.2026, 19:00
Файл
ayugram_full_v12_10_6_b71129_20261005_vanilla.apk
Имя
AyuGram
Пакет
com.radolyn.ayugram
MD5
fe7d6be681f3e2d2da168d7f28b5a1fe
SHA-1
13fe975407cb05131b1d23a555e40e0d77335f37
SHA-256
2ce48d69be32a6374c0168b27a0f063612ce82be0c5f9ebb7a31c5952d12f883
Проверка
Google Play
Подпись
C=RU, ST=Russia, L=Moscow, O=Radolyn Labs, OU=Mobile, CN=AlexeyZavar
Имя
AlexeyZavar
Подразделение
Mobile
Организация
Radolyn Labs
Локация
Moscow
Регион
Russia
Страна
RU
MD5
04c54334dade6e0aab2e00cde53637b0
SHA-1
dbe511bc799a0d56b6dc20416af7b141416fa7ef
SHA-256
50fdf87a75d5e522d08d5fc9f15cfd1fed8a93eaebc06c968793c8871d9a22b3
Схема
v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
61
AyuGram v12.10.6 (Original) (Lite)
apk
69.53 Mb
13
Версия 12.10.6 (71129)
Архитектуры ARMv7, ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
06.10.2026, 19:01
Файл
ayugram_lite_v12_10_6_b71129_20261005_vanilla.apk
Имя
AyuGram
Пакет
com.radolyn.ayugram
MD5
f3ad953c842dd00efc68db63a6755a12
SHA-1
d1511bea832f38d1d048c50234c56669ad9a9f71
SHA-256
04589f0436ba61461d52c225a7acad6c797fd0b2086cf2eca81d99e05df9c740
Проверка
Google Play
Подпись
C=RU, ST=Russia, L=Moscow, O=Radolyn Labs, OU=Mobile, CN=AlexeyZavar
Имя
AlexeyZavar
Подразделение
Mobile
Организация
Radolyn Labs
Локация
Moscow
Регион
Russia
Страна
RU
MD5
04c54334dade6e0aab2e00cde53637b0
SHA-1
dbe511bc799a0d56b6dc20416af7b141416fa7ef
SHA-256
50fdf87a75d5e522d08d5fc9f15cfd1fed8a93eaebc06c968793c8871d9a22b3
Схема
v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
61