

VK Музыка (VIP) - Музыкальный плеер для социальной сети ВКонтакте с активированной подпиской. Слушайте любимую музыку без подключения к интернету. Большой выбор различных музыкальных композиций. С приложением BOOM вы получите простой и быстрый доступ к своим аудиозаписям, сможете наслаждаться любимой музыкой, новинками, персональными рекомендациями, а также музыкой друзей и групп из ВКонтакте, в одном приложении.
Особенности приложения:
- Персональные рекомендации;
- Удобный и многофункциональный плеер;
- Коллекция музыки ваших друзей и сообществ;
- Все обновления музыки ваших друзей и сообществ;
- Сохранение музыки для прослушивания без интернета;
- Удобный поиск по исполнителям и названию трека;
- Трансляция музыки в статус вашего профиля VK;
- Возможность поделиться музыкой с другом;
- Альбомы артистов и новинки месяца;
- Огромная музыкальная библиотека;
- Чарт популярной музыки.
Особенности модификации (от slavrom21):
- Активирована подписка;
- Активировано debug меню;
- Отключена аналитика;
- Вырезано лишнее;
- Monet иконка;
- Оригинальная подпись изменена.
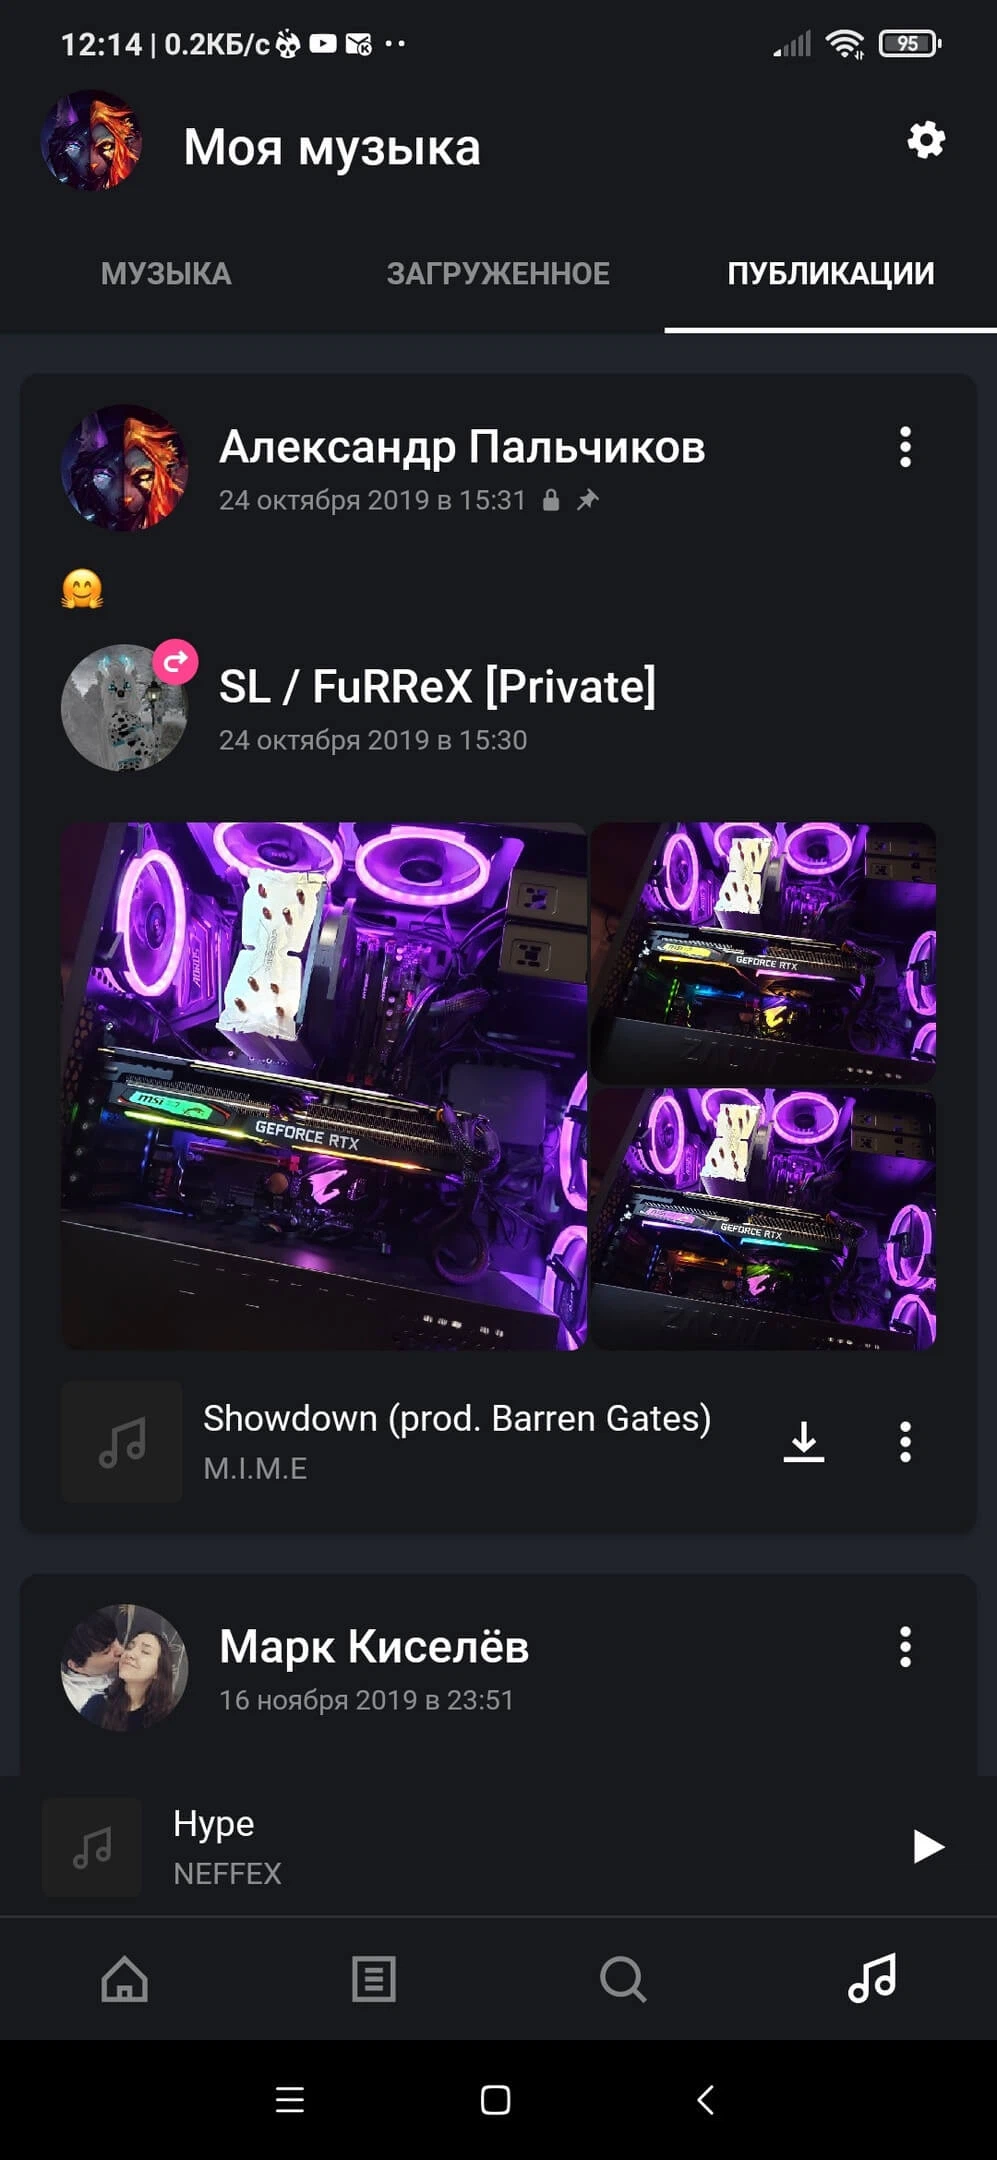
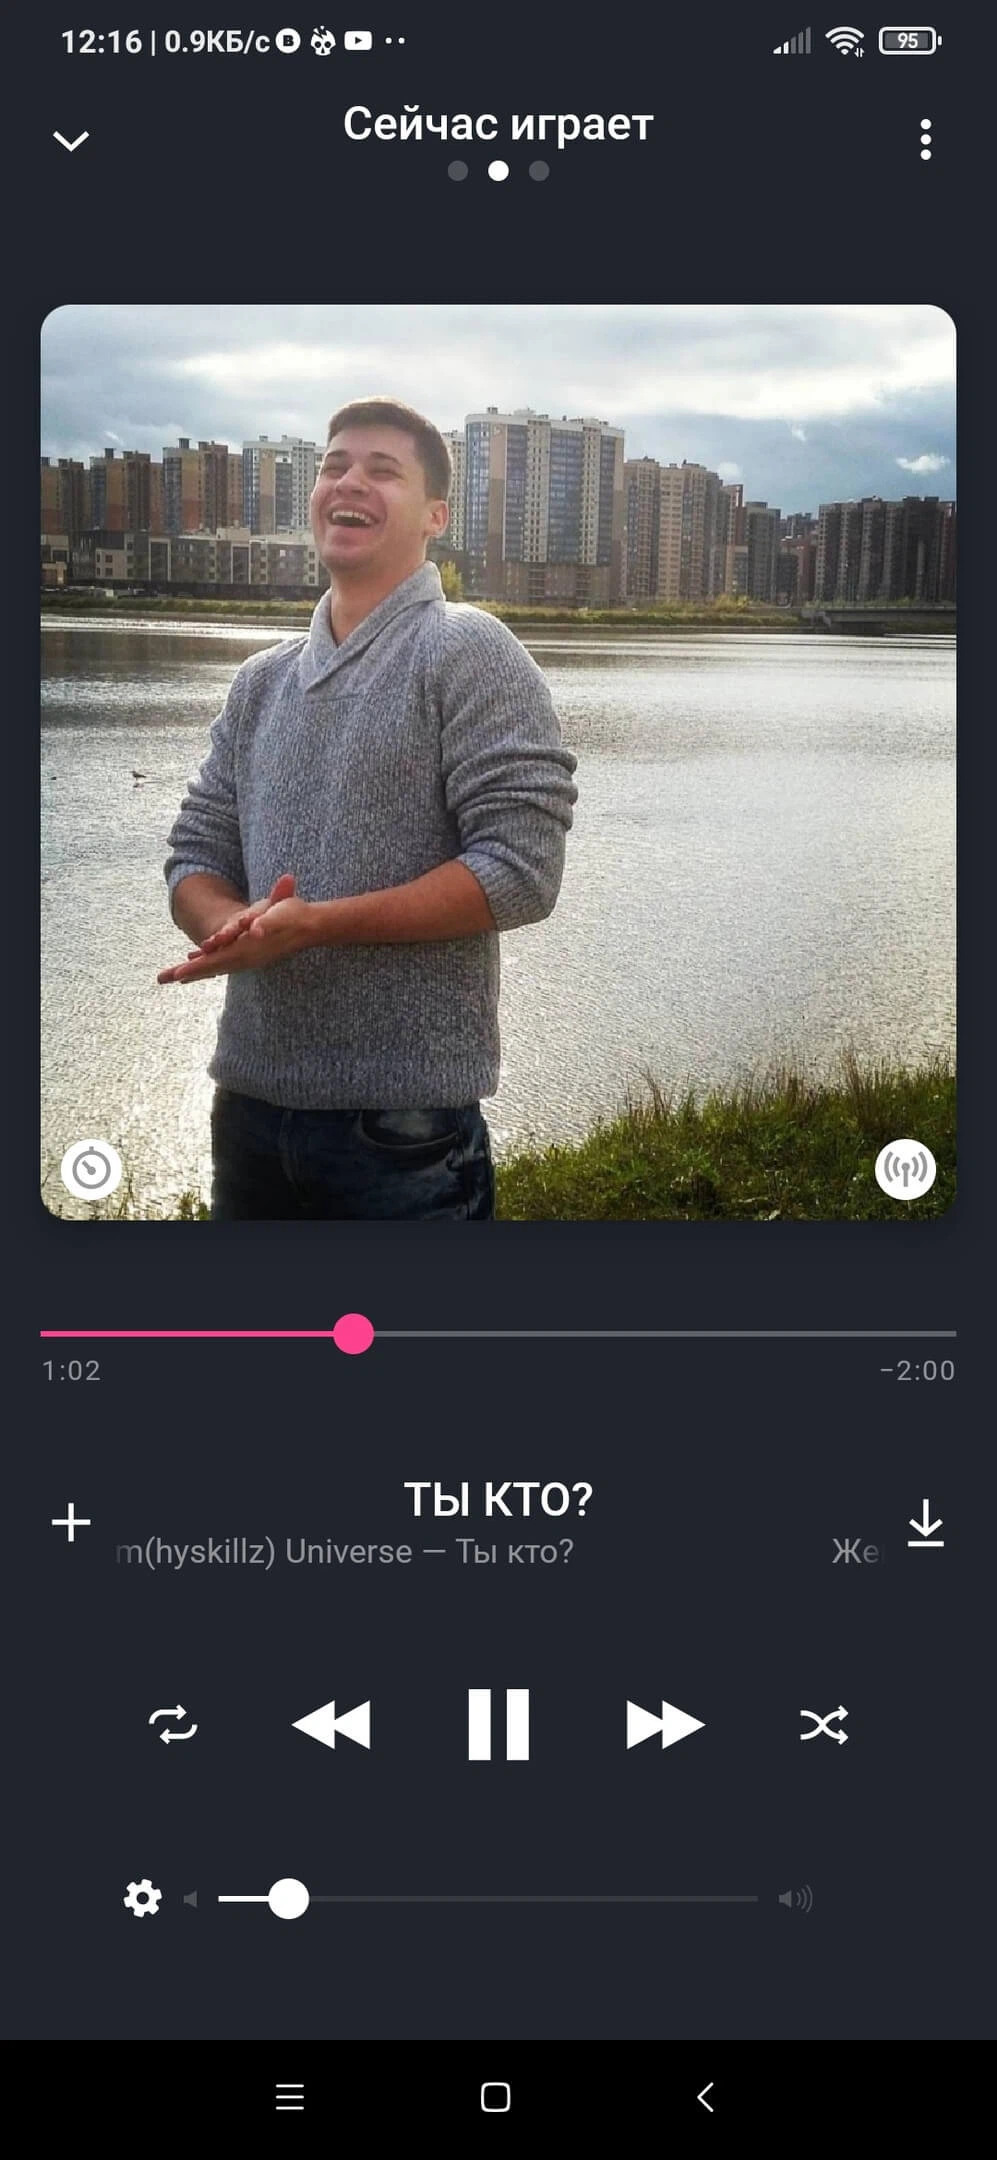
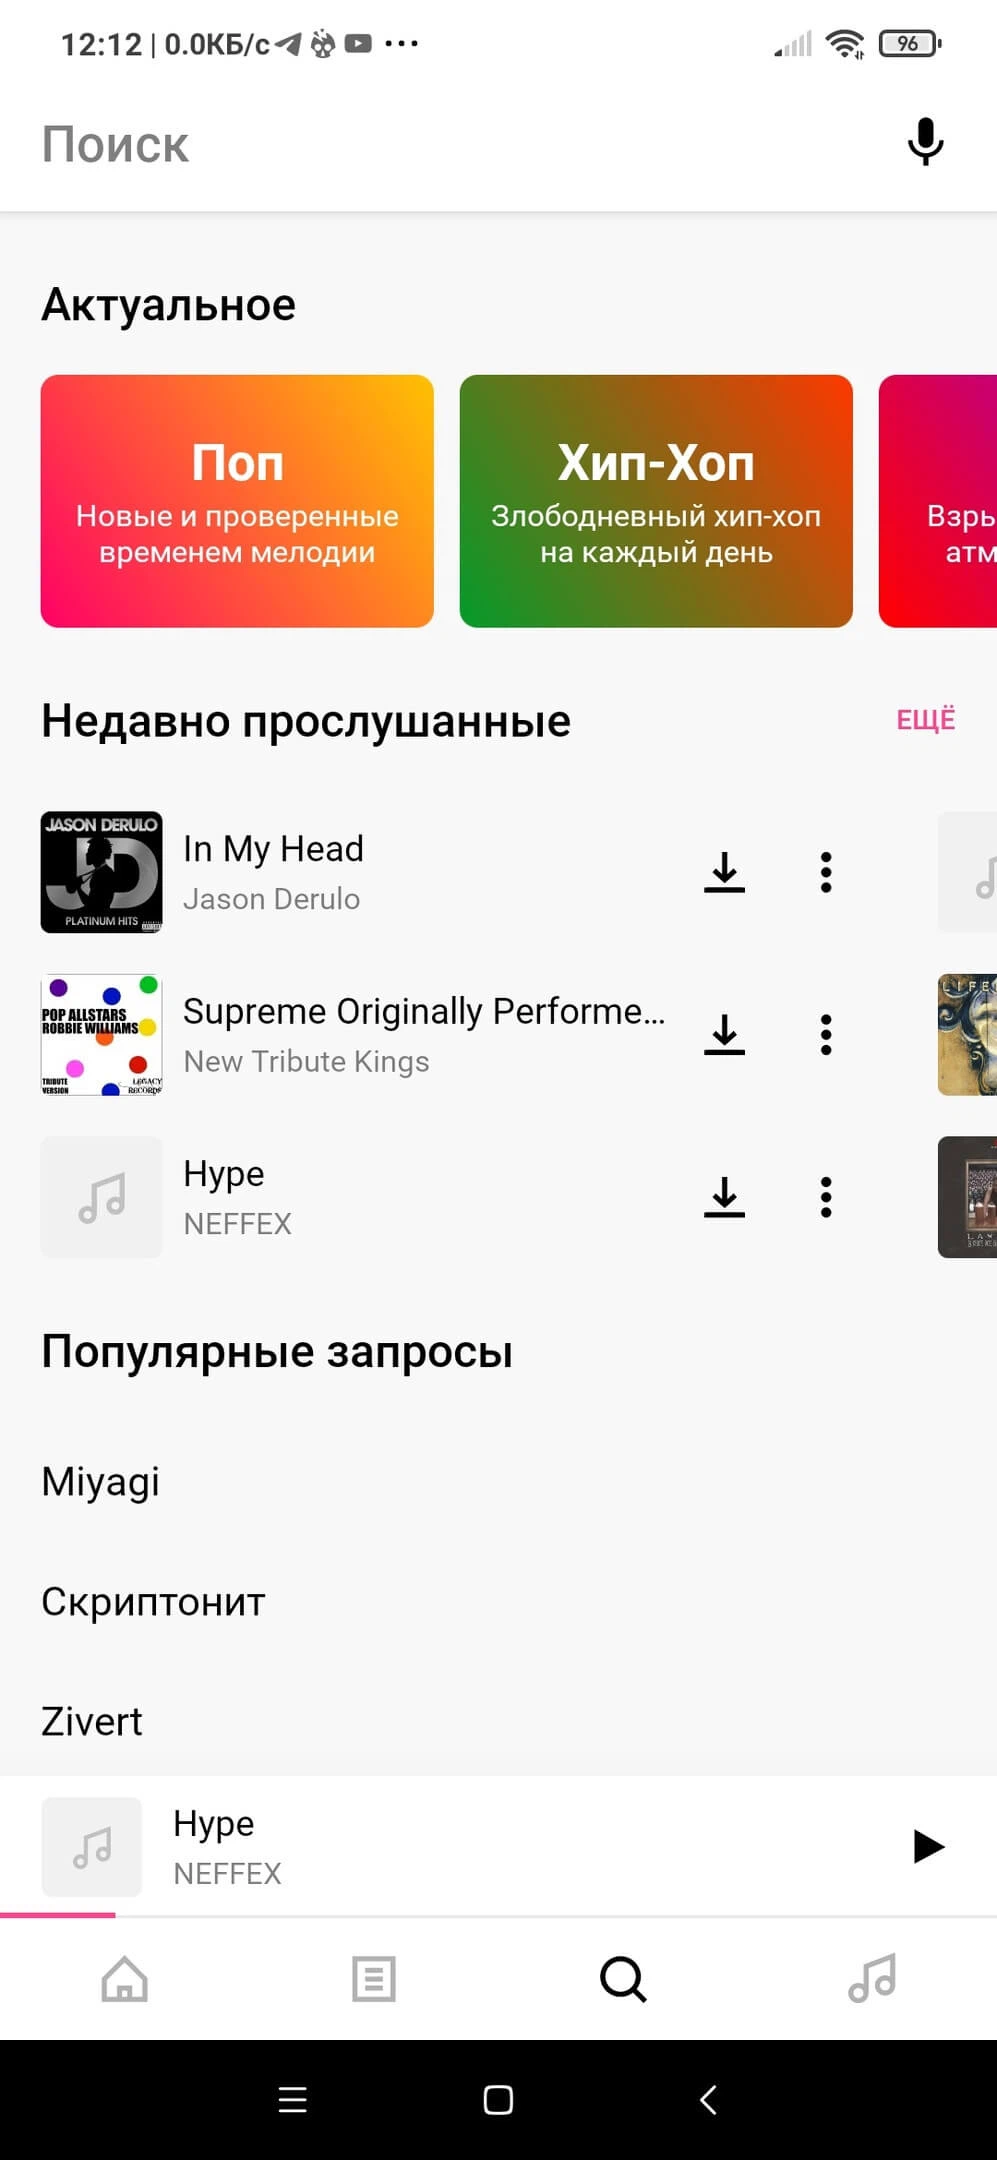
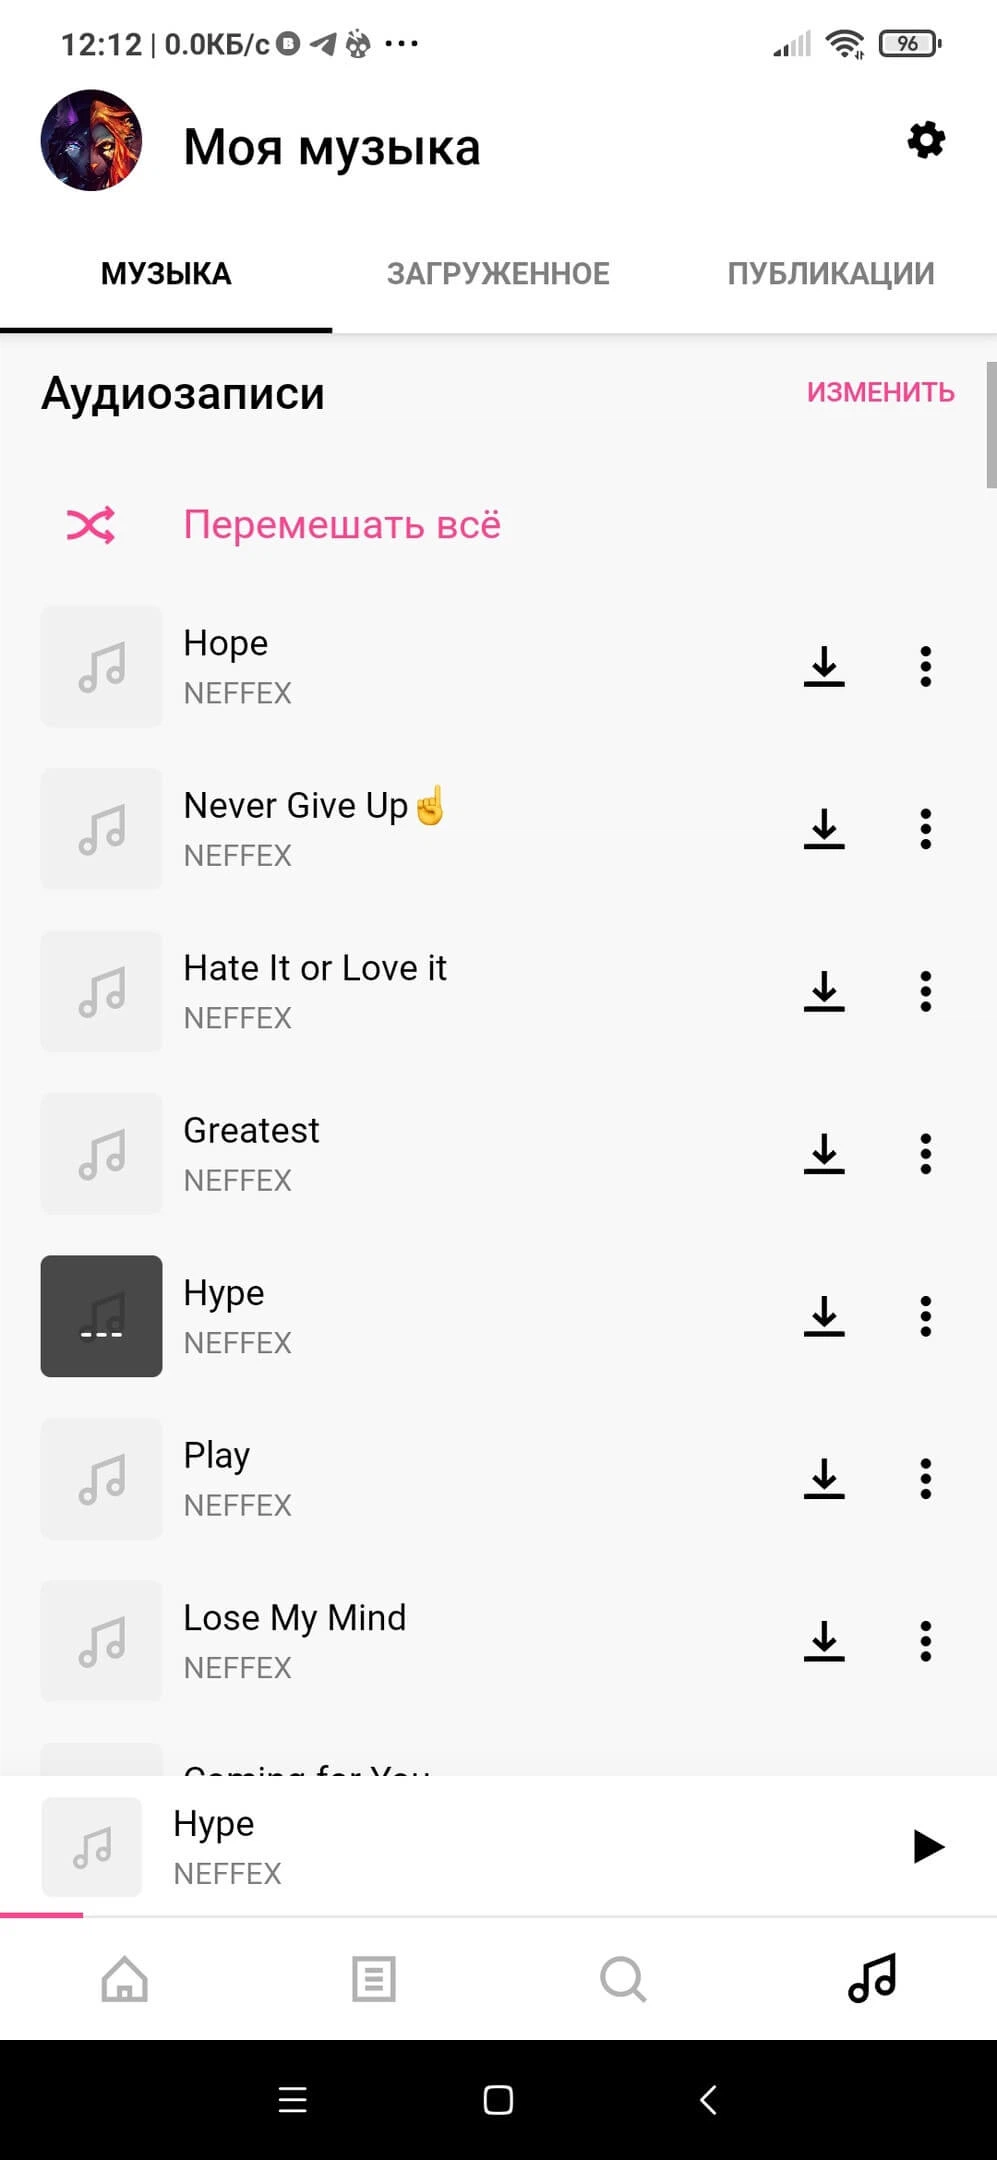
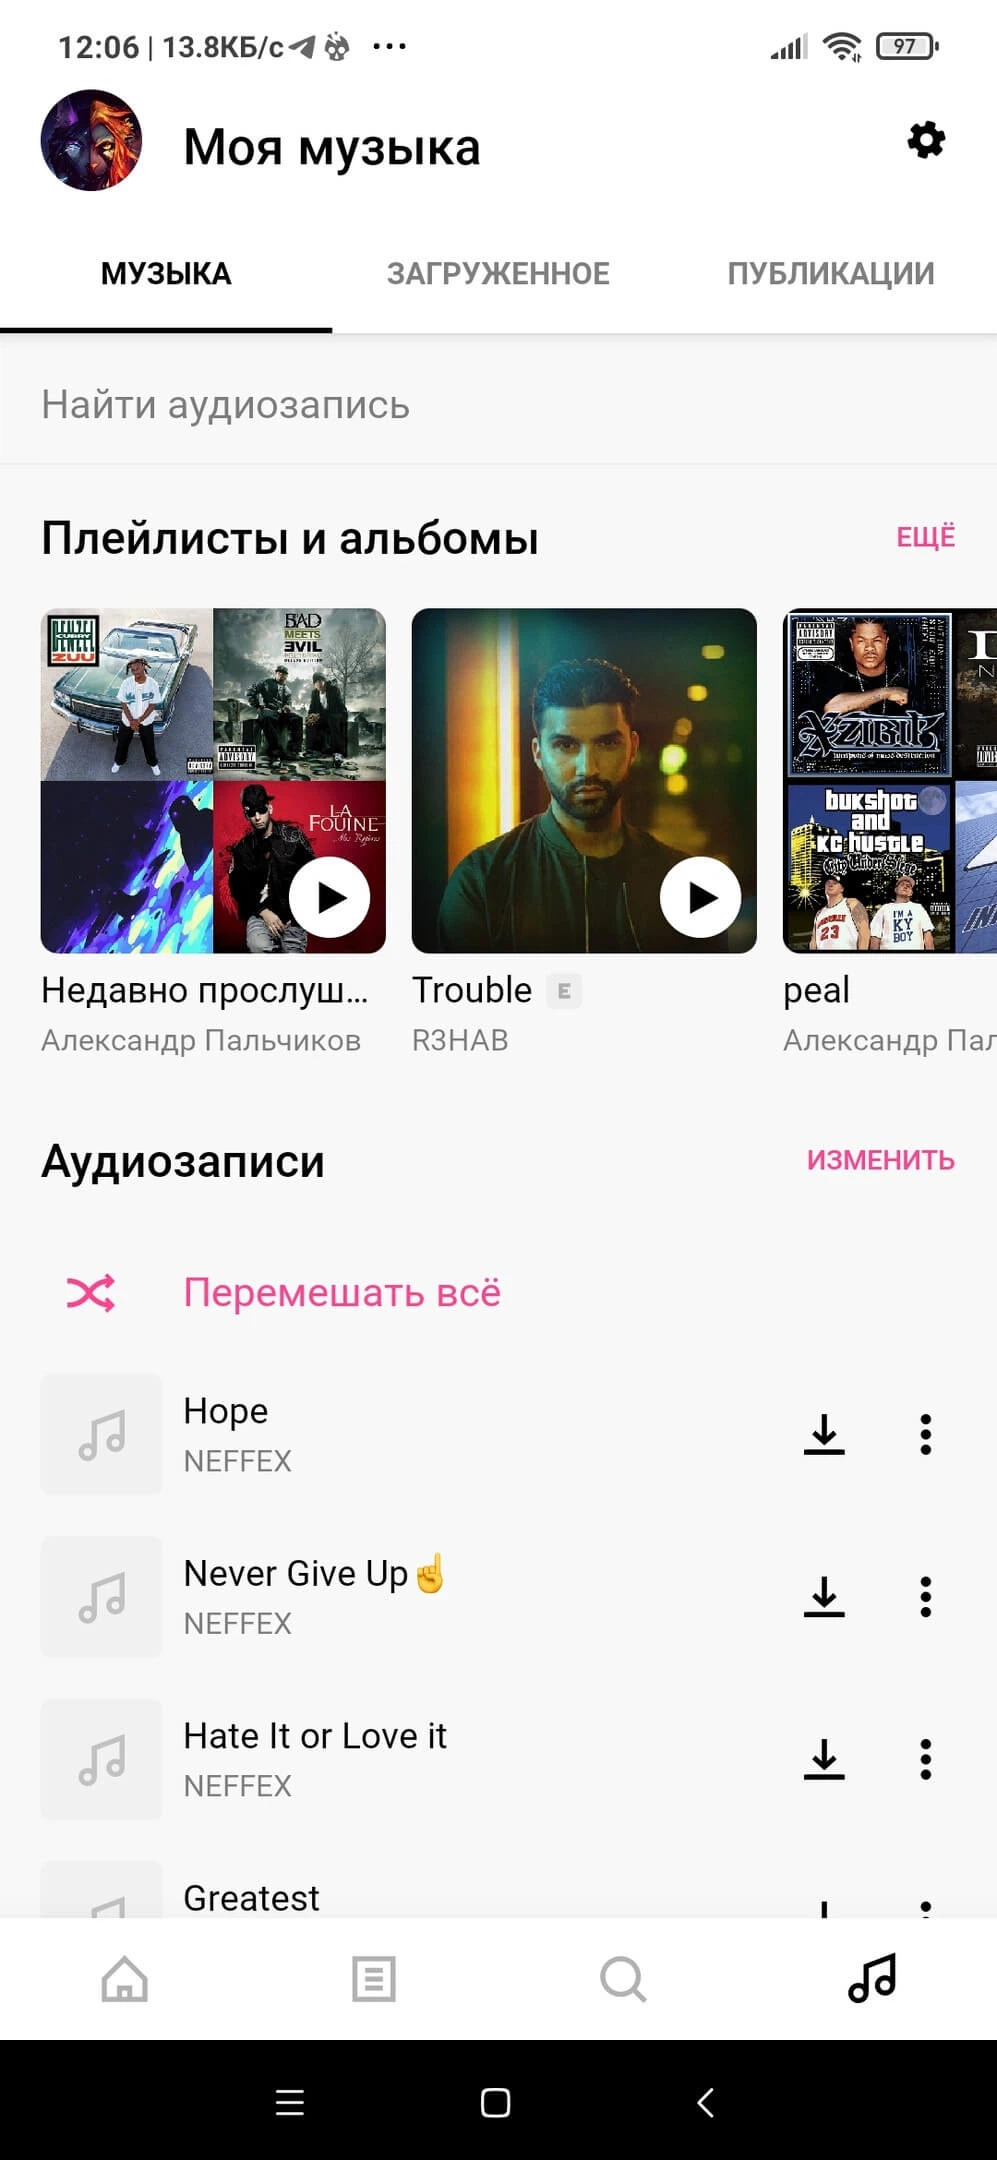
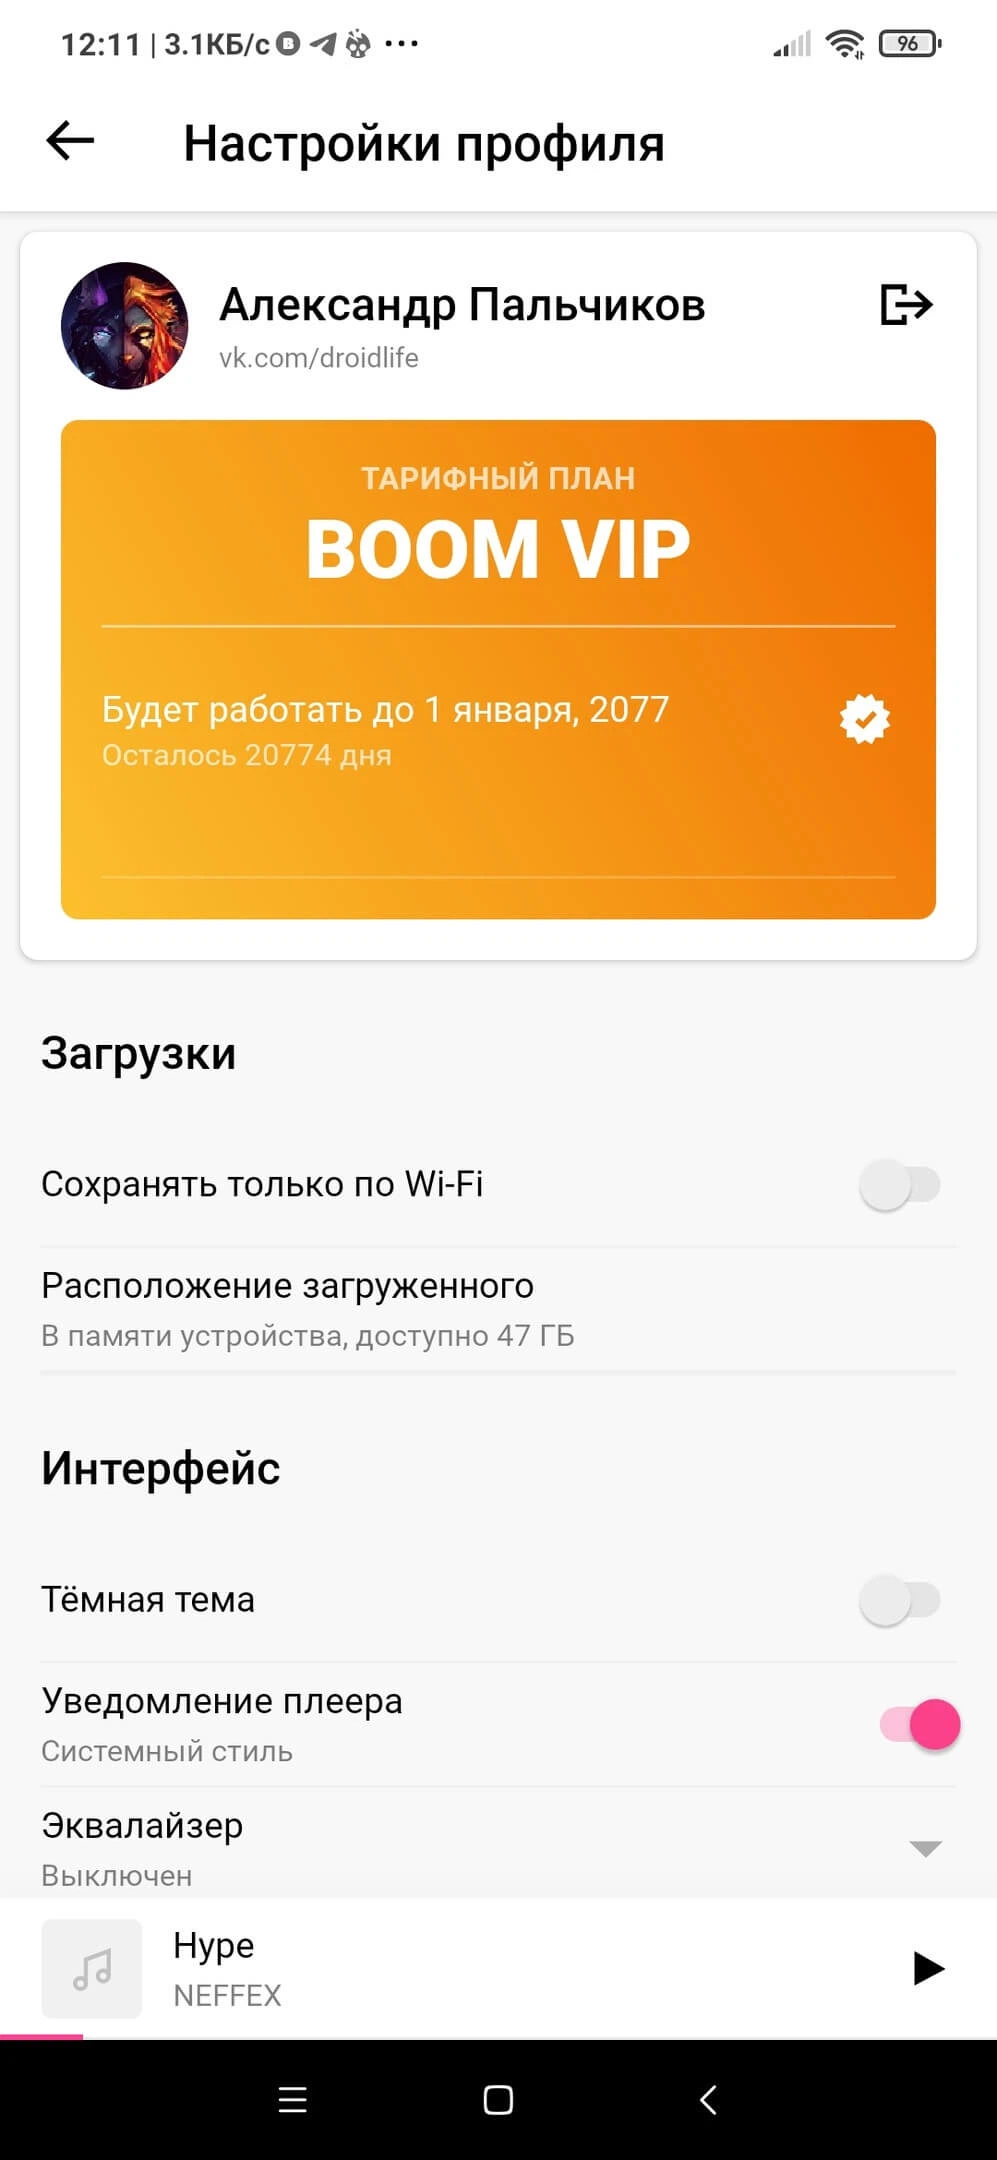
- Устанавливаем и запускаем мод;
- Вводим номер для авторизации, нажимаем "Продолжить" (желательно дождаться таймера для повторного получения SMS);
- Как таймер дошёл до возможности повторной отправки, нажимаем кнопку "Назад", нас вернёт обратно в авторизацию и приложение предложит пройти её с помощью E-Mail;
- Нажимаем "Вход через почту";
- Таким образом авторизация пройдёт без каких-либо проблем.
VK Music v8.42 (13628) (VIP)
apk
74.96 Mb
14 646
Версия 8.42 (13628)
Архитектуры ARMv7, ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
14.09.2026, 01:43
Файл
vk_music_v8_42_mod.apk
Имя
VK Music
Имя(RU)
VK Музыка
Пакет
com.uma.musicvk
MD5
8ff2749f9b2d96325c11e6f2f5101f86
SHA-1
66328ad041df4ebd91778d452d64e8d91b38f3c2
SHA-256
5726f8151e2bb856095db7a69bef1bd2c6a0afc4a89134bfec071857e093eac9
Проверка
Google Play
Подпись
EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US
Имя
Android
Подразделение
Android
Организация
Android
Локация
Mountain View
Регион
California
Страна
US
E-Mail
android@android.com
MD5
e89b158e4bcf988ebd09eb83f5378e87
SHA-1
61ed377e85d386a8dfee6b864bd85b0bfaa5af81
SHA-256
a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc
Схема
v3
Ключ
TestKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
58