

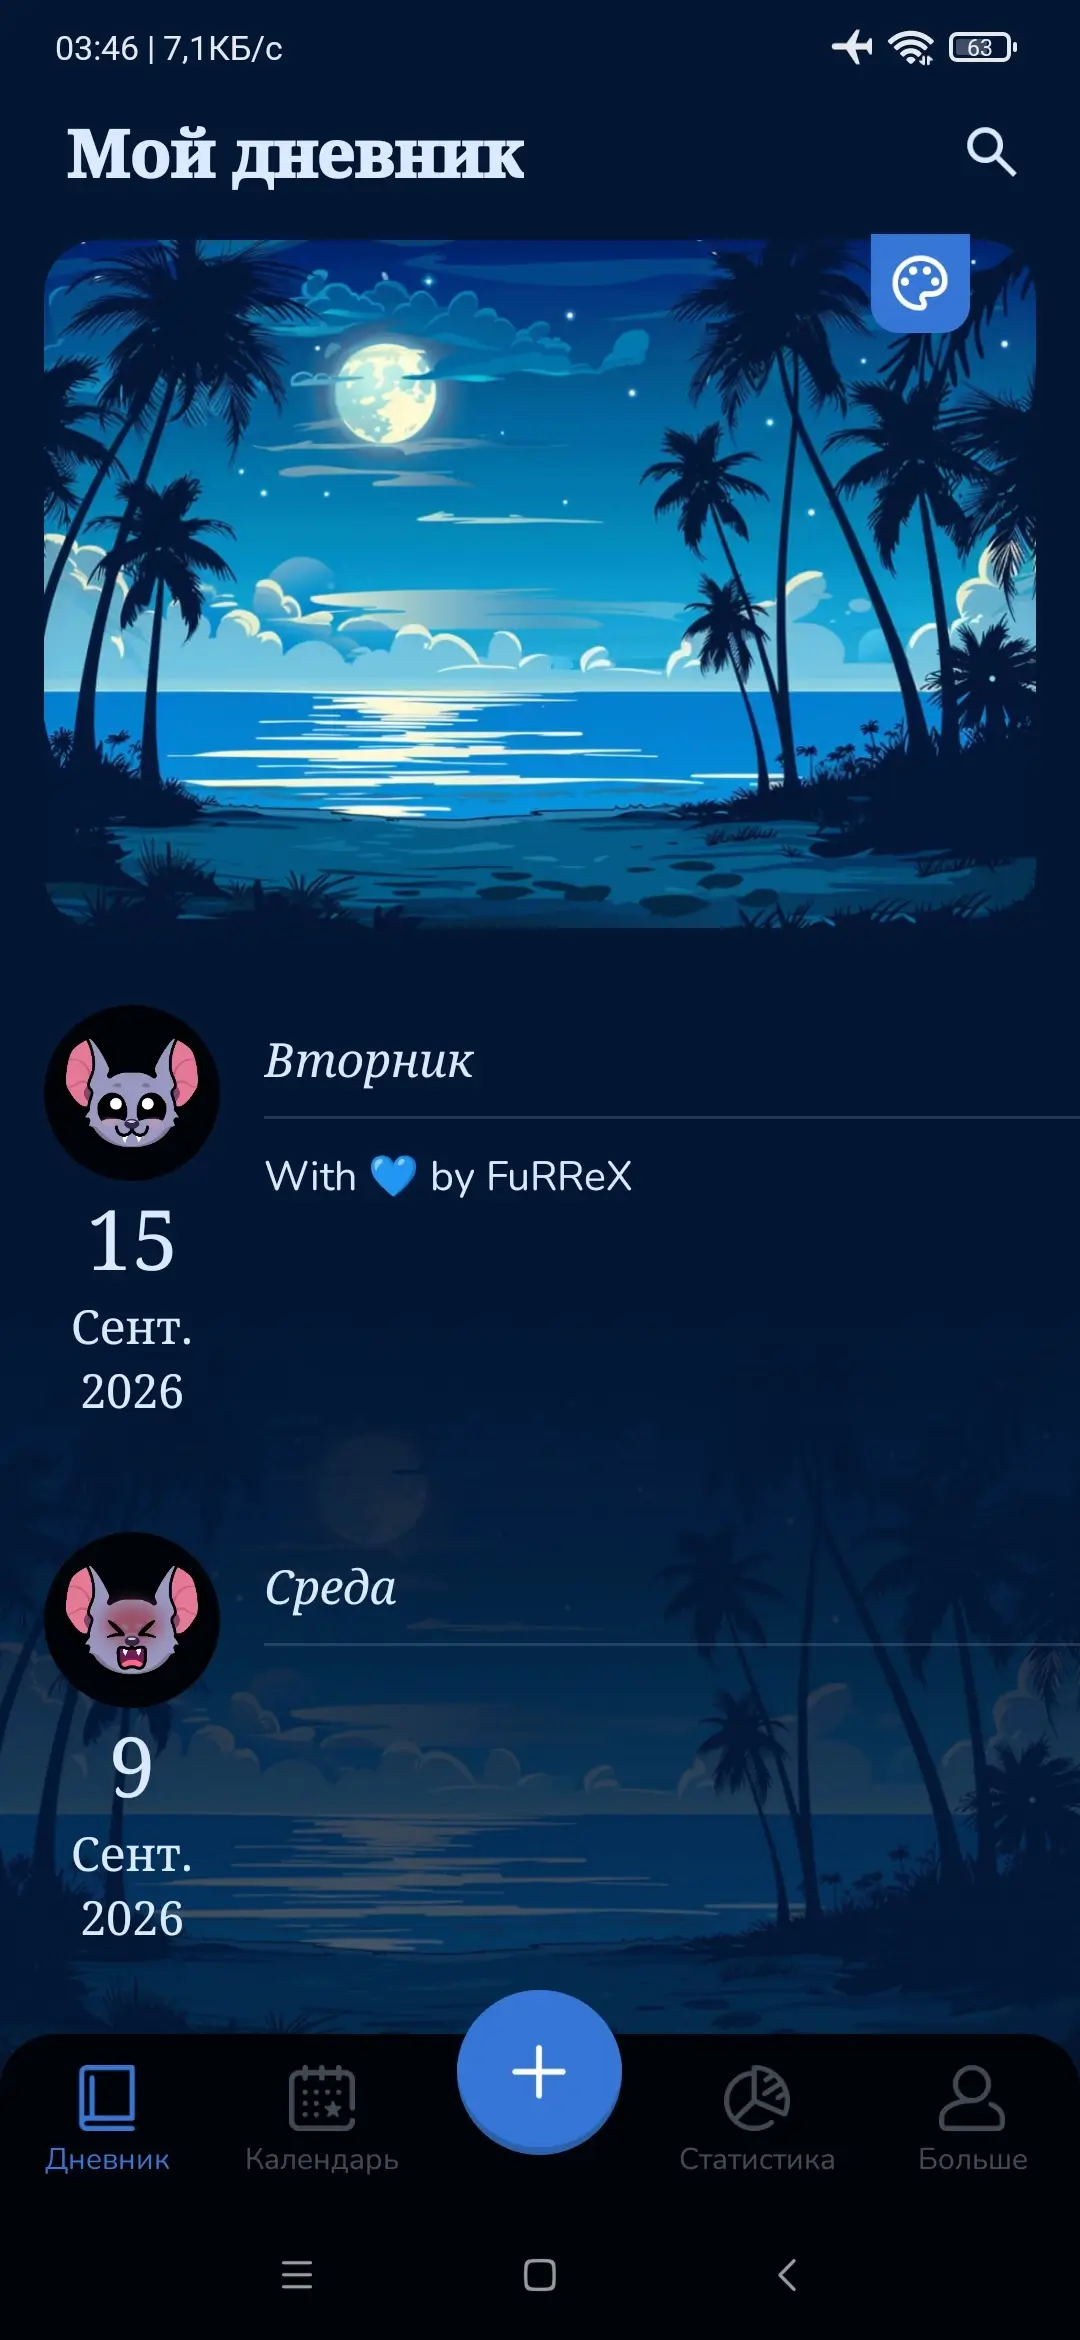
My Diary (Premium) - Предоставит удобное пространство для личных записей и сохранения важных моментов, где каждая мысль получит уникальное оформление. Ведение личного дневника станет удобным и по-настоящему приватным занятием на каждый день.
Приложение сохранит ваши записи только на устройстве и защитит доступ к ним с помощью PIN-кода или отпечатка пальца, чтобы личные мысли оставались исключительно вашими. Вы сможете дополнять заметки фотографиями, чтобы воспоминания выглядели живыми и помогали легко возвращаться к важным моментам.
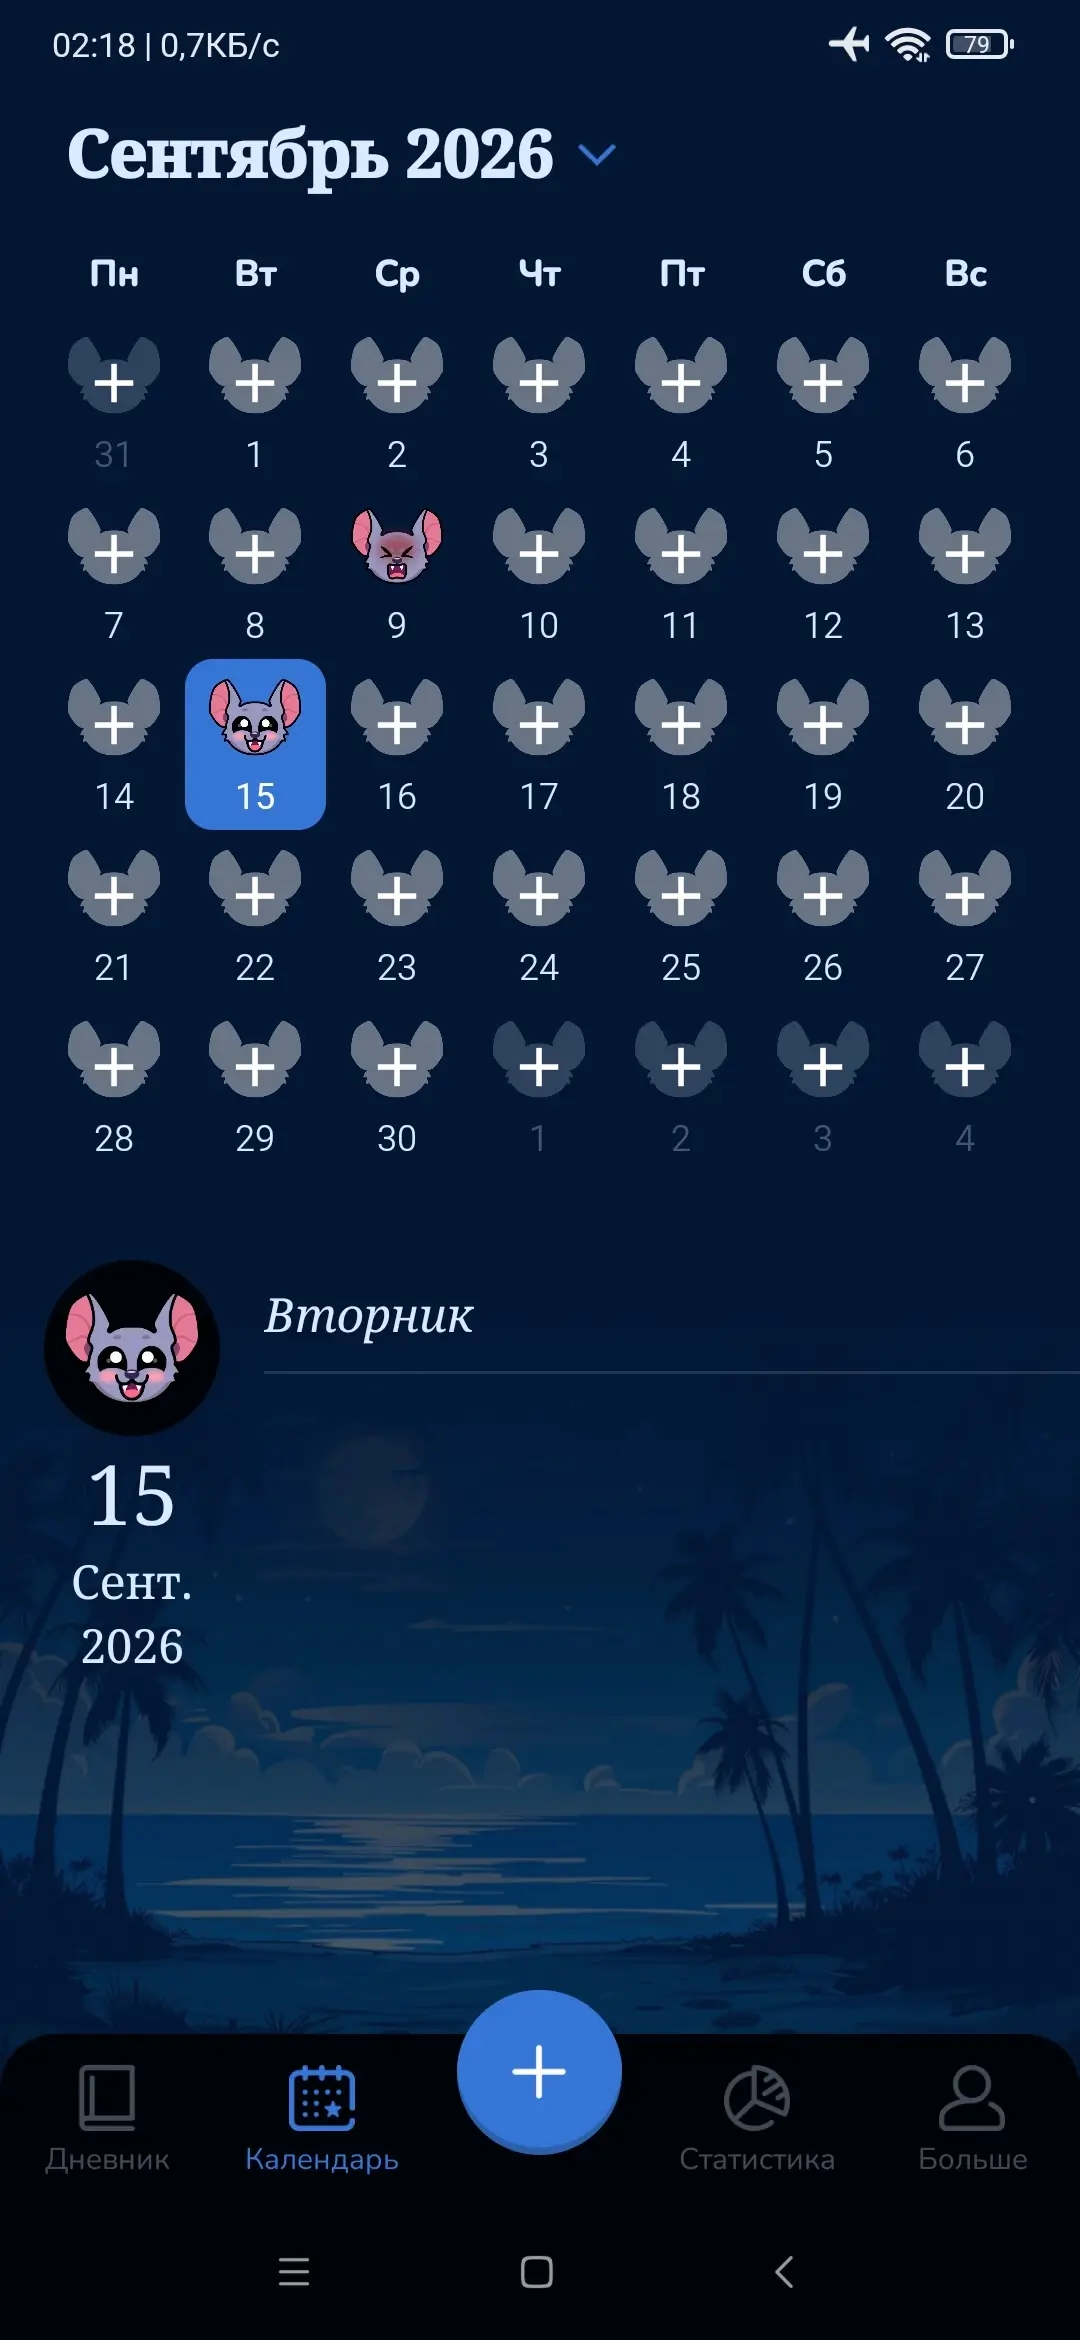
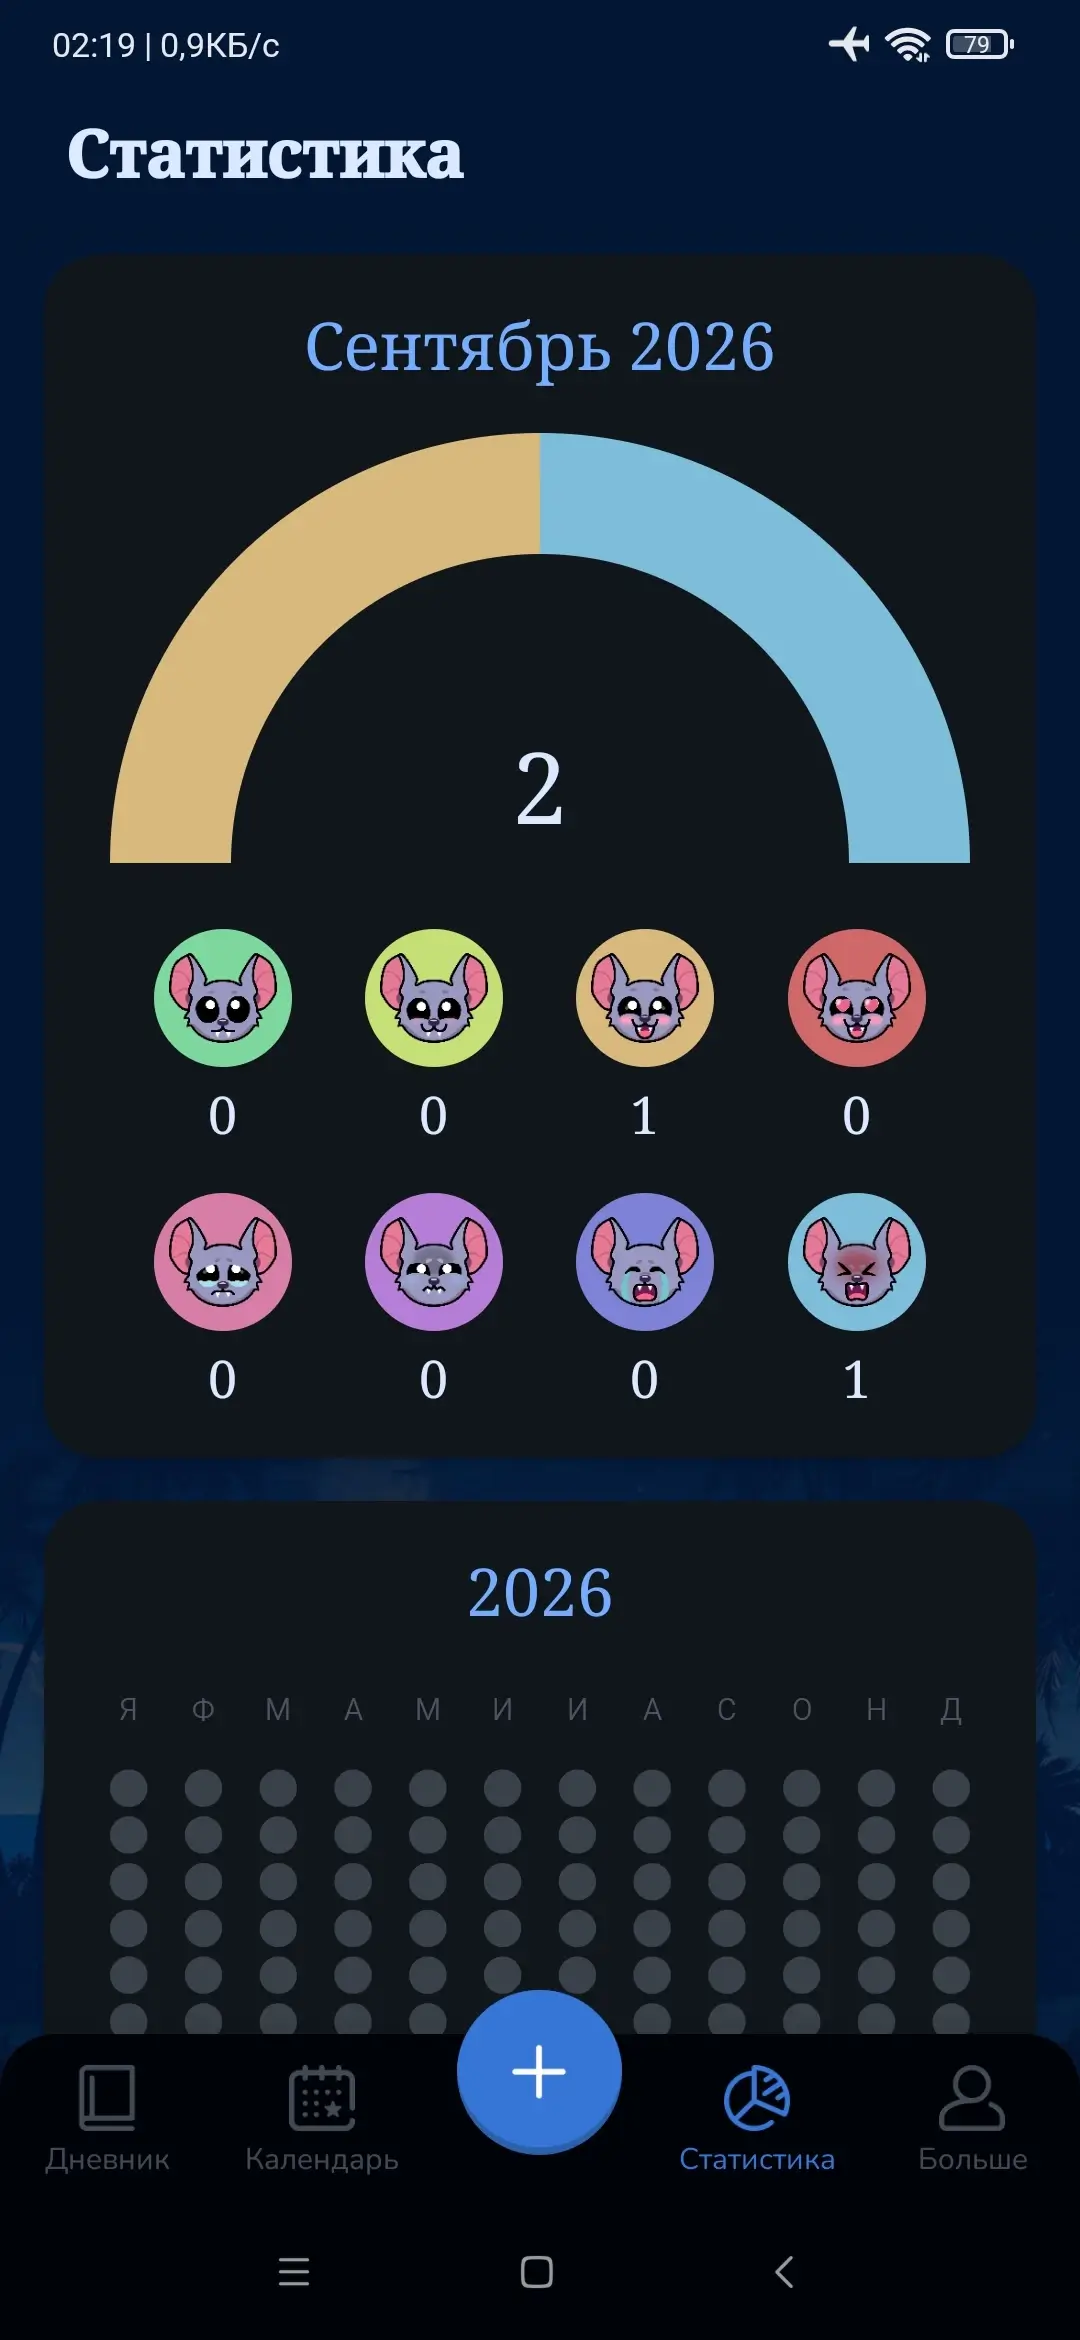
Трекер настроения с эмодзи покажет эмоциональный фон по дням и позволит быстрее замечать причины изменений, а "год в пикселях" нарисует наглядную мозаику настроений и поможет увидеть закономерности на длительном отрезке времени.
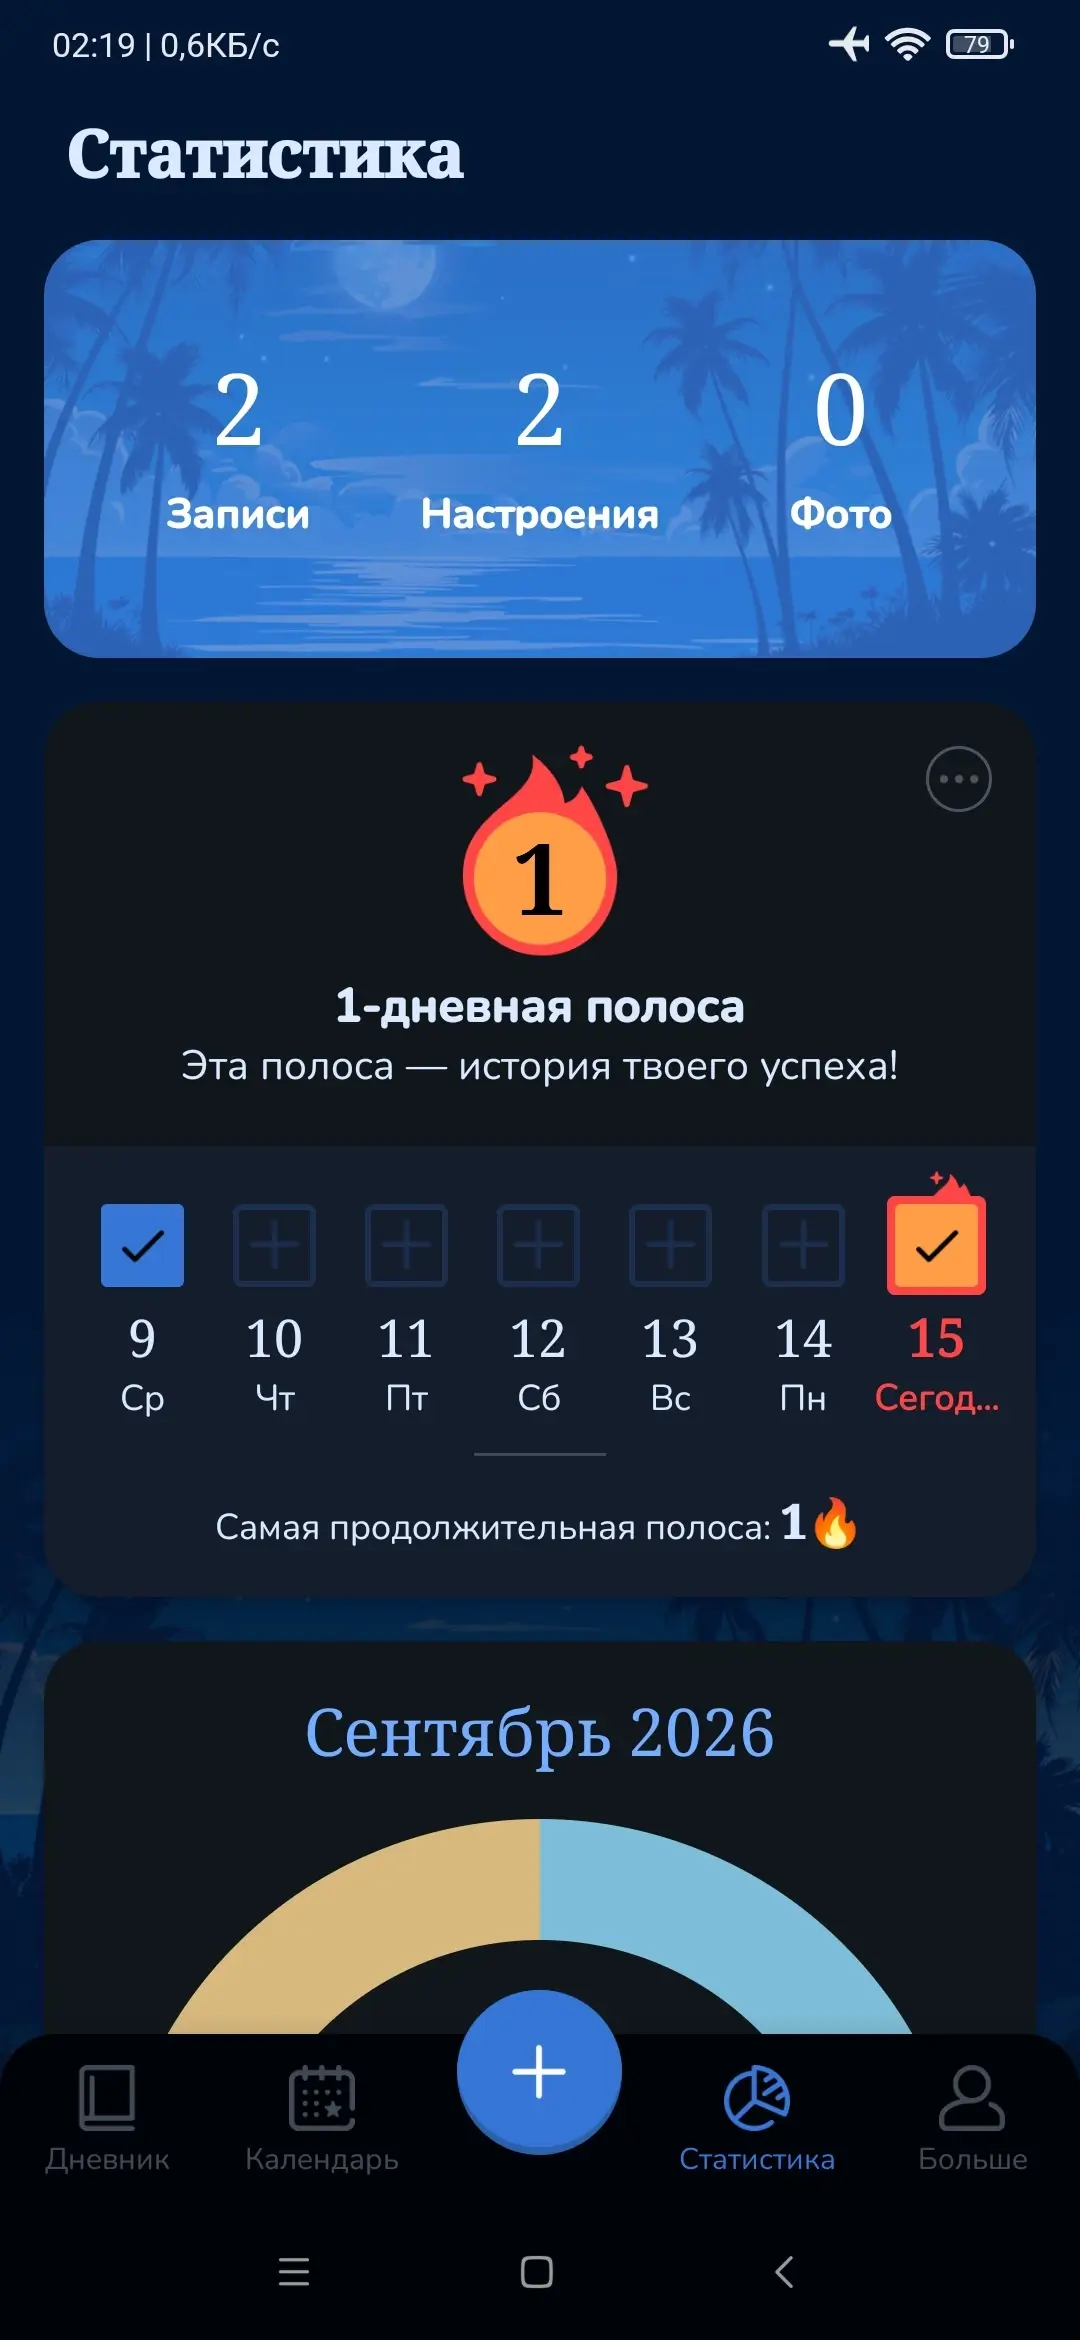
Раздел со статистикой будет собирать данные о регулярности записей и динамике эмоций, а также поможет лучше понять свои привычки.
Особенности приложения:
- Запись мыслей, чувств и переживаний;
- Удобное ежедневное ведение дневника;
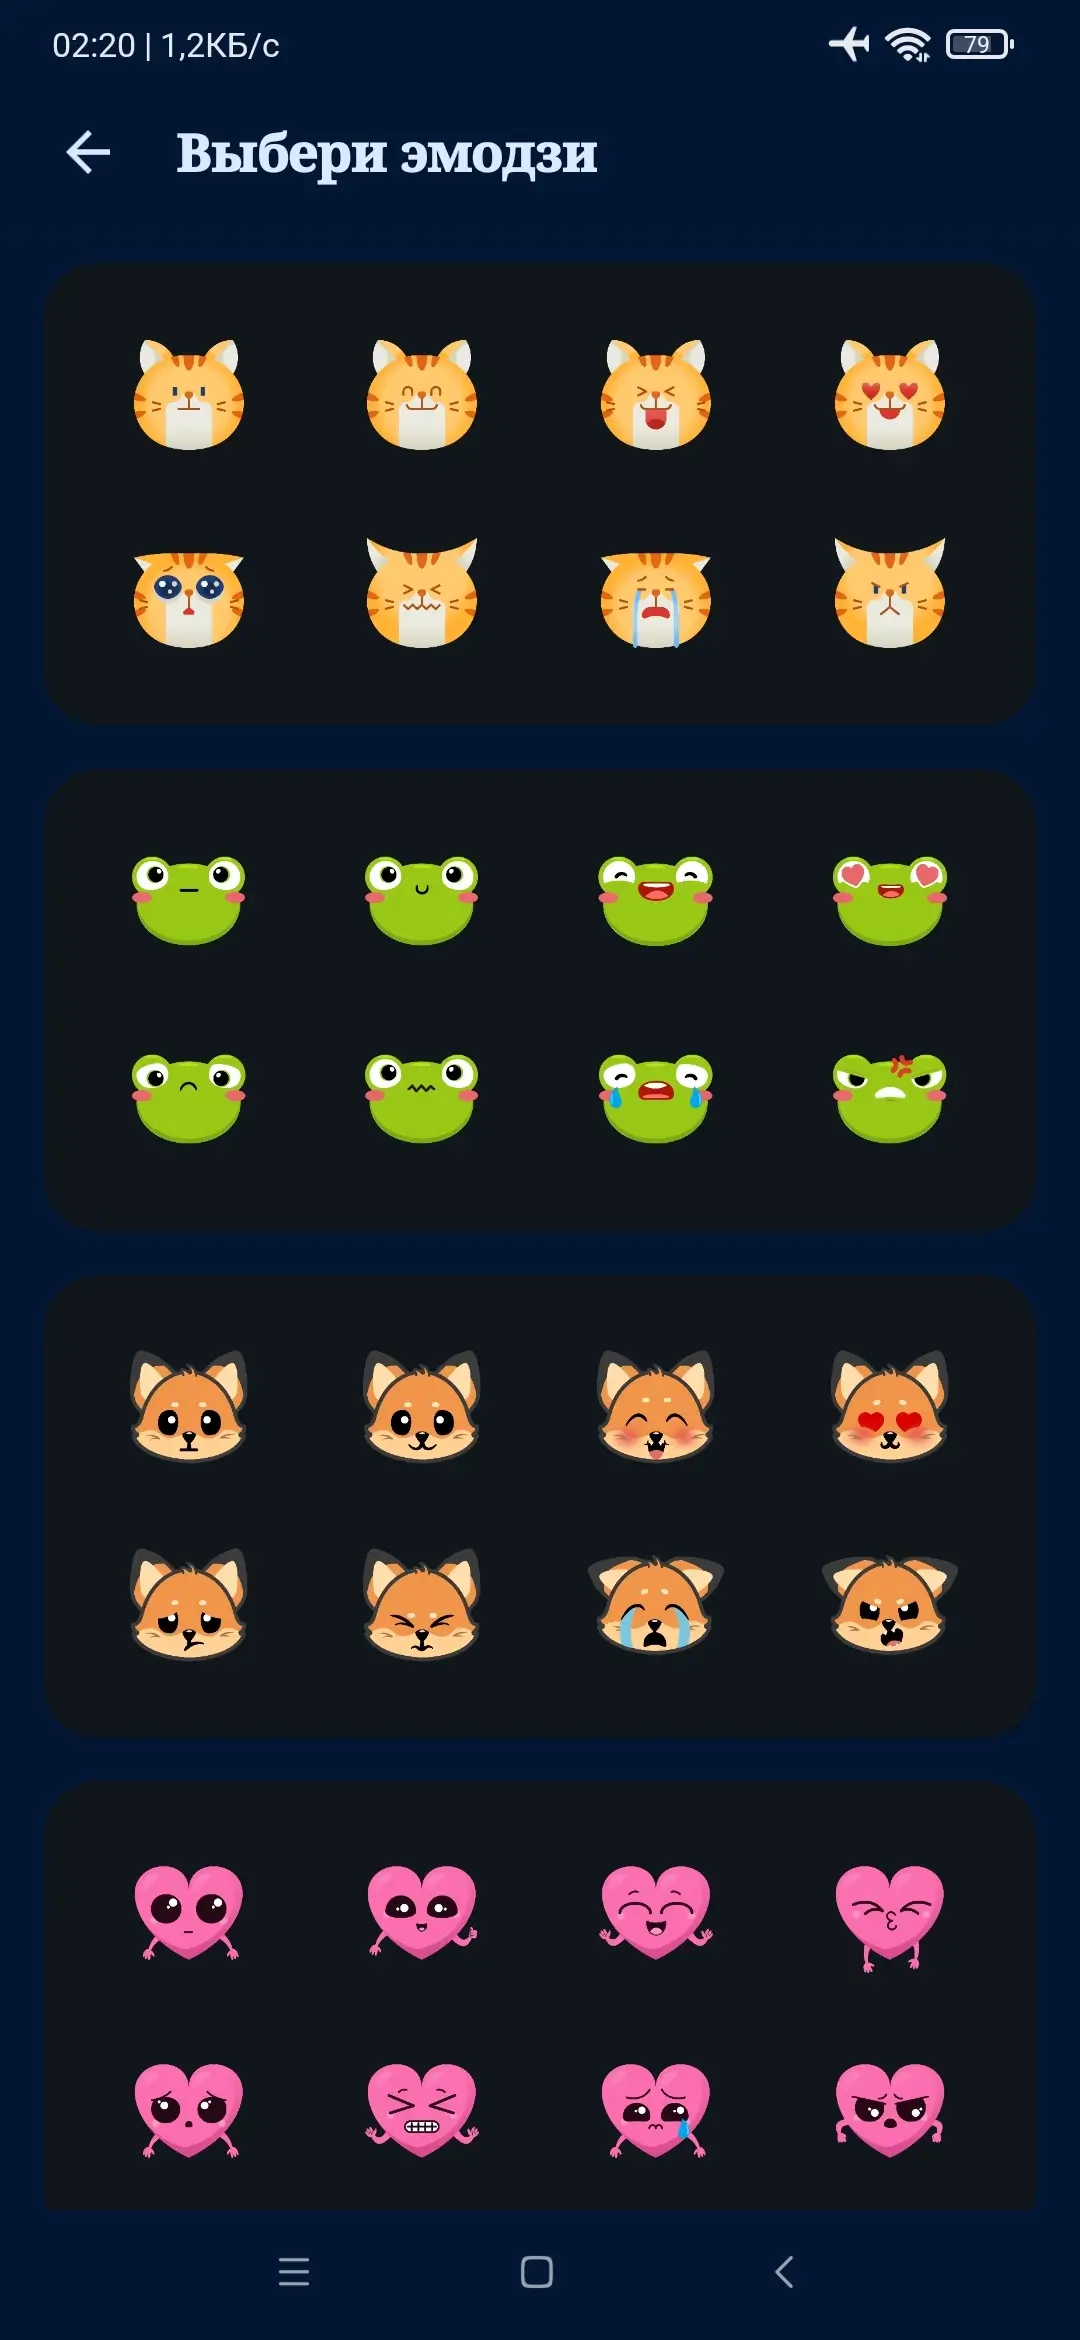
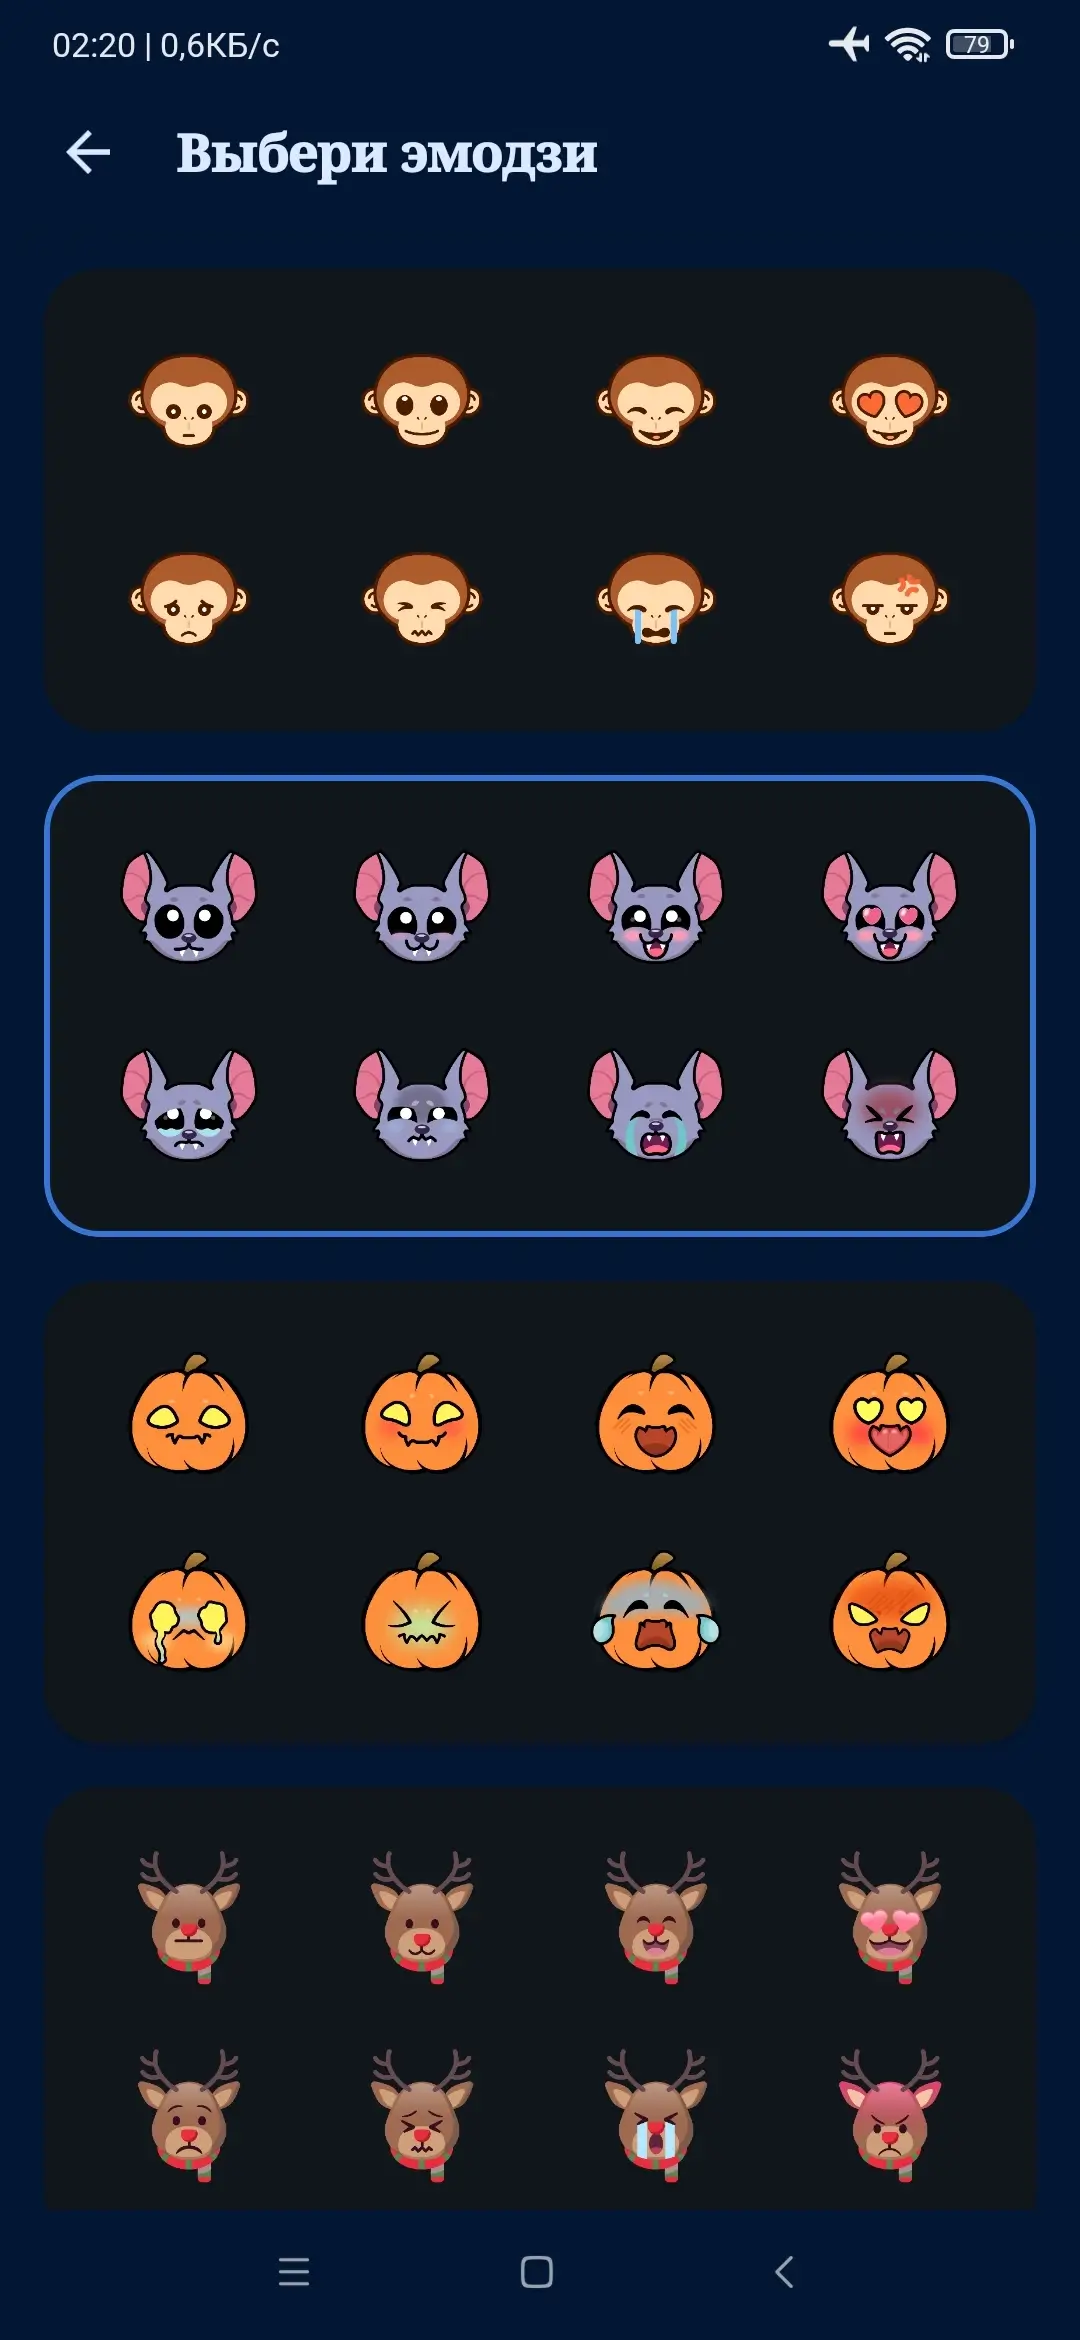
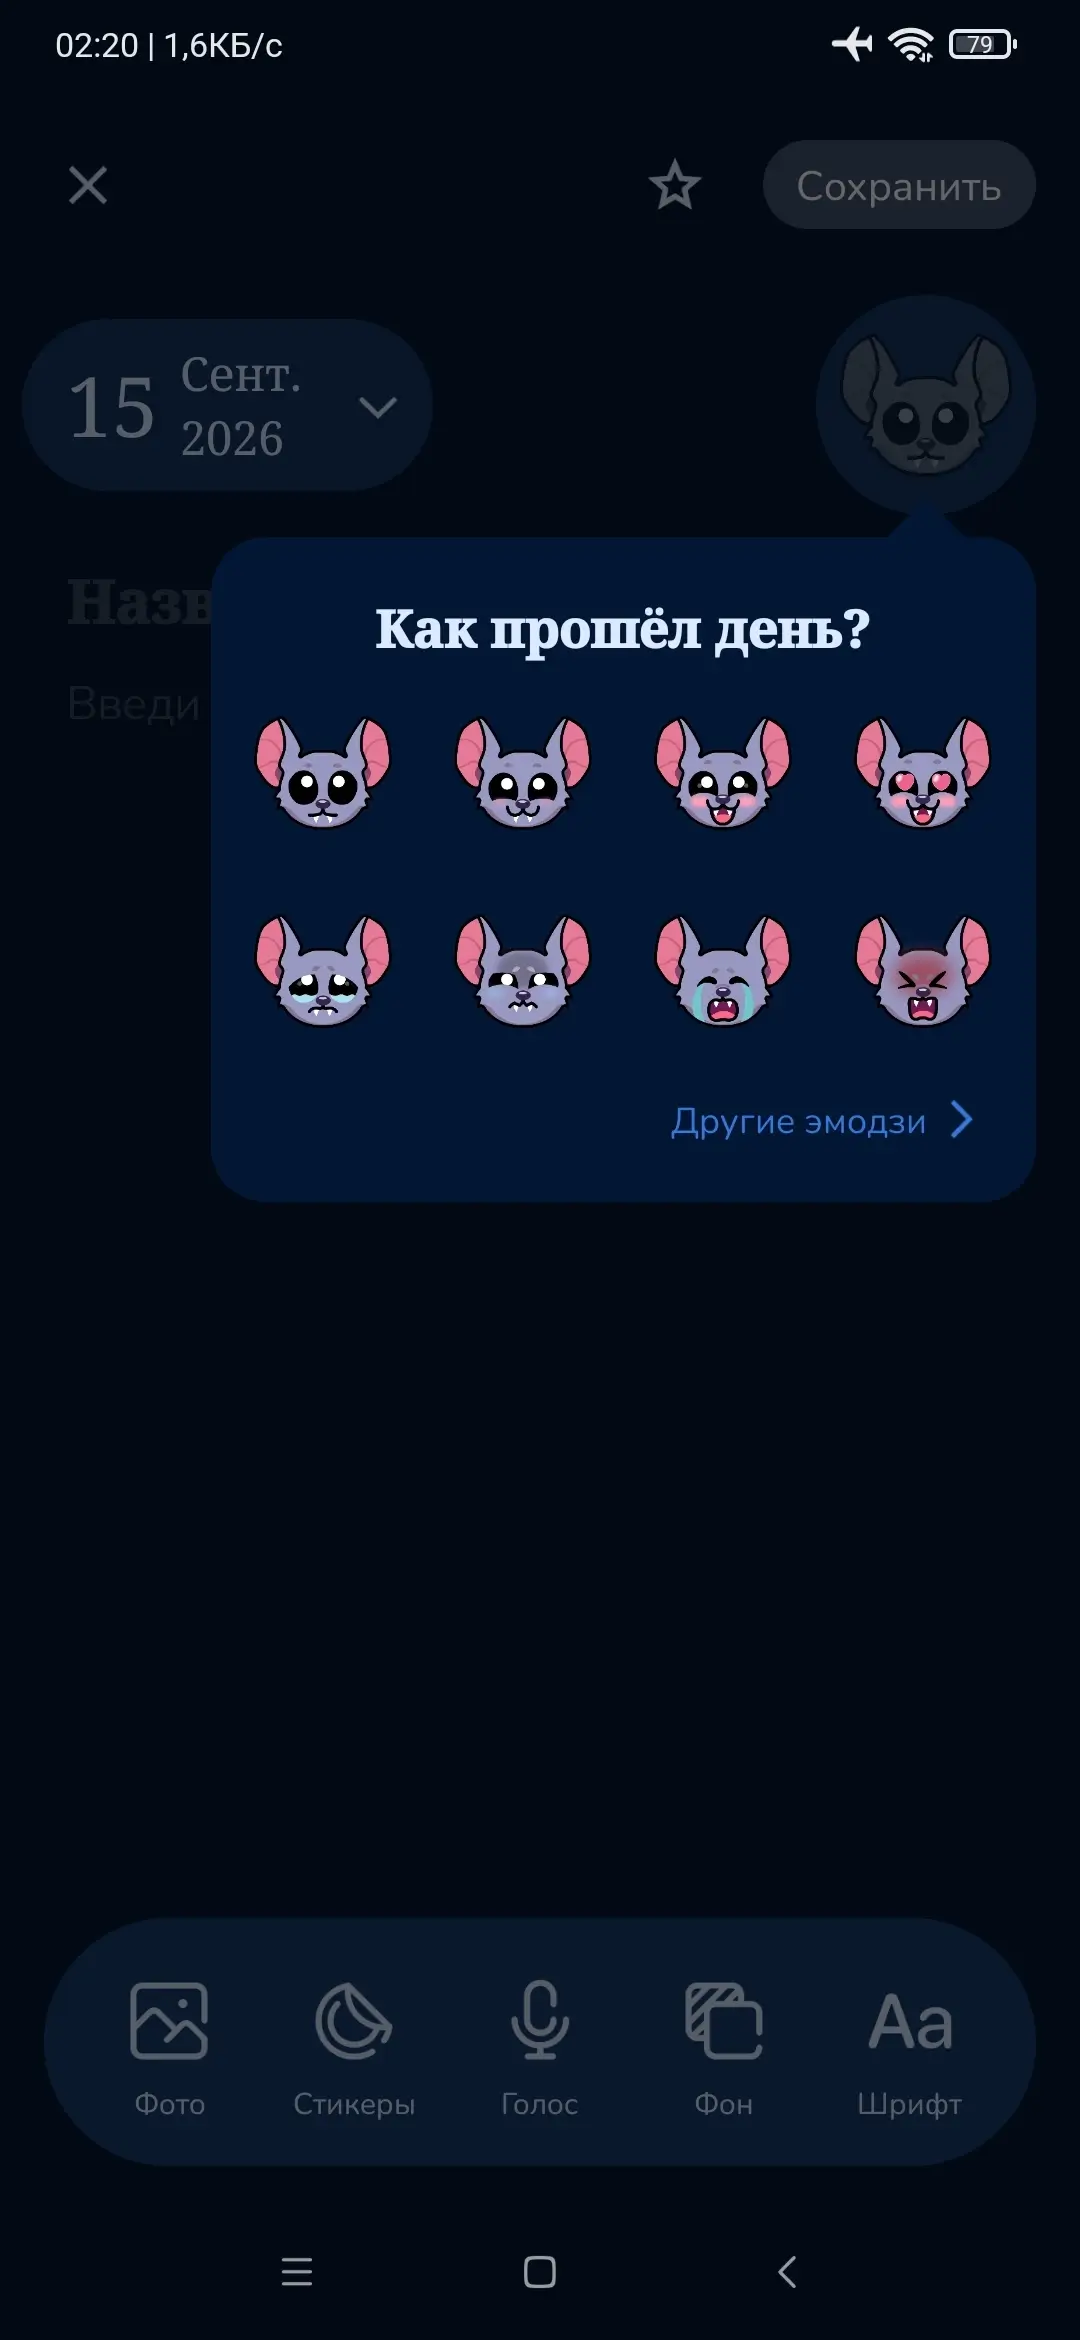
- Ежедневный трекер настроения с эмодзи;
- Личный приватный интерактивный ежедневник;
- Поиск закономерностей и тенденций настроения;
- Год в пикселях и отображение мозаики настроений;
- Визуальные воспоминания из повседневных моментов;
- Визуализация эмоционального пути во времени;
- Полная конфиденциальность записей дневника;
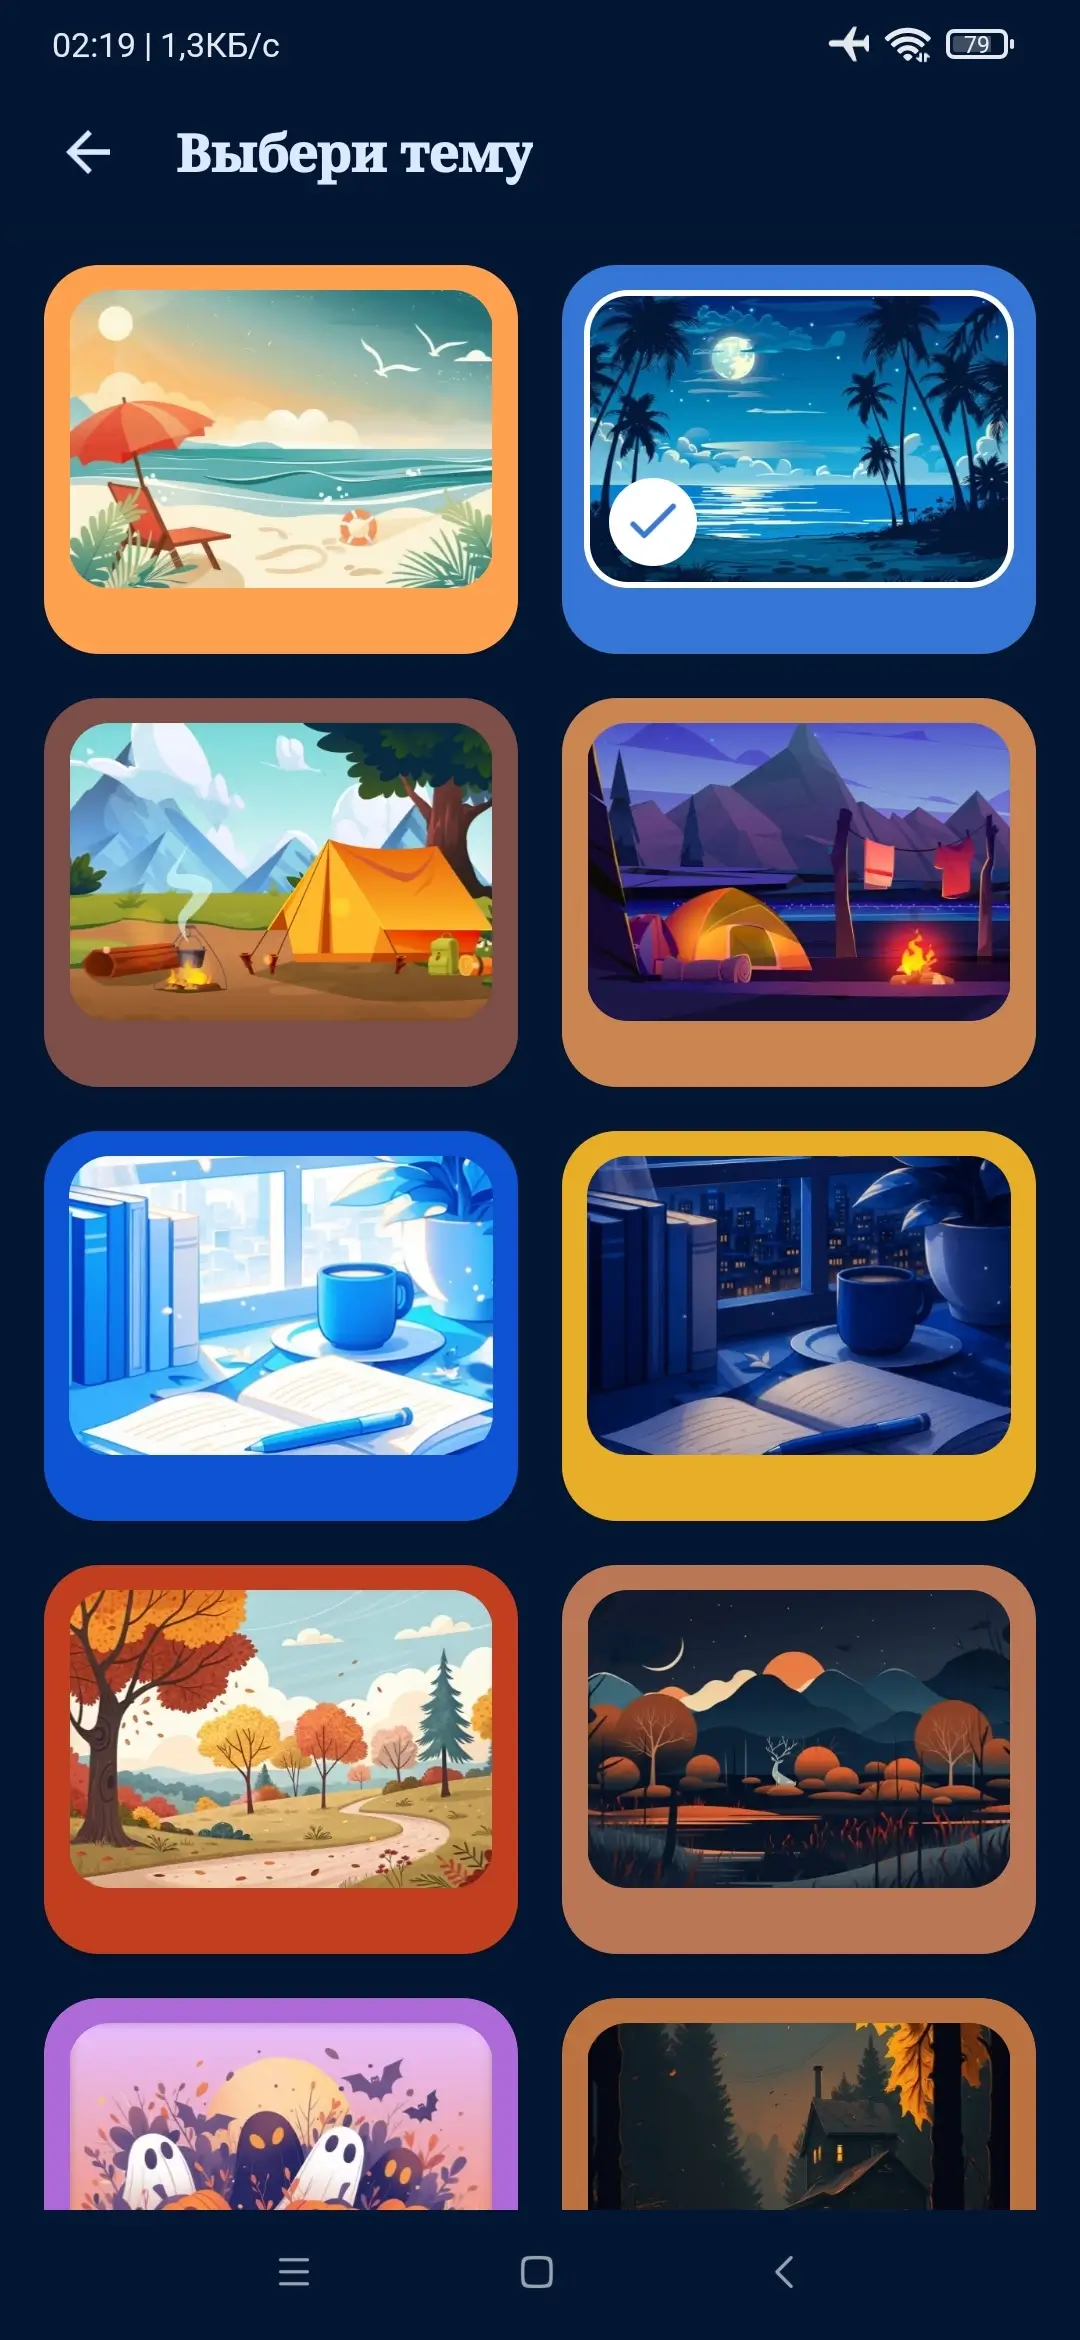
- Настраиваемые темы, фоны, шрифты и цвета;
- Прикрепление фотографий к записям;
- Данные не отправляются на серверы;
- Блокировка PIN-кодом для защиты.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
My Diary v1.9.2 (Premium)
apk
59.58 Mb
14
Версия 1.9.2 (53)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 8.0+ (API 26)
VirusTotal
15.09.2026, 04:00
Файл
my_diary_v1_9_2_uni_modded_kill.apk
Имя
My Diary
Имя(RU)
Мой дневник
Пакет
mydiary.diary.journal.lock.mood.tracker.free.secret
MD5
82eb55f0b3344e86c7f7c214eb907901
SHA-1
3103d431e43277af3794573f9ded421e15140fca
SHA-256
3ac997869b11083194c2aead9bd31860a18d2cfdd916fdc6a208e54a76062a1b
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63