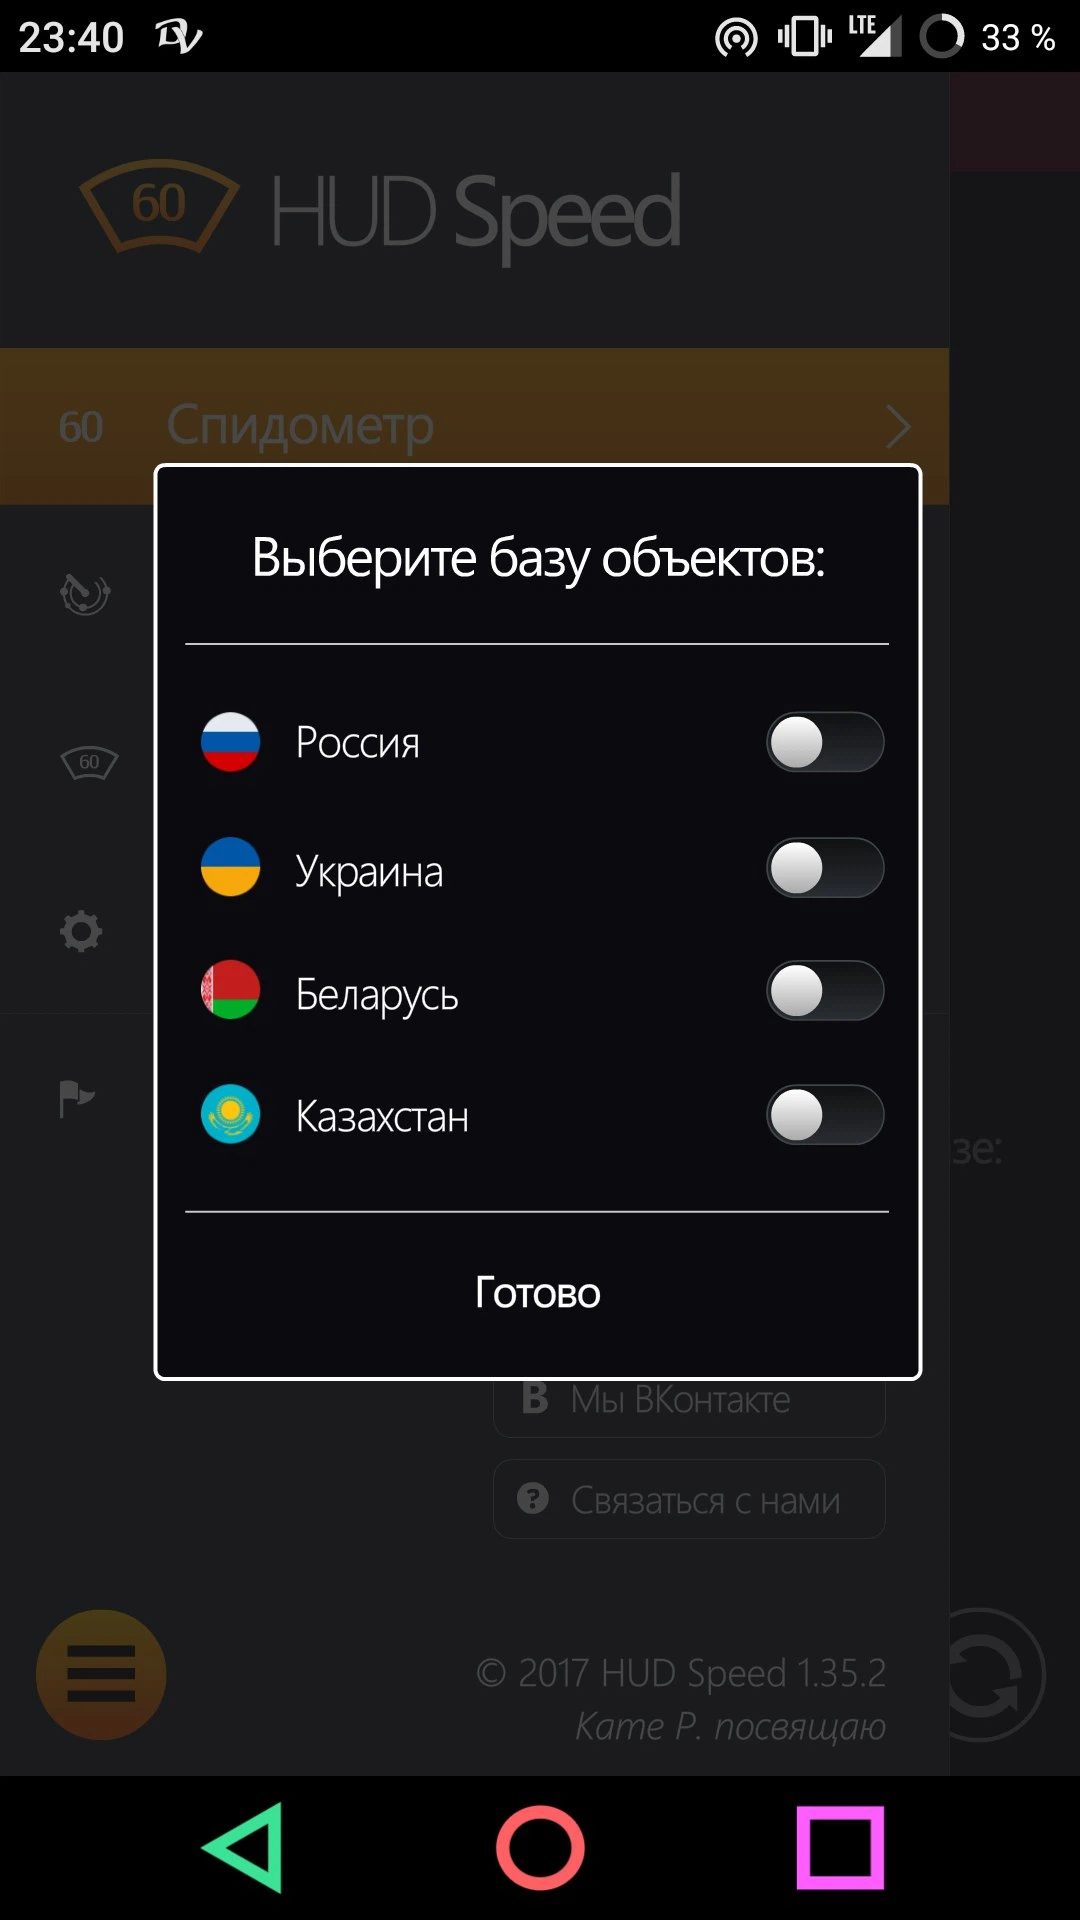
Антирадар HUD Speed (Pro) - Приложение, объединяющее функции цифрового спидометра, систему предупреждений о лимитах скорости и дорожных опасностях. С помощью HeadUp Display (HUD) ваше устройство сможет проецировать скорость и уведомления о радарных ловушках на лобовое стекло автомобиля. Благодаря точному GPS-спидометру, более надёжному, чем стандартные автомобильные приборы, и обширной базе данных камер по России, Украине, Белоруссии и Казахстану, приложение поможет избежать штрафов, своевременно предупреждая о превышении скорости и полицейских радарах на пути.
Особенности приложения:
- Точный GPS-спидометр;
- Аудиосигналы при превышении скорости;
- Использование проверенных данных о радарных ловушках;
- HeadUp Display (HUD) для отображения скорости на лобовом стекле;
- Предупреждения о стационарных камерах и радарных постах;
- Удобный и полностью русифицированный интерфейс;
- Обширная база камер по нескольким странам;
- Совместимость с телефонами и планшетами.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Источник: RadarBase
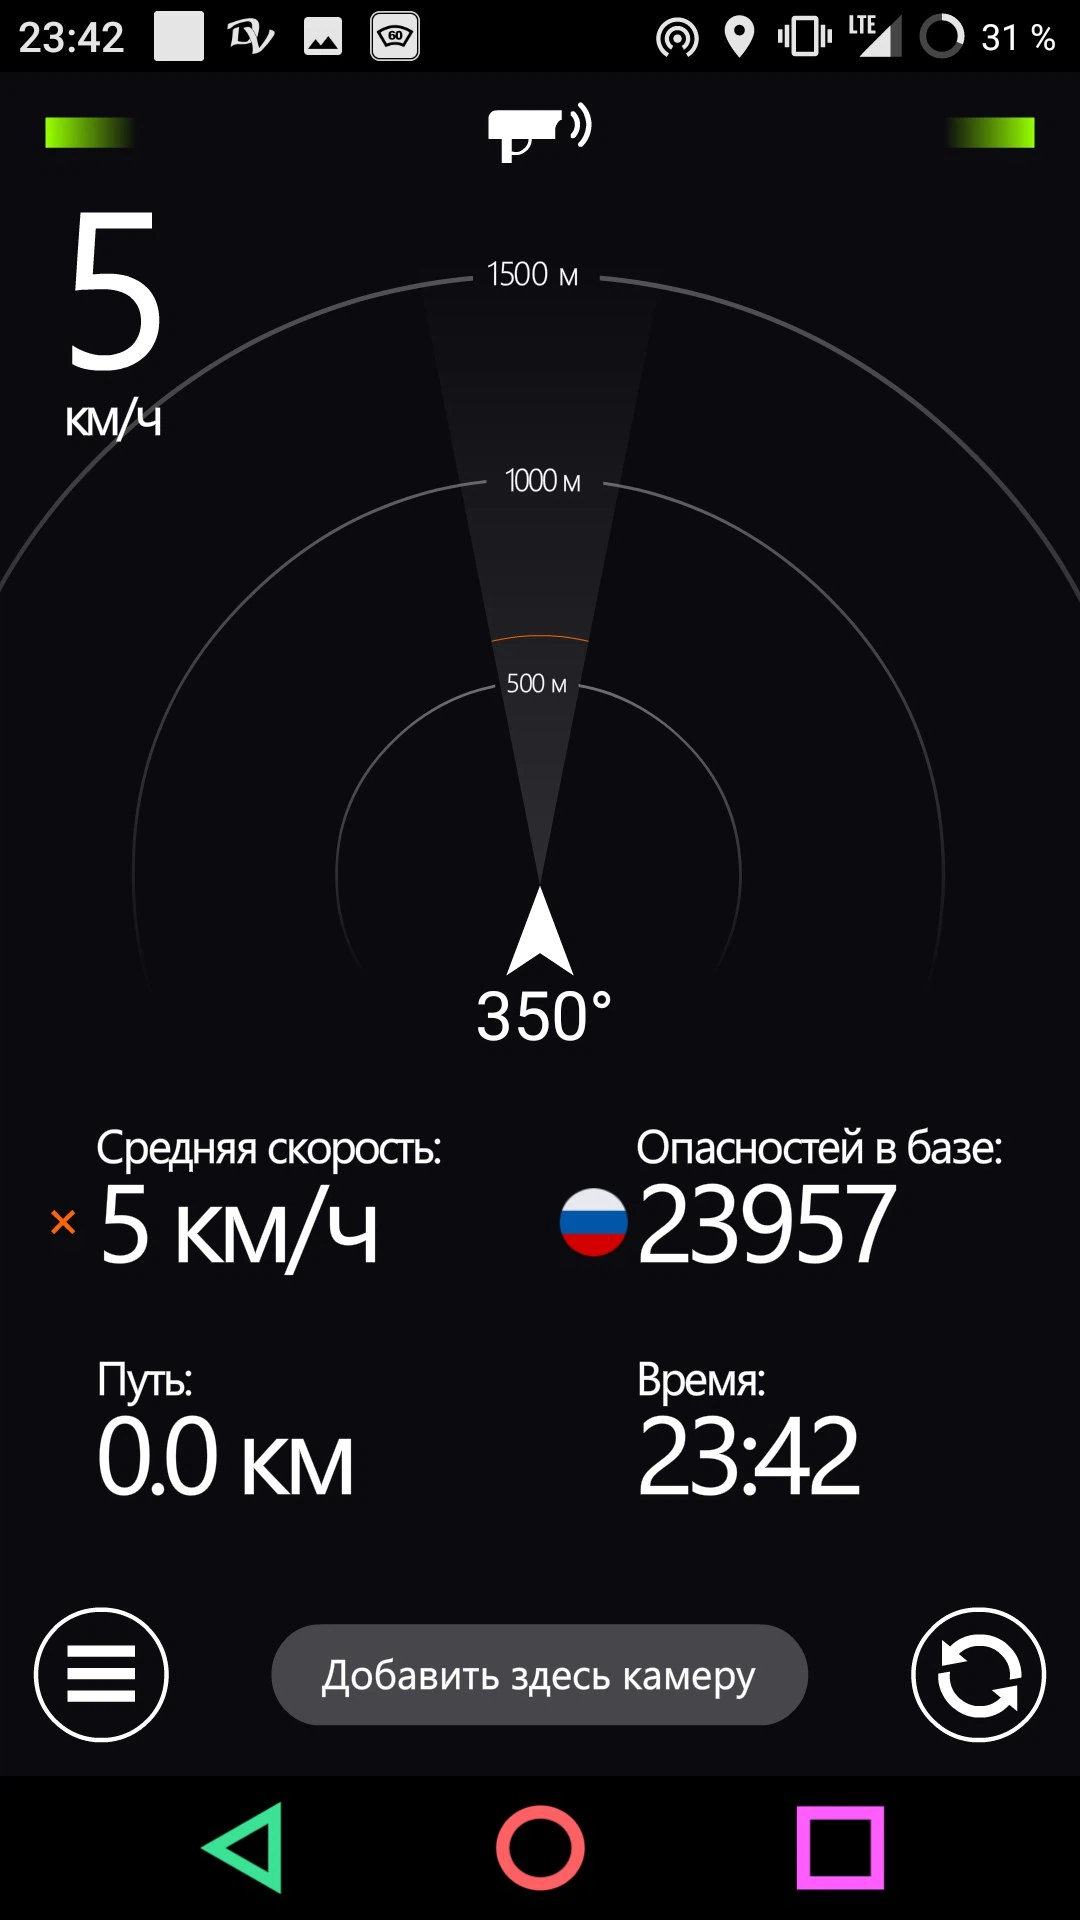
Для последующих обновлений необходимо войти в аккаунт.
Версия с RadarBase:
HUD Speed v79.0 (79000000) (Pro)
apk
18.63 Mb
2 111
Версия 79.0 (79000000)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
14.10.2026, 03:59
Файл
hud_speed_v79_0_b79000000_uni_modded_kill.apk
Имя
HUD Speed
Пакет
air.StrelkaHUDFREE
MD5
943a4cc8d63116b82eb4cee33461591c
SHA-1
6be1a86699d2e6a91138621dd1c4b1d44467403c
SHA-256
74c3496d57c976c763d43fa4e74e462cff4ab8b147747b353af5e0a6a1fffc8a
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
61