

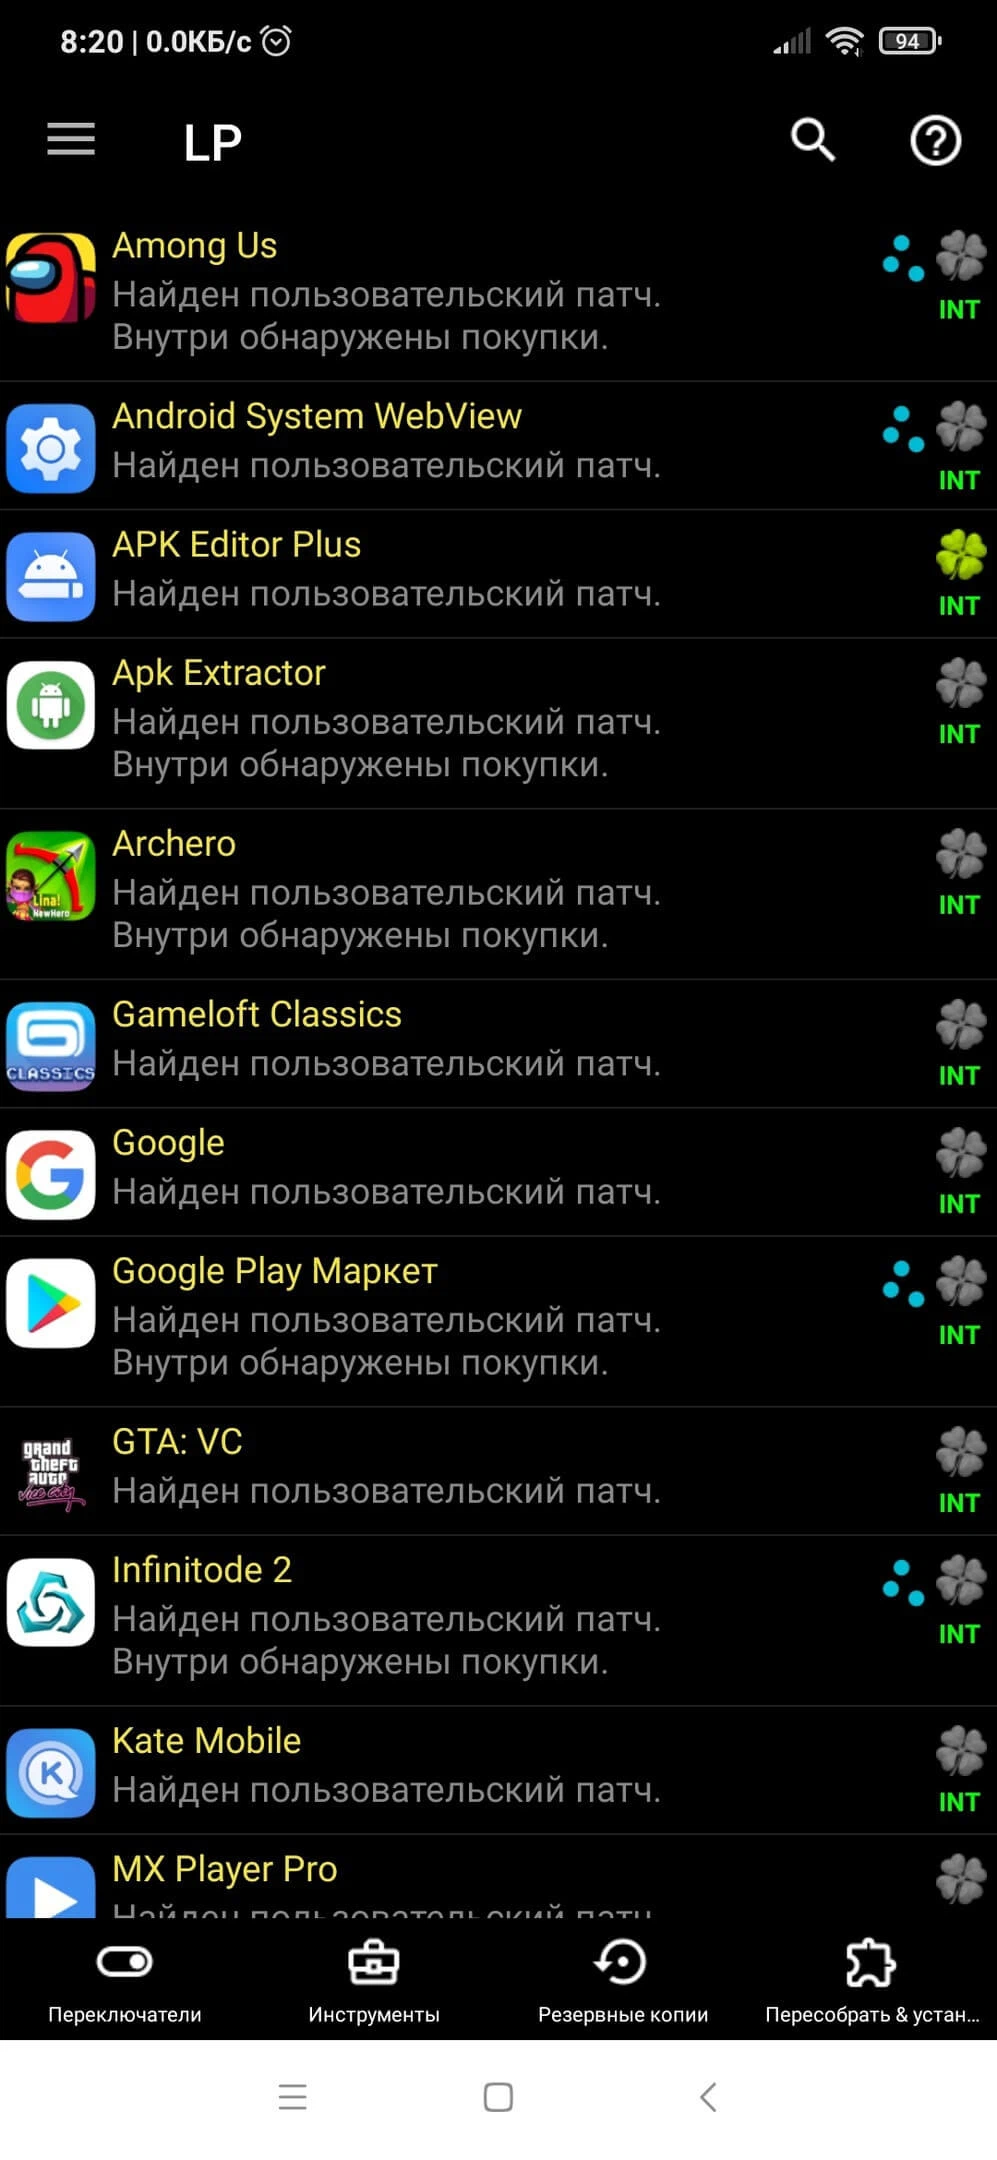
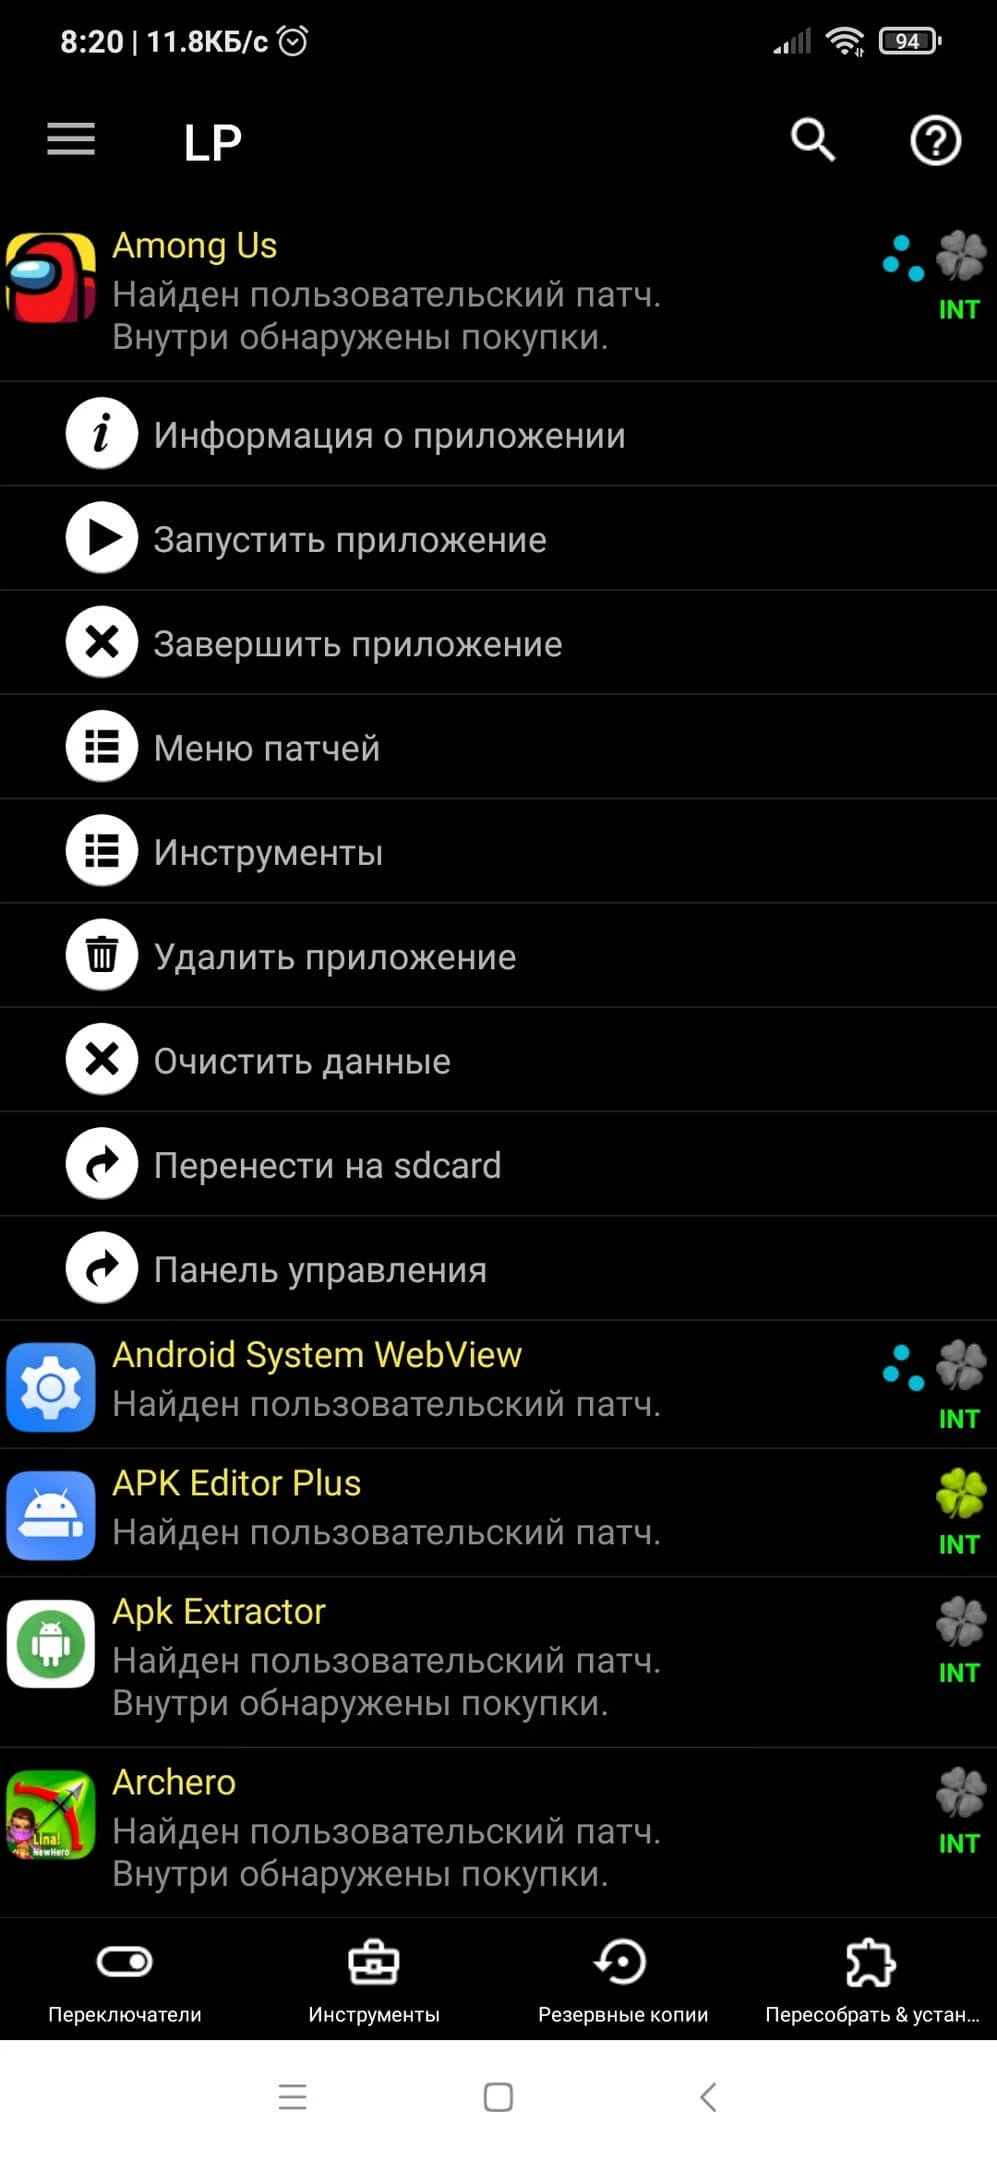
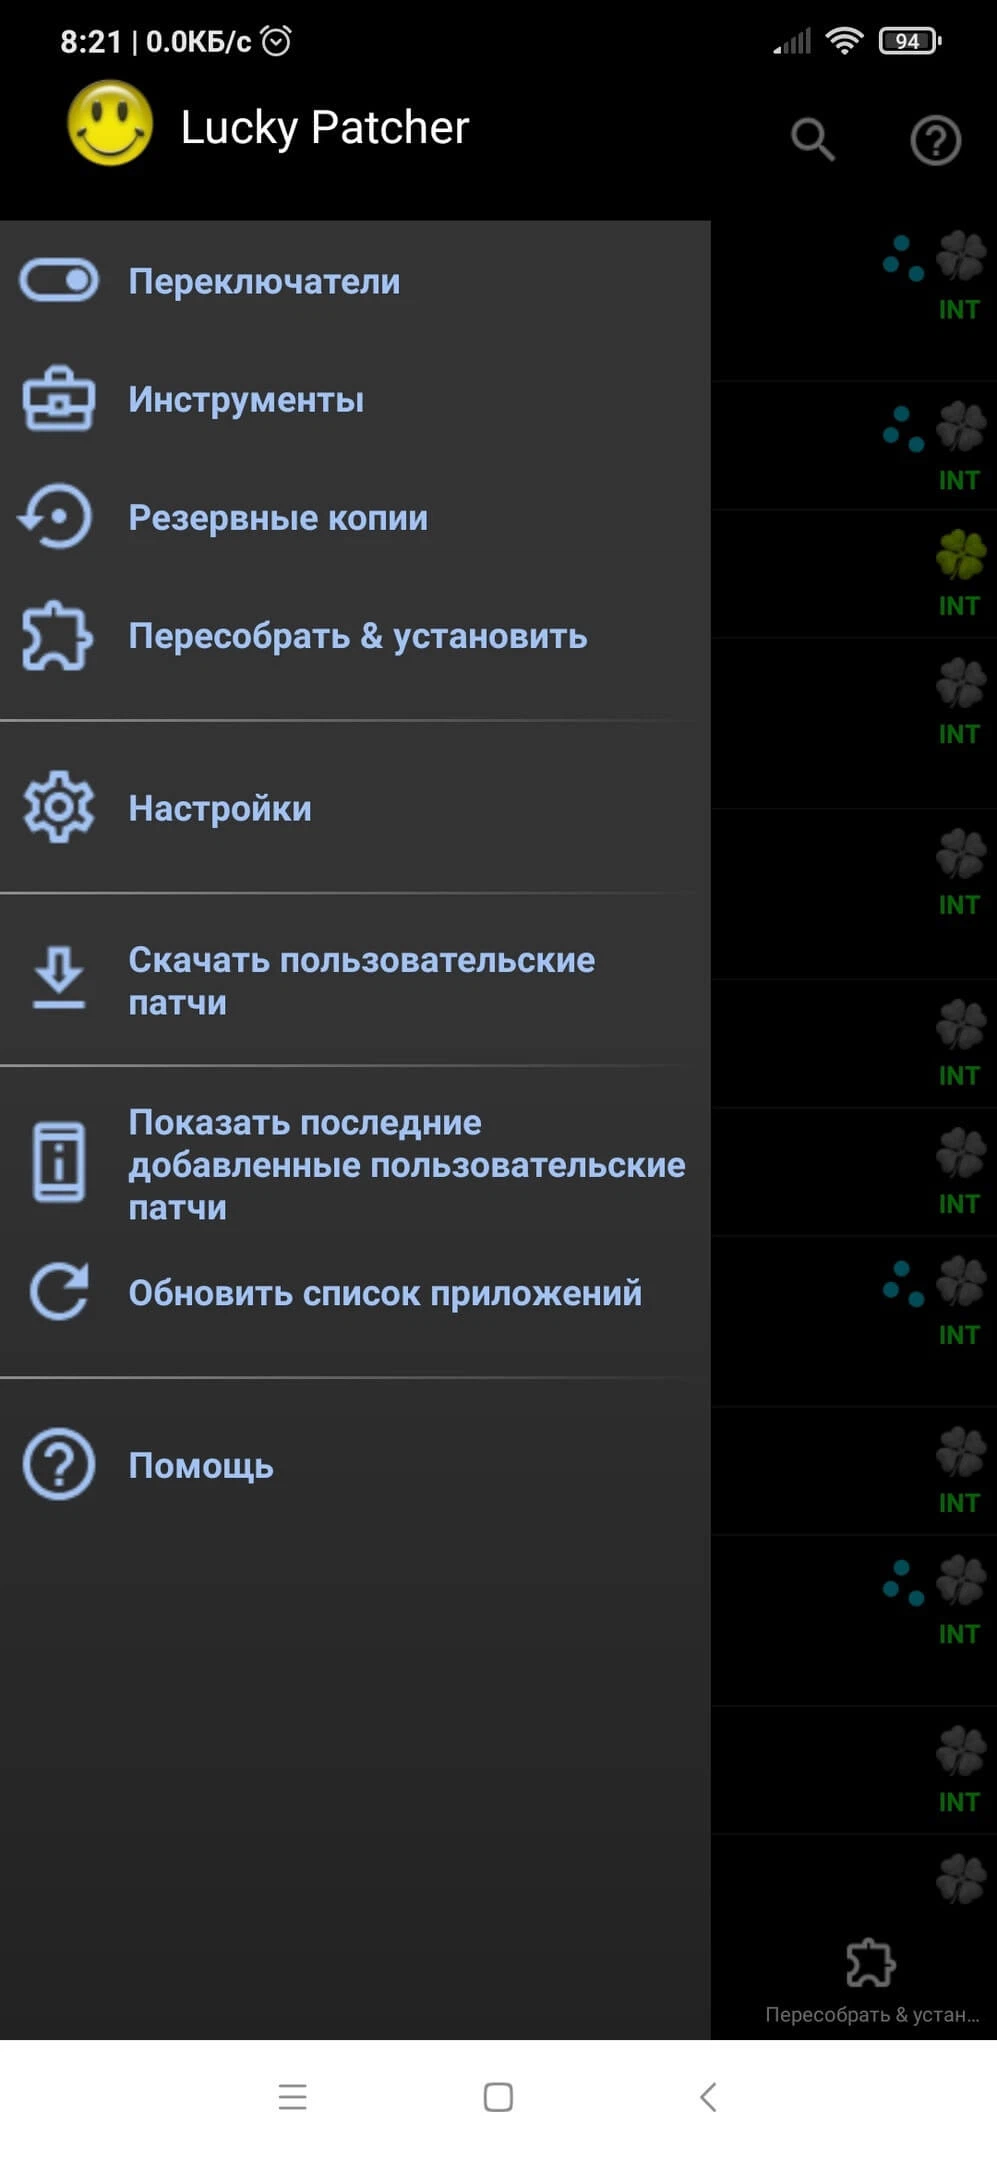
Lucky Patcher - Менеджер приложений на андроид, который позволит вносить изменения в программы и игры, расширяя их функциональность. Его основная привлекательность заключается в том, что для использования большинства функций не требуется наличие root-прав, хотя их отсутствие может ограничить возможности.
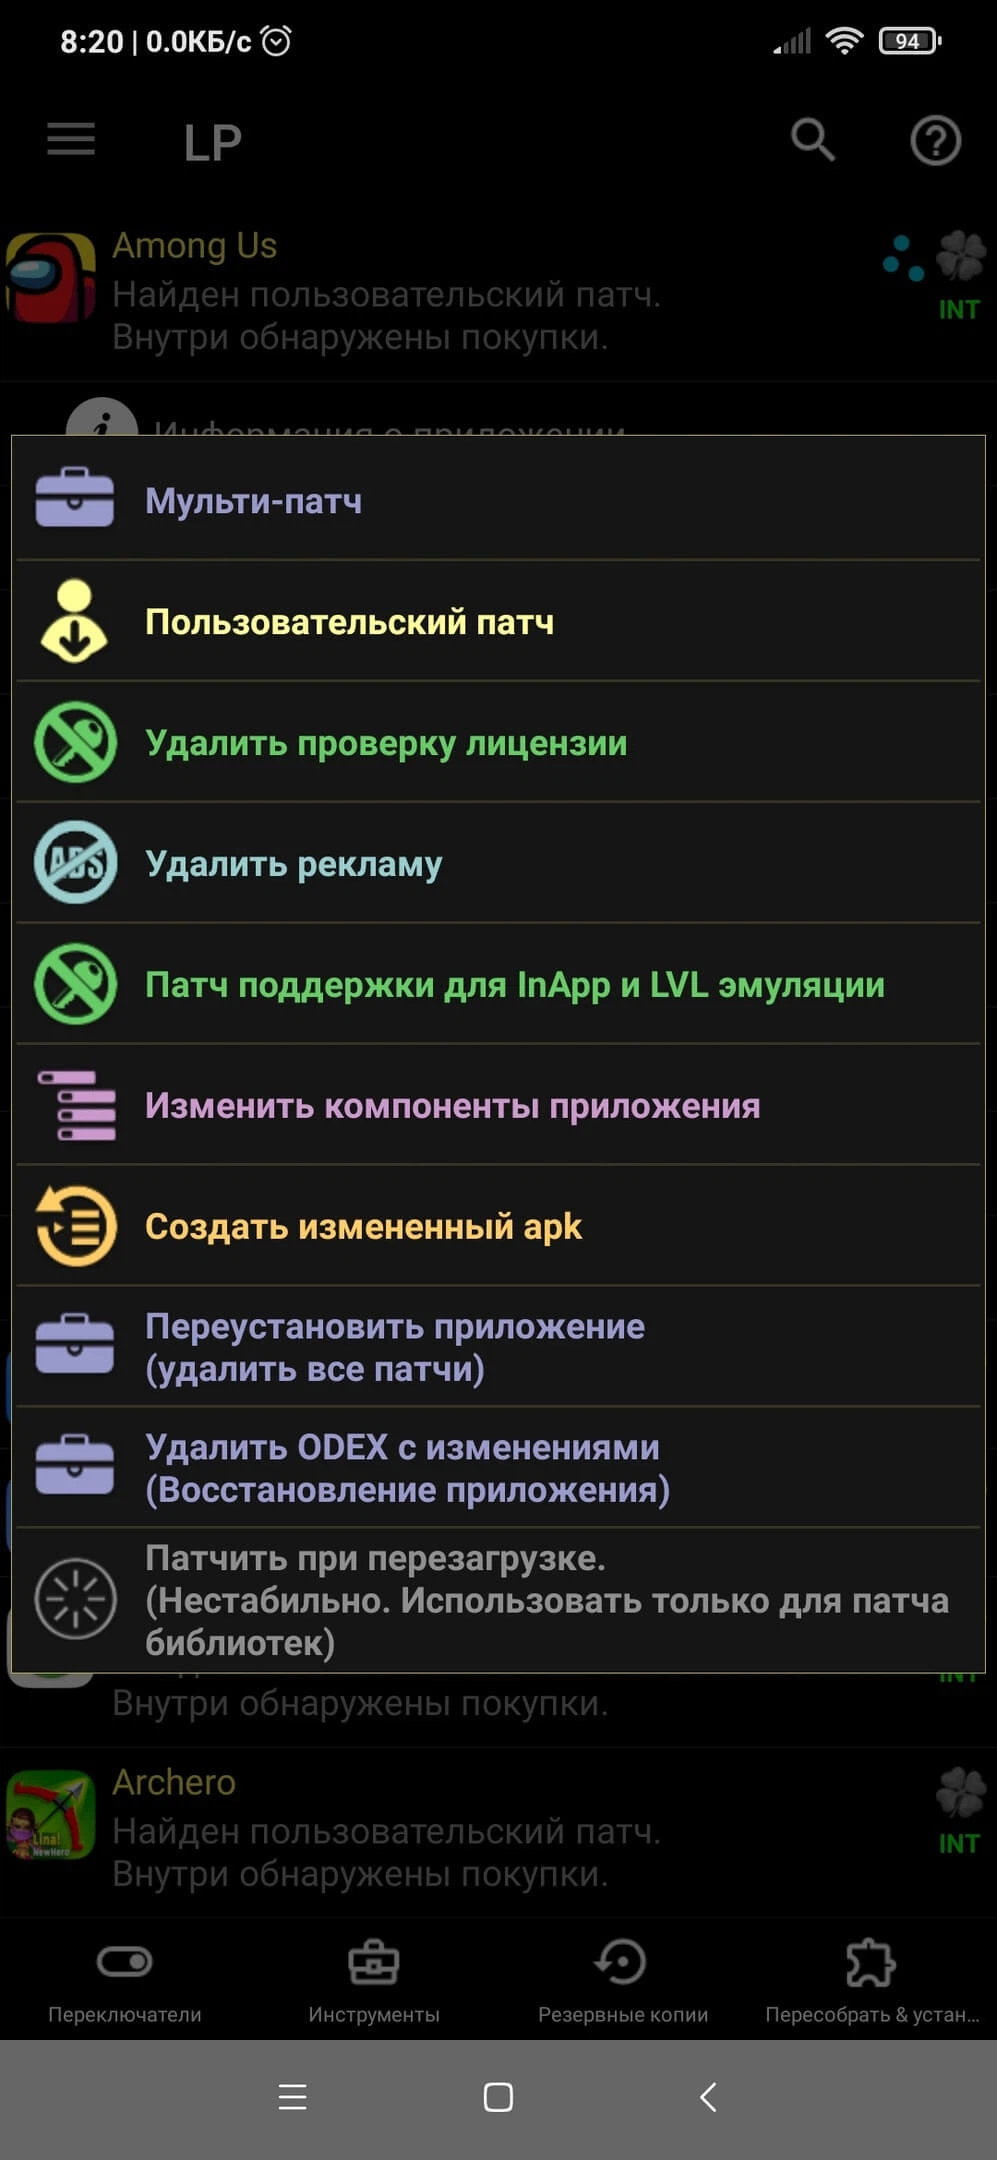
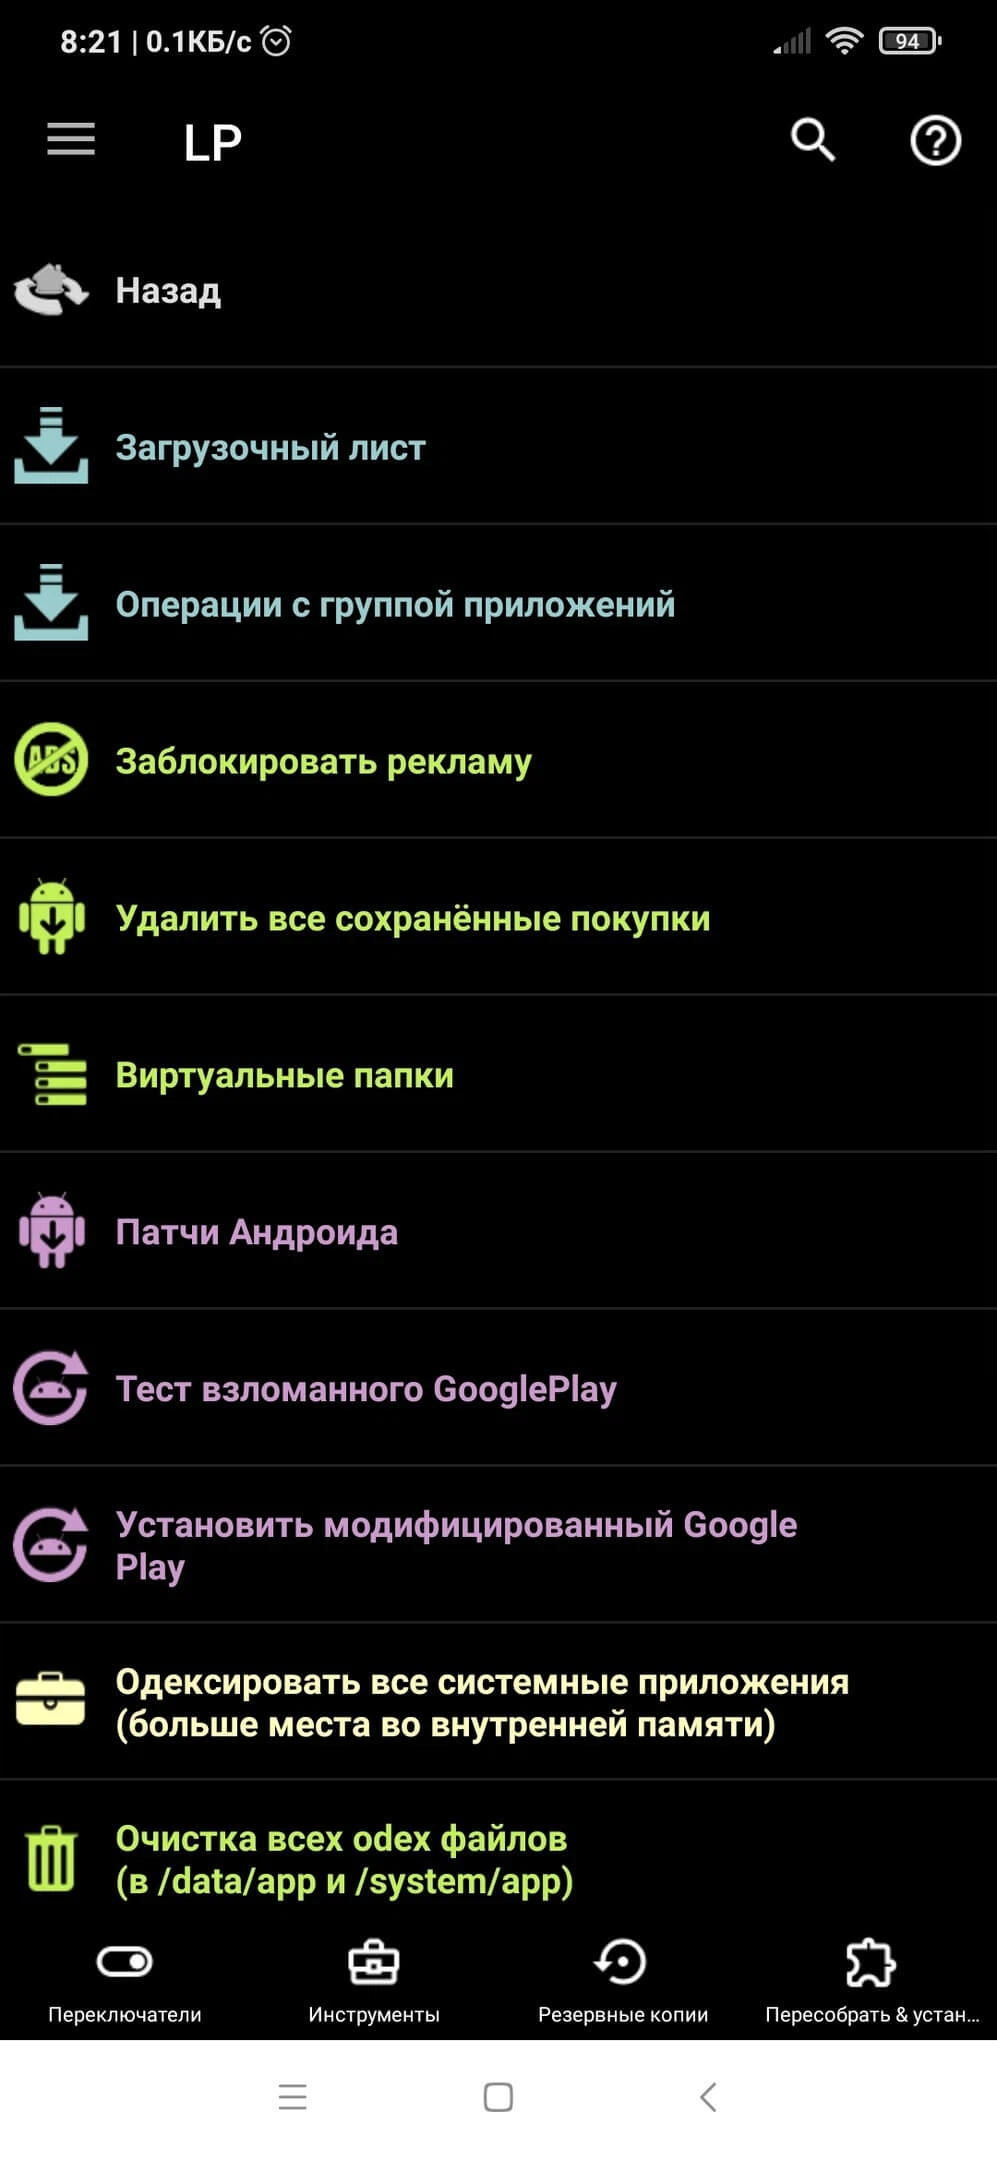
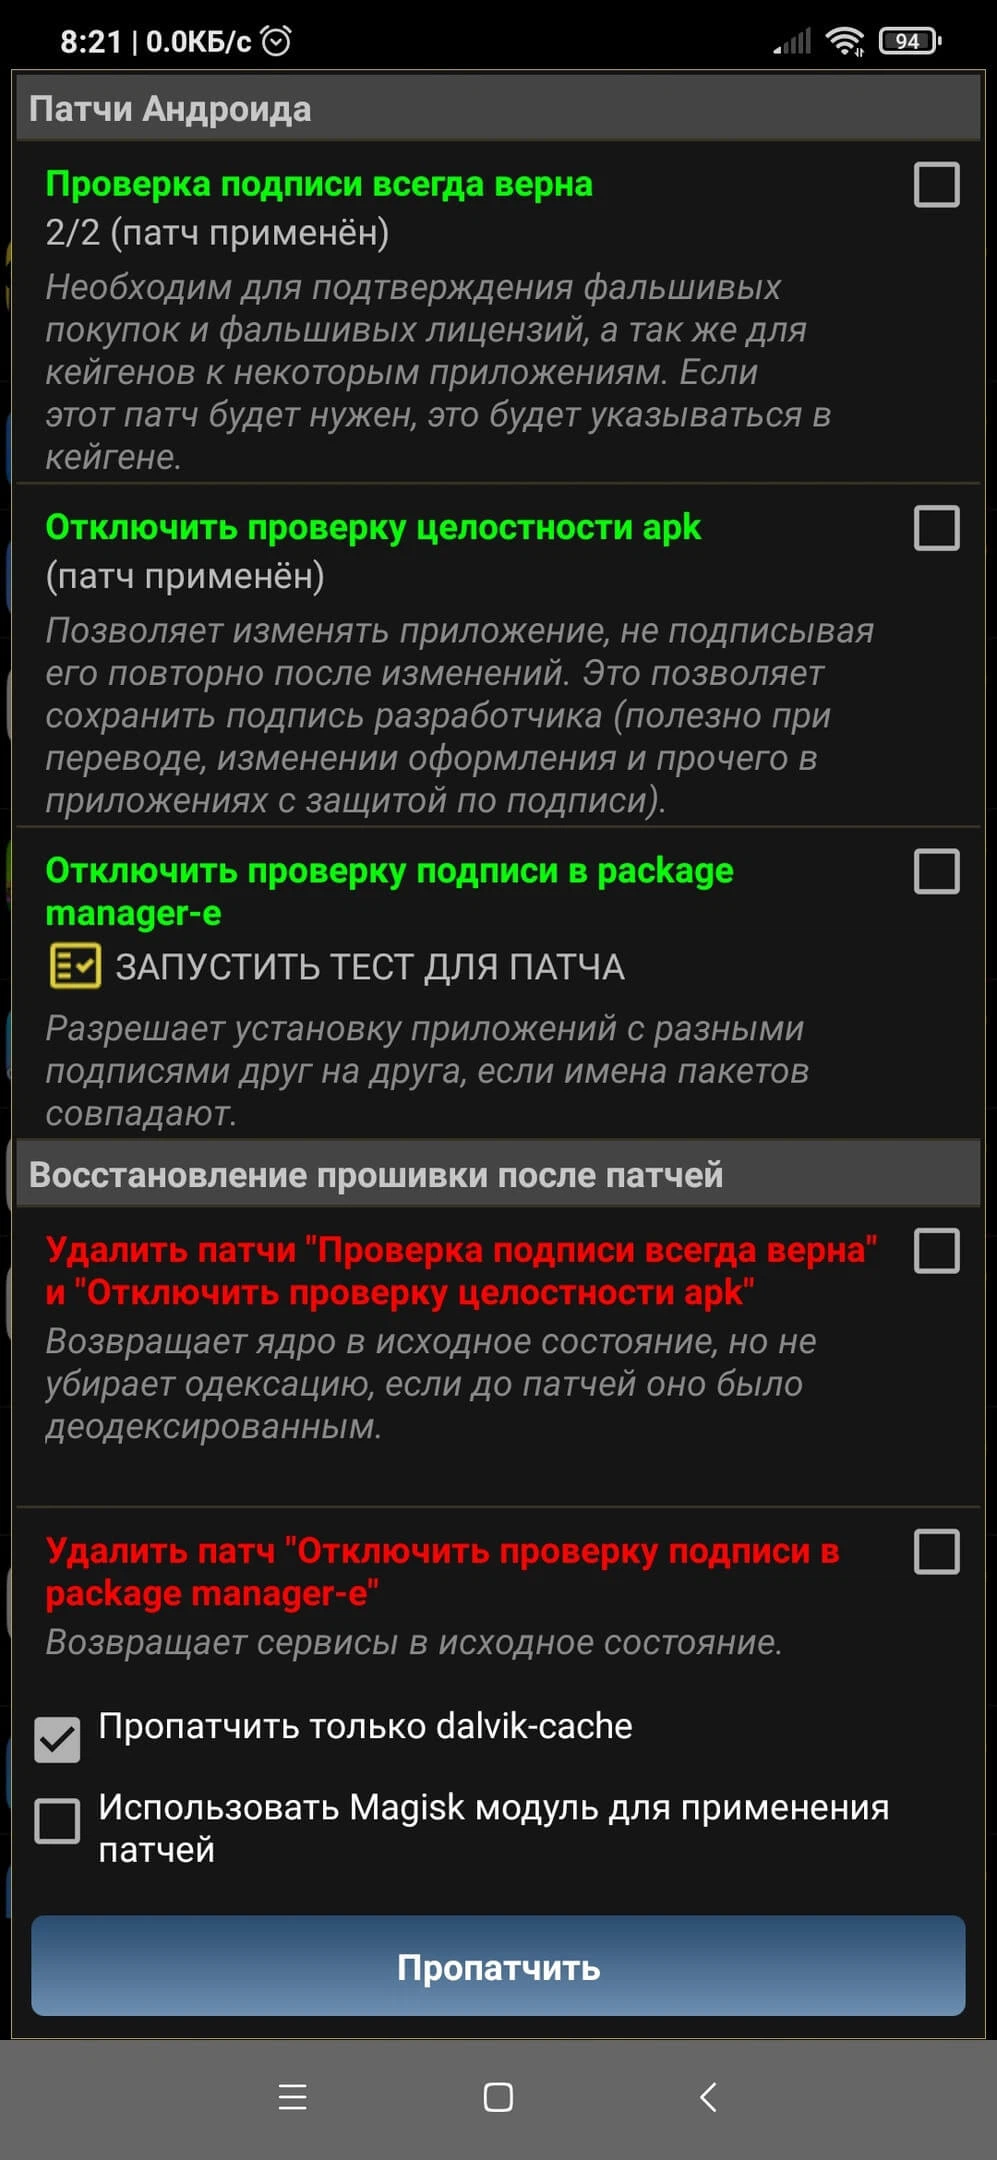
Программа предлагает такие функции, как удаление рекламы и проверок лицензий, "разблокировка" внутриигровых покупок и подписок, а также возможность резервного копирования данных. Кроме того, Lucky Patcher позволит изменять компоненты приложений, удалять ненужные разрешения и создавать модифицированные версии программ.
Особенности приложения:
- Блокировка проверок лицензий;
- Удаление рекламы из приложений;
- Резервное копирование приложений;
- Возможность применения пользовательских патчей;
- Многофункциональность без необходимости root-прав;
- Отображение полной информации о приложениях;
- Установка приложений из split-файлов;
- Пересборка и установка приложений;
- "Разблокировка" покупок и подписок;
- Изменение разрешений программ.

Lucky Patcher v12.10.8
apk
12 Mb
358
Версия 12.10.8 (1978)
Архитектуры Universal
OS(MIN) Android 4.0.1+ (API 14)
VirusTotal
14.09.2026, 01:56
Файл
lp_installer_v12_10_8_b1978.apk
Имя
LP Installer
Пакет
ru.aaaaabar.installer
MD5
0c8eb40005f2e2fbcbe275c05d95a9de
SHA-1
0fcc1d49a7d4902842b0c03b5307f815867ffd7f
SHA-256
173d45974a49cf1be45bc8d634dc7402feb238aa658c382752ebf82043cb354d
Проверка
Google Play
Подпись
C=US, O=Android, CN=Android Debug
Имя
Android Debug
Организация
Android
Страна
US
Действует от
26.12.2024 11:09:41 MSK
Действует до
19.12.2054 11:09:41 MSK
MD5
088afcaa6190293ad37ec60ecfb09a25
SHA-1
d496fa52ca16ff88585dca2db6c00fafa89dd6c9
SHA-256
f106e0801a50c38ff62b306dcb671119d975902313ab86932b99889b10584d36
Серийник
1
Схема
v1 + v2
Ключ
DebugKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации".
SophosAndroid Lucky Patcher (PUA)DrWebTool.LuckyPatcher.2.originAvast-MobileAPK:RepMalware [PUP]
3
61