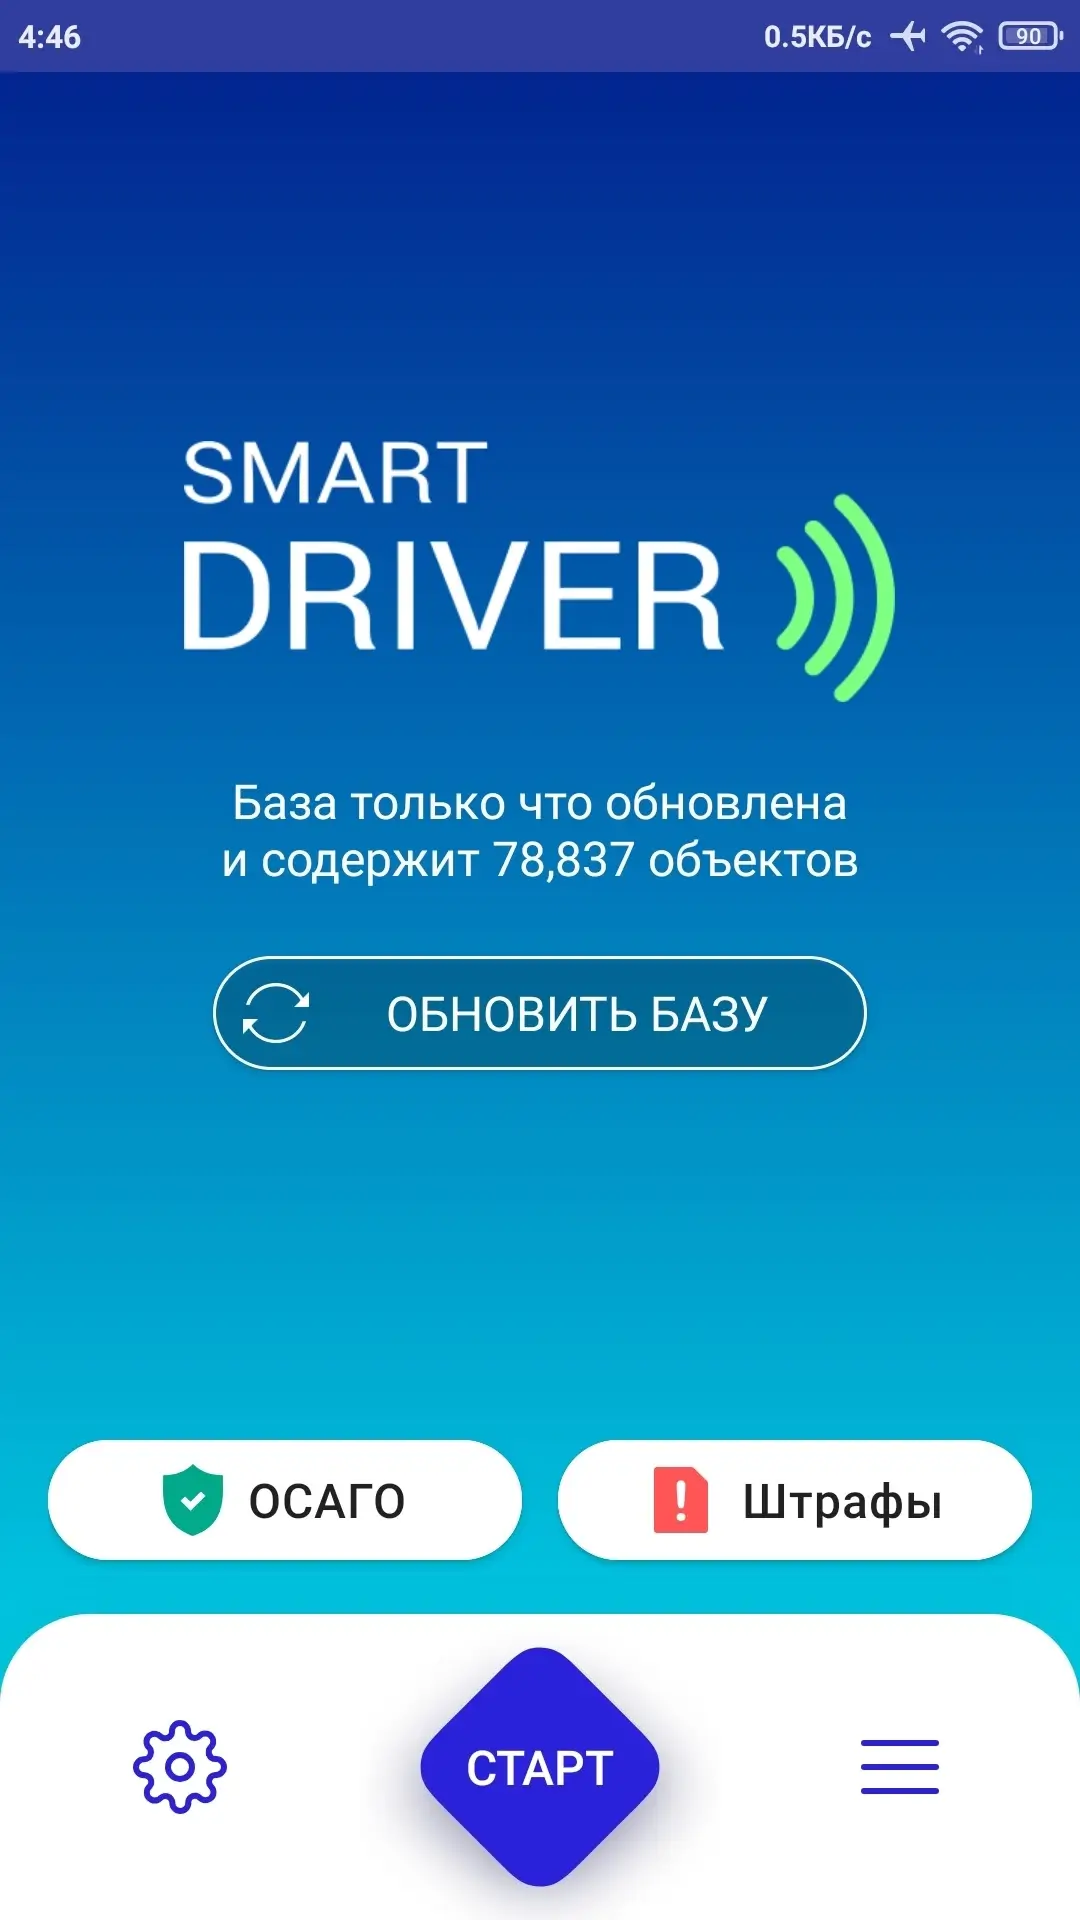
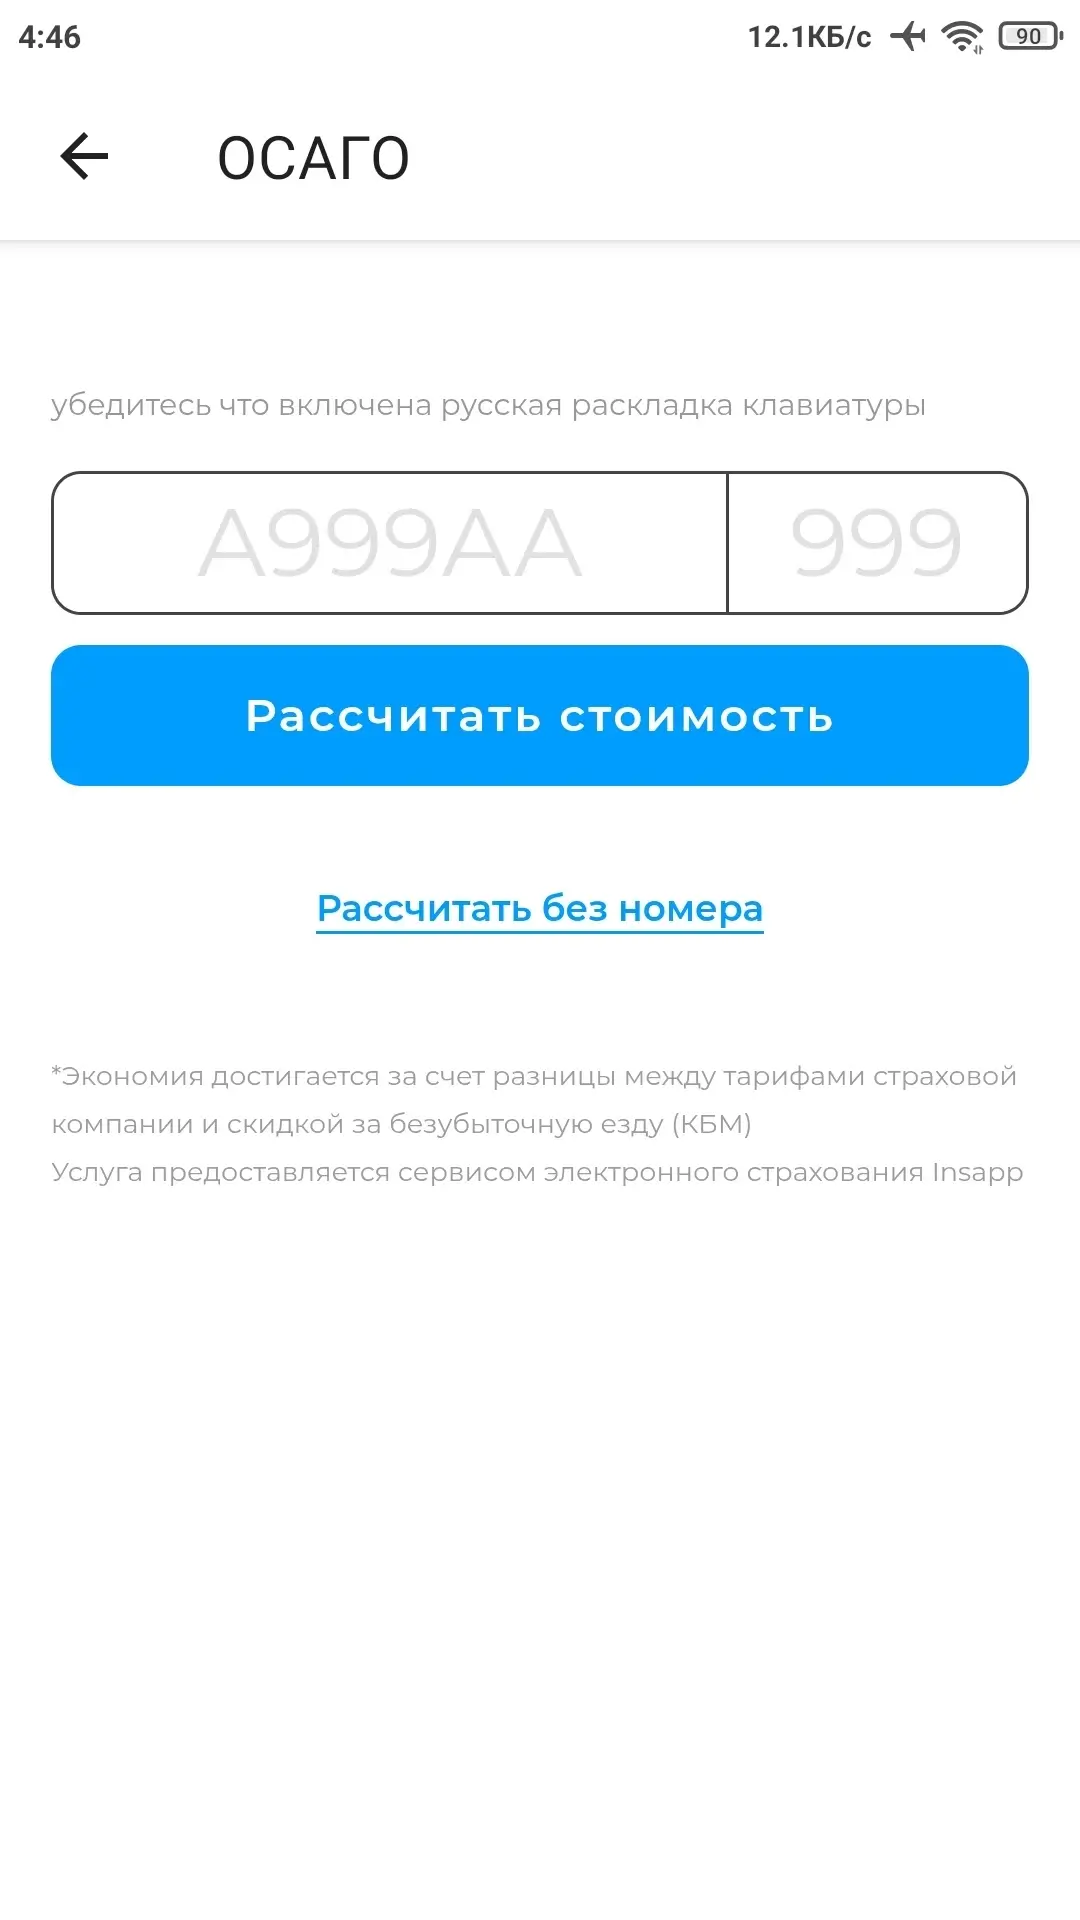
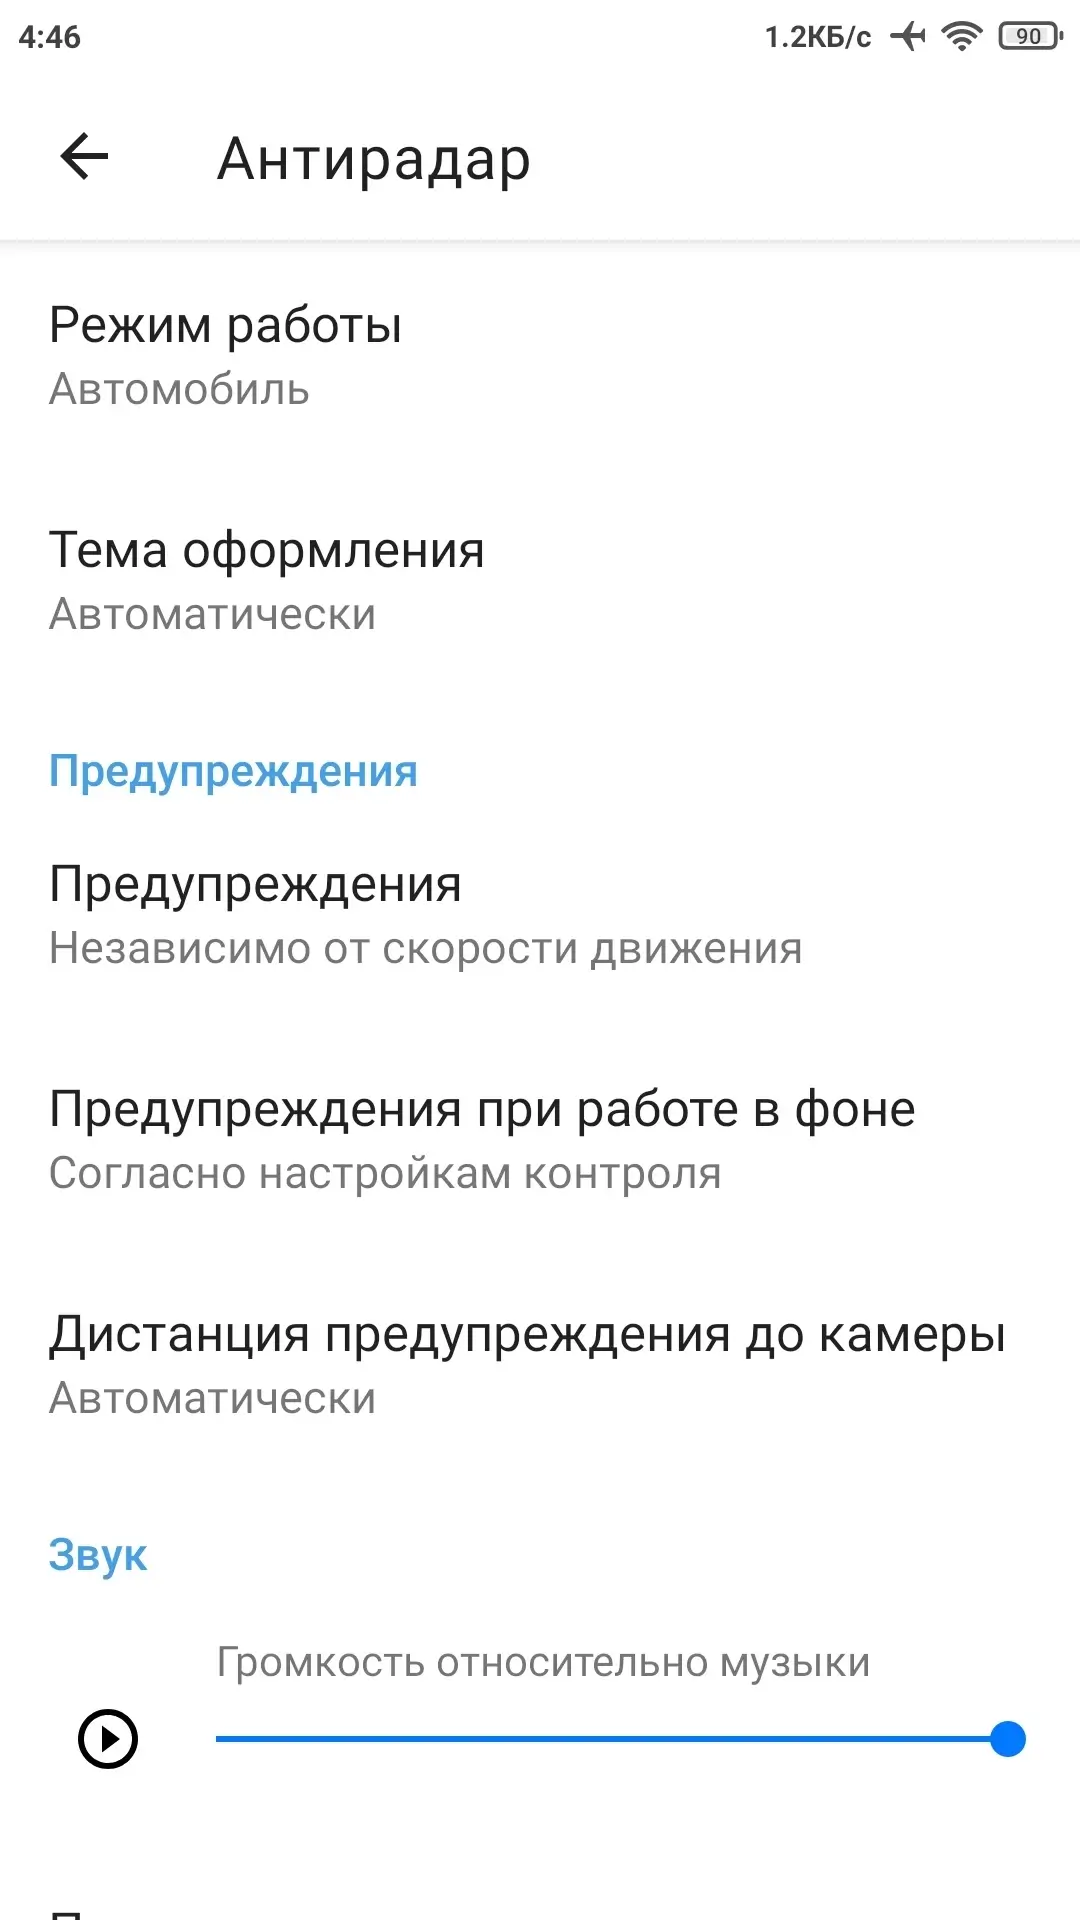
SmartDriver (Premium) - Поможет вовремя обнаруживать дорожные камеры и посты ДПС, а также записывать поездки прямо через смартфон. Приложение точно определяет тип камеры - от контроля скорости до фиксации нарушений на стоп-линии или выделенной полосе для общественного транспорта. Кроме того, оно предупреждает о засадах и мобильных радарах.
Голосовые уведомления и возможность отображения информации поверх других программ позволят оставаться в курсе дорожной ситуации, не отвлекаясь от навигации или других приложений. Для корректной работы не требуется постоянное подключение к интернету - базу камер можно обновить заранее.
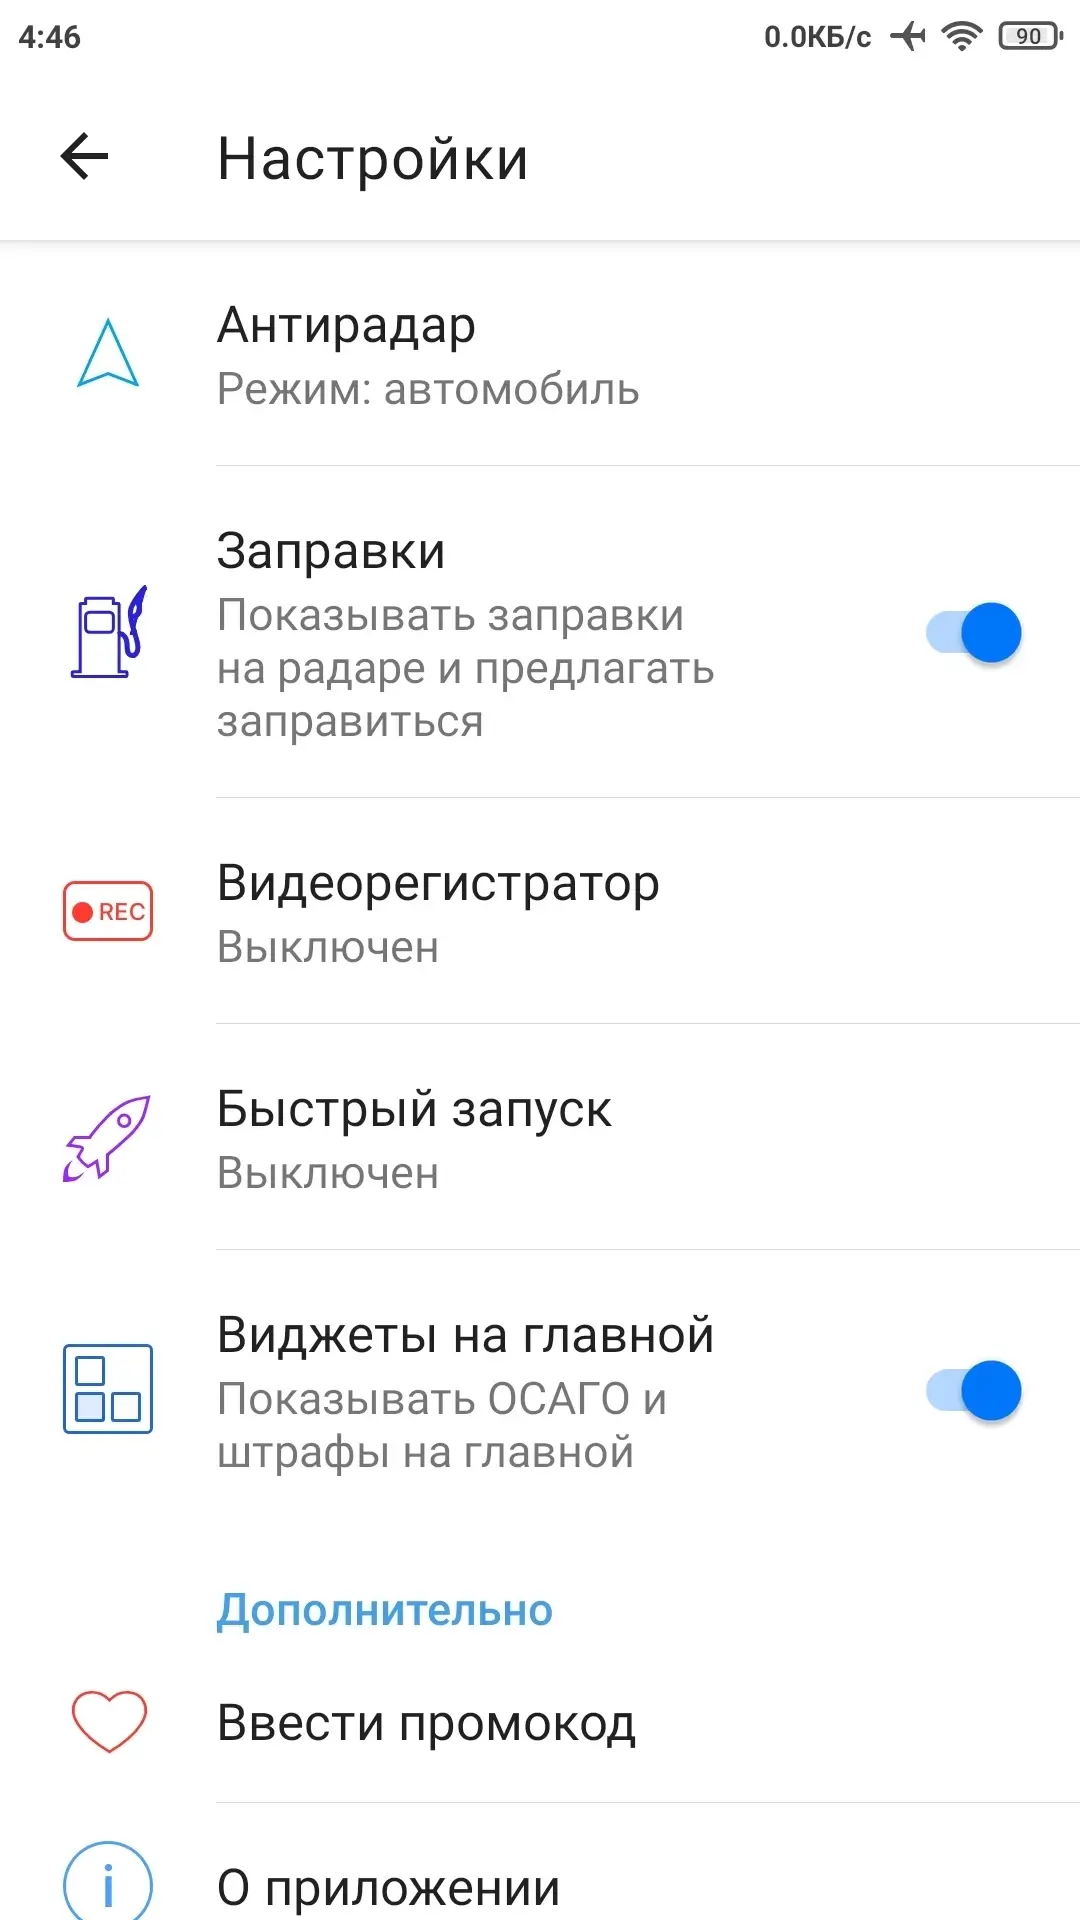
SmartDriver поддерживает циклическую запись видео с выбором качества и места хранения файлов, а также работает на разных языках и в различных странах. Определение скорости с помощью GPS обеспечивает более точные данные по сравнению со штатным спидометром автомобиля. Настройте быстрый запуск и воспользуйтесь интуитивно понятным интерфейсом, который легко адаптируется под индивидуальные предпочтения.
- Россия
- Казахстан
- Украина
- Беларусь
- Узбекистан
- Туркменистан
- Азербайджан
- Армения
- Грузия
- Австрия
- Германия
- Испания
- Италия
- Франция
- Европа
- Бразилия
Особенности приложения:
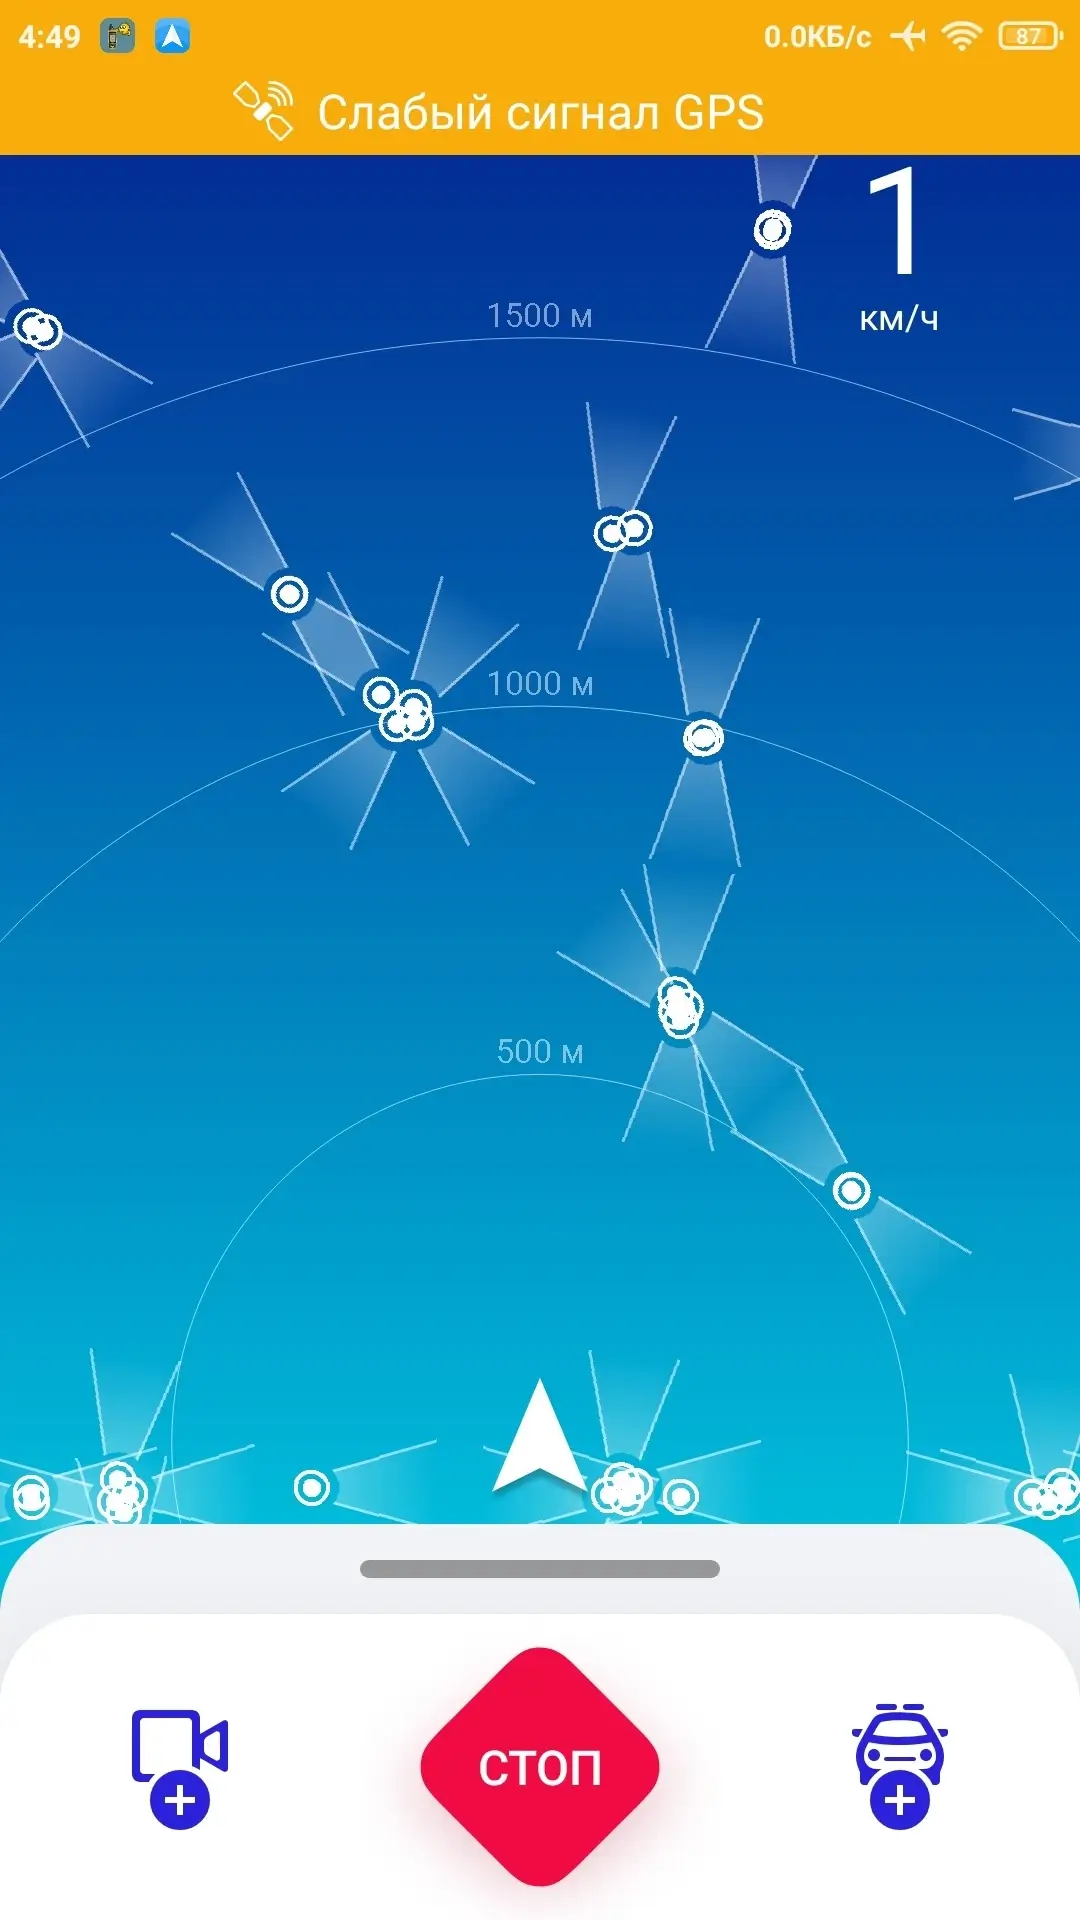
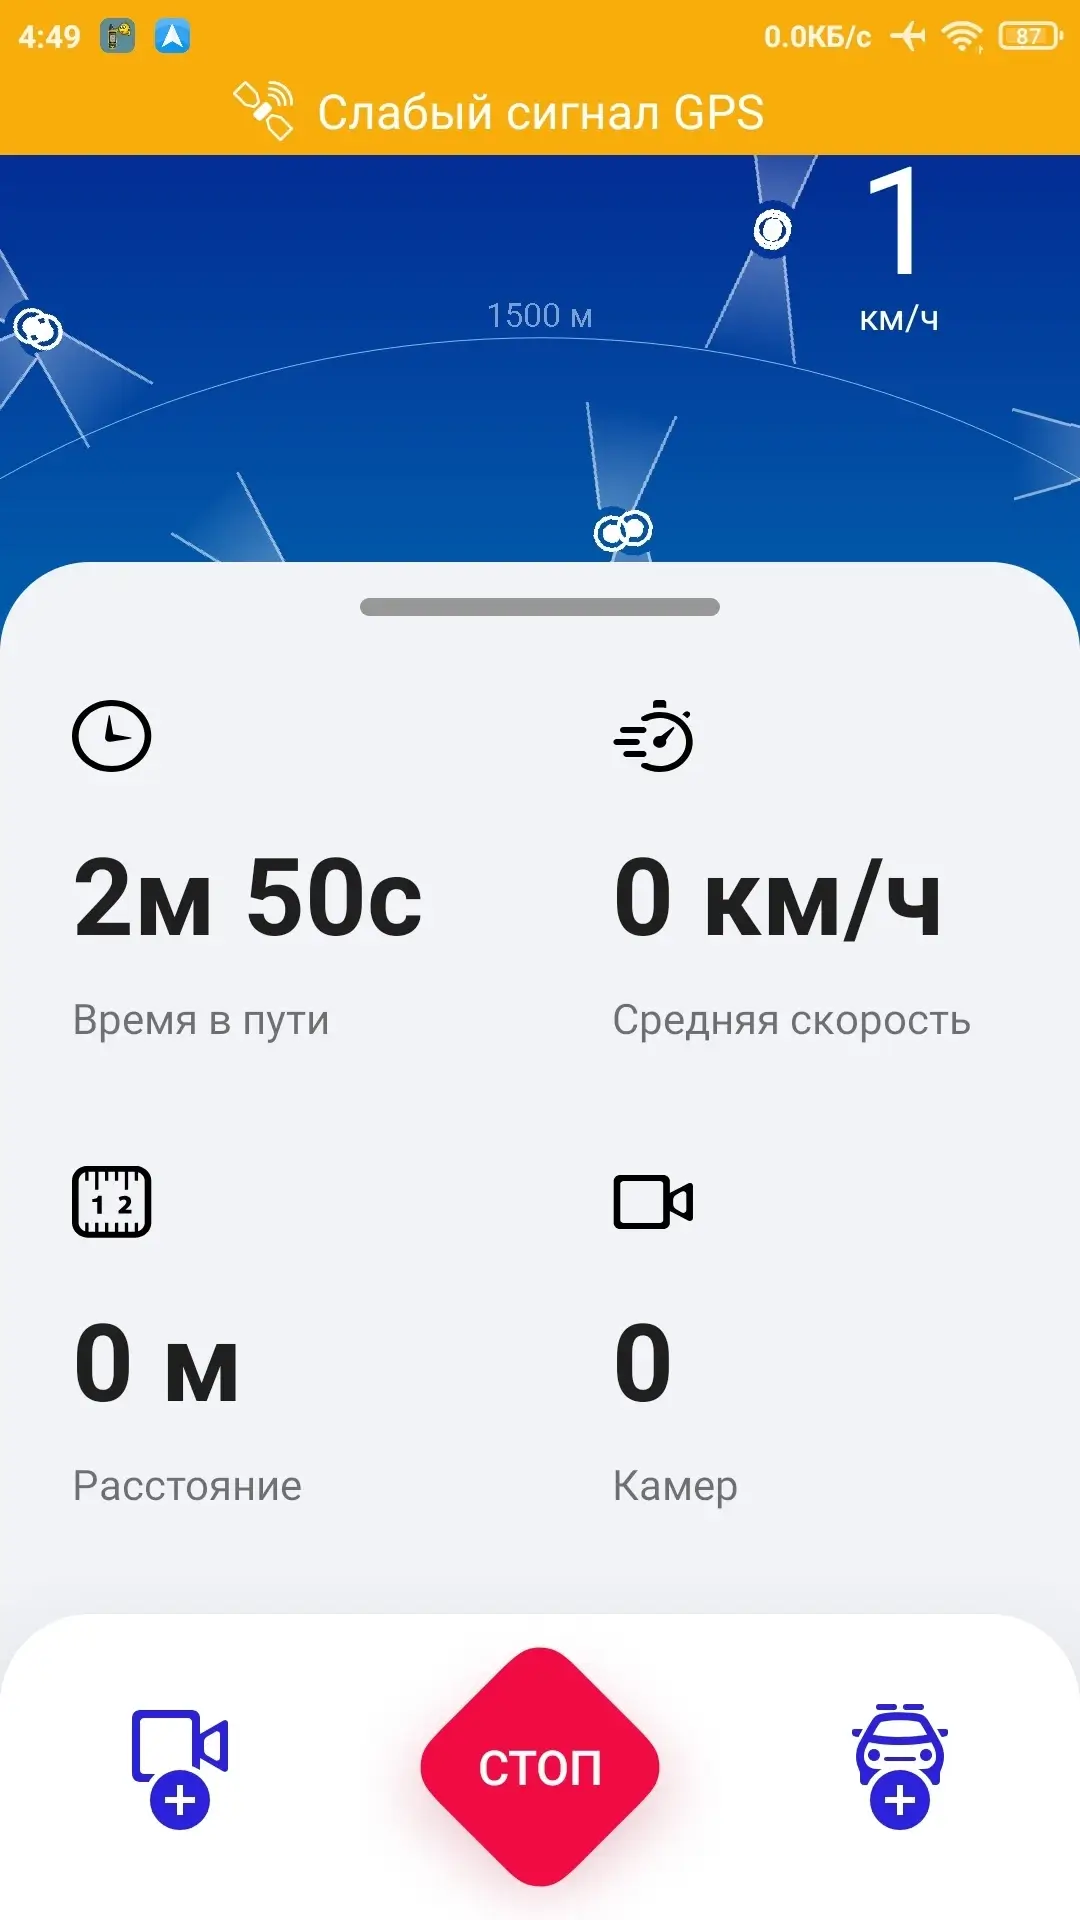
- Отображение скорости автомобиля и расстояния до камеры;
- Звуковое оповещение при превышении скорости в зоне контроля;
- Офлайн-работа радара, интернет нужен только для обновления базы;
- Обнаружение различных типов камер (скорость, стоп-линия, обочина, средняя скорость, "в спину", стационарные посты, засады ДПС);
- Запись видео (видеорегистратор), циклическая запись, настройка качества, выбор хранилища;
- Работа поверх других приложений, быстрый запуск с отдельной иконки;
- Голосовое и визуальное предупреждение о камерах и ограничениях;
- Определение скорости по GPS (точнее, чем спидометр авто);
- Возможность убрать предупреждение одним нажатием;
- Безлимитное обновление базы камер.
Особенности модификации (от FuRReX):
- Premium разблокирован;
P.S. Пропустите приветственное окно о премиуме при первом запуске приложения - Вся отладочная информация удалена;
- Оригинальная подпись изменена.
SmartDriver v1.16.0.36641-tinkoff (Premium)
apk
48.33 Mb
113
Версия 1.16.0.36641-tinkoff (2136641)
Архитектуры ARMv7, ARM64
OS(MIN) Android 5.0+ (API 21)
VirusTotal
14.10.2026, 02:51
Файл
smartdriver_v1_16_0_36641_tinkoff_uni_modded_opt_kill.apk
Имя
SmartDriver
Пакет
com.smartdriver.antiradar
MD5
08e457d9c7a0685106091f179992fe2b
SHA-1
79dfefa17d072d265ee7234ddd9dd98474333bff
SHA-256
38587af0f3bb1f32933f0ebe3318835abda4941a8059ab80a08772a9b917c5be
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
61