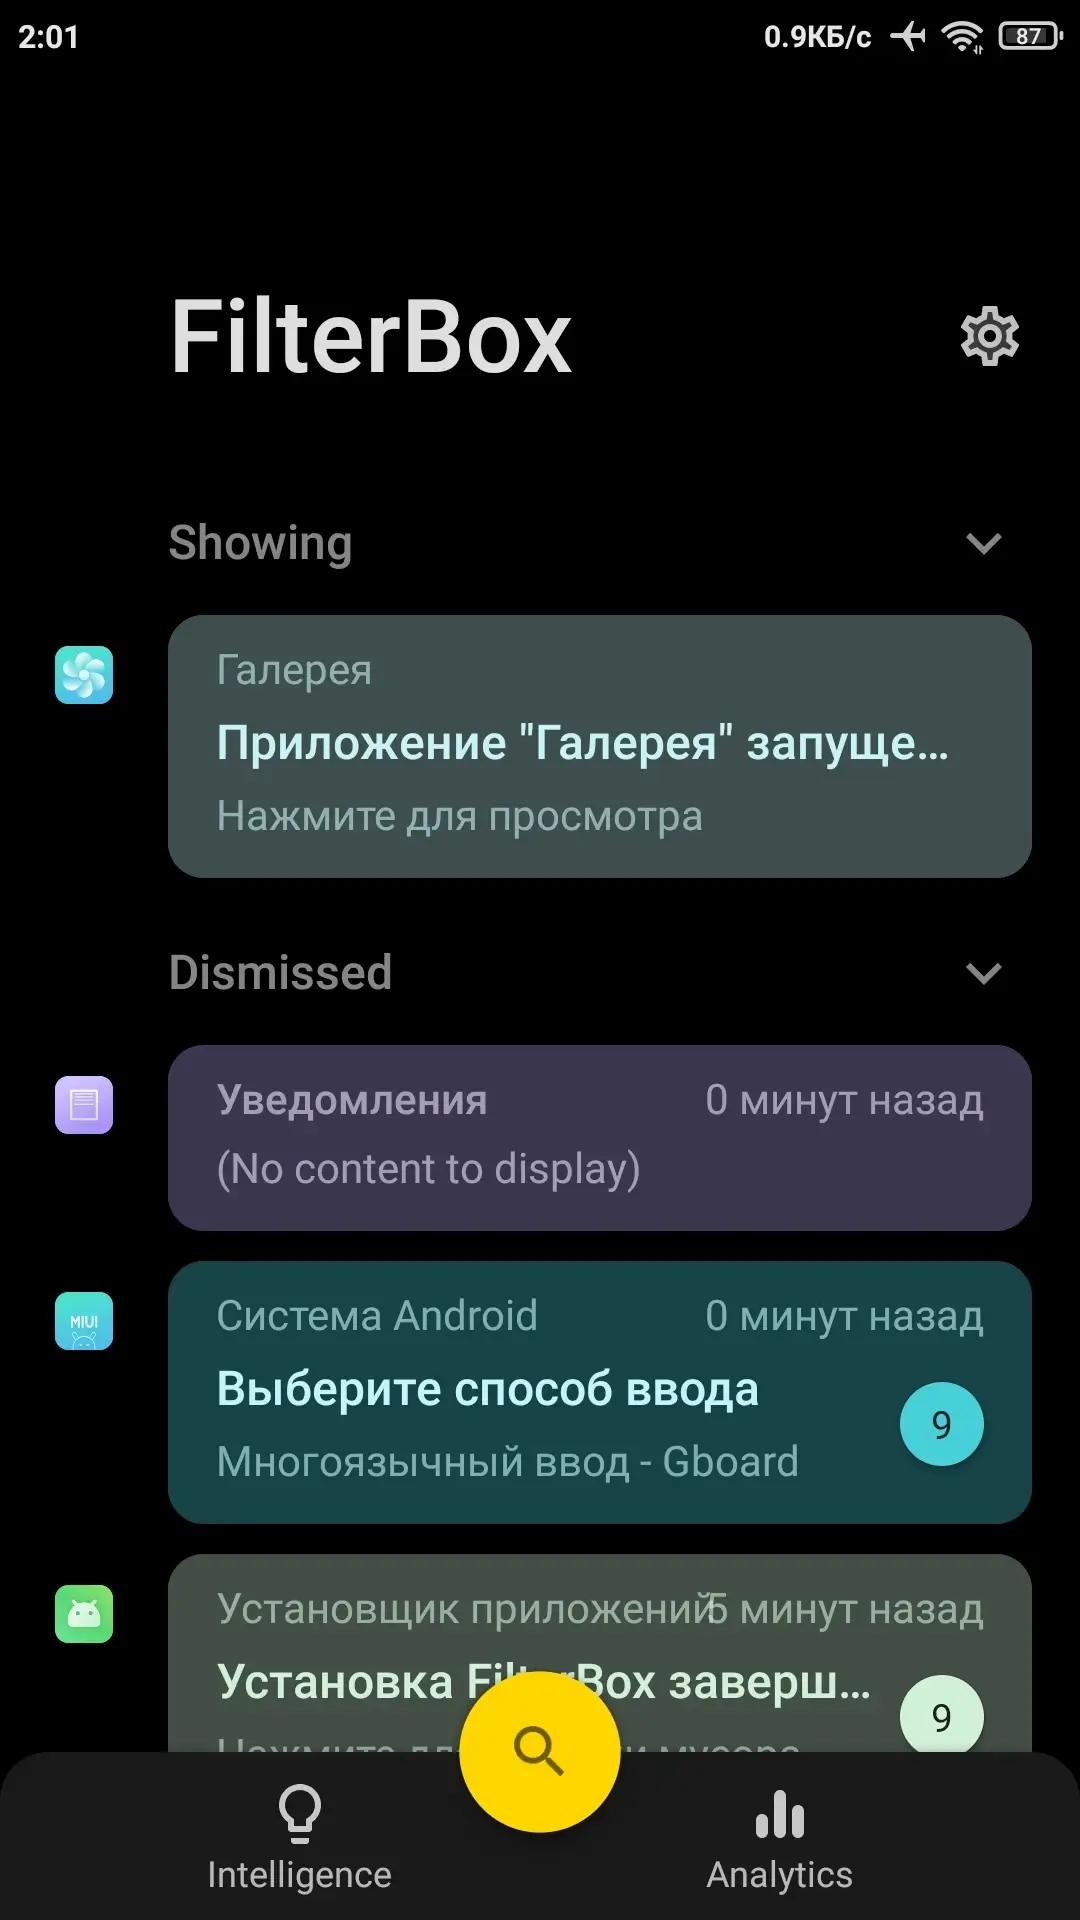
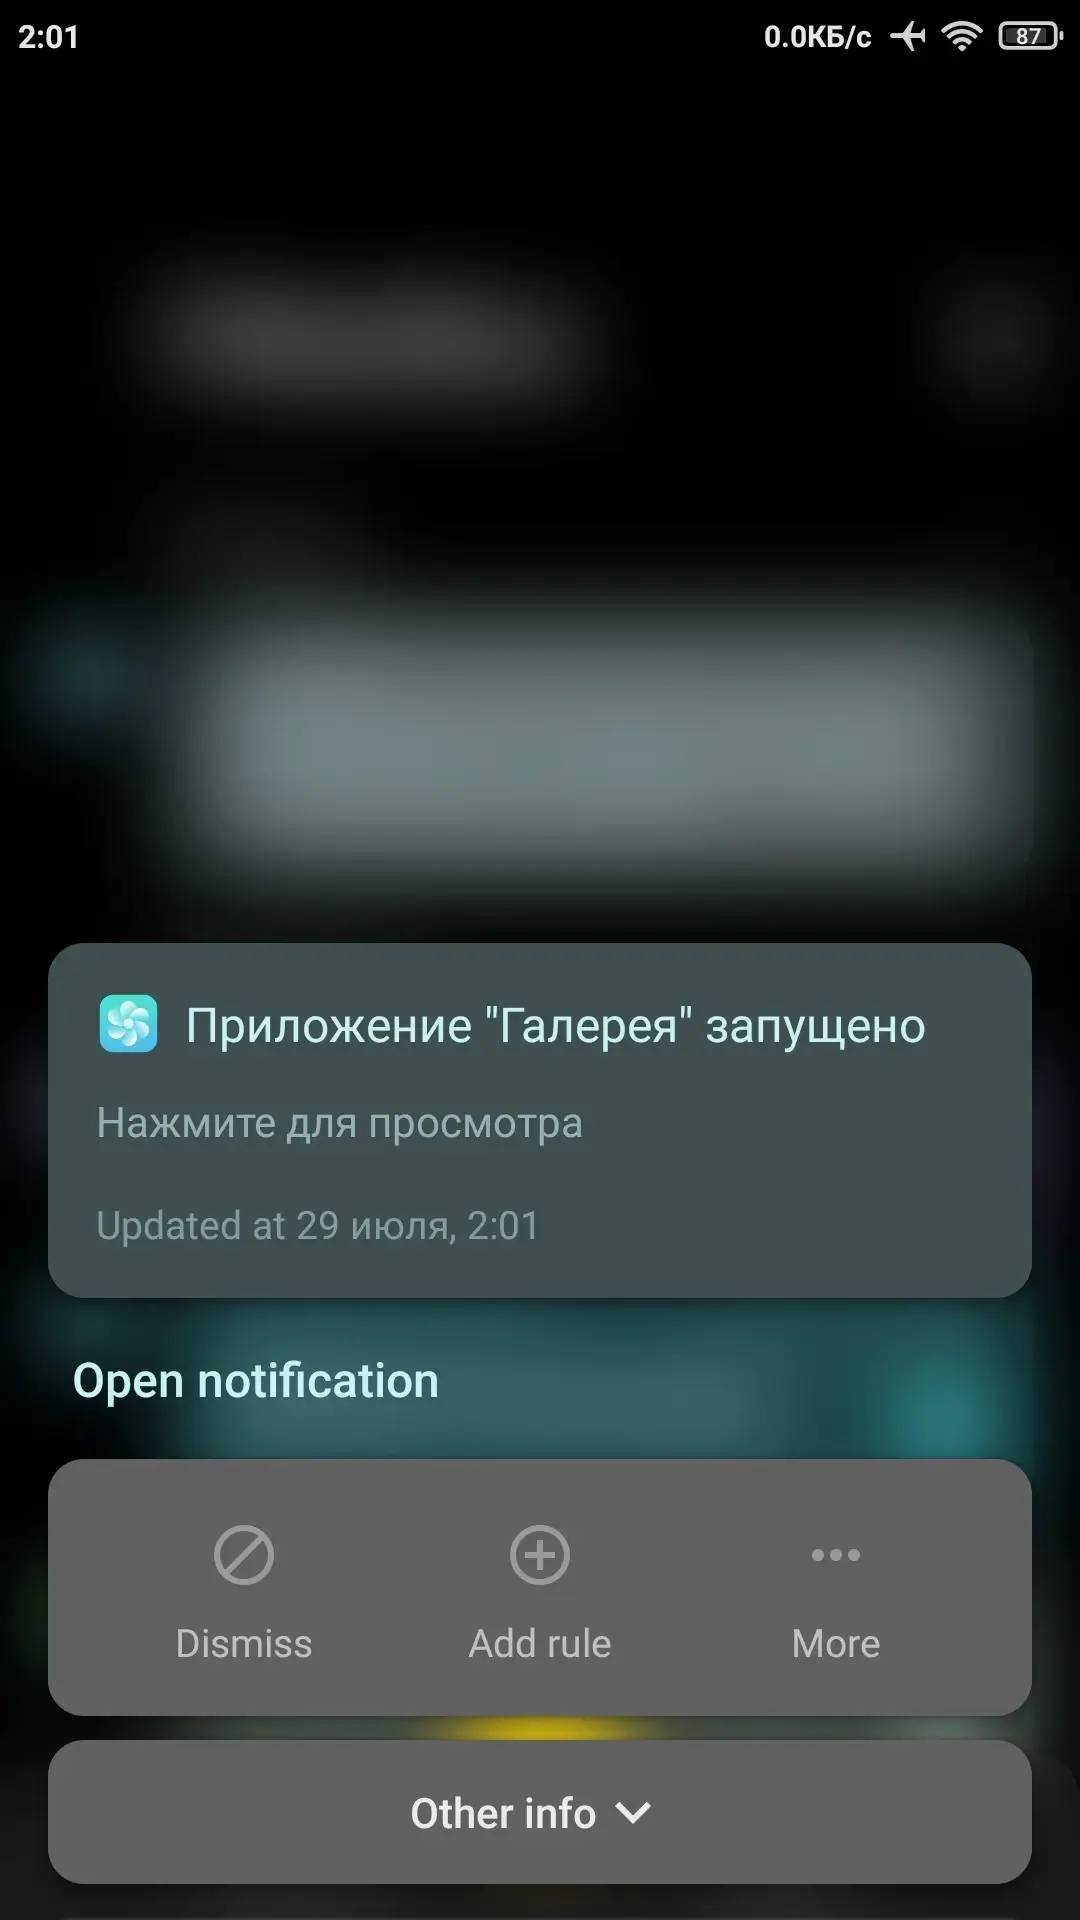
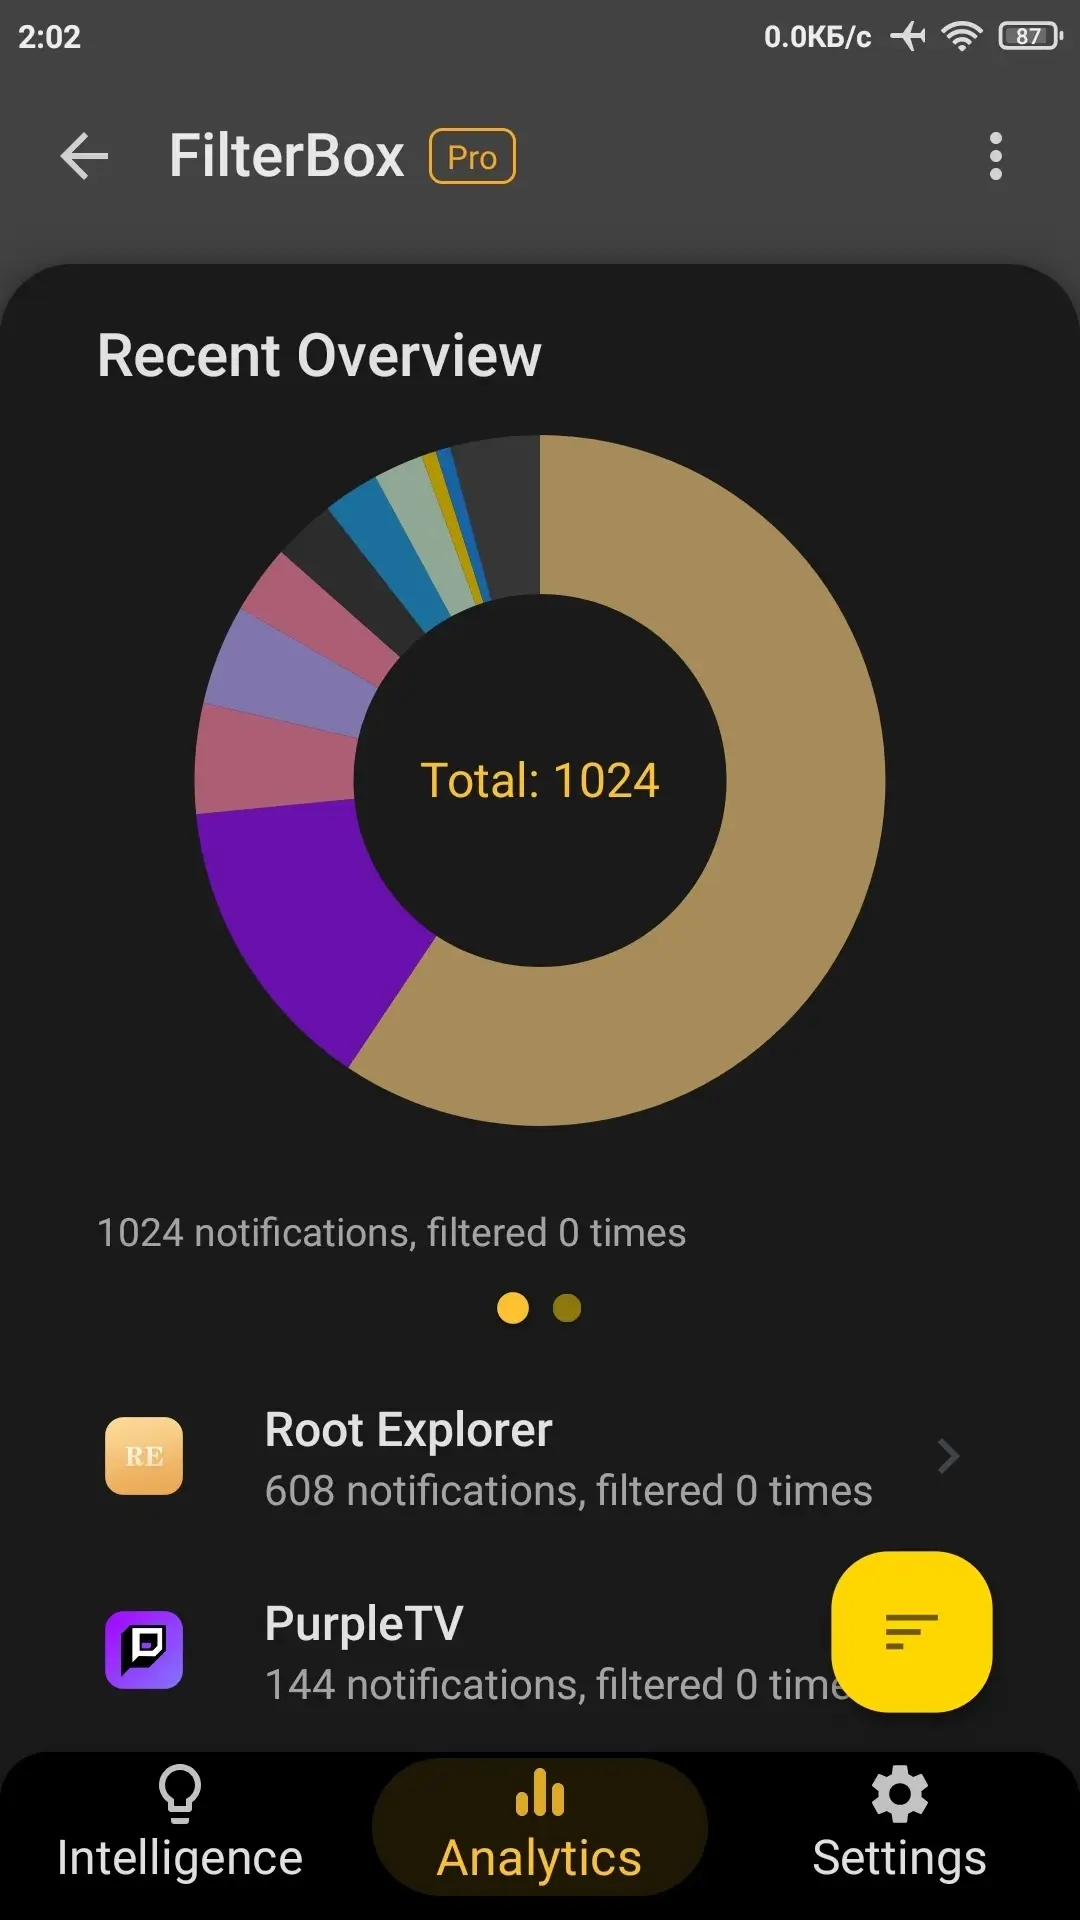
FilterBox Notification Manager (Pro) - Предоставит полный контроль над входящими уведомлениями и позволит не пропускать важные оповещения с помощью интеллектуальной системы хранения и поиска истории. Умный алгоритм искусственного интеллекта проанализирует ваши привычки и автоматически отфильтрует спам и ненужные уведомления без подключения к интернету, что повысит безопасность ваших данных.
Гибкая настройка персональных правил позволит адаптировать работу приложения под ваши предпочтения, задать индивидуальные звуки уведомлений, прослушивать сообщения, автоматически скрывать определённую информацию и ограничивать рабочие оповещения в нерабочее время.
Приоритетные оповещения не позволят пропустить важные события, а встроенная биометрическая аутентификация обеспечит защиту уведомлений. Все данные будут храниться только на вашем устройстве, что позволит сохранить максимальную приватность.
Особенности приложения:
- Офлайн-фильтрация с помощью искусственного интеллекта;
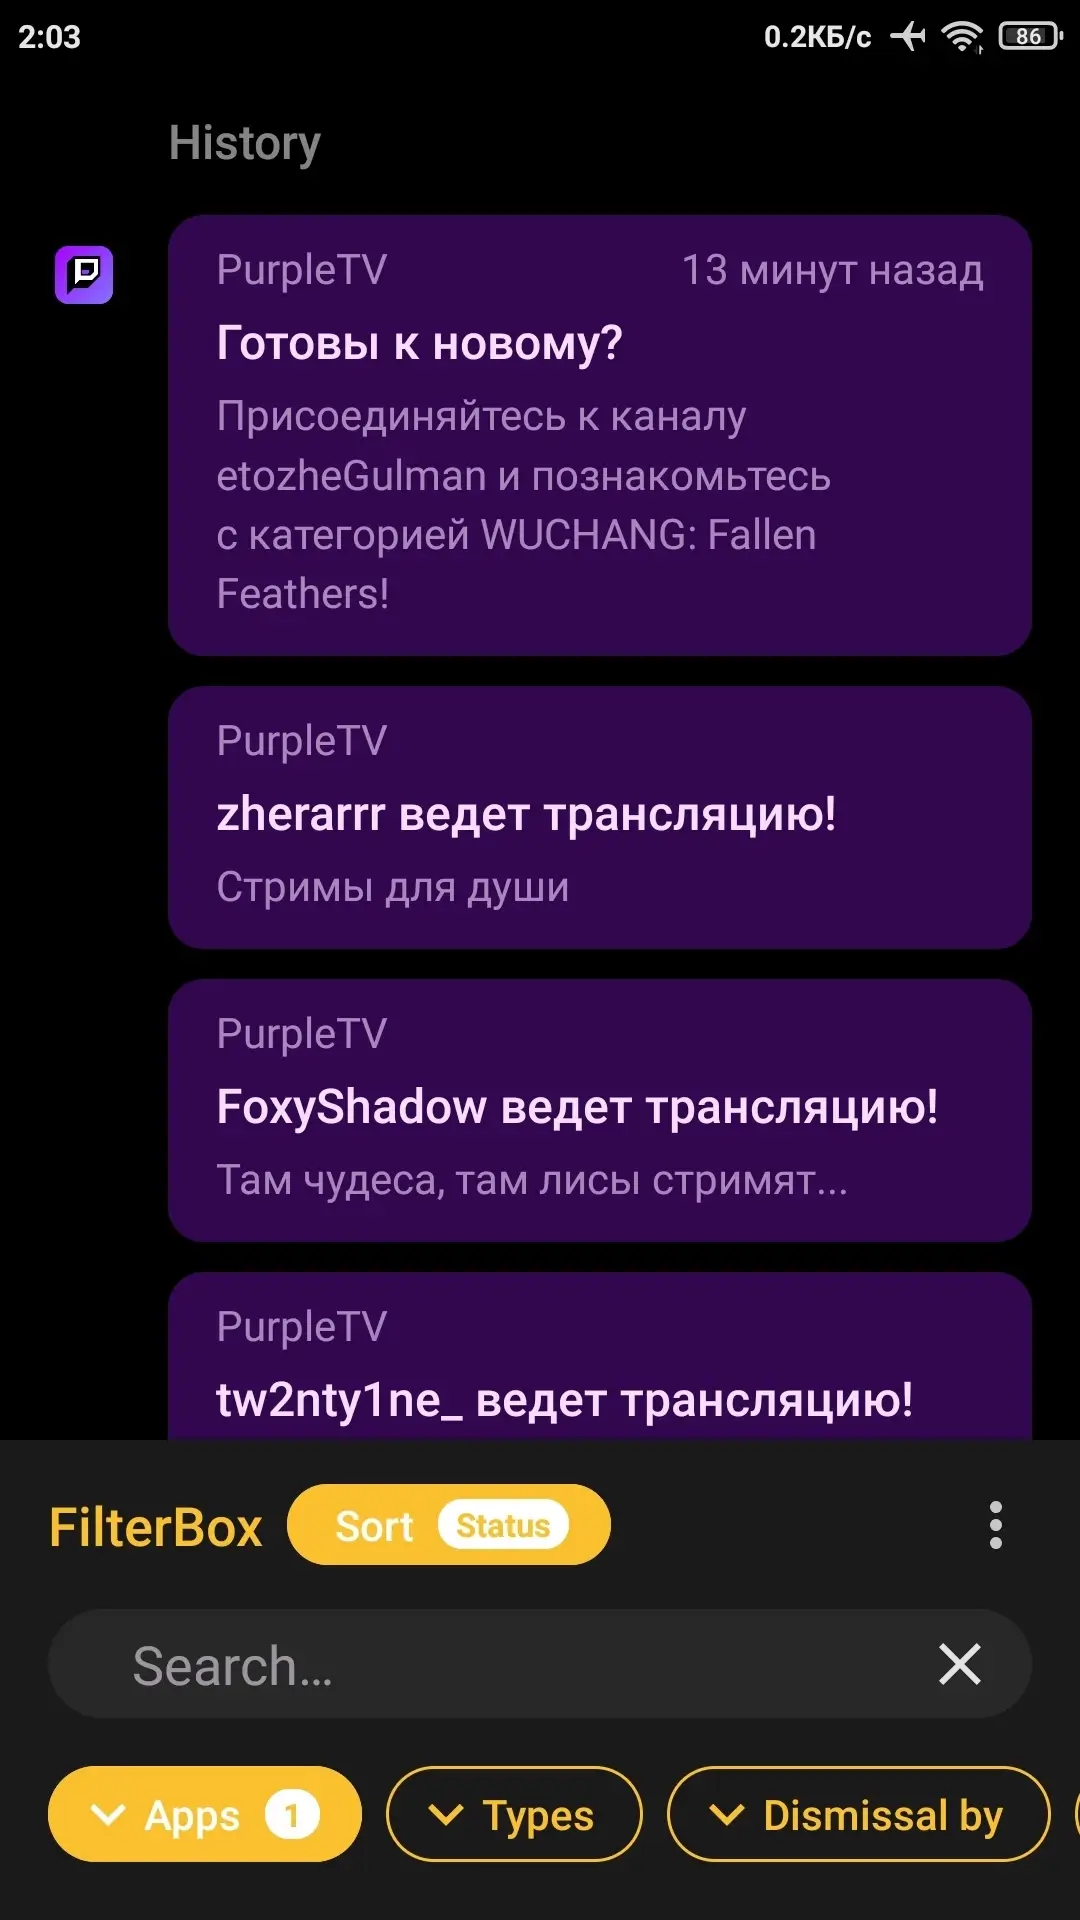
- Полная история уведомлений для мгновенного поиска;
- Возможность прослушивания уведомлений вслух;
- Гибкая настройка персональных правил;
- Доступ к удалённым уведомлениям;
- Приоритетные оповещения на весь экран;
- Индивидуальные звуки для разных контактов;
- Скрытие личной информации по ключевым словам;
- Автоматическое отключение рабочих уведомлений в нерабочее время.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вшит авторский русский перевод (от elixcat) (из версии 3.4.4);
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
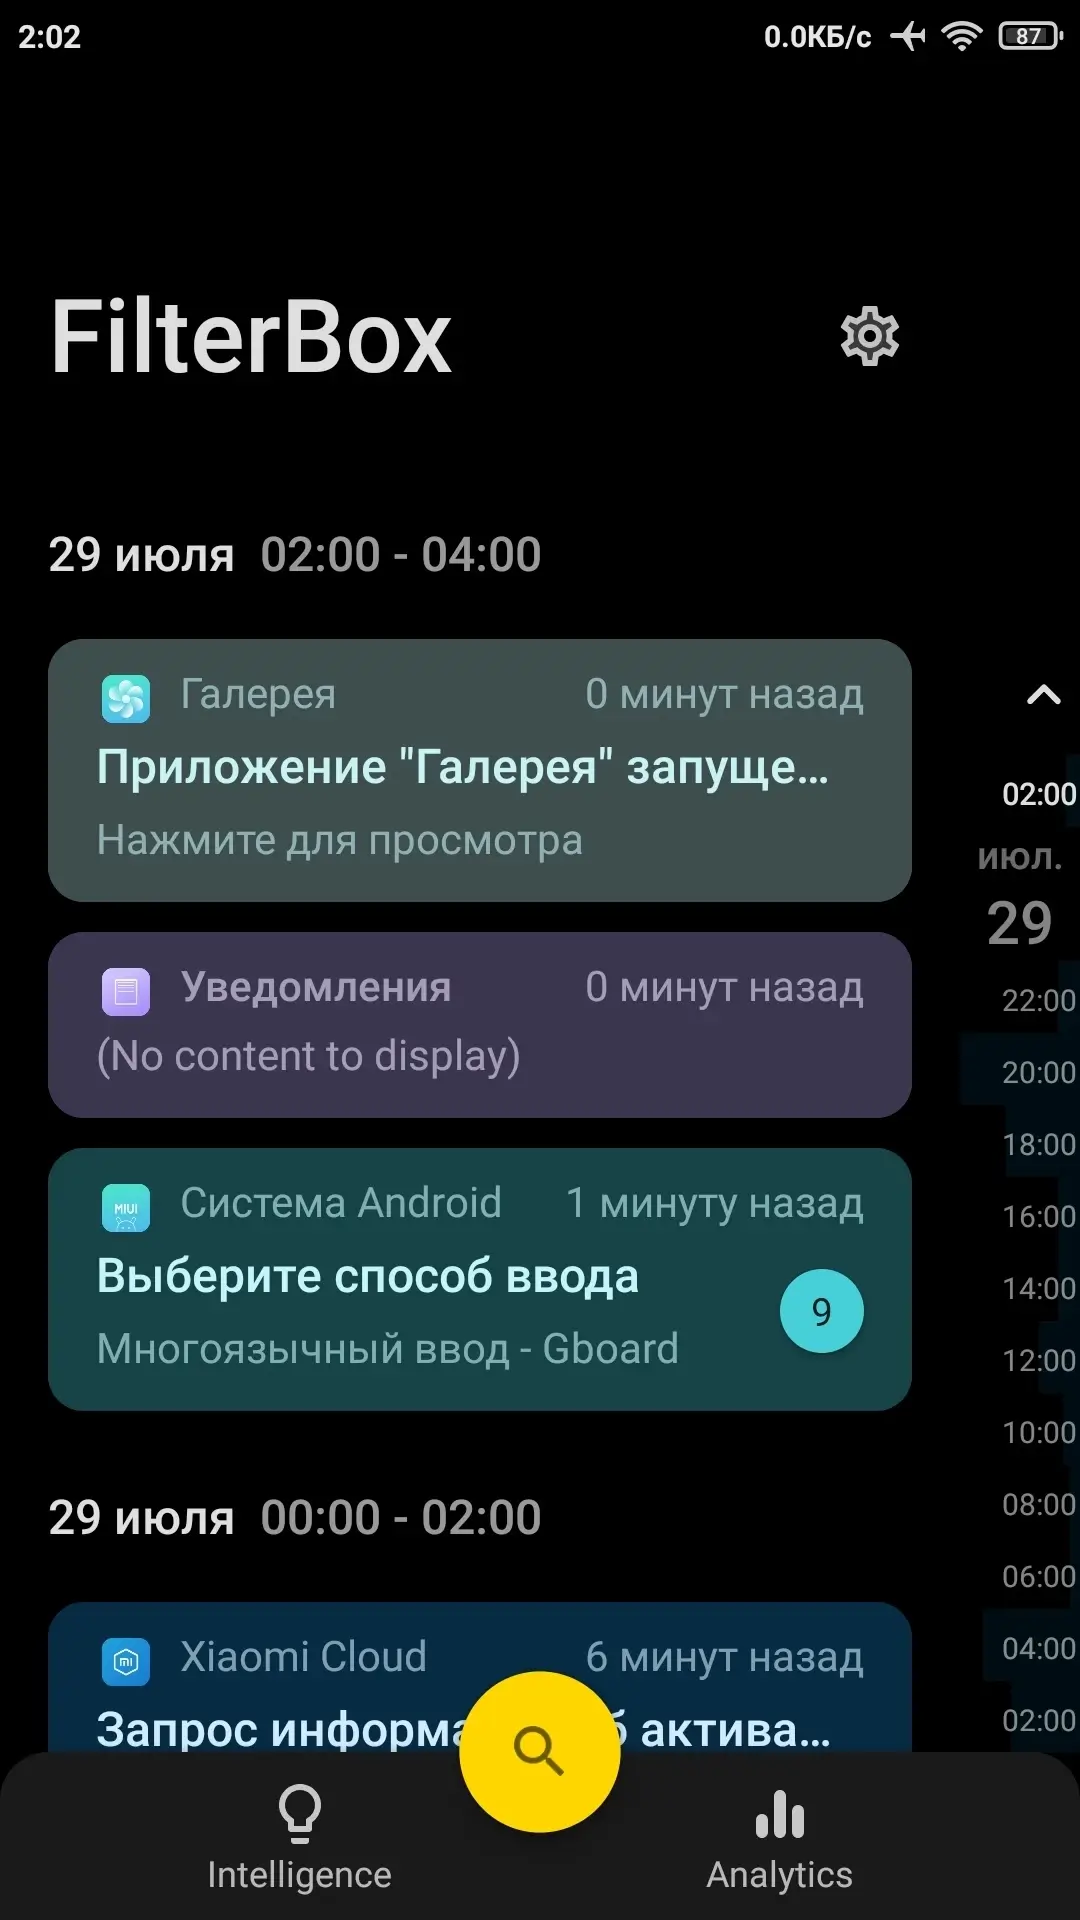
FilterBox Notification Manager v3.6.1 (220919107) (Pro)
apk
29.76 Mb
32
Версия 3.6.1 (220919107)
Архитектура ARM64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
03.10.2026, 02:46
Файл
filterbox_v3_6_1_b220919107_arm64_modded_kill.apk
Имя
FilterBox
Пакет
com.catchingnow.np
MD5
3102a6e226055a1c389a9452e6e99fd4
SHA-1
10e6d212d50420ff6909ba20541ce9a4ba9ff1a9
SHA-256
17e43096a6e152c35c7571a91cf68e9483b230bc8459080ad2e8dd758c2c8ad7
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64