

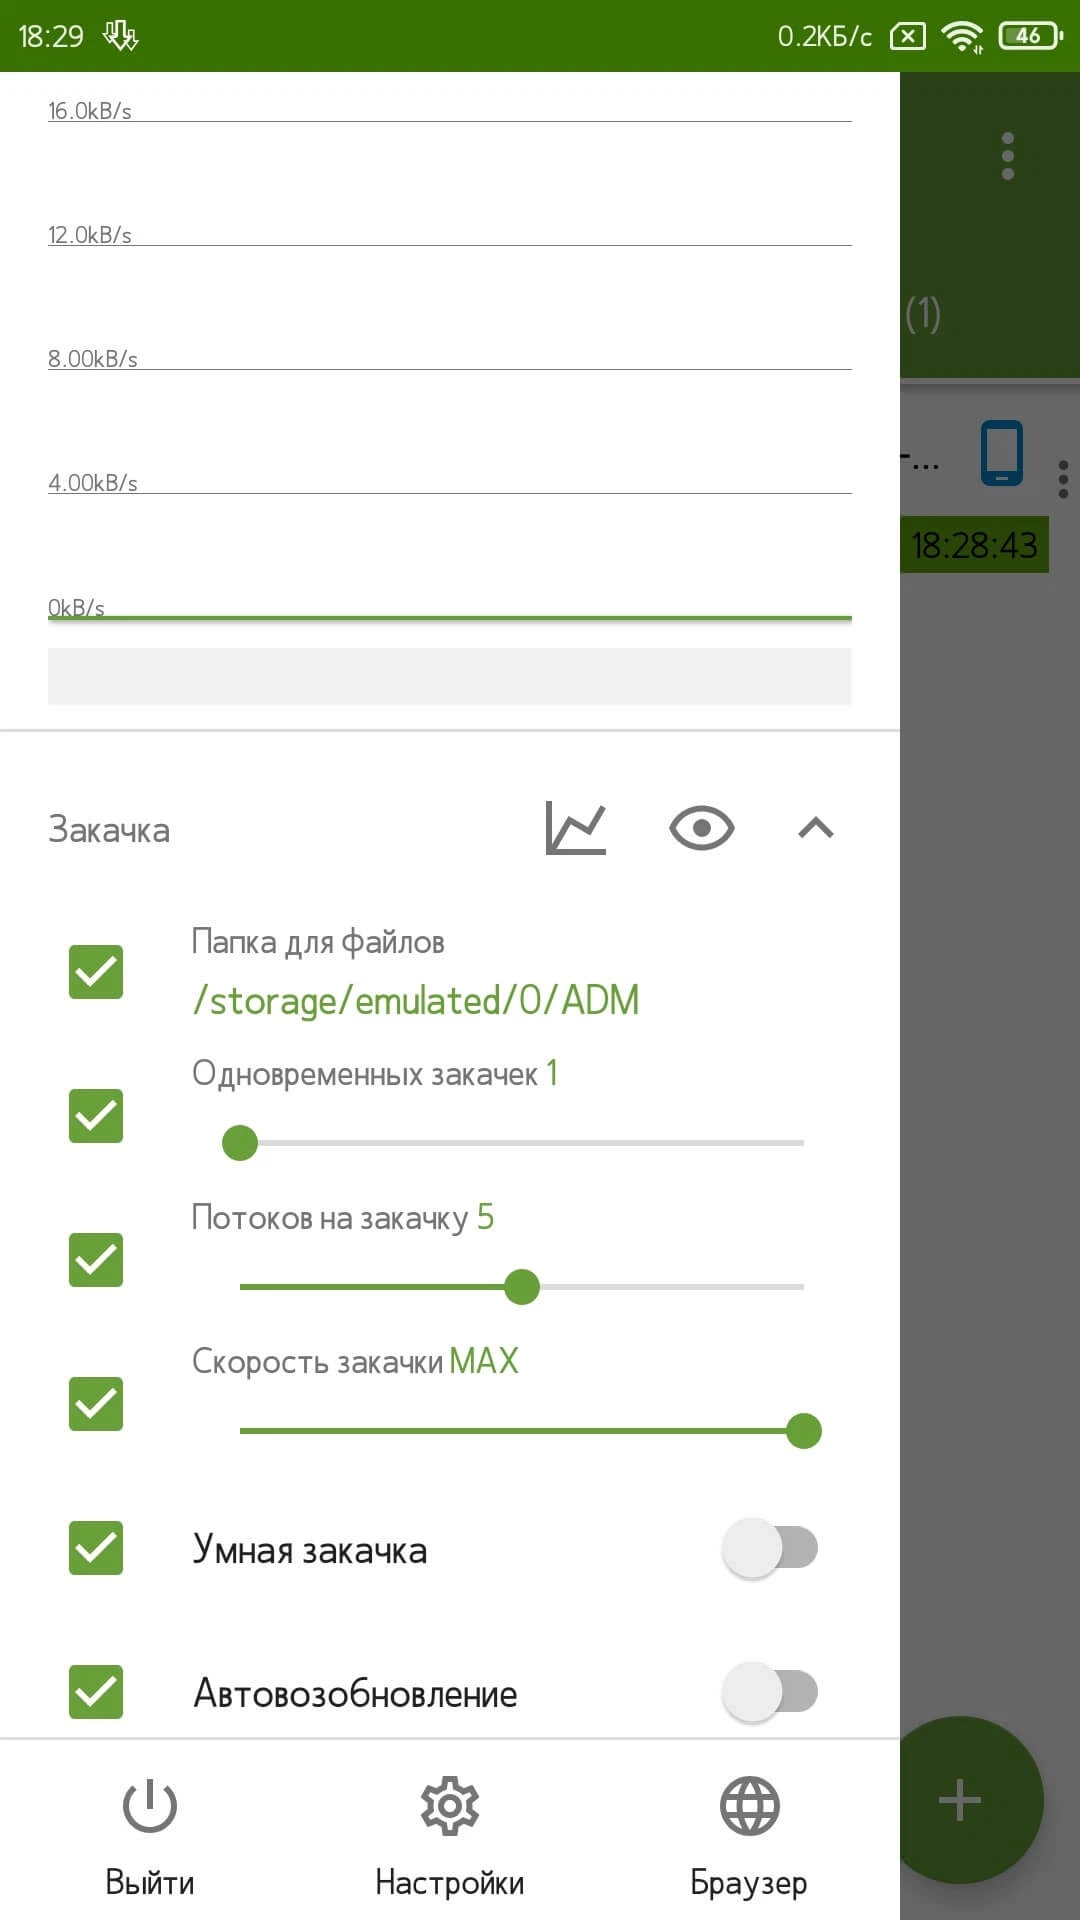
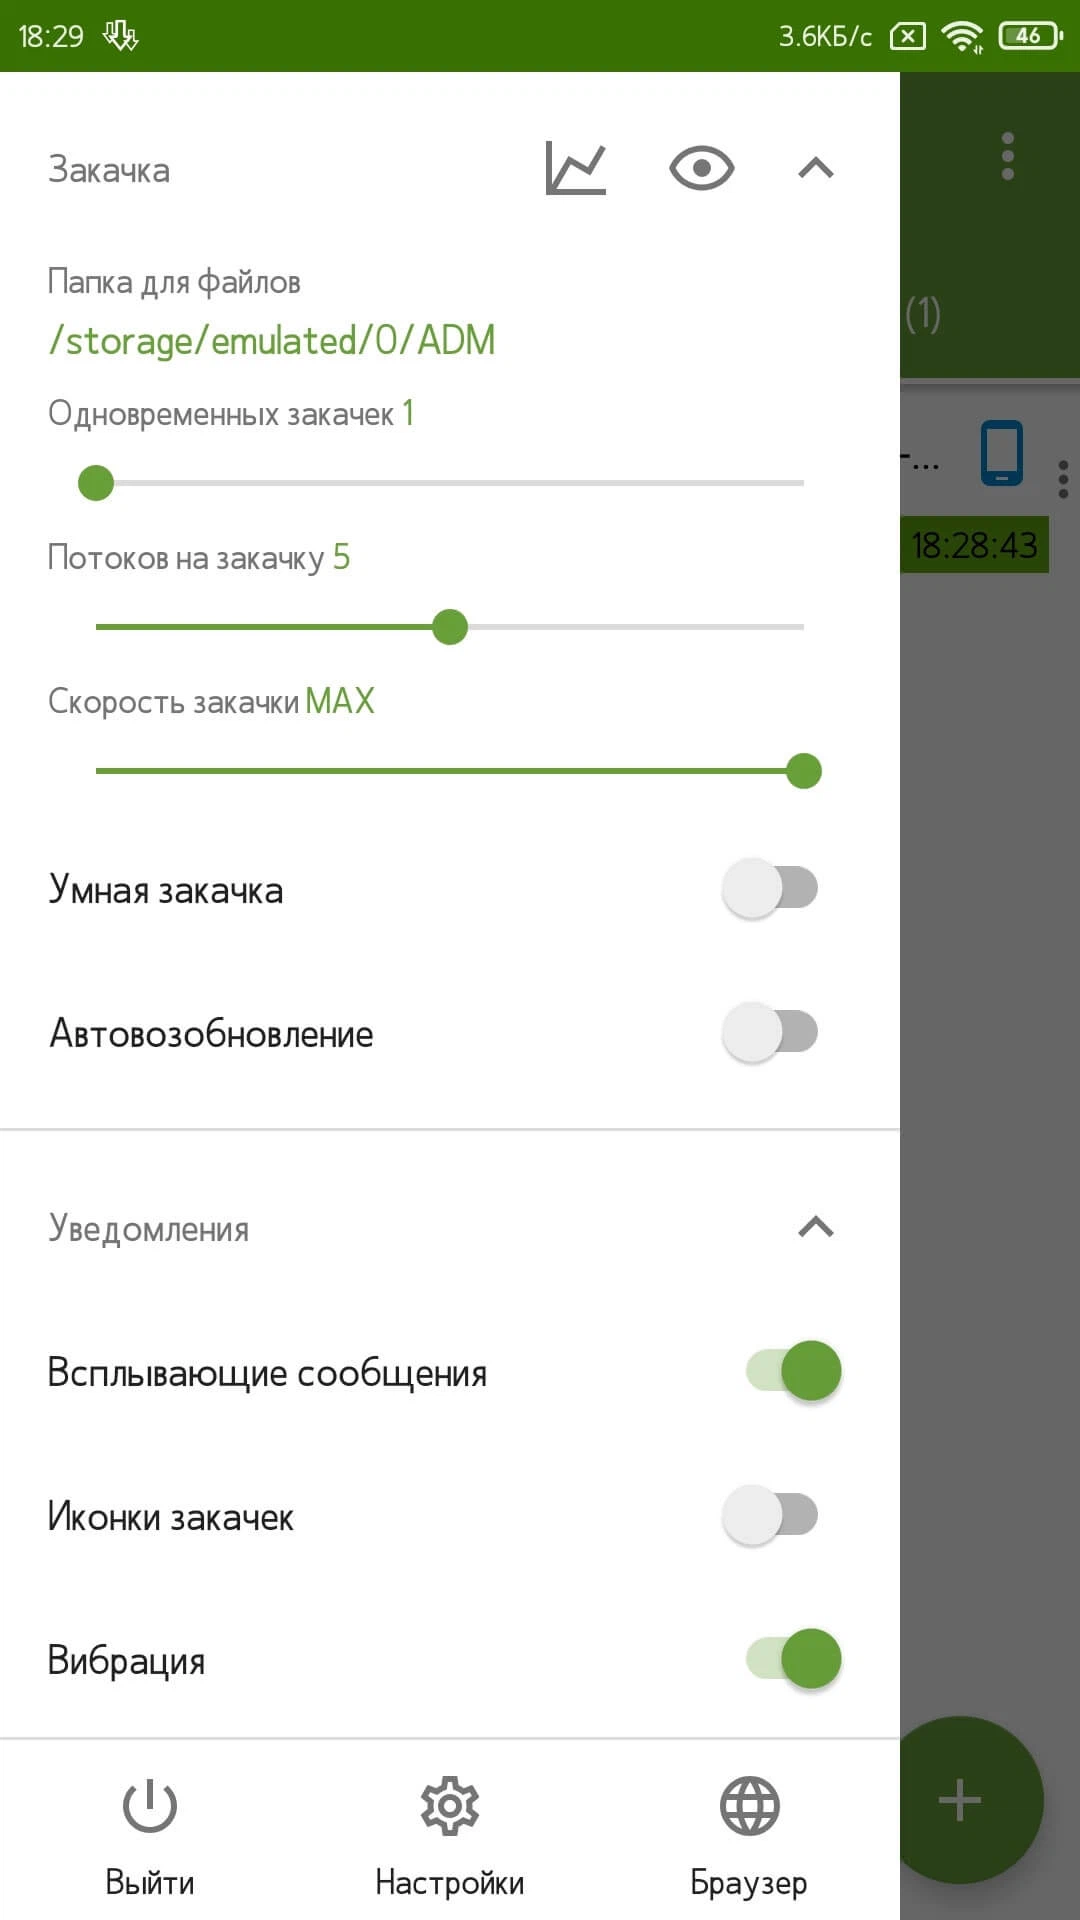
ADM (Pro) - Приложение для удобного и простого скачивания файлов с различных сайтов или ссылок из браузера. Оно может работать как браузер, так и обычный менеджер закачек. Включает в себя приятный интерфейс и большой функционал.
Особенности приложения:
- Перехват закачек из браузера и буфера обмена;
- Ускоренная закачка файлов в несколько потоков;
- Умные и быстрые алгоритмы для загрузки файлов;
- Автозапуск программы после включения телефона;
- Закачка файлов на SD-карту для Lollipop и Marshmallow;
- Параллельная закачка нескольких файлов одновременно;
- Докачка файлов после обрыва соединения или перезапуска программы;
- Автоматический запуск/остановка закачек при включении/выключении Wi-Fi;
- Виджет на домашнем экране и окно поверх всех окон со списком запущенных закачек;
- Отображение значка программы и прогресса закачки в панели уведомления;
- Резервное копирование списка закачек и настроек в файл на флеш-карте;
- Встроенный браузер для закачек с сайтов требующих регистрации;
- Сохранение файлов разных типов в разные папки;
- Планирование загрузки файлов в нужное время;
- Звук и вибрация по окончании загрузки файла;
- Перехват и загрузка mp4 онлайн-видео;
- Удобное управление списком загрузок;
- Загрузка всех типов аудио и видео;
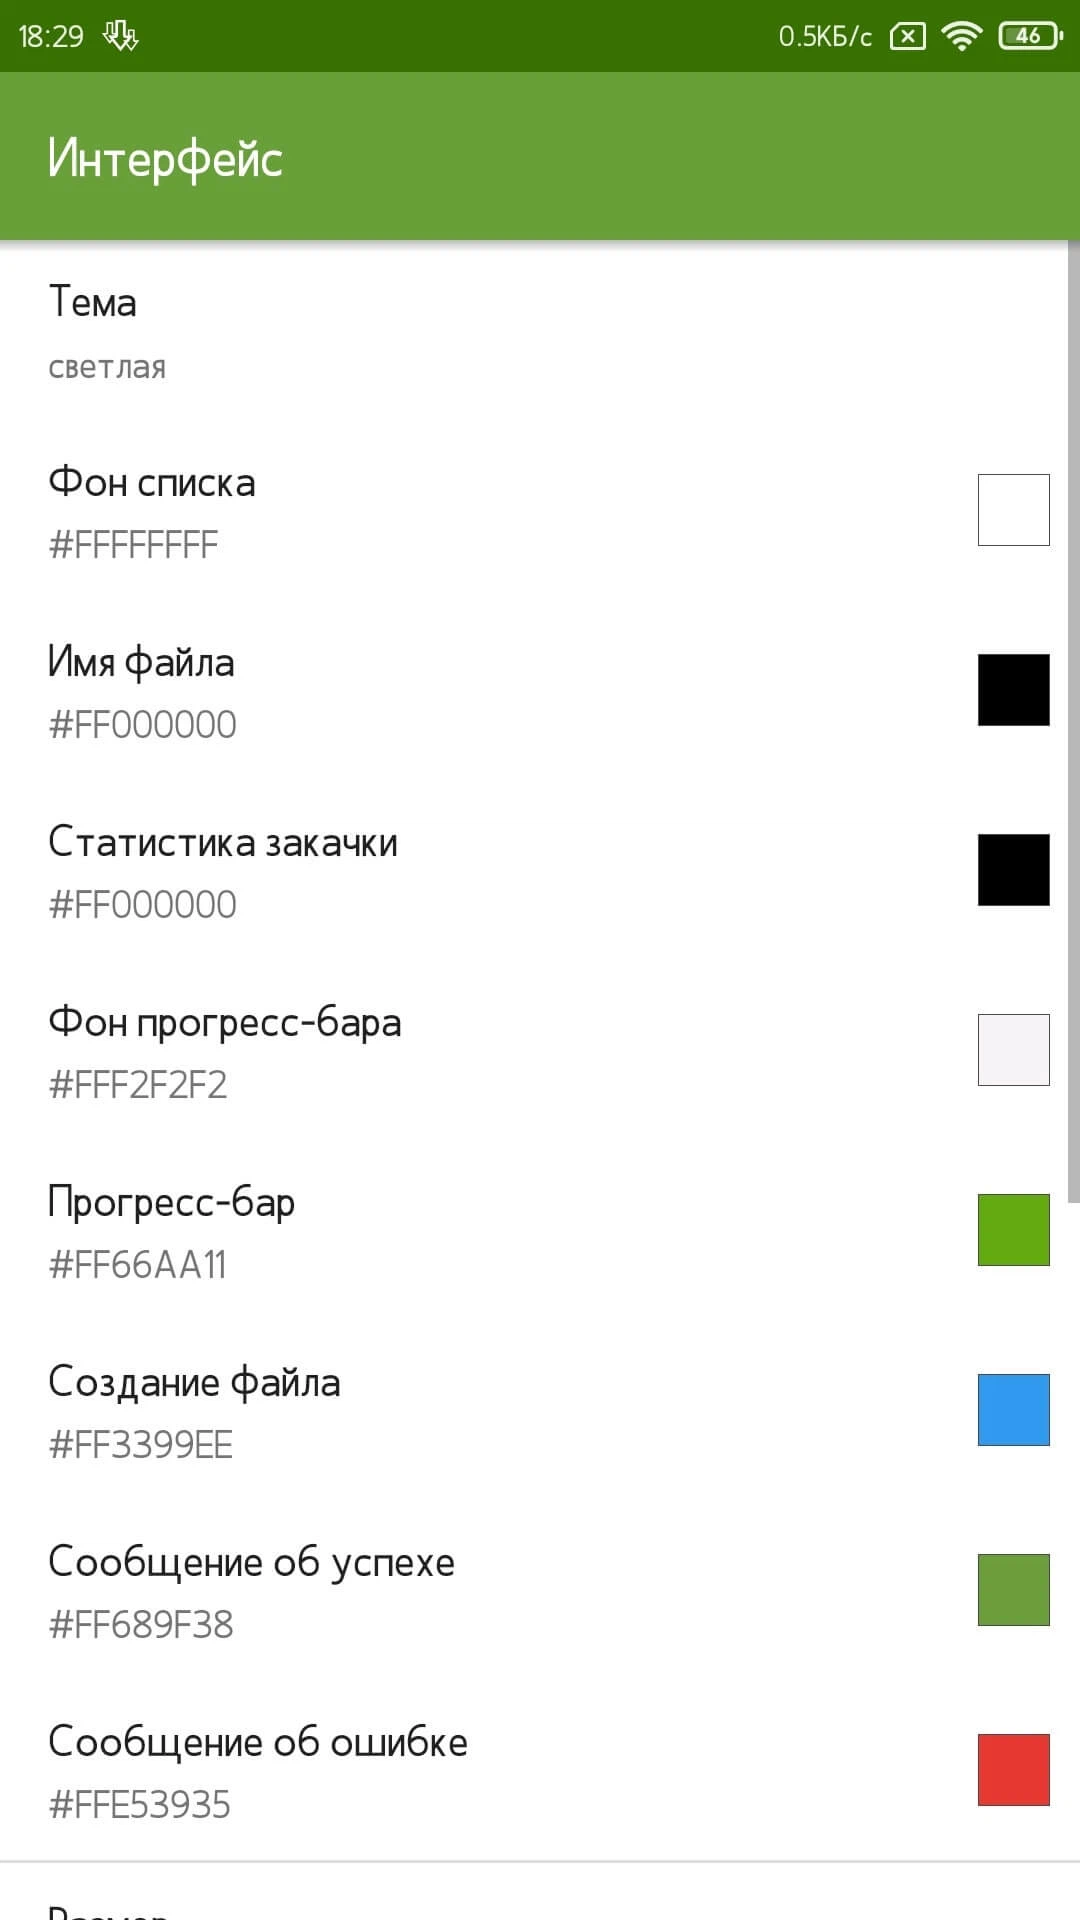
- Настройка интерфейса программы.
Особенности модификации (от Balatan):
- Premium разблокирован;
- Отключены / Удалены ненужные разрешения, приёмники, поставщики и сервисы;
- Оптимизирована и выровнена графика, очищены ресурсы для быстрой загрузки;
- Разрешения / Сервисы / Поставщики рекламы удалены из AndroidManifest;
- Удалены рекламные ссылки и обнулены методы вызова;
- Отключена видимость рекламных макетов;
- Отключена проверка установки пакета из Google Play Store;
- Удалён отладочный код;
- Удалены стандартные теги .source из соответствующих Java-файлов;
- Усовершенствована полная блокировка и отключение рекламы;
- Возможность устанавливать приложения напрямую;
- Нет активных трекеров или рекламных объявлений;
- Полностью удалён SDK рекламных модулей Facebook;
- Совместимость с AOSP режимом;
- Полная поддержка нескольких языков;
- Оригинальная подпись изменена.
ADM v14.0.43 (Pro)
apk
64.1 Mb
243
Версия 14.0.43 (140043)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 8.0+ (API 26)
VirusTotal
29.08.2026, 20:23
Файл
adm_pro_v14_0_43_mod.apk
Имя
ADM
Пакет
com.dv.adm
MD5
5f282398f3c86a17c0d39db6fae8ae33
SHA-1
b6b1c0af6de8f9a3cf55120bc4054cf5c3f366ff
SHA-256
e8baf670b54c2cb70a9a2dcb357bc60c71d150b5f57c6621edcb370e0ca2447d
Проверка
Google Play
Подпись
CN="rockz5555 OU=Droid Freedom Unit O=Droid Freedom Inc L=Unknown S=Unknown C=LK"
Имя
"rockz5555 OU=Droid Freedom Unit O=Droid Freedom Inc L=Unknown S=Unknown C=LK"
Действует от
05.12.2014 03:45:57 MSK
Действует до
27.11.2044 03:45:57 MSK
MD5
a8378db5c589a9a7eaac97e2279e8a8a
SHA-1
60c2ca515229da14caa5527a7b8aa86de3bee73c
SHA-256
0cfb4663831a0fb8d6973aad44e221a8ba78f7f684bd0b17d3b44bec82316484
Серийник
638fbad3
Схема
v2 + v3
Ключ
Balatan
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63