Image & Video Date Fixer (Premium) - Восстановит порядок в вашей медиа-галерее после переноса файлов с других устройств, синхронизации или восстановления из облака. Приложение предложит удобный пошаговый помощник, который просканирует фото и видео, скорректирует даты в метаданных, распознает временные отметки в названиях файлов и перестроит хронологию снимков и роликов. Это позволит вернуть правильную последовательность воспоминаний, независимо от источника копирования или способа хранения медиафайлов.
Особенности приложения:
- Автоматически перестроит порядок в галерее;
- Шаг за шагом проведёт через процесс исправления;
- Восстановит хронологию для любого количества файлов;
- Обработает файлы без метаданных по дате из имени файла;
- Использует метаданные EXIF или QuickTime для точного восстановления дат;
- Распознает различные форматы и шаблоны имён файлов;
- Обеспечит многоформатную поддержку в одном сеансе;
- Позволит настроить правила для любых шаблонов дат;
- Быстрый и безопасный процесс исправления.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
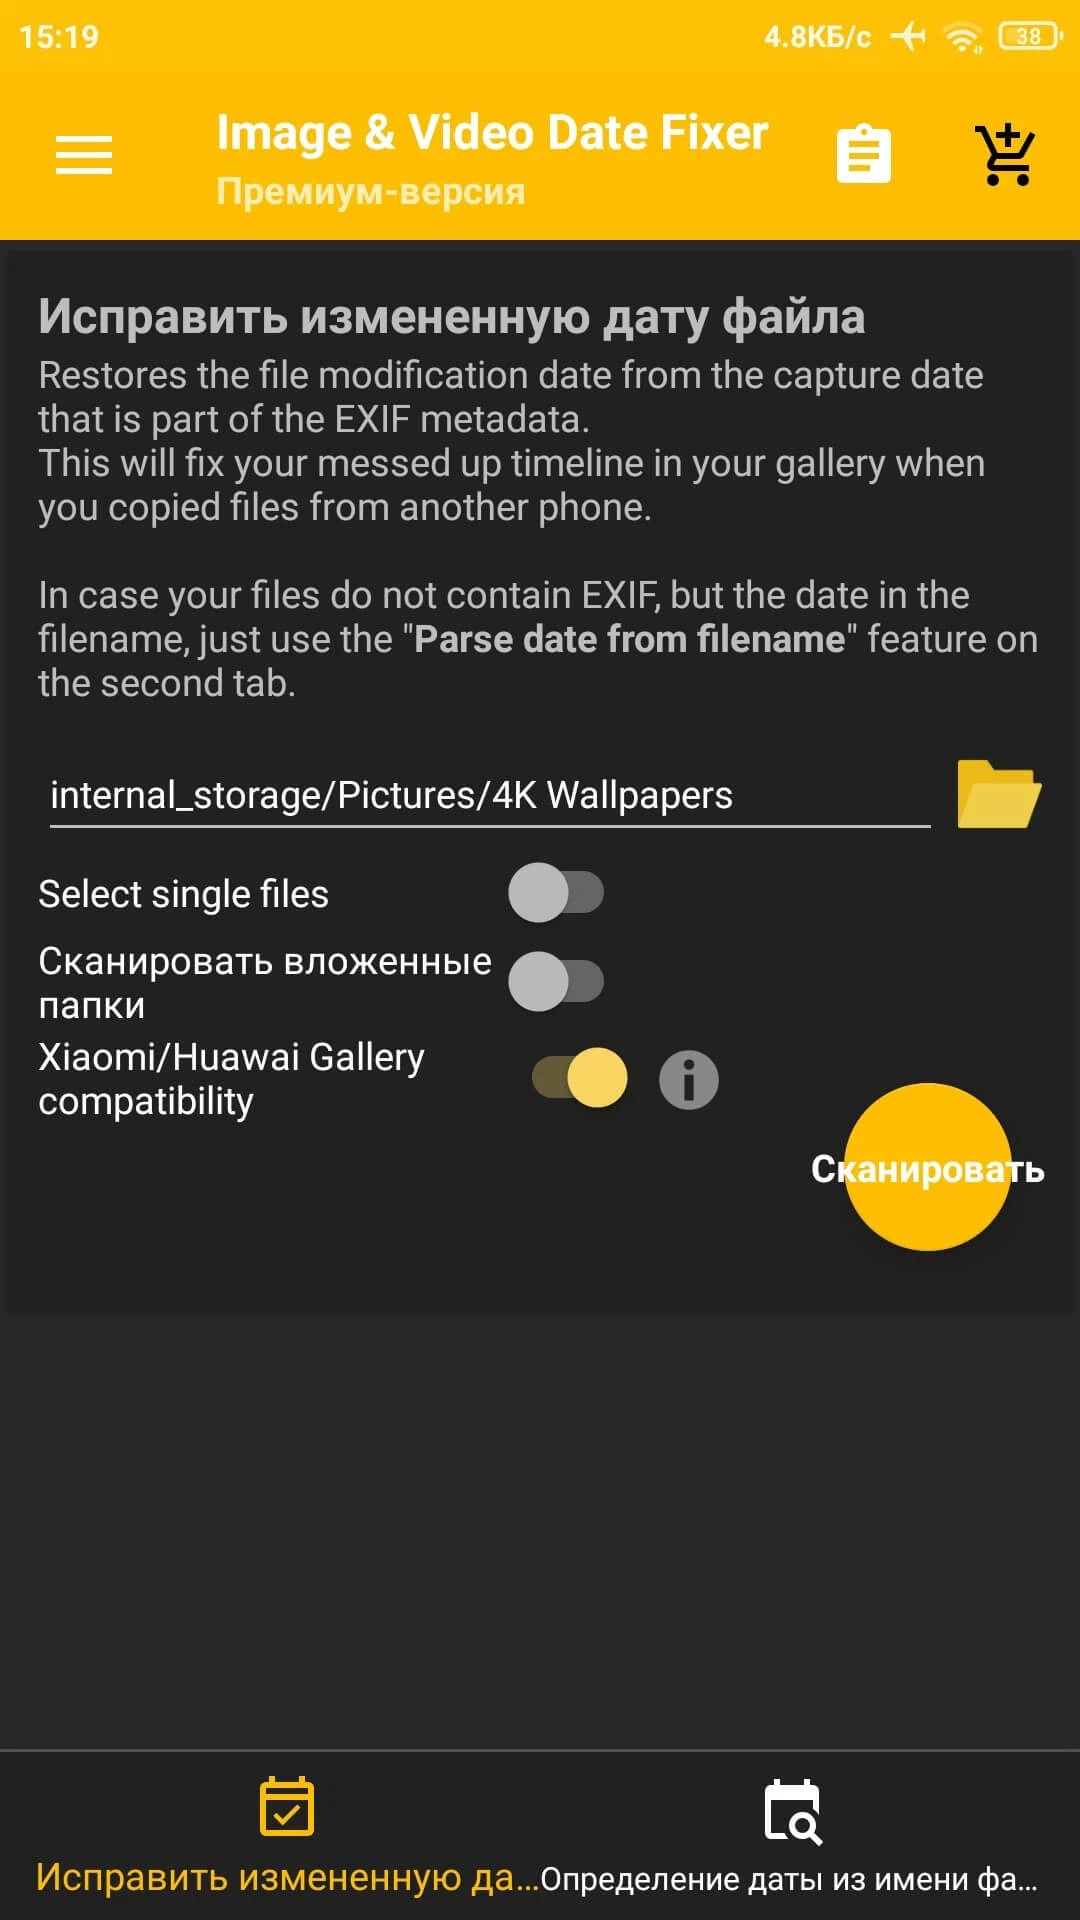
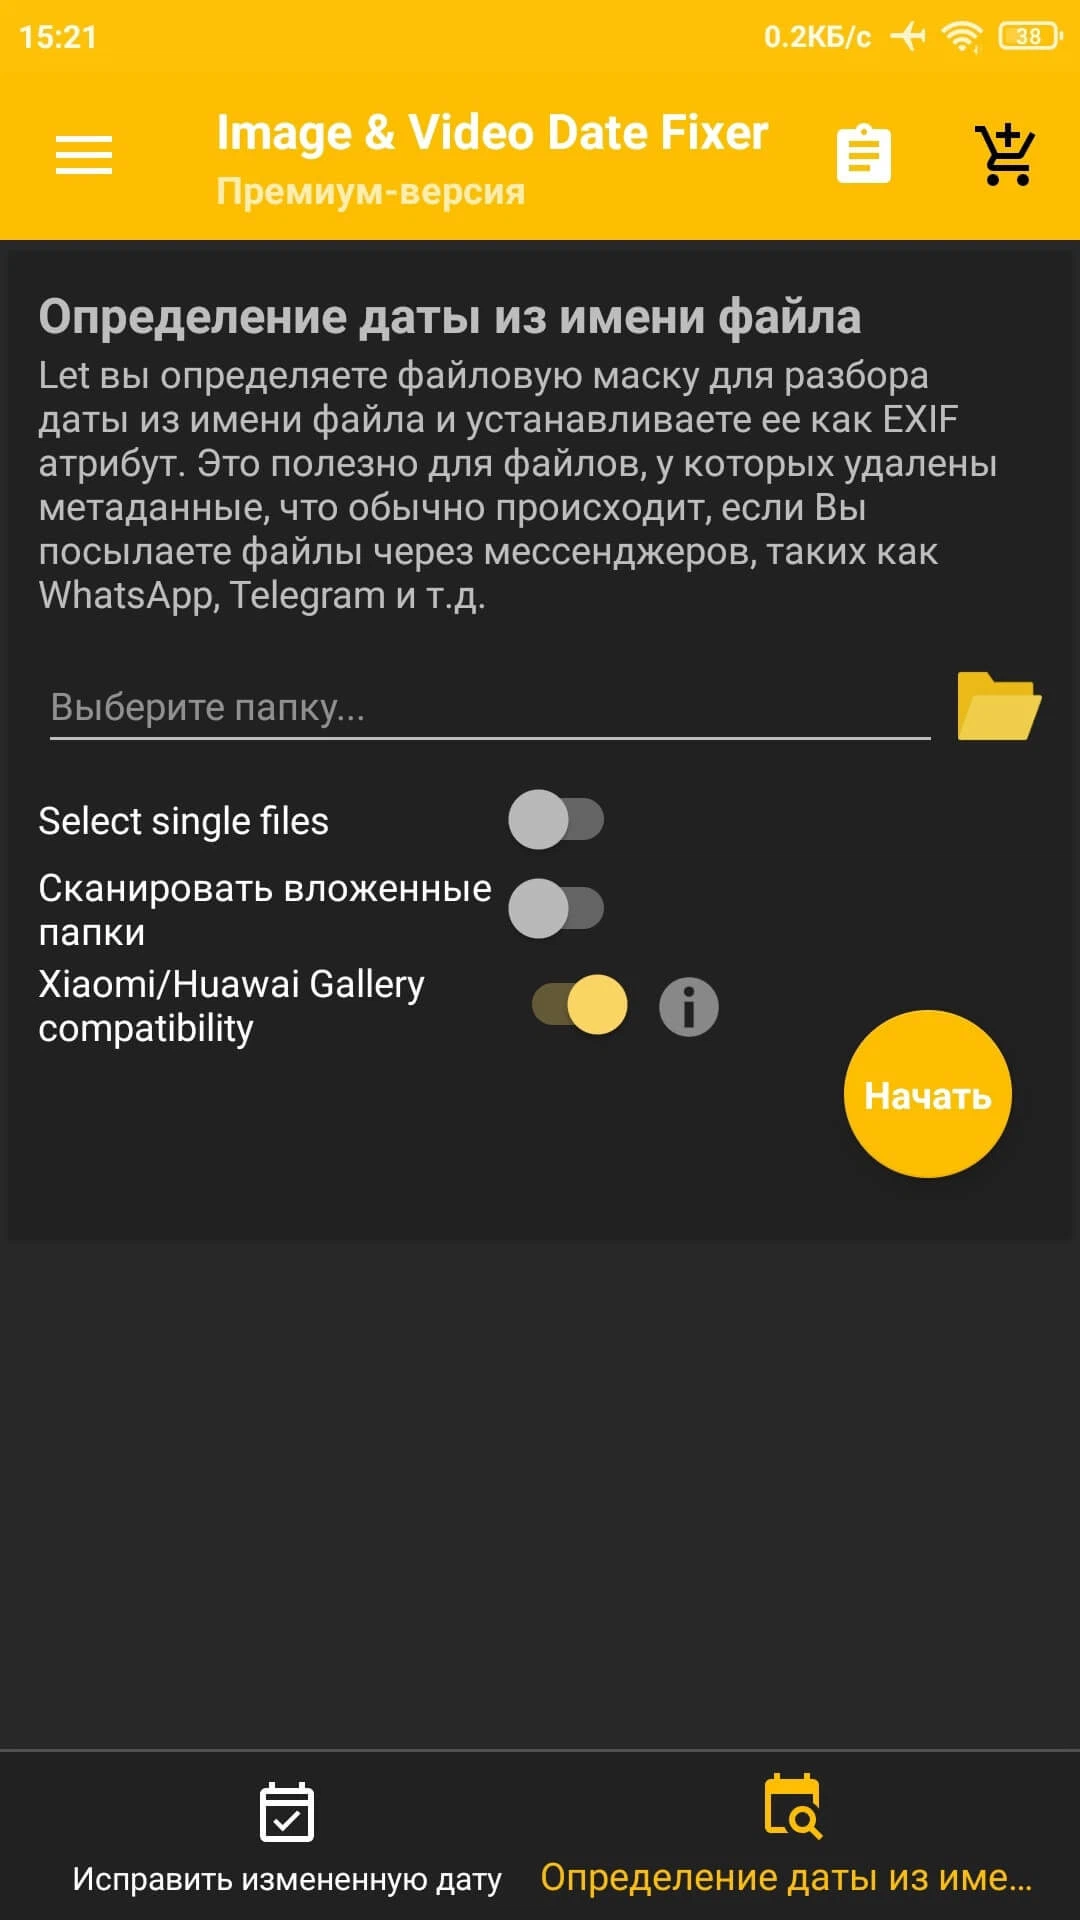
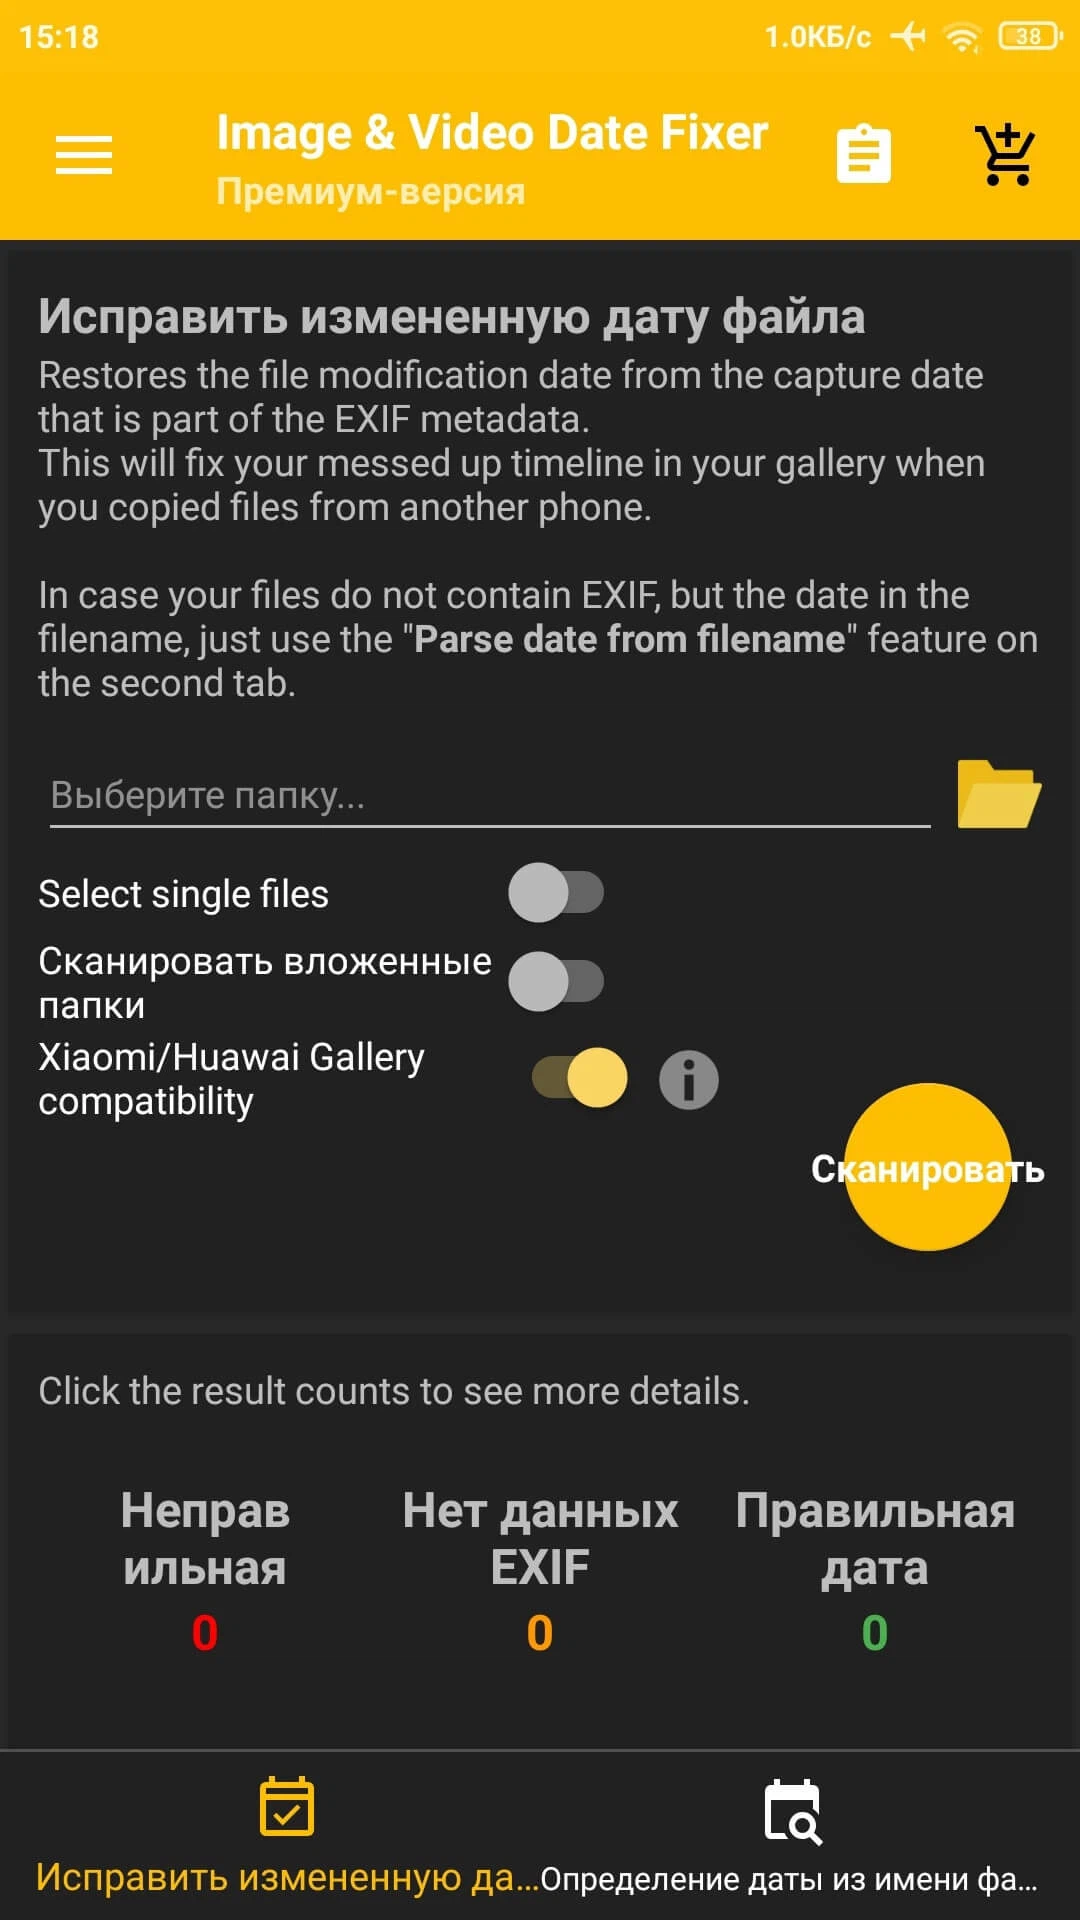
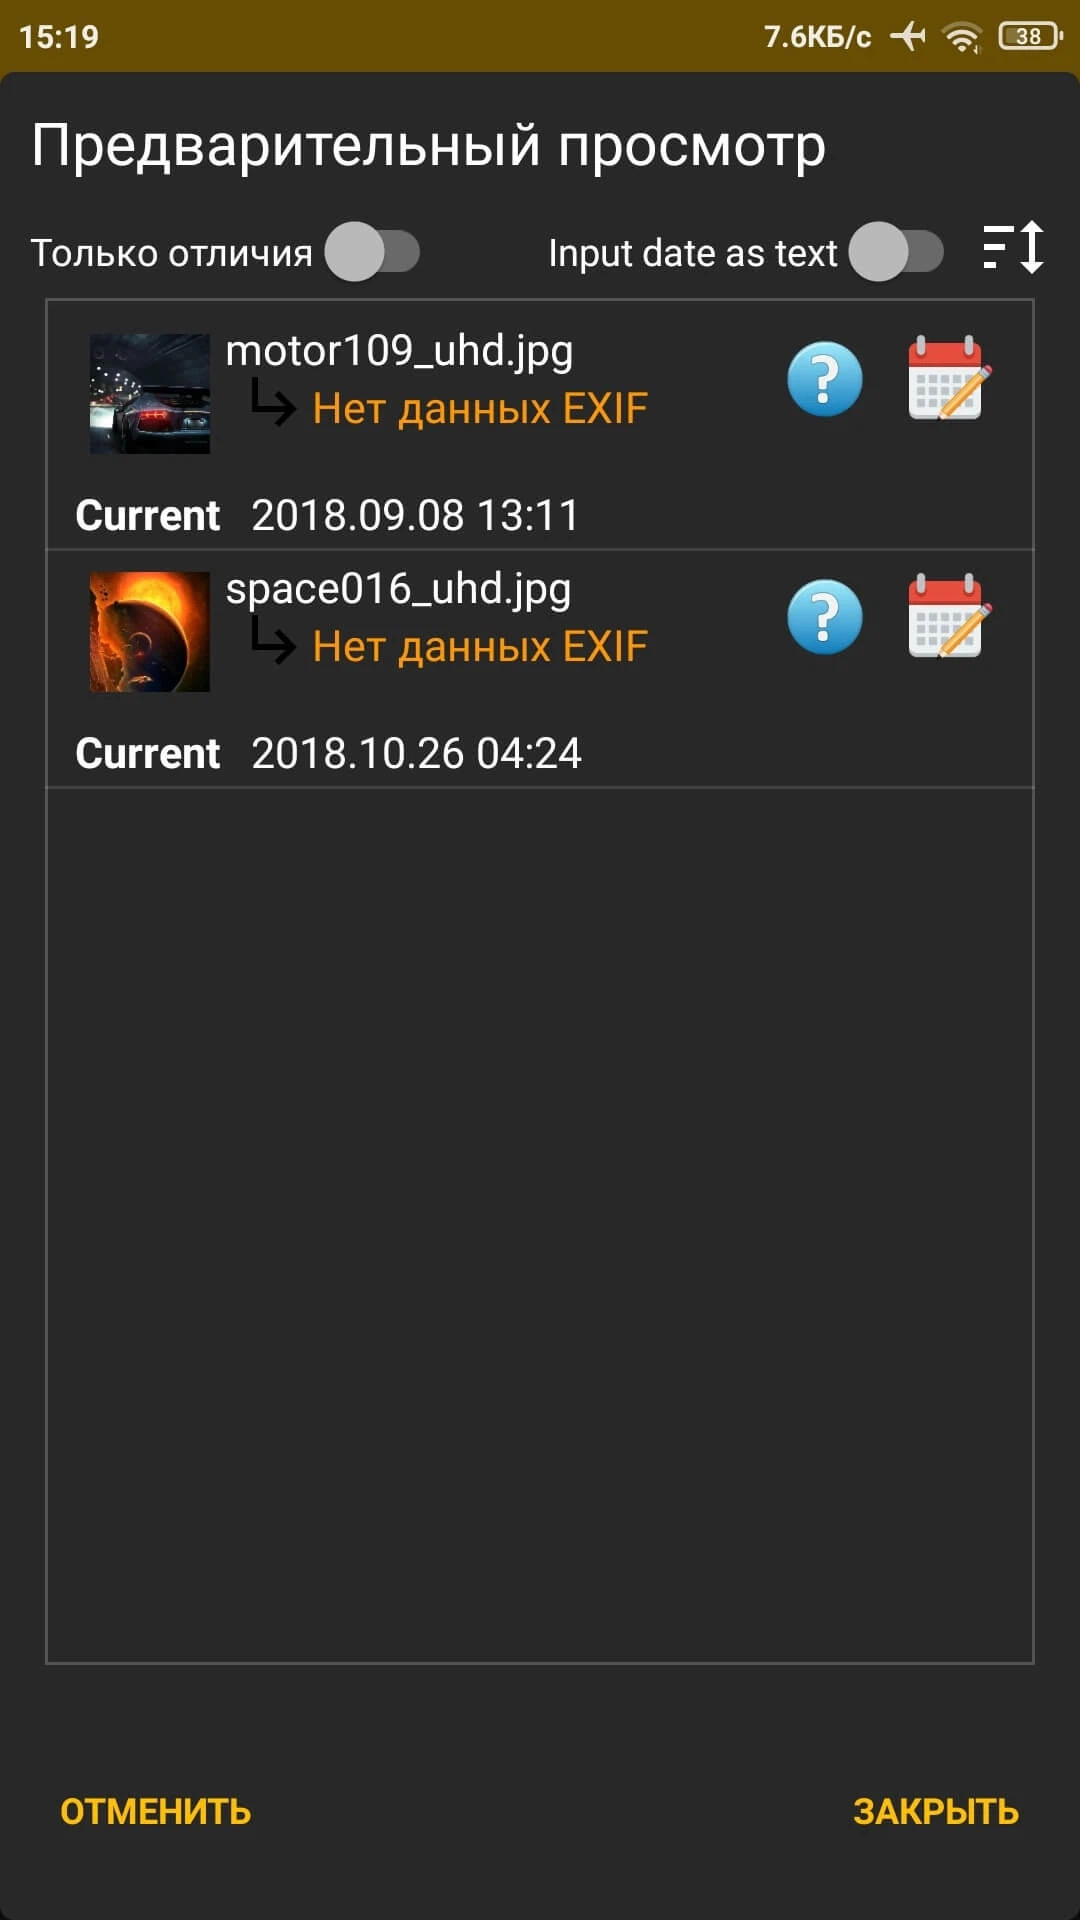
Image & Video Date Fixer v3.10.0 (31000000) (Premium)
apk
25.36 Mb
55
Версия 3.10.0 (31000000)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
28.09.2026, 16:04
Файл
image_and_video_date_fixer_v3_10_0_b31000000_uni_modded_kill.apk
Имя
Image & Video Date Fixer
Пакет
eu.duong.imagedatefixer
MD5
94a440765ea5c79eaaa790c62ced694e
SHA-1
7c10ad41218af3838b8d6eebae12e0f7fe8a8f2e
SHA-256
caf6643209f18c62e90f33cb9961210f792882b5ba2d06c58ec1e65130a671ad
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64