

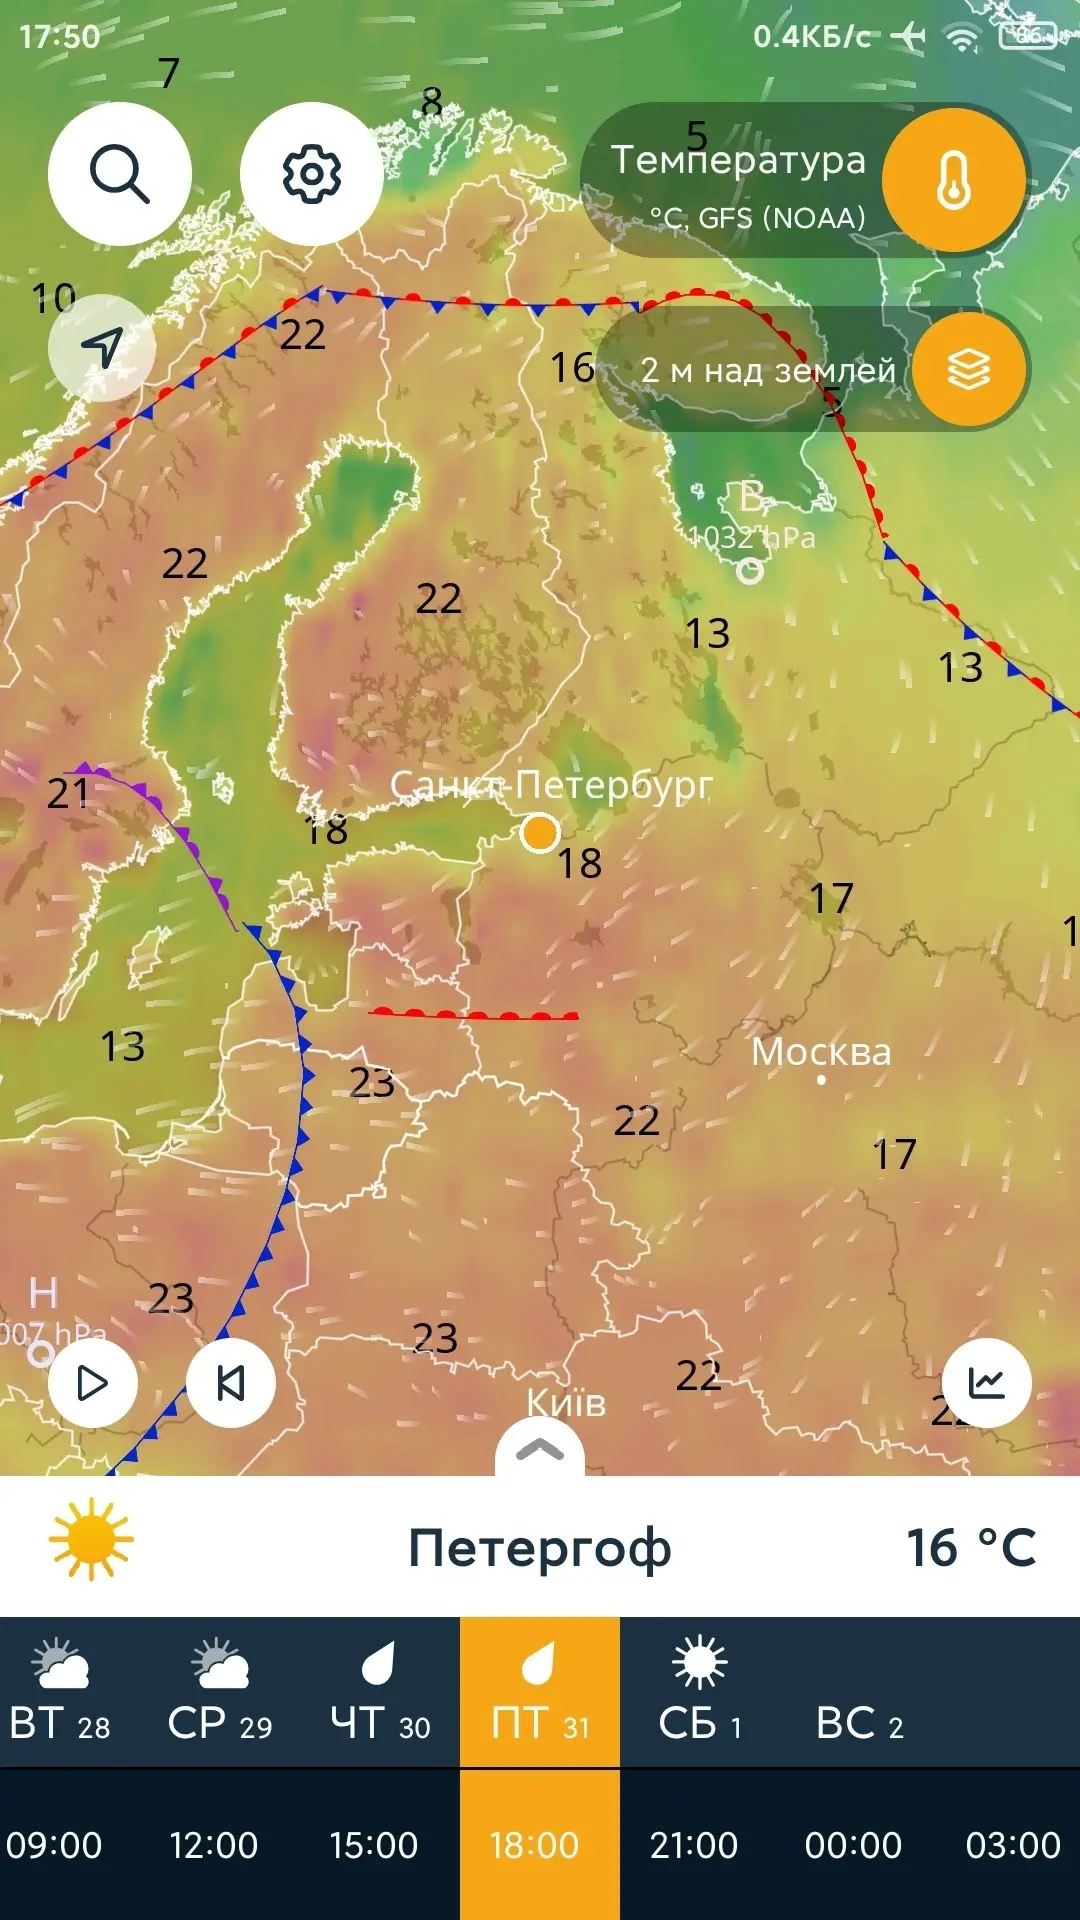
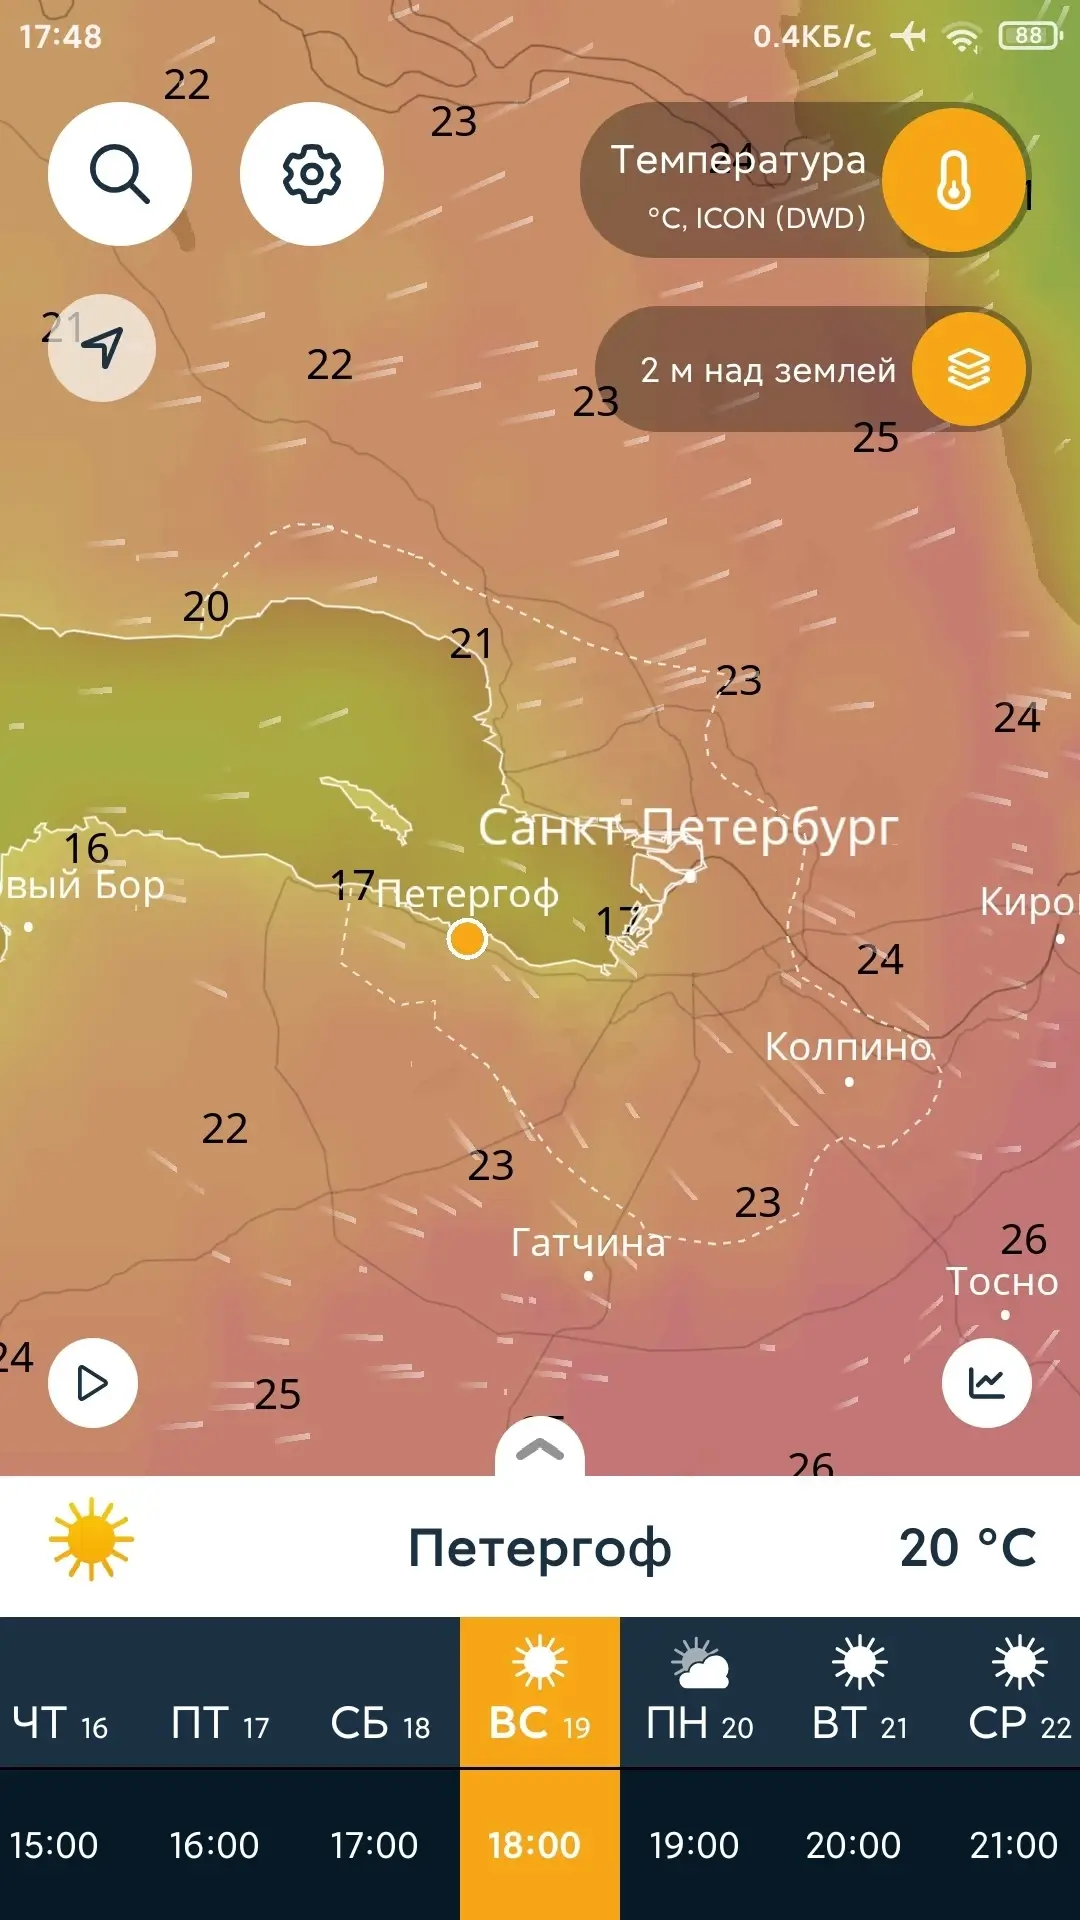
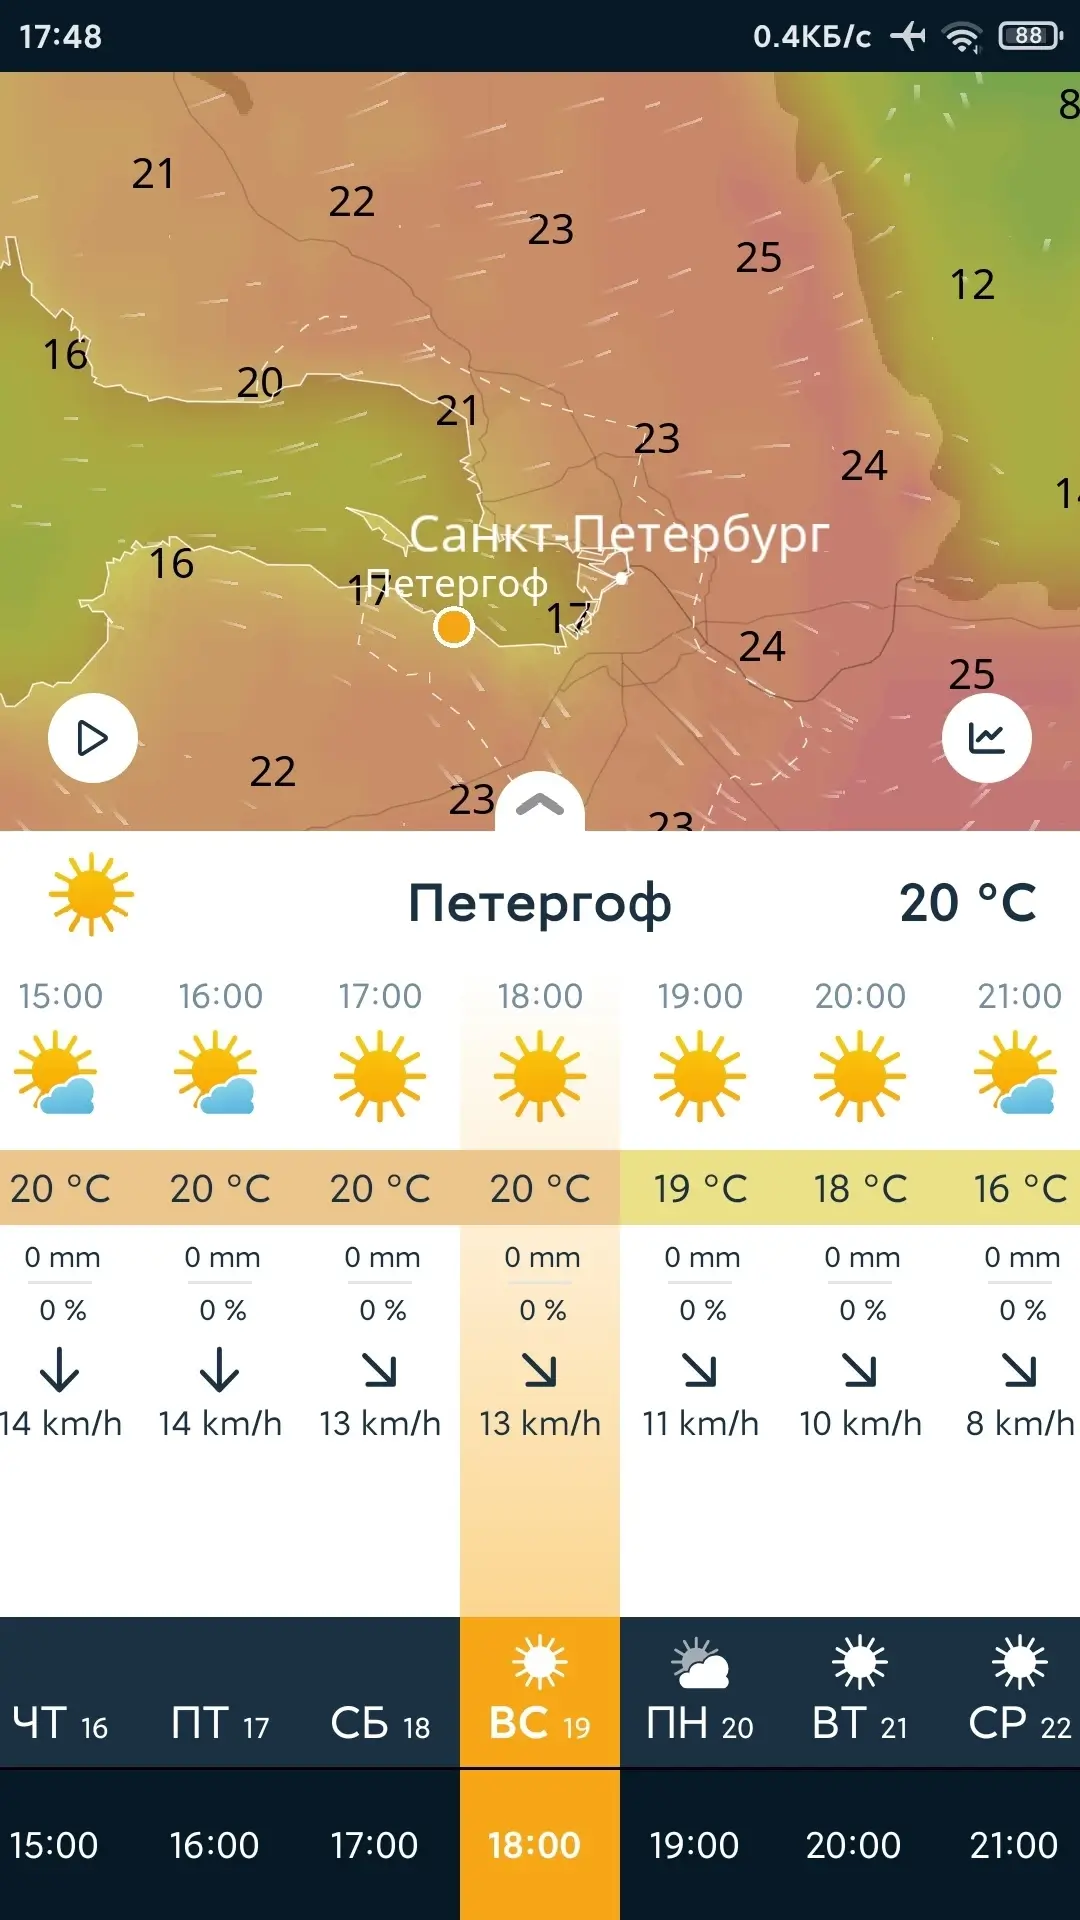
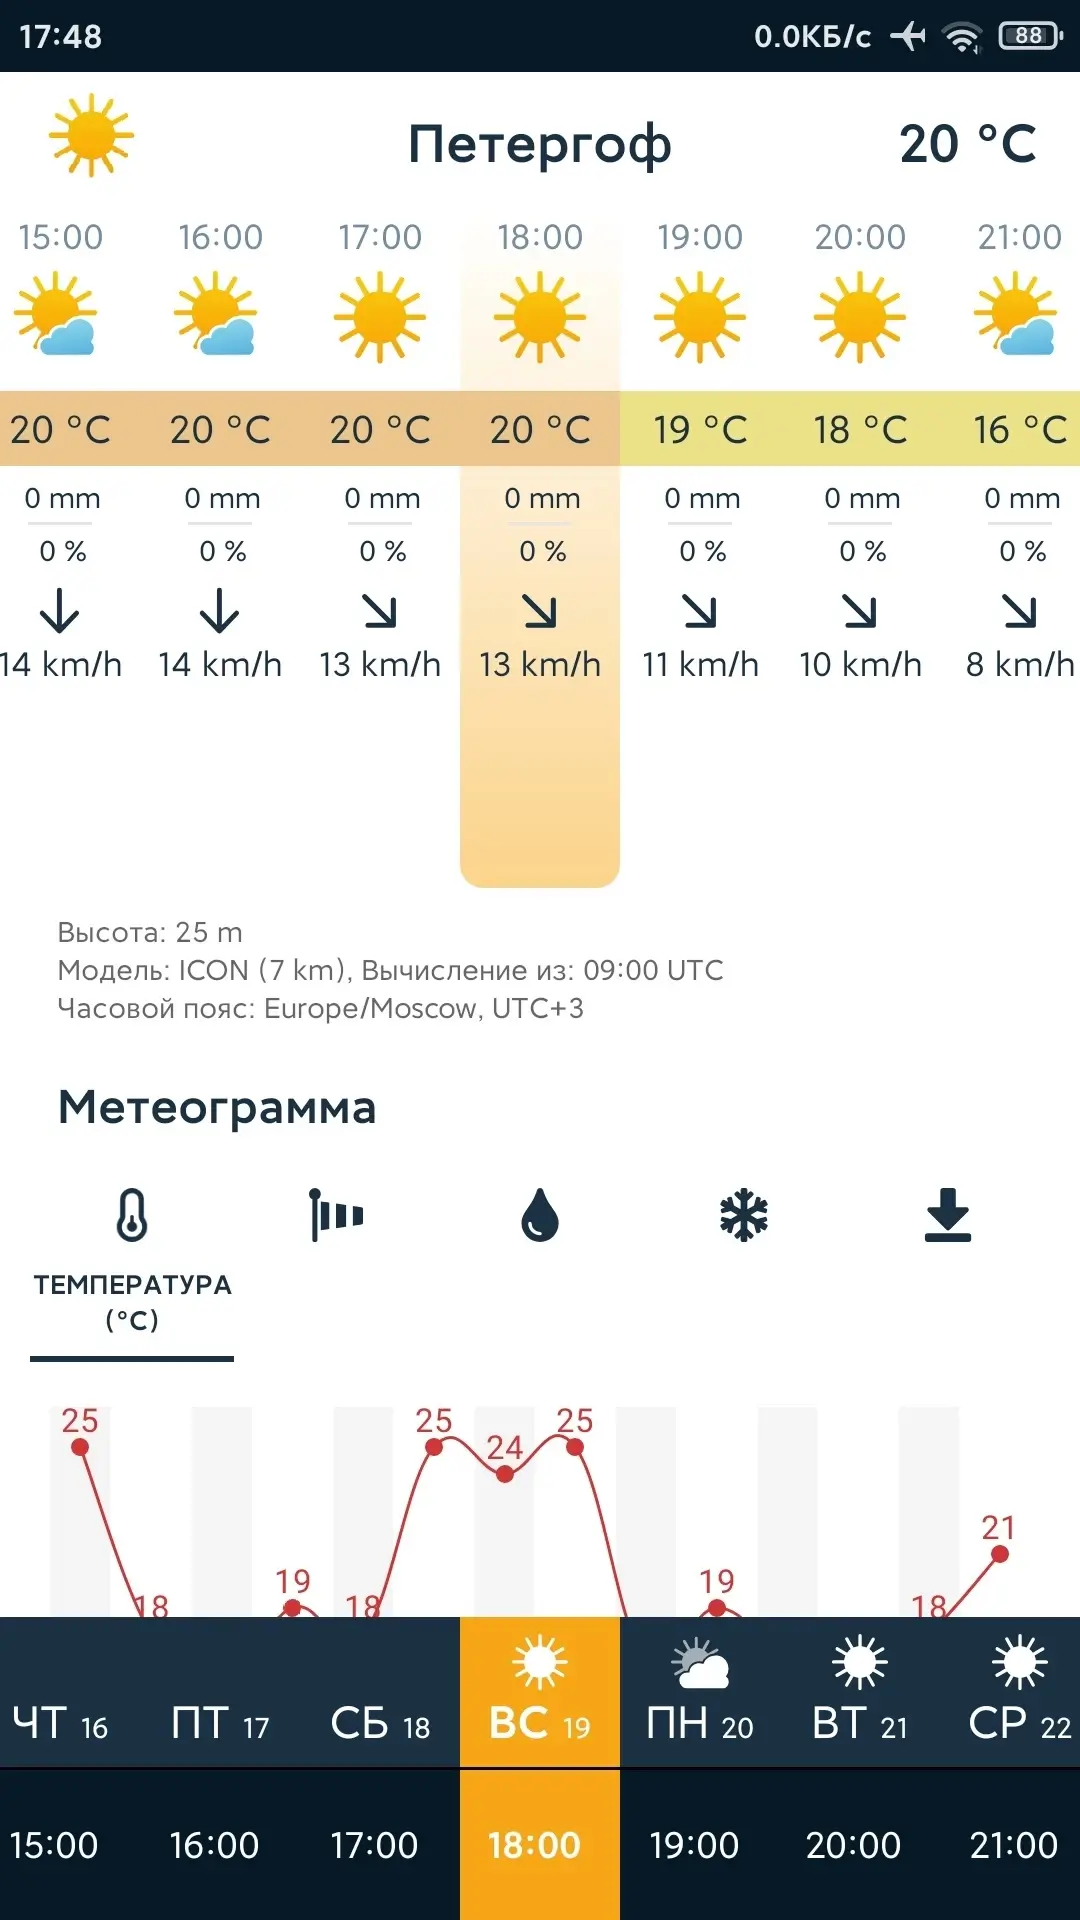
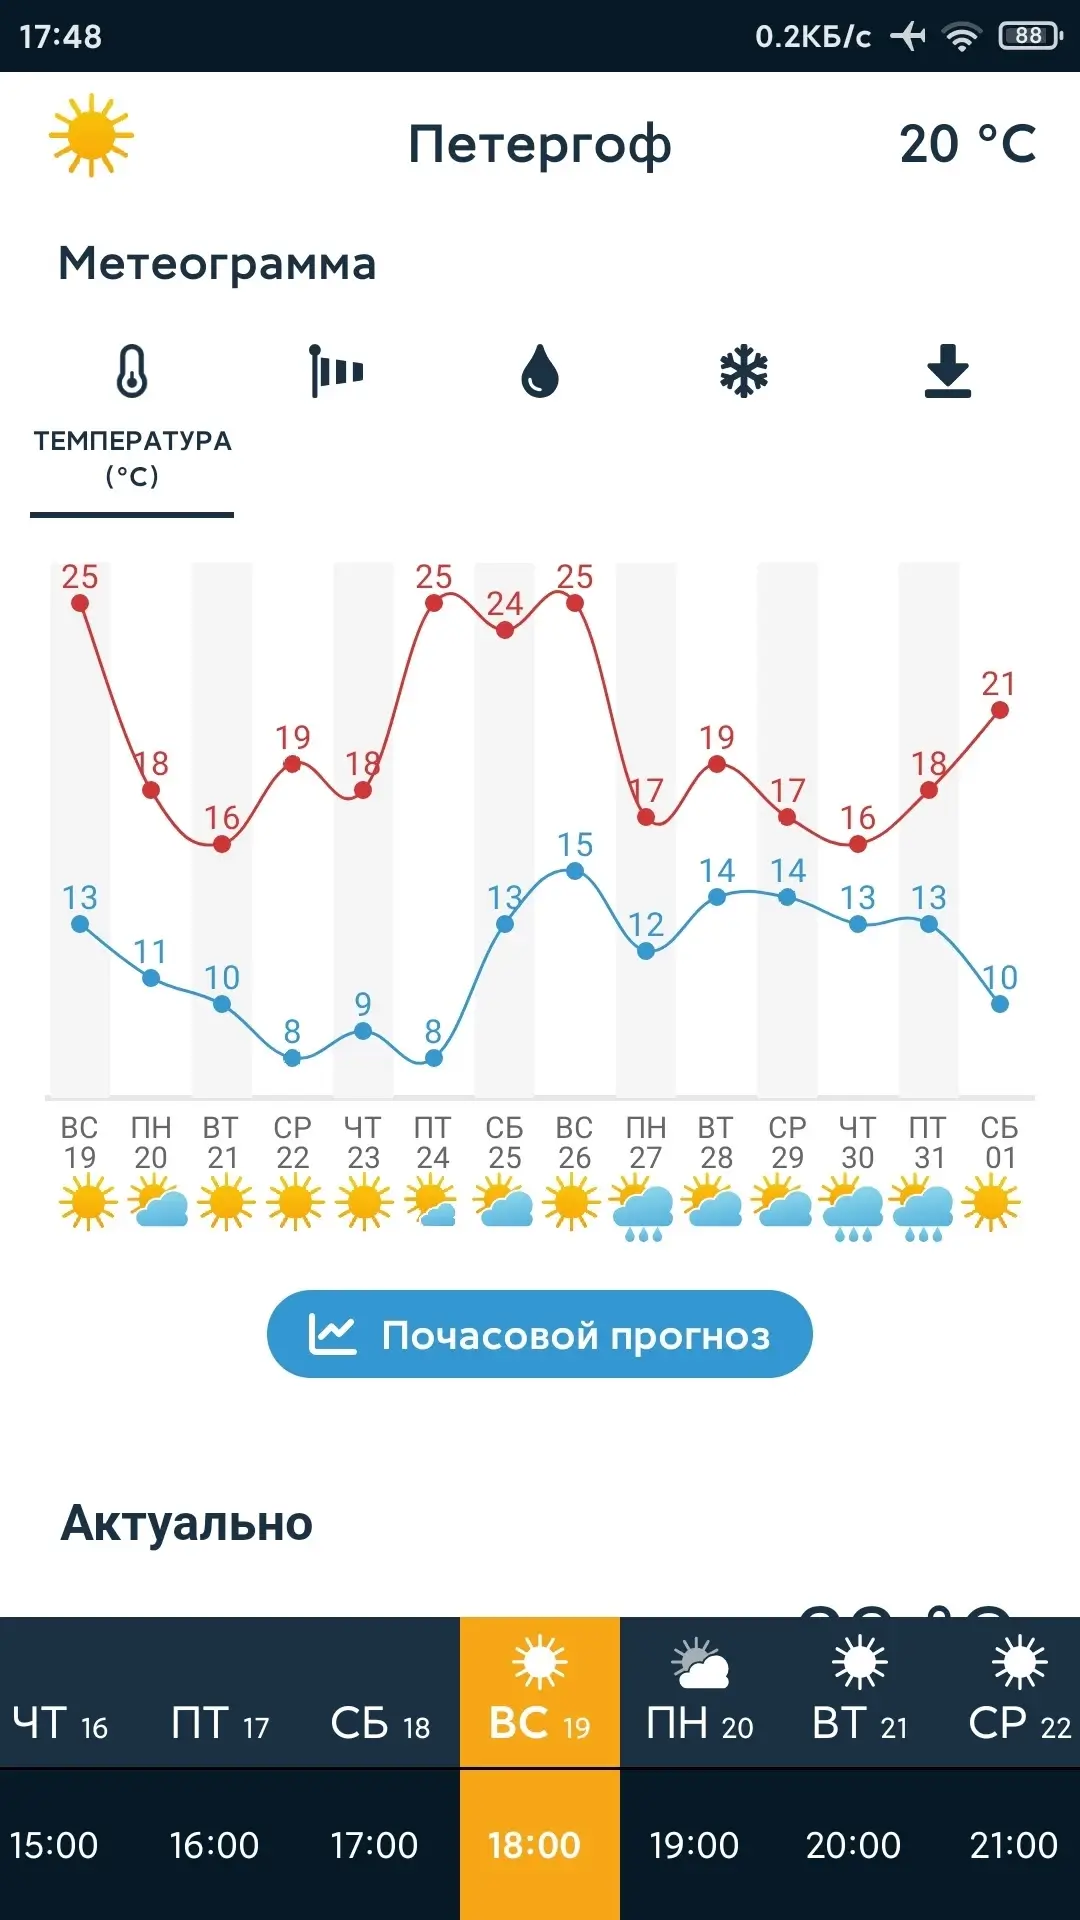
Ventusky (Premium) - Функциональное приложение для отслеживания погоды с визуализацией перемещения воздушных потоков. Оно объединяет классический прогноз погоды для конкретного местоположения с интерактивной картой, позволяющей увидеть изменение погоды на более широкой территории. Анимация ветра визуализирует перемещение воздушных потоков, а числовые модели прогноза погоды обеспечивают точность и достоверность информации.
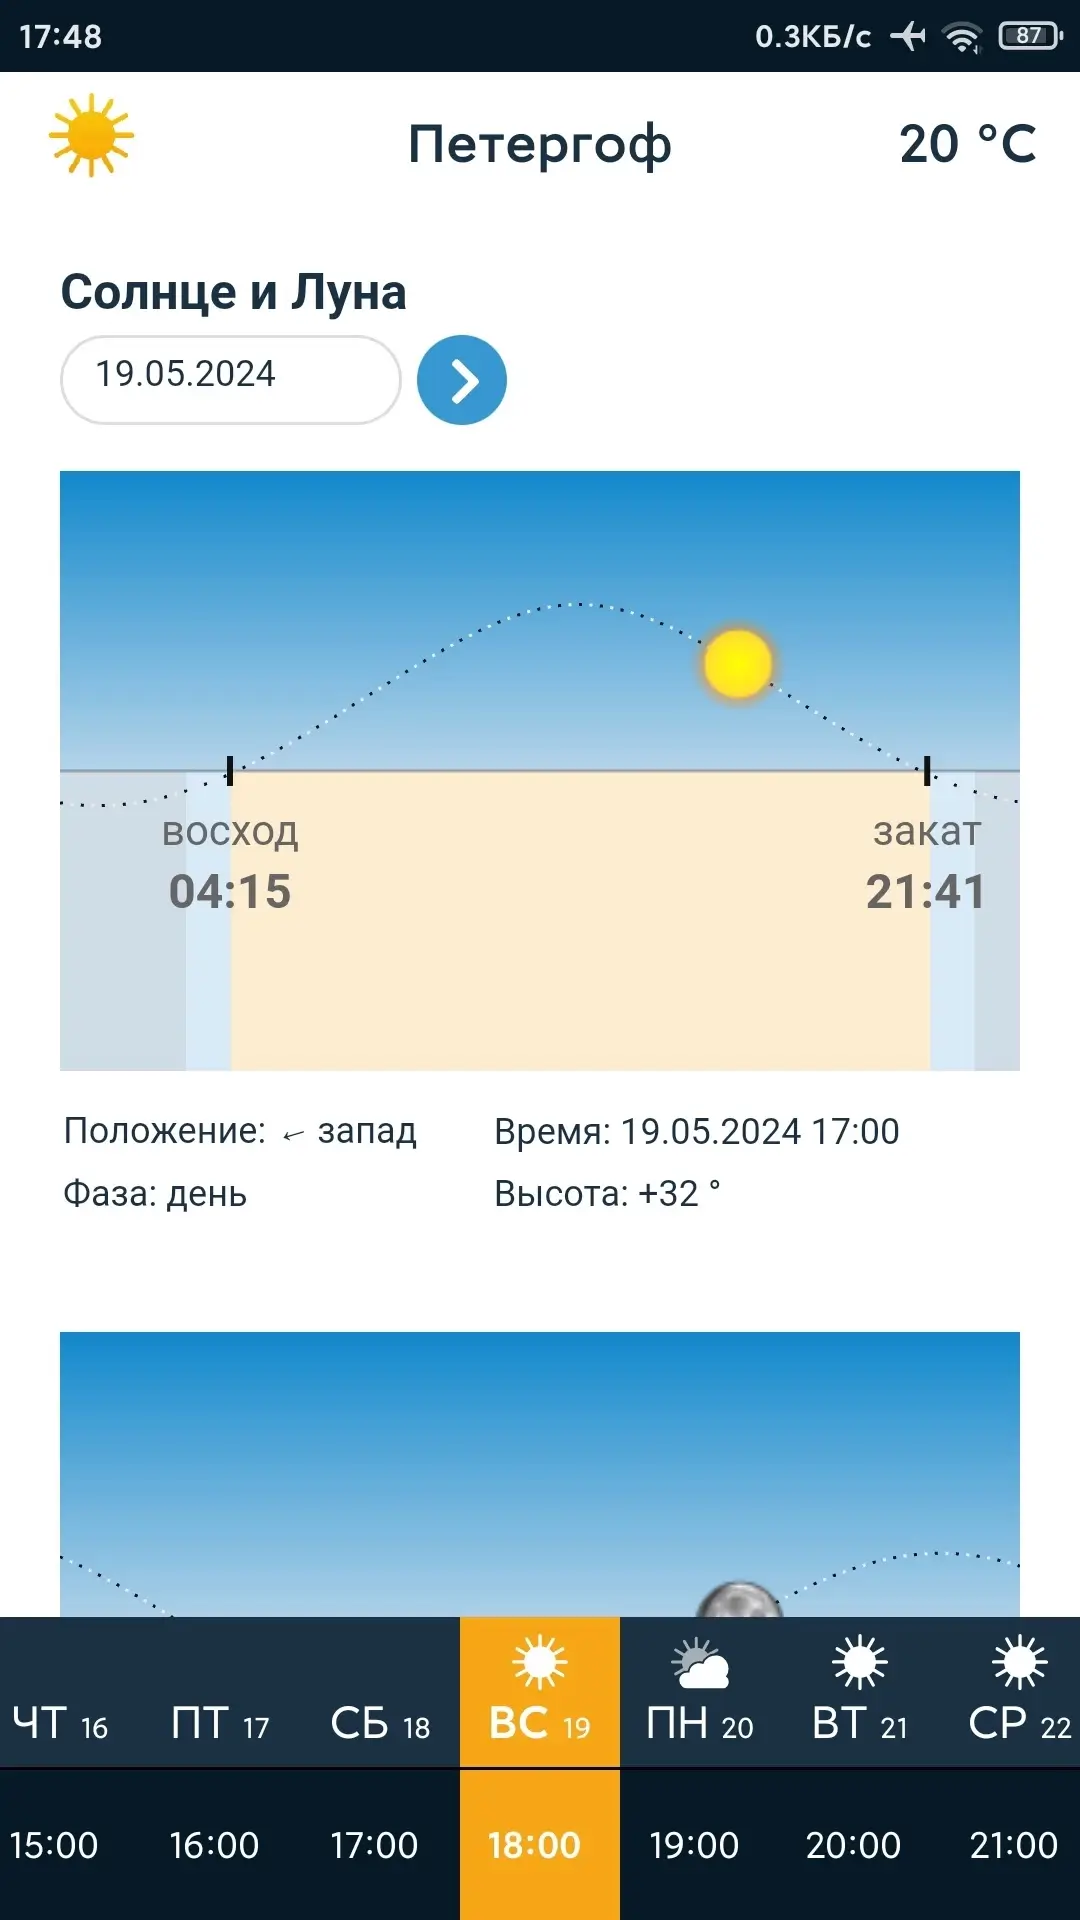
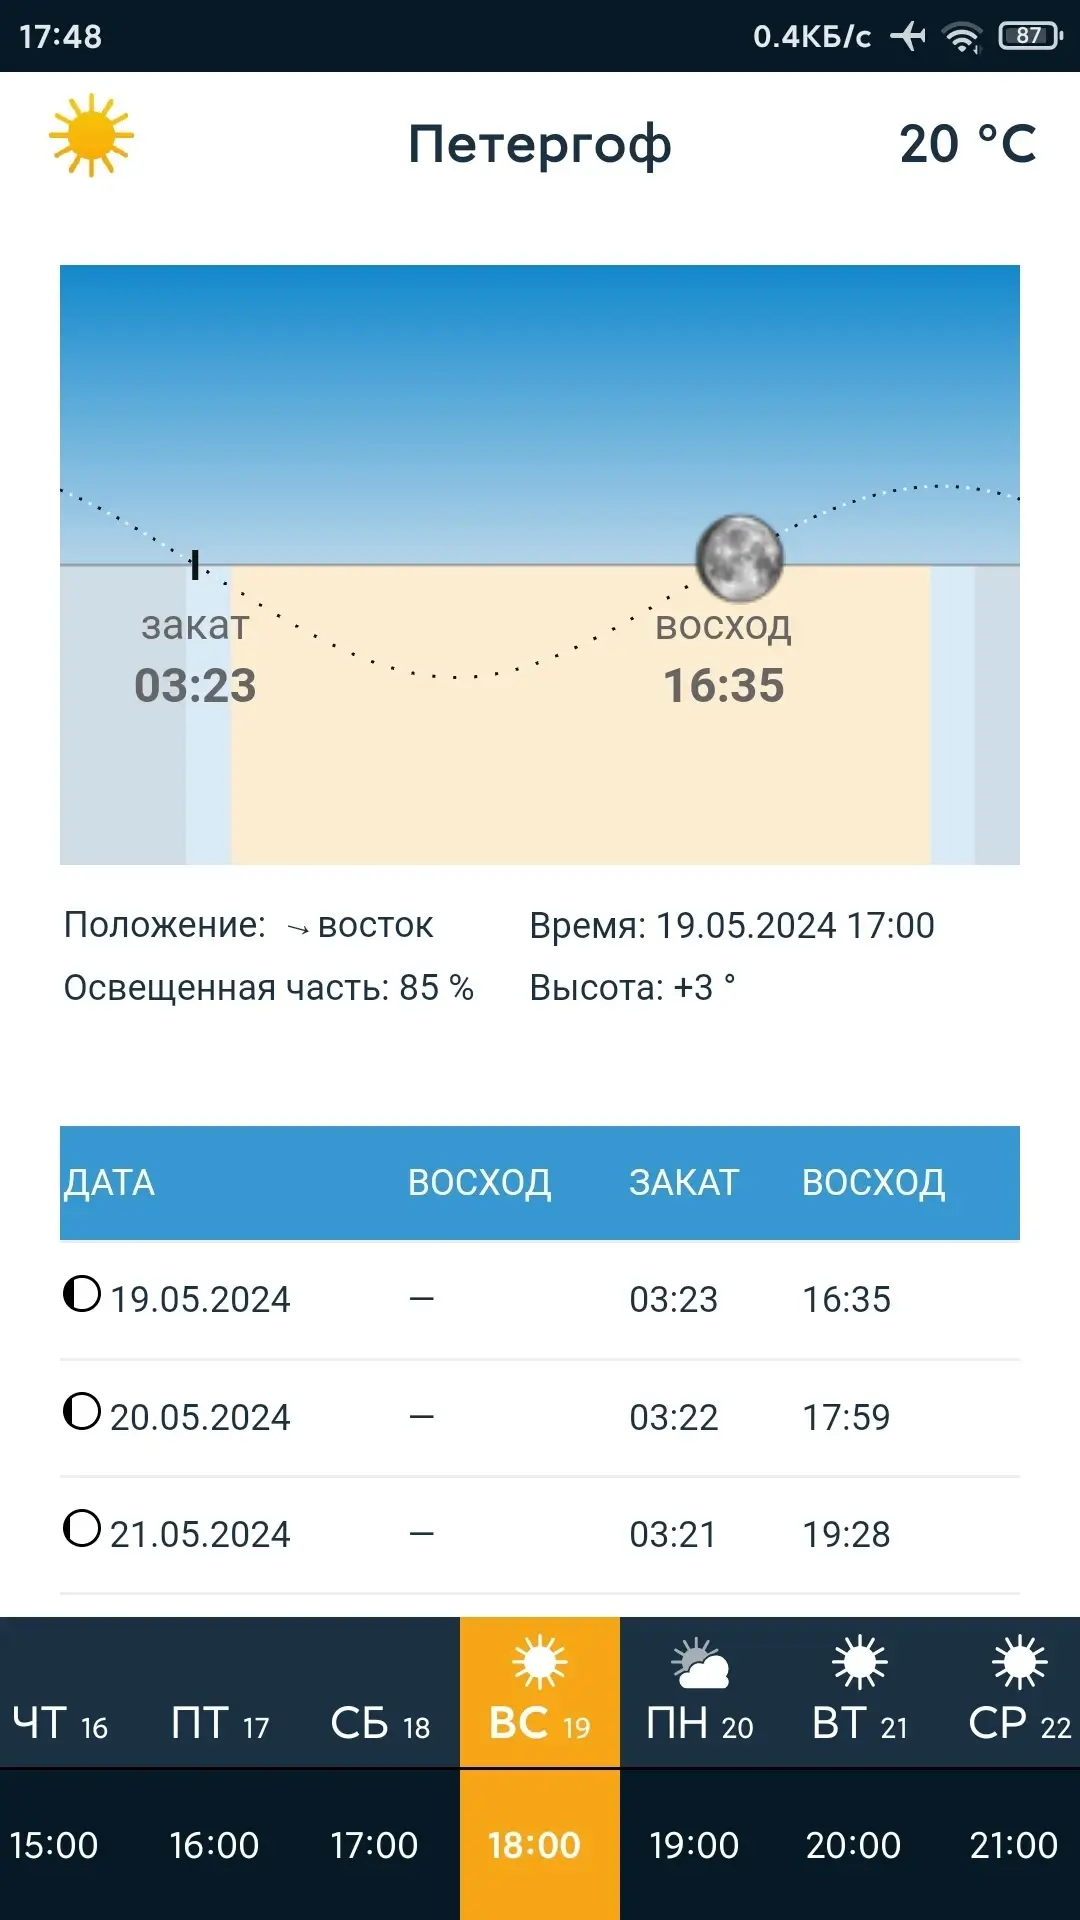
Получайте прогноз на ближайшие дни с точностью до часа, а также узнавайте время восхода и захода солнца в любой точке мира.
Доступные показатели погоды:
- Радар погоды;
- Атмосферное давление;
- Температура (15 уровней);
- Облачность (высокий, средний, низкий, общий);
- Осаждение (1 час, 3 часа, продолжительное накопление);
- Грозы, индексы: CAPE, CIN, LI, Helicity (SRH);
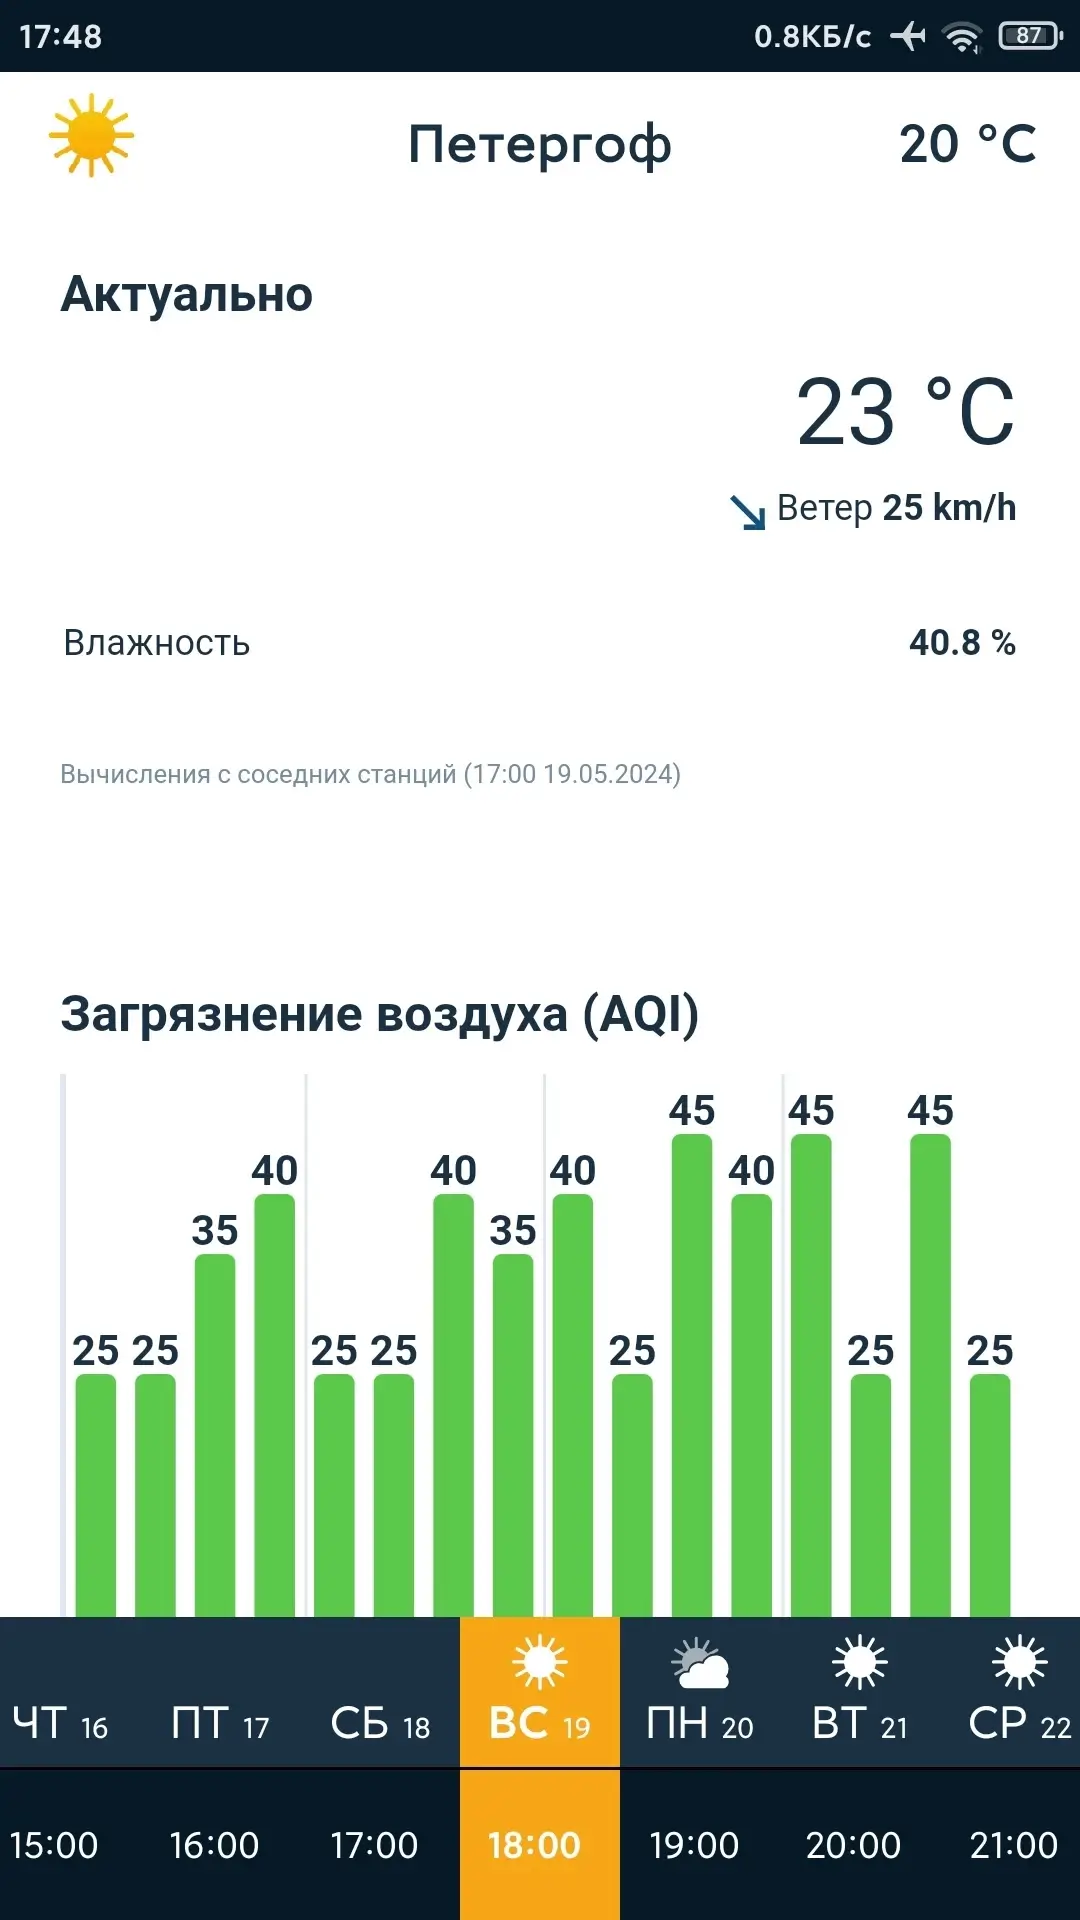
- Загрязнение воздуха;
- Ветер (16 уровней);
- Нулевая изотерма;
- Снежный покров;
- Порывы ветра;
- Точка росы;
- Влажность;
- Волны.
Особенности модификации (от FuRReX):
- Premium+ разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Ventusky v55.1 (55104) (Premium)
apk
63.26 Mb
229
Версия 55.1 (55104)
Архитектуры ARMv7, ARM64, x86_64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
30.08.2026, 21:23
Файл
ventusky_v55_1_b55104_uni_modded_s.apk
Имя
Ventusky
Пакет
cz.ackee.ventusky
MD5
8ea26844e6b1bd3078e2559f1e40618d
SHA-1
1258910e1dc26e9d47ebdf622059c2c7bee2ebcd
SHA-256
c02781cfcd5ec95465b2bd7aa13a4778f888472bca91d7d48dff24cb9353cc7b
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64