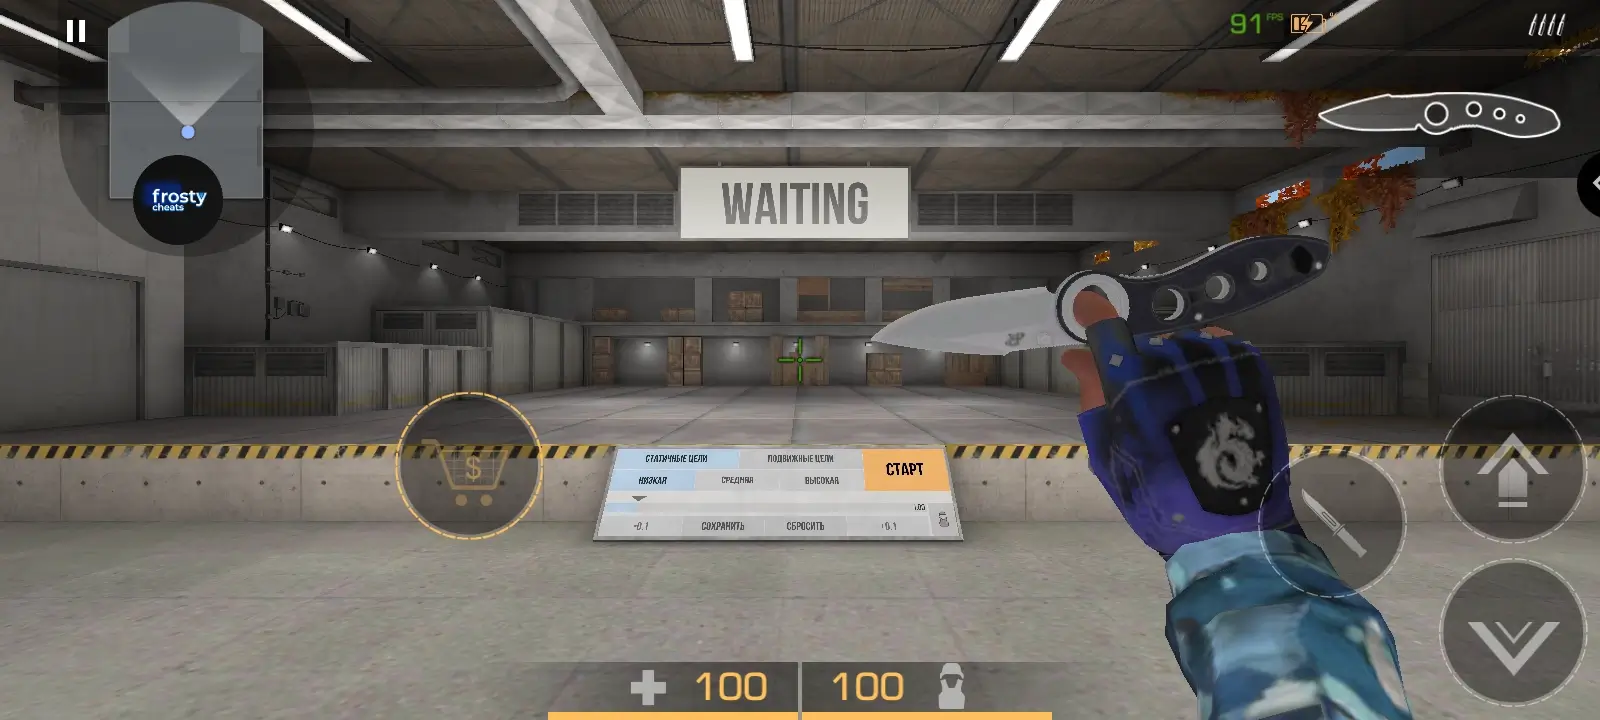
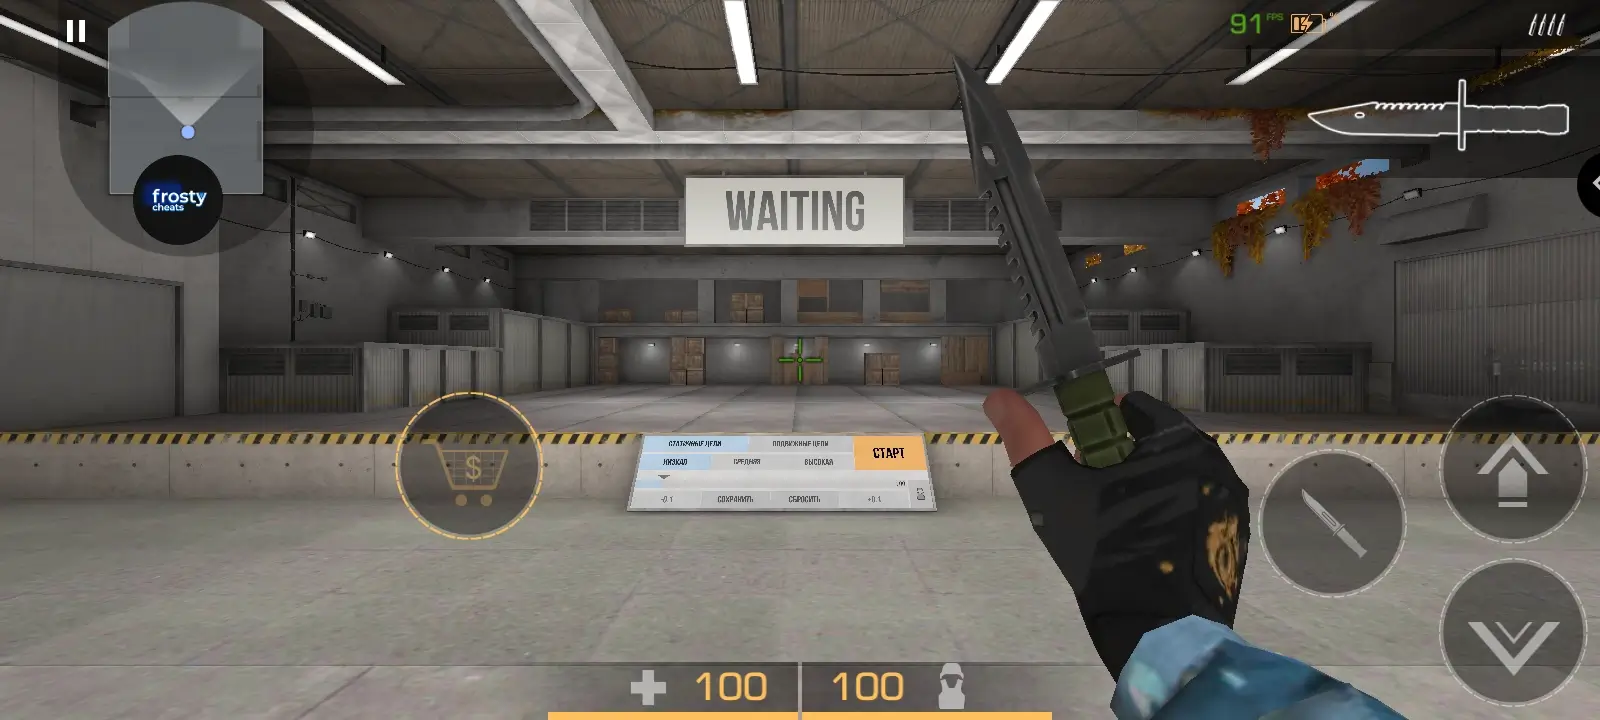
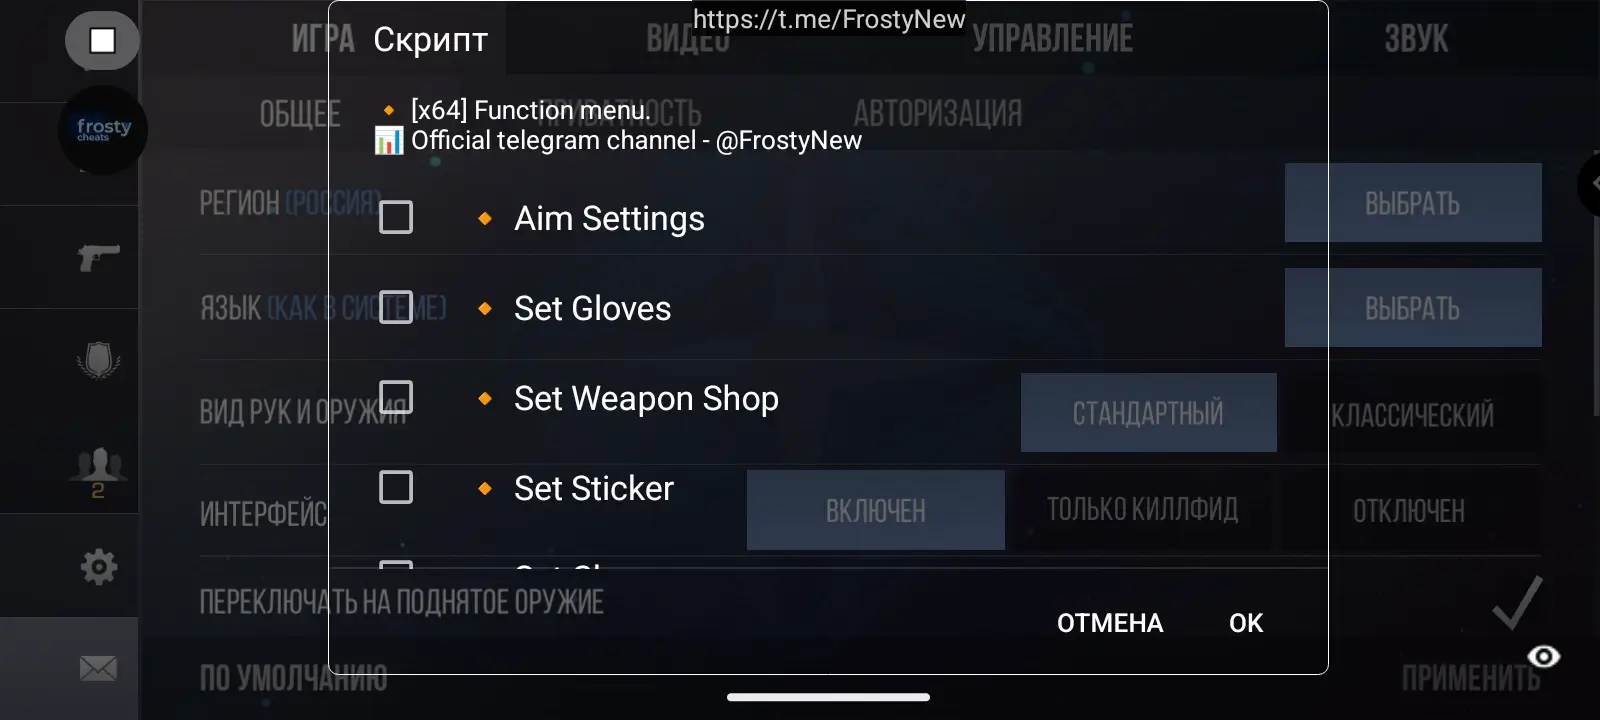
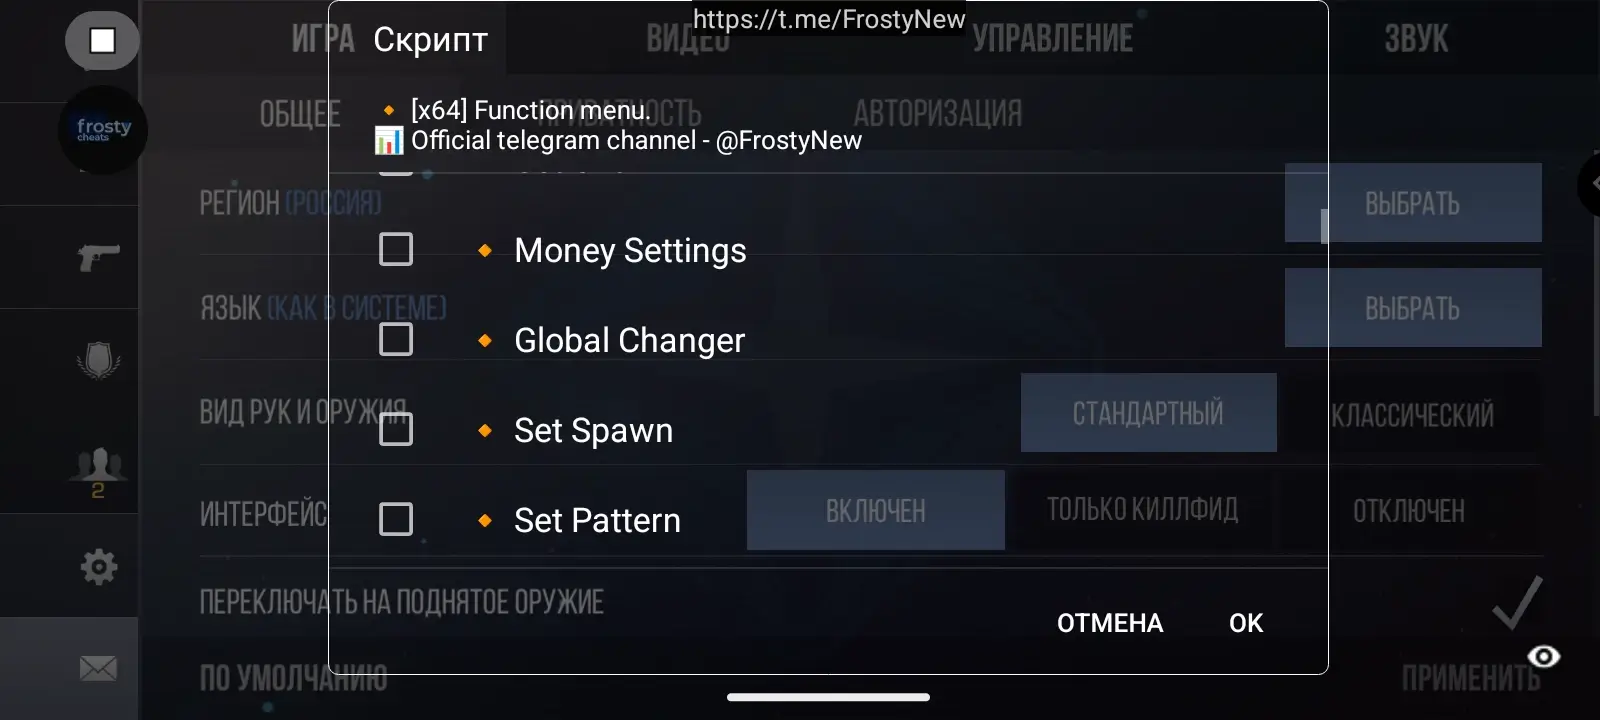
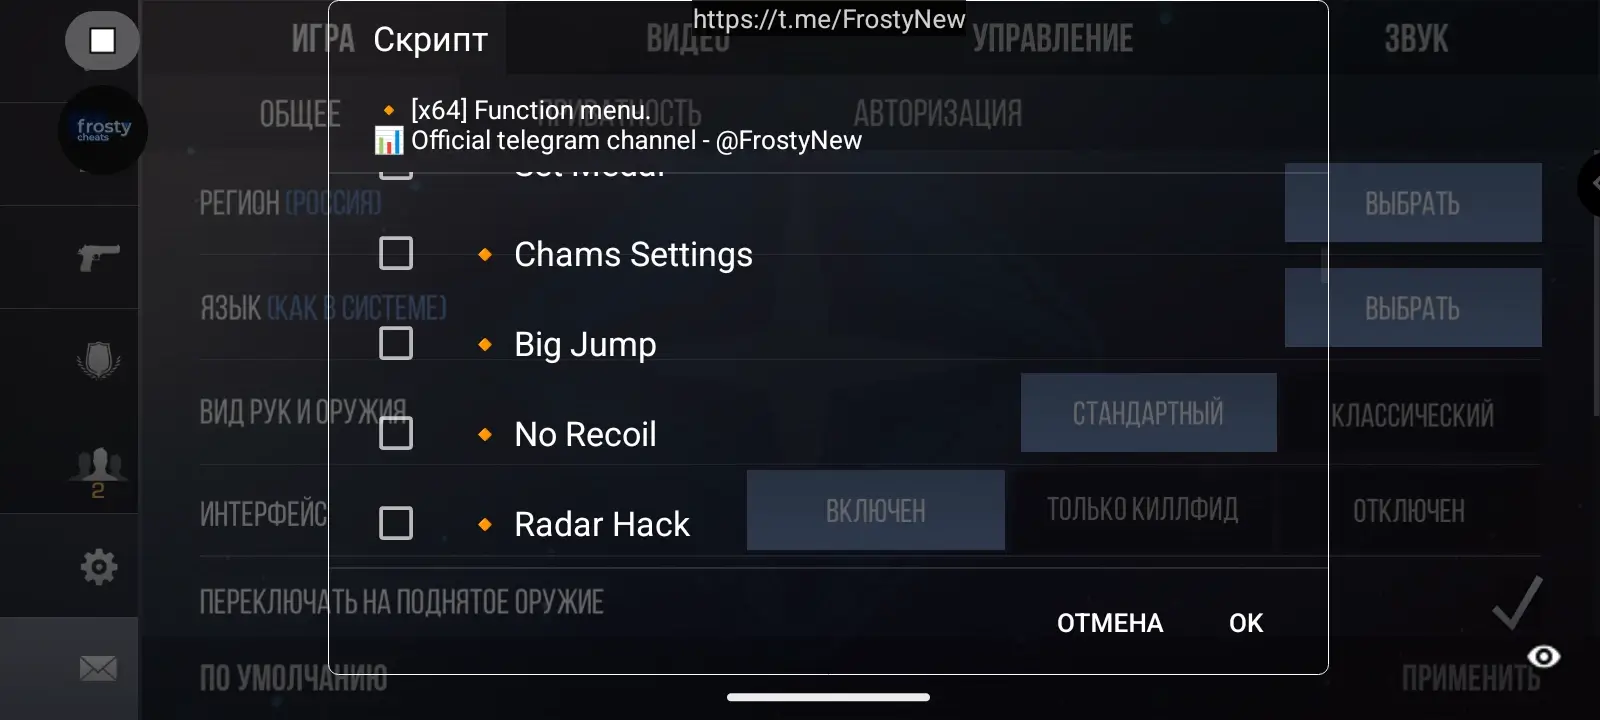
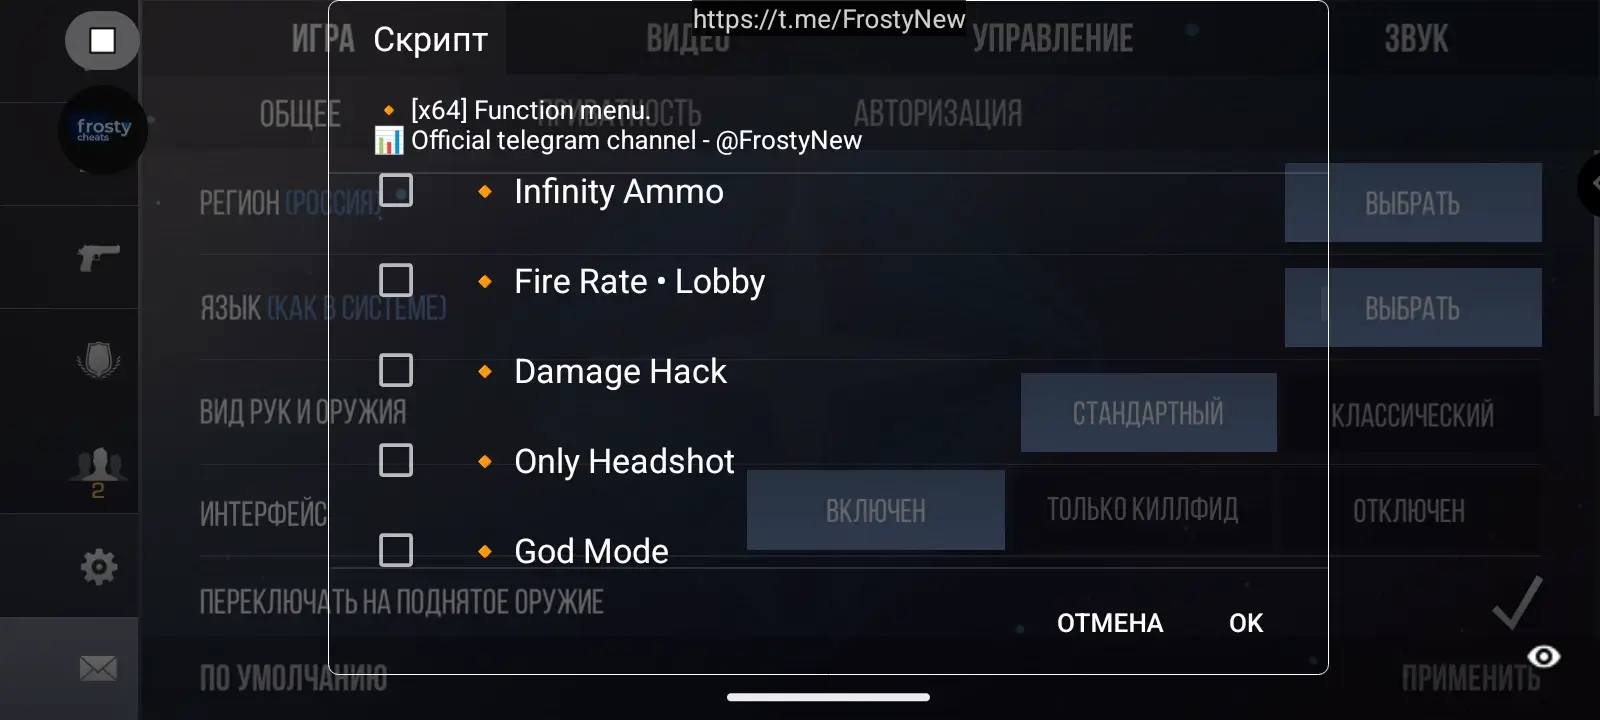
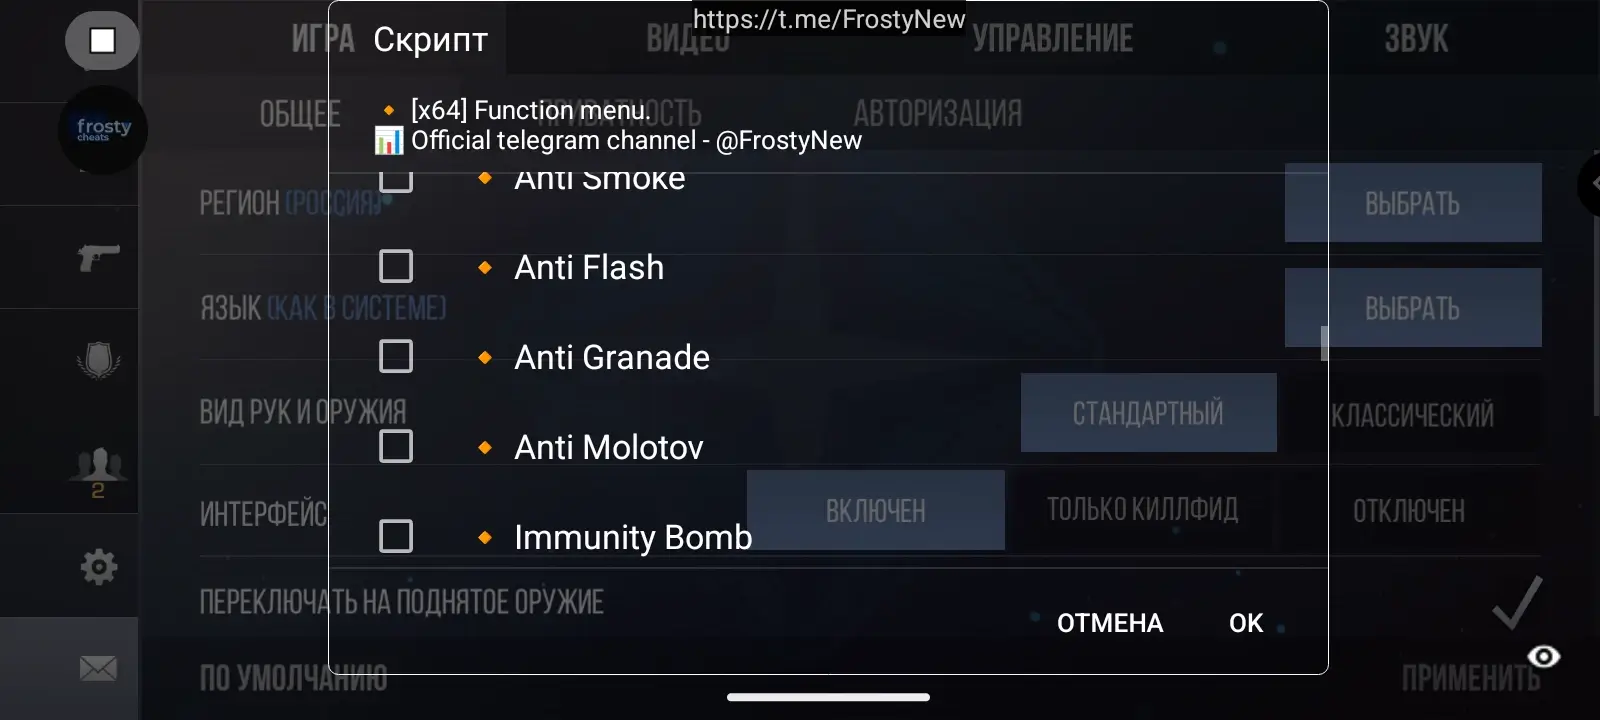
Standoff 2 (Mod Menu by Frosty) - Мод меню читы от Frosty с обширным списком дополнительных возможностей для Standoff 2. Благодаря этому скрипту вы получите неограниченные возможности, включая смену скинов, аимбот, ускорение и другие, которые помогут вам достичь высоких результатов. Теперь игроки могут насладиться широким спектром дополнительных возможностей, которые принесёт им это мод меню. Новый, удобный и стильный инструмент для тех, кто хочет получить больше удовольствия от игры.
Standoff 2 - это увлекательная игра, являющаяся своеобразной пародией на известный Counter-Strike: Global Offensive (CS:GO). Вы сможете сразиться с другими игроками в различных режимах, таких как размещение бомбы, командные бои, гонки вооружений и снайперские дуэли. Эта игра продолжает успешные традиции первой части, предлагая новый формат шутера от первого лица. Выберите желаемый игровой режим, возьмите понравившееся оружие в руки и отправляйтесь в бой. Не упустите шанс превзойти других игроков и стать настоящим мастером в мире Standoff 2 на андроид.
Альтернативный скрипт от Wave: Standoff 2 (Mod Menu by Wave)
За полученные баны, администрация сайта ответственности не несёт!
Для работы скрипта необходимы root права.
Если root отсутствует, воспользуйтесь F1 VM Lite или другими эмуляторами Android OS.
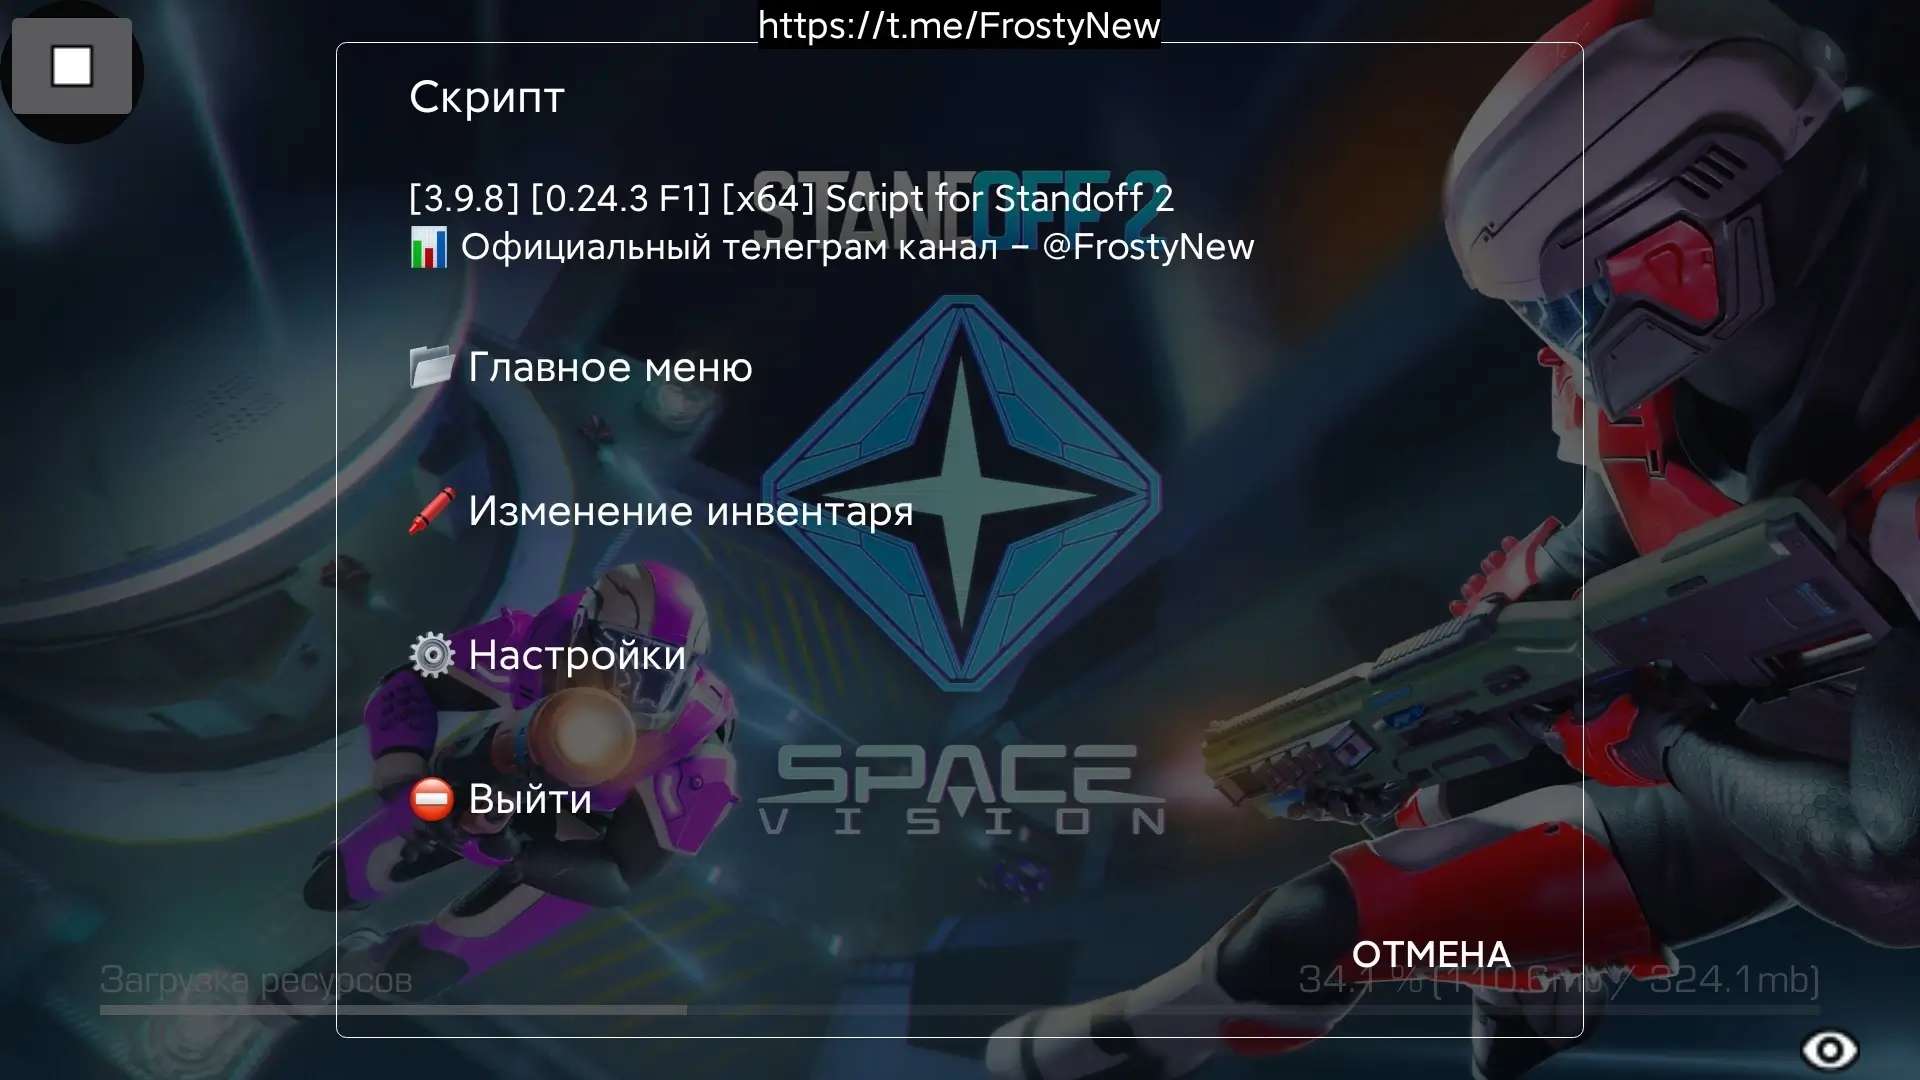
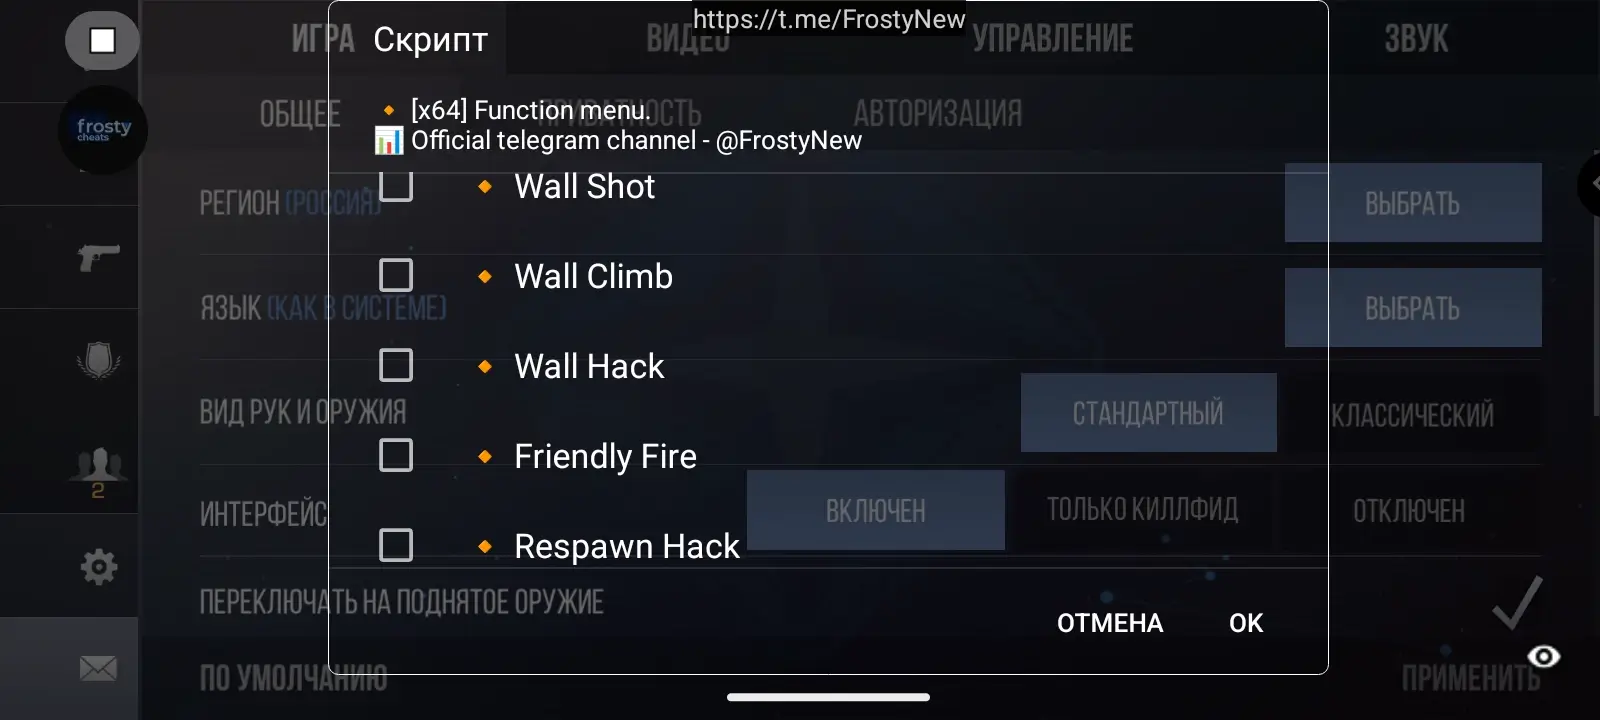
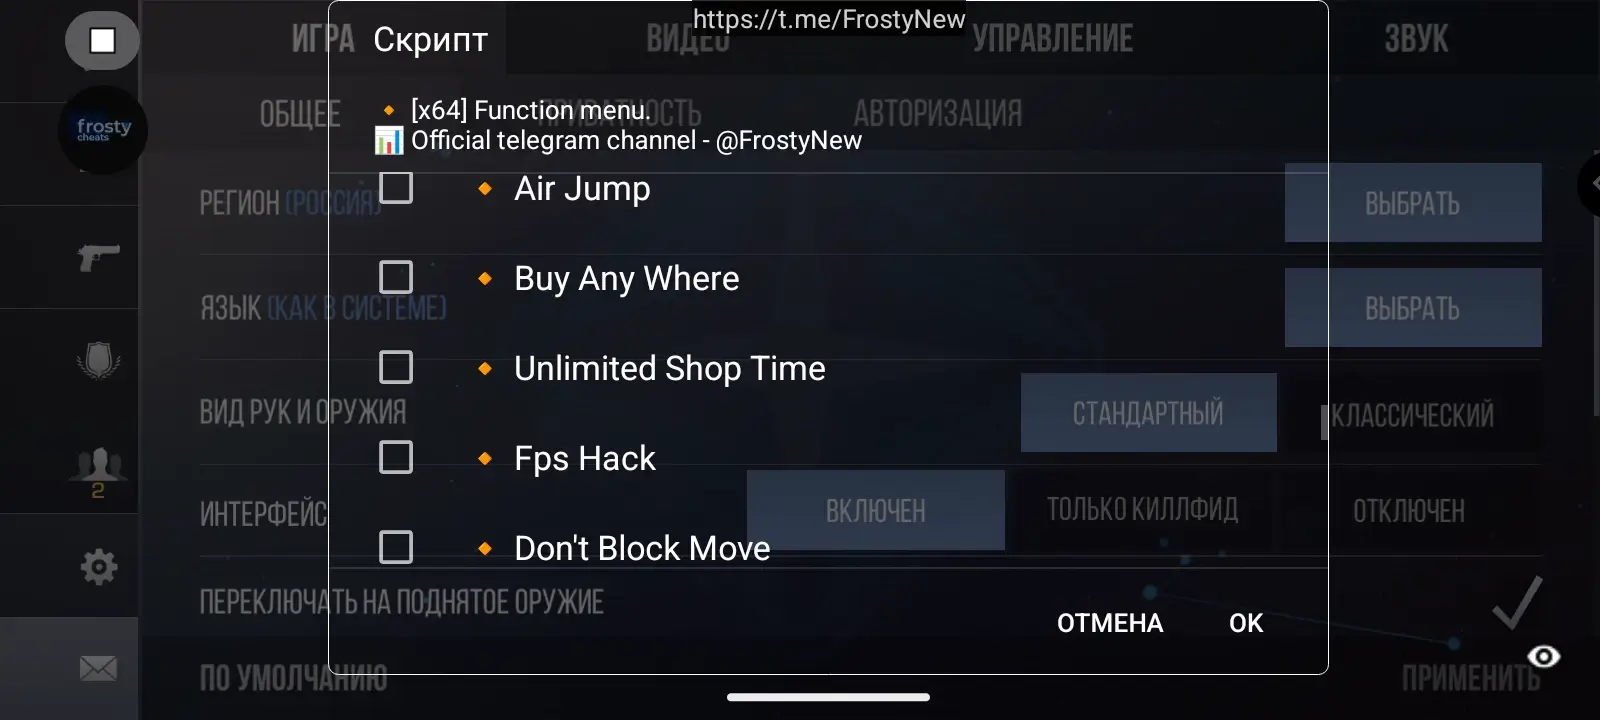
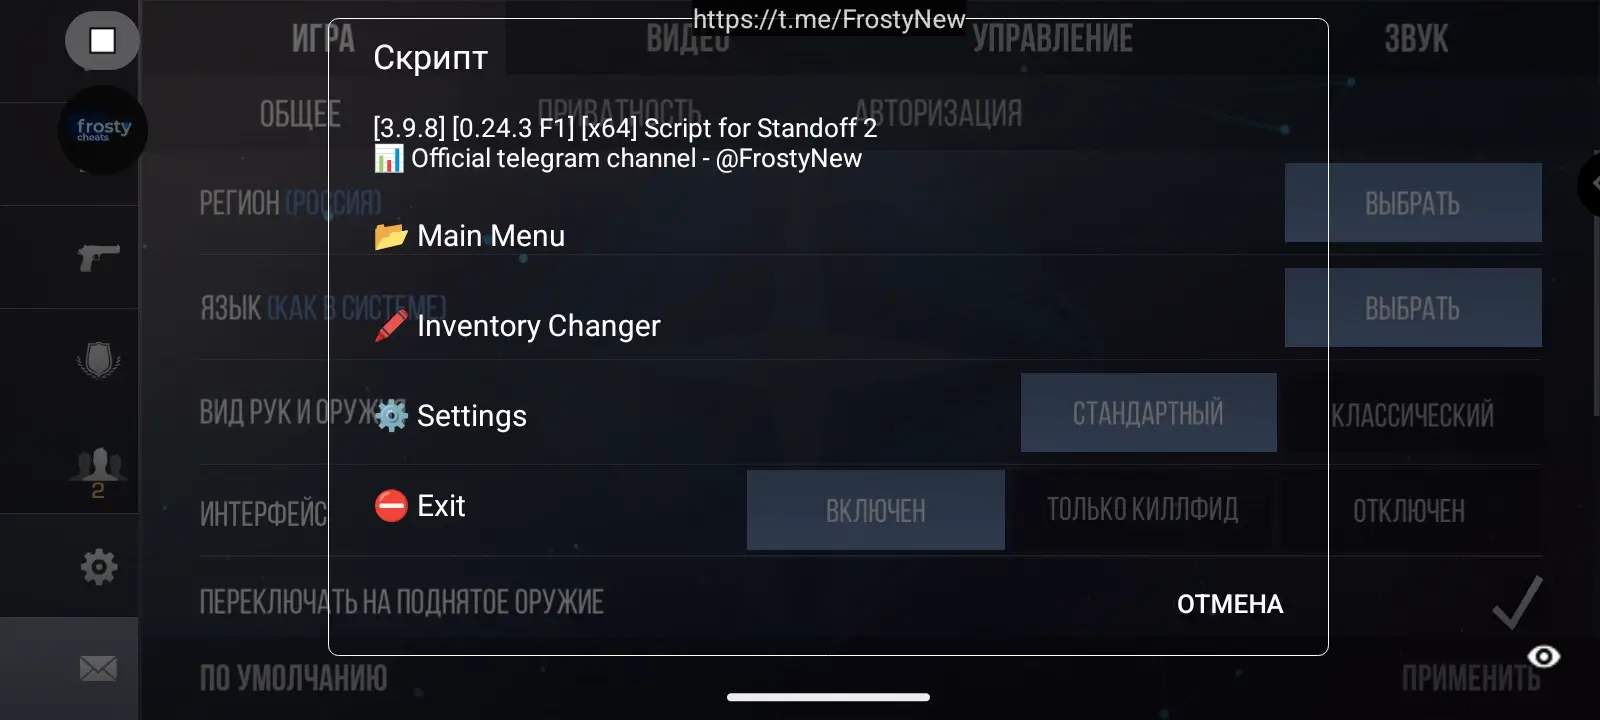
Возможности мод меню:
- Bunnyhop
- Fly
- Clip
- Norecoil
- Aim
- White-Weapons
- No Weapon
- Free-Fly
- Shop-Time
- Transparency Hud
- Old Hud
- Black&White Hud
- Long Jump
- Save Height
- Off Kill Animation
- Statrack-Hack
- Medal Hack
- Off Granade Animation
- Speed Menu
- Set Gloves Menu
- Set Knife Menu
- Global Changer Menu
Как скачать и установить Standoff 2 (Mod Menu by Frosty):
- Скачиваем и устанавливаем Standoff 2 (Original) / можно из Google Play;
Скачиваем Frosty Mod Menu для Standoff 2;- Скачиваем Frosty SkinChanger для Standoff 2:Из-за временных ограничений эксплоитов на игре Standoff 2 принято решение создать абсолютно новую линейку «Skinchanger Edition» - она помечена буквой «s» в кодовом названии. Это - сочетание ваших потребностей и нулевой шанс на получение игровой блокировки (При условии установленного скрытия HMA (Xposed) и Denylist). Использовать можно любую архитектуру, но в целях безопасности лучше использовать ARM64 (x64). Во вкладке «Настройки» можно найти управление чамсами (Подсветка игроков).
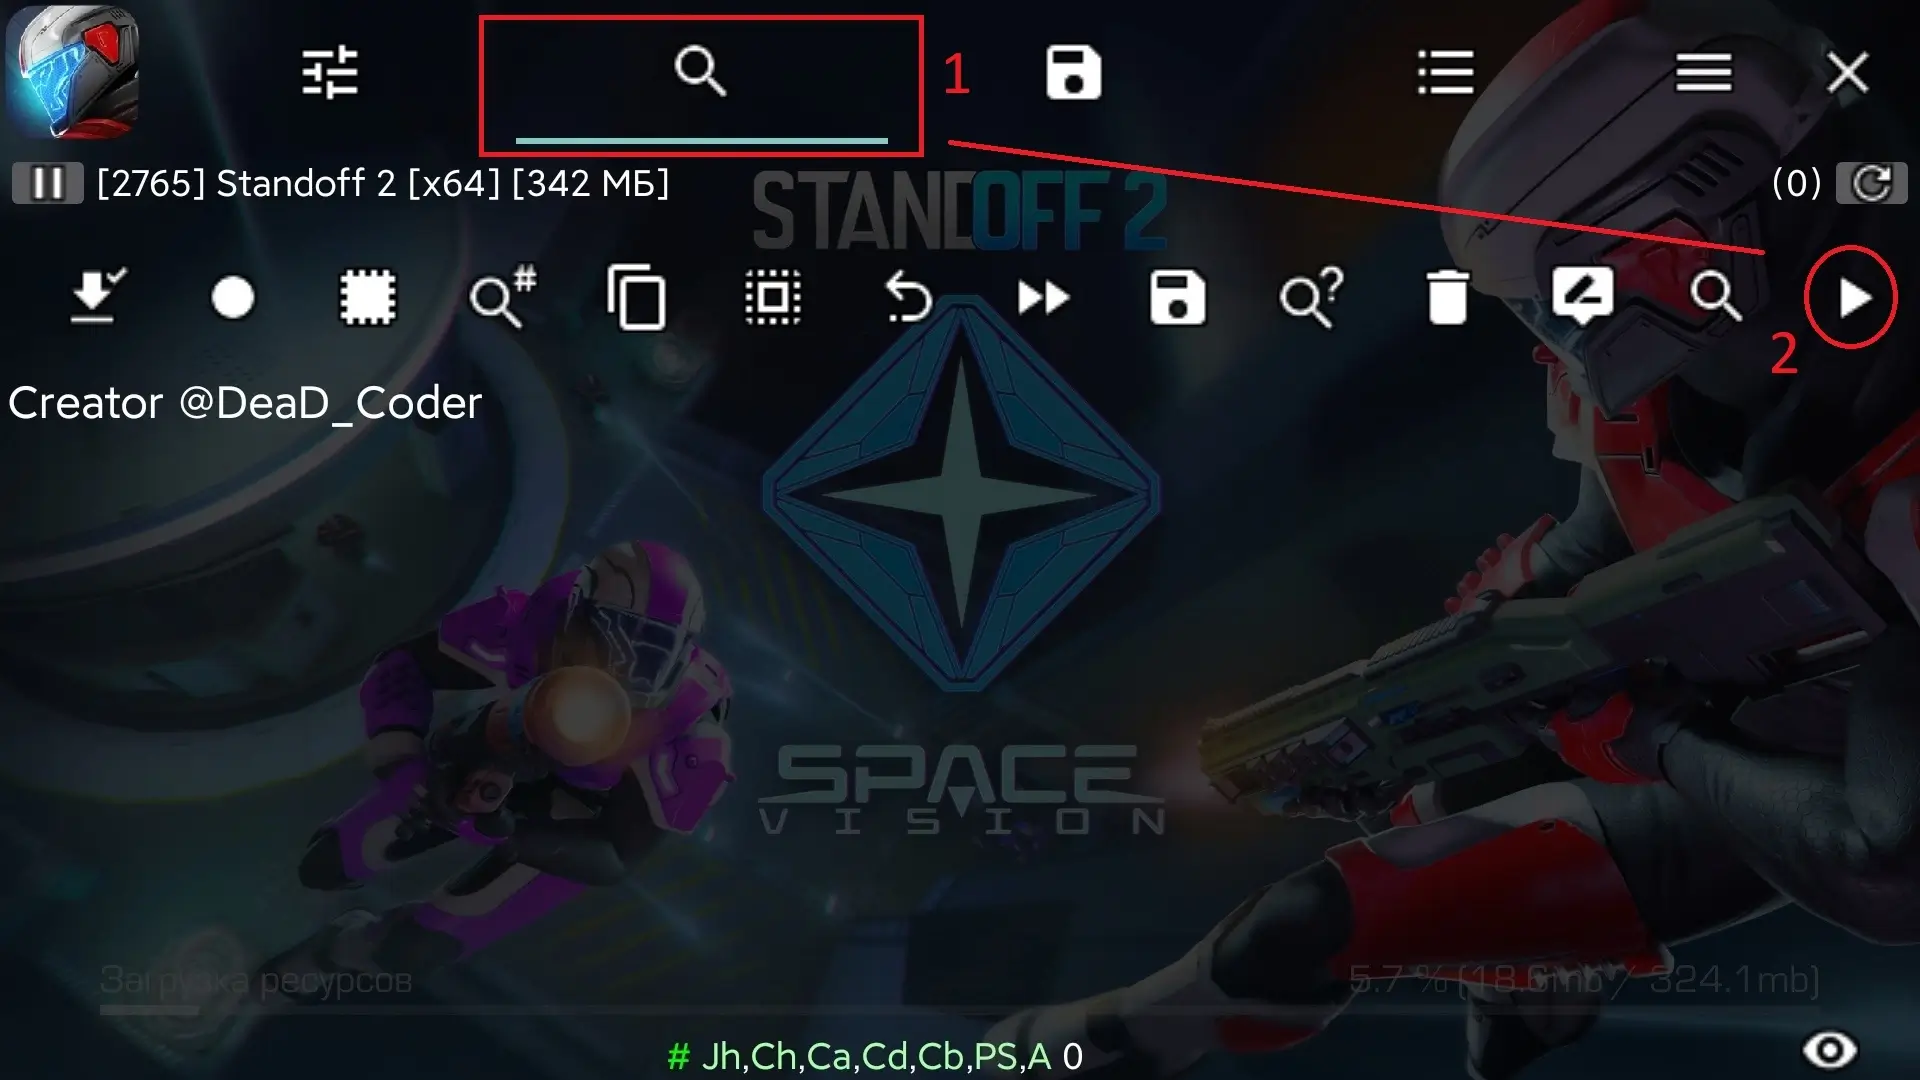
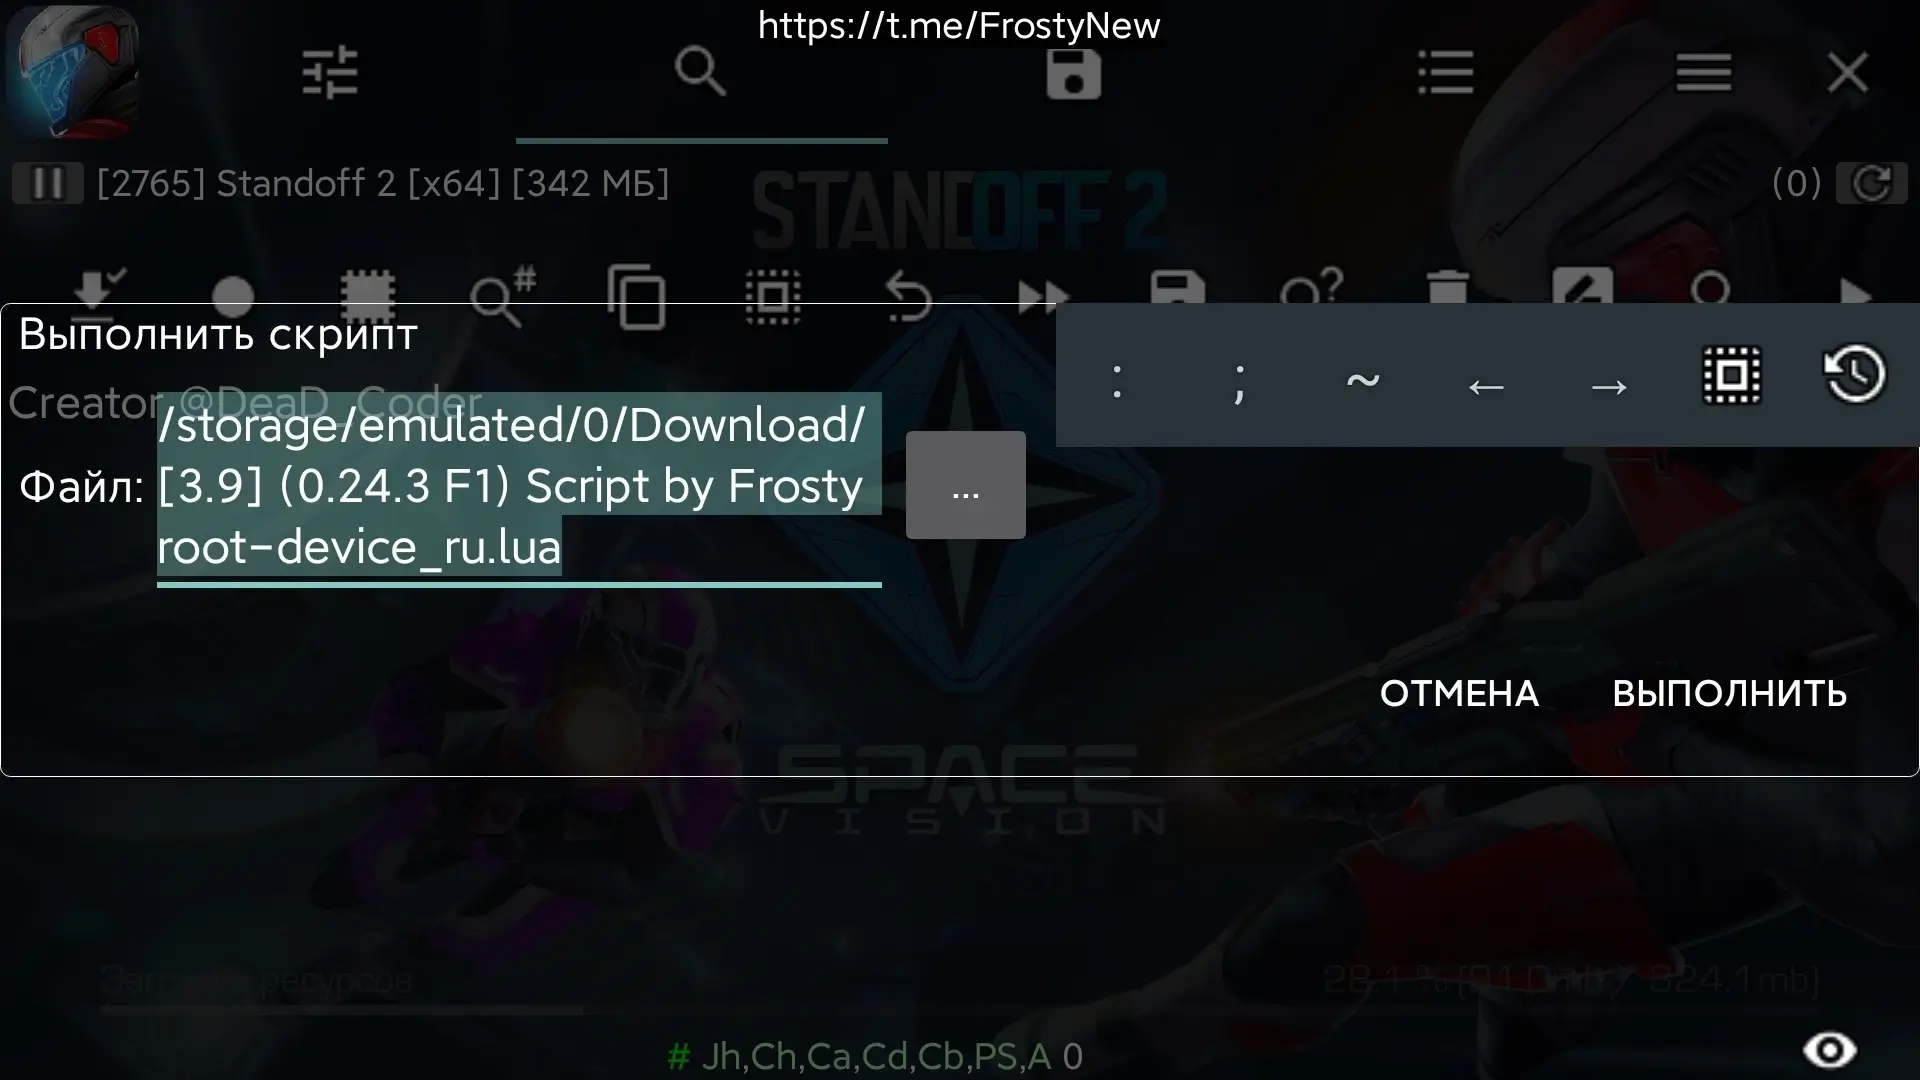
- Скачиваем и устанавливаем специальную версию GameGuardian (Frosty Script v101.1) для Standoff 2.
🔥 Полезные приложения для Standoff 2:
Отслеживать новость
При изменении новости вы получите уведомление на E-mail.
Подписаться
Подписались: 1
Версия
0.25.1 (F1) (v1.0s)
OS(MIN)
Android 6.0+
Язык
Разработчик
Состояние
Бесплатное
Root
Требуется
Скачать Standoff 2 (Mod Menu by Frosty) v0.25.1 (F1) (v1.0s) бесплатно на андроид
Чтобы не получить бан сразу, желательно пытаться запускать скрипт на логотипе игры или раньше, при данных действиях активируется антибан.
Standoff 2 v0.25.1 (Original) apk 92.28 Mb 2 506 VirusTotal 03.11.2024, 05:36 Файл standoff_2_0251.apk MD5 9e374883692366db28029fc7a4d323e7 BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 56
Frosty Skinchanger для Standoff 2 v0.25.1 (F1) (v1.0s) zip 5.86 Kb 2 640 VirusTotal 03.11.2024, 05:37 Файл st2-frosty-0251.zip MD5 e8c931a0d6994b99e30d838e951beb7f BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 60
Frosty Script v101.1 (GG) для Standoff 2 v0.25.1 (F1) (v2) apk 12.96 Mb 30 614 Версия 101.1 (16142) Архитектуры Universal OS(MIN) Android 2.3.3+ (API 10) VirusTotal 10.07.2025, 05:18 Файл frosty-script-1011-v2.apk Имя Frosty Script Пакет com.FrostyNew MD5 c885dc443dd7c70c05bf8f7fb3707b16 SHA-1 6ab7599de8779c893a35c060e59d0bc727c32ba1 SHA-256 1239fc3879bcb656f37e5358e8e5207e4f0a1ff007aca341bb518fa771fc70e8 Проверка Google Play Подпись EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US Имя Android Подразделение Android Организация Android Локация Mountain View Регион California Страна US E-Mail android@android.com Действует от 29.02.2008 04:33:46 MSK Действует до 17.07.2035 04:33:46 MSK MD5 e89b158e4bcf988ebd09eb83f5378e87 SHA-1 61ed377e85d386a8dfee6b864bd85b0bfaa5af81 SHA-256 a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc Серийник 936eacbe07f201df Схема v1 + v2 Ключ TestKey BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации". McAfeeArtemis!C885DC443DD7Avast-MobileAPK:RepMalware [Trj]GoogleDetectedFortinetAndroid/RemoteCode.7510!tr 4 60 Standoff 2 v0.25.1 (3110) (APK + КЭШ / Original / XAPK) 1.90 Gb Яндекс Диск
Прошлые версии
Frosty Mod Menu для Standoff 2 v0.25.0 (F1) (v4.0)
zip
5.81 Kb
1 133
VirusTotal
02.11.2024, 10:03
Файл
st-script-0250v1-by-frosty.zip
MD5
0051abb2cb8696229a8950bebcc9b18c
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 67
Frosty Mod Menu для Standoff 2 v0.24.3 (F1) (v3.9) zip 5.93 Kb 1 274 VirusTotal 02.11.2024, 10:02 Файл st-script-0243v1-by-frosty.zip MD5 c73aa2c15bea2e5d3f10832ac3b8c02b BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 65
Google Play
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 67
Frosty Mod Menu для Standoff 2 v0.24.3 (F1) (v3.9) zip 5.93 Kb 1 274 VirusTotal 02.11.2024, 10:02 Файл st-script-0243v1-by-frosty.zip MD5 c73aa2c15bea2e5d3f10832ac3b8c02b BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 65