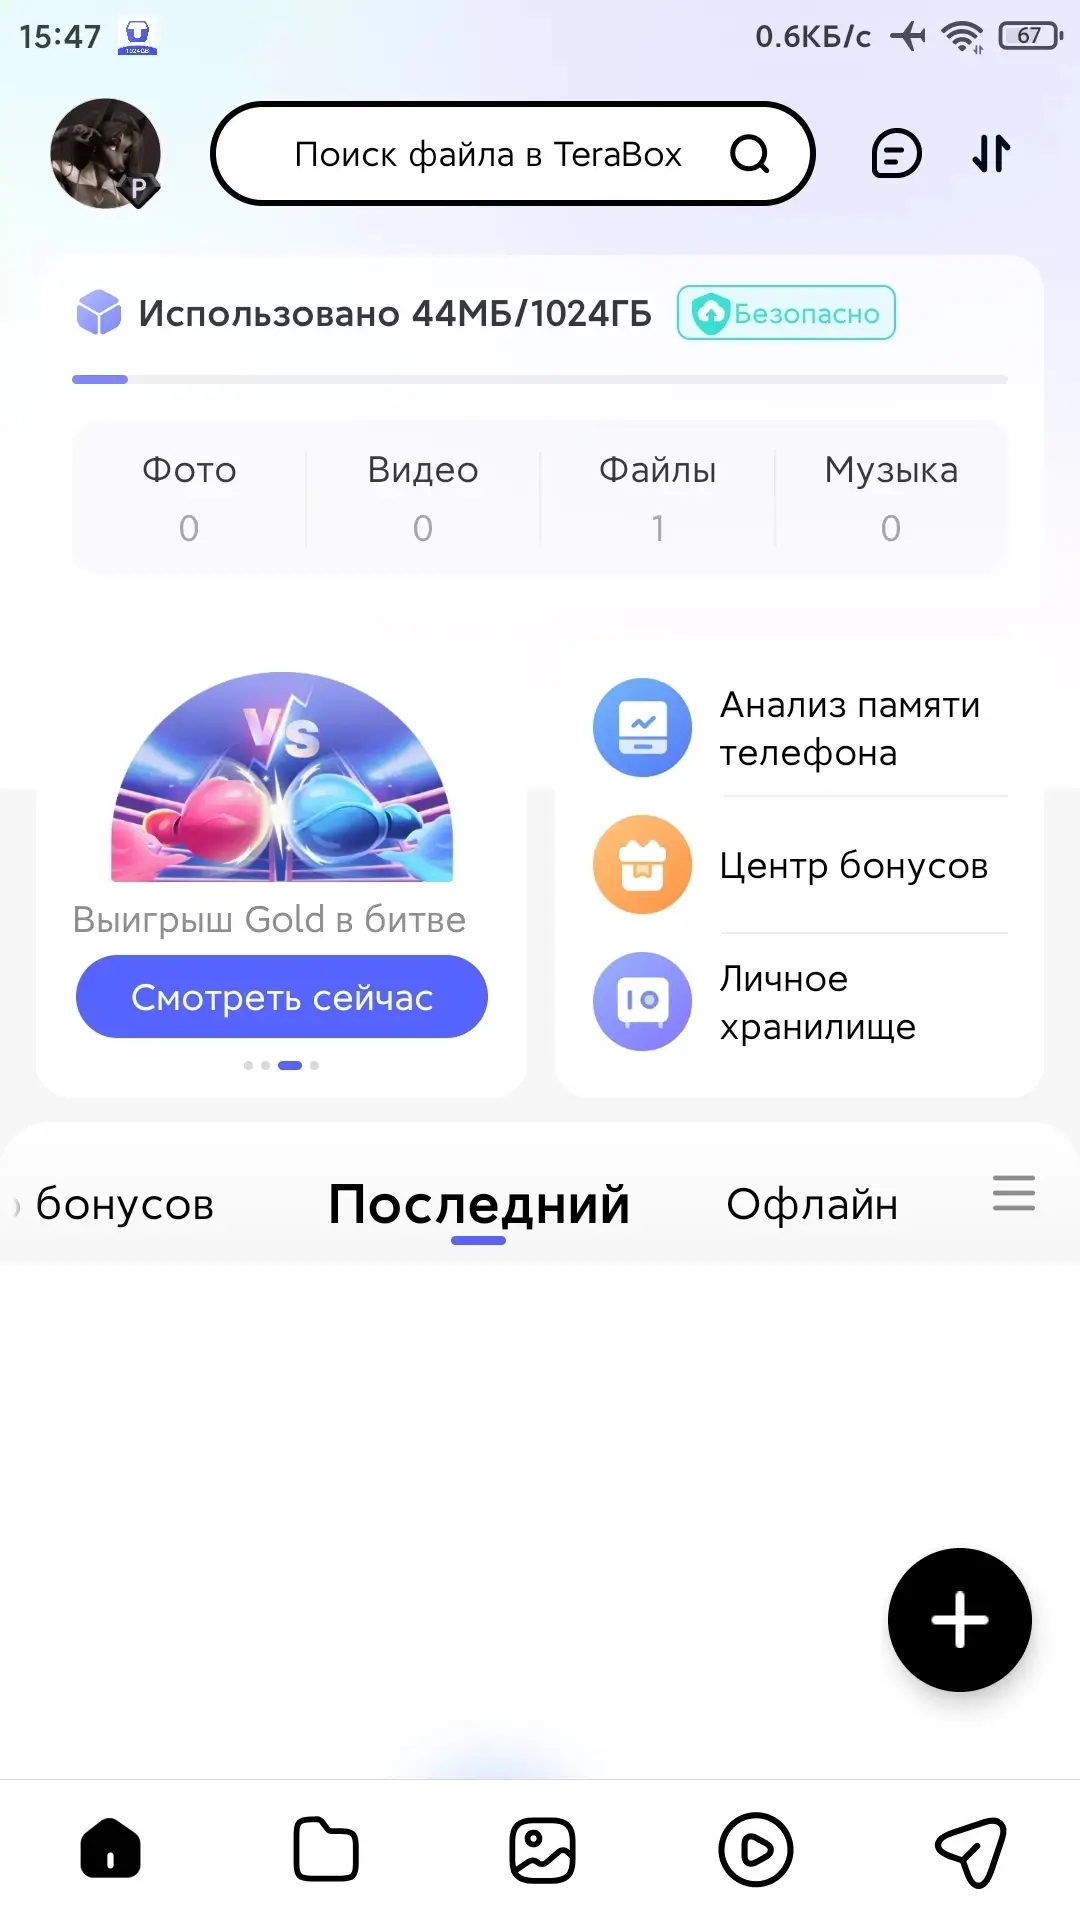
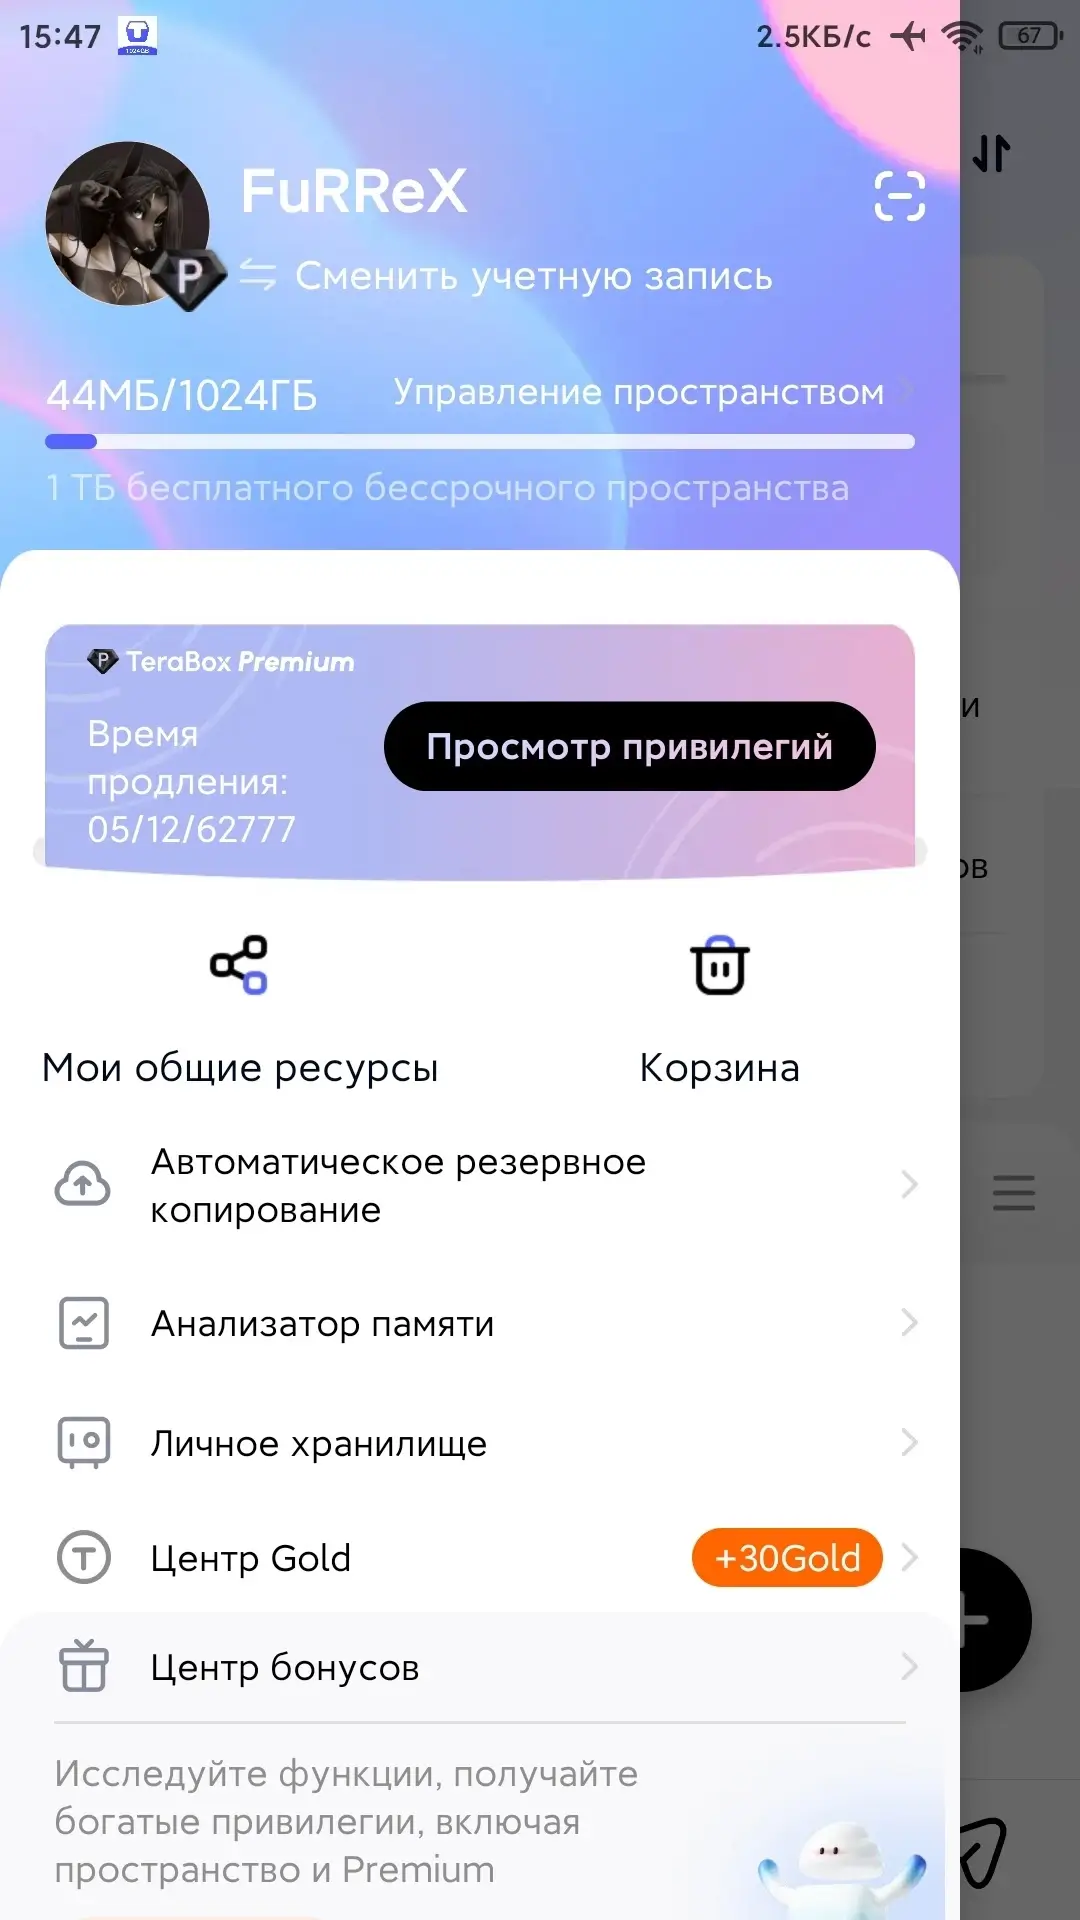
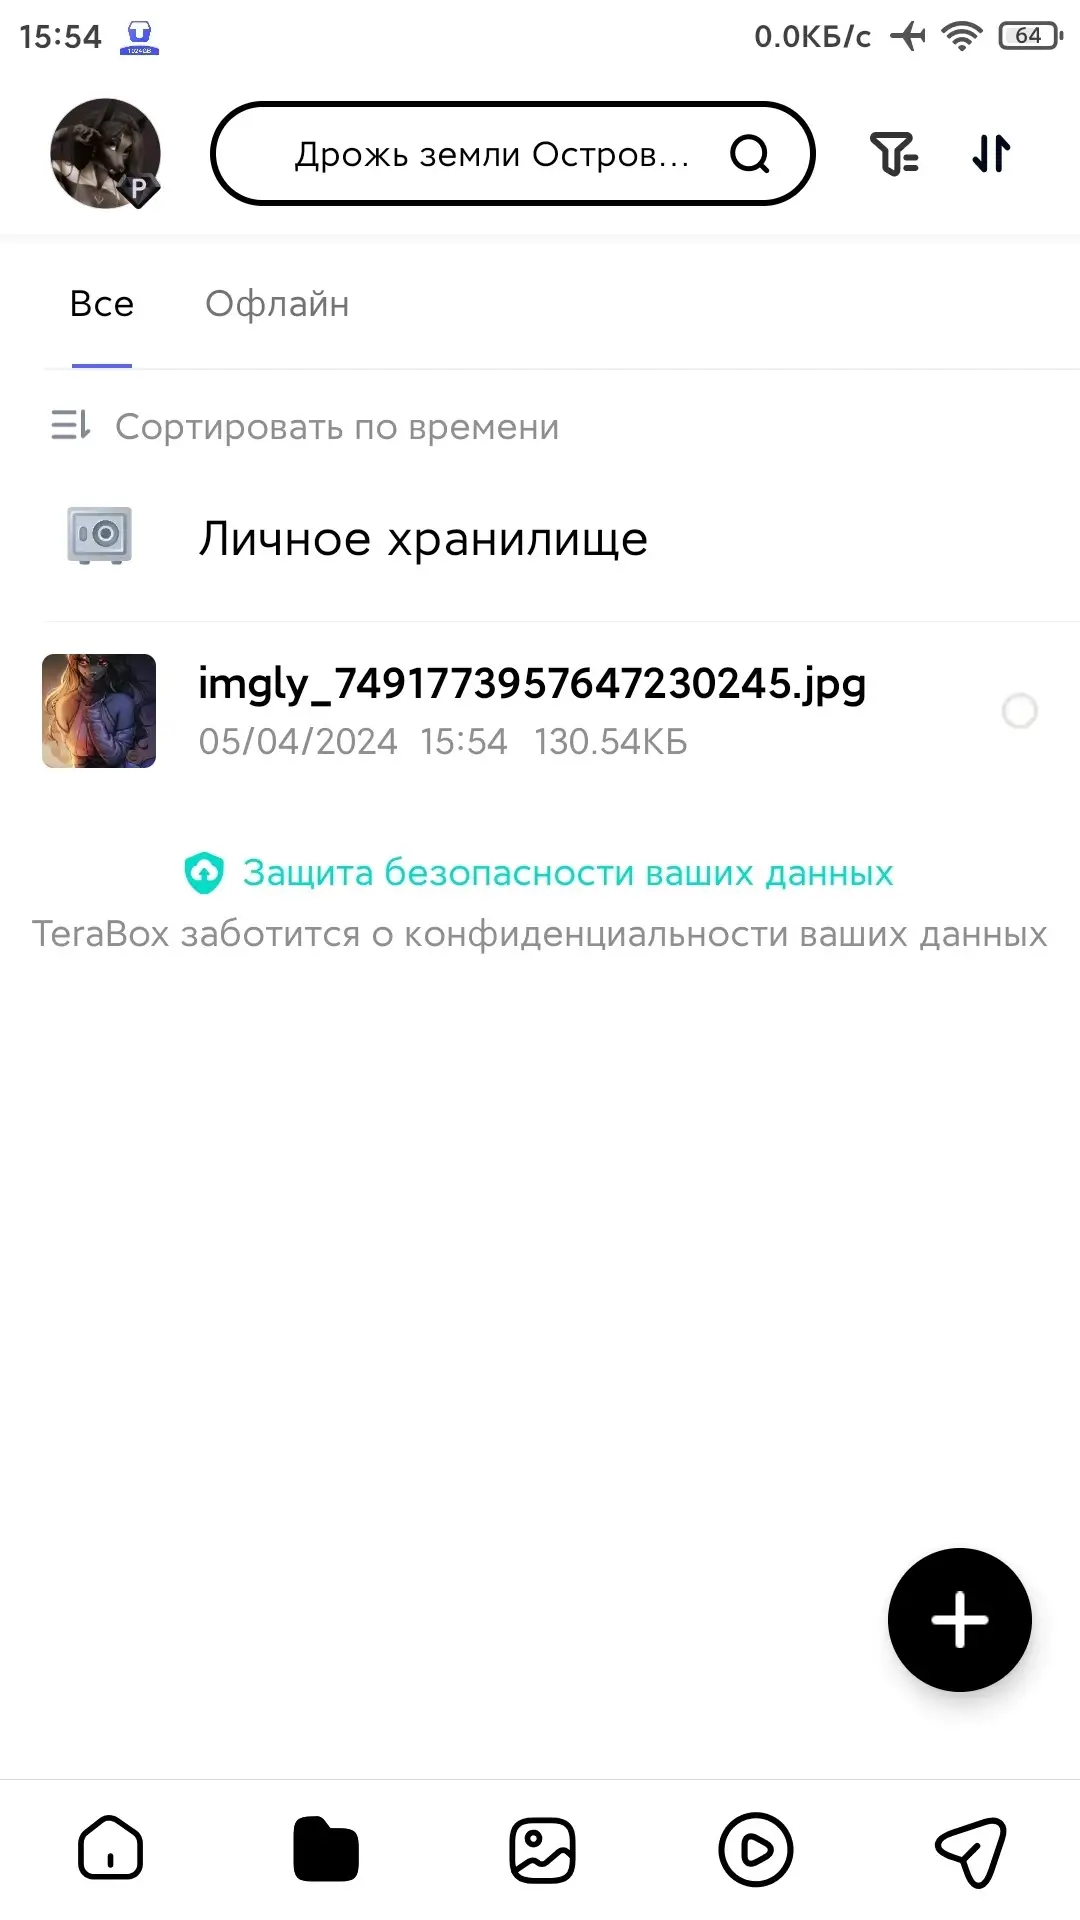
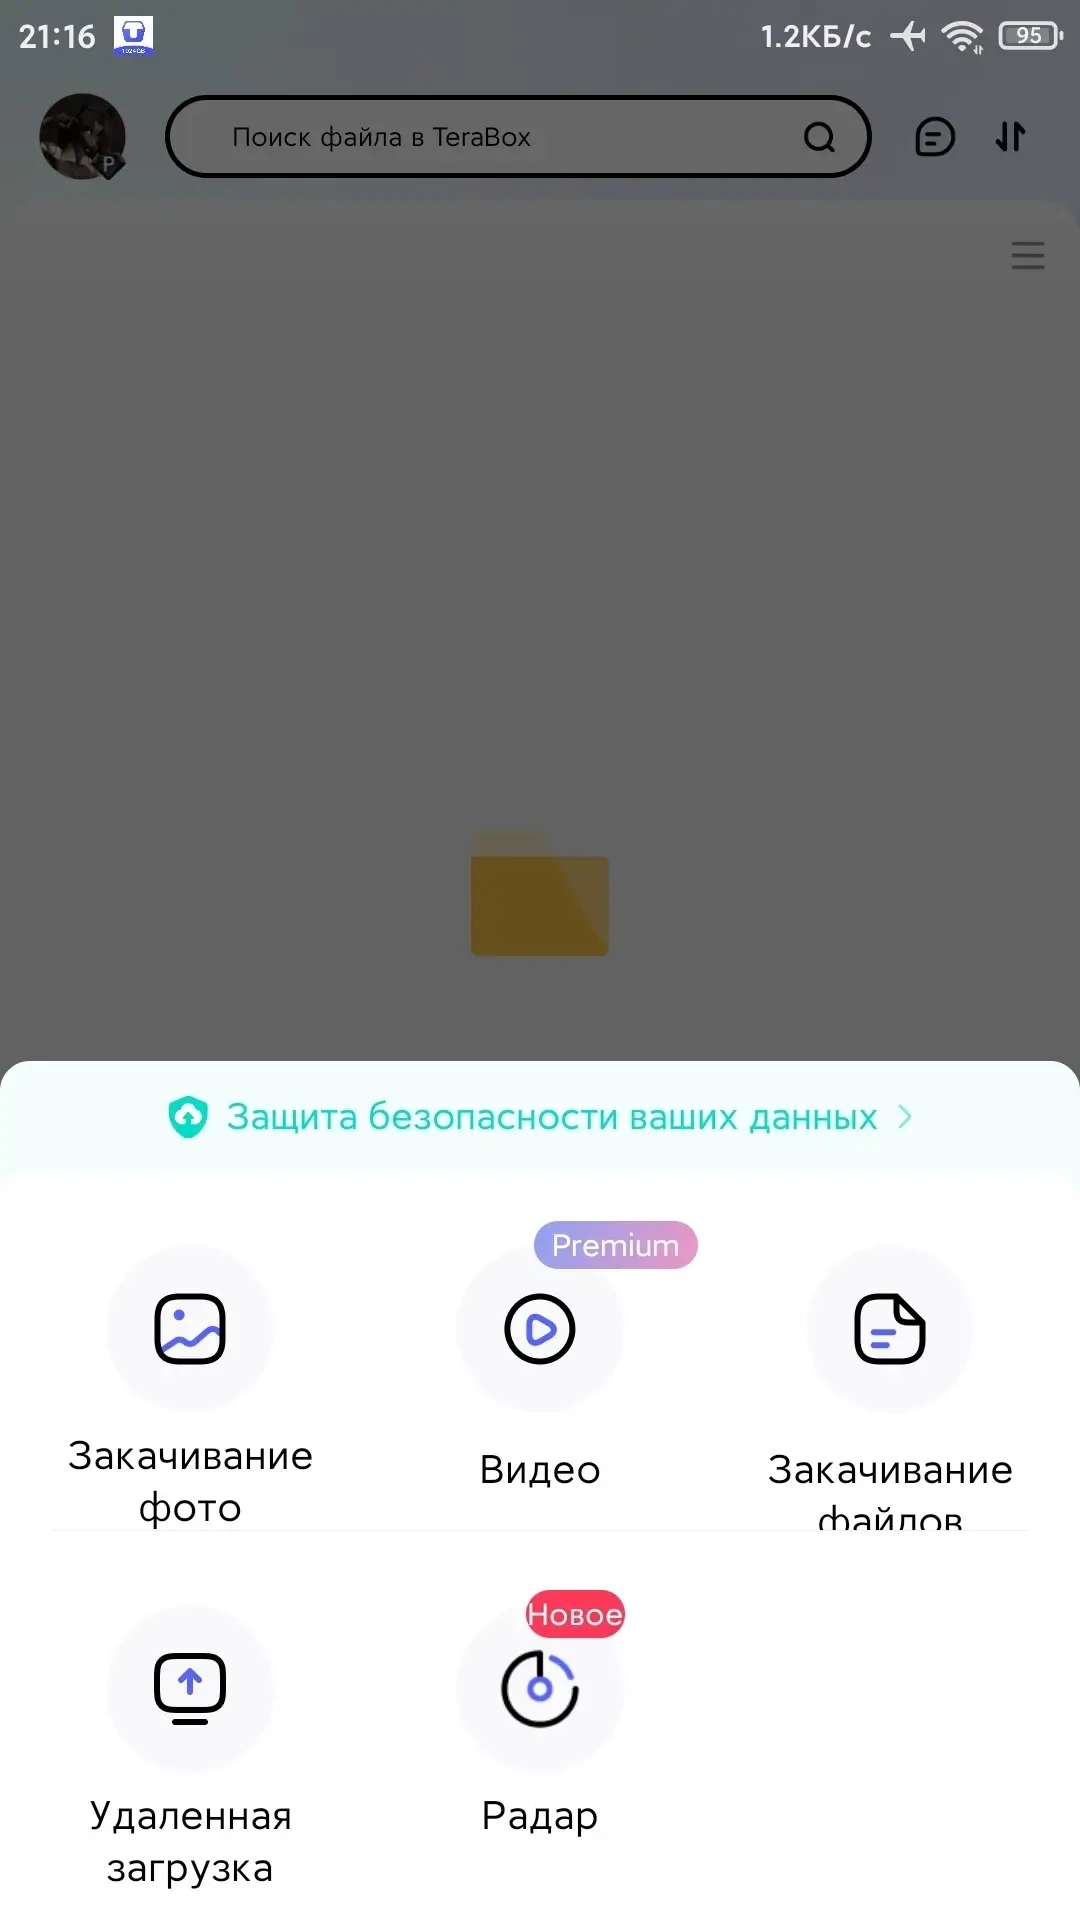
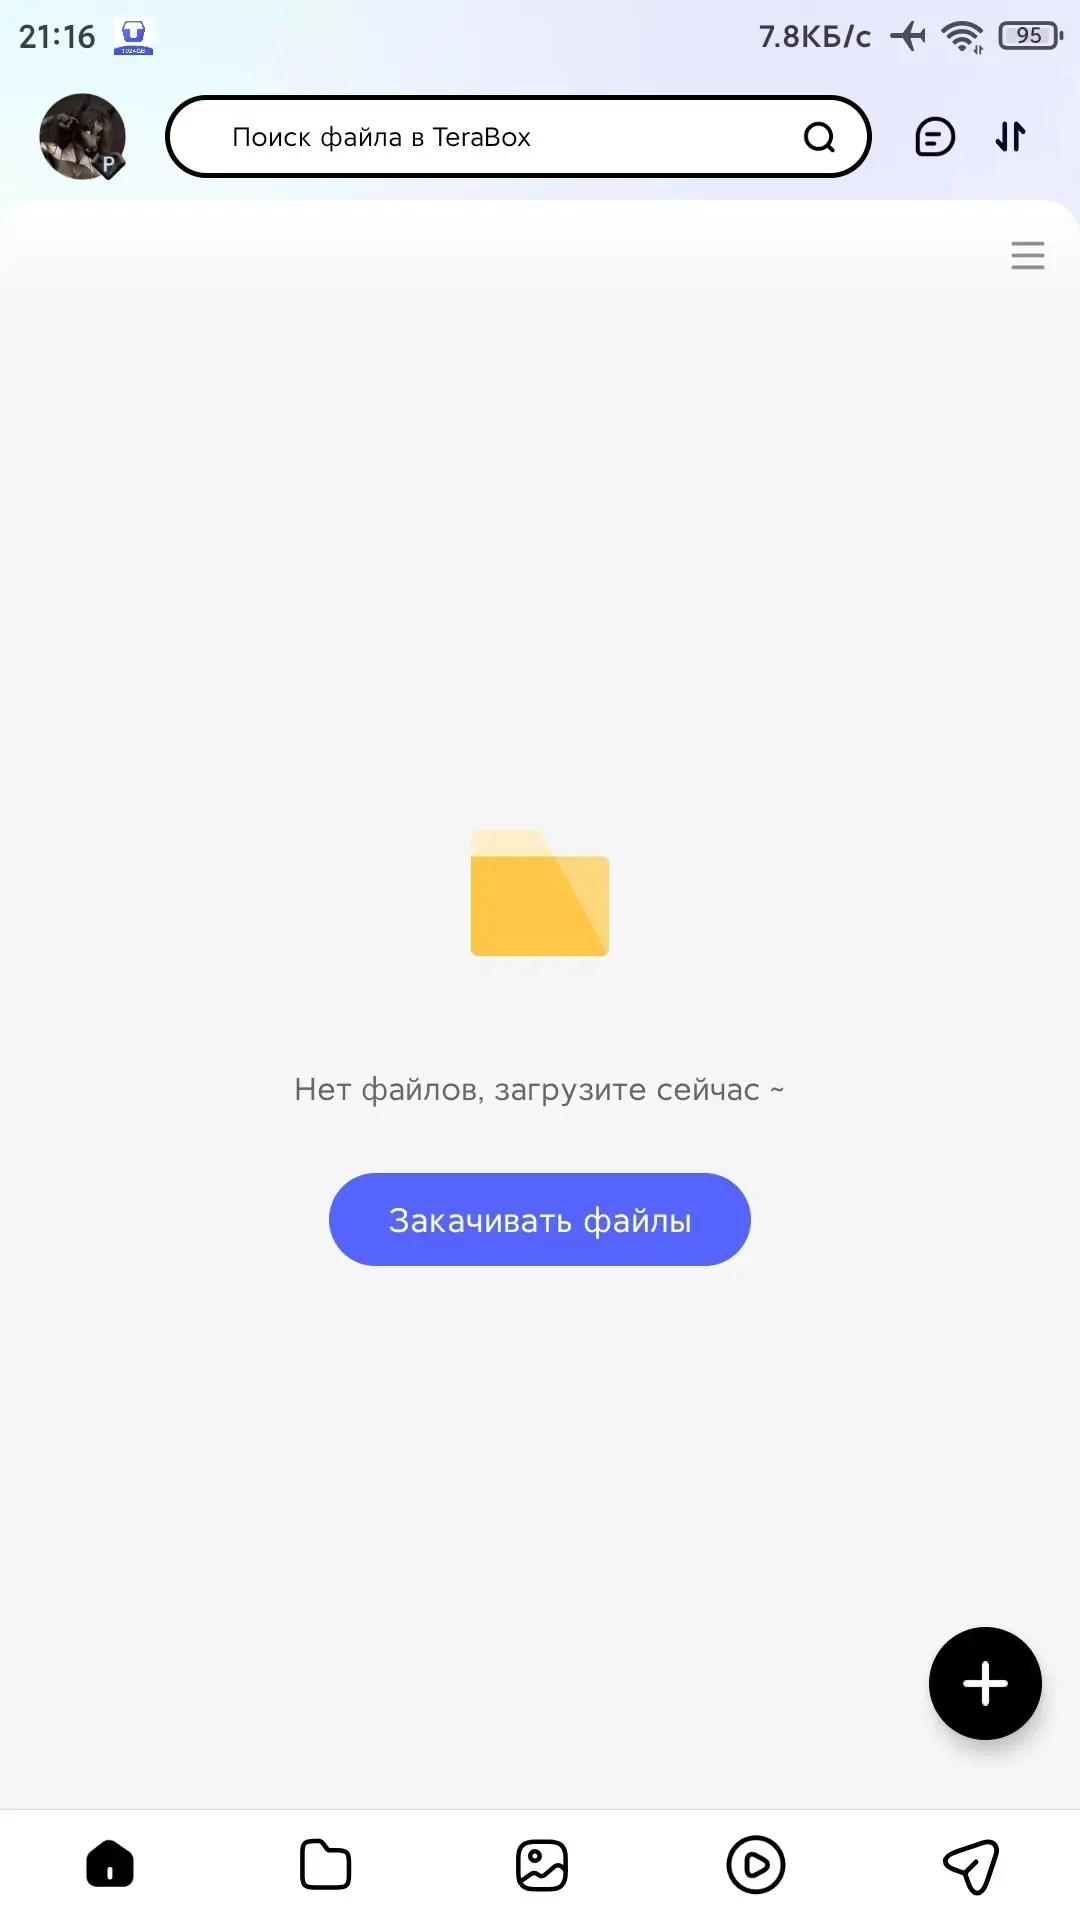
TeraBox (Premium) - Бесплатное облачное хранилище с 1 Tb пространства для хранения файлов со всех ваших устройств. Вы сможете безопасно загружать фотографии, видео, документы и другие файлы с вашего андроид-устройства. Облачное хранилище TeraBox (Pro) (ex Dubox Cloud Storage) позволит легко и просто организовать файлы и документы, создавая папки для удобного управления ими. Вы также сможете перемещать файлы между папками и переносить их в другие хранилища.
Начните использовать облачное хранилище TeraBox на андроид уже сейчас, чтобы быть уверенными в безопасности и доступности ваших файлов в любое время и с любого устройства.
Особенности приложения:
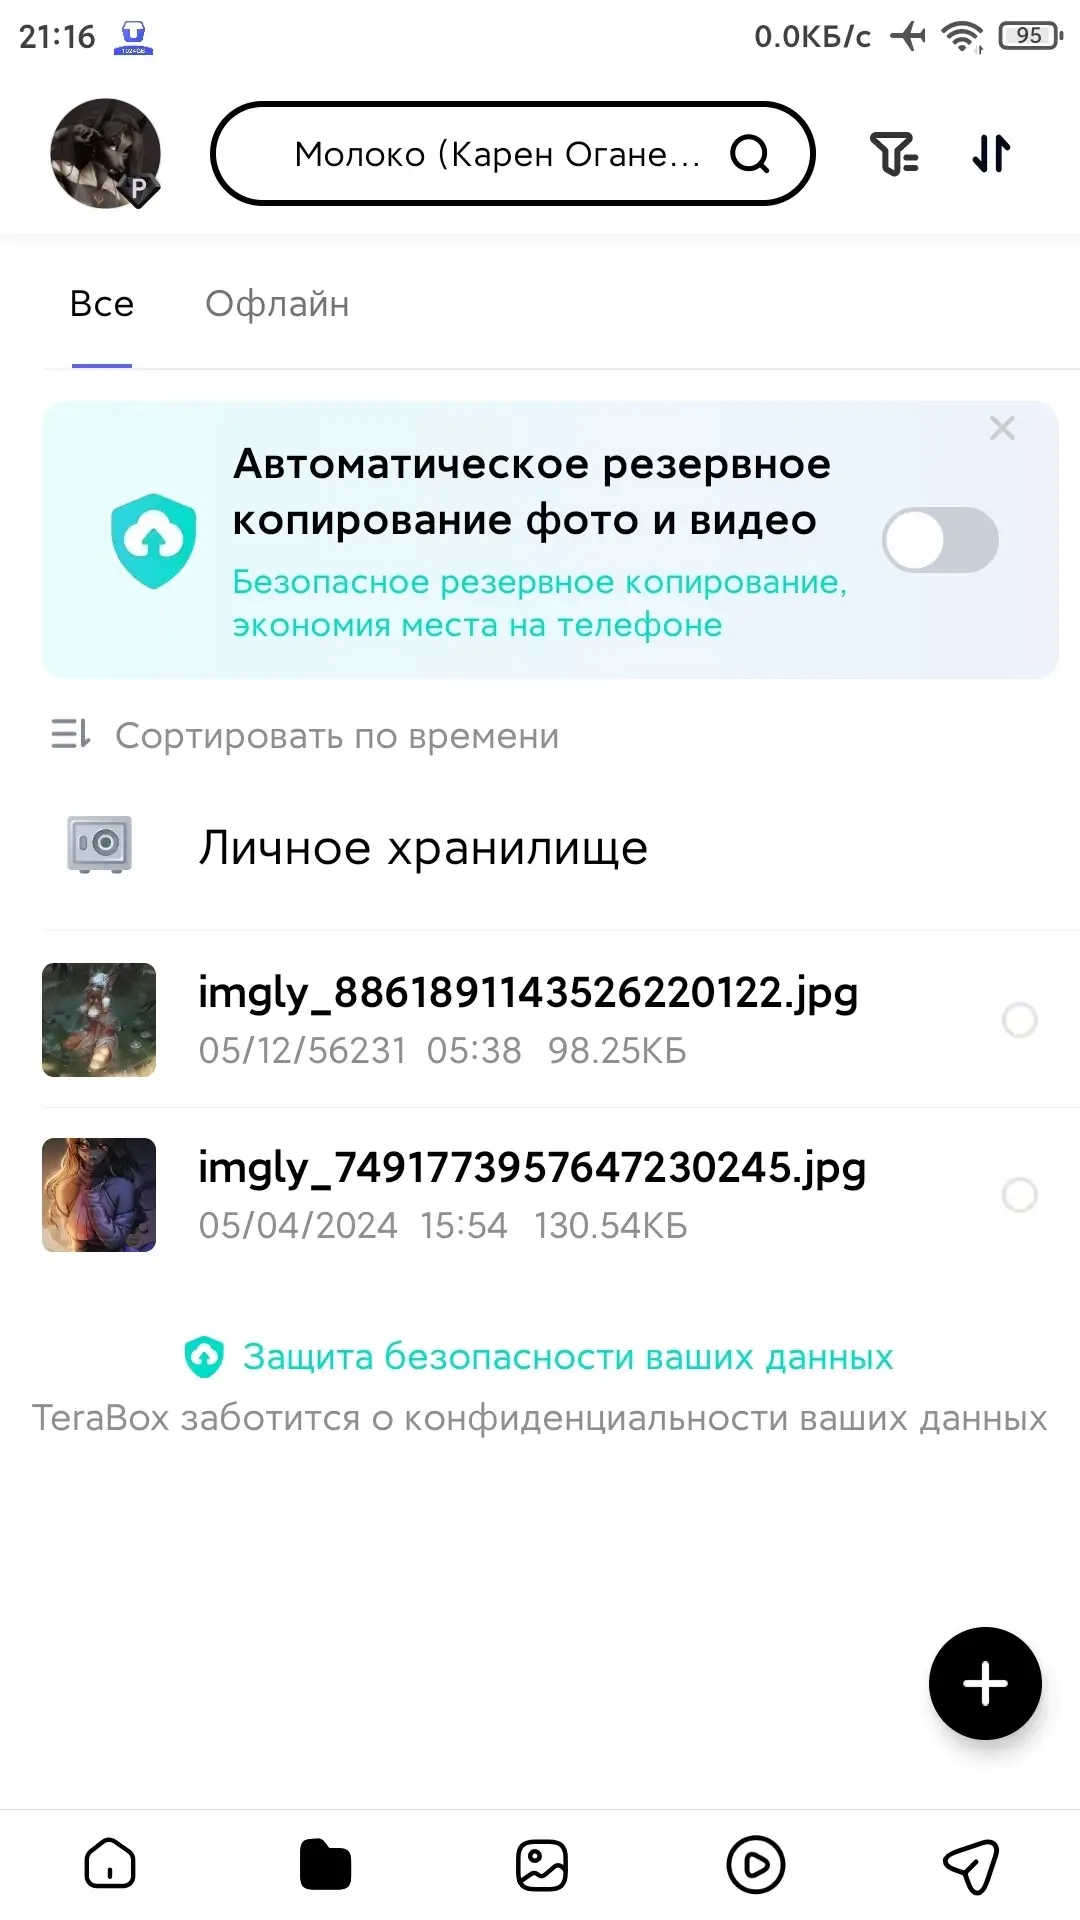
- Онлайн-просмотр фотографий и воспроизведение видео;
- Организация файлов в папки и их перемещение между ними;
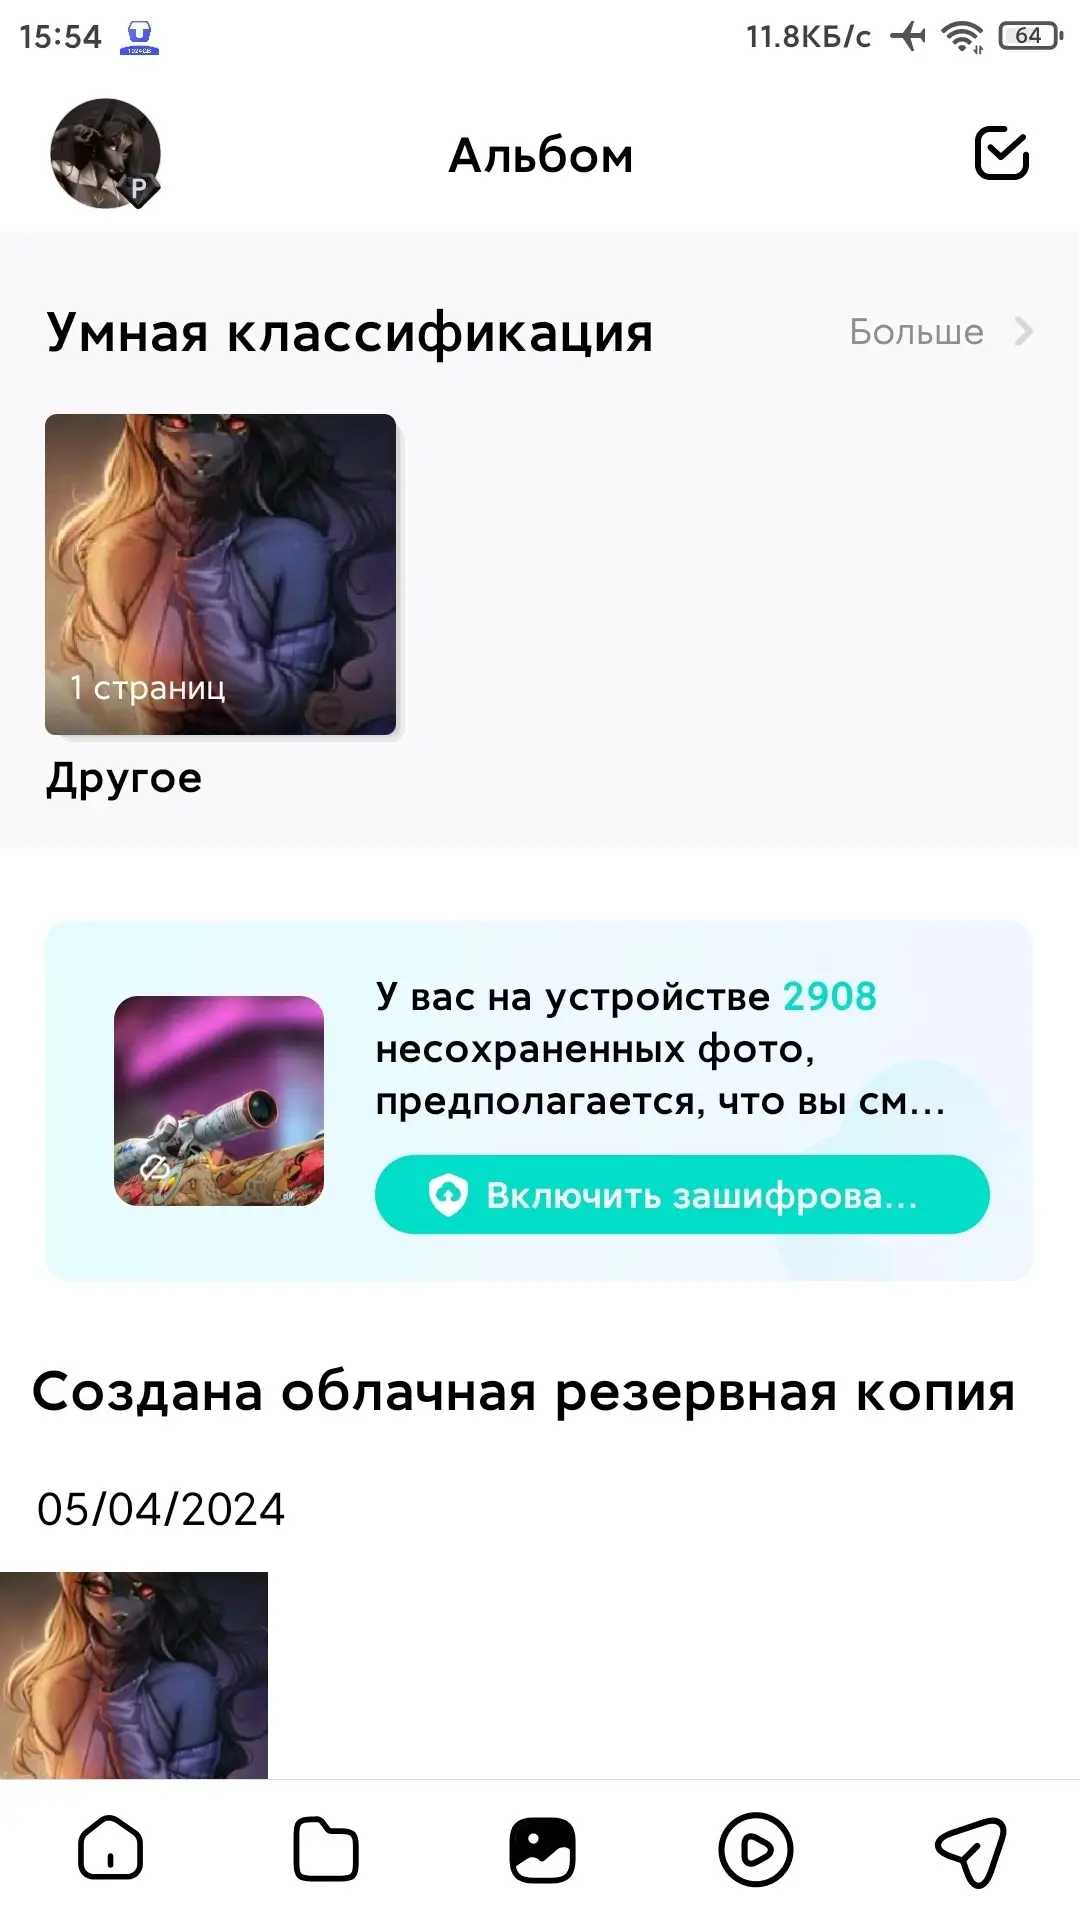
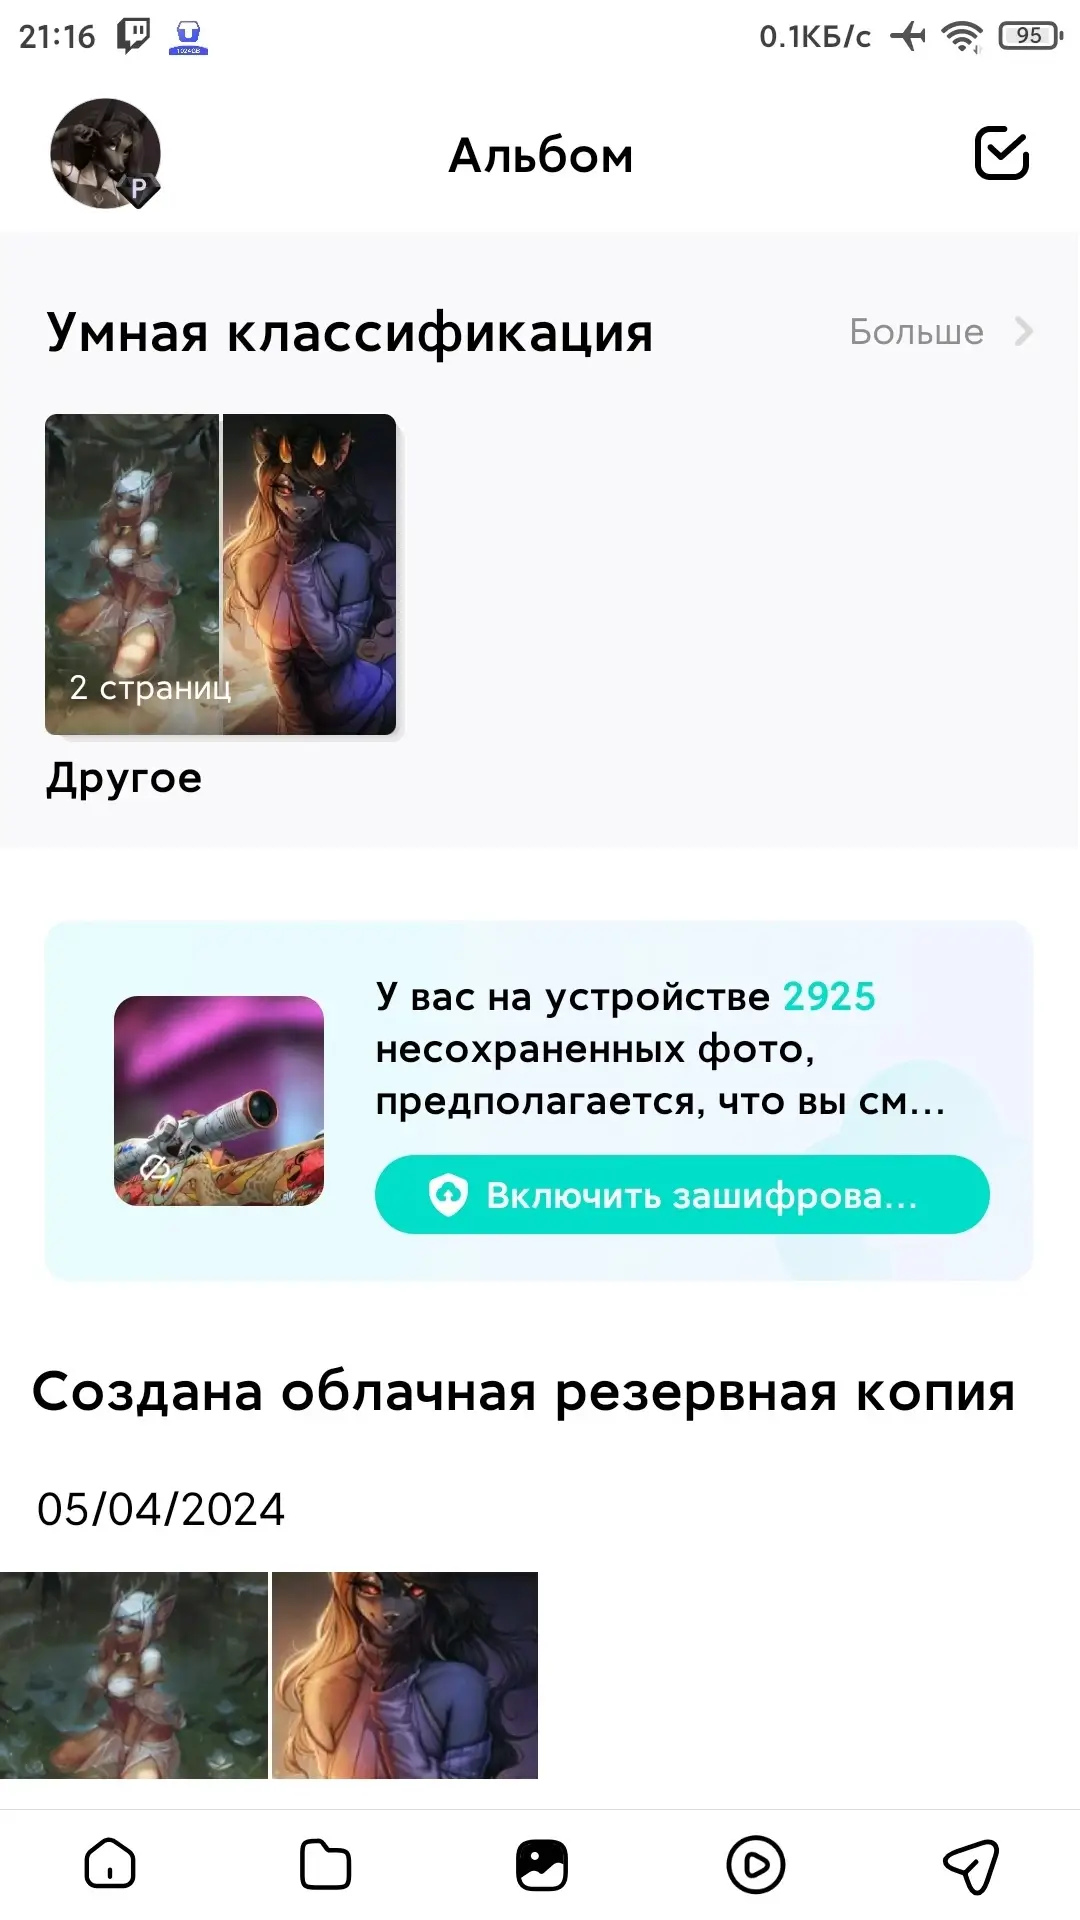
- Автоматизированное резервное копирование изображений с вашего мобильного устройства;
- Возможность хранить до 1 Tb фотографий и видео на облачном сервере для резервного копирования;
- Лёгкая загрузка фотографий, видео, документов и других файлов с вашего андроид устройства;
- Превью фотографий и онлайн-воспроизведение видео;
- Перенос файлов в другое хранилище.
Особенности модификации (от edward_69):
- Premium разблокирован (частично);
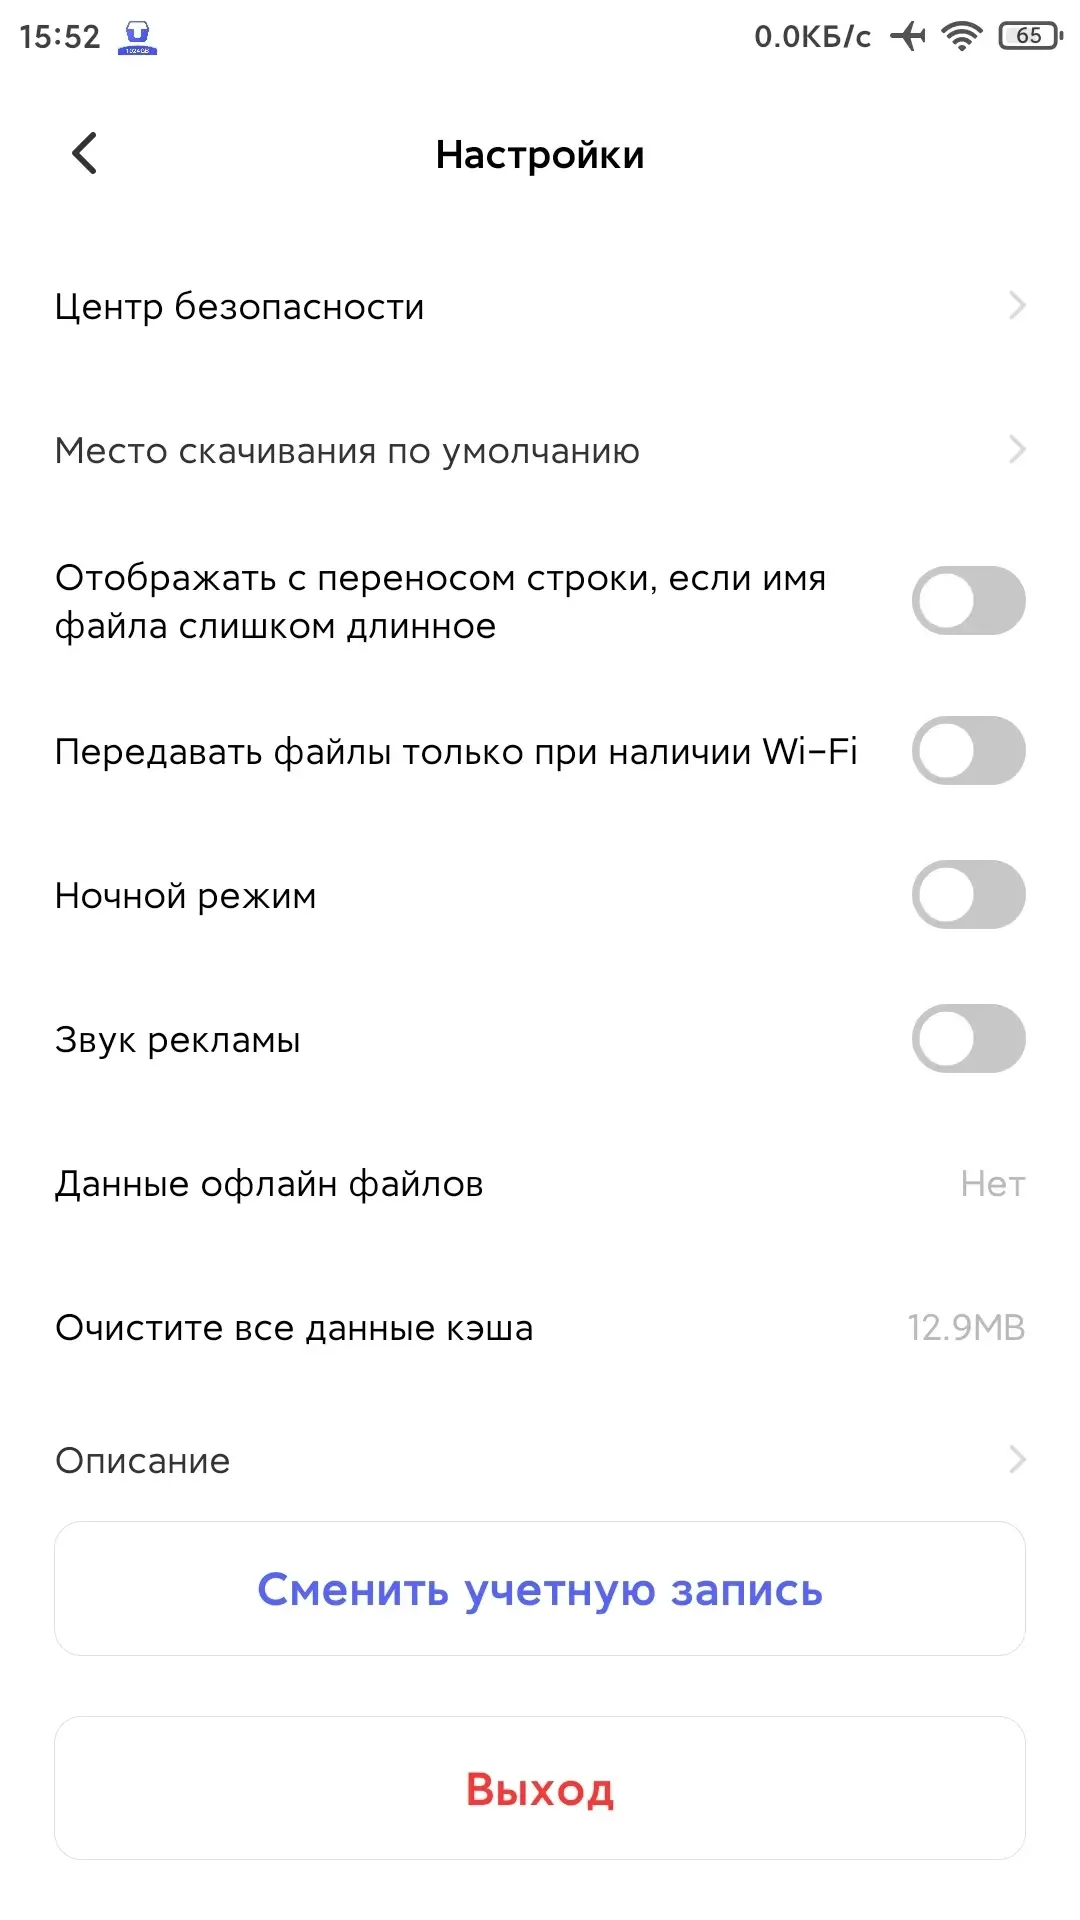
- Вход через электронную почту / телефон;
- Не выходит из системы автоматически;
- Аналитика и логи удалены;
- Оригинальная подпись изменена.
Некоторые функции являются серверными, например хранилище ёмкостью 2 ТБ.
TeraBox v4.23.5 (Premium) (ARMv7)
apk
143.43 Mb
531
Версия 4.23.5 (680)
Архитектура ARMv7
OS(MIN) Android 6.0+ (API 23)
VirusTotal
28.09.2026, 04:28
Файл
terabox_v4_23_5_b680_arm7_mod.apk
Имя
TeraBox
Пакет
com.dubox.drive
MD5
51eba0c54636fb509e843d37645a5ecf
SHA-1
05a14e16a7d1c8bf48fd79d1395b0bca9ba3b789
SHA-256
2e0e35be8462936ac83850ec5df2595be81833d90d83cb080490812810ee7ab3
Проверка
Google Play
Подпись
Не удалось определить подпись.
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
54
TeraBox v4.23.5 (Premium) (ARM64)
apk
149.53 Mb
114
Версия 4.23.5 (680)
Архитектура ARM64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
28.09.2026, 04:29
Файл
terabox_v4_23_5_b680_arm64_mod.apk
Имя
TeraBox
Пакет
com.dubox.drive
MD5
3a77fe763eabc9d855ab9025e8387824
SHA-1
3c9d646dd069405d2b2c6cba3bc368c35f36f764
SHA-256
2f2f745ec7bc8fdb1f1896636524e284d987a81d937d8d5bef34f4a8afe86e62
Проверка
Google Play
Подпись
Не удалось определить подпись.
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
59