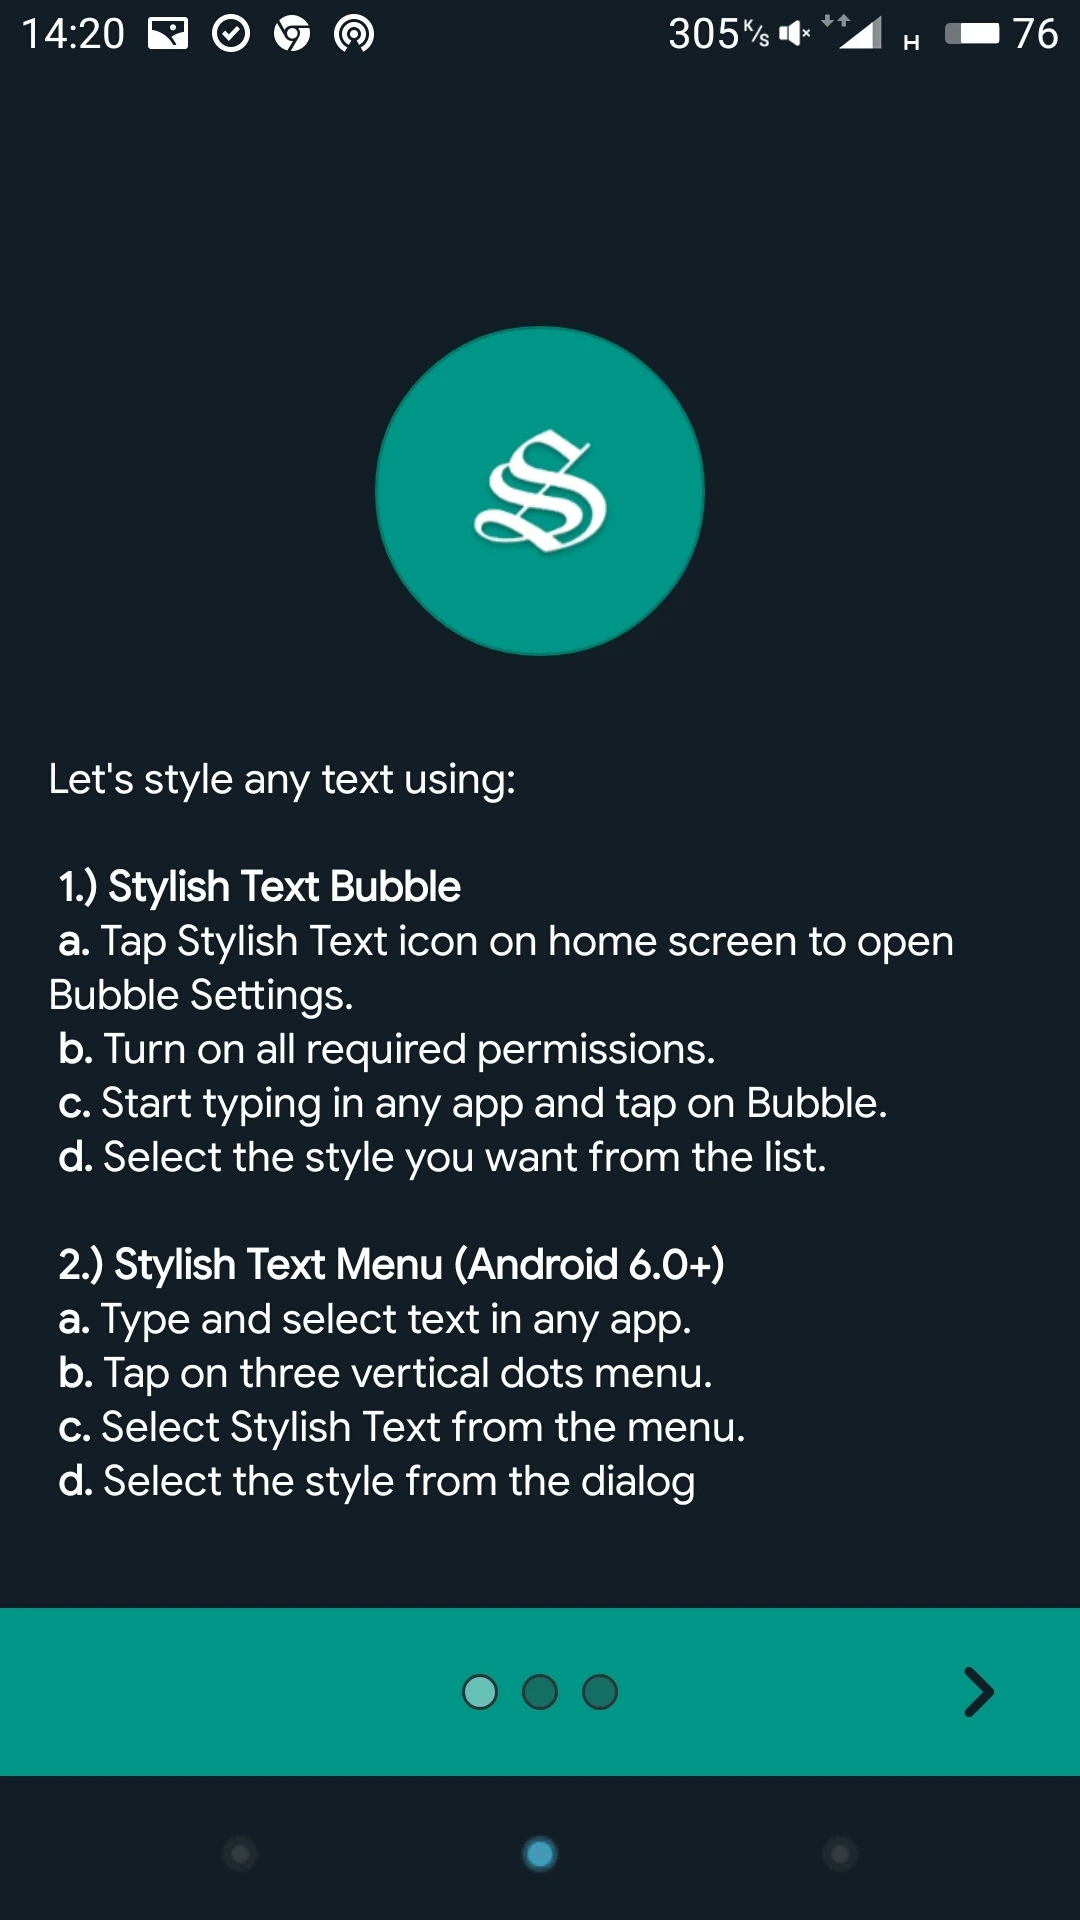
Stylish Text (Premium) - Создавайте выразительный и оригинальный текст с помощью множества уникальных шрифтов. Приложение добавит возможность легко изменять стиль текста прямо на встроенной клавиатуре для любого мессенджера или соцсети. Позволит экспериментировать с регистром, случайным расположением и различными символами. Редактор стилей предоставит инструменты для создания собственных шаблонов, а коллекция Unicode-символов и генератор никнеймов помогут подобрать эффектные псевдонимы для игр и соцсетей. Более сотни вариантов оформления сделают любой текст заметным и индивидуальным.
Особенности приложения:
- Встроенная клавиатура с поддержкой стильных шрифтов;
- Всплывающее окно для мгновенного изменения стиля текста;
- Редактор с возможностью создания уникальных стилей;
- Гибкая настройка регистра и случайных символов;
- Генератор креативных никнеймов для игр;
- Быстрое преобразование фото в стикеры;
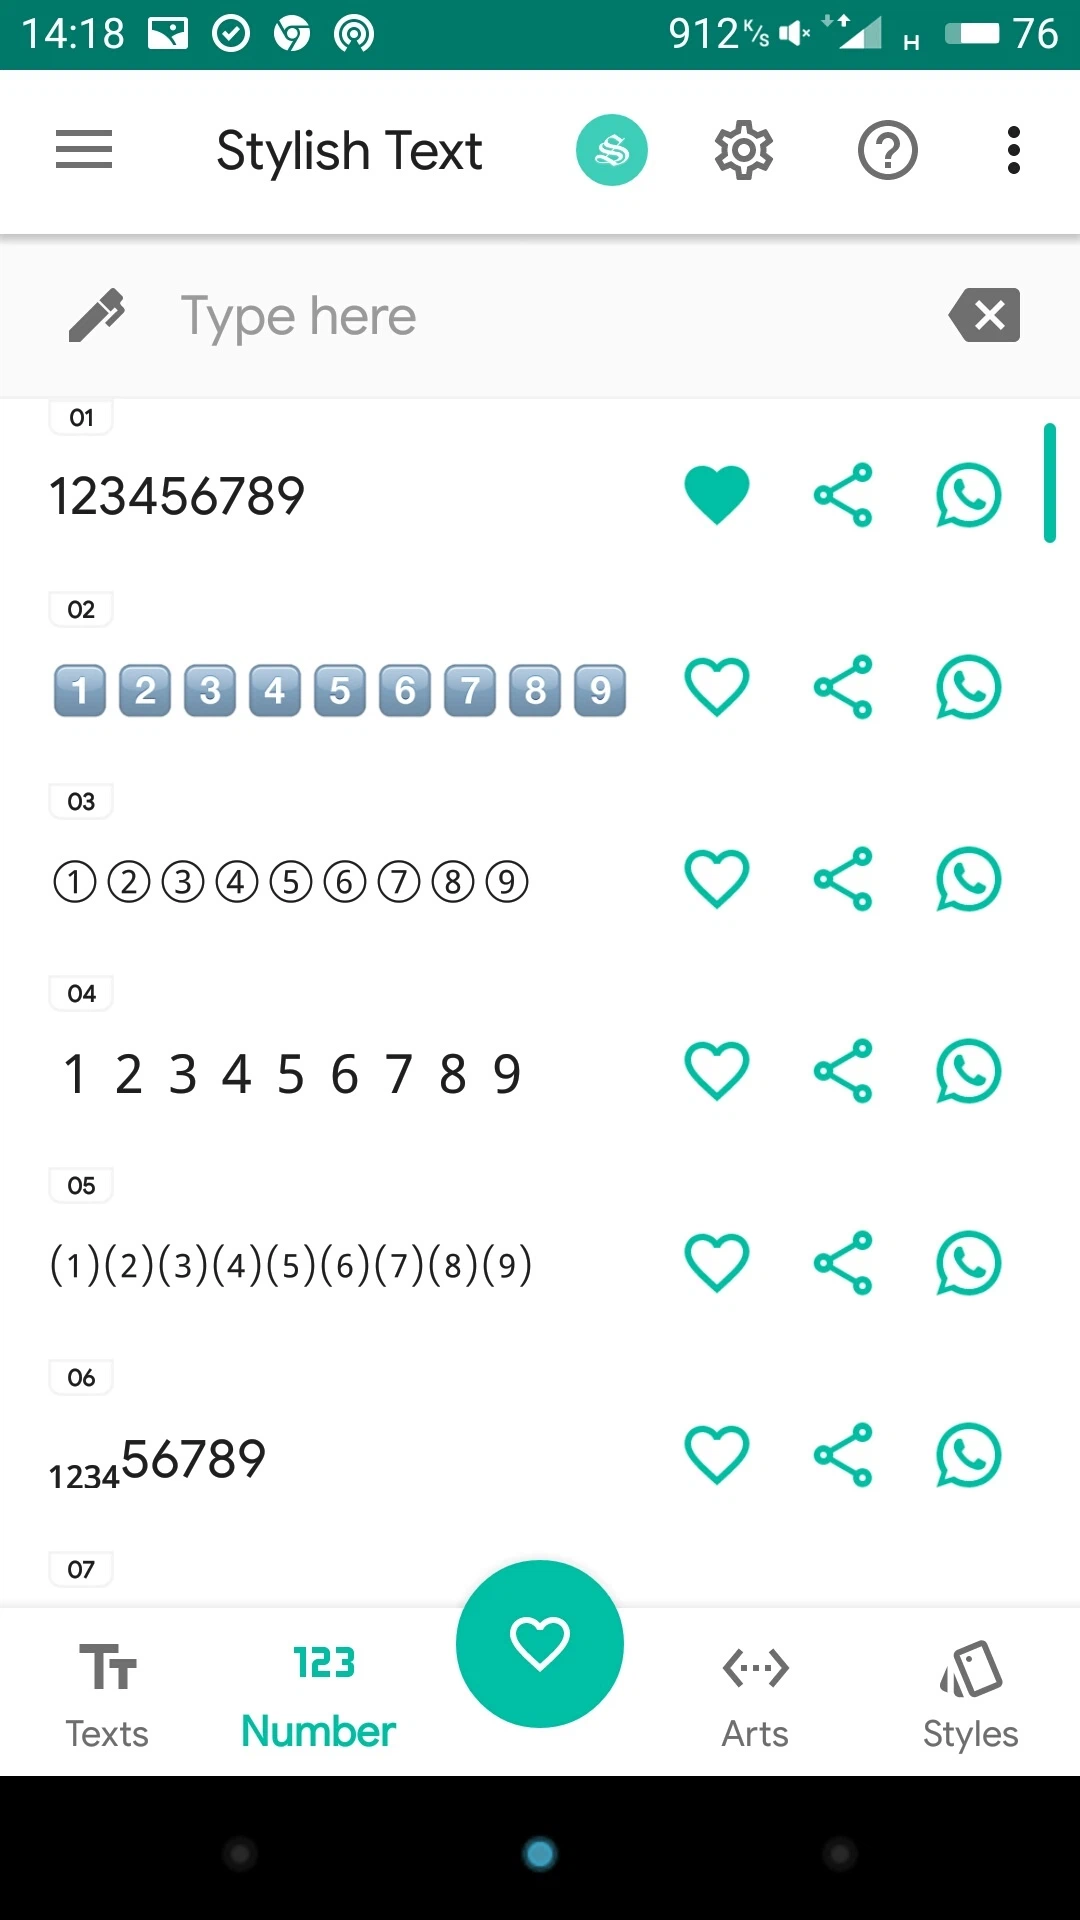
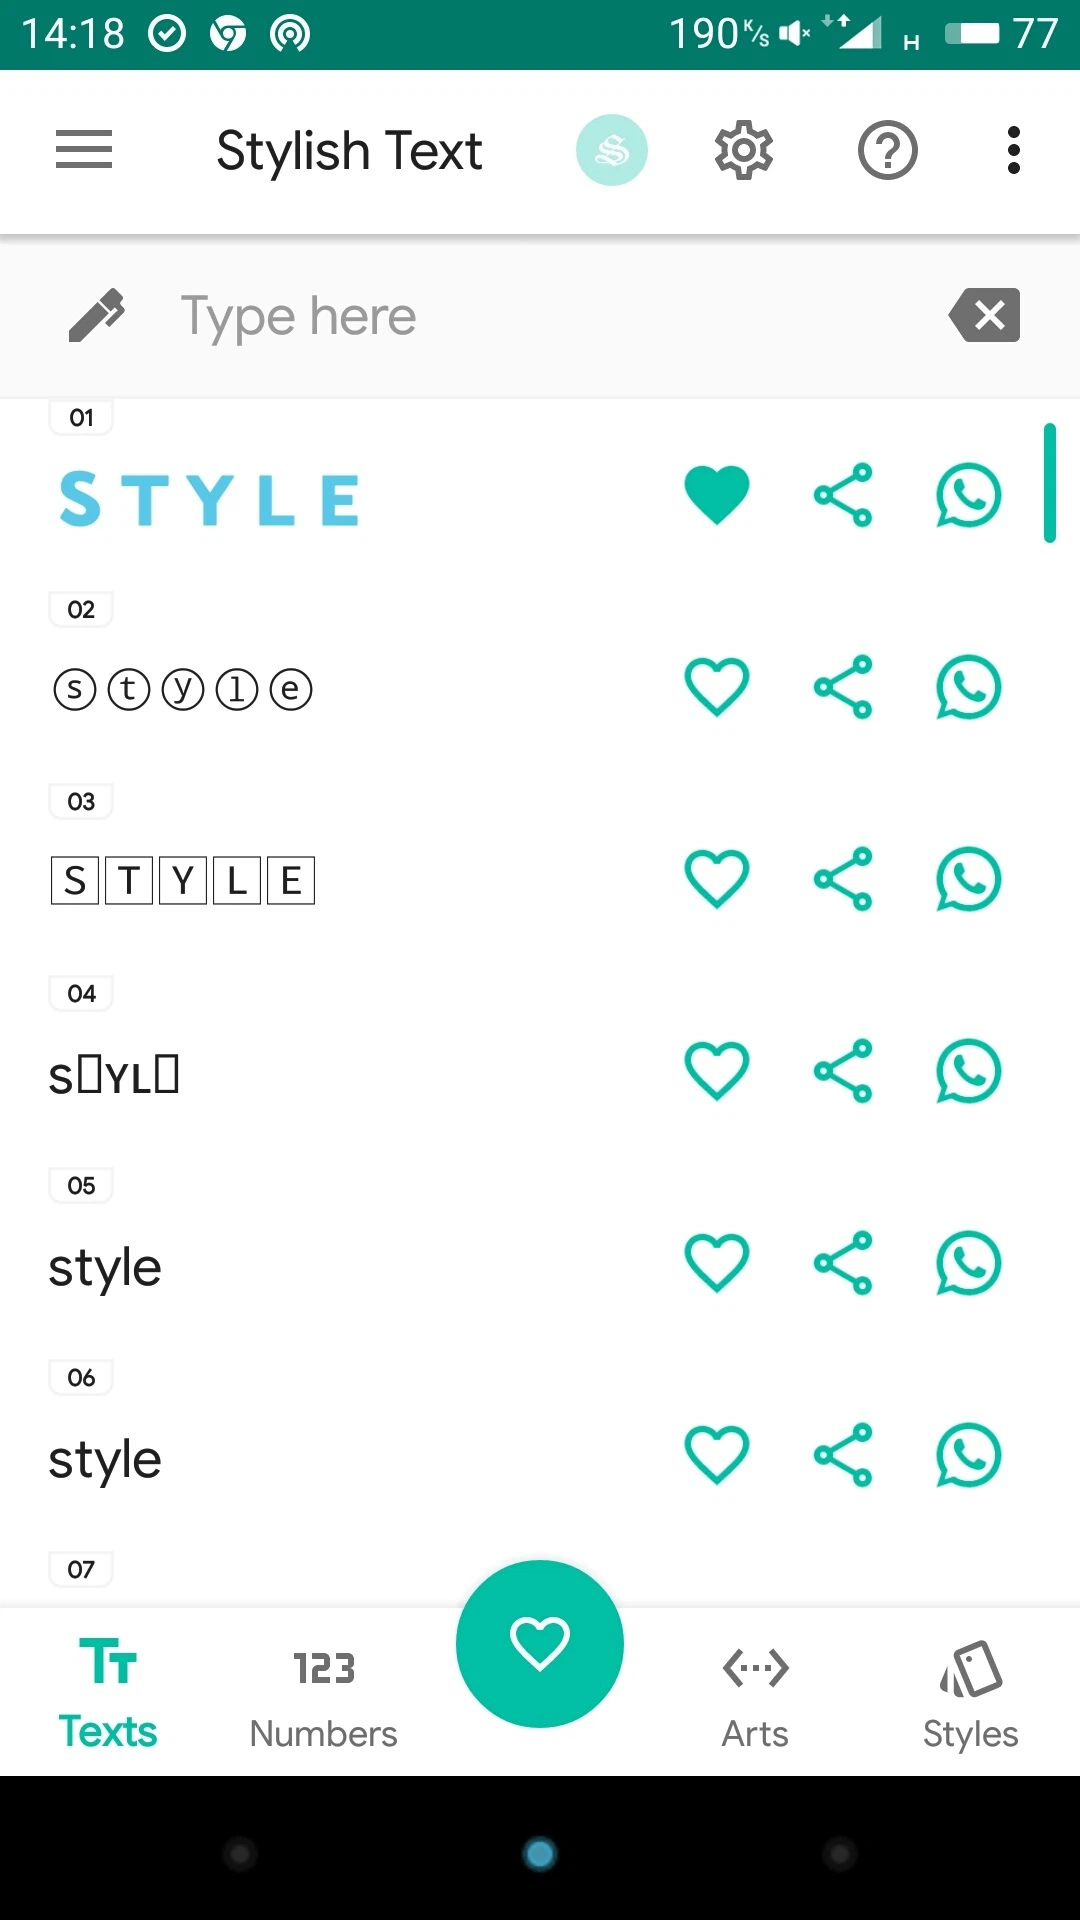
- Более 120 вариантов стильного текста и чисел;
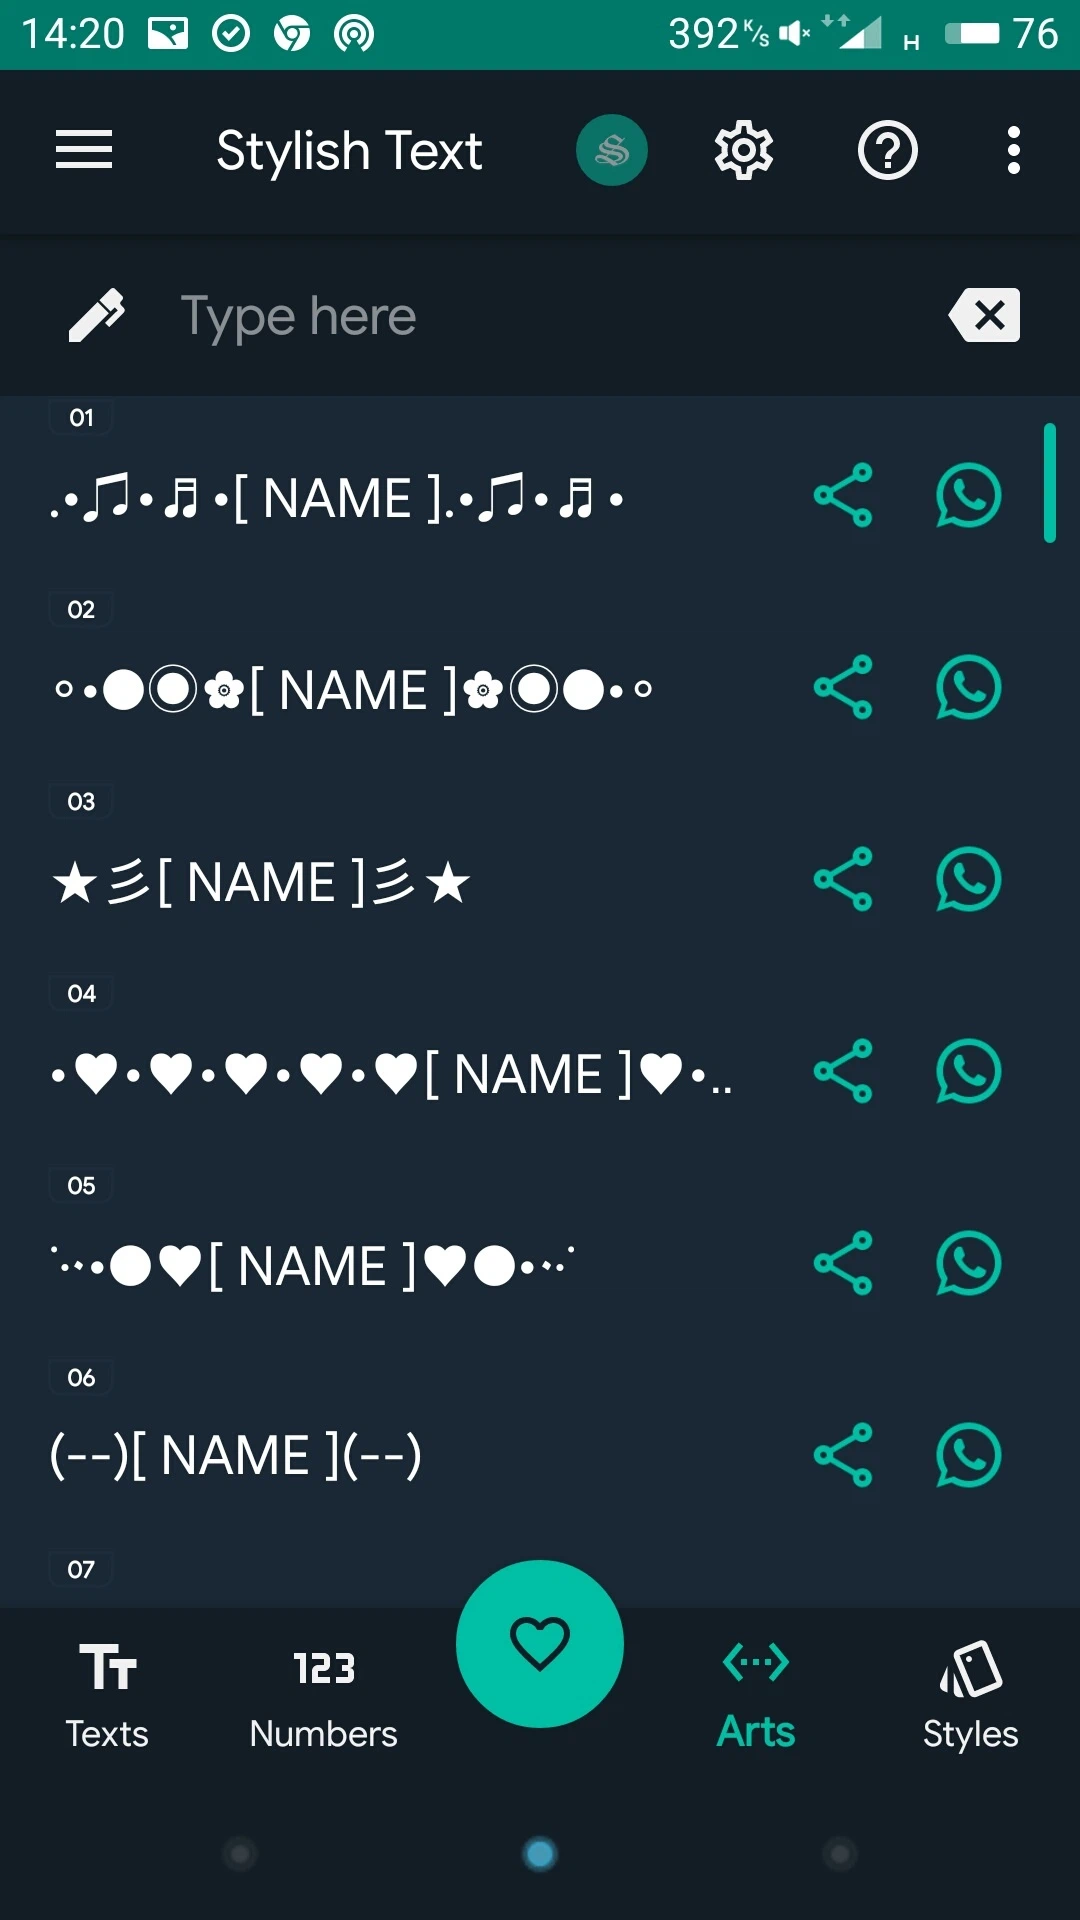
- Большой выбор художественных шрифтов и эффектов.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Stylish Text v2.6.8-gms (343) (Premium)
apk
22.92 Mb
36
Версия 2.6.8-gms (343)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 8.0+ (API 26)
VirusTotal
02.10.2026, 01:17
Файл
stylish_text_v2_6_8_gms_b343_uni_modded_kill.apk
Имя
Stylish Text
Пакет
com.theruralguys.stylishtext
MD5
9c6c366dff1486bad36d387c720ad81b
SHA-1
3044ea75e1c4a54ae2f0bb76ee073c1c594da69d
SHA-256
acff1079b985b5e5692ad50afe7a0cb0524a0f1e1a9eb4deb2f97dc2d84b016f
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
62