

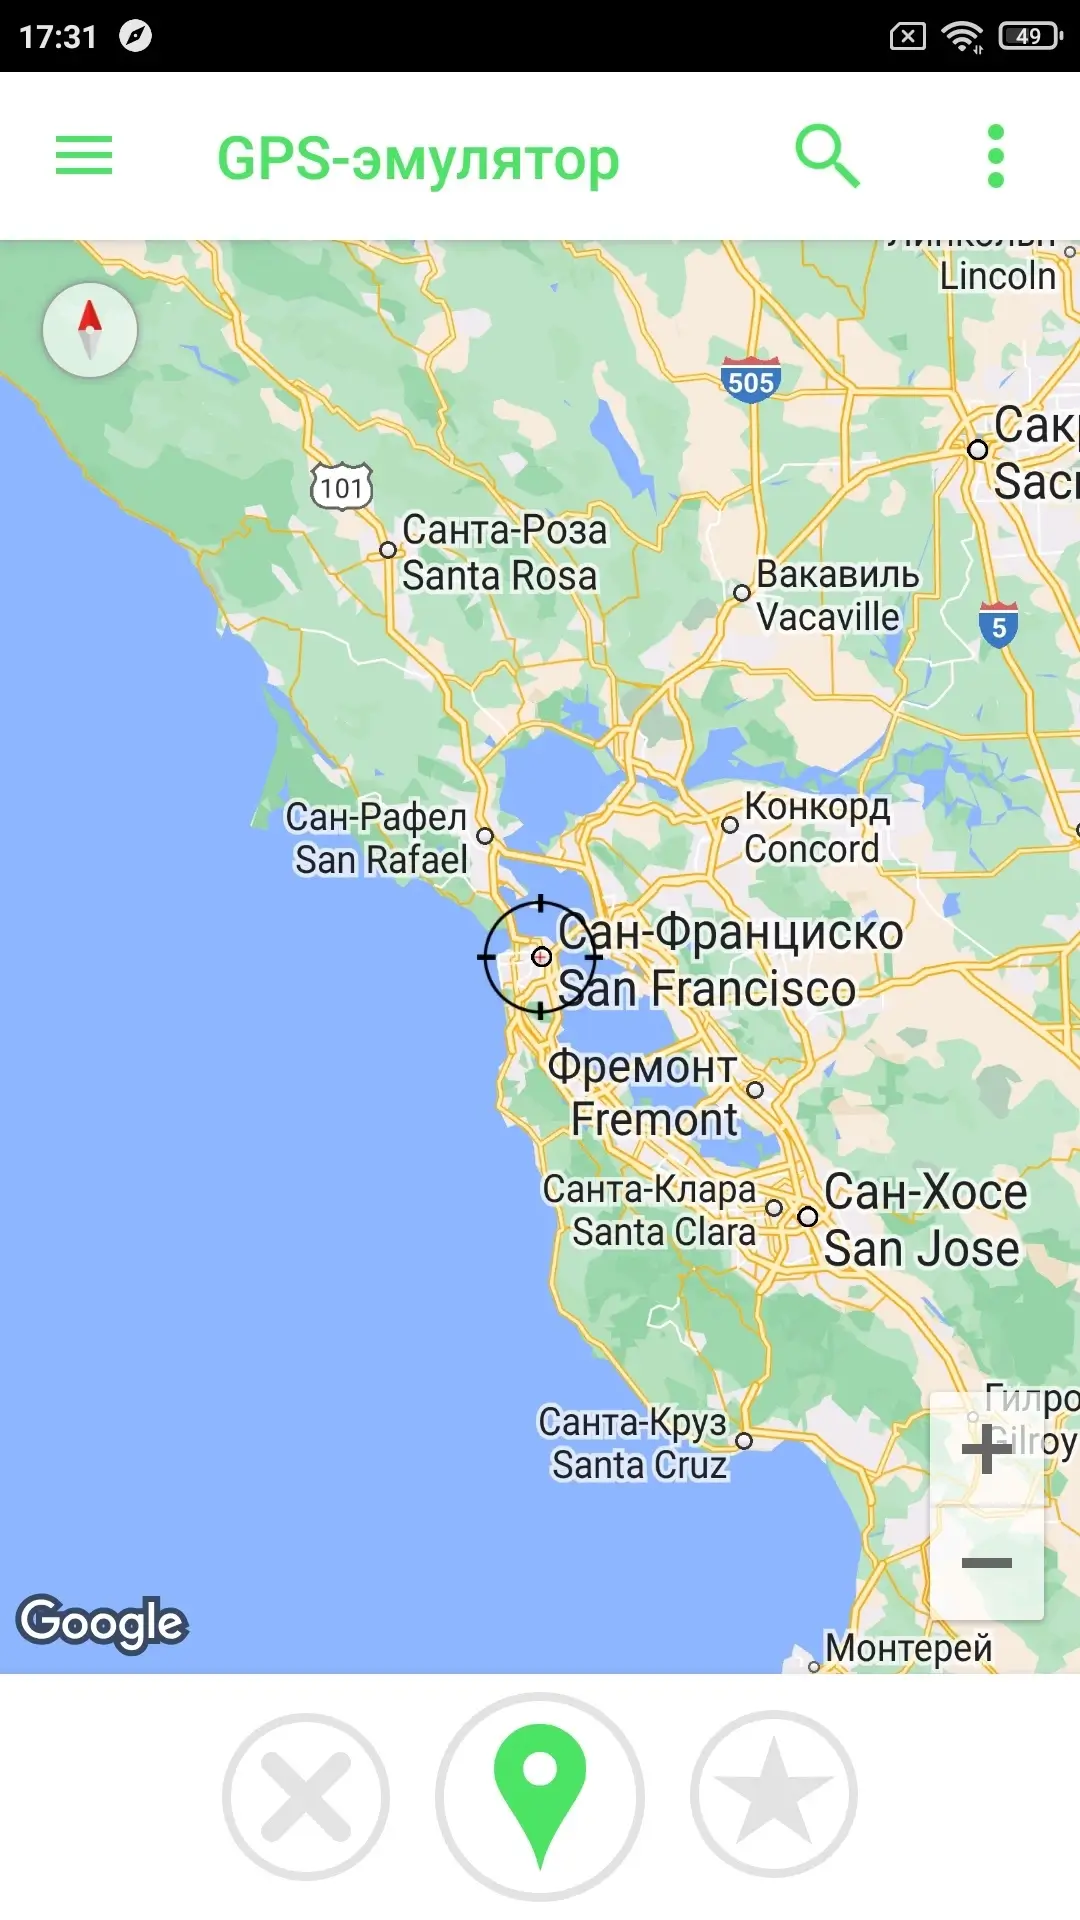
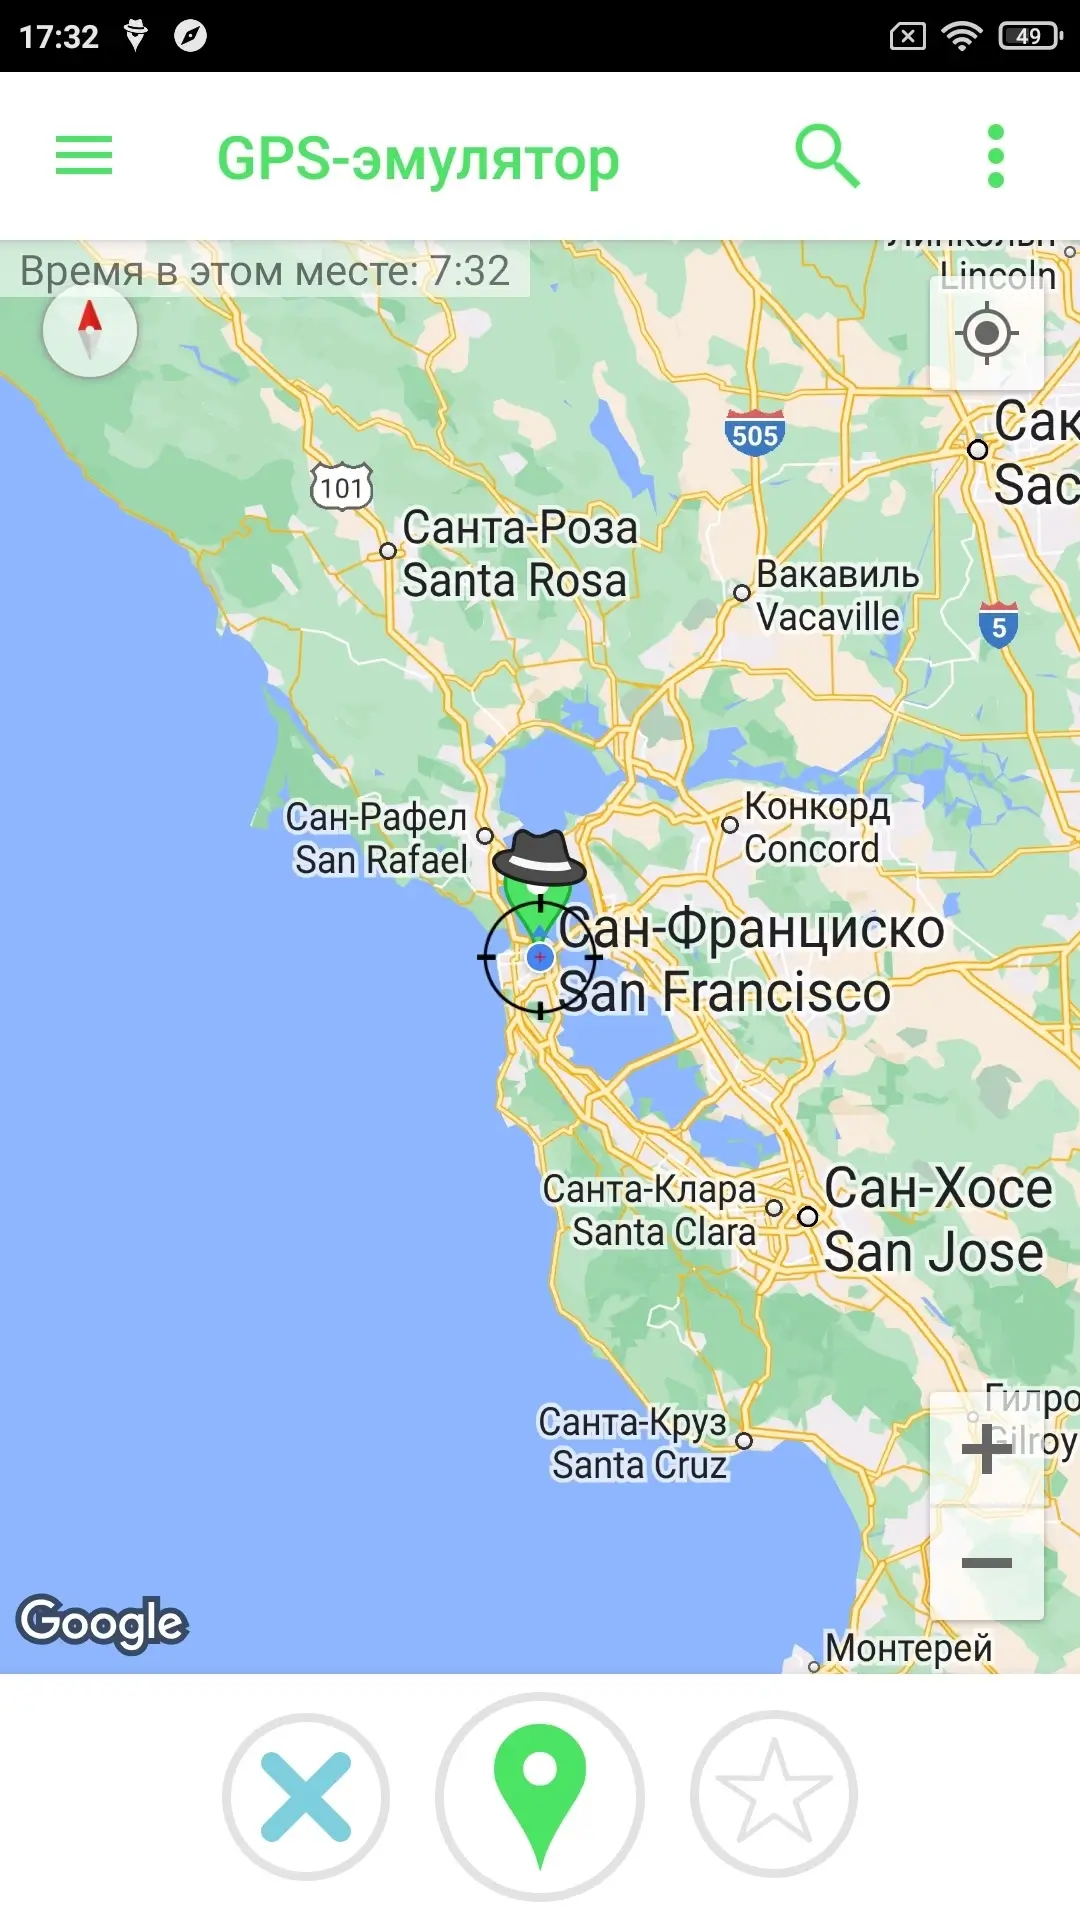
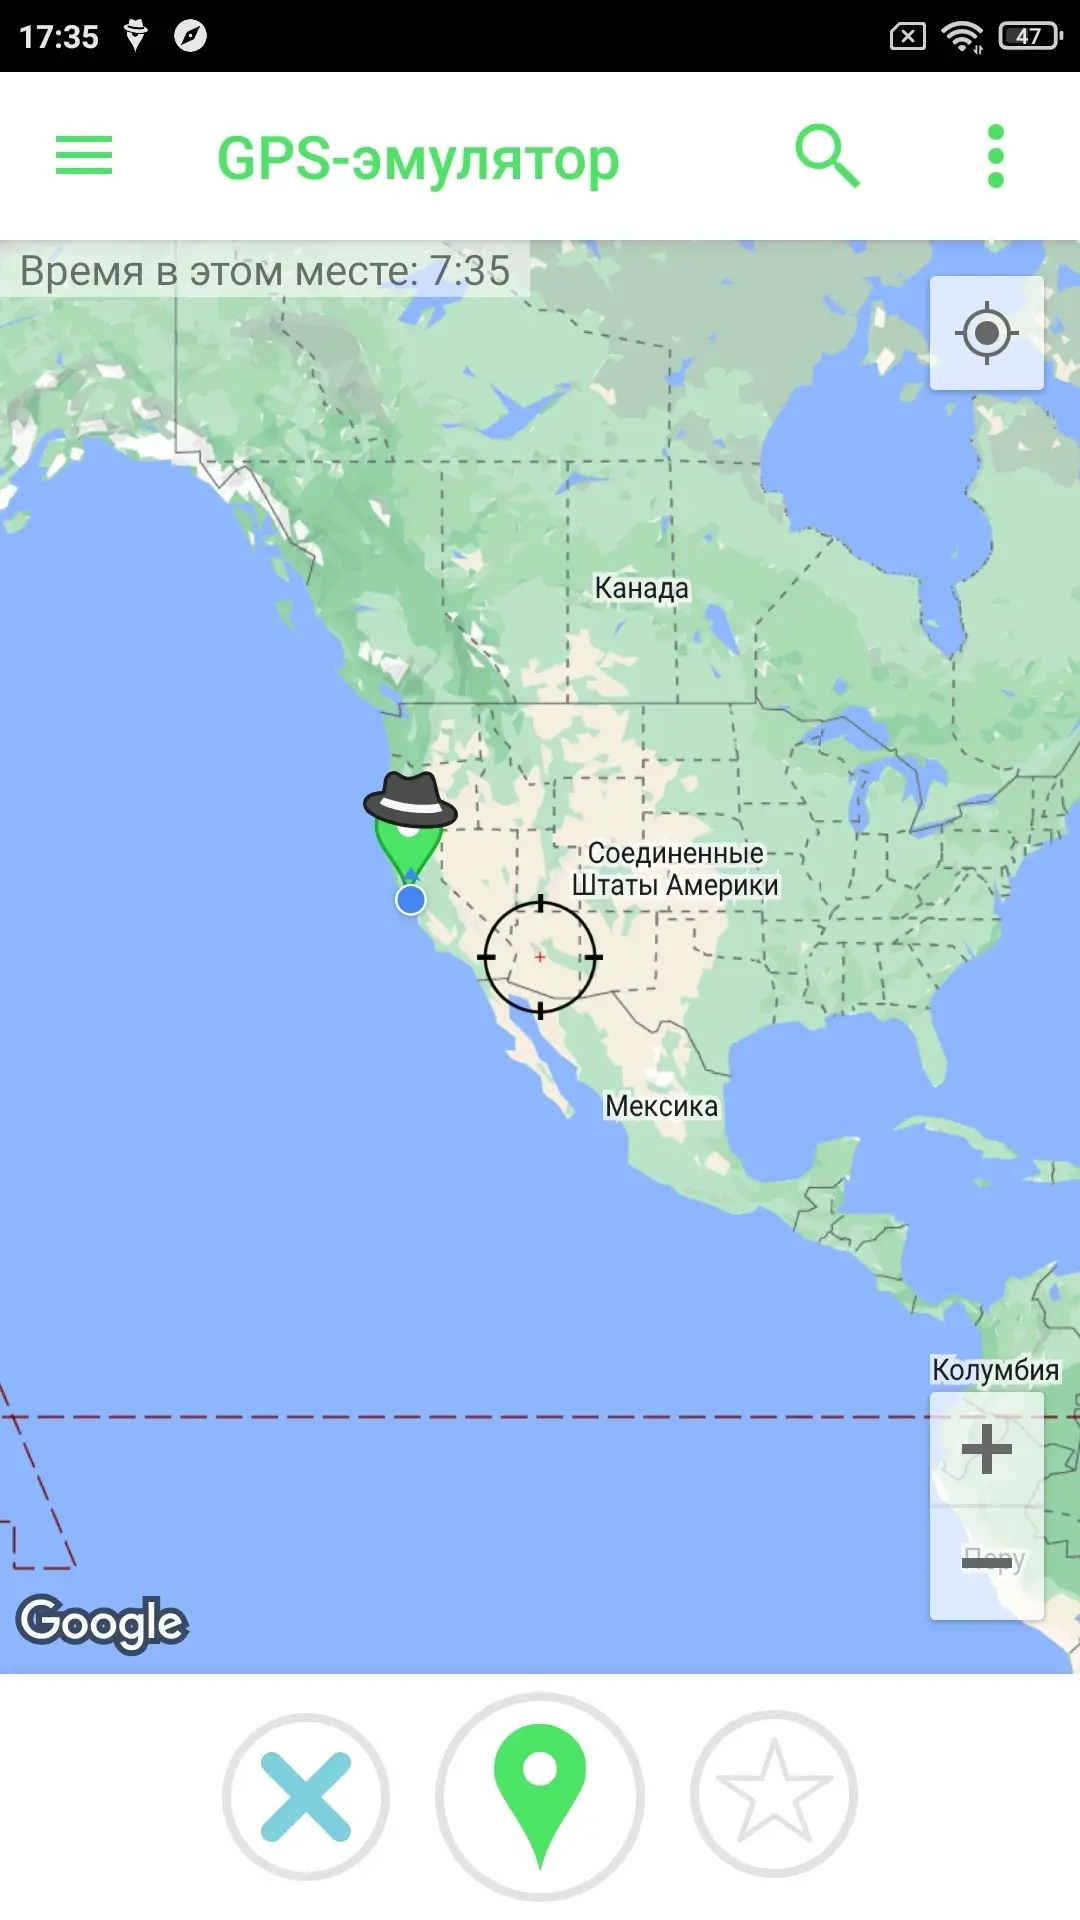
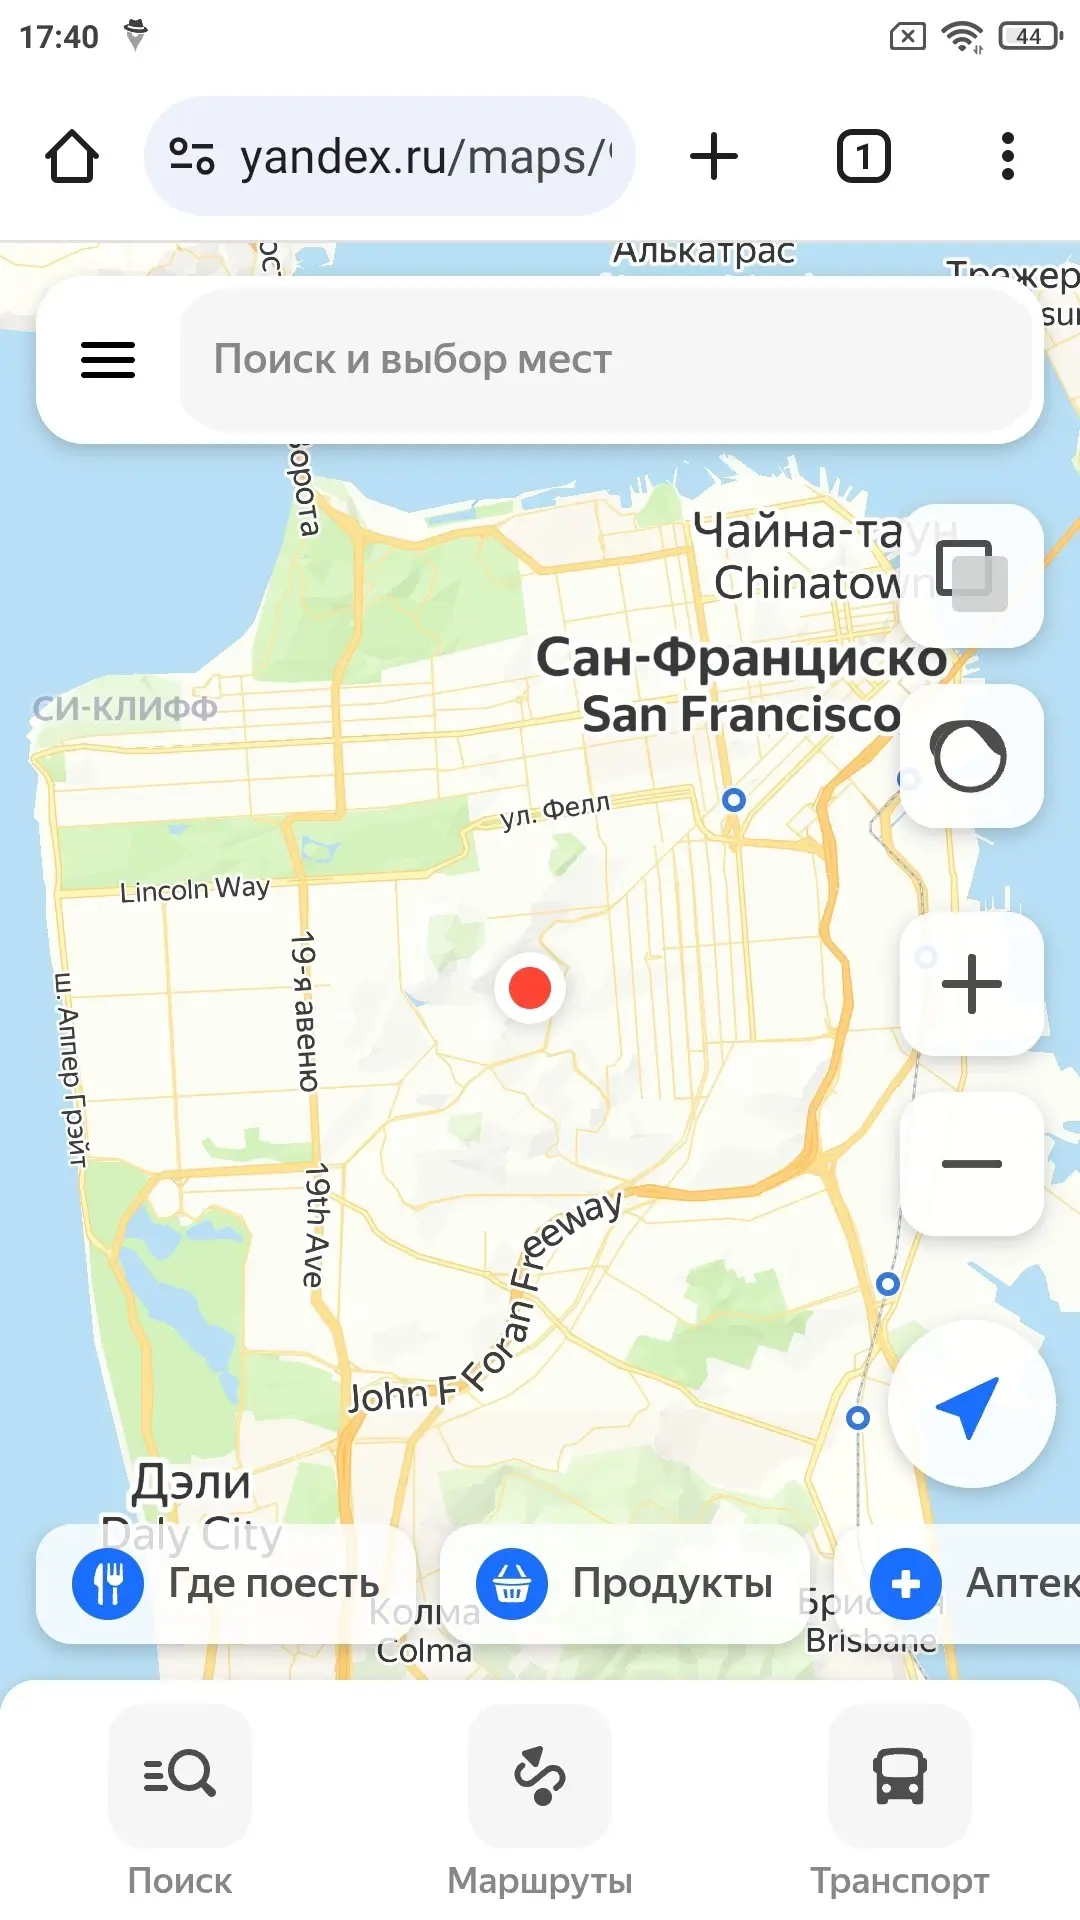
GPS-эмулятор (Pro) - Перемещайте ваш смартфон в любую точку мира одним нажатием с помощью функции подмены GPS-позиции. Это позволит другим приложениям считать, что вы находитесь в указанном вами месте. Изменяйте своё местоположение и высоту, настраивайте точность и отслеживайте текущее время изменённой геолокации.
Возможности подмены GPS-координат можно активировать и деактивировать в Google Play Location Services.
Поддерживаются три типа карт:
- Стандартная
- Спутниковая
- Рельефная
Особенности приложения:
- Имитированное местоположение и высота;
- Обман других приложений о вашем местоположении;
- Перенос смартфона в любую точку мира одним нажатием;
- Актуальное время фиктивной позиции;
- Регулировка точности.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
GPS Emulator v3.31 (Pro)
apk
79.76 Mb
78
Версия 3.31 (331)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 8.0+ (API 26)
VirusTotal
20.09.2026, 18:28
Файл
gps_emulator_v3_31_uni_modded_kill.apk
Имя
GPS Emulator
Имя(RU)
GPS-эмулятор
Пакет
com.rosteam.gpsemulator
MD5
34ee05f272de4c045e41db9d5ed85e80
SHA-1
24aa75295f4906aa77b6b8335f9984ebc79e8978
SHA-256
63039eeaaf5825e4be5d74f2818842671c281022fe8145517a6b34d6834d4182
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64