

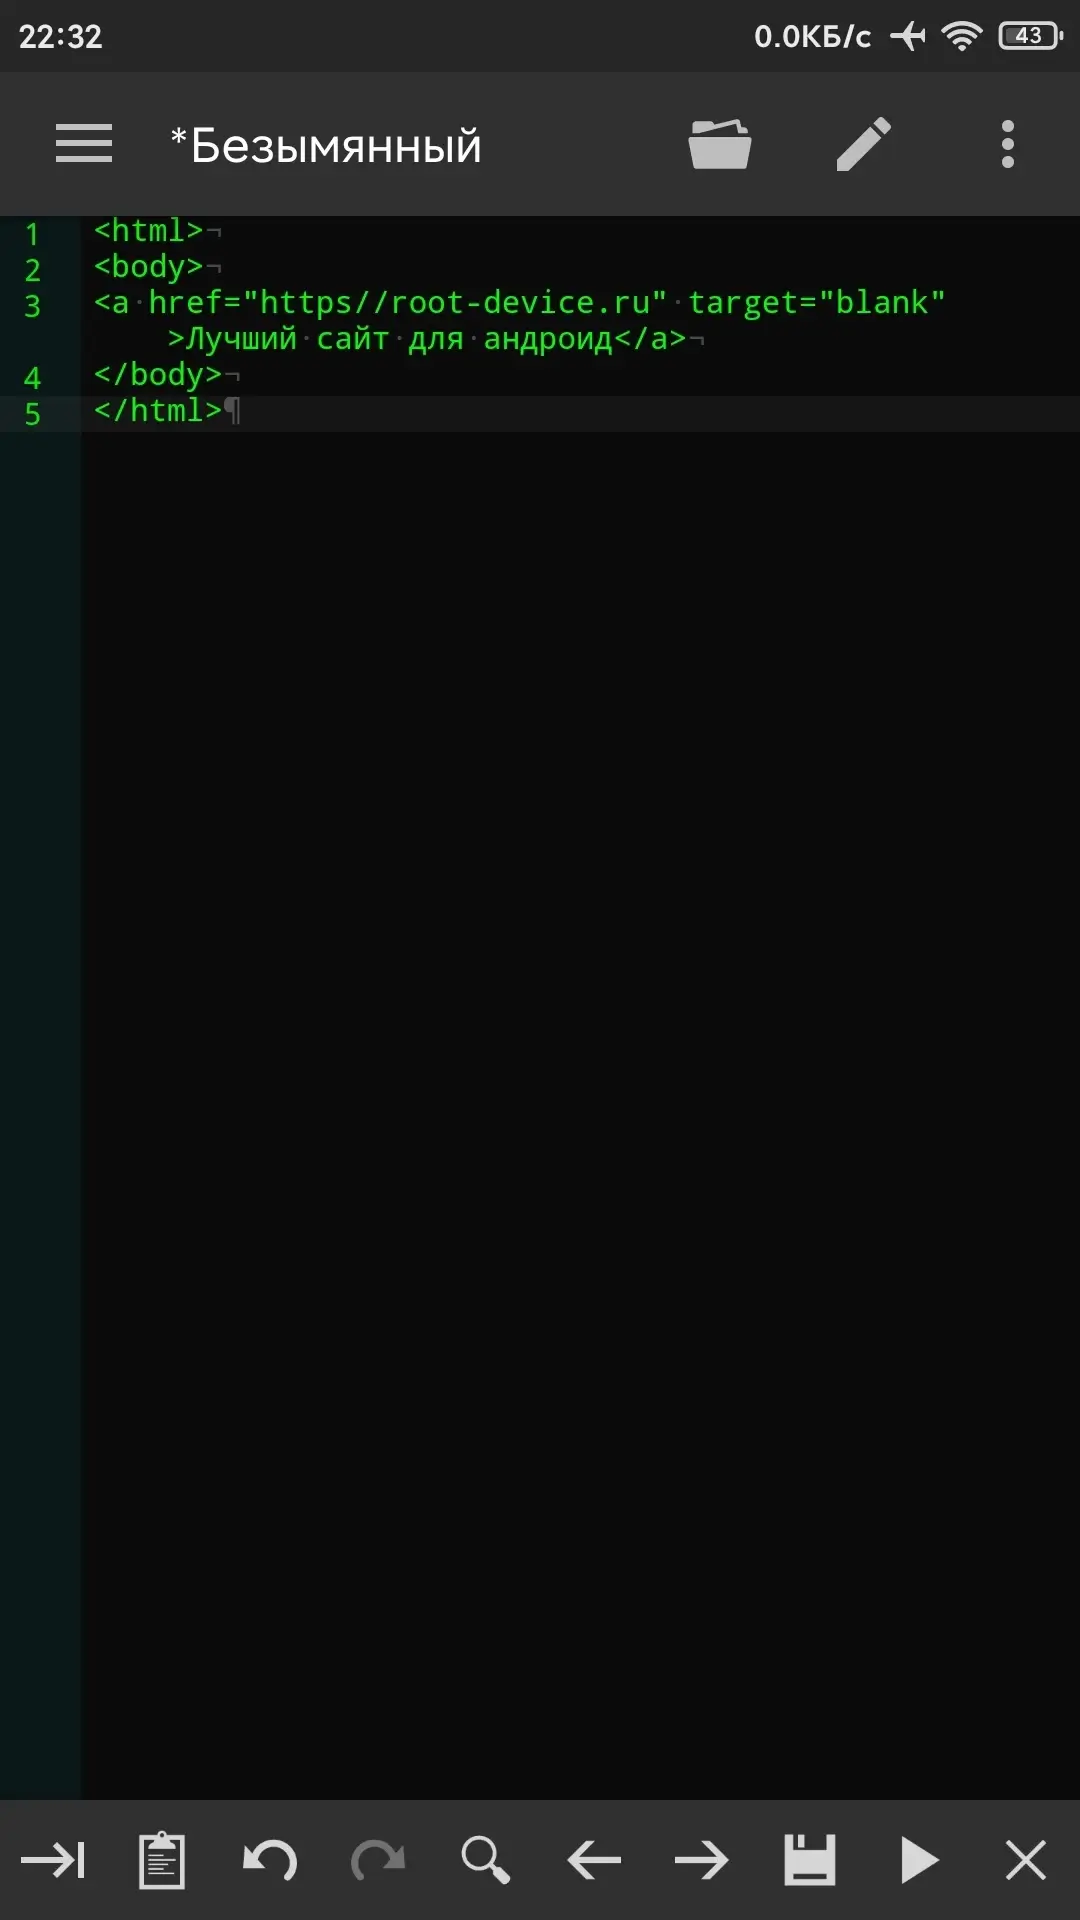
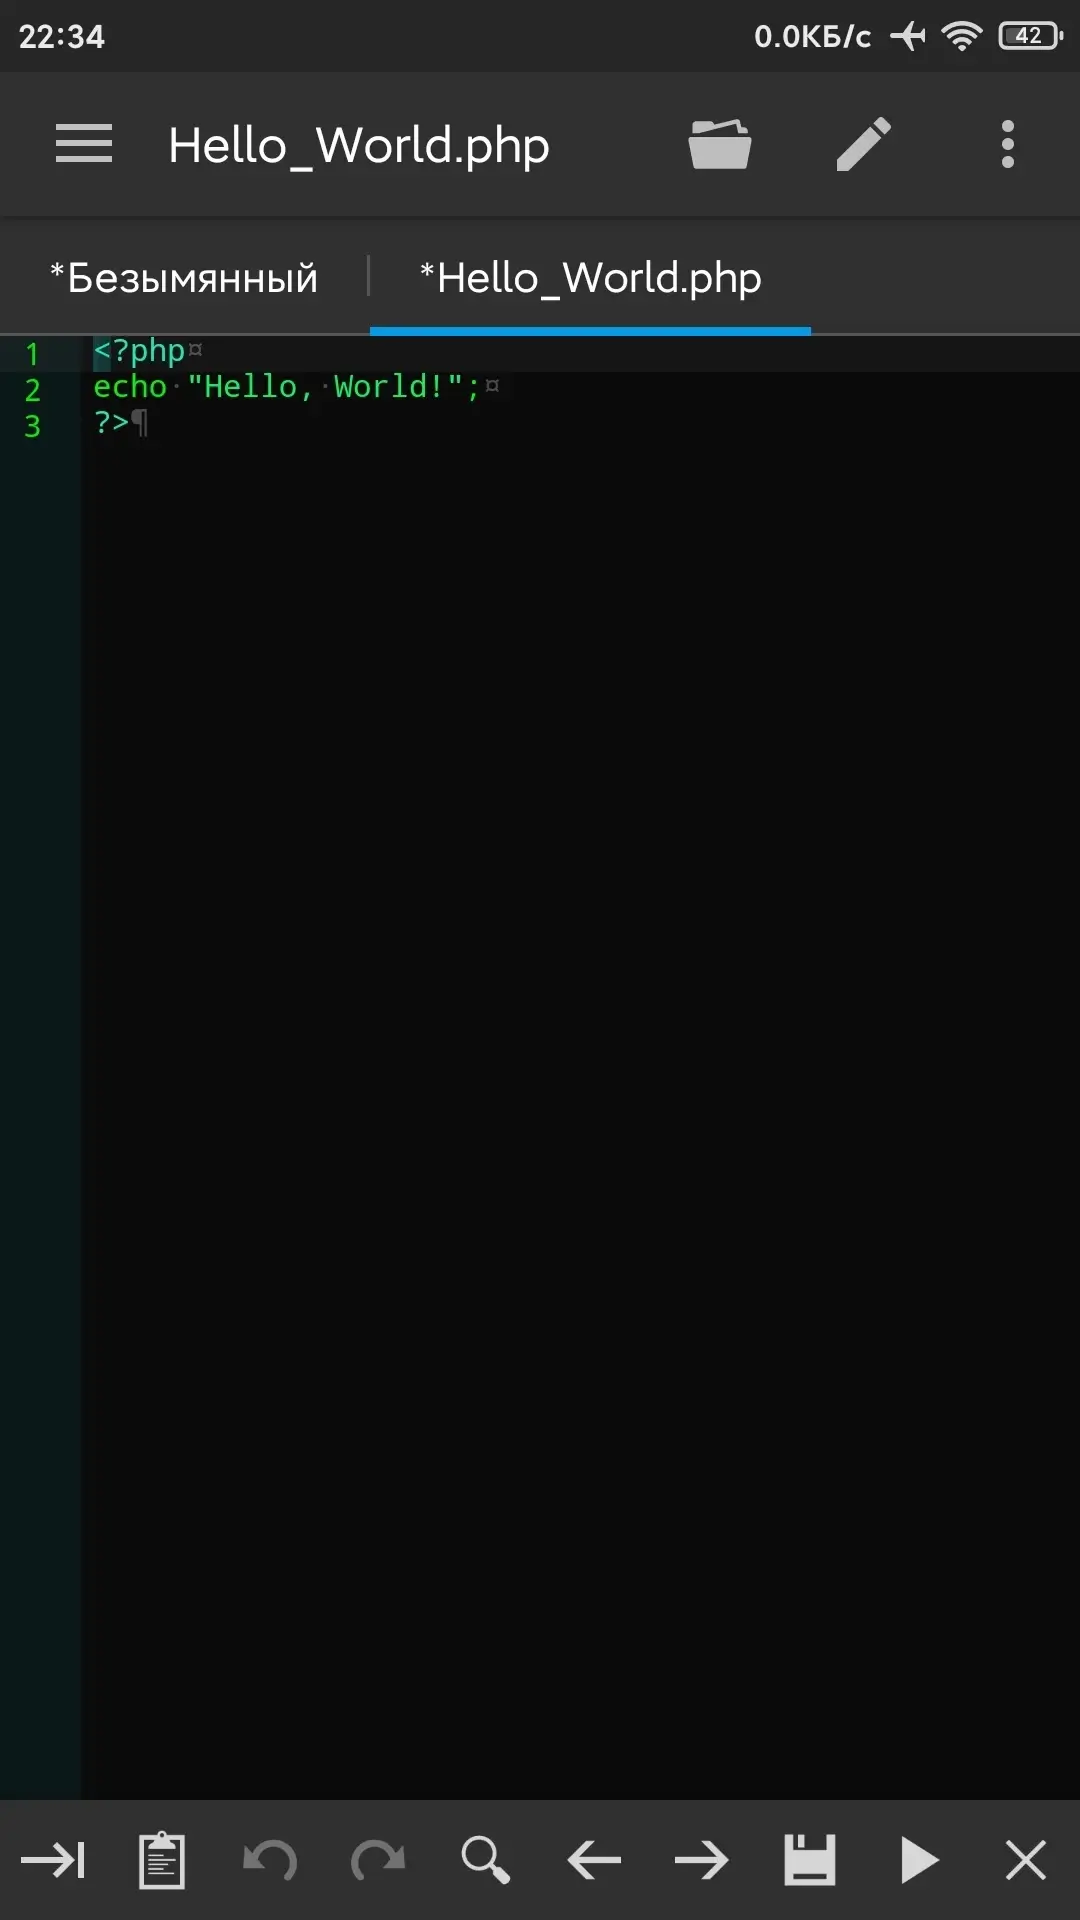
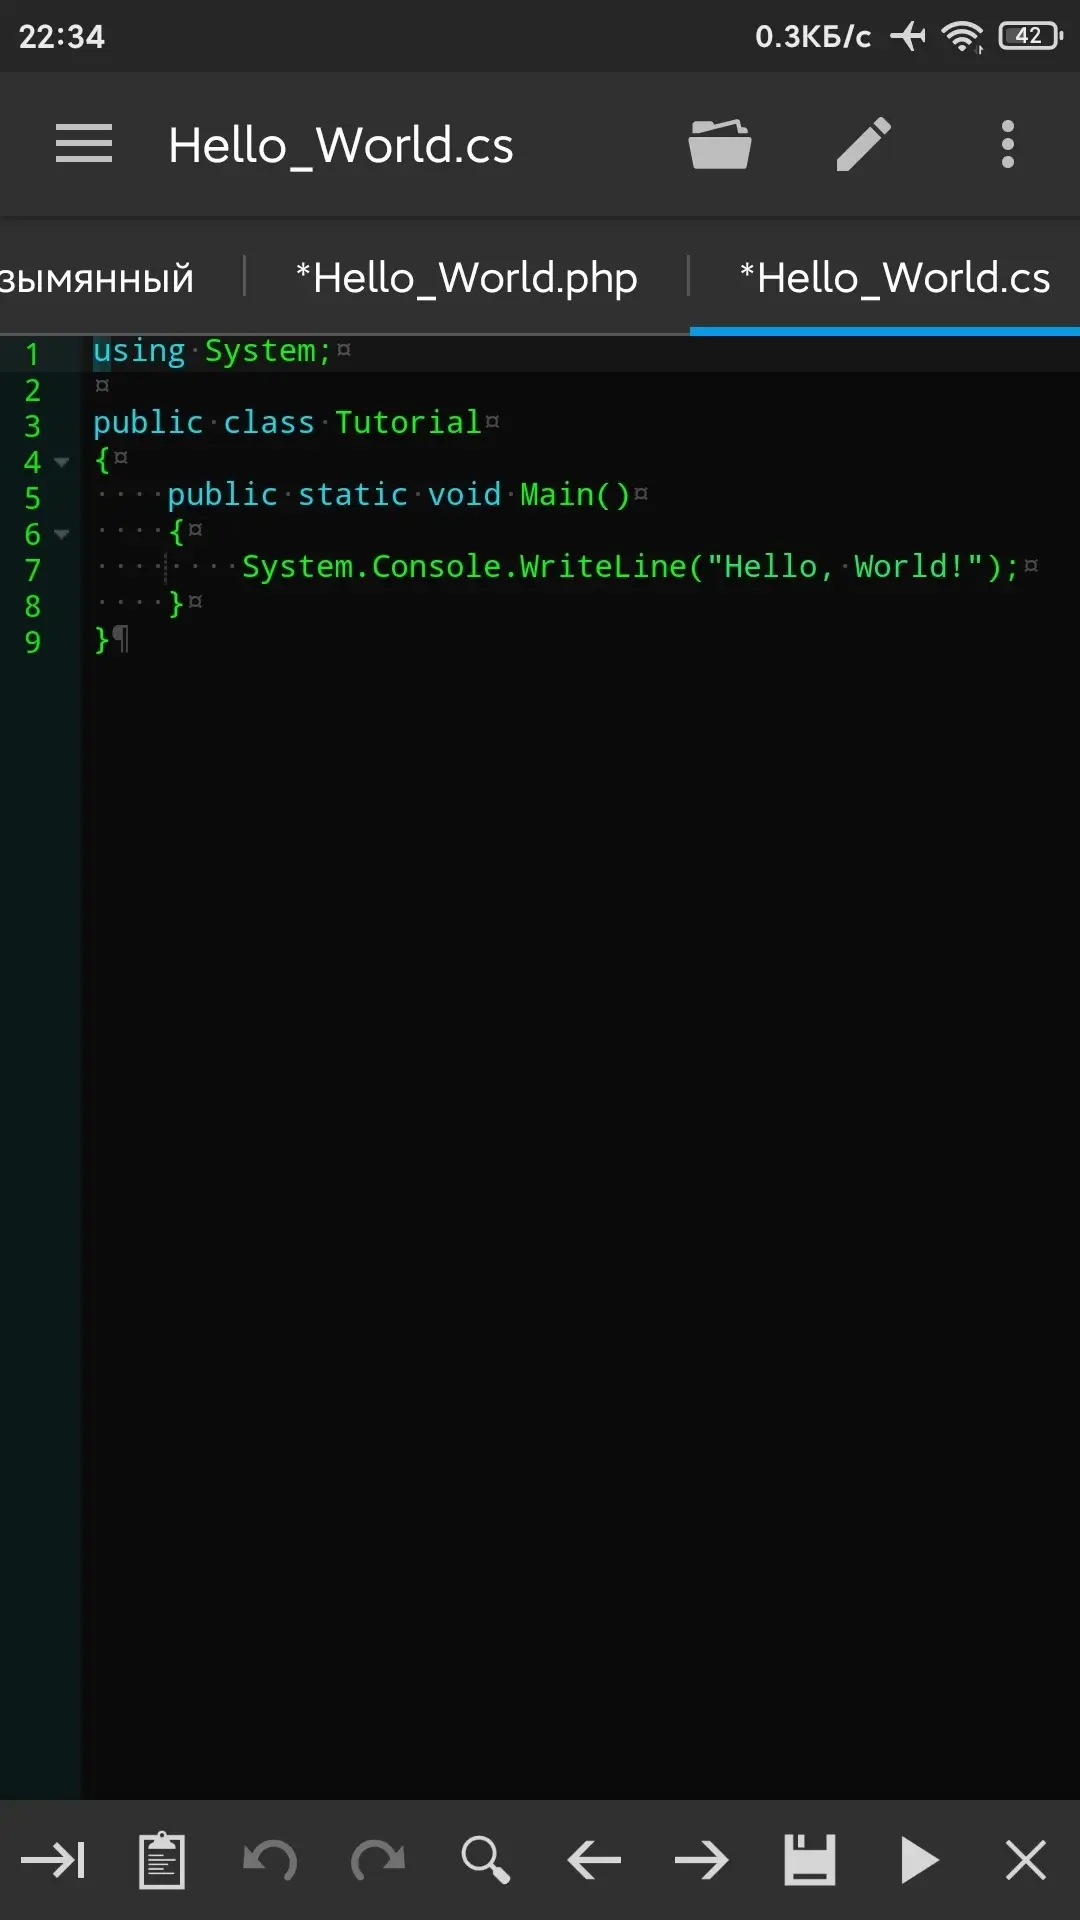
Code Editor (Pro) - Функциональный редактор кода, разработанный специально для разработчиков, работающих на андроид-устройствах. Приложение обладает широким функционалом, включая подсветку синтаксиса, автоматические отступы, подсказки и автозаполнение, что делает программирование удобным и эффективным.
Особенности приложения:
- Автоматические отступы;
- Функции поиска и замены кода;
- Выделение совпадающих скобок;
- Удобная работа с несколькими вкладками;
- Неограниченные операции отмены и повтора;
- Подсветка синтаксиса для более чем 110 языков;
- Поддержка Emmet для более быстрой веб-разработки;
- Открытие файлов из списка недавно открытых или коллекций;
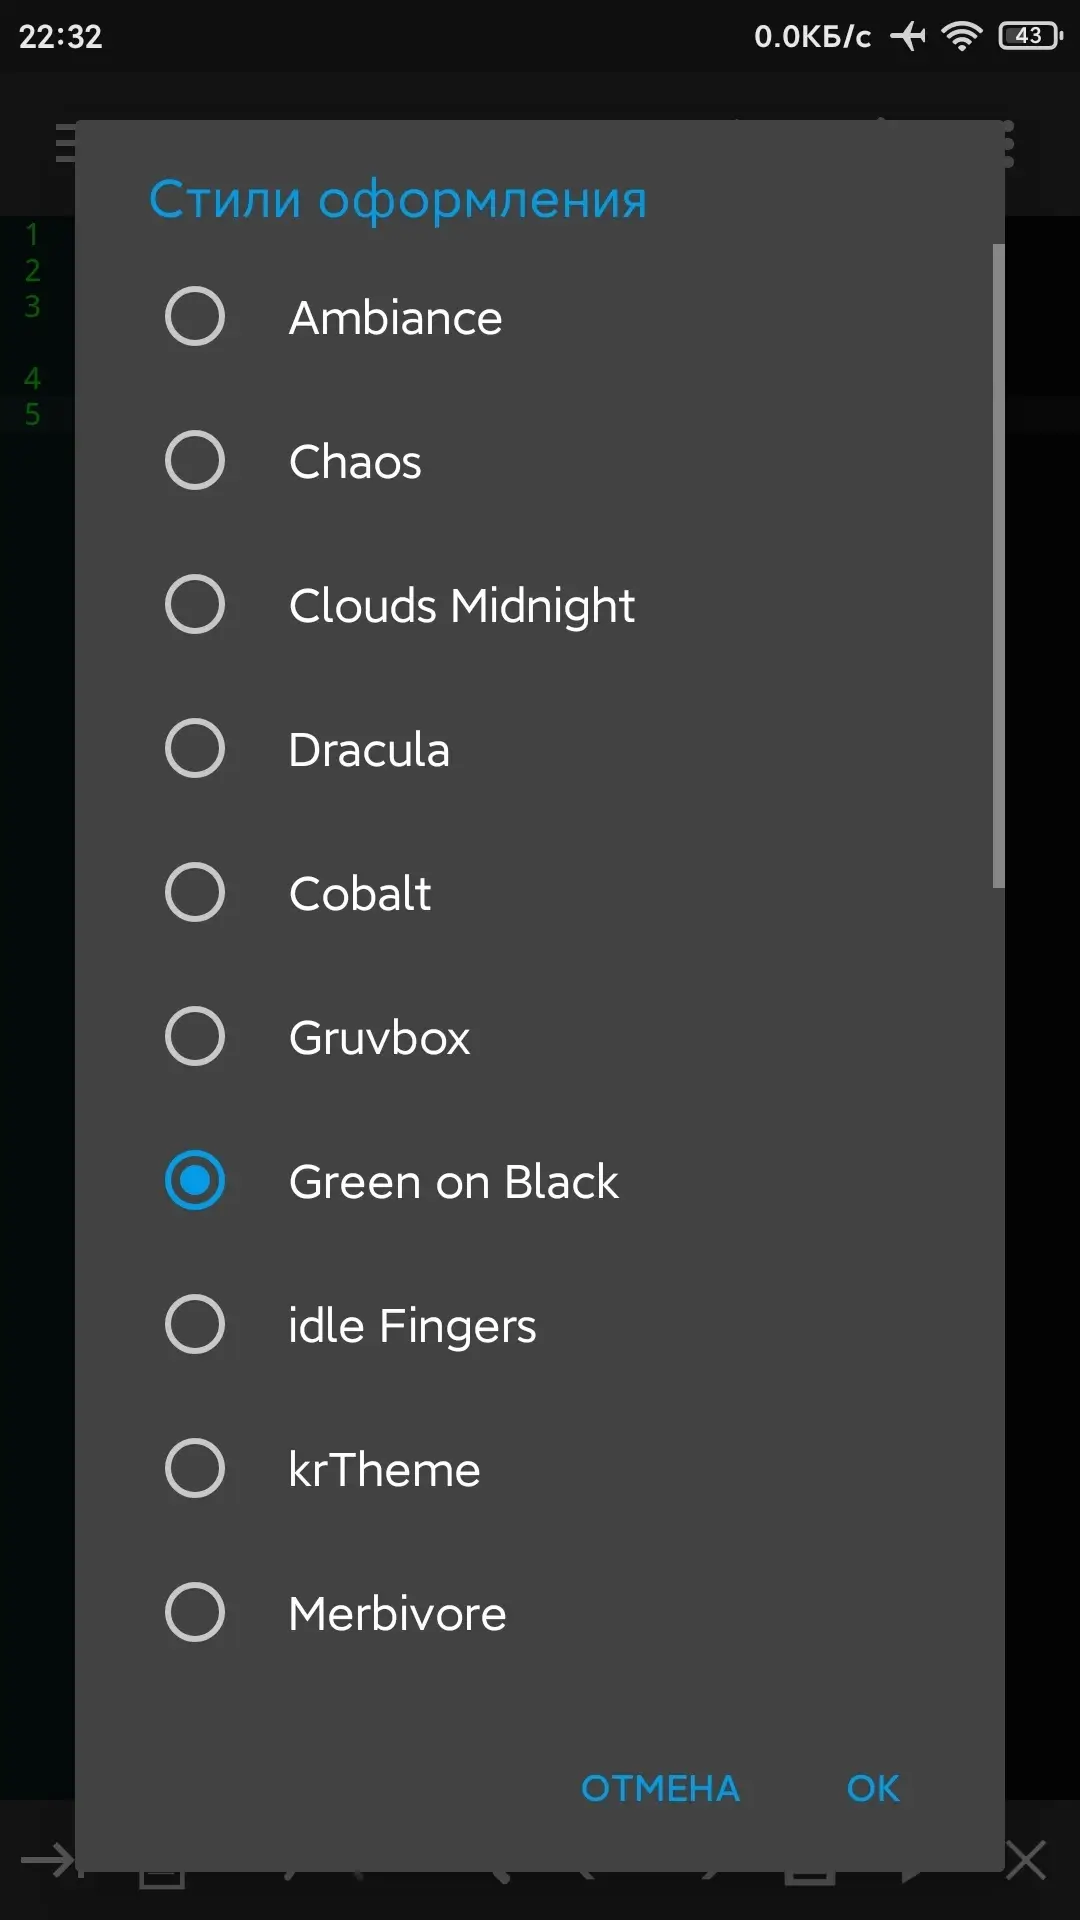
- Выбор из 3 тем приложения и более 30 тем подсветки синтаксиса;
- Интеграция с GitHub для удобного управления репозиториями;
- Подключение к файлам на Google Диске, Dropbox и OneDrive;
- Возможность отображения или скрытия номеров строк;
- Поддержка физической клавиатуры и горячих клавиш;
- Доступ к файлам через FTP, FTPS, SFTP и WebDAV;
- Подсказки, сворачивание и автозаполнение кода;
- Предпросмотр файлов HTML и Markdown;
- Отображение невидимых символов;
- Встроенная консоль для jаvascript.
Особенности модификации (от Balatan):
- Premium разблокирован;
- Отключены / Удалены ненужные разрешения, приёмники, поставщики и сервисы;
- Оптимизирована и выровнена графика, очищены ресурсы для быстрой загрузки;
- Разрешения / Сервисы / Поставщики рекламы удалены из AndroidManifest;
- Удалены рекламные ссылки и обнулены методы вызова;
- Отключена видимость рекламных макетов;
- Google Диск не работает;
- Отключена проверка установки пакета из Google Play Store;
- Удалён отладочный код;
- Удалены стандартные теги .source из соответствующих Java-файлов;
- Отключены функции Аналитики / Crashlytics / Firebase;
- Отсутствуют активные трекеры или реклама;
- Полная поддержка нескольких языков;
- Оригинальная подпись изменена.
Code Editor v0.11.10 (Pro)
apk
17.23 Mb
18
Версия 0.11.10 (119)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
02.09.2026, 12:06
Файл
code_editor_v0_11_10_b119_mod.apk
Имя
Code Editor
Имя(RU)
Редактор кода
Пакет
com.rhmsoft.code
MD5
a5583d2fd73a604059fb2fac54c0675e
SHA-1
a1a7c07f8e69ec77dca8278643d75d2c92a943d4
SHA-256
9e4d52dbb0c6ff41d5a44c438d472f427b432380c9a2b1f10c1af1087c60973e
Проверка
Google Play
Подпись
CN="rockz5555 OU=Droid Freedom Unit O=Droid Freedom Inc L=Unknown S=Unknown C=LK"
Имя
"rockz5555 OU=Droid Freedom Unit O=Droid Freedom Inc L=Unknown S=Unknown C=LK"
Действует от
05.12.2014 03:45:57 MSK
Действует до
27.11.2044 03:45:57 MSK
MD5
a8378db5c589a9a7eaac97e2279e8a8a
SHA-1
60c2ca515229da14caa5527a7b8aa86de3bee73c
SHA-256
0cfb4663831a0fb8d6973aad44e221a8ba78f7f684bd0b17d3b44bec82316484
Серийник
638fbad3
Схема
v2 + v3
Ключ
Balatan
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
56