

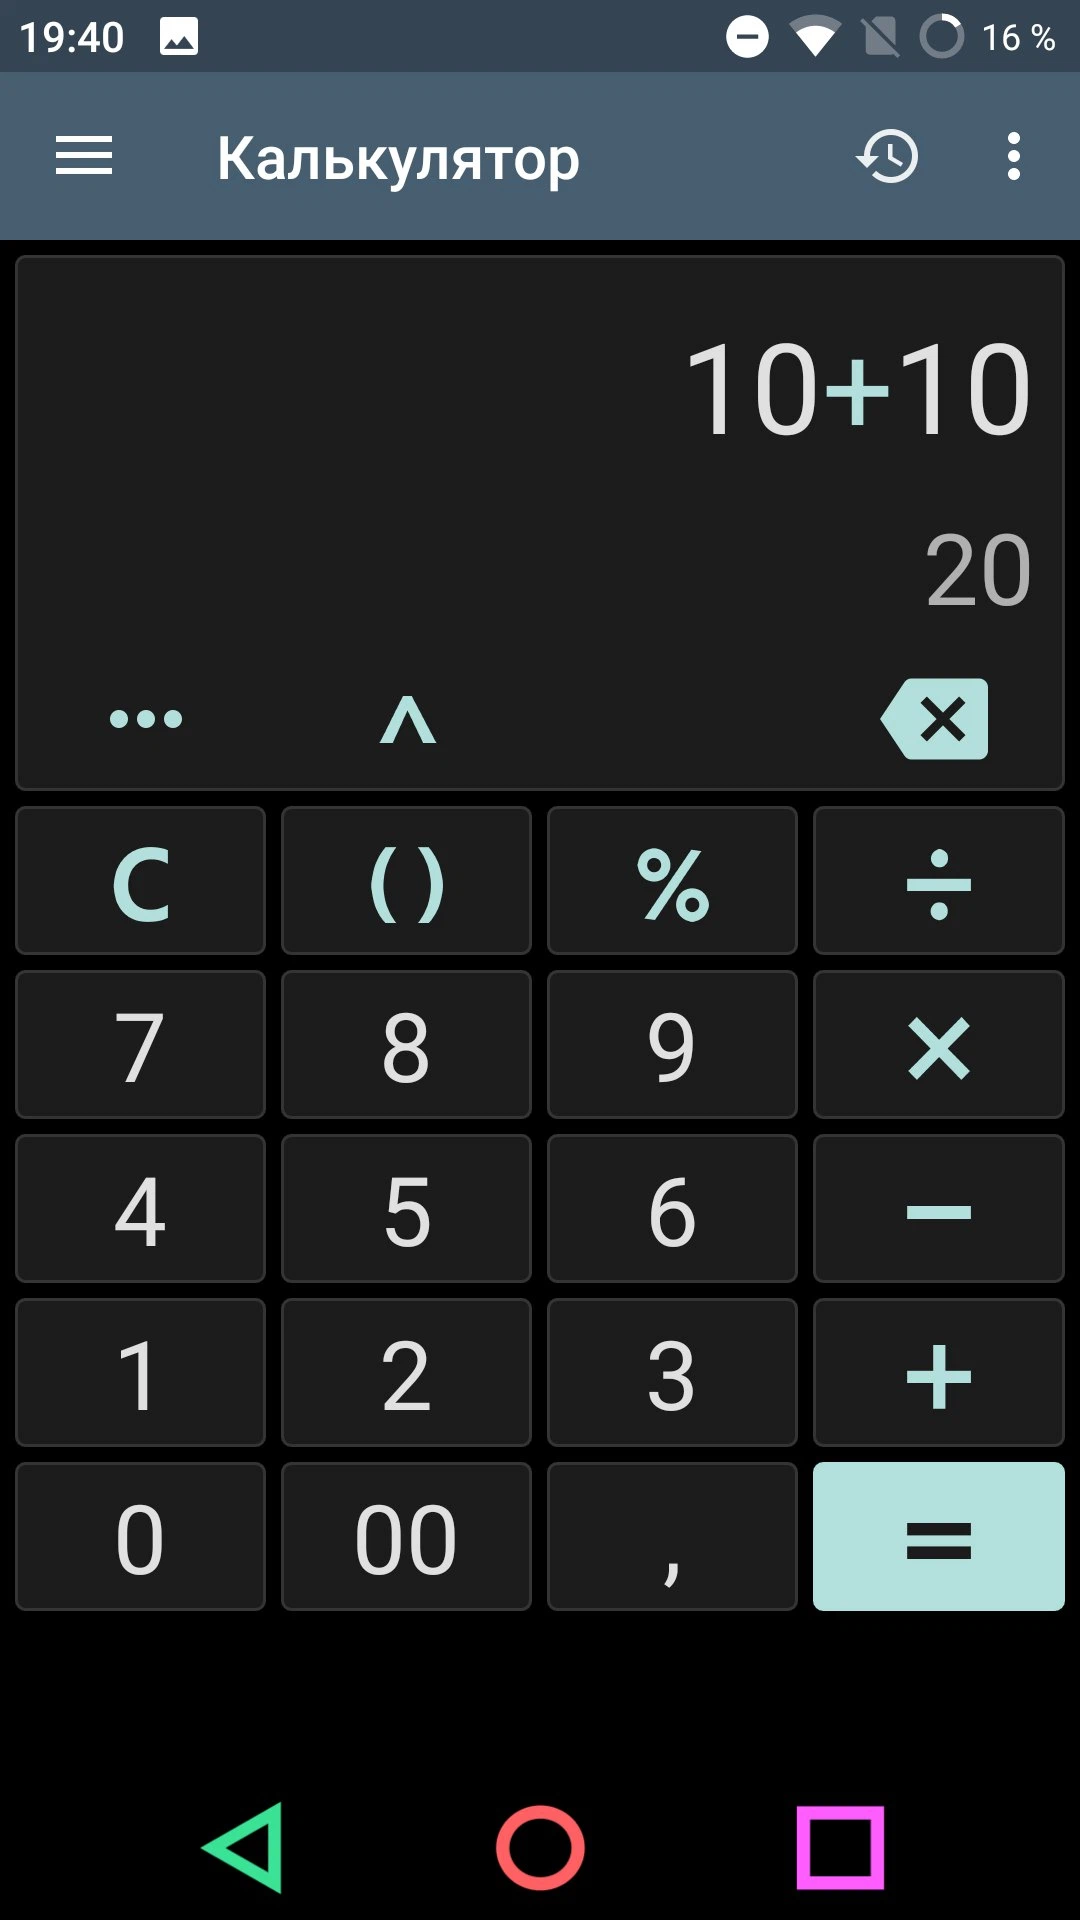
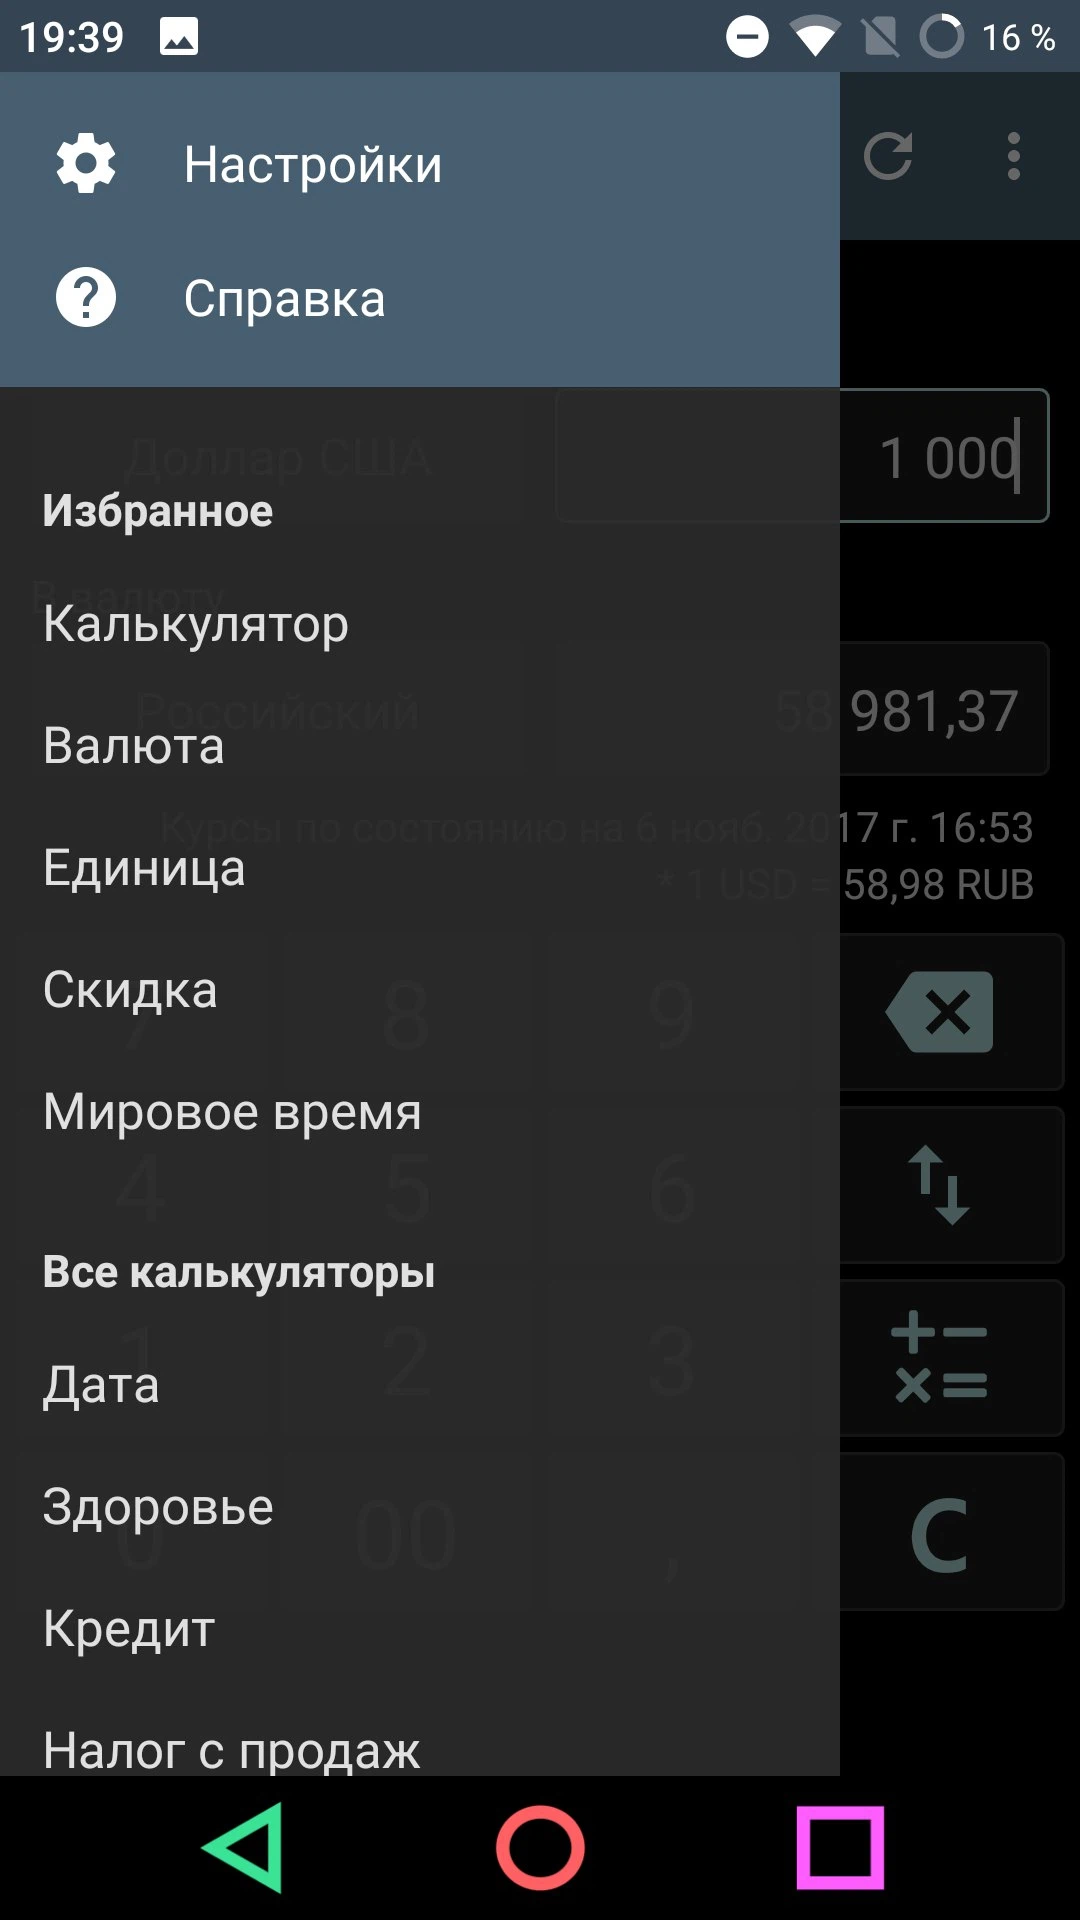
ClevCalc (Premium) - Упростит выполнение любых расчётов в повседневной жизни и позволит заменить сразу несколько отдельных приложений одним многофункциональным калькулятором. Простой интерфейс обеспечит быстрое освоение, а широкий набор встроенных калькуляторов позволит решать задачи разного уровня, от элементарных арифметических операций и научных вычислений до сложных финансовых расчётов, конвертаций валют и измерений.
Приложение поможет рассчитать проценты, налоги, чаевые, кредитные выплаты, отслеживать курсы валют в реальном времени и даже запланировать важные даты, такие как юбилеи или овуляция. Оно сделает процесс расчётов максимально удобным и эффективным для любых нужд.
Список поддерживаемых калькуляторов:
- Калькулятор ( + Научный калькулятор )
- Конвертер единиц измерения
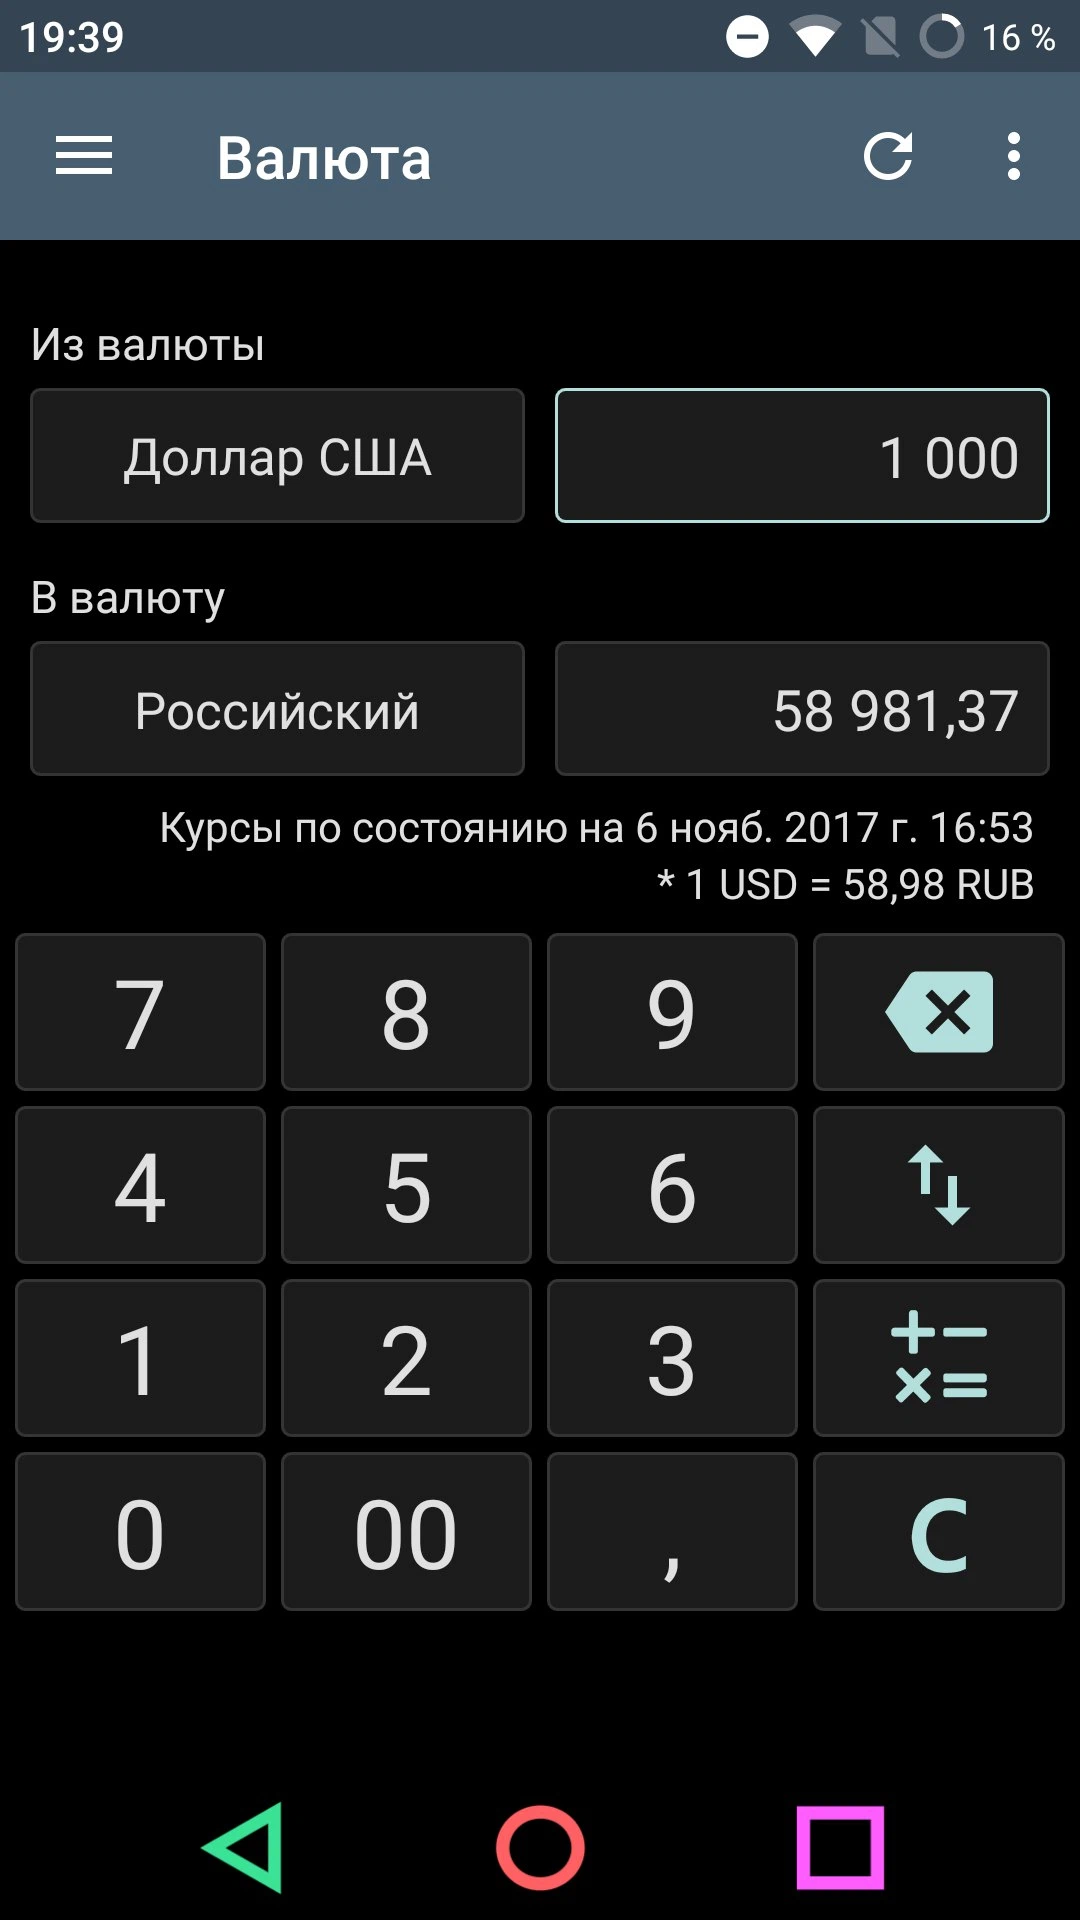
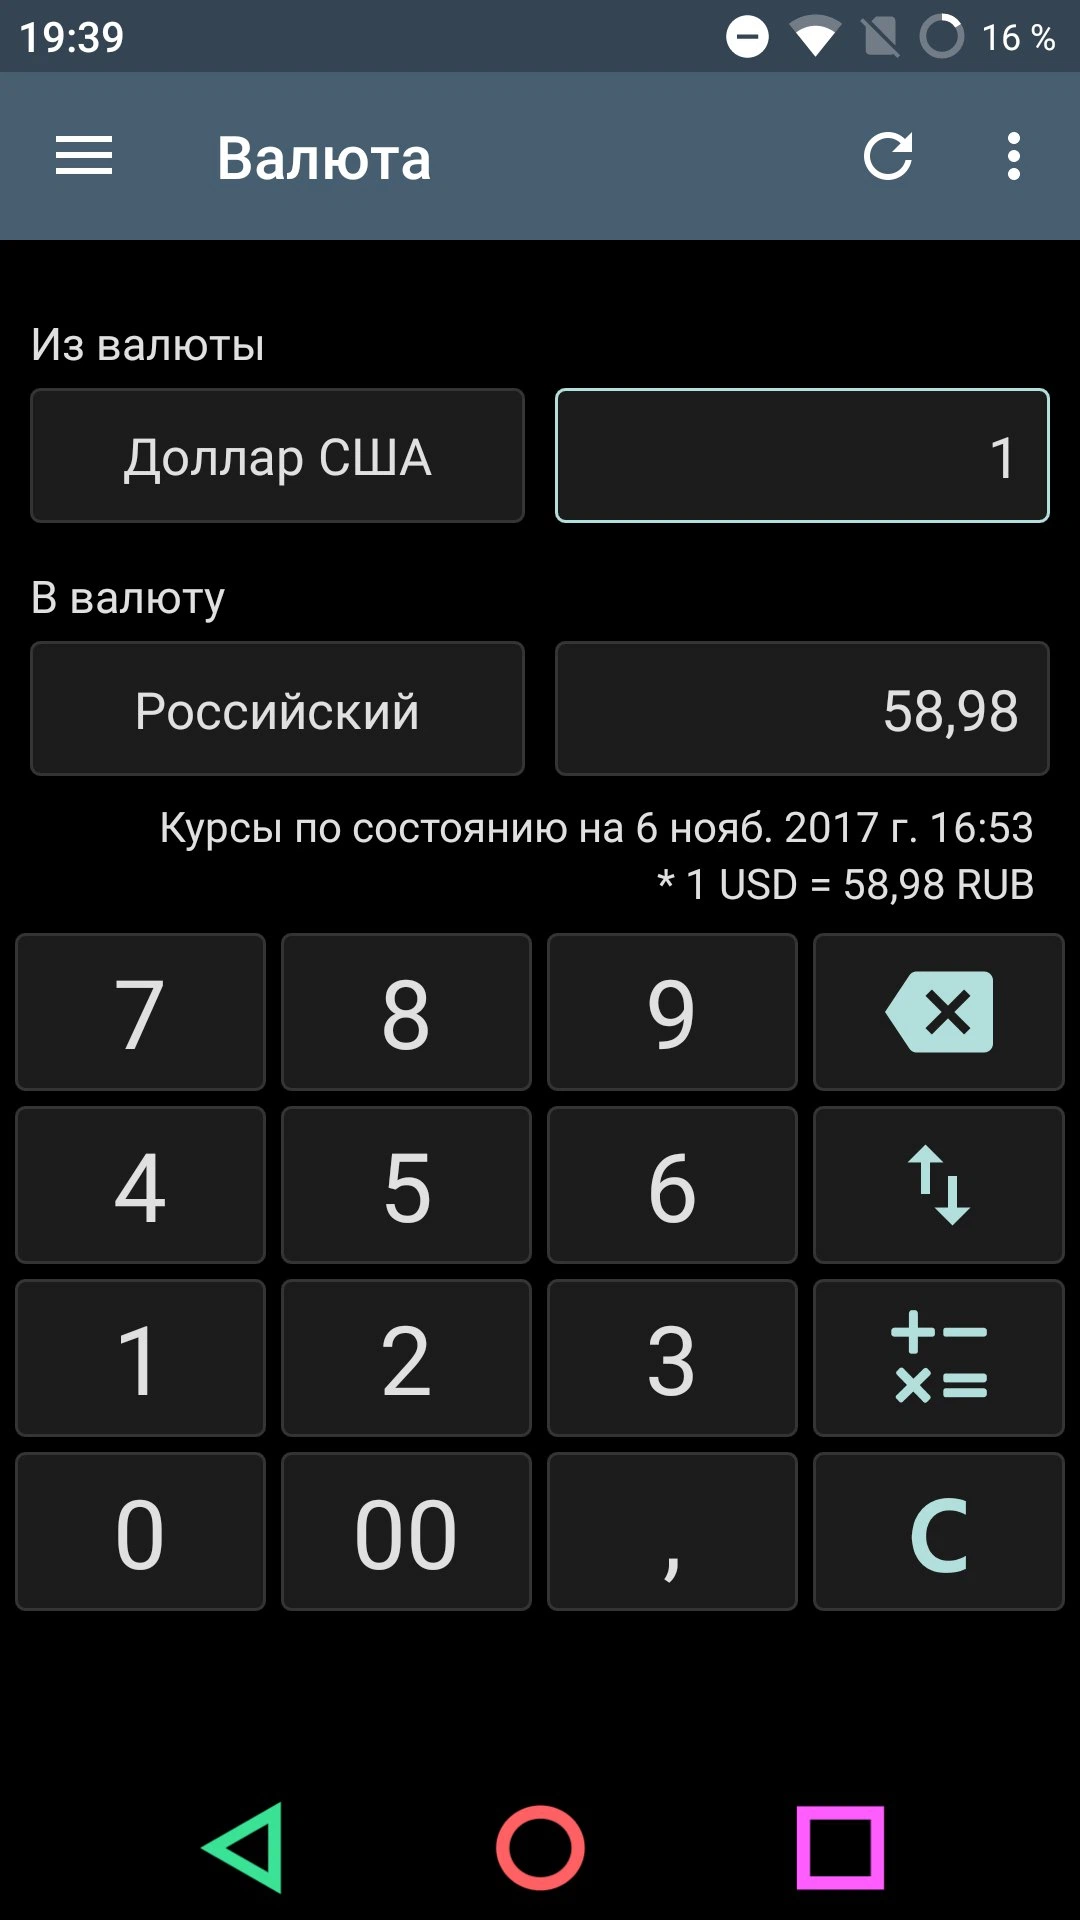
- Конвертер валют
- Калькулятор процентов
- Калькулятор Скидка
- Кредитный калькулятор
- Калькулятор дат
- Калькулятор здоровья
- Калькулятор стоимости топлива для автомобиля
- Калькулятор эффективности использования топлива
- Калькулятор оценок
- Калькулятор чаевых
- Вычисление налога с продаж
- Калькулятор цены
- Конвертер мирового времени
- Калькулятор овуляции
- Шестнадцатеричный конвертер
- Калькулятор сбережений
Особенности модификации (от FuRReX):
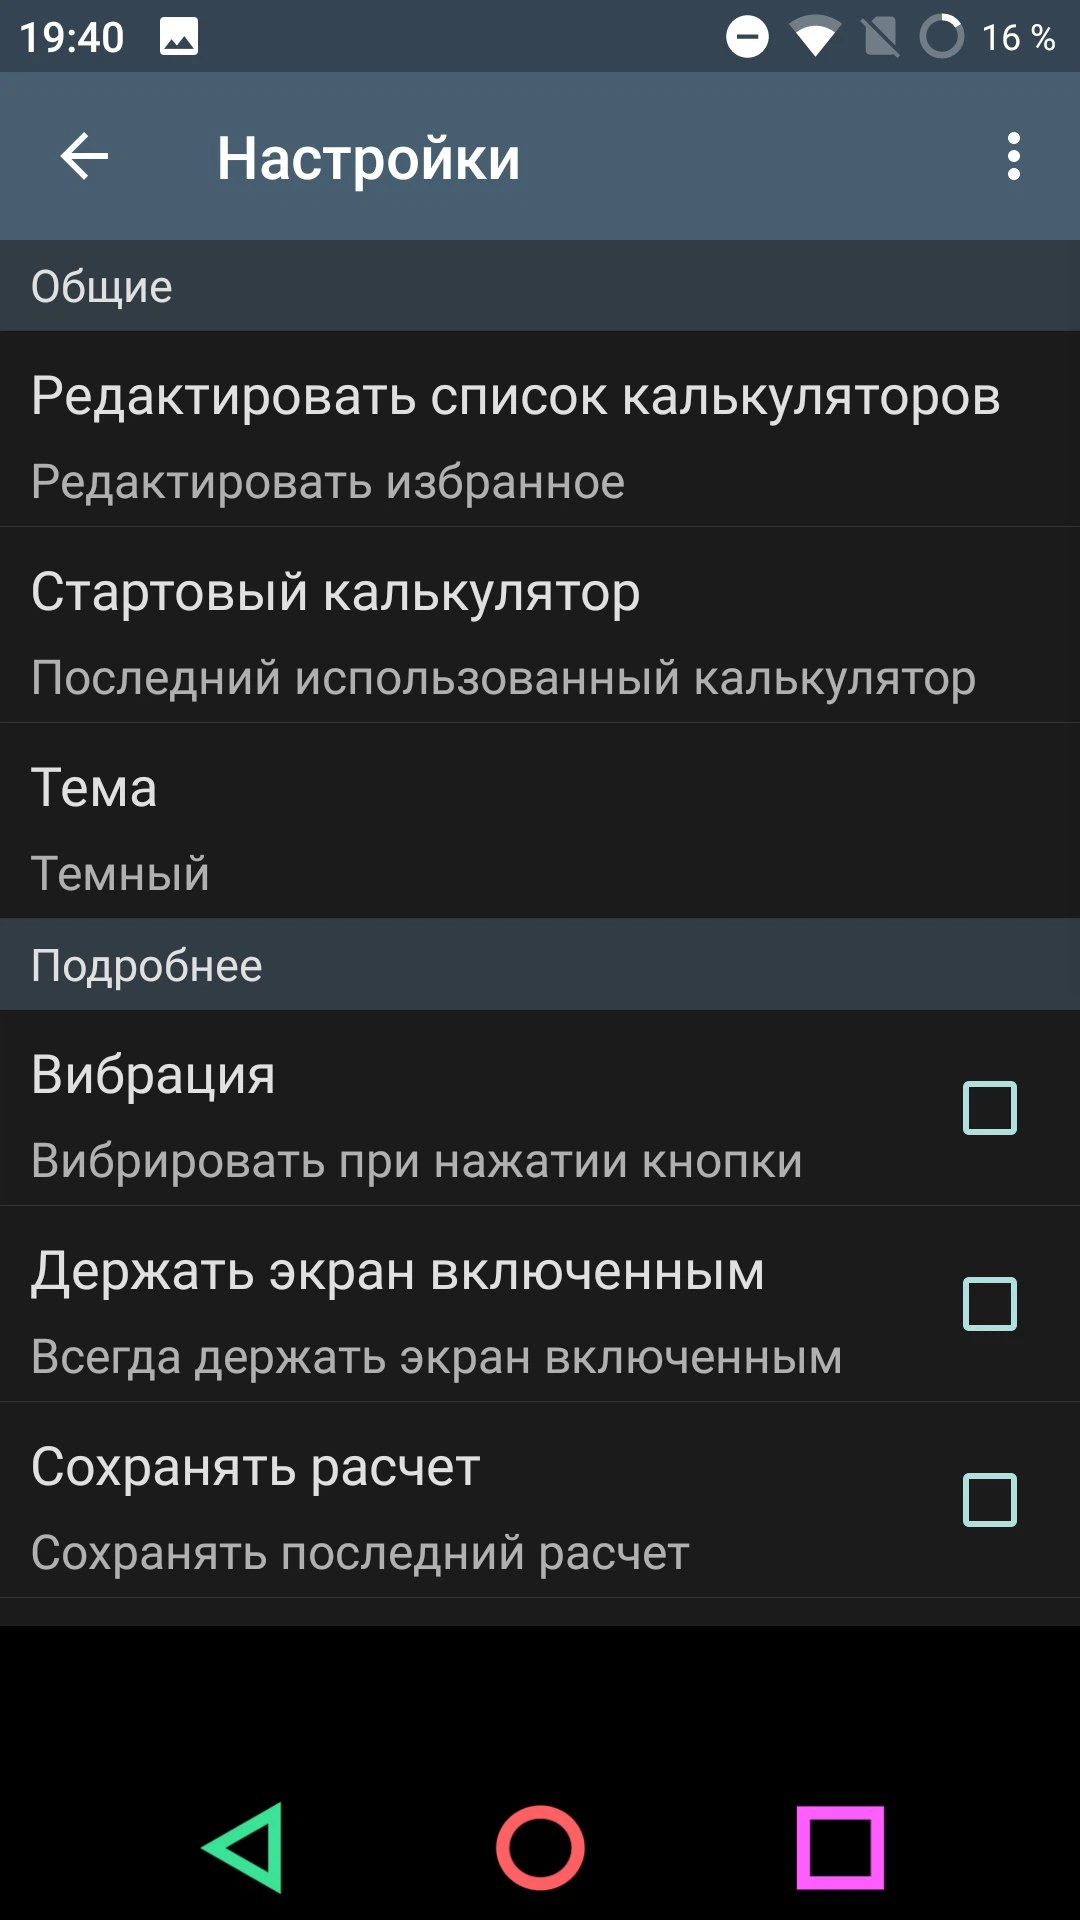
- Premium разблокирован;
- Удалена проверка лицензии;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
ClevCalc v2.24.15 (Premium)
apk
30.27 Mb
13
Версия 2.24.15 (191)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 8.0+ (API 26)
VirusTotal
04.10.2026, 22:39
Файл
clevcalc_v2_24_15_uni_modded_p_kill.apk
Имя
ClevCalc
Пакет
com.dencreak.dlcalculator
MD5
6d5119d1b55b93c7d378e2a0a50f8232
SHA-1
63238fa6ba47cb96004a1f5a8ec2287ca71b2743
SHA-256
caac7500e15f65246ef9e909c6b1e8d043ae4b2b5f9f71f5265da63bf38a2106
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64