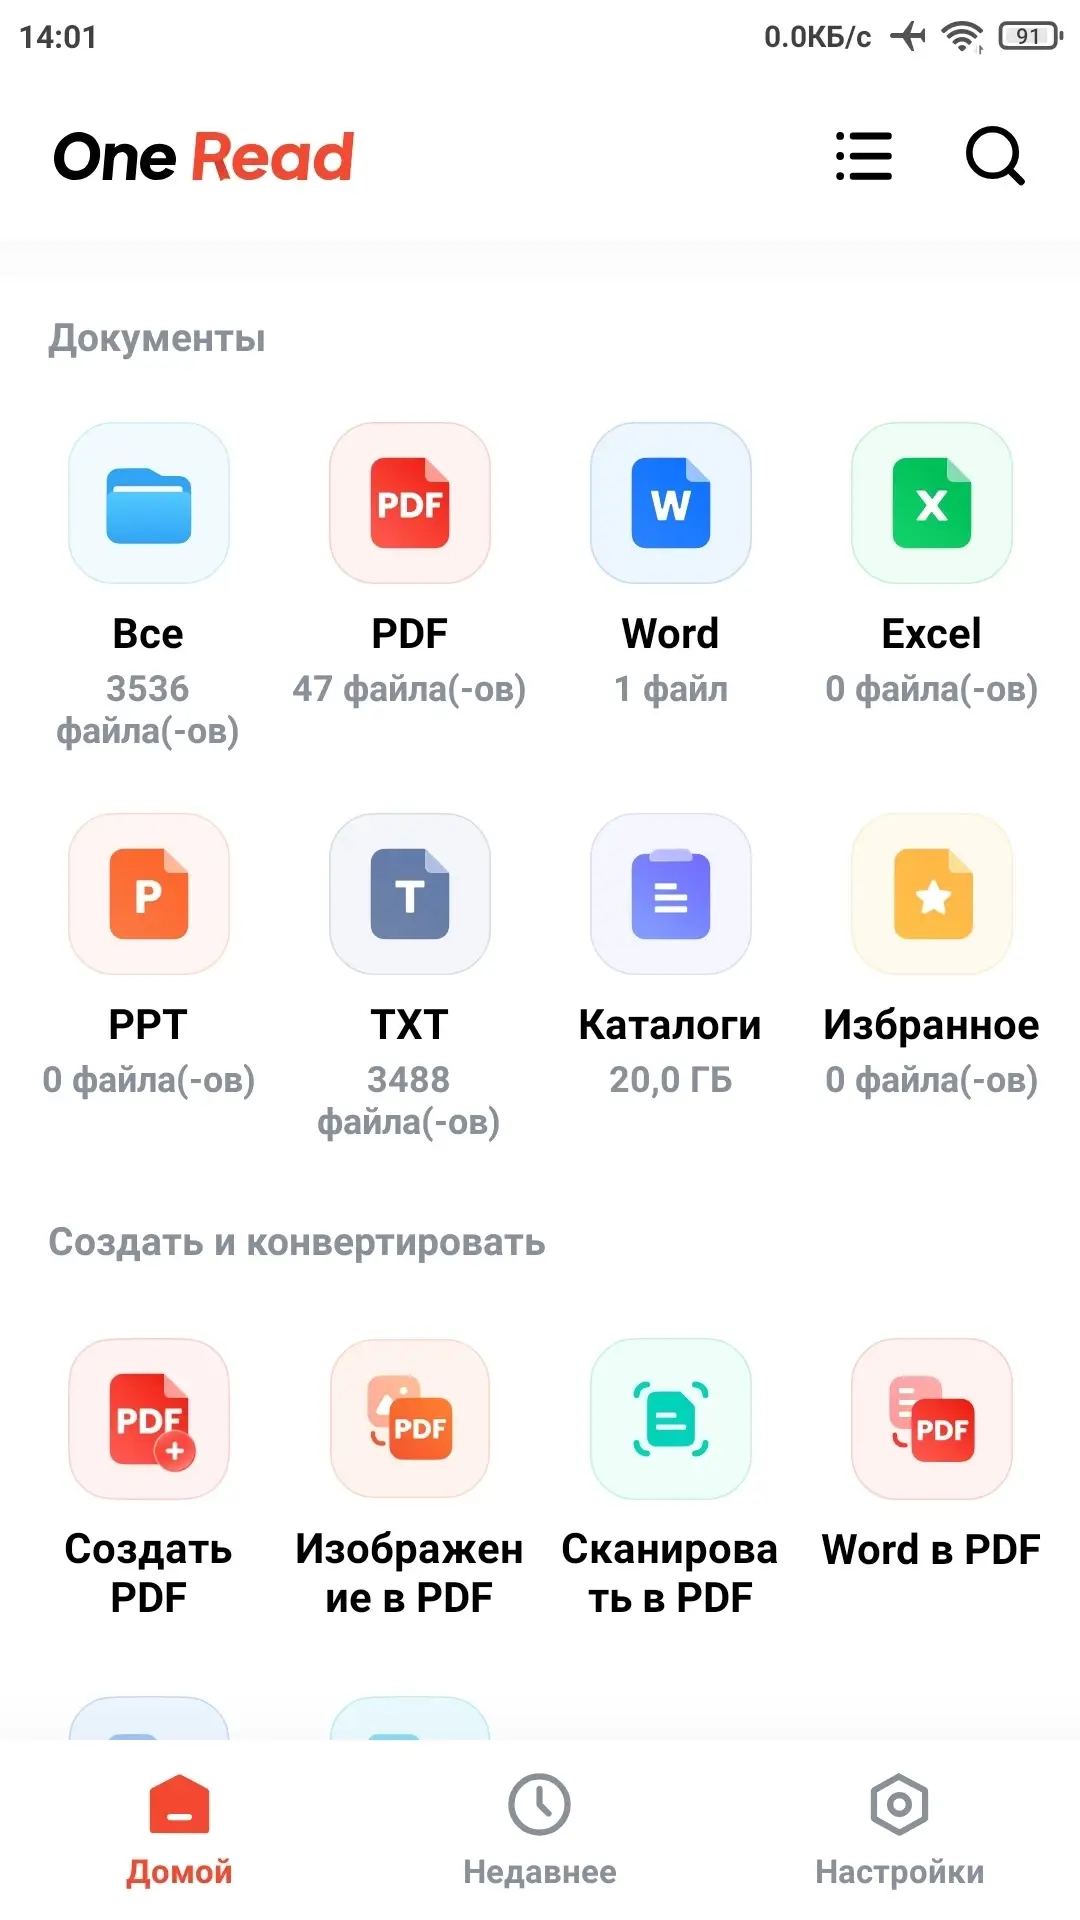
One Read (Pro) - Позволит мгновенно открывать документы любых форматов на вашем андроид-устройстве, где бы вы ни находились. Приложение сочетает в себе функции читалок для PDF, DOC, DOCX, XLS, XLXS, PPT, TXT и многих других форматов, благодаря чему поиск и просмотр файлов станут гораздо удобнее. Автоматическое сканирование и организация файлов по типу и папкам обеспечат быстрый доступ к нужным документам.
Встроенный файловый менеджер облегчит навигацию, а опция добавления в избранное предоставит возможность открывать важные документы одним нажатием.
Благодаря приложению "Все Документы Читатель" вы сможете читать, просматривать и делиться документами самых популярных форматов.
Особенности приложения:
- Удобная организация и просмотр документов;
- Мгновенное открытие всех популярных форматов;
- Поиск и сортировка файлов по разным параметрам;
- Работа с файлами PDF, DOC, DOCX, XLS, XLXS, PPT и другими;
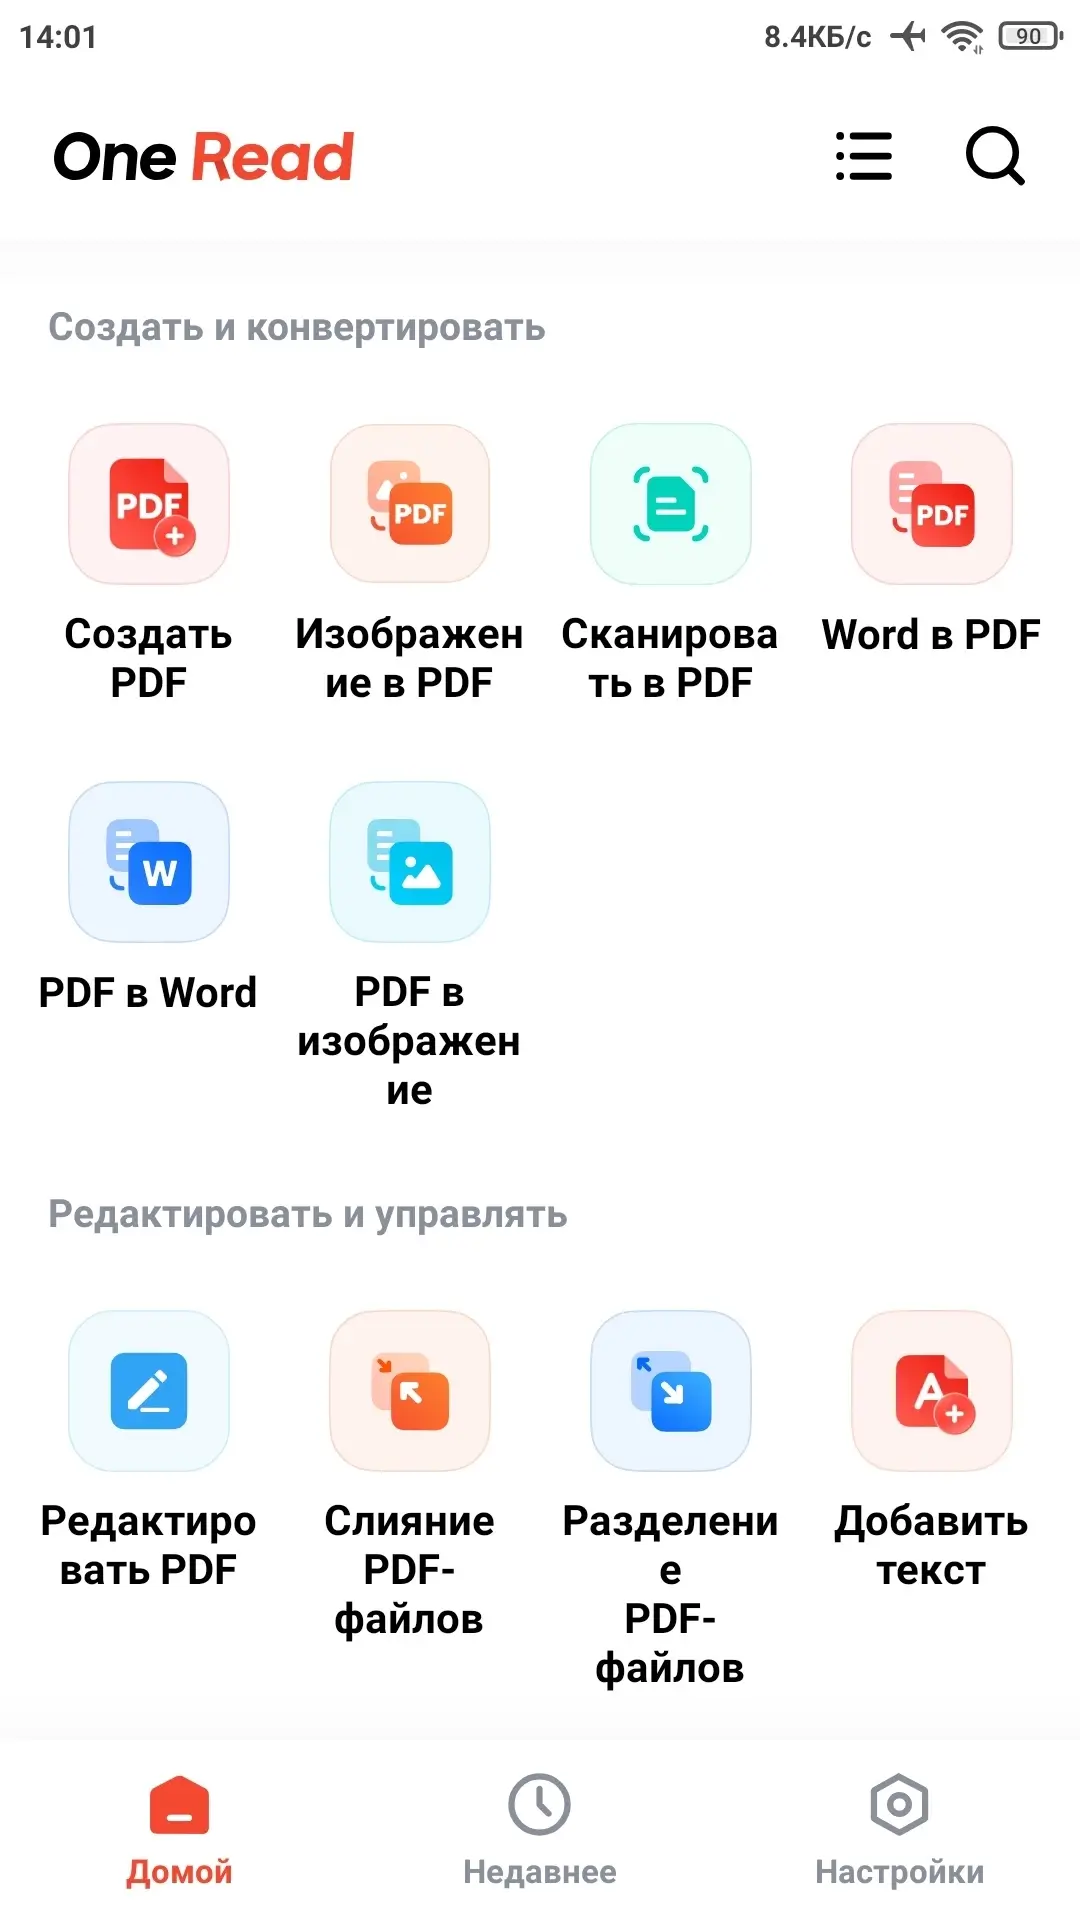
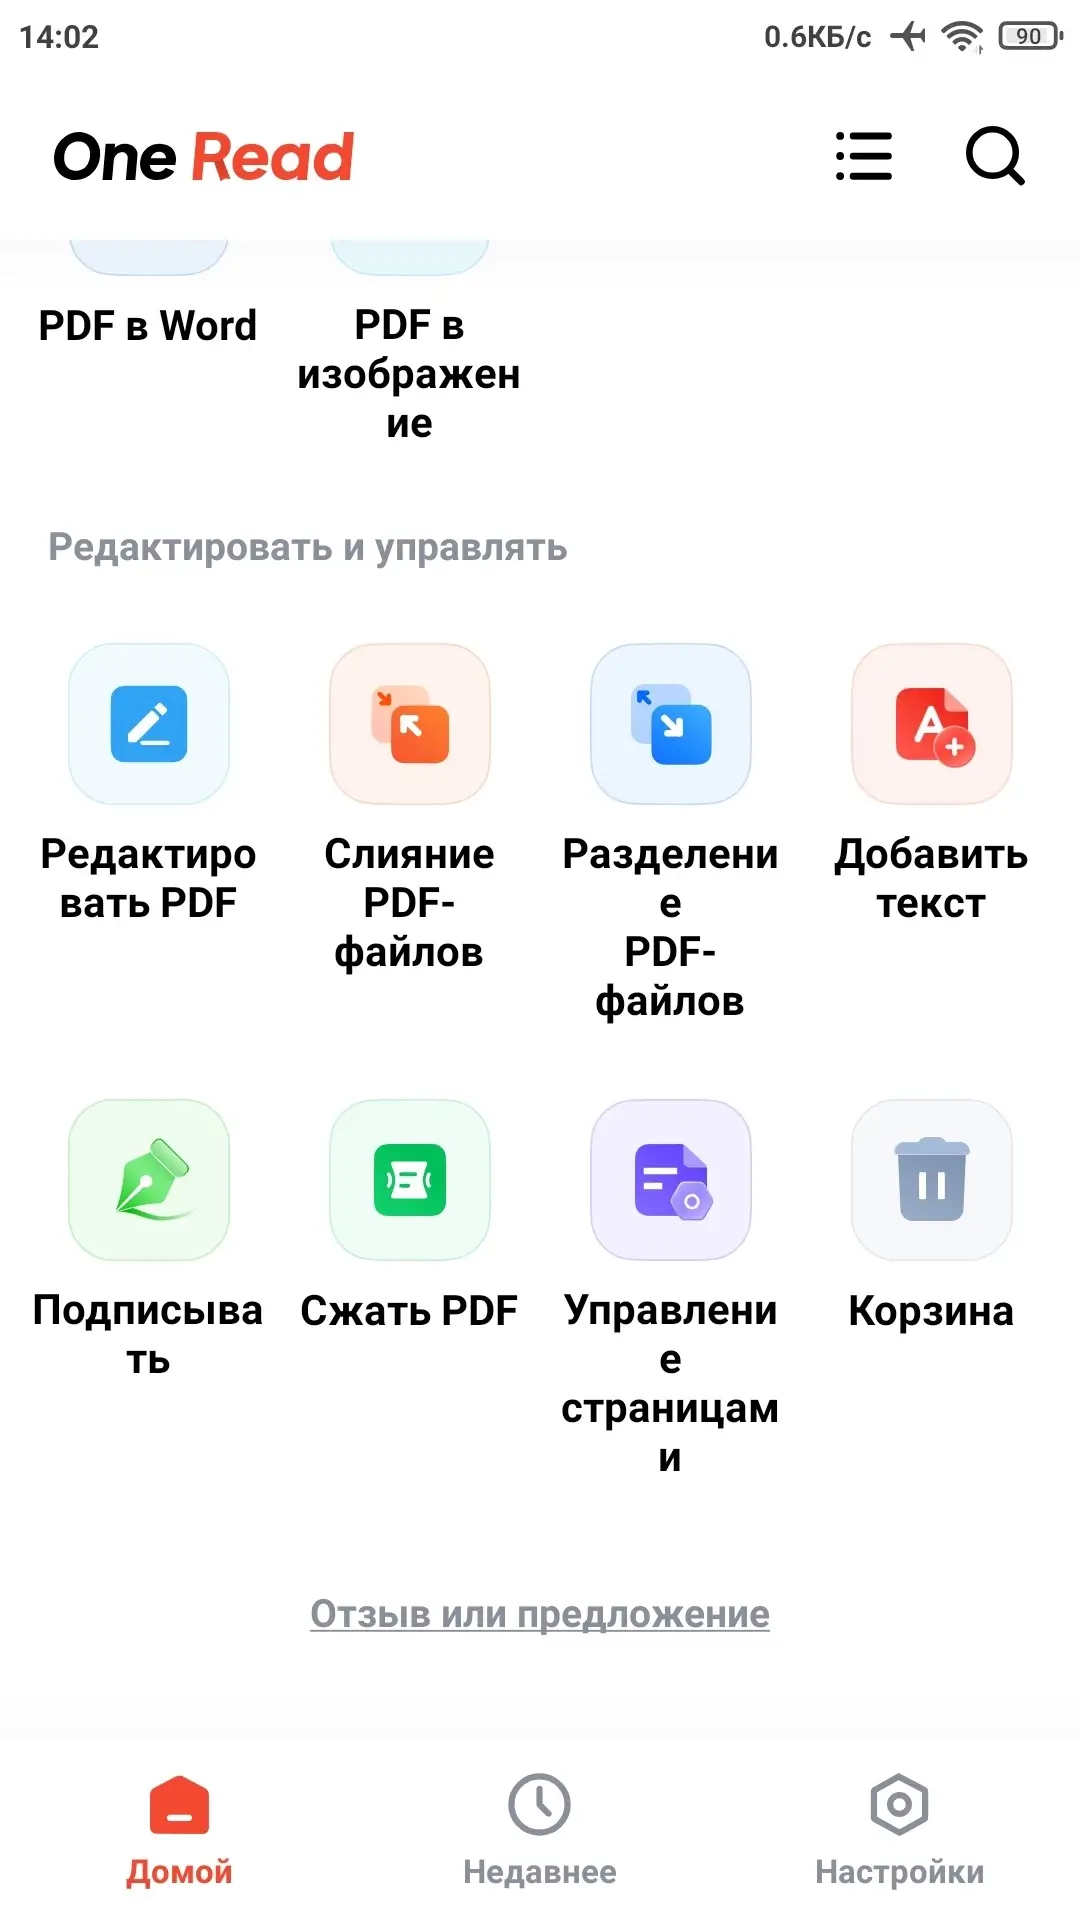
- Конвертация, сжатие, слияние и разделение PDF-файлов;
- Возможность добавлять документы в избранное;
- Большой выбор инструментов для работы с PDF;
- Интуитивный и современный интерфейс.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
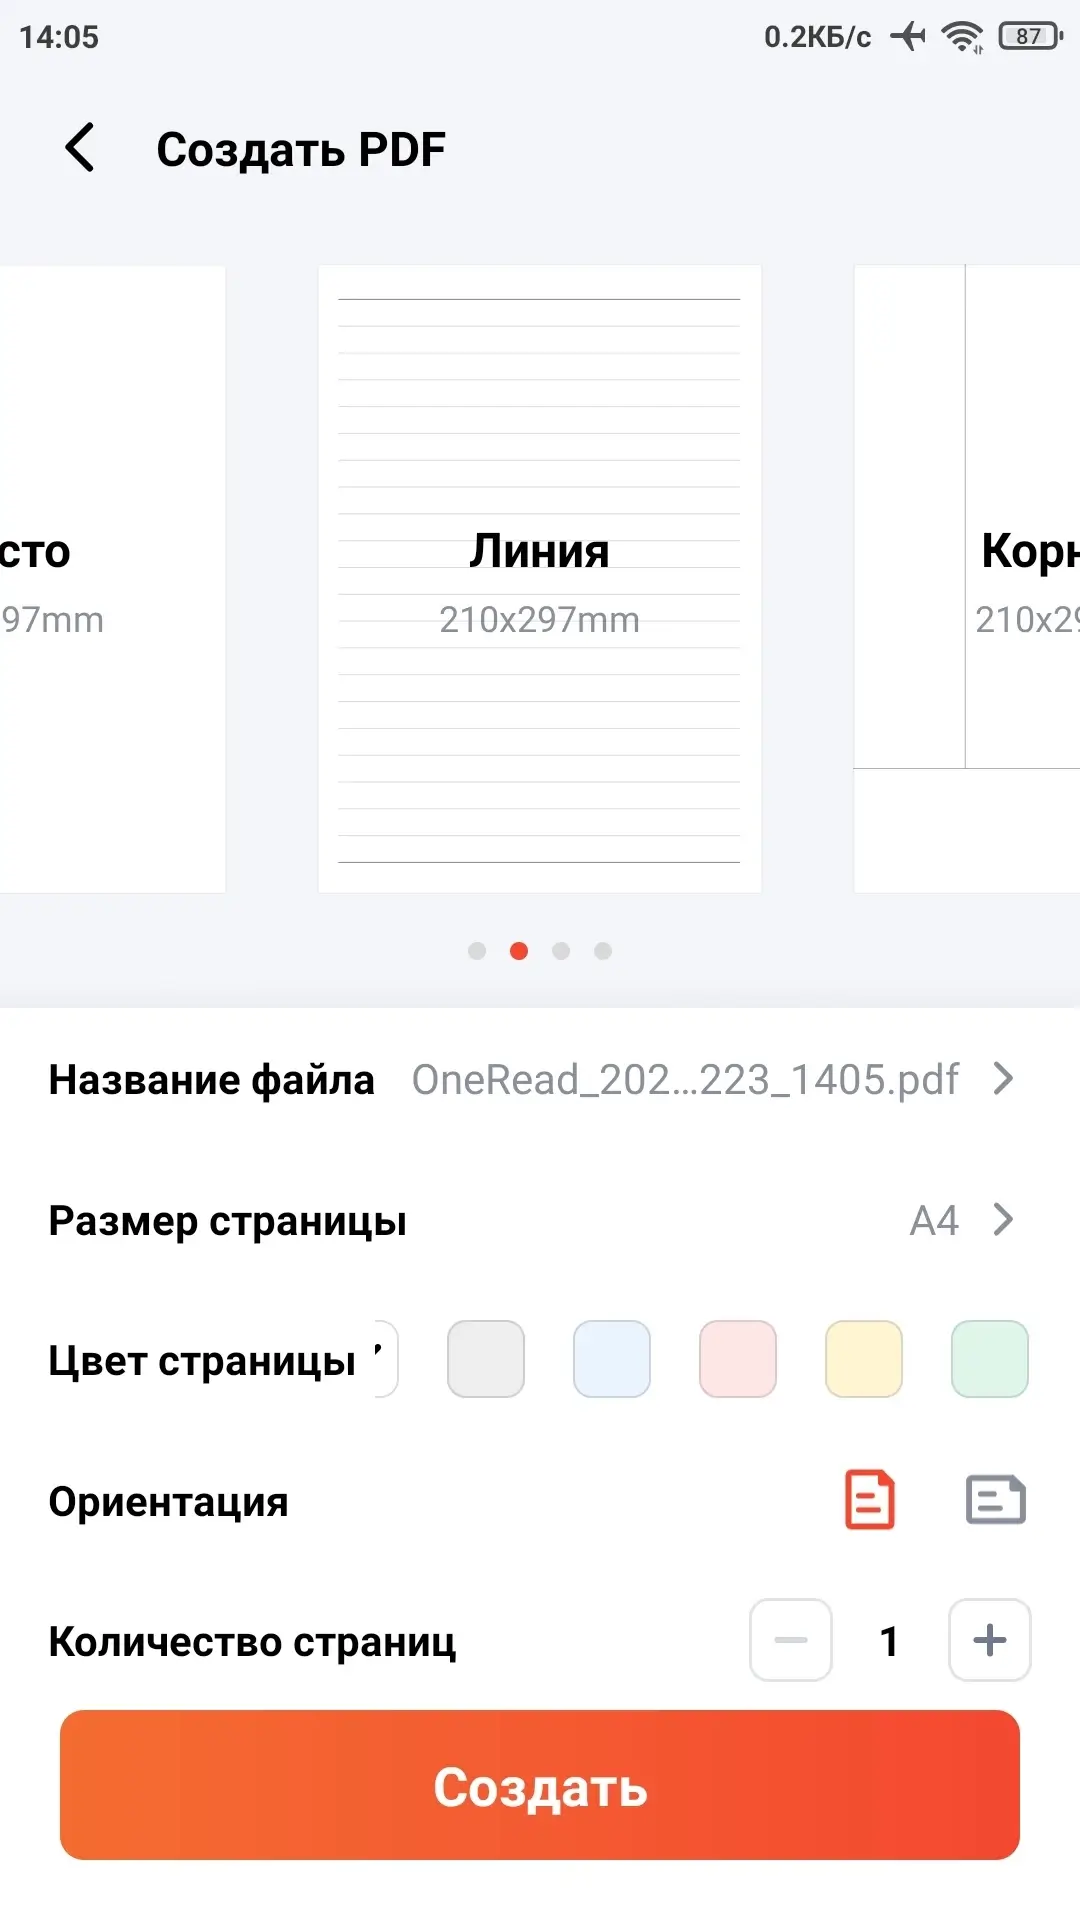
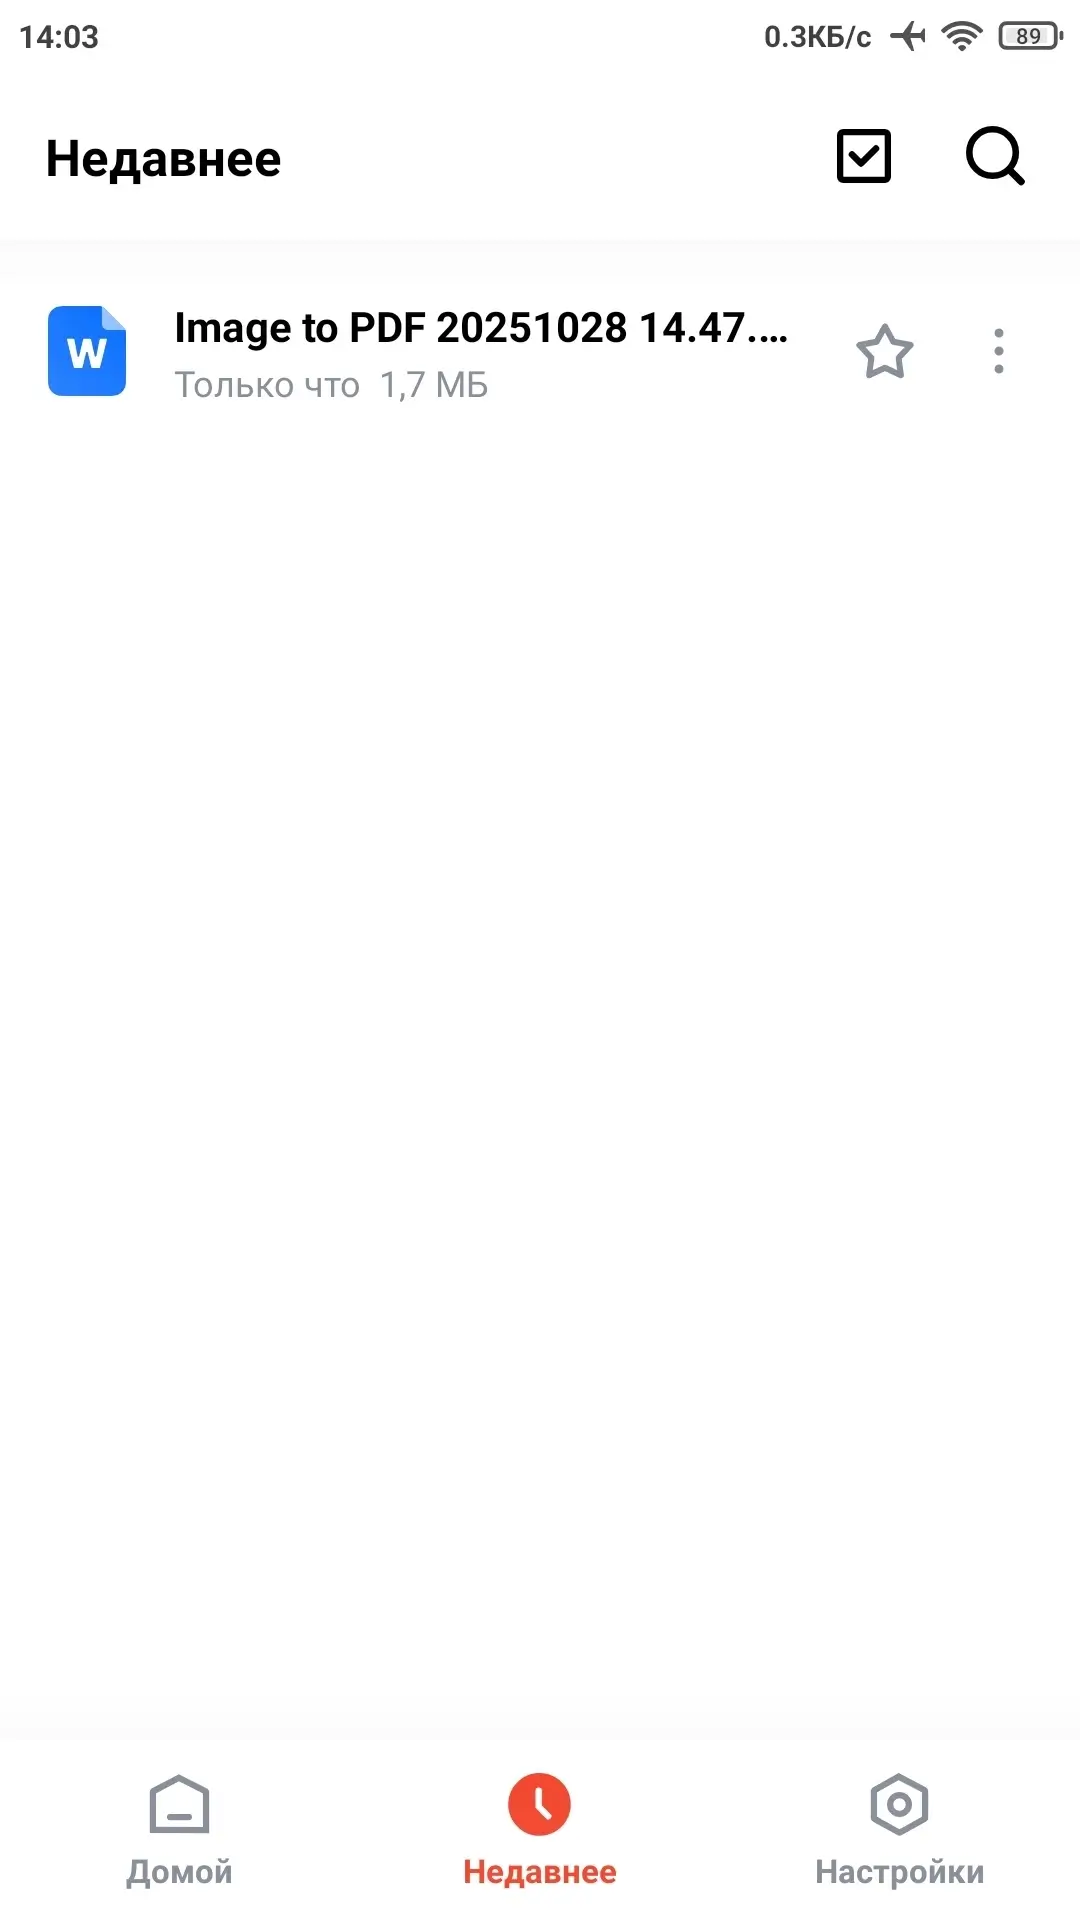

Как исправить проблему:
- Нужно убедиться в наличи root-прав;
- Нужно применить патчи проверки подписи от Lucky Patcher;
- Скачиваем и устанавливаем оригинальную версию из Google Play;
- Запускаем оригинальную версию, переходим в раздел инструментов;
- Теперь нужно убедиться, что в инструментах приложения всё загружено;
- Скачиваем премиум версию и устанавливаем её поверх оригинальной;
- Заходим в мод и проверяем работоспособность инструмента.
Для дальнейших обновлений достаточно будет обновить модификацию поверх уже установленной.
One Read v1.3.3 (Pro)
apk
86.8 Mb
88
Версия 1.3.3 (65)
Архитектуры ARMv7, ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
04.10.2026, 02:41
Файл
one_read_v1_3_3_uni_modded_kill.apk
Имя
One Read
Пакет
alldocumentreader.office.viewer.filereader
MD5
c39b4215555f67b48c6f902d16f45309
SHA-1
2a6ba01314bb1bb64908b103f4b8b2b41542dfa5
SHA-256
8f178806b819ca6cb5cb8f6499d491f98e641d15d2d75b677290acdb35750956
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
62