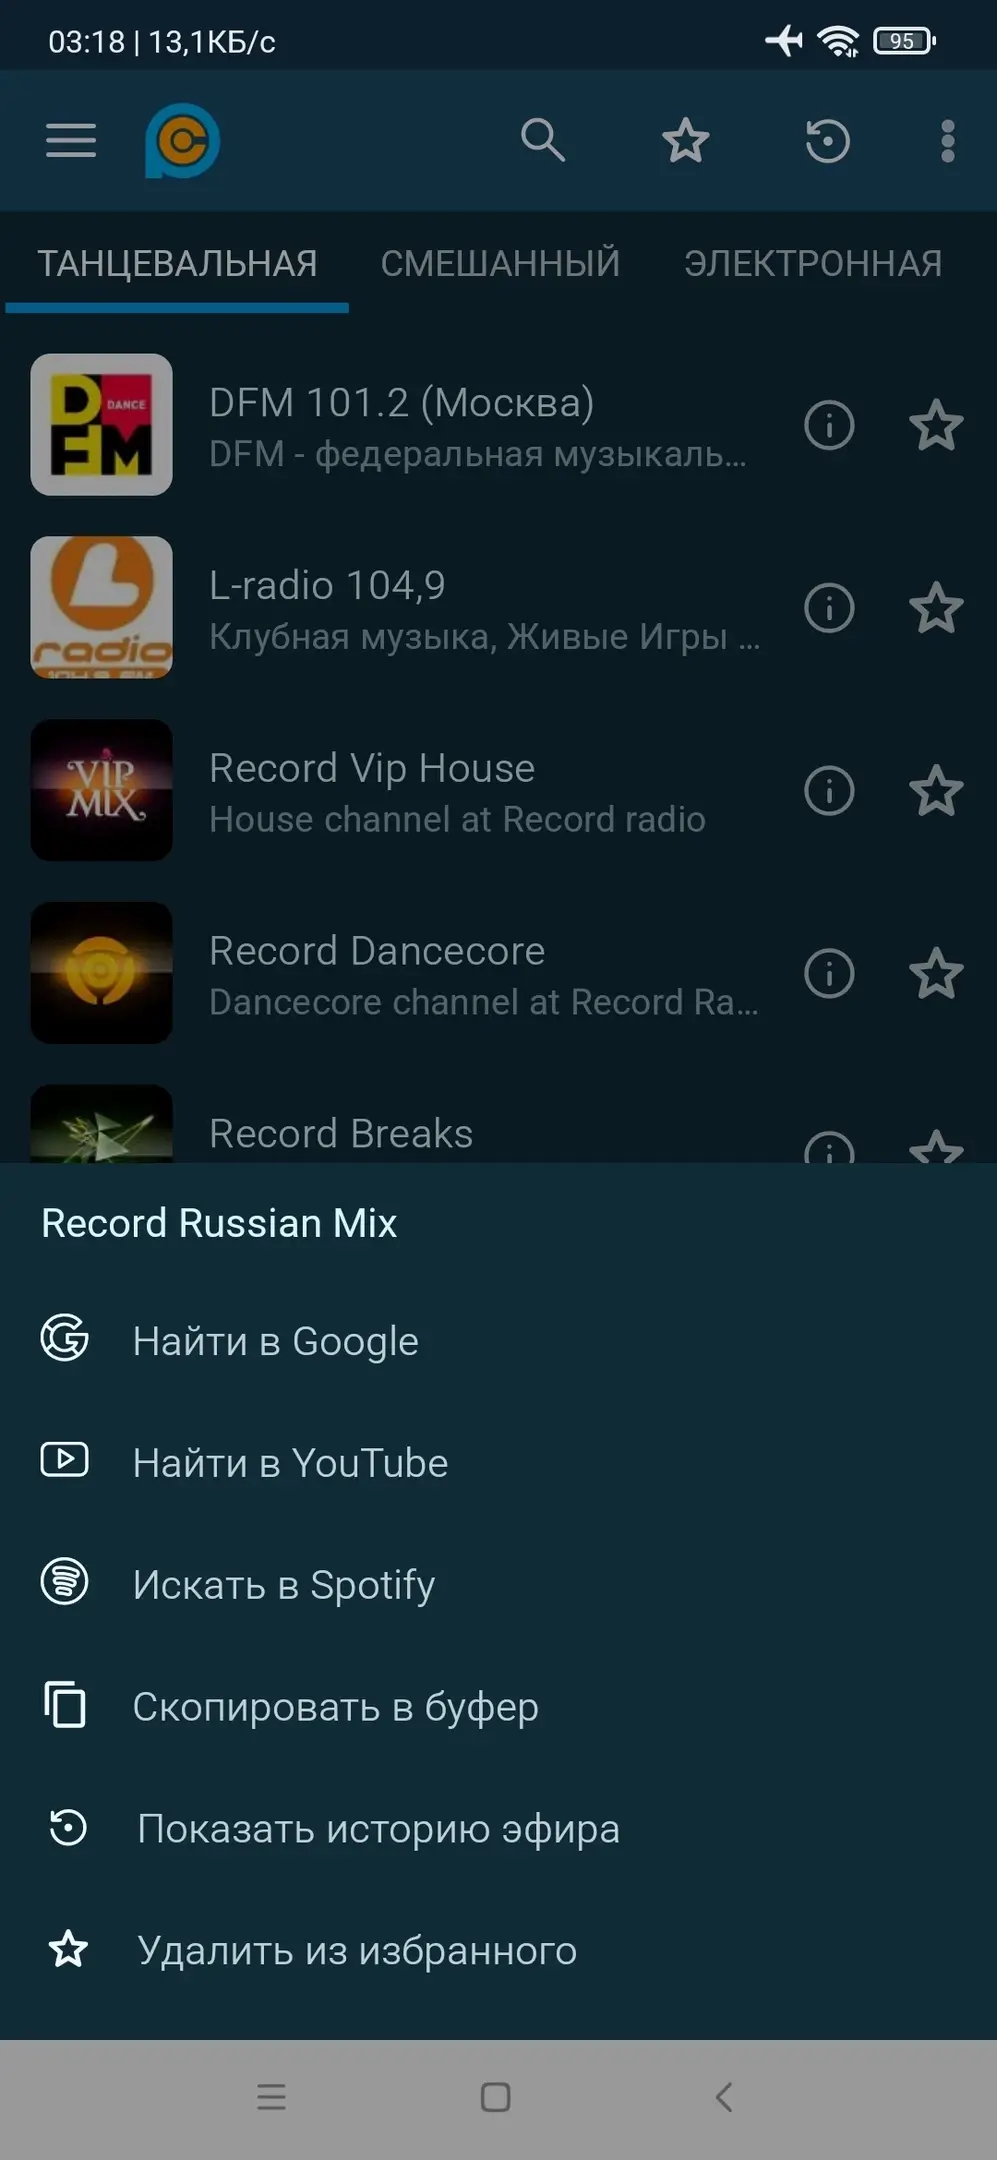
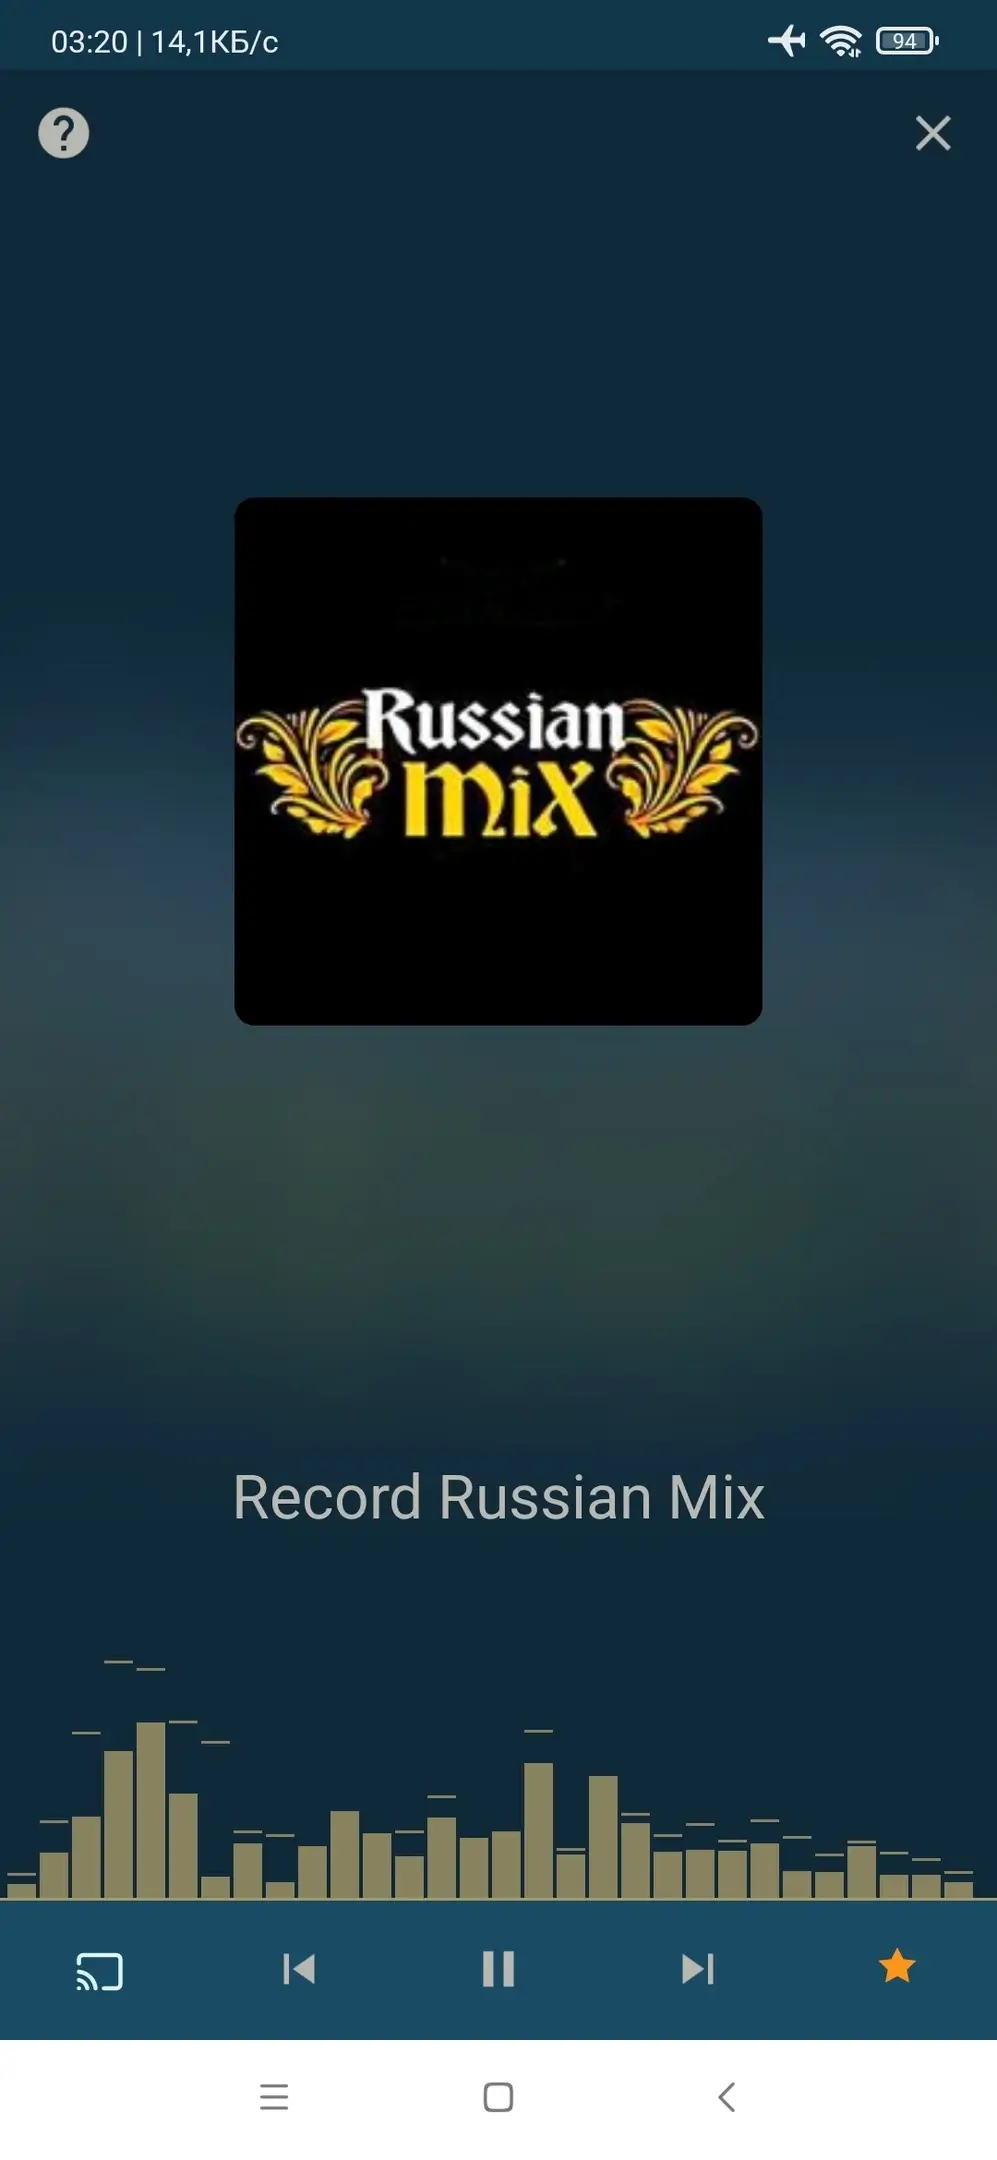
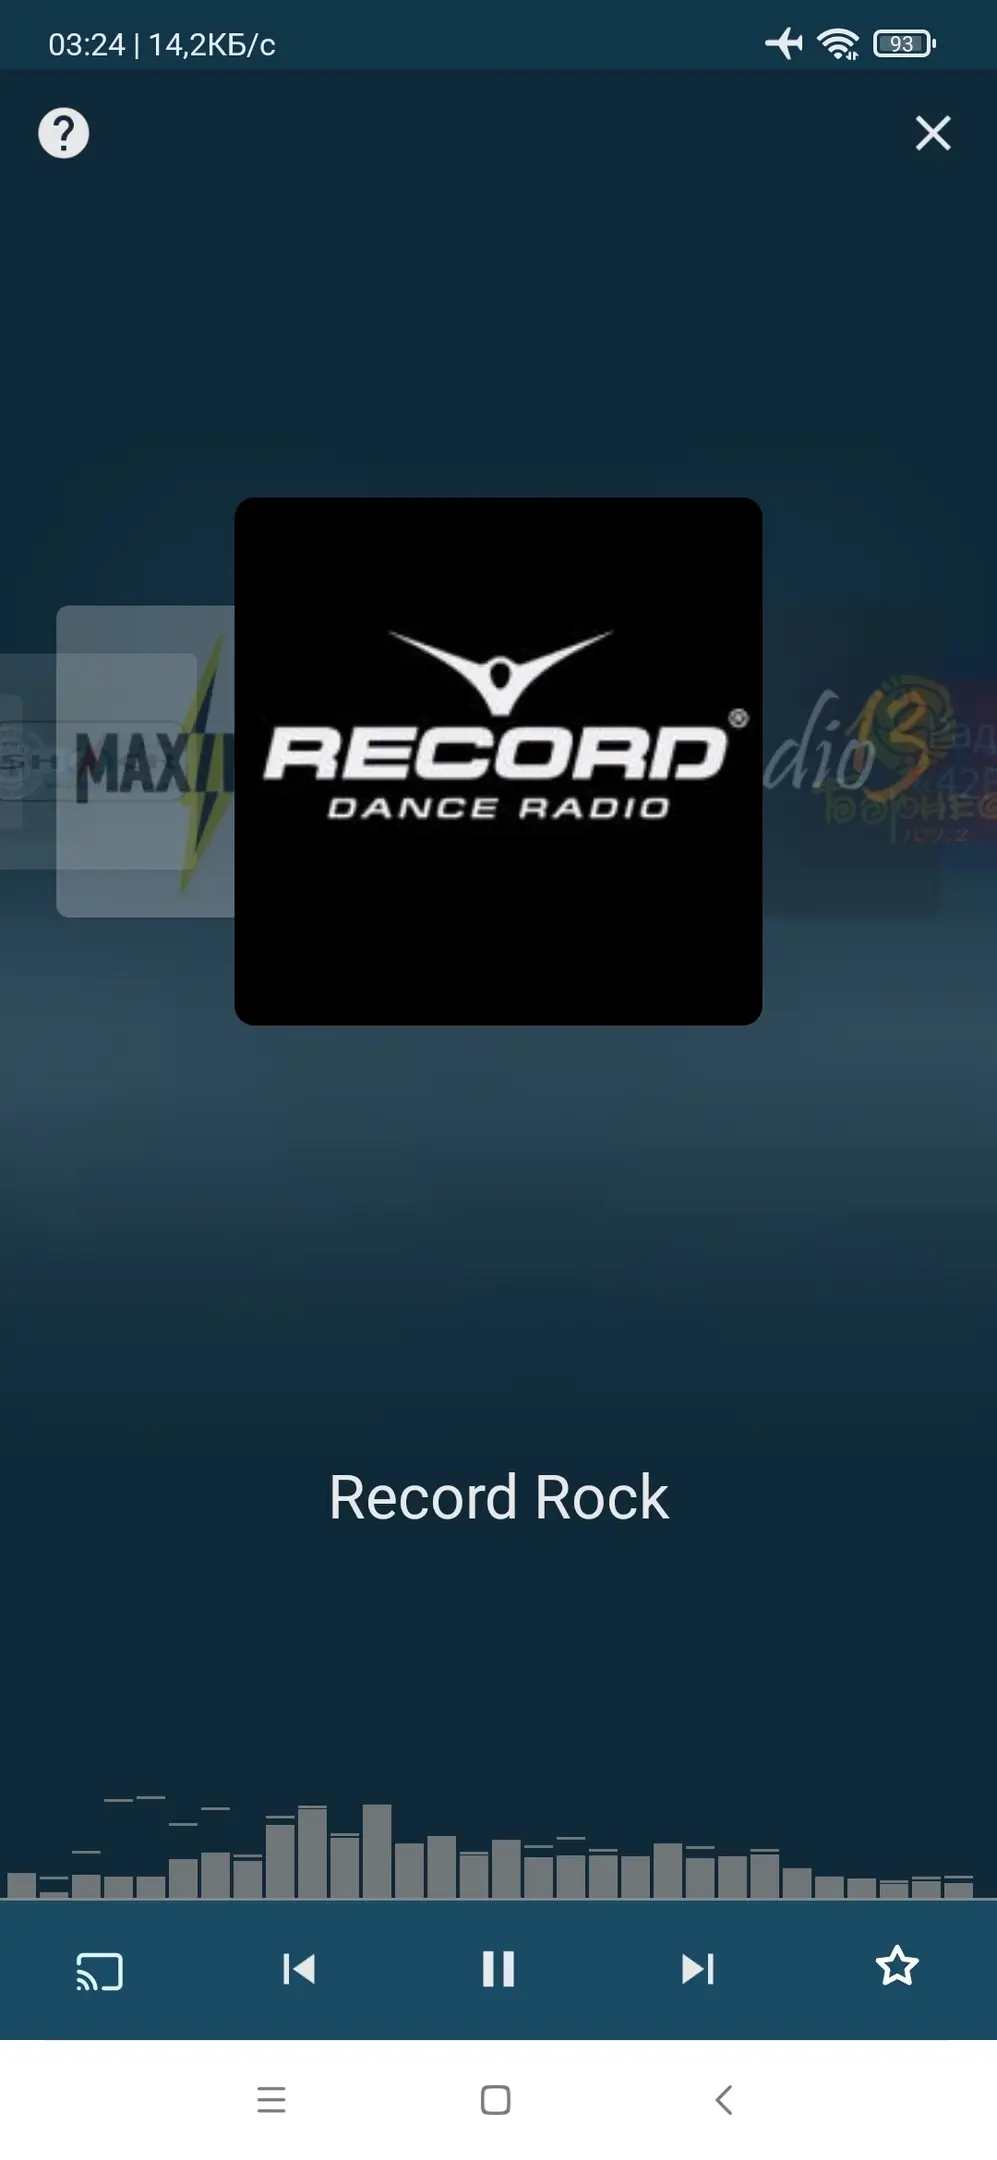
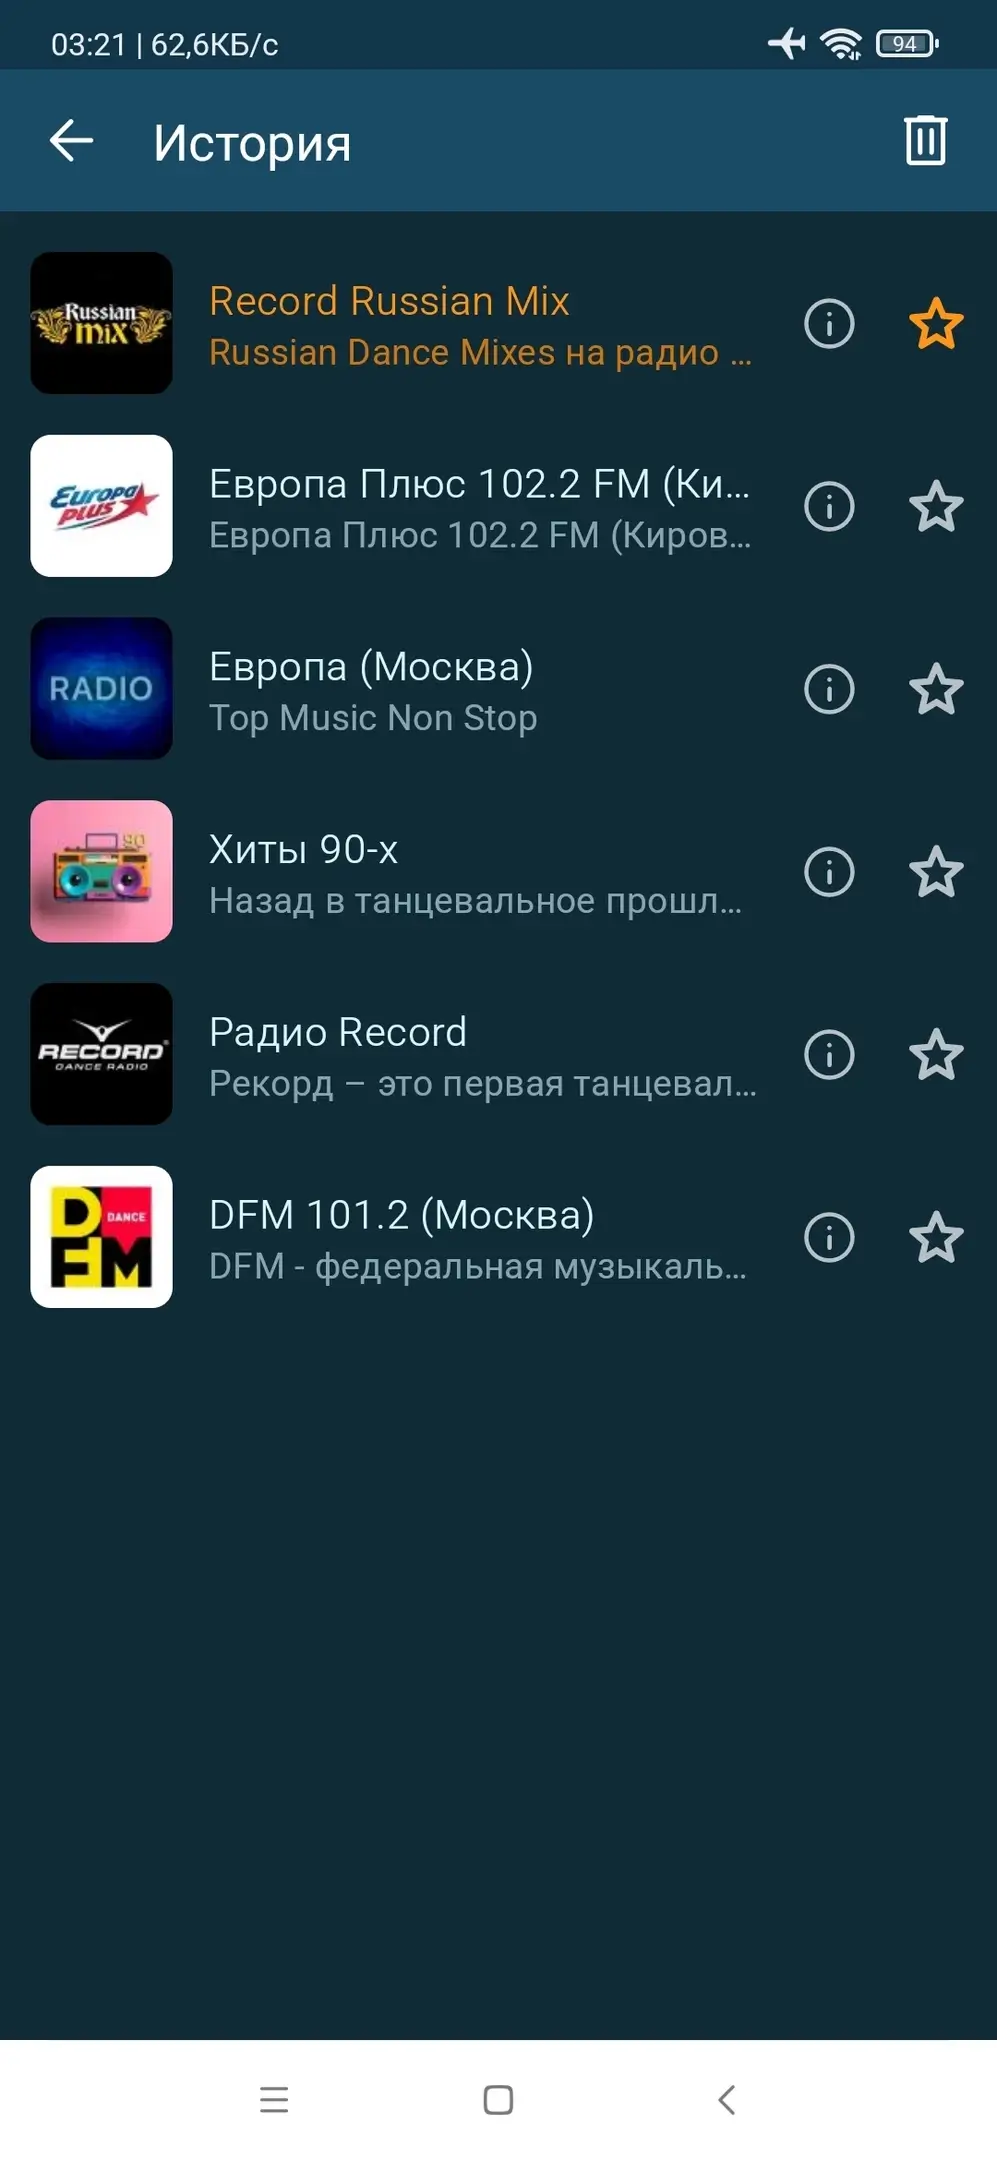
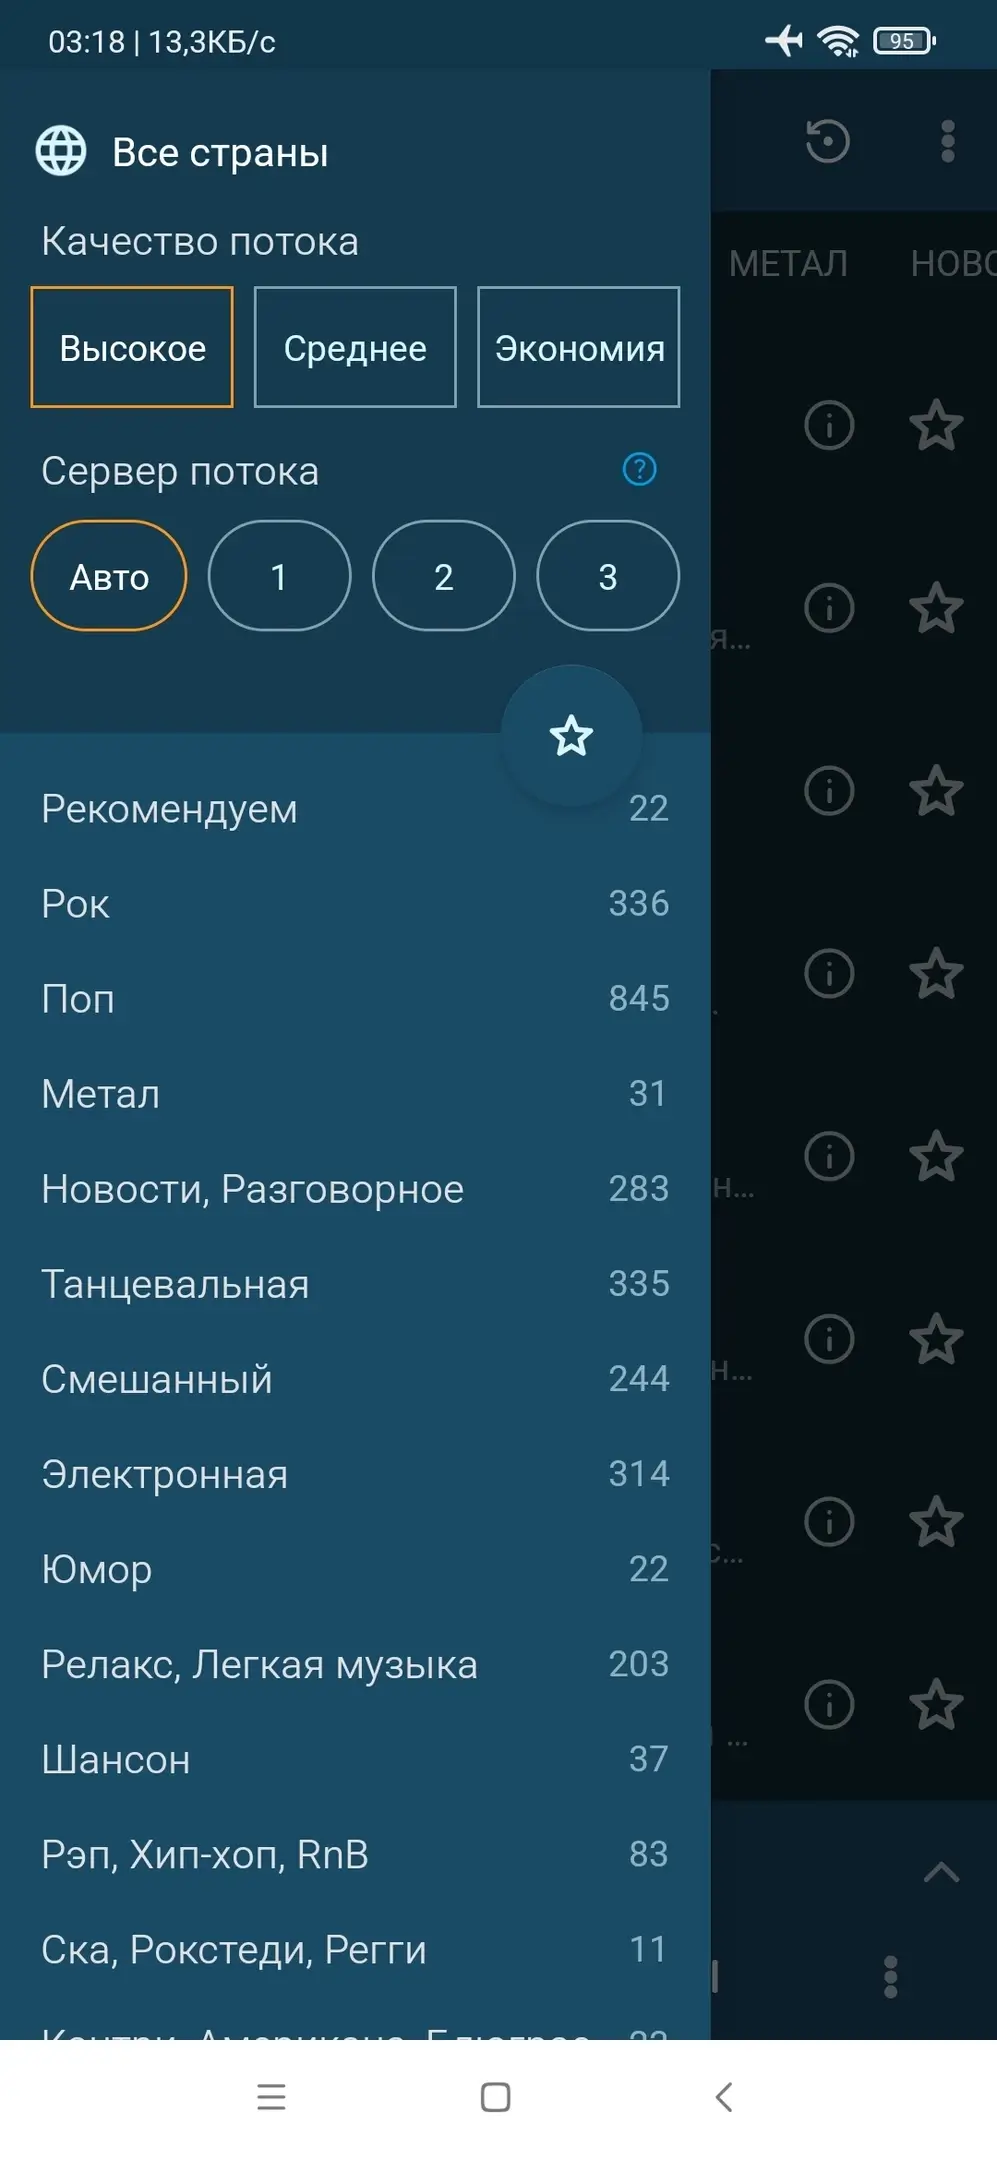
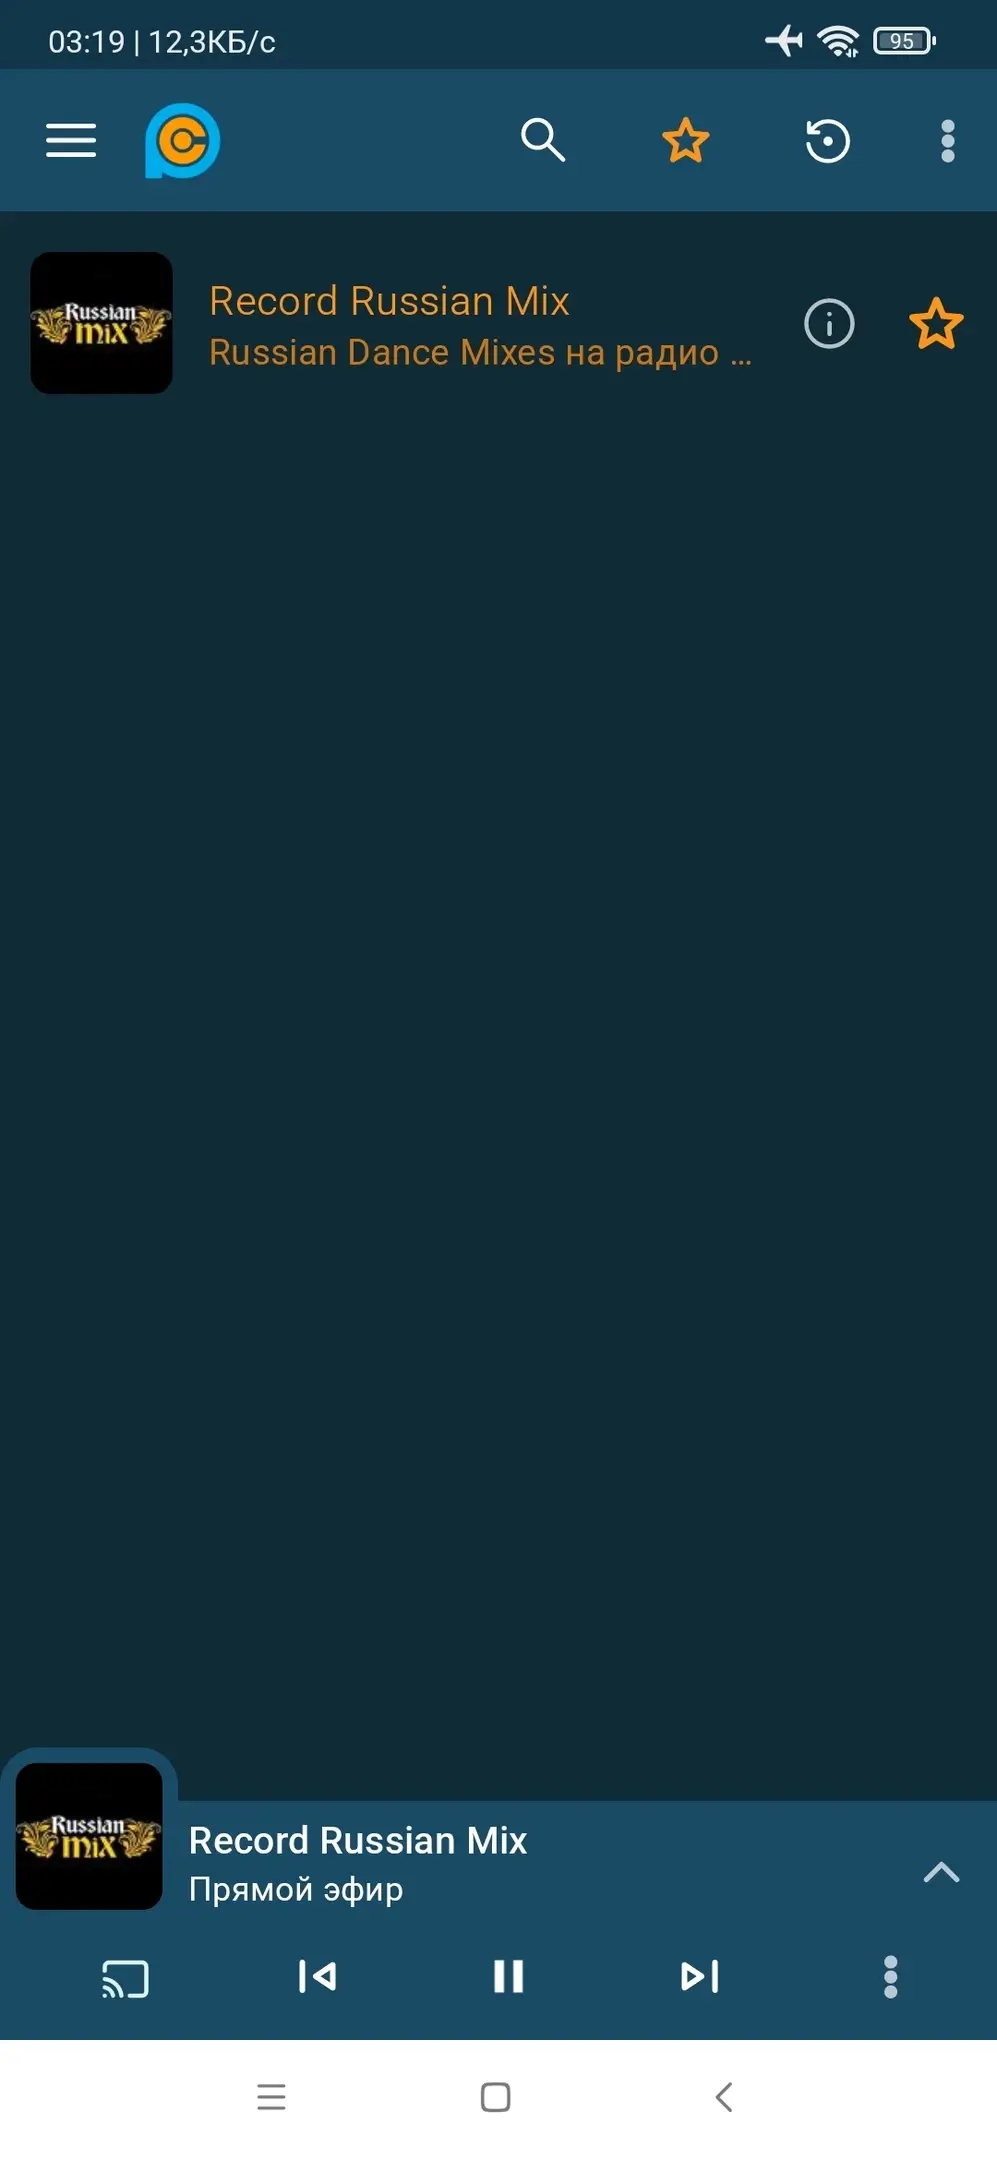
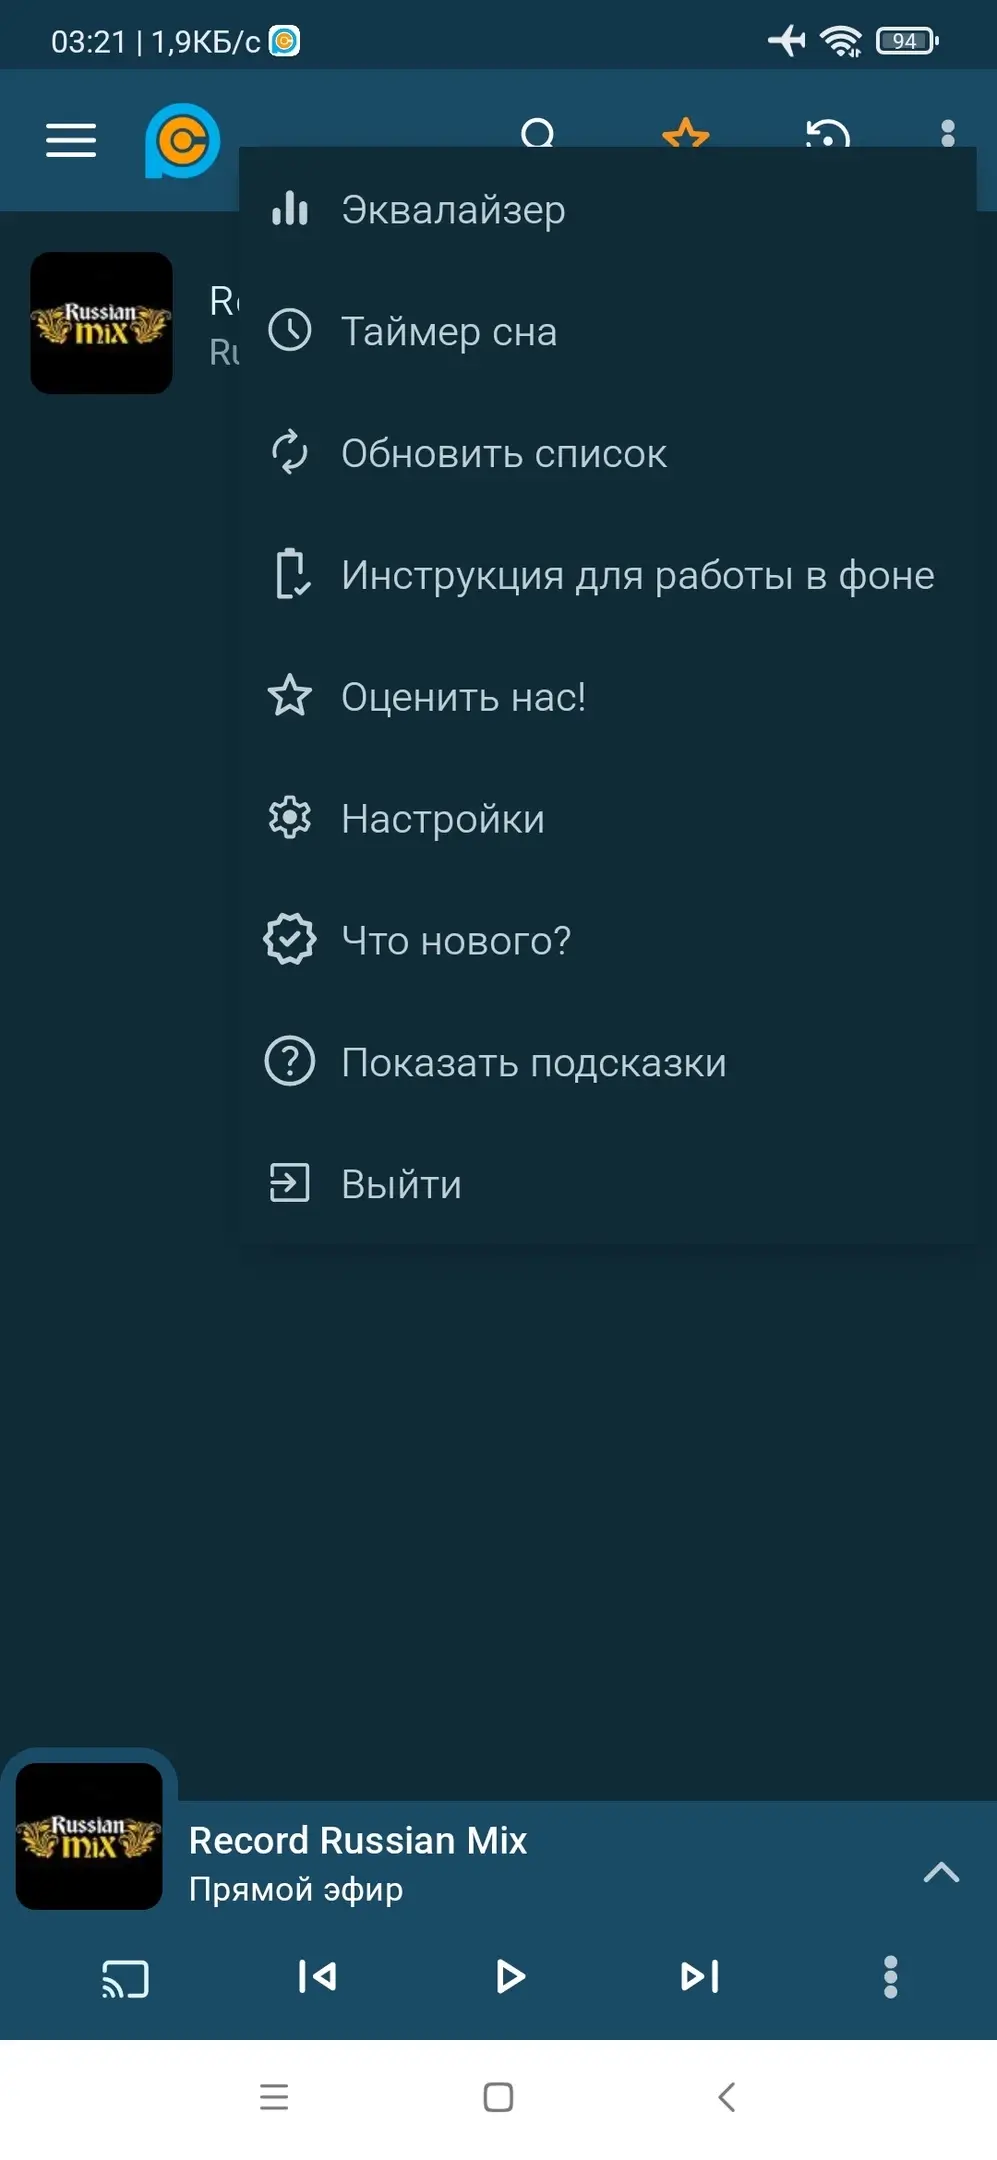
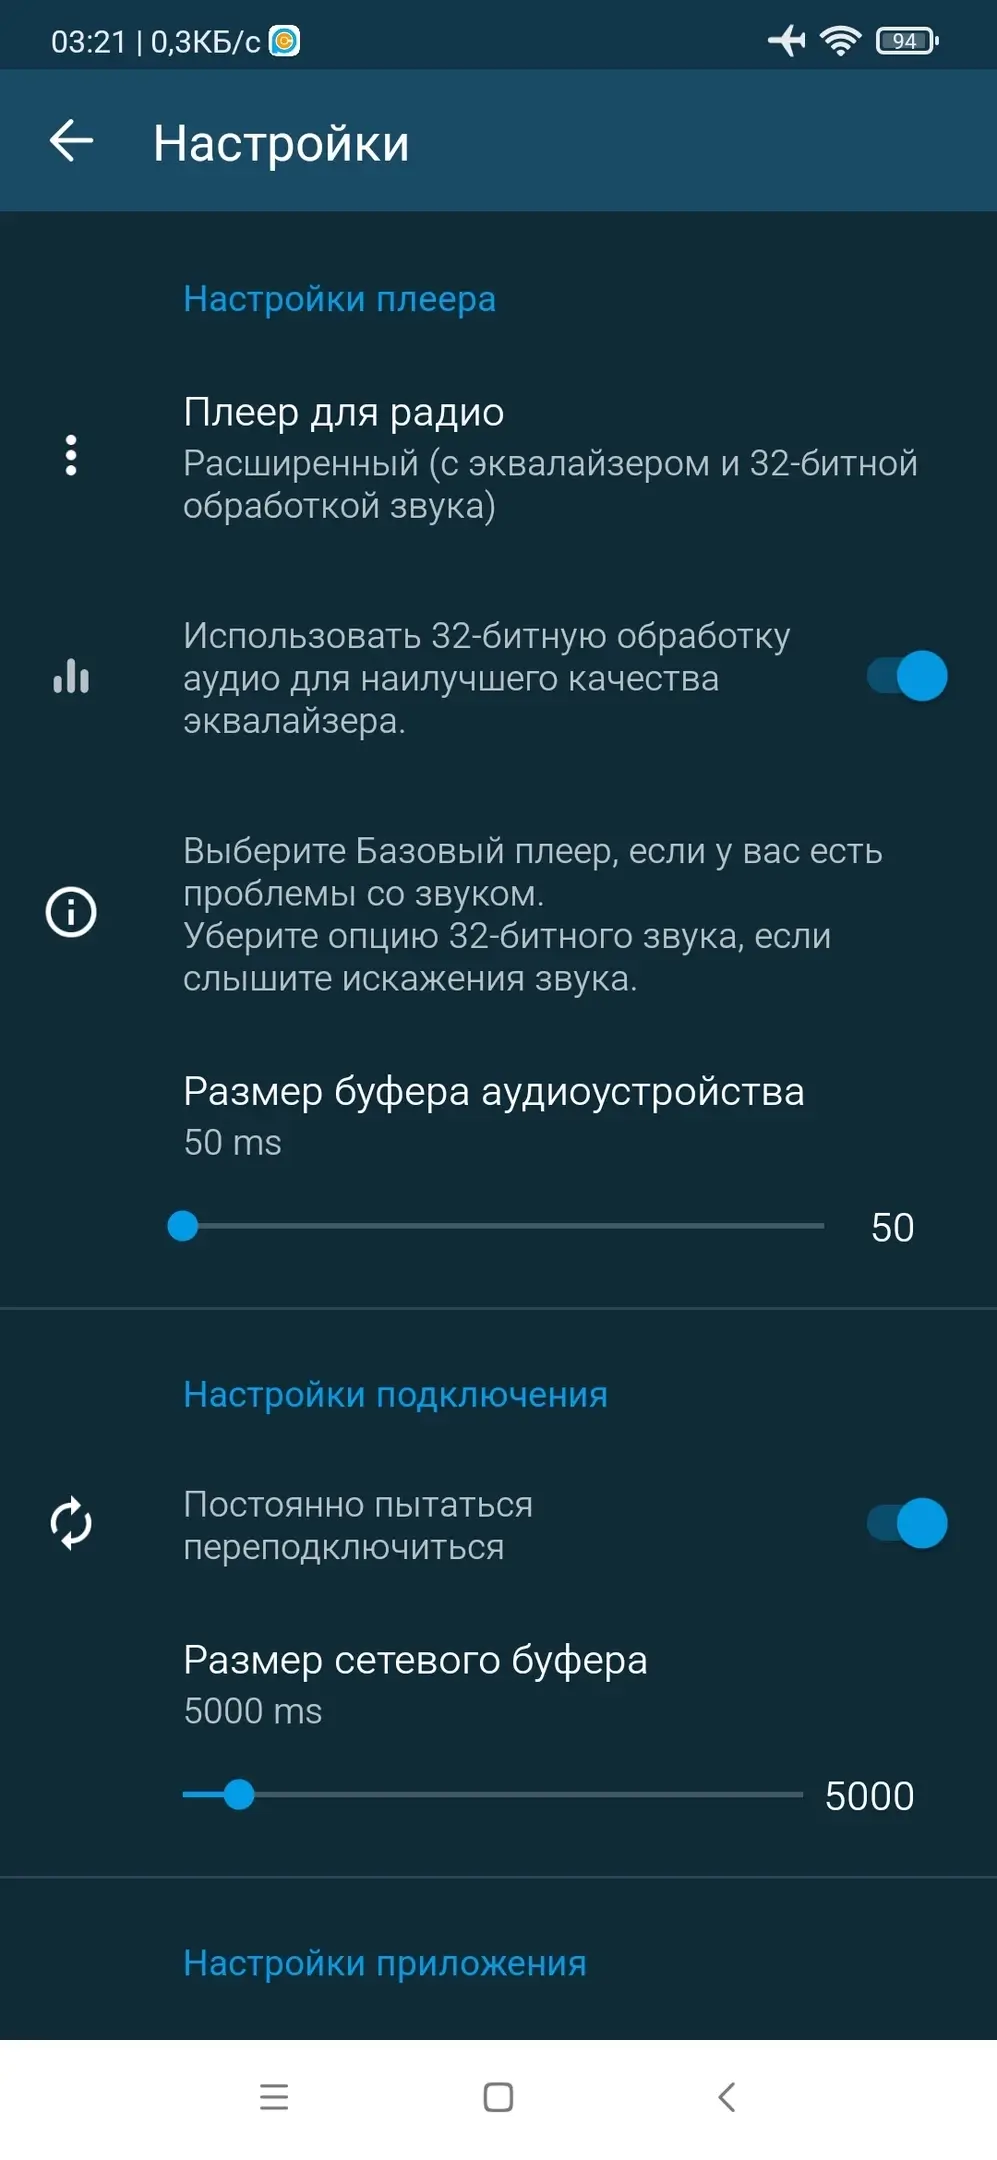
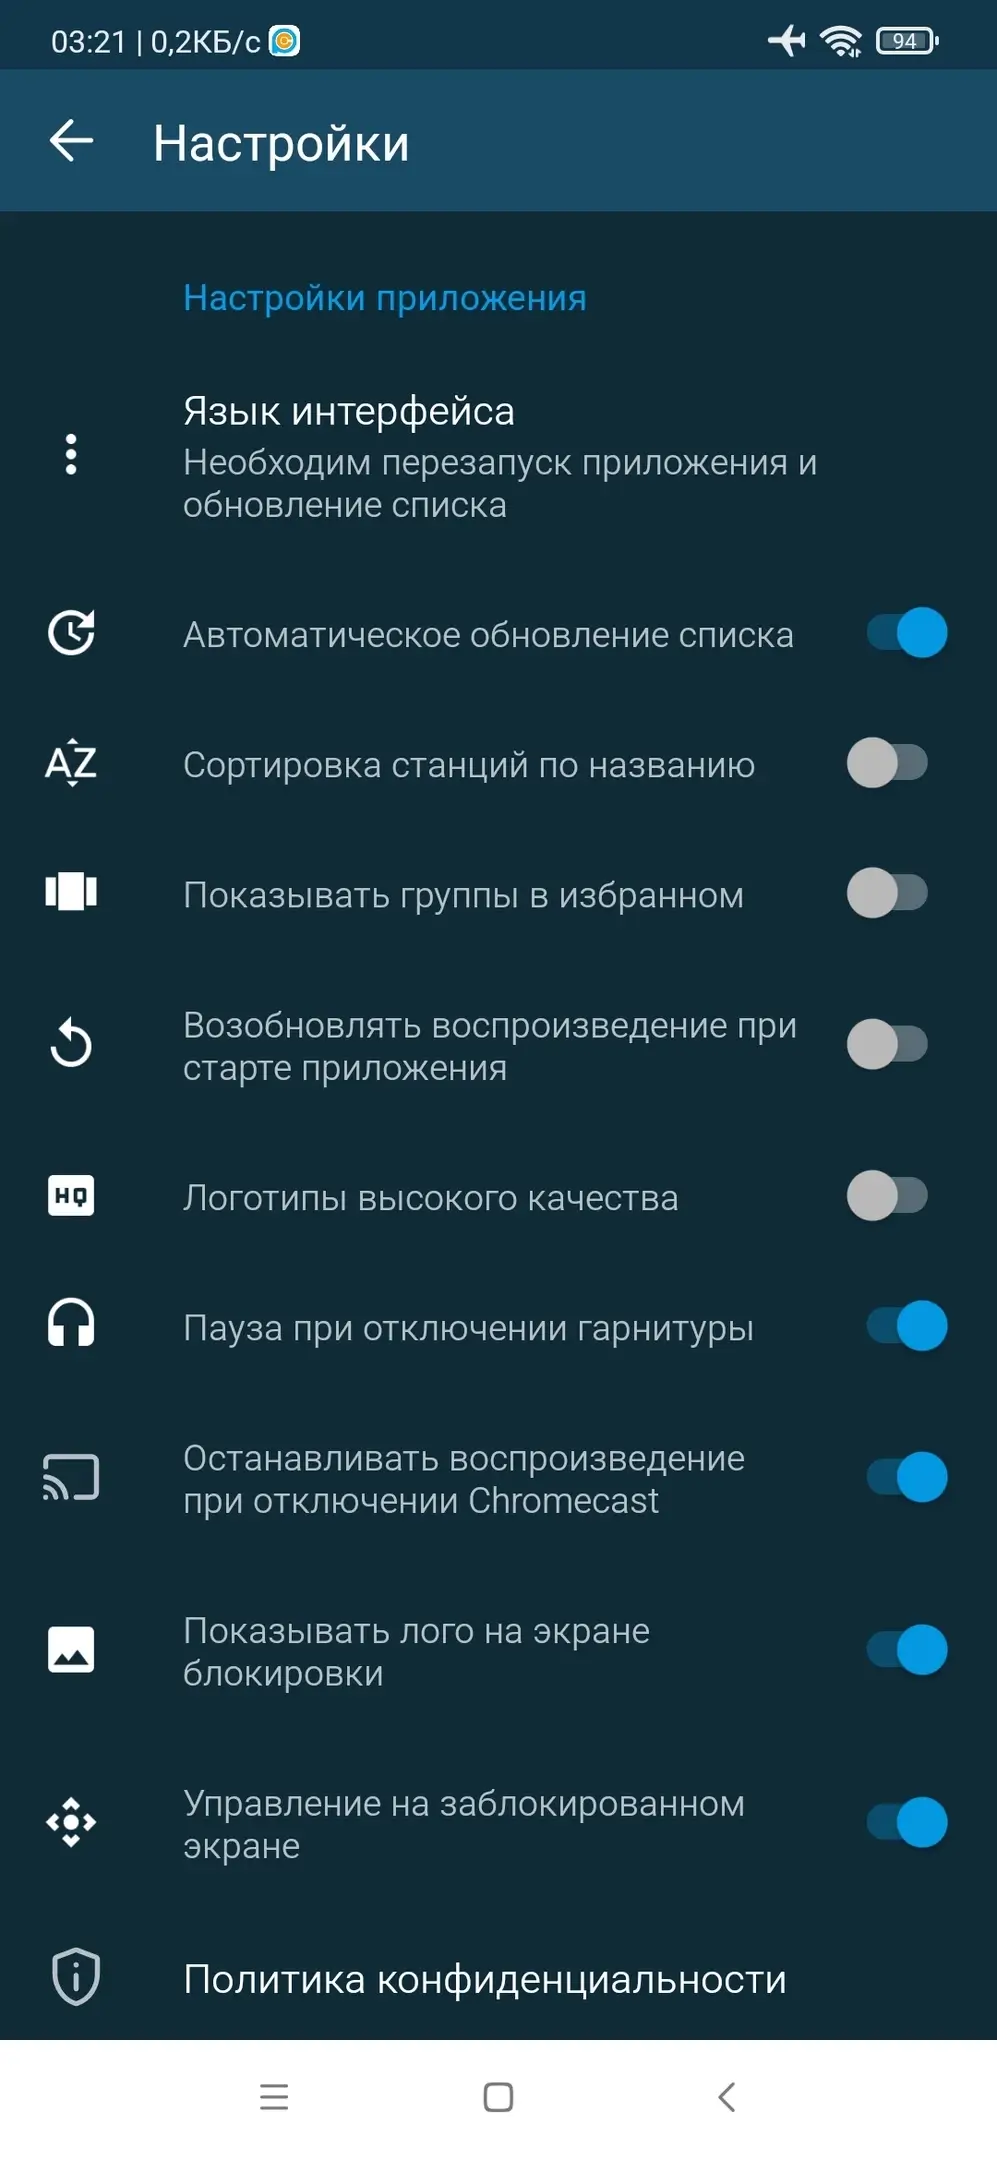
PCRadio (Premium) - Сделает интернет-радио доступным даже при экономии мобильного трафика и позволит слушать станции с чистым звуком, без заметной потери качества. Вы сможете регулировать звук с помощью эквалайзера, добавлять понравившиеся станции в список избранного, пользоваться таймером сна и выбирать подходящее качество потока - LQ, MQ или HQ (для комфортного прослушивания даже при нестабильном интернете).
Авторские подборки помогут подобрать музыку и передачи под любое настроение: здесь есть ретро-хиты 80-х и 90-х, расслабляющие треки для йоги и СПА, новости и спортивные трансляции, детские передачи, а также коллекции джаза, классики и блюза.
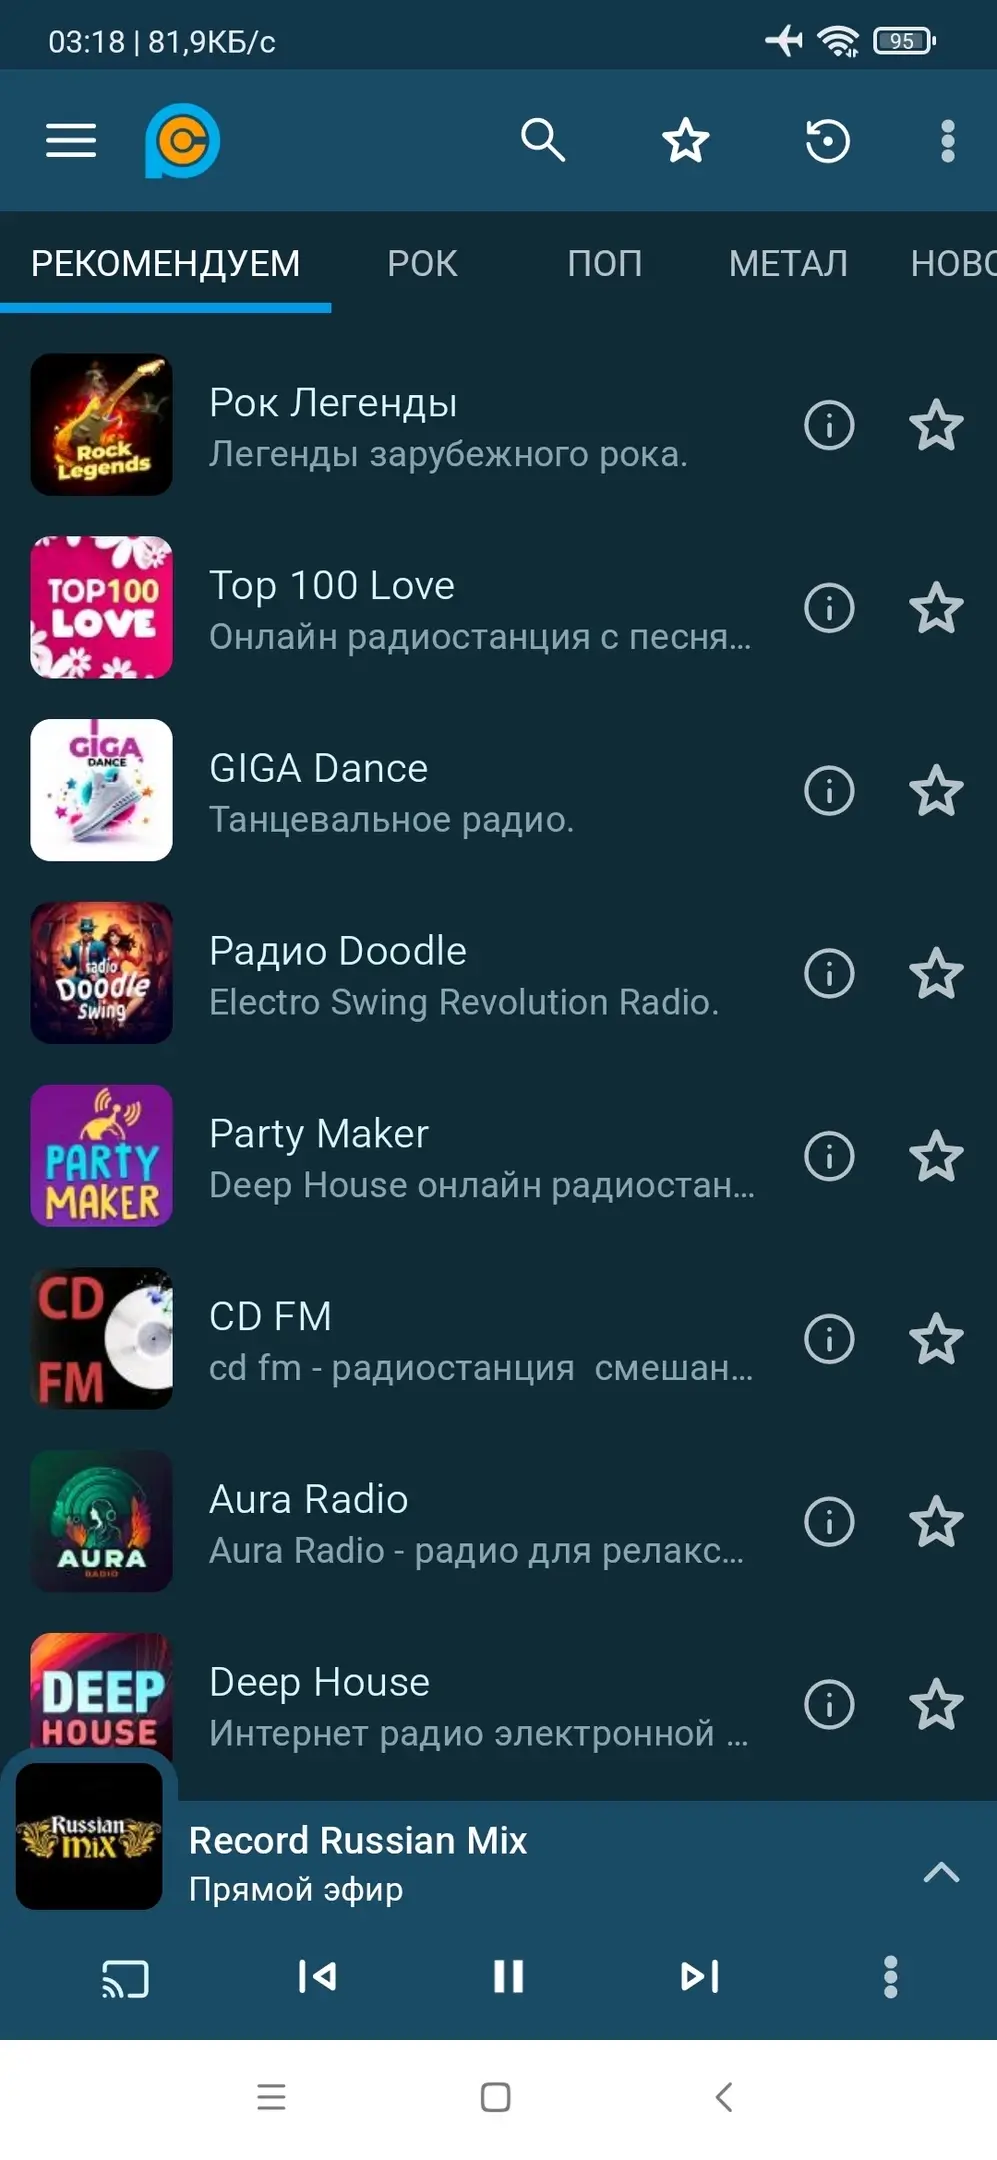
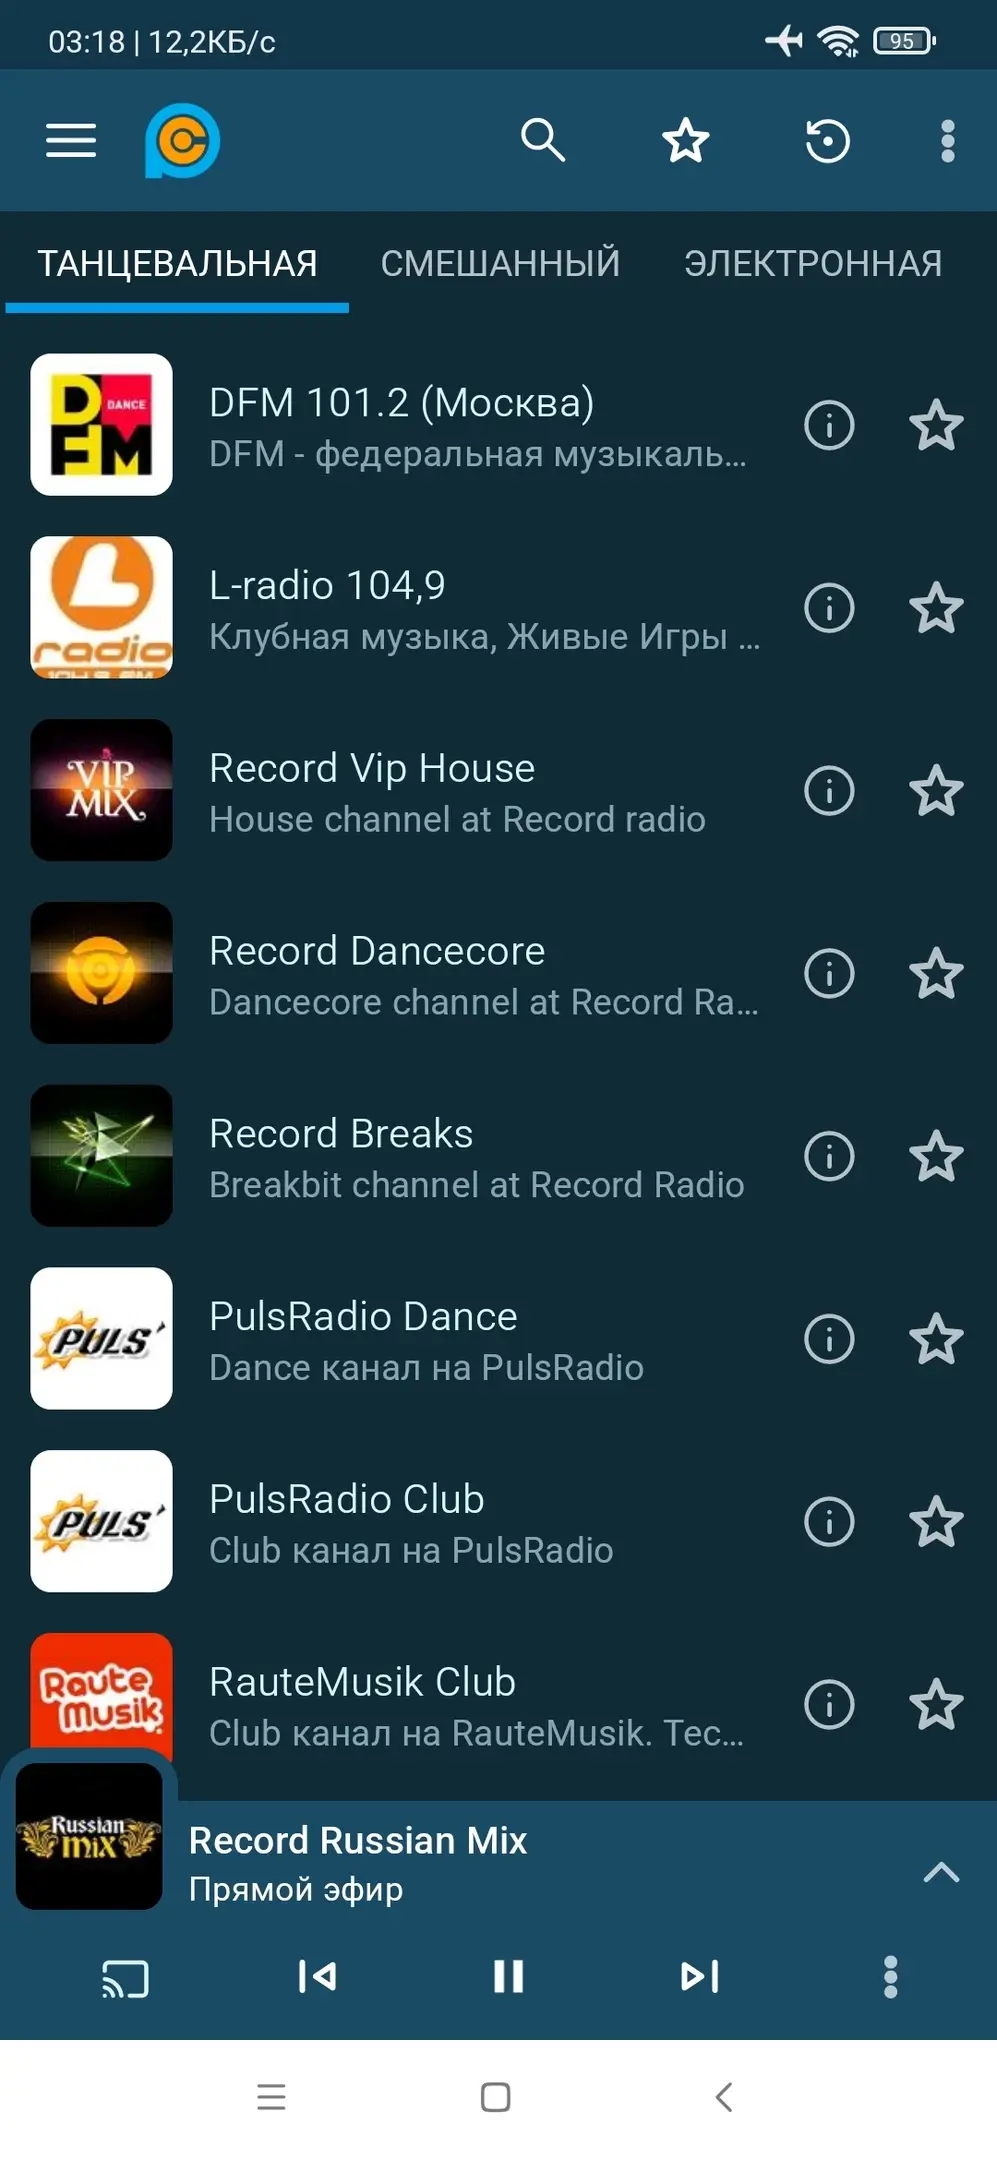
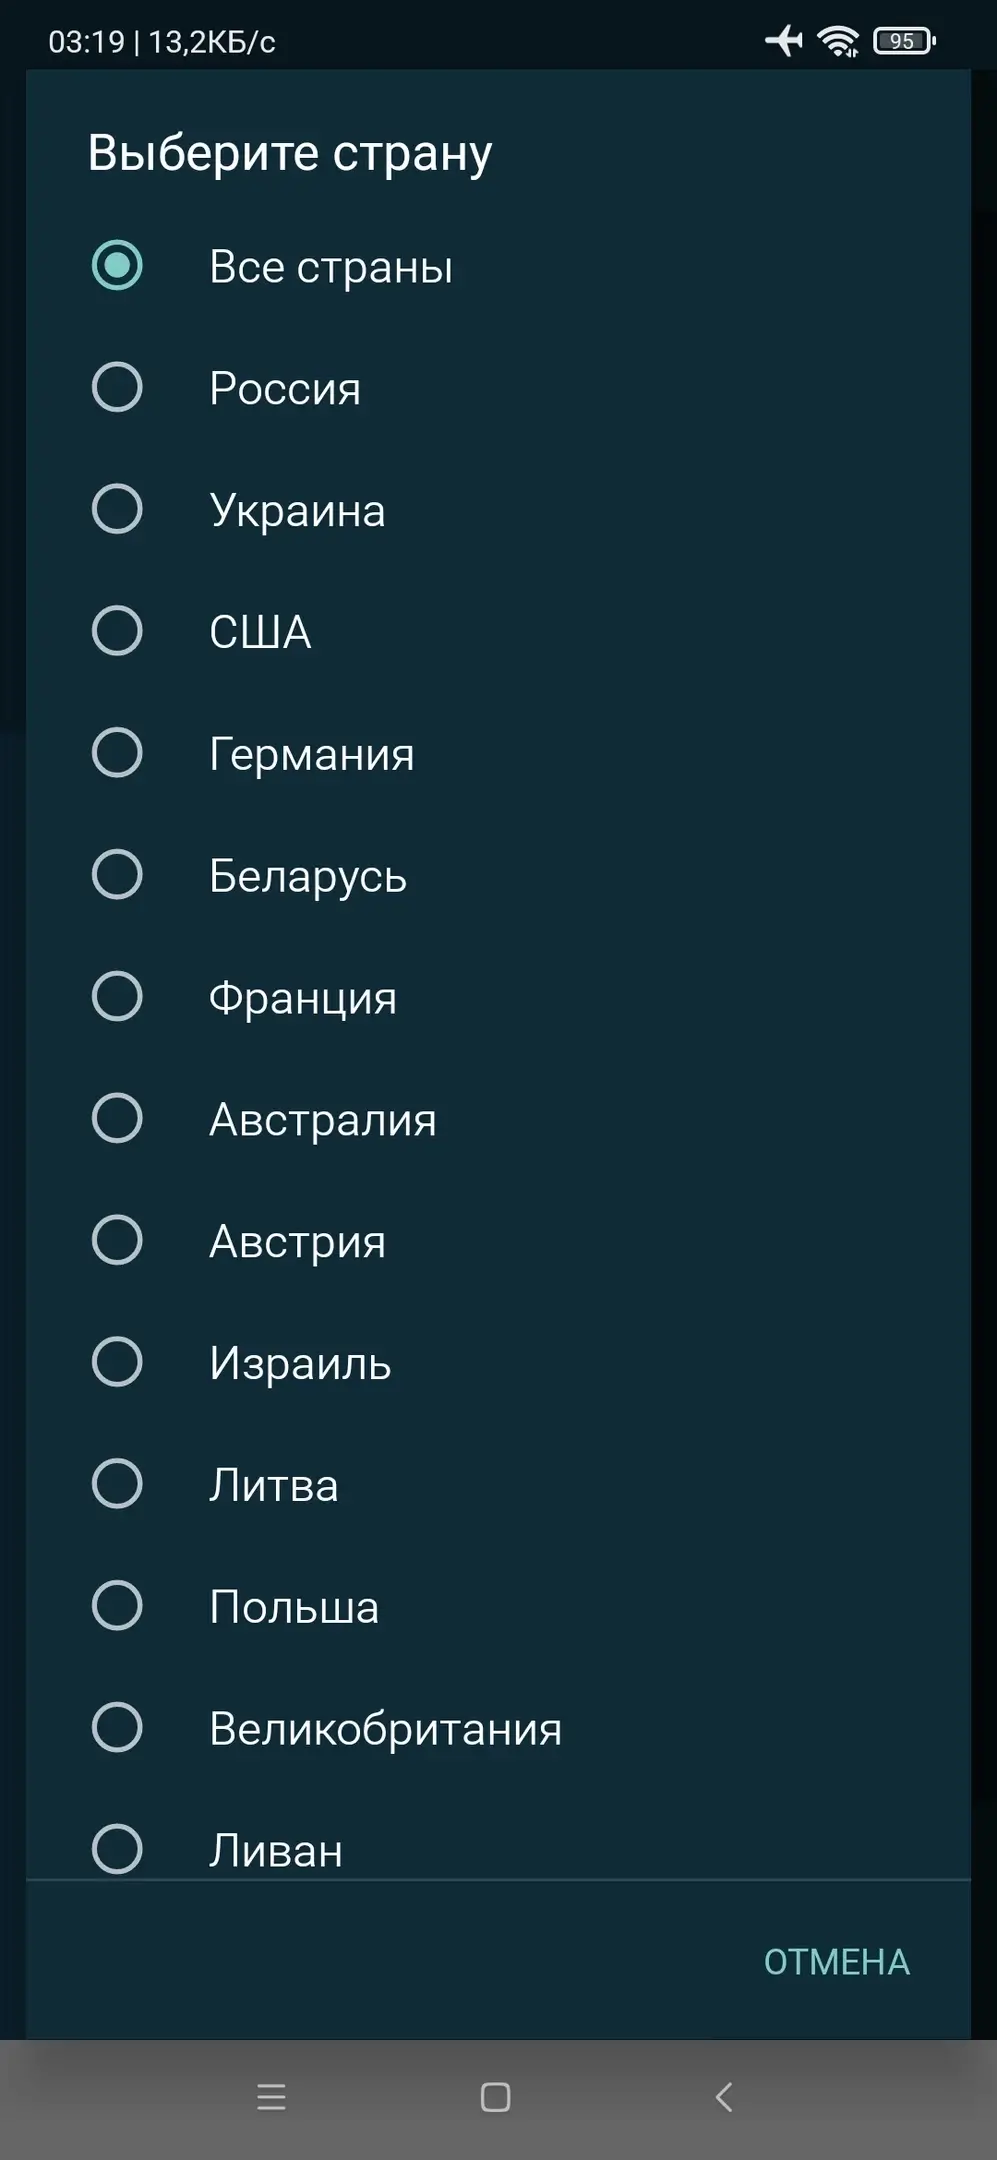
В обширном каталоге радиостанций легко найти нужный жанр или направление.
Особенности приложения:
- Экономия трафика без заметной потери качества;
- Подборки в стиле ретро из 80-х и 90-х, а также современные хиты;
- Стабильное воспроизведение даже при медленном соединении с интернетом;
- Детские каналы с песнями, сказочными историями и развлекательными программами;
- Выбор одного из трёх уровней качества звучания и функция таймера;
- Обширная база радиостанций, удобно разделённая по жанрам;
- Десятиполосный эквалайзер с функцией усиления.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Отключен Splash при запуске;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Премиум также функционирует на устройствах без Google Services.
Чистый премиум:
висит в обновлениях Google Play при выходе обновлений
PCRadio v3.1.1 (Premium)
apk
45.67 Mb
836
Версия 3.1.1 (191)
Архитектуры ARMv7, ARM64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
01.10.2026, 12:05
Файл
pcradio_v3_1_1_uni_modded_kill.apk
Имя
PCRADIO
Пакет
com.maxxt.pcradio
MD5
cc0f4ca12eecc388e078321d92f212bd
SHA-1
1569874bc23506e1ad76024214d0605e414cb872
SHA-256
5e7f90dec70eb7ee7cbca459a9d6b044268d6ab2443c45cbcd673a813db1764d
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64
Завышена версия мода:
не висит в обновлениях Google Play при выходе обновлений
PCRadio v3.1.1 (Premium) (No GP)
apk
45.67 Mb
104
Версия 99.99.99 (9999)
Архитектуры ARMv7, ARM64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
01.10.2026, 12:08
Файл
pcradio_v3_1_1_uni_modded_kill_gp.apk
Имя
PCRADIO
Пакет
com.maxxt.pcradio
MD5
e78d893df85af06b57126b86fa58a5c2
SHA-1
5b39f0a715c7059e3f50245bd0002178b5b7b1b3
SHA-256
6450561081d049ad3551e2e57101b18fc8911dd68727bfb716b524e8b28acfcb
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63