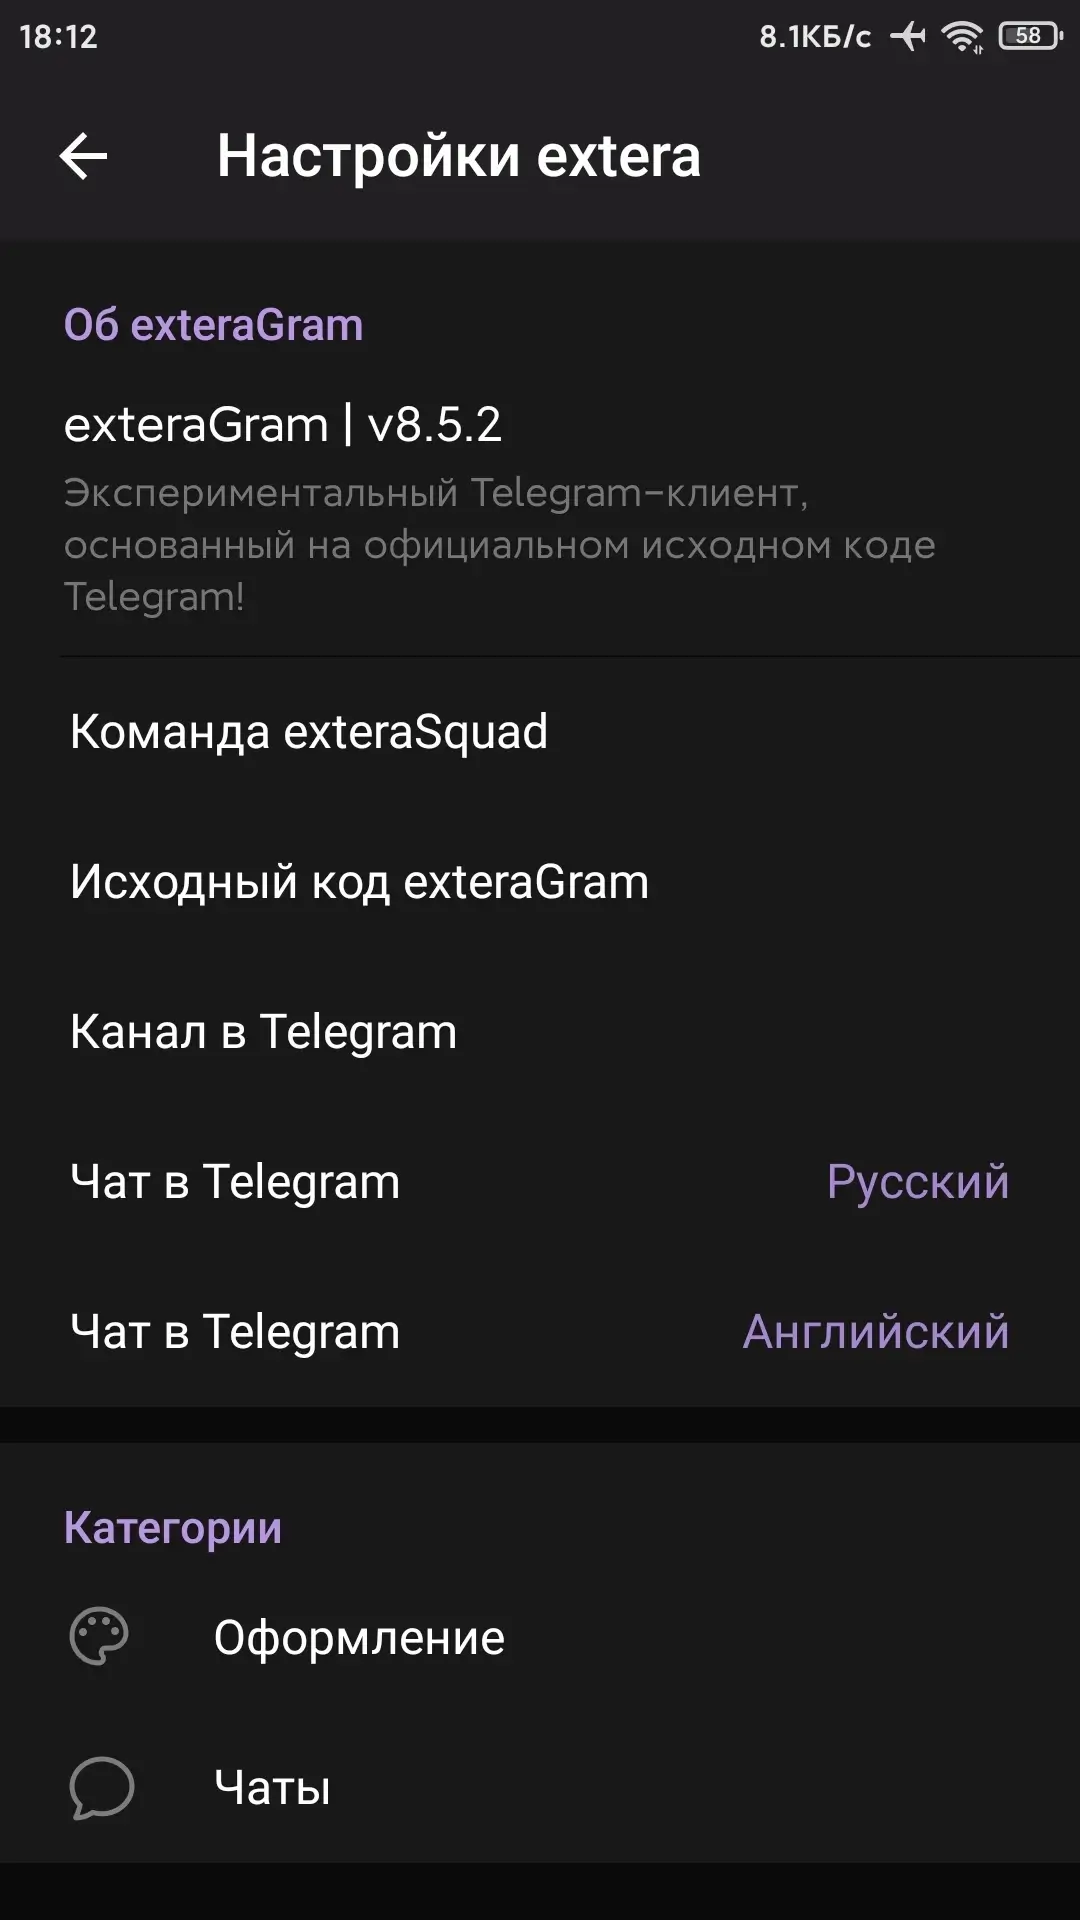
exteraGram (MOD Telegram) - Неофицальная модификация разработанная на основе двух версий Telegram (на исходном коде оригинального приложения и на неофициальной FOSS-модификации). Данный мод включает в себя некоторые изменения стандартного функционала и другие дополнительные возможности. Используйте широкий спектр параметров интерфейса для настройки приложения на свой вкус.
Особенности модификации:
- Мощная система плагинов;
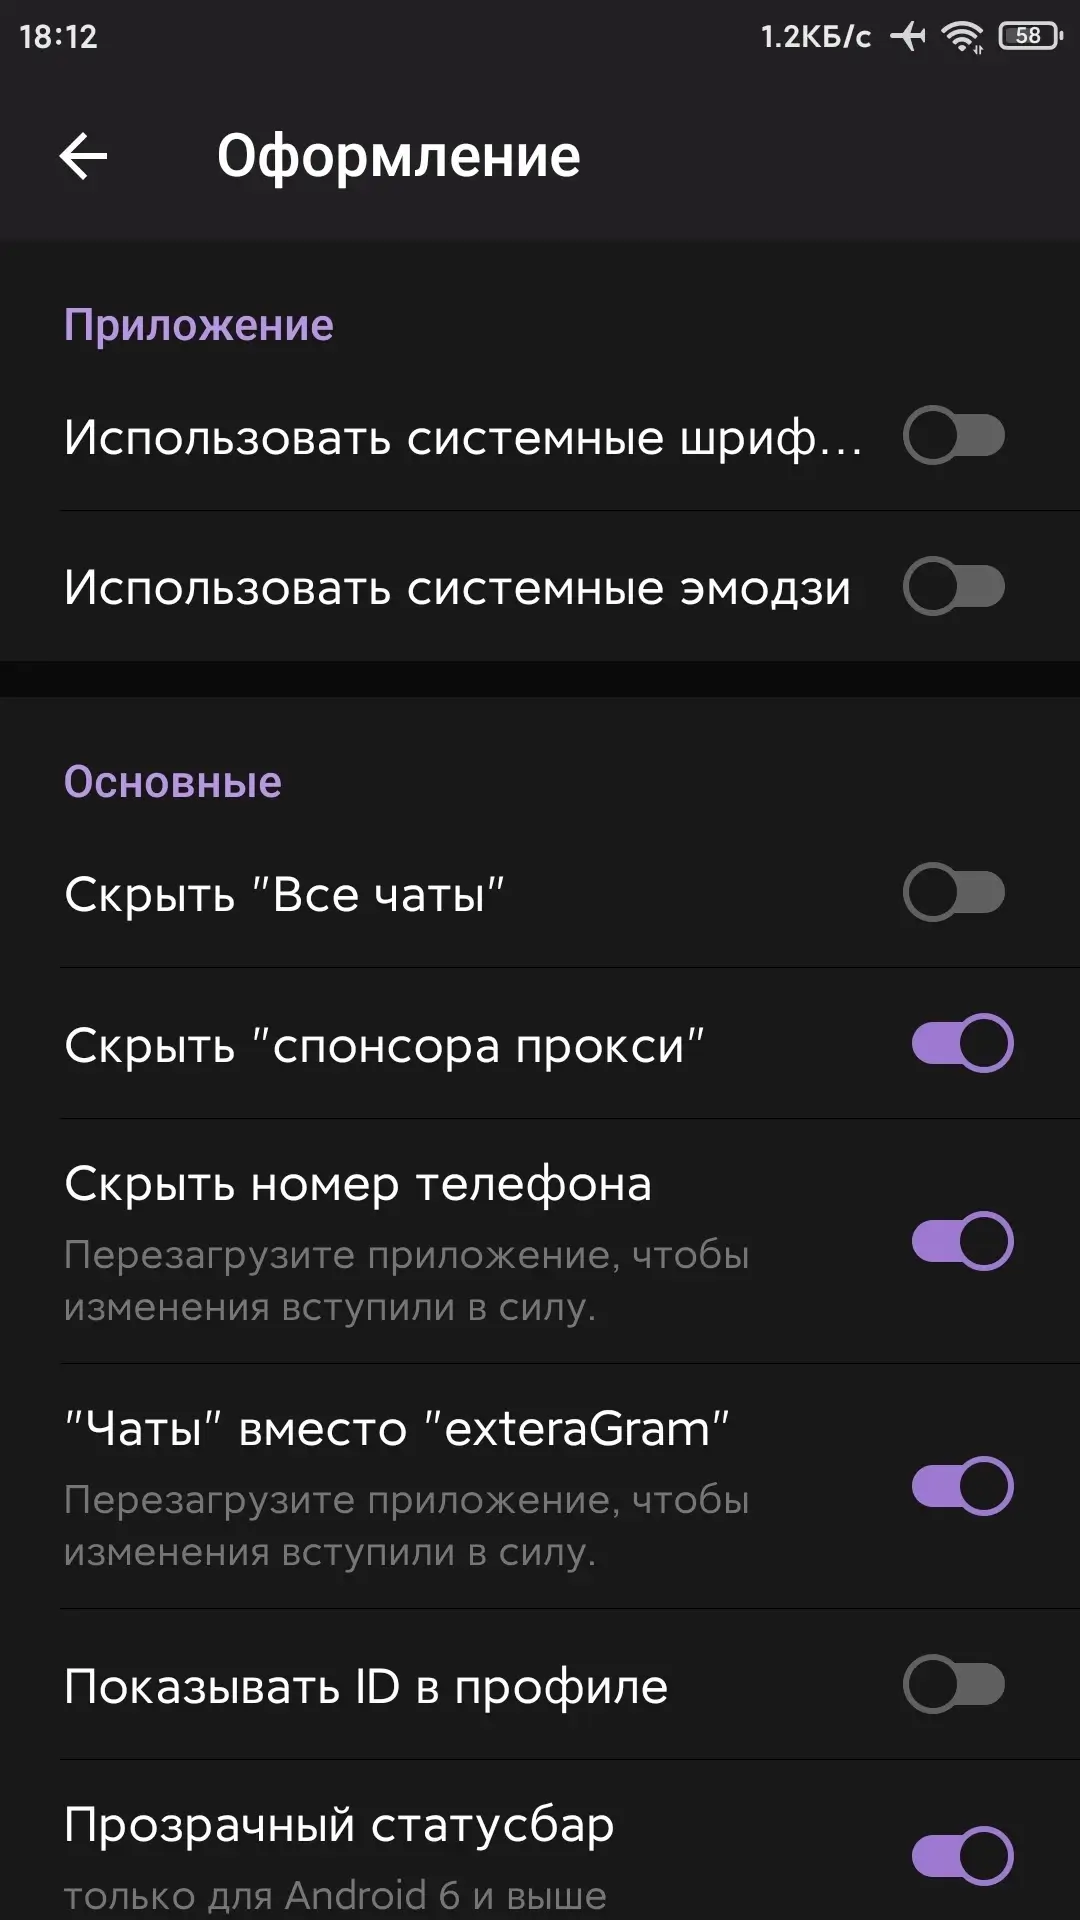
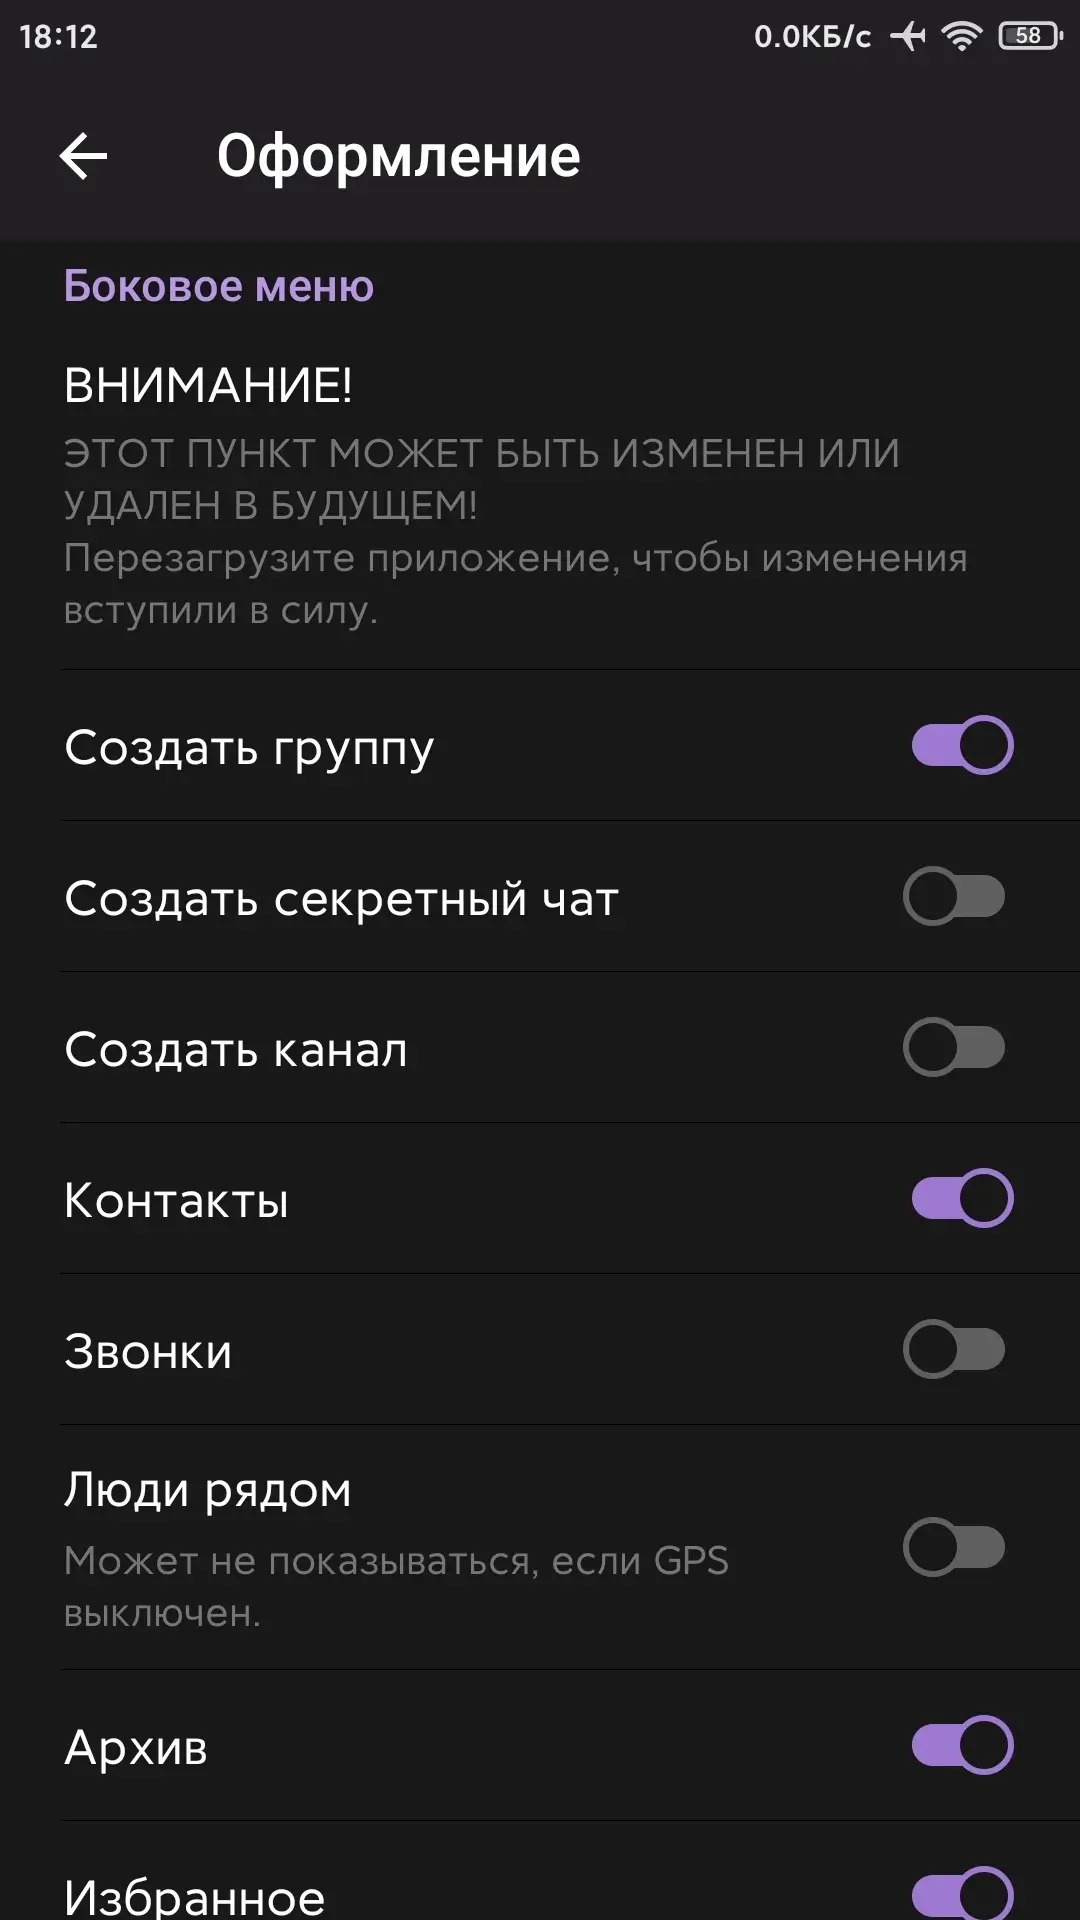
- Расширенные настройки интерфейса;
- Распознавание речи с помощью Vosk API;
- Увеличение скорости загрузки и выгрузки файлов;
- Встроенный браузер с функцией блокировки рекламы (AdBlock) и поддержкой Comss DNS;
- Возможность подключения различных AI-чатов через API, включая ChatGPT и Gemini (без использования VPN);
- Повышение качества записываемых голосовых сообщений;
- Поддержка системных шрифтов и эмодзи;
- Интеграция Camera2API и CameraX;
- Обновлённый музыкальный плеер;
- Интеграция с Яндекс.Картами;
- Фильтрация символов Zalgo;
- Скрытие номера телефона;
- Обновлённый дизайн;
- ID в профиле.
И многое другое.
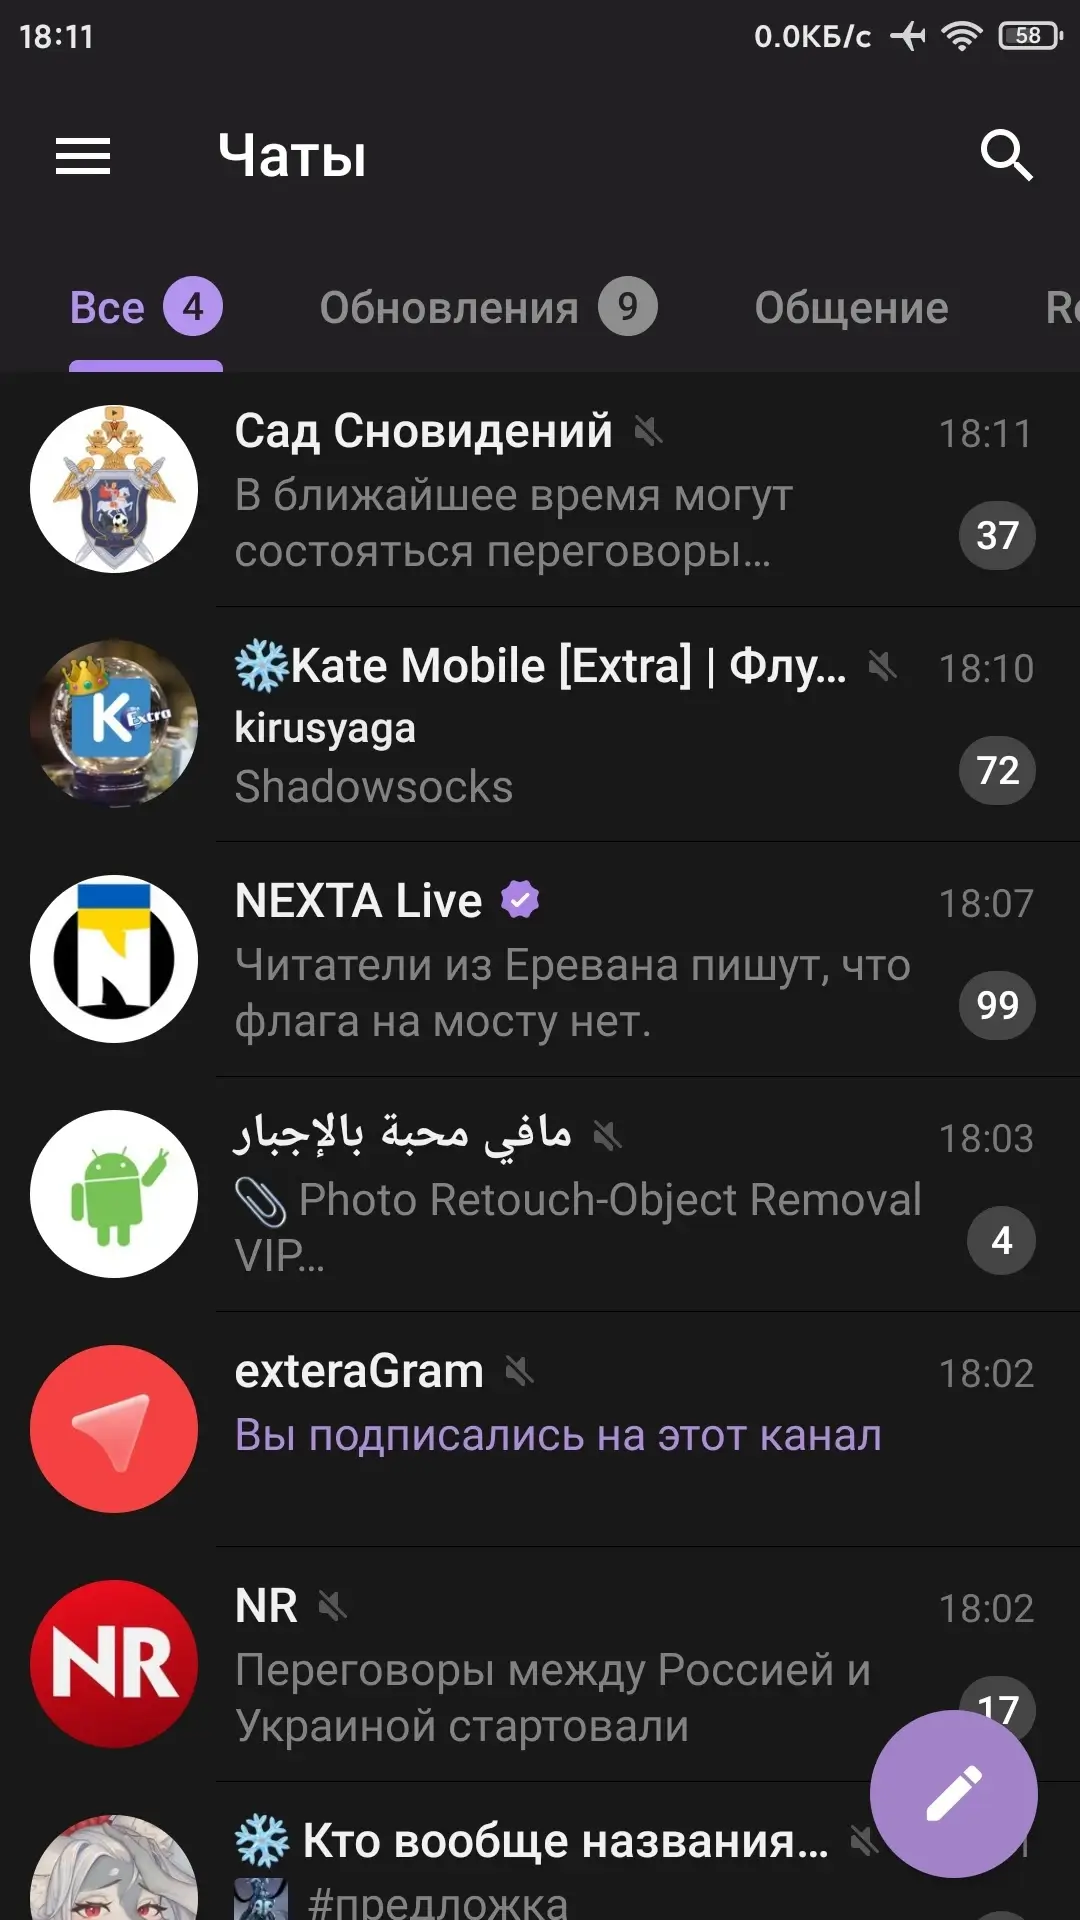
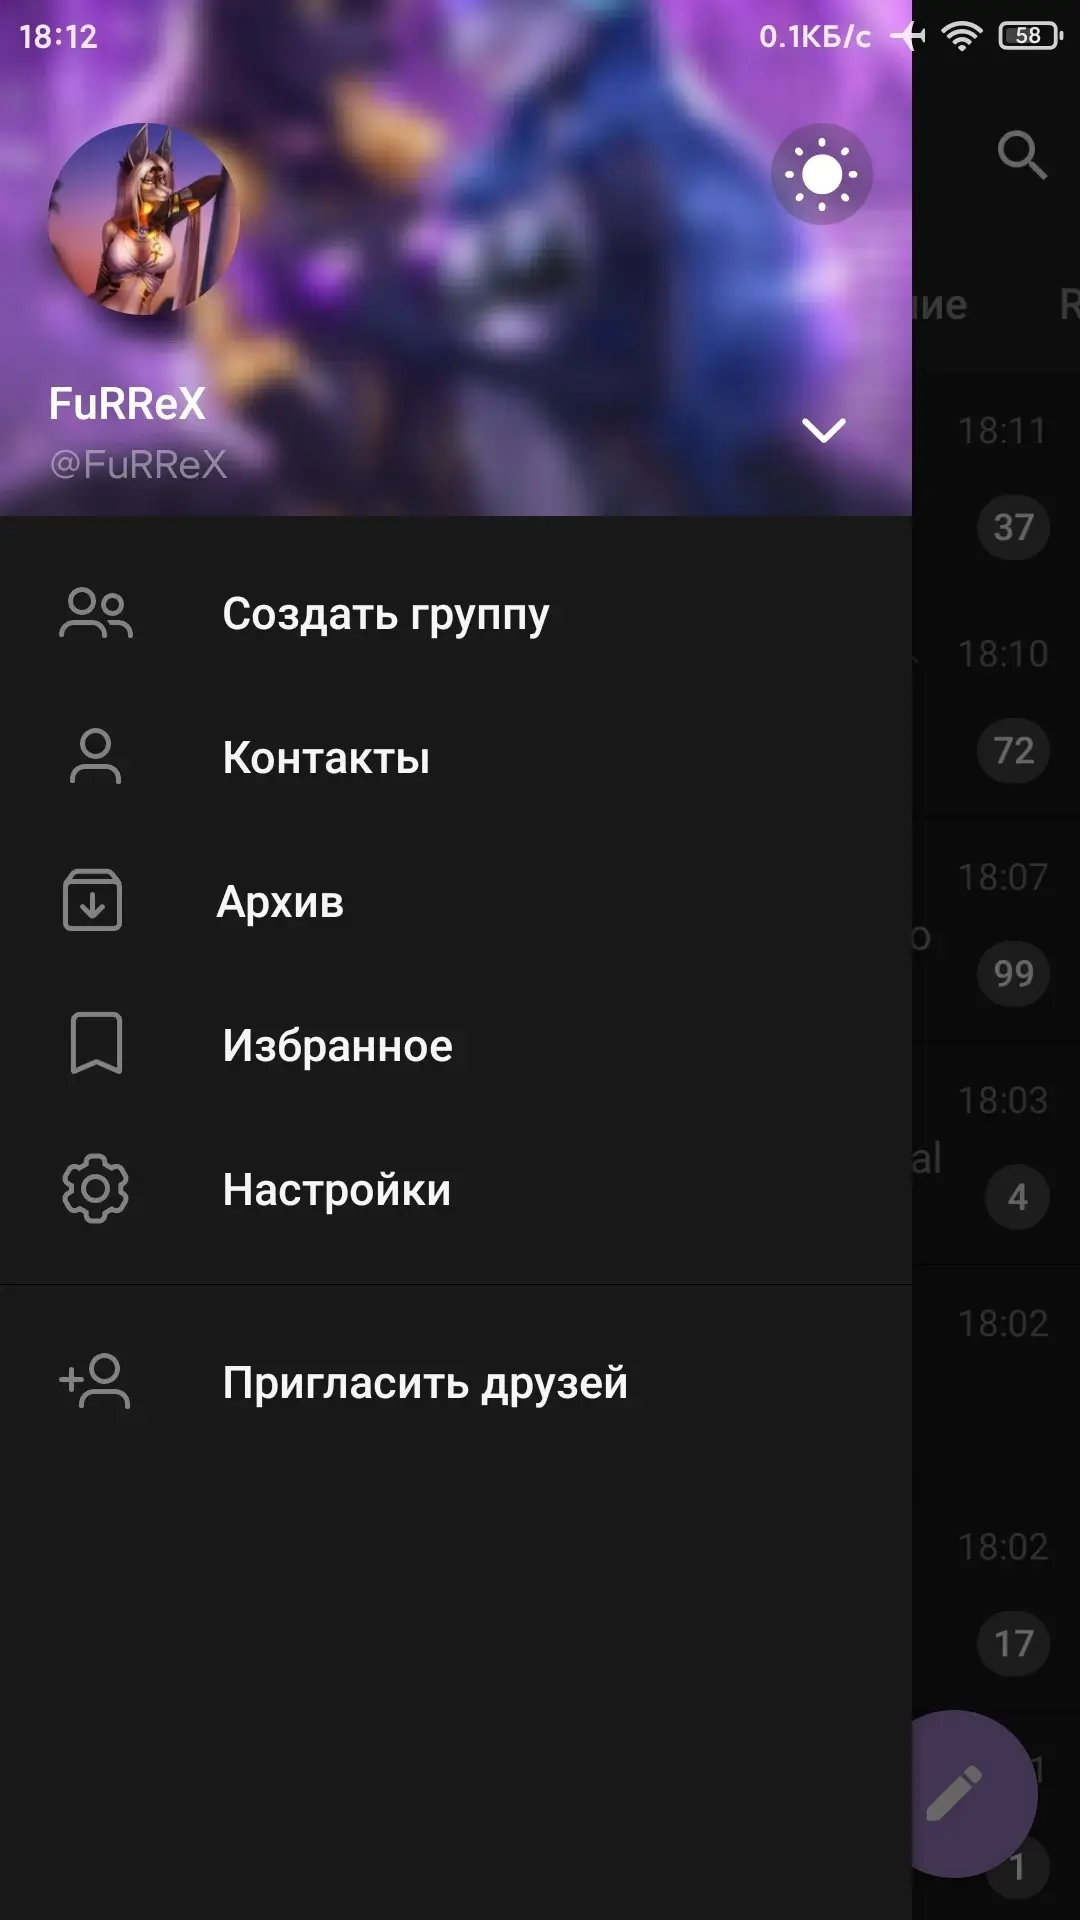
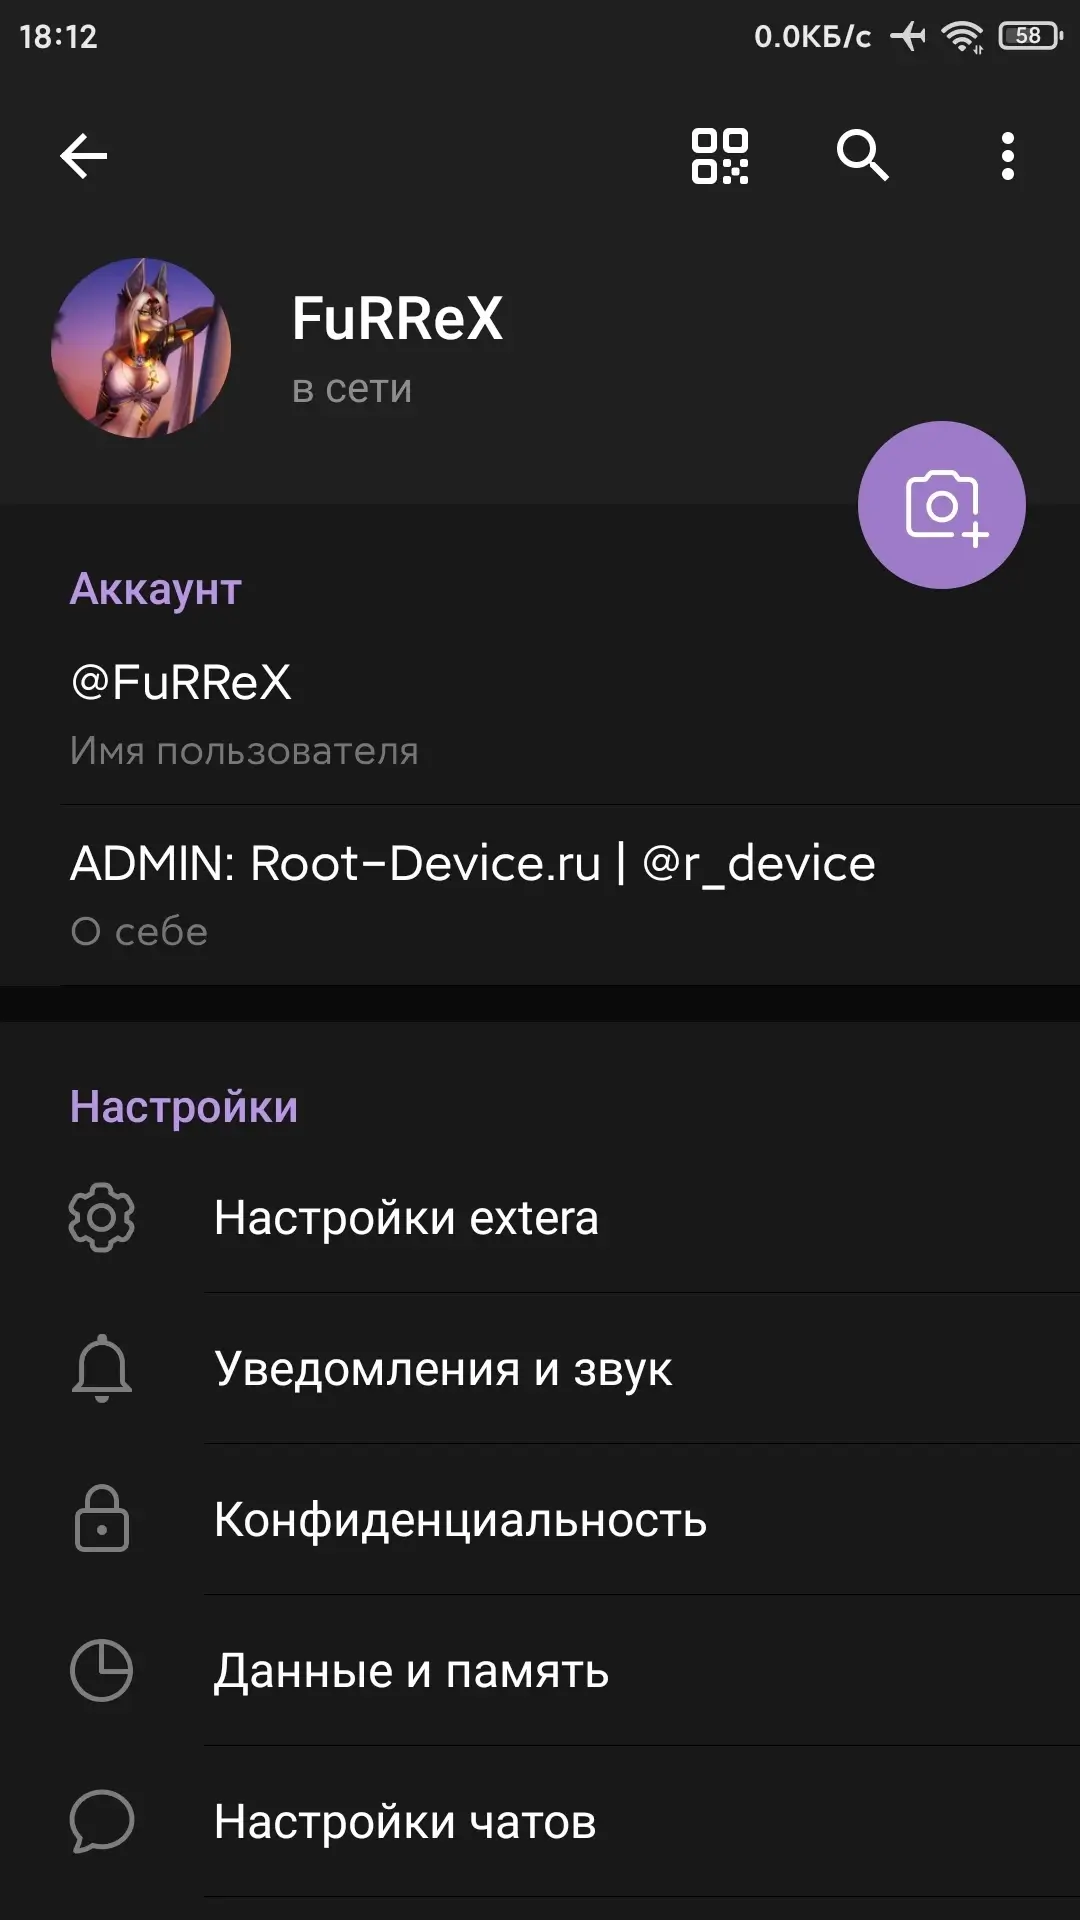
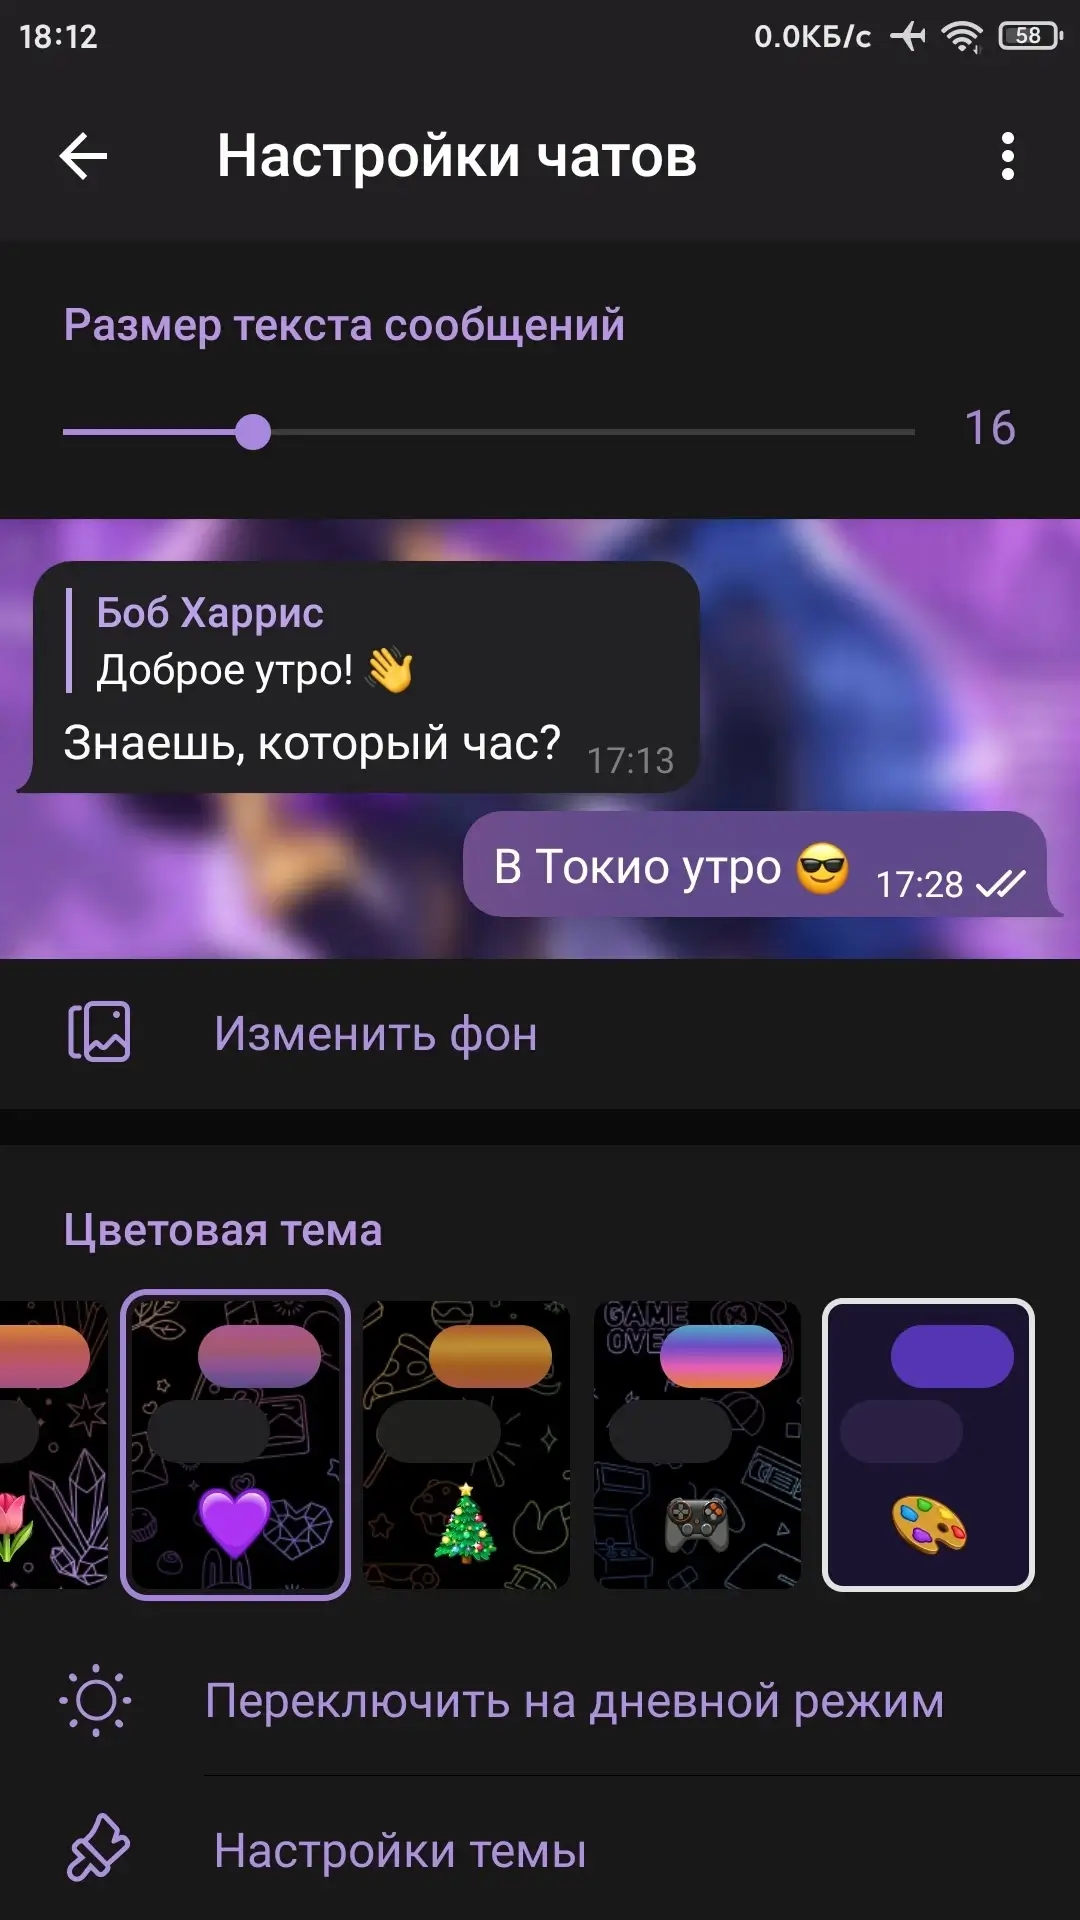
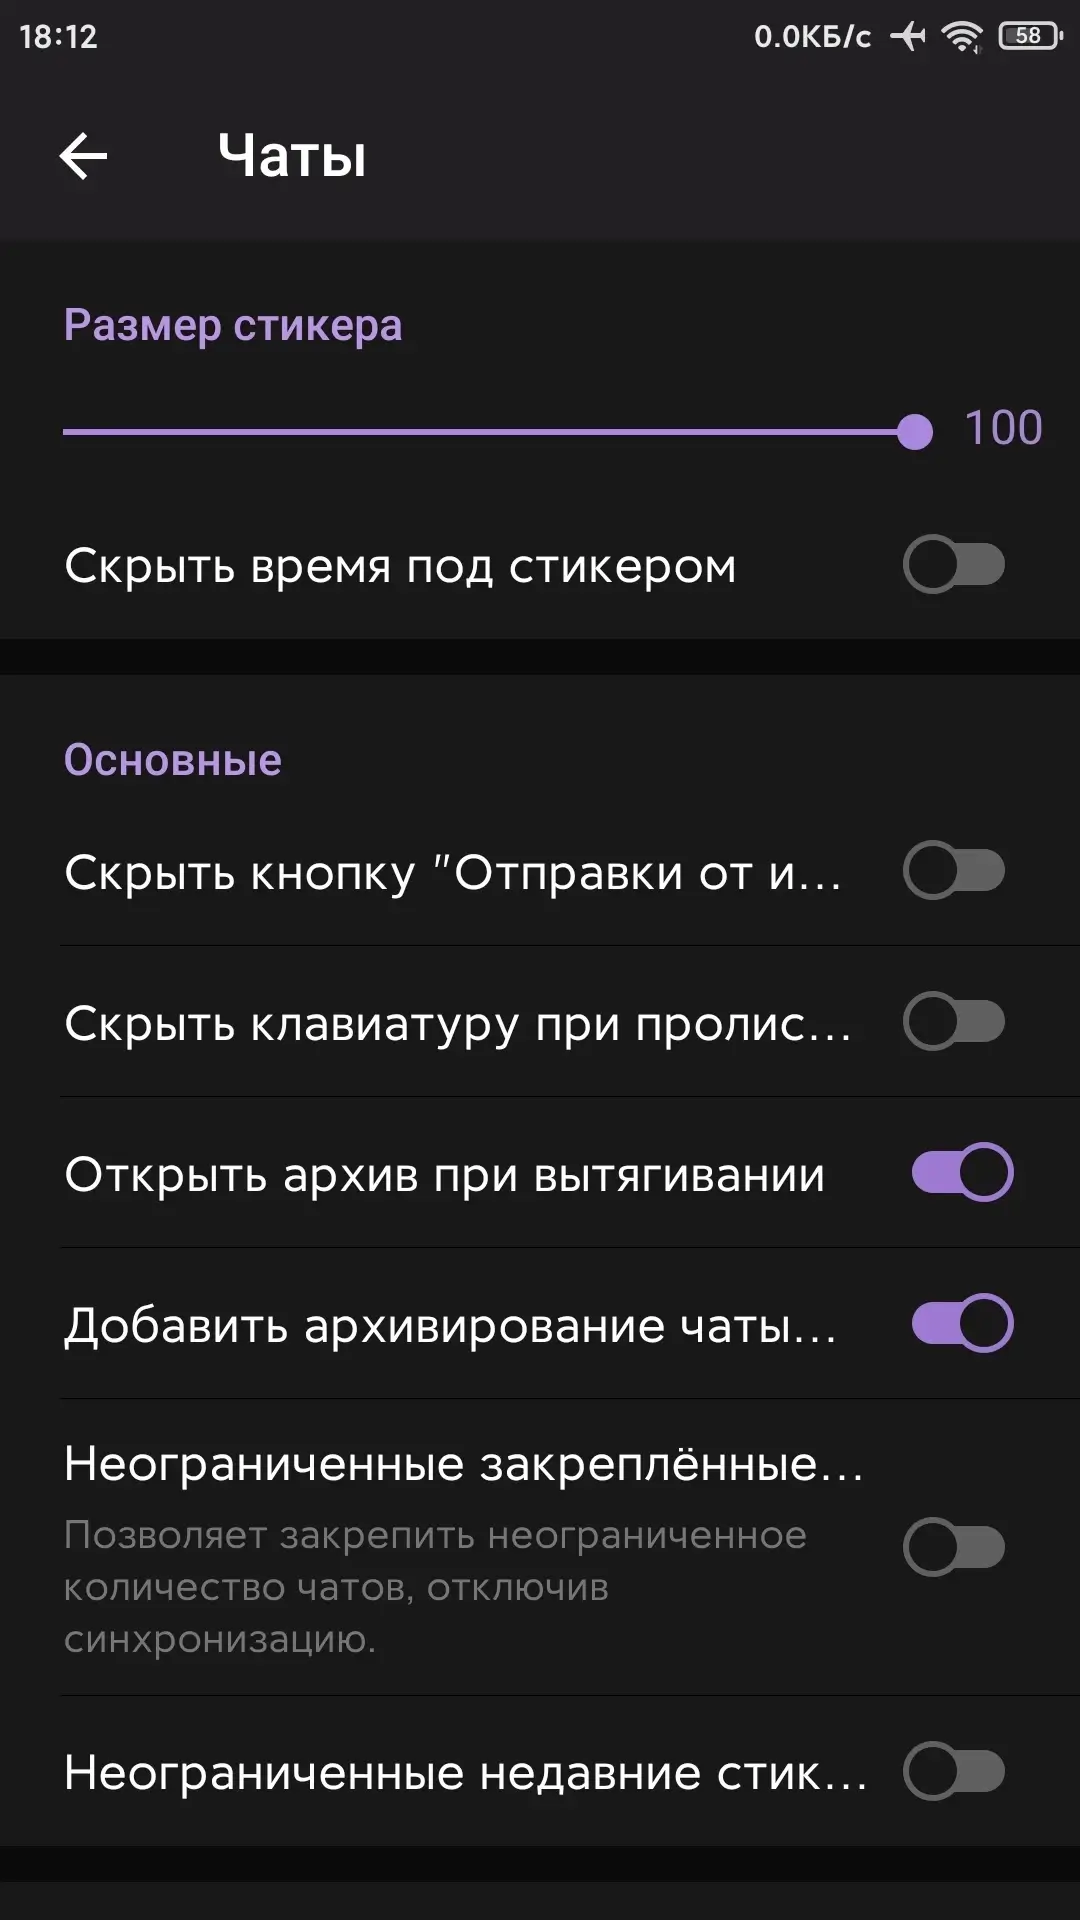
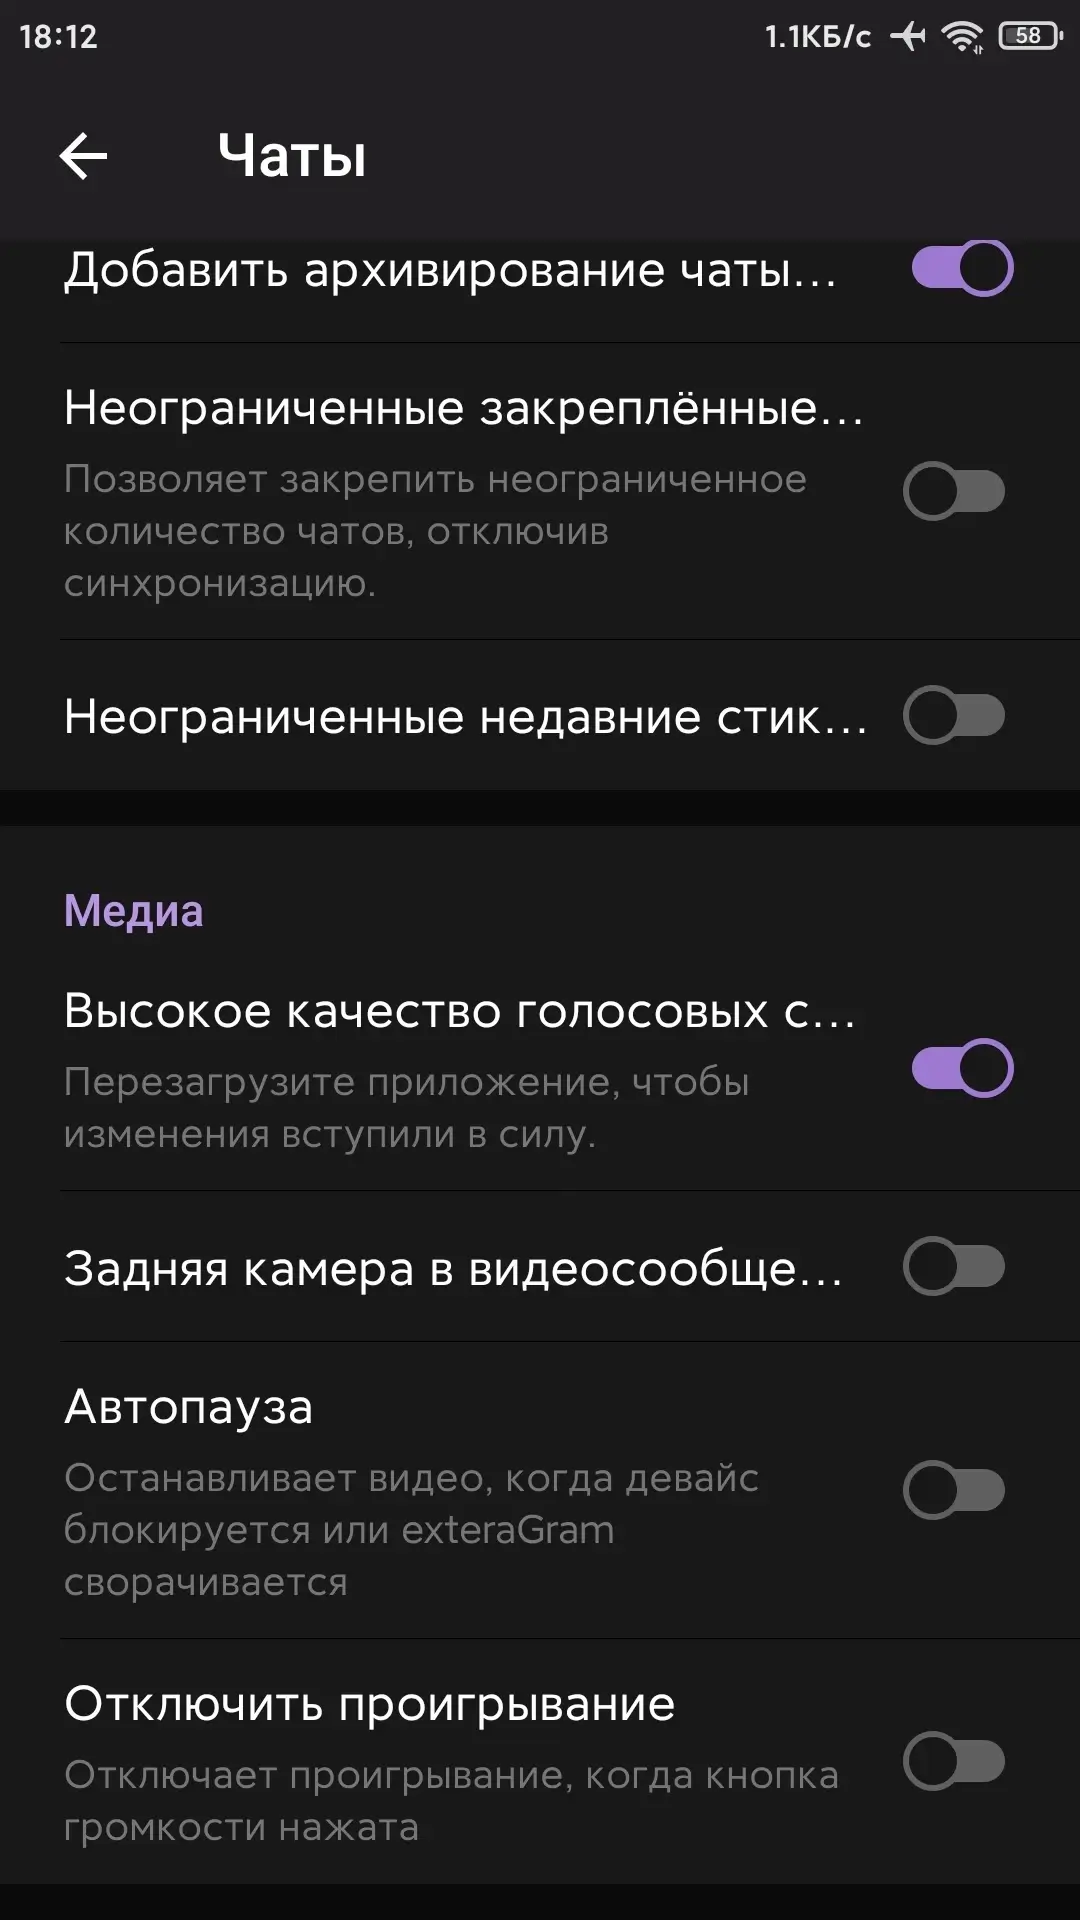
- Поддержку плагинов
Версии взаимозаменяемы: можно установить другой APK поверх уже установленного приложения.
exteraGram v13.1.1 (Full)
apk
123.15 Mb
43
Версия 13.1.1 (72379)
Архитектуры ARMv7, ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
08.11.2026, 16:22
Файл
exteragram_v13_1_1_b20261102_full_universal.apk
Имя
exteraGram
Пакет
com.exteragram.messenger
MD5
a54b59a2e2d0d968c132fd28b4aa1ab1
SHA-1
55da15960f0a1db3d615deabc04a58f93f220f16
SHA-256
cb0b50fbe21876236914f346558fd090c4a270d72d394f0068db68955265ed1d
Проверка
Google Play
Подпись
C=RU, ST=Bashkortostan, L=Ufa, O=exteraGram, OU=CEO, CN=immat0x1
Имя
immat0x1
Подразделение
CEO
Организация
exteraGram
Локация
Ufa
Регион
Bashkortostan
Страна
RU
MD5
55d052f889176dbbbe990b874b8bf25f
SHA-1
7326d8bcb74e19d49159f6f29bda588268efc26d
SHA-256
f1a56d605801a6a73d7270f7ce5a9b126e6669955d2536011dfb20f5f15bf754
Схема
v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
58
exteraGram v13.1.1 (Lite)
apk
69.57 Mb
0
Версия 13.1.1 (72379)
Архитектуры ARMv7, ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
08.11.2026, 10:18
Файл
exteragram_v13_1_1_b20261102_lite_universal.apk
Имя
exteraGram
Пакет
com.exteragram.messenger
MD5
1533e9614c44d9a0e268377c68c78630
SHA-1
73d485cd8b6f7582ce6b9a19e26fdf0e407505f9
SHA-256
ba60babdea5db56192e2a16fd6ac7369649f64adcf12747e7a1b17fe0beb5043
Проверка
Google Play
Подпись
C=RU, ST=Bashkortostan, L=Ufa, O=exteraGram, OU=CEO, CN=immat0x1
Имя
immat0x1
Подразделение
CEO
Организация
exteraGram
Локация
Ufa
Регион
Bashkortostan
Страна
RU
MD5
55d052f889176dbbbe990b874b8bf25f
SHA-1
7326d8bcb74e19d49159f6f29bda588268efc26d
SHA-256
f1a56d605801a6a73d7270f7ce5a9b126e6669955d2536011dfb20f5f15bf754
Схема
v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63