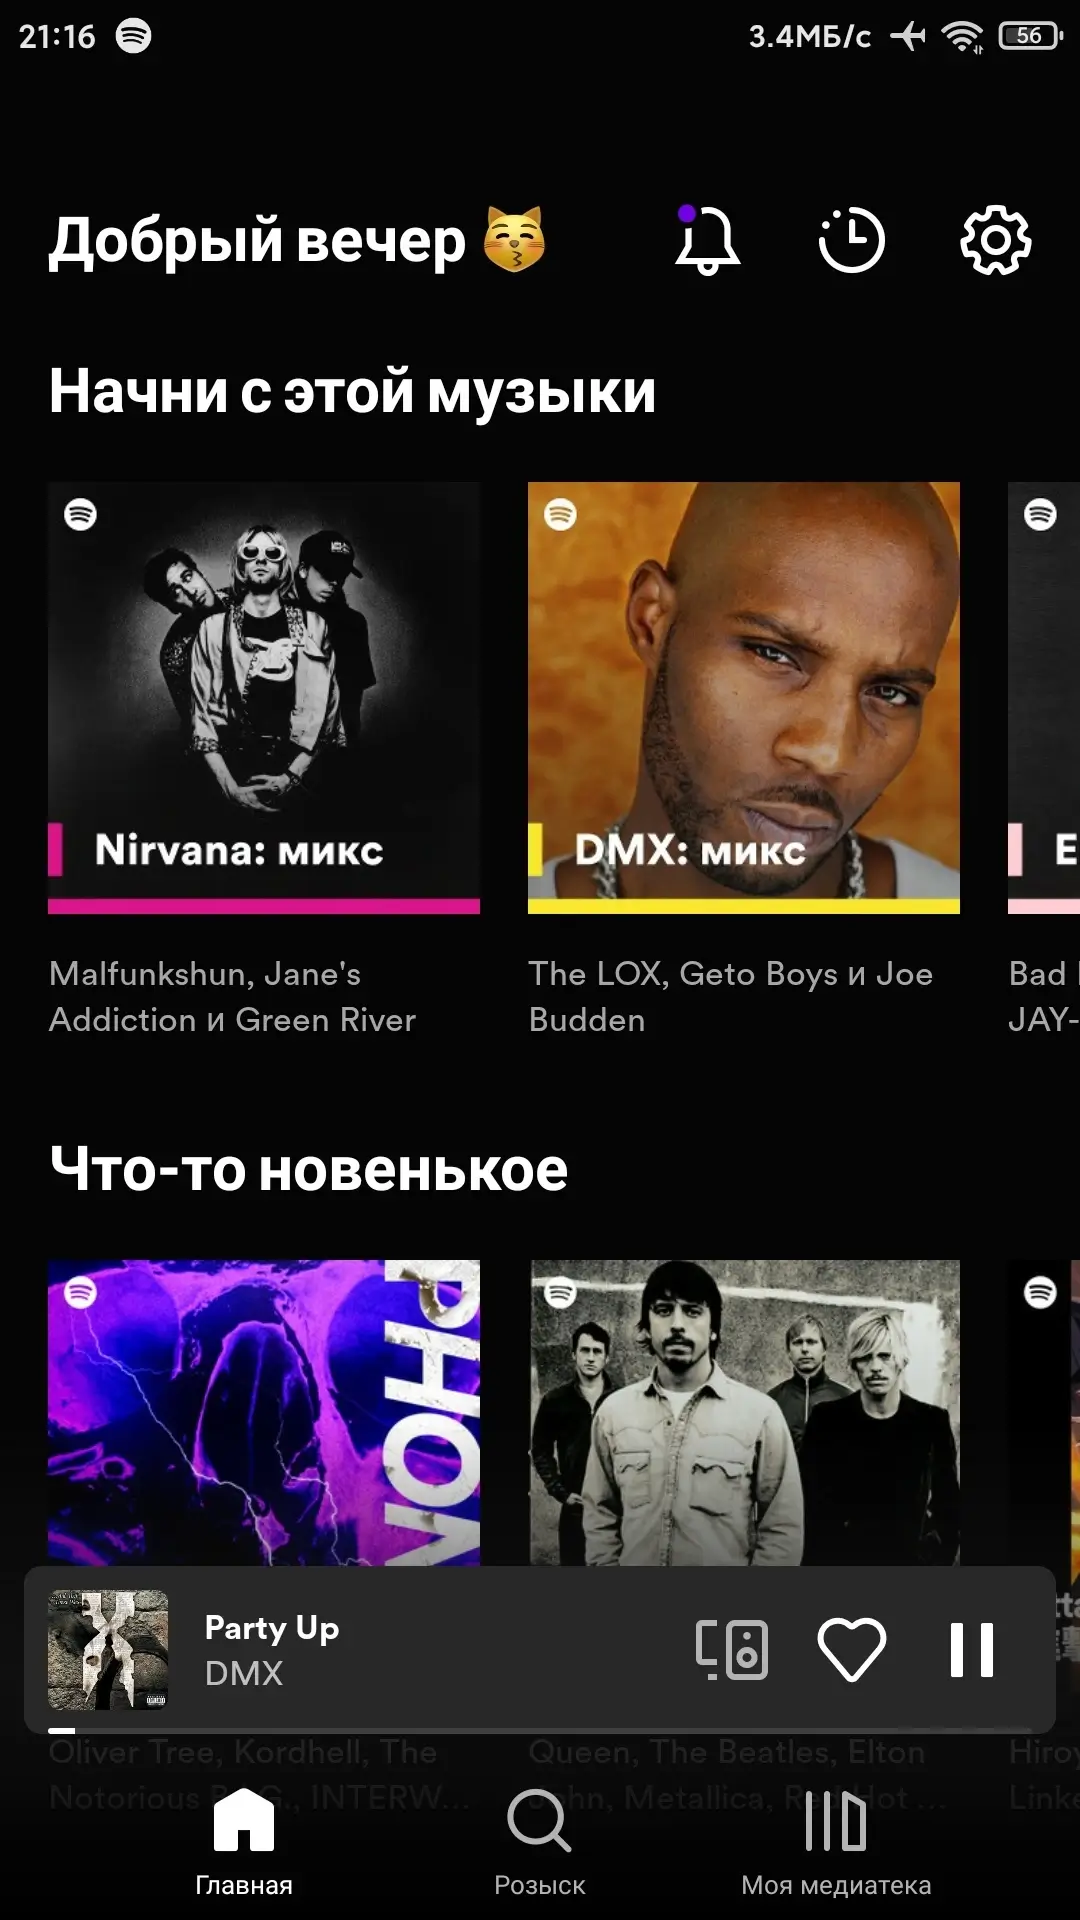
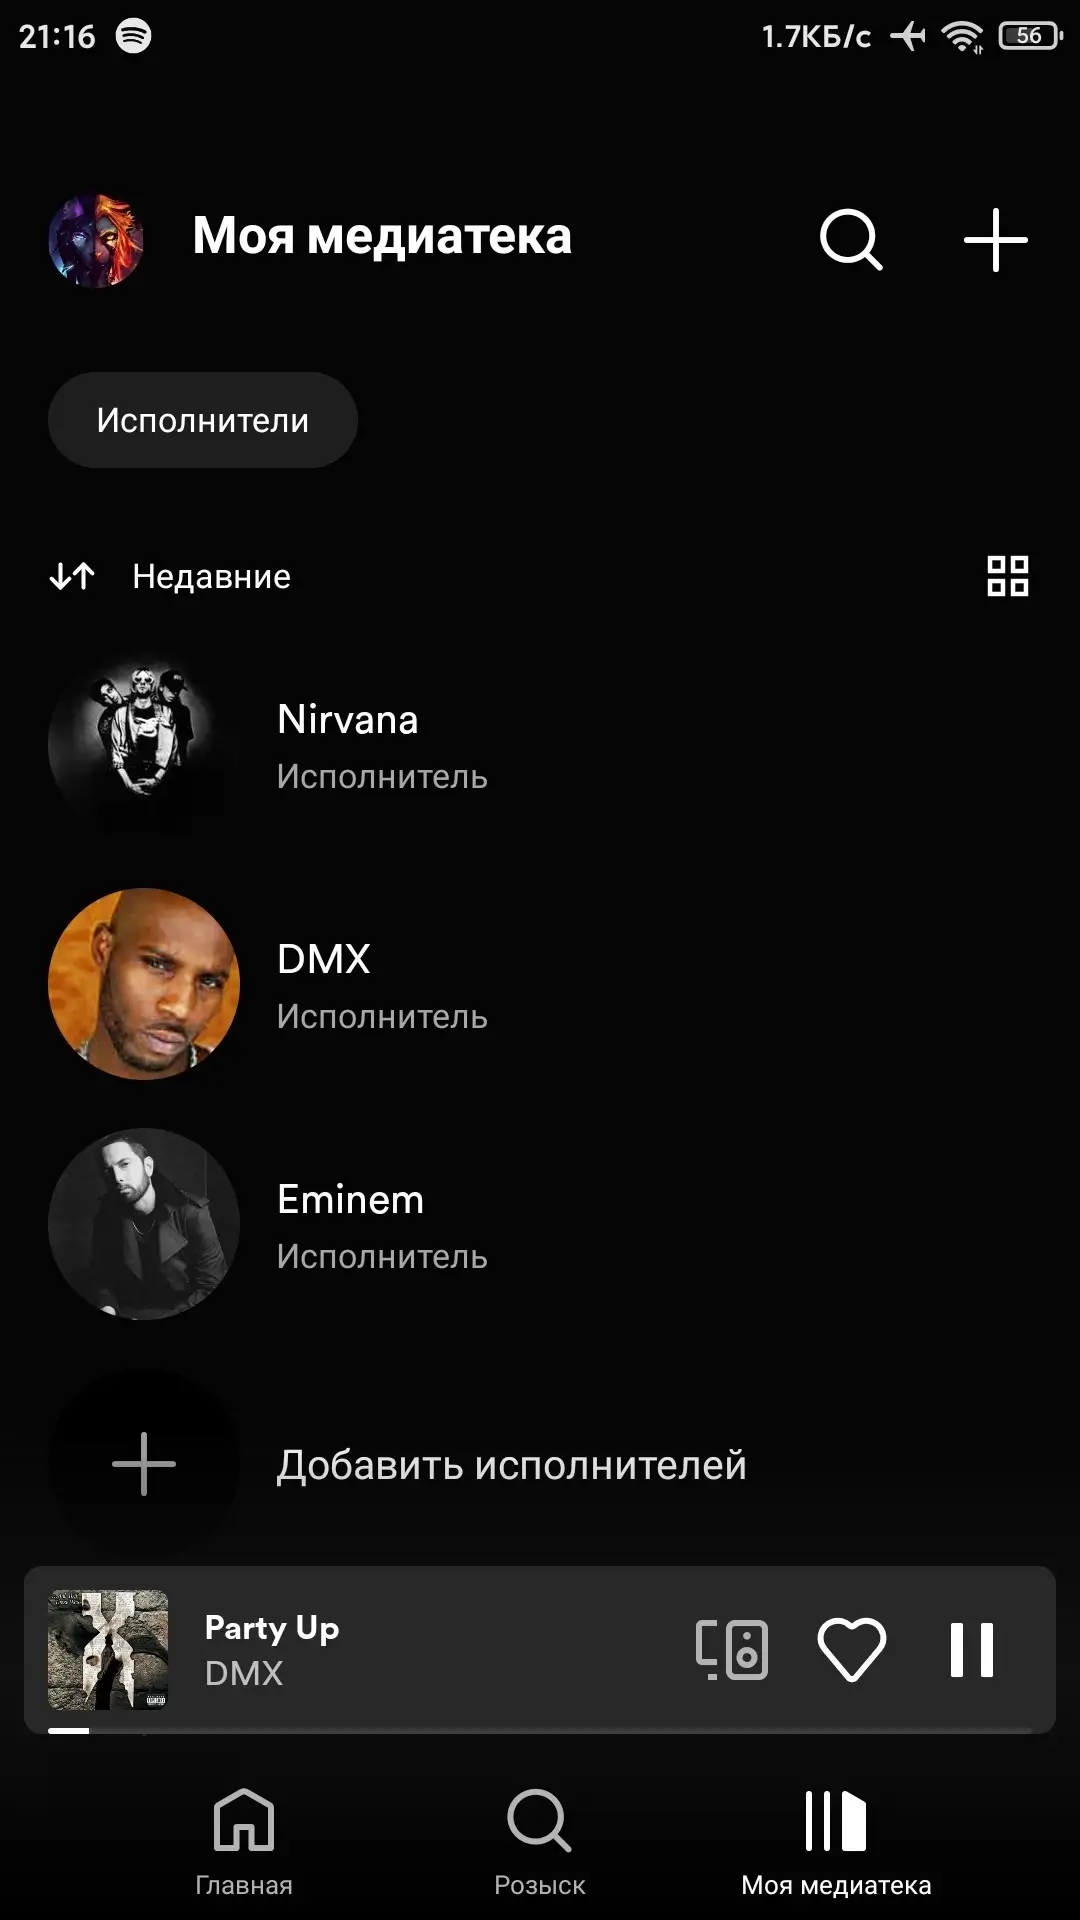
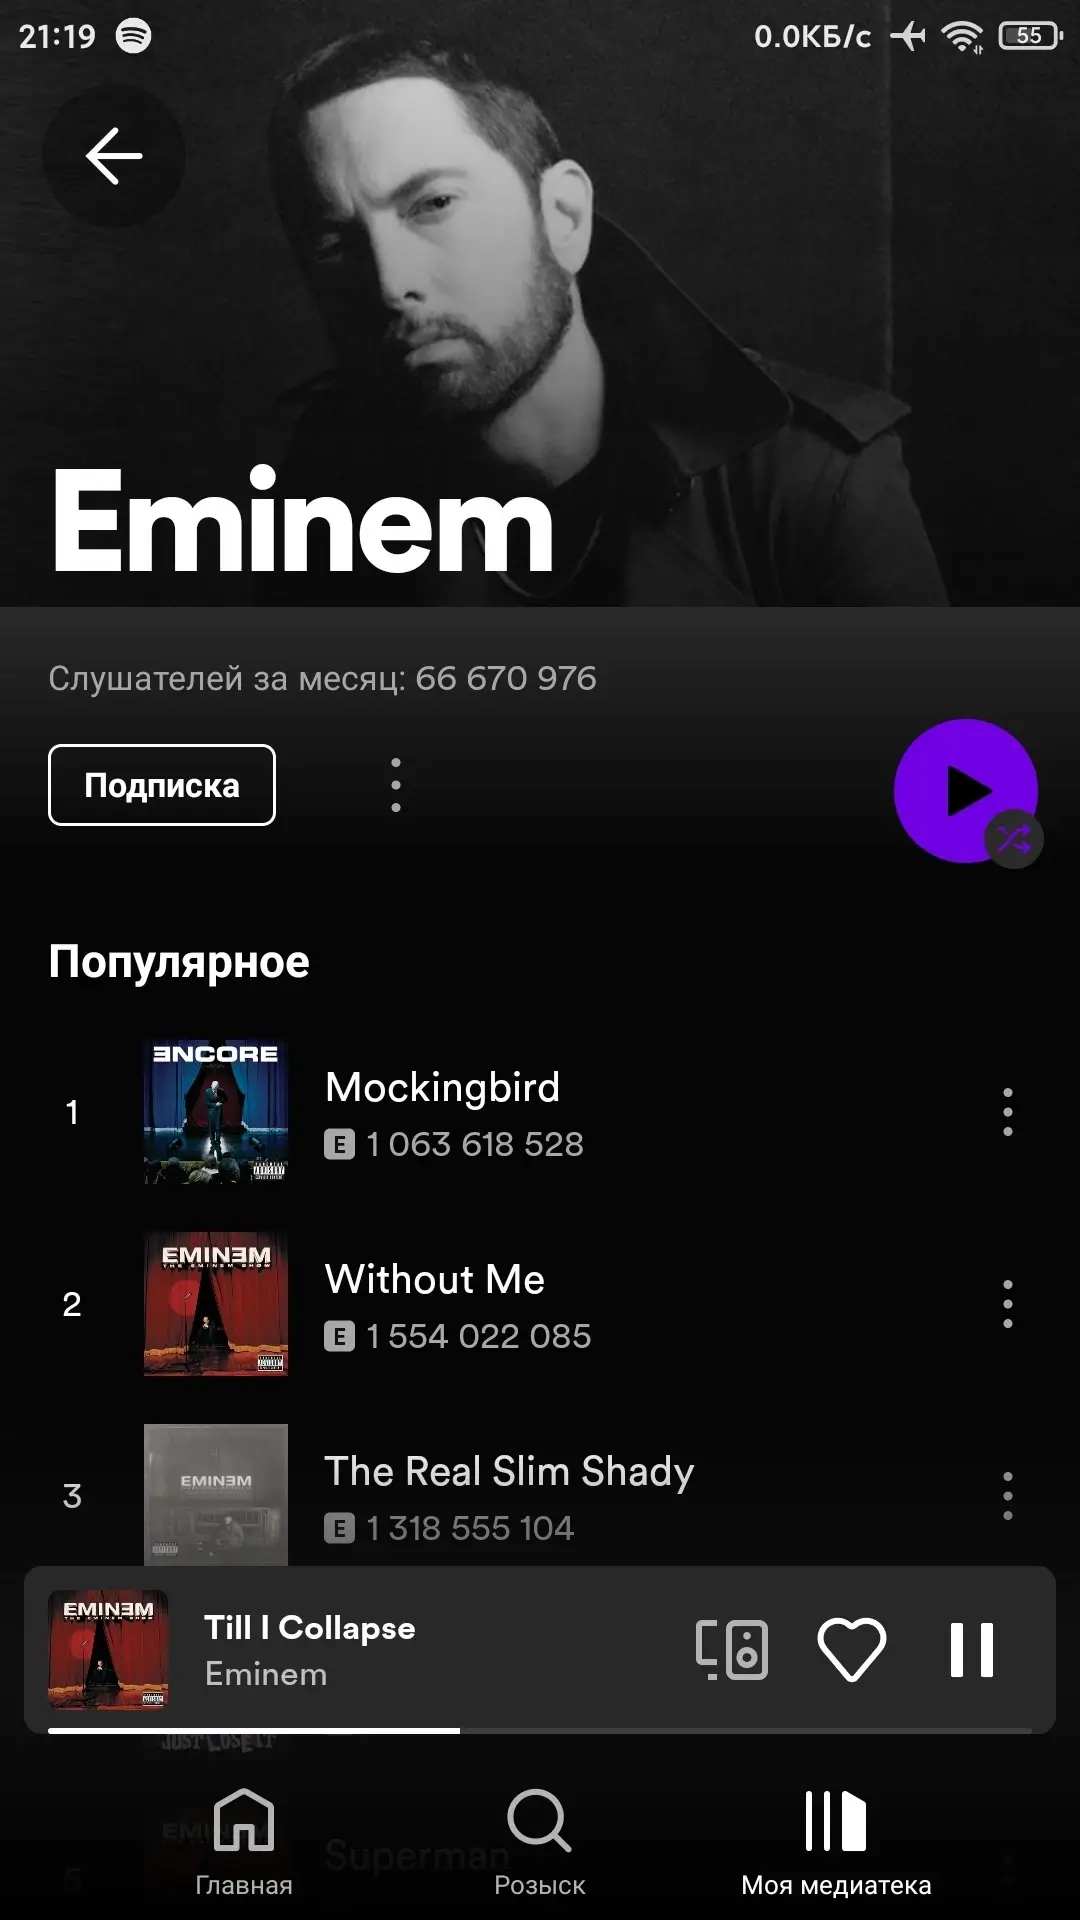
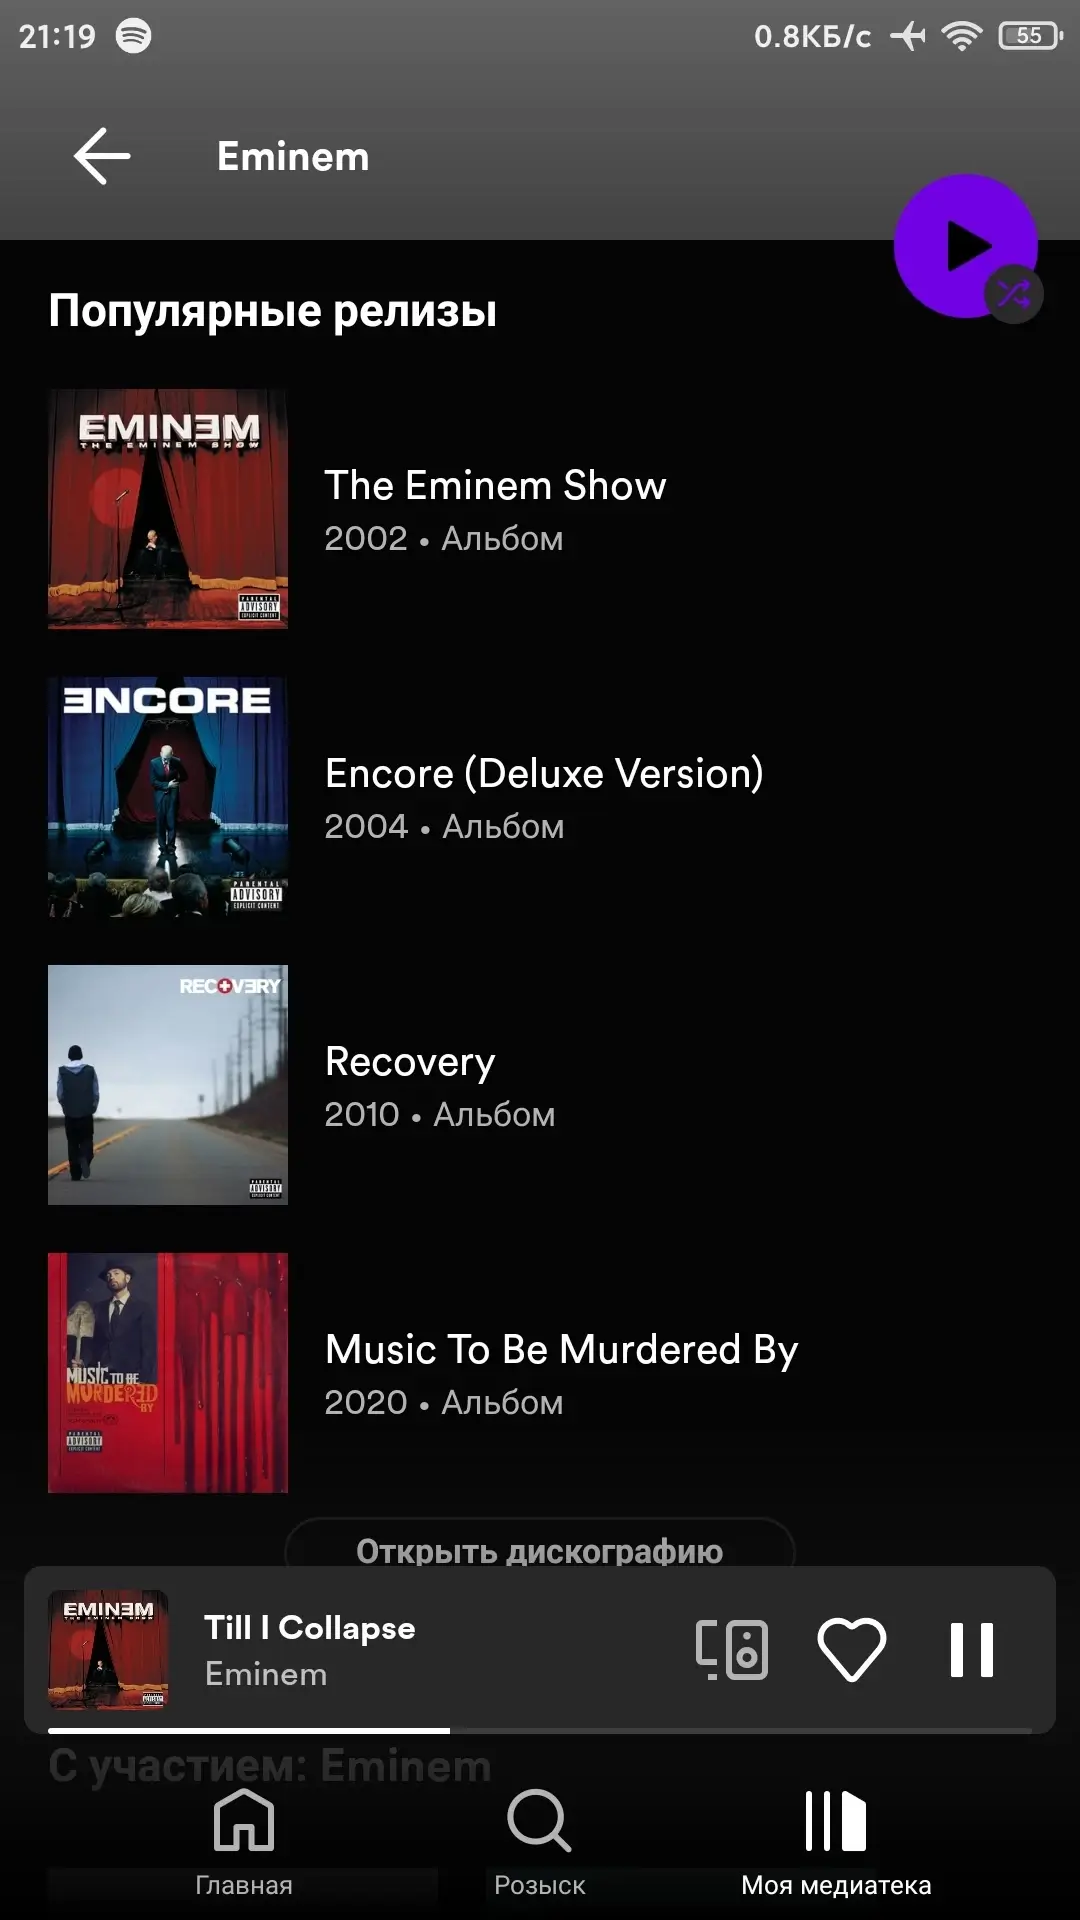
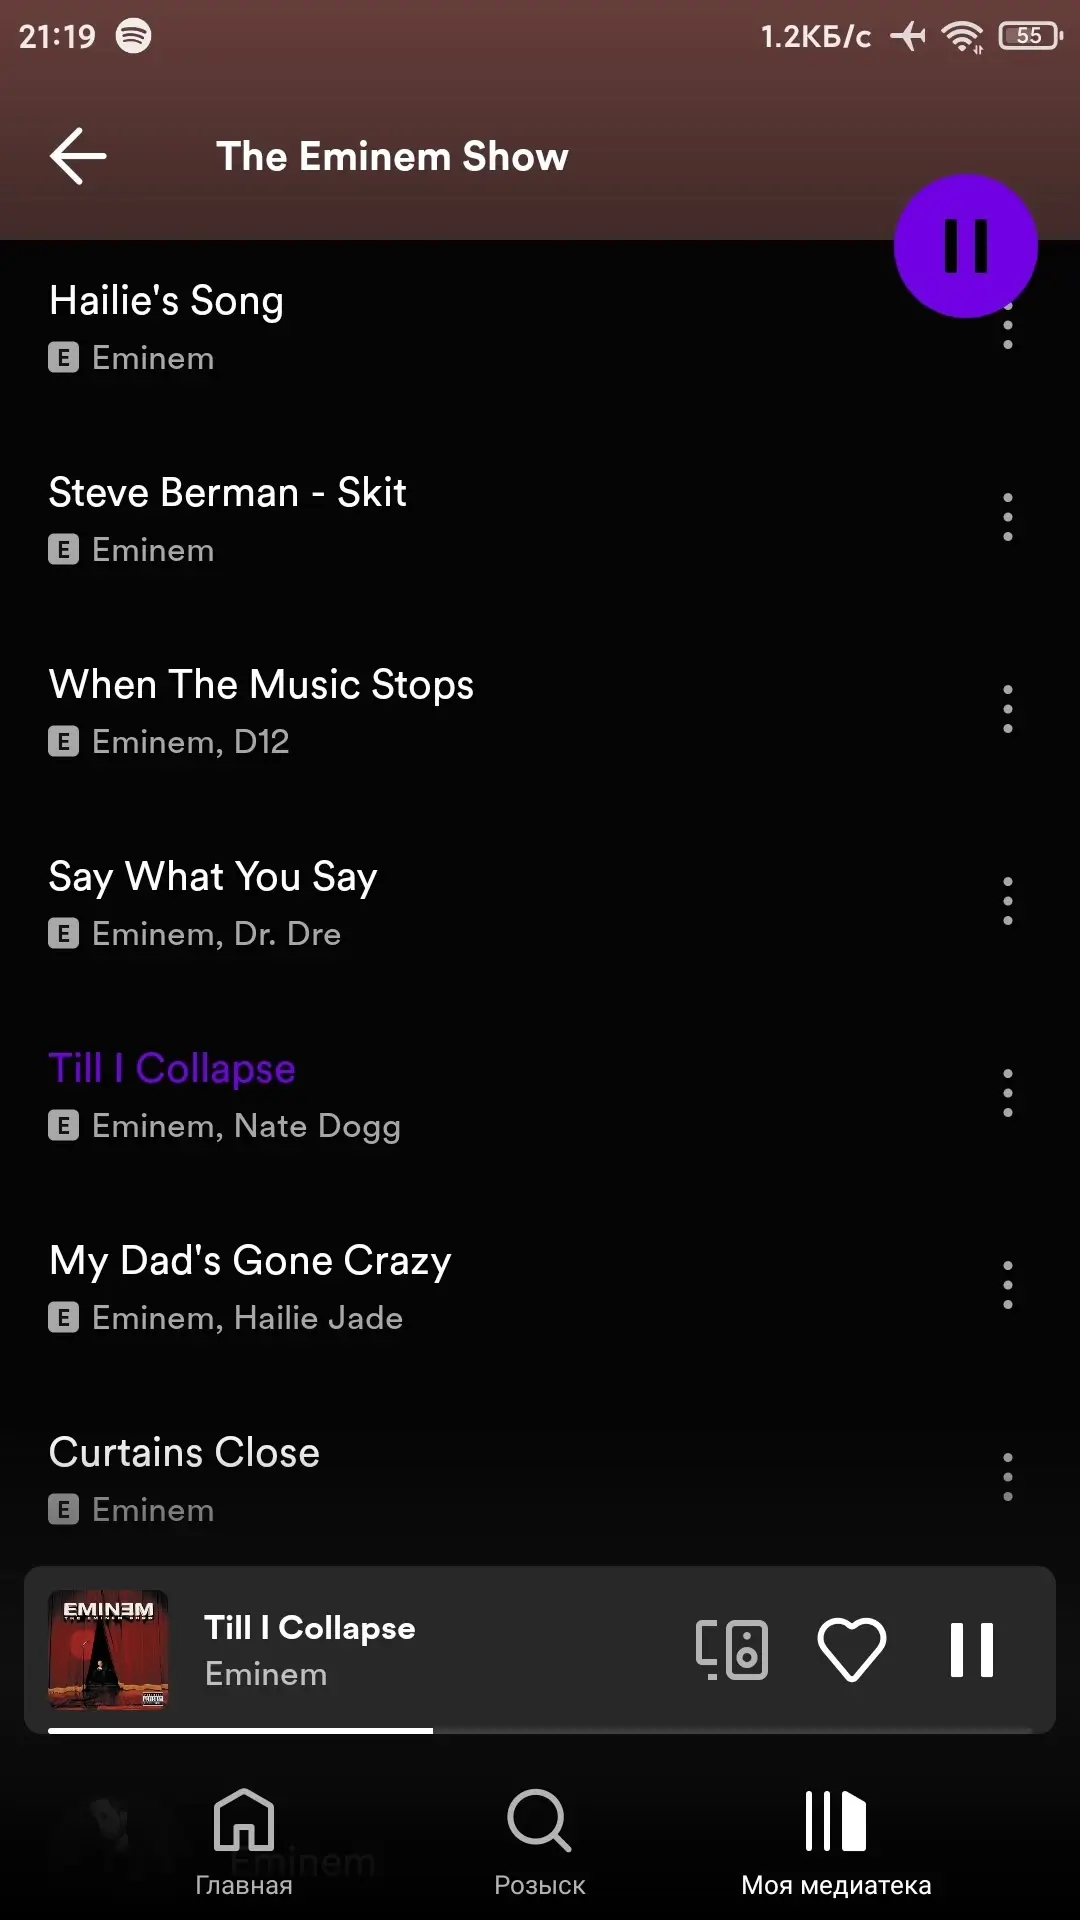
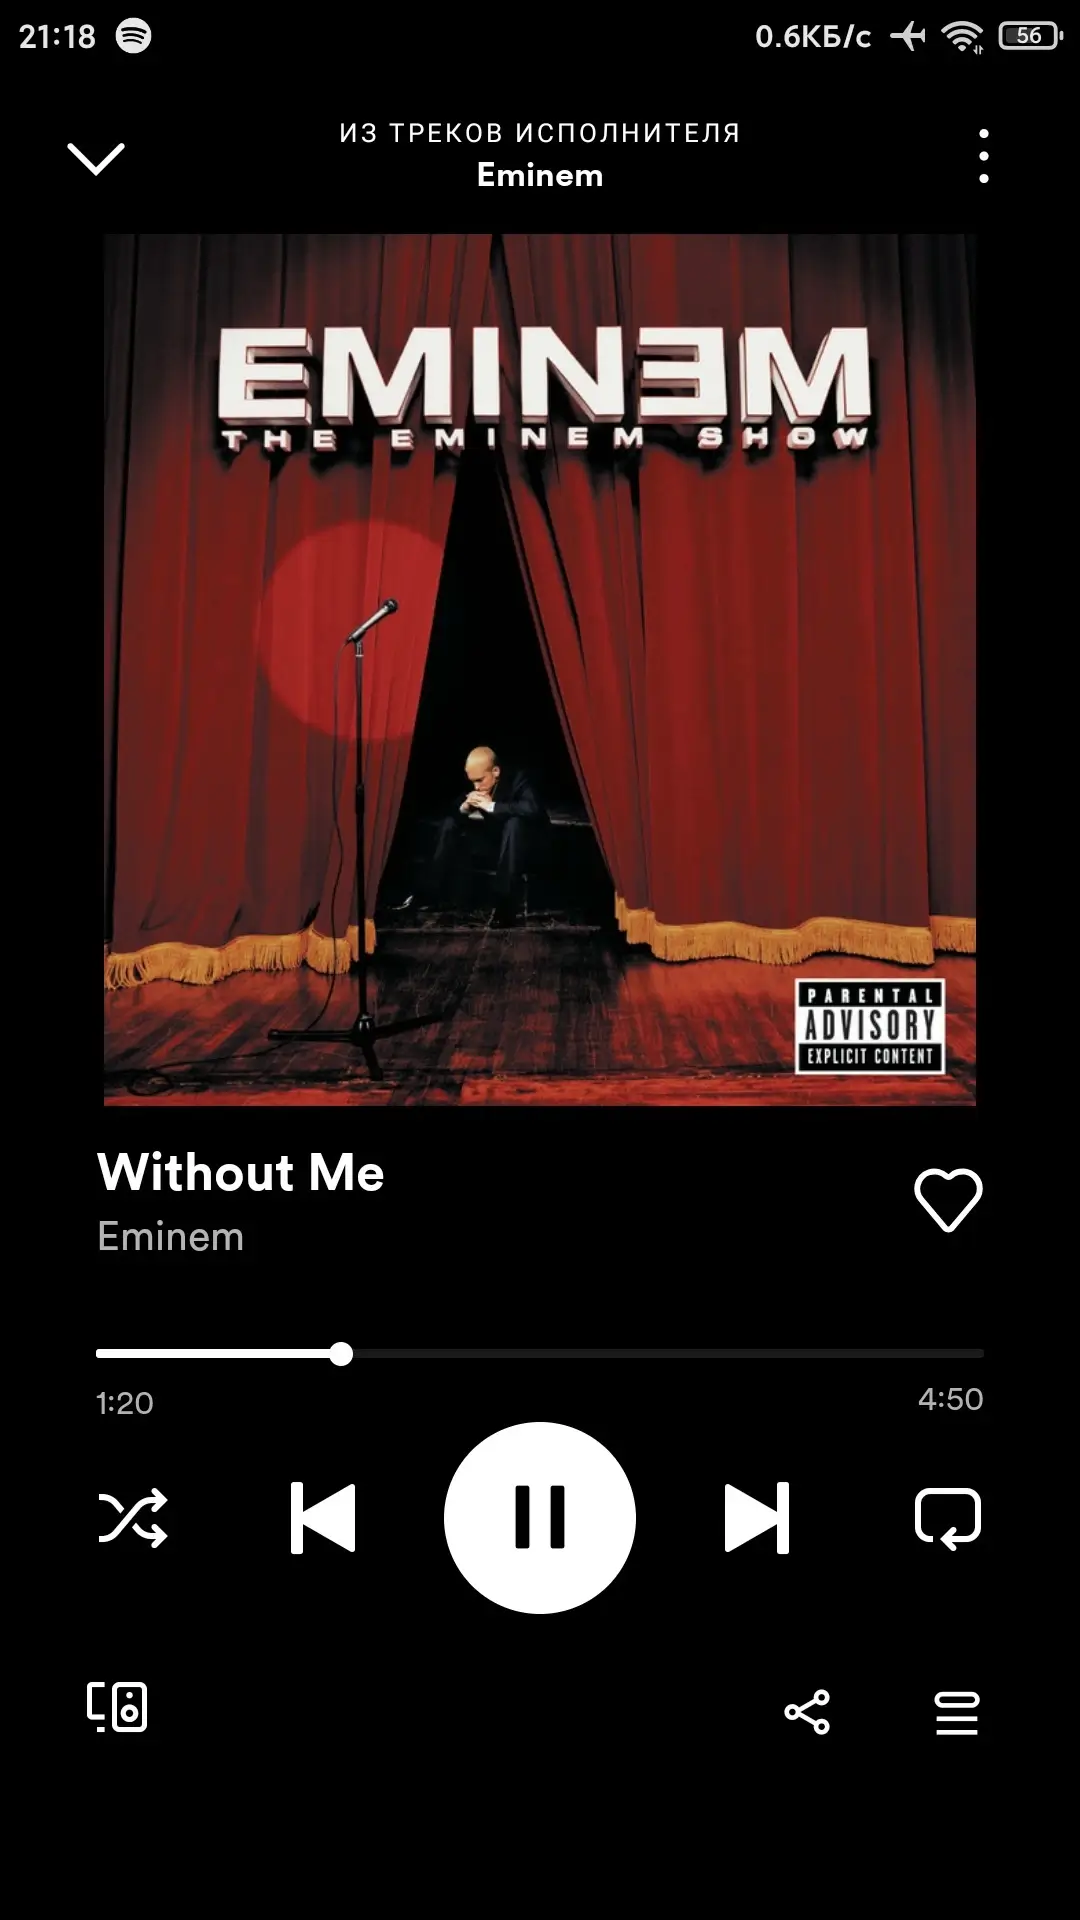
Spotify Premium (Спотишка) - Модификация официального приложения Spotify, с помощью которой можно получить доступ к миллионам треков. Сервис включает в себя обширную базу музыкальных композиций, которая позволит слушать любых исполнителей и альбомы или создавать собственные плейлисты из любимых композиций. Если захочется послушать что-то новое, выберите готовый плейлист по настроению или воспользуйтесь персональными рекомендациями.
- Треки в любимых и на главной странице исполнителей принудительно перемешиваются со стороны Spotify. В плейлистах и альбомах проблем быть не должно. Правильным решением будет распределить свою музыку по плейлистам.
- Повтор одного трека — это серверная функция. Чтобы слушать один и тот же трек, включайте его напрямую из поиска или пропускайте через плейлист.
- Для тех, у кого Spotify вылетает при запуске - отключайте VPN. VPN требуется только для входа и то не во всех случаях. Чтобы слушать музыку он не нужен.
- Все действия с аккаунтом (вход, изменение данных) должны быть через VPN той страны, которая указана в настройках на сайте Spotify.
Особенности модификации:
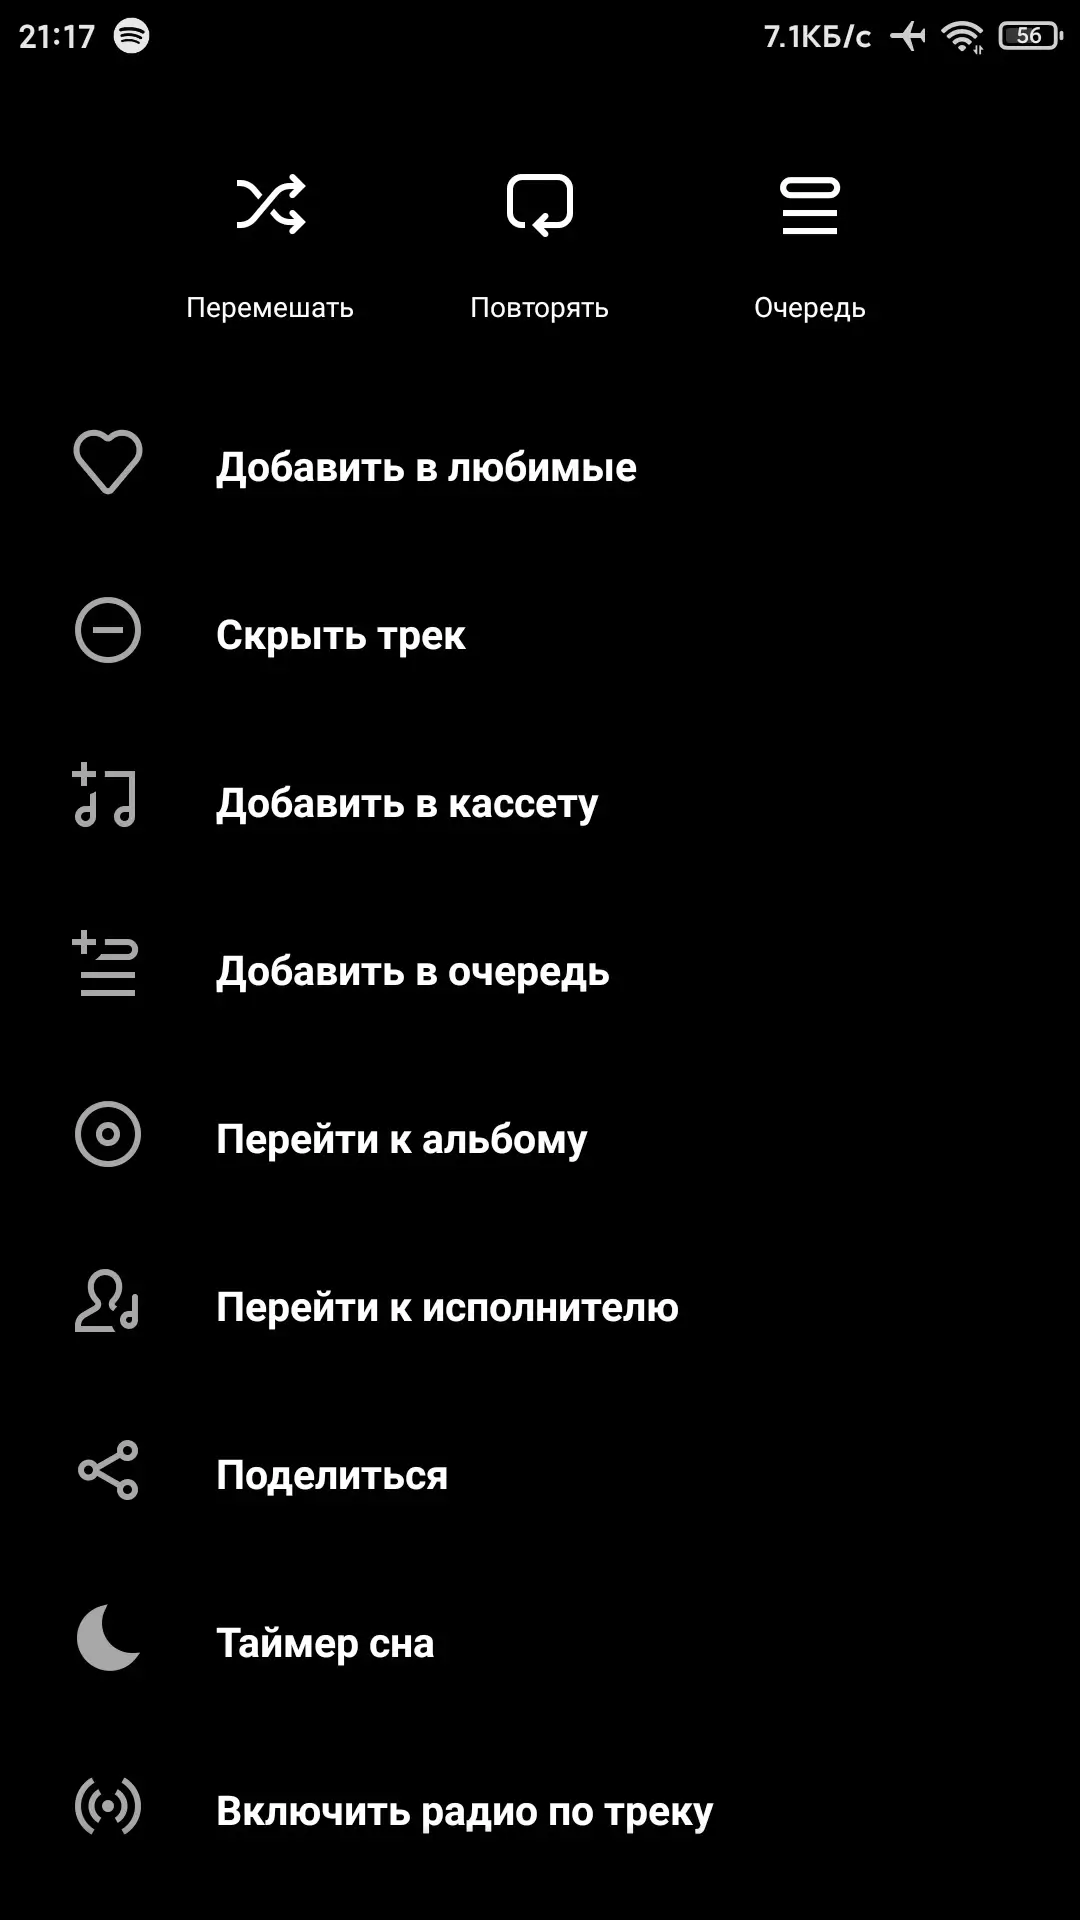
- Сняты практически все ограничения приложения (выбор любых песен и альбомов, очень высокое качество звука - визуально, переключение треков, случайный выбор, FWD / BWD, Spotify Connect);
- Изменён номер сборки (можно установить предыдущую версию без удаления данной);
- Скрыты обновления (всегда актуальная версия во всех магазинах приложений);
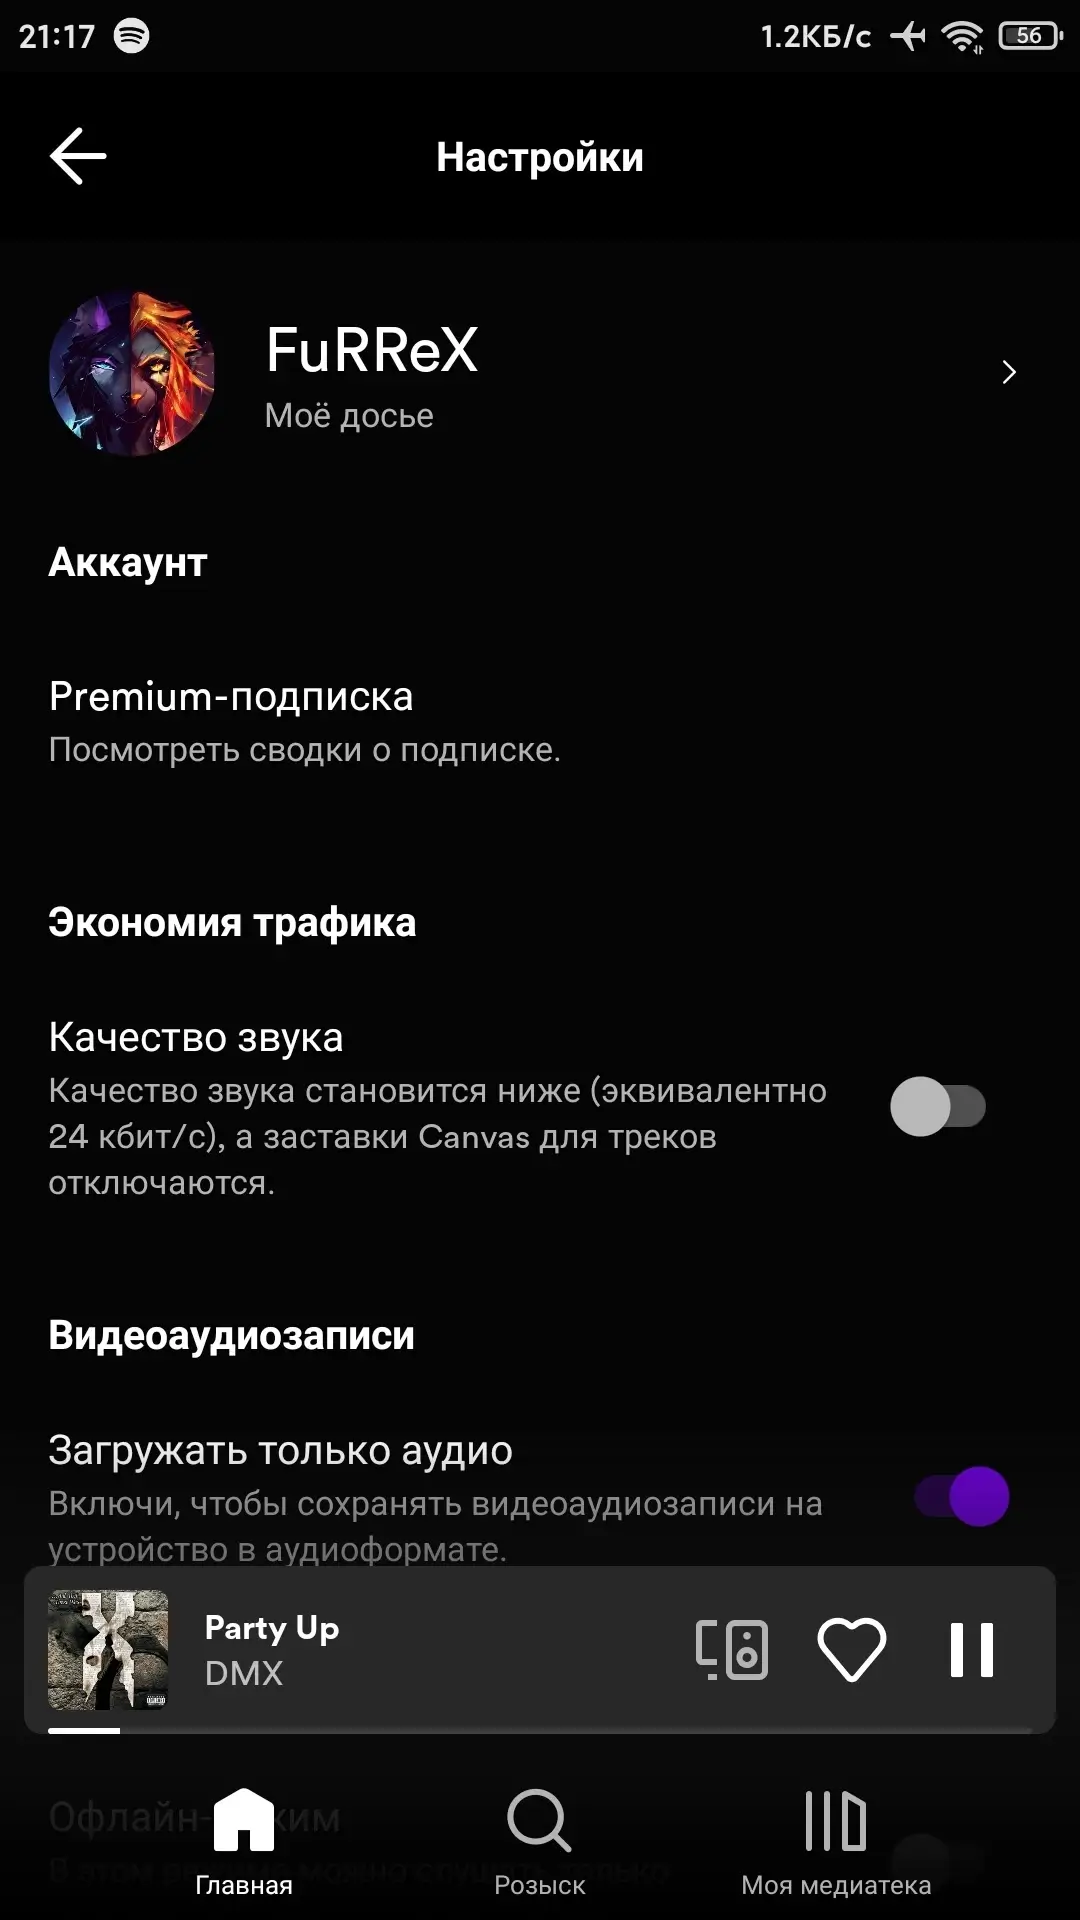
- Название приложения изменено на «Spotify Premium»;
- Отключено принудительное перемешивание треков;
- Для текстов задействуется Musixmatch;
- Тёмная тема изменена на чёрную (AMOLED);
- Удалены реклама и аналитика;
- Оригинальная подпись изменена.
- Если не входит в аккаунт, пишет что данные неверны.
- При восстановлении пишет что такой почты нет в Spotify.
- При создании пишет что такая почта уже есть в Spotify.
Отслеживать новость
При изменении новости вы получите уведомление на E-mail.
Подписаться
Подписались: 2
Версия
9.1.14.864
OS(MIN)
Android 7.0+
Язык
Разработчик
Состояние
Модификация
Root
Не требуется
Скачать Spotify (Premium) (MOD by Aprel Team) v9.1.14.864 бесплатно на андроид
Информация:
Spotishka Mystery:
Пакет: com.spotify.music
Spotishka Mystery v9.1.14.864 (Premium) (Amoled) apk 96.42 Mb 17 987 VirusTotal 15.01.2026, 16:12 Файл spotishka_mystery_v9_1_14_864_black.apk MD5 35cb0ee29b677d332c9ffcaf2de60844 BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 55
Spotishka Mystery v9.1.14.864 (Premium) (Dark) apk 96.04 Mb 2 629 VirusTotal 15.01.2026, 16:07 Файл spotishka_mystery_v9_1_14_864_dark.apk MD5 011405d17059efc2deca2f9604992979 BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 59
При первой установке:
Обновление мода:
- Скачайте и установите мод;
- Запустите приложение (мод), используя VPN страны, указанной в вашем аккаунте;
- Введите логин и пароль;
- Если приложение зависло, сверните его;
- Установите мод повторно (обновите его).
Обновление мода:
- Если мод уже установлен, повторное выполнение вышеуказанных шагов не требуется. Просто обновите его поверх существующей версии и продолжайте пользоваться.
Spotishka Mystery представляет собой модифицированную версию Spotishka. В ней реализованы различные подмены, обходы и дополнительные модули.
Spotishka Mystery:
Пакет: com.spotify.music
Пакет: su.aprelteam.spotishka
Spotishka Mystery v9.1.14.864 (Premium) (Clone) (Amoled) apk 96.42 Mb 555 VirusTotal 15.01.2026, 16:08 Файл spotishka_mystery_v9_1_14_864_black_clone.apk MD5 e543573164067dce31ad3f9165ecdd00 BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 60
Spotishka Mystery v9.1.14.864 (Premium) (Clone) (Dark) apk 96.05 Mb 119 VirusTotal 15.01.2026, 16:15 Файл spotishka_mystery_v9_1_14_864_dark_clone.apk MD5 cfd0abcdc1ed9df9a2667b6ba313048c BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 48
Spotishka Mystery v9.1.14.864 (Premium) (Amoled) apk 96.42 Mb 17 987 VirusTotal 15.01.2026, 16:12 Файл spotishka_mystery_v9_1_14_864_black.apk MD5 35cb0ee29b677d332c9ffcaf2de60844 BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 55
Spotishka Mystery v9.1.14.864 (Premium) (Dark) apk 96.04 Mb 2 629 VirusTotal 15.01.2026, 16:07 Файл spotishka_mystery_v9_1_14_864_dark.apk MD5 011405d17059efc2deca2f9604992979 BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 59
Прошлые версии
Spotishka:
Пакет: com.spotify.music
Spotishka v9.1.6.1145 (Premium) (Amoled) apk 94.91 Mb 1 398 VirusTotal 02.01.2026, 05:13 Файл spotishka_v9_1_6_1145_black.apk MD5 931d883b93a6cd19f6762f9ee732072f BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации". GoogleDetected 1 63
Spotishka v9.1.6.1145 (Premium) (Dark) apk 94.83 Mb 345 VirusTotal 02.01.2026, 05:11 Файл spotishka_v9_1_6_1145_dark.apk MD5 d8726bfc28d94cd4e3e0a26ce6377bbb BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации". GoogleDetected 1 62
Google Play
Бесплатное
Пакет: com.spotify.music
Пакет: su.aprelteam.spotishka
Spotishka v9.1.6.1145 (Premium) (Clone) (Amoled) apk 94.91 Mb 47 VirusTotal 02.01.2026, 05:18 Файл spotishka_v9_1_6_1145_black_clone.apk MD5 946840cc90c325b56e6374d1663b8d8f BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации". GoogleDetected 1 61
Spotishka v9.1.6.1145 (Premium) (Clone) (Dark) apk 94.83 Mb 6 VirusTotal 02.01.2026, 05:19 Файл spotishka_v9_1_6_1145_dark_clone.apk MD5 cdfbf8cd93940cb21e646458343f9573 BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации". GoogleDetected 1 62
Spotishka v9.1.6.1145 (Premium) (Amoled) apk 94.91 Mb 1 398 VirusTotal 02.01.2026, 05:13 Файл spotishka_v9_1_6_1145_black.apk MD5 931d883b93a6cd19f6762f9ee732072f BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации". GoogleDetected 1 63
Spotishka v9.1.6.1145 (Premium) (Dark) apk 94.83 Mb 345 VirusTotal 02.01.2026, 05:11 Файл spotishka_v9_1_6_1145_dark.apk MD5 d8726bfc28d94cd4e3e0a26ce6377bbb BitDefenderFalx Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи. Trustlook Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи. Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи. AhnLab-V3 PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации". GoogleDetected 1 62