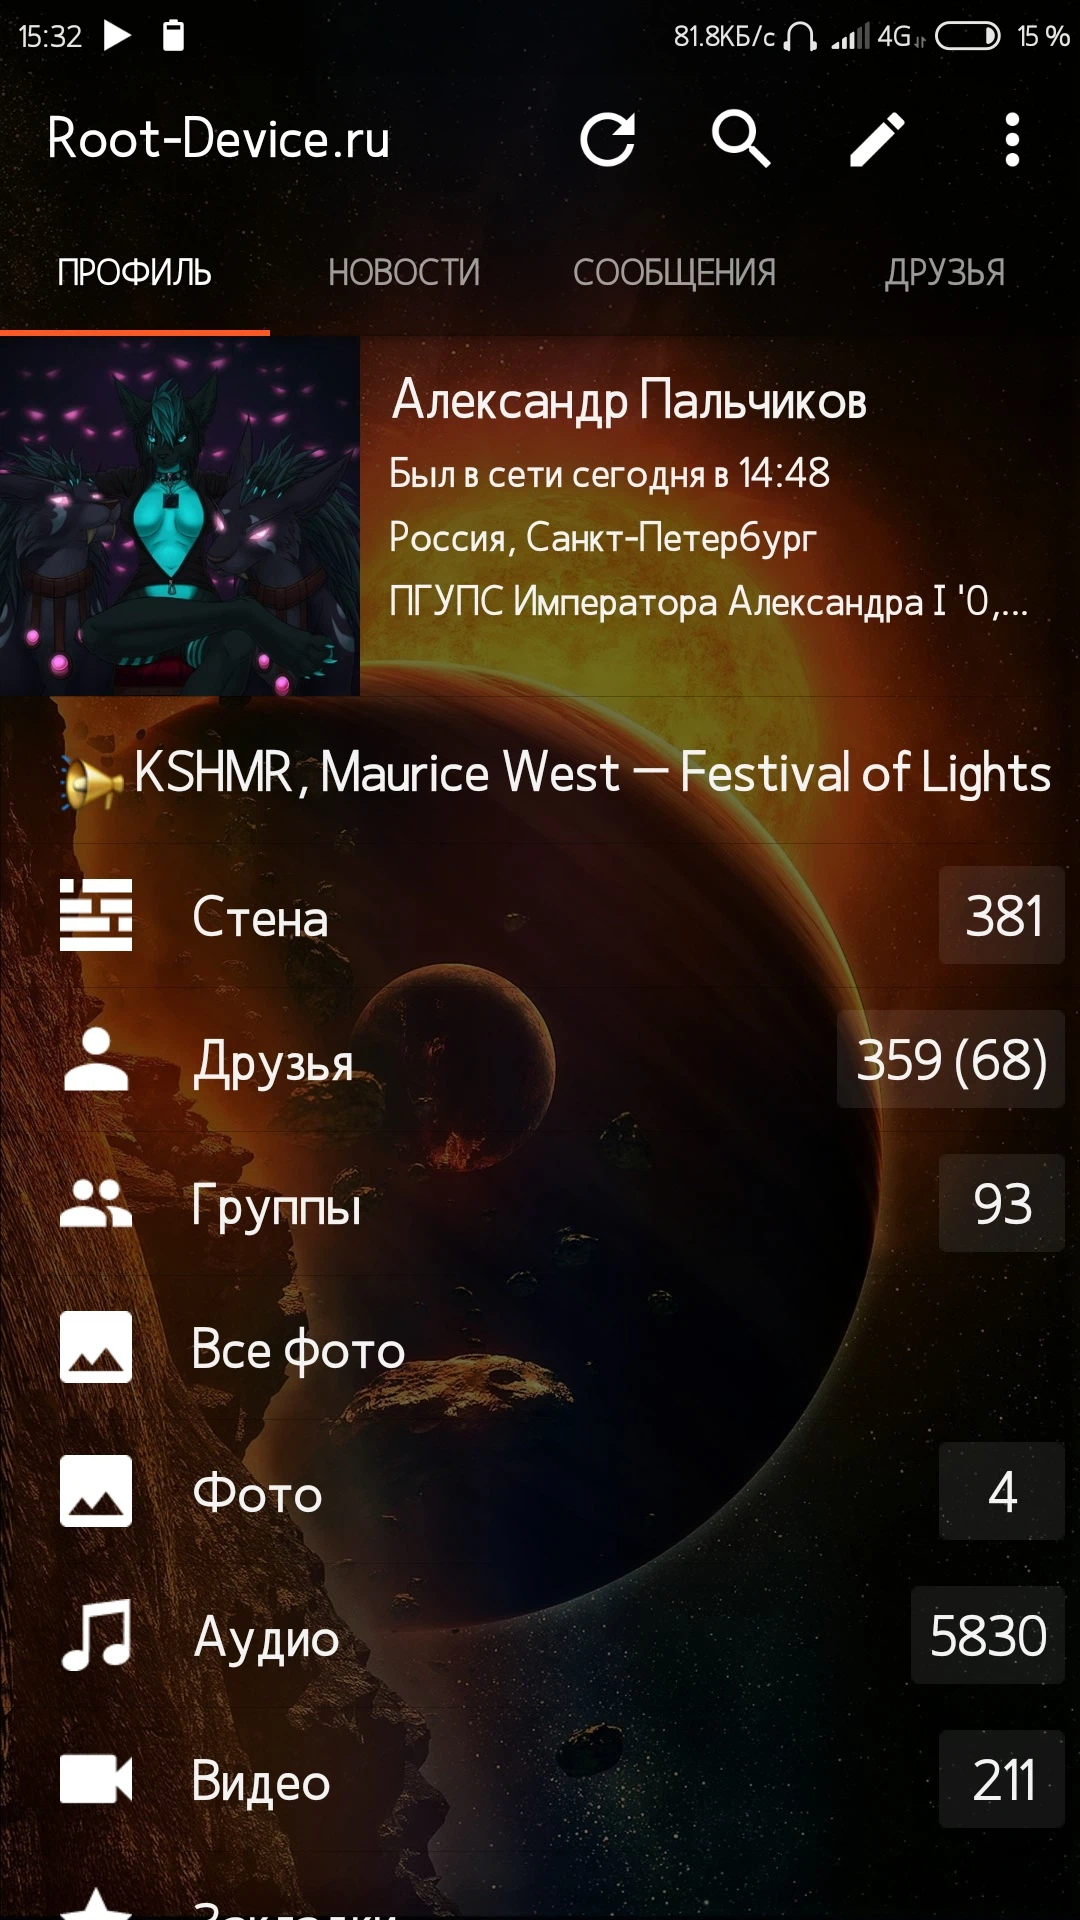
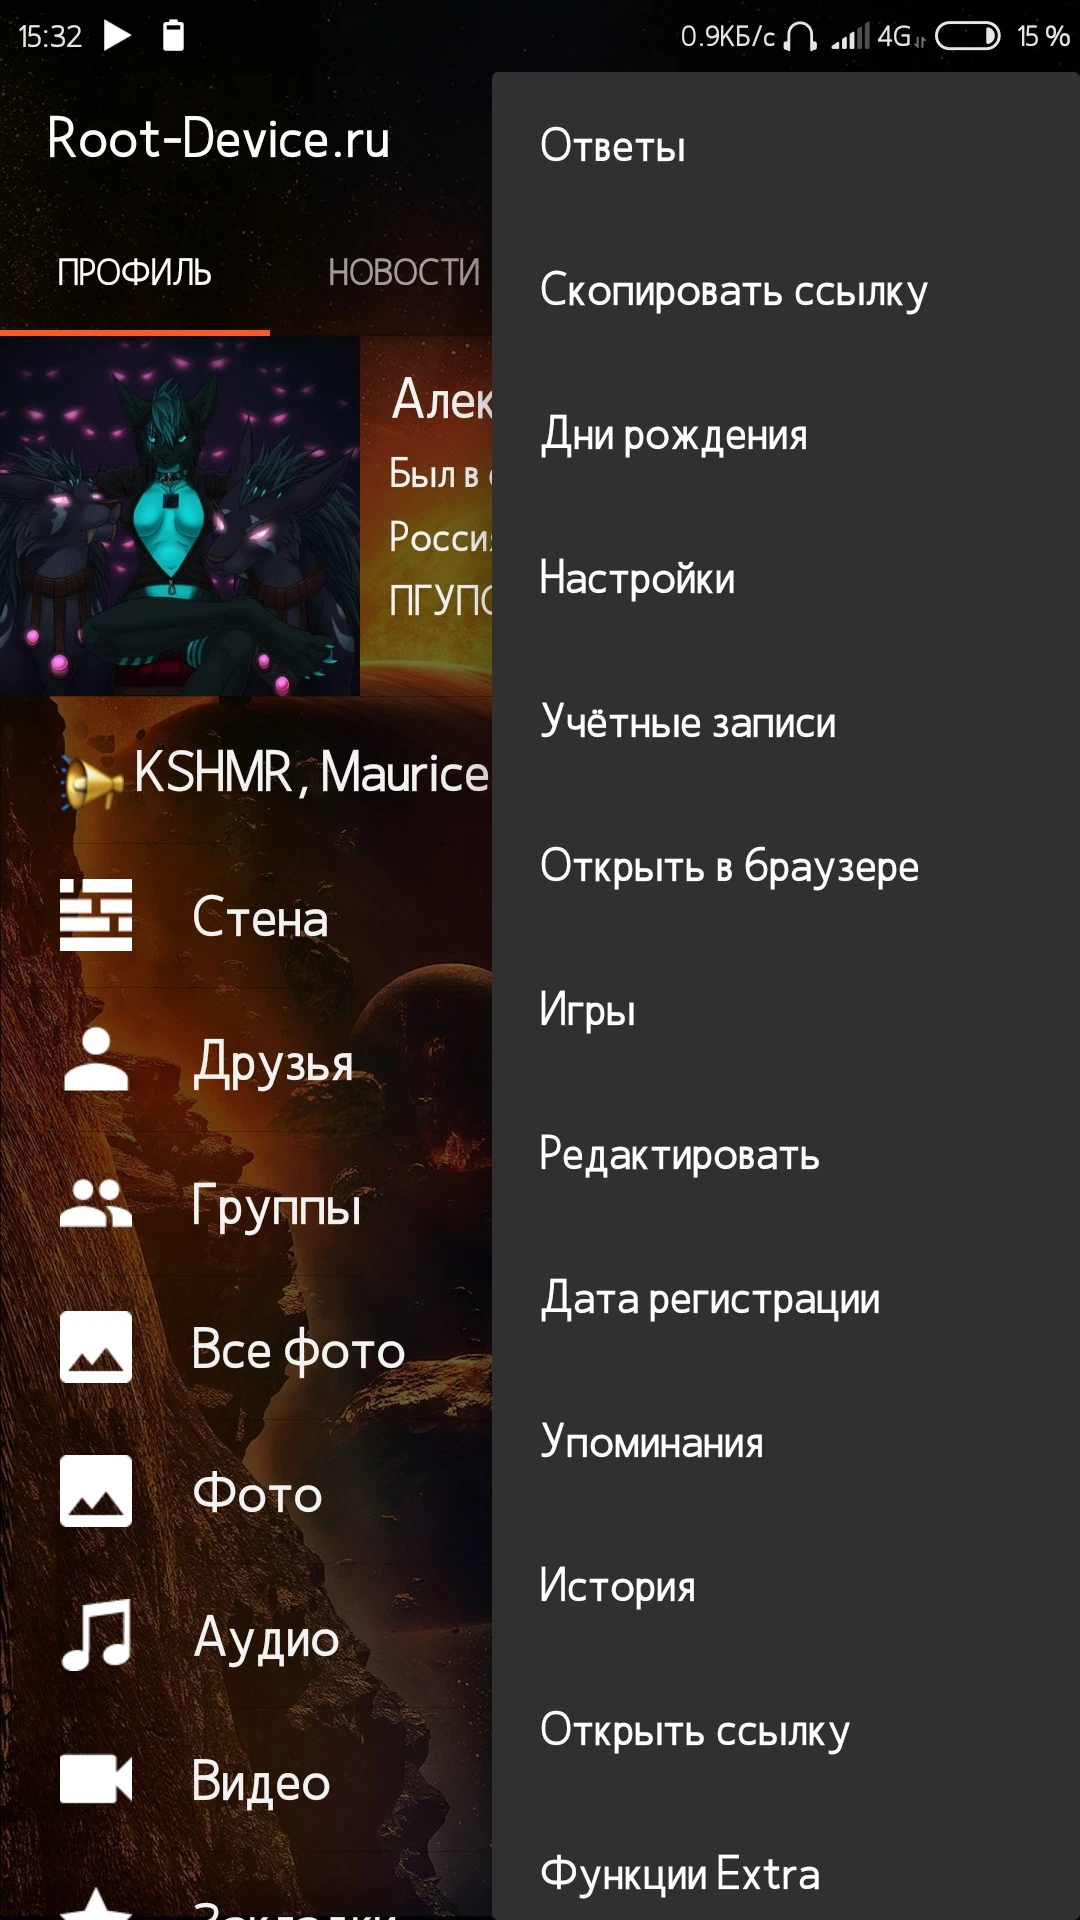
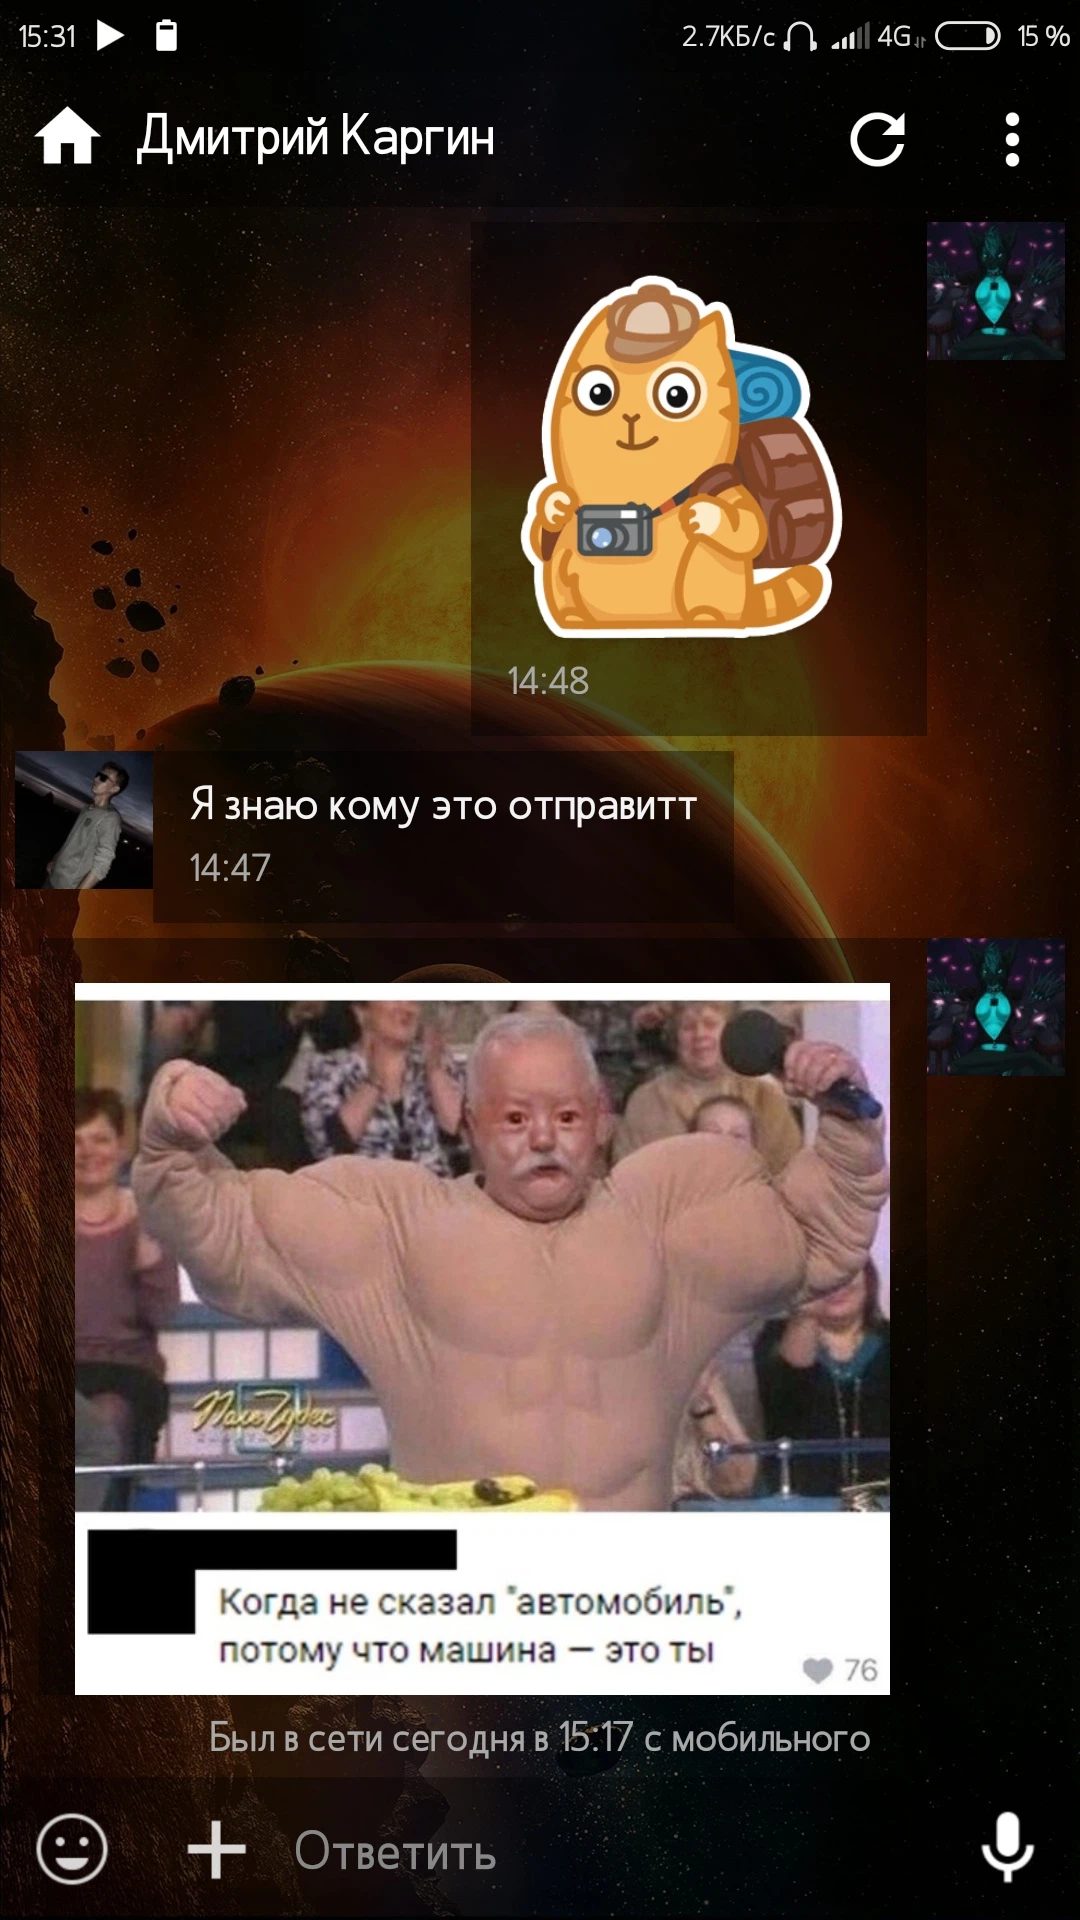
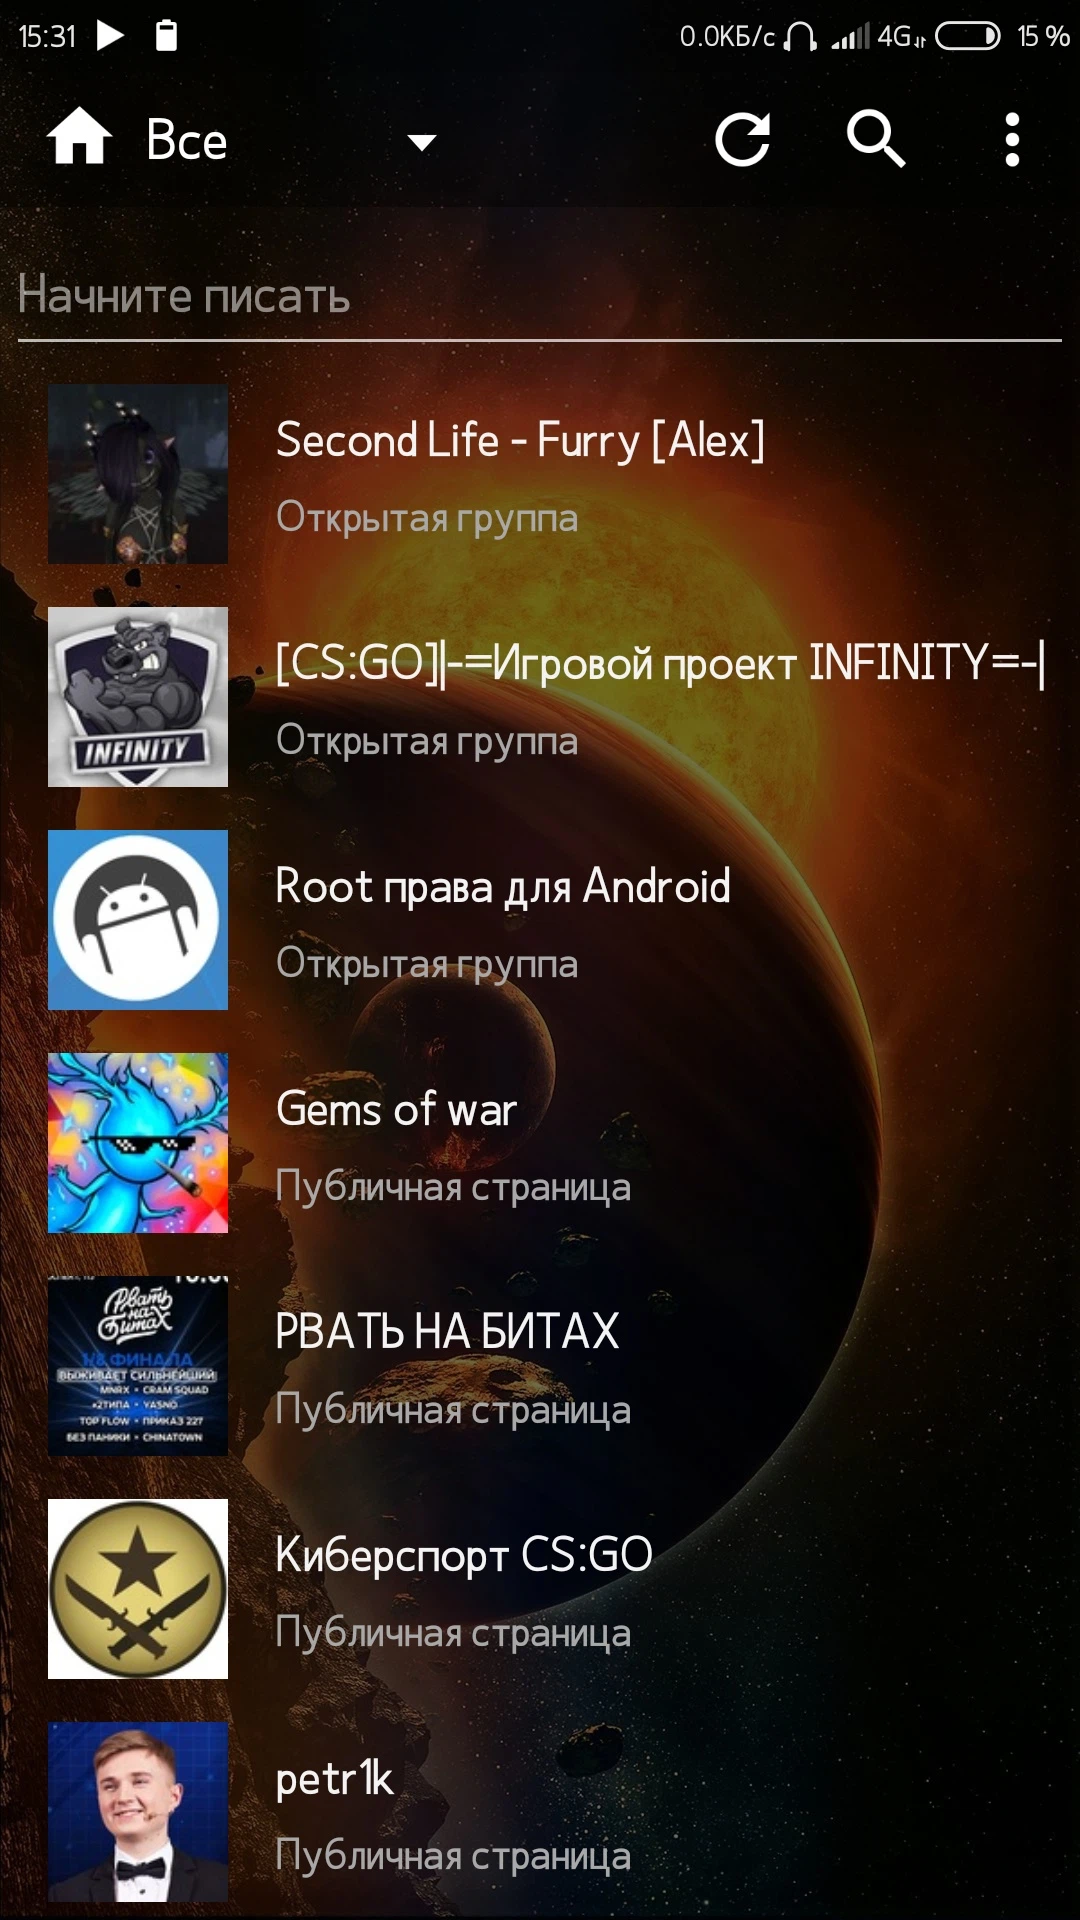
Kate Mobile (Patched) - Шустрый и многофункциональный клиент для социальной сети VK. Приложение сочетает в себе простоту интерфейса и мощные возможности, позволяя легко и быстро взаимодействовать с контентом и друзьями. Благодаря своему лаконичному дизайну, оно обеспечивает комфортное использование.
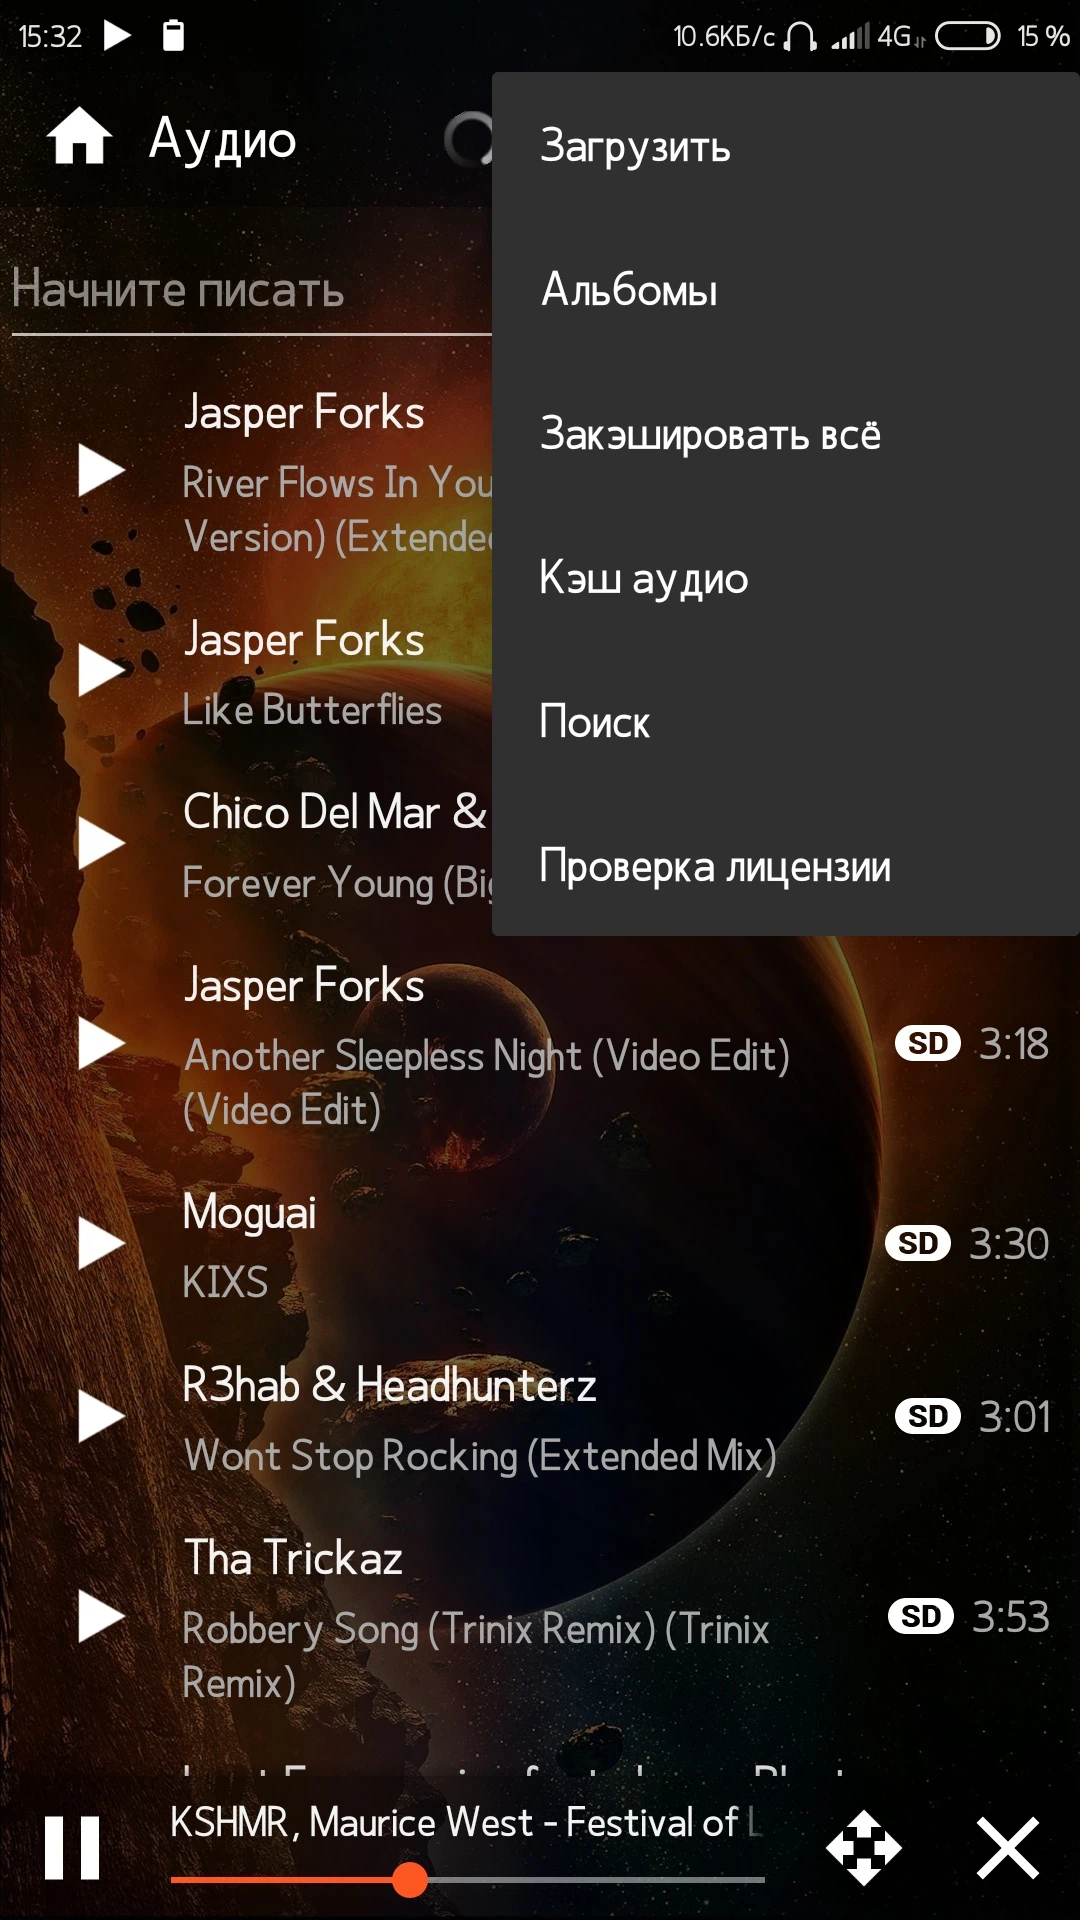
Также стоит отметить простой и функциональный встроенный плеер для воспроизведения музыки, возможность кэширования аудио и видео материалов, уведомления о днях рождения друзей и множество других полезных функций, которые сделают работу с VK ещё более удобной и эффективной.
Особенности приложения:
- Расширенный функционал;
- Возможность установки прозрачной темы;
- Быстрая работа программы и минимальная нагрузка;
- Удобный и функциональный плеер для прослушивания музыки;
- Список дней рождения, уведомления о днях рождения;
- Простой и интуитивно понятный интерфейс;
- Детальная настройка оформления;
- Режим офлайна.
И многое другое.
- Музыка работает (без ограничений);
- Кэширование аудио работает;
- Отключена реклама в аудио;
- Голосовые работают;
- Опросы работают;
- Лайки работают;
- Ответы работают;
- Закладки работают;
- Обсуждения работают;
- Push-уведомления работают;
- Изменение статуса страницы / группы.
Внимание!
информация от 08.09.2026
В связи с "Обновлением политики использования VK API от 7 сентября 2026" и последующим изменением API-запросов, все моды на Kate Mobile (включая оригинальный Kate Mobile) и (вероятно моды на другие клиенты) более не работают.
* Для партнёров без верификации бизнес-профиля — 10 000 вызовов в месяц.
* После верификации бизнес-профиля — 100 000 000 вызовов в месяц.
Восстановят их или нет, известно только их разработчикам. Если при попытке авторизации, вам пишет, что "Ваш аккаунт заблокирован", это не так, с вашим аккаунтом всё в порядке и он будет работать с других официальных сервисов. Того же касается ошибка "Flood control" при совершении определённых действий.
Как только будут какие-то подвижки в сторону исправления, мы обязательно их опубликуем.
Обновление от: 08.09.2026 21:21
Первый комментарий от разработчика оригинального Kate Mobile.
Обновление от: 10.09.2026 21:18
Ответ технической поддержки касательно Kate Mobile.
Техподдержка ВК нам всё-таки ответила. Подтвердили что доступ закрыт именно из-за исчерпания лимита 100 миллионов бесплатных API-запросов в месяц. Интересно что они это сделали только после того, как лимит уже исчерпан и доступ закрыт
Чтобы получить больше нужно платить. У нашего приложения около миллиона пользователей ещё оставалось до отключения, около 3 миллиардов API-запросов в месяц. Тариф полкопейки за запрос https://id.vk.ru/about/business/go/legal/vkid/tariffs. Вроде получается 15 миллионов рублей ежемесячно. Столько нам не заплатить конечно.
Значит до конца сентября приложение работать не будет. 1 октября счётчик обнулится, получим новые 100 миллионов запросов. Их уже хватит больше чем на день так как пользователей у неработающего приложения к тому моменту уже не останется. Похоже такой ВК-план.
Kate Mobile v133.4 (19.08.2026) (Patched)
apk
5.34 Mb
3 442
Версия 133.4 (620)
Архитектуры ARMv7, ARM64
OS(MIN) Android 4.1+ (API 16)
VirusTotal
24.08.2026, 08:05
Файл
kate_v133_4_p_19_08_2026.apk
Имя
Kate Mobile
Пакет
com.perm.kate
MD5
4b9cef3977b7469dbf13d5d20a343a24
SHA-1
62d6df9c167e1c7d3703fb04b48818b5f81a3db0
SHA-256
a9390071e33089166bf4f3d66f71eb6c31996ca27ebc8218d2f2e8a453de3482
Проверка
Google Play
Подпись
CN=Fellin, OU=Dev, L=Kazan, ST=Russia, C=RU
Имя
Fellin
Подразделение
Dev
Локация
Kazan
Регион
Russia
Страна
RU
Действует от
14.05.2022 18:44:16 MSK
Действует до
08.05.2047 18:44:16 MSK
MD5
1b7e66f3ec5210e1560a1cc75b2413f1
SHA-1
f187ea3530e6ee9ca2d0dab66434db9dca8ec0d9
SHA-256
edb3bc1d10fc26c6322c4c8799c841be671a4095df970ee5399b25255d93e5f5
Серийник
4c989533
Схема
v1 + v2 + v3
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
68
Kate Mobile v133.4 (19.08.2026) (Patched) (Clone)
apk
5.34 Mb
298
Версия 133.4 (620)
Архитектуры ARMv7, ARM64
OS(MIN) Android 4.1+ (API 16)
VirusTotal
24.08.2026, 08:09
Файл
kate_v133_4_p_19_08_2026_clone.apk
Имя
Kate Mobile Clone
Пакет
com.perm.kate_m
MD5
993a96b69e0848b22455344d09ea1089
SHA-1
eb6527113785b0152718af89076438e205cfe71a
SHA-256
a839f98b8777544437cae1ade21168a2ab34247c8a81111fa4cb4aa64ef7c724
Проверка
Google Play
Подпись
CN=Fellin, OU=Dev, L=Kazan, ST=Russia, C=RU
Имя
Fellin
Подразделение
Dev
Локация
Kazan
Регион
Russia
Страна
RU
Действует от
14.05.2022 18:44:16 MSK
Действует до
08.05.2047 18:44:16 MSK
MD5
1b7e66f3ec5210e1560a1cc75b2413f1
SHA-1
f187ea3530e6ee9ca2d0dab66434db9dca8ec0d9
SHA-256
edb3bc1d10fc26c6322c4c8799c841be671a4095df970ee5399b25255d93e5f5
Серийник
4c989533
Схема
v1 + v2 + v3
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63