

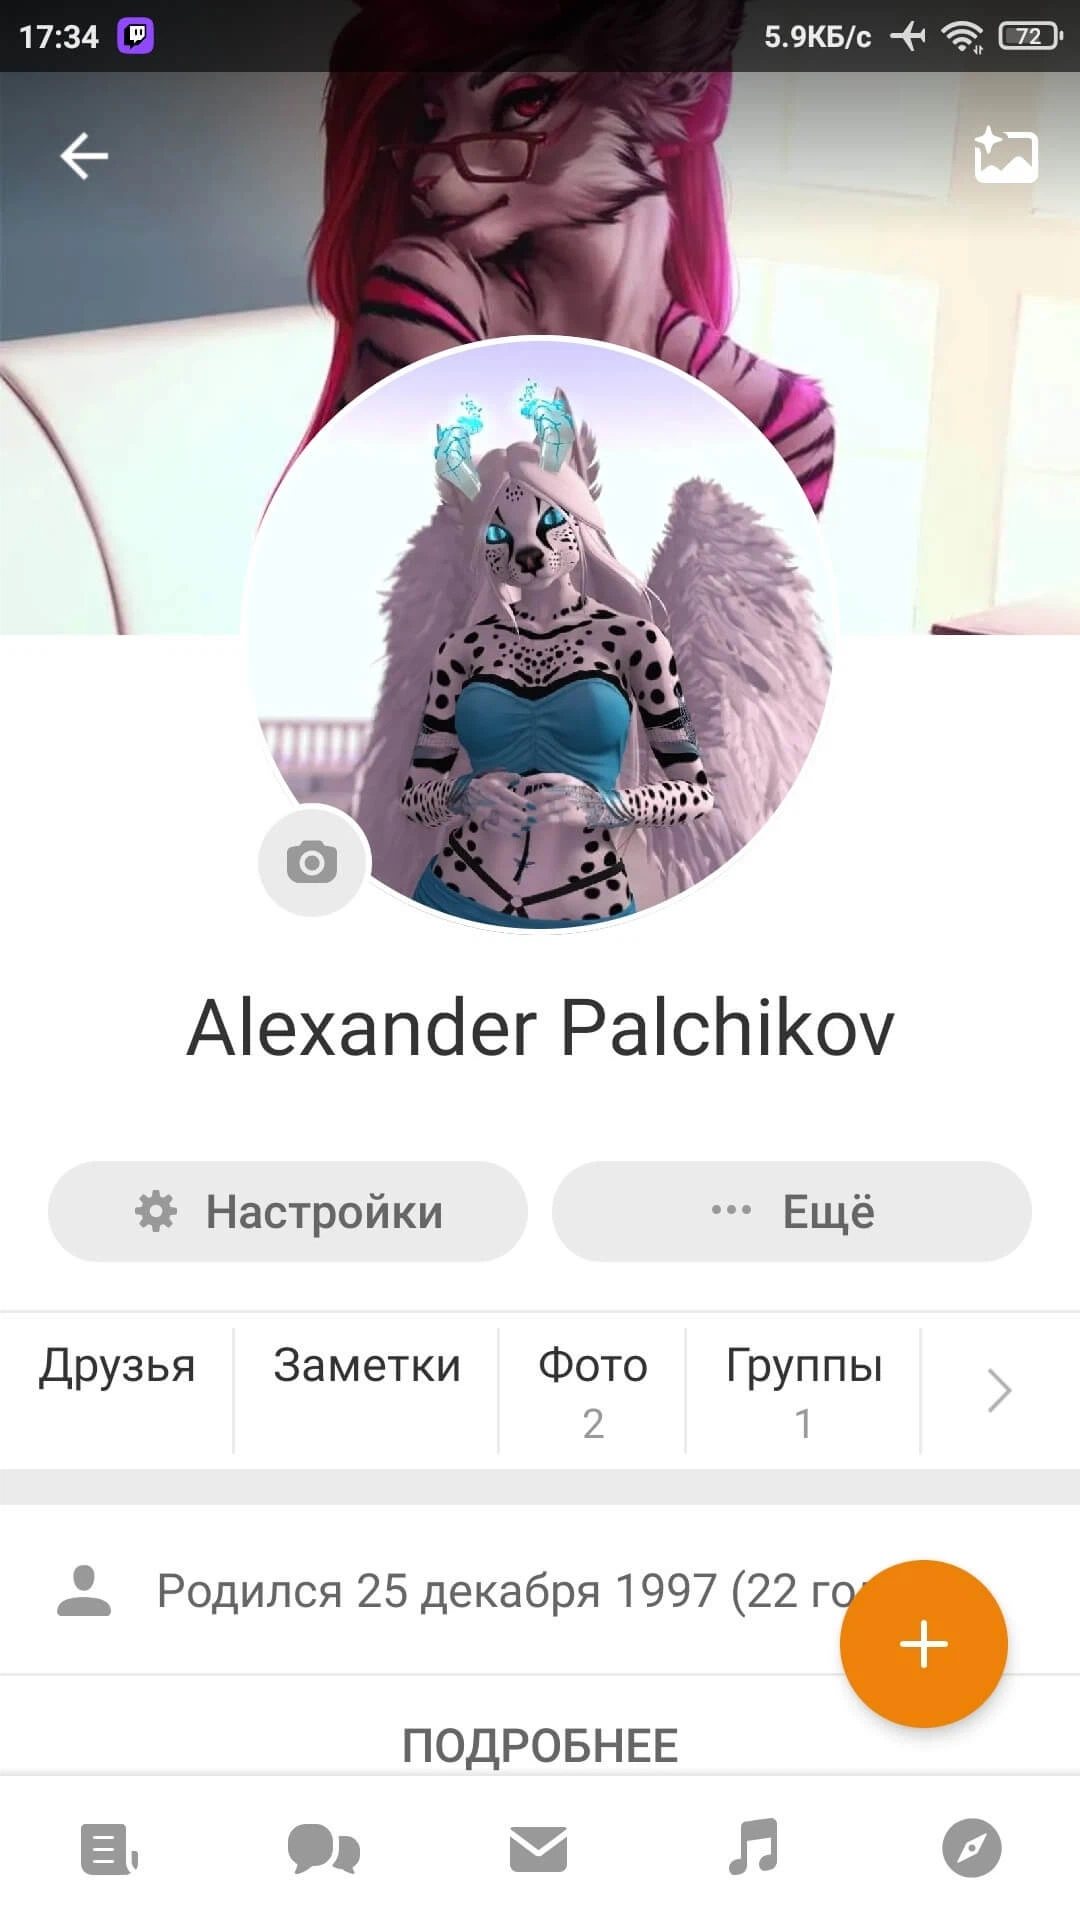
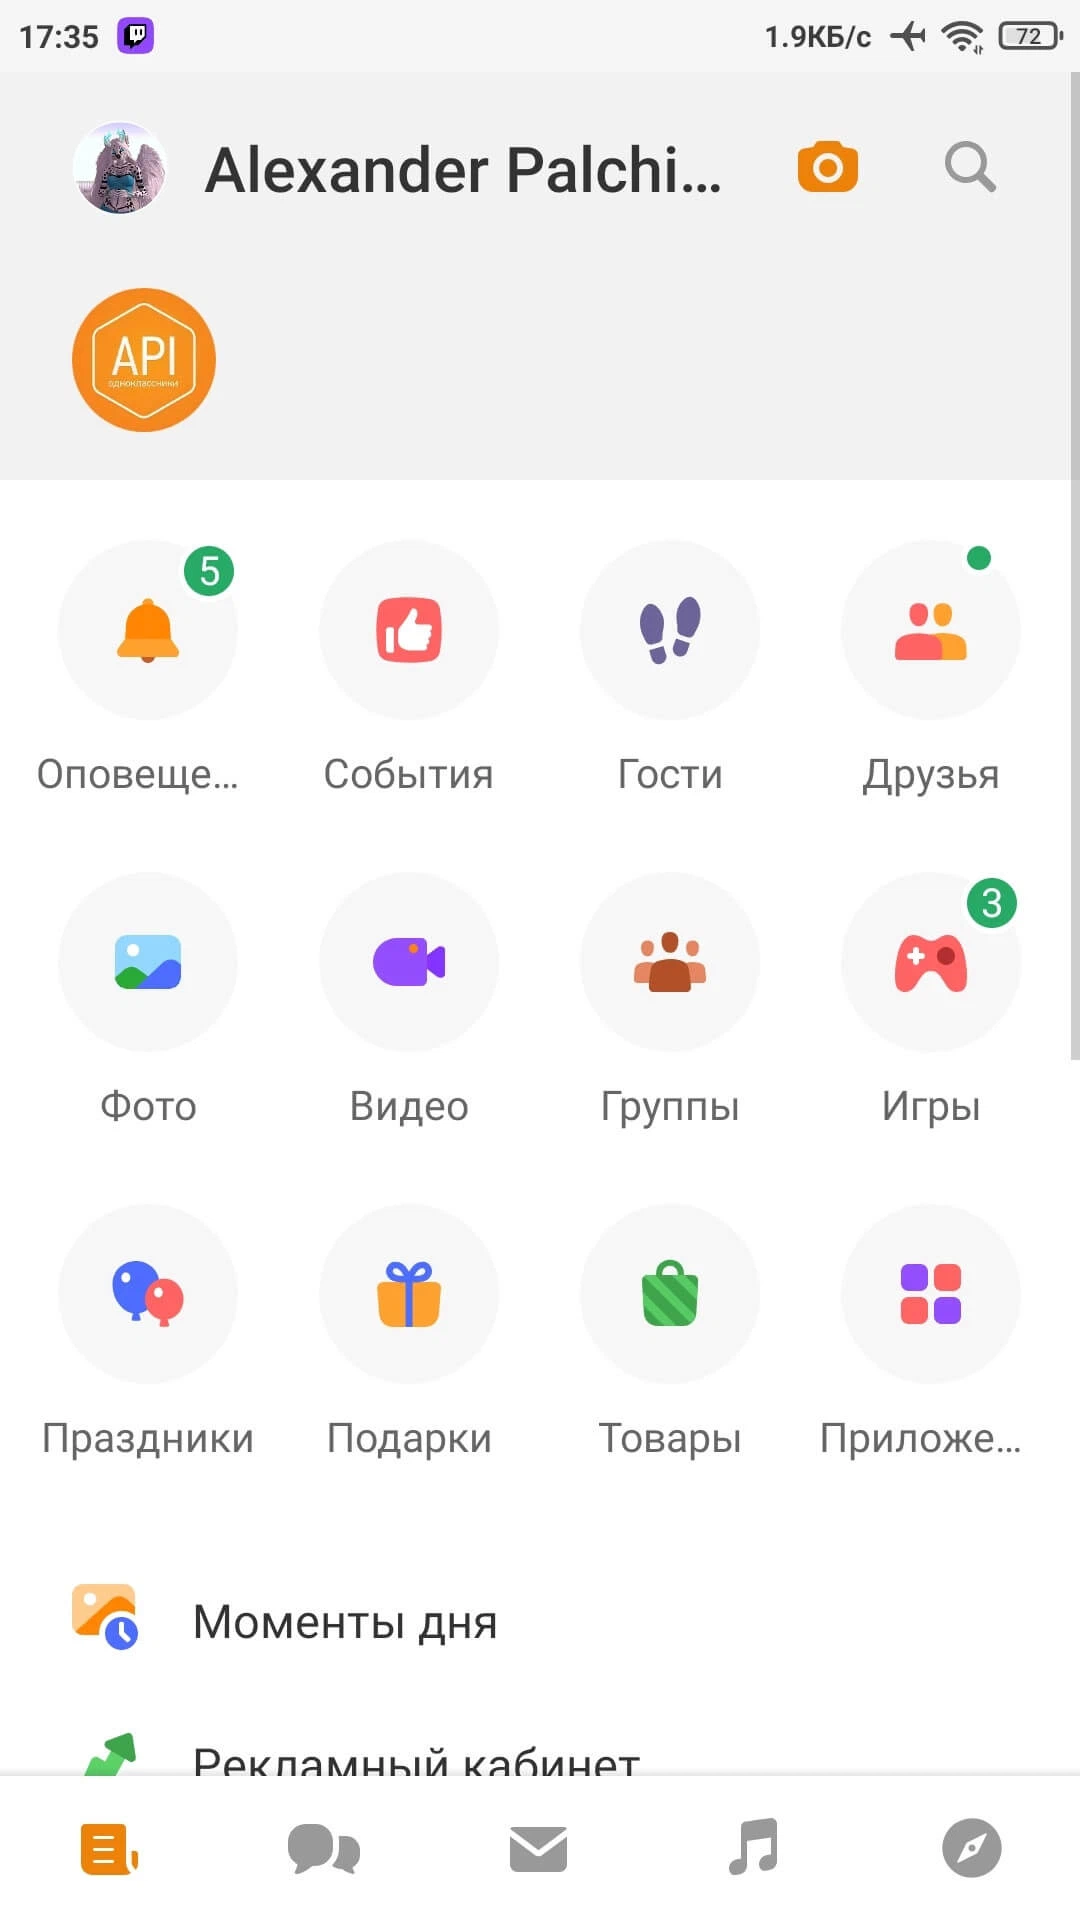
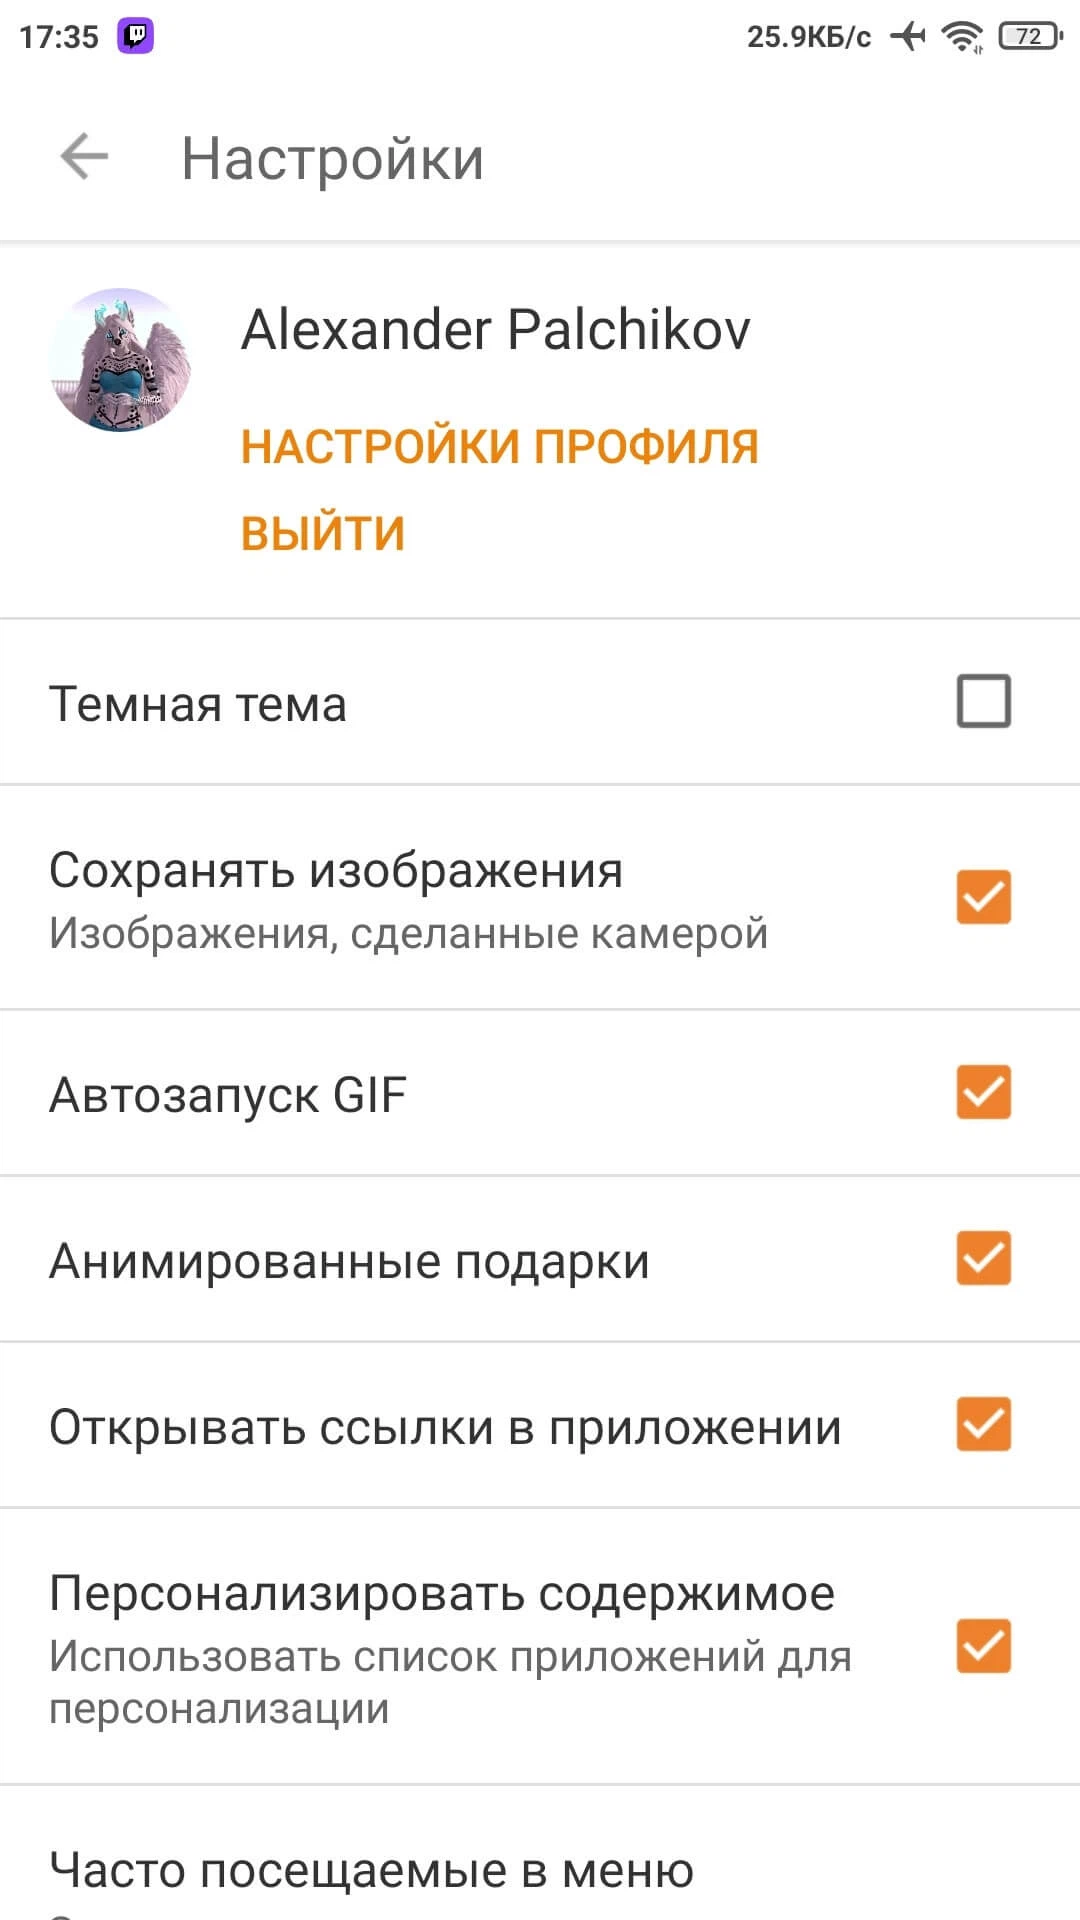
Одноклассники (MOD NoLimit) - Модификация официального приложения социальной сети OK, с полезными изменениями. Общайтесь со своими близкими и знакомыми с удобным поиском и интерфейсом, в котором может разобраться любой человек в любом возрасте. Приложение подойдет для любой модели устройства, так как оно оптимизировано под разные модели телефонов и занимает очень мало места.
Особенности модификации:
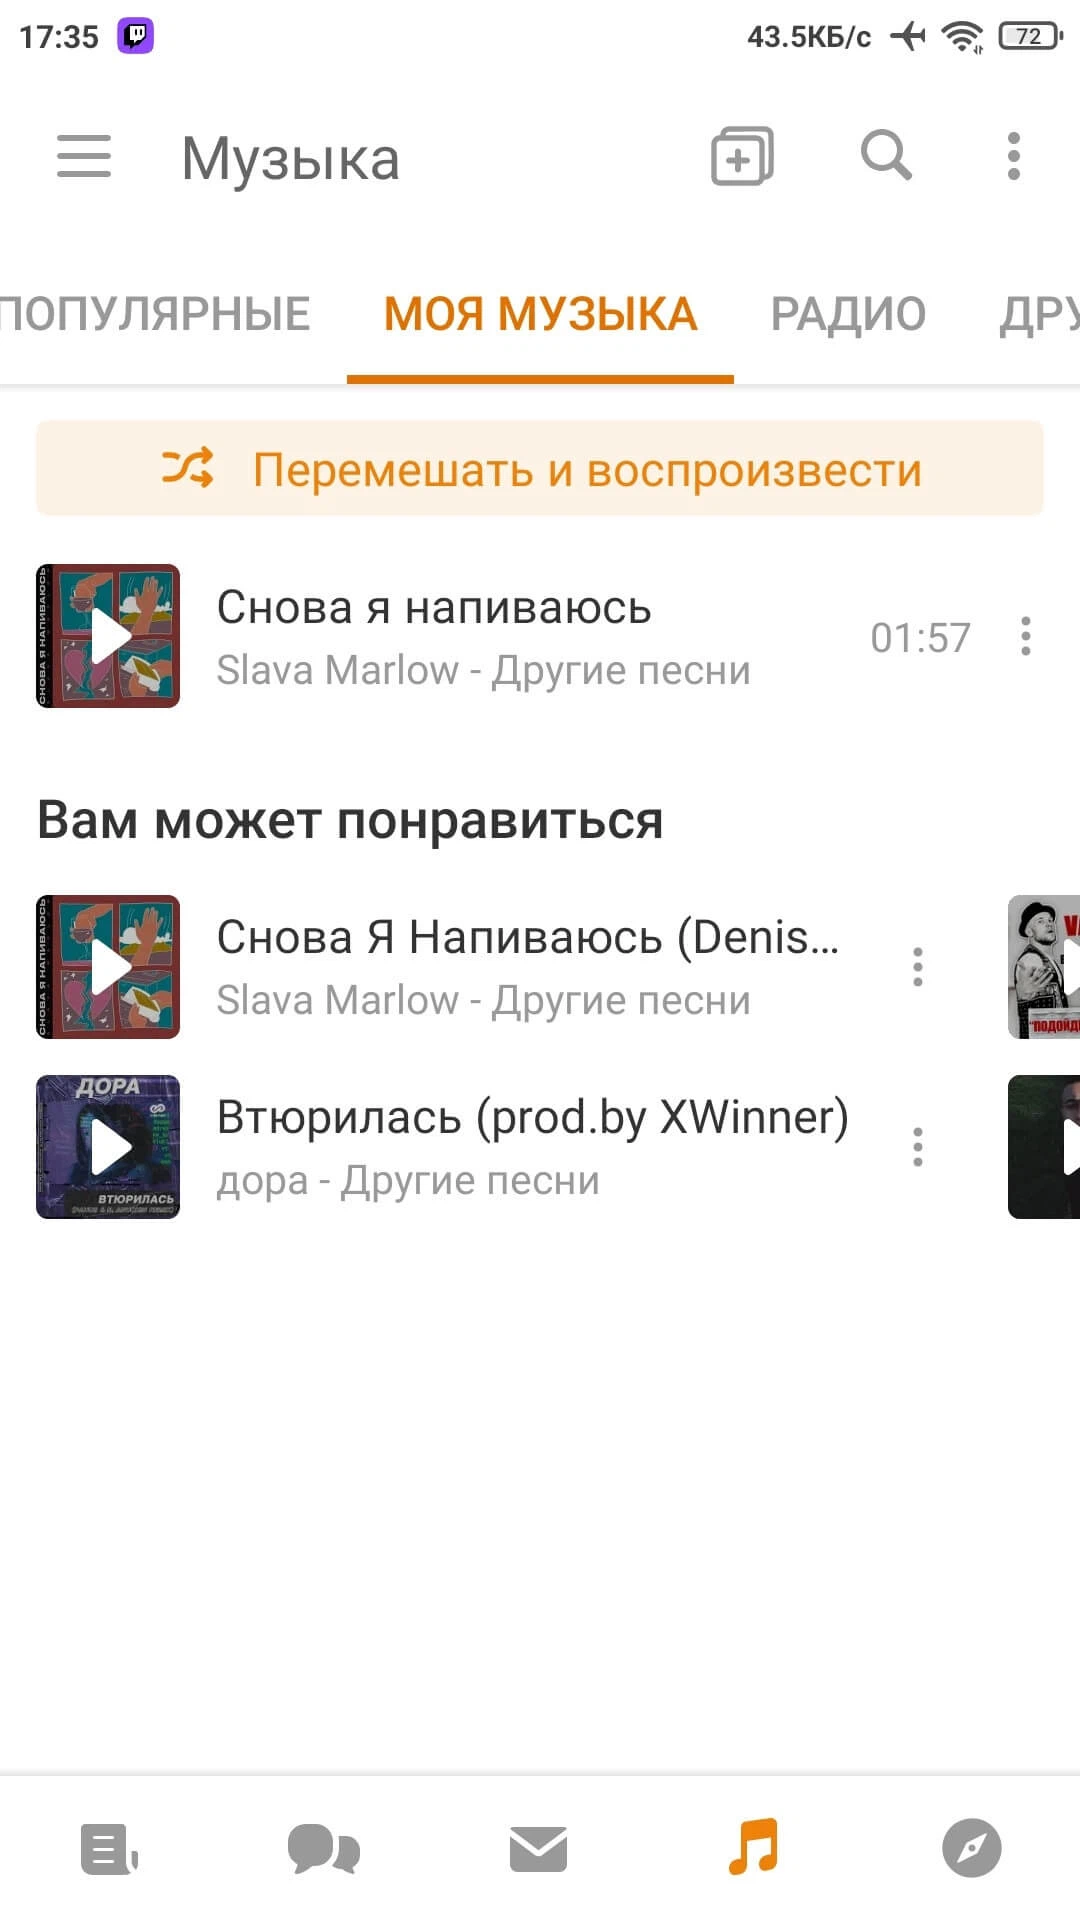
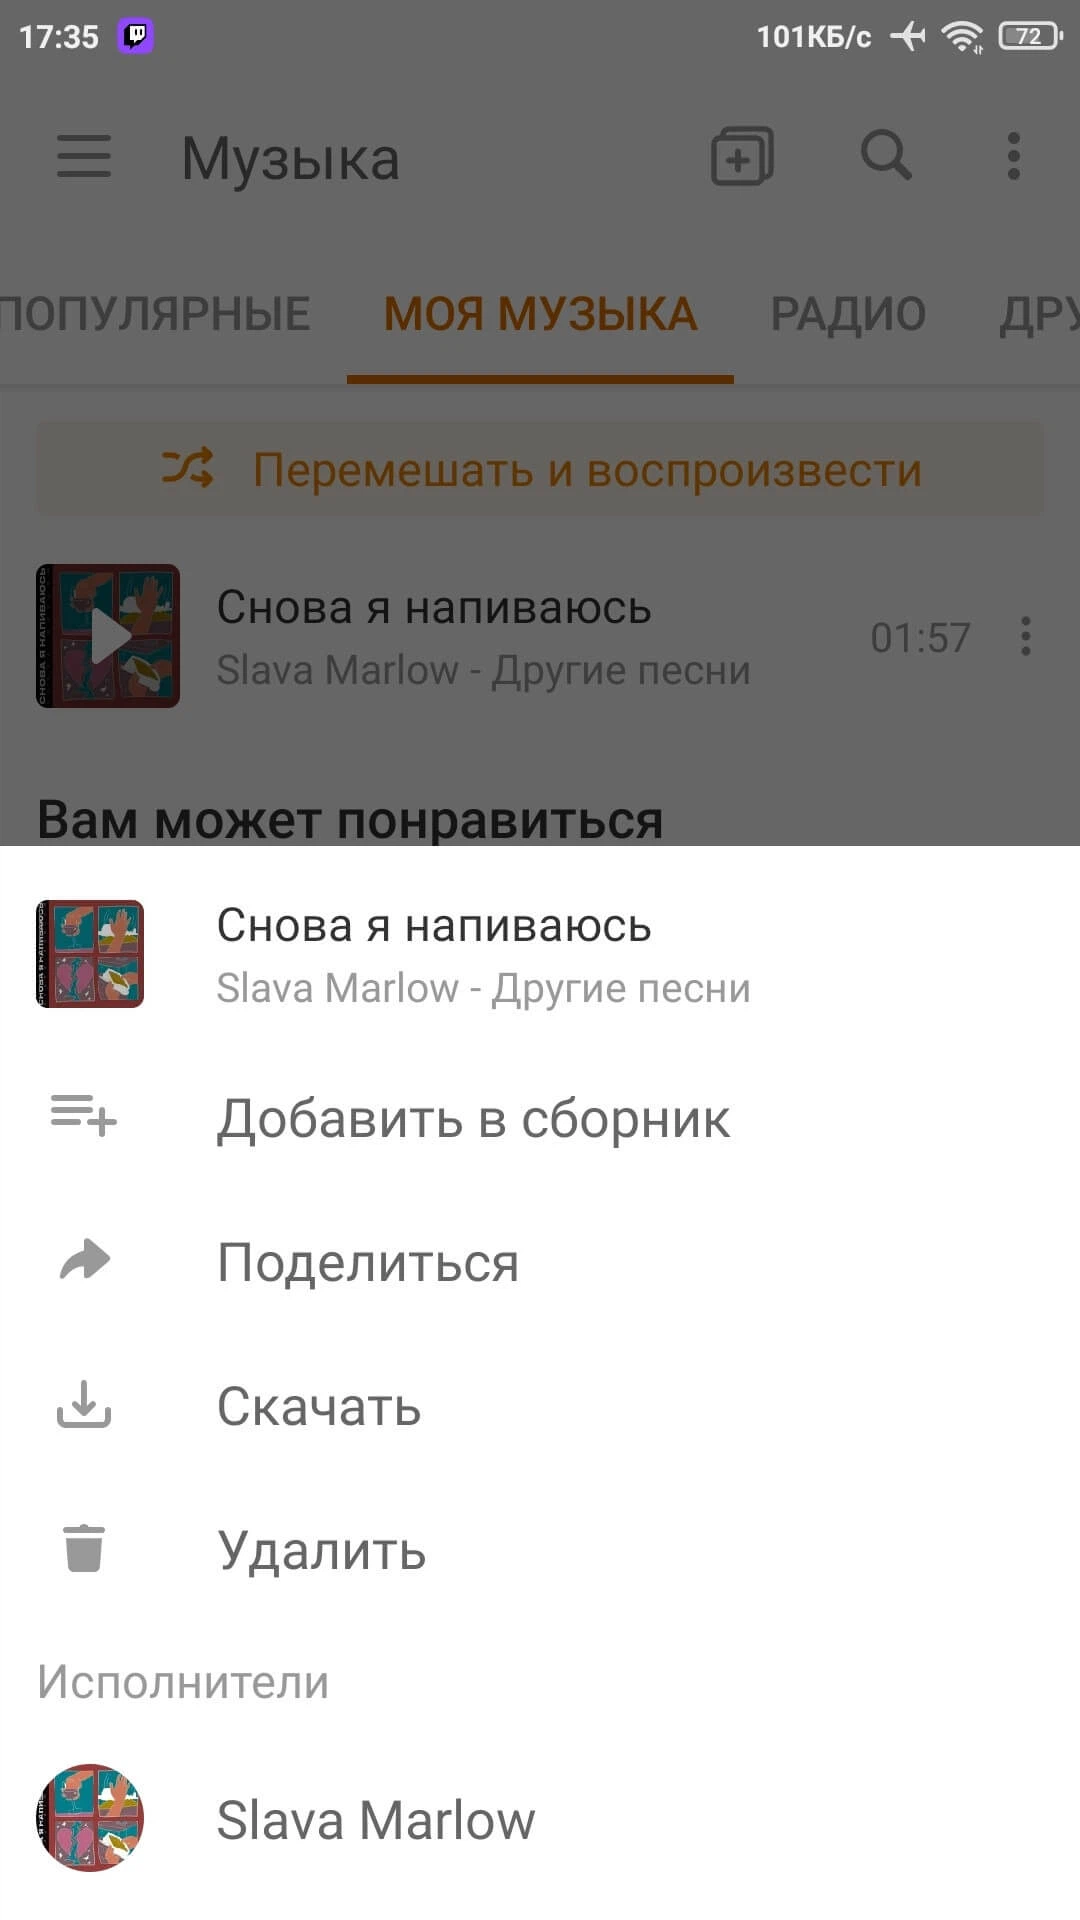
- Убрано ограничение на фоновое прослушивание музыки;
- Удалена реклама из бокового меню;
- Отвязан от сервисов Google Play;
- Аналитика / Реклама (исключение некоторых сервисов самого ОК);
- Удалены все языки кроме русского, белорусского и украинского;
- Оригинальная подпись изменена.
OK (MOD NoLimit) v26.8.25 (ARMv7)
apk
166.71 Mb
573
Версия 26.8.25 (36082500)
Архитектура ARMv7
OS(MIN) Android 7.0+ (API 24)
VirusTotal
11.09.2026, 21:20
Файл
ok_nolimit_v26_8_25_arm7_mod.apk
Имя
ОК
Пакет
ru.ok.android
MD5
5bc01c8e5bf748ecccf2aea3ec9ab6b0
SHA-1
741e48013e8de1b96cc6d93fedb66572eb0dff3f
SHA-256
32ad8728f04b7fc0df69c18d3461e8aacfdddcd912a90450f996d424677e83bb
Проверка
Google Play
Подпись
CN=Fellin, OU=Dev, L=Kazan, ST=Russia, C=RU
Имя
Fellin
Подразделение
Dev
Локация
Kazan
Регион
Russia
Страна
RU
Действует от
14.05.2022 18:44:16 MSK
Действует до
08.05.2047 18:44:16 MSK
MD5
1b7e66f3ec5210e1560a1cc75b2413f1
SHA-1
f187ea3530e6ee9ca2d0dab66434db9dca8ec0d9
SHA-256
edb3bc1d10fc26c6322c4c8799c841be671a4095df970ee5399b25255d93e5f5
Серийник
4c989533
Схема
v2 + v3
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
50
OK (MOD NoLimit) v26.8.25 (ARM64)
apk
179.44 Mb
126
Версия 26.8.25 (36082500)
Архитектура ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
11.09.2026, 21:21
Файл
ok_nolimit_v26_8_25_arm64_mod.apk
Имя
ОК
Пакет
ru.ok.android
MD5
6655fc876af84820e5c648d8d1761873
SHA-1
6f092b6200c9d3c4678d80064898e8b39f4441f5
SHA-256
06ec6c70993d32629507d39e09d173b87549c4de9963309170aa0436ea5d7af9
Проверка
Google Play
Подпись
CN=Fellin, OU=Dev, L=Kazan, ST=Russia, C=RU
Имя
Fellin
Подразделение
Dev
Локация
Kazan
Регион
Russia
Страна
RU
Действует от
14.05.2022 18:44:16 MSK
Действует до
08.05.2047 18:44:16 MSK
MD5
1b7e66f3ec5210e1560a1cc75b2413f1
SHA-1
f187ea3530e6ee9ca2d0dab66434db9dca8ec0d9
SHA-256
edb3bc1d10fc26c6322c4c8799c841be671a4095df970ee5399b25255d93e5f5
Серийник
4c989533
Схема
v2 + v3
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
35