

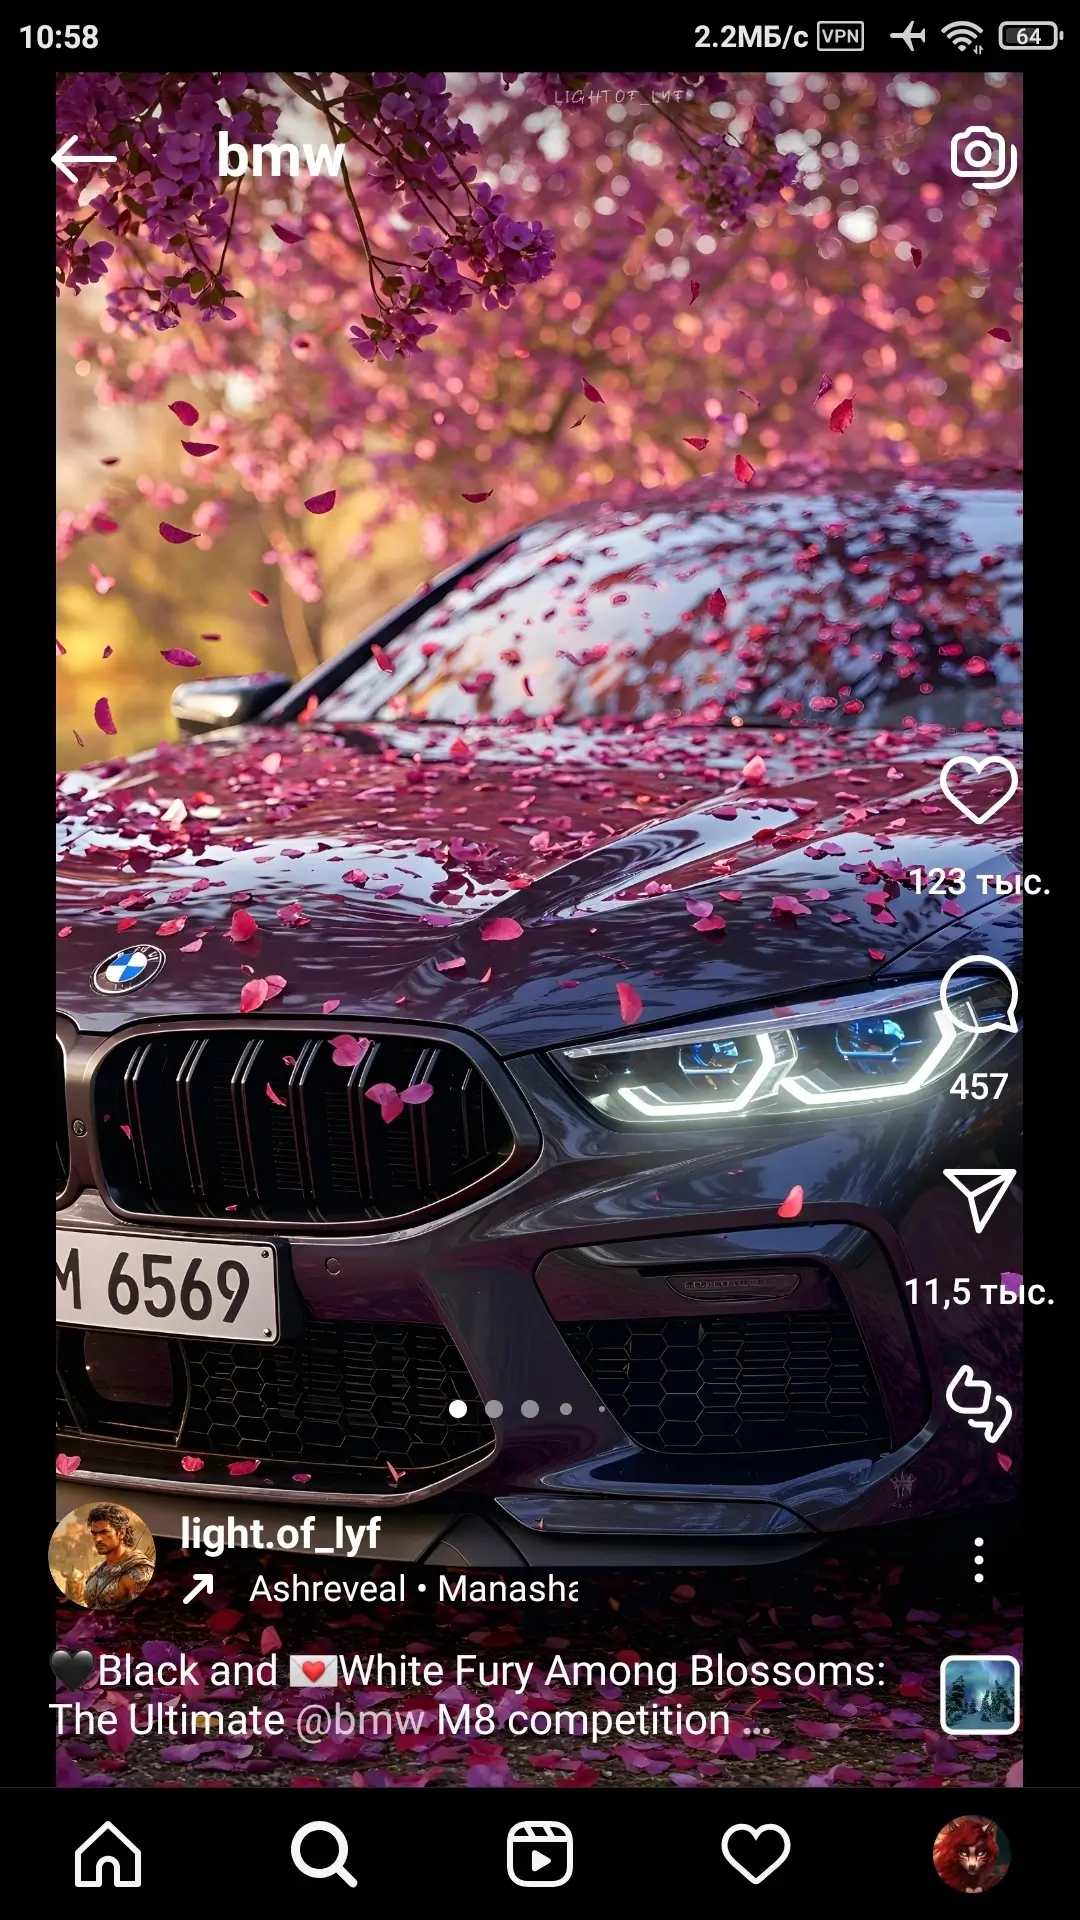
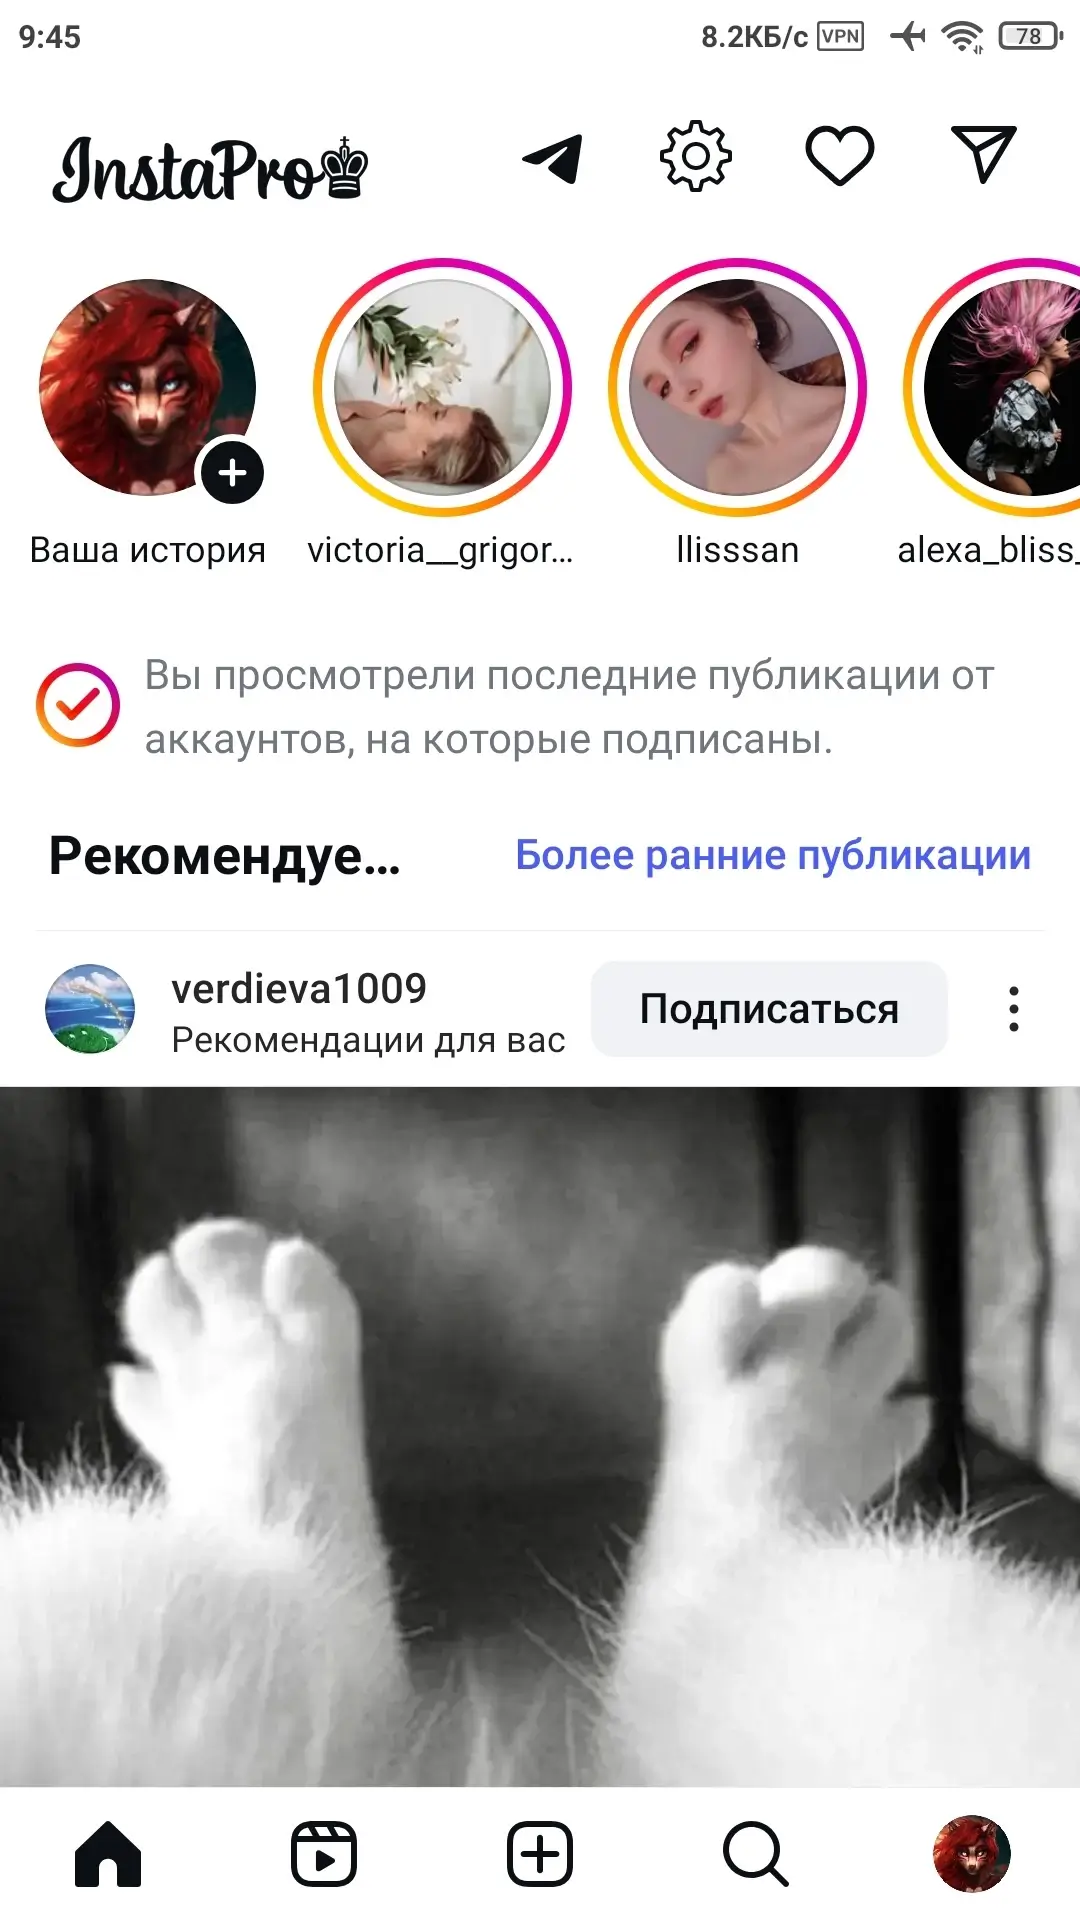
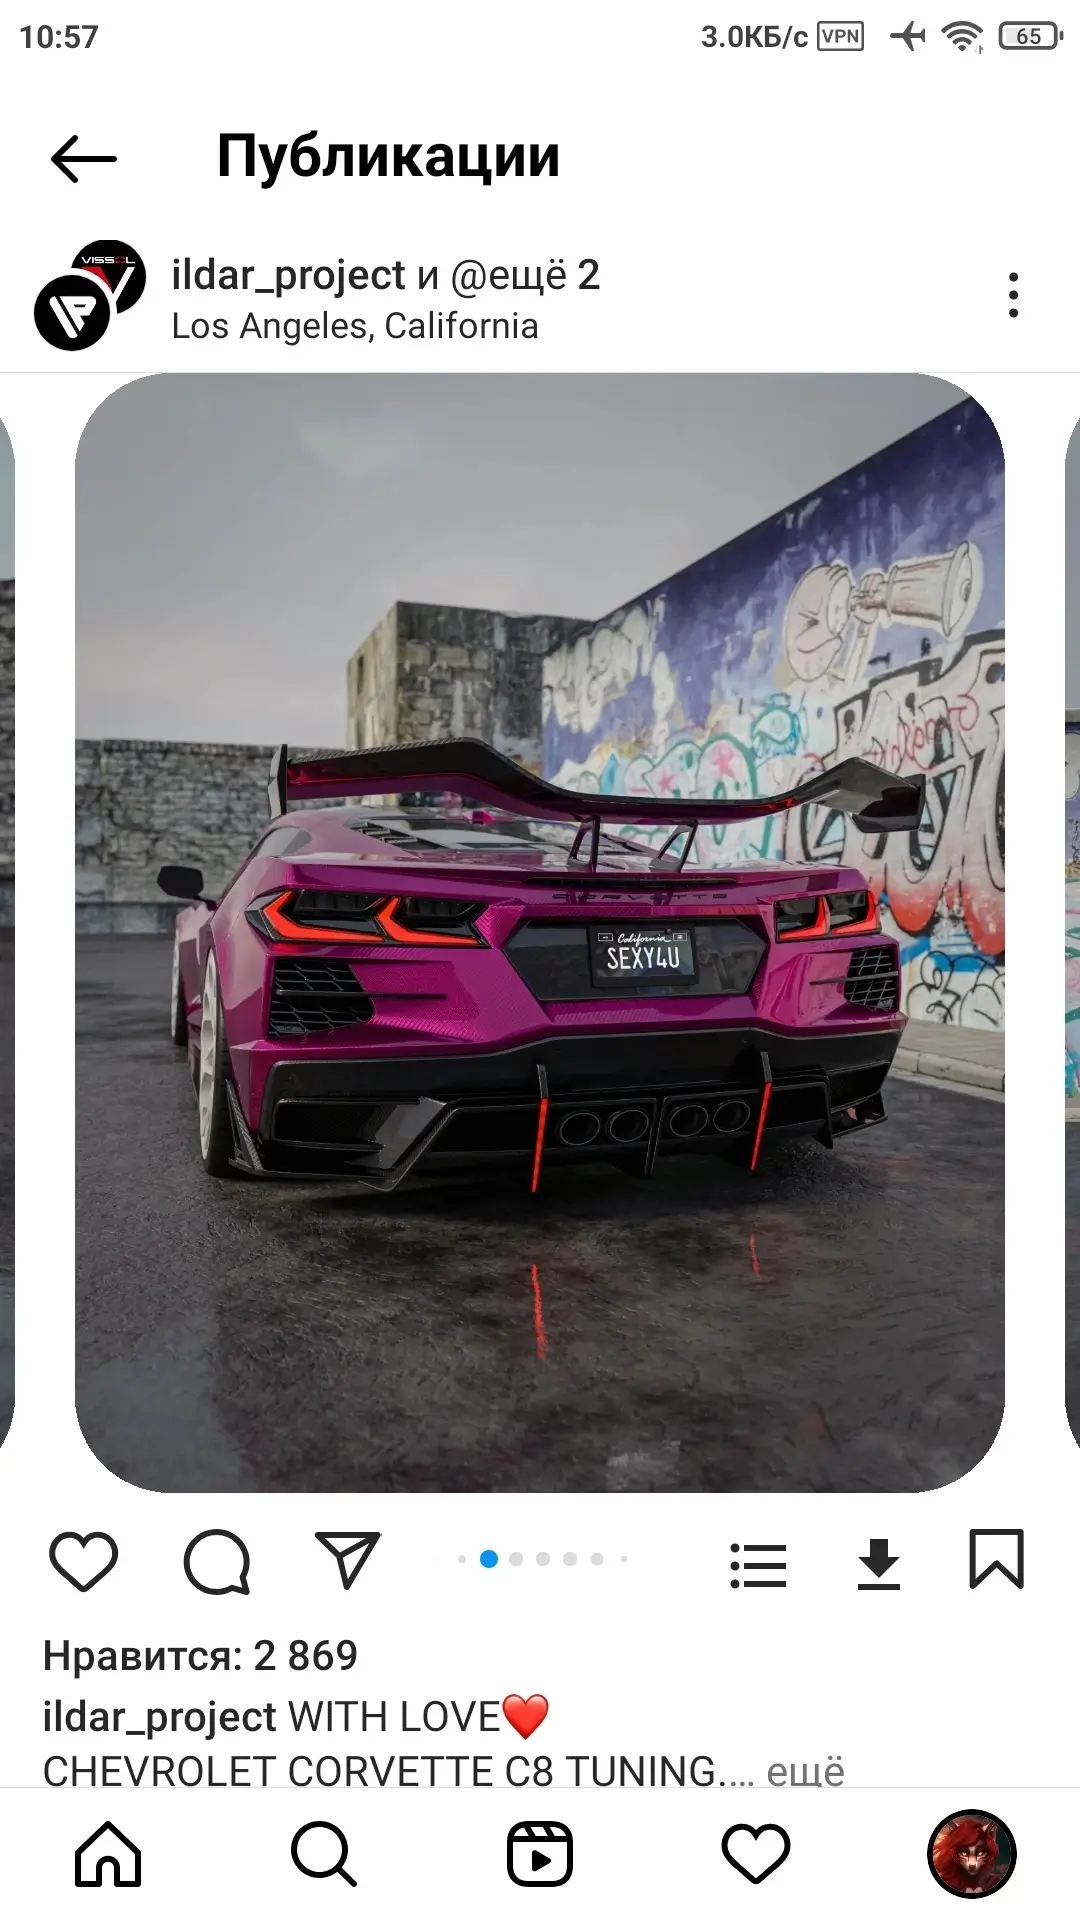
InstaPro (MOD Instagram) - Функциональный мод на Instagram* с расширенными возможностями, повышенной приватностью и поддержкой скачивания сторис. Сохраняйте важные моменты дружбы, делитесь ими с подписчиками и узнавайте о жизни других людей в режиме реального времени. Обсуждайте события, находите единомышленников и будьте в курсе новостей друзей благодаря историям и заметкам.
Делитесь своими хобби, обсуждайте будущие планы и вспоминайте недавние путешествия. Украшайте публикации креативным оформлением: добавляйте музыку, стикеры, фильтры, а также создавайте групповые чаты для общения с друзьями и семьёй.
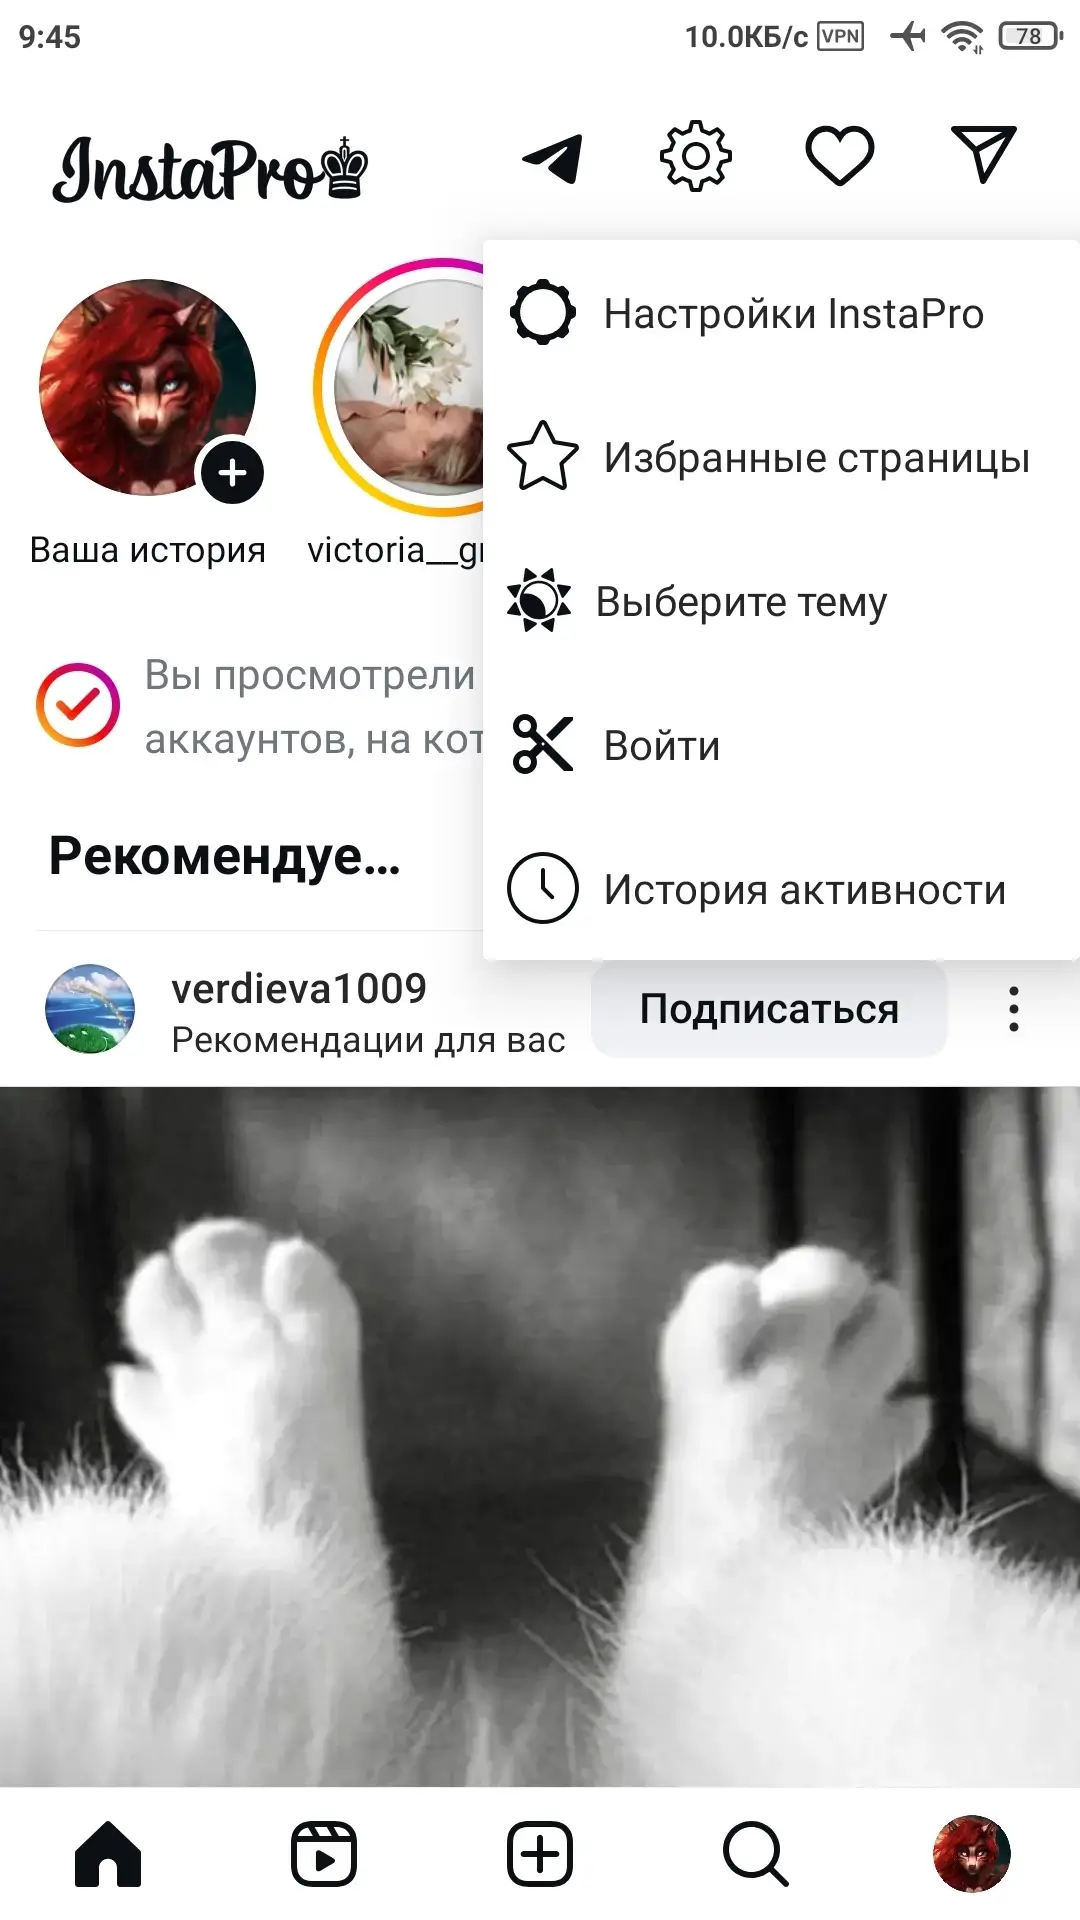
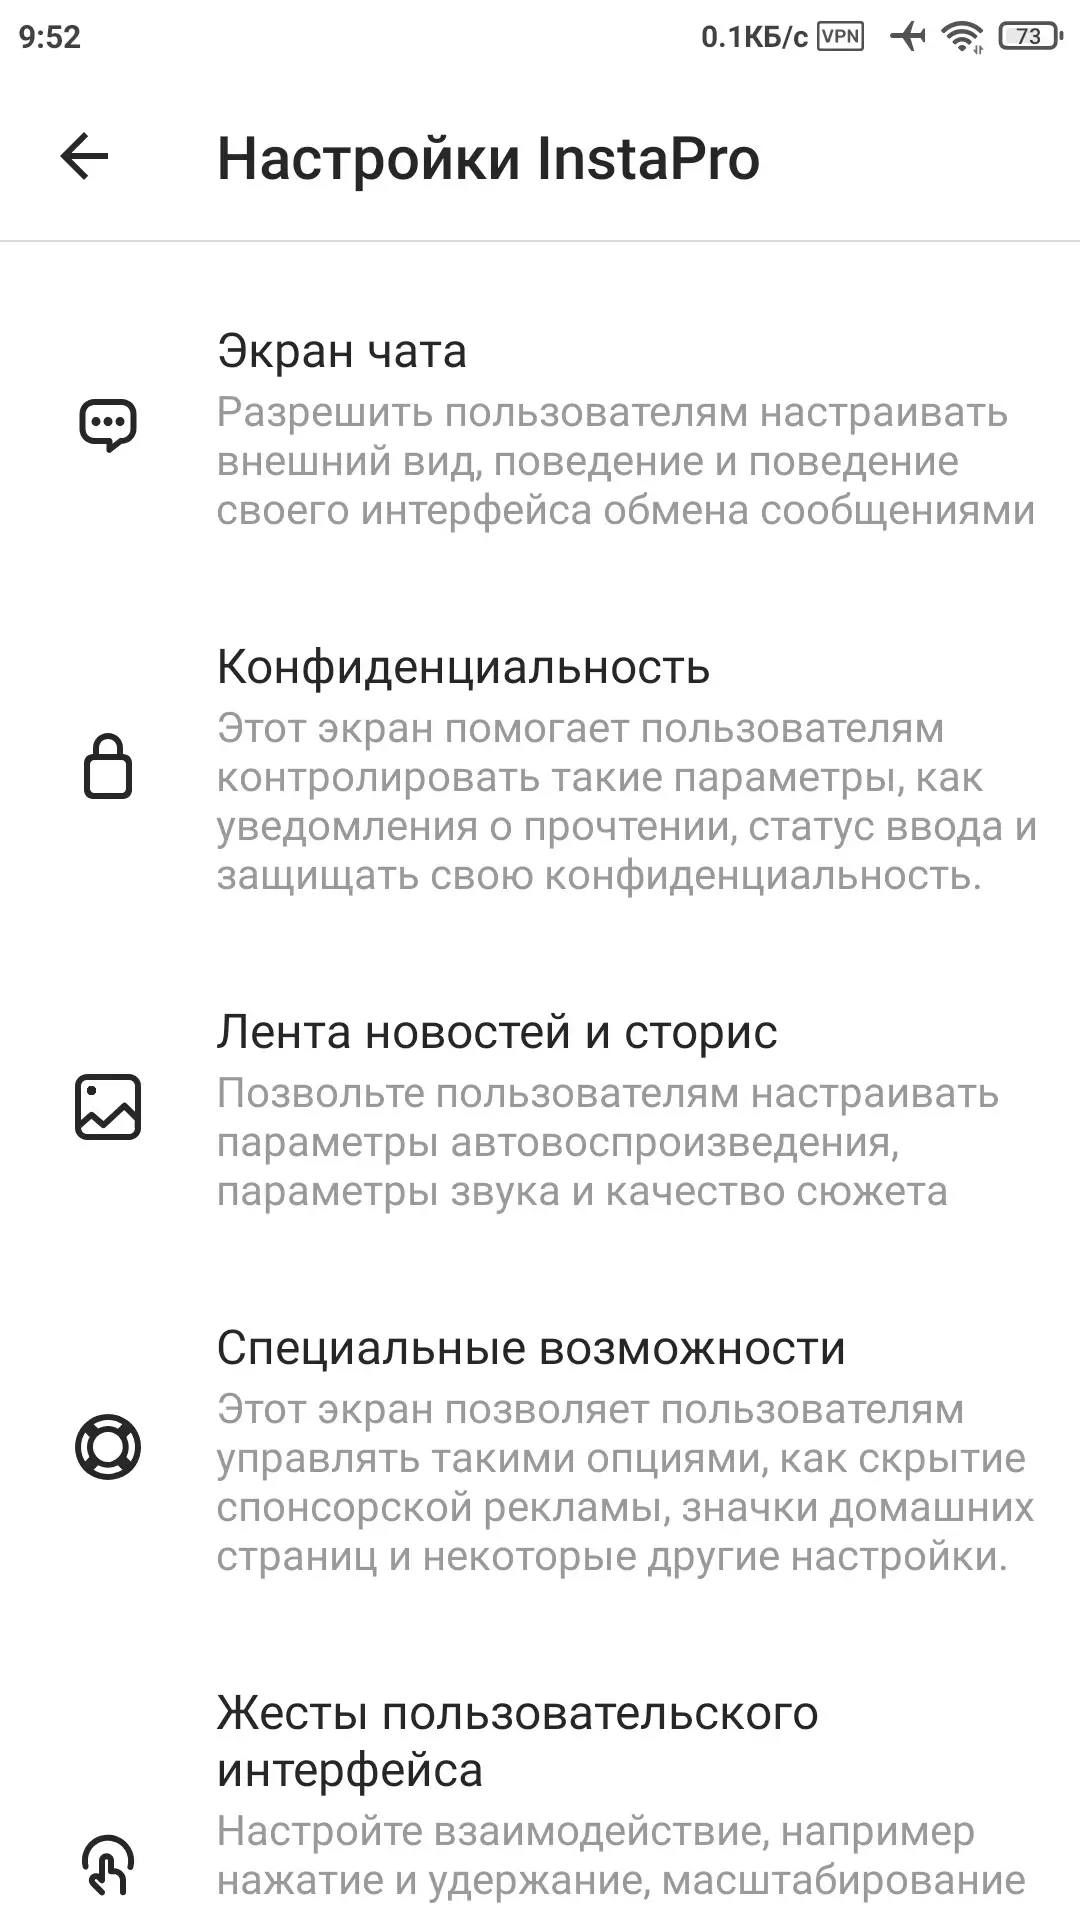
Особенности модификации:
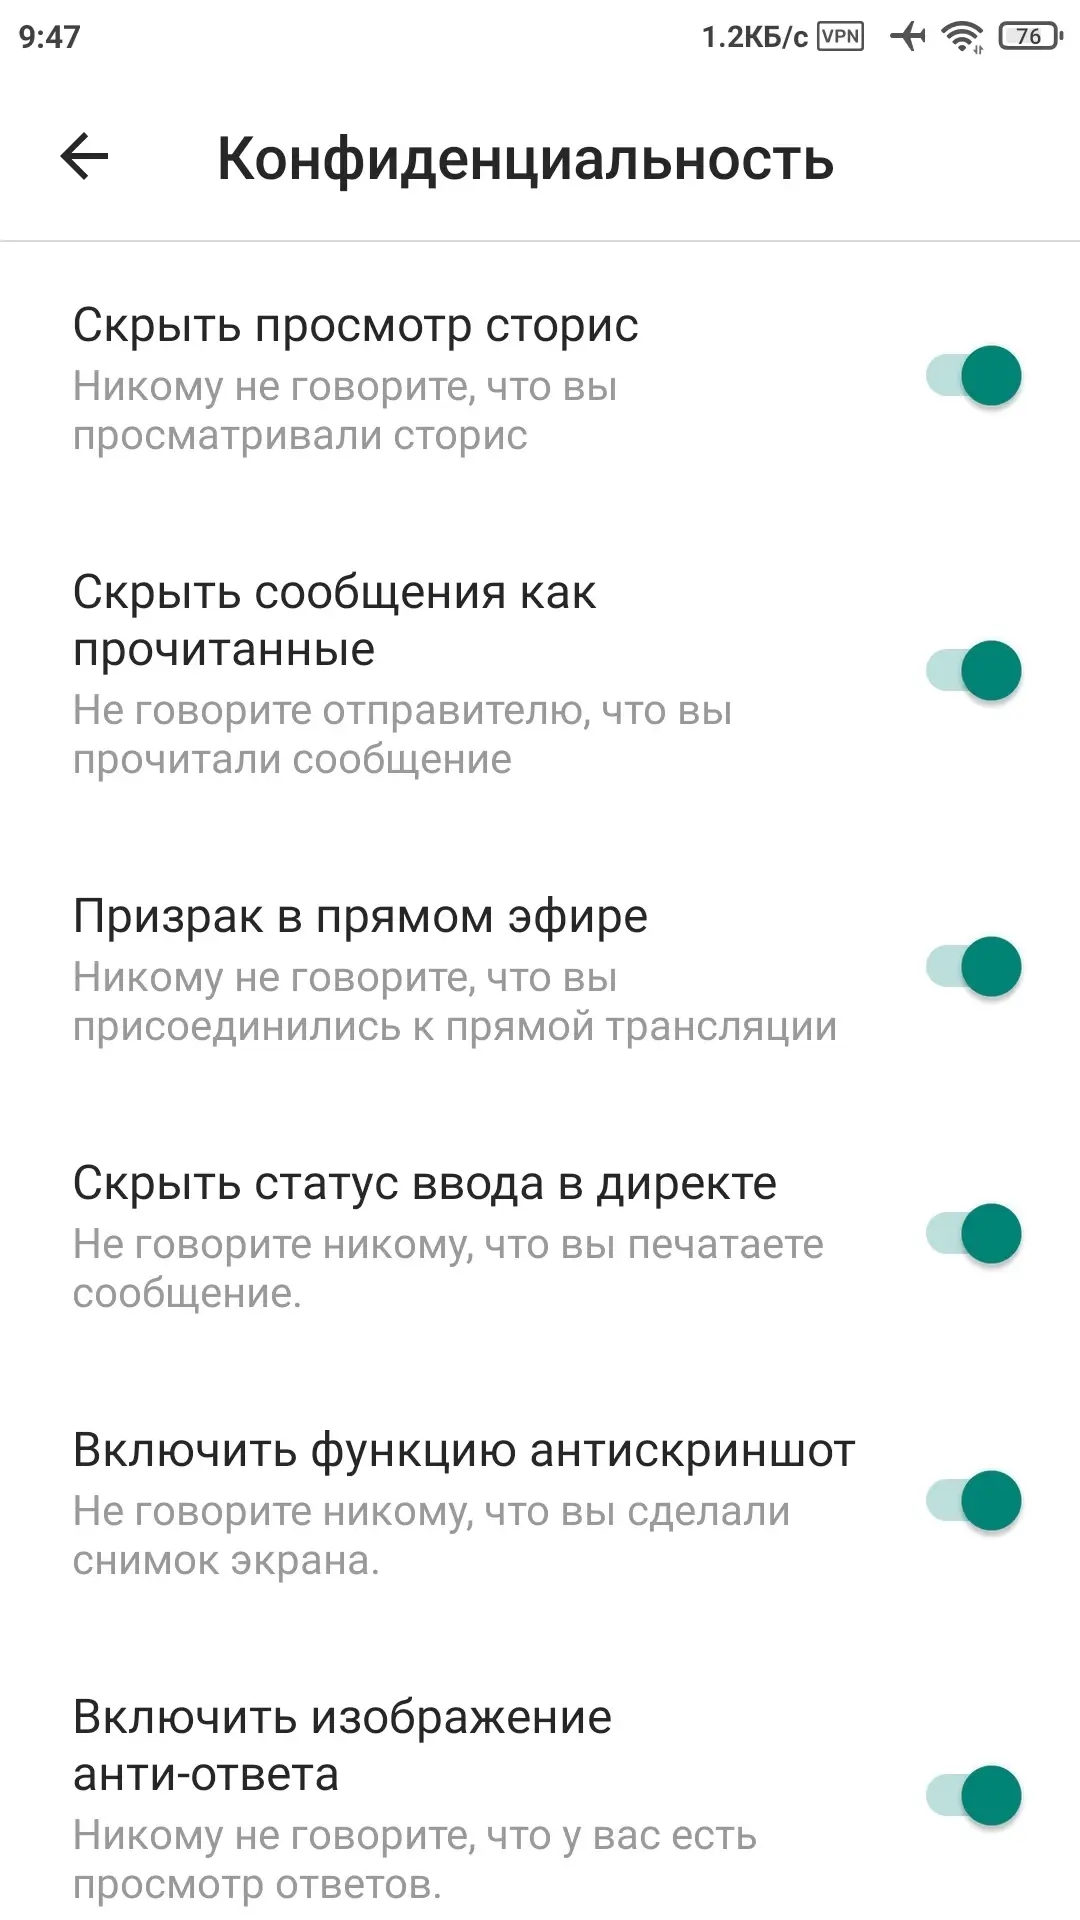
- Не отмечать сообщения в директе как прочитанные;
- Возможность скрыть статус набора текста в директе;
- Возможность анонимного (скрытого) просмотра историй;
- Возможность отключить историю активности;
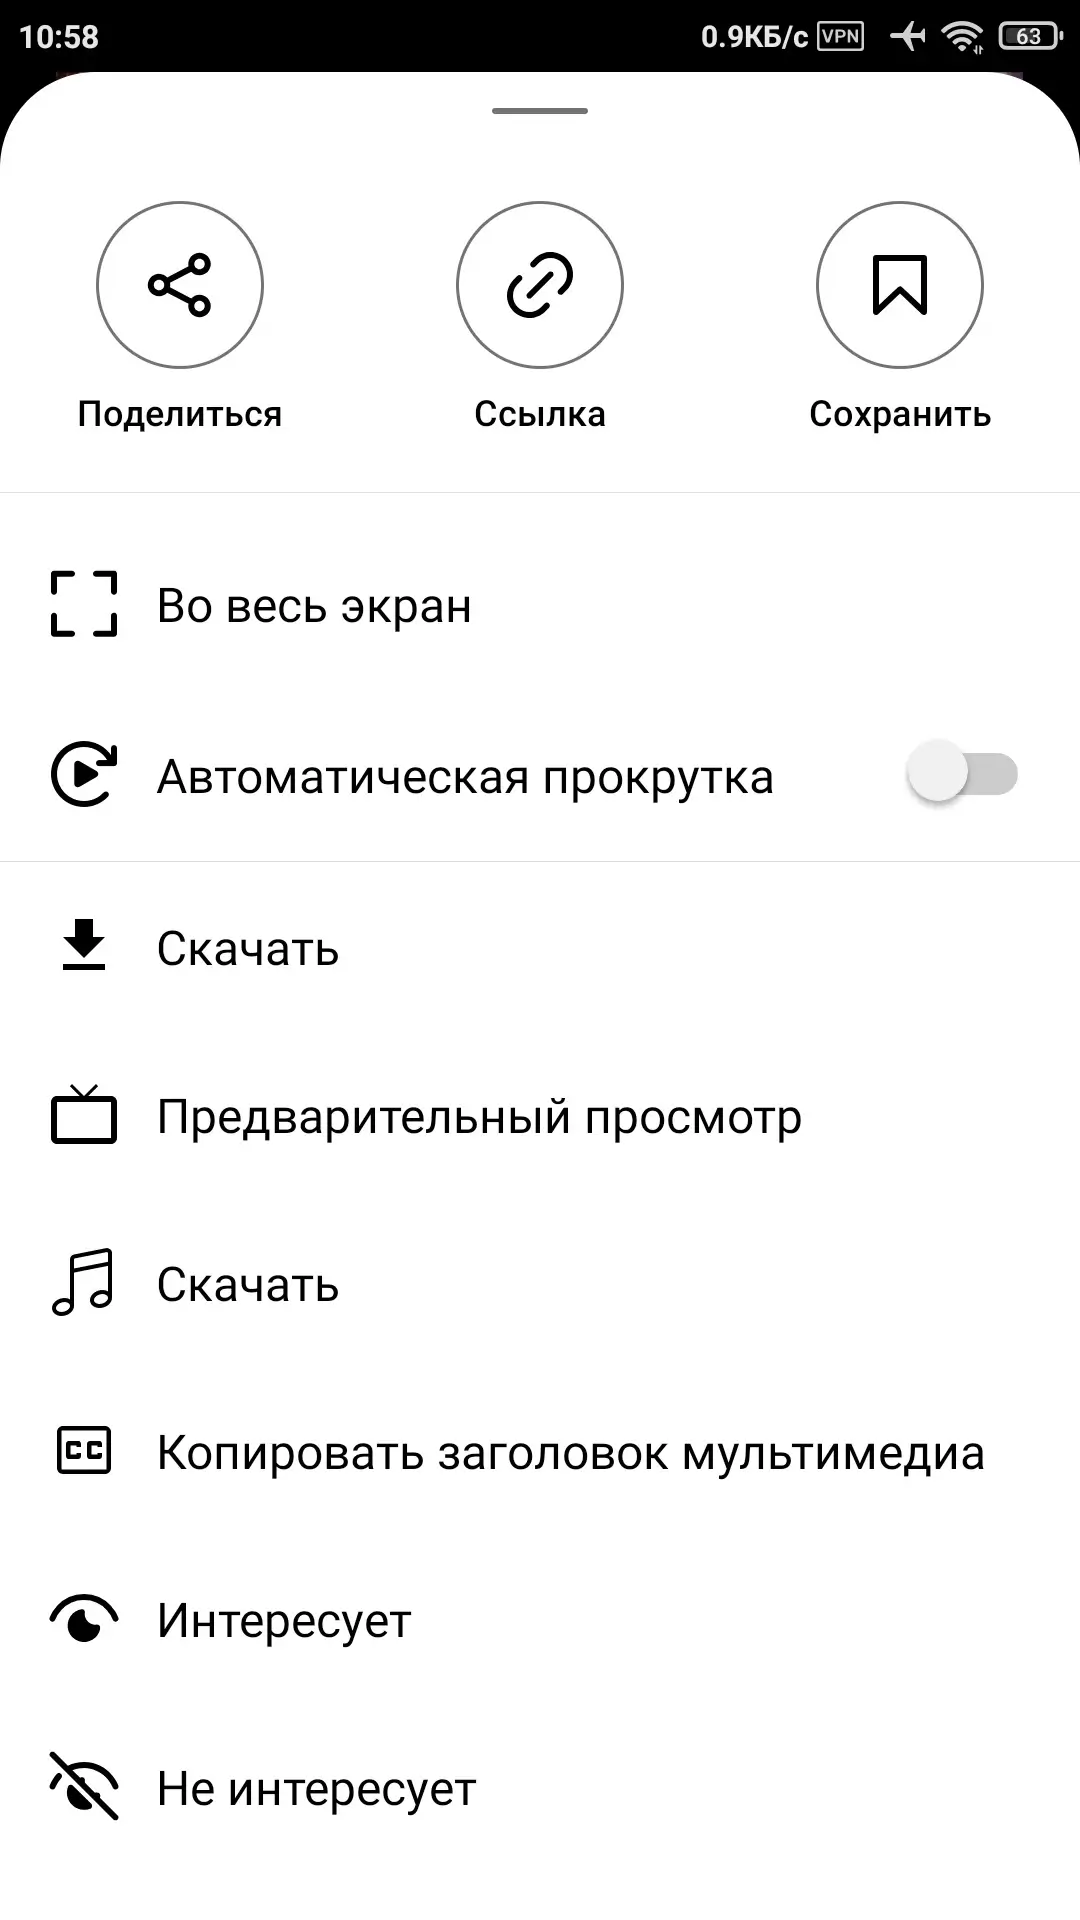
- Скачивание медиафайлов с оригинальным звуком;
- Скачивание историй, фото, видео из ленты, IGTV и рилсов;
- Скачивание своих историй с музыкой;
- Скачивание обложек рилсов;
- Отсутствие рекламы в ленте и историях;
- Публикация и просмотр фото в полном разрешении;
- Перевод постов и комментариев через Google или Yandex (поддержка английского, русского, украинского, турецкого);
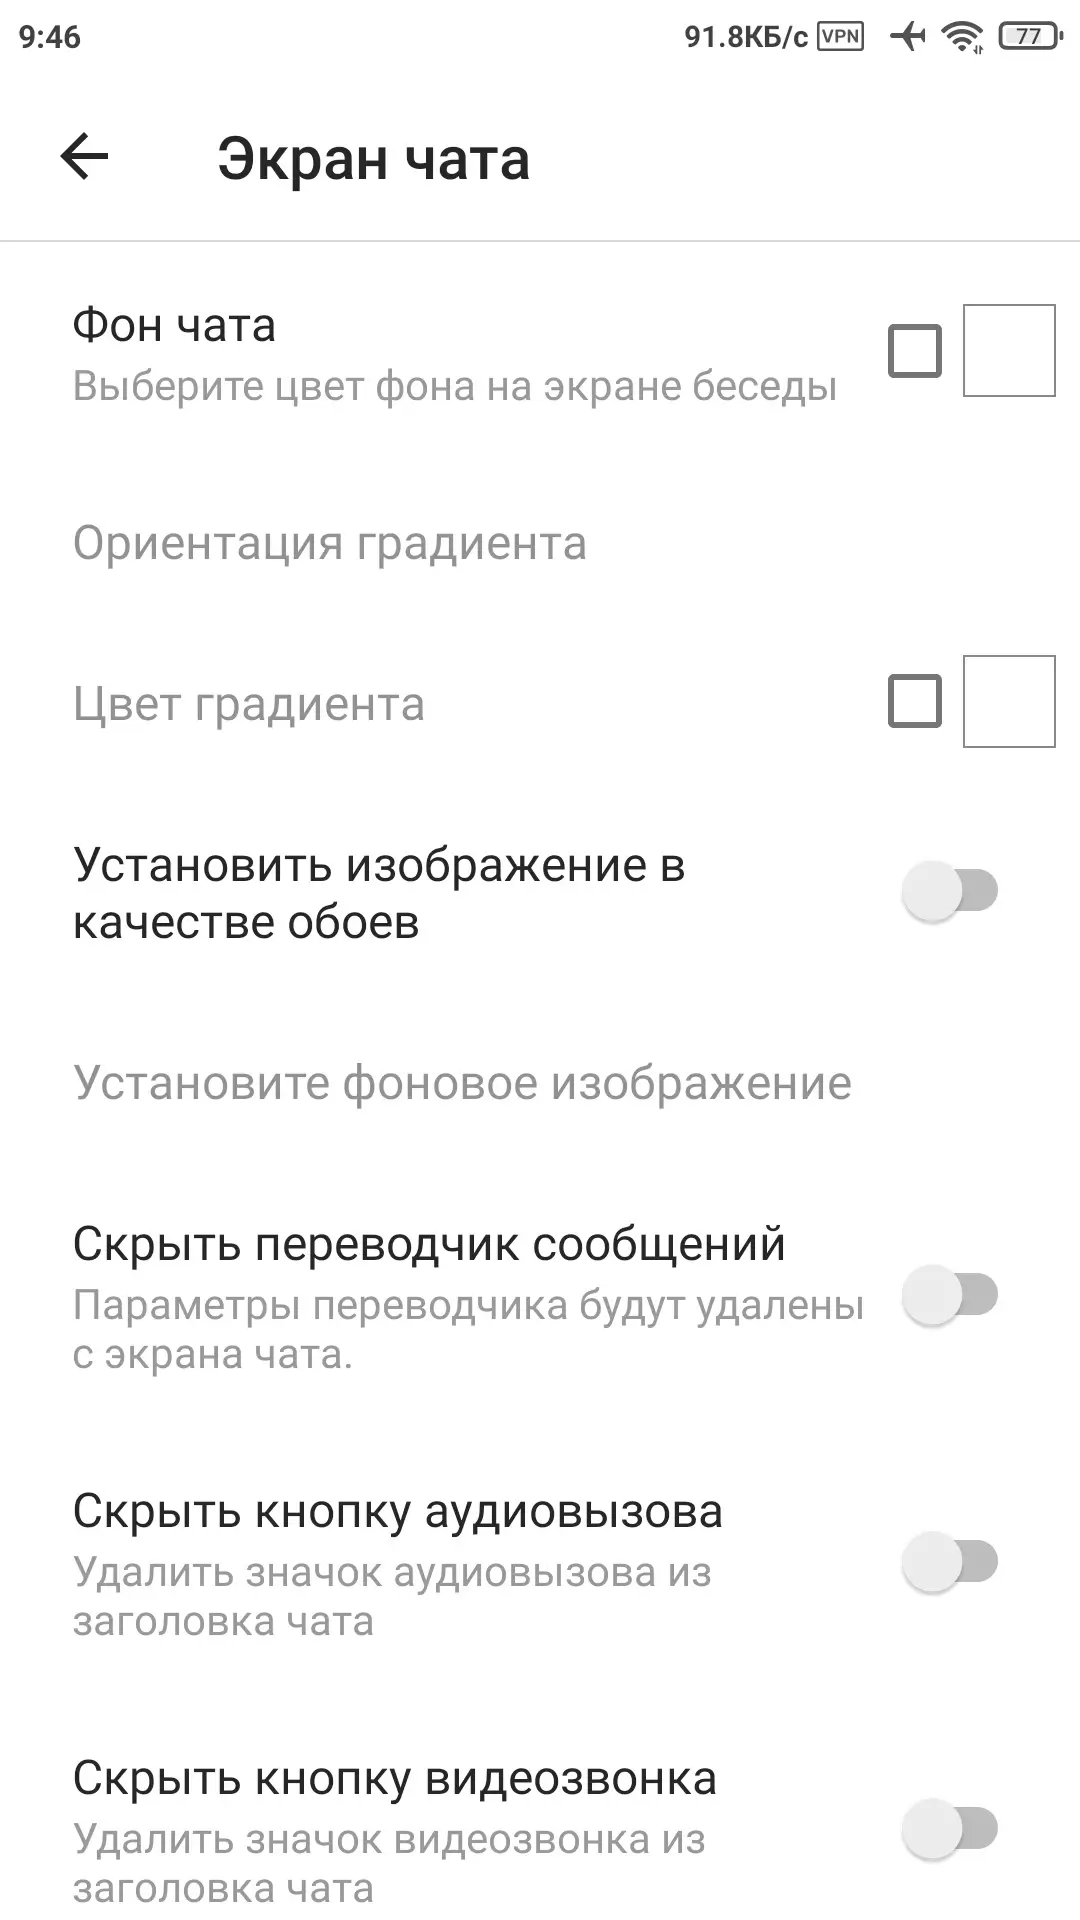
- Отключение элементов интерфейса (удаление кнопок и иконок (настройки, Telegram) из верхнего меню);
- Возможность открывать все ссылки во внутреннем браузере приложения;
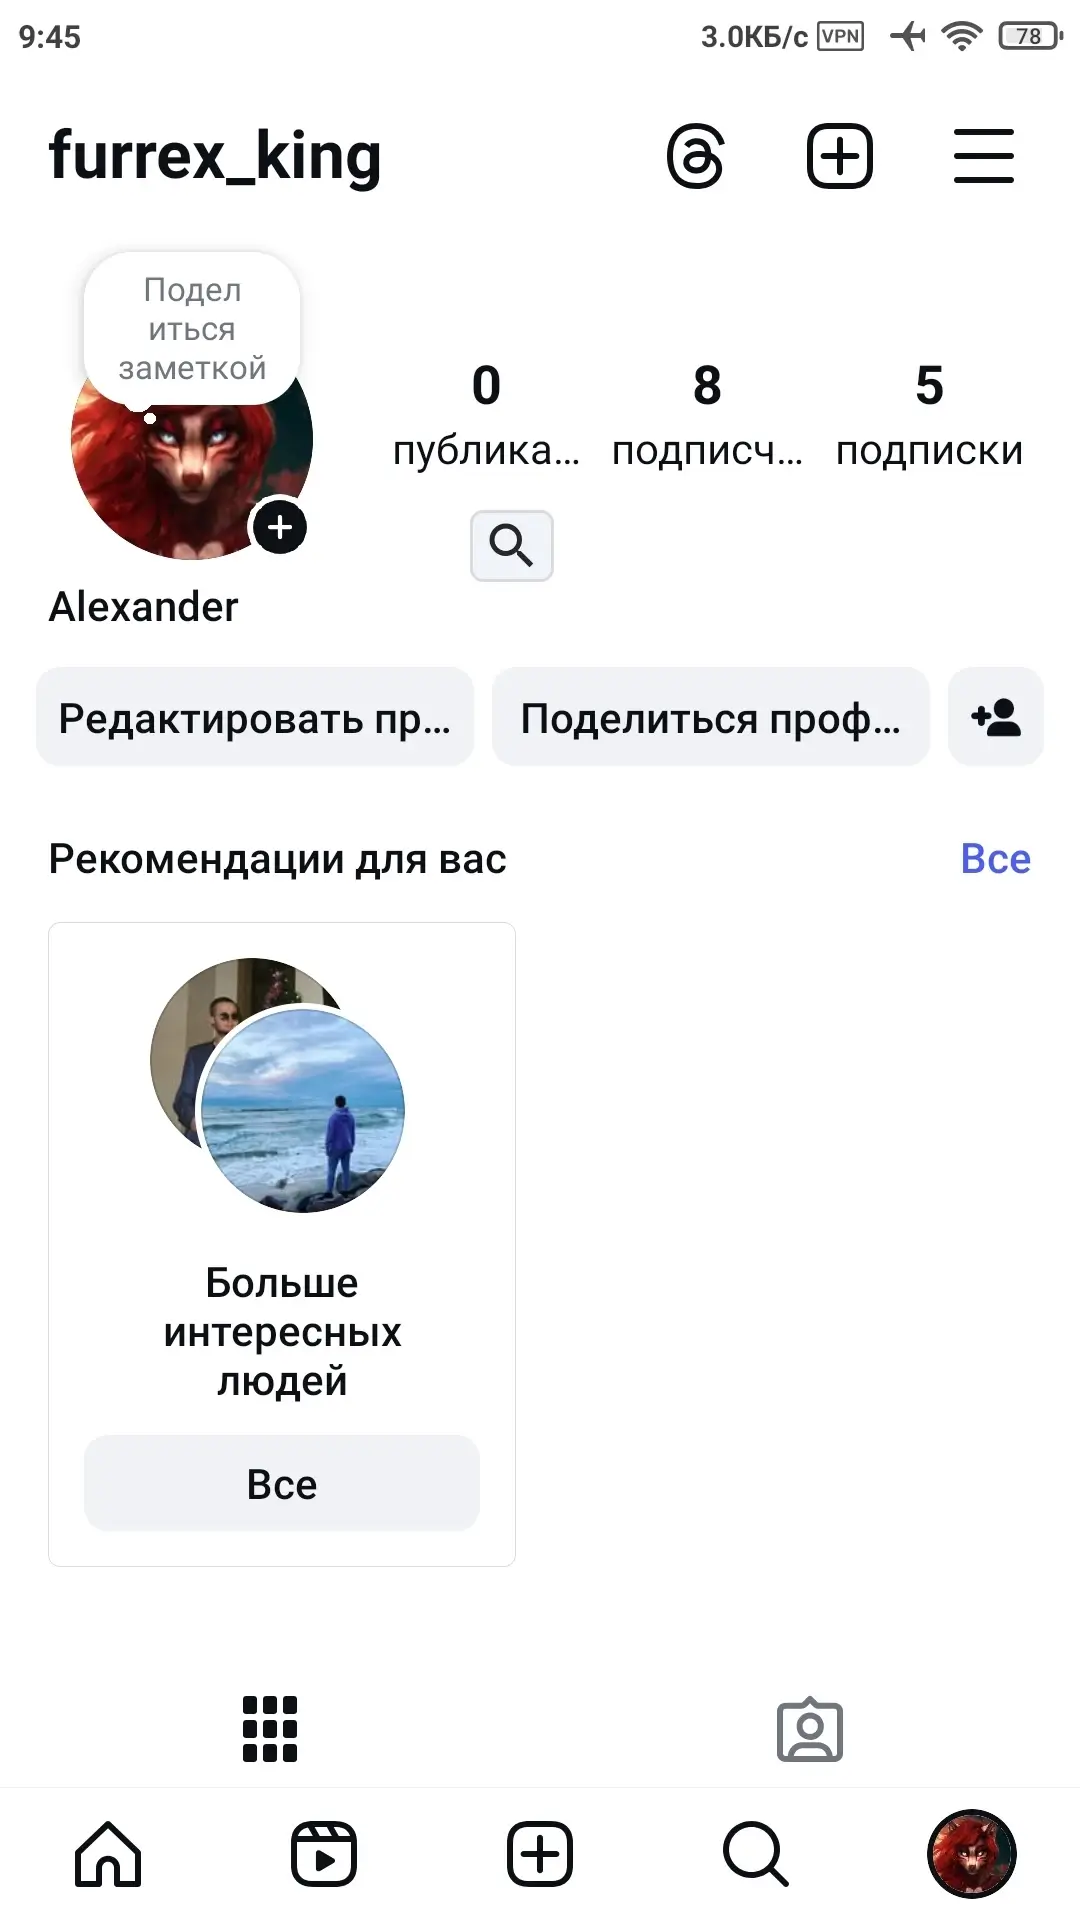
- Просмотр пользователей, которые отписались от вас;
- Быстрый просмотр того, кто на вас подписан;
- Классический вид домашней кнопки;
- Отключение вкладки Reels;
- Защита приложения пин-кодом;
- Отключение кнопки "Подписаться" в Reels;
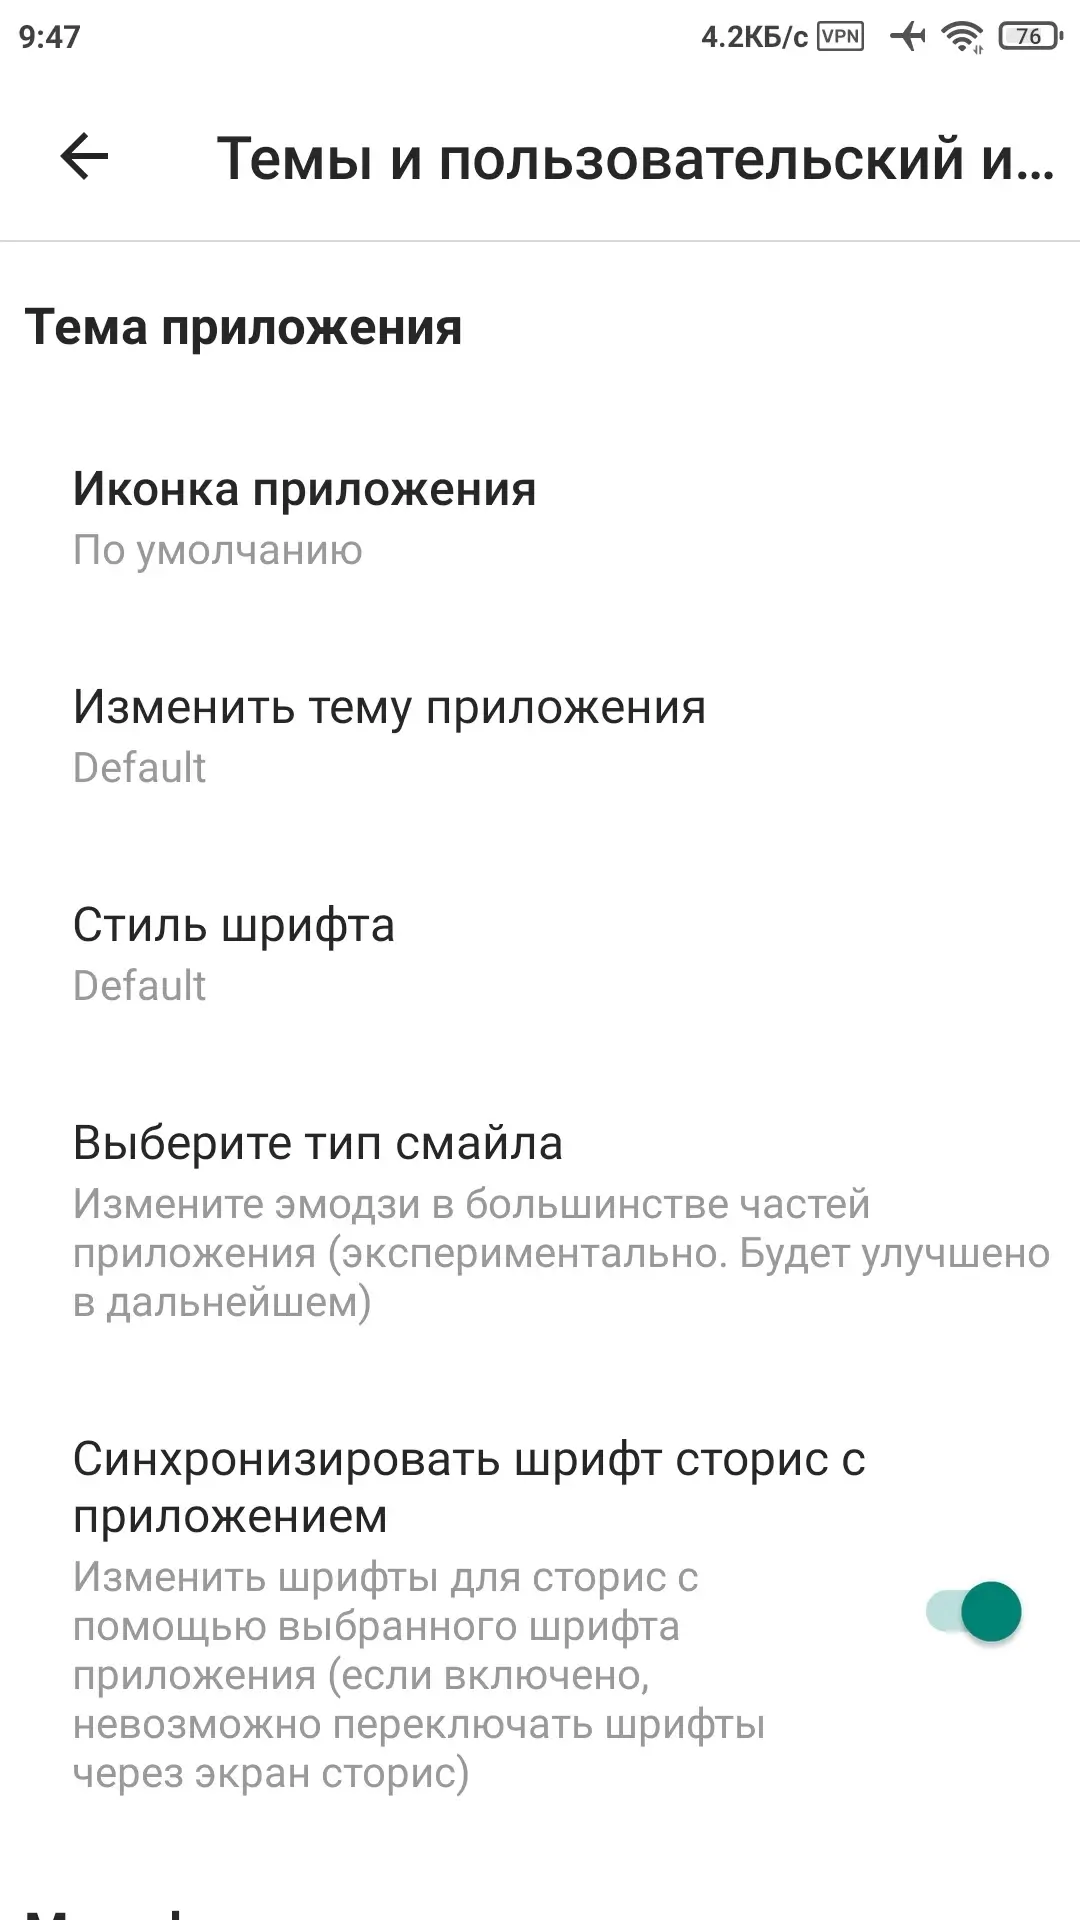
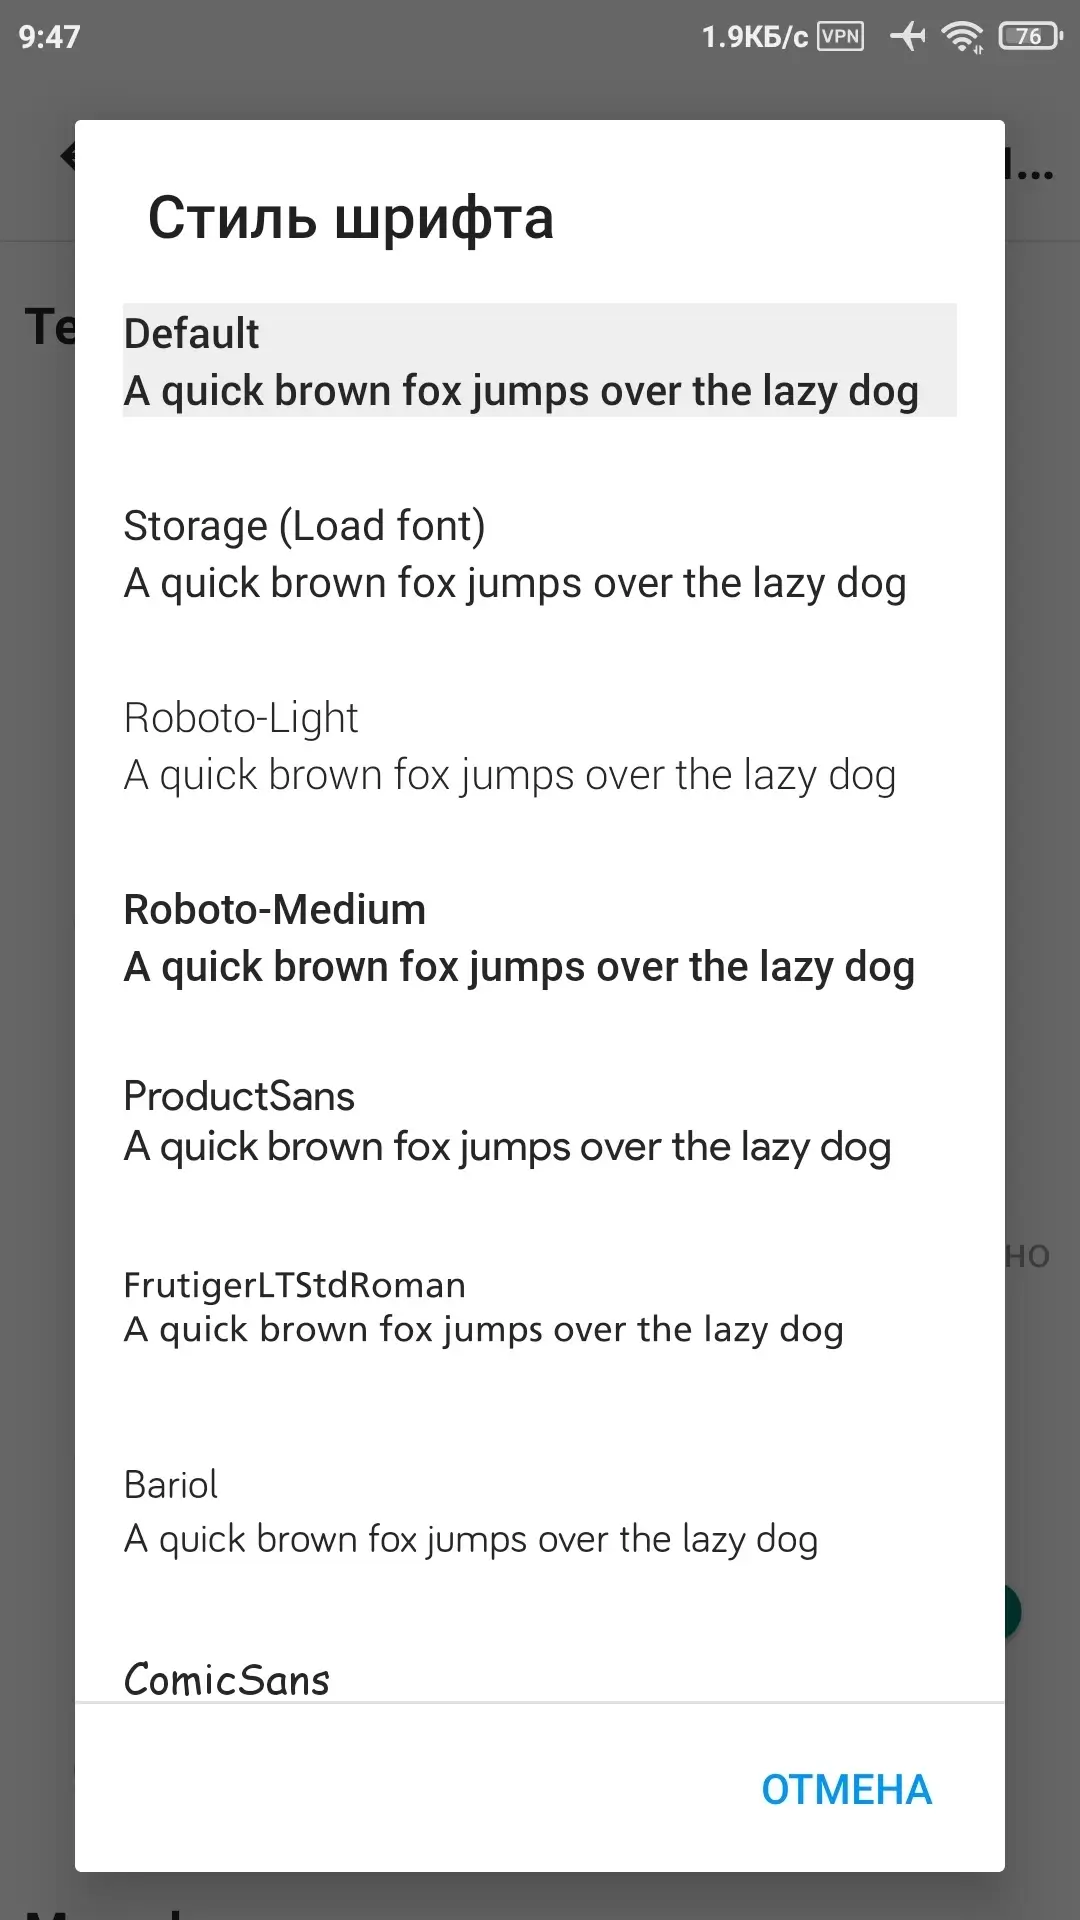
- Использование кастомных шрифтов из памяти;
- Синхронизация шрифта историй с приложением;
- Открытие сторис или рилса во внешнем приложении;
- Перемещение кнопок скачивания и прочих элементов в ленте;
- Просмотр сторис до публикации (предпросмотр);
- Отключение свайпа для обновления Reels;
- Изменение отображения постов-каруселей;
- Увеличение фото долгим тапом;
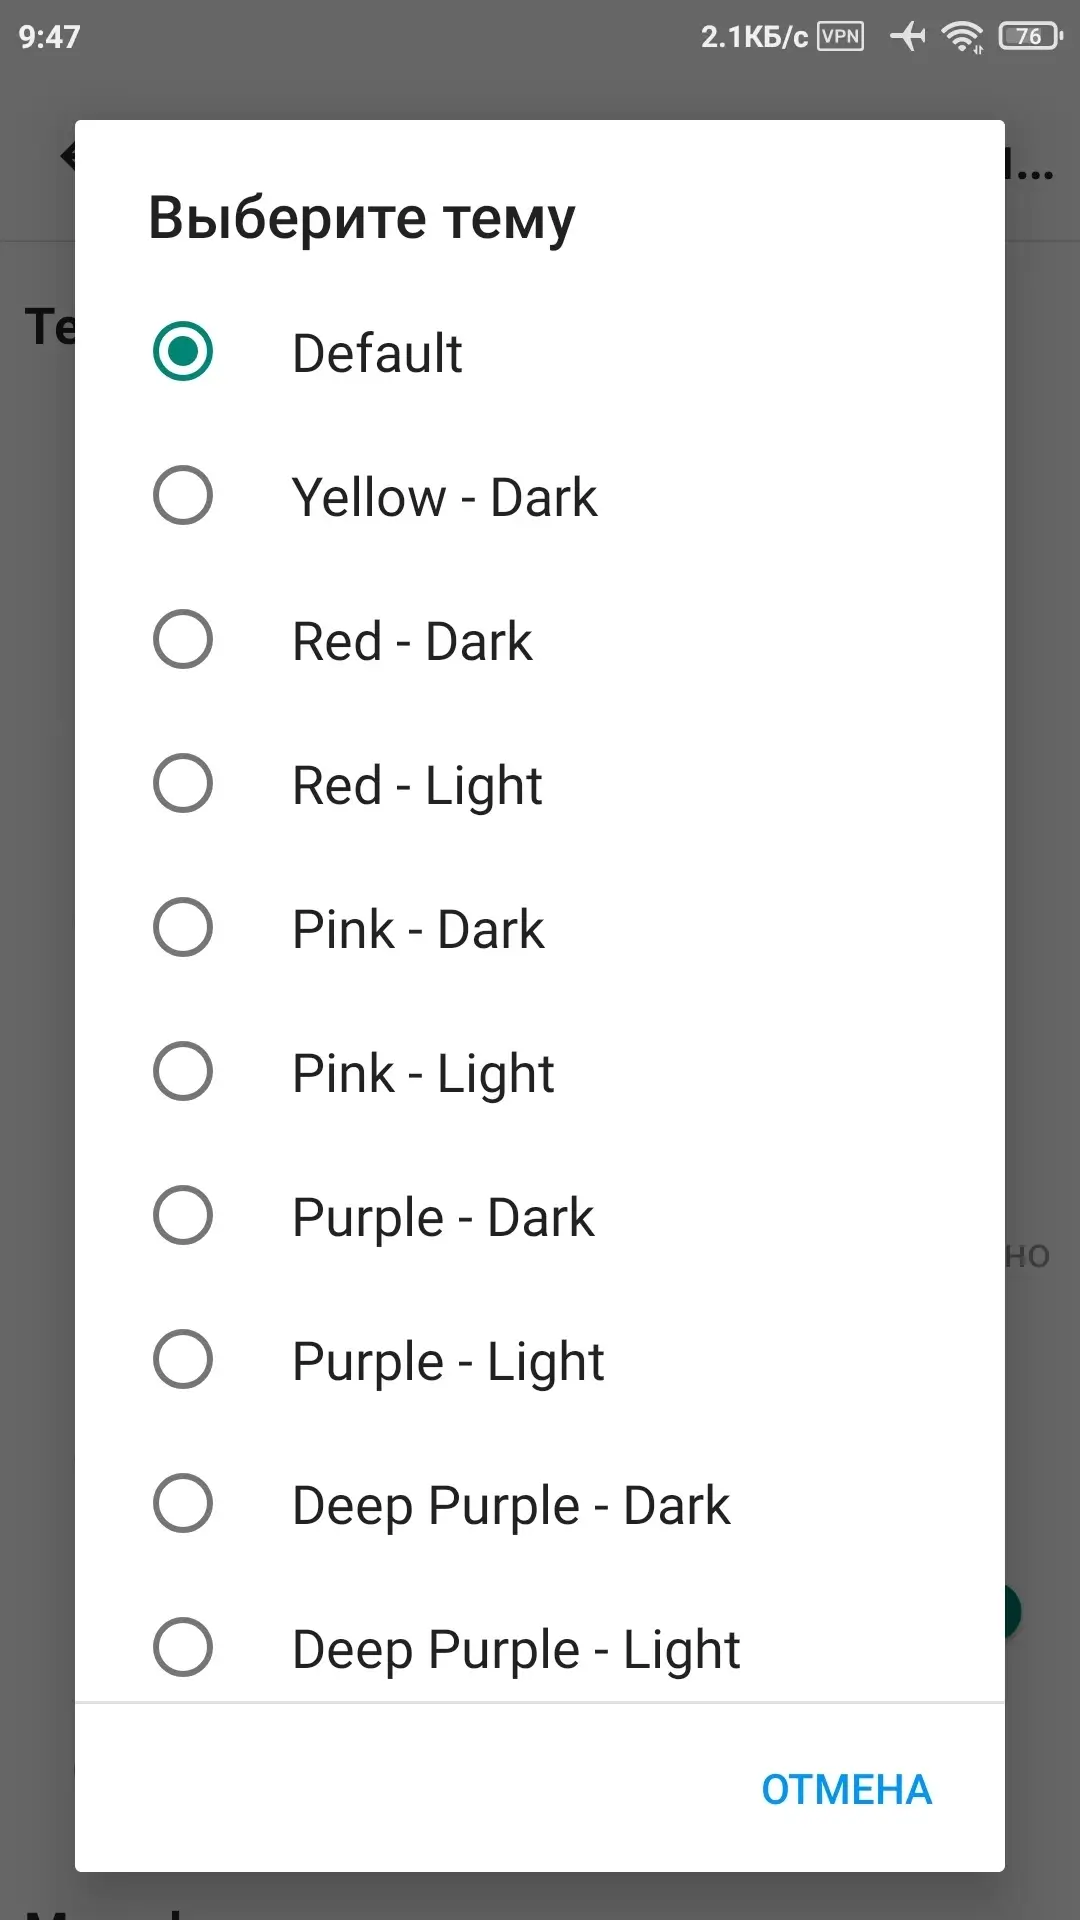
- Эмодзи и шрифты в стиле iOS;
- Включение автоскролла Reels;
- Включение режима "картинка в картинке" (PIP);
- Добавление музыки и музыкальных стикеров в истории;
- Поделиться историей или рилсом напрямую в статус WhatsApp;
- Репост сторис и рилсов в свои истории;
- Копирование подписей без хэштегов;
- Копирование комментариев;
- Копирование биографии пользователя;
- Отображение диалога копирования текста;
- Проверка, подписан ли пользователь на вас через его профиль;
- Включение / Отключение возможности лайкать двойным нажатием (для постов, комментариев, рилсов, сообщений);
- Включение / Отключение списка упоминаний;
- Включение кнопки дизлайка для комментариев;
- Открытие ссылок из комментариев напрямую;
- Активация кнопки "Интересно" в Reels;
- Просмотр количества лайков в Reels;
- Удаление истории активности;
- Очистка истории действий;
- Повышение стабильности;
- Русский перевод в доп. настройках (от NURIK);
- Убраны лишние пункты в доп. настройках (от NURIK).
И некоторые другие функции.
* Признана экстремистской организацией, деятельность которой запрещена на территории РФ с 21.03.2022.
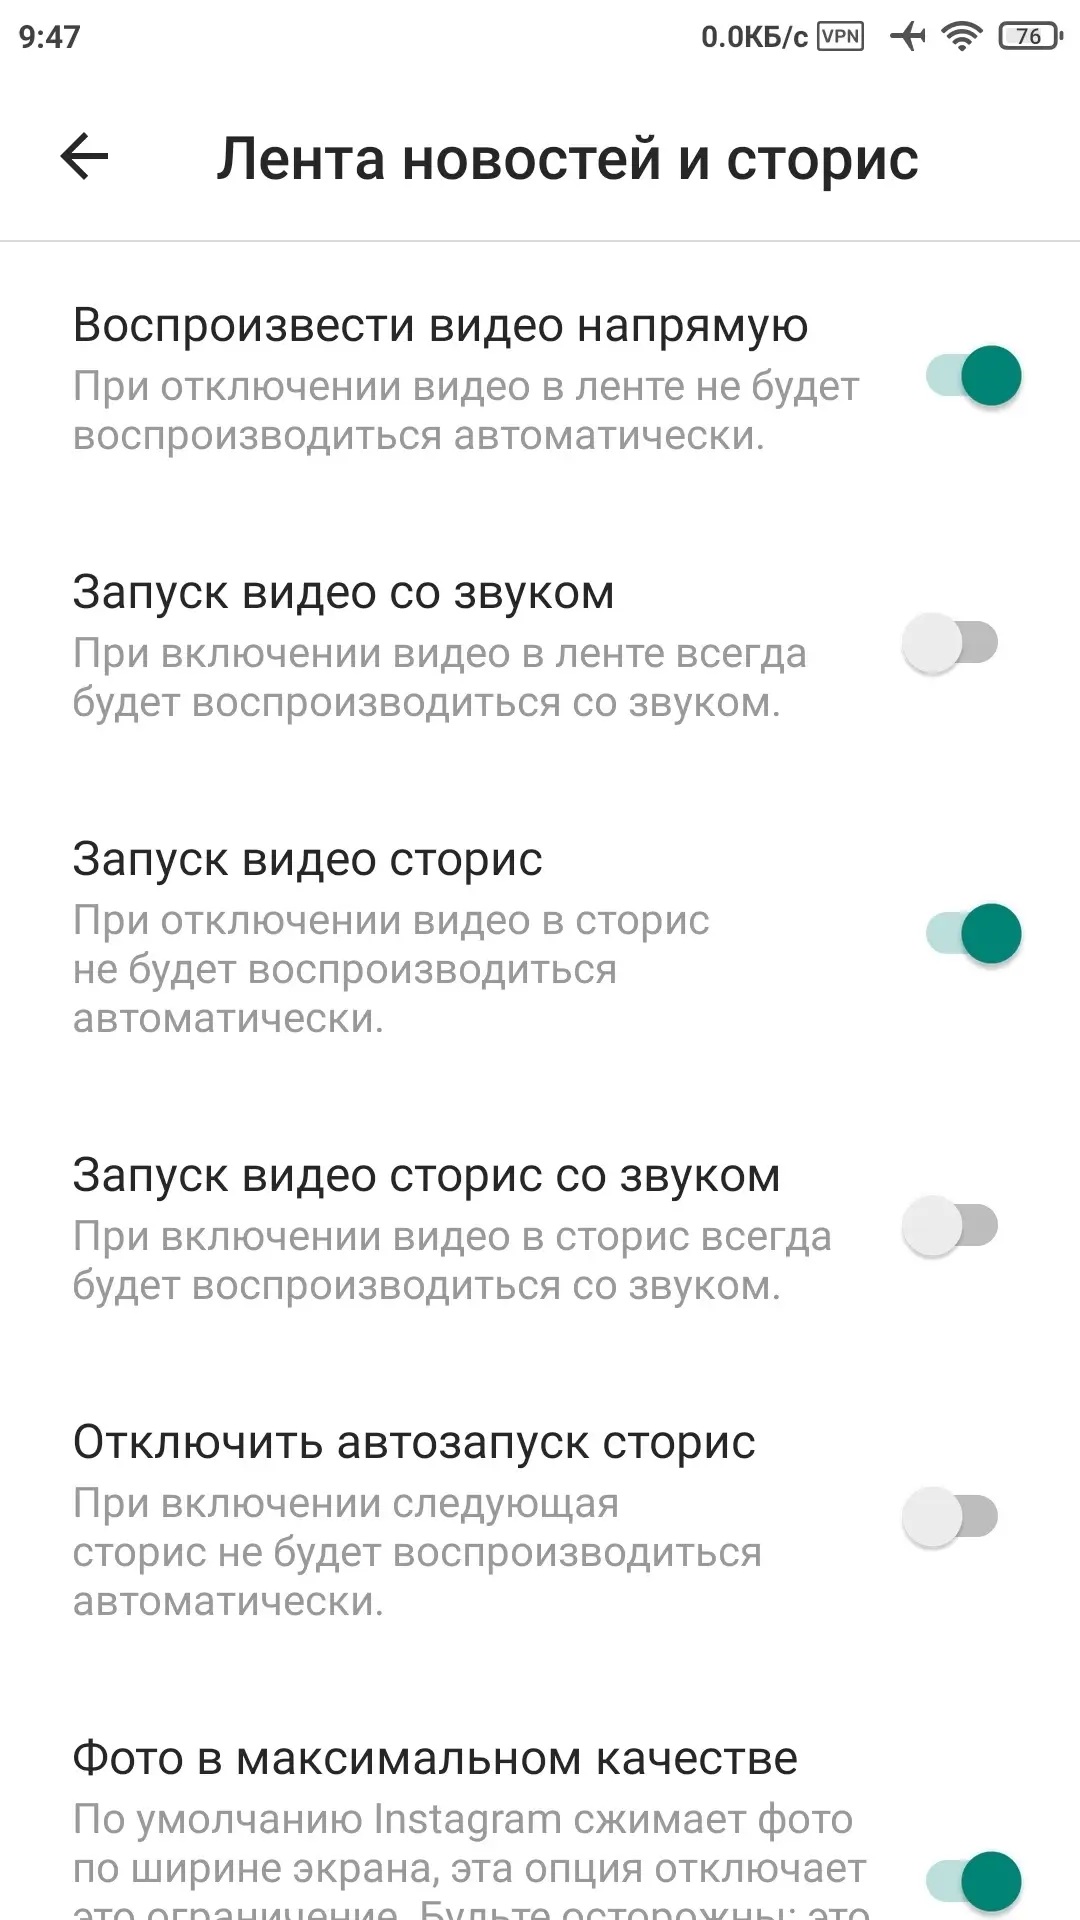
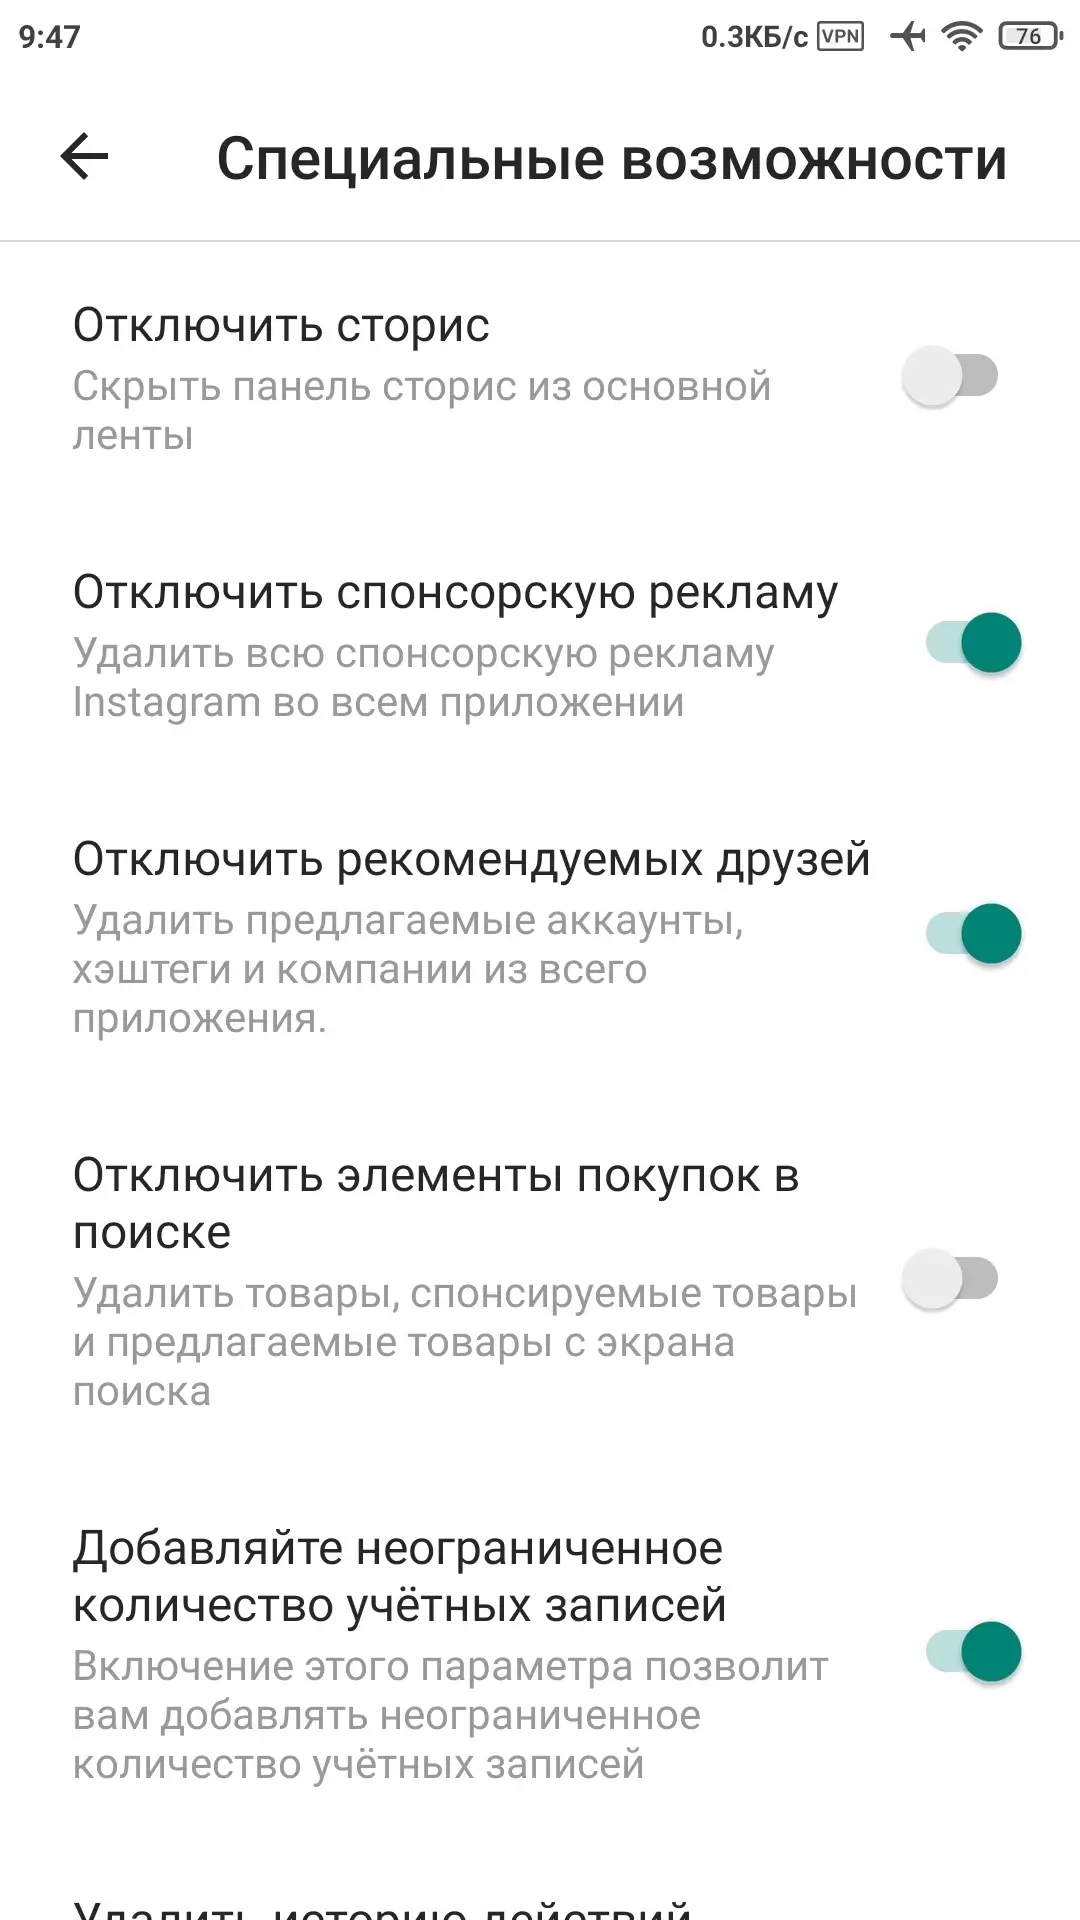
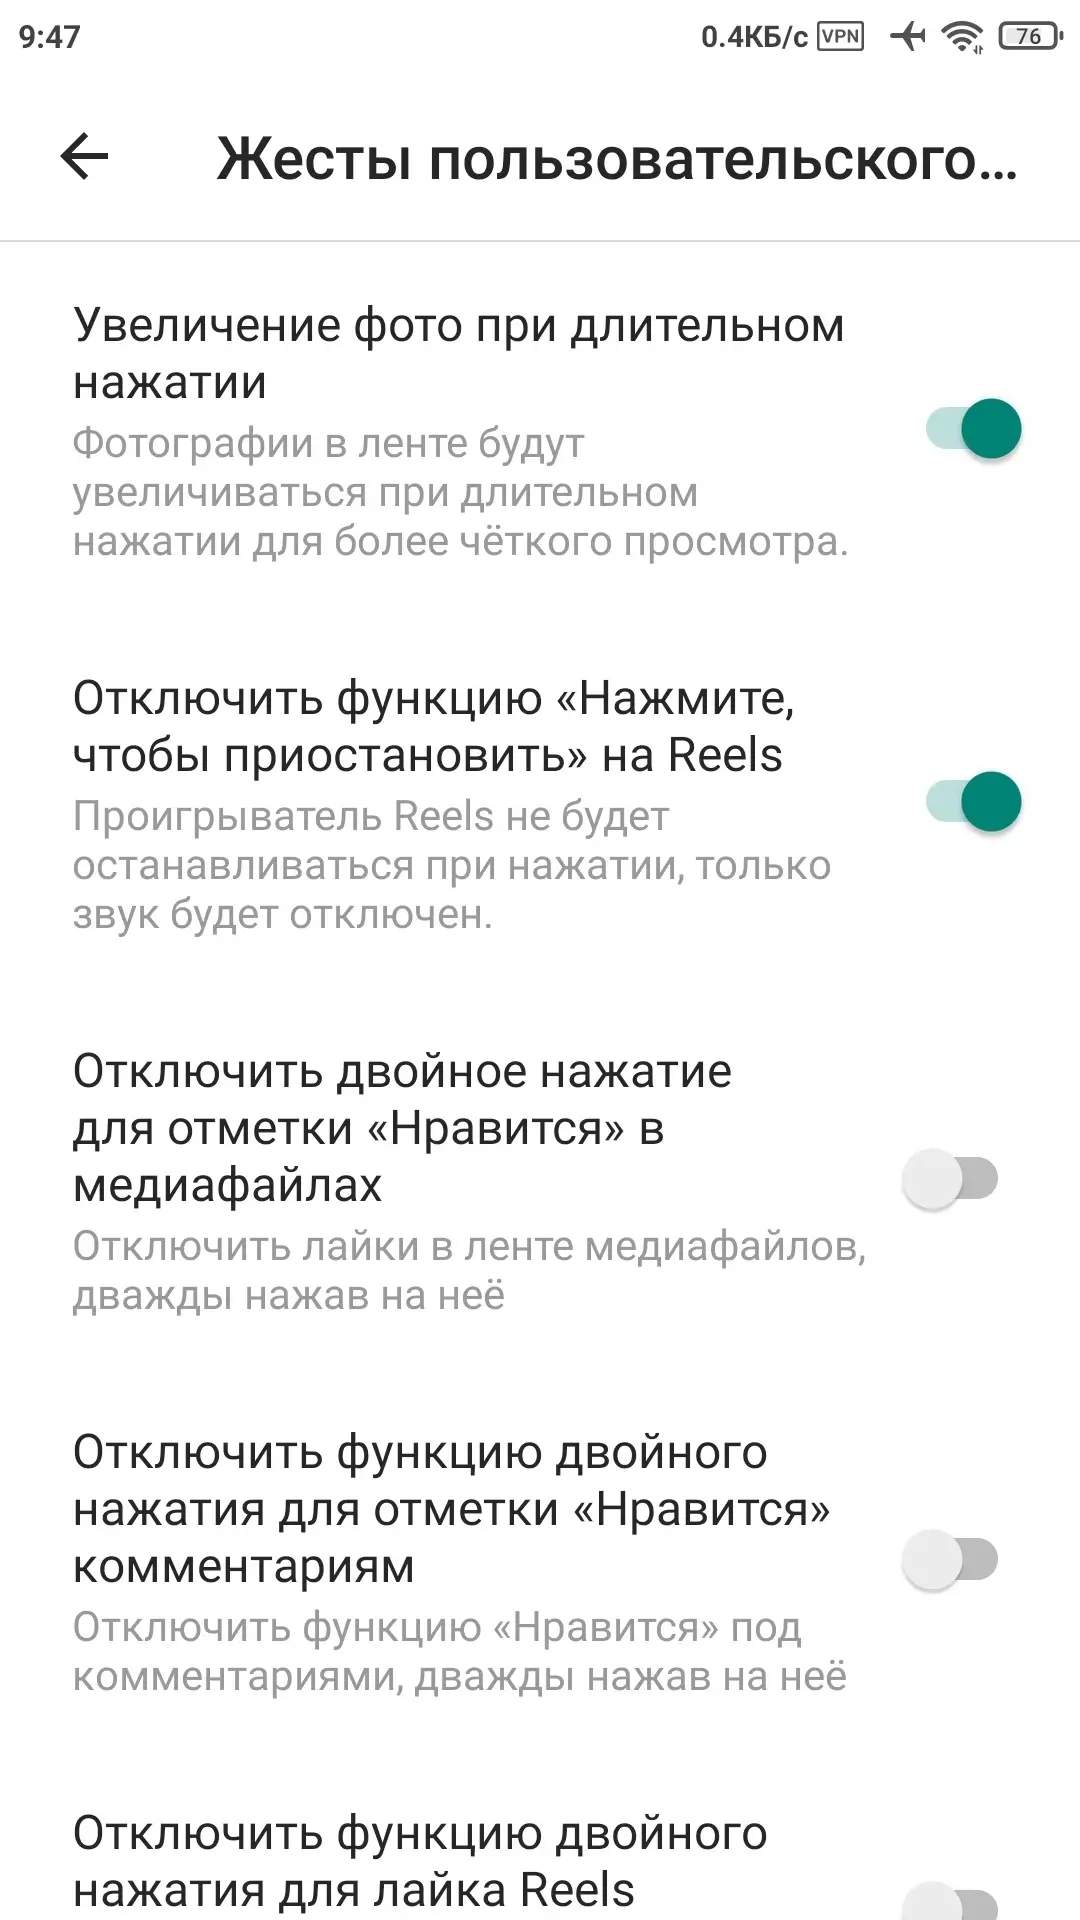
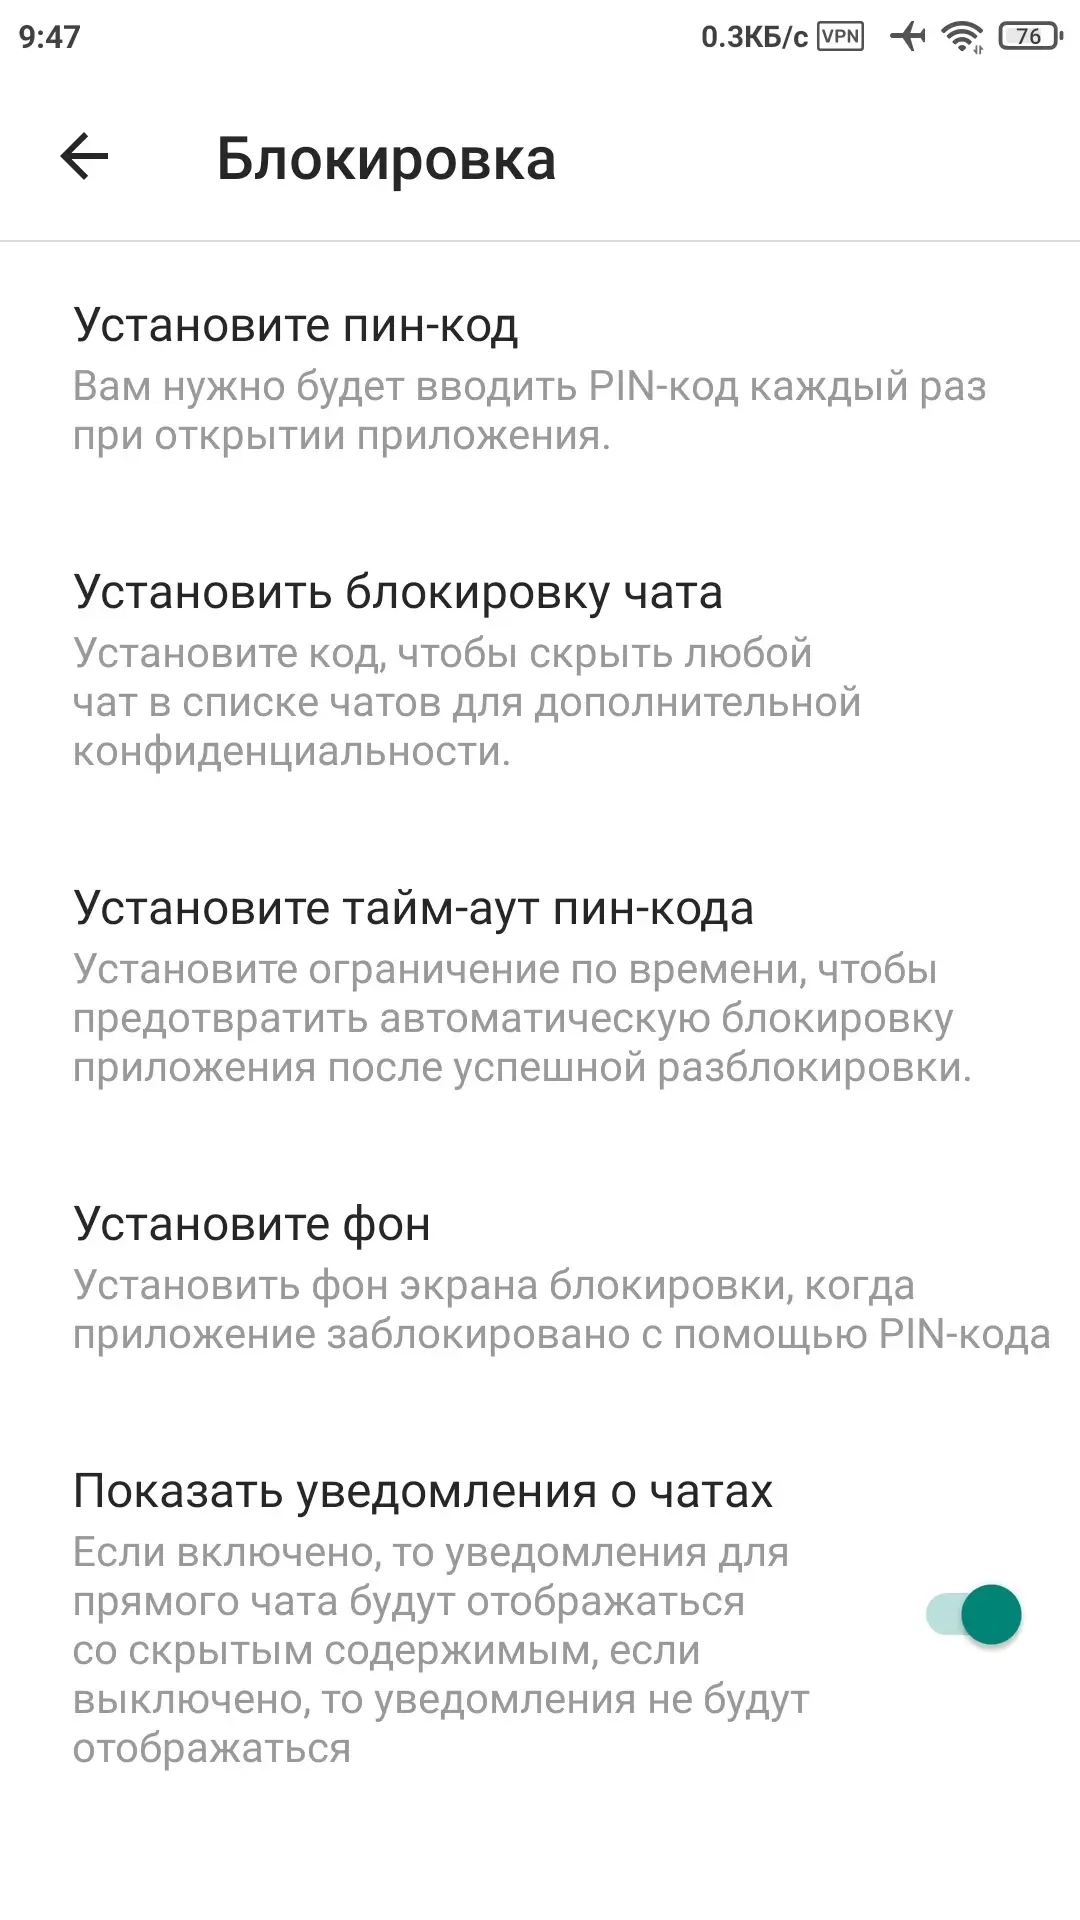
Мод от SamMods:
Имя пакета: com.instagram.android
InstaPro v15.75 (439.0.0.38.89) (MOD 1)
apk
172.2 Mb
651
Версия 439.0.0.38.89 (999999999)
Архитектура ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
22.09.2026, 22:26
Файл
instapro_v15_75_nc_v1.apk
Имя
Instagram
Пакет
com.instagram.android
MD5
df2896b478724e2f1620c52d5d22d1a7
SHA-1
643c09f43c42f328ca47760e8d17cebb1710d616
SHA-256
c87beffd27b9700aeb98879948726b55f538e925843f818bcbe6c70b2fcc6747
Проверка
Google Play
Подпись
EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US
Имя
Android
Подразделение
Android
Организация
Android
Локация
Mountain View
Регион
California
Страна
US
E-Mail
android@android.com
Действует от
29.02.2008 04:33:46 MSK
Действует до
17.07.2035 04:33:46 MSK
MD5
e89b158e4bcf988ebd09eb83f5378e87
SHA-1
61ed377e85d386a8dfee6b864bd85b0bfaa5af81
SHA-256
a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc
Серийник
936eacbe07f201df
Схема
v3
Ключ
TestKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
38
Имя пакета: com.instapro.android
InstaPro v15.75 (439.0.0.38.89) (Clone) (MOD 1)
apk
171.59 Mb
44
Версия 439.0.0.38.89 (999999999)
Архитектура ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
22.09.2026, 22:27
Файл
instapro_v15_75_v1.apk
Имя
InstaPro ♚
Пакет
com.instapro.android
MD5
4700f0e256a007849299fa151dacbac2
SHA-1
3c9583bfaae9110f8104a23d73d2a7136d630313
SHA-256
5525c2c4af0e649d83e44b54bdacf7a2f26f53237bcc1c1fcd61899b5503ab33
Проверка
Google Play
Подпись
EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US
Имя
Android
Подразделение
Android
Организация
Android
Локация
Mountain View
Регион
California
Страна
US
E-Mail
android@android.com
Действует от
29.02.2008 04:33:46 MSK
Действует до
17.07.2035 04:33:46 MSK
MD5
e89b158e4bcf988ebd09eb83f5378e87
SHA-1
61ed377e85d386a8dfee6b864bd85b0bfaa5af81
SHA-256
a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc
Серийник
936eacbe07f201df
Схема
v3
Ключ
TestKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
42
Мод от SamMods + NURIK:
Имя пакета: com.instagram.android
InstaPro v15.75 (439.0.0.38.89) (MOD 2)
apk
175.96 Mb
84
Версия 439.0.0.38.89 (999999999)
Архитектура ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
22.09.2026, 22:28
Файл
instapro_v15_75_nc_v2.apk
Имя
Instagram
Пакет
com.instagram.android
MD5
00bec8bc1f78b9e9d232417d20caa6c4
SHA-1
e547e25102b4f12e0a2fca171a16552d70864ea7
SHA-256
ae4ffd34c2c0aef3ed2e5cd4f2999900c92e94c7660fc9c26c8c8baeda262e6f
Проверка
Google Play
Подпись
EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US
Имя
Android
Подразделение
Android
Организация
Android
Локация
Mountain View
Регион
California
Страна
US
E-Mail
android@android.com
Действует от
29.02.2008 04:33:46 MSK
Действует до
17.07.2035 04:33:46 MSK
MD5
e89b158e4bcf988ebd09eb83f5378e87
SHA-1
61ed377e85d386a8dfee6b864bd85b0bfaa5af81
SHA-256
a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc
Серийник
936eacbe07f201df
Схема
v3
Ключ
TestKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
42
Имя пакета: com.instapro.android
InstaPro v15.75 (439.0.0.38.89) (Clone) (MOD 2)
apk
175.97 Mb
29
Версия 439.0.0.38.89 (999999999)
Архитектура ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
22.09.2026, 22:29
Файл
instapro_v15_75_v2.apk
Имя
InstaPro
Пакет
com.instapro.android
MD5
a40d3bfda879a7fb70734e8e93cd095a
SHA-1
e312a82a34f3b075a4018db5e4a7da29820f7a80
SHA-256
f82ffb106f7402dfe1294b21318130eaa4aebc77202258b87911af55fcb7e22a
Проверка
Google Play
Подпись
EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US
Имя
Android
Подразделение
Android
Организация
Android
Локация
Mountain View
Регион
California
Страна
US
E-Mail
android@android.com
Действует от
29.02.2008 04:33:46 MSK
Действует до
17.07.2035 04:33:46 MSK
MD5
e89b158e4bcf988ebd09eb83f5378e87
SHA-1
61ed377e85d386a8dfee6b864bd85b0bfaa5af81
SHA-256
a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc
Серийник
936eacbe07f201df
Схема
v3
Ключ
TestKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
41