

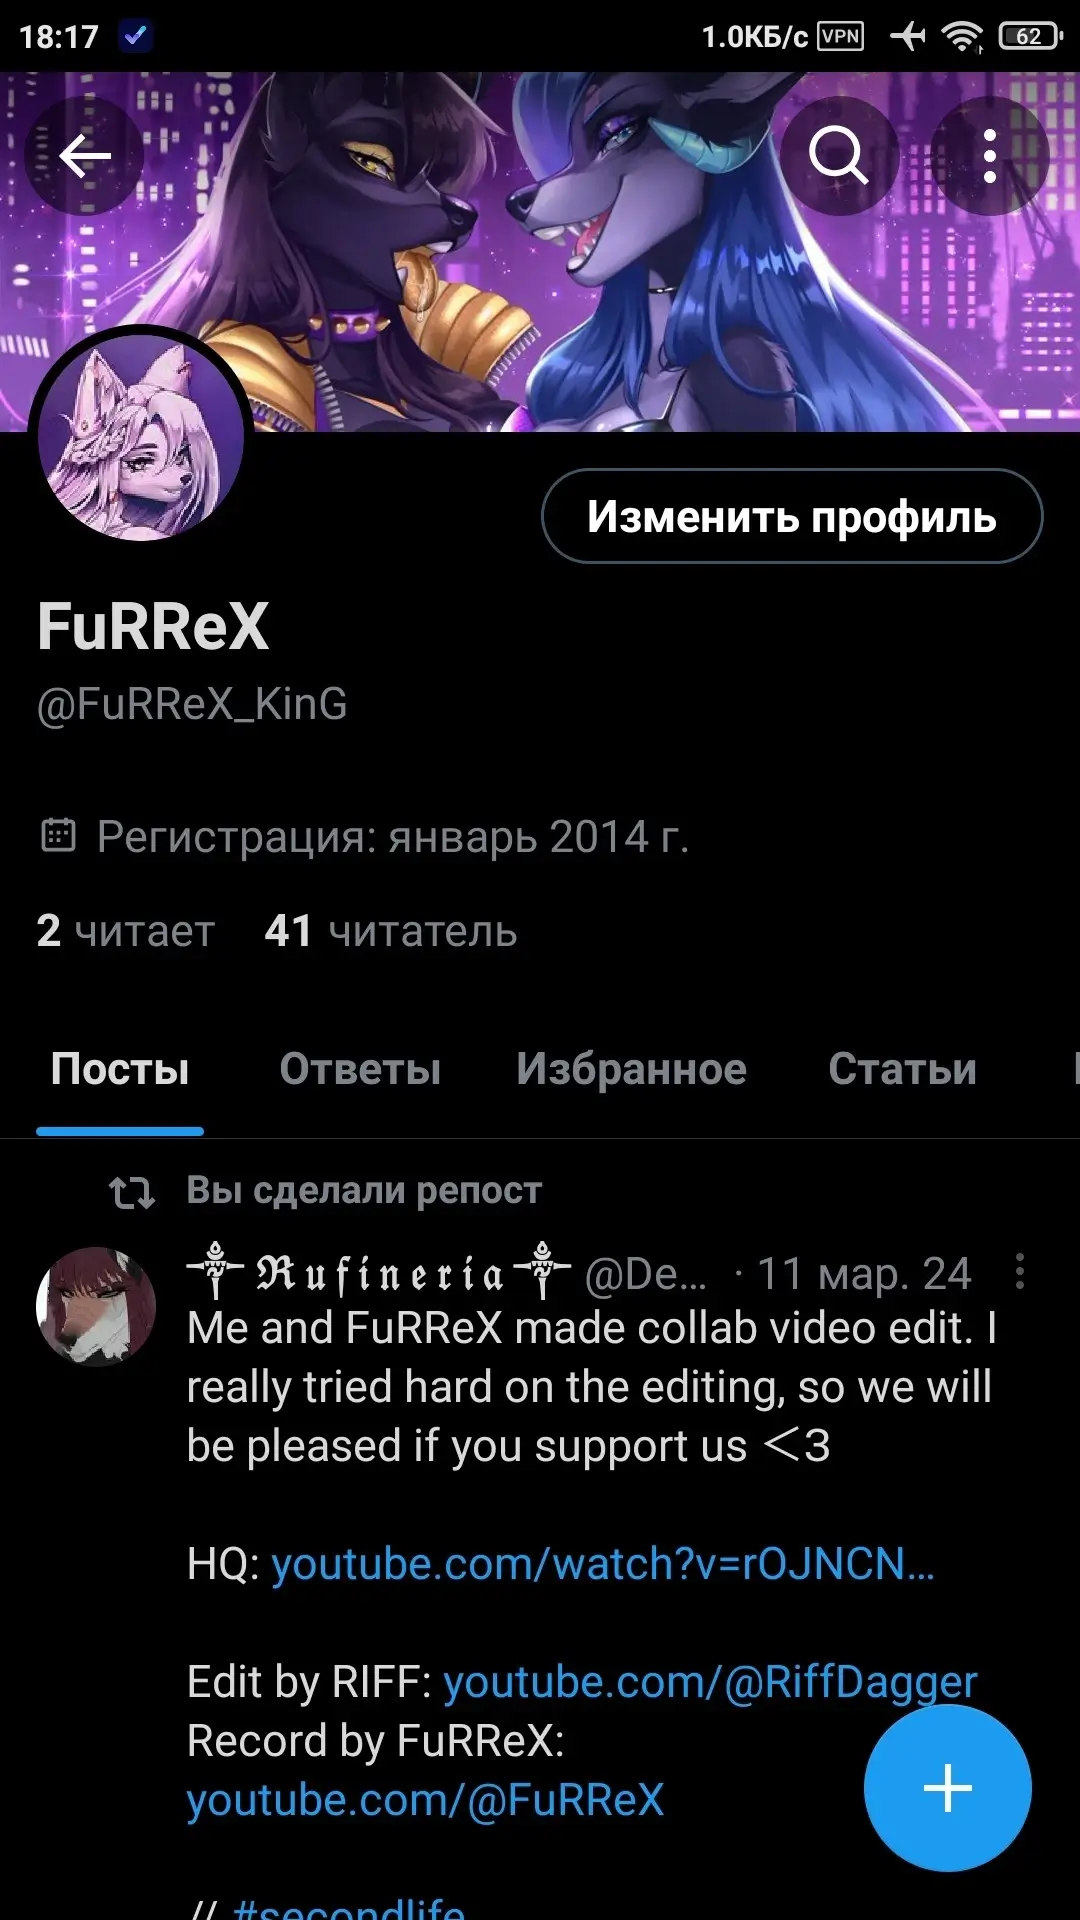
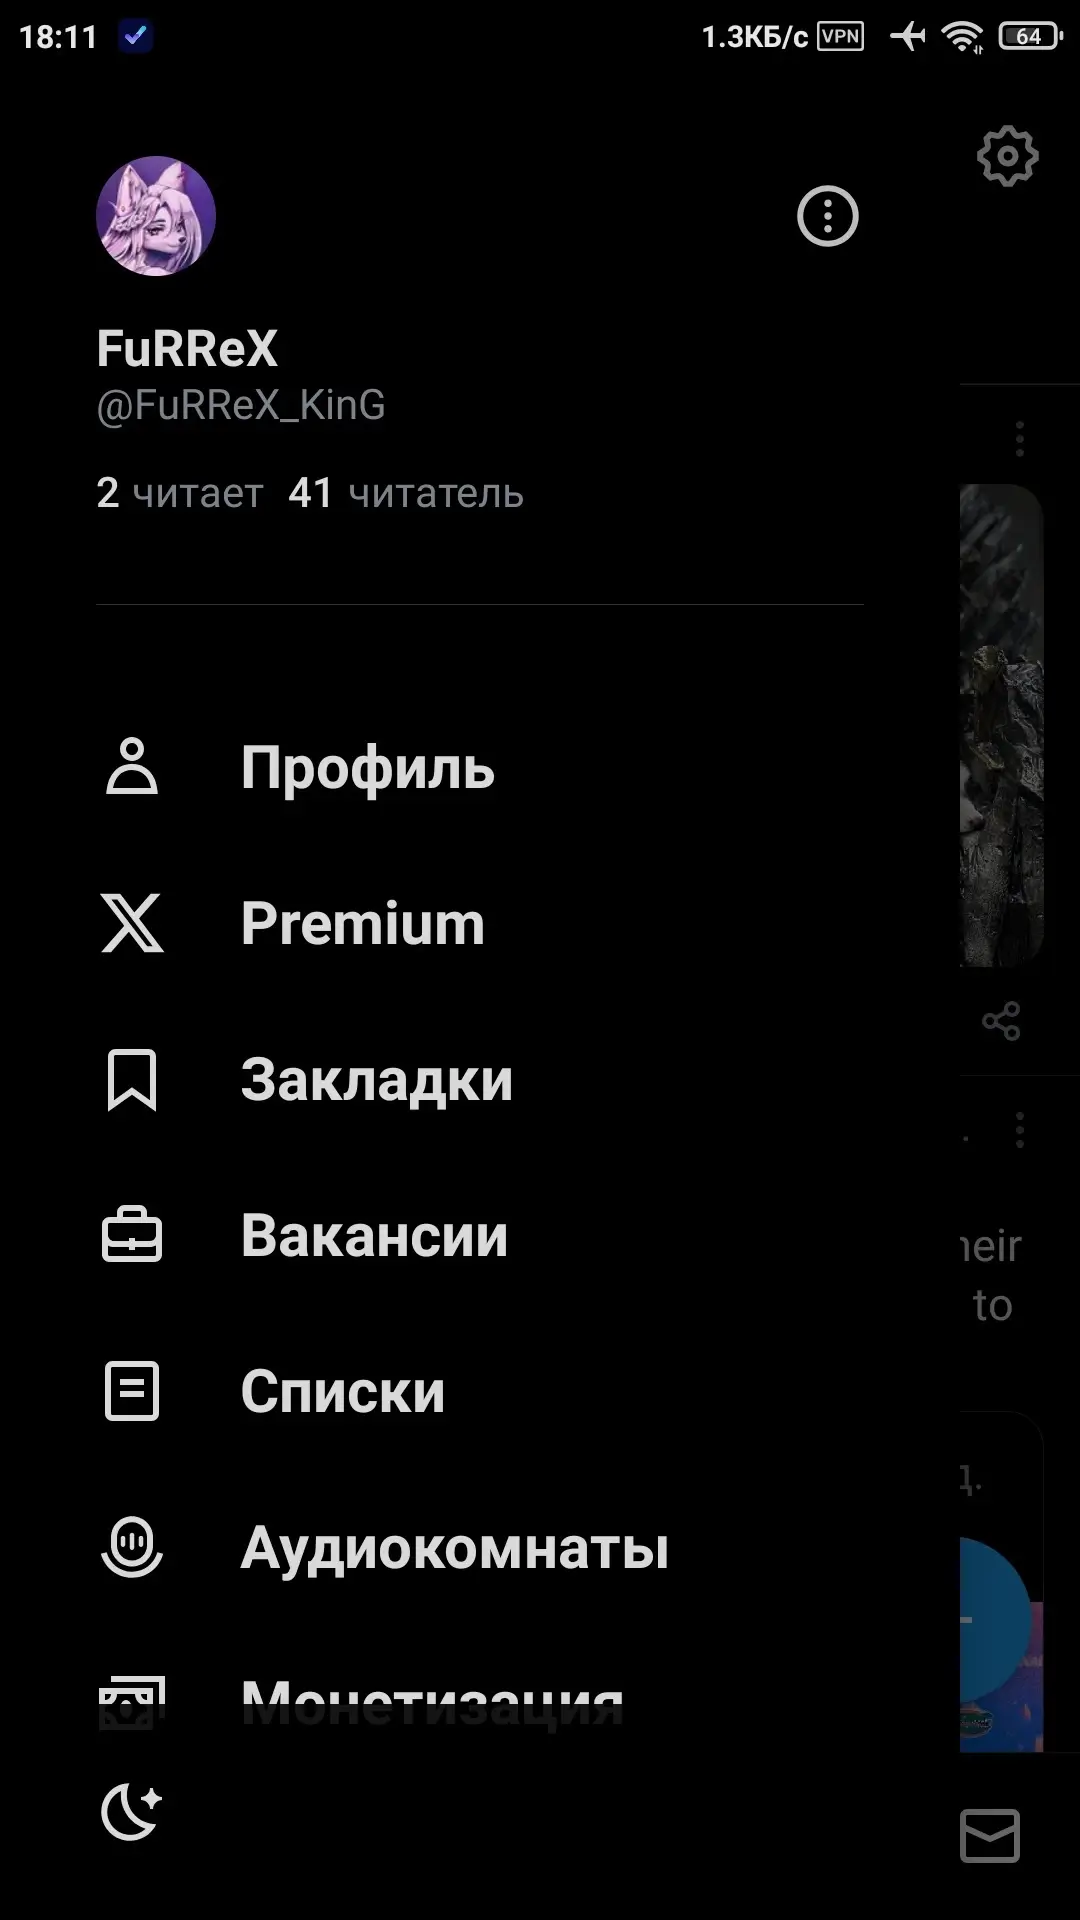
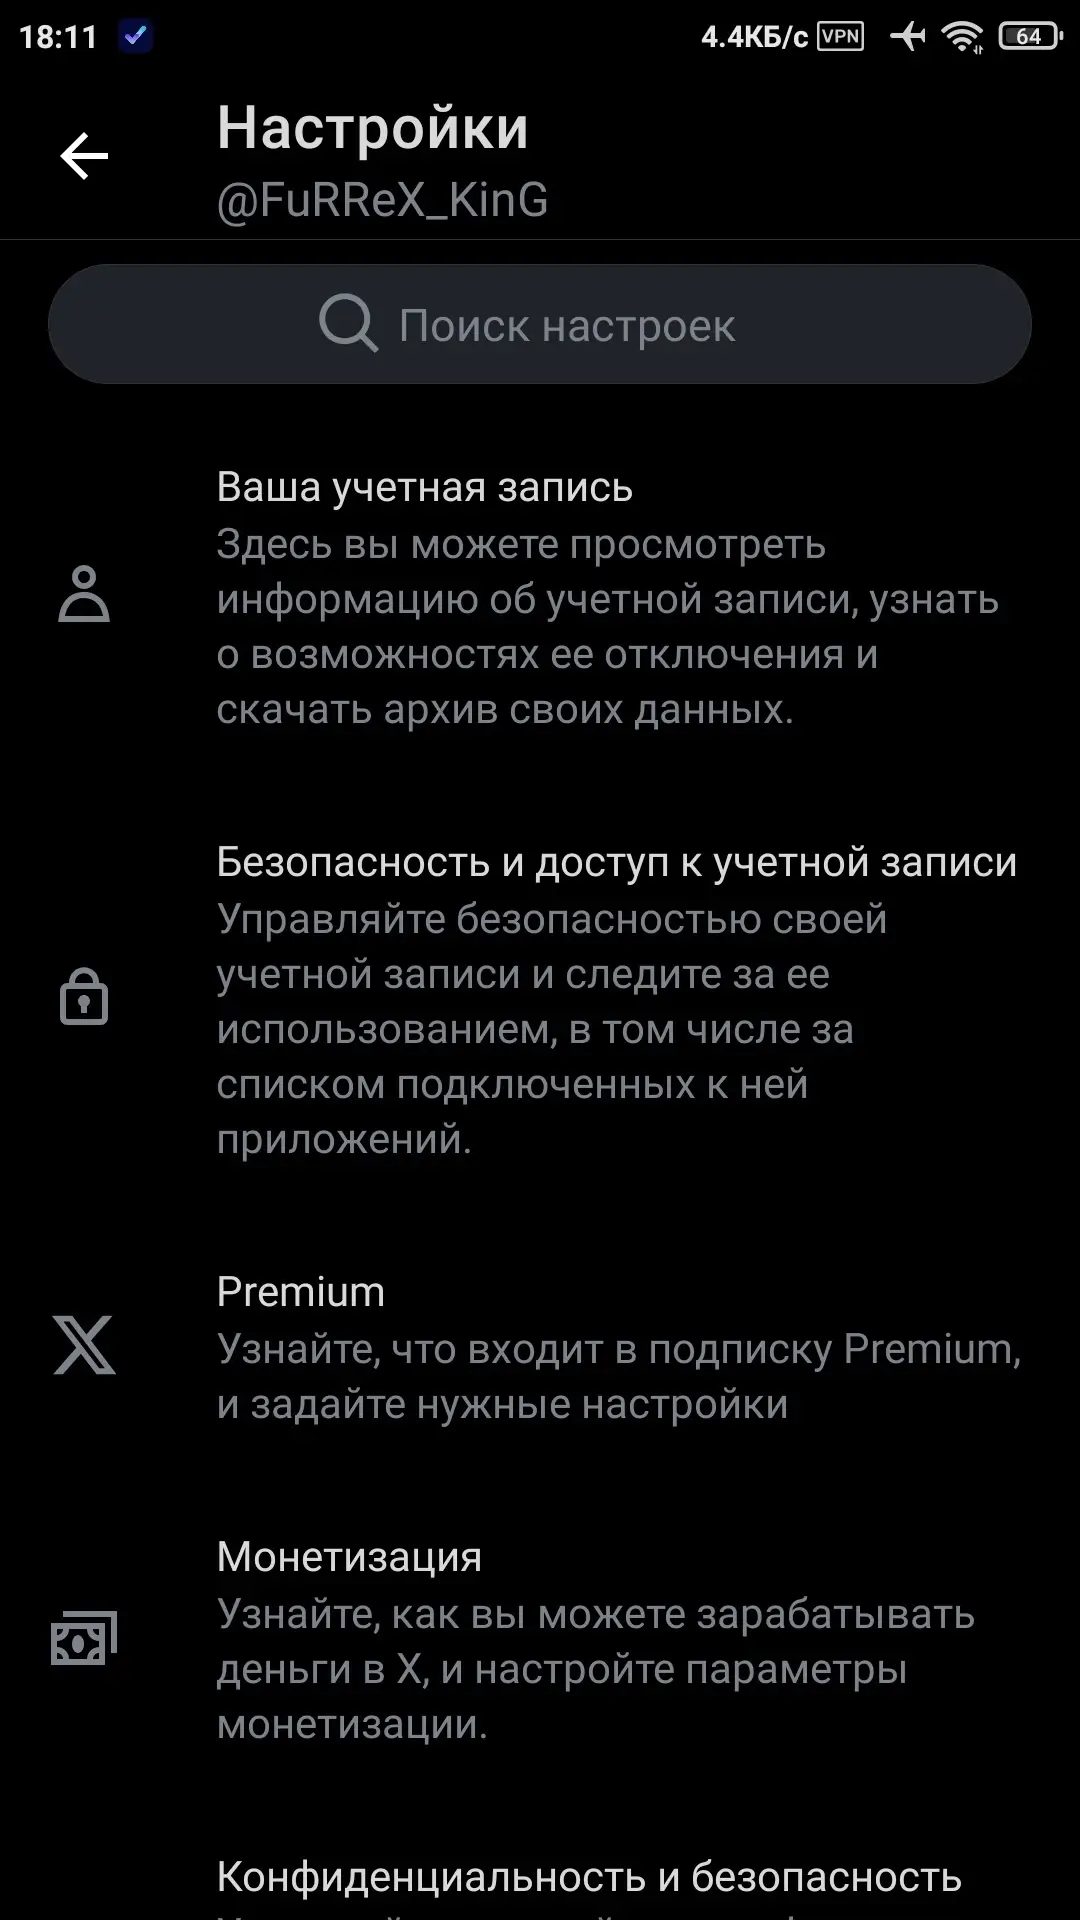
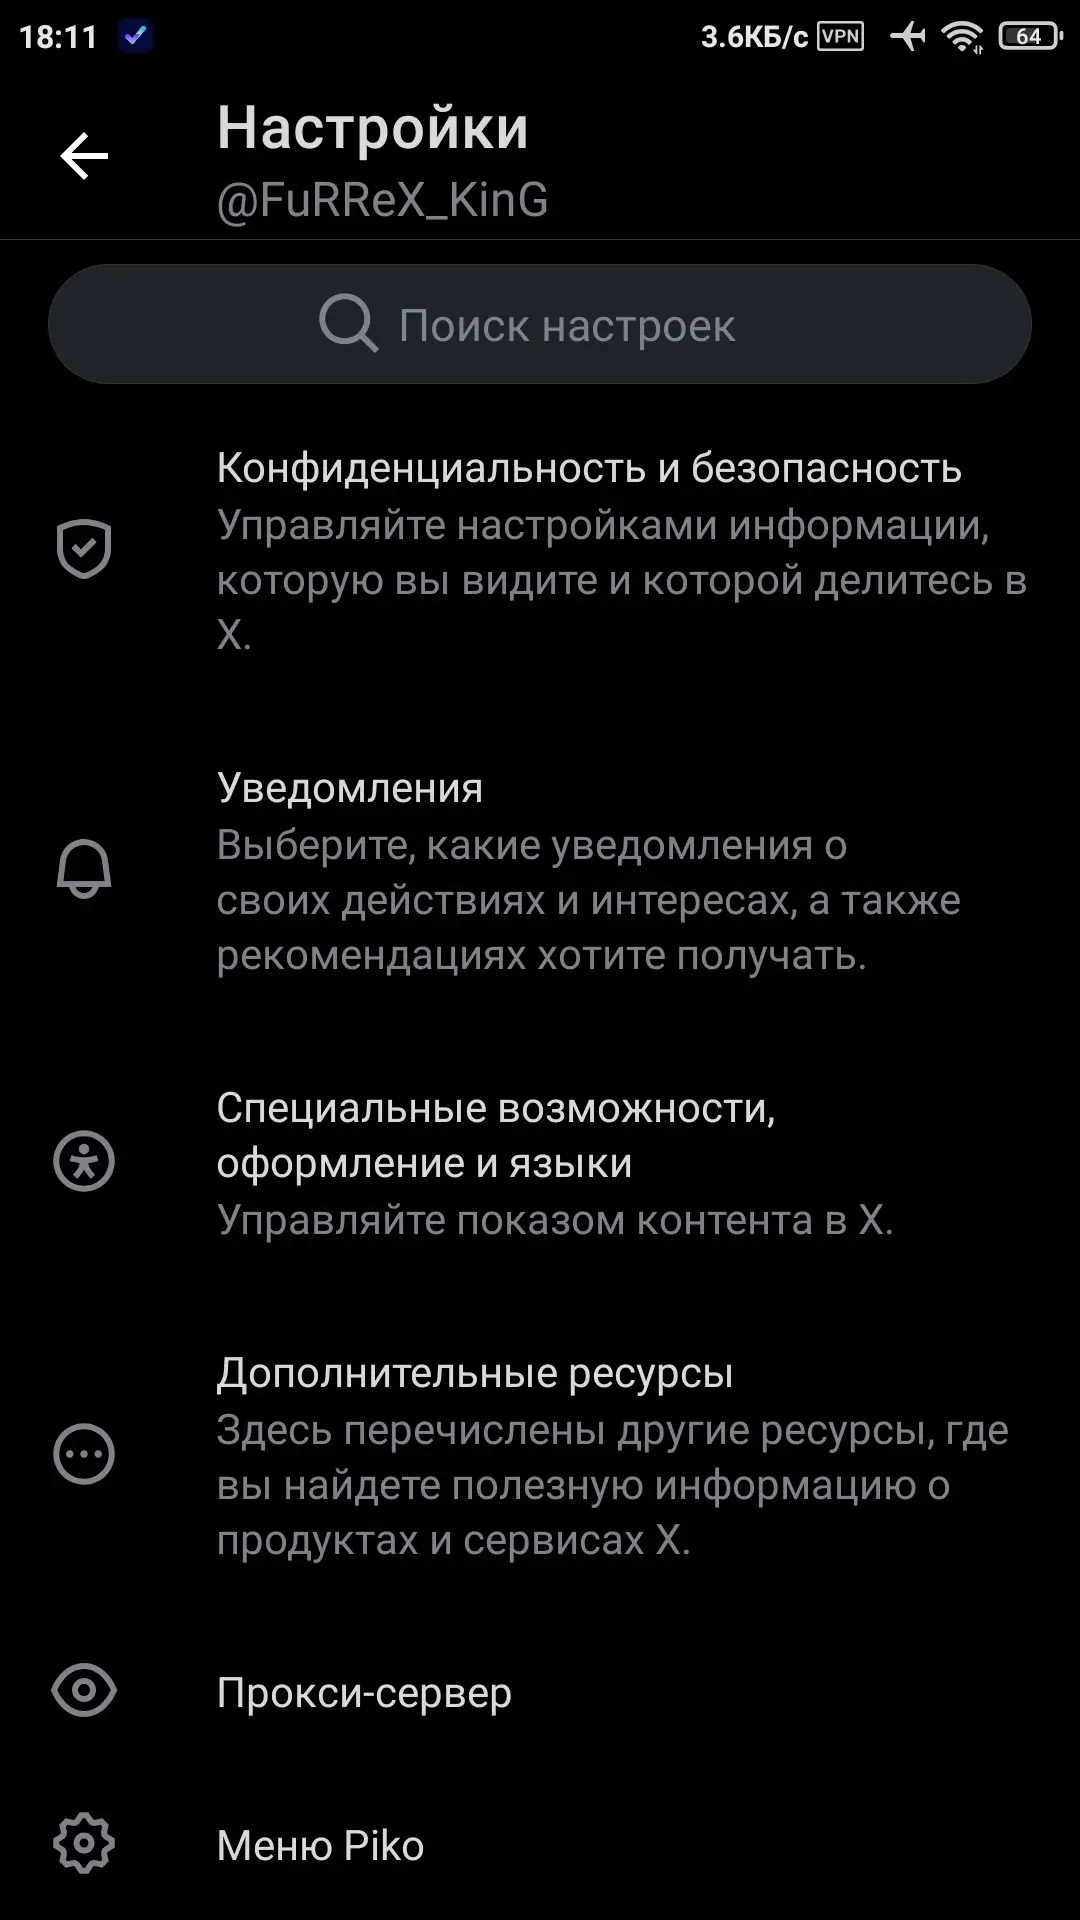
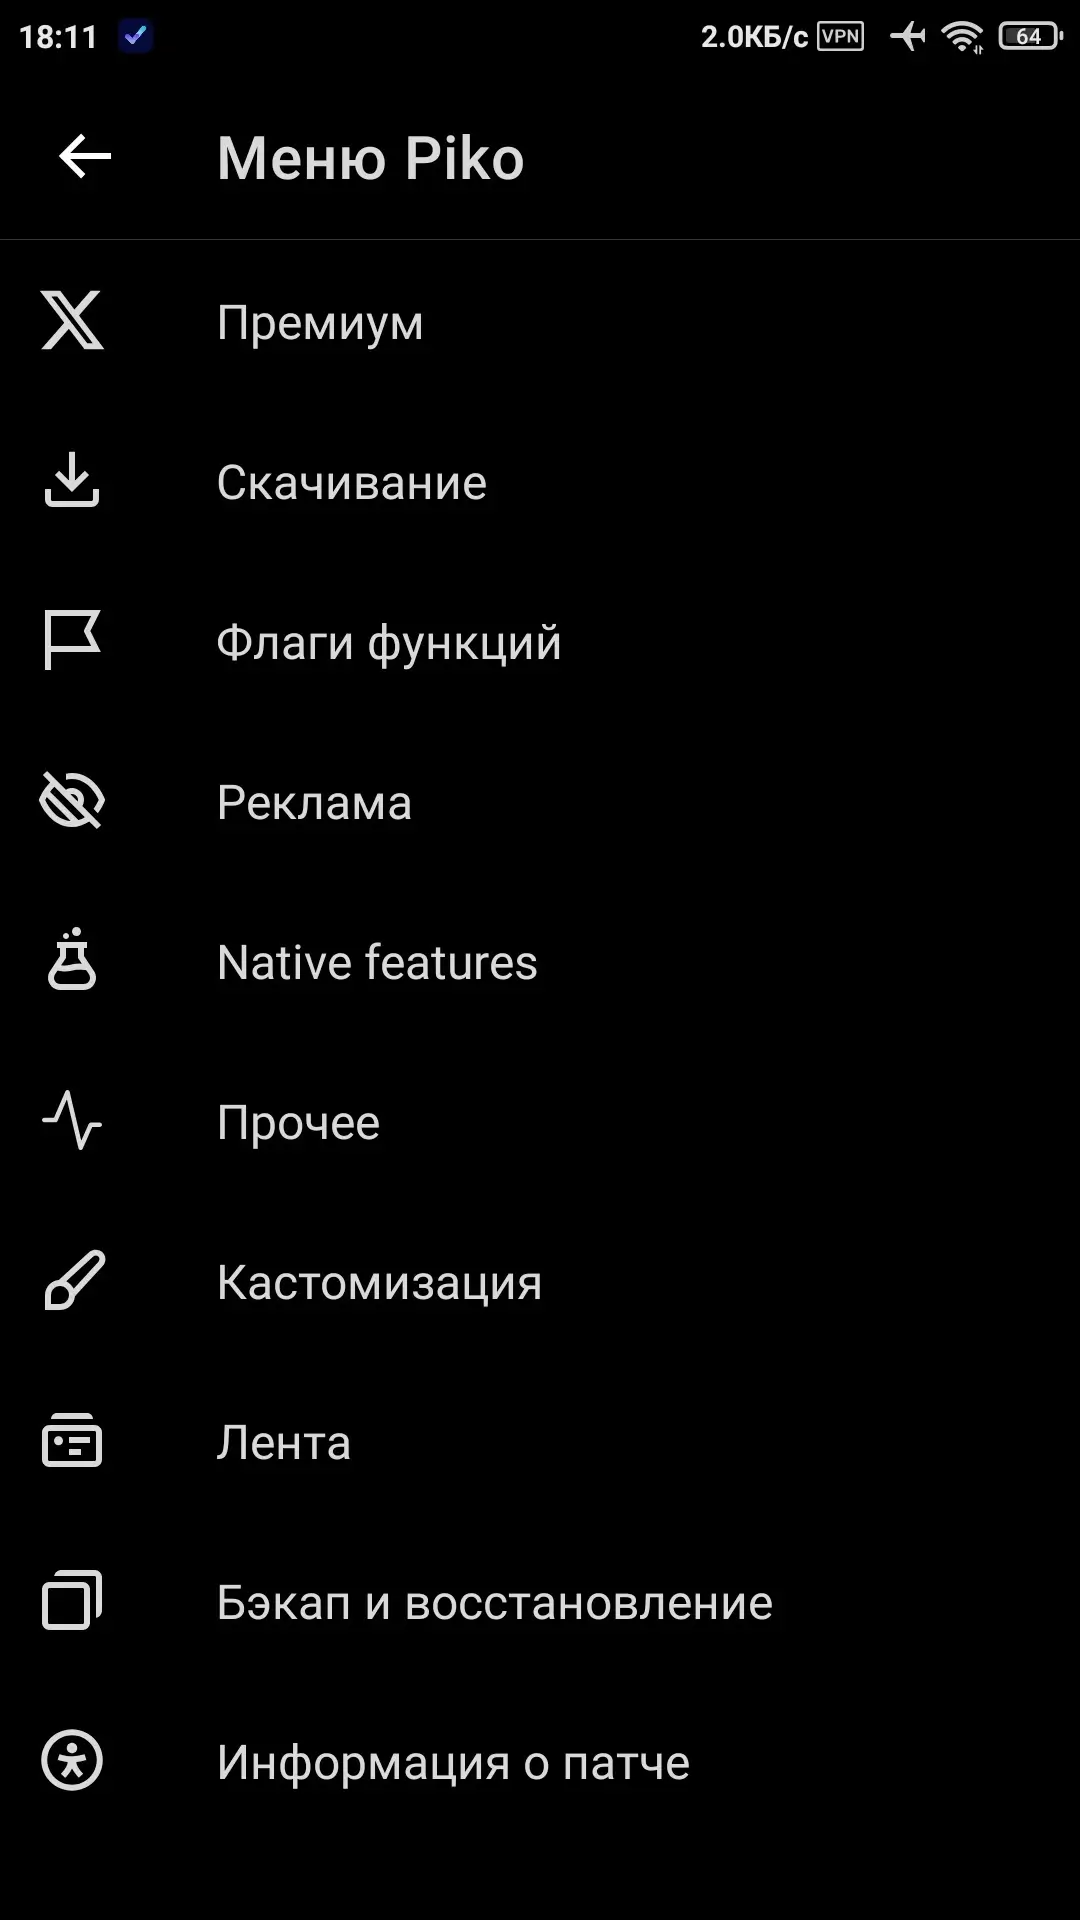
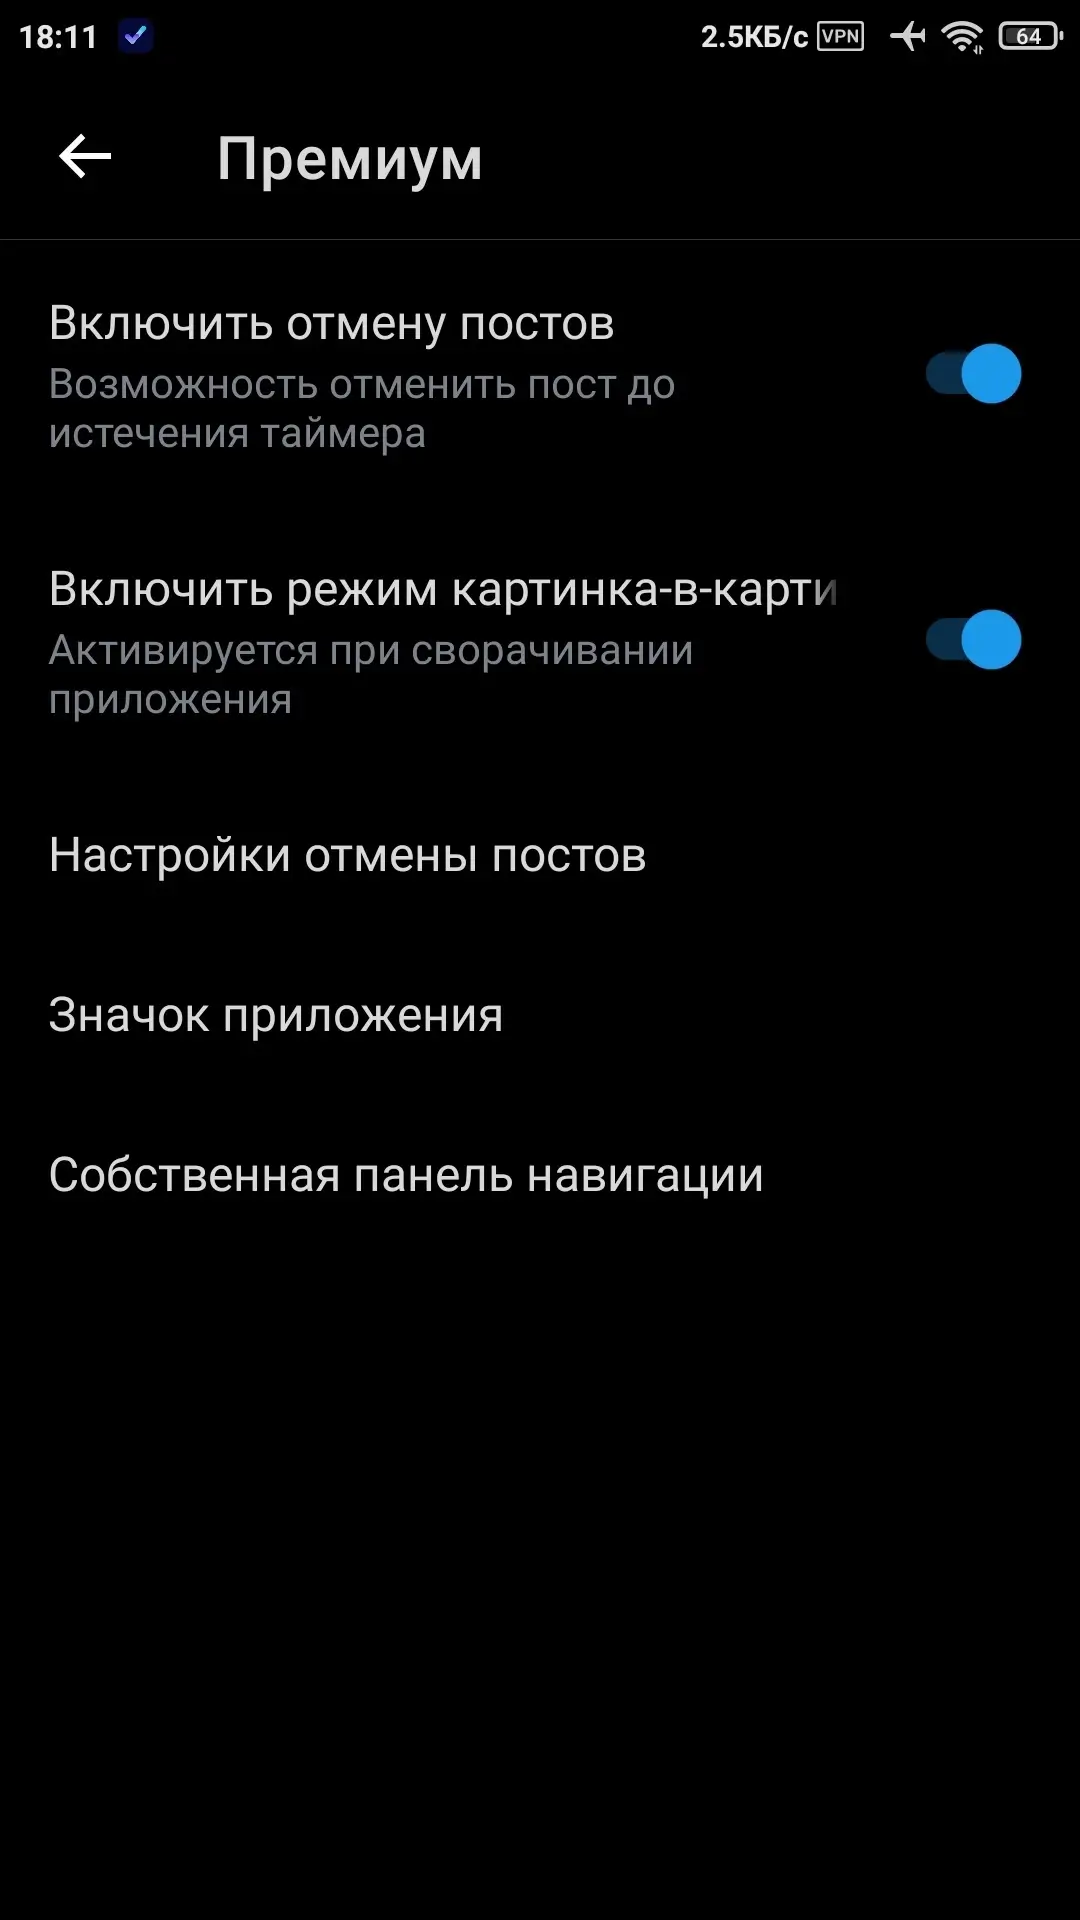
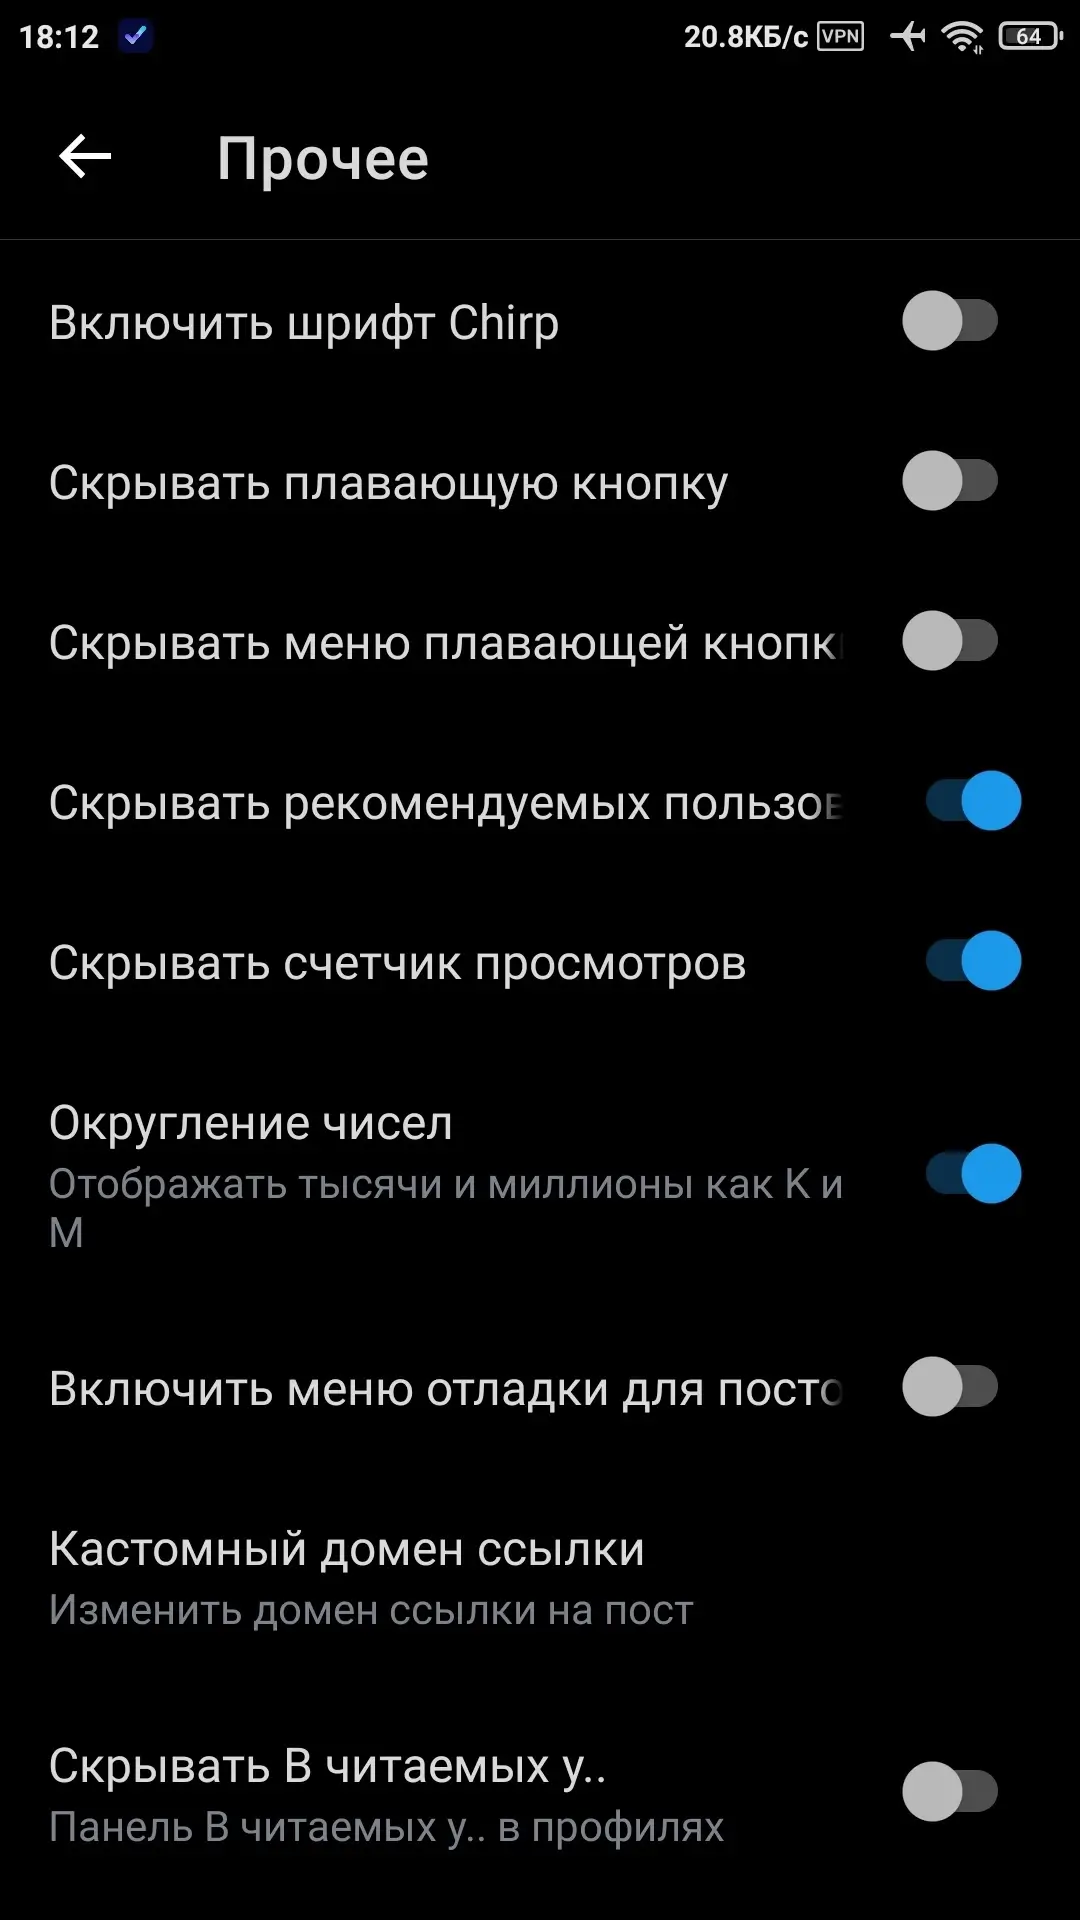
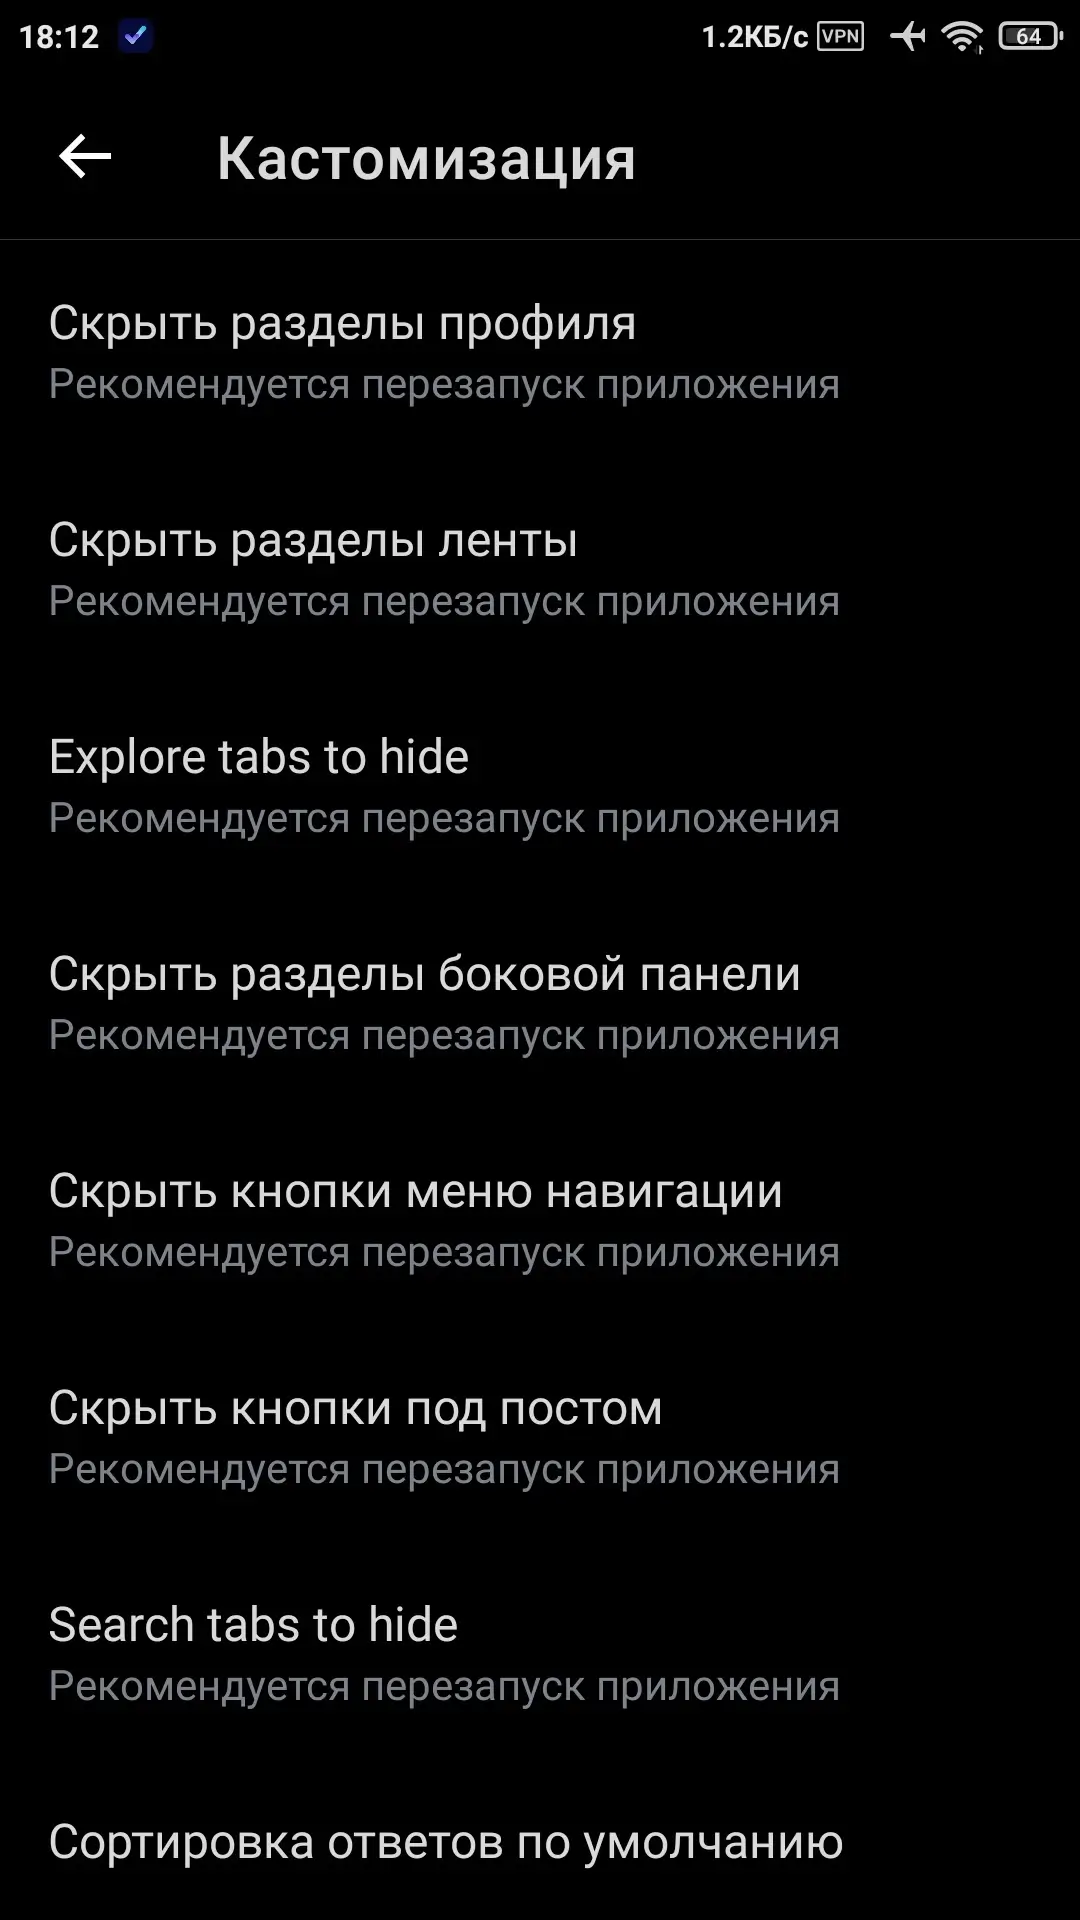
X (Twitter) Piko NewX - Модифицированная версия официального приложения X (Twitter) с дополнительными функциями и настройками, недоступными в стандартной версии. Например, блокировка рекламы, расширенные настройки конфиденциальности, кастомизация интерфейса и другие уникальные возможности.
X (Twitter) - Популярная во всем мире платформа для взаимодействия пользователей, публикации контента, участия в международных обсуждениях и отслеживания актуальных новостей. Социальная сеть позволит слушать аудио и смотреть видеотрансляции в прямом эфире, отправлять личные сообщения, зарабатывать на эксклюзивном контенте для подписчиков и участвовать в распределении рекламного дохода. Пользователи смогут вступать в сообщества по интересам, загружать и просматривать видео, а также писать и читать длинные посты с возможностью комментирования.
Особенности модификации (от NURIK):
- Piko NewX Patches;
- Усиление конфиденциальности;
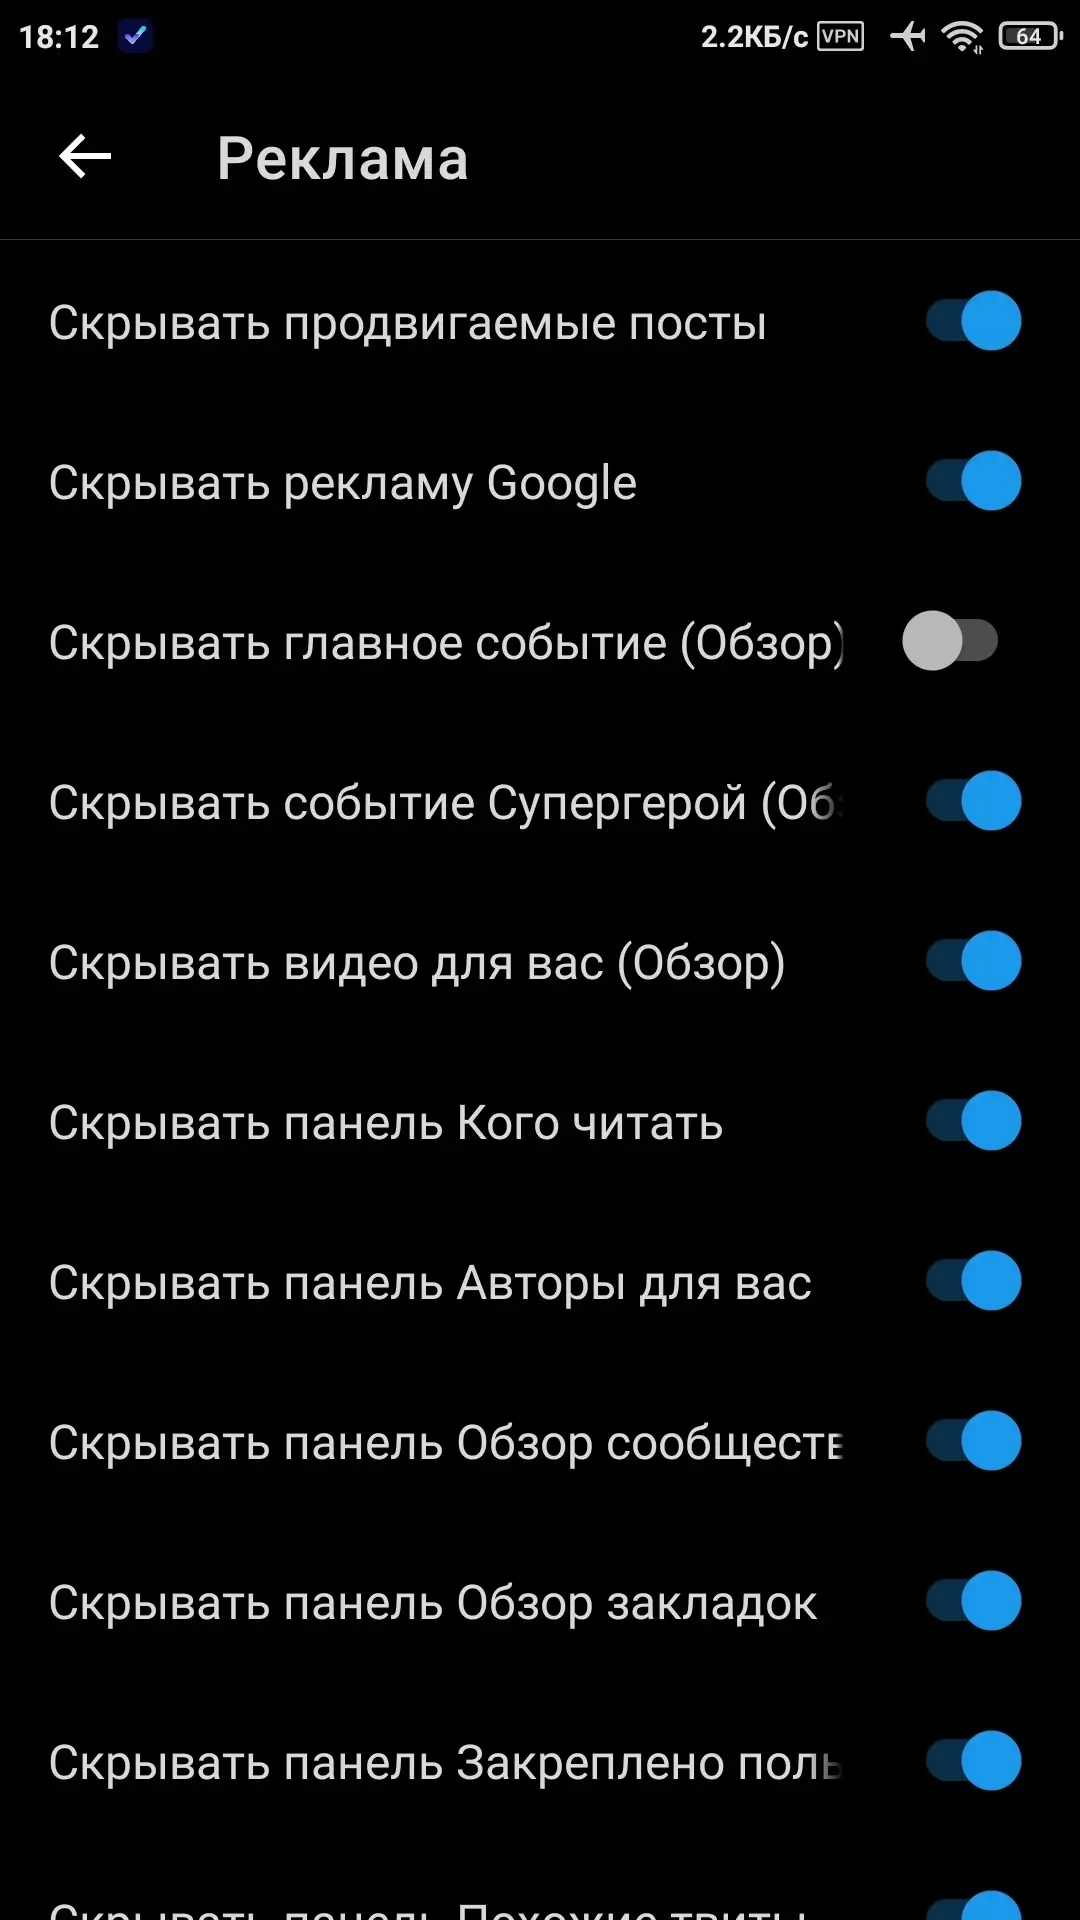
- Удаление рекламных элементов и баннеров;
- Кастомизация элементов интерфейса и панели навигации;
- Управление видимостью пользовательских интерфейсных элементов;
- Настройки для воспроизведения видео в высоком разрешении;
- Быстрый доступ к настройкам и их упрощённая организация;
- Возможность скачивания видео и GIF-файлов;
- Удаление параметров отслеживания;
- Улучшение управления контентом;
- Поддержка выбора шрифтов.
И многое другое.
Лого и имя (Twitter):
X Piko NewX v12.25.2-prod.01 (3.25.1) (MOD 1)
apk
176.38 Mb
1
Версия 12.25.2-prod.01 (2147483647)
Архитектуры ARMv7, ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
22.09.2026, 23:35
Файл
twitter_v12_25_2_prod_01_patched_v3_25_1.apk
Имя
Twitter
Пакет
com.twitter.android
MD5
169fb99f7fd9f89218d759f28dfdd458
SHA-1
5c525d693c39f875100f5e50b8ee008ee4f93c36
SHA-256
8f28b37d183768cf7e70c796dd7da9f24fd9445fe9726b96e18c6b765c70eb01
Проверка
Google Play
Подпись
CN=editor
Имя
editor
Действует от
10.01.2016 11:03:09 MSK
Действует до
17.12.2115 11:03:09 MSK
MD5
cb3363348414b0583c830294c272e10f
SHA-1
927ca44949d7788aa86f9d7f04d7fdacecd1dfb9
SHA-256
6215f00baa4bf18bab5792fc796bfc5555917240f14f7c7e672d956888d75c96
Серийник
231bc320
Схема
v3
Ключ
EditorKey (от derrin)
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
60
Лого и имя (X):
X Piko NewX v12.25.2-prod.01 (3.25.1) (MOD 2)
apk
175.8 Mb
0
Версия 12.25.2-prod.01 (2147483647)
Архитектуры ARMv7, ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
22.09.2026, 23:40
Файл
twitter_x_v12_25_2_prod_01_patched_v3_25_1.apk
Имя
X
Пакет
com.twitter.android
MD5
4294fa7f85d71e93b090483ddf381c96
SHA-1
9781e2bb1f0a6b7a3741ec8591ed9775175c3cab
SHA-256
ec2d8aeb5caa792038d1424e05fac23e3fcfd56149550a80a257ef3a4fa271f1
Проверка
Google Play
Подпись
CN=editor
Имя
editor
Действует от
10.01.2016 11:03:09 MSK
Действует до
17.12.2115 11:03:09 MSK
MD5
cb3363348414b0583c830294c272e10f
SHA-1
927ca44949d7788aa86f9d7f04d7fdacecd1dfb9
SHA-256
6215f00baa4bf18bab5792fc796bfc5555917240f14f7c7e672d956888d75c96
Серийник
231bc320
Схема
v3
Ключ
EditorKey (от derrin)
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
65