

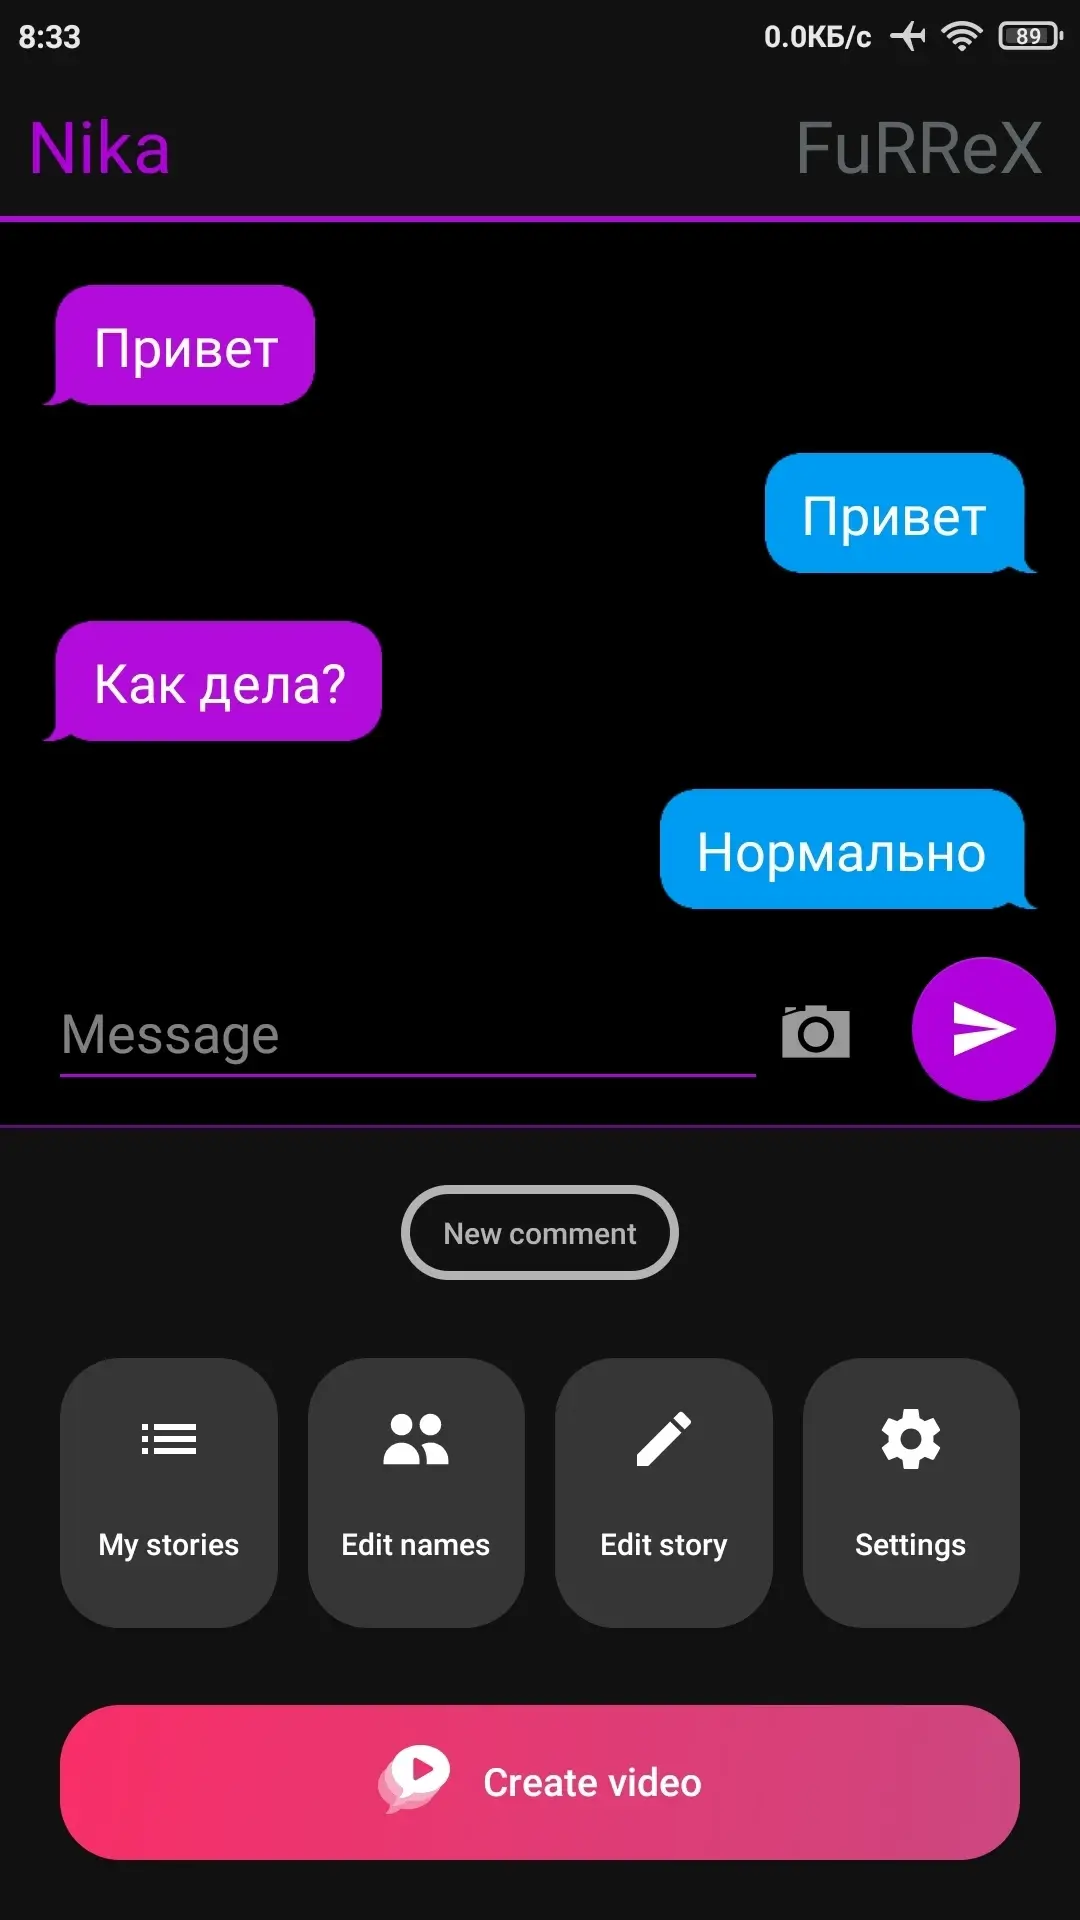
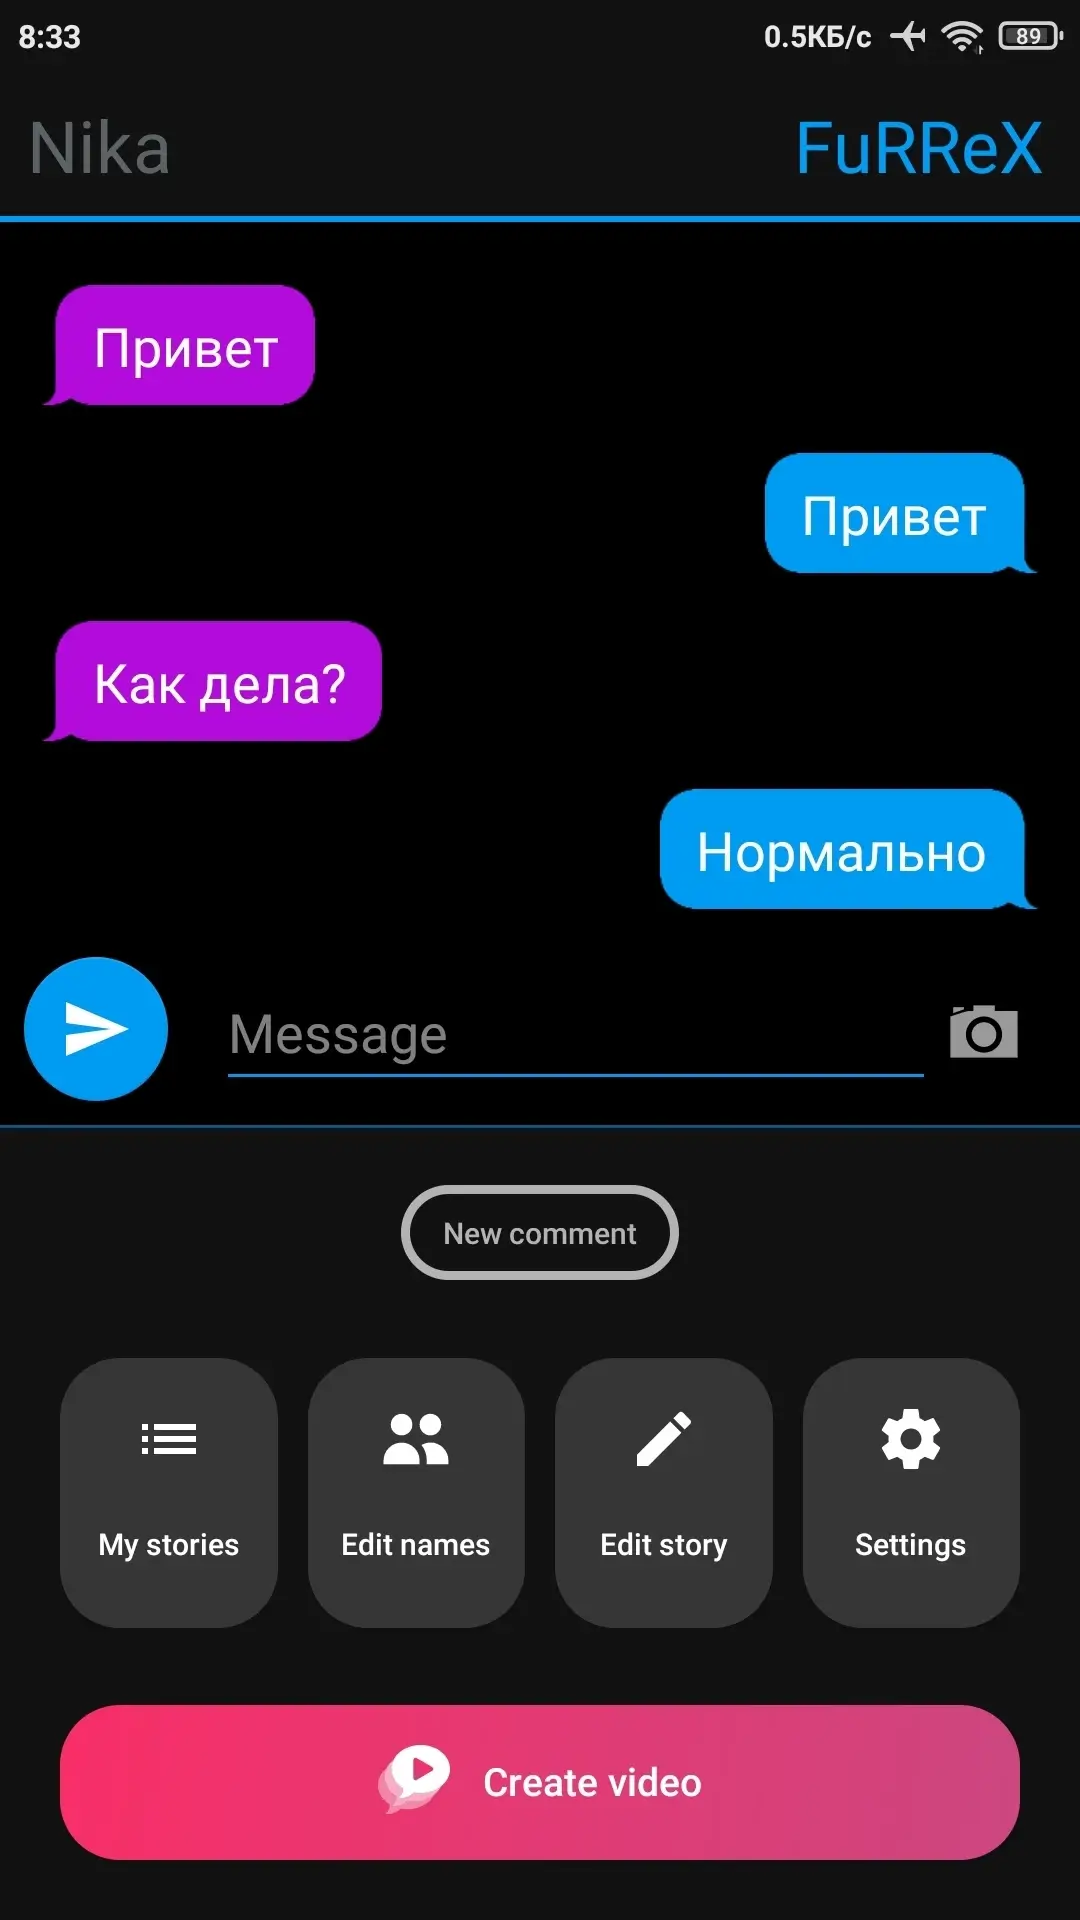
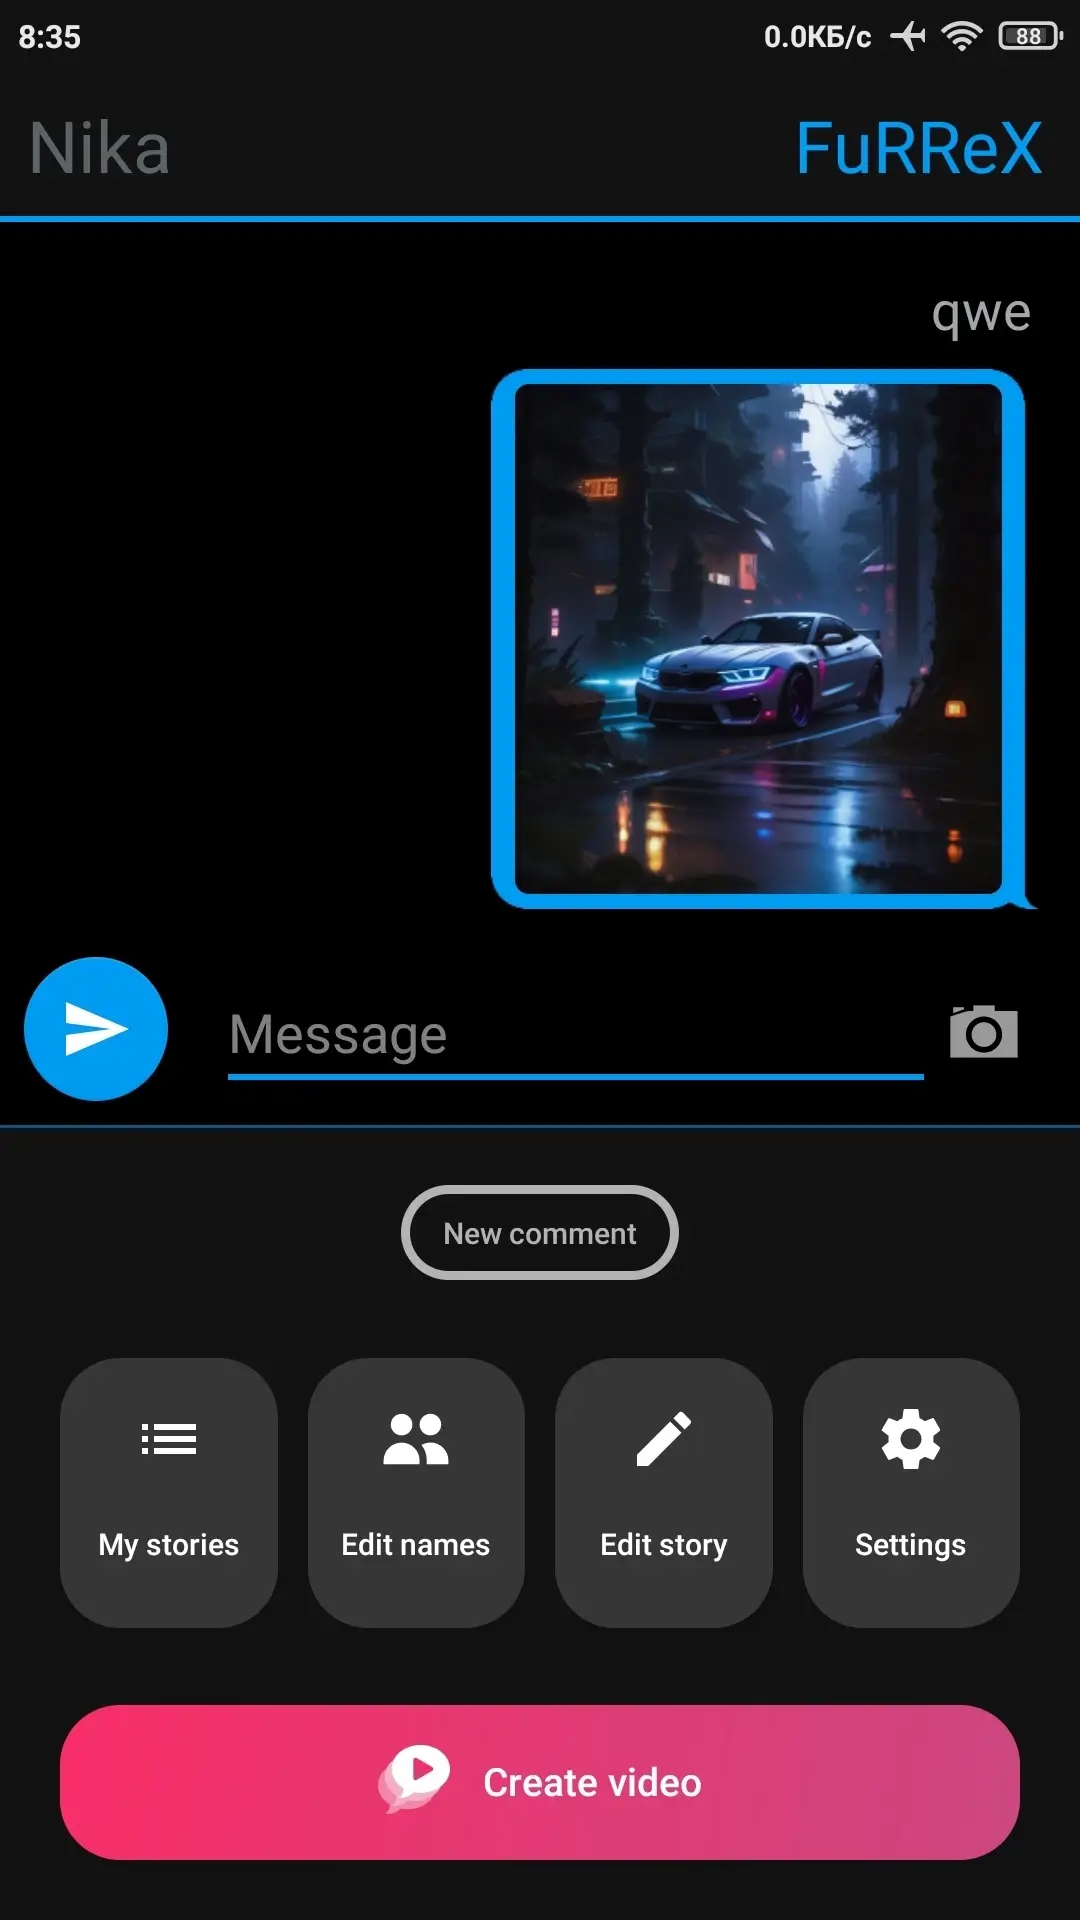
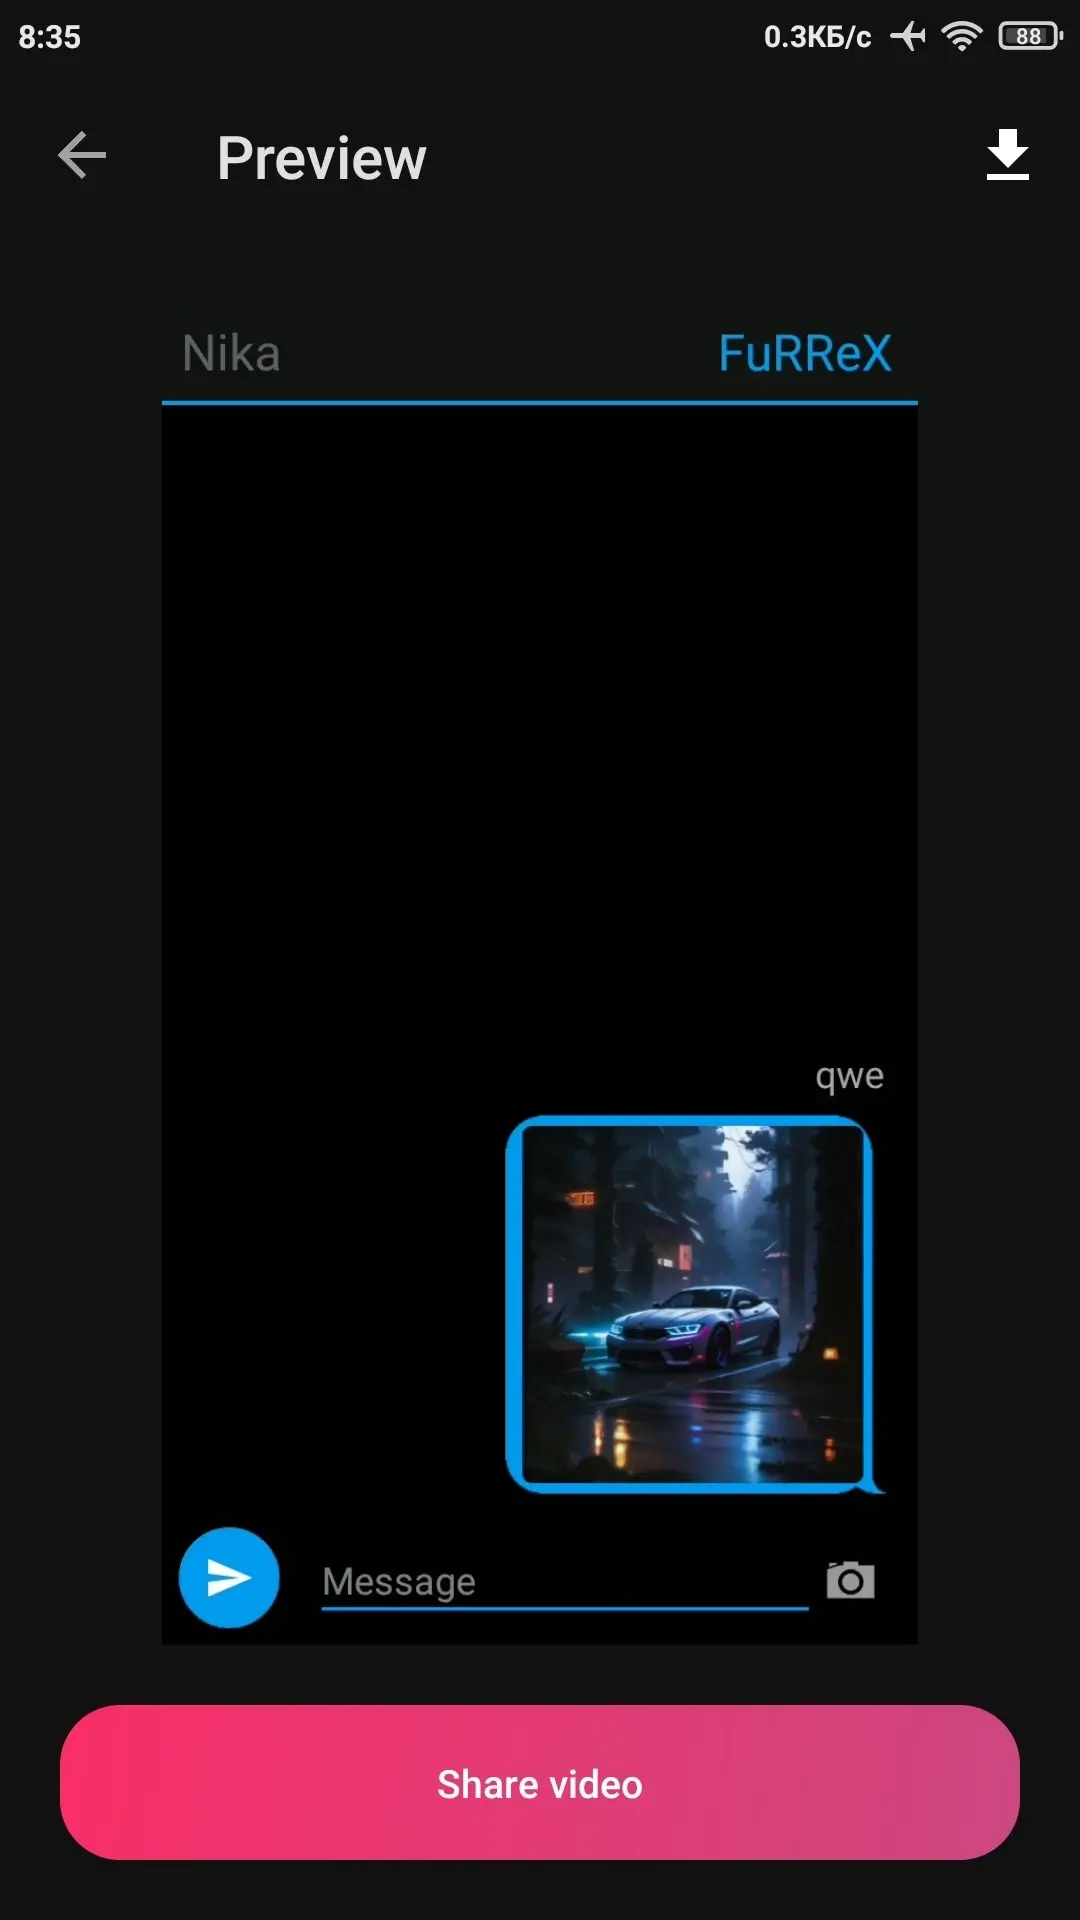
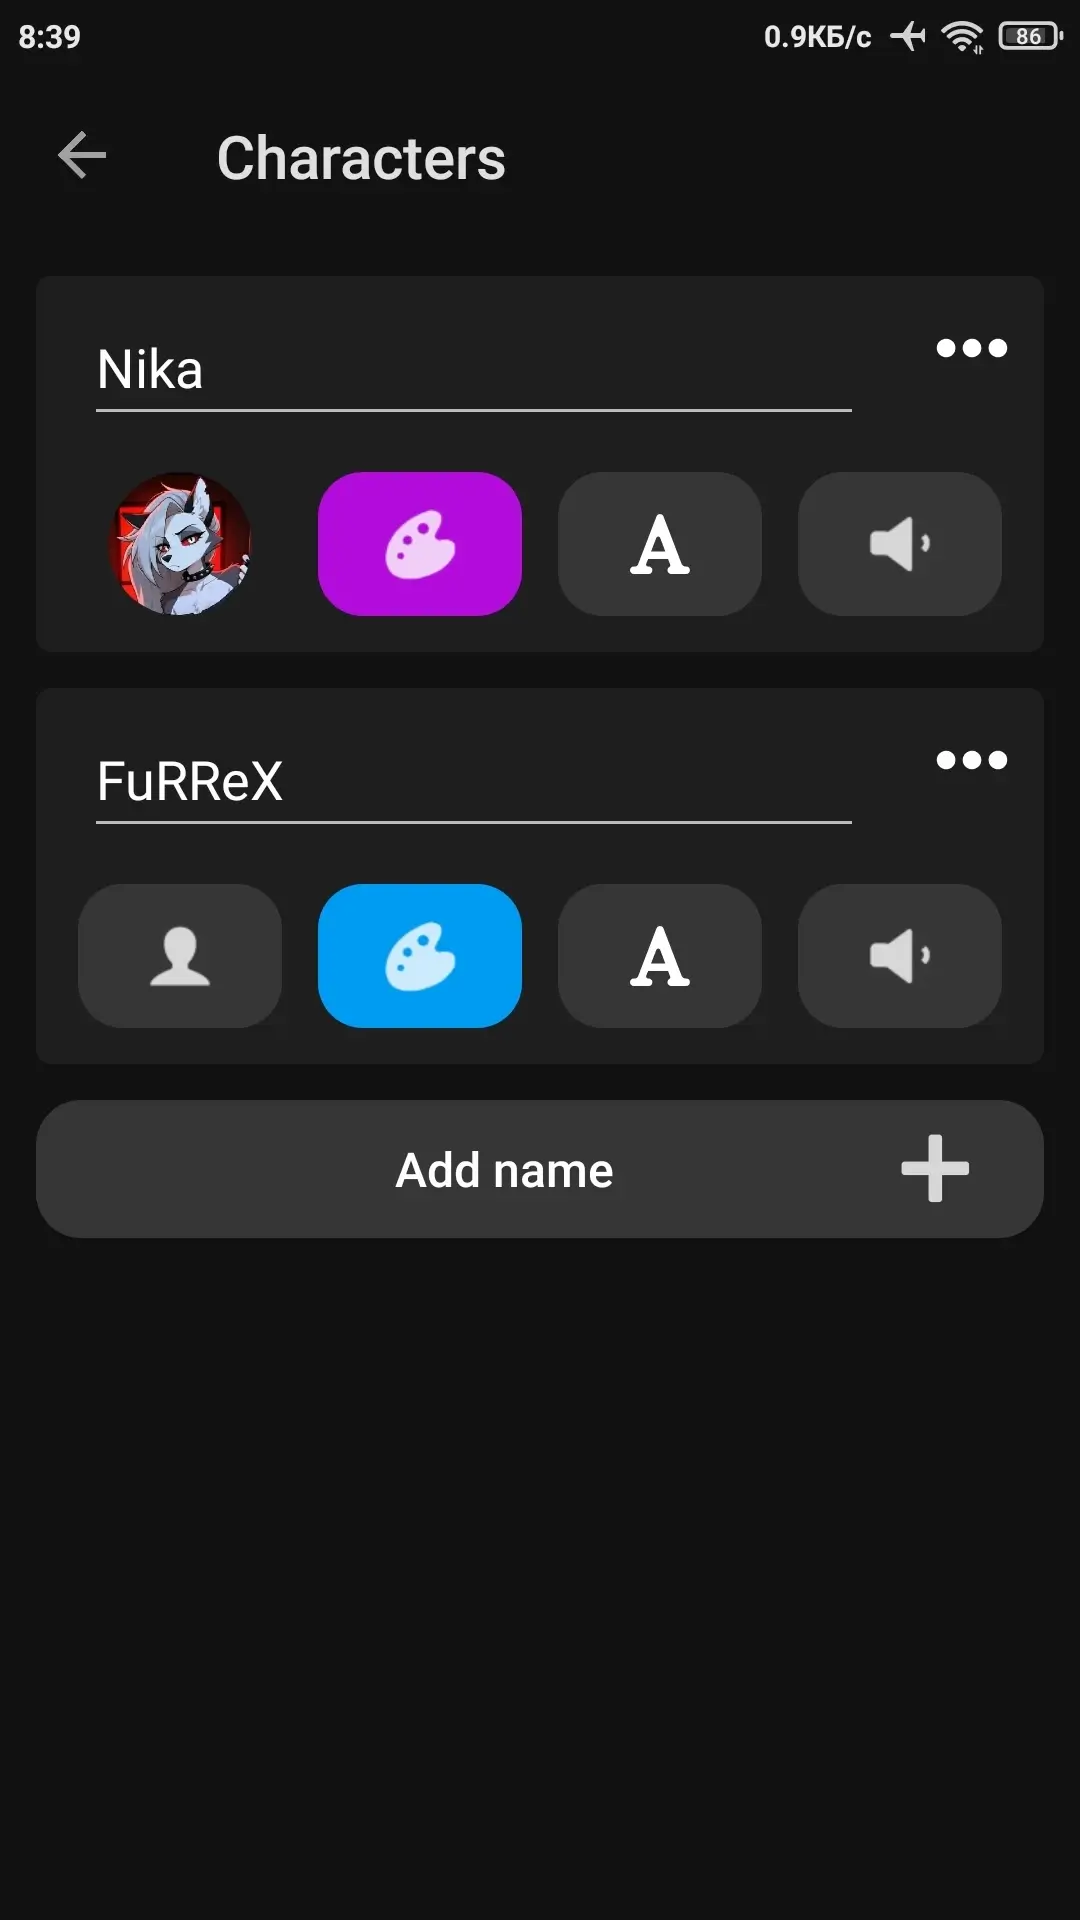
TextingStory (Pro) - Создавайте уникальные текстовые диалоги, имитируя переписку между разными персонажами. Приложение позволит сформировать собственную историю в виде чата, а затем преобразует её в динамичное видео, которым легко поделиться в социальных сетях или мессенджерах. Вы сможете в любой момент менять участников разговора, просто проводя по экрану или выбирая нужное имя.
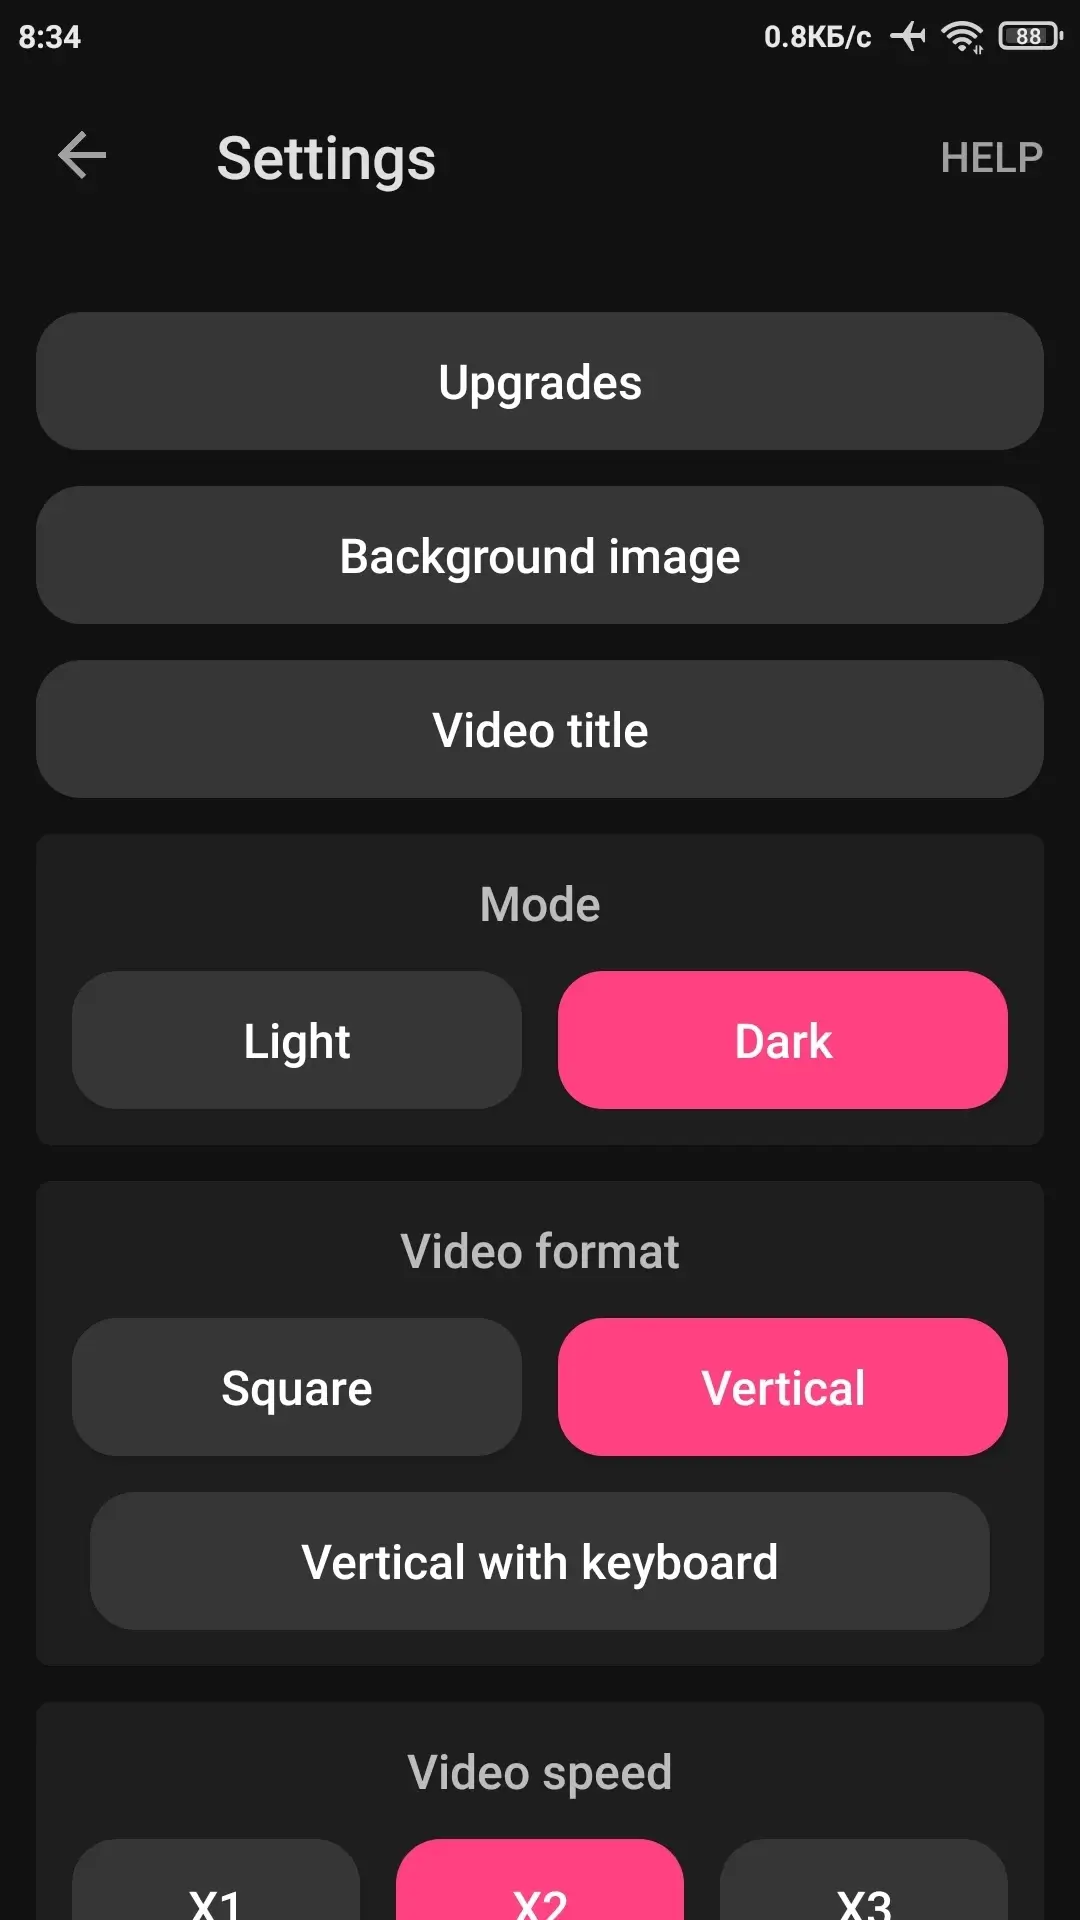
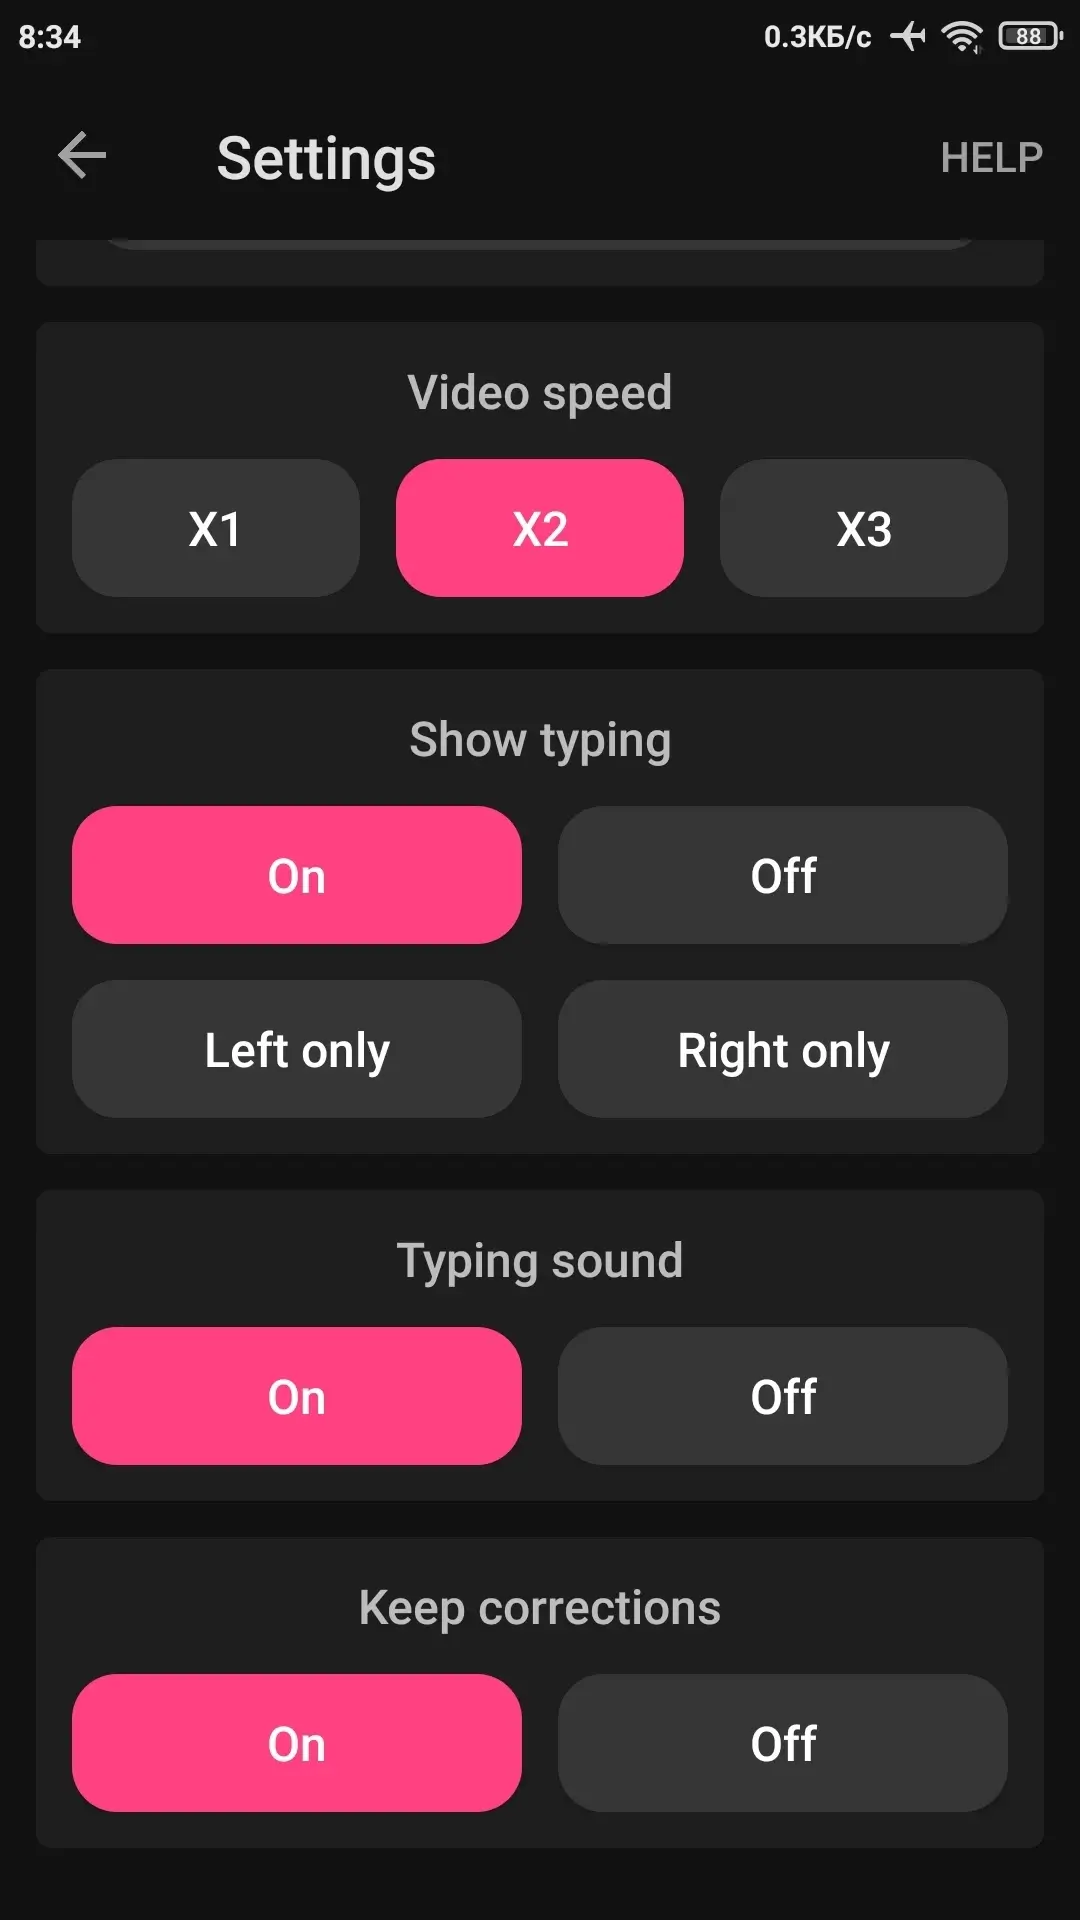
После создания диалога приложение предложит сгенерировать динамичное видео на основе вашей истории, позволяя выбрать желаемую скорость воспроизведения.
Особенности приложения:
- Выбор скорости воспроизведения;
- Создание видео из текстовых диалогов;
- Простое переключение между персонажами;
- Поддержка экспериментов с разными стилями;
- Минималистичный и интуитивно понятный дизайн;
- Неограниченное время для создания диалога;
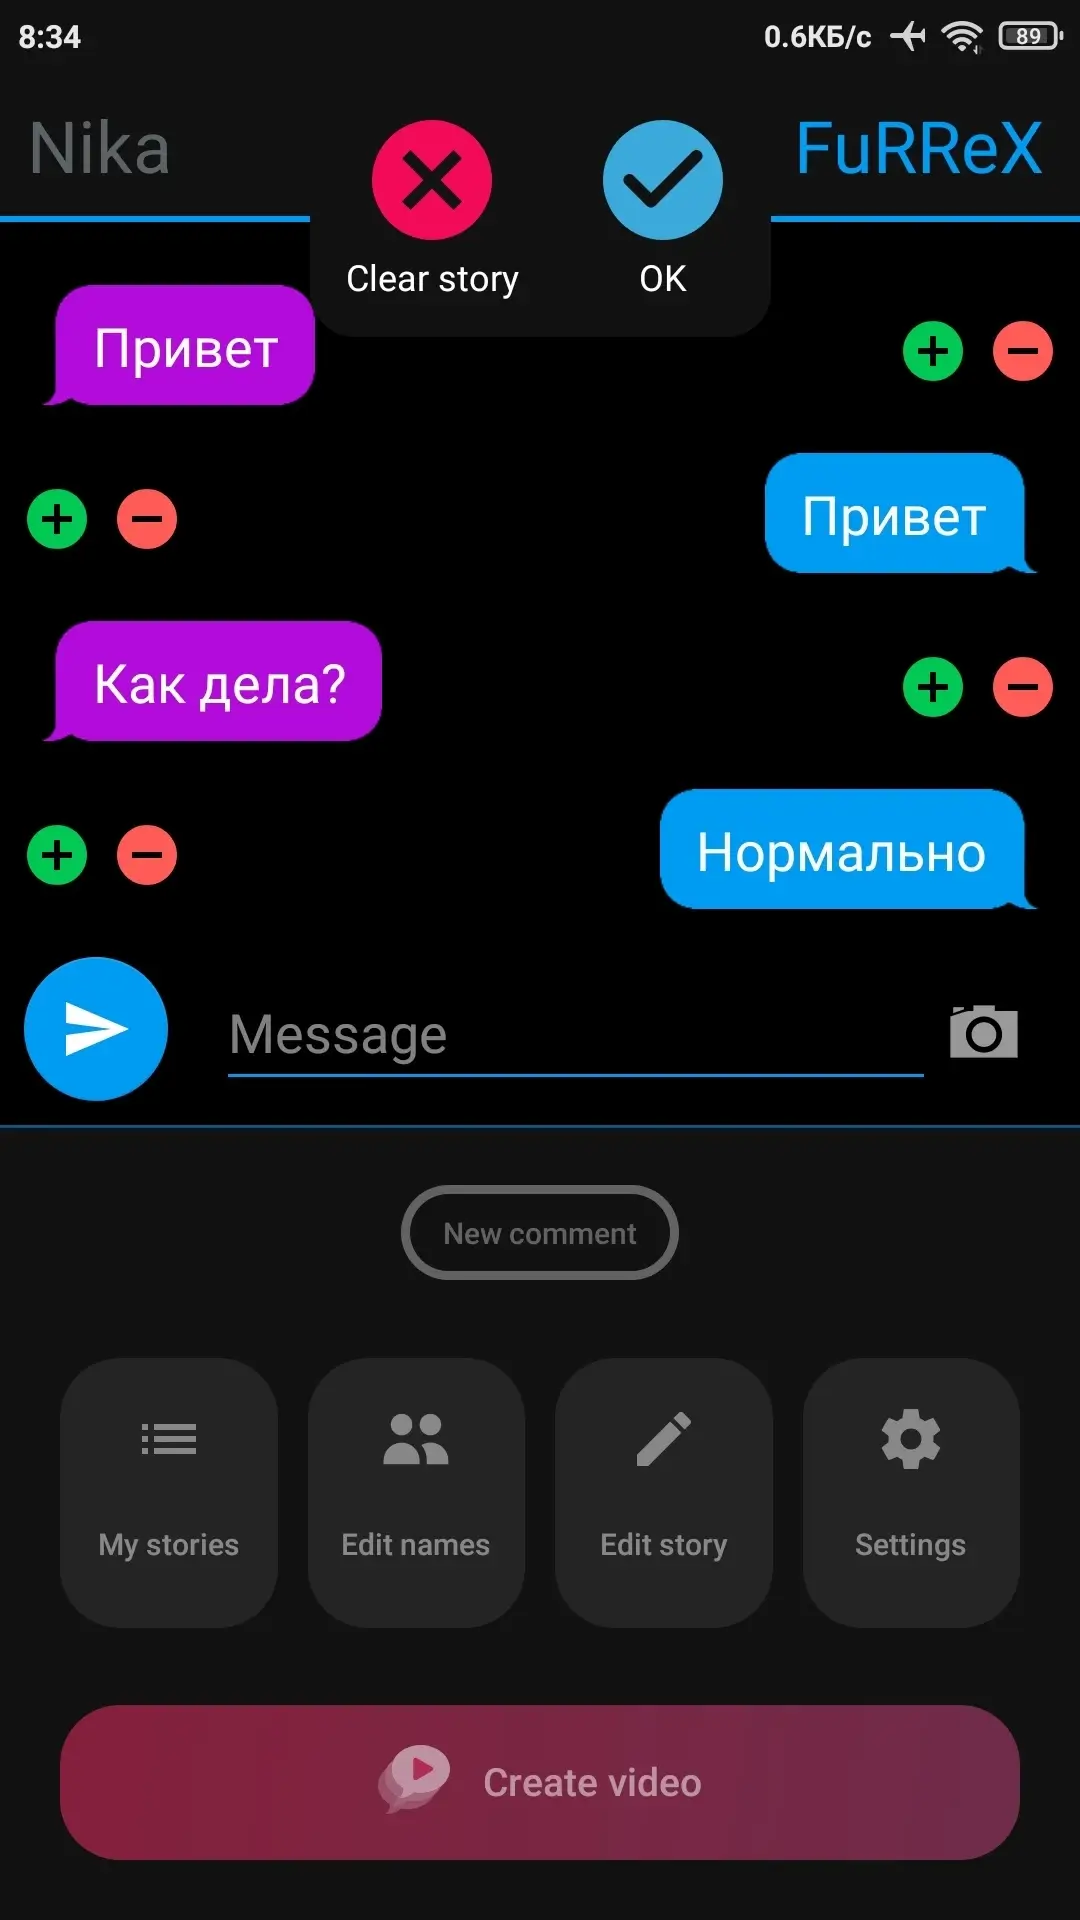
- Возможность редактирования на лету;
- Запись всех действий пользователя.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Отключена проверка лицензии;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
TextingStory v4.6.1 (Pro)
apk
22.89 Mb
90
Версия 4.6.1 (114)
Архитектуры Universal
OS(MIN) Android 8.1+ (API 27)
VirusTotal
28.09.2026, 15:28
Файл
textingstory_v4_6_1_uni_modded_kill.apk
Имя
TextingStory
Пакет
com.textingstory.textingstory
MD5
c2e67b756f1a2eb7b95449952ba1cd4c
SHA-1
bc4f2decf3f5d0a0d7f8f8c4076cdea8e3c5fb22
SHA-256
52727eca4f61f2e8d9a8e887f2111528c3aebbe9d5d189337b0bfadbf0259ce1
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64