

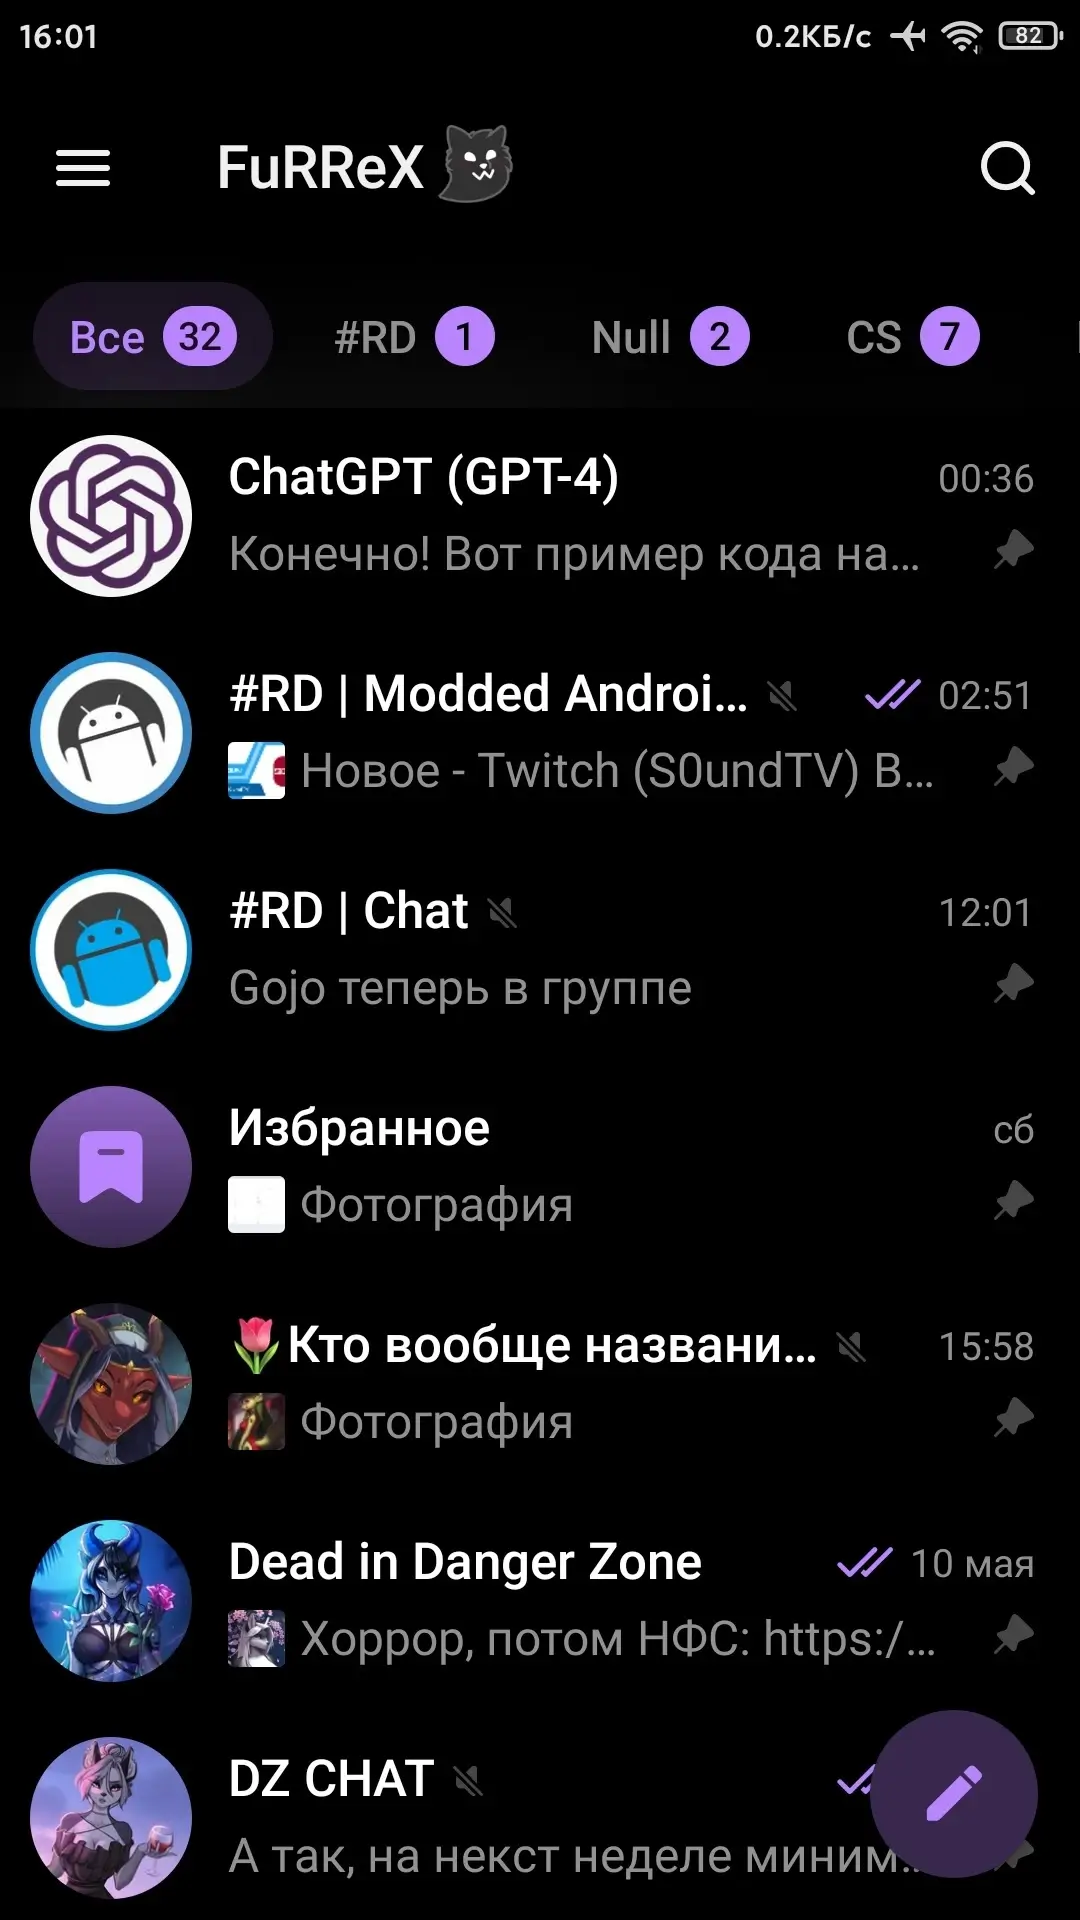
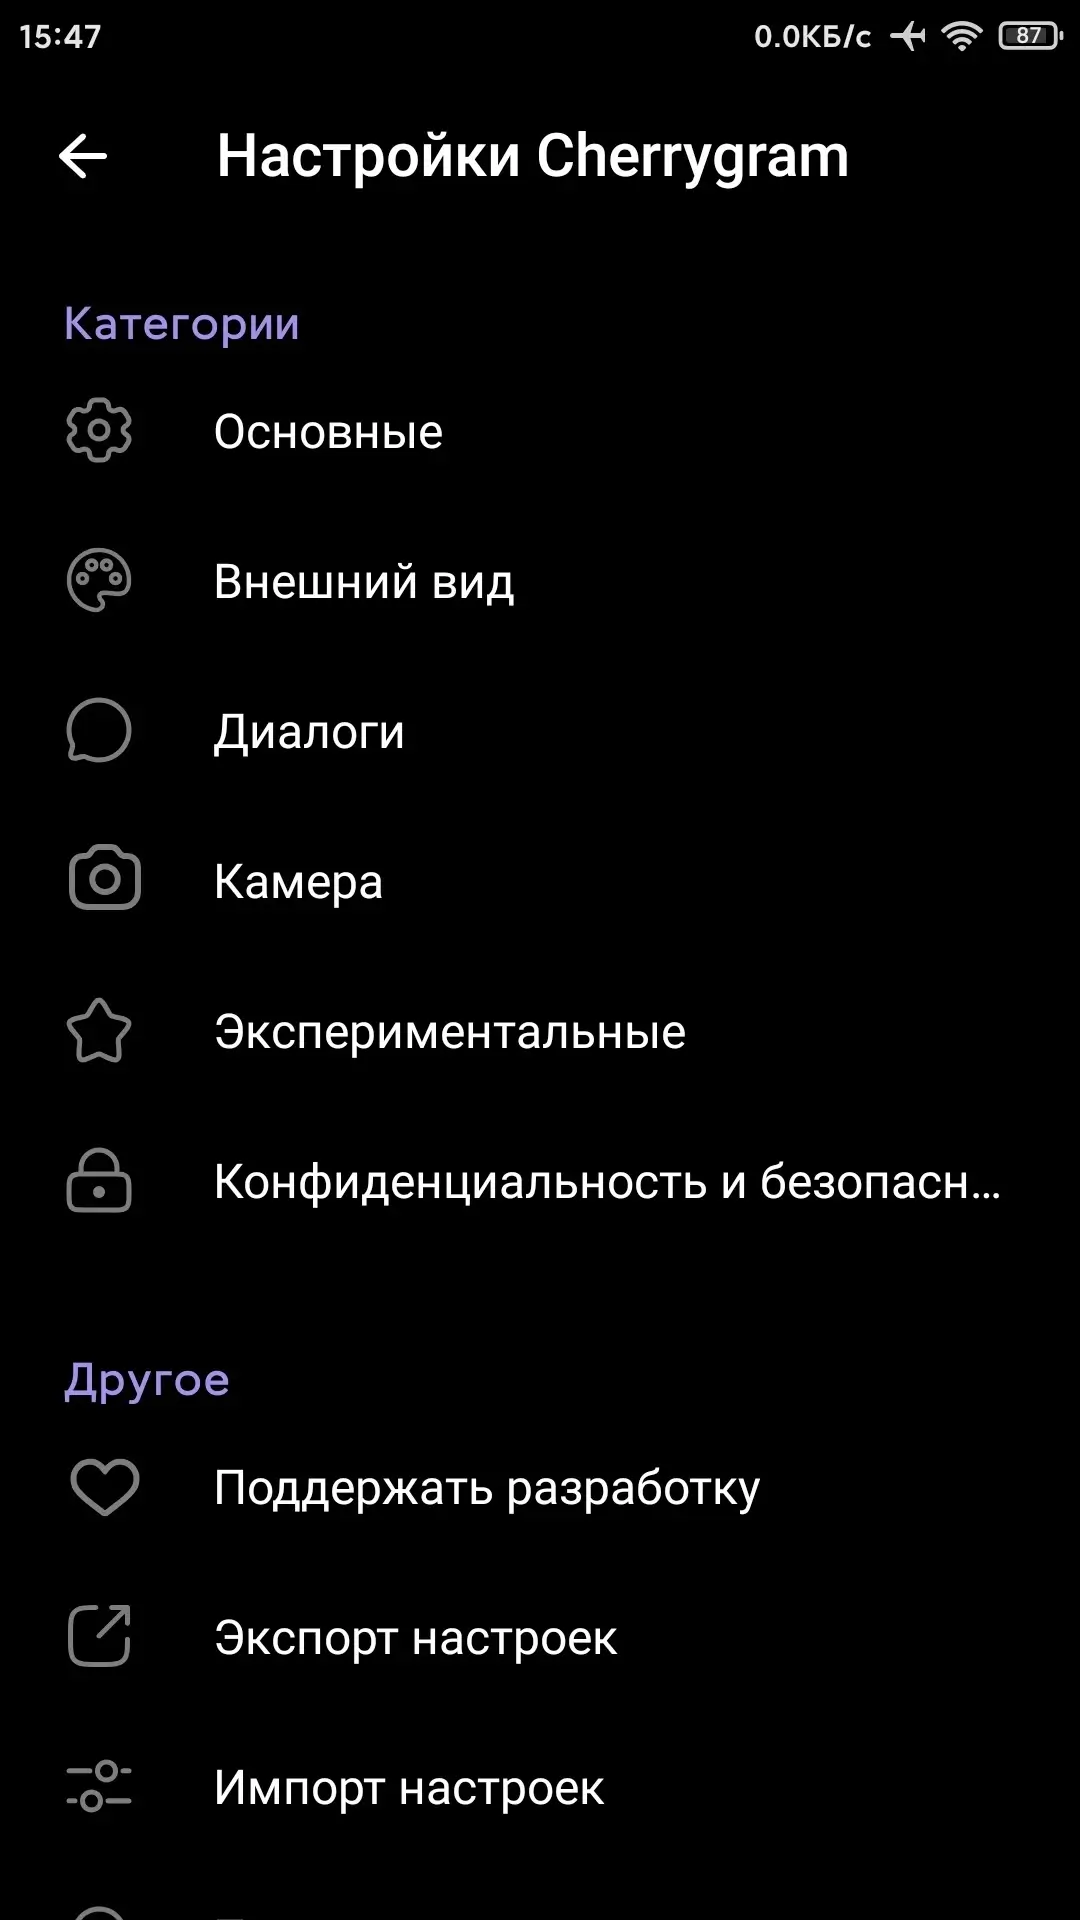
Cherrygram (MOD Telegram) - Модификация для Telegram с обширным набором дополнительных функций и улучшений, значительно повышающих удобство данного мессенджера. Некоторые из особенностей этой модификации включают поддержку различных Material You (Monet) тем и значков приложения, голосовые сообщения высокого качества и отсутствие ограничений на контент. Просматривайте историю сообщений от любого пользователя и канала в любом чате. Увеличенное значение последних стикеров, кнопка "Просмотр статистики" в контекстном меню, скрытие номера телефона, предварительный просмотр чата и многое другое.
Особенности модификации:
- Material You (Monet) темы и значок приложения;
- Отсутствие ограничений на контент;
- Голосовые сообщения HQ;
- Поддержка до 10 аккаунтов;
- Увеличен лимит аватаров с 80 до 100;
- Добавлена встроенная поддержка биометрии;
- Поддержка "Пометить как прочитанное" для папок;
- Добавлена возможность видеть дату загрузки аватара;
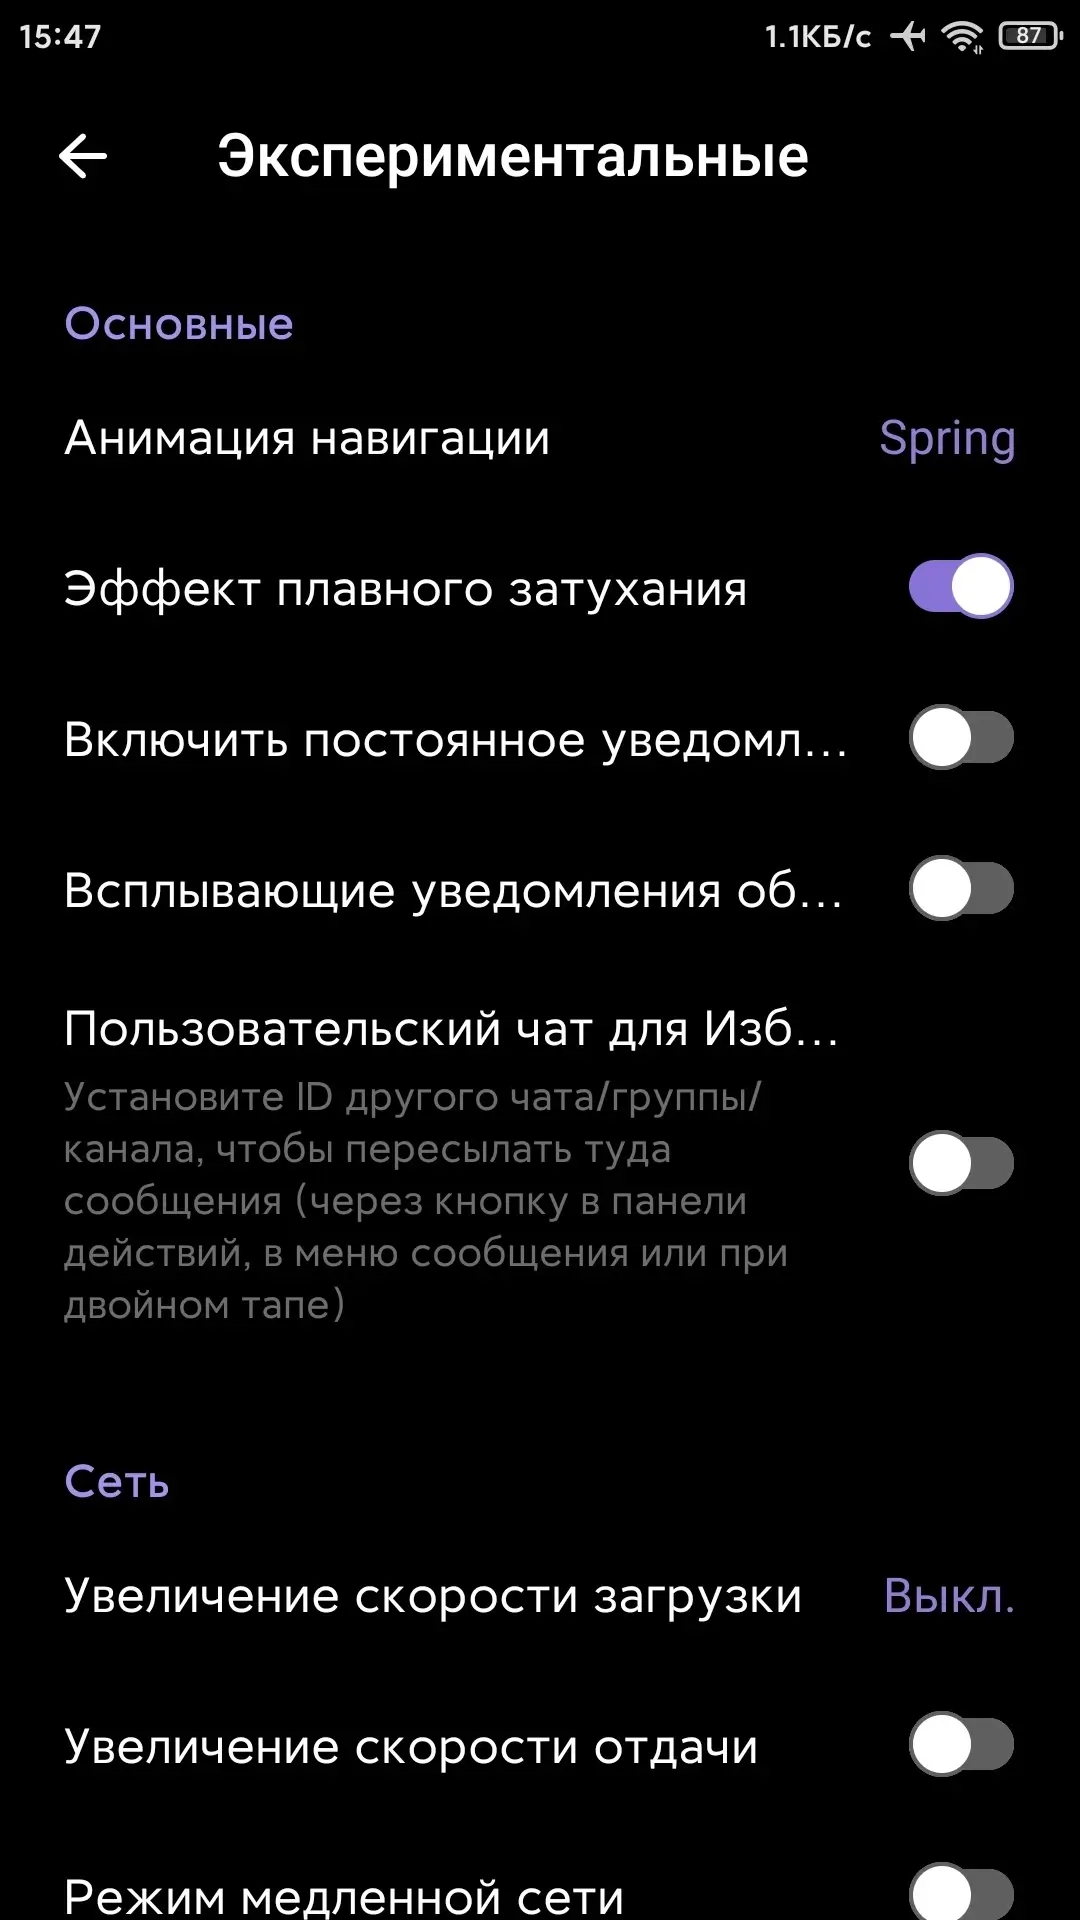
- Разрешена установка прокси-сервера перед входом в систему;
- История сообщений от любого пользователя и канала в любом чате;
- Выбирайте сообщения в чате между сообщением A и сообщением B;
- Поддержка размытия чата для всех устройств и тем (размытие включено по умолчанию);
- Значение последних стикеров увеличено с 20 до максимального значения, поступающего из серверной части;
- Просмотр администраторов (информация о группе) для всех участников;
- Упоминайте в чате по имени (длительное нажатие на имя пользователя);
- Добавлена кнопка "Просмотр статистики" в контекстное меню;
- Скрывайте ваш номер телефона из настроек и меню;
- Значок взаимного контакта в списке контактов;
- Добавлена функция "Удалить файл из кэша";
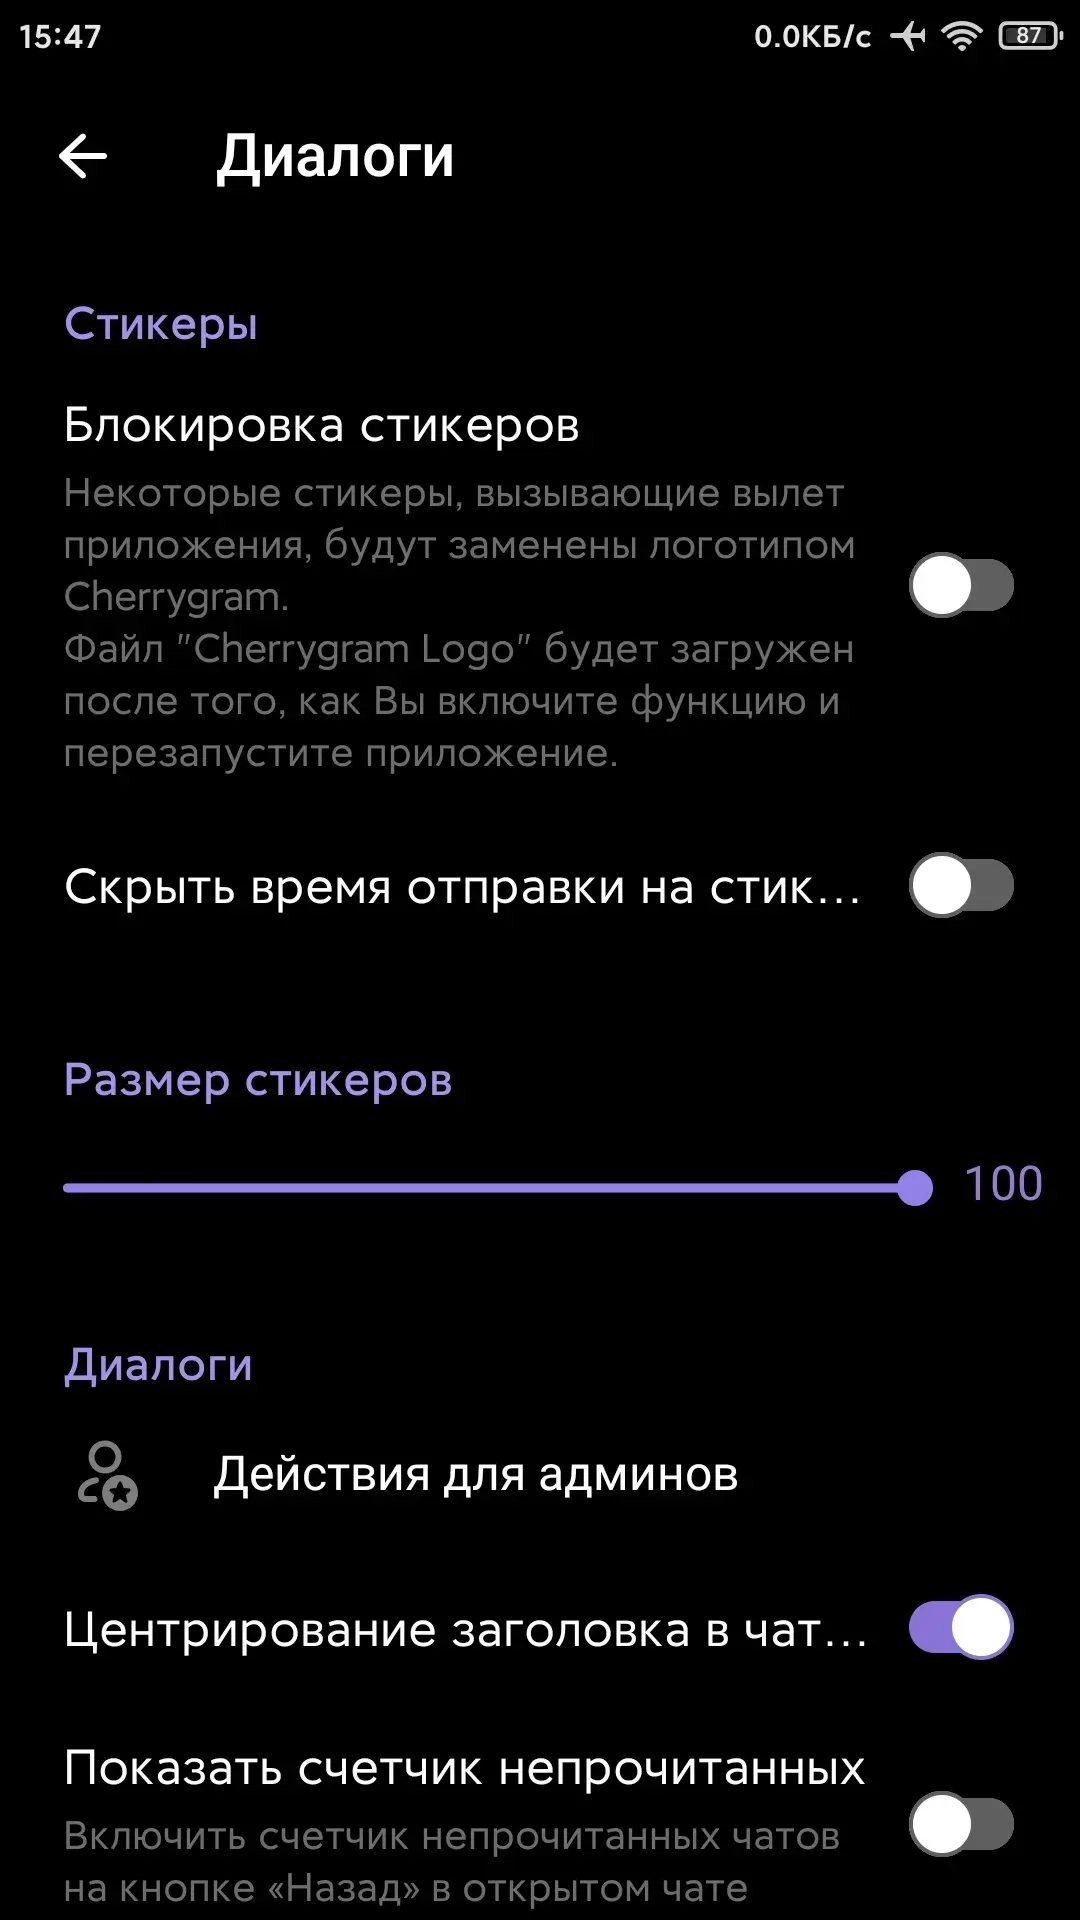
- Усилитель размера наклеек (чейнджер);
- Откройте связанный канал из группы;
- Скрытие времени на стикерах;
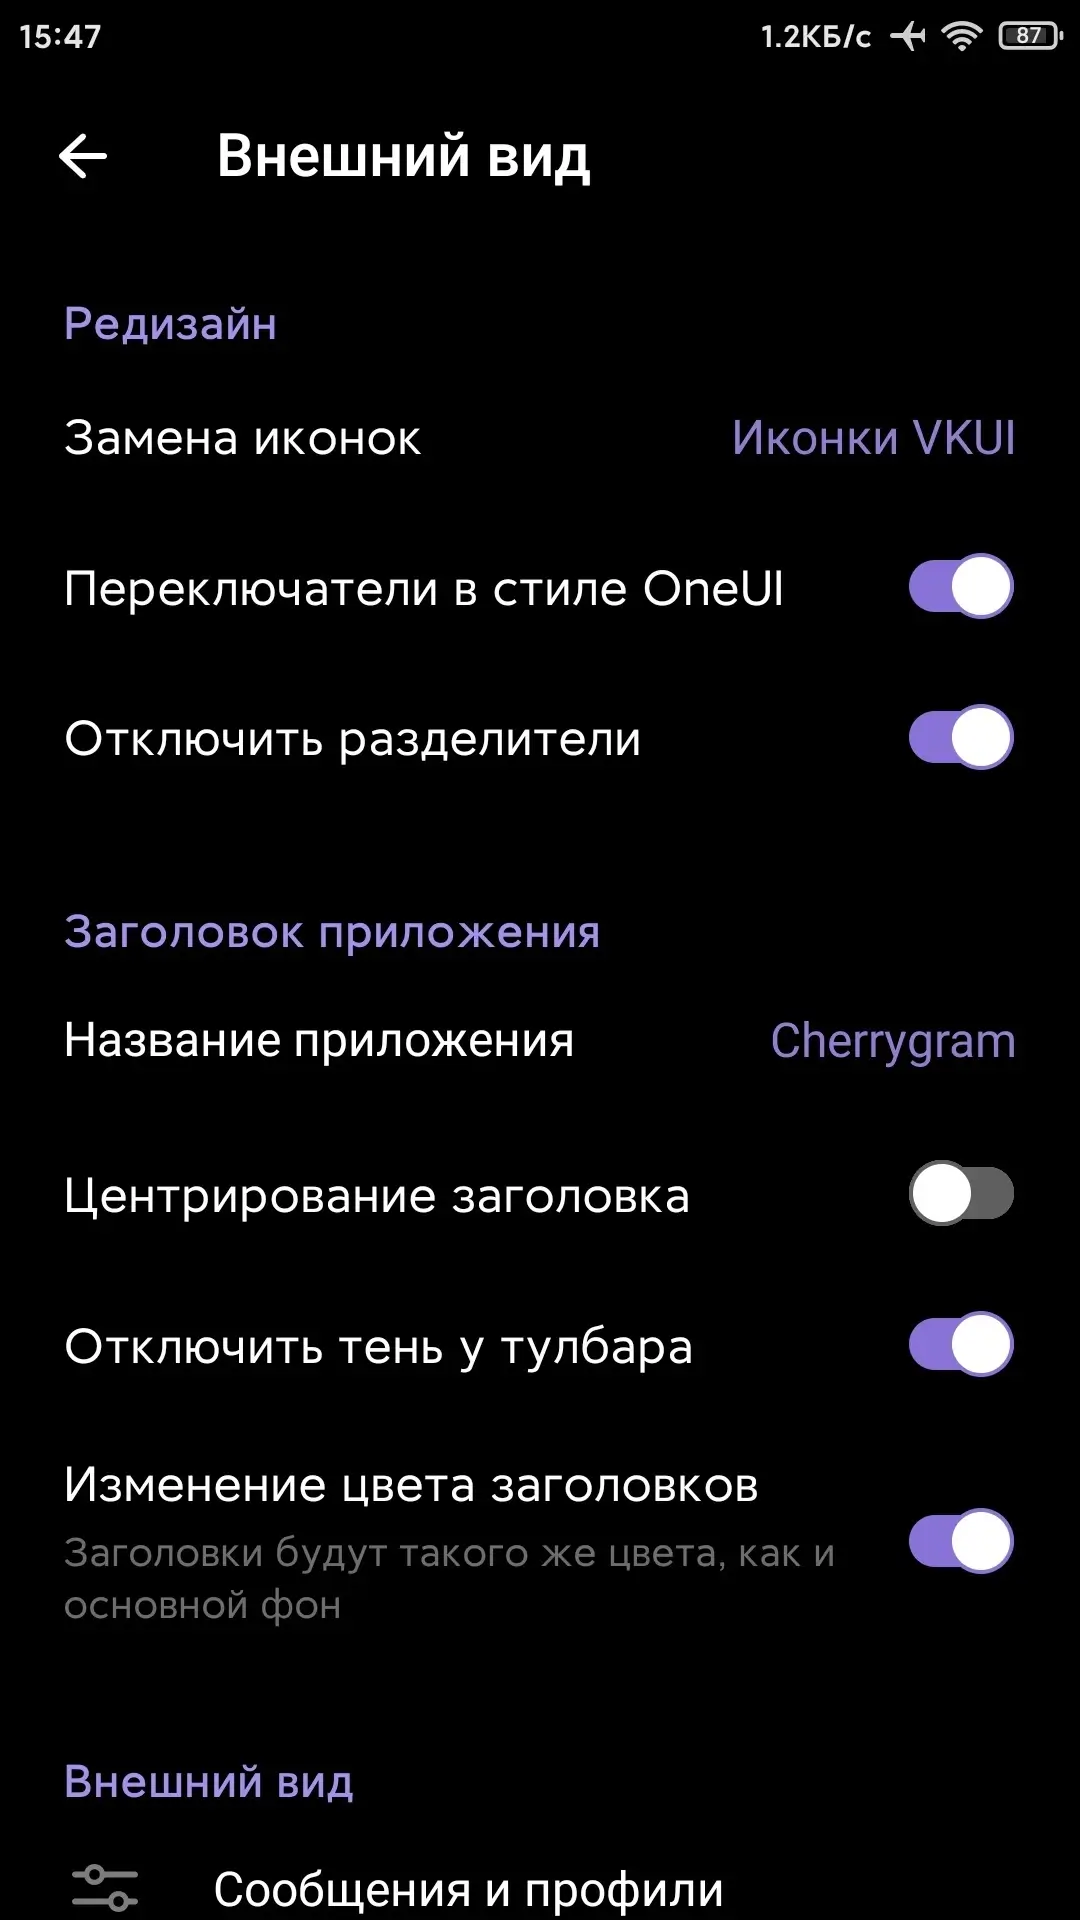
- Иконки VKUI в приложении;
- Скрытие вкладки "Все чаты";
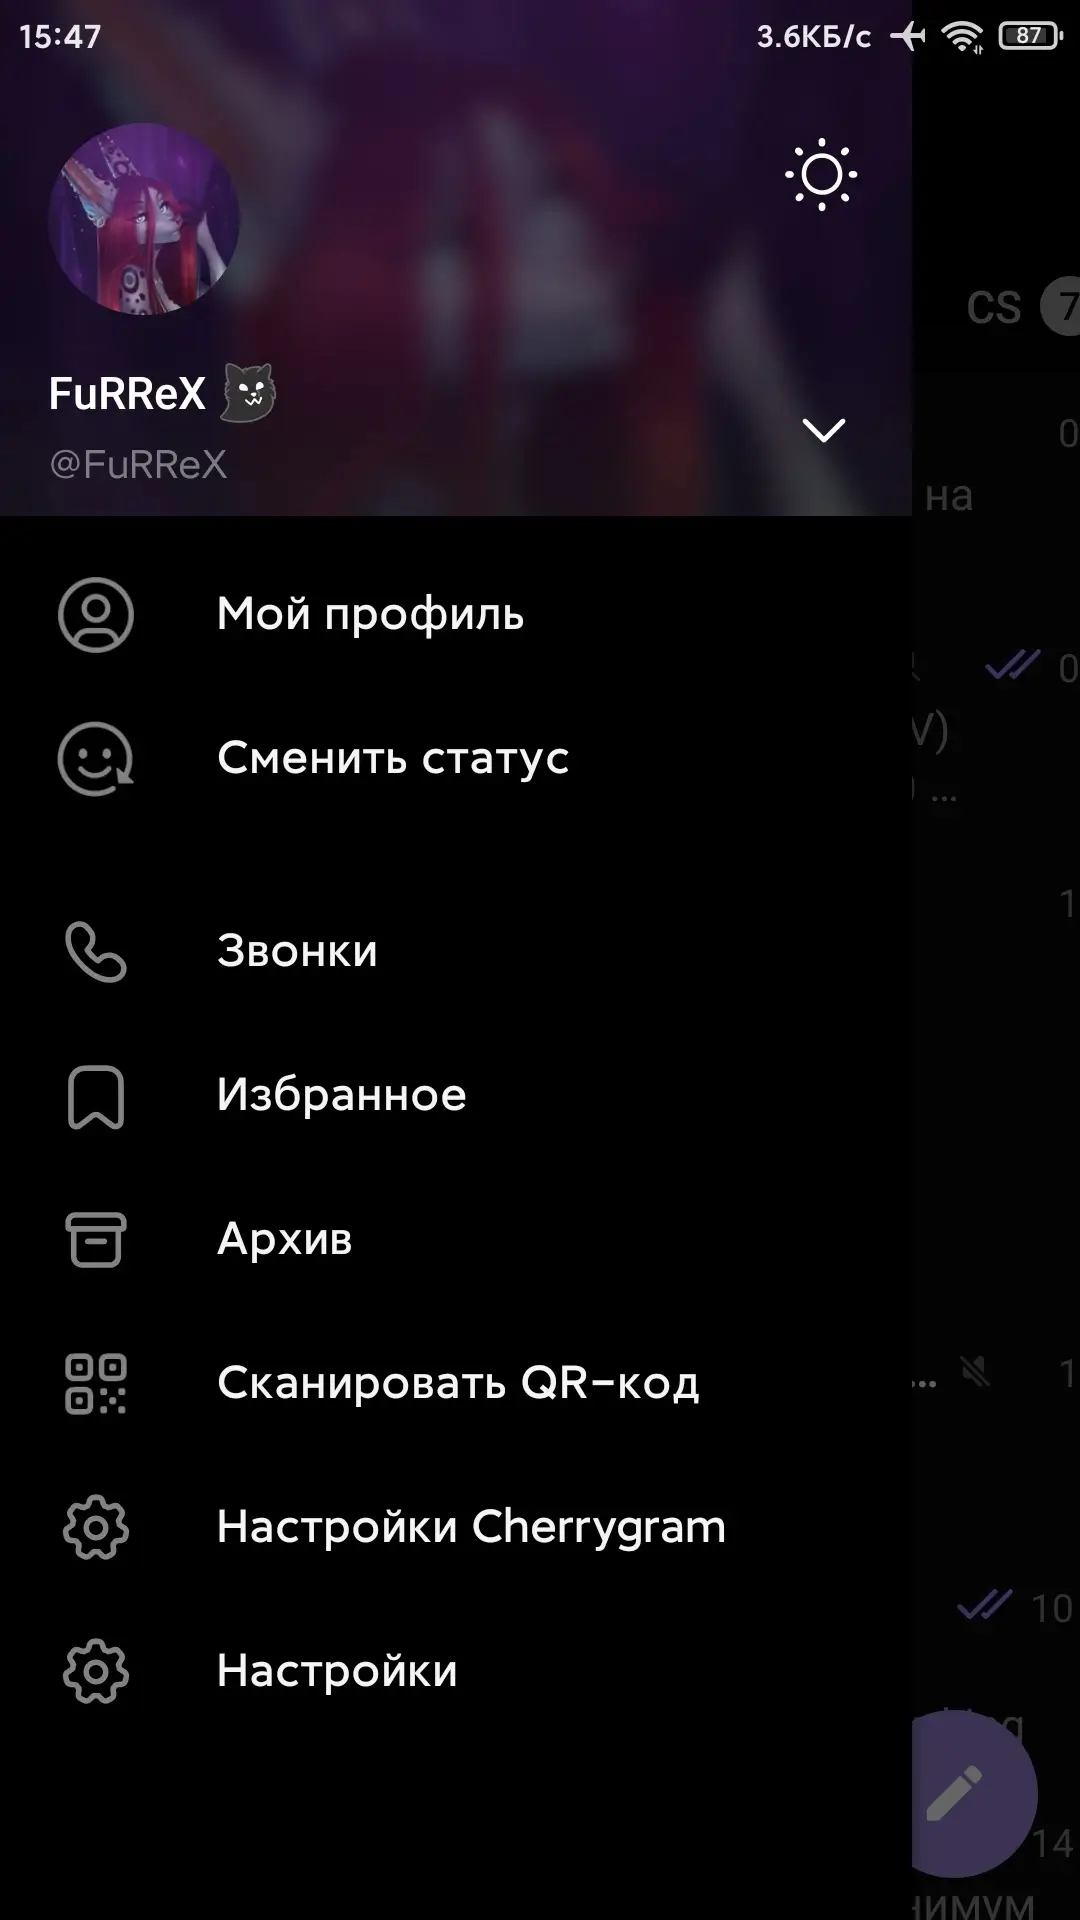
- Аватар в качестве фона заголовка меню;
- Скрытие счётчика сообщений во вкладках;
- Воспроизведение GIF-файлов в виде видео;
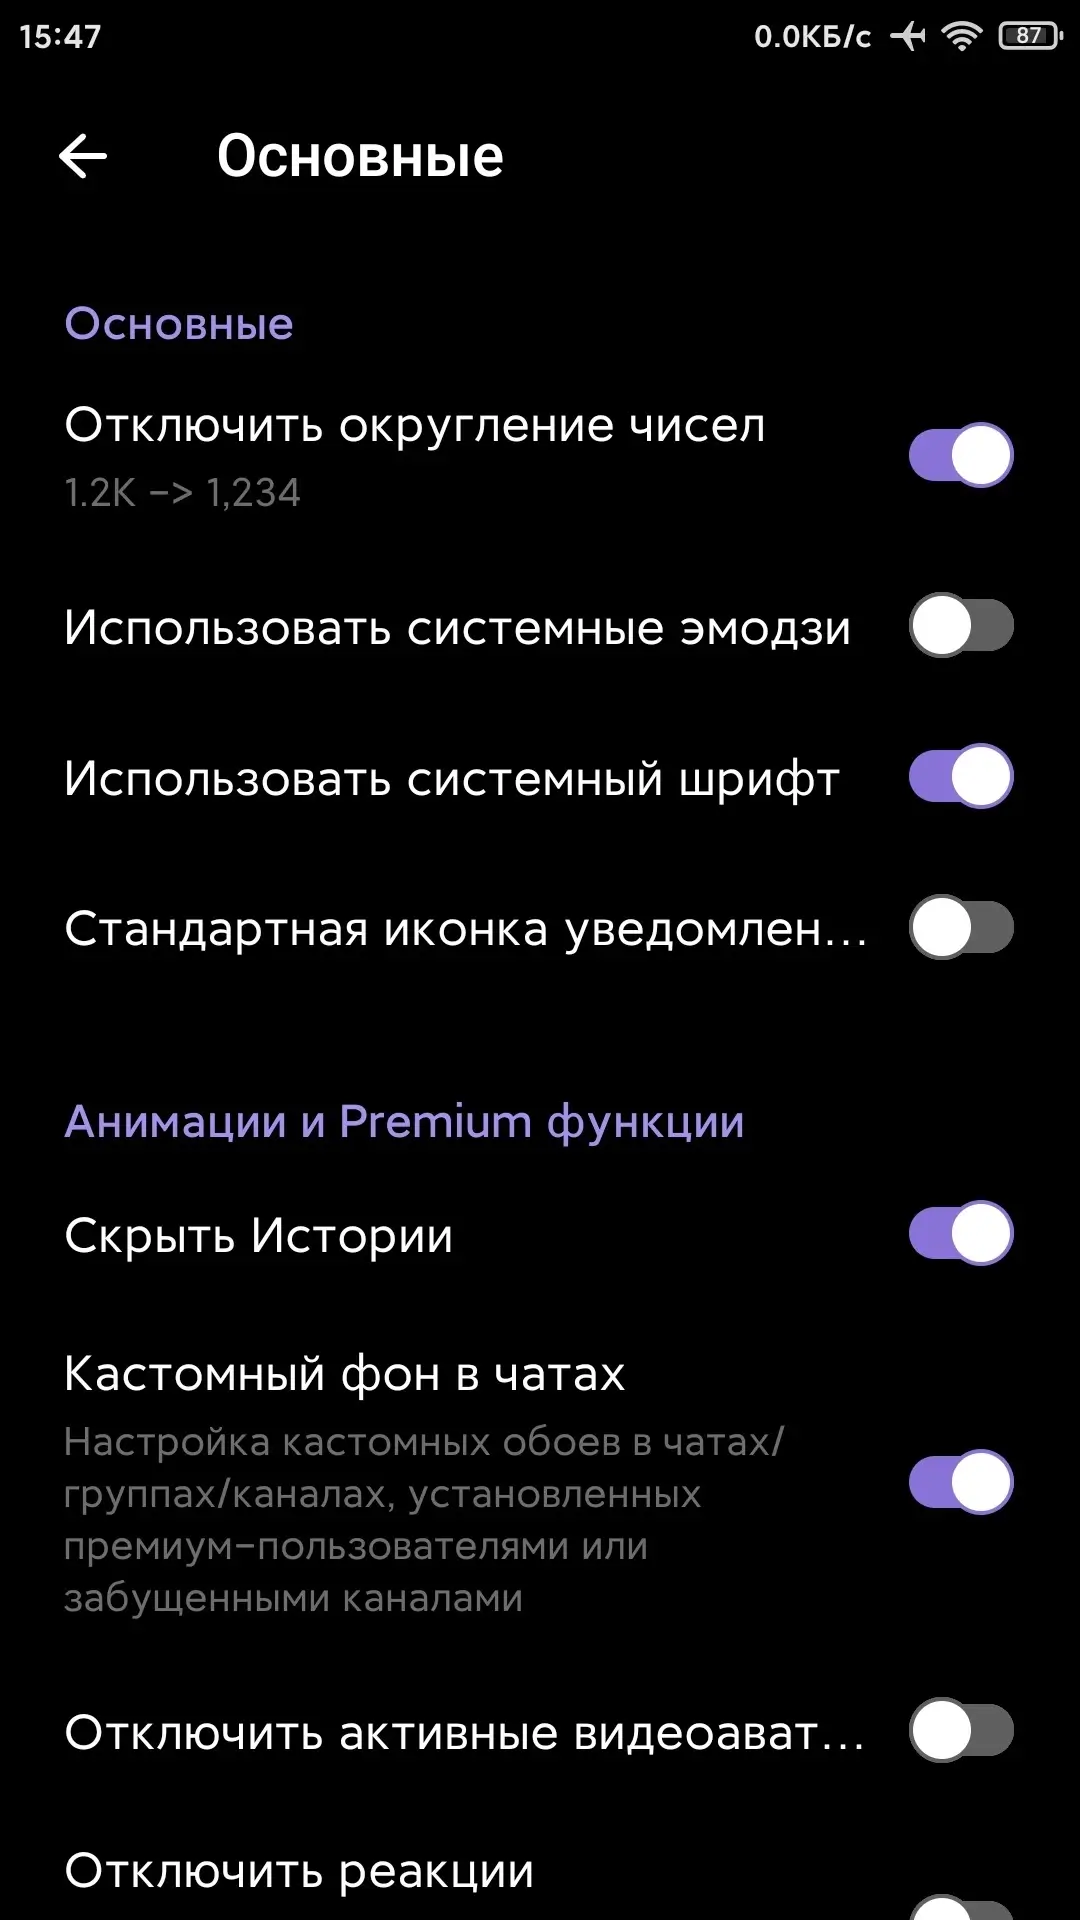
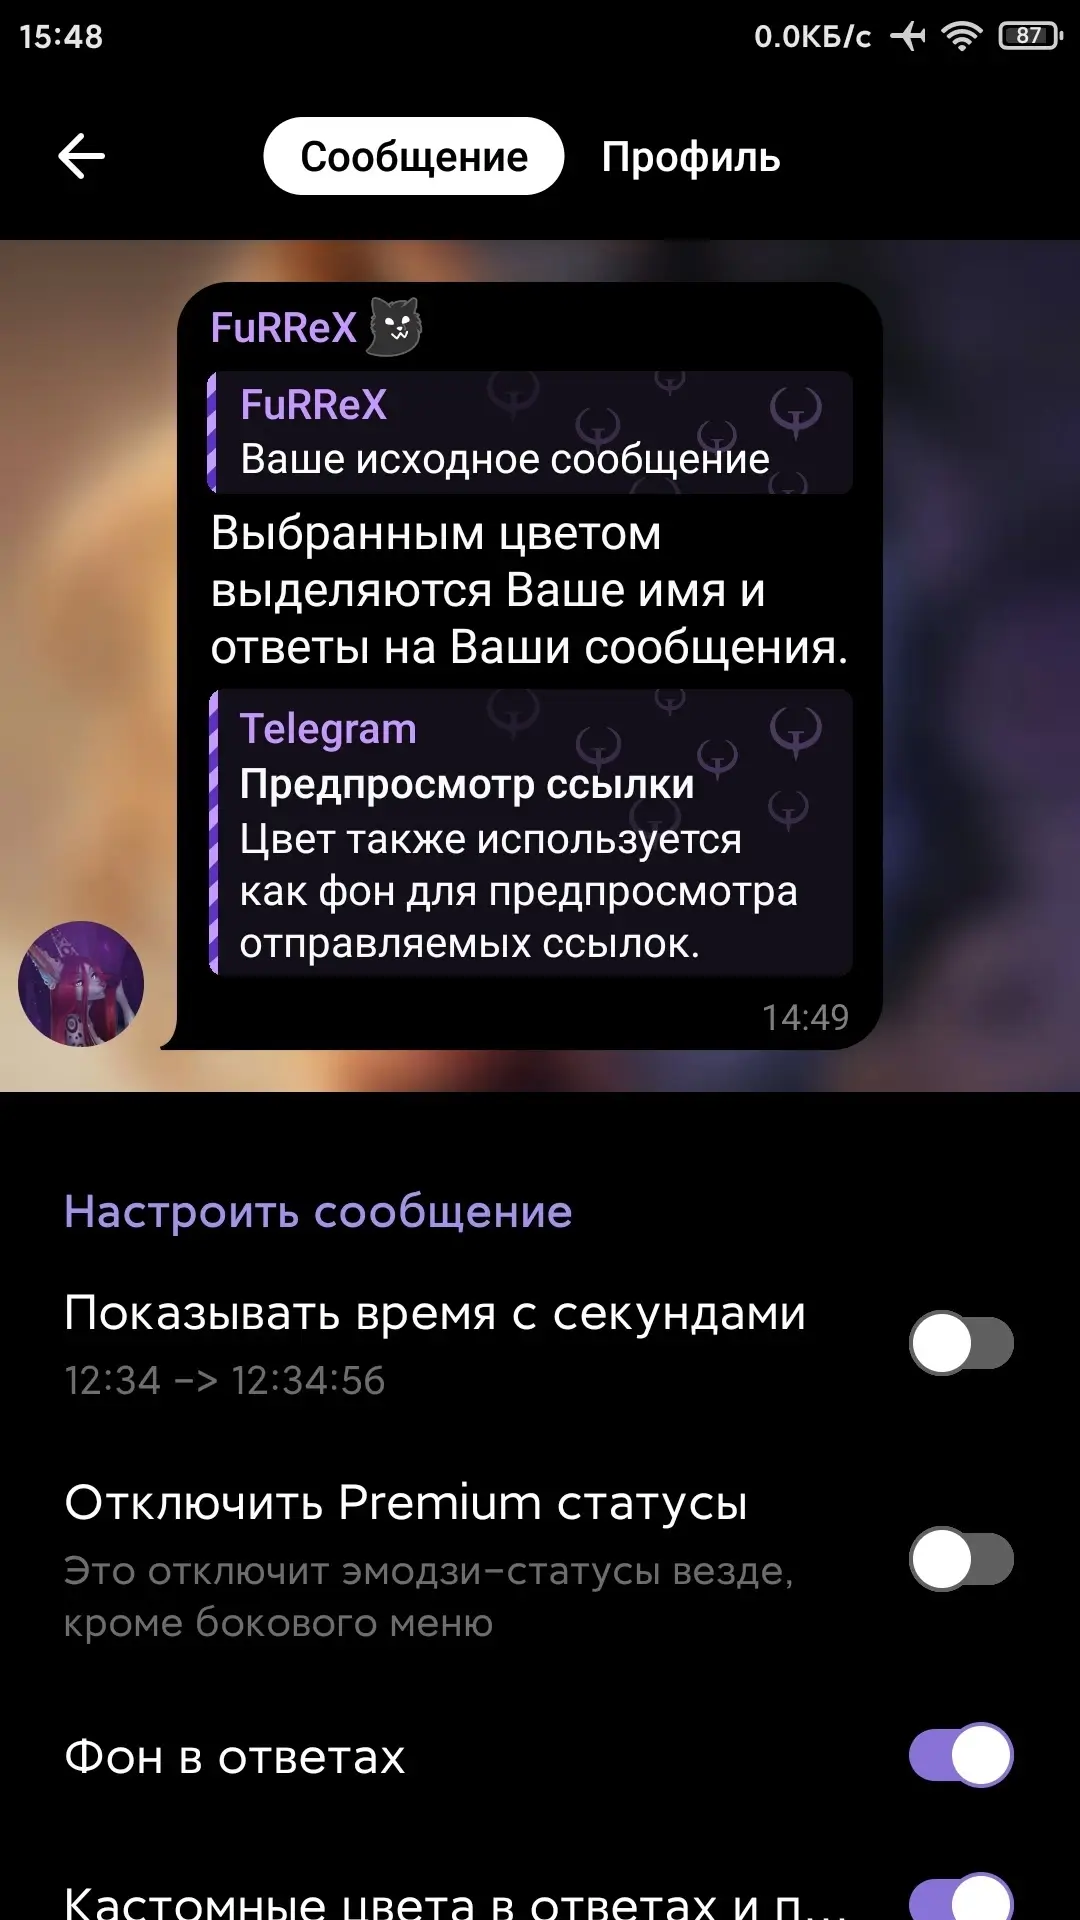
- Включение / Отключение системных шрифтов;
- Предварительный просмотр чата с возможностью прокрутки;
- Автоматическая пауза видео при переключении в фоновый режим;
- Отображение счётчика непрочитанных чатов на кнопке "Назад", как на IOS;
- Приостанавливайте музыку во время воспроизведения голосовых и видеосообщений;
- Камера заднего вида по умолчанию для видеосообщений;
- Отключайте уведомления от неконтактных пользователей.
И ещё множество других интересных возможностей.
Источник: GitHub
Cherrygram v11.2.0 (12.10.1)
apk
69.54 Mb
123
Версия 12.10.1 (70380)
Архитектуры ARMv7, ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
30.08.2026, 22:22
Файл
cherrygram_v11_2_0_tg_12_10_1_uni.apk
Имя
Cherrygram
Пакет
uz.unnarsx.cherrygram
MD5
ff34dd447ed9a109aa4430a4af2472c8
SHA-1
184a875309fc7571f7f1f03ba0a6f55396bd12eb
SHA-256
c192a08900652a3e8600d019bbc2de28abd95a281d2e6f7da3a3dc003189f2c8
Проверка
Google Play
Подпись
CN=Arslan Khadjibudinov, OU=Telegram, O=Telegram, L=Samarkand, ST=Samarkand, C=UZ
Имя
Arslan Khadjibudinov
Подразделение
Telegram
Организация
Telegram
Локация
Samarkand
Регион
Samarkand
Страна
UZ
MD5
4d6ecd0daf8ae7a9e344e6ef35bfeb61
SHA-1
60a372c127926ac8fdce293006ae46a4ee68660a
SHA-256
a9d5ba4a1aa06b969bfec97b557183160c856f1e1401d756a043af110dddc71f
Схема
v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63