

Vector - Новая версия Xposed Framework для актуальных версий Android OS (8.1+).
В прошлые года, до появления Magisk, было принято использвать SuperSU и другие программы, которые им подобны. Данные приложения "Суперпользователи" не позволяли устаналивать модули, чтобы настроить внешний вид оболочки или работу андроид-устройства. Но спустя время решение было найдено, им стало Xposed Framework. Это был фреймворк, который позволял пользователю настраивать систему по своему усмотрению с помощью дополнительных модулей Xposed.
По мере разработки и запуска Magisk, который становился всё лучше и лучше с новыми версиями андроид, Xposed постепенно устаревал, поскольку разработчики больше не обновляли его с запуском Magisk.
Таким образом, модули Xposed постепенно исчезали и забывались, пока не появился LSPosed.
LSPosed Framework - Это то же самое, что и Xposed Framework, но с поддержкой более высоких версий андроид с активной разработкой, а также с возможностью установки модулей Xposed, как и раньше. Единственным недостатком является отсутствие интернет-магазина, как у Xposed.
На новых версиях Android "из коробки" он не будет работать, но LSPosed решает данную проблему.
Как установить LSPosed:
- Скачиваем последнюю версию LSPosed;
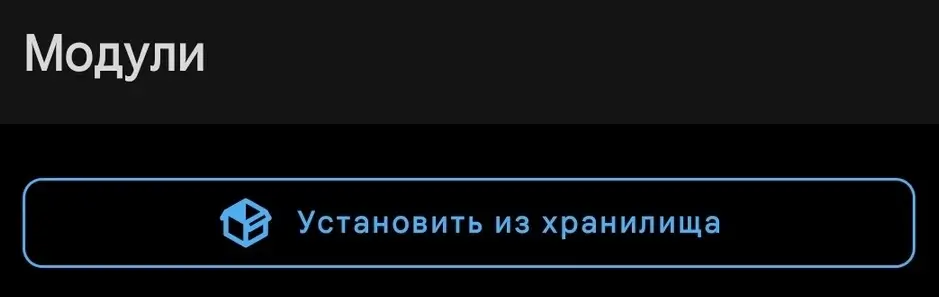
- Заходим в Magisk, переходим во вкладку "Модули";
- Тапаем "Установить из хранилища", ищем архив:
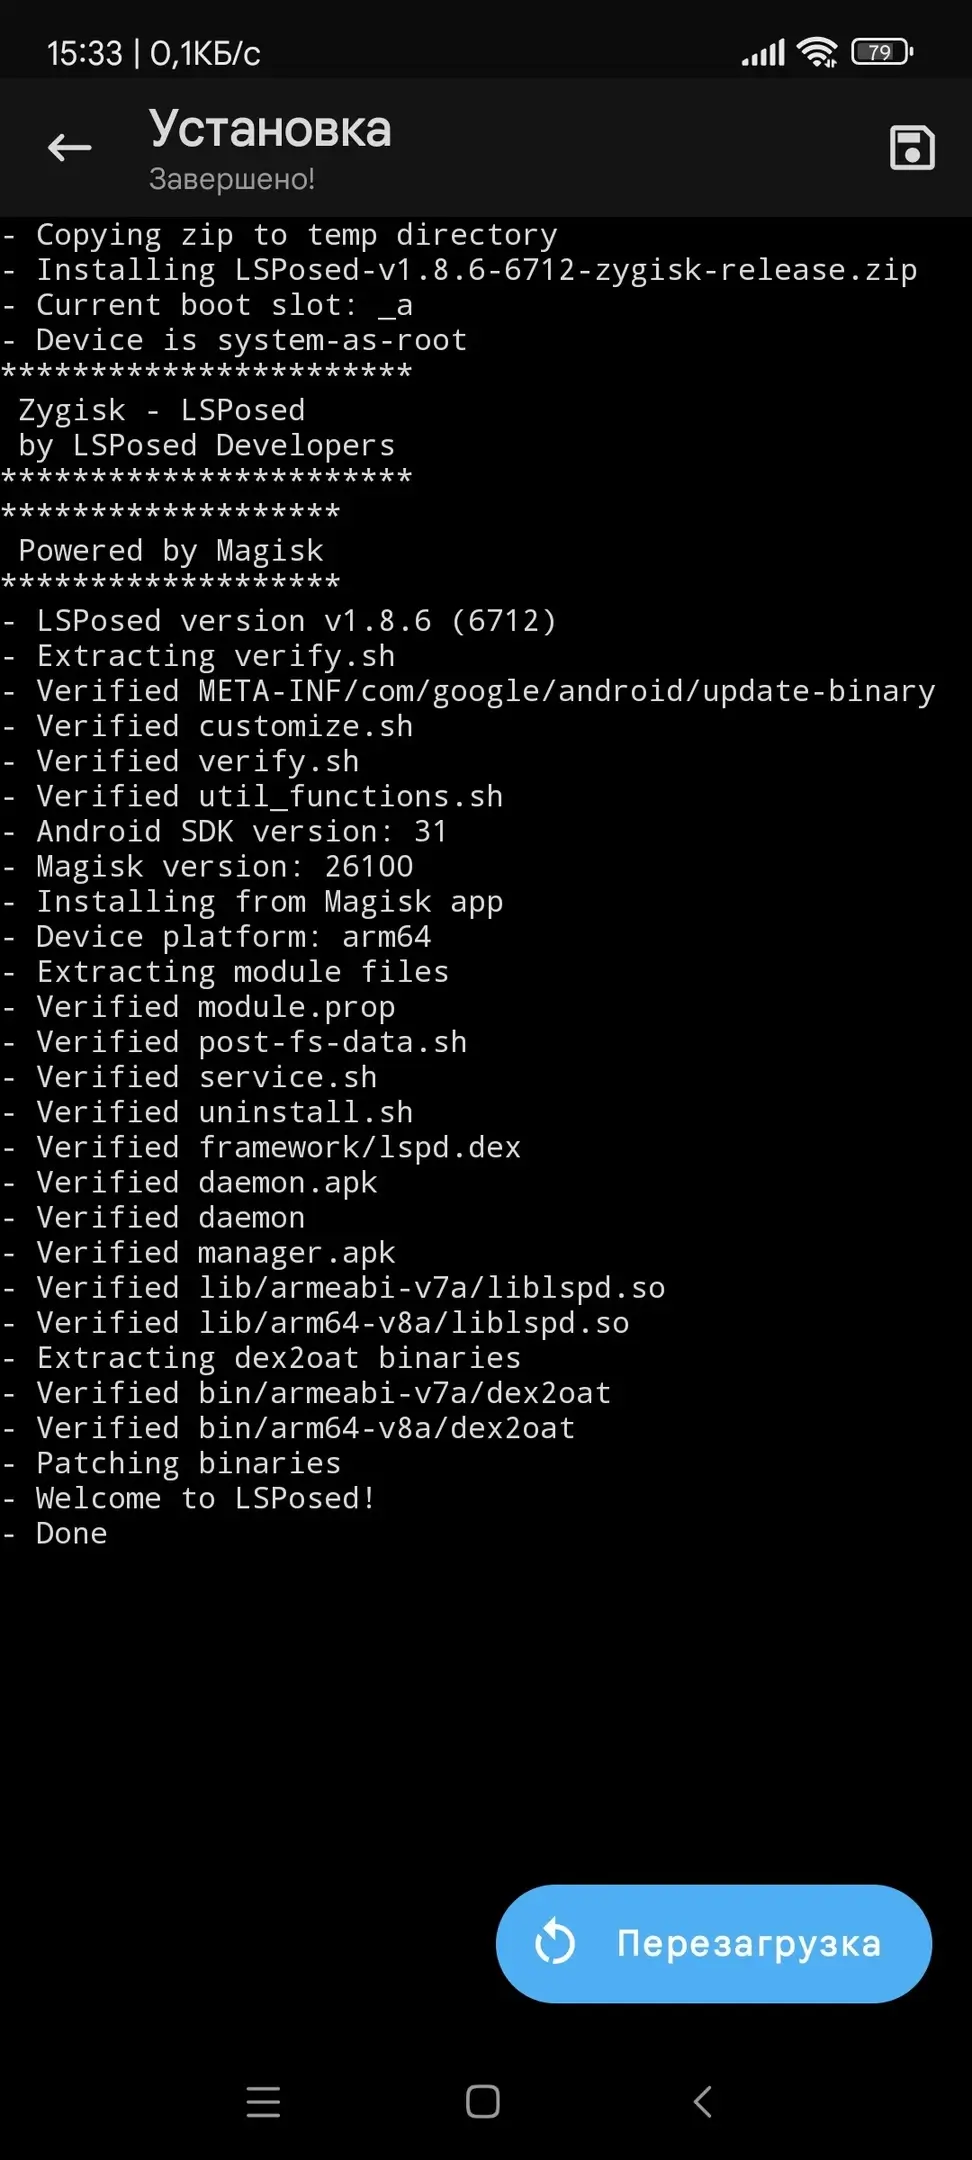
- Ожидаем процесс установки и перезагружаем устройство:
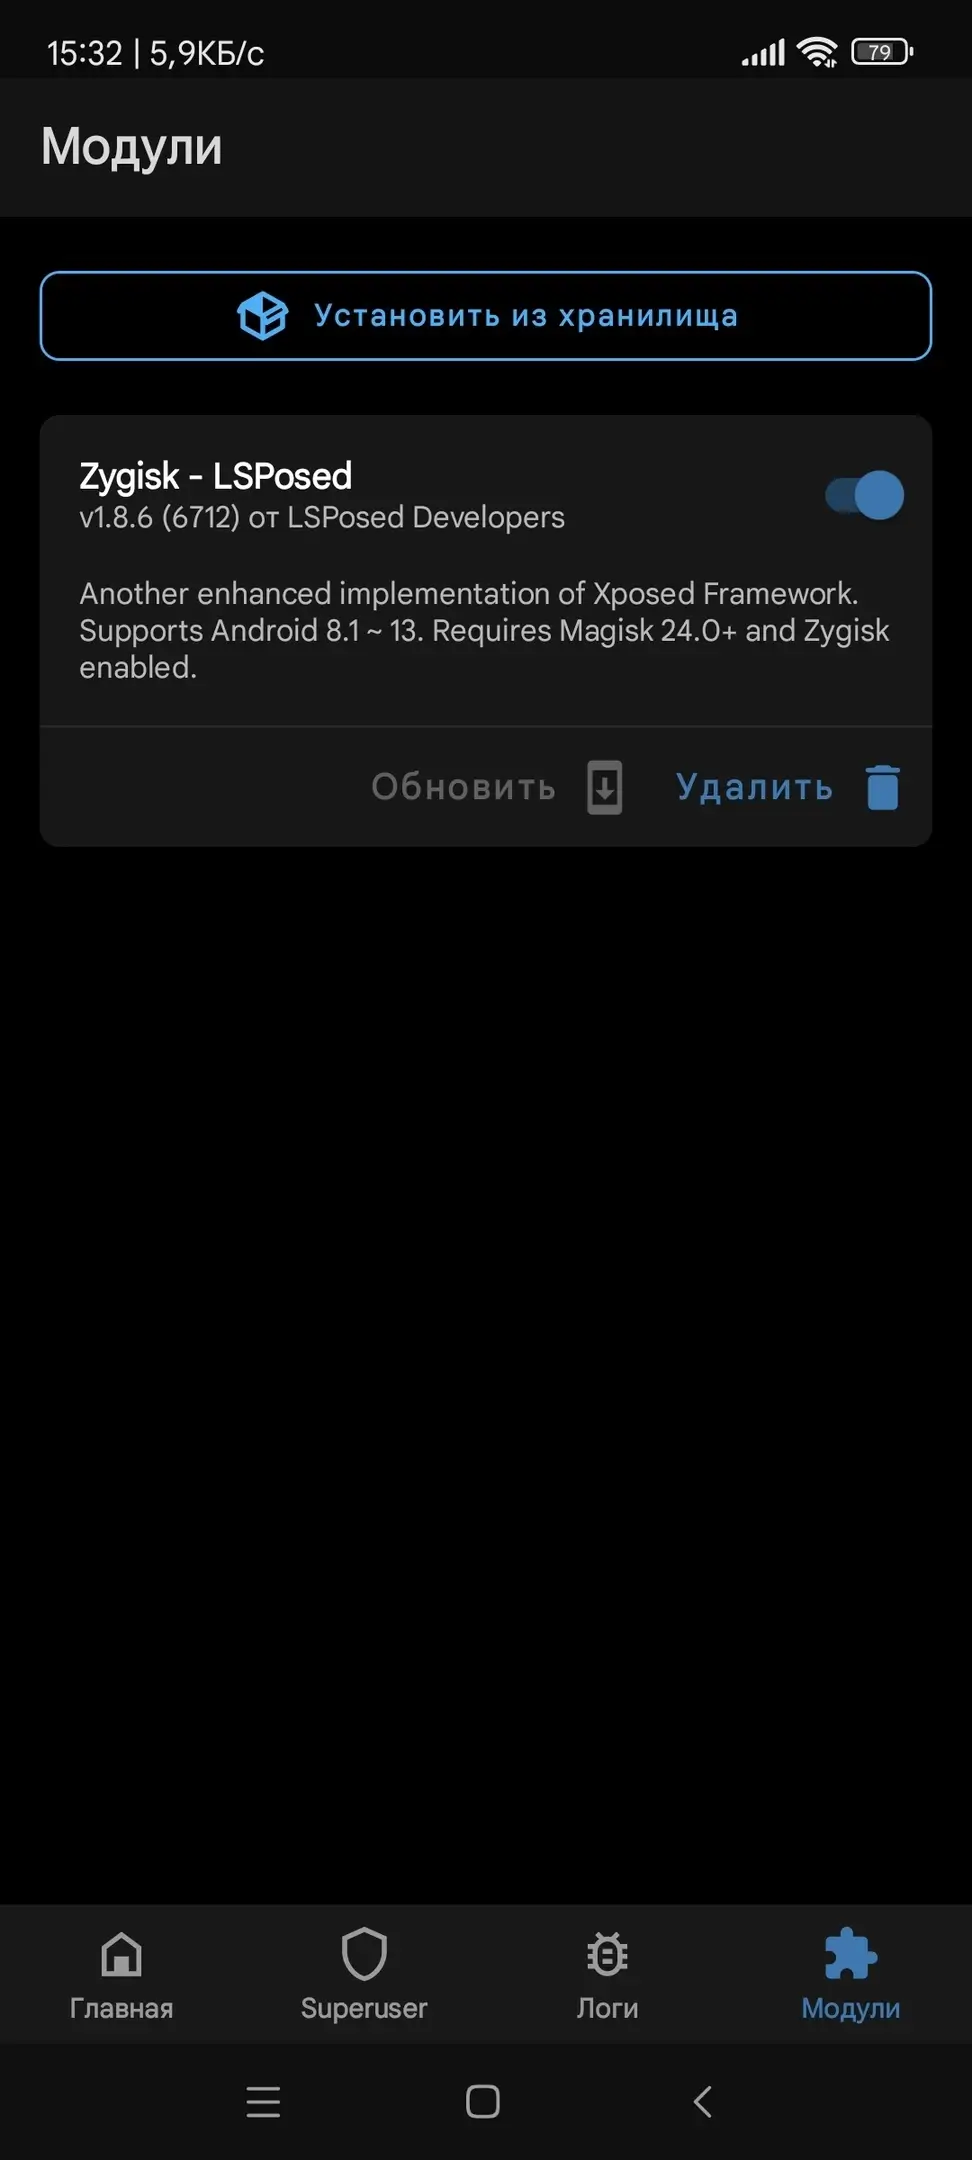
- После перезагрузки проверяем список модулей:
- Открываем LSPosed из уведомления в статус баре (шторке);
- Если приложение открывается с надписью "Активирован", значит установка прошла успешно;
- Для удобства, в настройках LSPosed активируем иконку приложения, а в статус баре отключаем.
Установка завершена.
Источник (LSPosed): GitHub (Stable)
Источник (Vector ex. LSPosed by JingMatrix): GitHub (Canary / Stable)
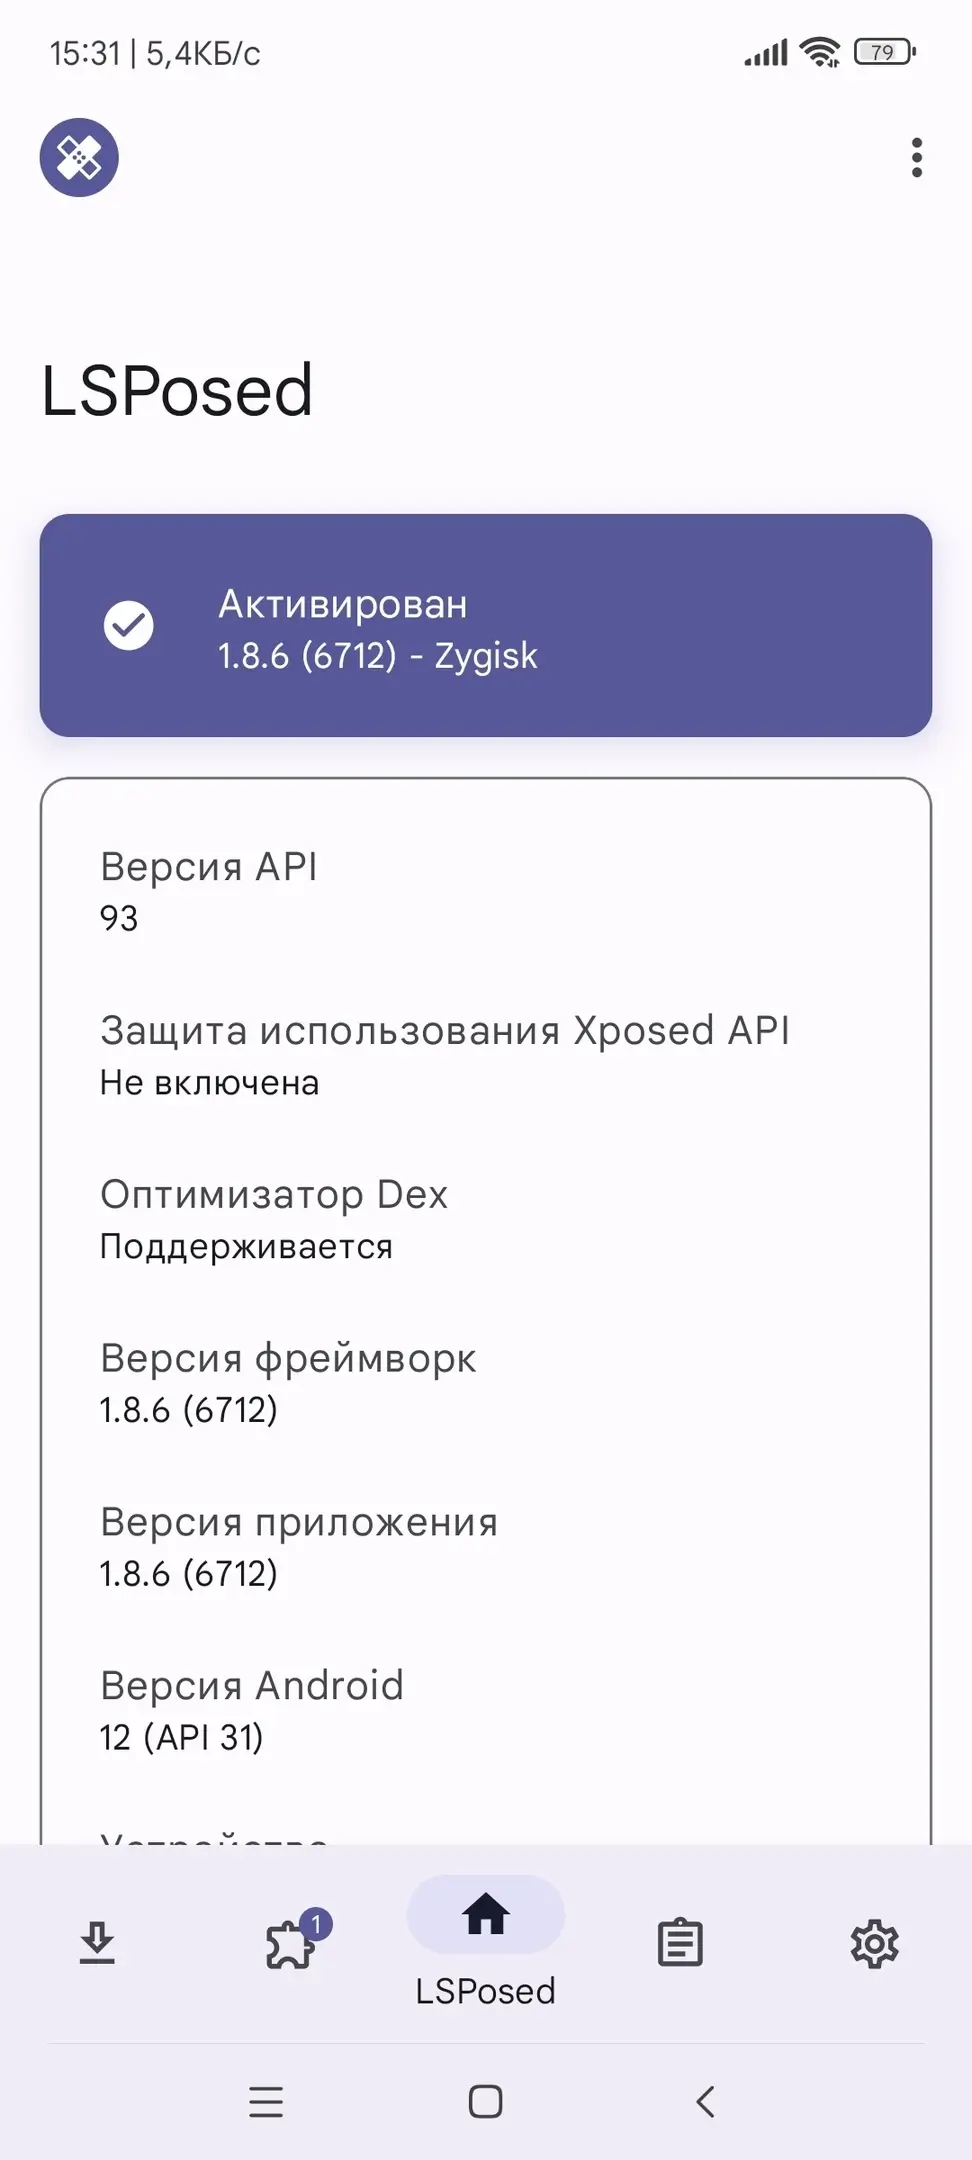
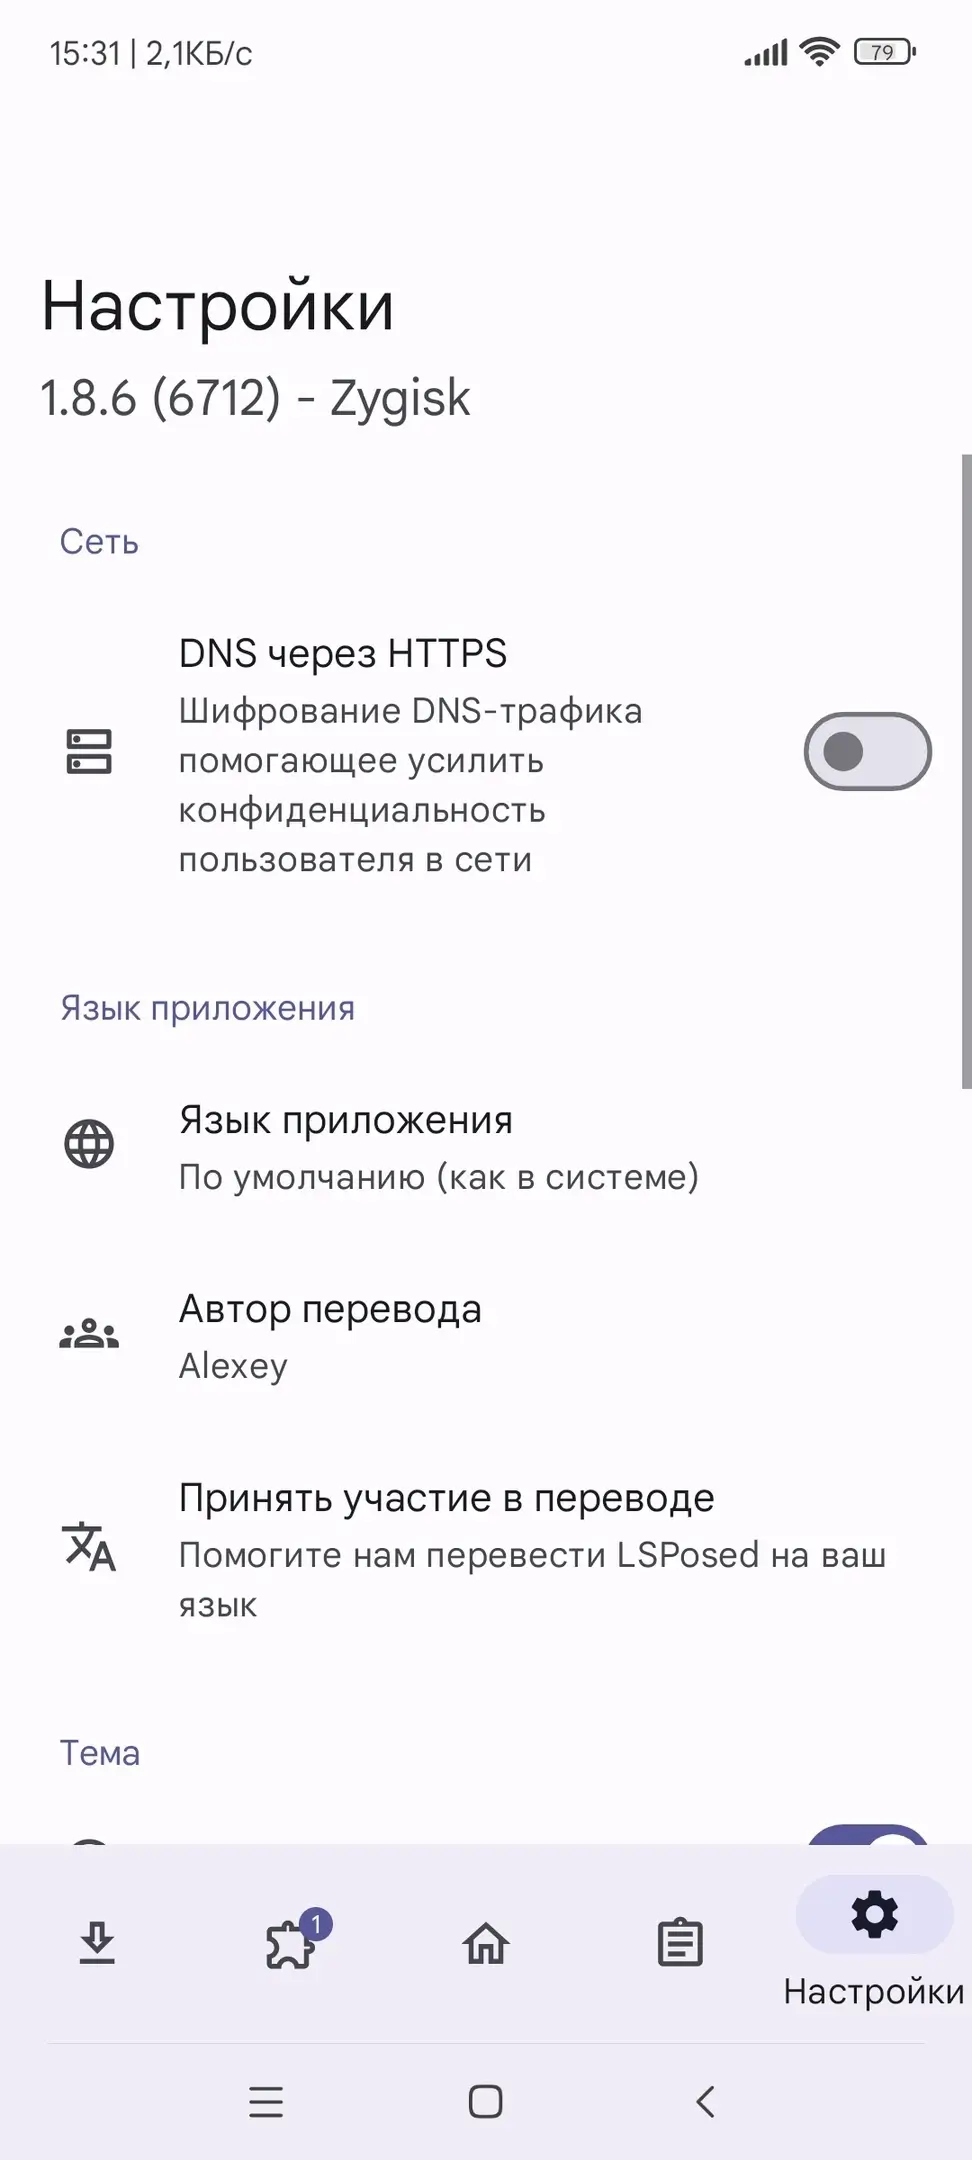
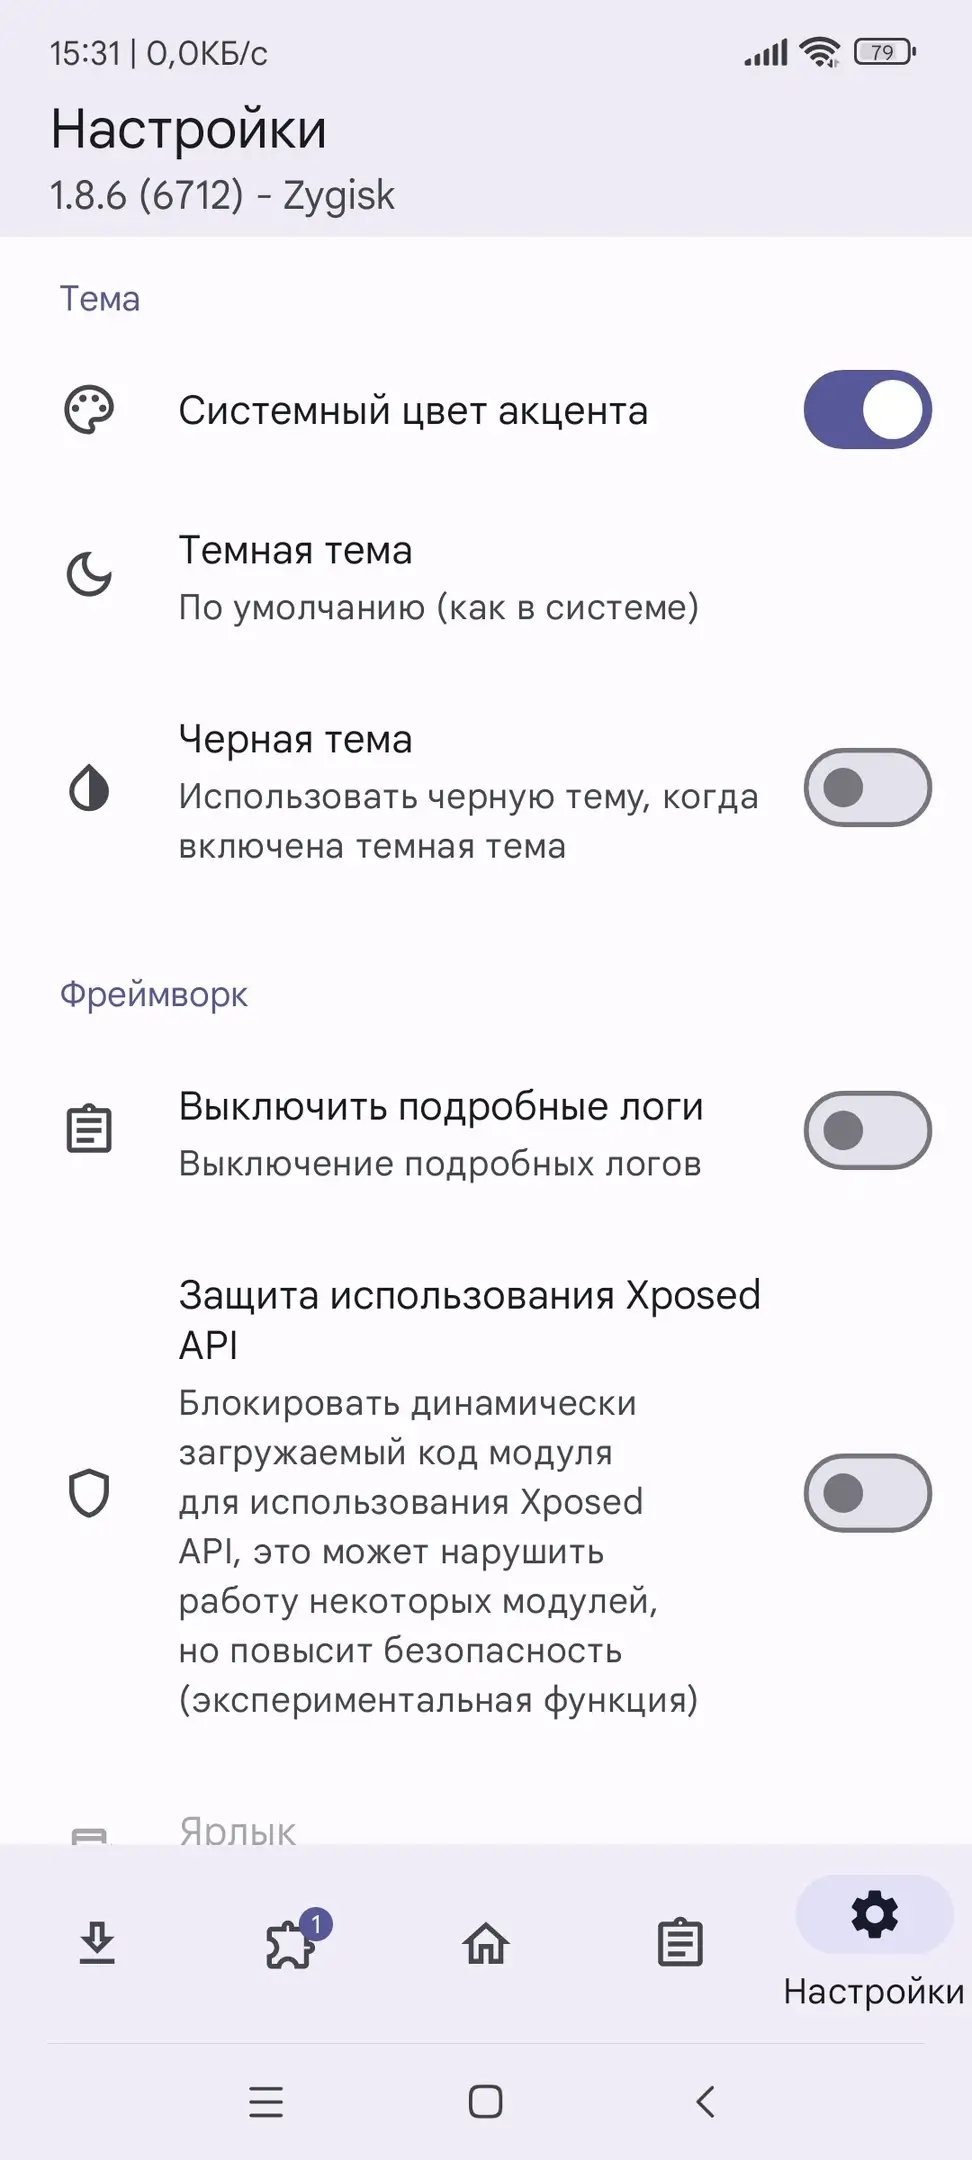
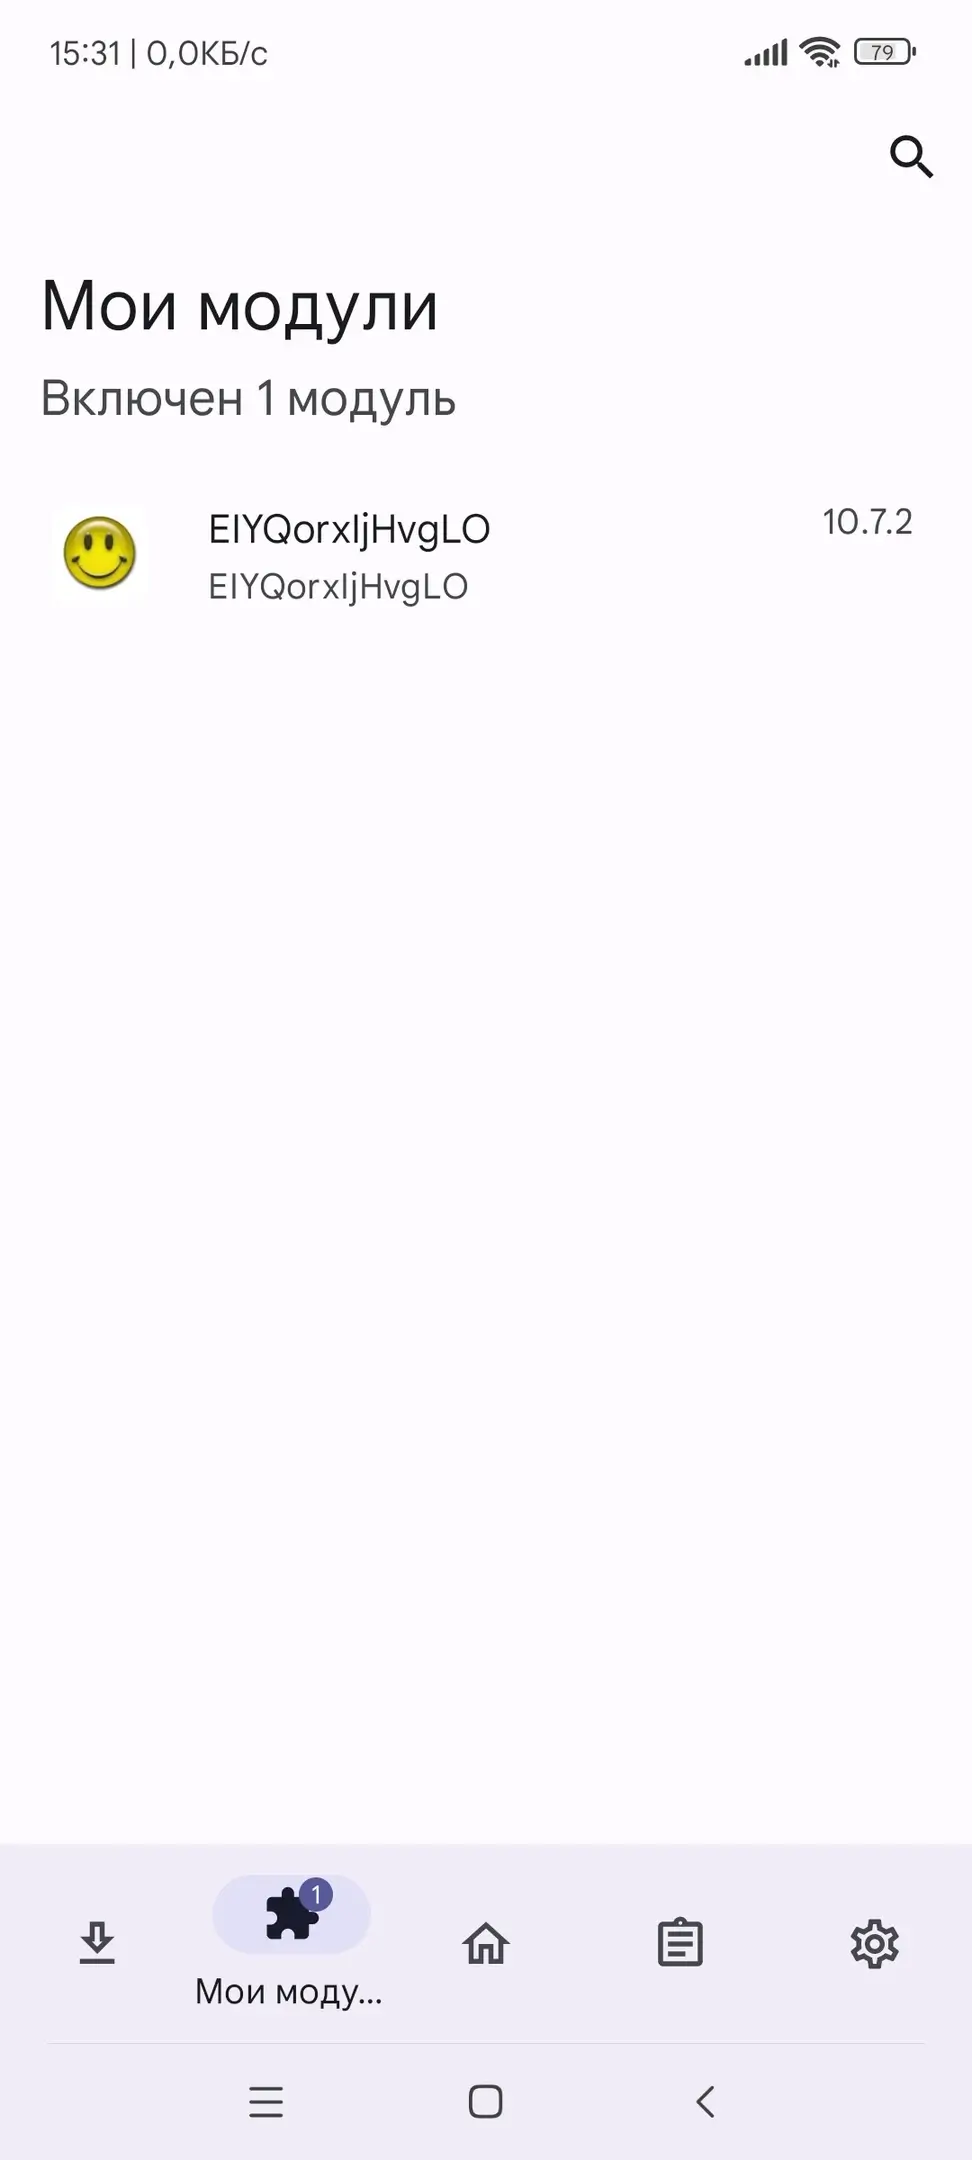
Vector (LSPosed) от JingMatrix:
Android 8.1+
Совместимо с Magisk v26.0+
Vector v2.2 (3112) (Zygisk) (Canary)
zip
7.11 Mb
0
VirusTotal
05.10.2026, 23:27
Файл
vector_v2_2_b3112_release.zip
MD5
f4efe5b2dcddb29ae3f0606fb4d355b1
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
67
Vector v2.2 (3080) (Zygisk) (Stable)
zip
8.89 Mb
0
VirusTotal
05.10.2026, 23:26
Файл
vector_v2_2_b3080_release.zip
MD5
2762a9c10047fdaf45f88c716bb93aaf
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
67
Оригинальный LSPosed:
Android 8.1 - Android 14.0
Совместимо с Magisk v24.0+
LSPosed v1.9.2 (7024) (Zygisk) (Stable)
zip
2.35 Mb
4 372
VirusTotal
02.11.2024, 10:19
Файл
lsposed-v192-7024-zygisk-release.zip
MD5
7cf3ef11e5085c77418e19998e148bc9
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
67