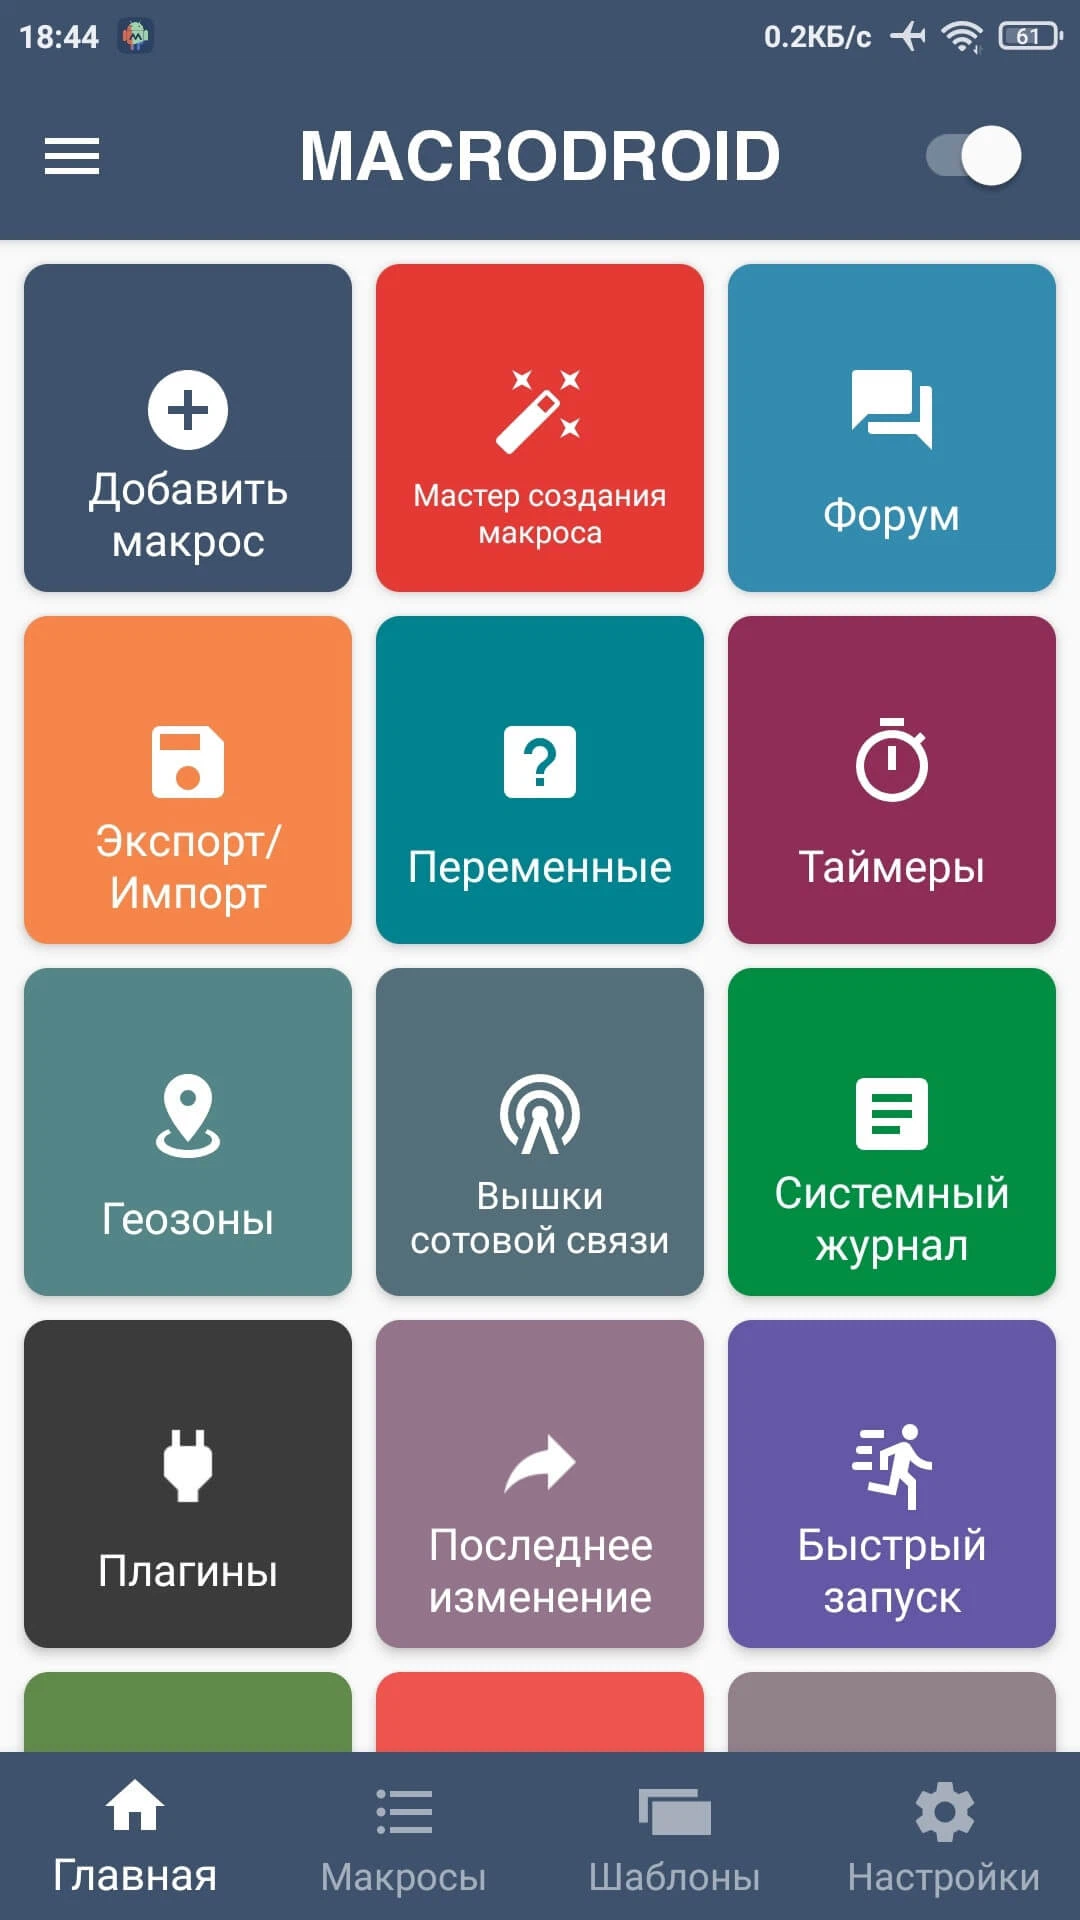
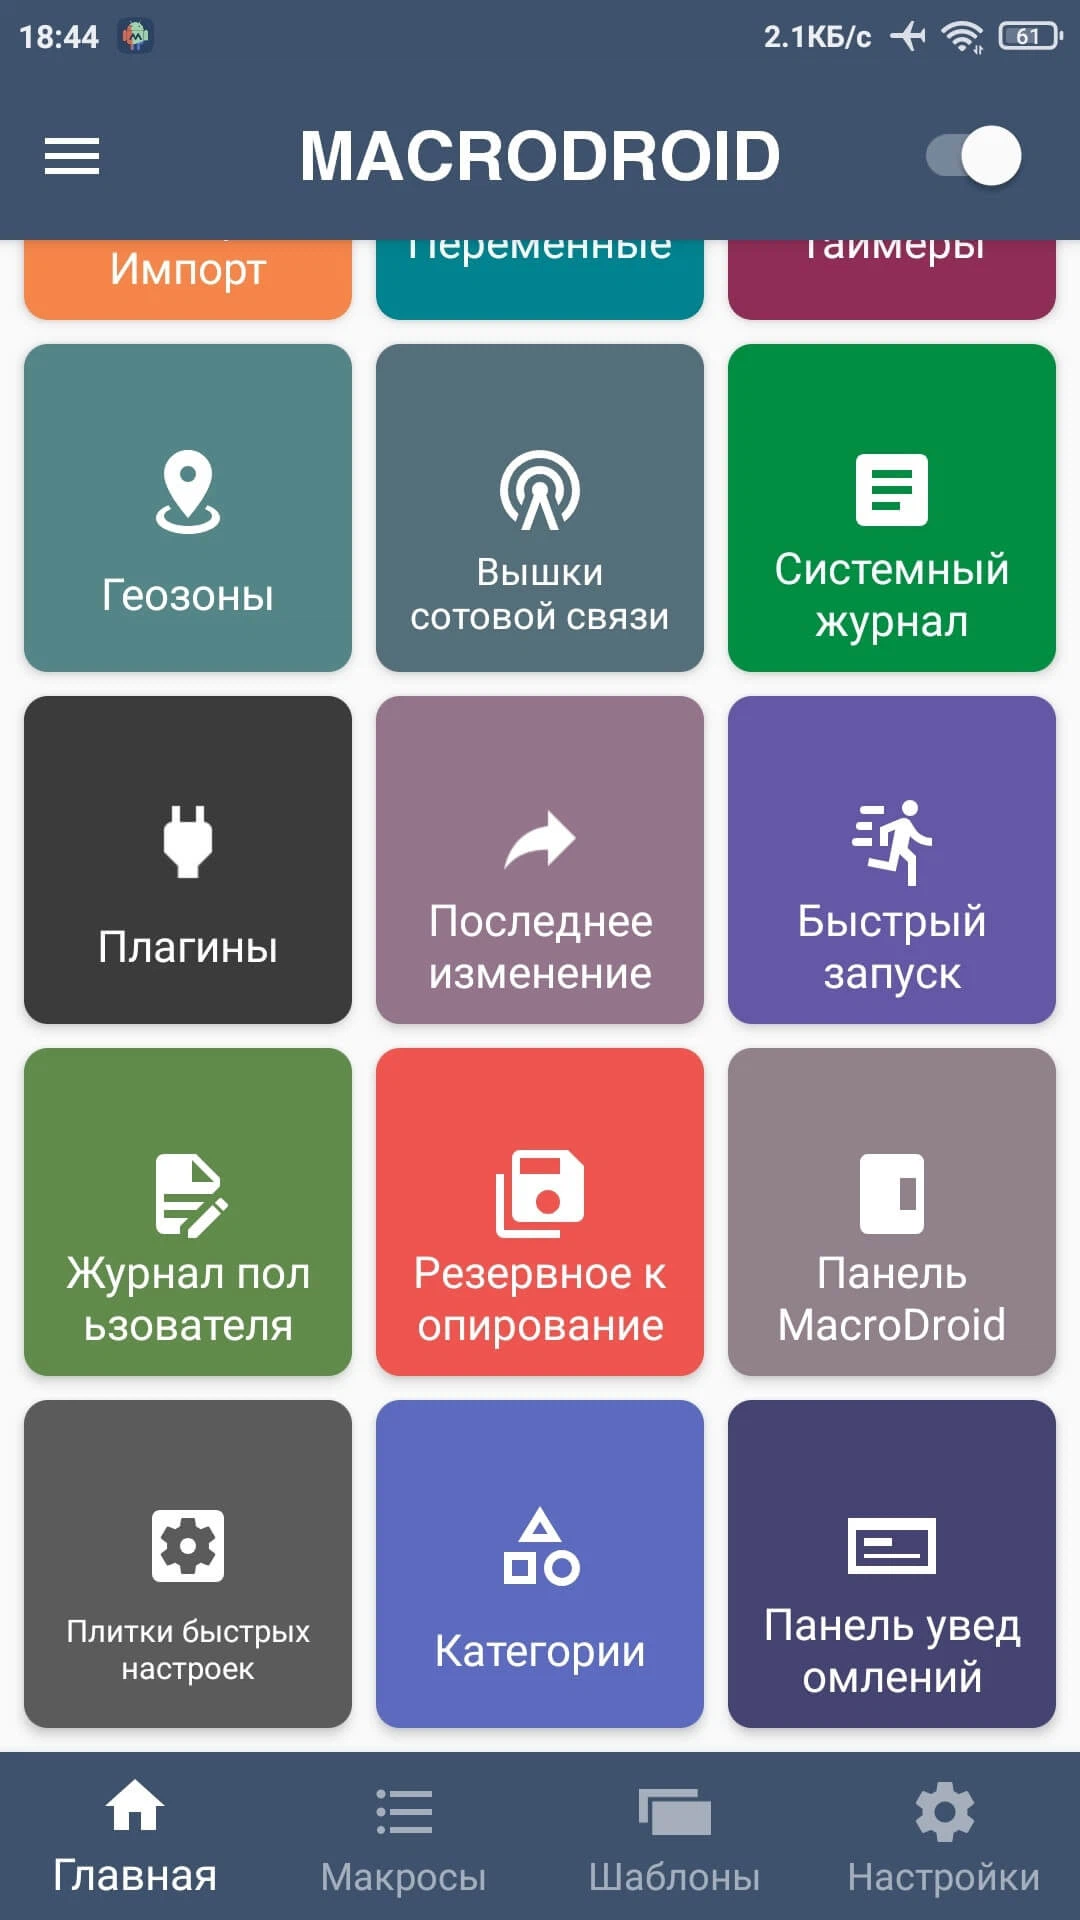
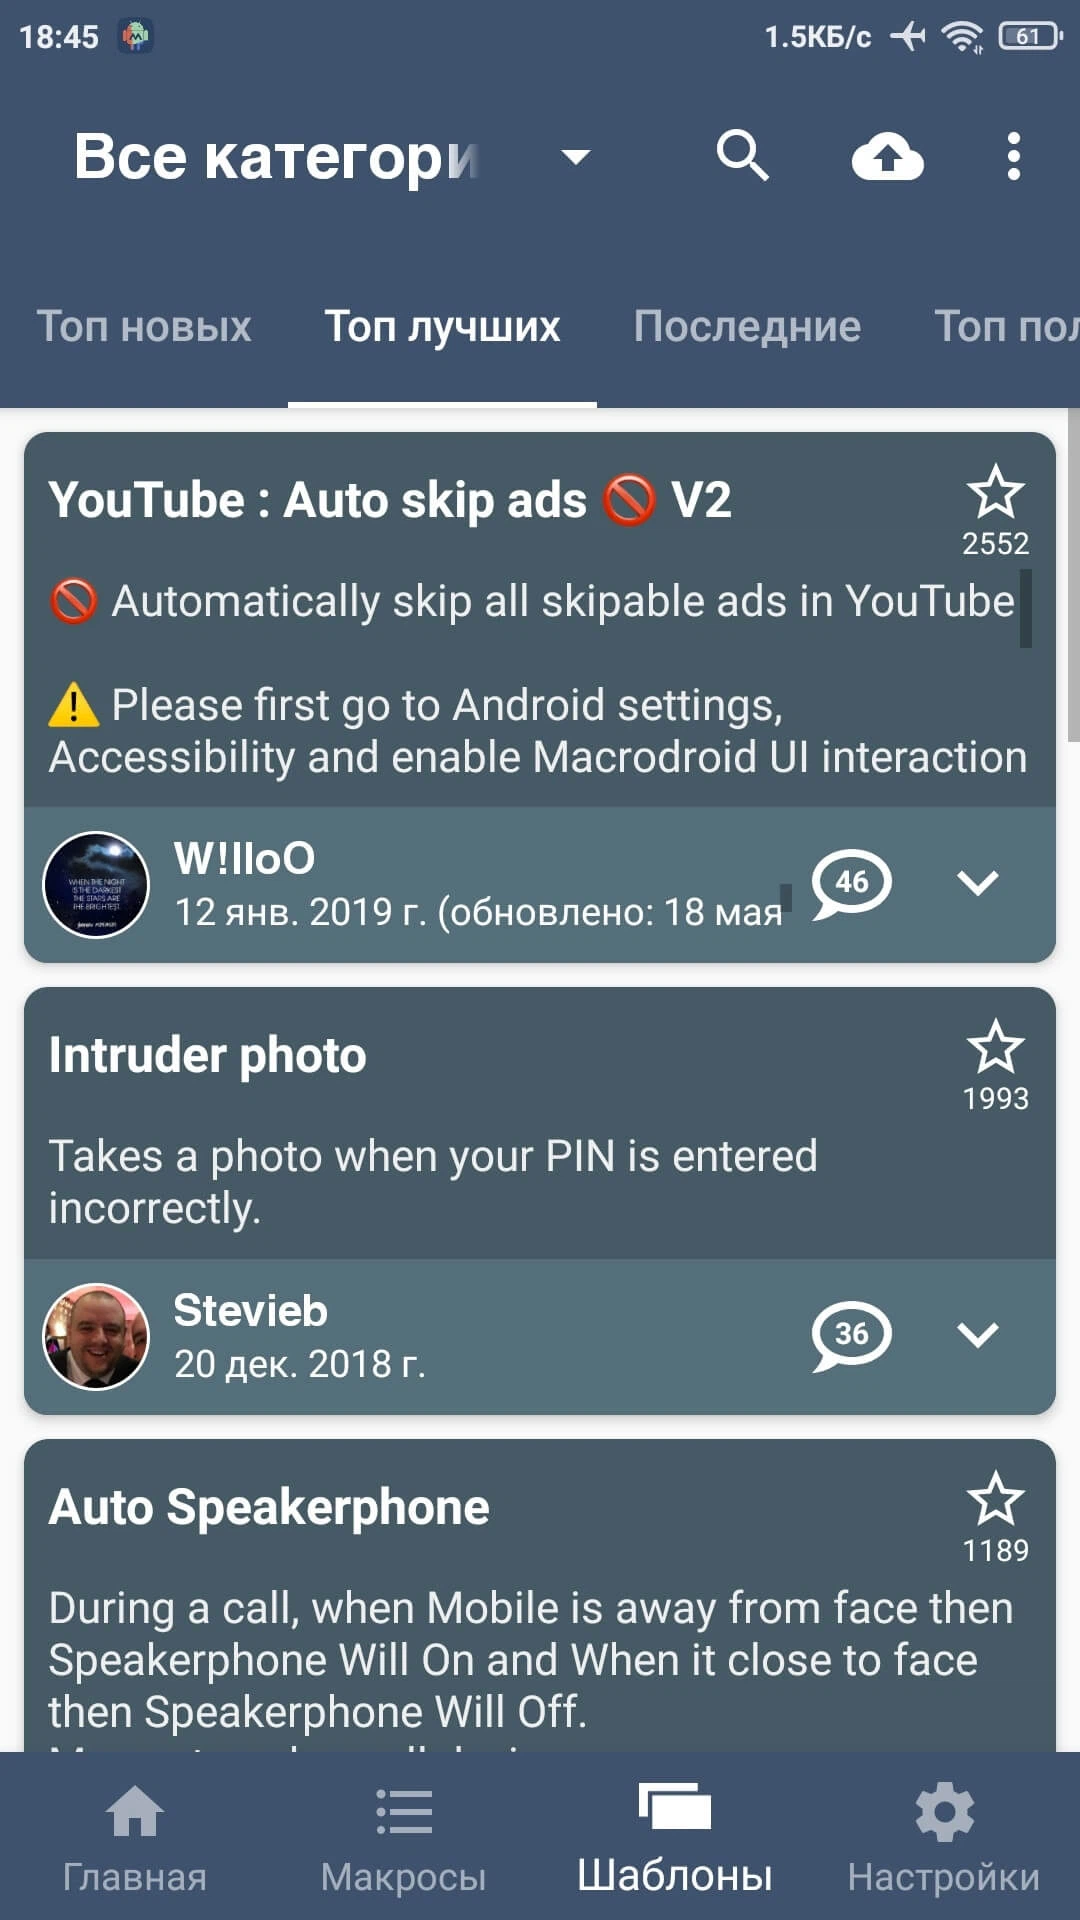
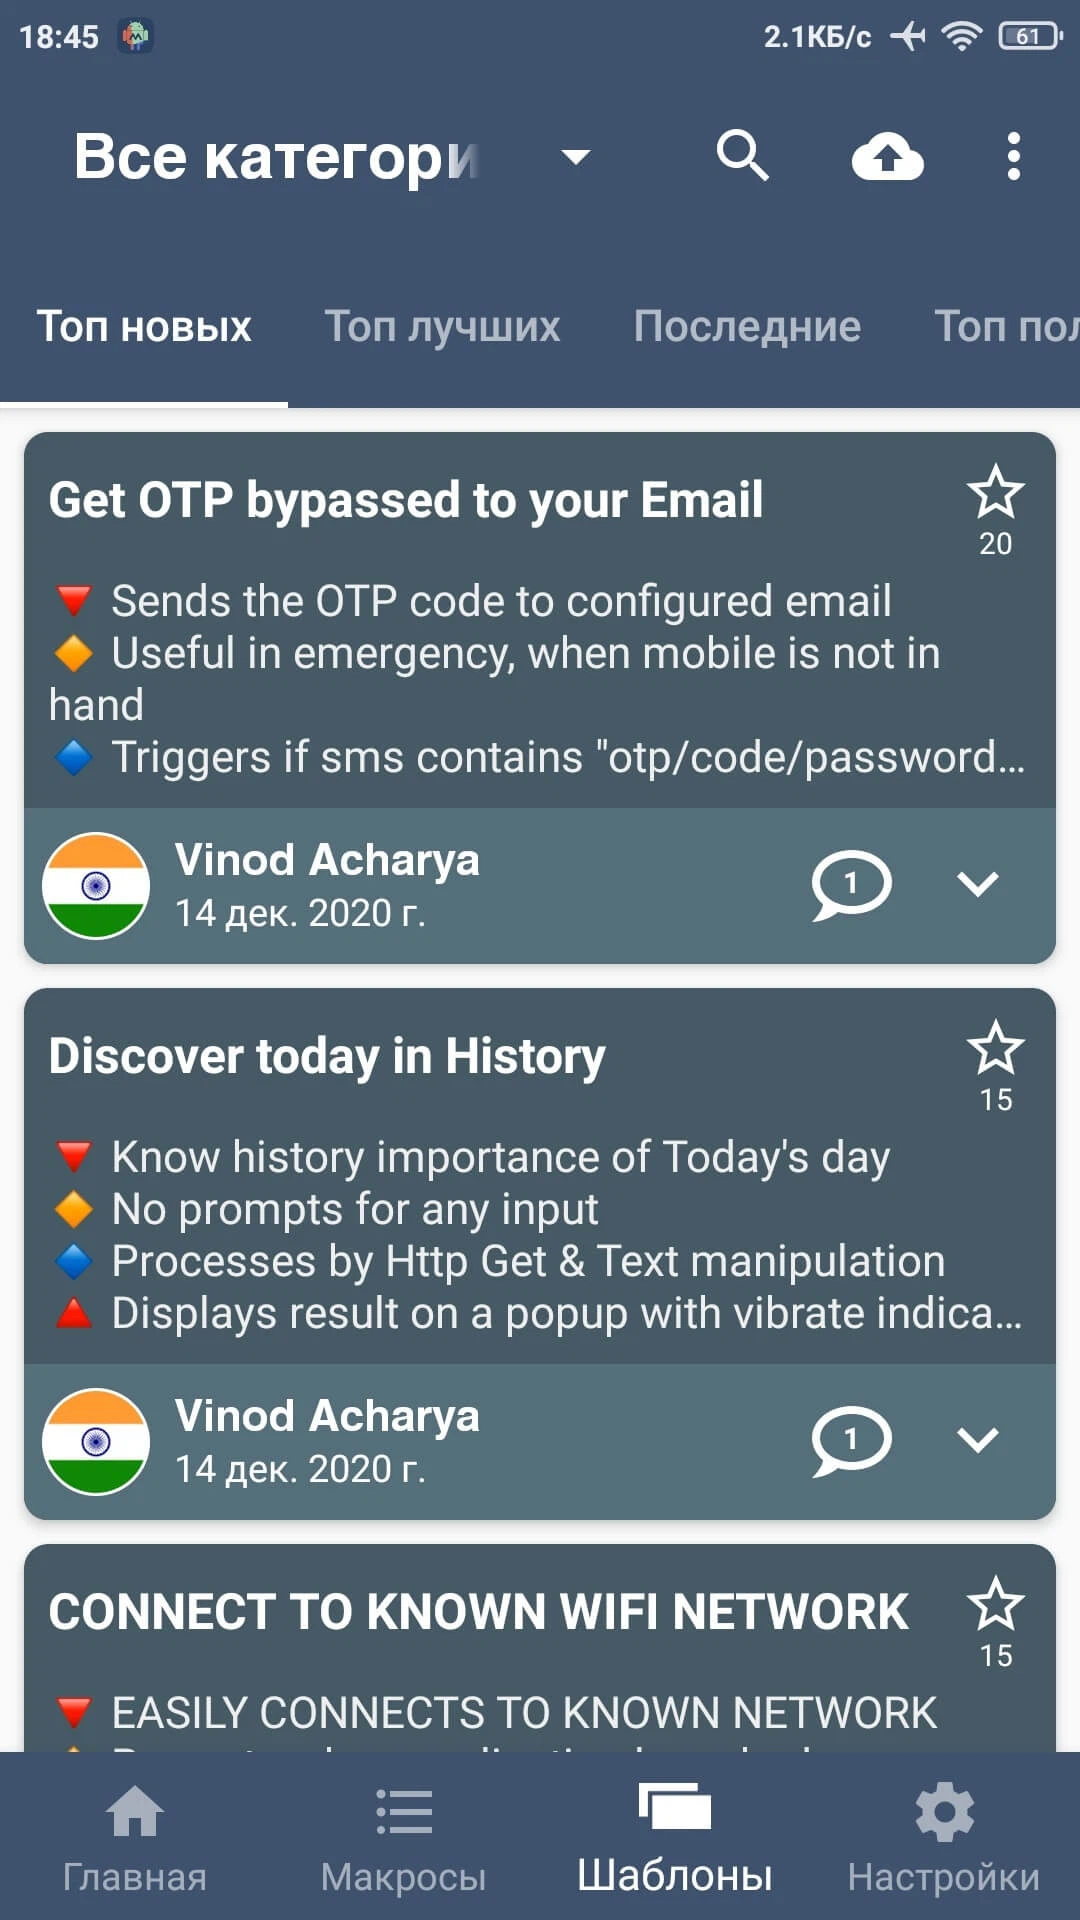
MacroDroid (Pro) - Создавайте и планируйте задачи с большим выбором возможностей. Воспользуйтесь простым интерфейсом и логическим пошаговым процессом управления. Приложение включает в себя множество встроенных и созданных пользователями шаблонов, демонстрирующих его мощь и гибкость применения. Пользовательские шаблоны могут быть использованы без изменений либо могут быть легко настроены под ваши потребности.
Несколько примеров сценариев макросов:
- Автоматический ответ на СМС спец. формата с текущим местоположением;
- Включение Wi-Fi при запуске конкретного приложения (и его выключение при закрытии этого приложения);
- Настройка устройства с помощью меток NFC (включение bluetooth, установка уровня громкости и т.п.);
- Произнести текущее время при нажатии на кнопку питания (не вынимая устройство из кармана).
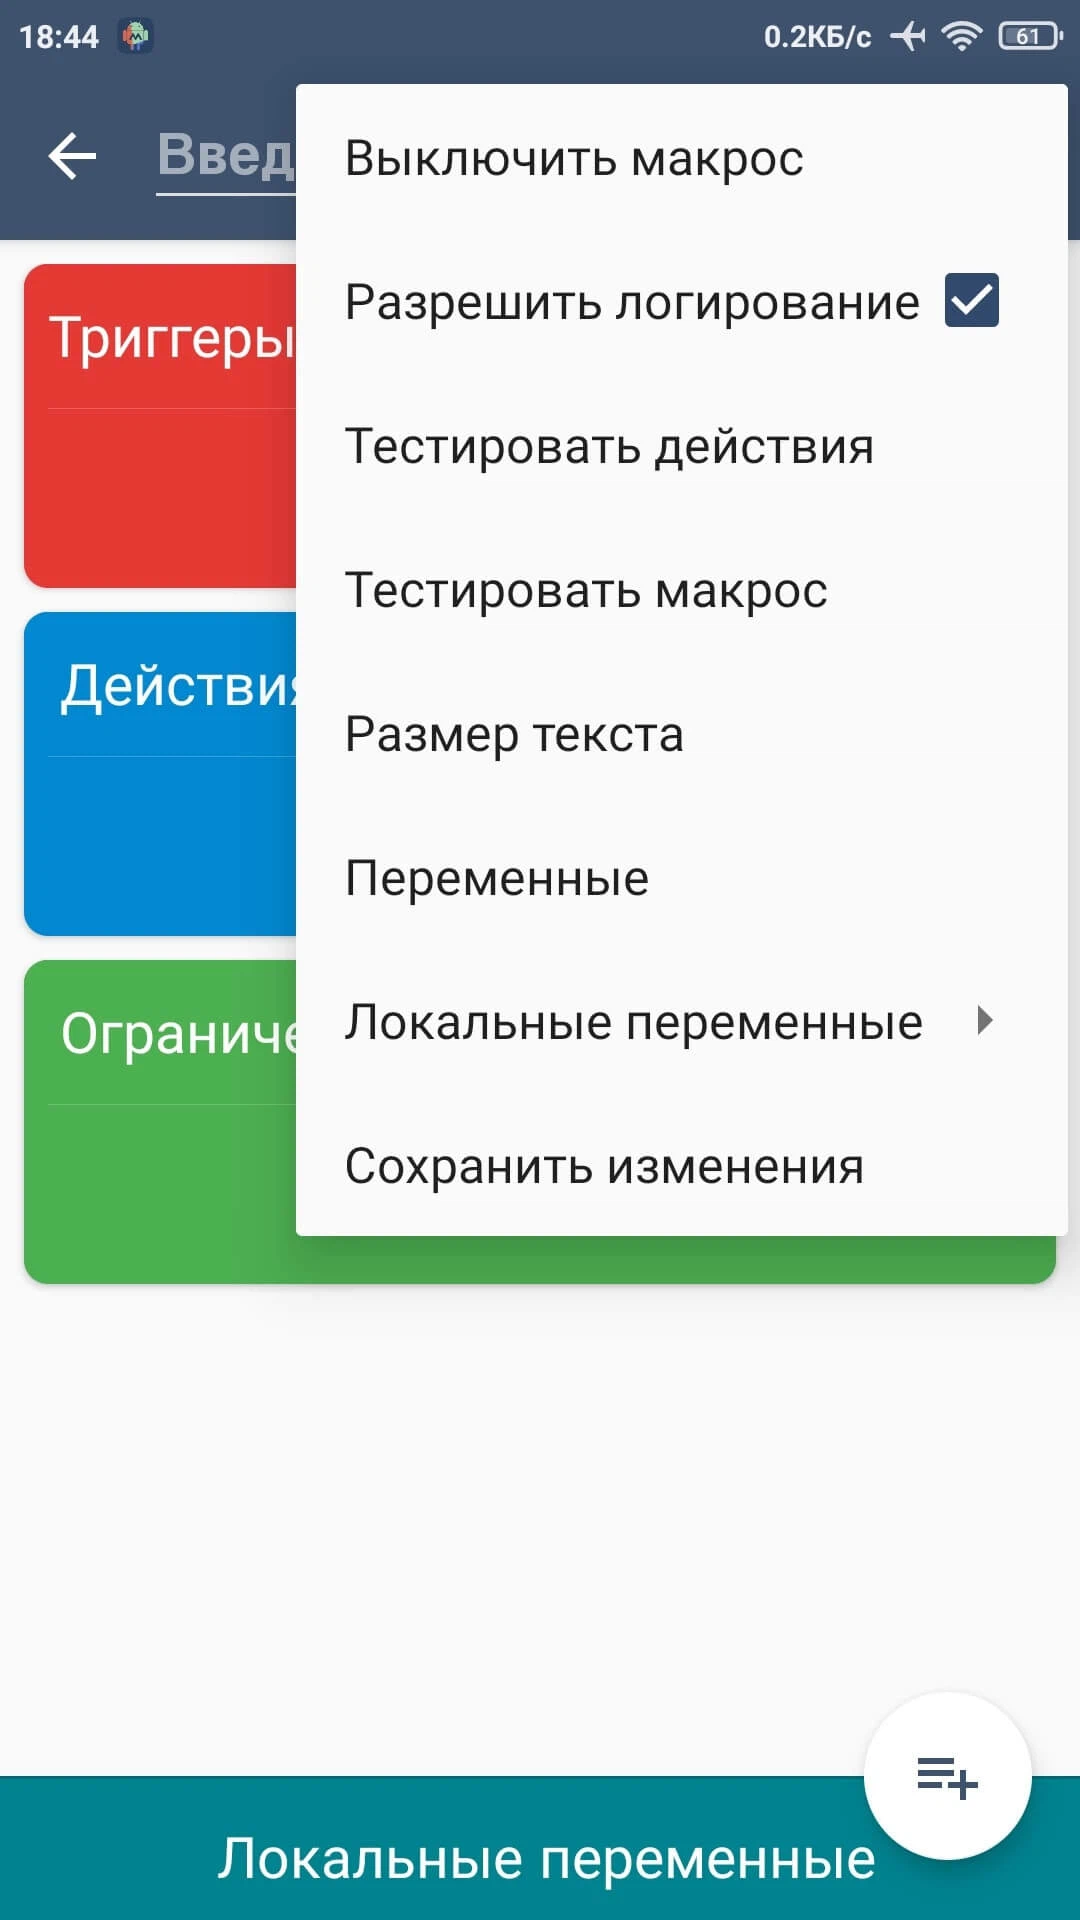
Как создать свой макрос:
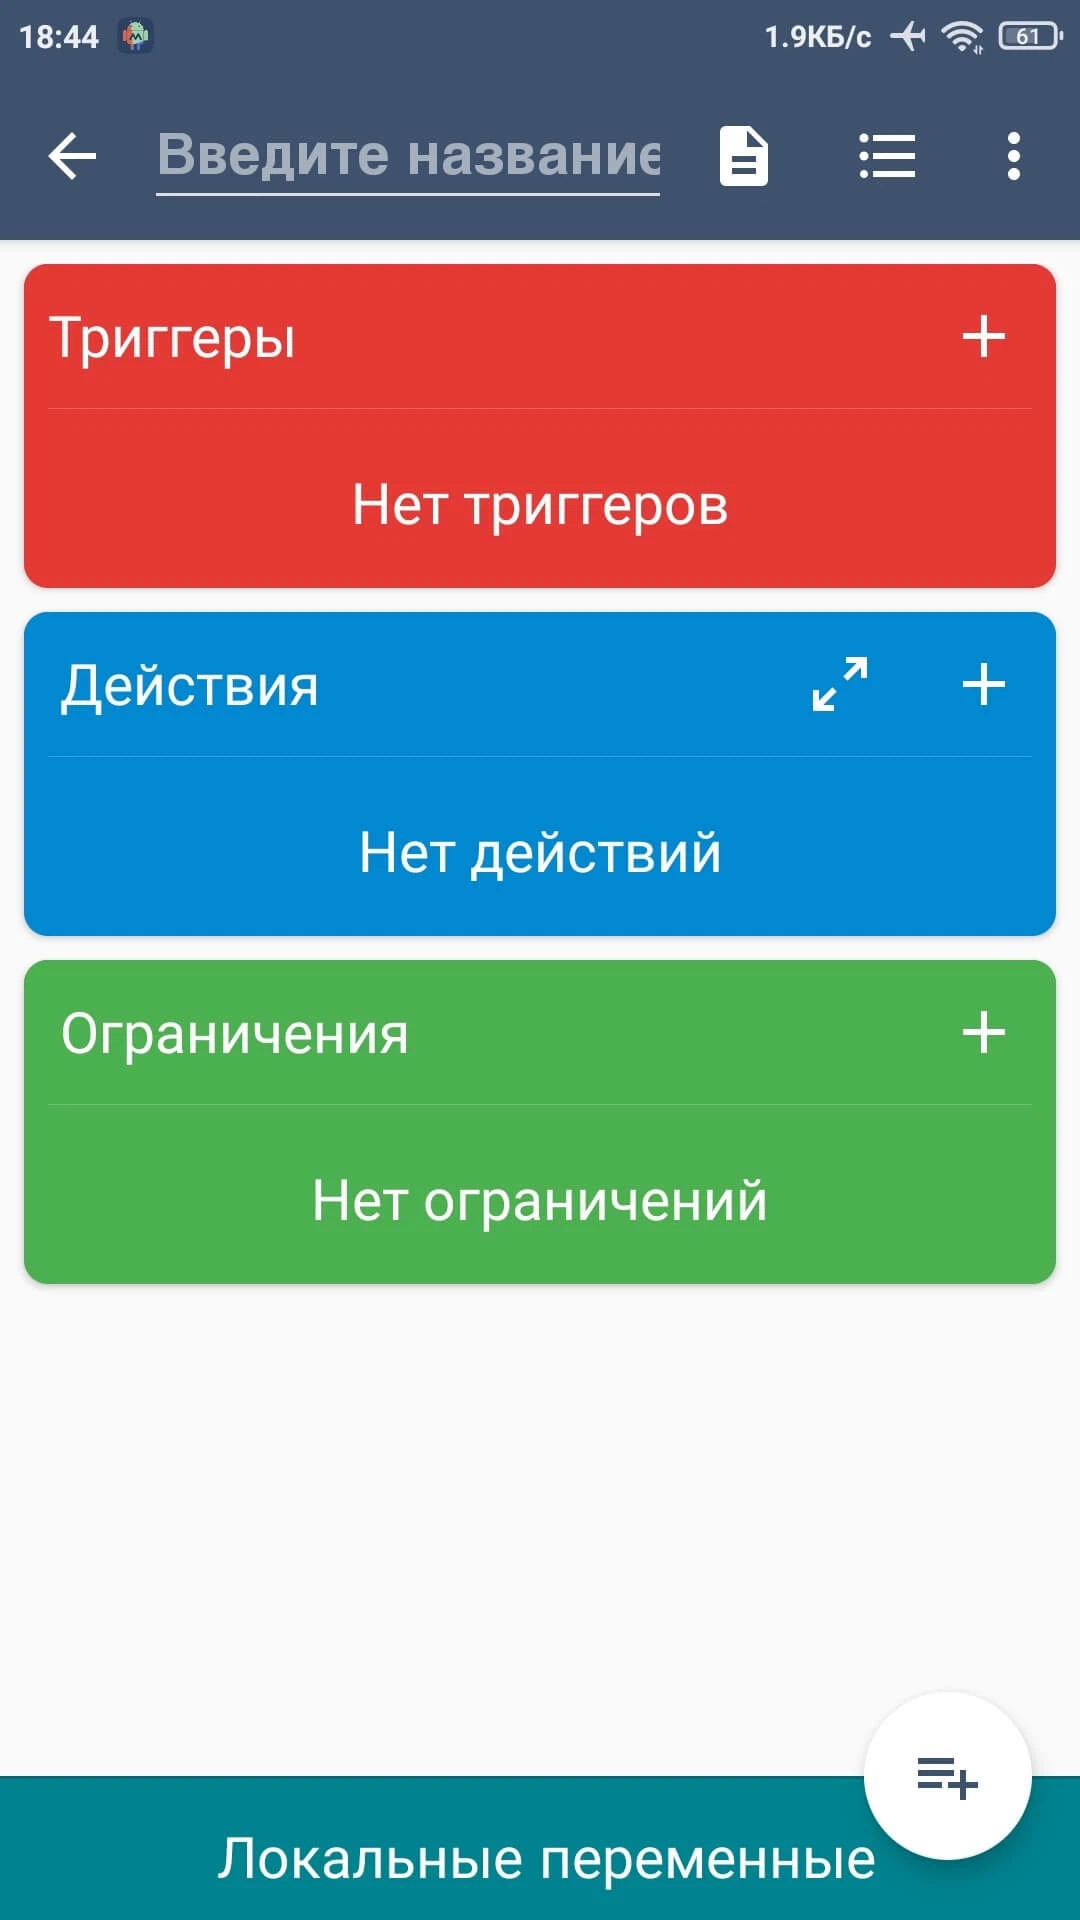
- Нажмите 'Новый макрос';
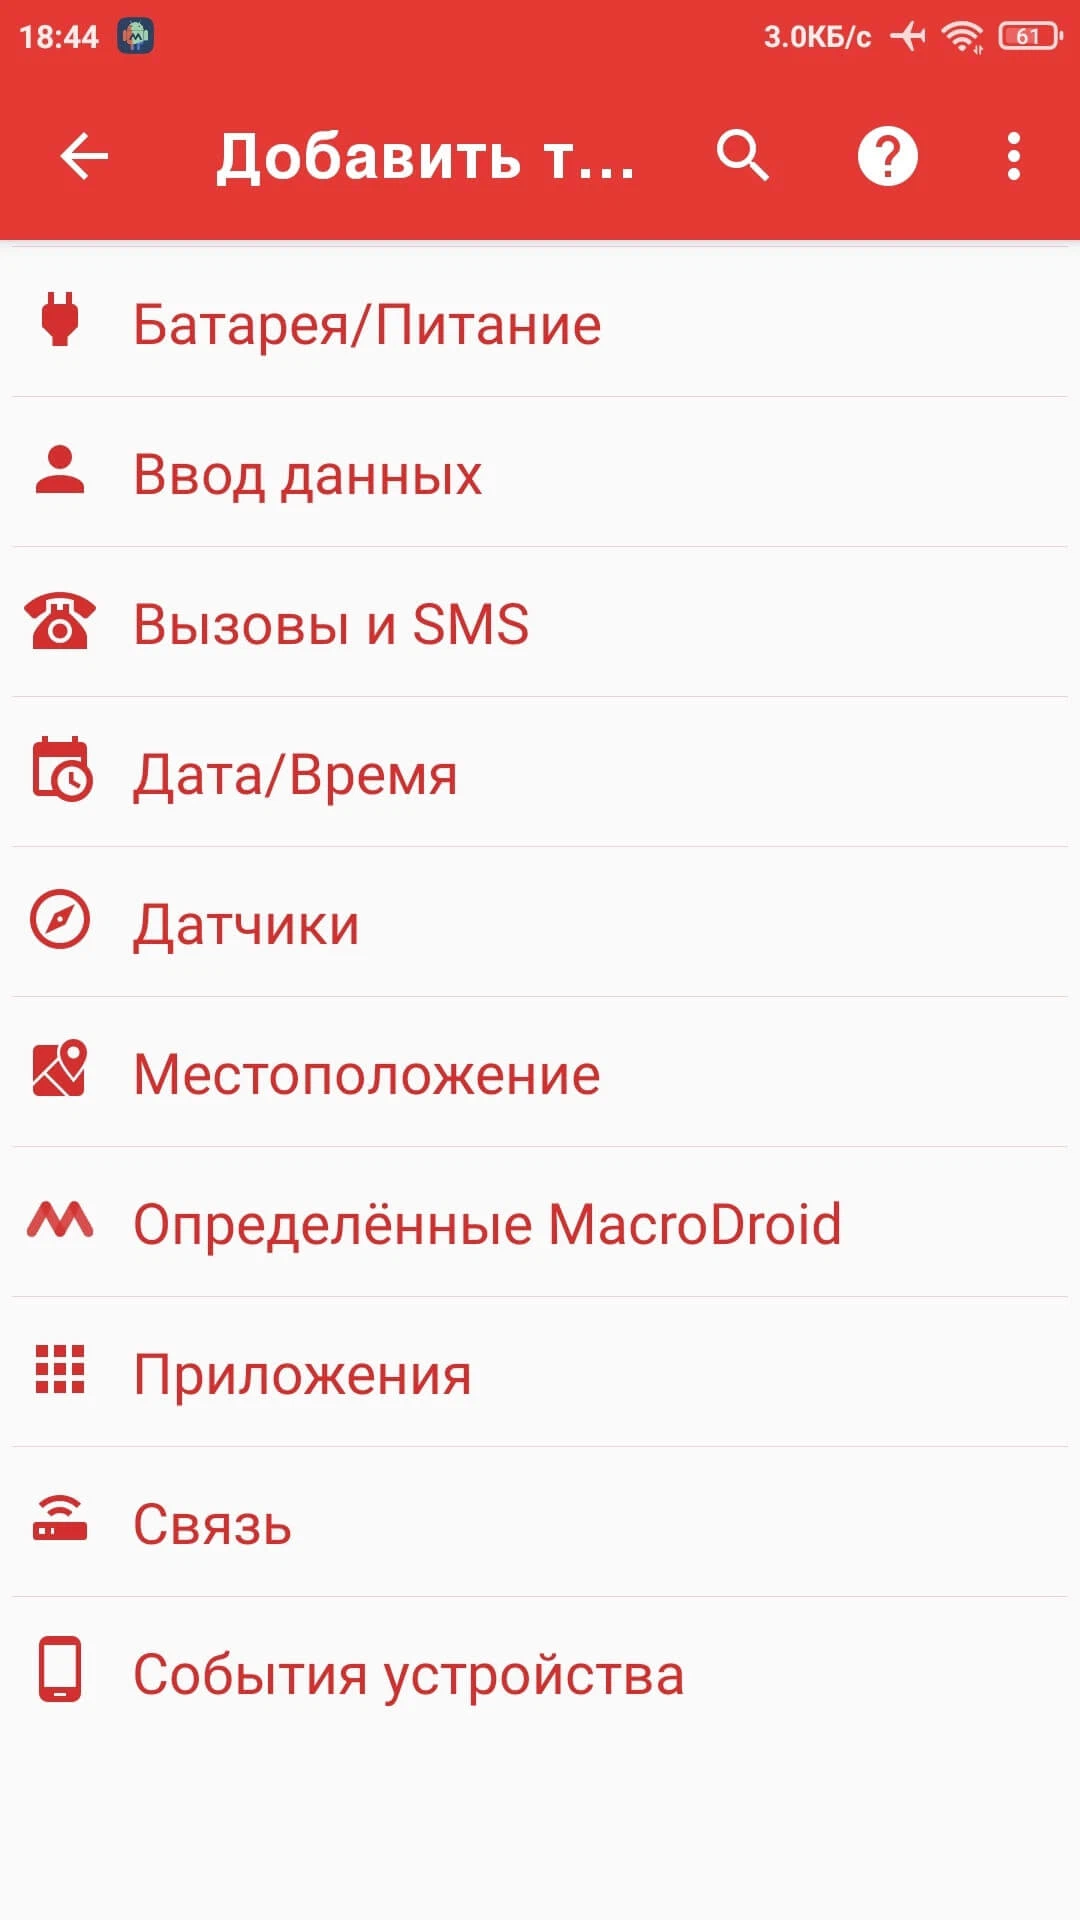
- Выберите триггер из списка (например уровень заряда батареи);
- Настройте параметры в триггере (например, Заряд батареи < 10%);
- Выберите действие из списка (например Настройка Wi-Fi);
- Настройте параметры действия (например, Отключение Wi-Fi);
- Добавьте ещё действия, при необходимости;
- Добавьте ограничения из списка, при необходимости (например День недели);
- Настройте ограничение (например "в субботу и воскресенье");
- Задайте название и категорию макроса.
Особенности модификации (от FuRReX):
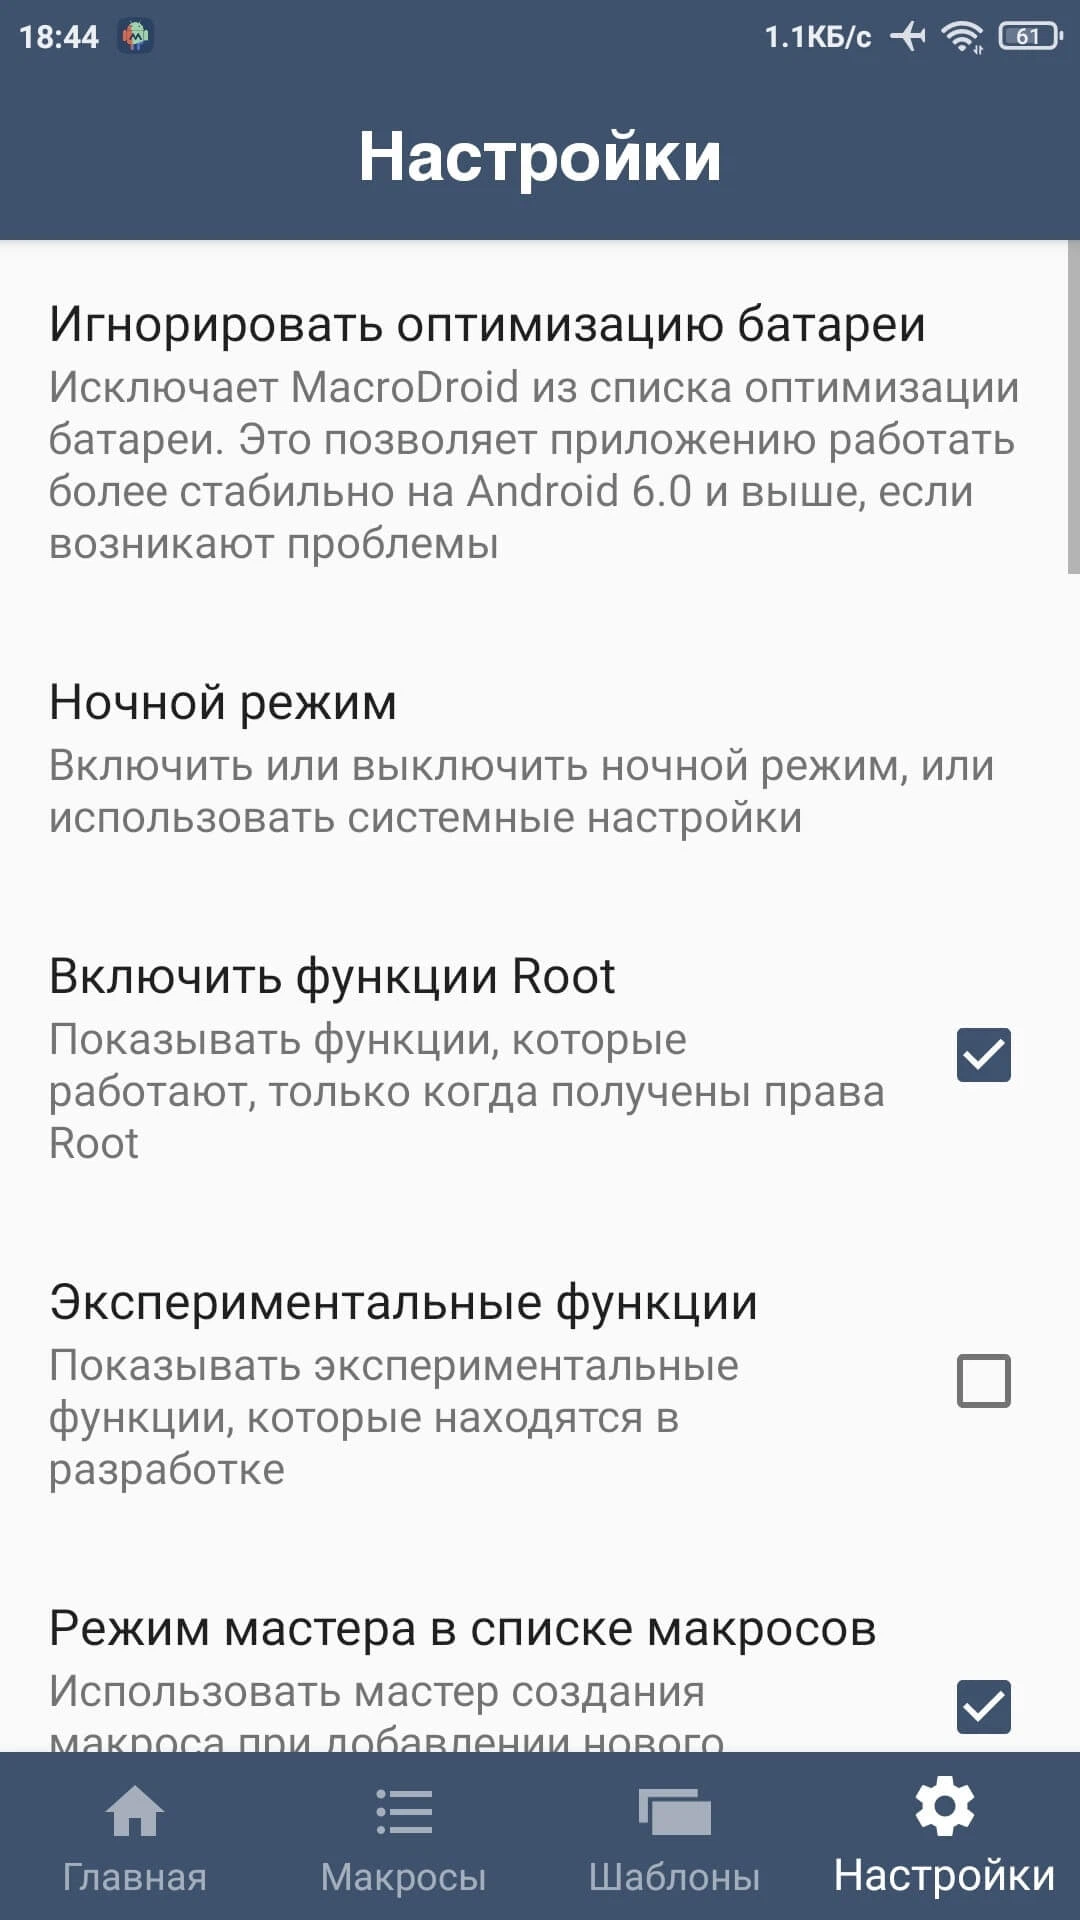
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.


MacroDroid v6.0.11 (Pro) (ARMv7)
apk
77.15 Mb
484
Версия 6.0.11 (800000011)
Архитектура ARMv7
OS(MIN) Android 6.0+ (API 23)
VirusTotal
09.10.2026, 15:02
Файл
macrodroid_v6_0_11_b800000011_gp_arm7_modded_opt_kill.apk
Имя
MacroDroid
Пакет
com.arlosoft.macrodroid
MD5
600a6a65fdd587e05f11ca67c1b94f95
SHA-1
80a957dc46727b4fd9c7b8815c5e0fc3a7fdf0d3
SHA-256
31ddd2de4eda18a05ac5d061fa55f45e26714c64d2acad06b3607ab38a6c5957
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
59
MacroDroid v6.0.11 (Pro) (ARM64)
apk
83.12 Mb
125
Версия 6.0.11 (900000011)
Архитектура ARM64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
09.10.2026, 15:16
Файл
macrodroid_v6_0_11_b900000011_gp_arm64_modded_opt_kill.apk
Имя
MacroDroid
Пакет
com.arlosoft.macrodroid
MD5
264c515f3bd9186dbd01e09ecea3ae2a
SHA-1
0ebd5fe99351cb052e52b38b5883b3286bfb1290
SHA-256
675556896293a1cb6123cf00ec5c779a38a04fe29507540690507b2e07c504b7
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
54