

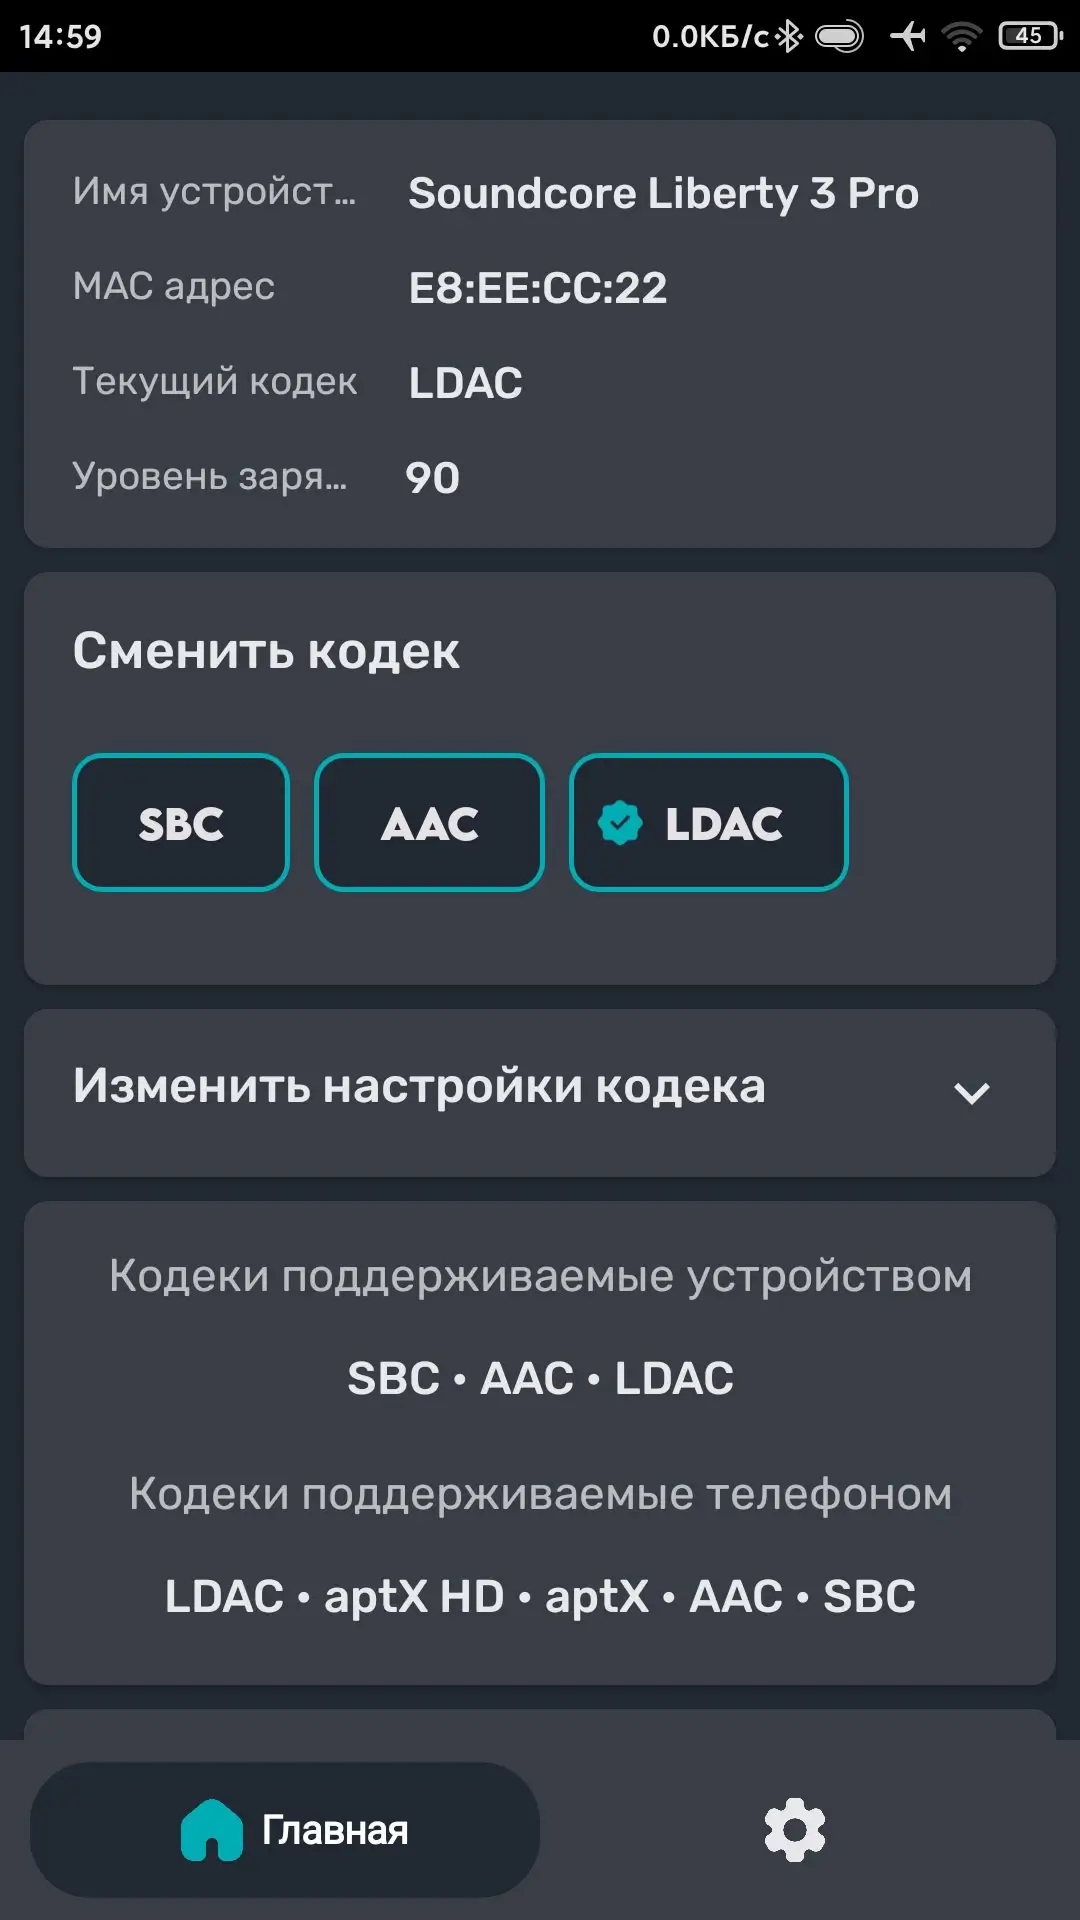
Bluetooth Codec Changer (Premium) - Позволит значительно улучшить чёткость передачи звука и снизить задержку воспроизведения bluetooth-гарнитуры благодаря детальной настройке кодеков. Приложение имеет простой и интуитивно понятный интерфейс. Вы легко найдёте все необходимые функции и настройки, благодаря простой компоновке и удобной навигации. Это приложение доступно для большинства мобильных и bluetooth-устройств, поддерживает все bluetooth кодеки и имеет поддержку тёмного режима.
Особенности приложения:
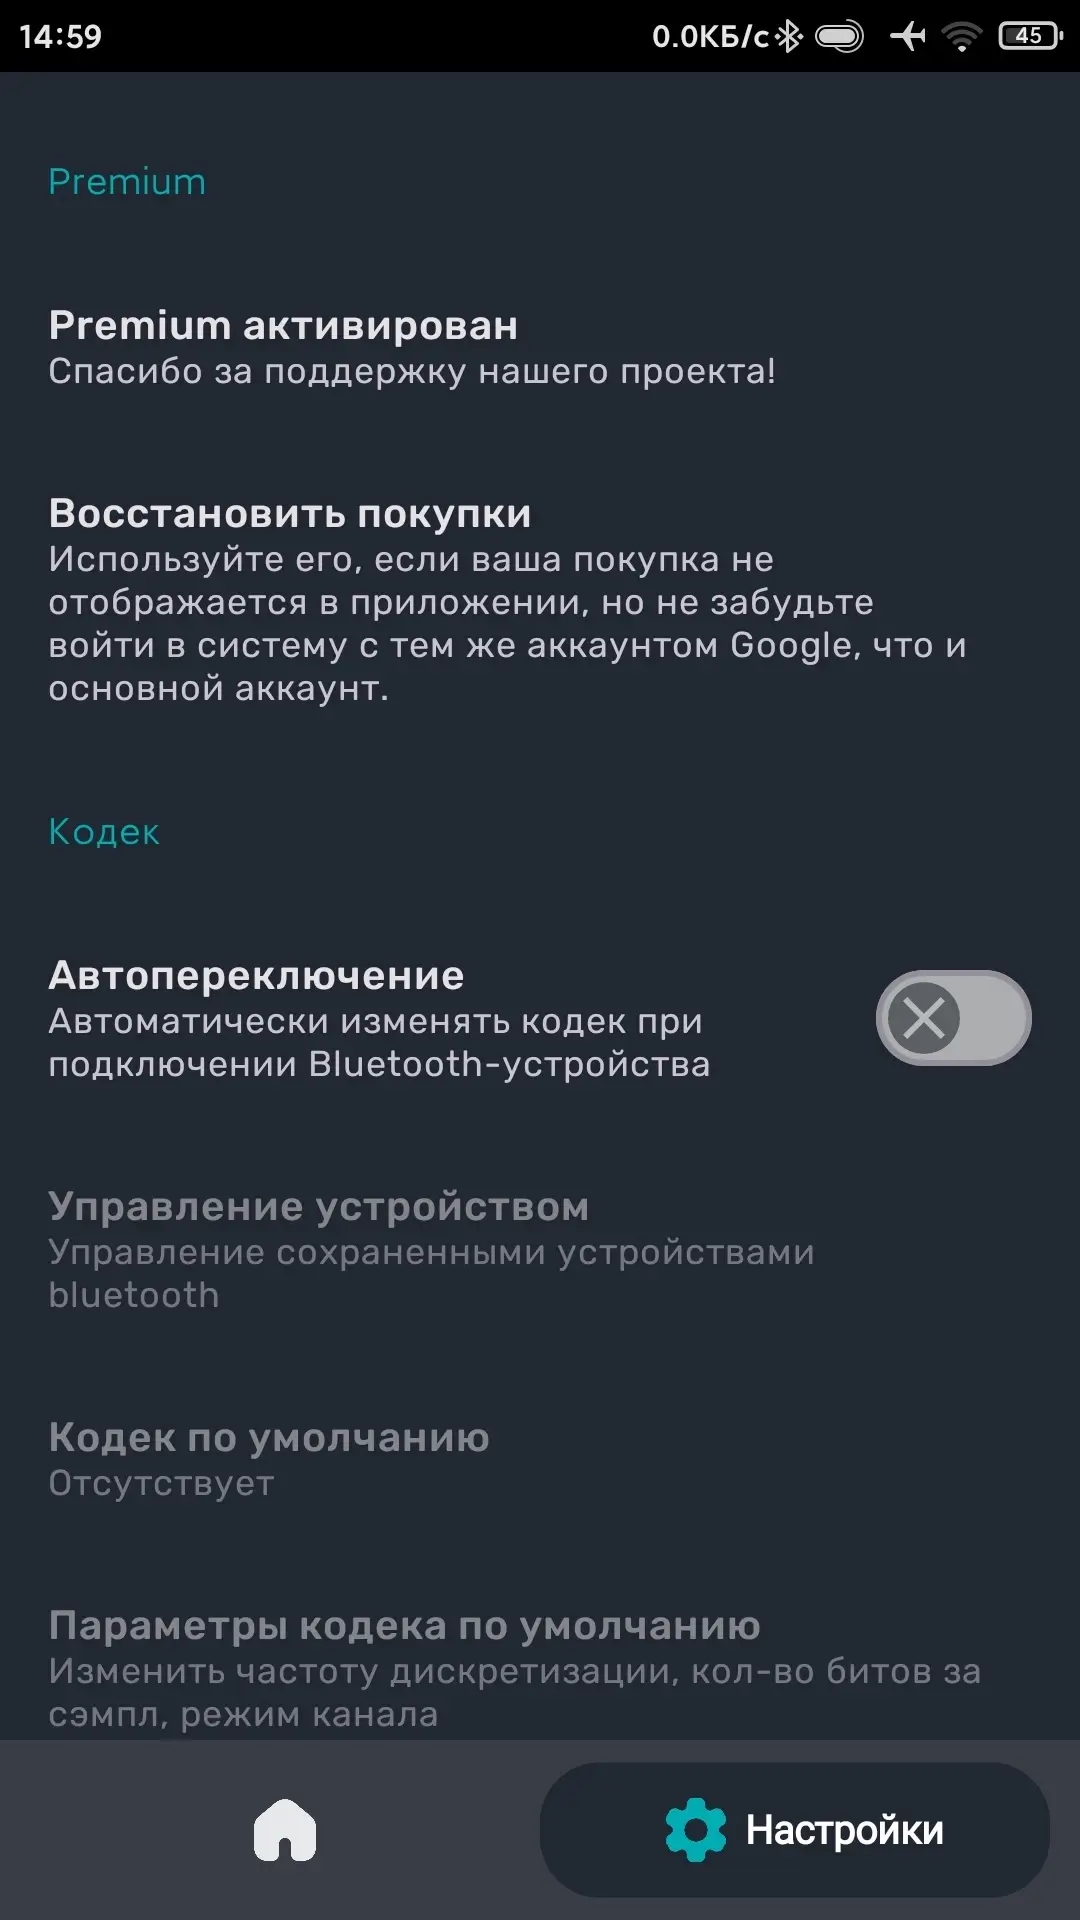
- Одной из ключевых особенностей приложения является возможность автоматического переключения. Когда вы подключаете своё bluetooth устройство, оно автоматически переходит на выбранный вами кодек. Это упрощает процесс и позволяет быстро настроить наушники в соответствии с вашими предпочтениями;
- Вы сможете легко управлять несколькими bluetooth устройствами. Можно настроить различные кодеки отдельно для каждого устройства и без проблем переключаться между ними. Это особенно удобно, если у вас есть несколько наушников или колонок, и вы хотите выбирать наилучший кодек для каждого из них;
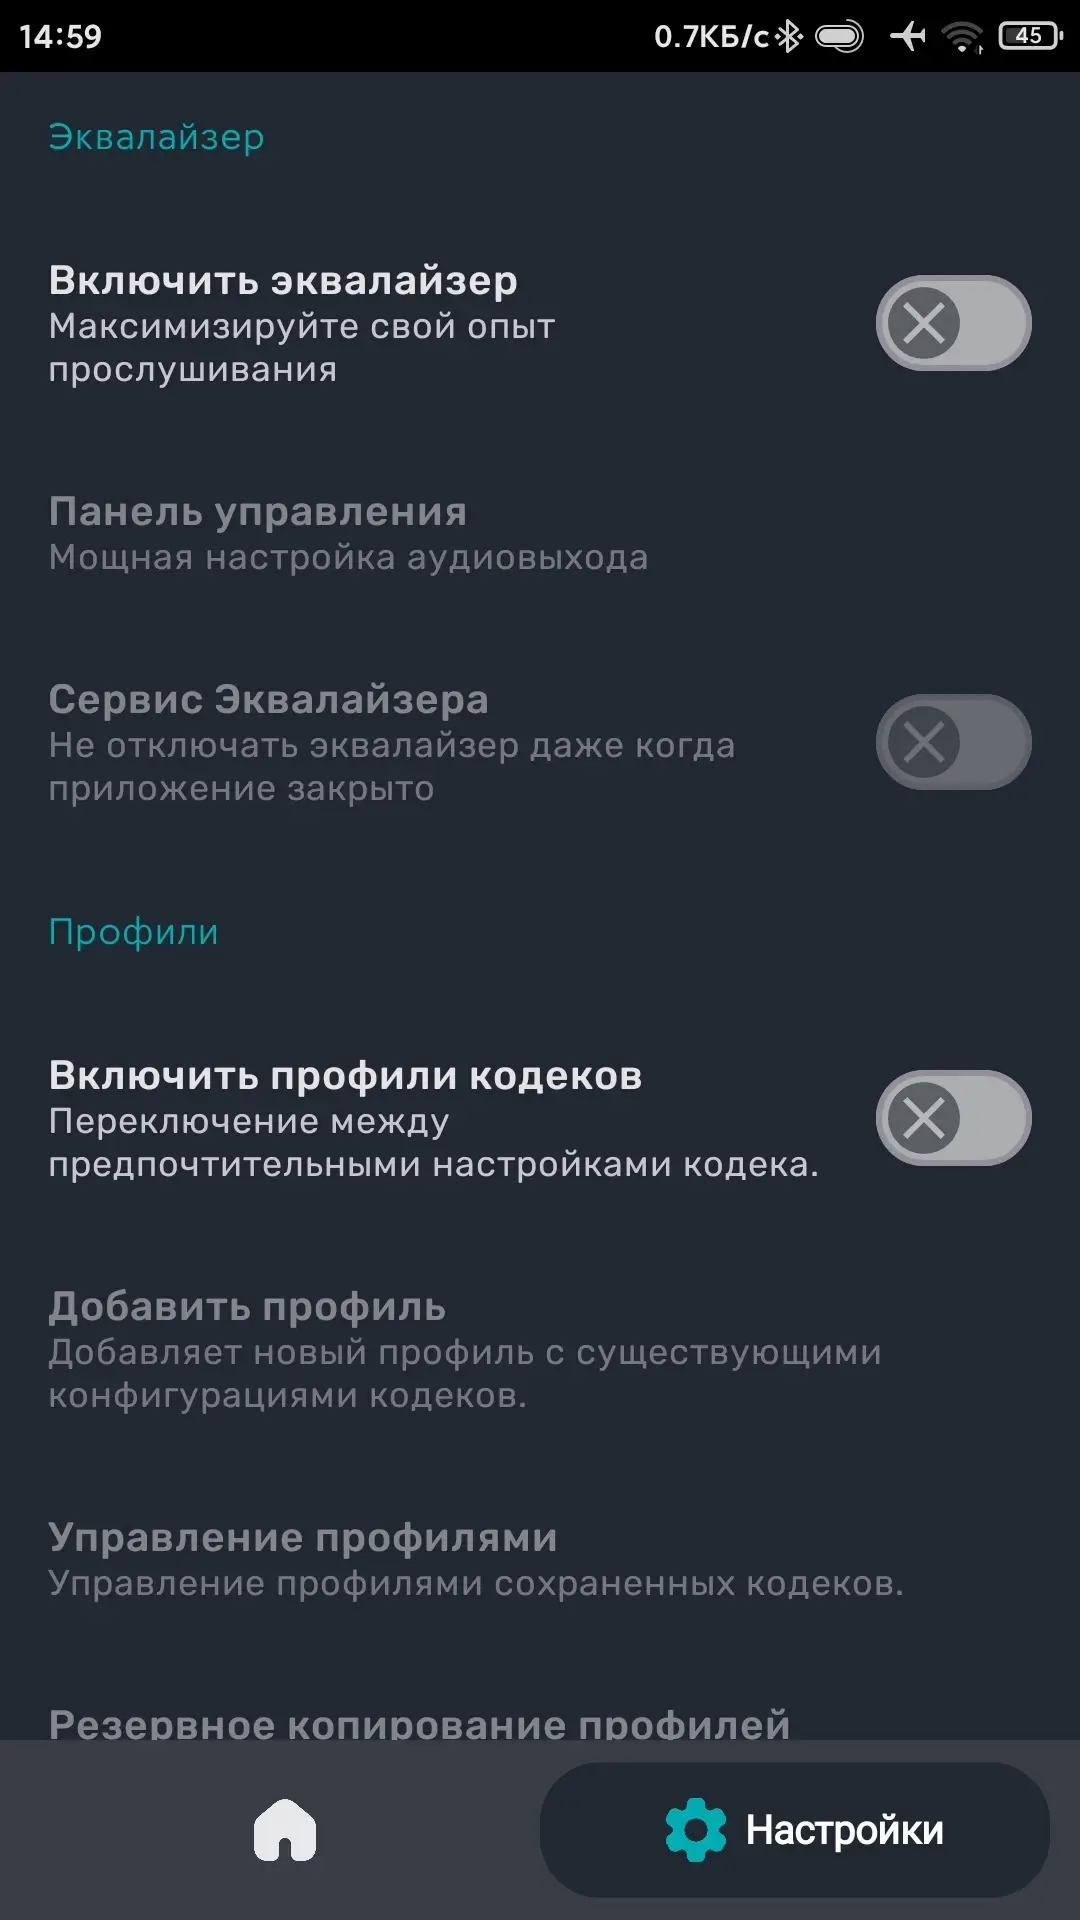
- Приложение поддерживает профили кодеков. Это означает, что вы можете сохранять настройки кодеков и легко переключаться между ними в зависимости от вашего настроения или условий окружающей среды. Например, вы можете использовать один профиль для прослушивания музыки в тихом помещении и другой профиль для просмотра фильмов в общественном транспорте;
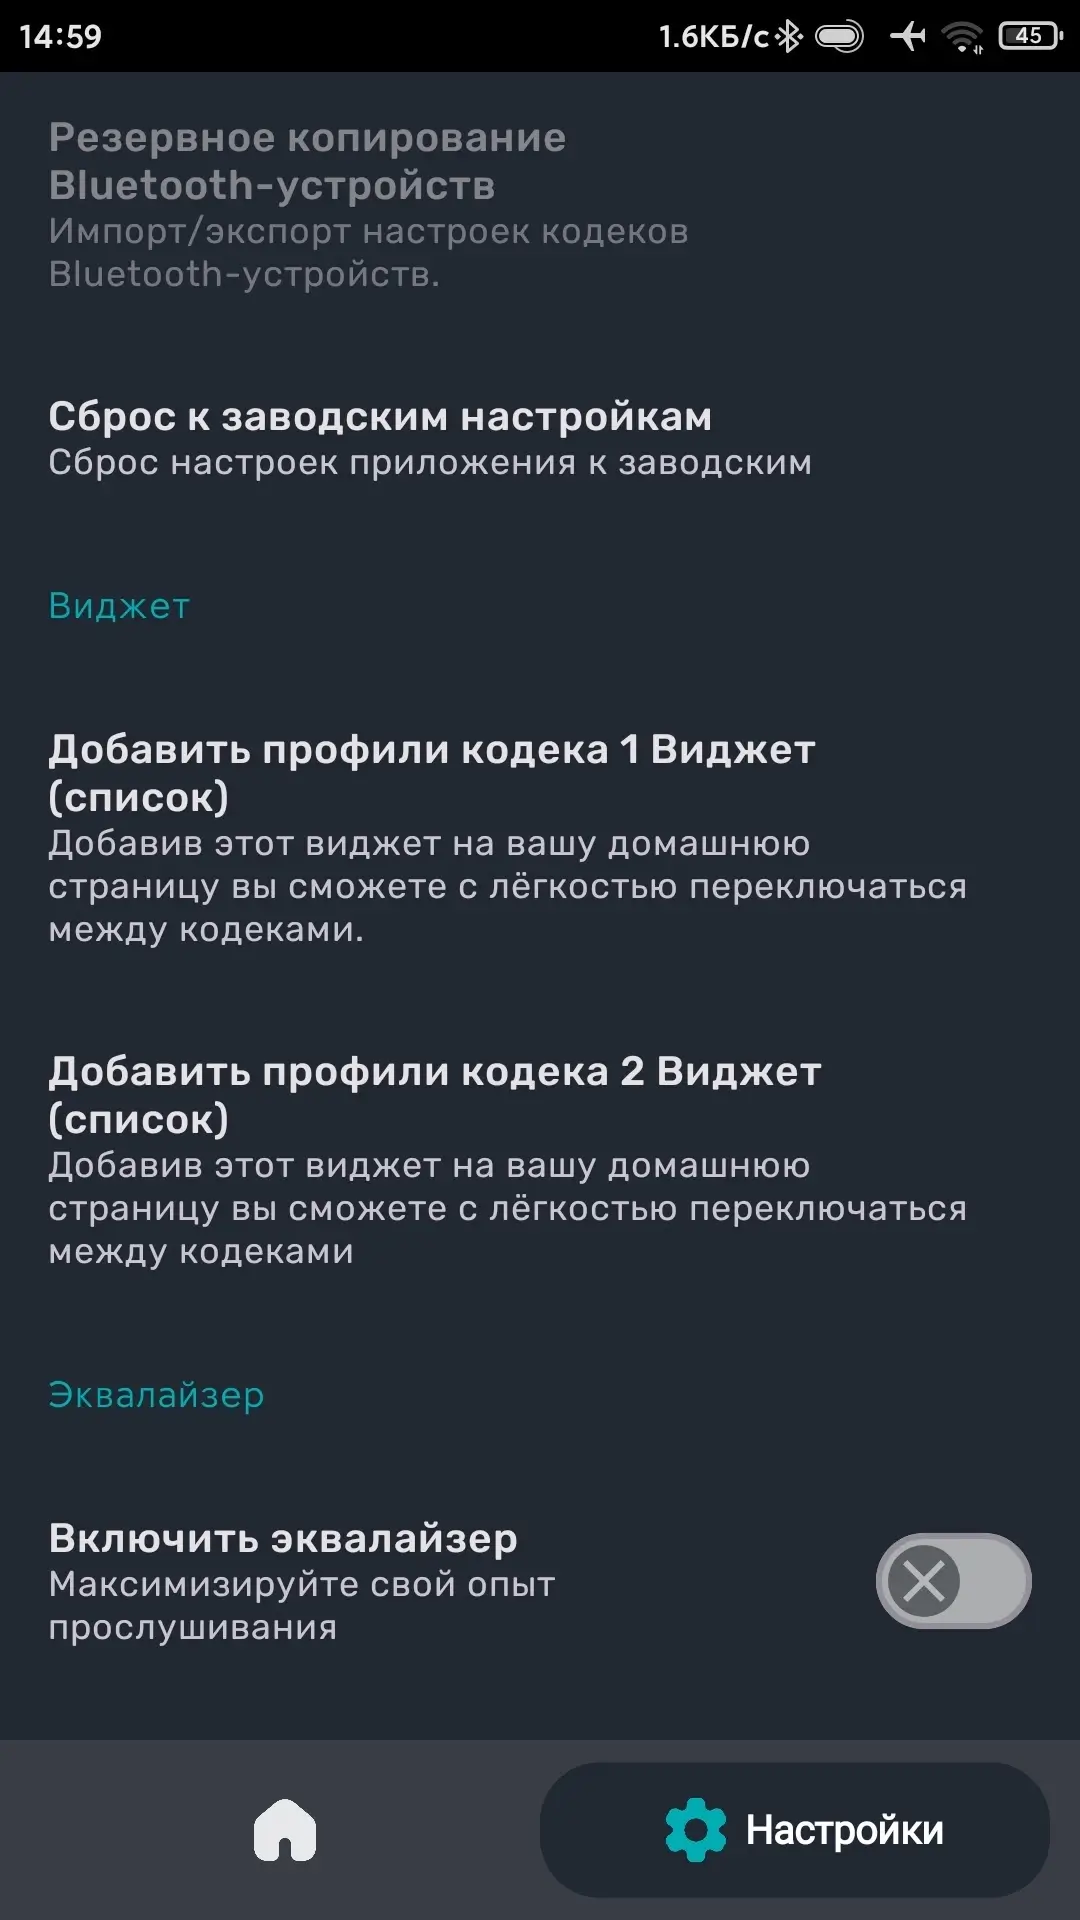
- Благодаря удобным виджетам на главном экране, вы можете быстро переключаться между различными кодеками или профилями кодеков, не заходя в само приложение. Это удобно, если вам необходимо быстро настроить звук или изменить кодек в зависимости от обстоятельств;
- Если вы профессионал в области звука, то вам пригодится мощный эквалайзер. С его помощью вы сможете точно настроить звук в соответствии с вашими предпочтениями. Вы сможете регулировать громкость басов, создавать объёмный звук, настраивать баланс правого и левого звука и многое другое. Это отличный инструмент для тех, кто хочет полностью контролировать звучание своих наушников;
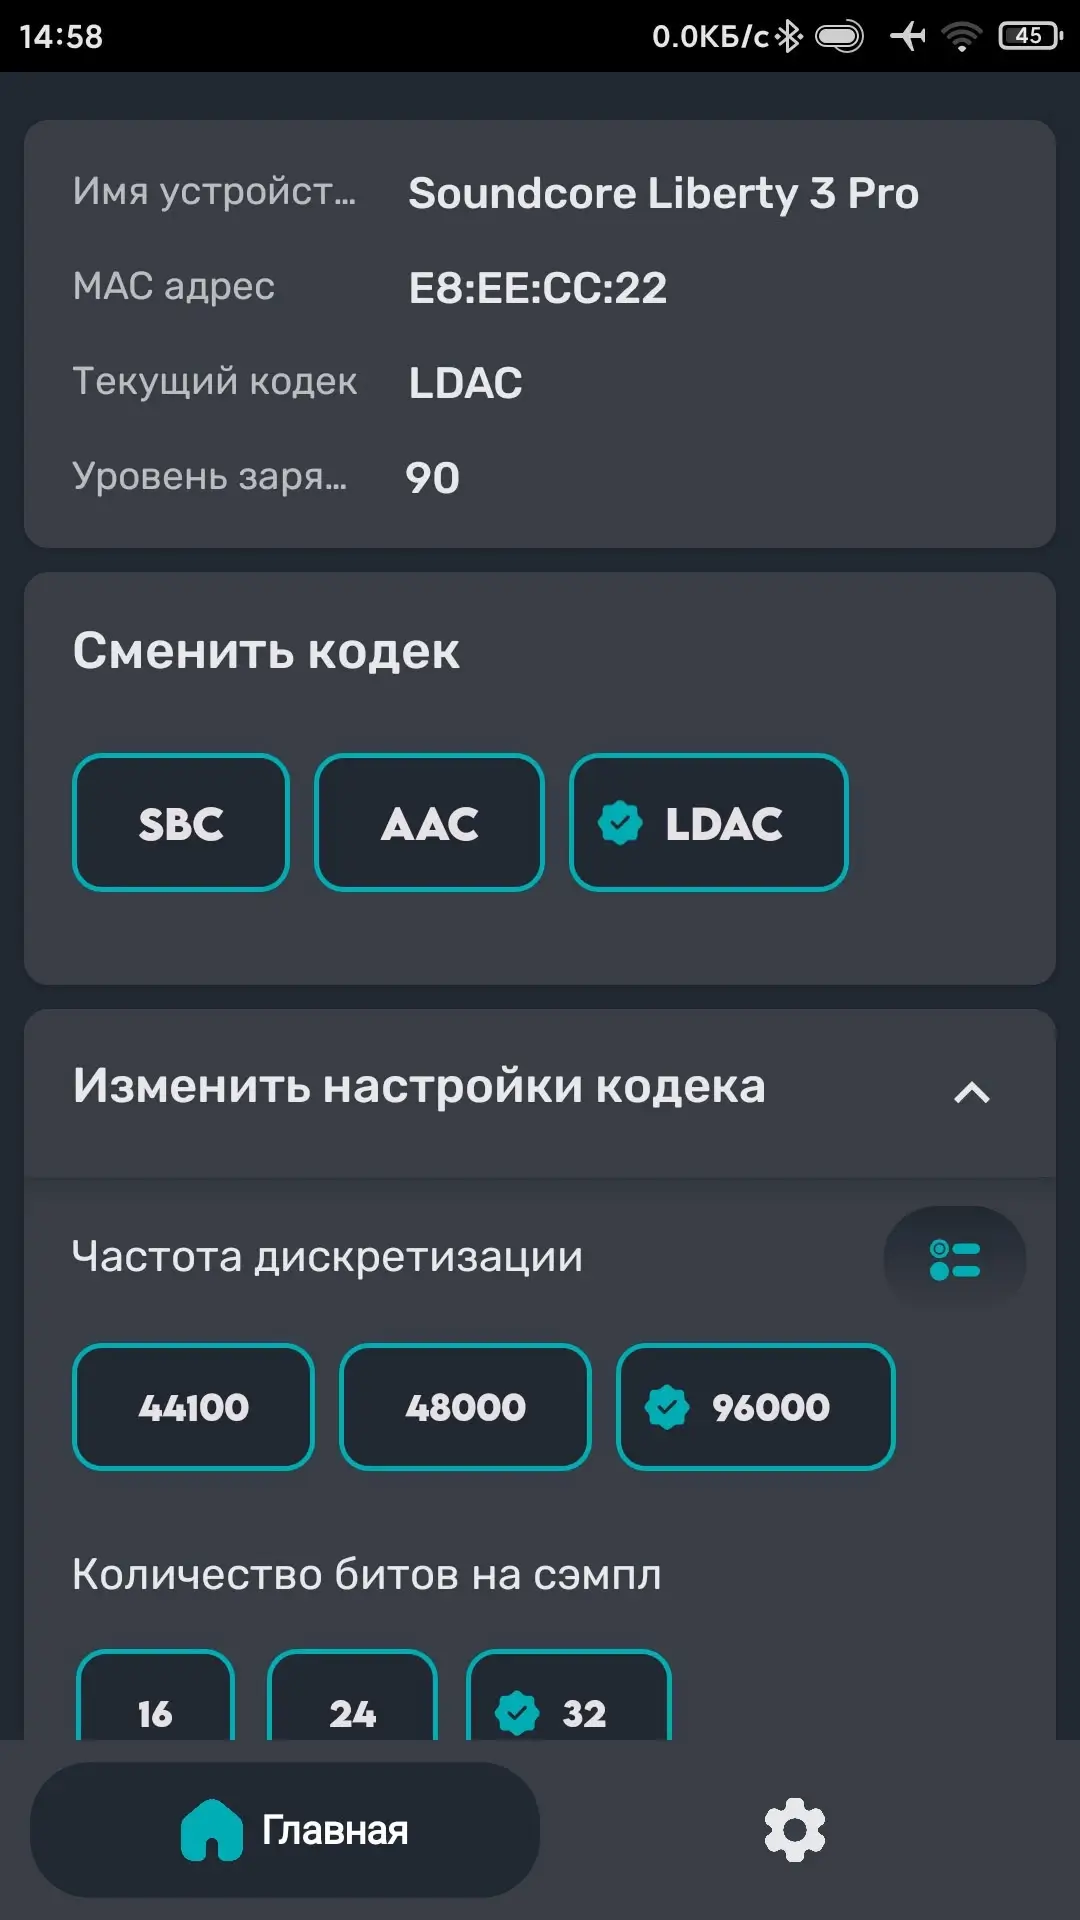
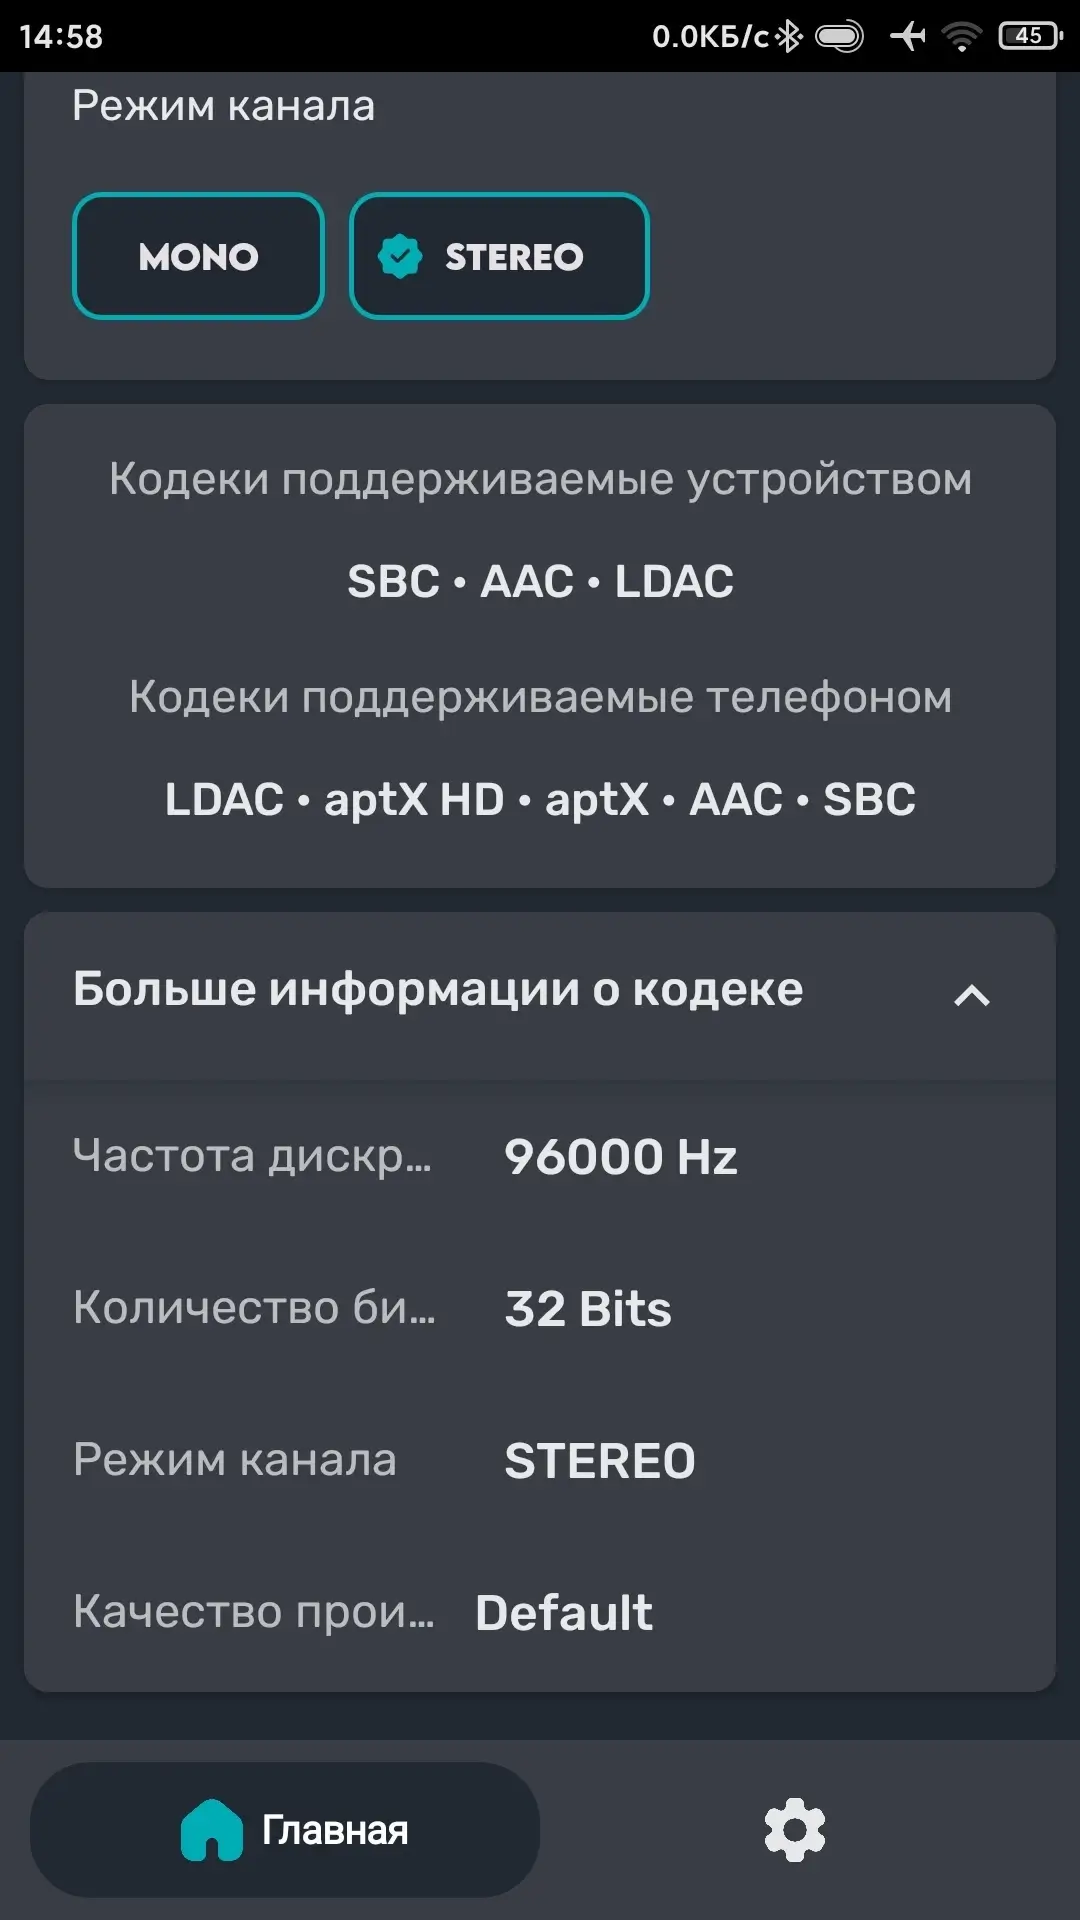
- Если ваша гарнитура поддерживает несколько кодеков, приложение позволит вам переключаться между ними. Вы сможете выбрать кодек, который обеспечивает наилучшее качество звука для вашей конкретной гарнитуры. Кроме того, вы можете легко изменить параметры кодека, такие как частота дискретизации, количество бит на сэмпл и режим канала;
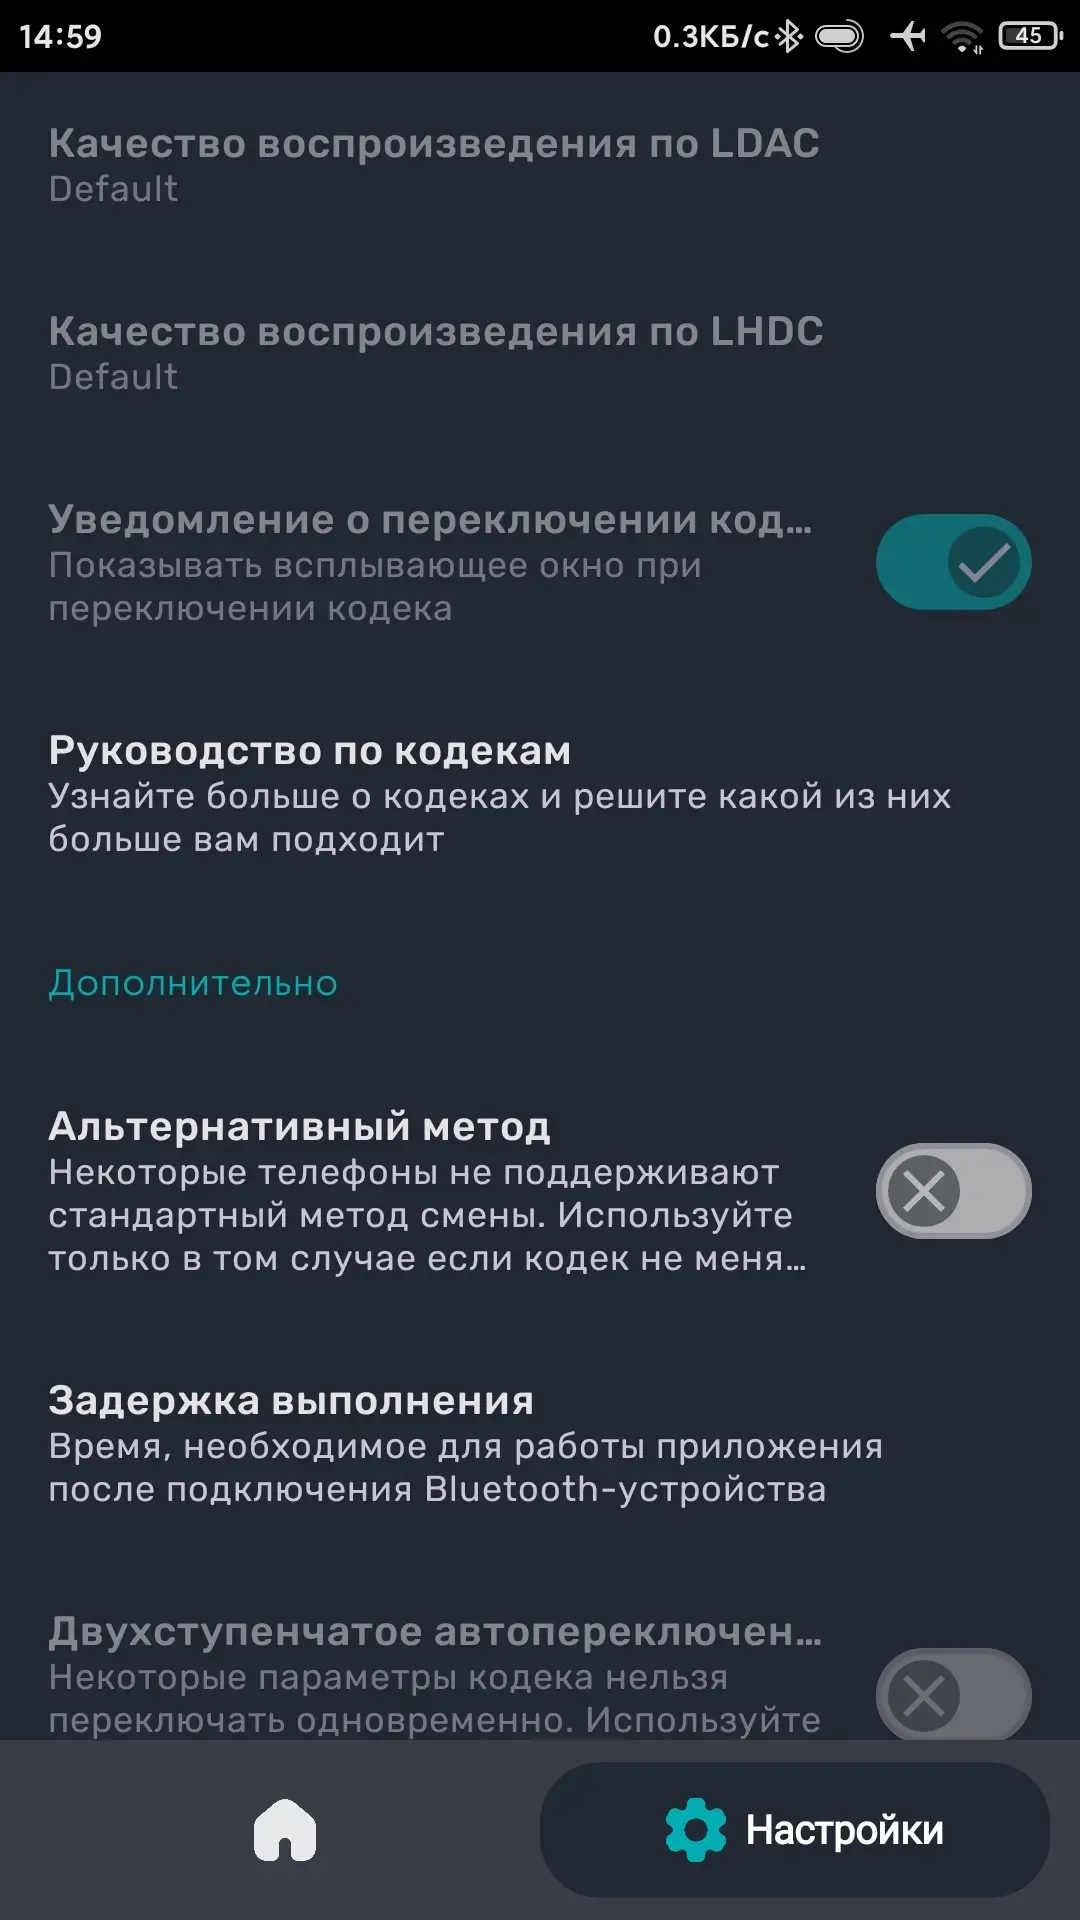
- Если вы используете LDAC / LHDC, приложение предложит вам контроль качества воспроизведения. Вы сможете легко настроить параметры, чтобы получить наилучшее качество звука от своего bluetooth устройства;
- Приложение также предоставляет полную информацию о кодеках. Вы сможете узнать о всех кодеках, поддерживаемых вашим bluetooth устройством, а также о тех, которые поддерживает ваше мобильное устройство. Вы сможете следить за текущими кодеками и параметрами кодеков, состоянием батареи вашего bluetooth устройства и многим другим.
Теперь вы сможете получить максимальное удовольствие от прослушивания музыки или просмотра фильмов с bluetooth наушниками. Вы сами сможете оптимизировать звук и создать идеальное звуковое пространство в соответствии с вашими предпочтениями и условиями.
Особенности модификации (от FuRReX):
- Premium разблокирован;
P.S. Пропустите приветственное окно о премиуме при первом запуске приложения - Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Bluetooth Codec Changer v2.4.0 (Premium)
apk
12.76 Mb
141
Версия 2.4.0 (1120)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 10.0+ (API 29)
VirusTotal
07.09.2026, 20:55
Файл
bluetooth_codec_changer_v2_4_0_uni_modded_s.apk
Имя
Bluetooth Codec Changer
Пакет
com.amrg.bluetooth_codec_converter
MD5
afc5224ce11fb18a53e3e1c932ec5d41
SHA-1
3008b2053ef18ac37d77bea30fc5f74e2143bccf
SHA-256
c0bd95b77a821c9c33d1181d1fbc28c08f06198f0e53a8f45da06964987c5aa5
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
66