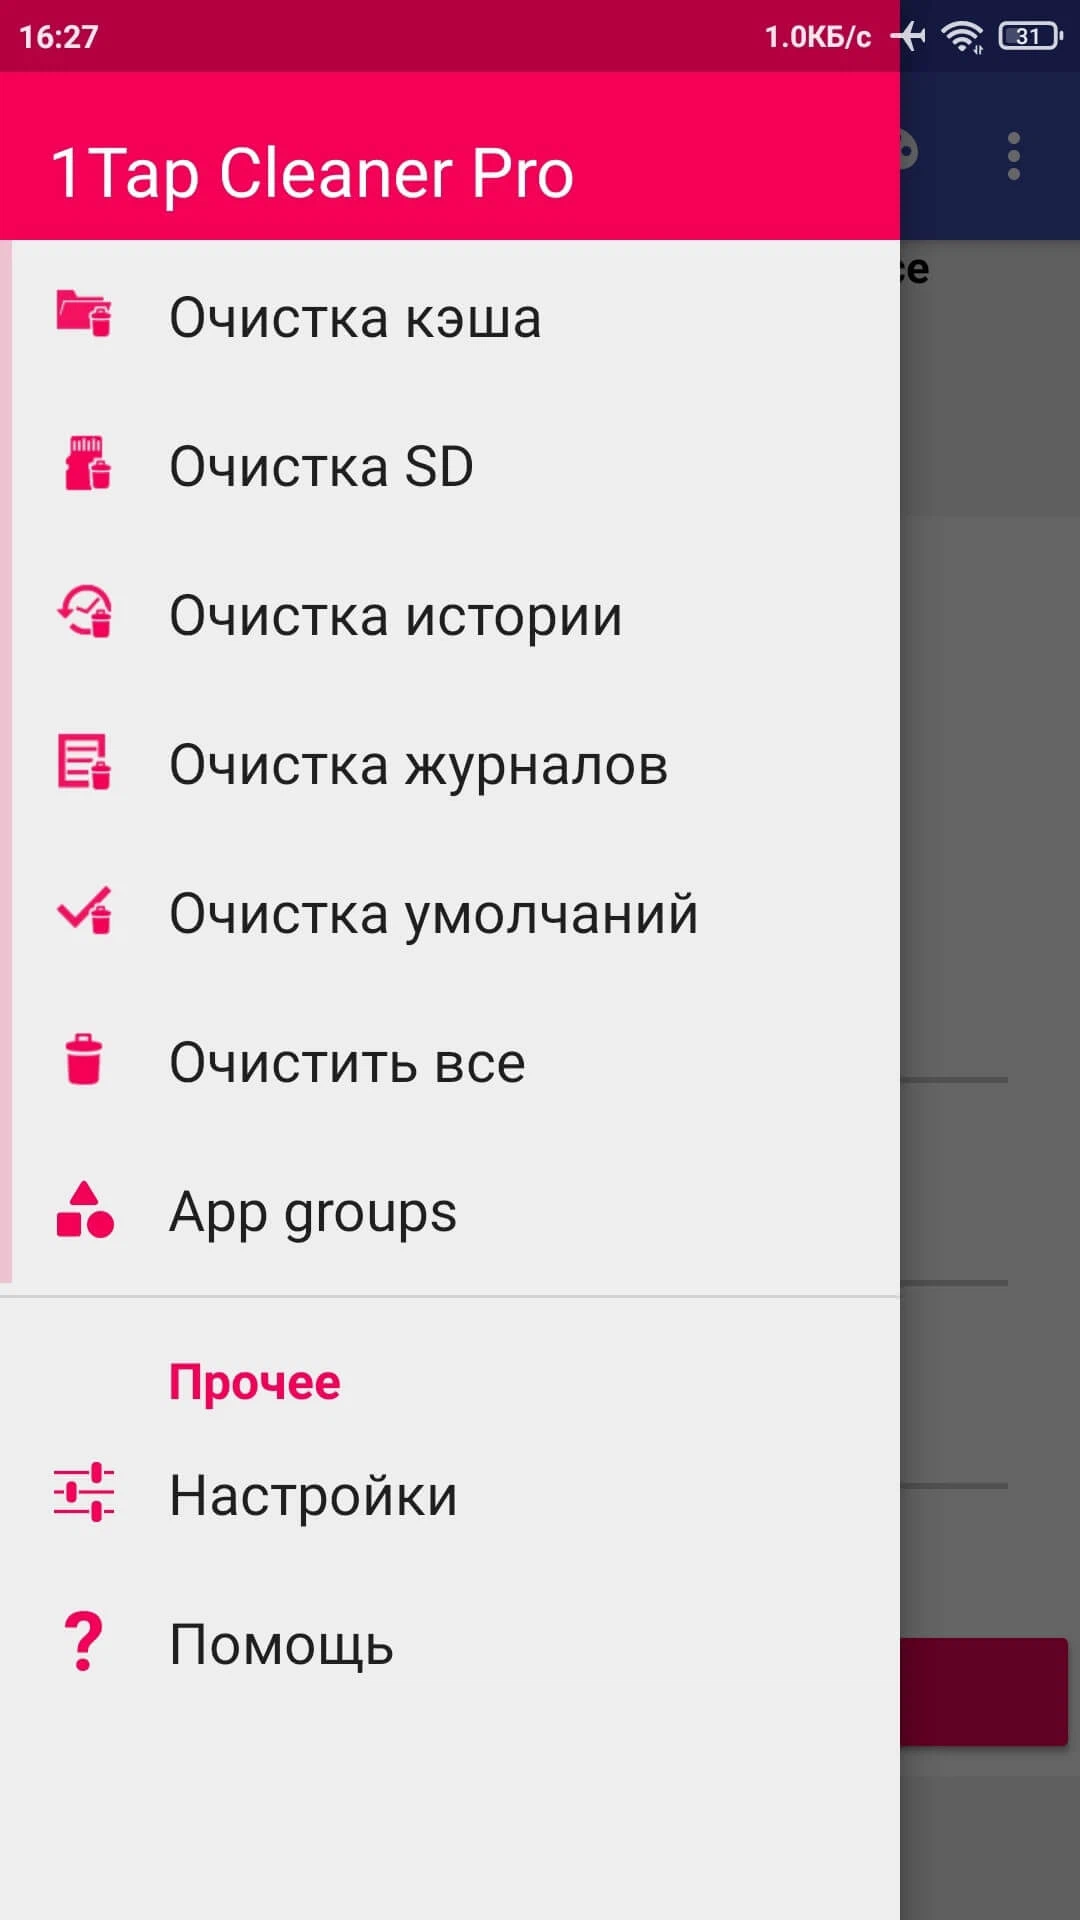
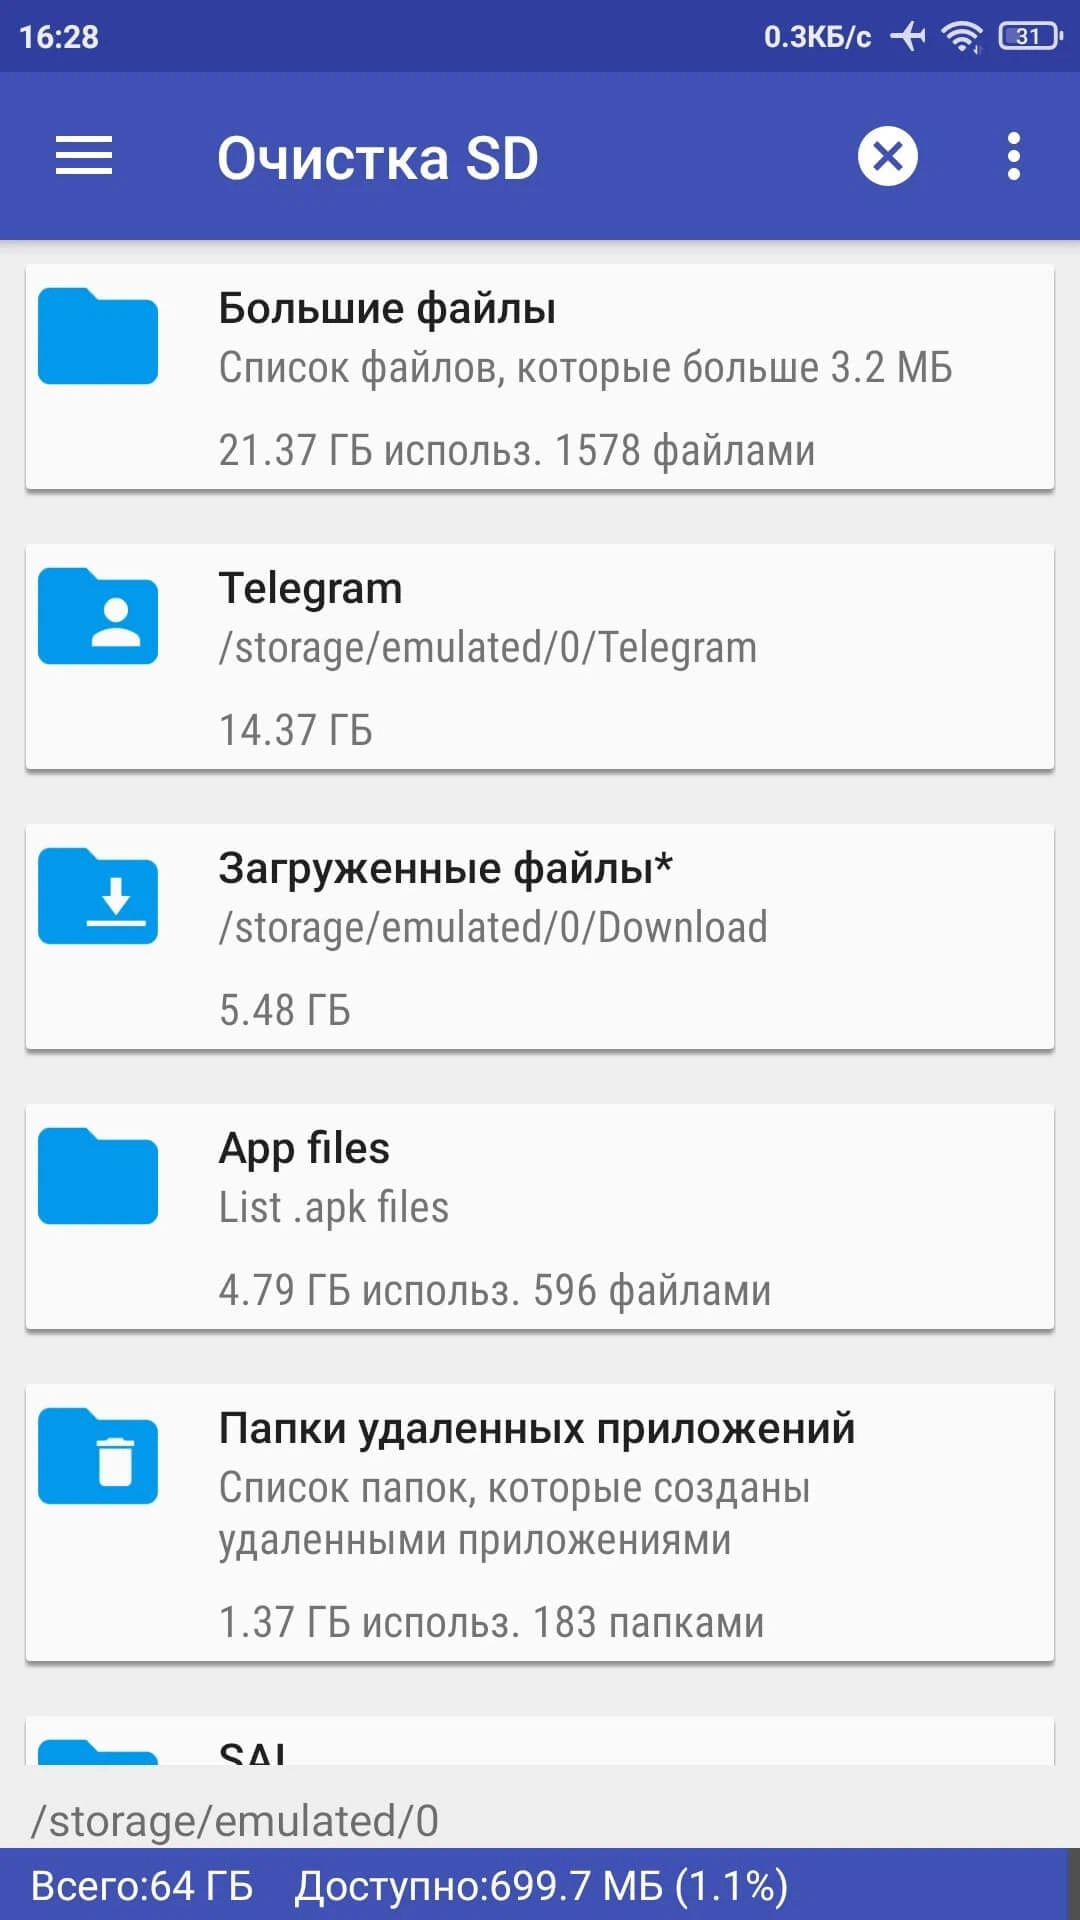
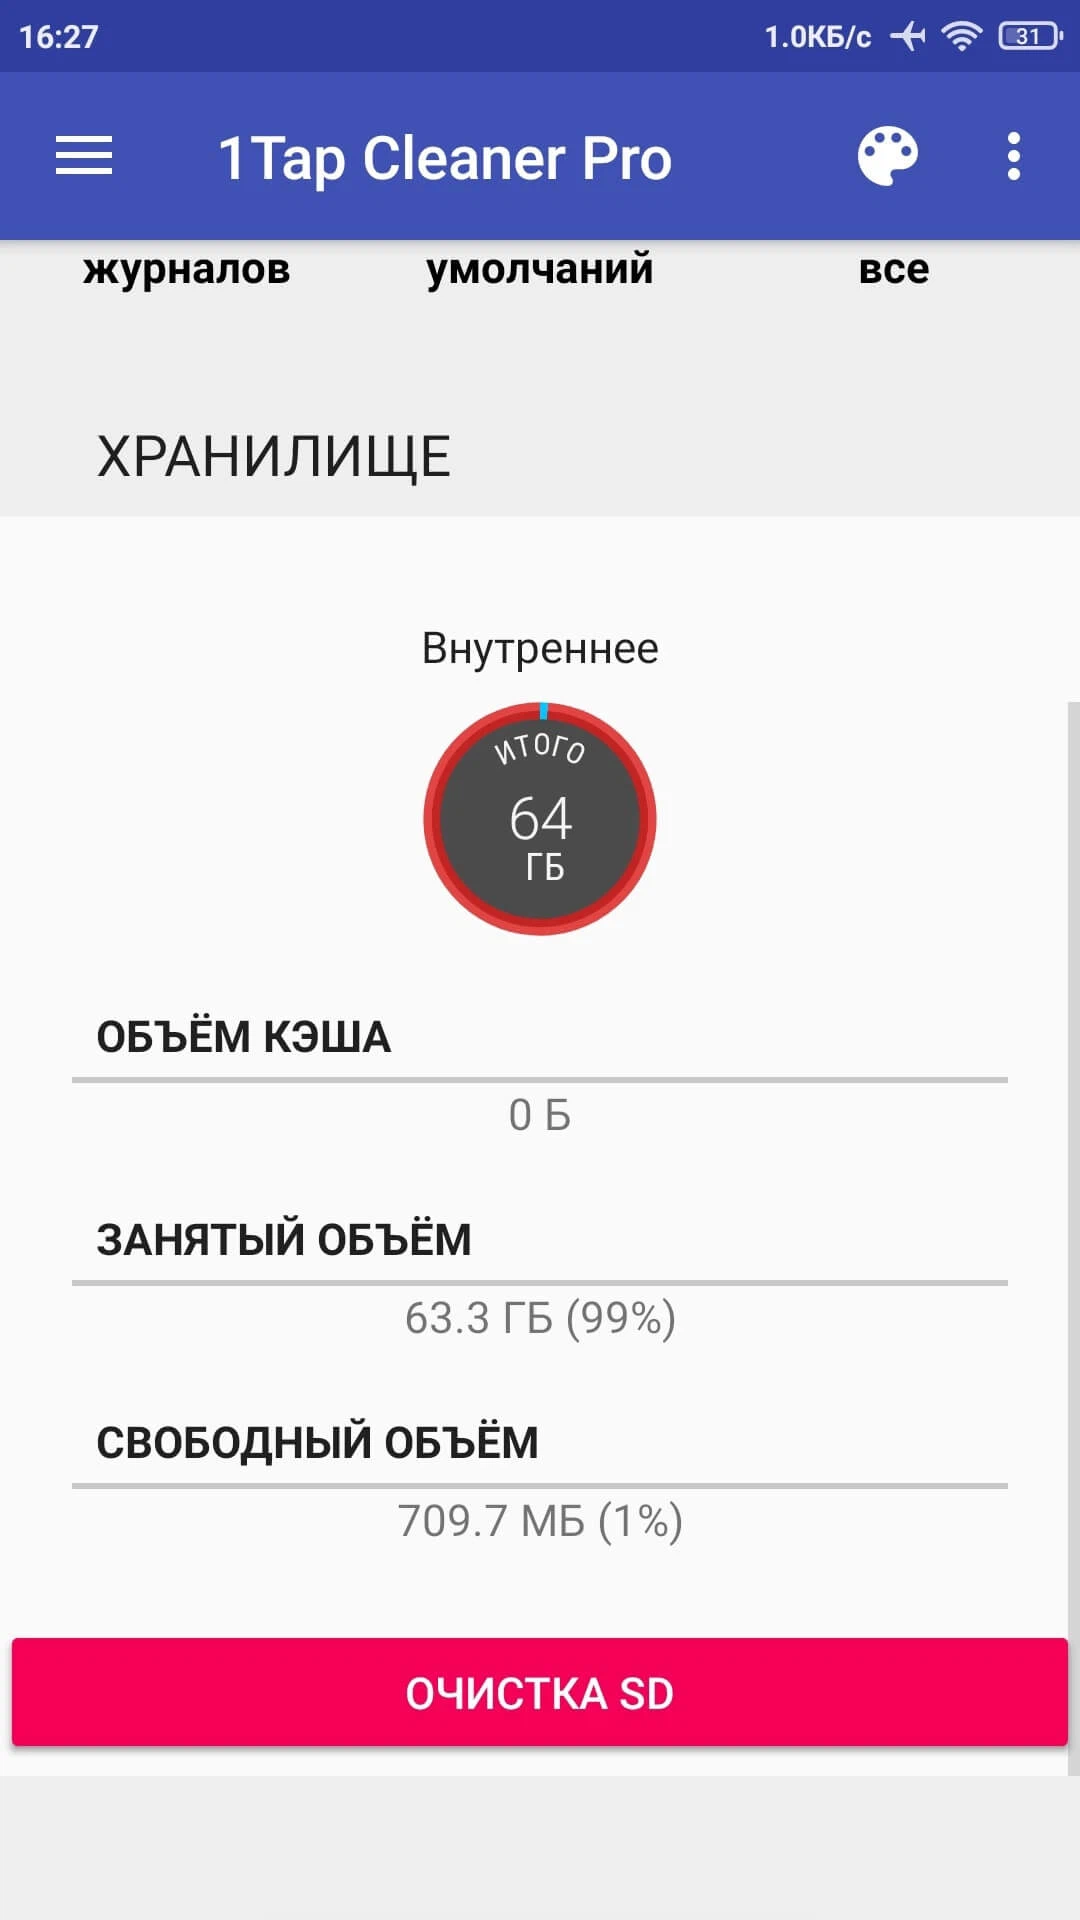
1Tap Cleaner (Pro) - Позволит быстро освободить память устройства, удалив кэш, историю поиска и журнал звонков всего одним нажатием. Очистка ненужных данных обеспечит больше свободного пространства на андроид-устройстве и повысит его производительность.
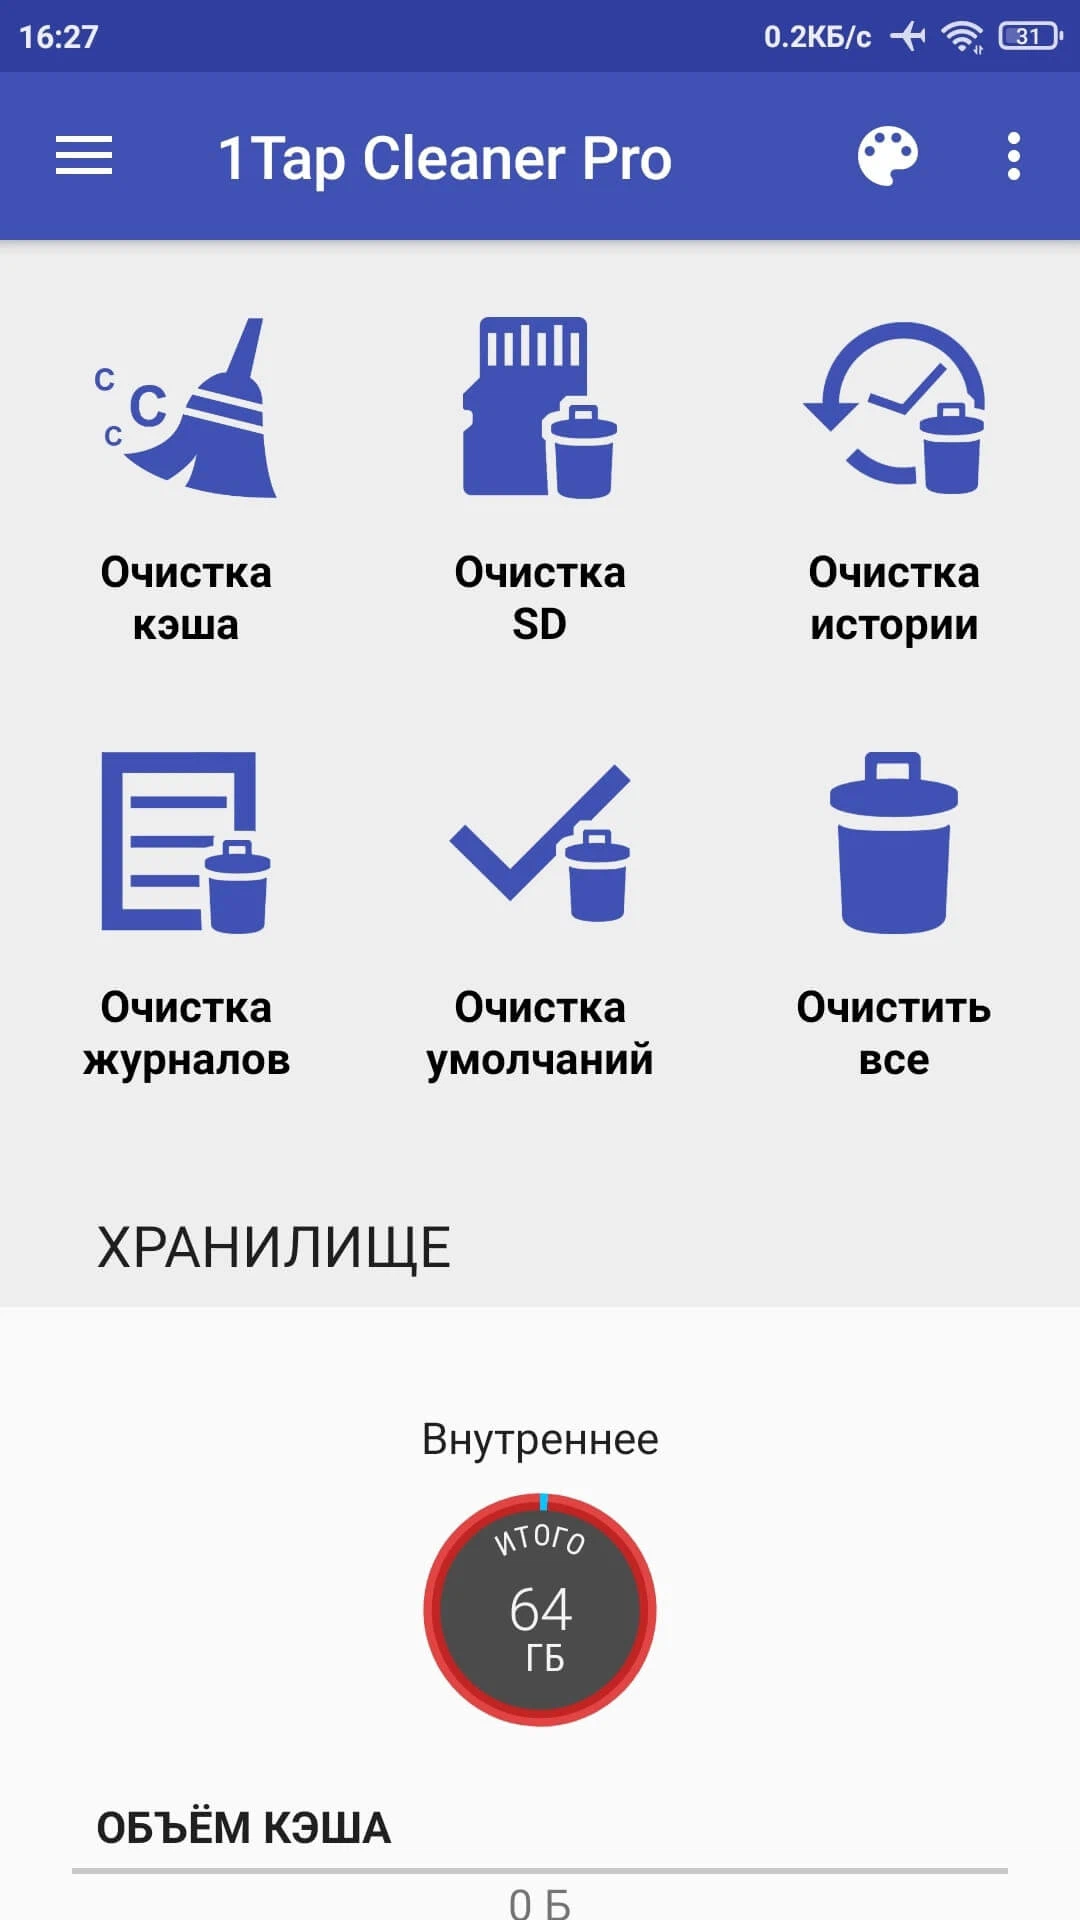
Приложение предложит четыре вида очистки: кэша, истории, журнала звонков и SMS, а также удаления настроек по умолчанию для приложений. С его помощью вы сможете легко контролировать использование памяти и получать уведомления, когда кэш превышает заданный размер.
Интуитивно понятный интерфейс сделает процесс очистки простым и эффективным, а встроенные виджеты и сортировка приложений предоставят возможность удобно управлять внутренним пространством устройства.
Особенности приложения:
- Очистка кэша одним нажатием;
- Удаление журнала звонков и SMS;
- Очистка для отдельных приложений;
- Уведомления при большом размере кэша;
- Очистка действий по умолчанию у приложений;
- Сортировка приложений по размеру кэша и данным;
- Просмотр детальной информации о приложениях;
- Виджет для отображения размера кэша;
- Простое удаление ненужных файлов;
- Четыре встроенных очистителя;
- Удаление истории поиска.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Отключена проверка лицензии;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
1Tap Cleaner v5.25 (Pro)
apk
10.26 Mb
577
Версия 5.25 (240005259)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
03.10.2026, 21:01
Файл
1tap_cleaner_v5_25_b240005259_uni_modded_kill.apk
Имя
1Tap Cleaner
Пакет
com.a0soft.gphone.acc.free
MD5
f3a1425603457f7020fd9220167d5182
SHA-1
2d9368327a66d58e97a2ca53b48065e7a292c1d7
SHA-256
c0b51598fe818a6be871addfffe7f4ffd49135131f02913fbaca509444c1c0ce
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64