

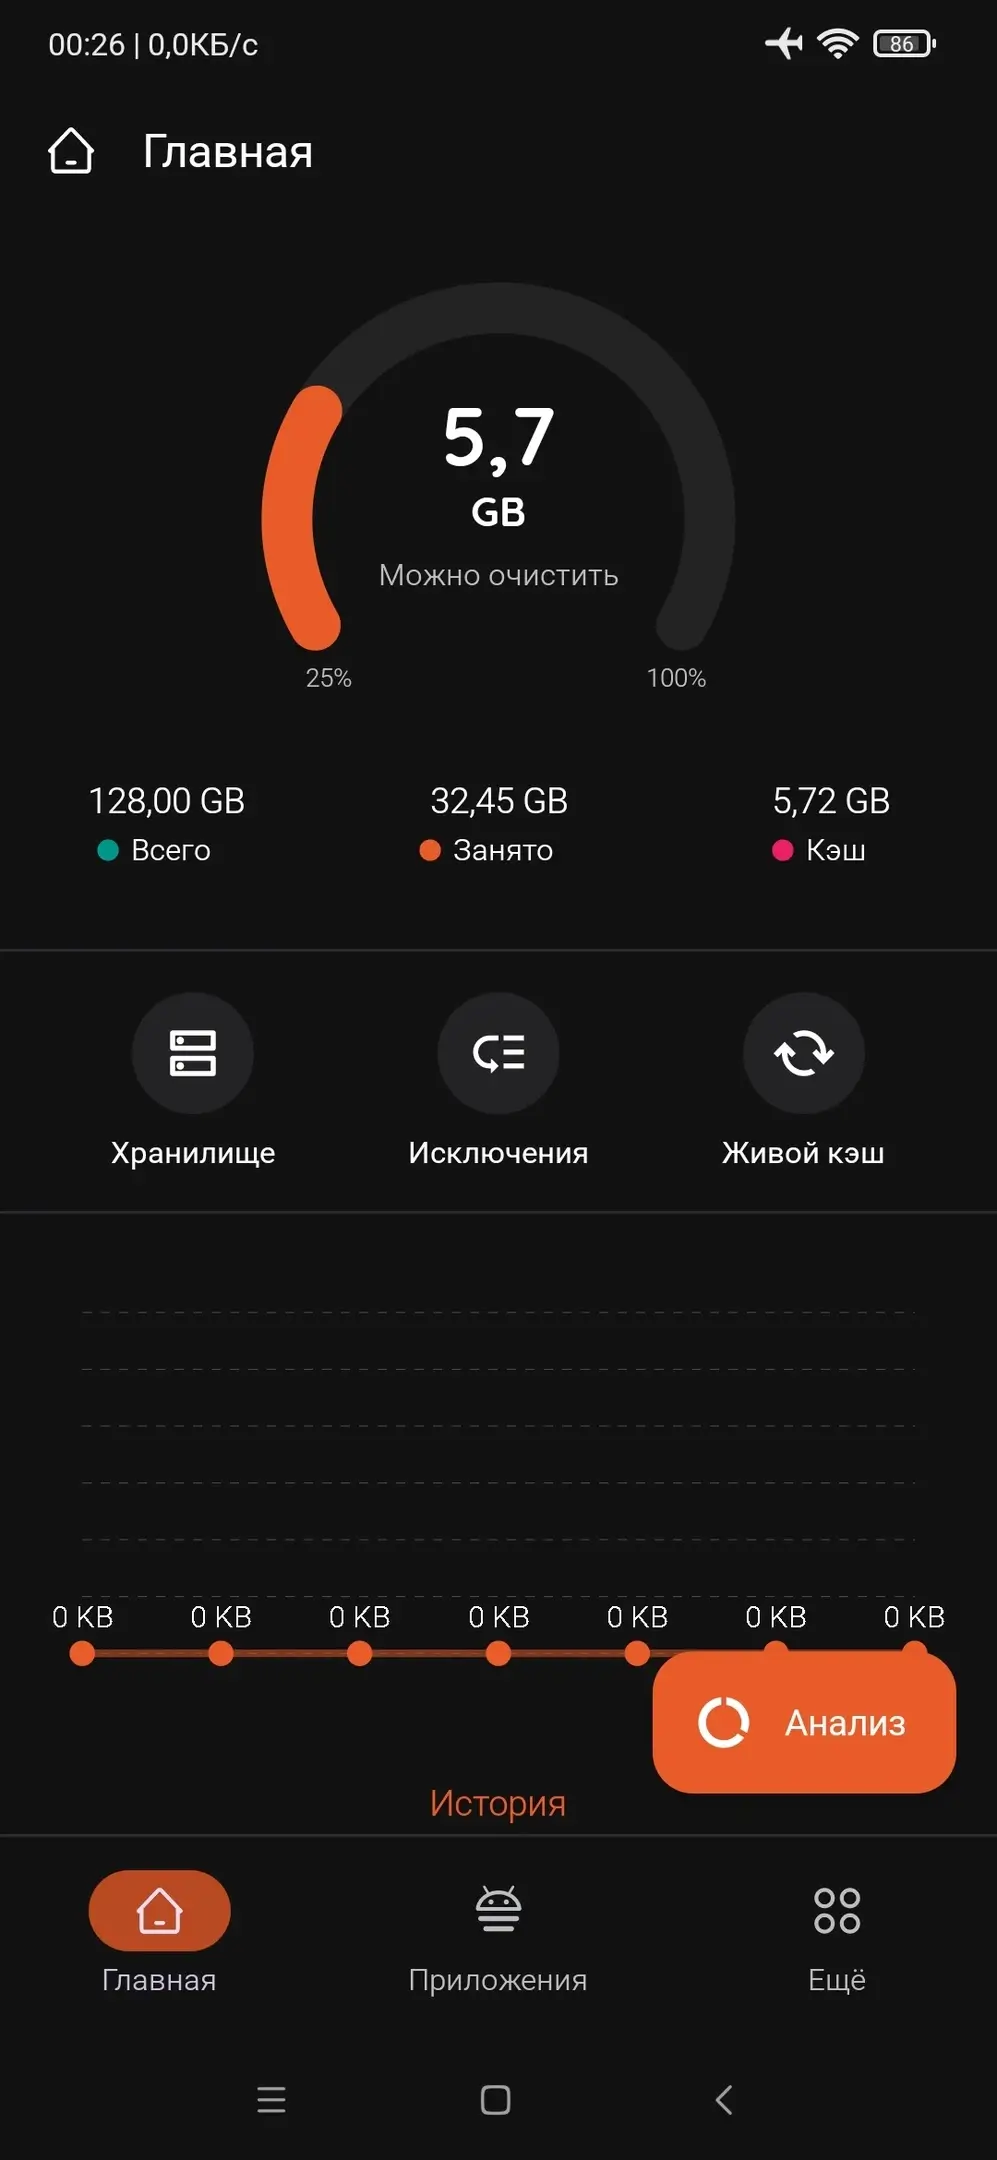
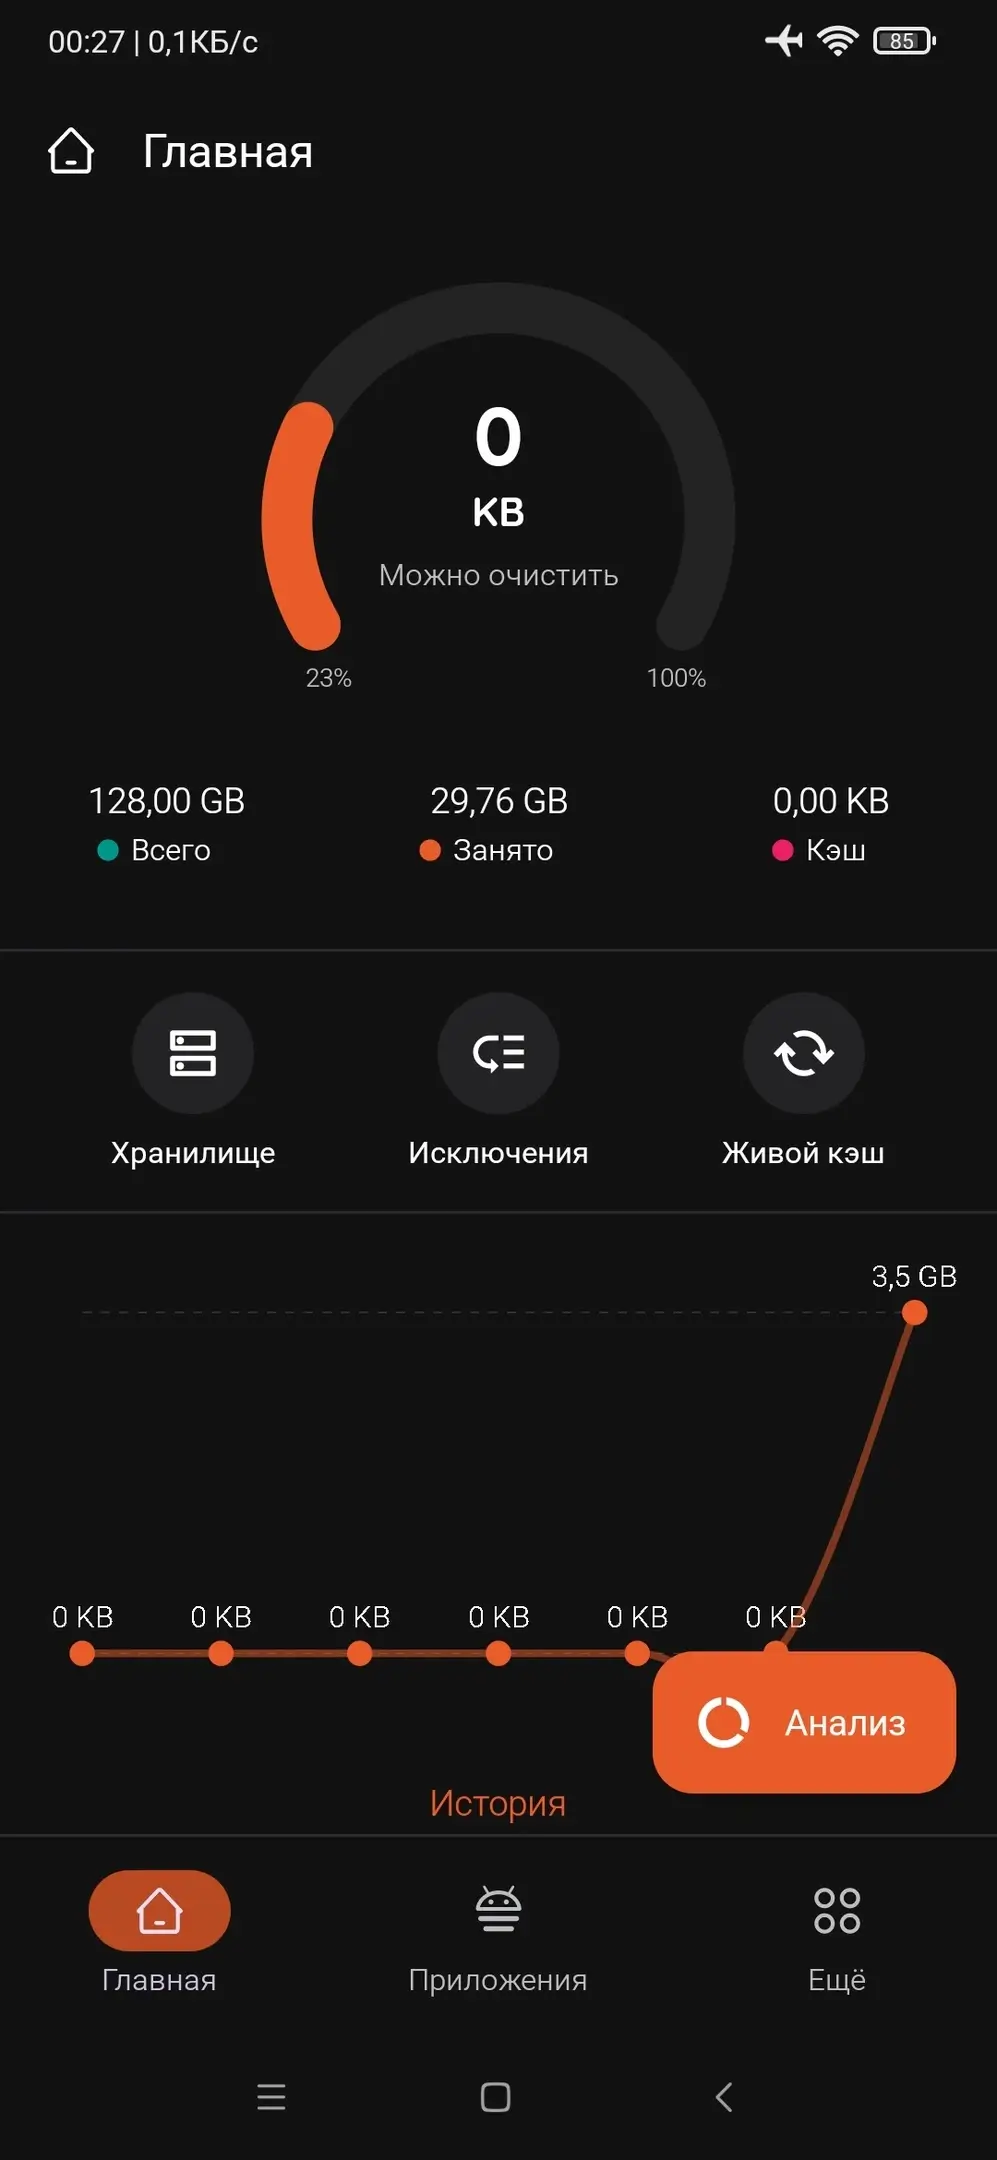
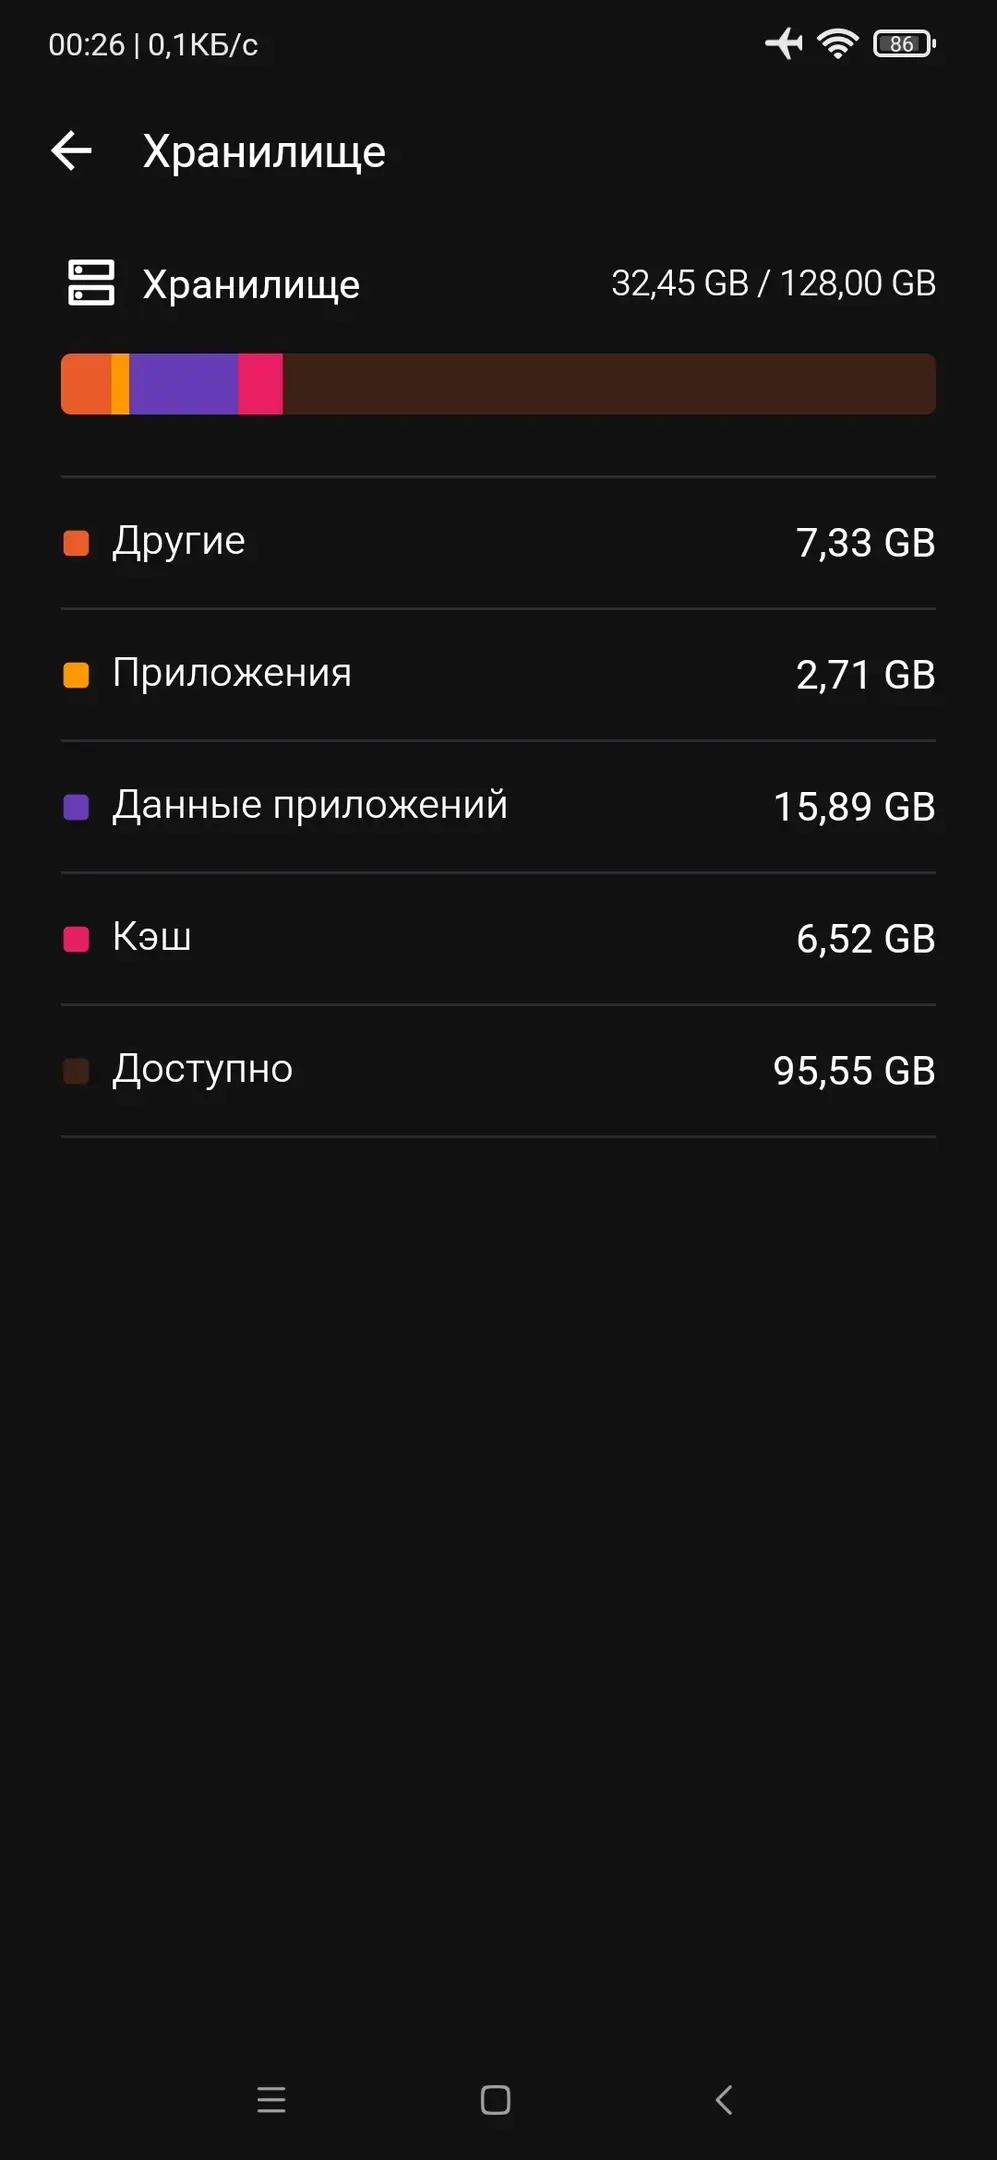
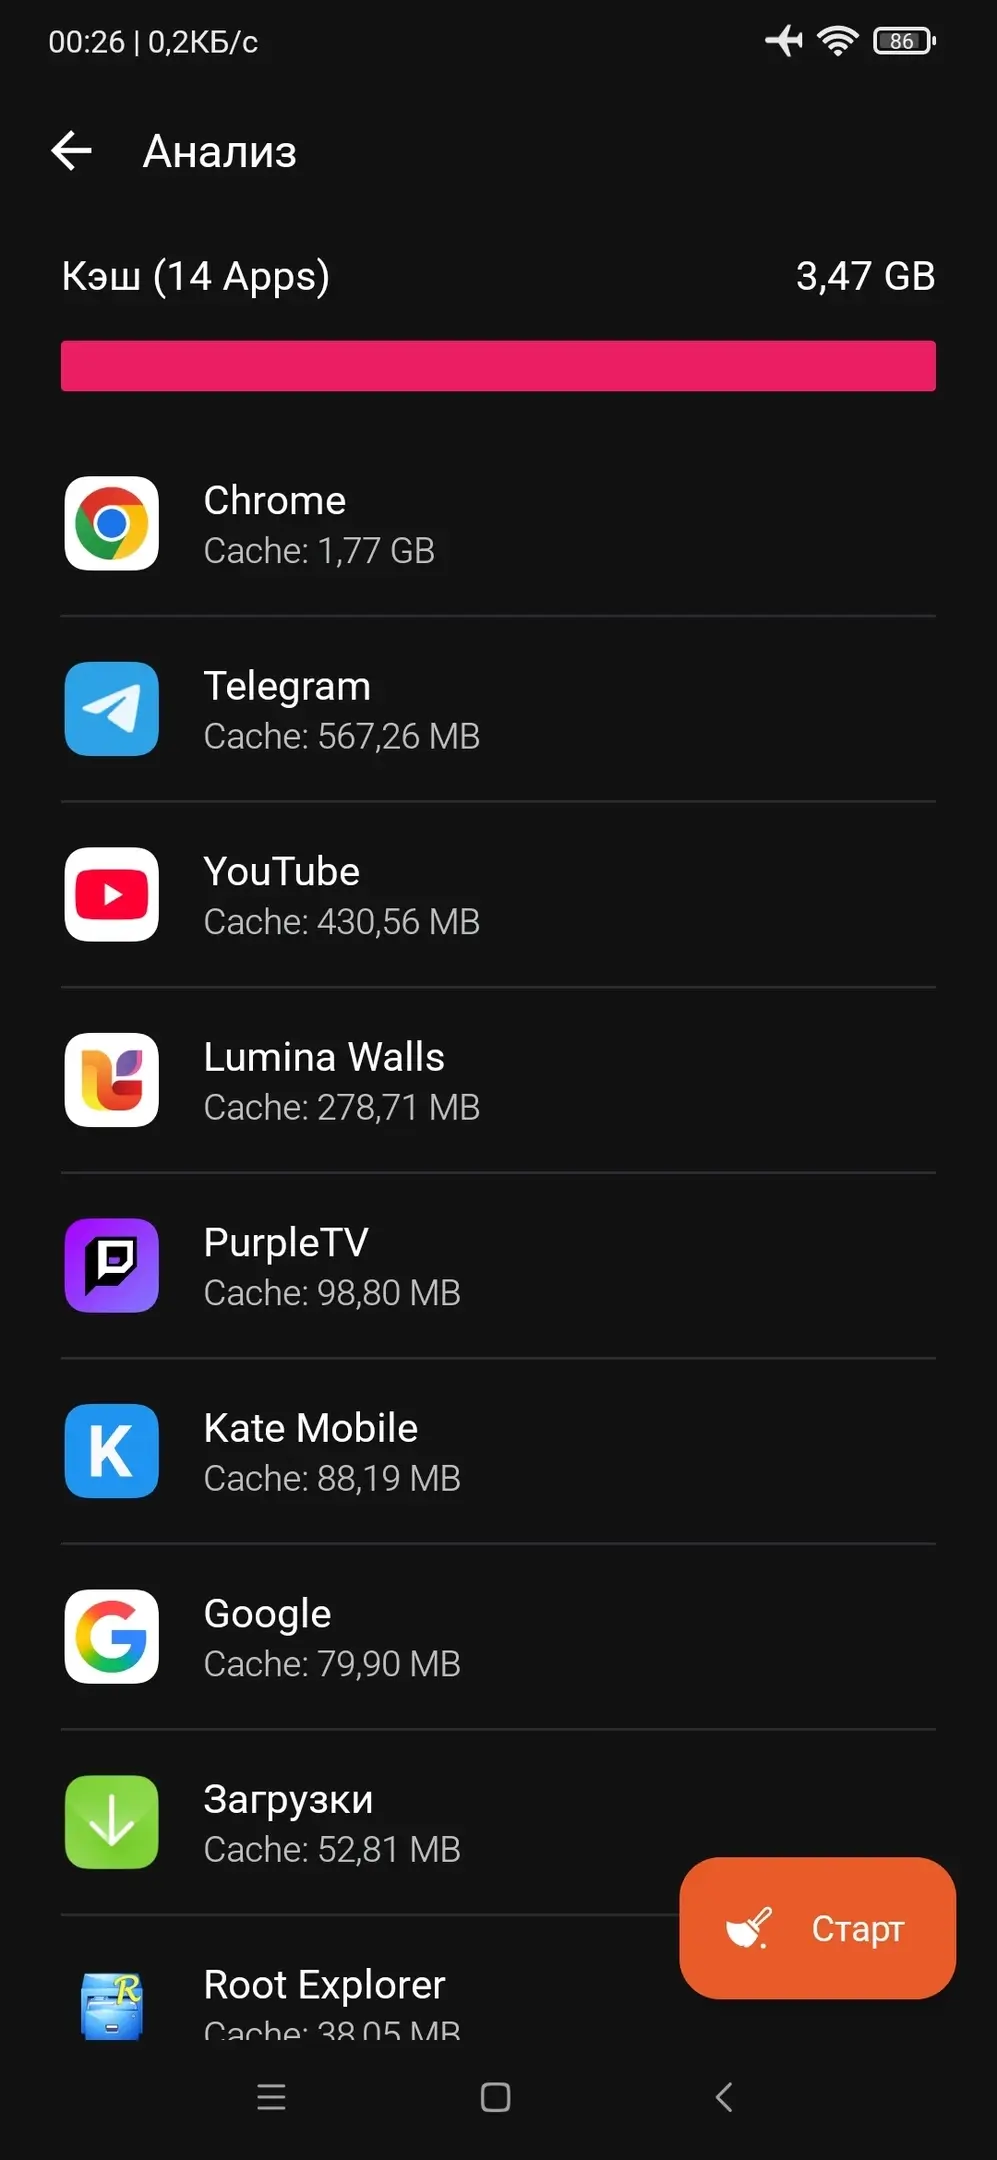
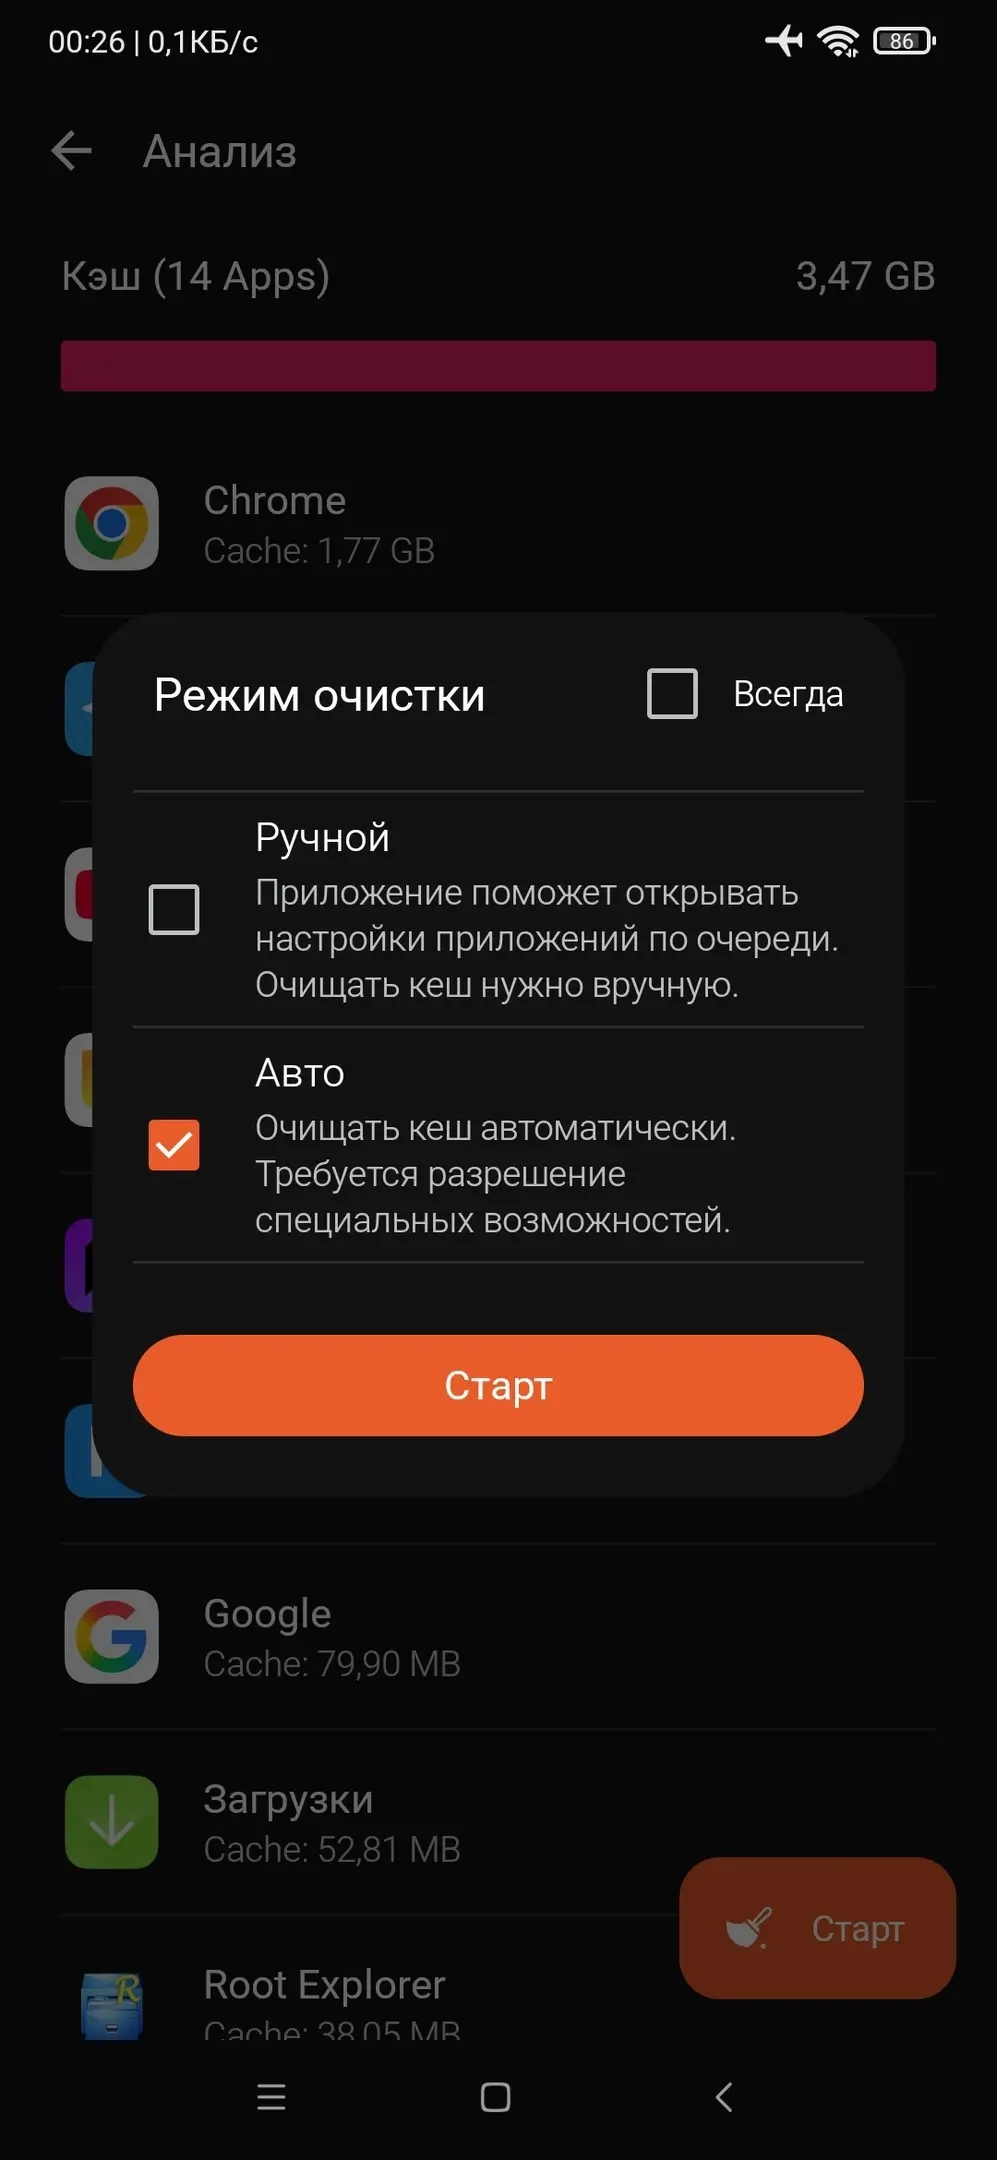
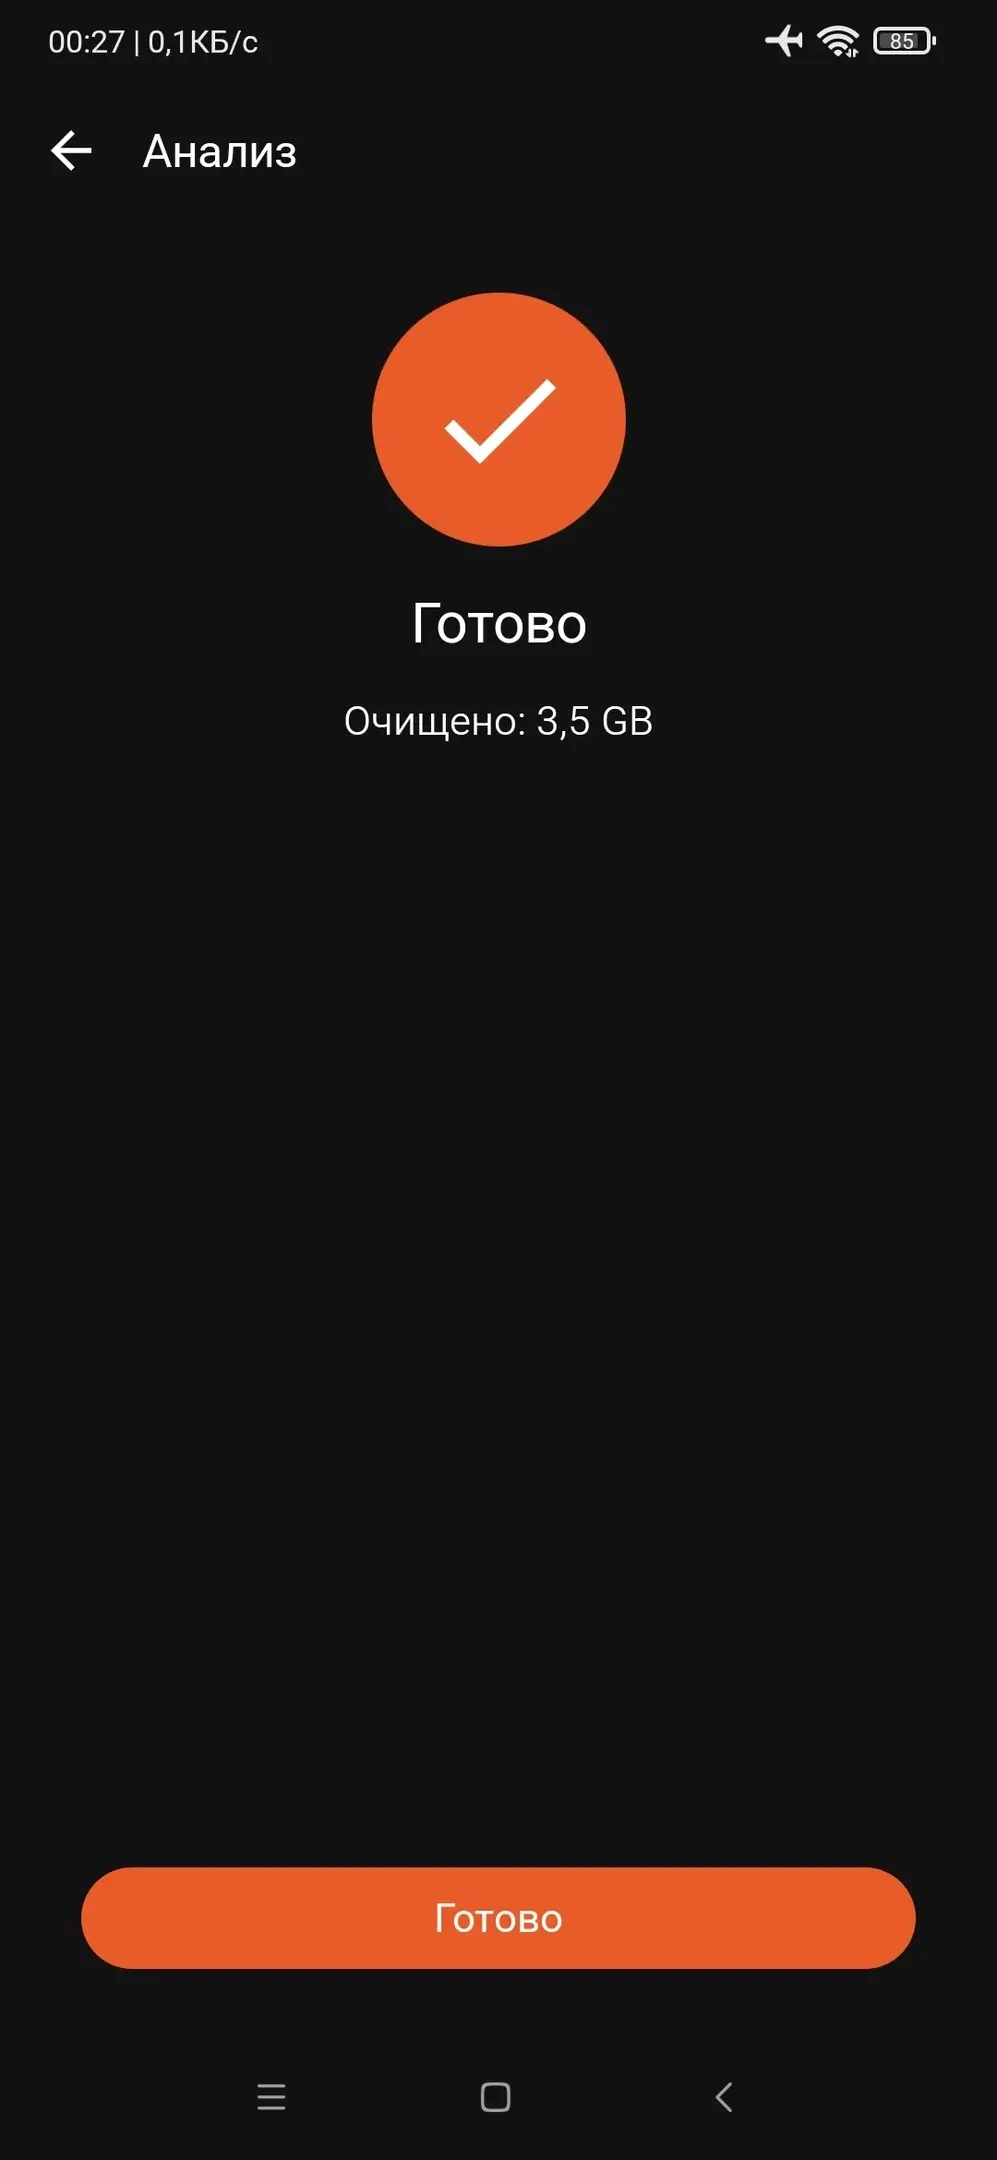
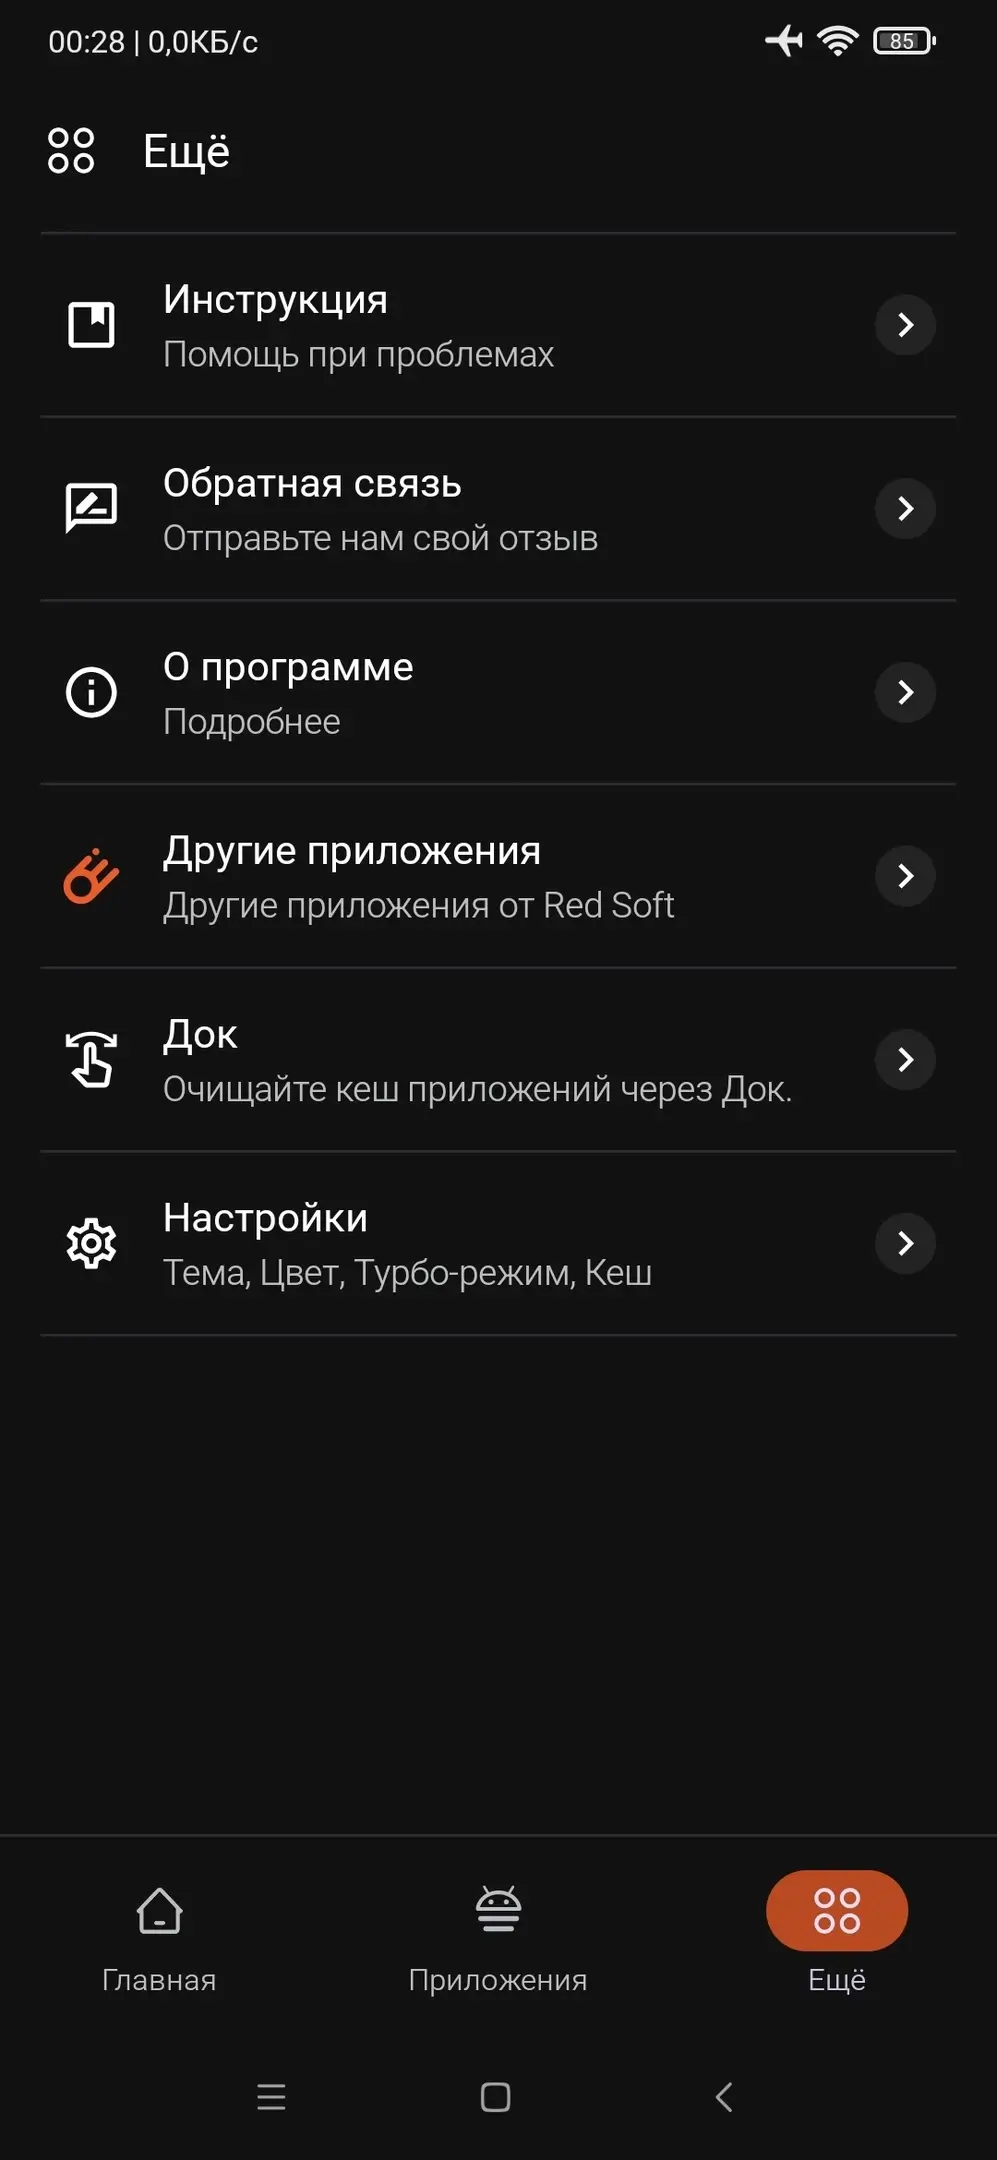
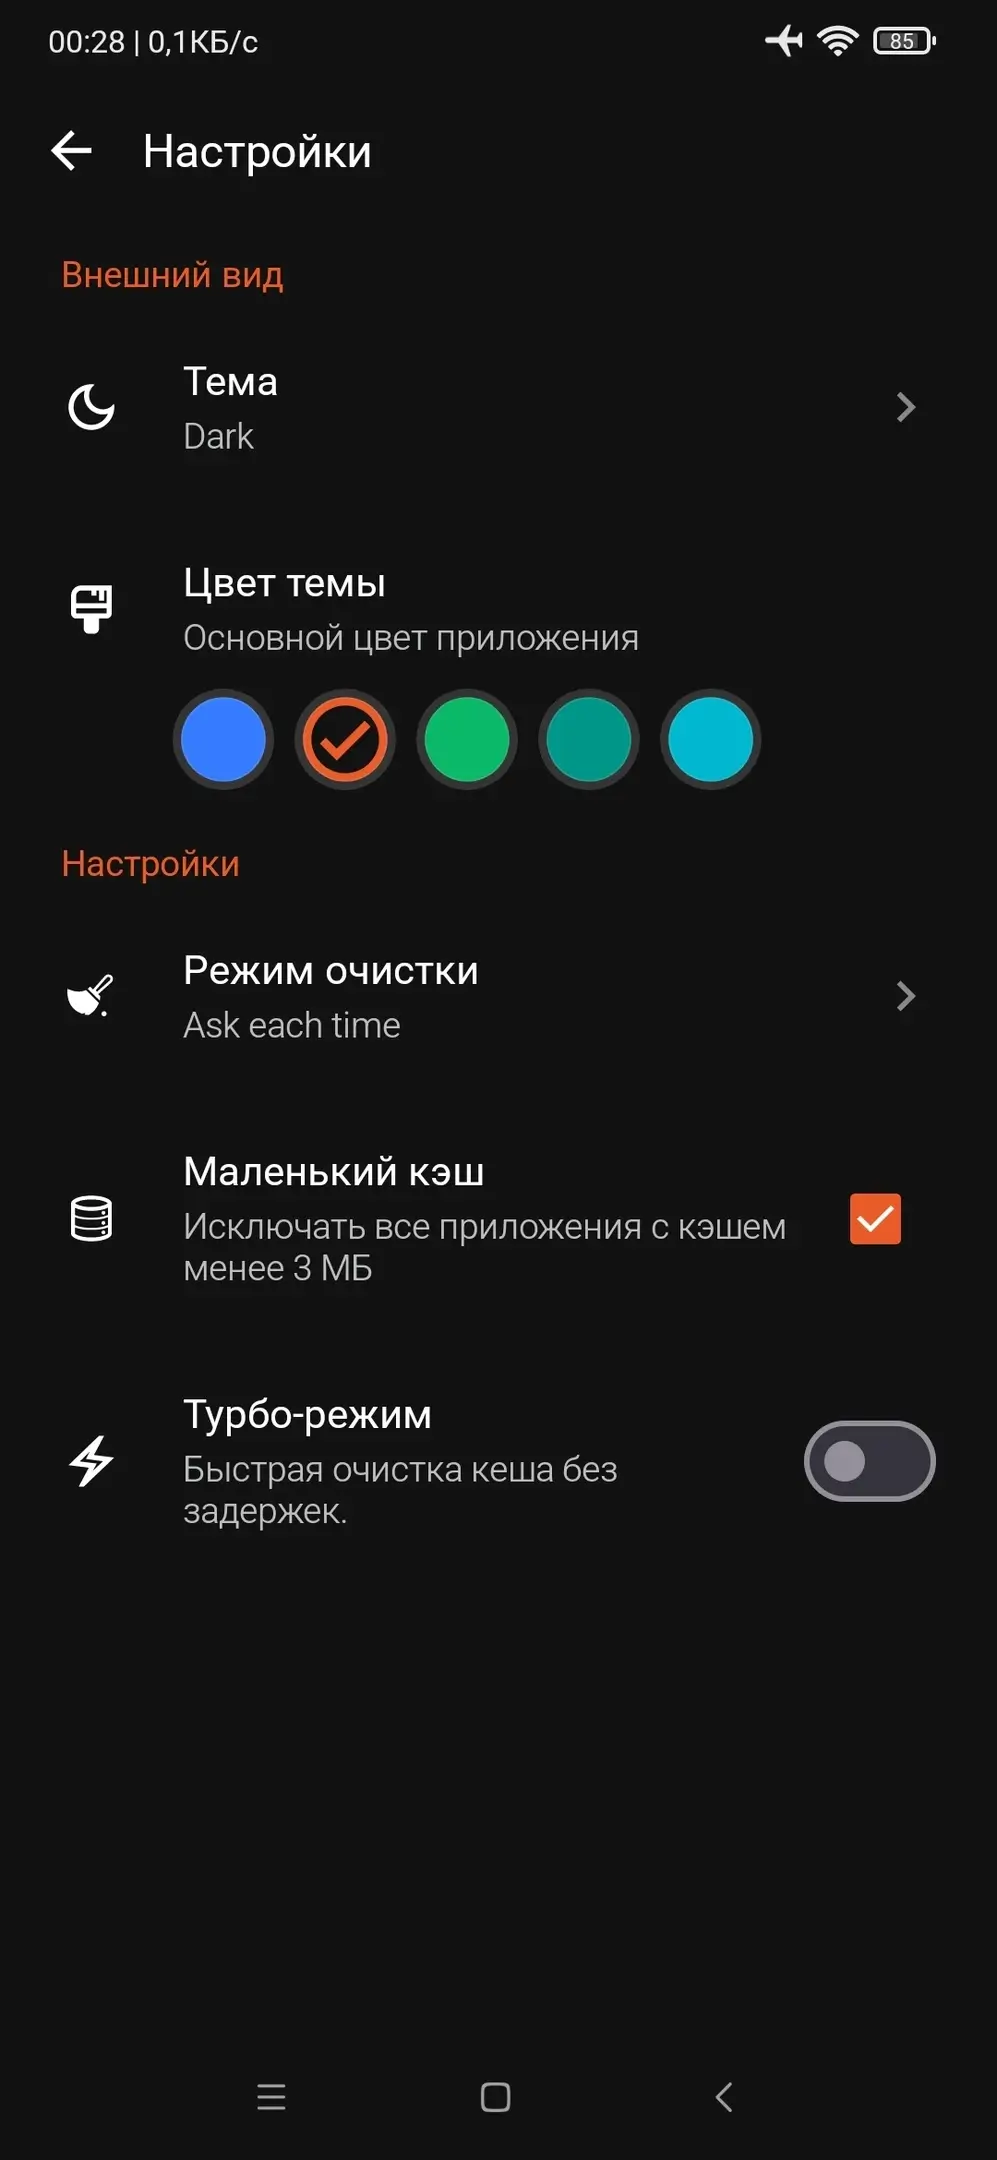
Zero Cleaner (Premium) - Позволит провести глубокий анализ кэша приложений и очистить его. Программа выполнит анализ кэша установленных приложений и позволит быстро удалить ненужные файлы как в ручном, так и в автоматическом режиме. Вы сможете просмотреть подробную историю очистки, что упростит контроль за состоянием работы приложения. Плавающая панель обеспечит быстрый доступ к основным функциям.
Особенности приложения:
- Проанализирует кэш приложений;
- Отобразит расширенную информацию о чистке;
- Очистит ненужные файлы вручную и автоматически;
- Добавит плавающую панель для быстрого доступа;
- Повысит производительность устройства;
- Сохраняет историю очистки.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Отключена проверка лицензии;
- Вшит авторский русский перевод (от serborkr) (из версии 26.1.1);
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
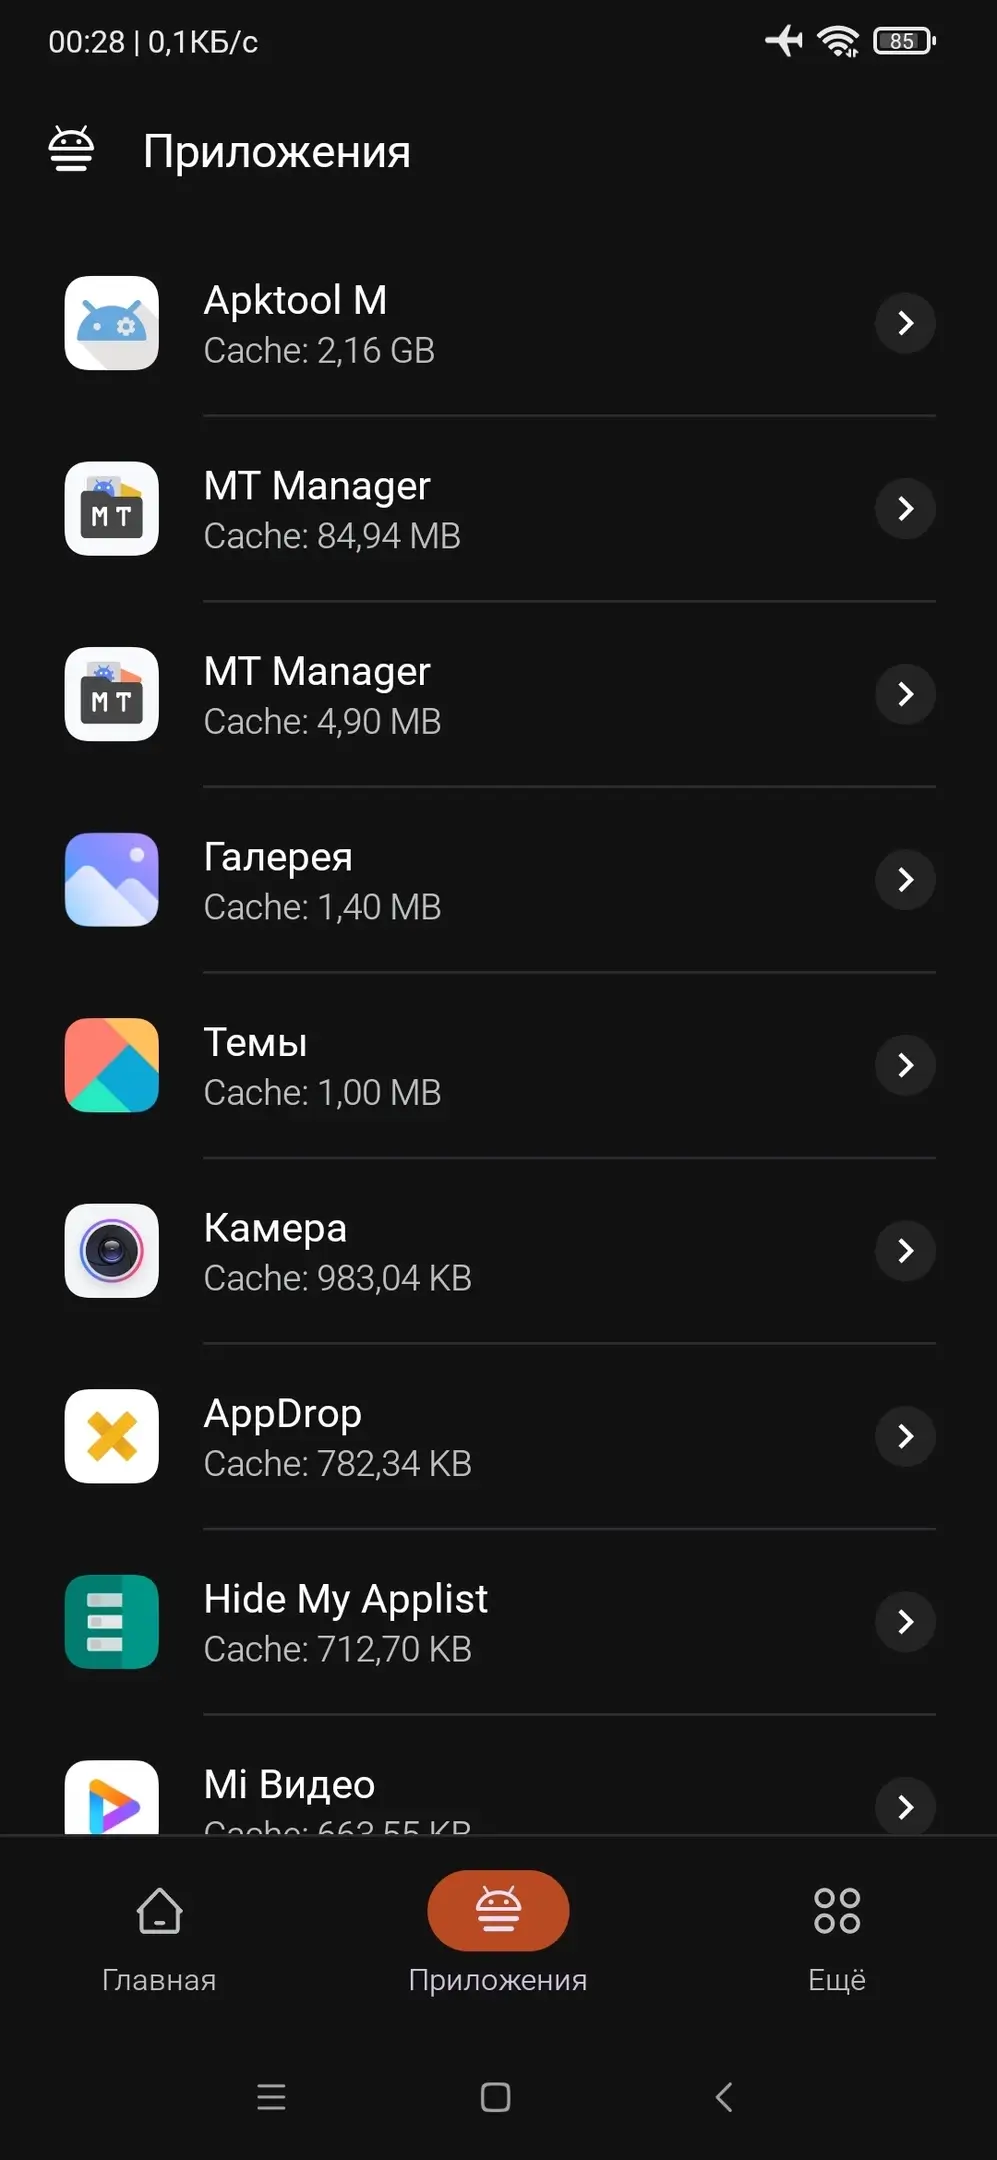
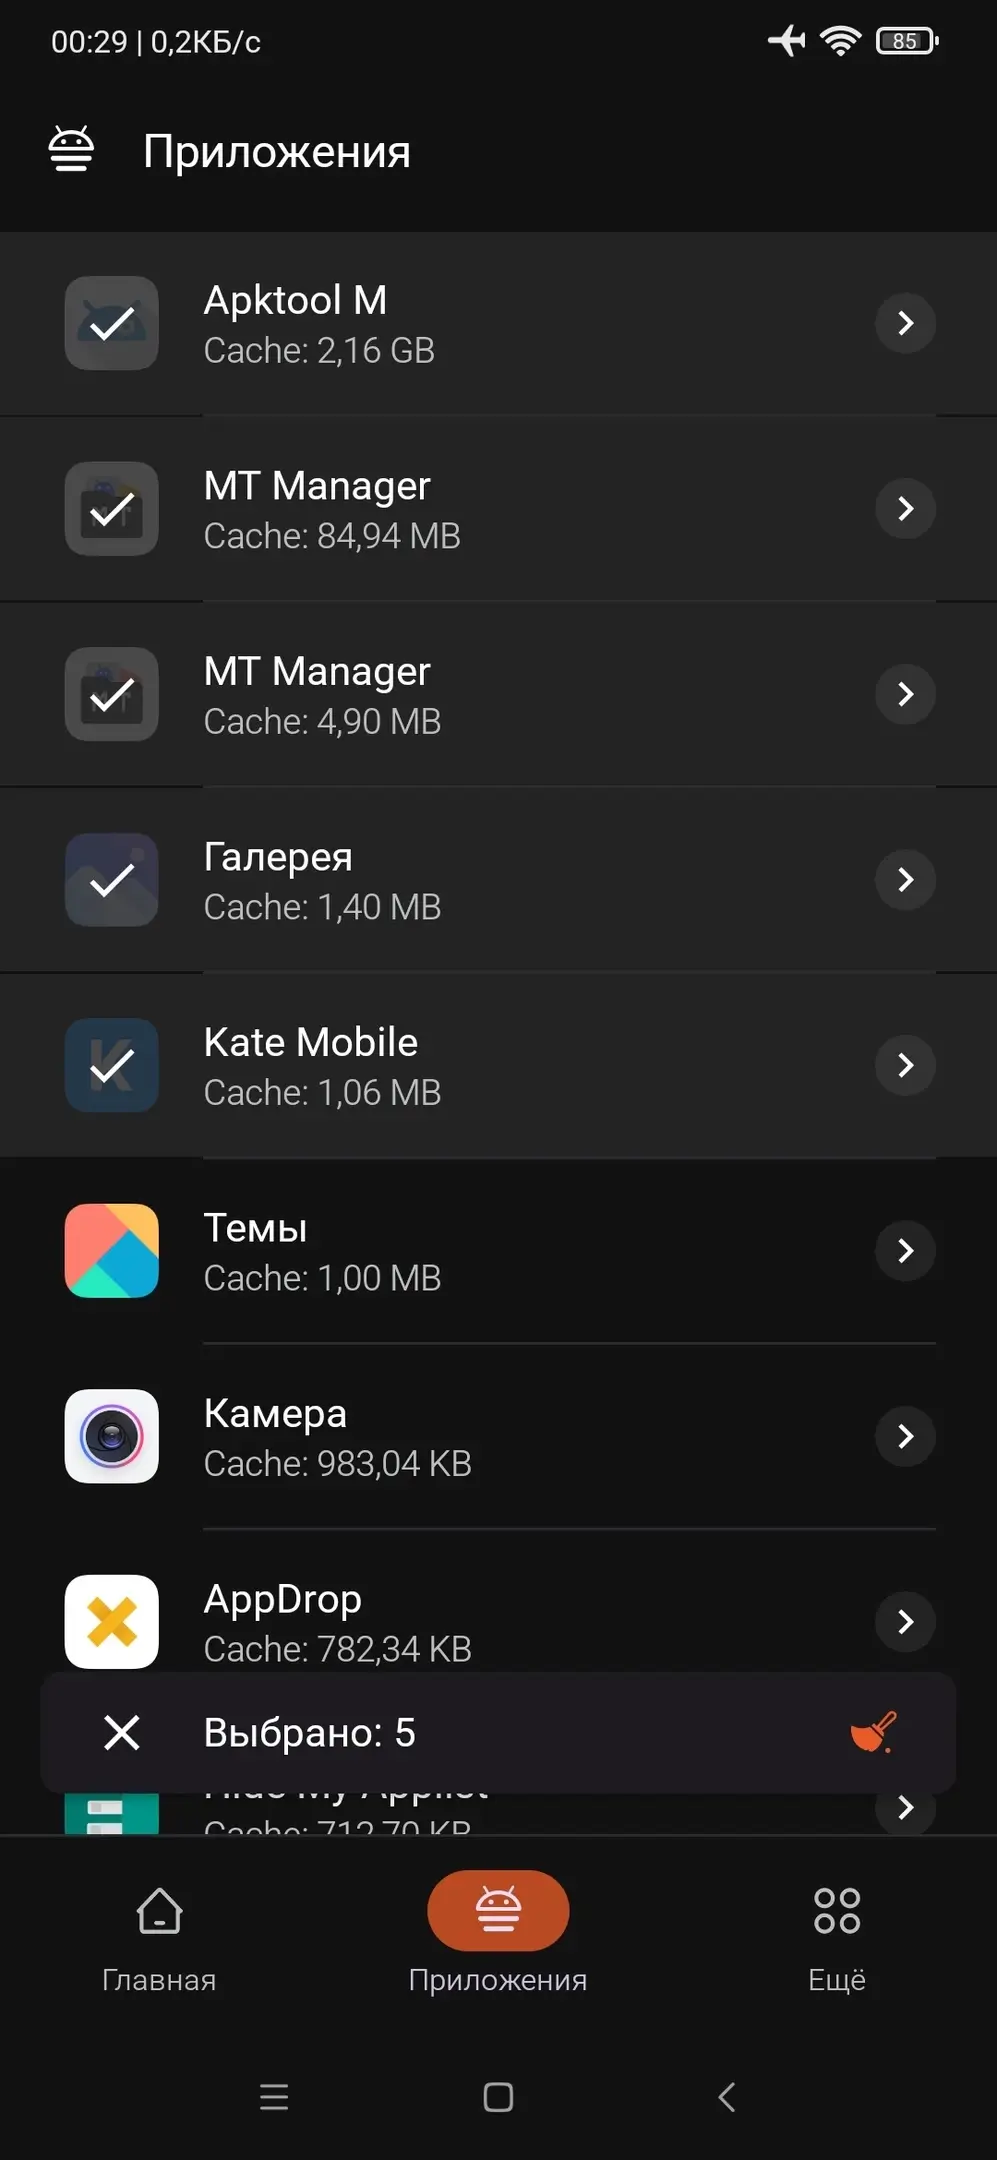
Zero Cleaner v26.9.1 (Premium)
apk
8.41 Mb
117
Версия 26.9.1 (48)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 8.0+ (API 26)
VirusTotal
03.10.2026, 04:16
Файл
zero_cleaner_v26_9_1_uni_modded_s.apk
Имя
Zero Cleaner
Пакет
com.redsoft.zerocleaner
MD5
d7d32933554a46e0f9b25bcb09ed567d
SHA-1
f46633ff7edb5e6ec34db1ac23eee9e3fee7e23d
SHA-256
24746242f934fe8ed3be429d937b8996841aa9276a480e1d7bb3abeaeeaf03da
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
67