

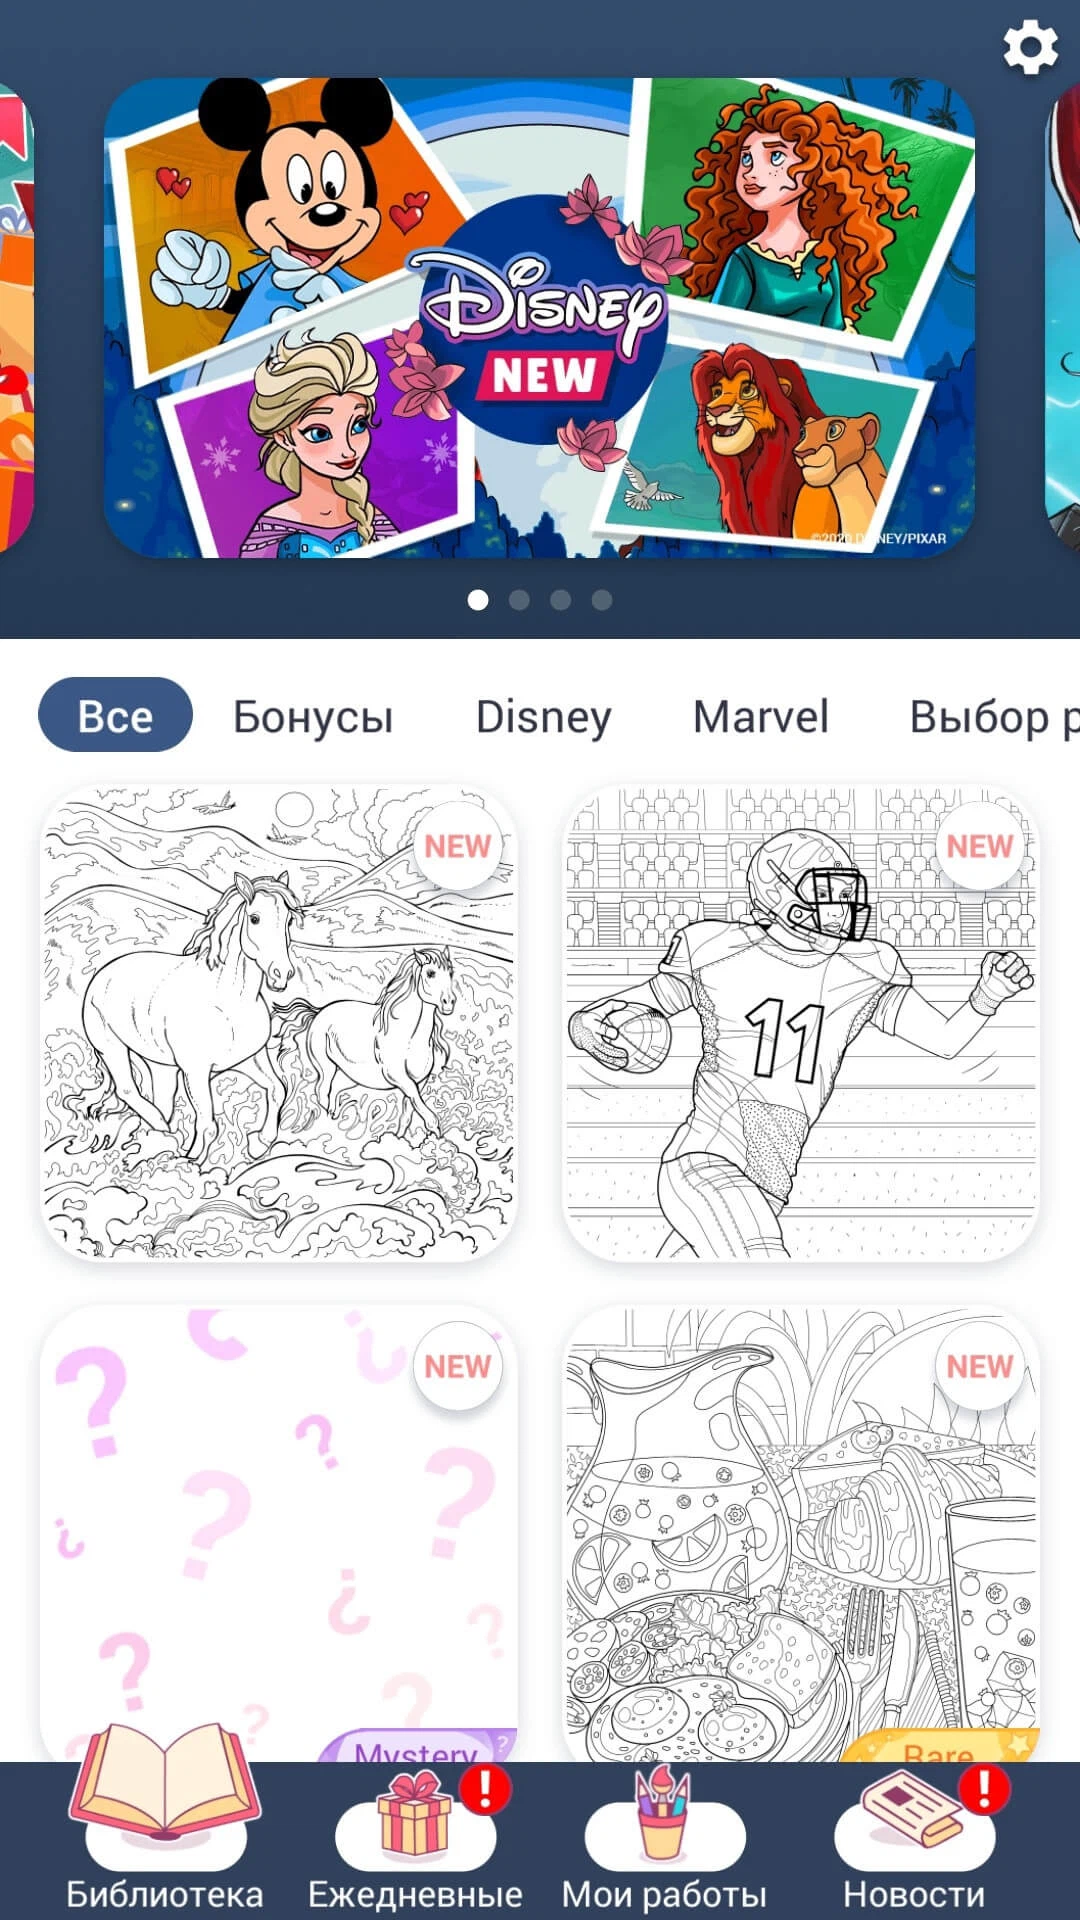
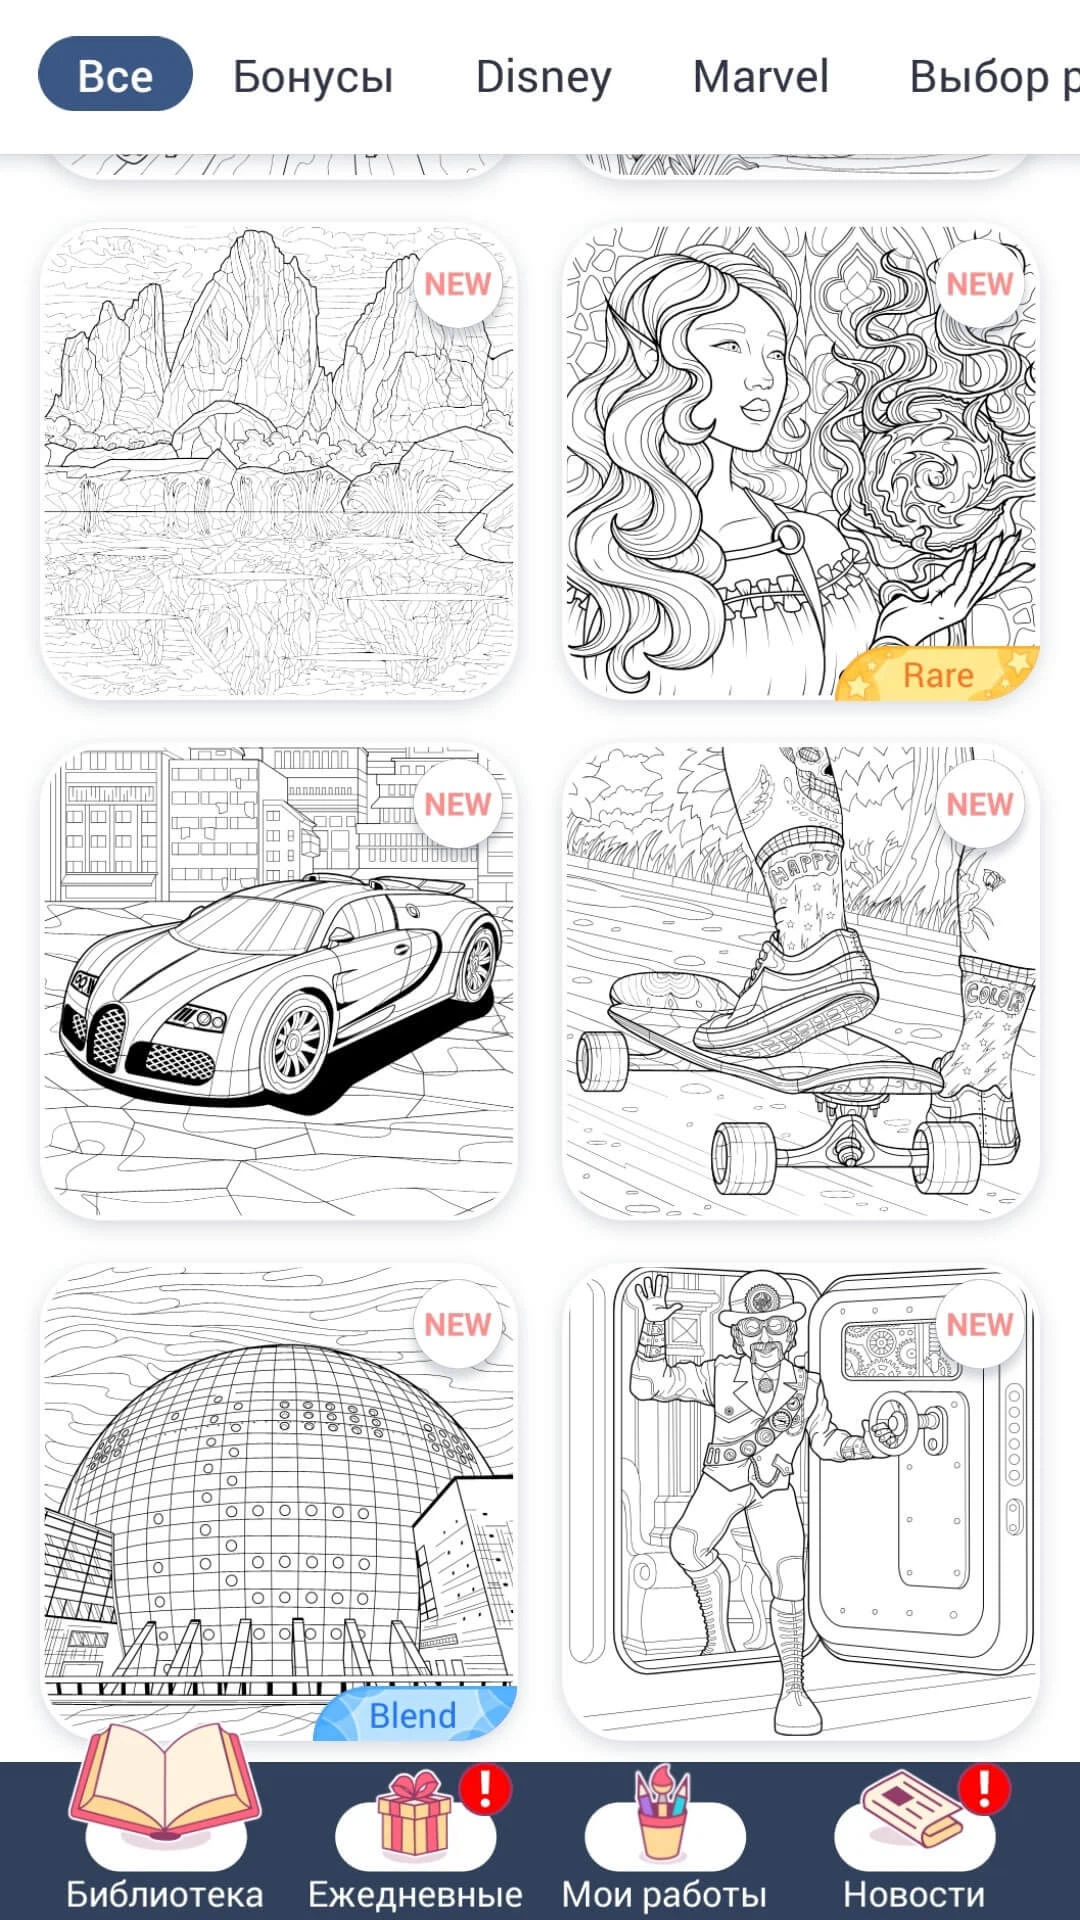
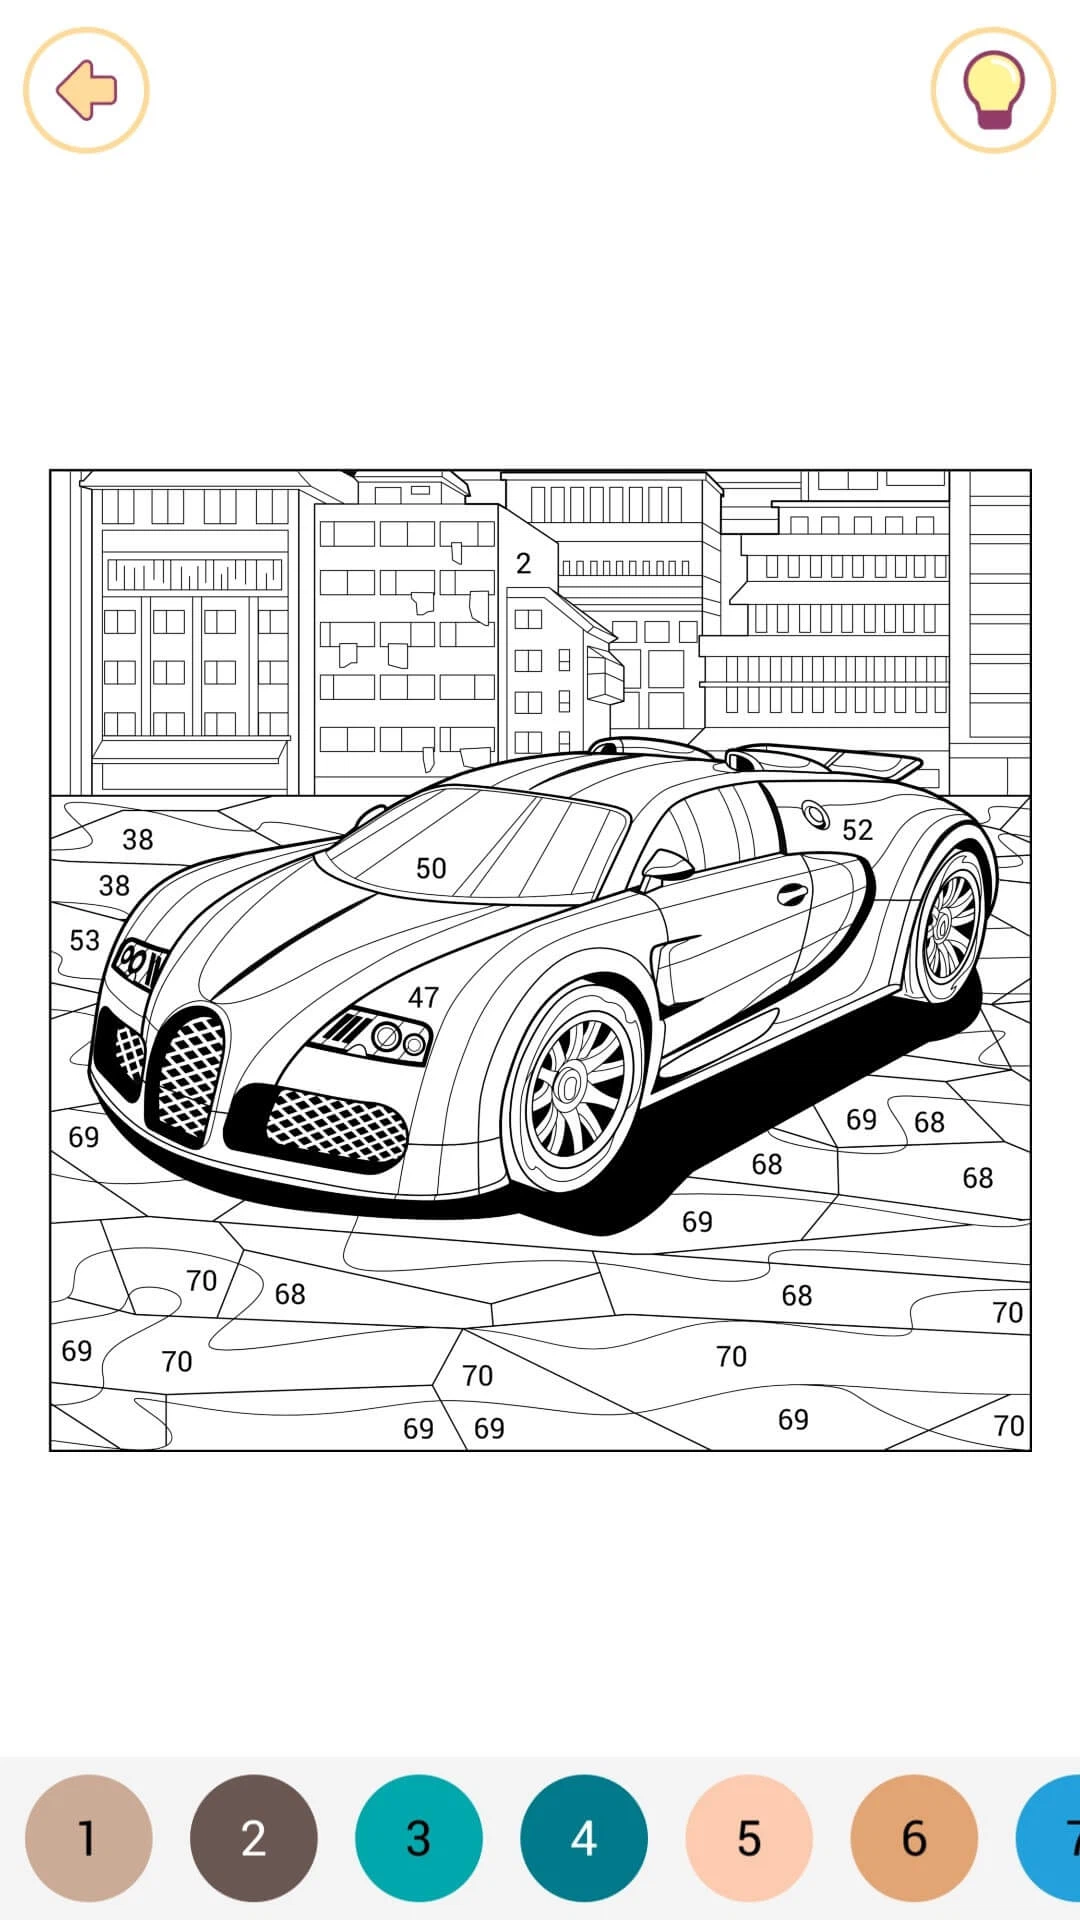
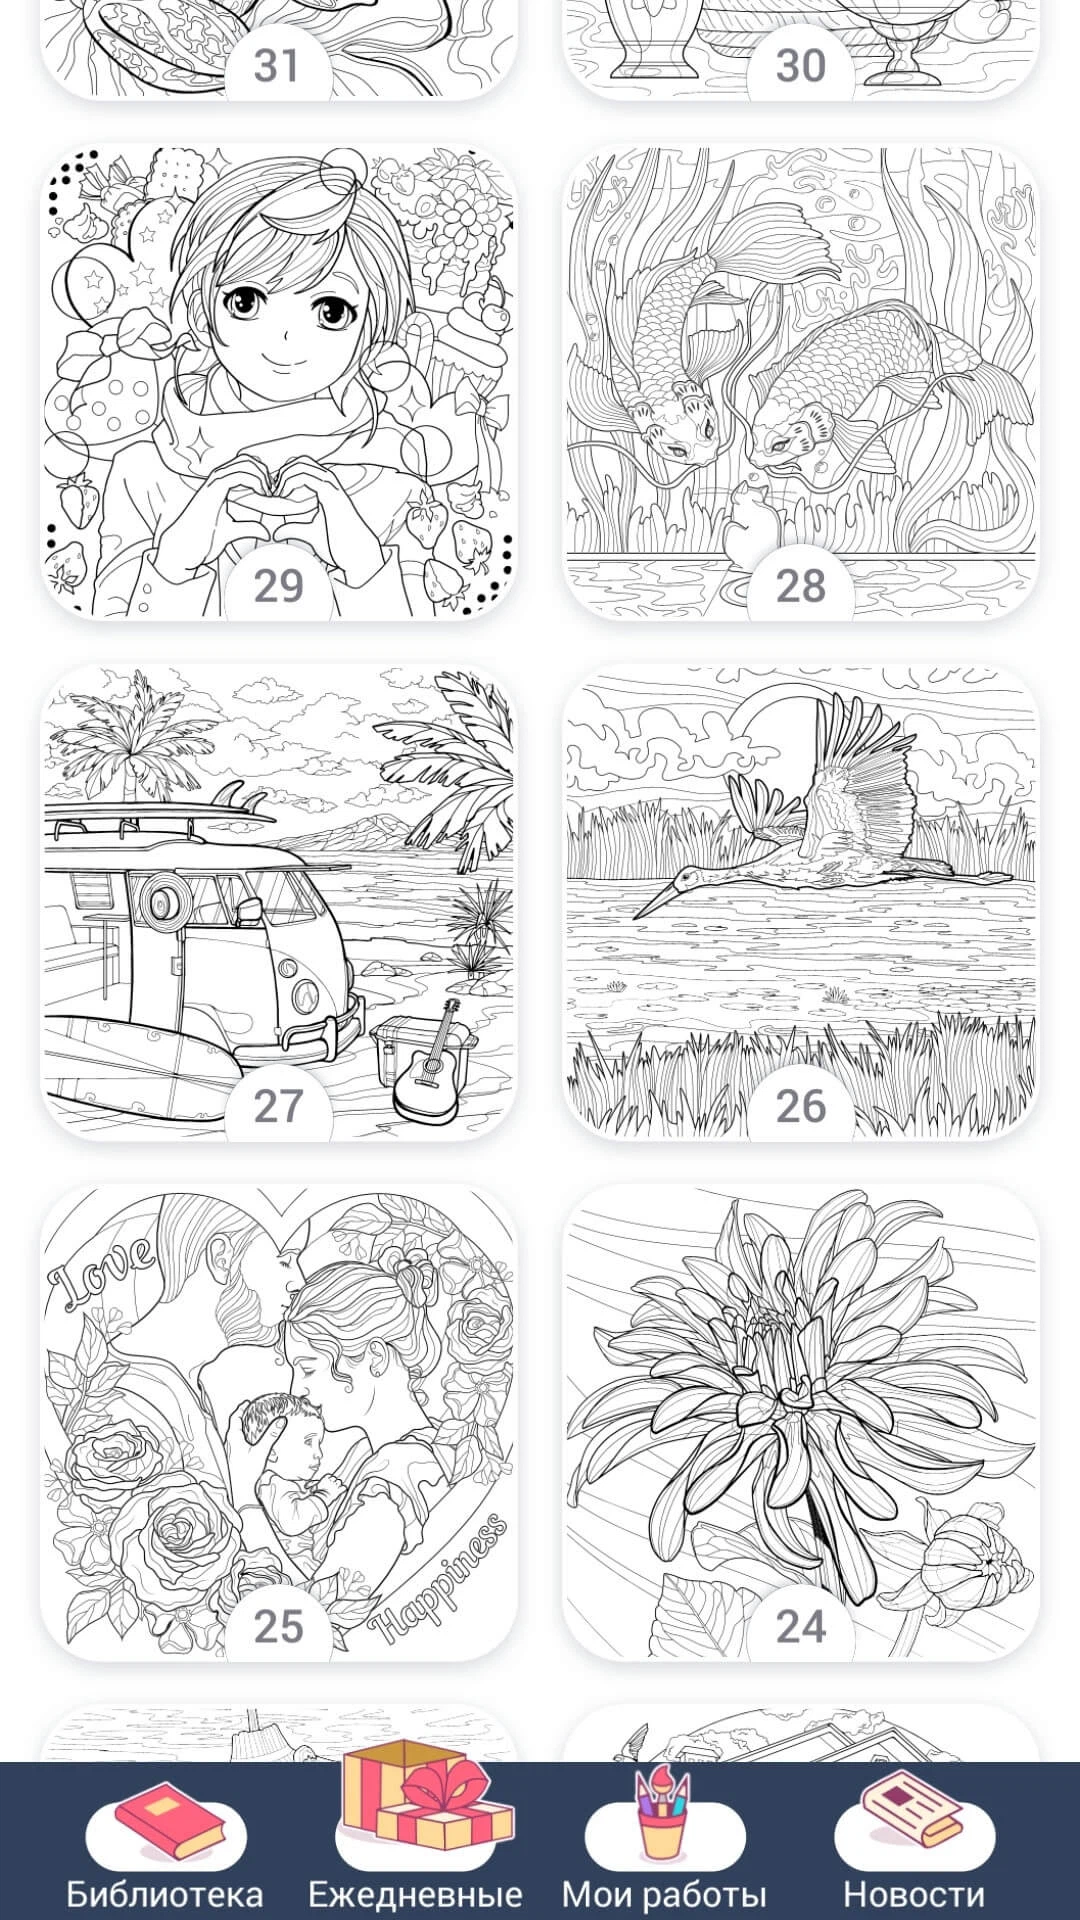
Happy Color (Premium) - Раскрашивайте по номерам много захватывающих и красочных картинок. В приложении более 15000 абсолютно бесплатных раскрасок. Выбирайте интересующие вас категории и раскрашивайте самого милого зверька, автомобили или известные места и здания. На всех картинках и цветах есть цифры, которые необходимо совмещать на рисунках.
Откройте свою раскраску по номерам, получите удовольствие от раскрашивания и окунитесь в мир релаксации.
Особенности модификации (от vadj):
- Premium разблокирован;
- Бесконечные подсказки;
- Открыты платные паки;
- Отключена реклама;
- Оригинальная подпись изменена.
Отслеживать новость
При изменении новости вы получите уведомление на E-mail.
Подписаться
Подписались: 0

Версия
2.19.4
OS(MIN)
Android 6.0+
Язык
Разработчик
Состояние
Модификация
Root
Не требуется
Скачать Happy Color (Premium) v2.19.4 бесплатно на андроид
Happy Color v2.19.4 (Premium)
apk
104.48 Mb
1 065
Версия 2.19.4 (384)
Архитектура ARMv7
OS(MIN) Android 6.0+ (API 23)
VirusTotal
14.09.2025, 18:19
Файл
happy_color_v2_19_4_b384_mod.apk
Имя
Happy Color
Пакет
com.pixel.art.coloring.color.number
MD5
9771a08410446bd6b45cbc788139f761
SHA-1
1fcc6e0e3267e4d5564047b39351160e6dcf97e5
SHA-256
cead6a4ba29d6688b69271696fe79bd770f81fd137c340e281e8673a2b3d2ed0
Проверка
Google Play
Подпись
CN=Vadj Li, OU=xxx, O=Xxx, L=Slovakian, ST=Sade, C=RU
Имя
Vadj Li
Подразделение
xxx
Организация
Xxx
Локация
Slovakian
Регион
Sade
Страна
RU
Действует от
21.11.2020 11:07:08 MSK
Действует до
15.11.2045 11:07:08 MSK
MD5
25fc90aaa9538208e7459cb665194d96
SHA-1
2732bedac8988c9ac07b9b544165f80239cdcf0c
SHA-256
2a2b1af23a6e62a9a96760778a2ab9e13f0241ea80cd267b9c938cfe1b33247a
Серийник
78f53378
Схема
v1 + v2 + v3
Ключ
vadj
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 54 Google Play Бесплатное
Отображает ложное обнаружение из-за индивидуальной блокировки подписи. Microsoft PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows. Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Ikarus PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов). Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer". TrellixENS Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением. SymantecMobileInsight AdLibrary:GeneriskЯвляется распространённым ложным обнаружением. Успешная проверка. 54 Google Play Бесплатное