

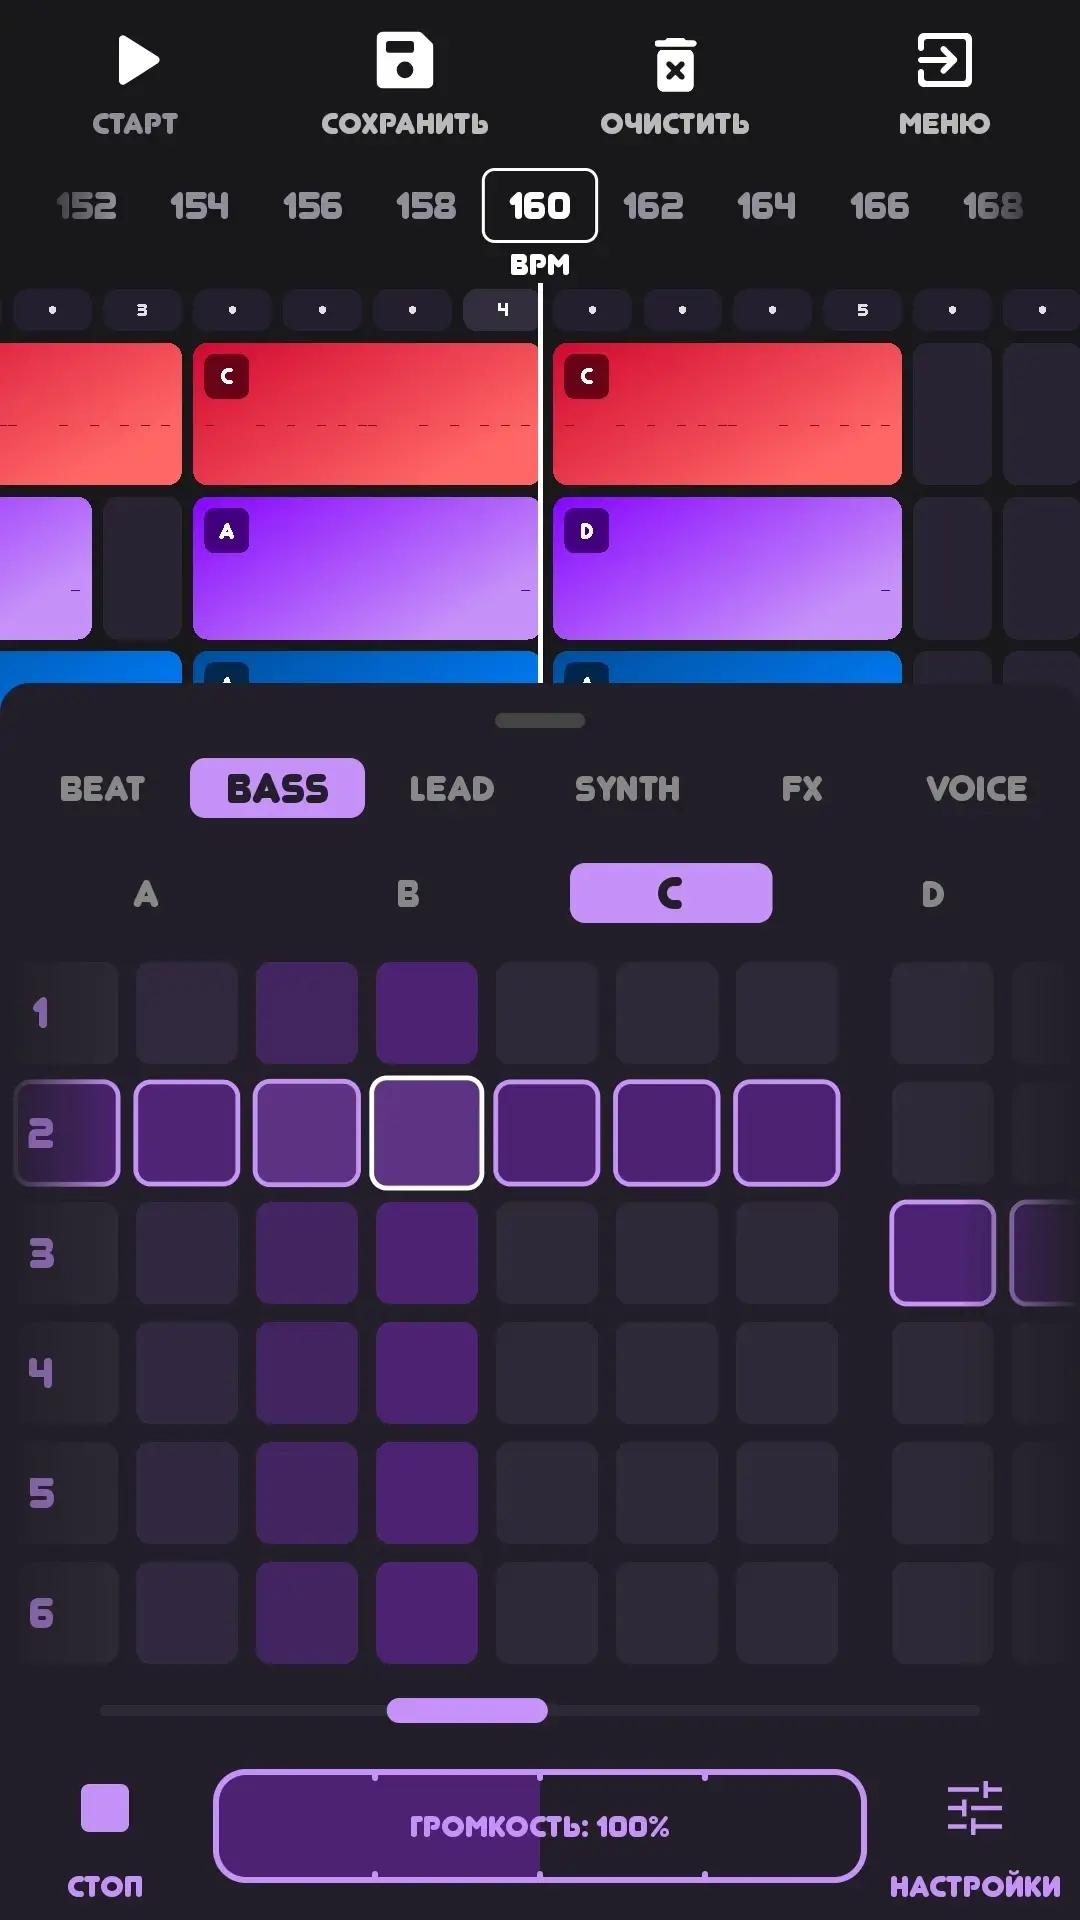
Jam Pad (Premium) - Приложение для создания музыки с широкими возможностями, подходящее для музыкантов любого уровня. Оно открывает бесконечные горизонты для музыкальных экспериментов и может использоваться в любом месте. Профессиональные биты помогут подчеркнуть уникальность звучания вашей музыкальной композиции.
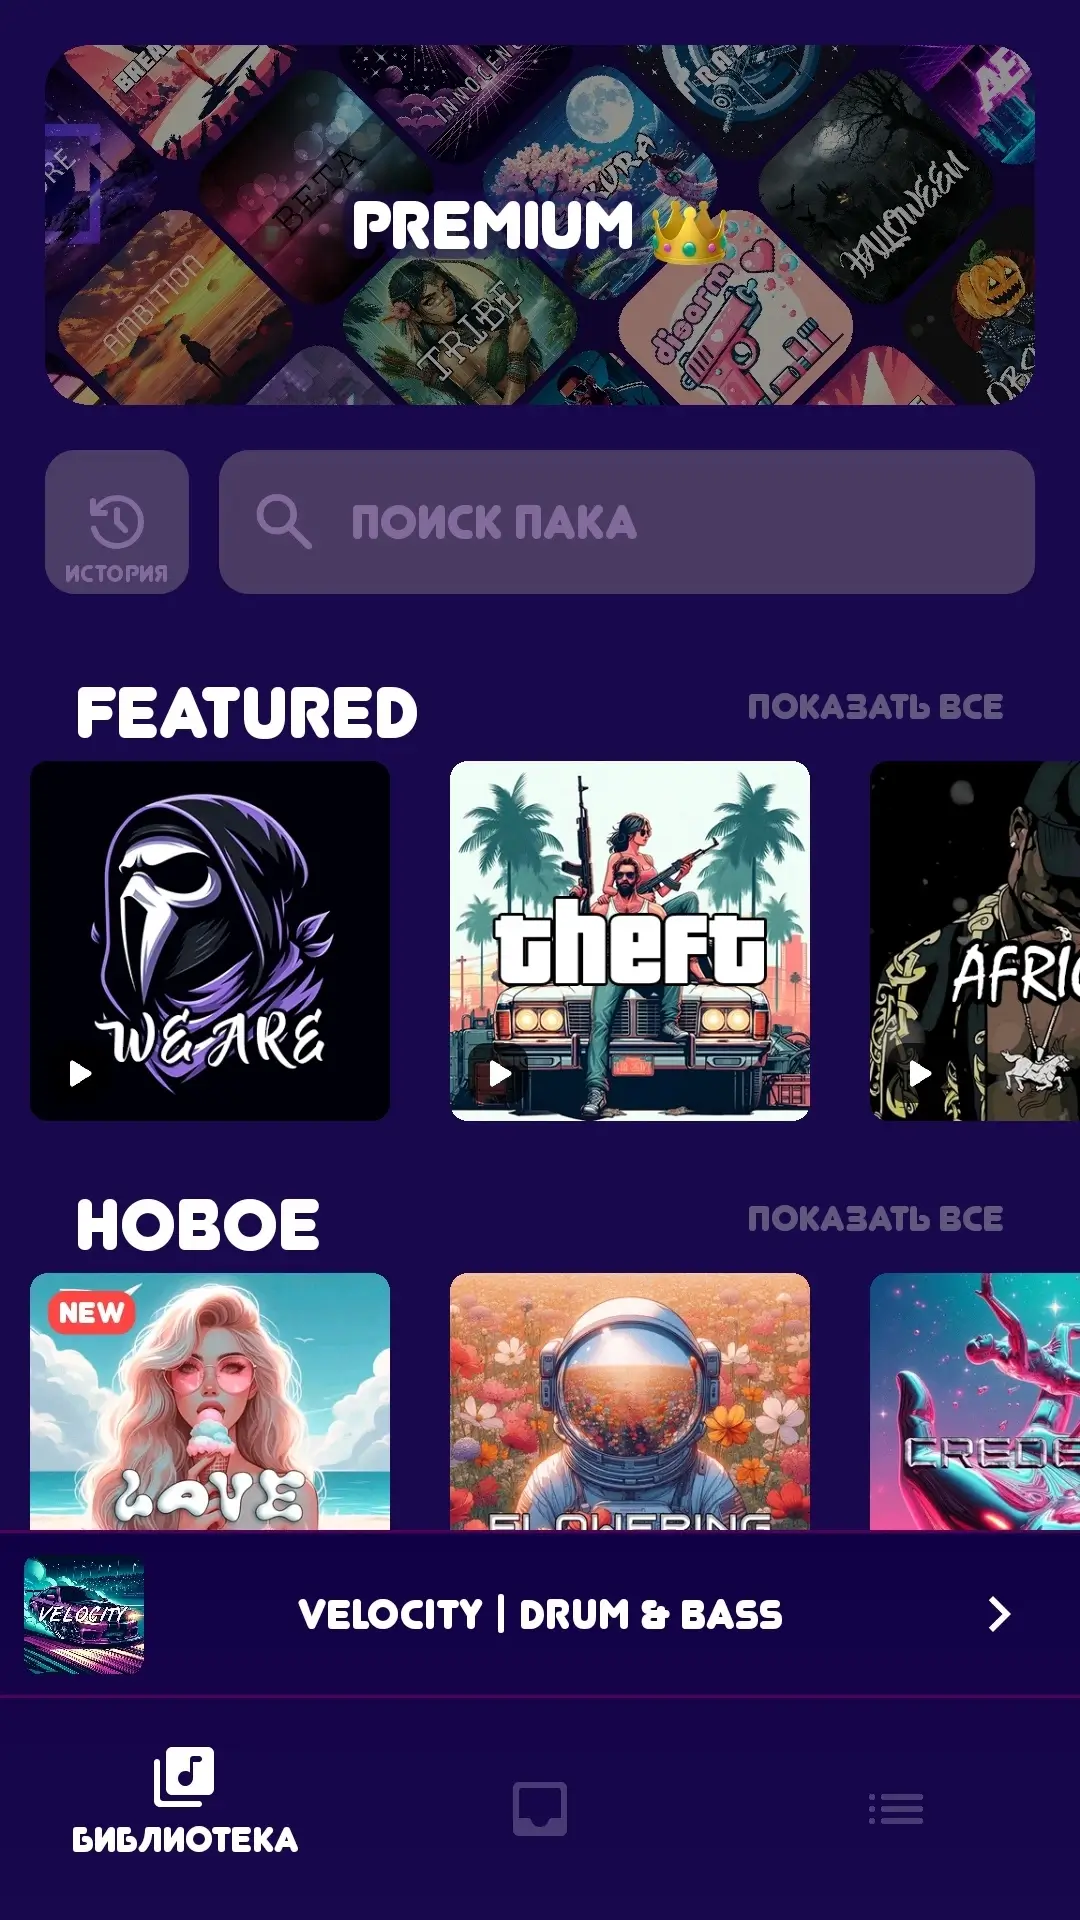
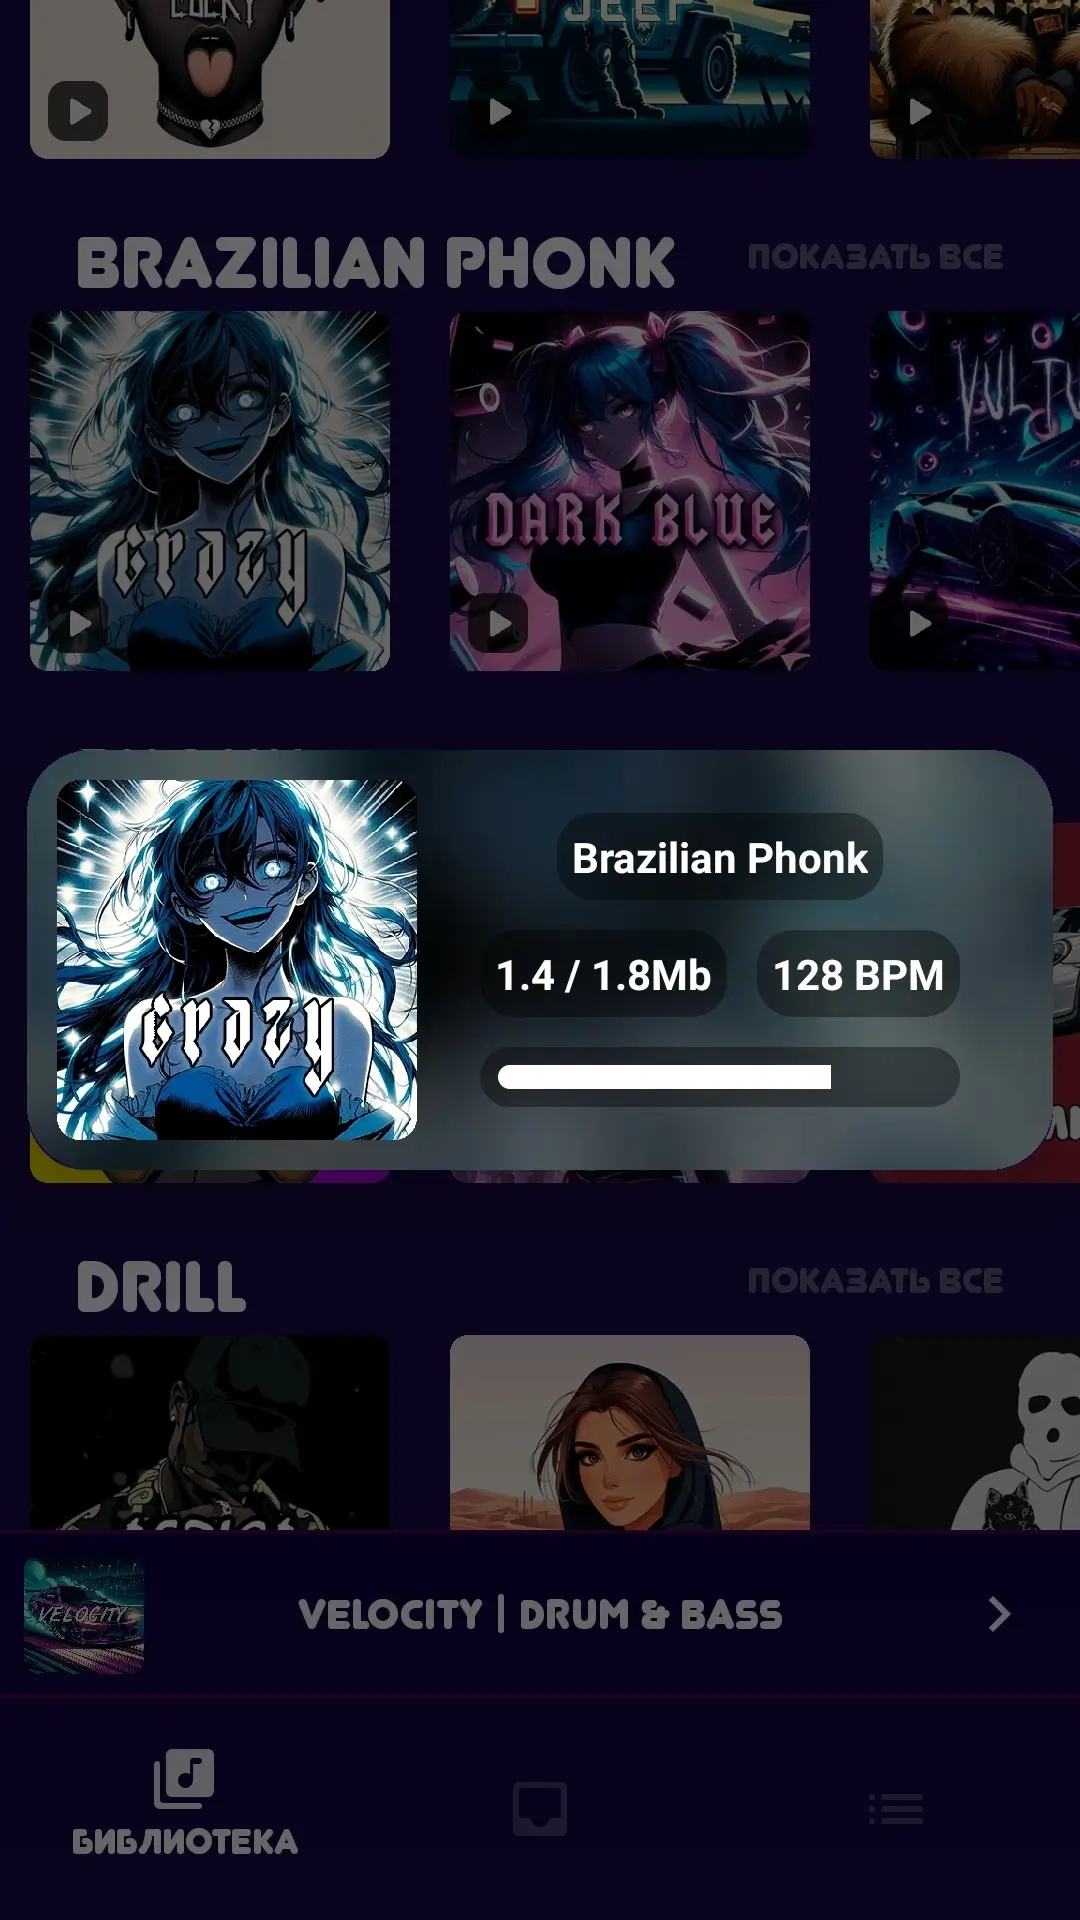
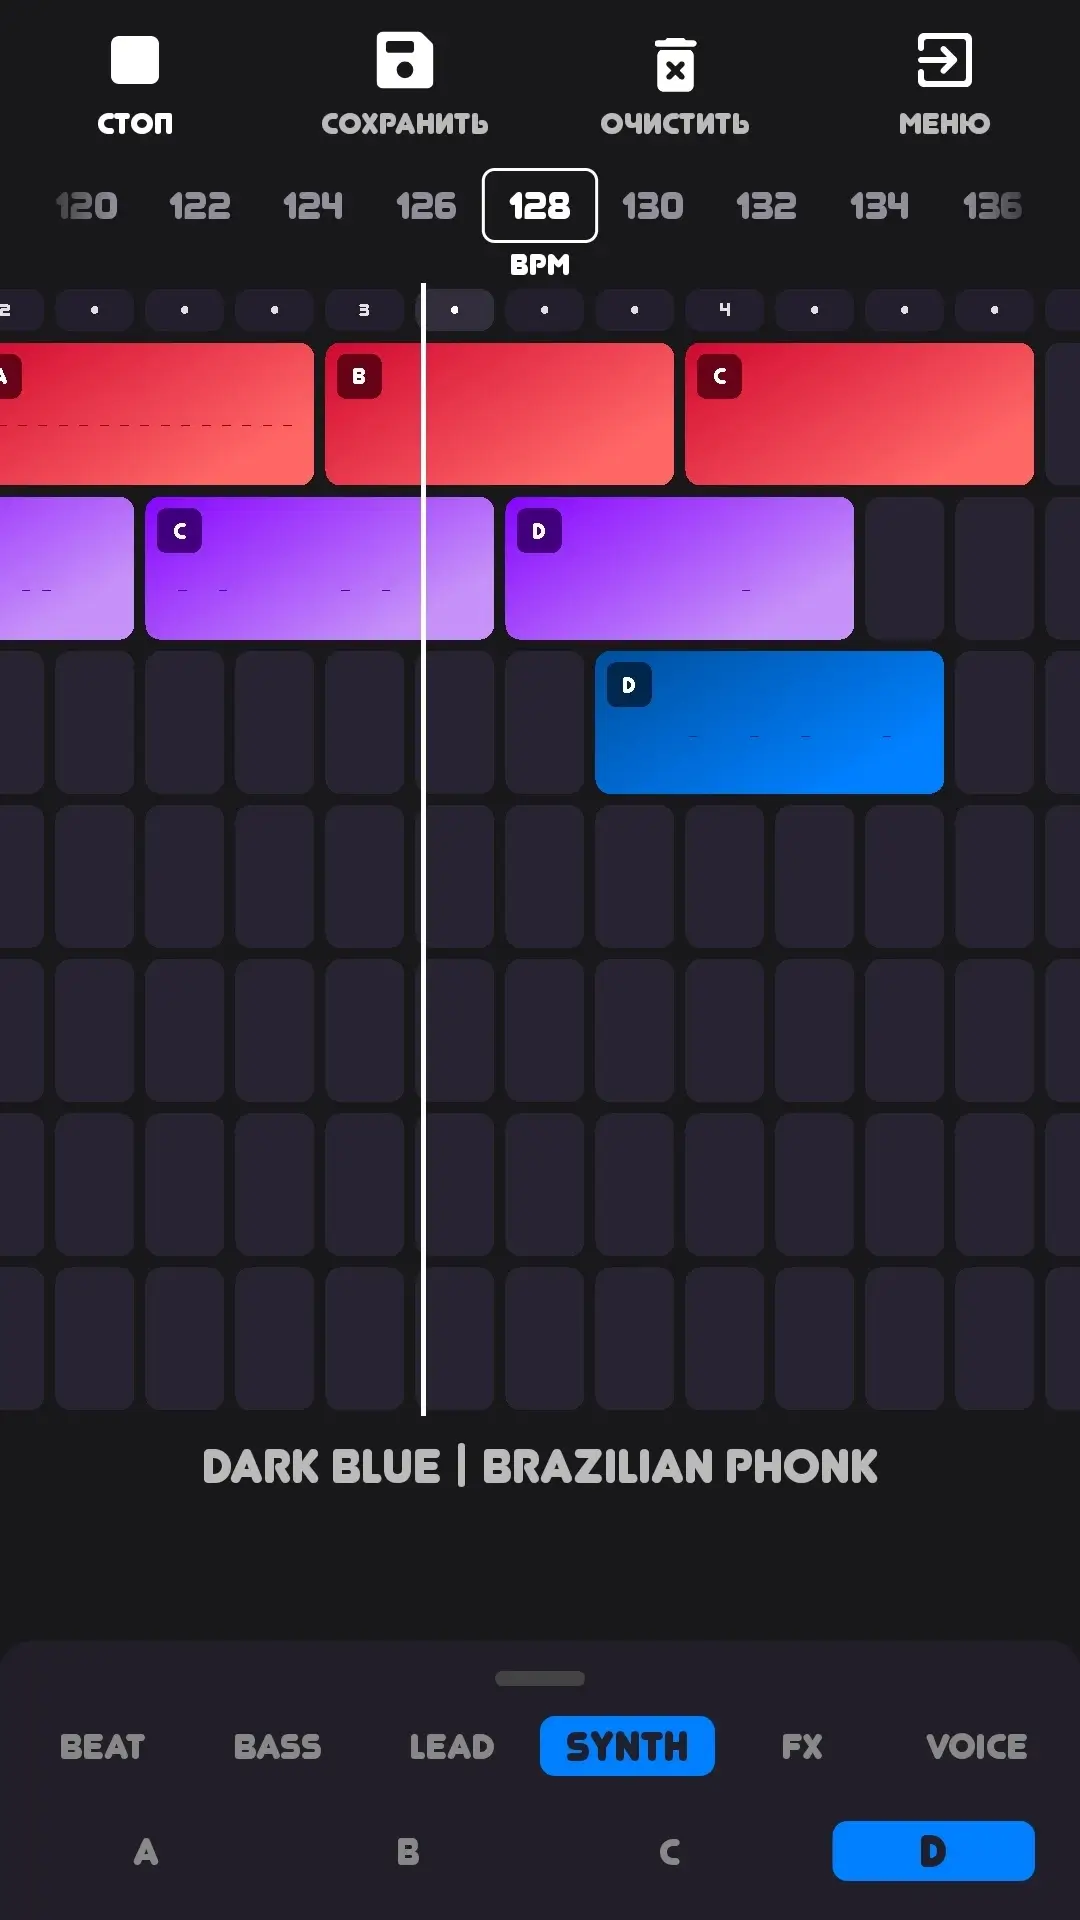
В арсенале Jam Pad представлена богатая коллекция современных саунд-паков, охватывающая множество жанров, таких как Trap, Drill, Hip-Hop, Brazilian Funk, Phonk, Chill House, Krush Funk, Lo-Fi, Dubstep, EDM, Future Bass, SynthWave, Deep House, Techno и многих других. Вы сможете управлять звуковыми эффектами в реальном времени и создавать уникальные биты с помощью режима драм-пада.
Сохраняйте готовые треки на устройстве или делитесь ими в социальных сетях. Удобный интерфейс, обучение и подсказки делают процесс создания музыки доступным как для новичков, так и для профессионалов. Jam Pad - идеальный инструмент для диджеев, продюсеров и всех, кто испытывает страсть к музыке и хочет создавать свои композиции везде.
Особенности приложения:
- Простой и удобный интерфейс;
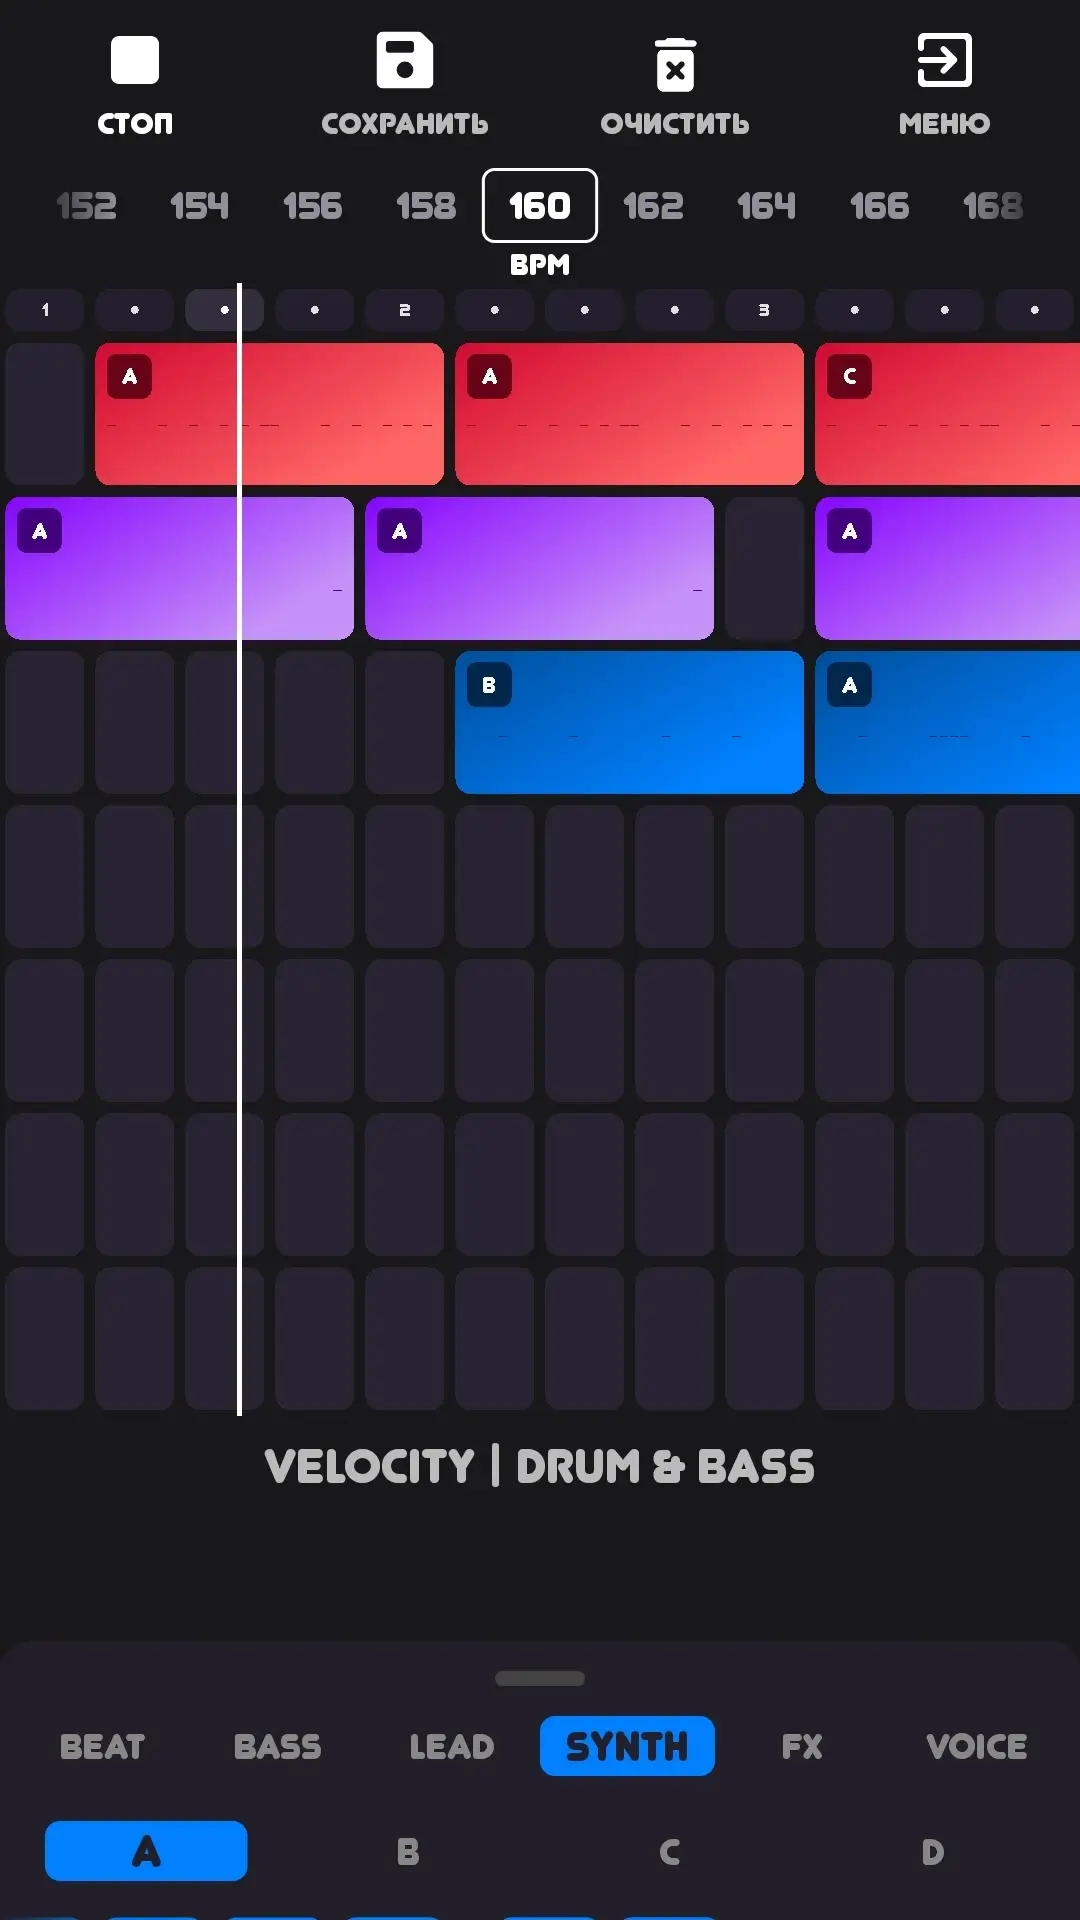
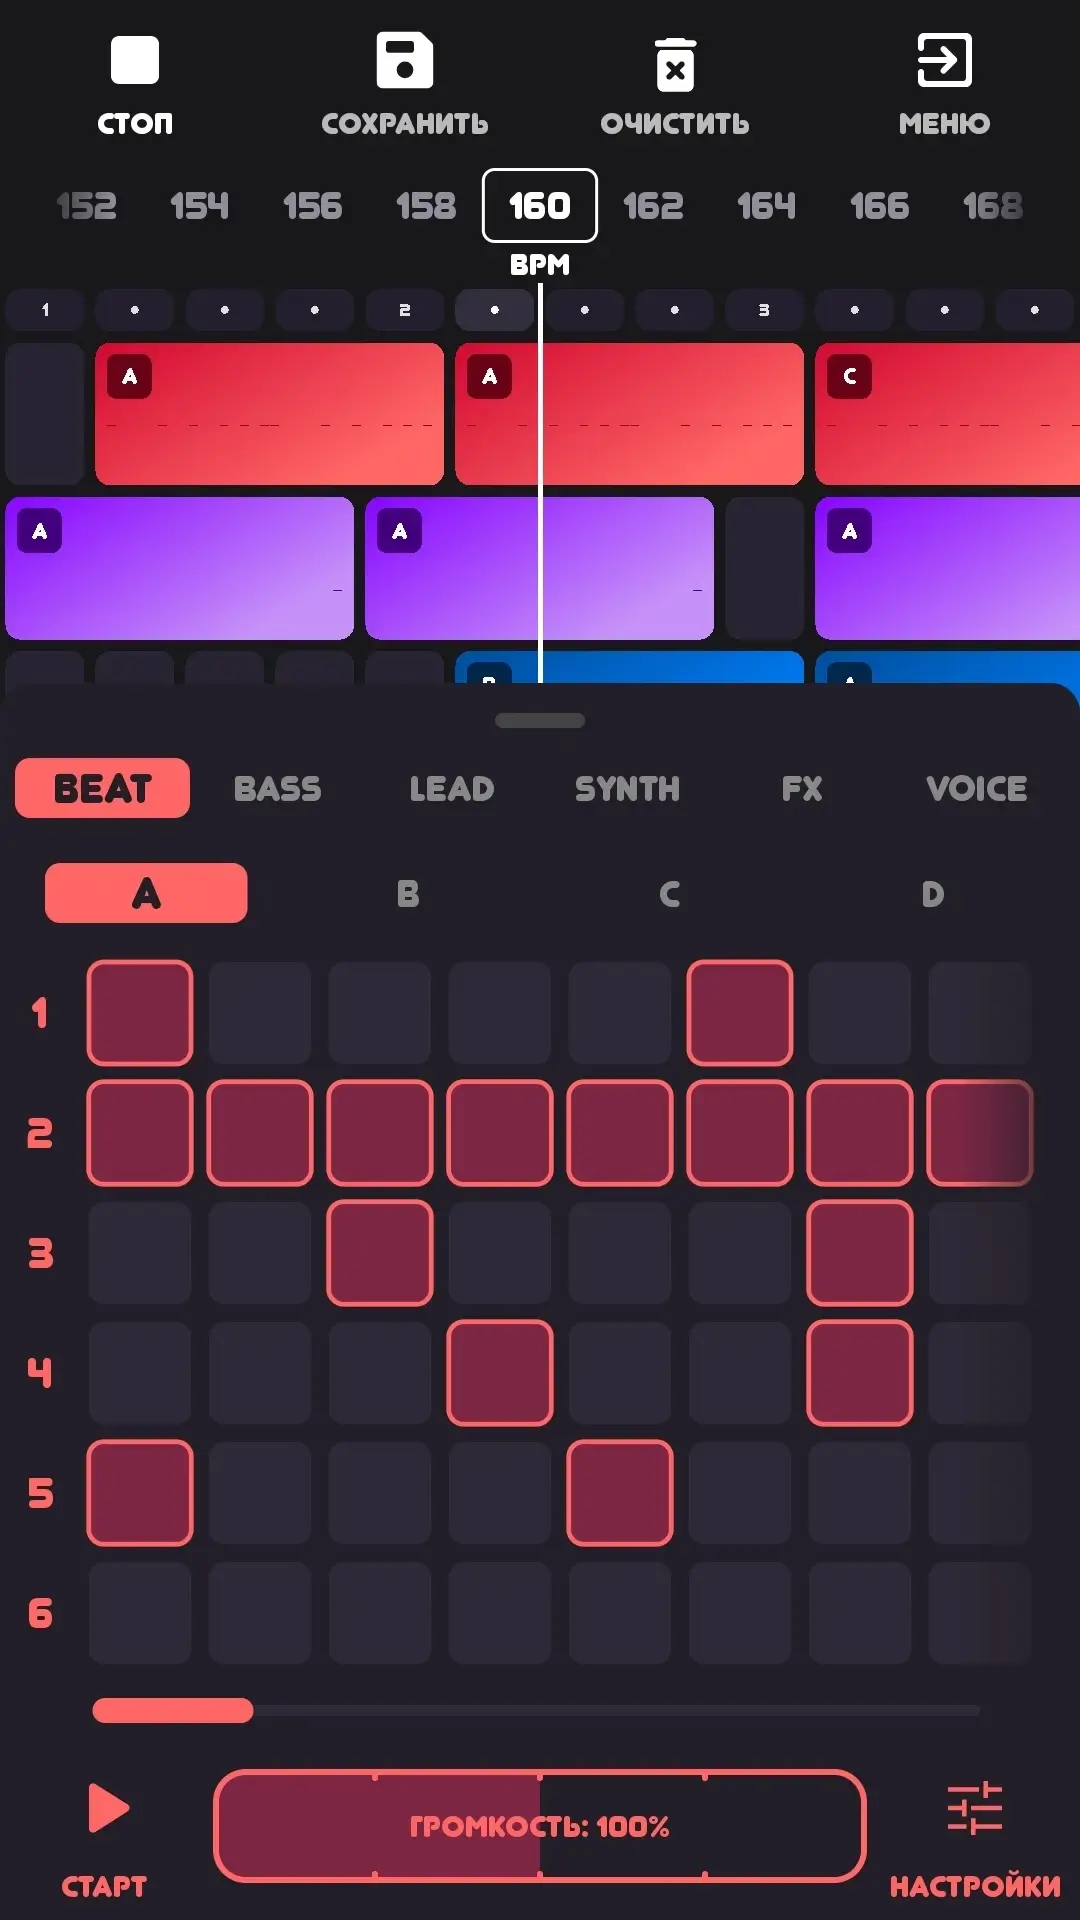
- Режим драм-пада для битов и мелодий;
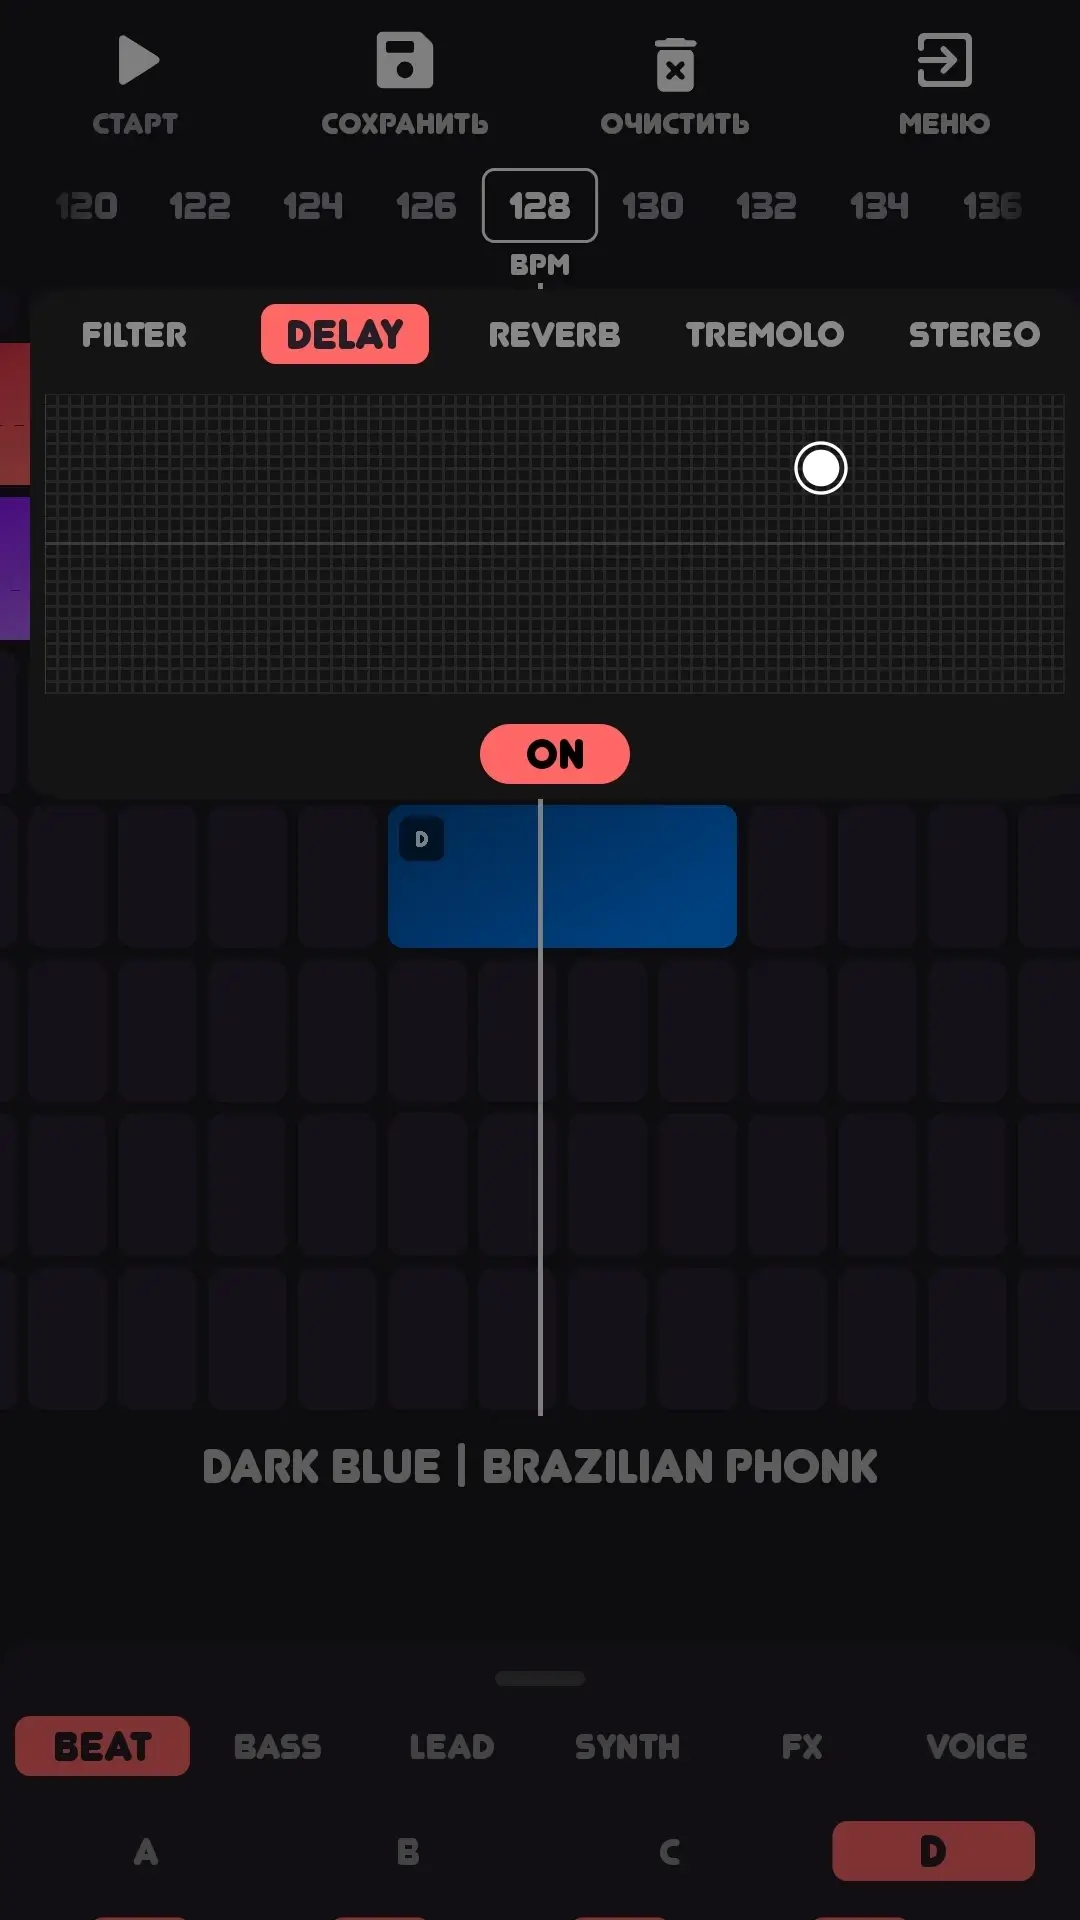
- Управление эффектами в реальном времени;
- Обширная библиотека премиальных саунд-паков;
- Создание уникальных музыкальных композиций;
- Возможность сохранять и делиться музыкой;
- Подходит для всех уровней пользователей;
- Разнообразие музыкальных жанров;
- Наличие обучения и подсказок;
- Встроенный контроль BPM.
Особенности модификации (от FuRReX):
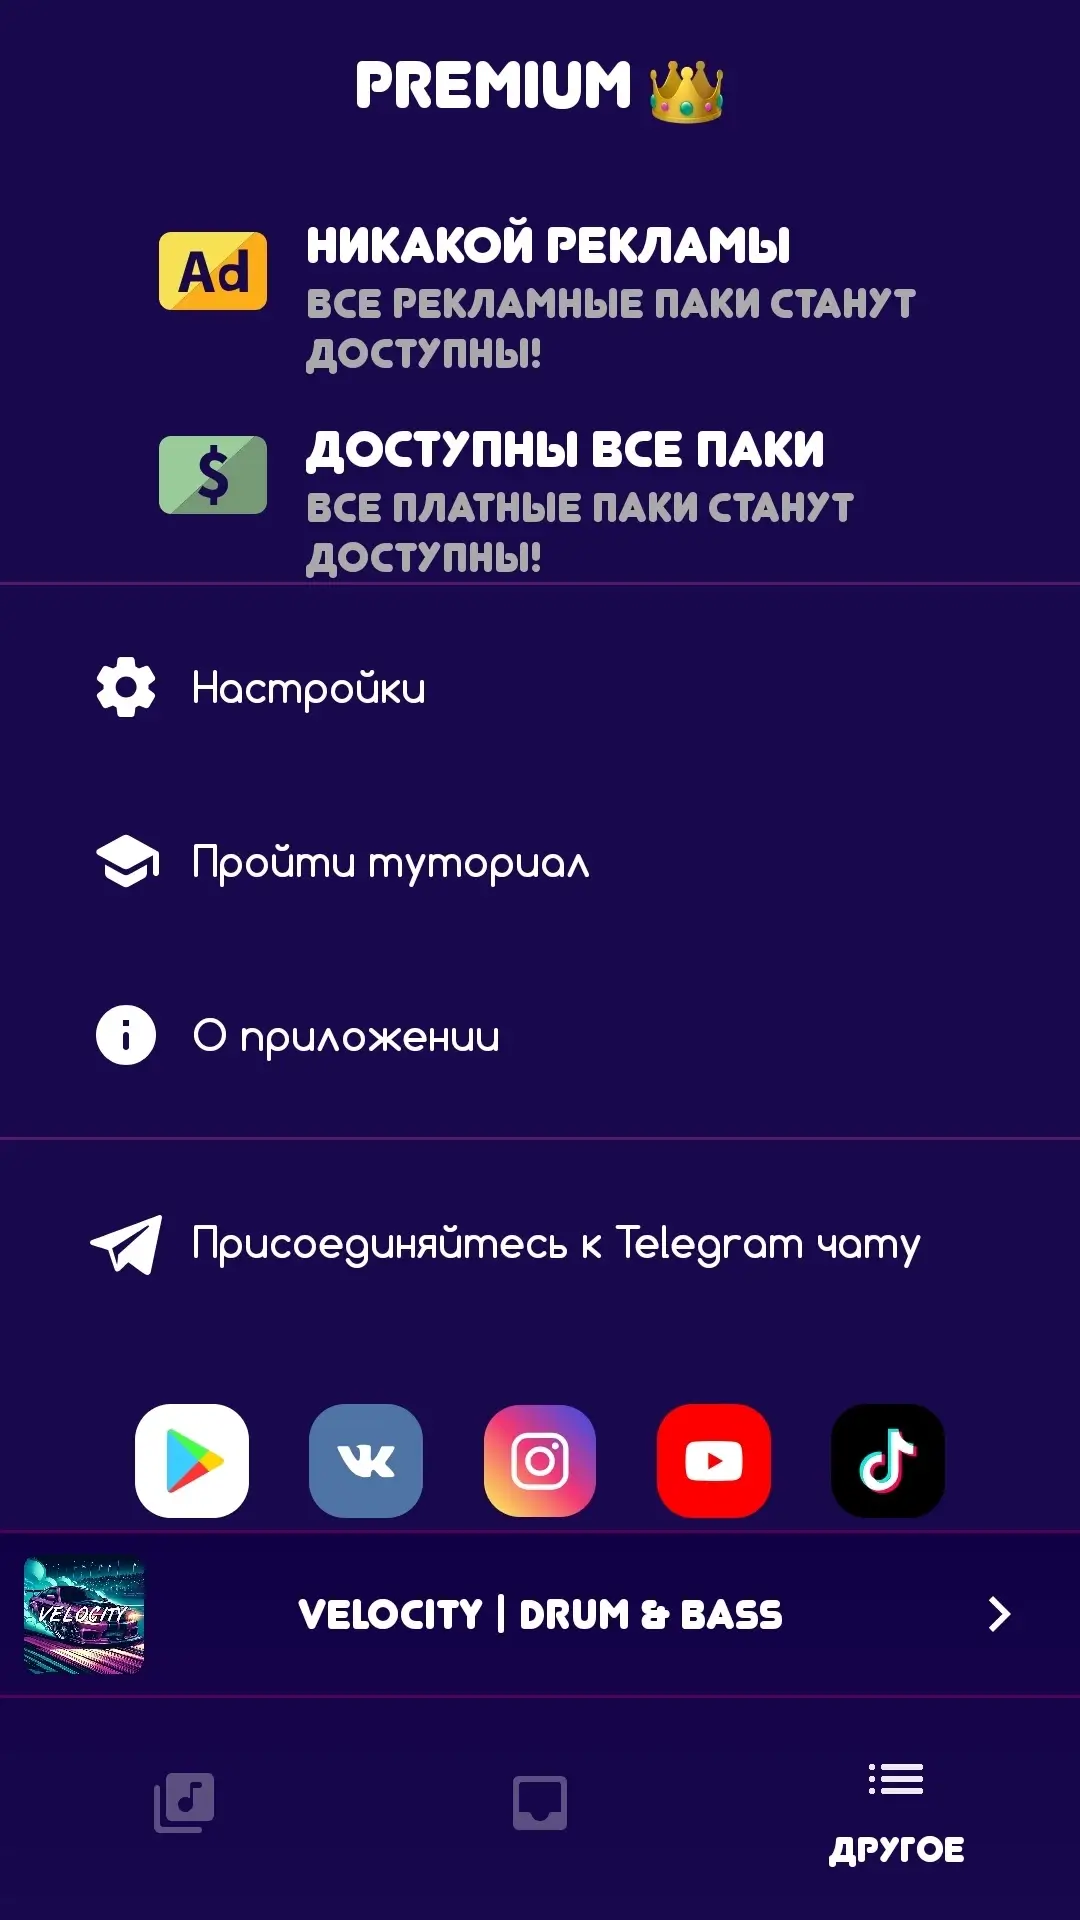
- Premium разблокирован (все паки доступны для скачивания);
- Отключена проверка лицензии;
- Отключена реклама;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Jam Pad v4499 (Premium)
apk
64.35 Mb
95
Версия release build (4499) (4499)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 10.0+ (API 29)
VirusTotal
30.08.2026, 16:00
Файл
jam_pad_release_build_4499_uni_modded_kill.apk
Имя
Jam Pad
Пакет
com.uminate.jampad
MD5
131a9ec0b74f77c6d515169d897b0b4e
SHA-1
56a80a42da268a8f50f62370c96e117a3f39e837
SHA-256
4270f2757521f2f86b11788c00588211219707858c8ea4c0588cc1b62c34149c
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
62