

Soul Browser (Premium) - Стильный браузер, который сочетает в себе все основные функции, которые вам могут понадобиться. Возможно, это один из лучших браузеров для операционной системы андроид, который вы сможете найти. Благодаря обширному набору настроек и гибкому дизайну пользовательского интерфейса он идеально подходит как для опытных пользователей, так и для новичков.
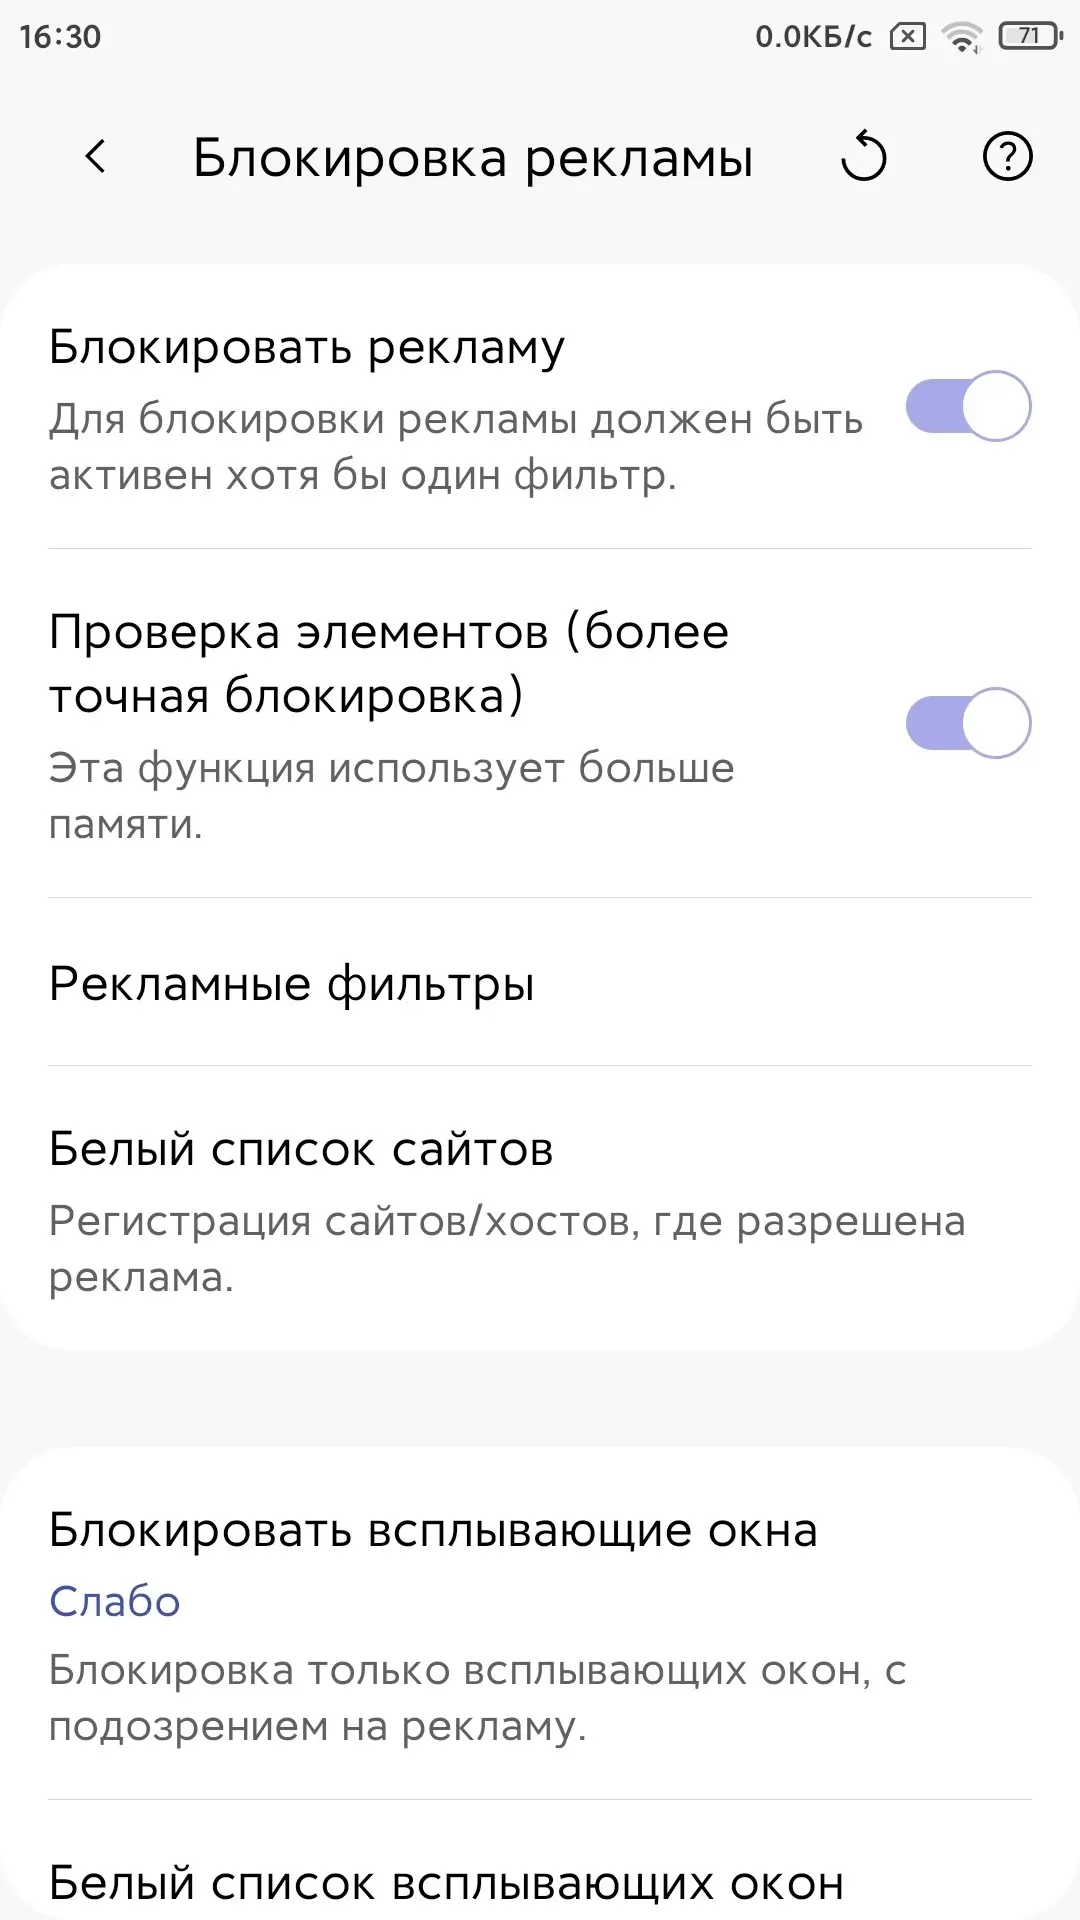
Одной из главных преимуществ этого браузера является его высокая скорость работы. Он быстро открывает веб-страницы и позволяет без задержек загружать различные мультимедийные файлы. Это особенно важно для тех, кто часто использует интернет для просмотра видео, прослушивания музыки или игр. Браузер также обладает множеством дополнительных функций и возможностей. Например, вы можете легко настроить блокировку рекламы, что позволит вам сёрфить по интернету без назойливых всплывающих окон и баннеров. У этого браузера есть понятный и интуитивно понятный интерфейс, который позволяет более комфортно пользоваться им. Даже новички смогут быстро освоиться с его функционалом и настроить его под свои потребности.
- Автоматический перевод (при необходимости Soul Browser автоматически переведёт страницу на выбранный вами язык);
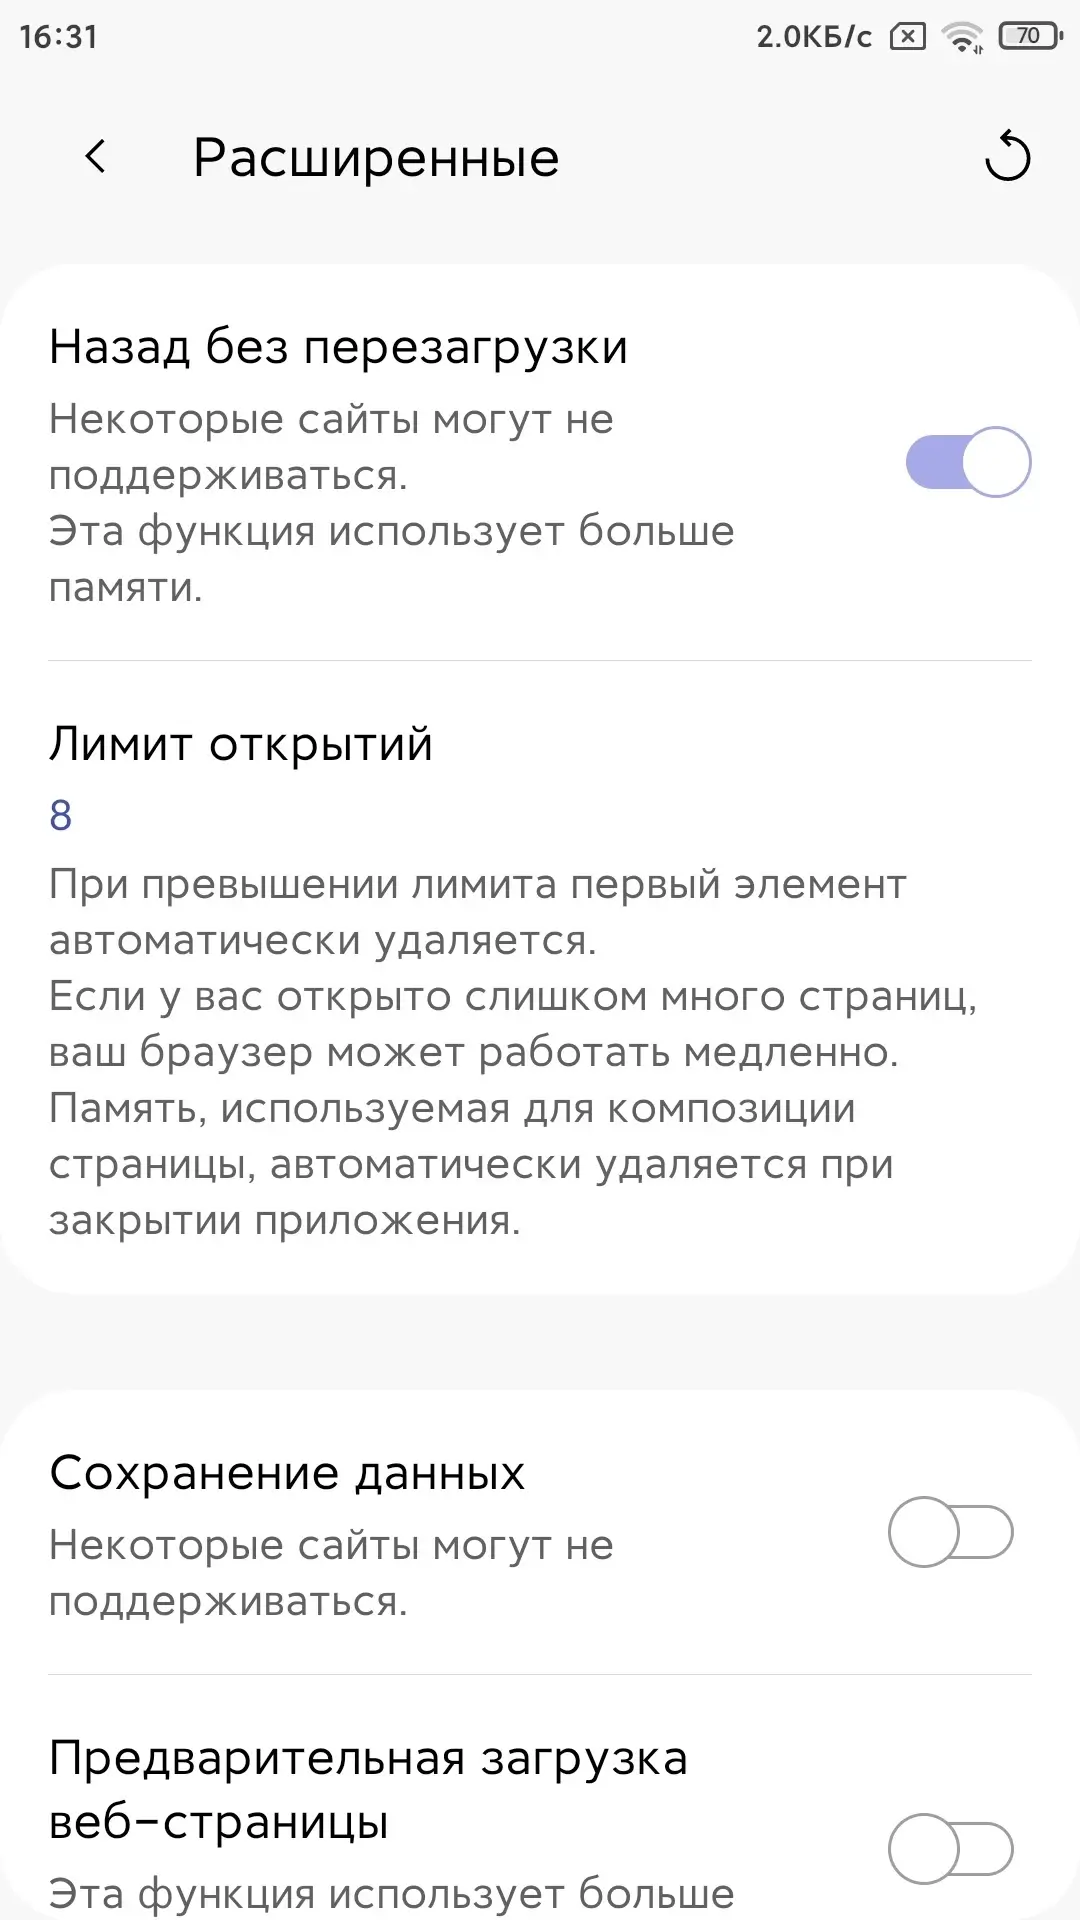
- Возврат без обновления (выйдя из приложения и снова открыв его, вы вернётесь на ту же страницу без необходимости обновления);
- Чистый режим (включите чистый режим, чтобы избавиться от ненужных элементов на странице и сконцентрироваться на контенте);
- Быстрая загрузка (Soul Browser обеспечивает быструю загрузку веб-страниц, чтобы вы могли сразу приступить к чтению);
- Редактирование макета (персонализируйте внешний вид Soul Browser, выбирая различные макеты);
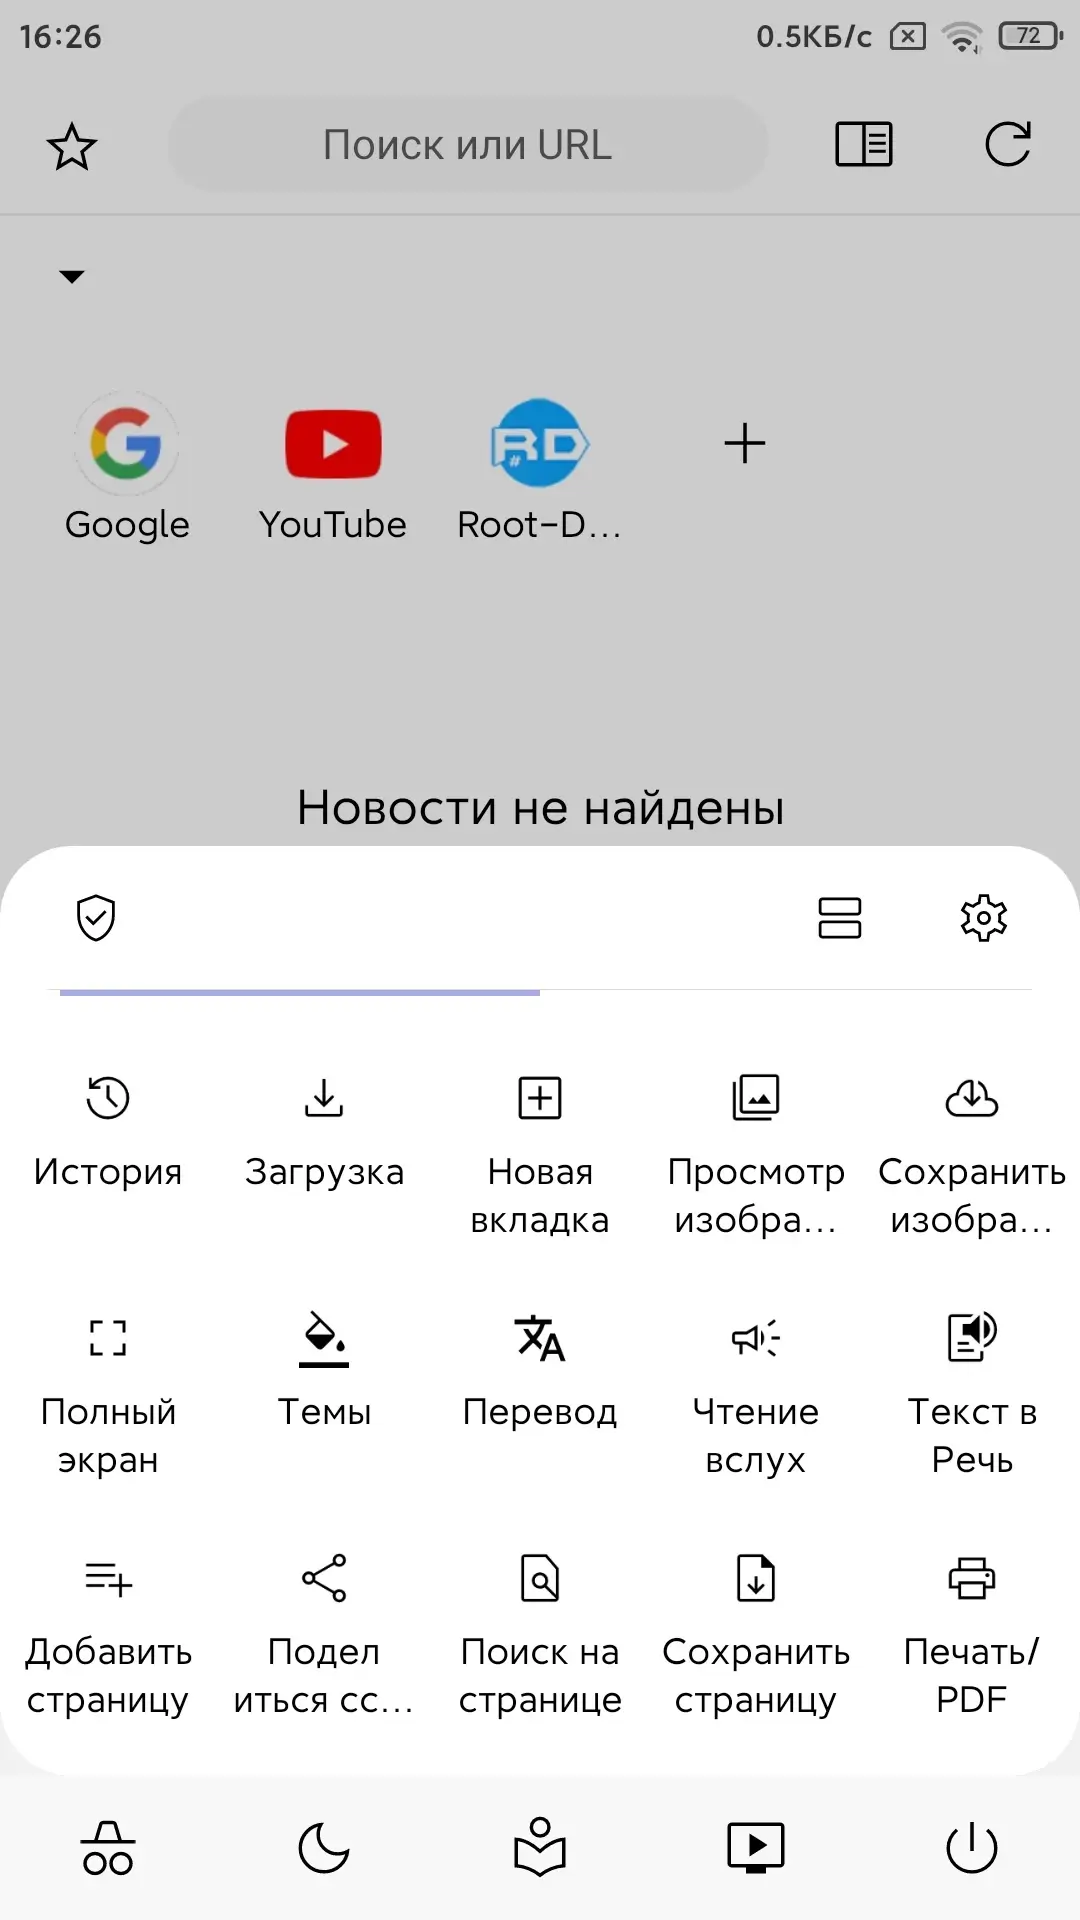
- Редактирование меню (выбирайте, какие функции должны быть отображены в меню Soul Browser);
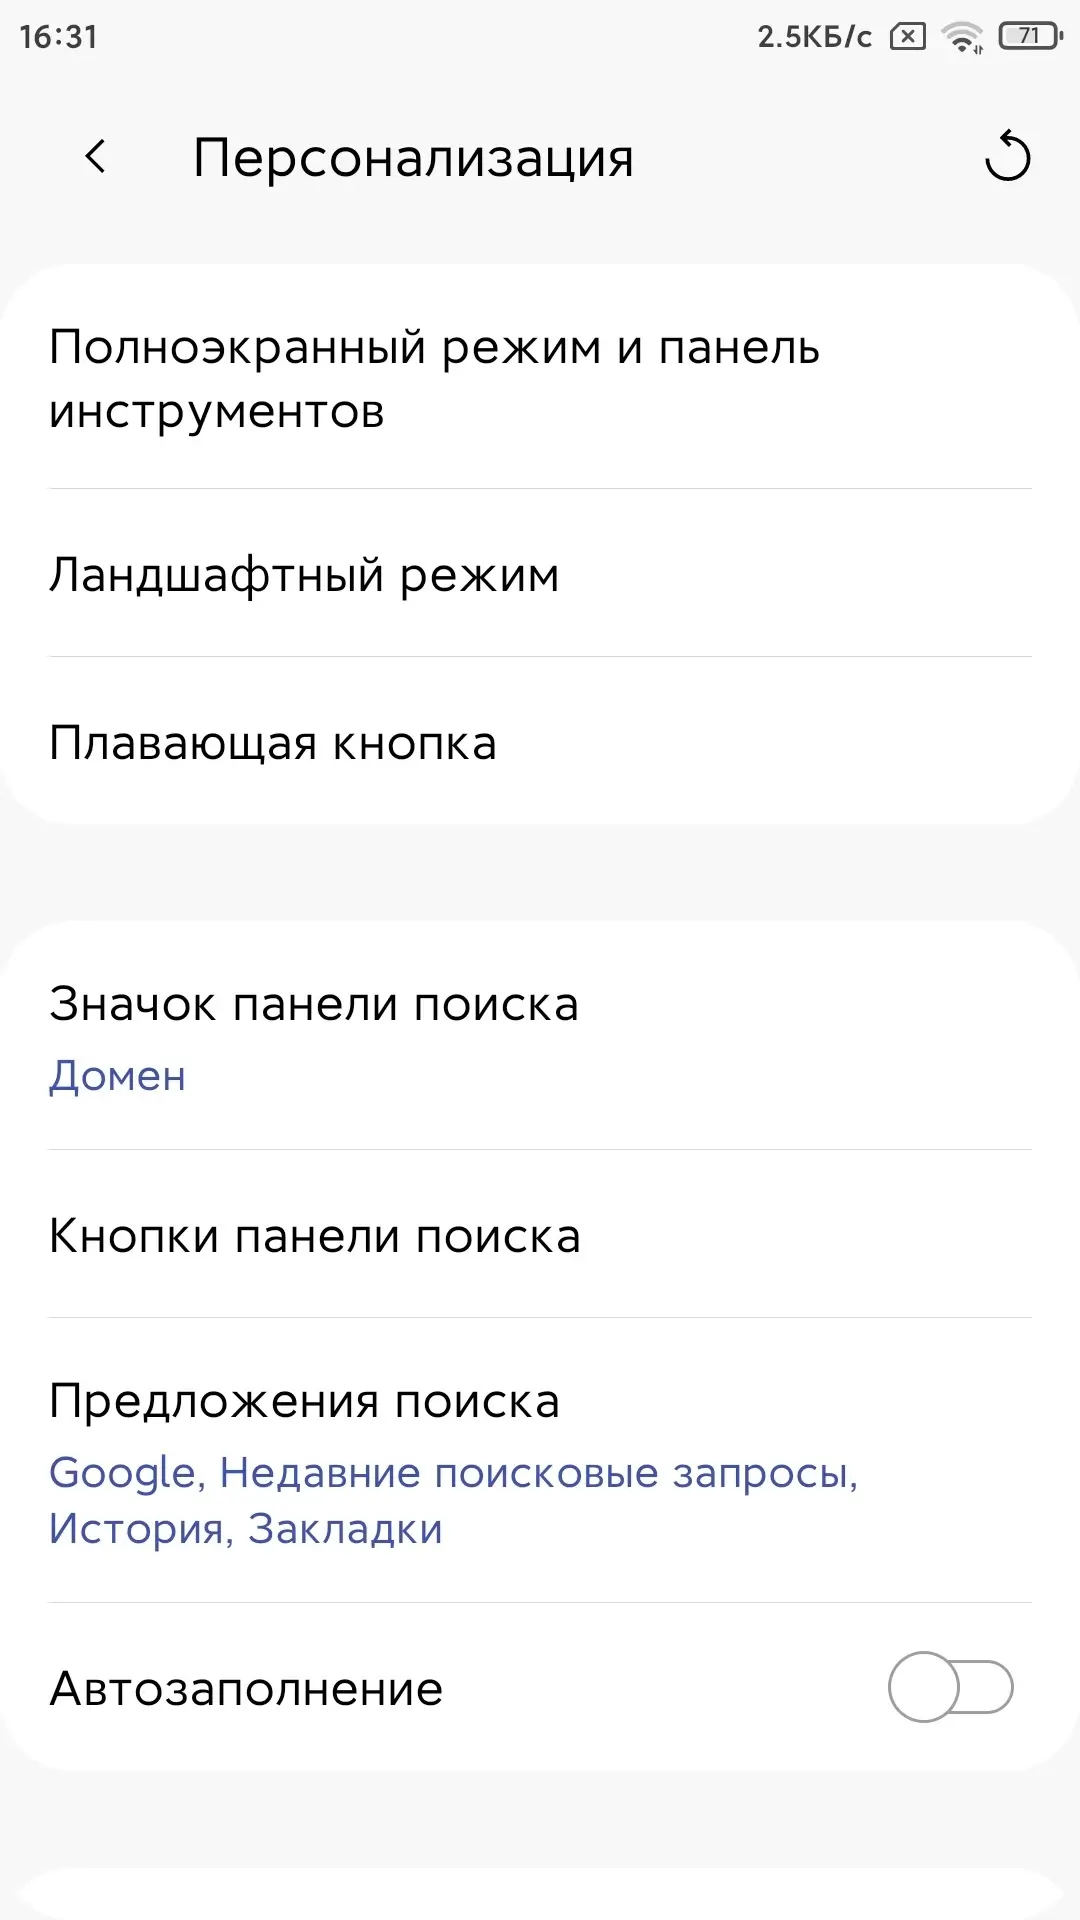
- Редактирование строки поиска (настройте строку поиска, чтобы использовать ваш поисковик по умолчанию или выбрать из списка);
- Редактирование панели вкладок (меняйте порядок открытых вкладок и управляйте ими более удобным способом);
- Редактирование жестов (назначайте свои собственные жесты для быстрого доступа к функциям браузера);
- Одноручный режим (включите режим однорукого использования для более удобного управления браузером на больших устройствах);
- Тёмная тема (включите тёмную тему для более комфортного чтения в тёмных помещениях и для снижения нагрузки на глаза);
- Экранный фильтр (предотвращайте усталость глаз и синдром сухого глаза путём уменьшения яркости экрана);
- Режим чтения (переключитесь в режим чтения для комфортного чтения статей без раздражающих элементов на странице);
- Увеличение текста (легко увеличивайте или уменьшайте размер текста для удобного чтения);
- Изменение шрифта (выберите предпочтительный шрифт для более приятного чтения);
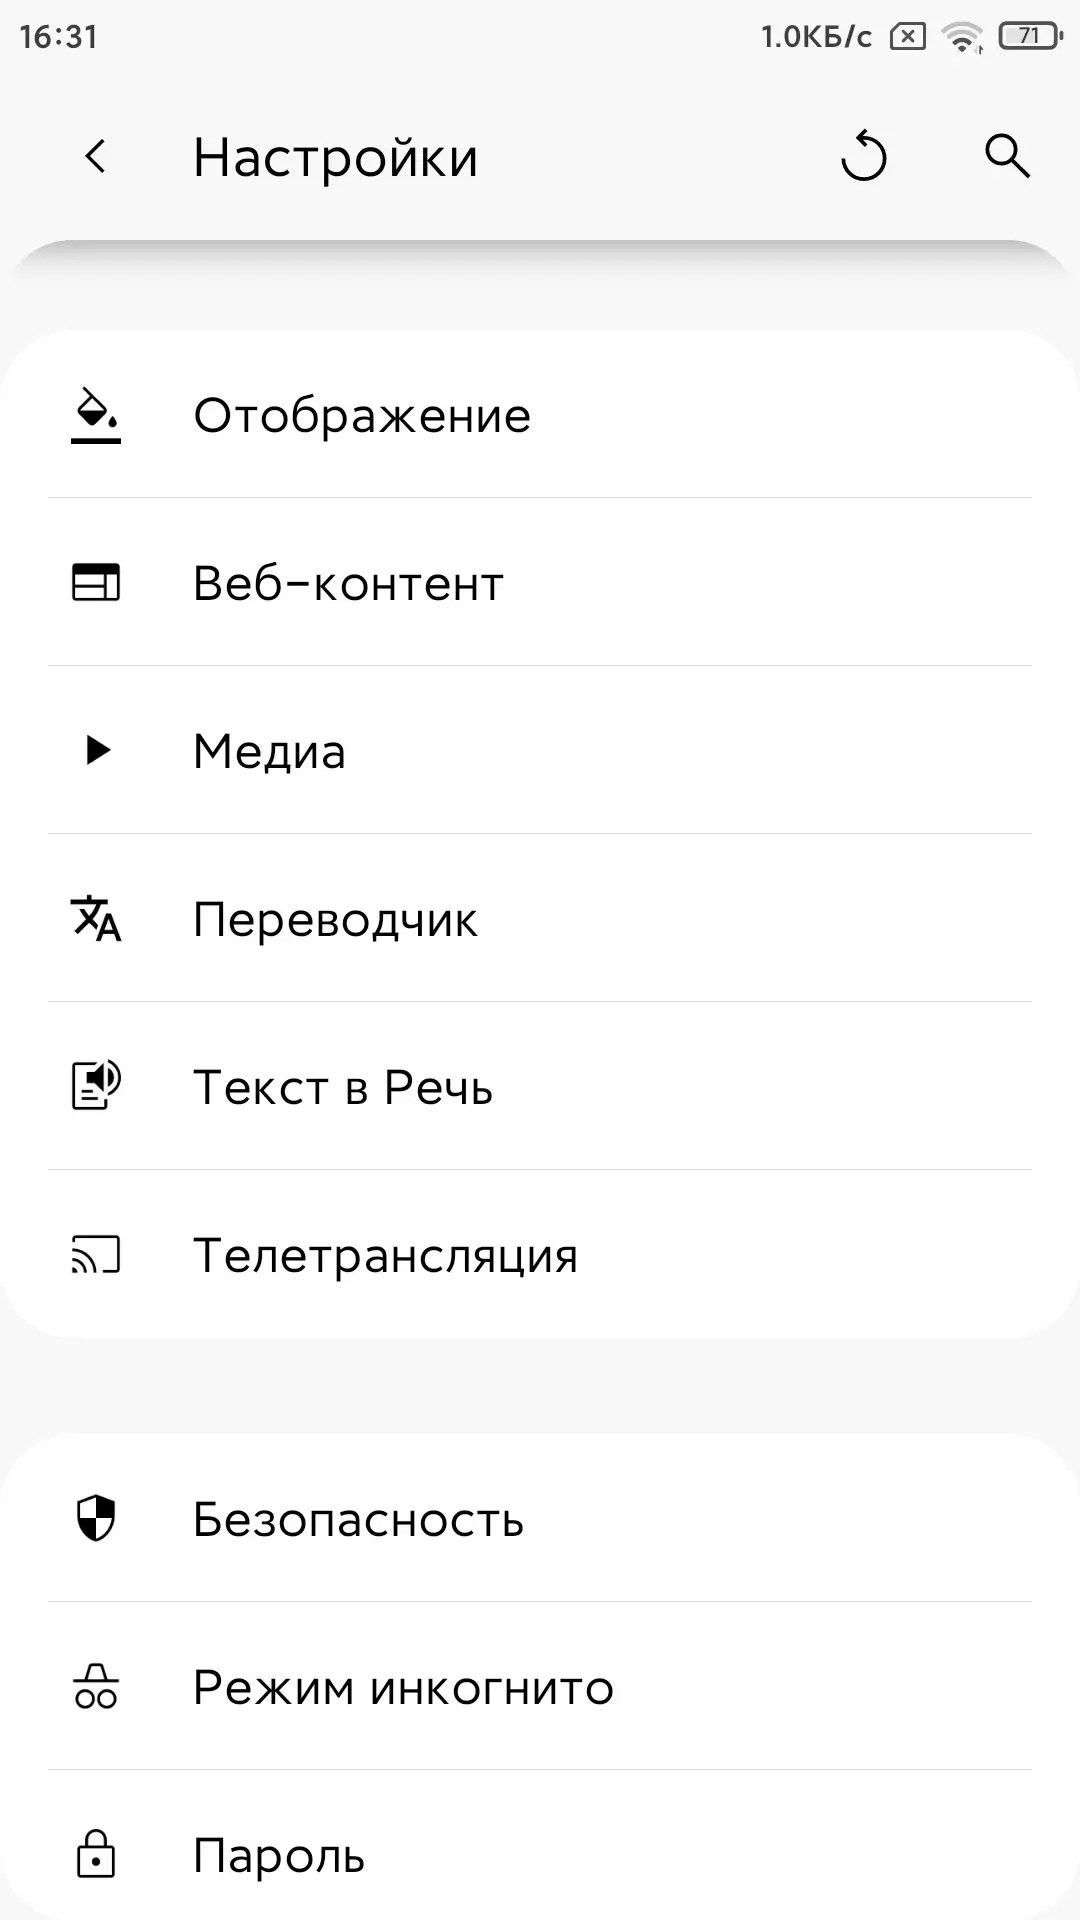
- Преобразование текста в речь (прослушивайте тексты вместо их чтения, когда вам это удобно);
- Телевизионный режим (создайте представительную веб-страницу, чтобы использовать Soul Browser как браузер на вашем телевизоре);
- Безопасность клавиатуры (Soul Browser обеспечивает безопасность ваших данных при вводе посредством встроенной защищенной клавиатуры);
- Экран блокировки (защитите свои личные данные, включив экран блокировки для Soul Browser);
- Режим инкогнито (просматривайте веб-страницы приватно и безопасно, не оставляя следов в истории);
- Скриншот с прокруткой (создавайте полные скриншоты длинных страниц, прокручивая их до конца);
- Просмотр только изображений (быстро открывайте только изображения на веб-странице, минуя текстовое содержимое);
- Сохранение всех изображений (одним нажатием сохраняйте все изображения с веб-страницы);
- Скачивание видео (сохраняйте видео на вашем устройстве для просмотра в офлайн-режиме);
- QR-код (сканируйте QR-коды, чтобы быстро получить информацию или перейти на нужную страницу);
- Просмотрщик PDF (читайте PDF-файлы непосредственно в Soul Browser, без необходимости установки отдельного приложения);
- Фоторедактор (редактируйте фотографии прямо в Soul Browser перед их сохранением или отправкой);
- Функция смены DNS.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Soul Browser v1.4.85 (Premium)
apk
89.7 Mb
286
Версия 1.4.85 (485)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
19.08.2026, 21:13
Файл
soul_browser_v1_4_85_uni_modded_kill.apk
Имя
Soul
Пакет
com.mycompany.app.soulbrowser
MD5
8eecb71e432fa7f741b53a00b2168c16
SHA-1
63064115160d95099076b7082763fb0ac5aa9d63
SHA-256
b3e55fad38070835f1bd6ddbe098becac24b0d86b3286487fe42f1640a6a867d
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63