

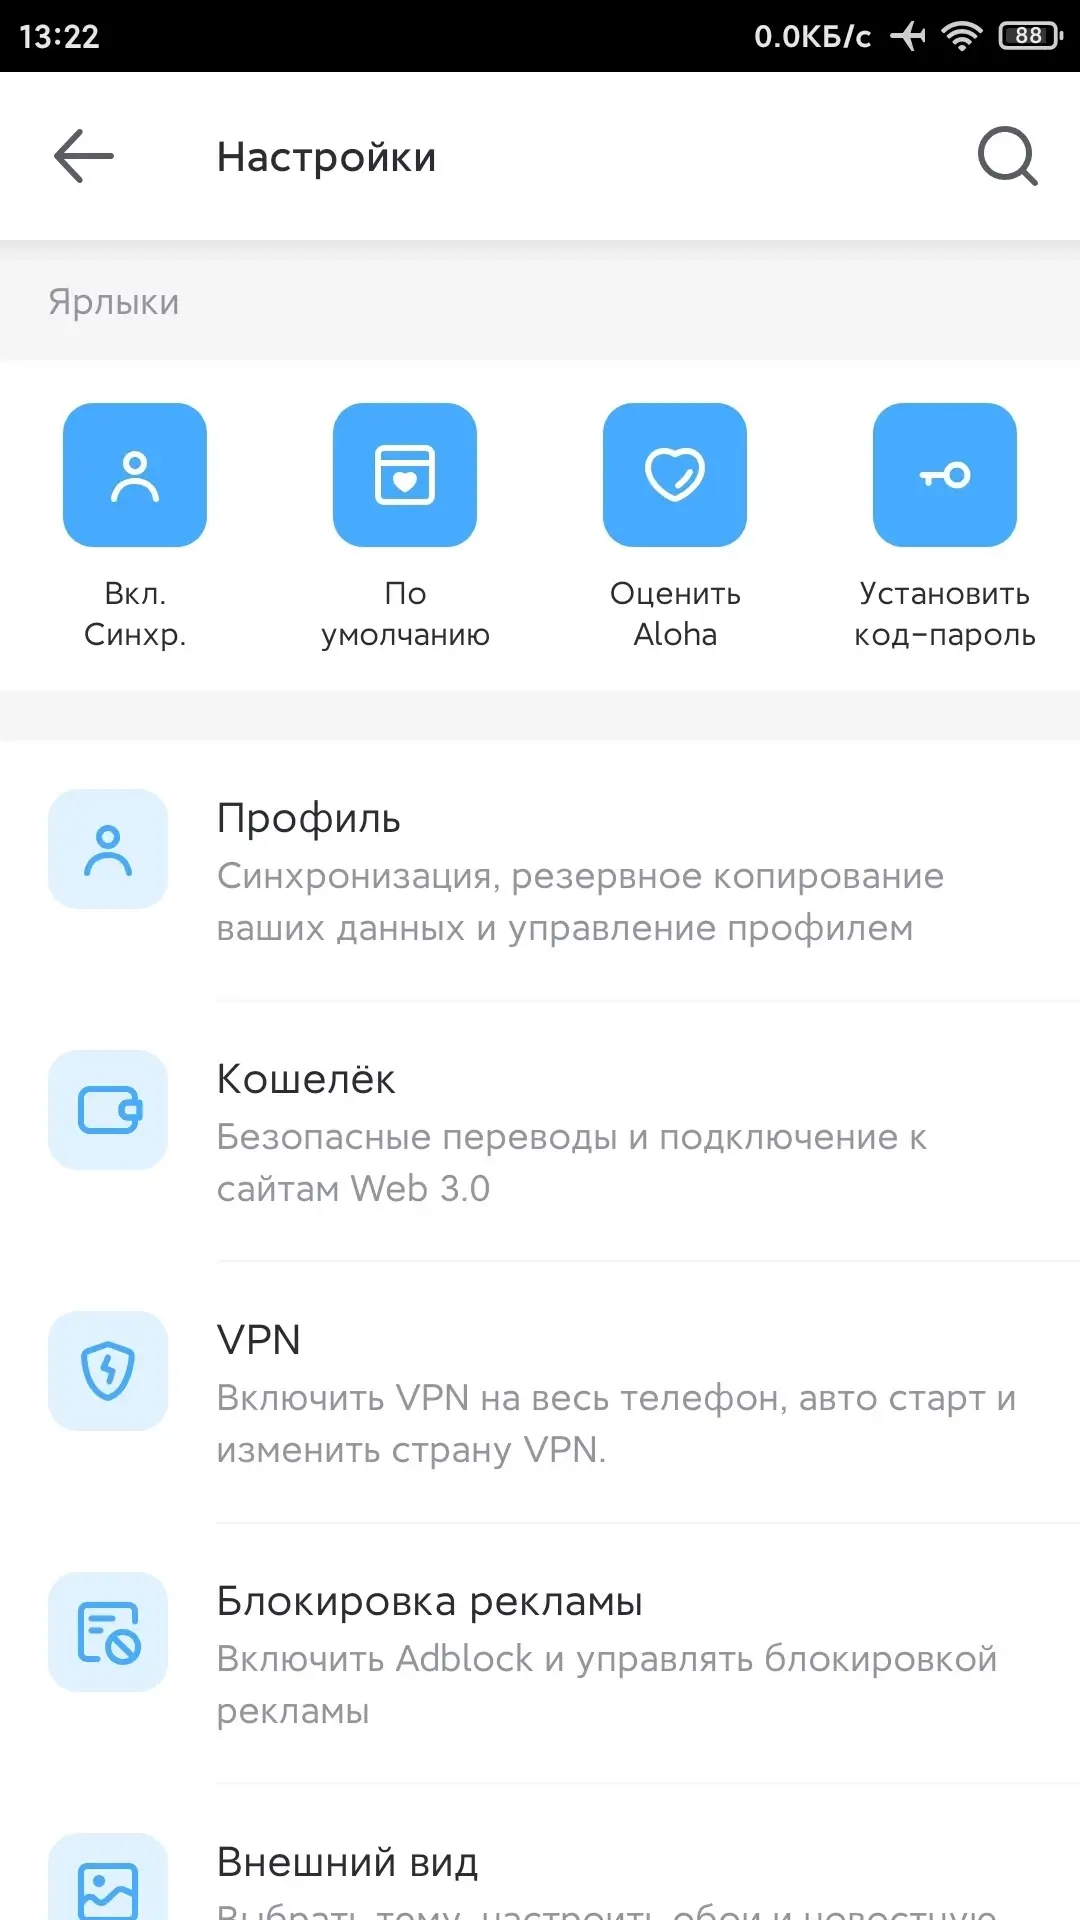
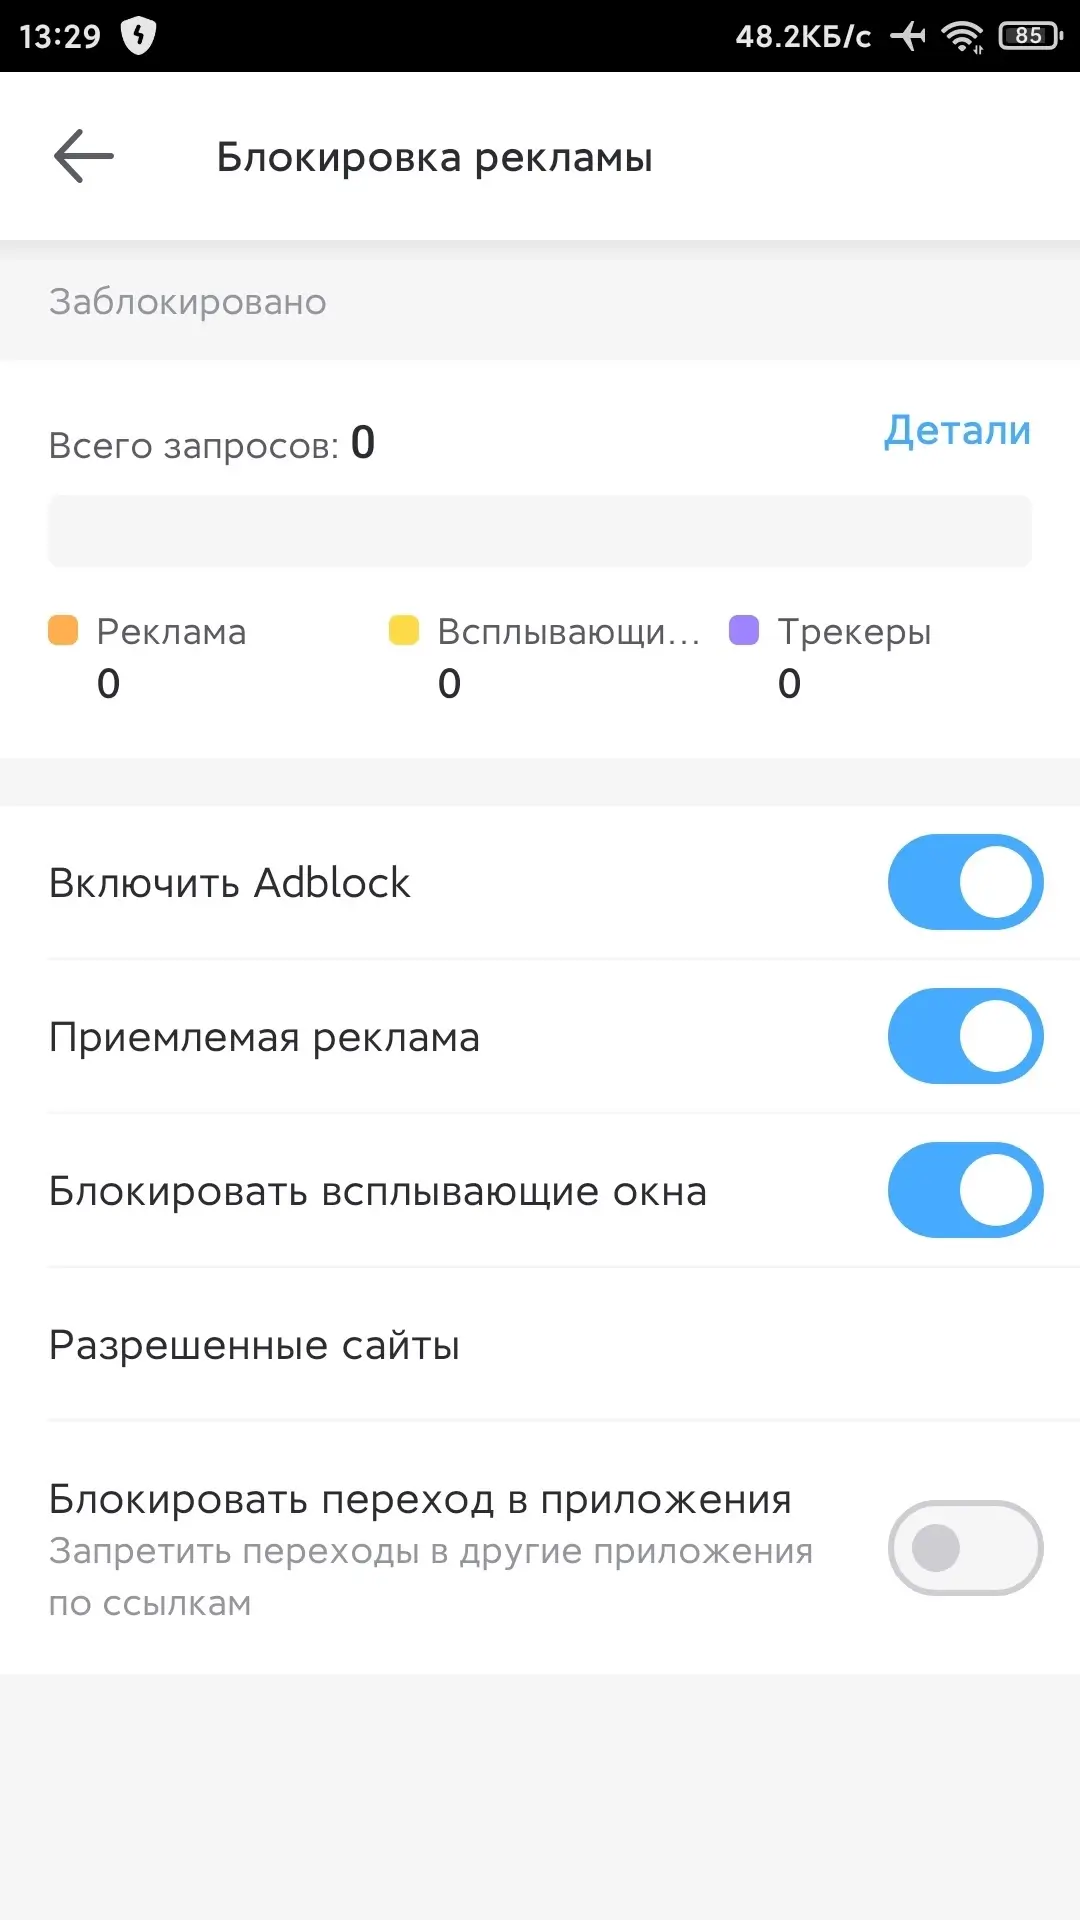
Aloha Browser (Premium) - Быстрый, мощный и полноценный веб-браузер, который акцентирует внимание на приватности и безопасности. Вы сможете свободно посещать любимые сайты без назойливой рекламы благодаря функции AdBlock. Для обеспечения приватности пользователей браузер предоставляет возможность установить пароль на приватные вкладки и загрузки.
VR Video Player в Aloha Browser позволит проигрывать 360-градусные видео с поддержкой Cardboard / Daydream для полного погружения в виртуальную реальность.
Отличительной особенностью приложения является полная анонимность пользователей: никакая информация о посещённых веб-сайтах или IP-адресах не сохраняется, и никакая личная информация не собирается. Эта информация недоступна для передачи, поскольку её просто не существует.
Браузер также предлагает мощный загрузчик, который позволит скачивать видео, музыку и файлы прямо из него.
Особенности приложения:
- Блокировщик рекламы (AdBlock);
- Приватные вкладки с паролем и биометрией;
- Расширенные функции безопасности и шифрование;
- Ориентация на приватность и анонимность пользователей;
- Персонализированный и комфортный онлайн-сёрфинг;
- Защищённое приватное хранилище файлов;
- Мощный загрузчик аудио- и видеофайлов;
- Большой выбор цветовых схем.
Особенности модификации (от FuRReX):
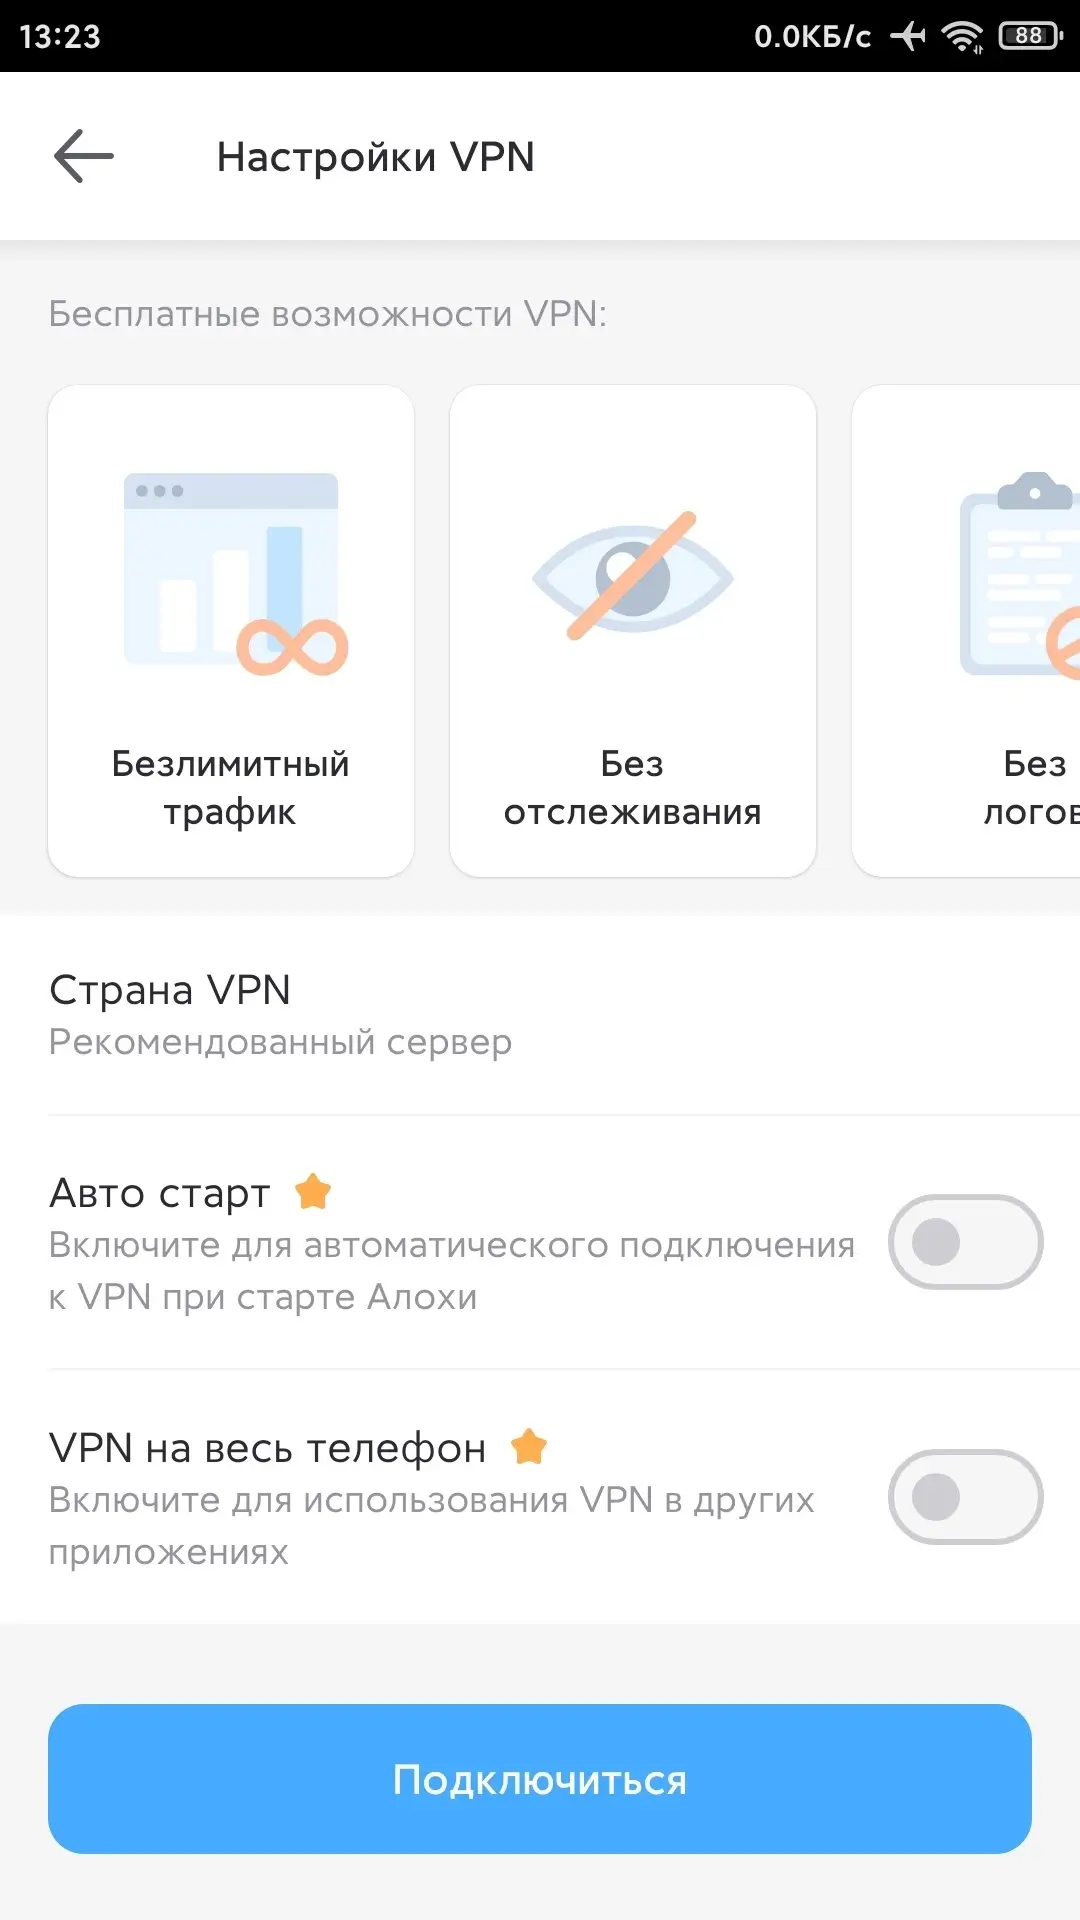
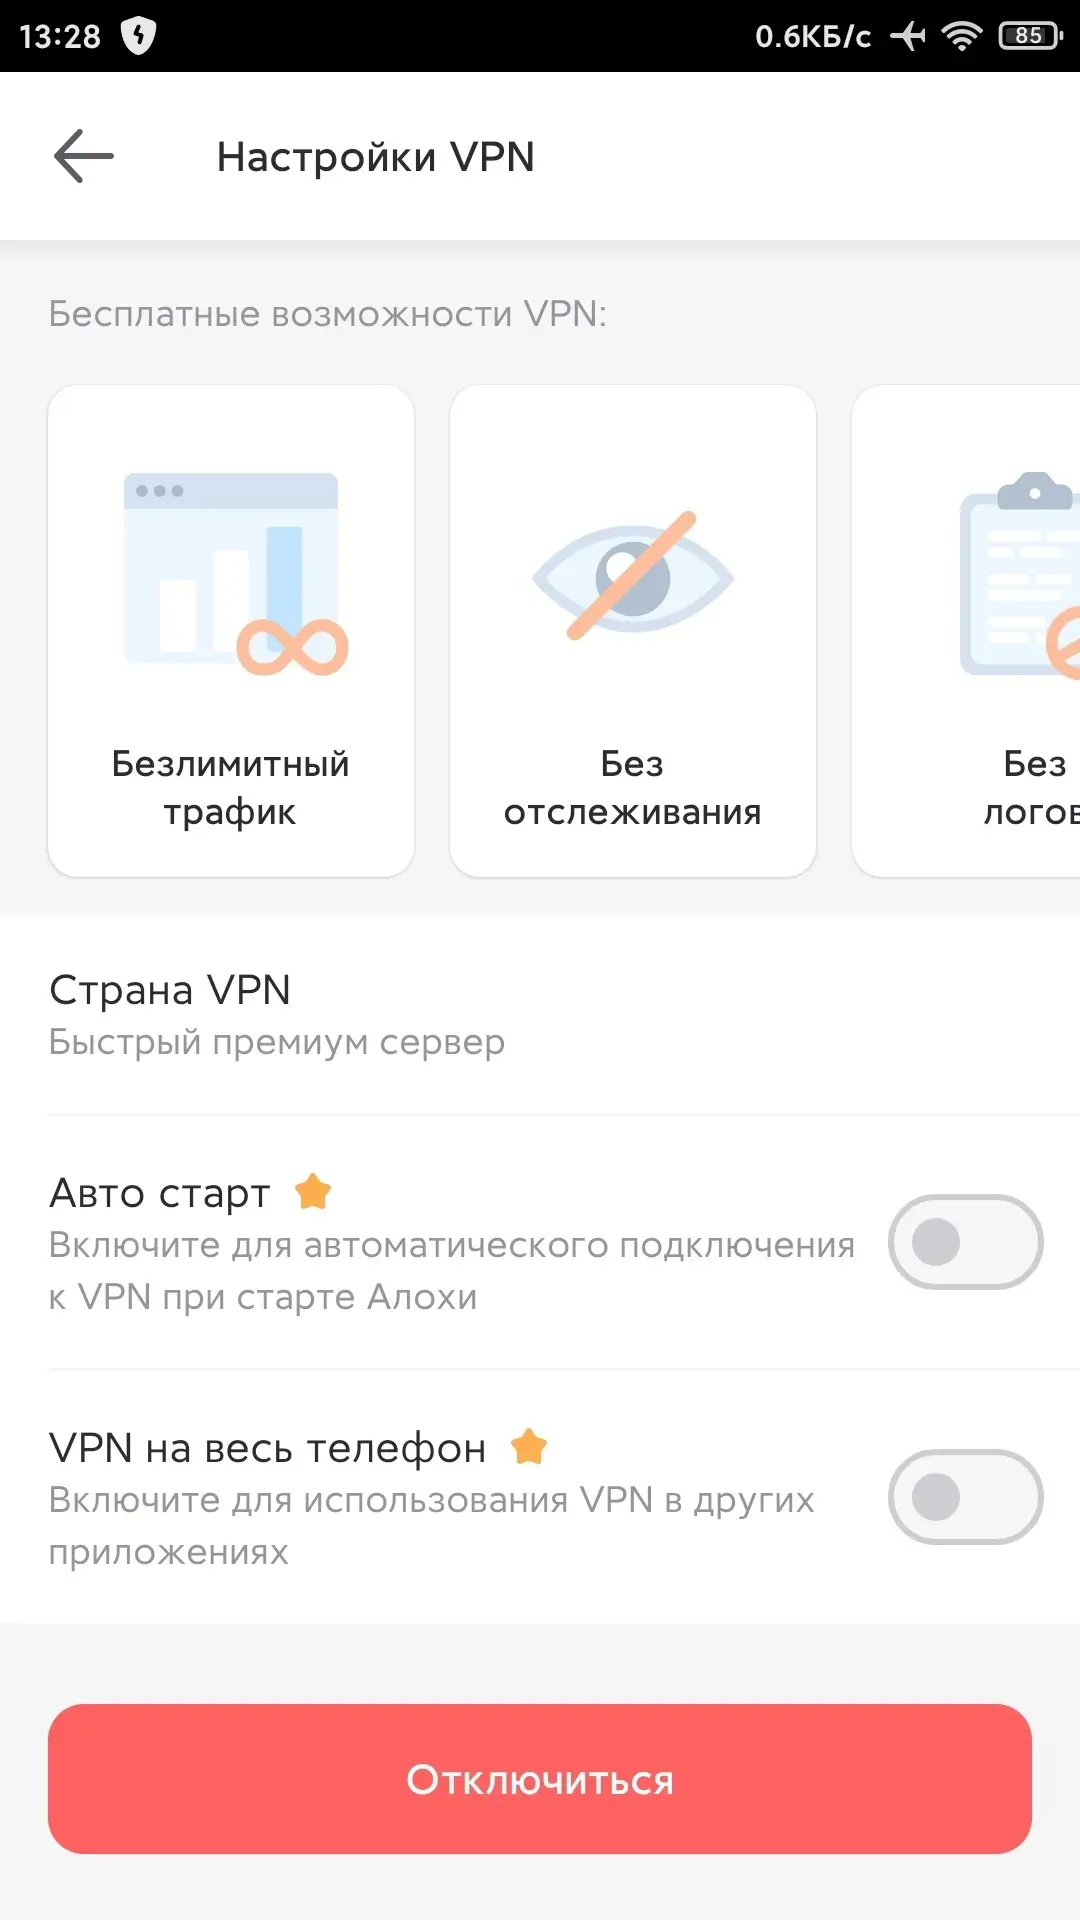
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Aloha Browser v8.10.2 (Premium) (ARMv7)
apk
219.89 Mb
576
Версия 8.10.2 (829102)
Архитектура ARMv7
OS(MIN) Android 10.0+ (API 29)
VirusTotal
09.09.2026, 20:55
Файл
aloha_browser_v8_10_2_arm7_modded_s.apk
Имя
Aloha
Пакет
com.alohamobile.browser
MD5
93c0bd655969725030955214a33d3773
SHA-1
efb3f2b6bb887e79ee0bb9cf29ba8cbb219ce54a
SHA-256
0038438e2e71402ce8f5b5dce023cc65322fe5b99f3cf031b99284b3b74605d0
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
59
Aloha Browser v8.10.2 (Premium) (ARM64)
apk
313.68 Mb
155
Версия 8.10.2 (829102)
Архитектура ARM64
OS(MIN) Android 10.0+ (API 29)
VirusTotal
09.09.2026, 20:56
Файл
aloha_browser_v8_10_2_arm64_modded_s.apk
Имя
Aloha
Пакет
com.alohamobile.browser
MD5
ebdedb6edd8b66bf92bb9e6cf45e455c
SHA-1
0e5c2ec5702f85857844a2512b36e9dd591d9e49
SHA-256
1ac55a2eeeb7cba18dee46ebb46b610fd579eb28b56f85f45b1e424f52f9e589
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63