

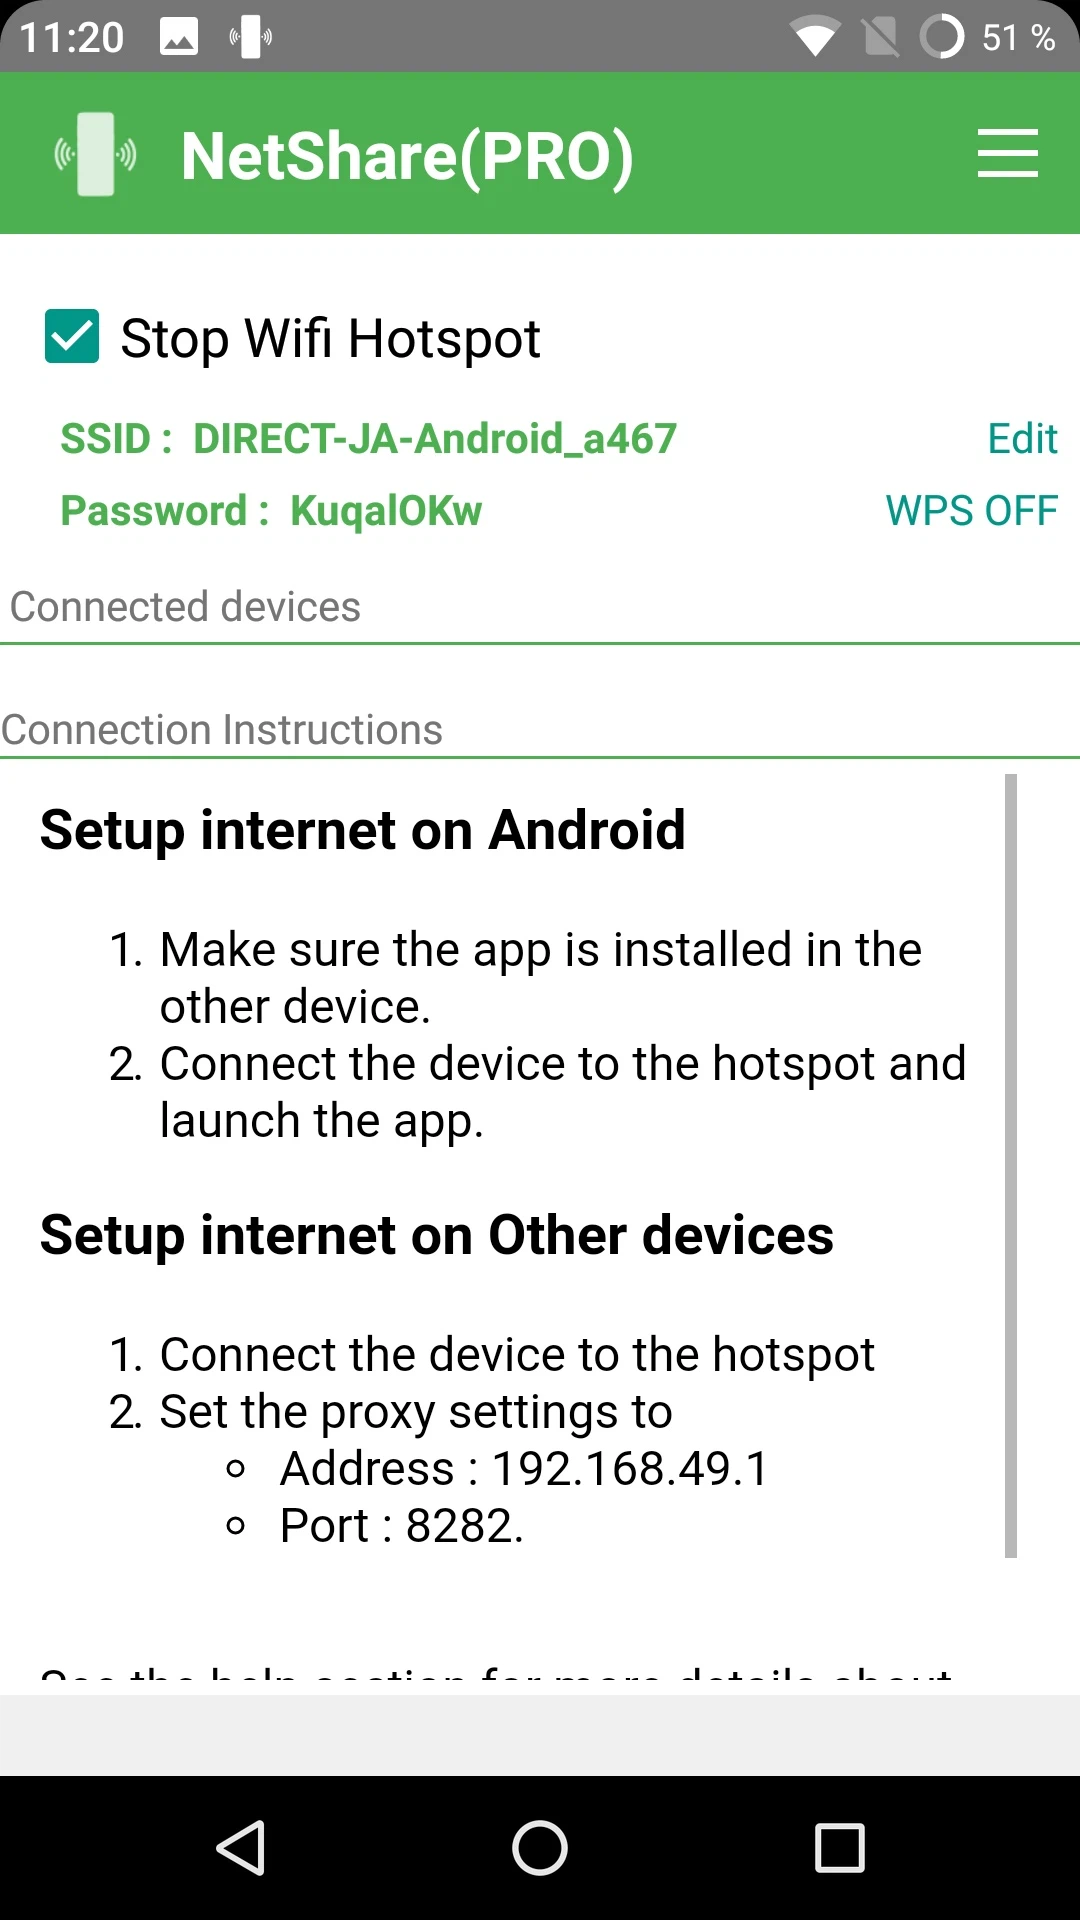
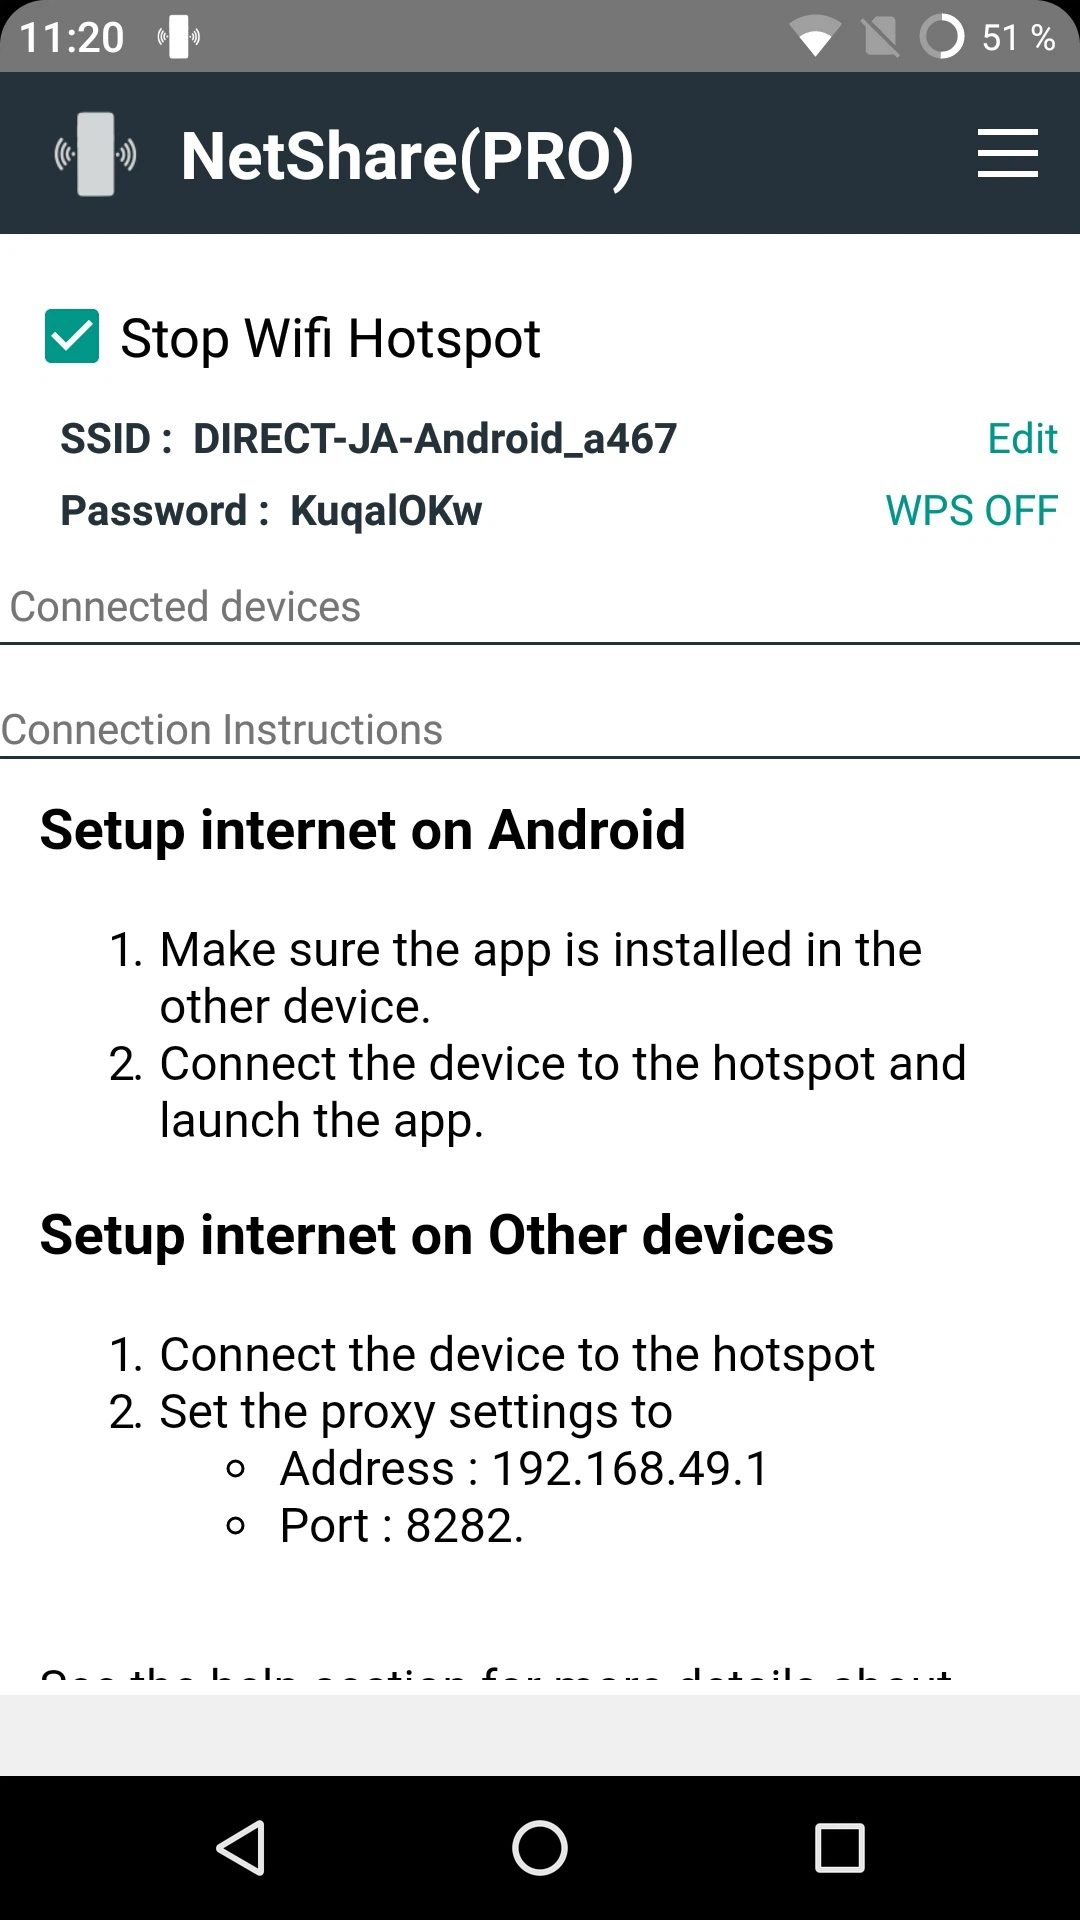
NetShare+ (Pro) - Превратите ваше андроид-устройство в полноценную Wi-Fi-точку доступа. Приложение позволит делиться интернет-соединением, будь то мобильные данные или Wi-Fi, с другими устройствами через Wi-Fi Direct, расширяя зону действия вашего текущего сигнала. Оно гарантированно работает на устройствах с Android 6.0 и выше, даже если стандартная функция раздачи интернета заблокирована.
Программа поможет безопасно обходить ограничения на раздачу интернета. Более того, вы сможете использовать устройство как ретранслятор для усиления слабого сигнала.
Особенности приложения:
- Создание Wi-Fi-точки доступа;
- Простое и удобное использование;
- Обход блокировок раздачи интернета;
- Функция Wi-Fi-ретранслятора для расширения сигнала;
- Не требуется специальный тарифный план;
- Незаметная и неотслеживаемая работа;
- Расширение слабого Wi-Fi-сигнала.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Пакет: netshare.wifihotspot | (Google Play)
NetShare+ v53-rm (Pro)
apk
726.02 Kb
148
Версия 53-rm (53)
Архитектуры Universal
OS(MIN) Android 8.0+ (API 26)
VirusTotal
08.09.2026, 01:13
Файл
netshare_plus_v53_rm_uni_modded_kill.apk
Имя
NetShare+
Пакет
netshare.wifihotspot
MD5
9876cbf42b1b78b352a382f0e155790b
SHA-1
aa4c0e4b729abd1223d30b1f46efe2891f72b34a
SHA-256
b7b0eb76603187595d018d8835fd298153eded320625dd03e356e7e0c4a226c0
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64
Пакет: kha.prog.mikrotik | (Google Play)
NetShare v279 (Pro)
apk
1.01 Mb
23
Версия 279 (279)
Архитектуры Universal
OS(MIN) Android 6.0+ (API 23)
VirusTotal
08.09.2026, 01:14
Файл
netshare_v279_uni_modded_kill.apk
Имя
NetShare
Пакет
kha.prog.mikrotik
MD5
83e2dbdcbdf888338f36dcd0aa3477d7
SHA-1
15bfa82fe4f9635cc8e169fbf19f1412f19b94fc
SHA-256
1638239cbfebcbe8a0753319808448acb6b0000ce395c049ea1f07e710058c18
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
65