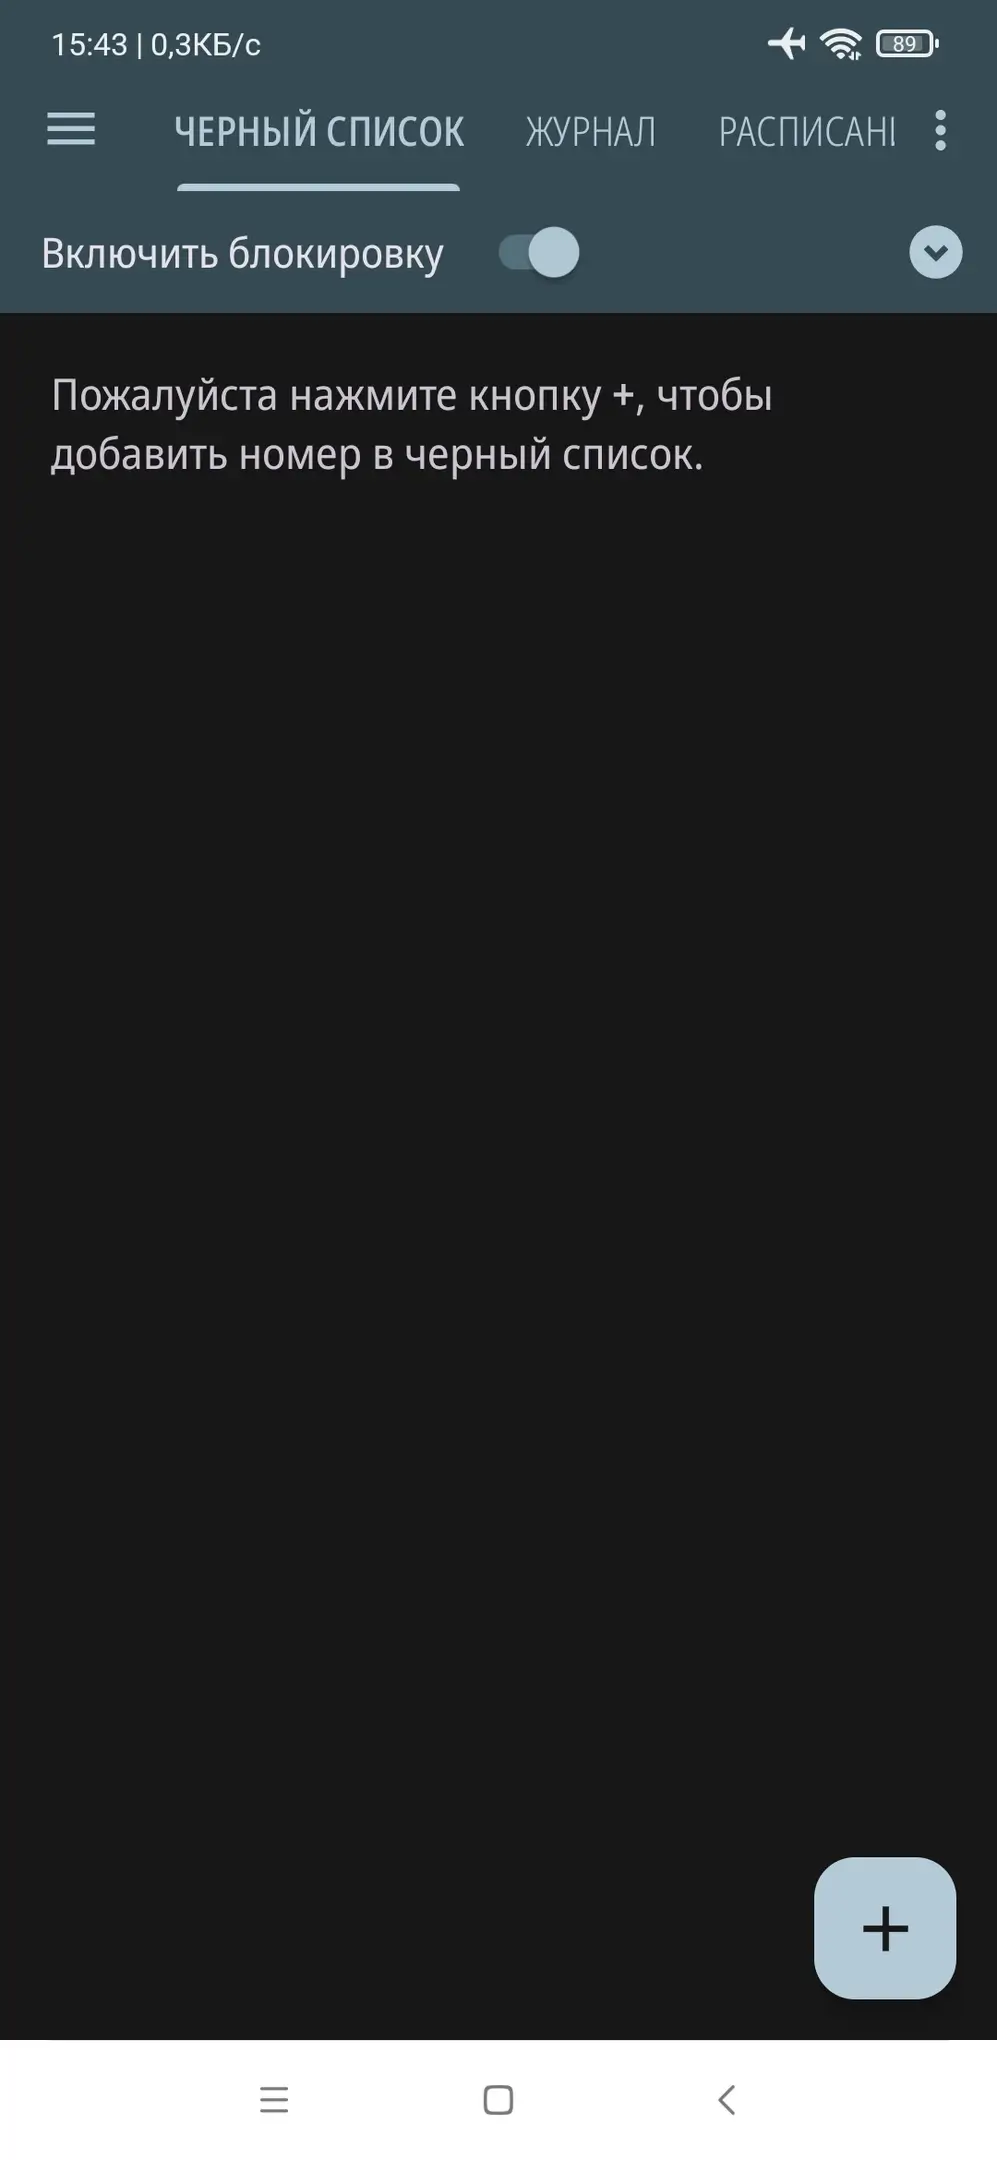
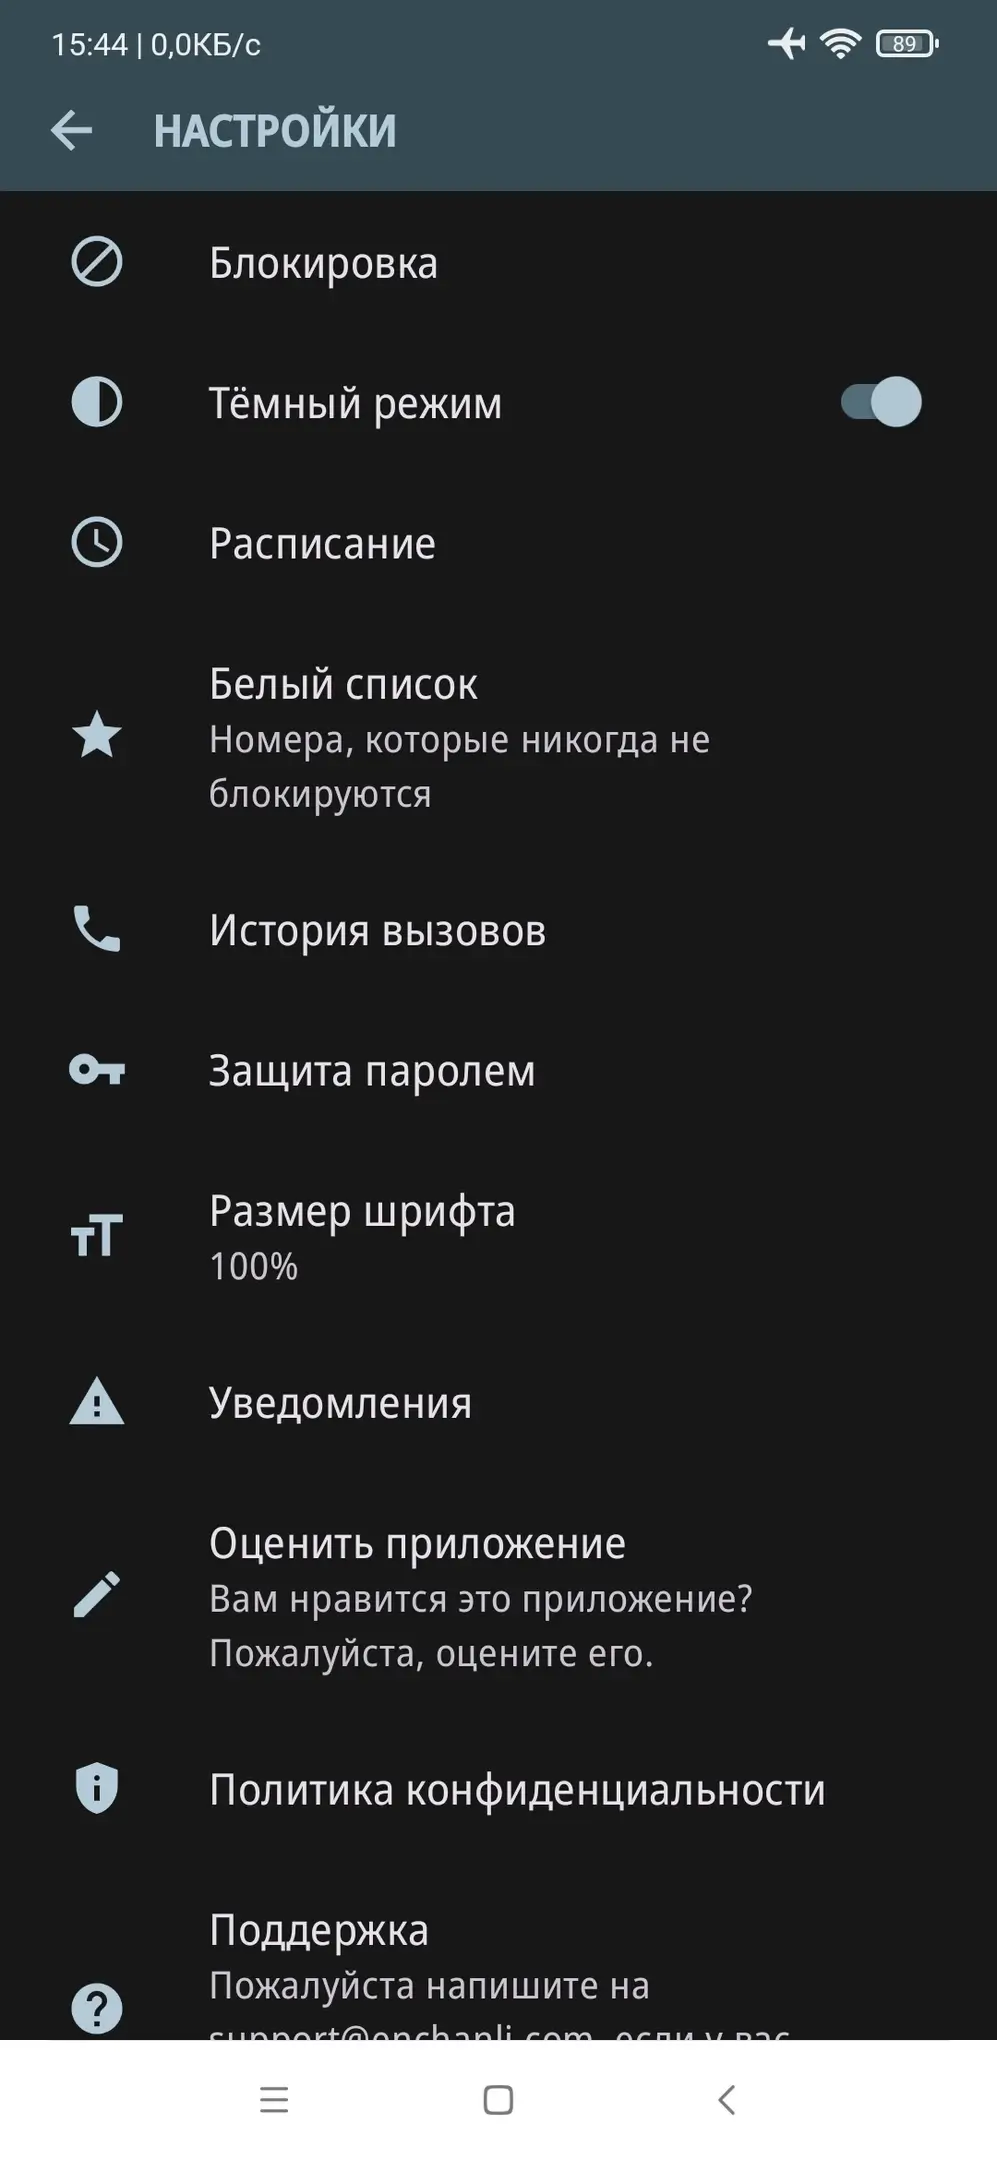
Черный список (Premium) - Блокируйте нежелательные, рекламные и спам-звонки, чтобы вернуть себе удобство общения и повысить уровень личной безопасности. Вы сможете быстро и просто добавлять номера в чёрный список, использовать гибкие настройки фильтрации, а также устанавливать параметры блокировки для определённых периодов времени.
Контролируйте входящие звонки и не беспокоитесь о частных или неизвестных номерах. Белый список даст возможность гарантировать доступ только доверенным абонентам, а журнал заблокированных звонков позволит отслеживать все действия приложения.
Особенности приложения:
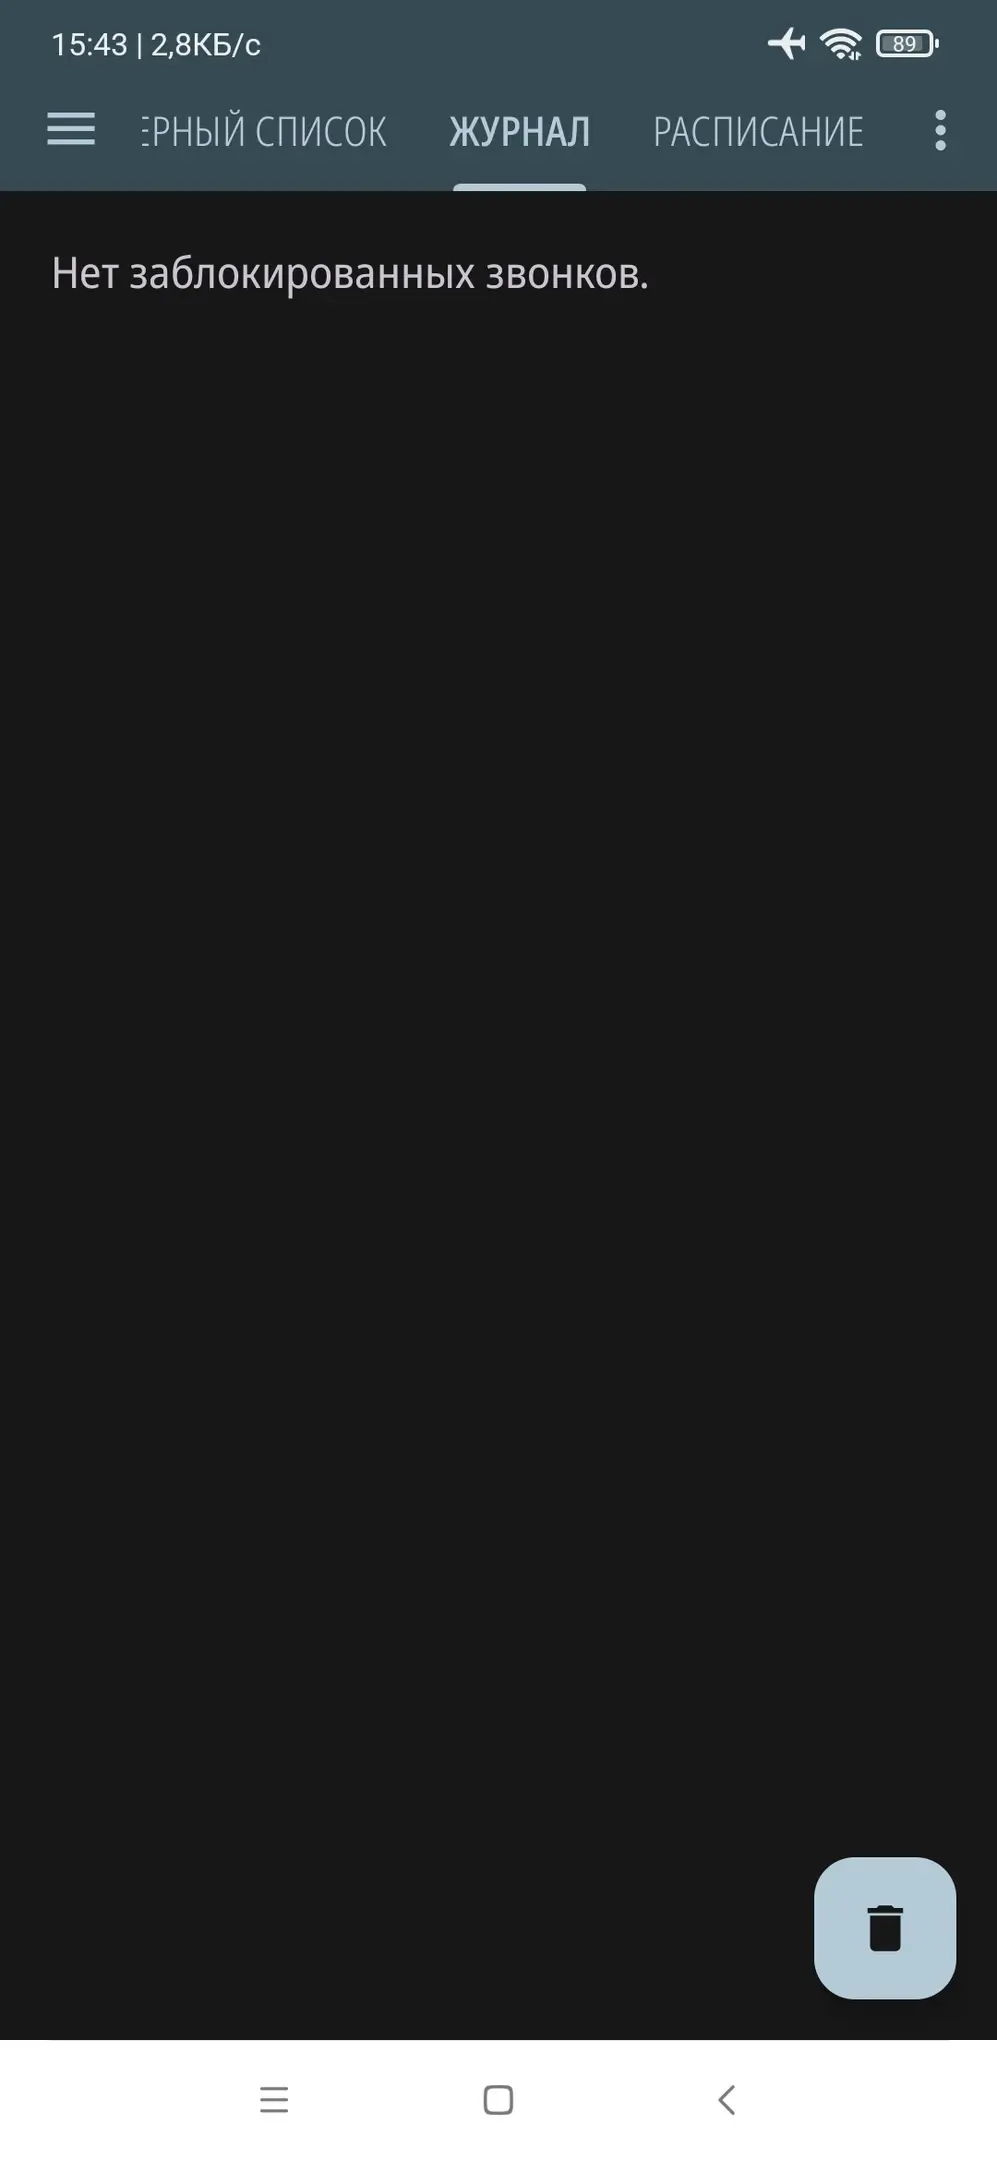
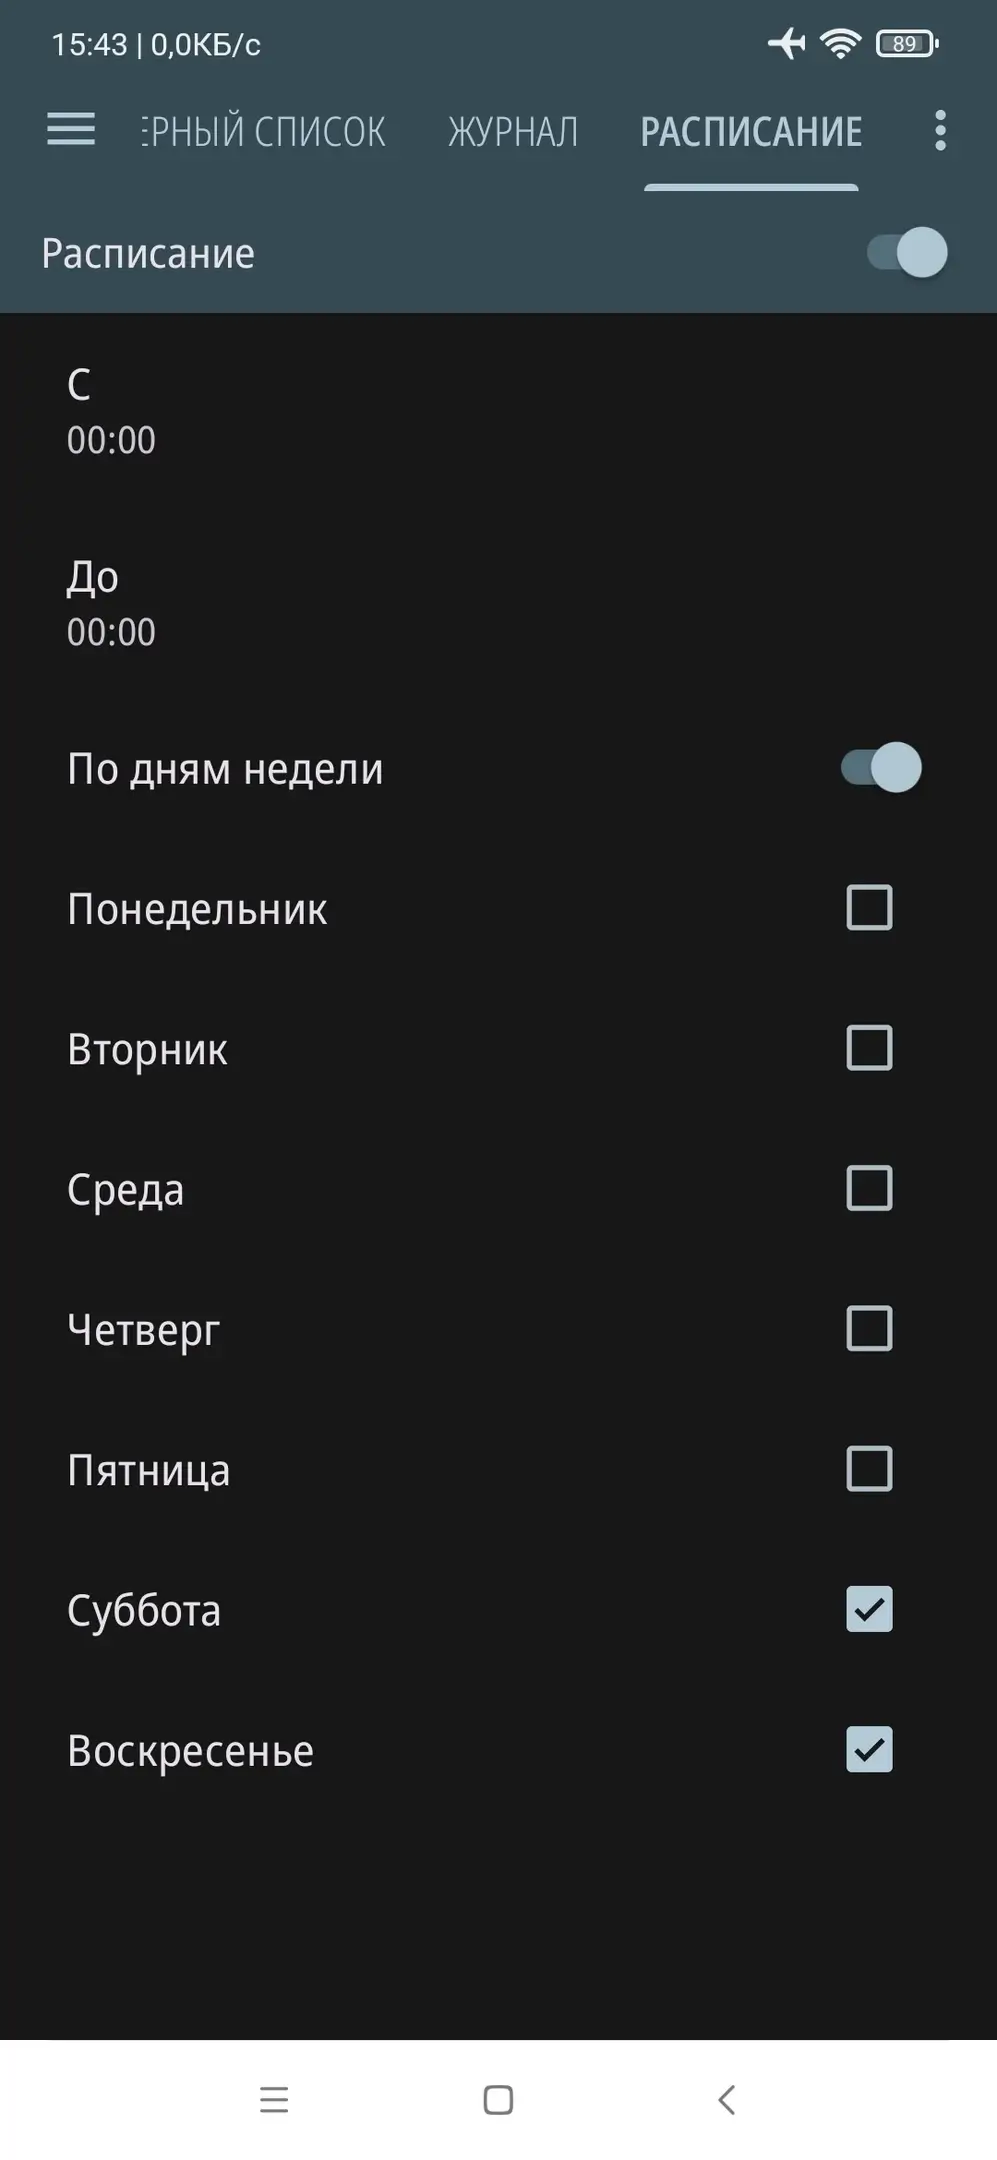
- Гибкое расписание для блокировки;
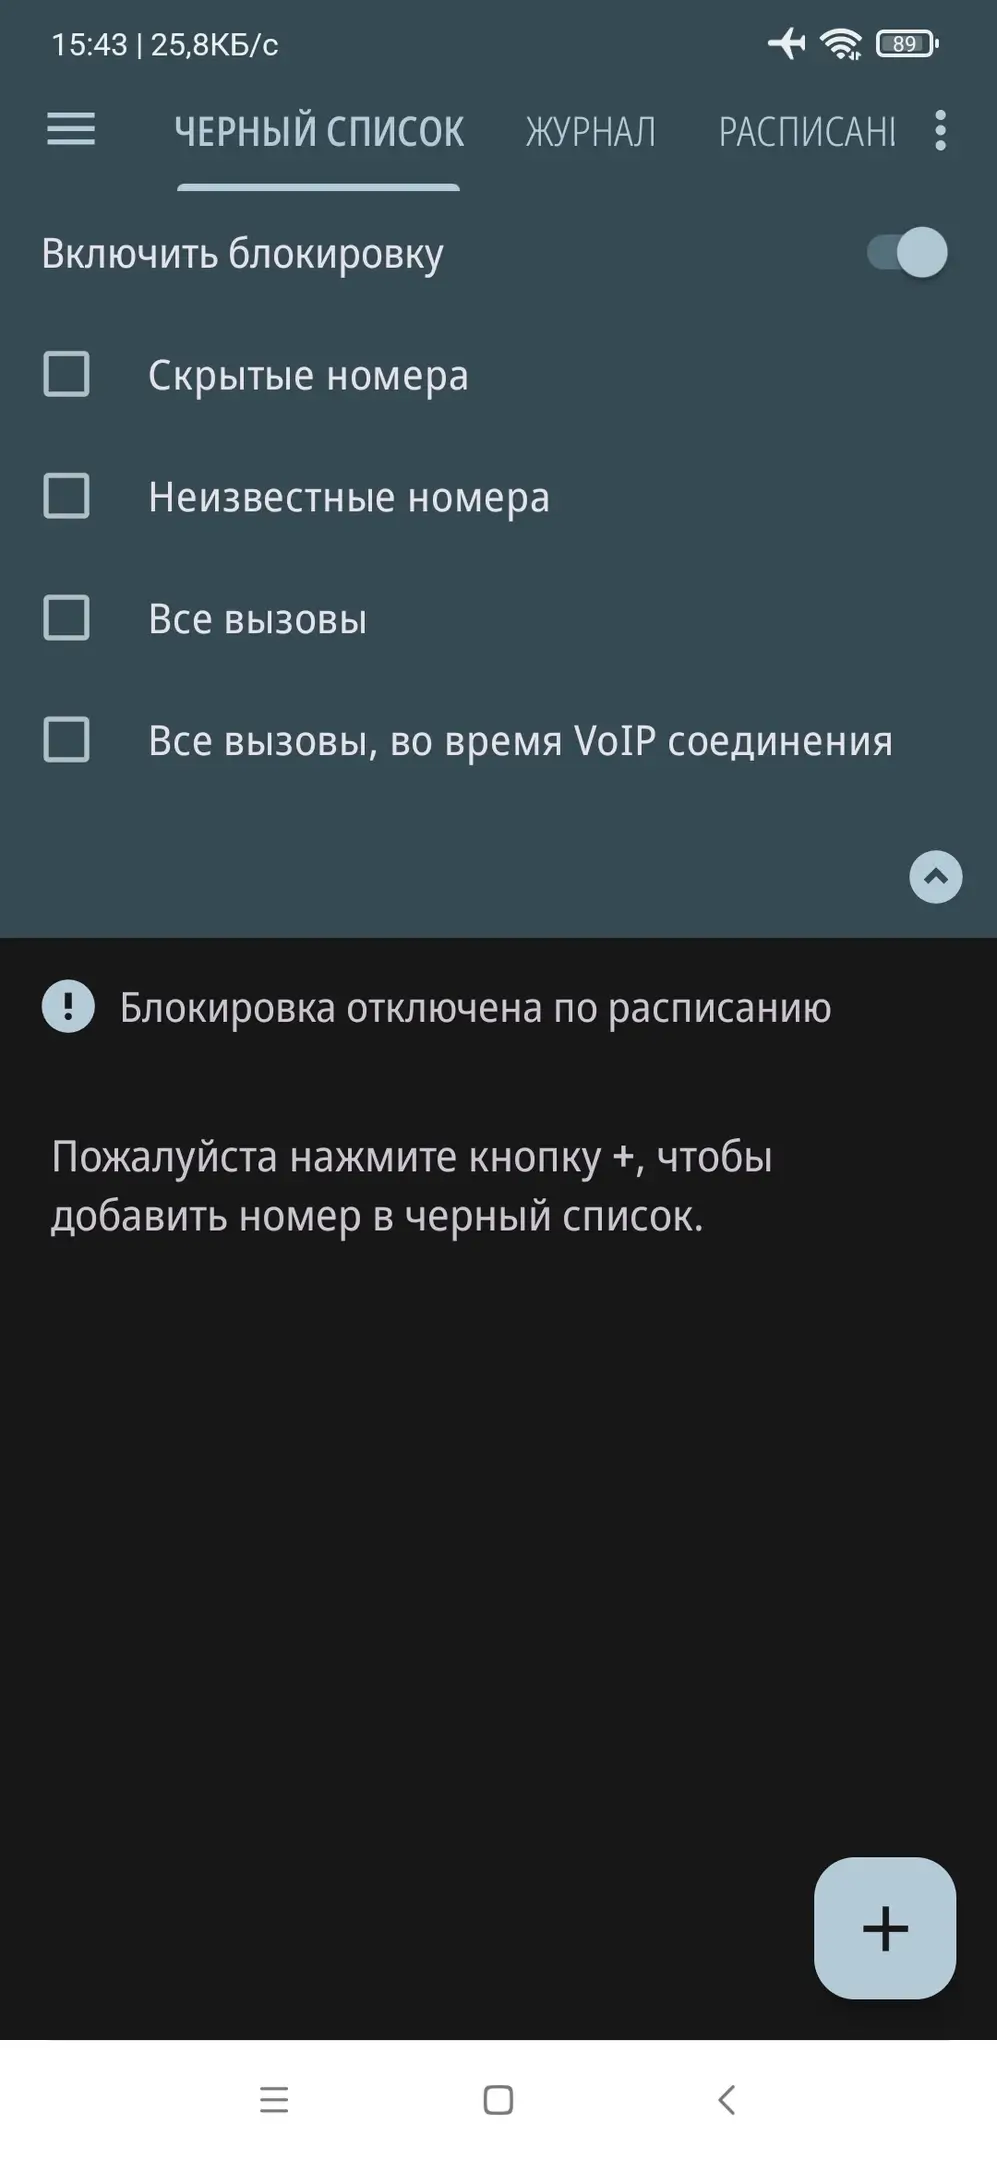
- Блокировка частных и скрытых абонентов;
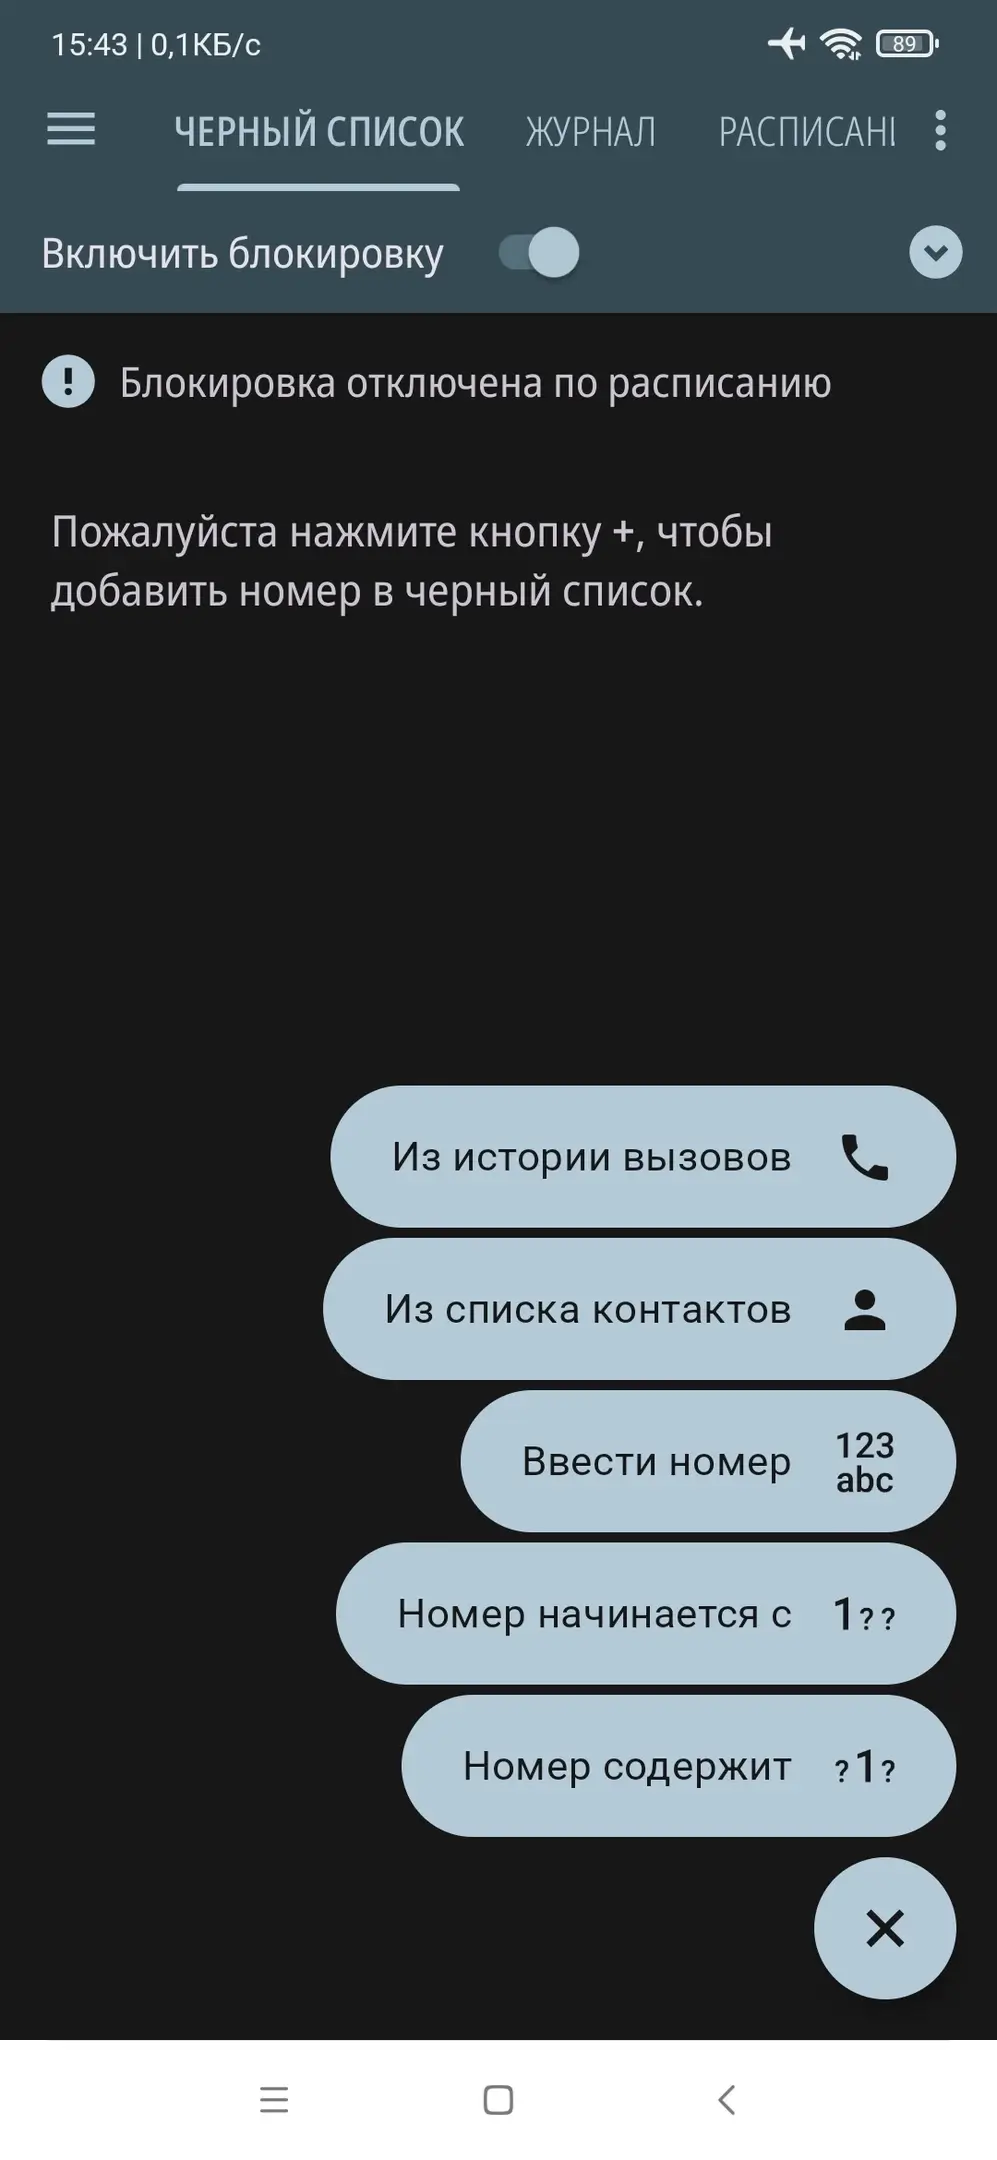
- Быстрое добавление номеров в чёрный список;
- Фильтрация по начальным и внутренним цифрам;
- Удобное переключение блокировки в одно касание;
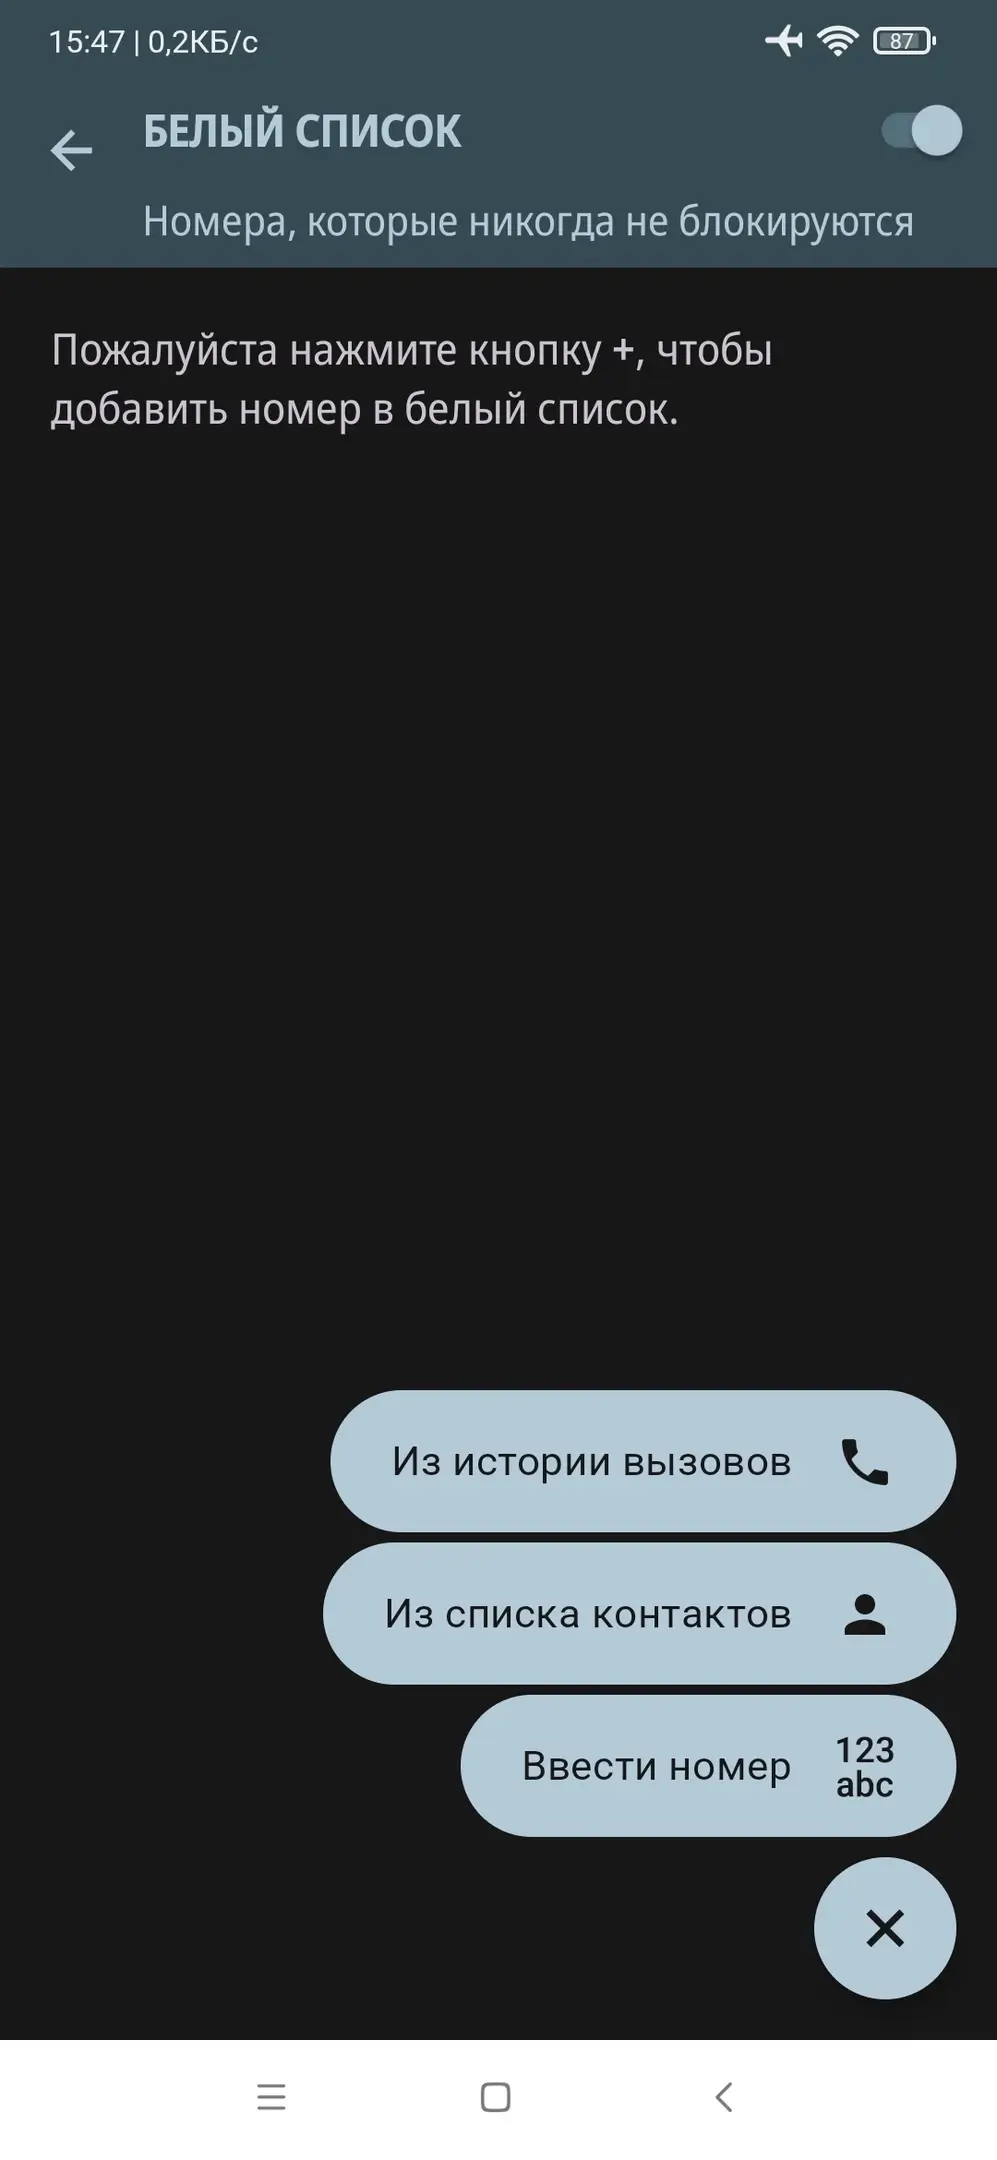
- Белый список для разрешённых контактов;
- Журнал всех заблокированных звонков;
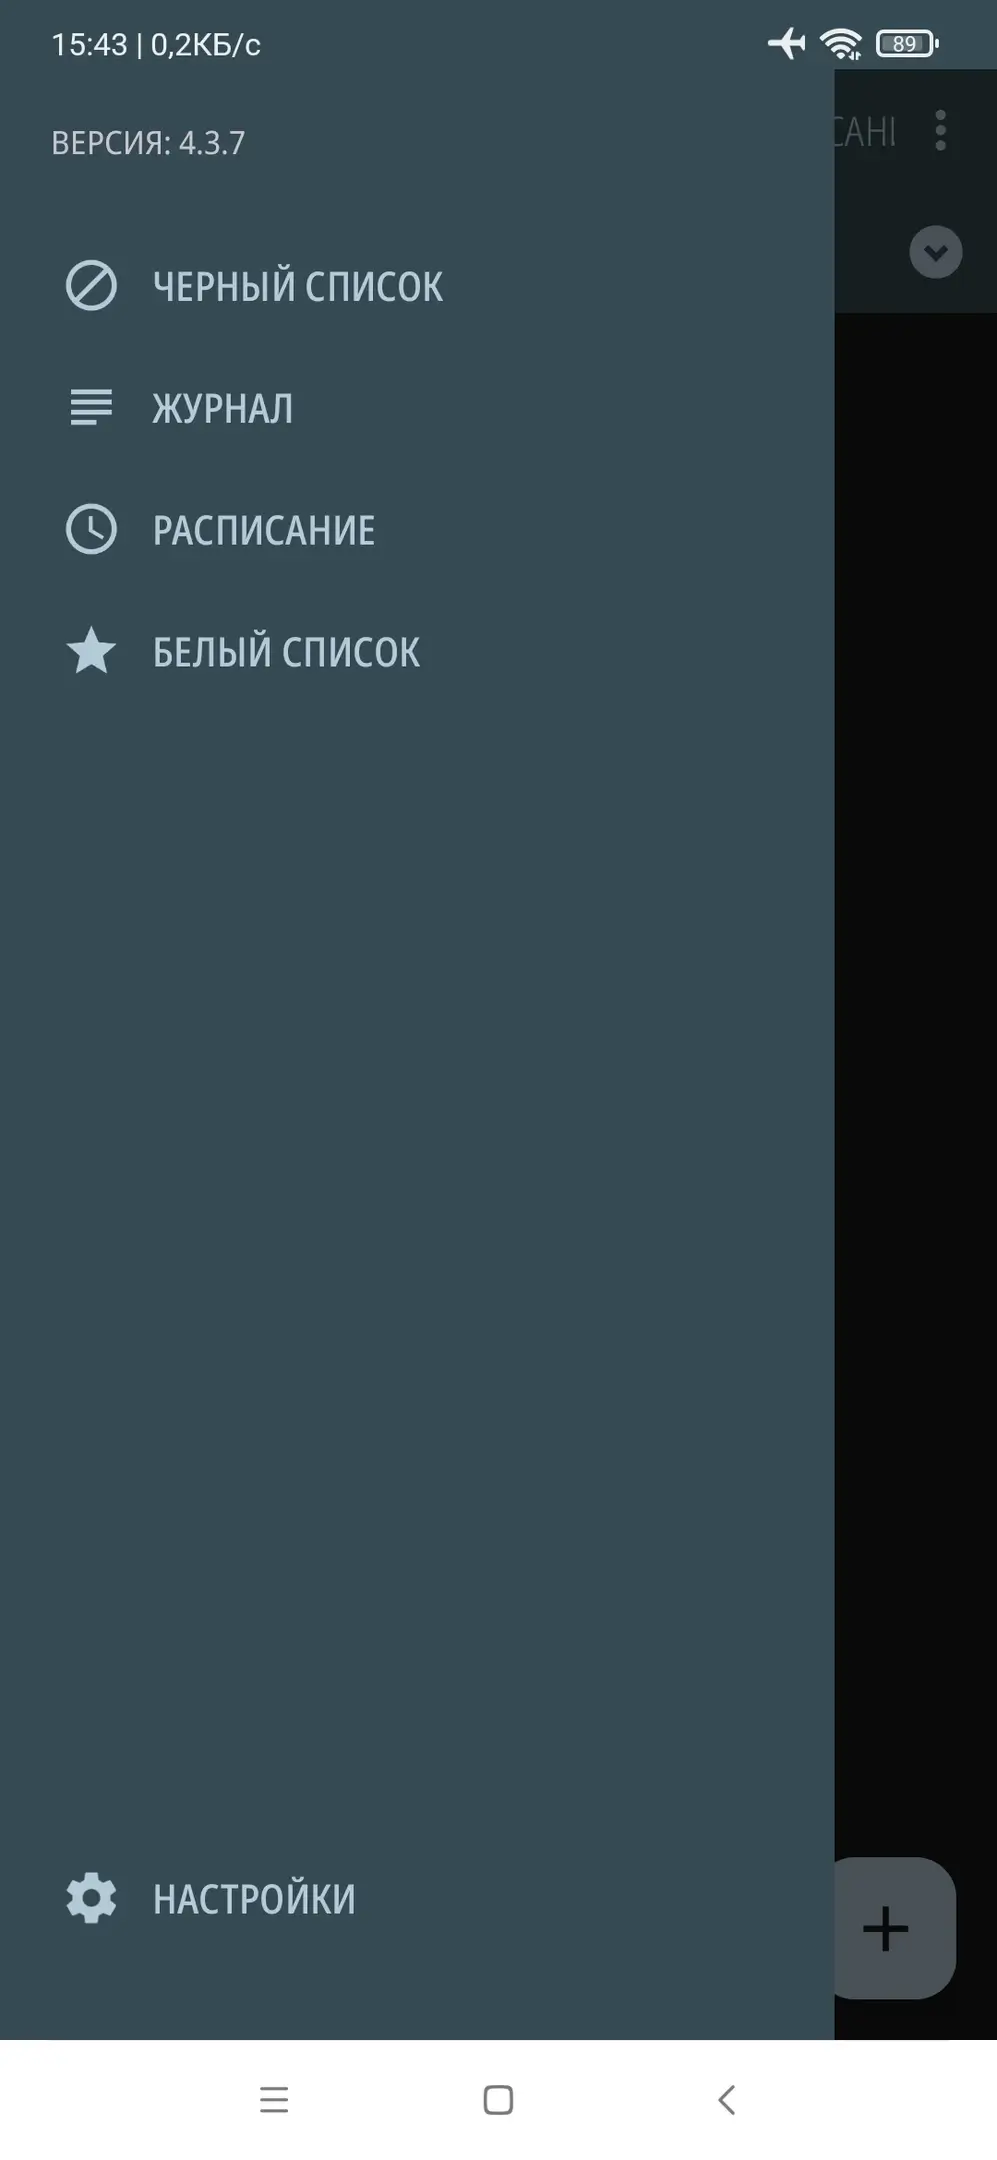
- Простой и интуитивный интерфейс;
- Защита доступа паролем.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Отключена проверка лицензии;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Чистый премиум:
висит в обновлениях Google Play при выходе обновлений
Calls Blacklist v4.11.2 (Premium)
apk
26.85 Mb
2
Версия 4.11.2 (668)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 10.0+ (API 29)
VirusTotal
05.09.2026, 04:05
Файл
calls_blacklist_v4_11_2_uni_modded_kill.apk
Имя
Calls Blacklist
Имя(RU)
Черный список
Пакет
com.vladlee.easyblacklist
MD5
4dfd15a236ac686295b14b706b2c6dbc
SHA-1
15dc06996ca87c449504a706dba06501aaff22ed
SHA-256
d3d3e6c5f19be7c7e9fe196f1d68c187353ad50ad82c626523c4d5ff7af79afa
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
64
Завышена версия мода:
не висит в обновлениях Google Play при выходе обновлений
Calls Blacklist v4.11.2 (Premium) (No GP)
apk
26.89 Mb
1
Версия 99.99.99 (9999)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 10.0+ (API 29)
VirusTotal
05.09.2026, 04:08
Файл
calls_blacklist_v4_11_2_uni_modded_kill_gp.apk
Имя
Calls Blacklist
Имя(RU)
Черный список
Пакет
com.vladlee.easyblacklist
MD5
3c189a807e41a0a3544600b65412bc89
SHA-1
db3f50bb479e5173c84e38a0ffad3cf8a6666b8f
SHA-256
4ede08c43791213822cfc8dbaf9bd3a896d6290b9c178c295729a8568c805537
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
61