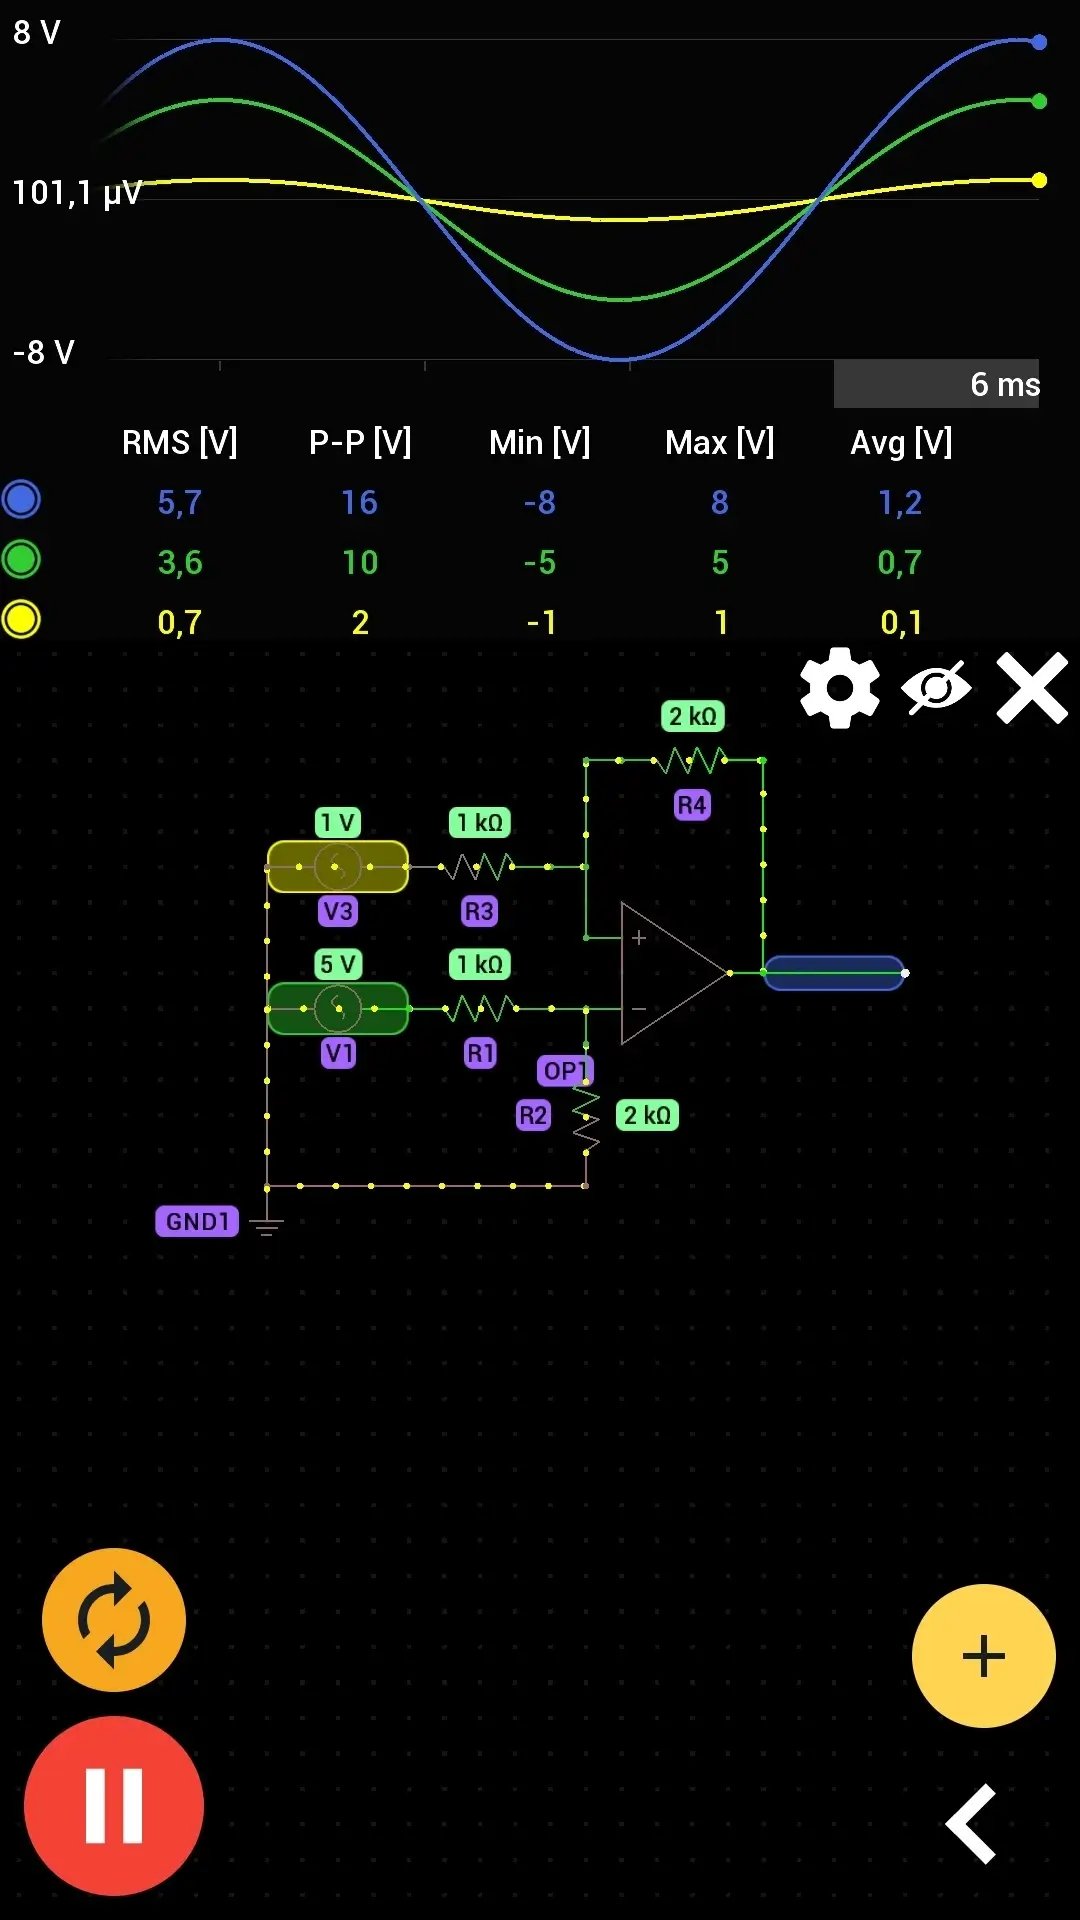
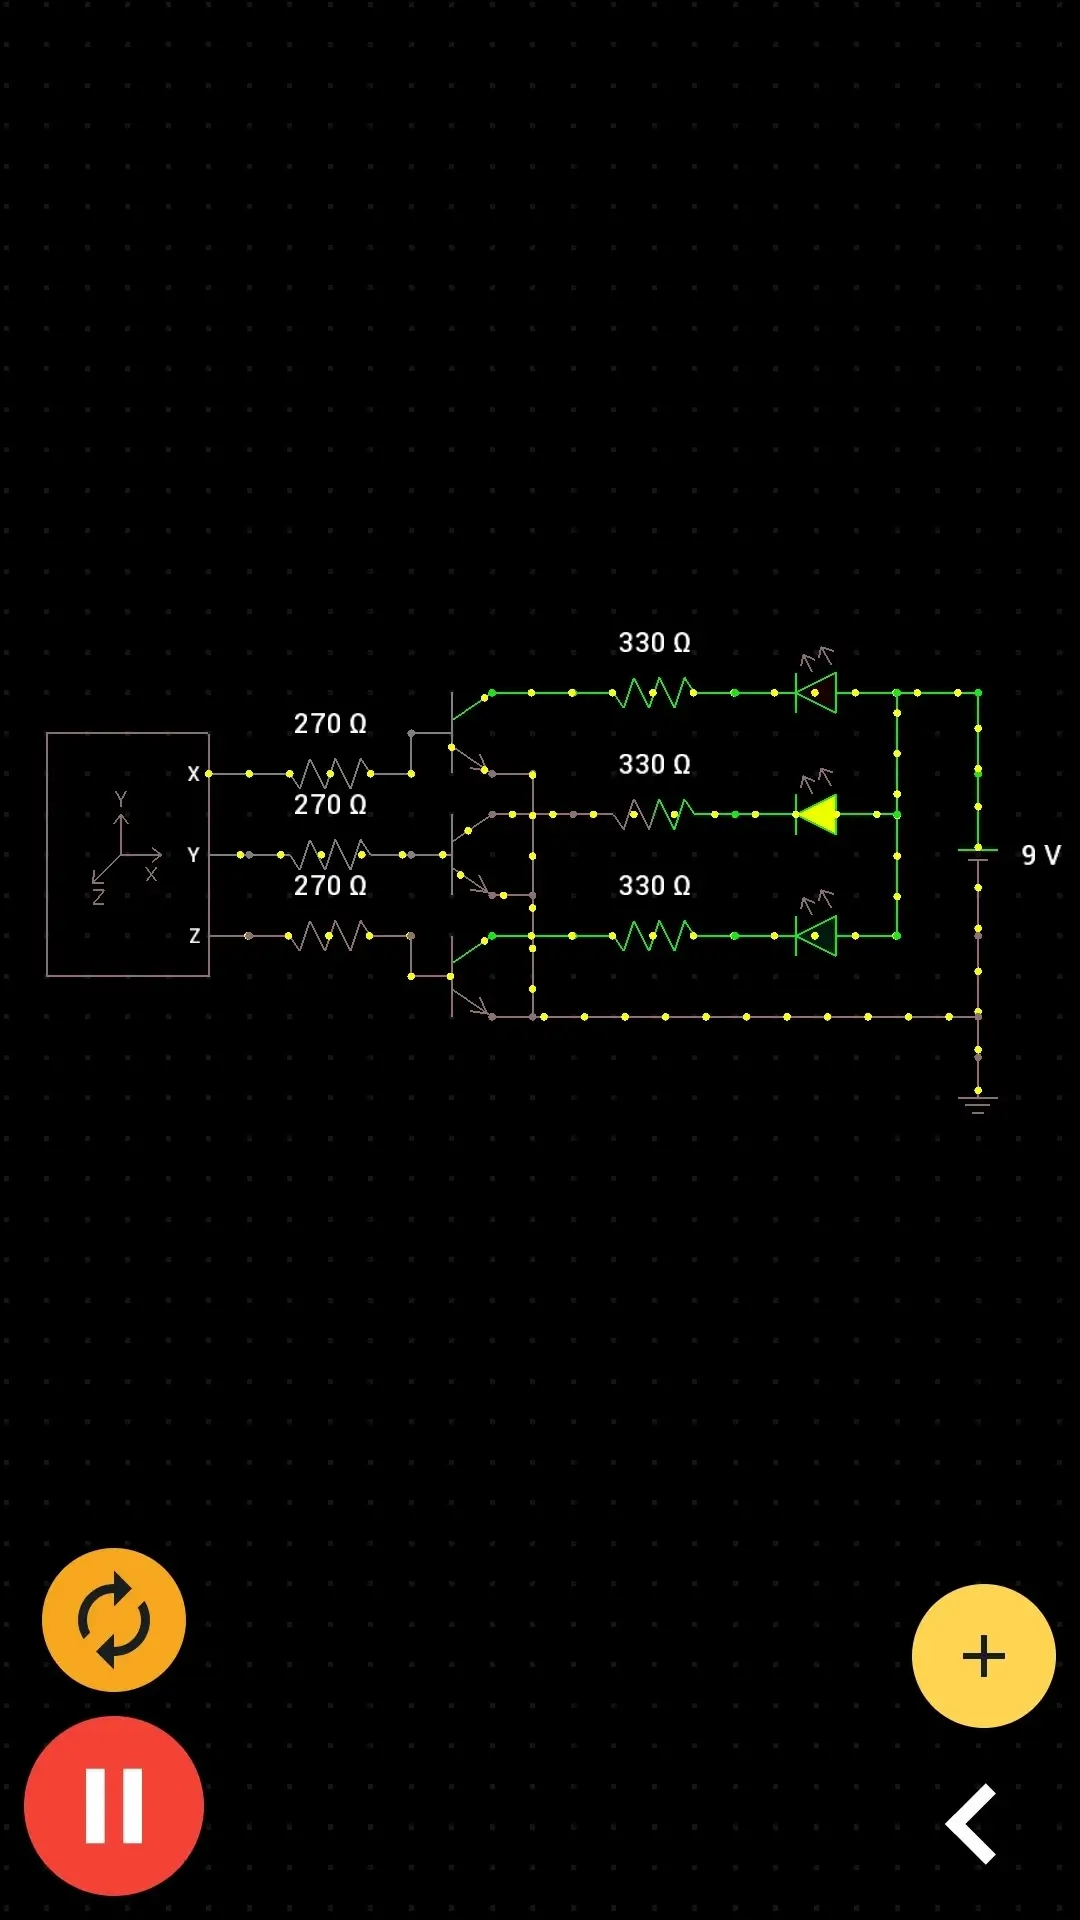
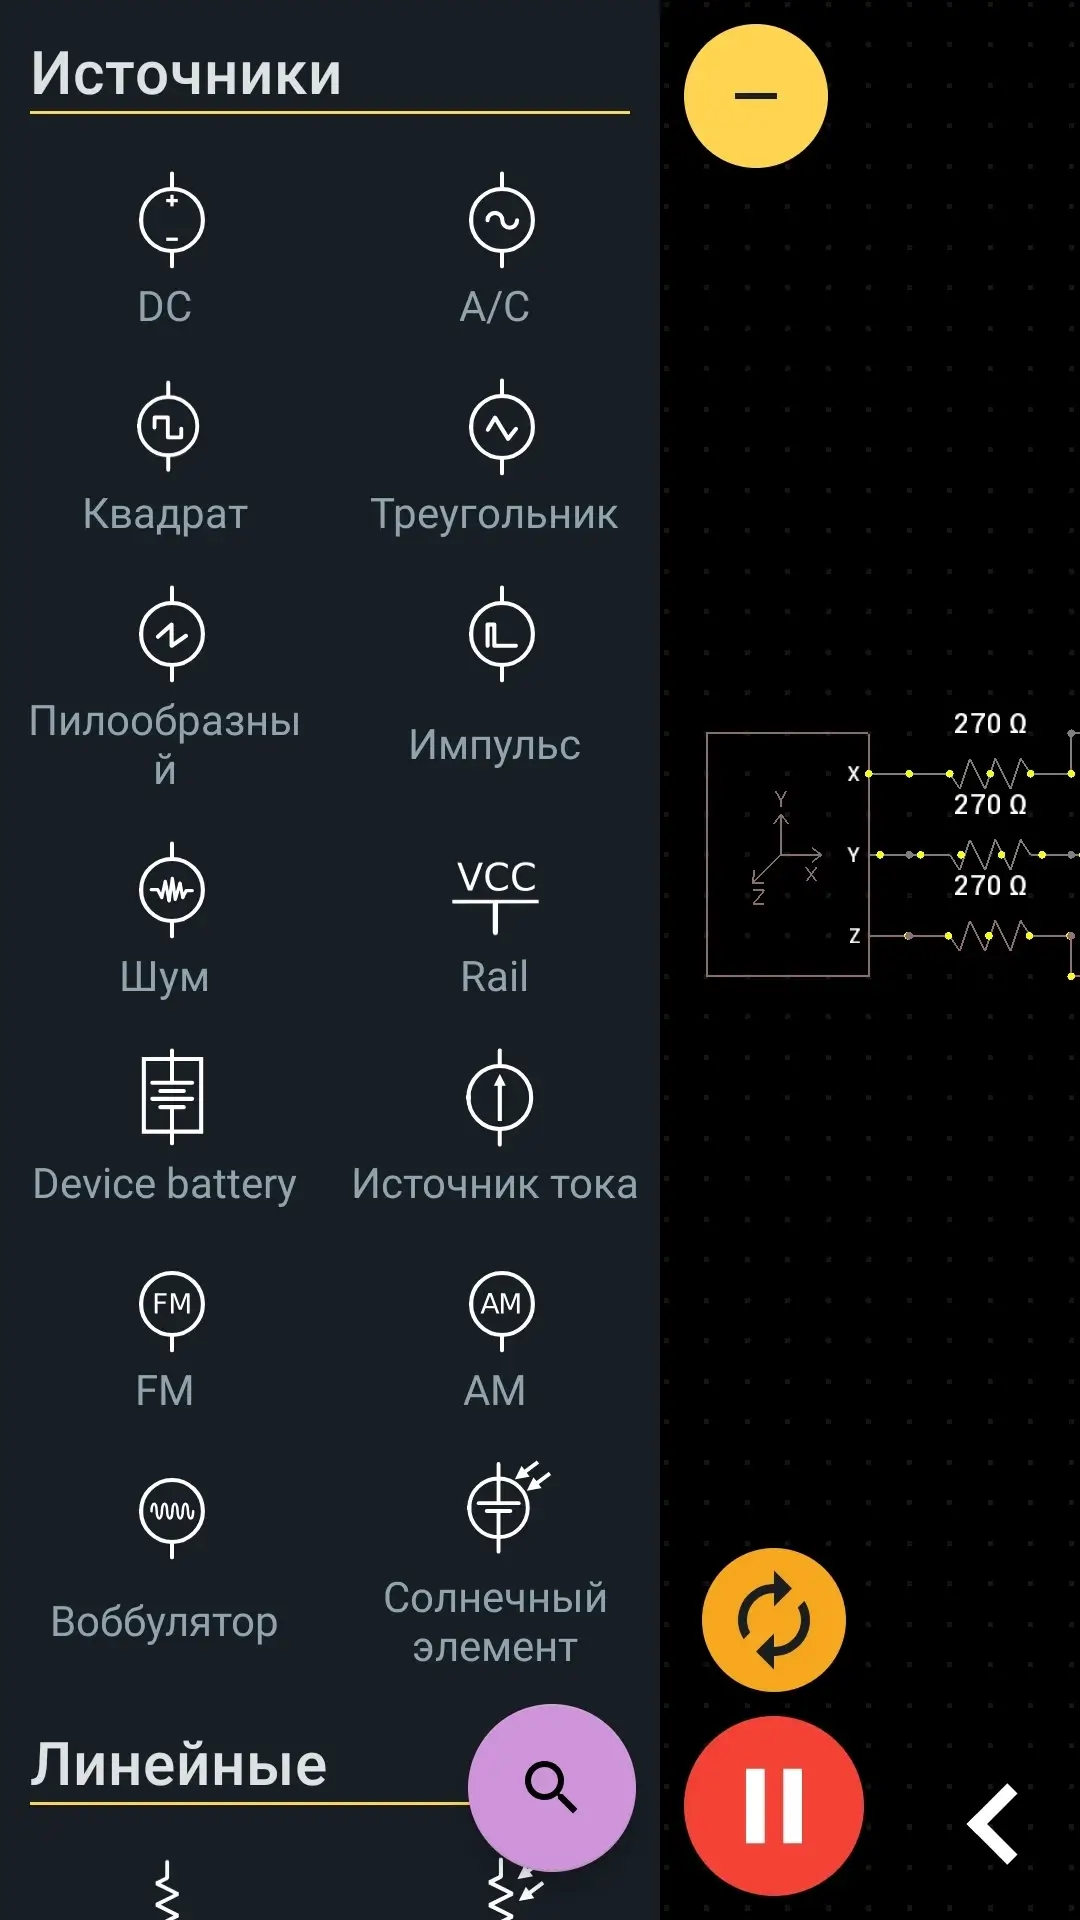
PROTO (Premium) - Моделируйте электрические цепи с использованием различных компонентов. Приложение позволит собрать схему, настроить параметры и тут же увидеть результат работы в реальном времени.
Вы сможете проанализировать напряжения, токи и другие характеристики, а также исследовать сигналы на осциллографе и моментально корректировать схему под свои задачи.
Благодаря симуляции логических цепей и цифровому анализу, инструмент может стать полезным как для профессионалов, так и для студентов. Интуитивное управление и широкий выбор компонентов обеспечат комфортную работу и быстрый обмен схемами с коллегами или друзьями.
+ Источник тока
+ Резистор
+ Потенциометр
+ Конденсатор
+ Поляризованный конденсатор
+ Индуктор
+ Трансформатор
+ Диод (выпрямительный диод, светодиод, Зенер, Шоттки)
+ Транзистор (NPN, PNP, N и P канал Мосфета)
+ Переключатели (SPST, реле)
+ Лампочка
+ Операционный усилитель
+ Таймер 555 (NE555)
+ Цифровые затворы (И, НЕ-И, ИЛИ, НЕ-ИЛИ, Неисключающее ИЛИ, инвертор)
+ Вольтметр
+ Амперметр
+ Предохранитель
+ Фоторезистор (используется датчик освещенности телефона)
+ Аналого-цифровой преобразователь (АЦП)
+ Акселерометр (используется датчик акселерометра телефона)
+ FM-источник
+ Логический вход
+ Мемристор
+ Варактор
+ NTC термистор
+ Трансформатор с центральной наводкой
+ Триггер Шмитта
+ Солнечная батарея
+ Счетчик
+ Схема фиксации
+ Регистр PISO
+ Регистр SIPO
+ Семисегментный декодер
+ Генератор последовательности
+ D-триггер
+ T-триггер
+ JK-триггер
+ Мультиплексор
+ Демультиплексор
+ Источник AM
+ SPDT переключатель
+ Цифро-аналоговый преобразователь (ЦАП)
+ Антенна
+ Искровой промежуток
+ Светодиодная полоса
+ RGB светодиод
+ Омметр
+ Гироскоп
+ Свет
+ Магнитное поле
+ Близость
+ Температура
Особенности приложения:
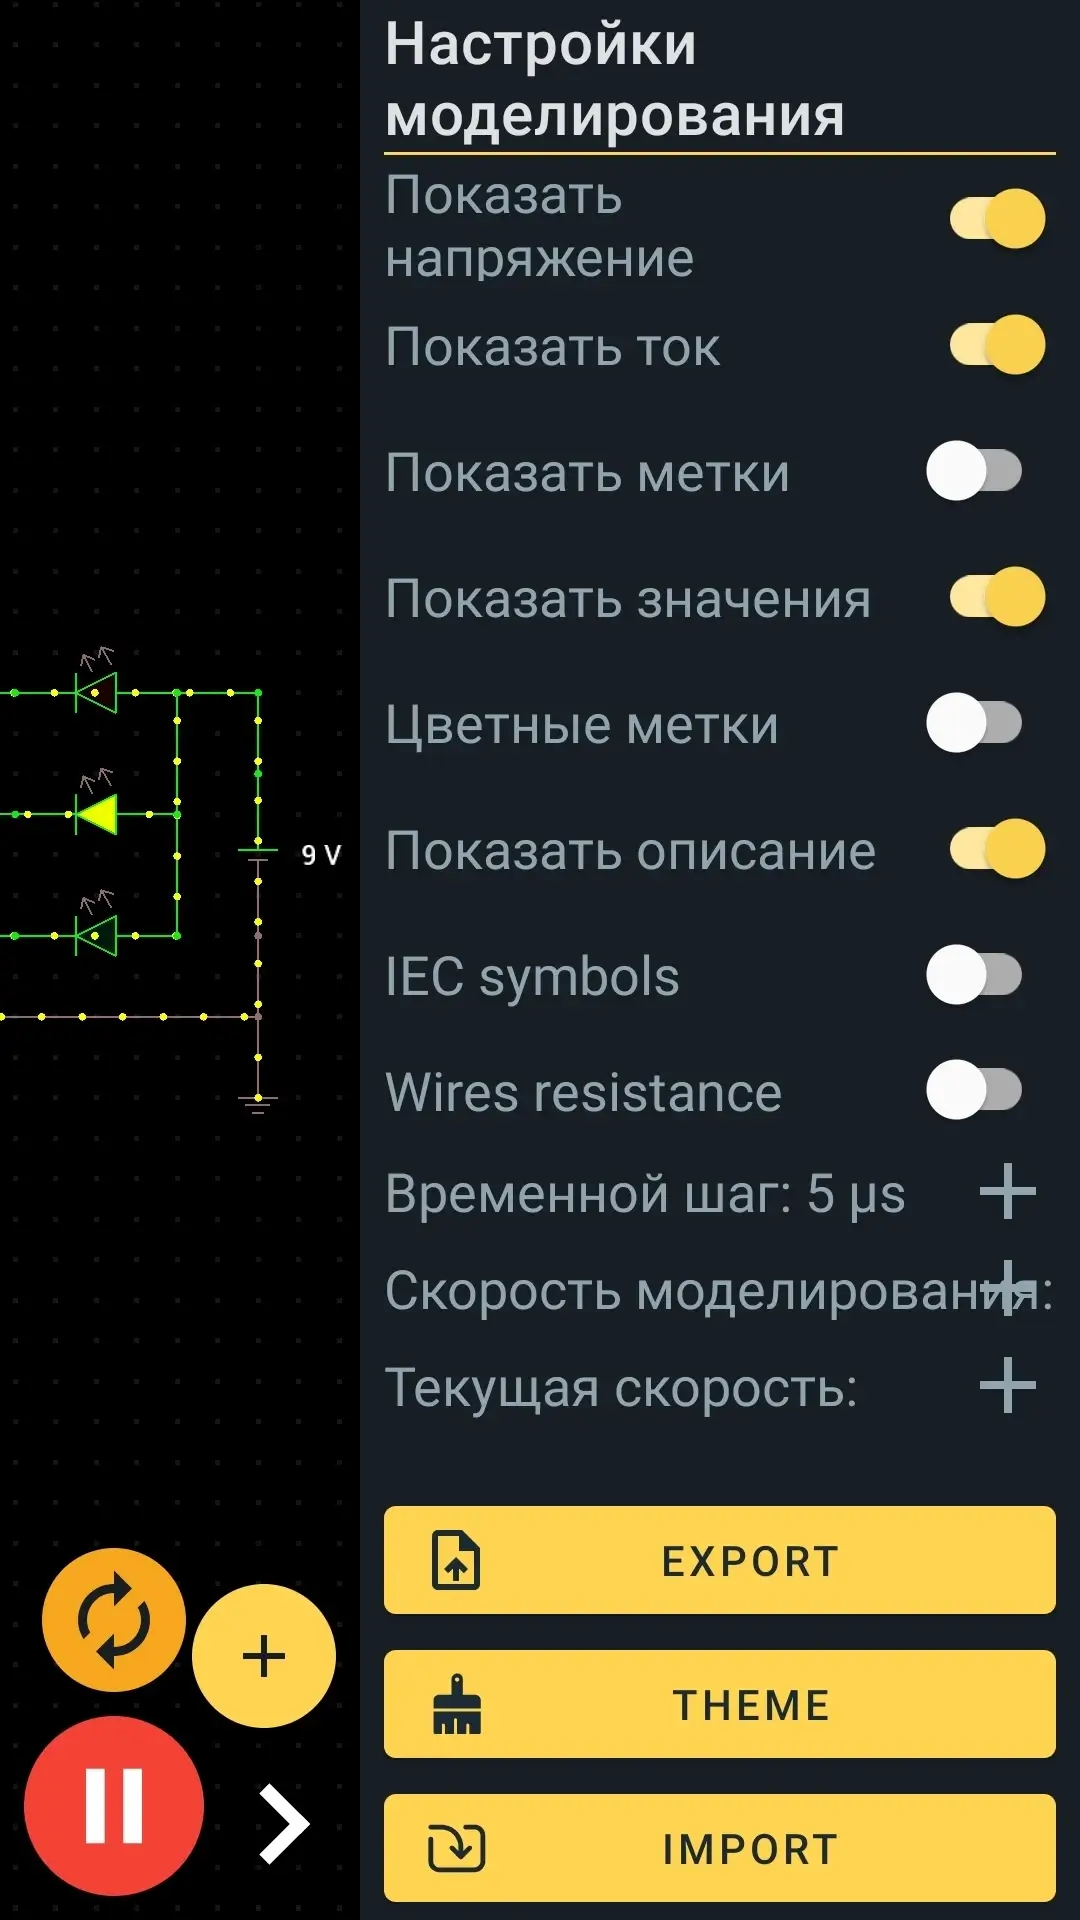
- Анимация параметров напряжения и тока;
- Регулировка характеристик элементов схемы;
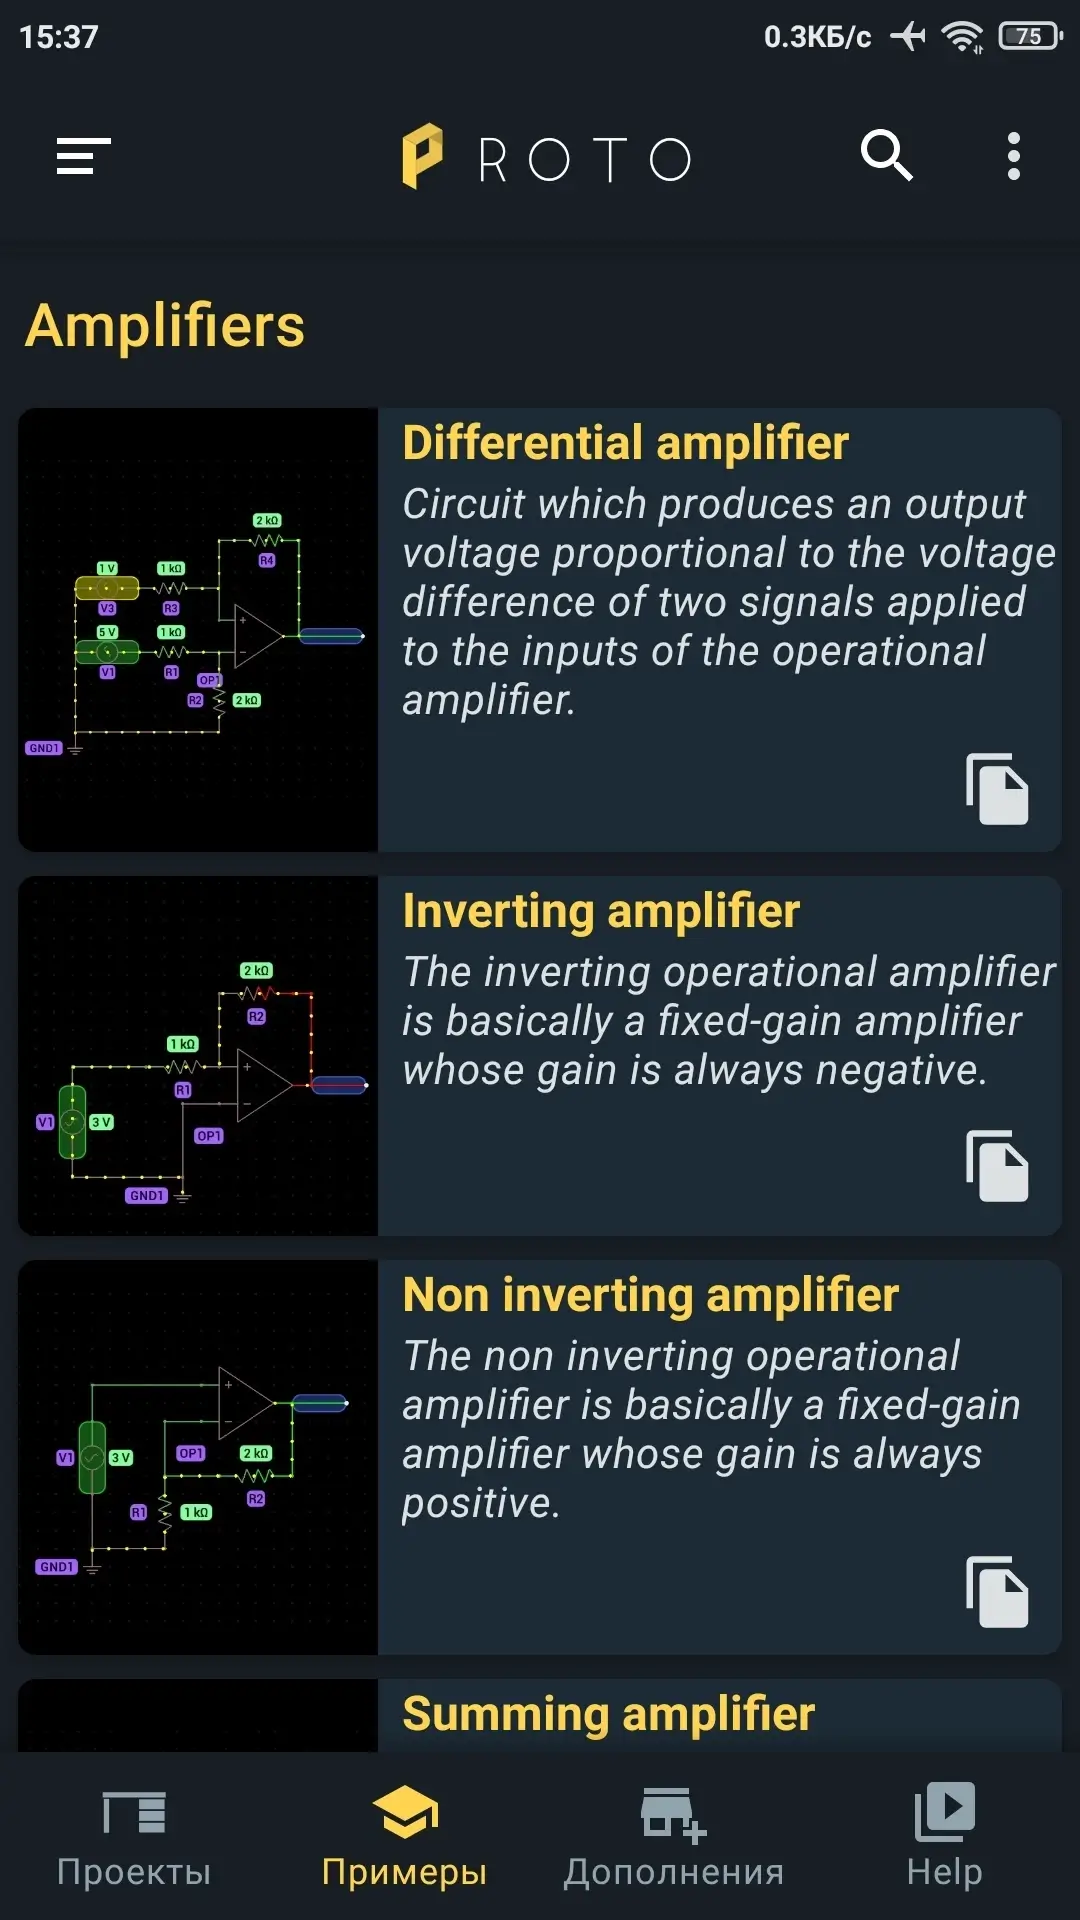
- Доступ к обучающим схемам прямо в приложении;
- Контроль моделирования через воспроизведение и паузу;
- Расширенный набор аналоговых и цифровых компонентов;
- Работа с аксессуарами и датчиками андроид-устройства;
- Быстрое и удобное копирование компонентов;
- Осциллограф с четырьмя каналами;
- Возможность поделиться схемой.
Особенности модификации (от FuRReX):
- Все паки разблокированы;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
PROTO v1.53.0 (Premium)
apk
31.83 Mb
71
Версия 1.53.0 (99)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
12.11.2026, 21:14
Файл
proto_v1_53_0_uni_modded_s.apk
Имя
PROTO
Пакет
com.proto.circuitsimulator
MD5
9b5e567b2c79abf82f6dc7c7ffb57121
SHA-1
a87c1e908b528d2565a3db3e72e3efd6b06fa34b
SHA-256
95e821f8ecc8ae71e5888ea197c5fcd5e4d6bd0d6521db85e4bd6cc4fcaaf40c
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
48