

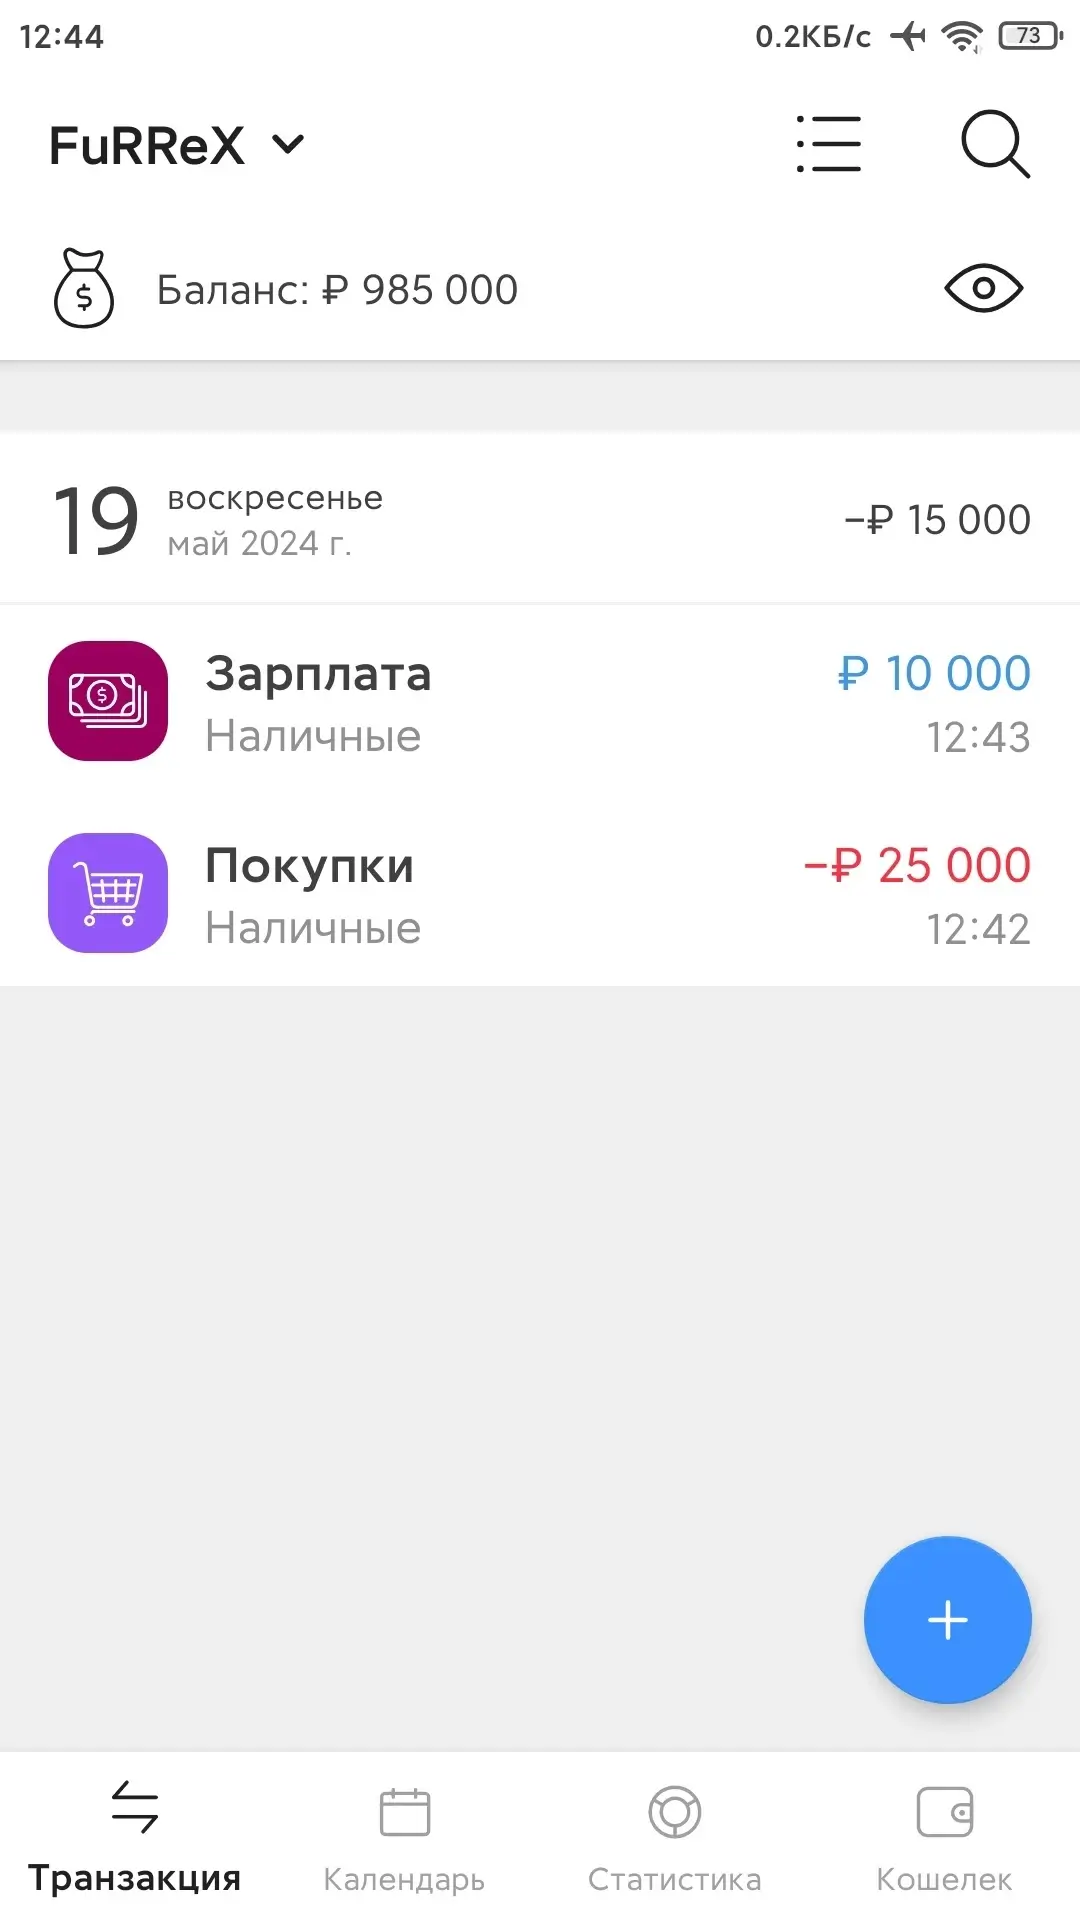
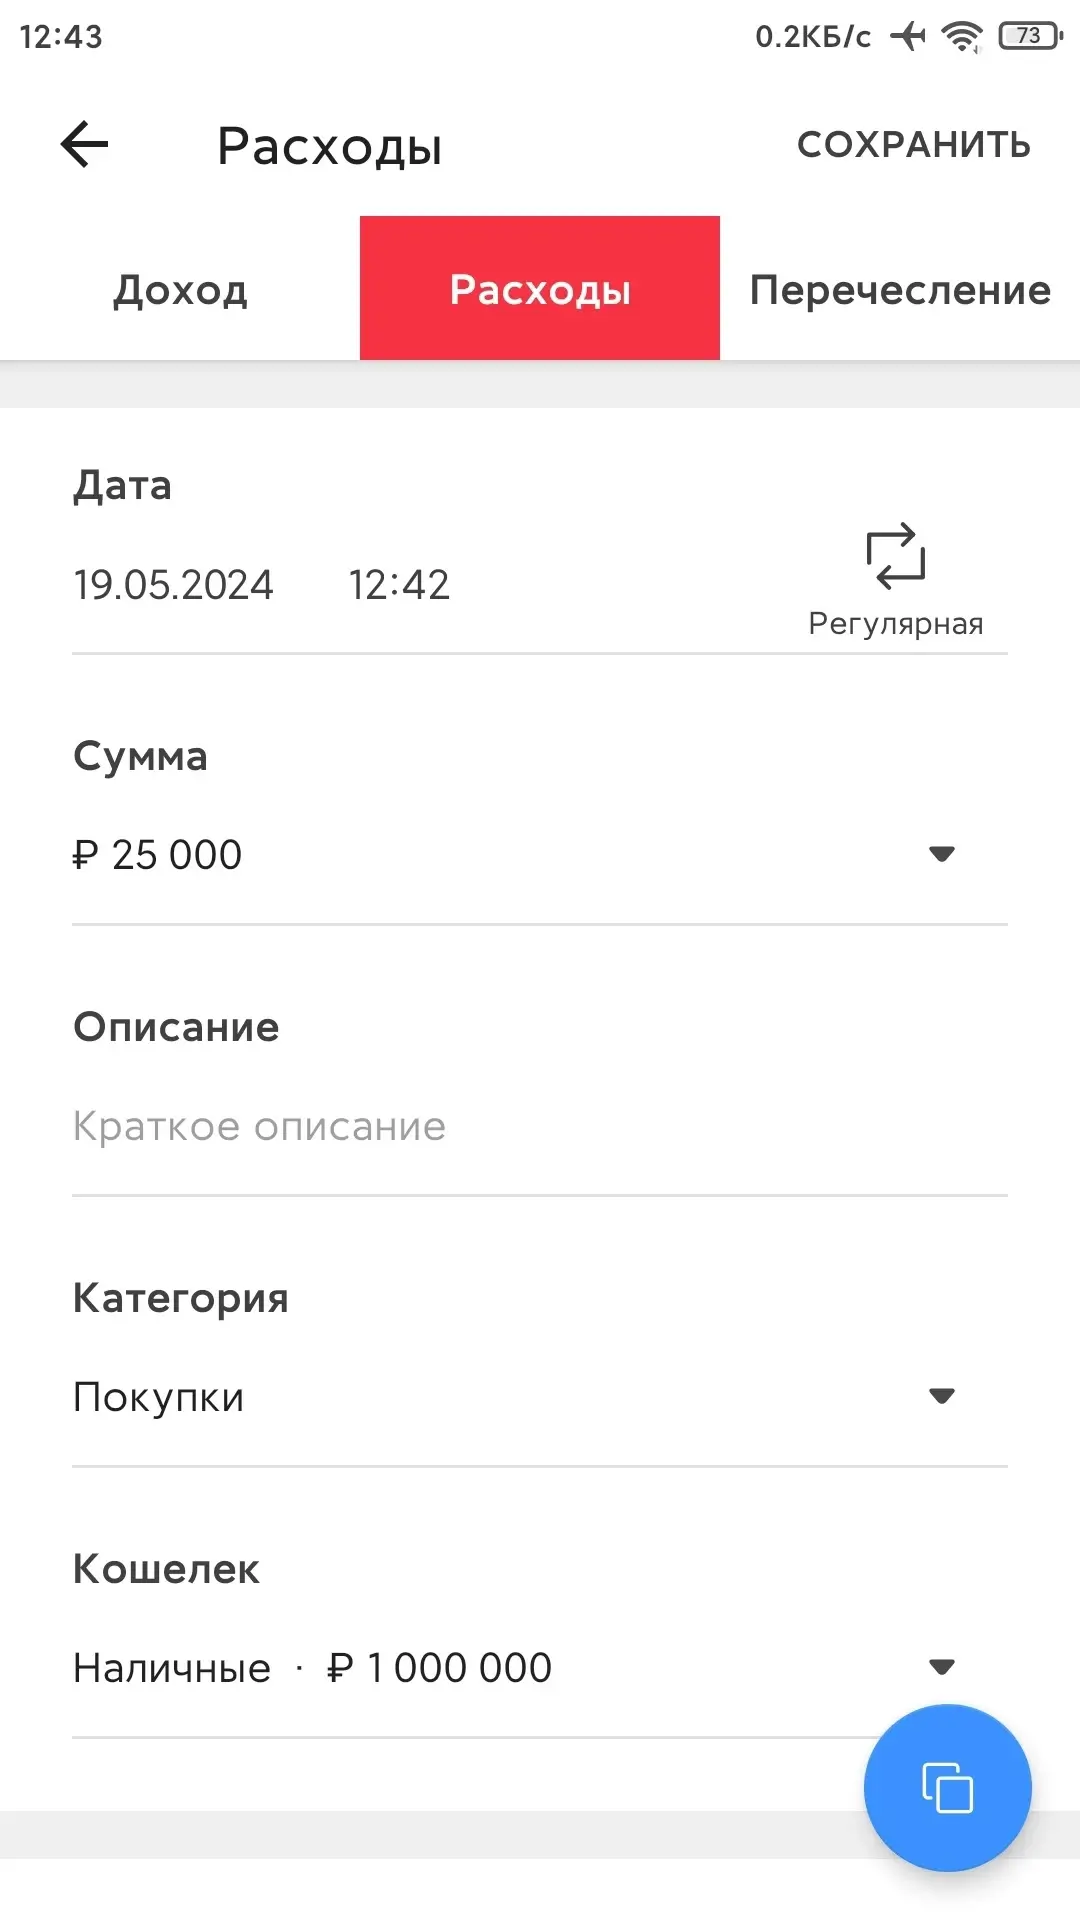
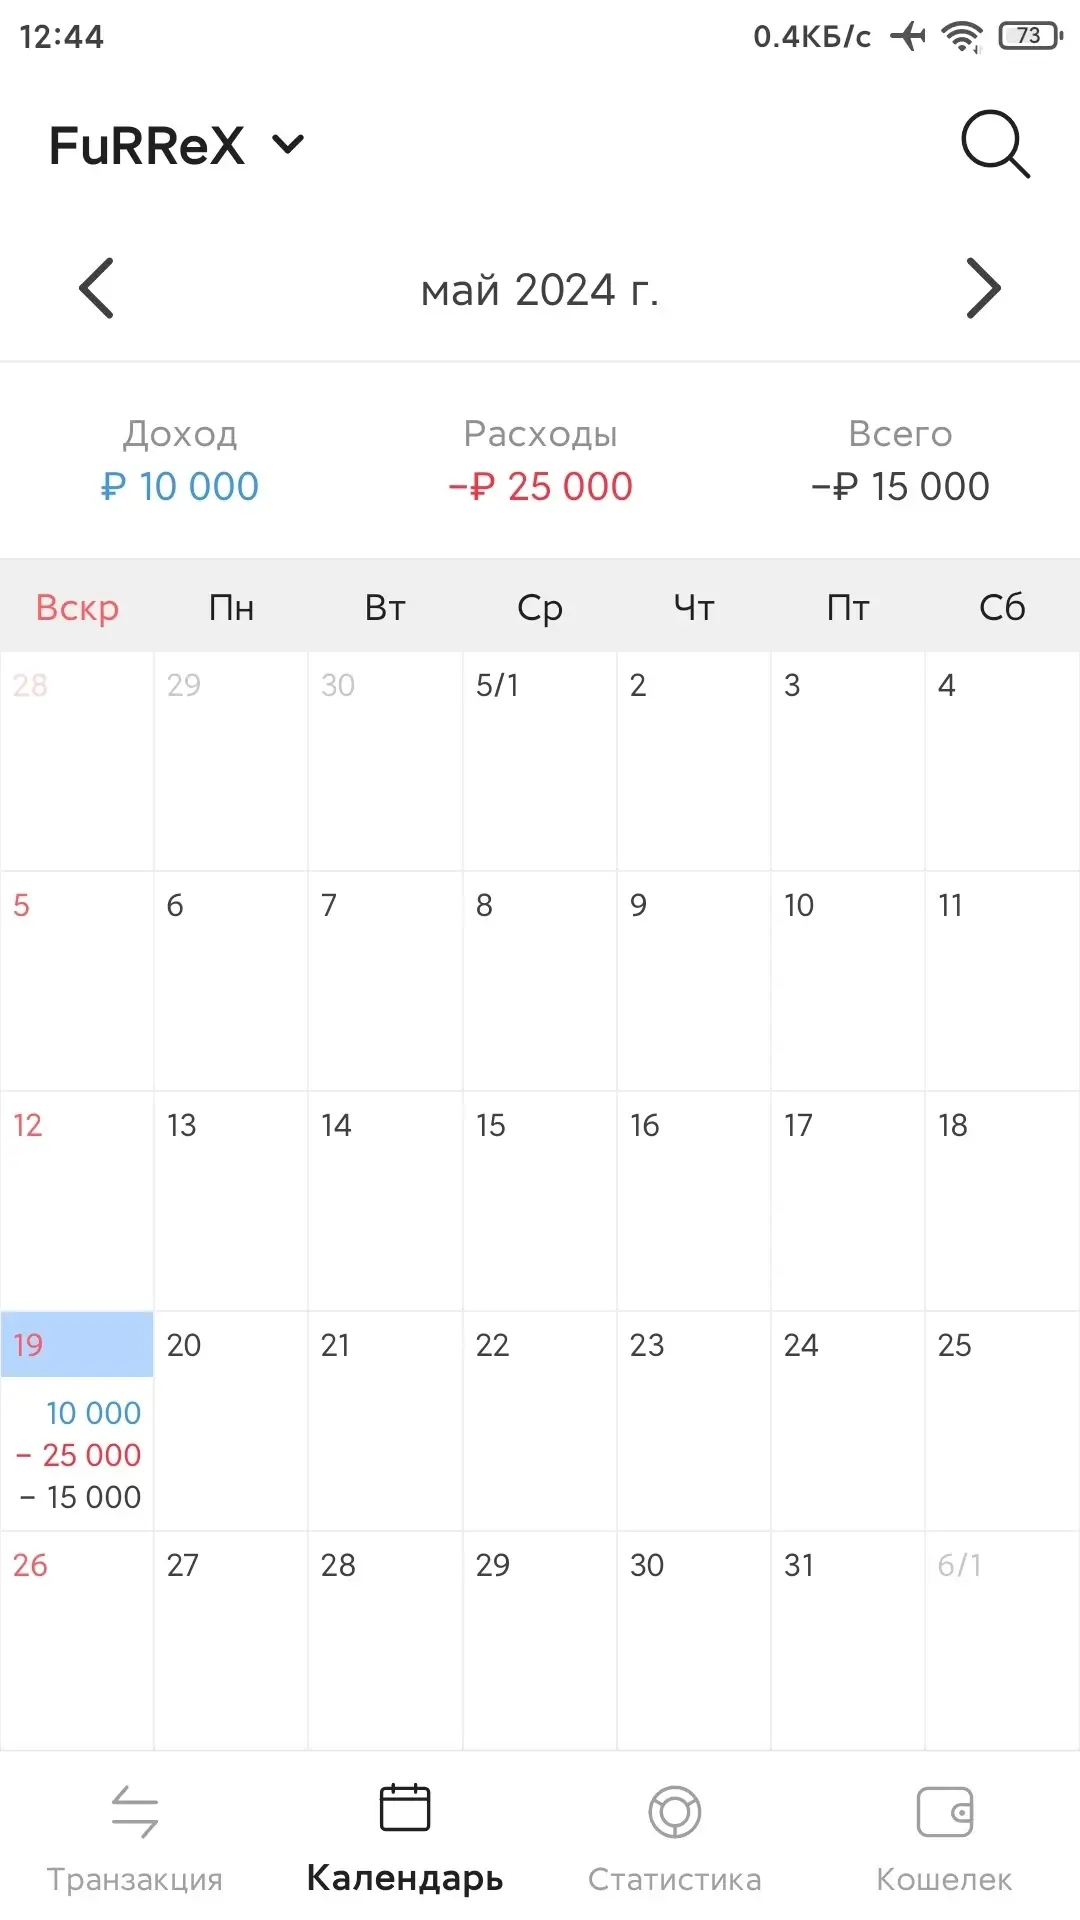
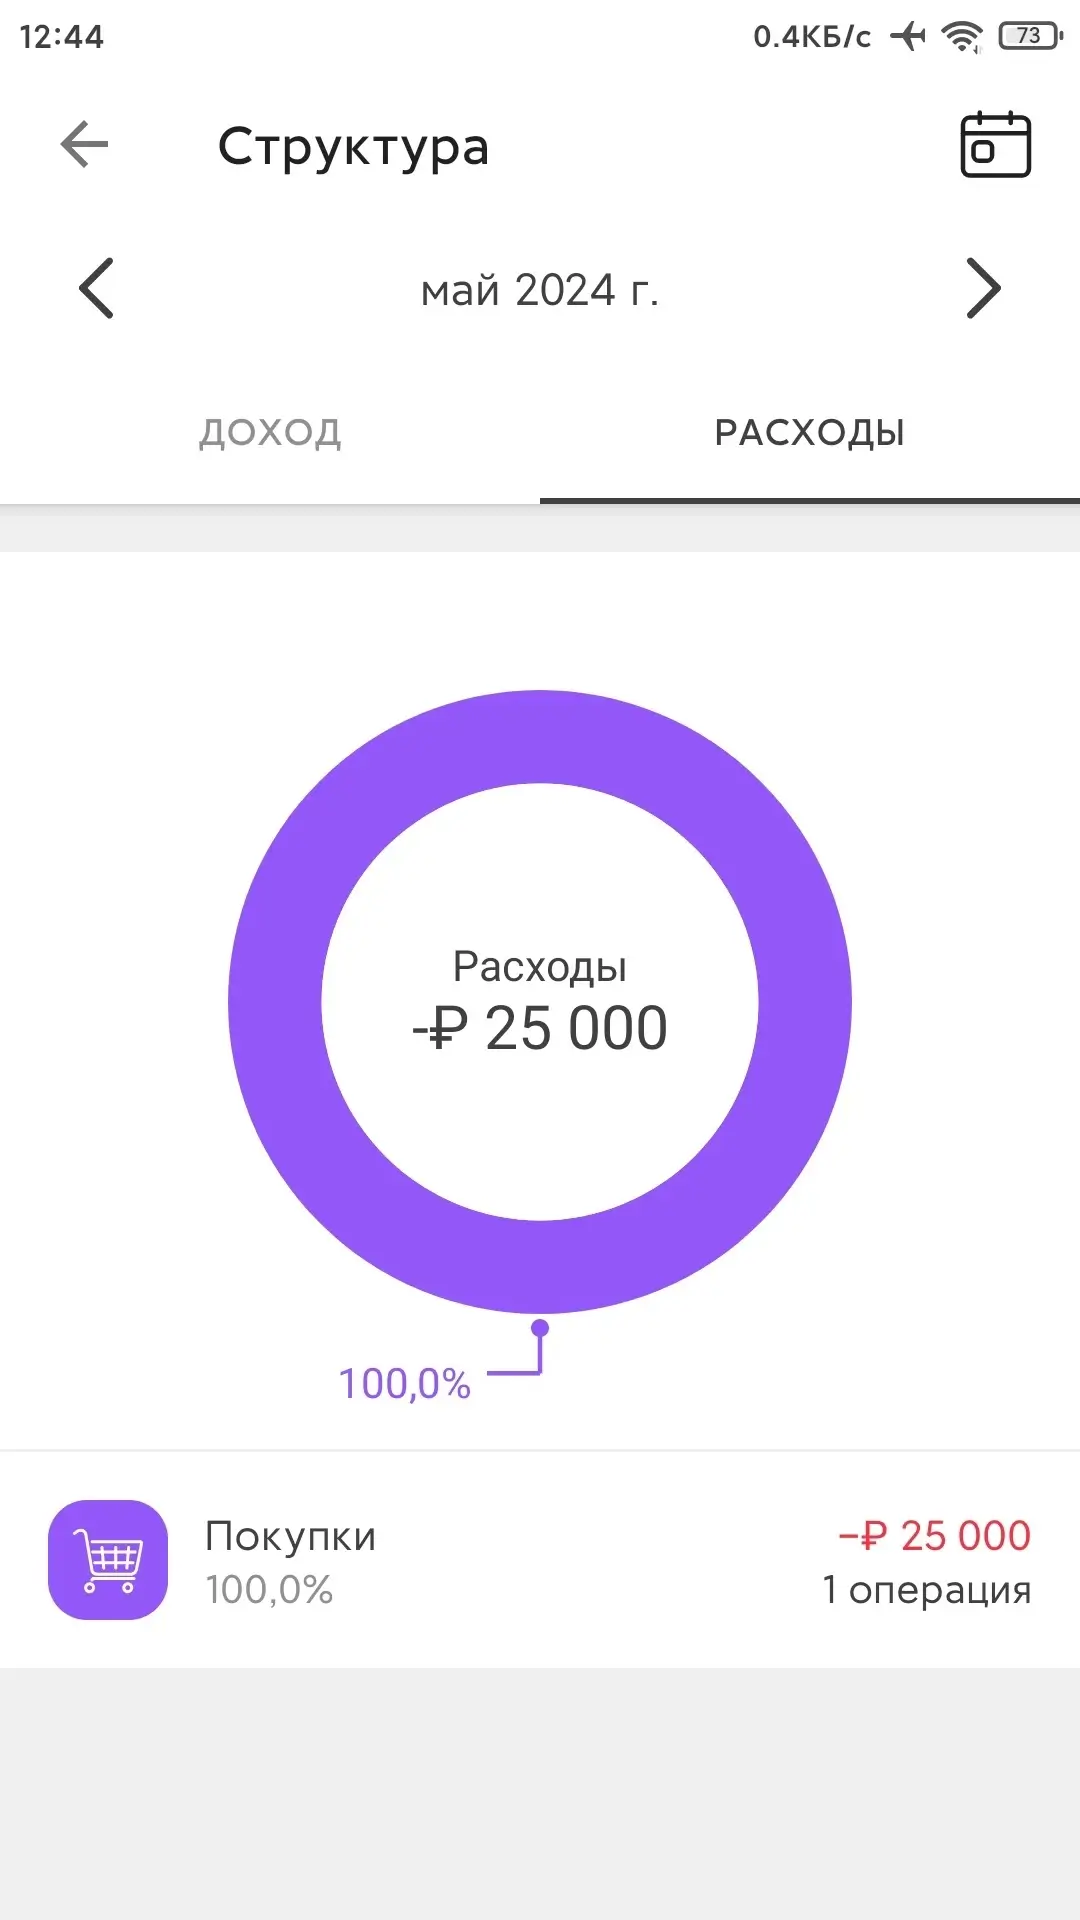
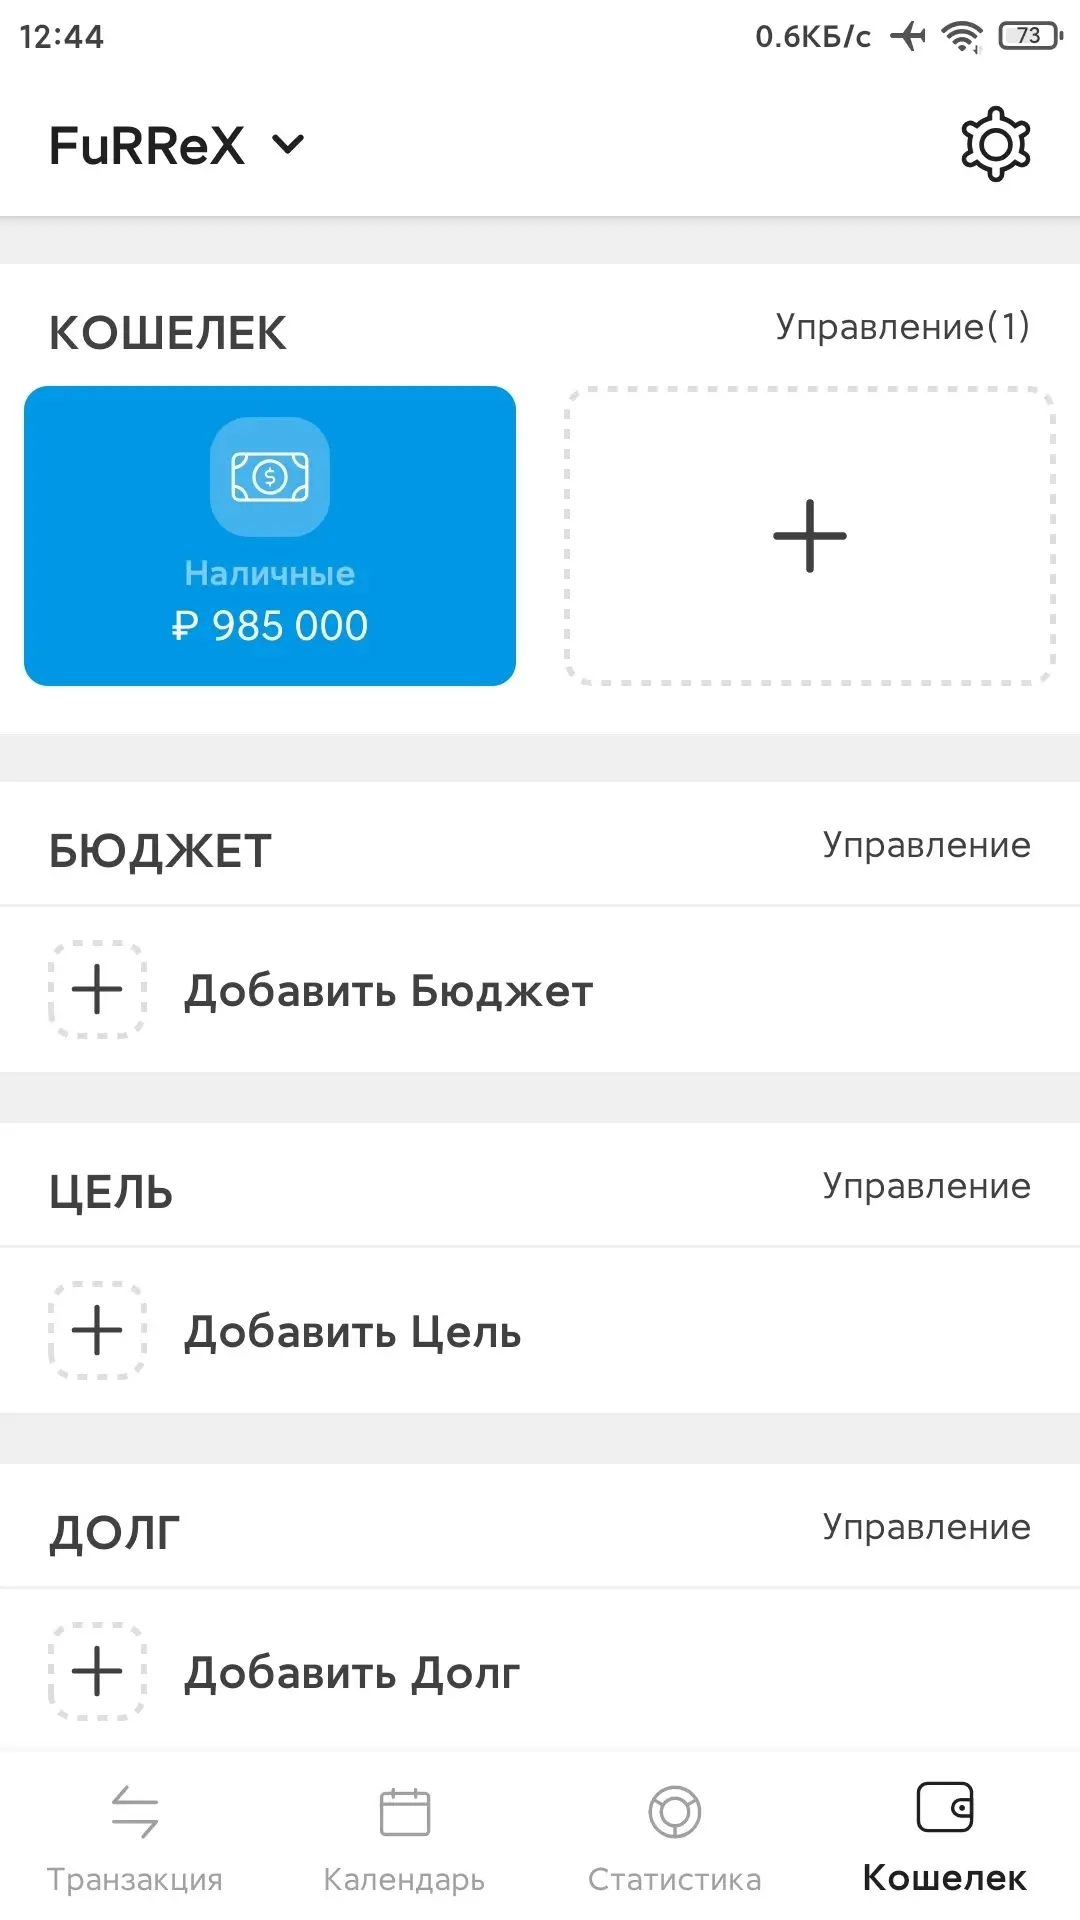
Денежный менеджер (Pro) - Удобное и практичное приложение для ведения финансового учёта. Оно поможет узнать, куда уходят ваши деньги, и позволит контролировать затраты, чтобы сэкономить больше. Вы сможете записывать свои расходы и доходы, а также управлять всеми видами финансовых операций.
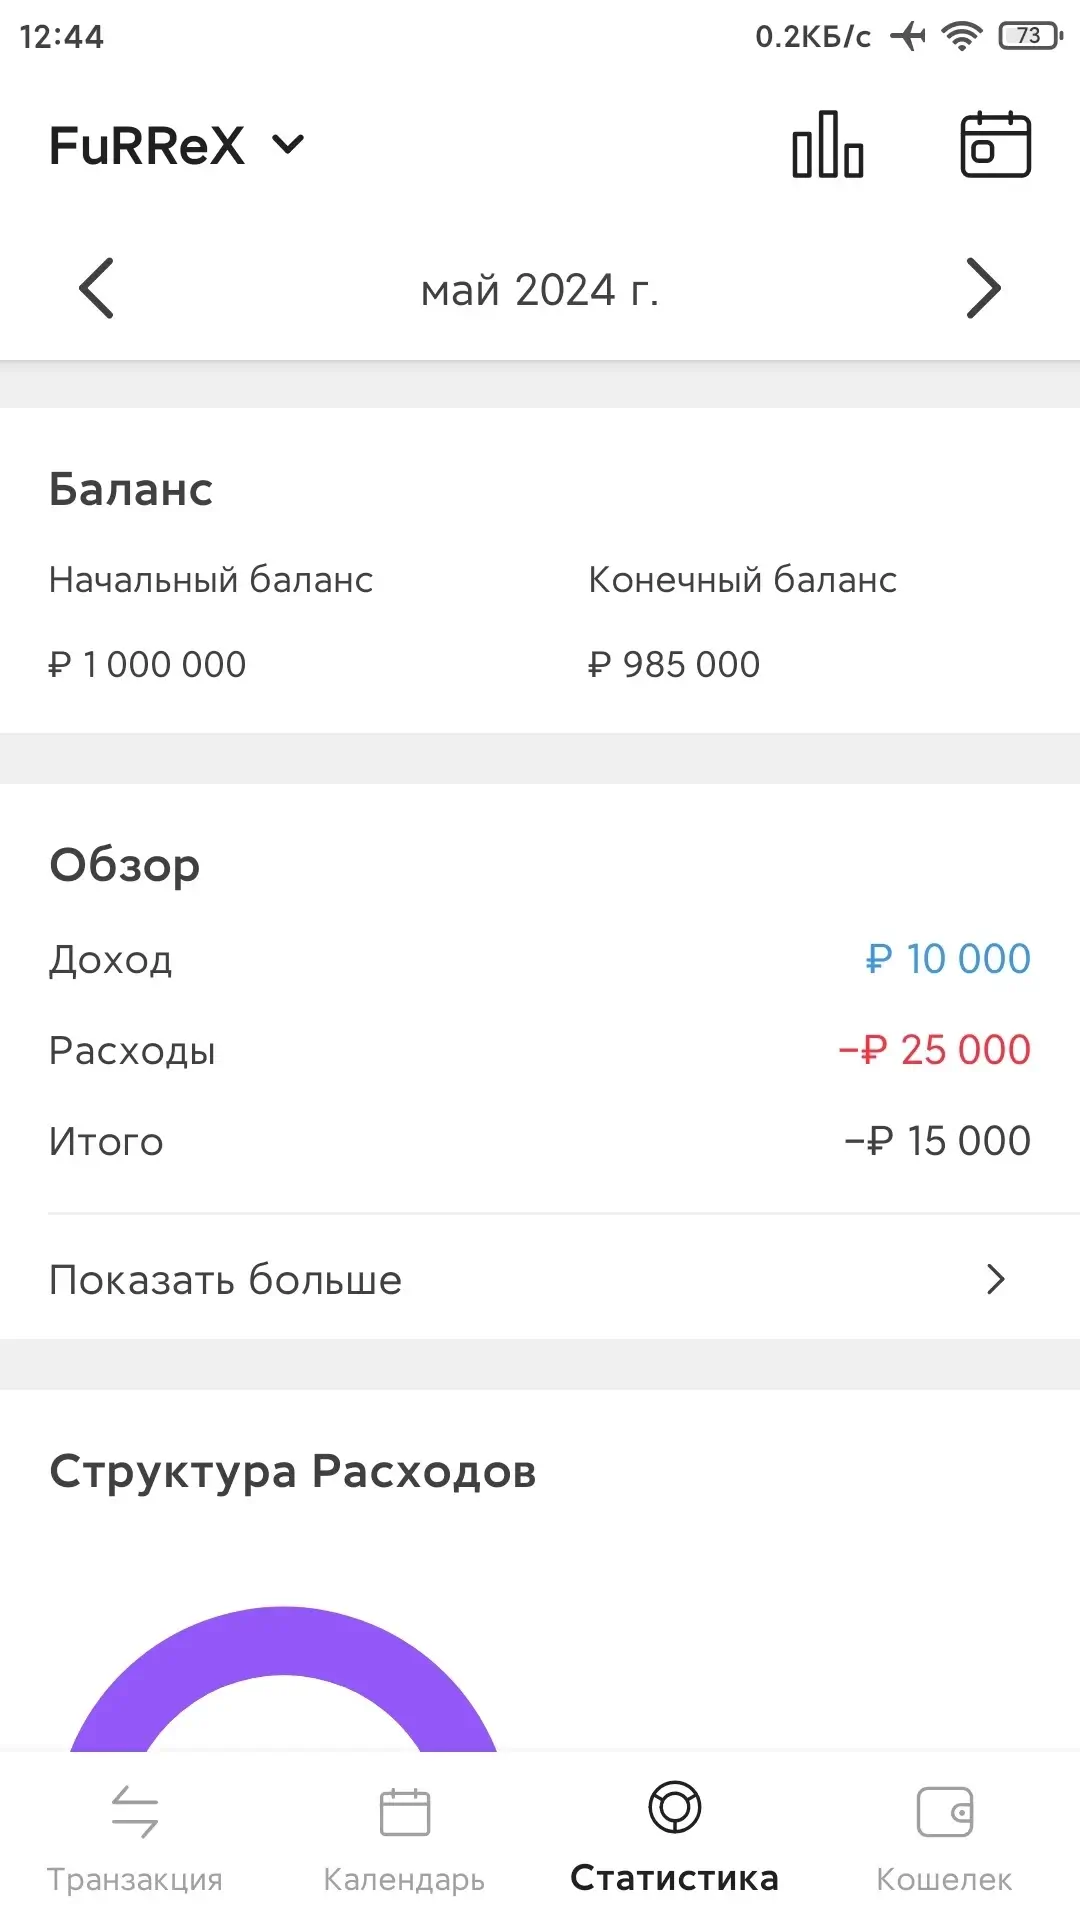
Настраивайте категории в соответствии с вашими потребностями и используйте несколько учётных записей. Вы сможете контролировать свои расходы по определённой финансовой цели, а также оценивать свои финансовые схемы на основе статистики. Кроме того, вы сможете устанавливать бюджеты, задавать цели и отслеживать задолженности.
Приложение также обладает функцией поиска и возможностью экспорта данных в файл CSV или Excel. Независимо от того, являетесь ли вы профессионалом в области бухгалтерии или просто хотите лучше управлять своими финансами, "Денежный менеджер" на андроид станет незаменимым инструментом для вас.
Управляйте своими финансами и достигайте желаемых результатов.
Особенности приложения:
- Возможность записывать расходы и доходы;
- Помощь в контроле затрат для экономии денег;
- Контроль расходов по определённой финансовой цели;
- Настройка категорий и использование нескольких учётных записей;
- Установка бюджетов, постановка целей и отслеживание задолженностей;
- Удобное и практичное приложение для ведения финансового учёта;
- Возможность экспорта данных в файл CSV или Excel;
- Управление всеми видами финансовых проблем;
- Оценка финансовых схем на основе статистики.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Money Manager v11.3 (Pro)
apk
54.51 Mb
73
Версия 11.3 (138)
Архитектуры ARMv7, ARM64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
24.08.2026, 14:40
Файл
money_manager_v11_3_uni_modded_kill.apk
Имя
Money Manager
Пакет
com.ktwapps.walletmanager
MD5
7d5fb3c527736d542c7fb5bb54e62031
SHA-1
eb339dabc79e2388bd272ffdadc73a0e454371ca
SHA-256
cf4e70258c33e31437bb164c0af7a0c3c498f669ea7bb4998b11dd2be77dd894
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
61