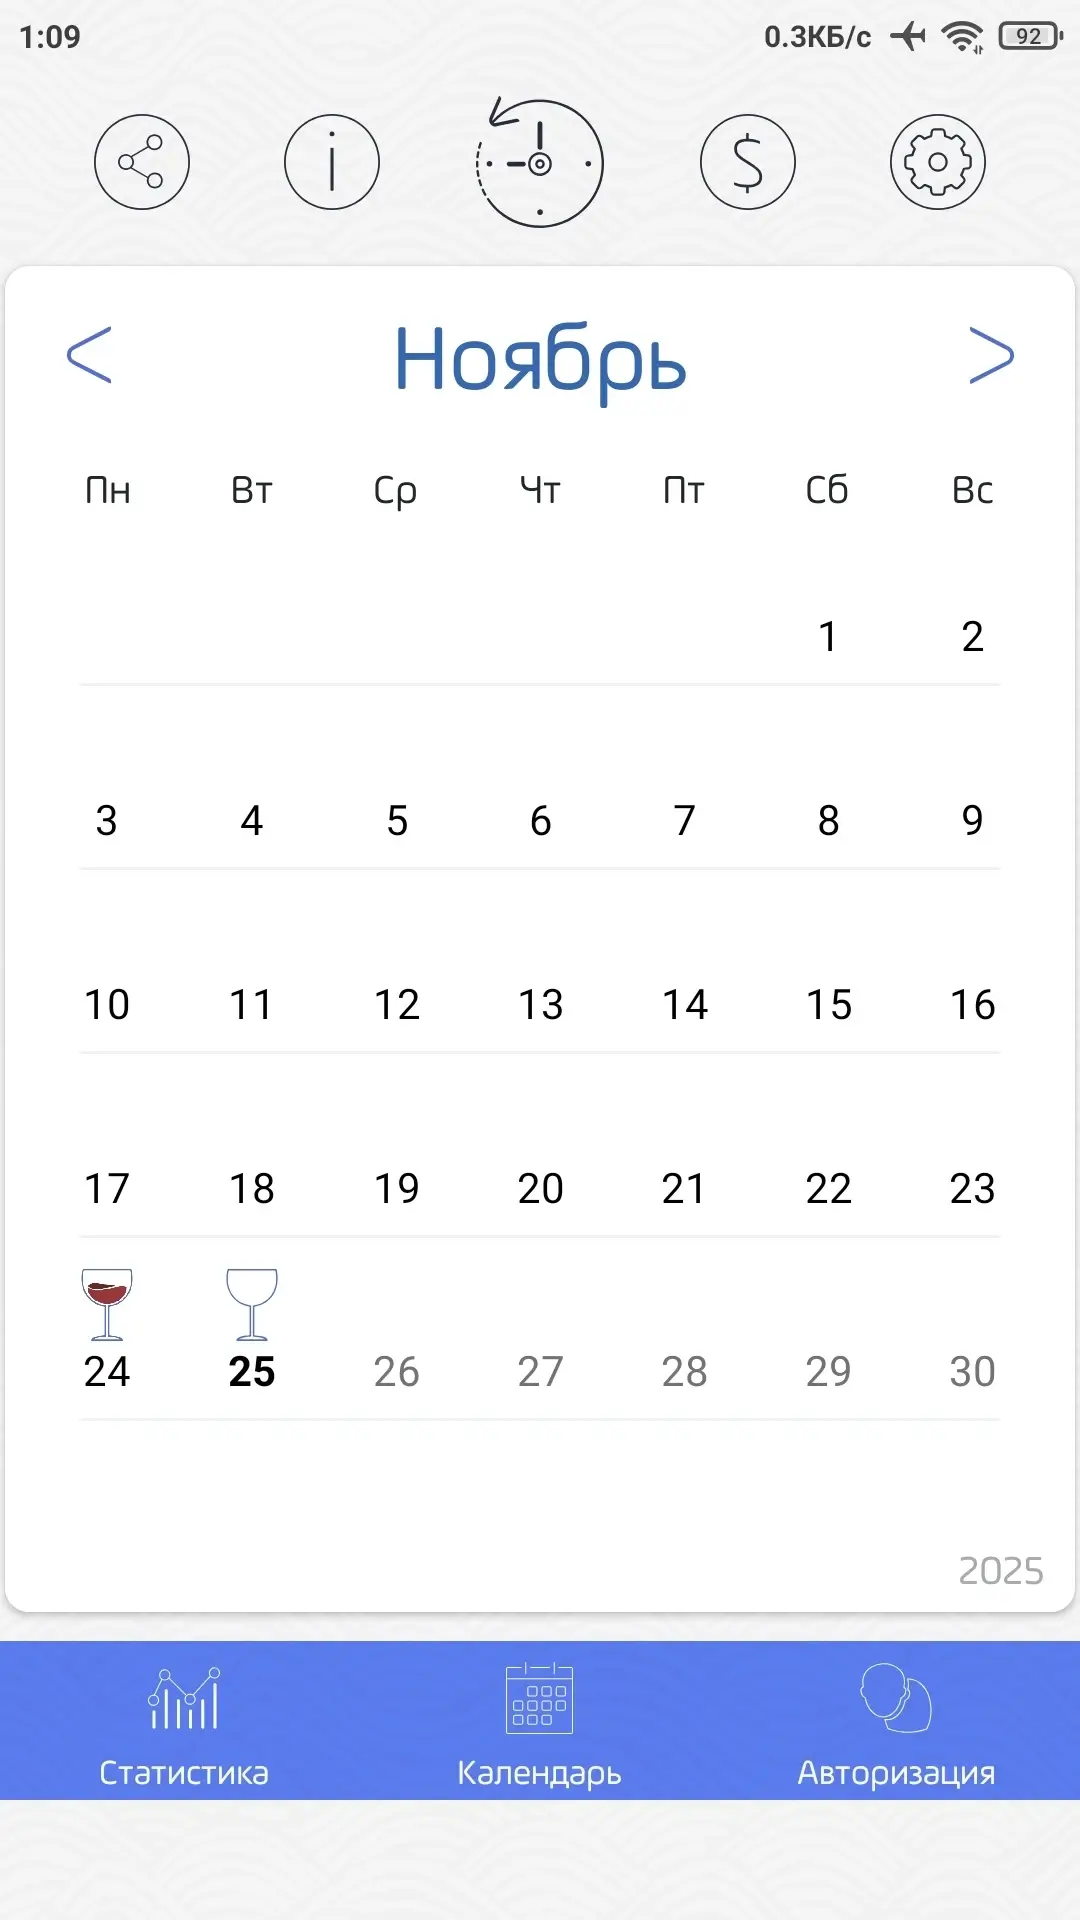
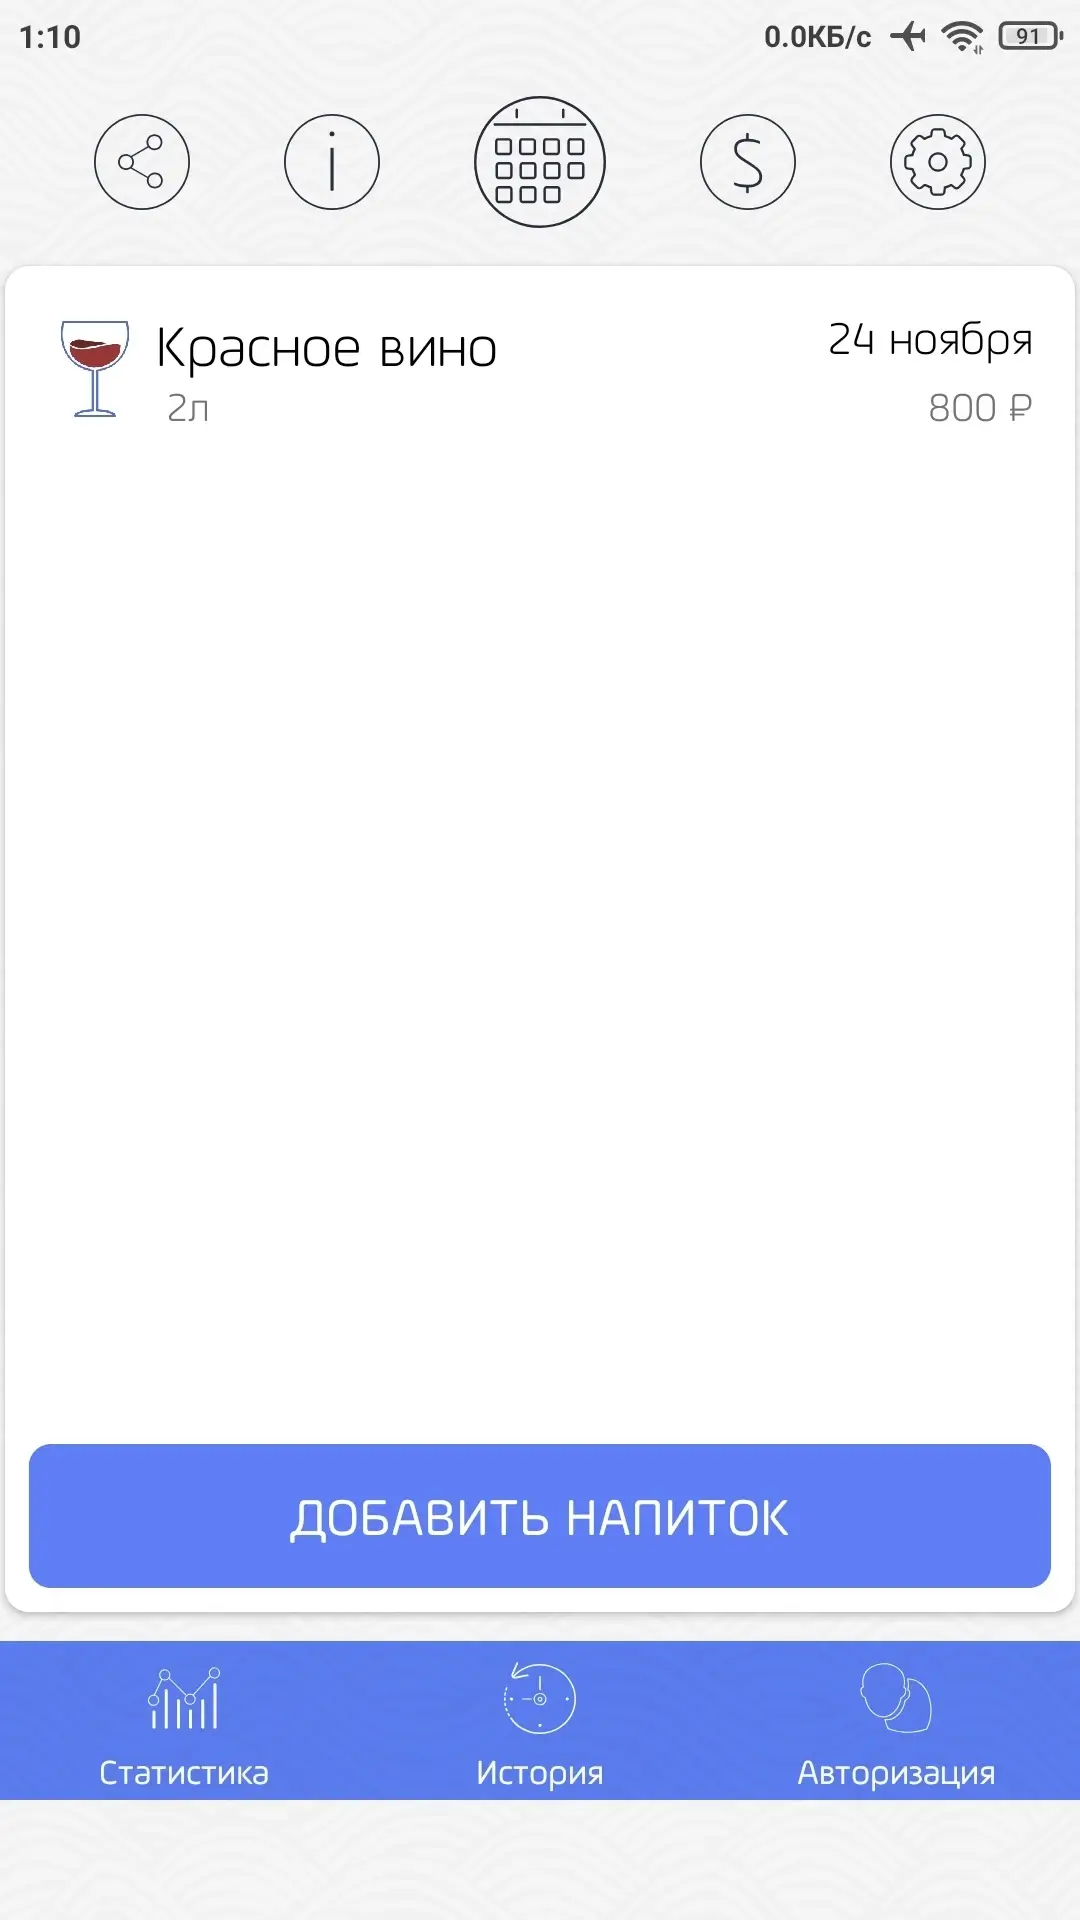
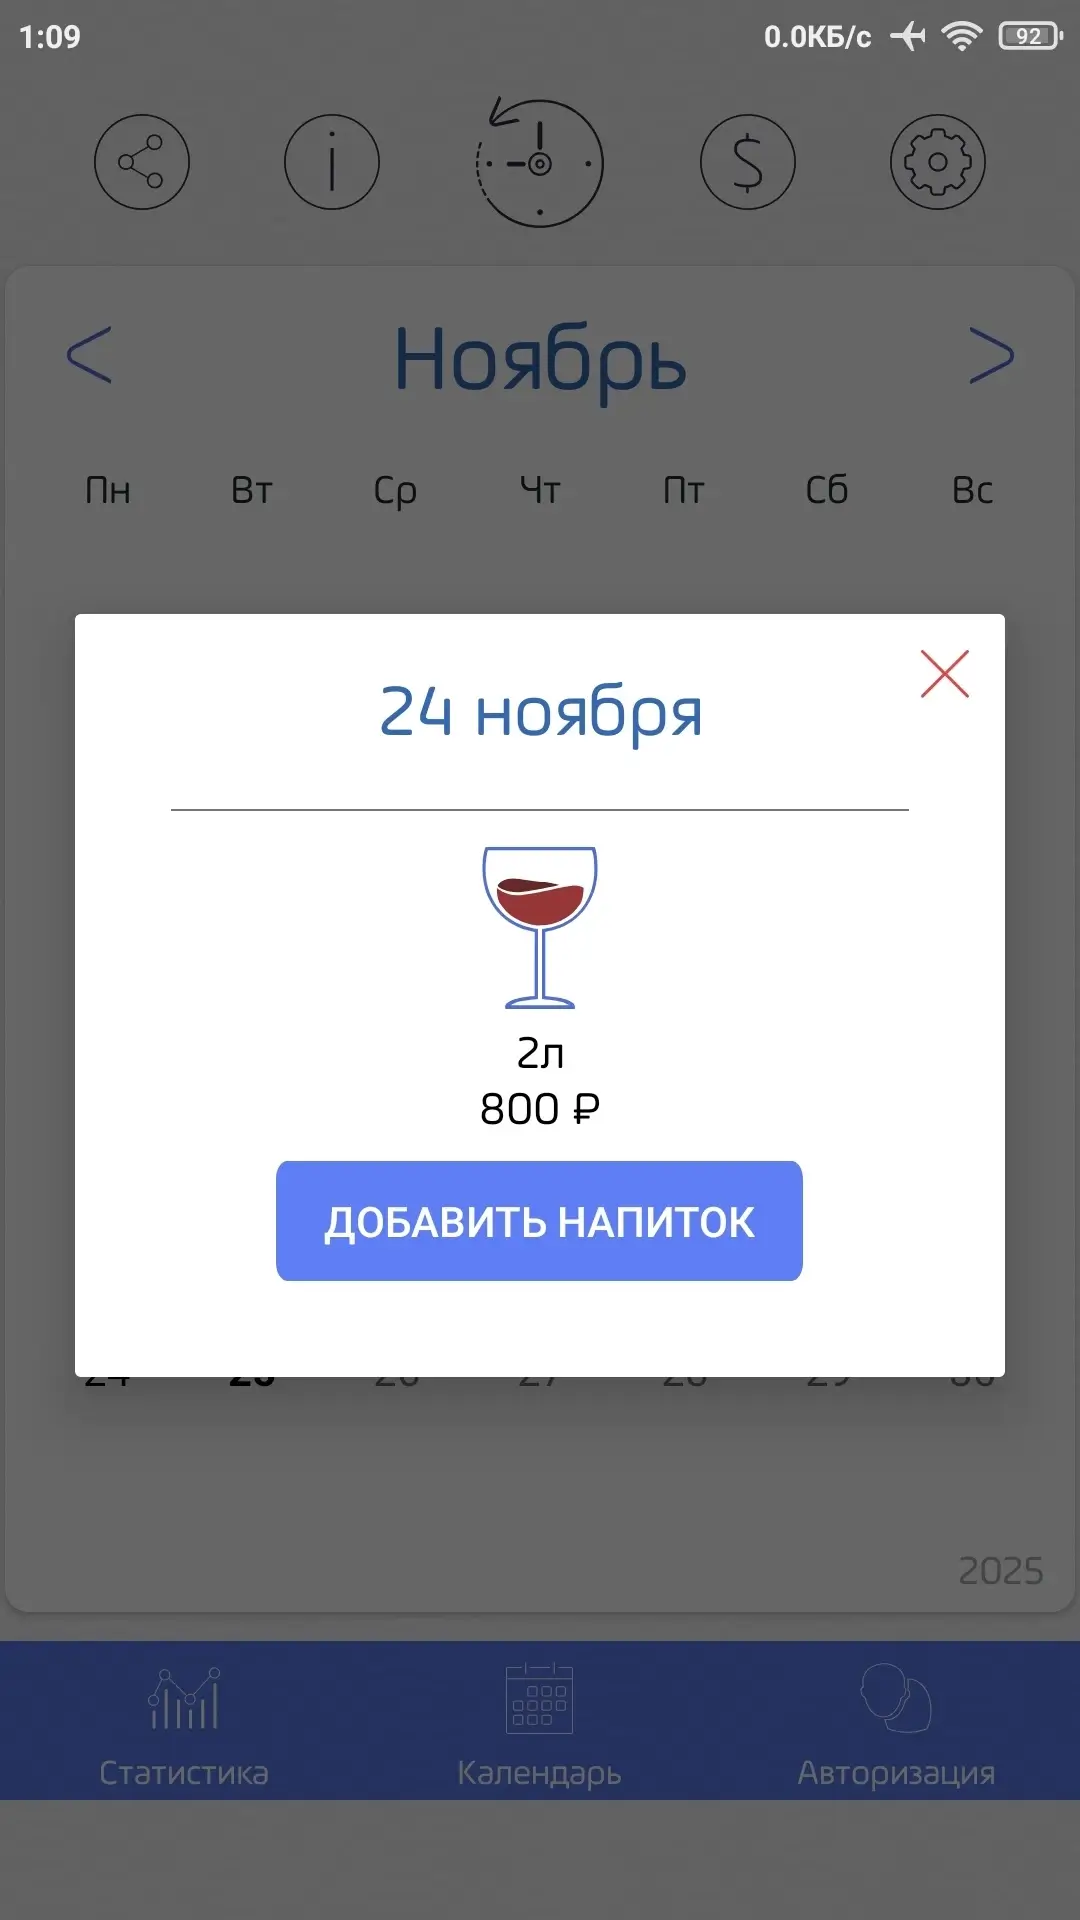
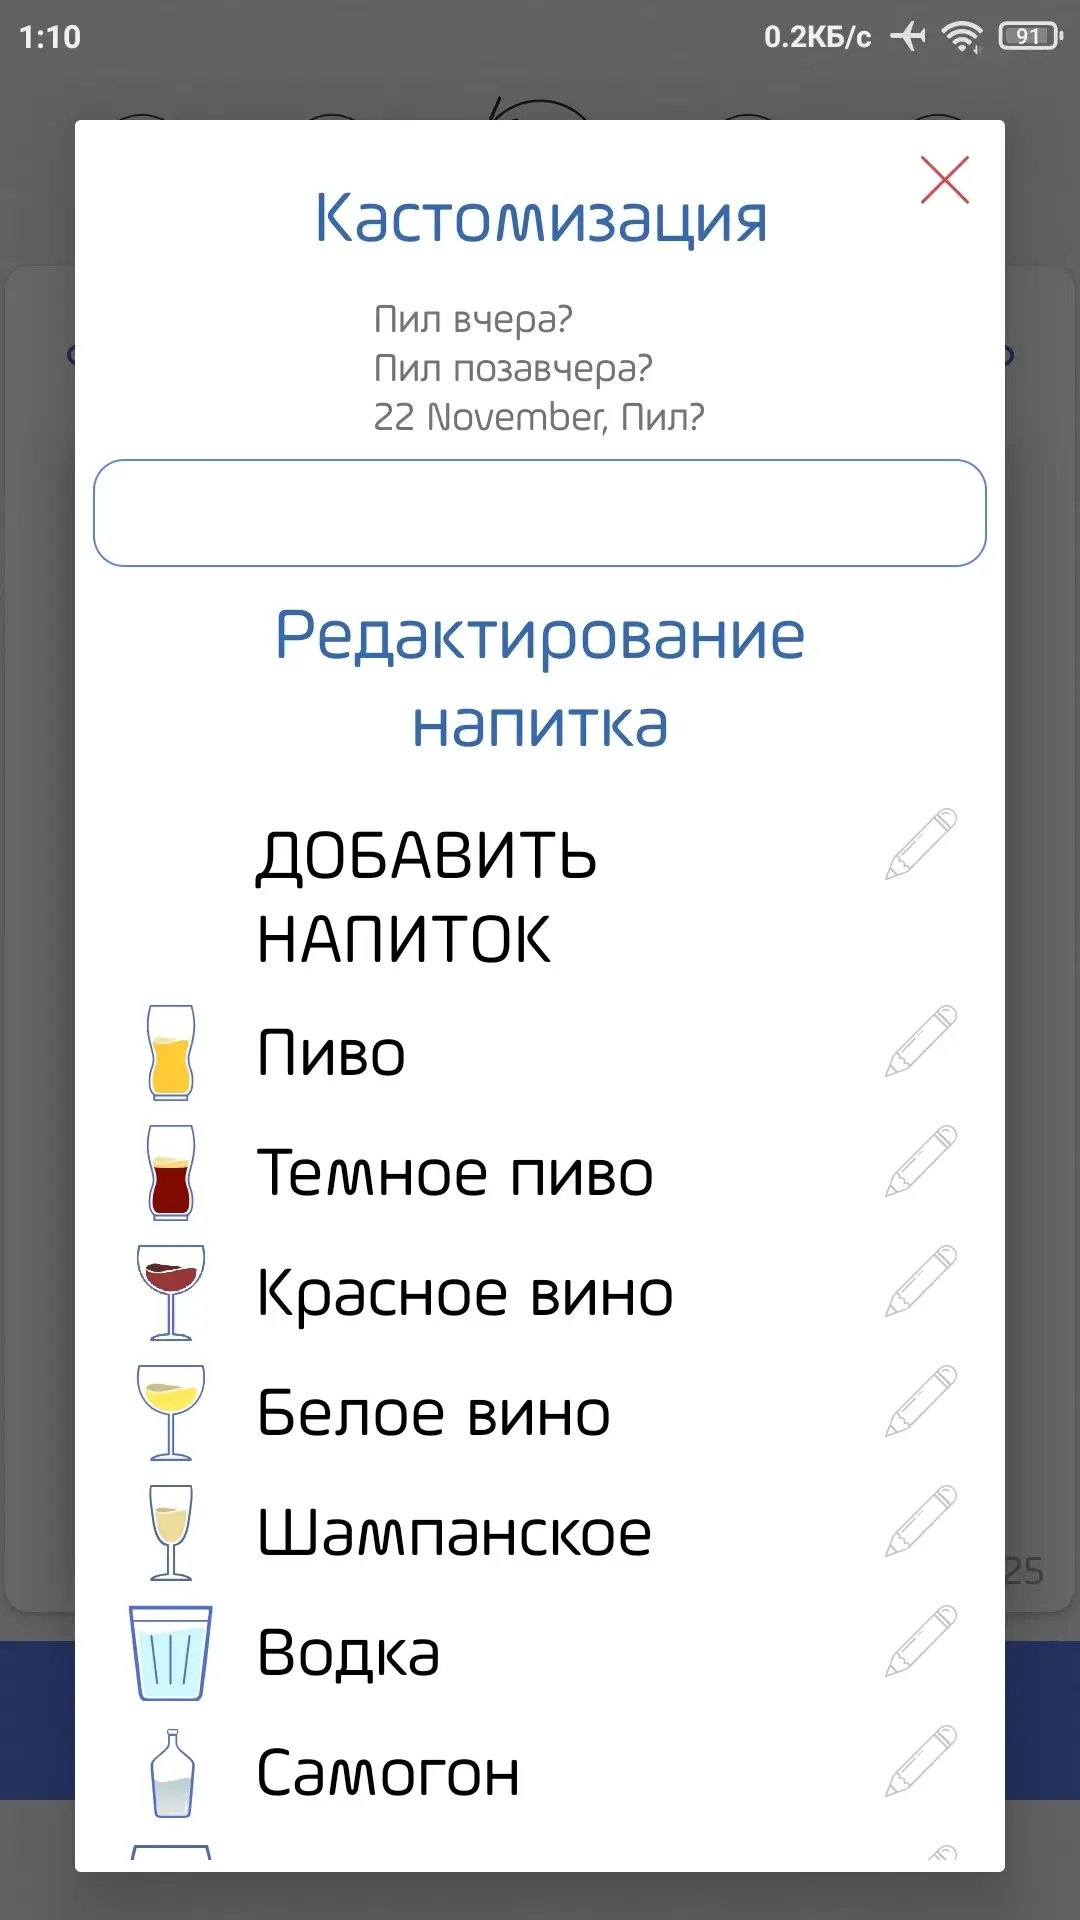
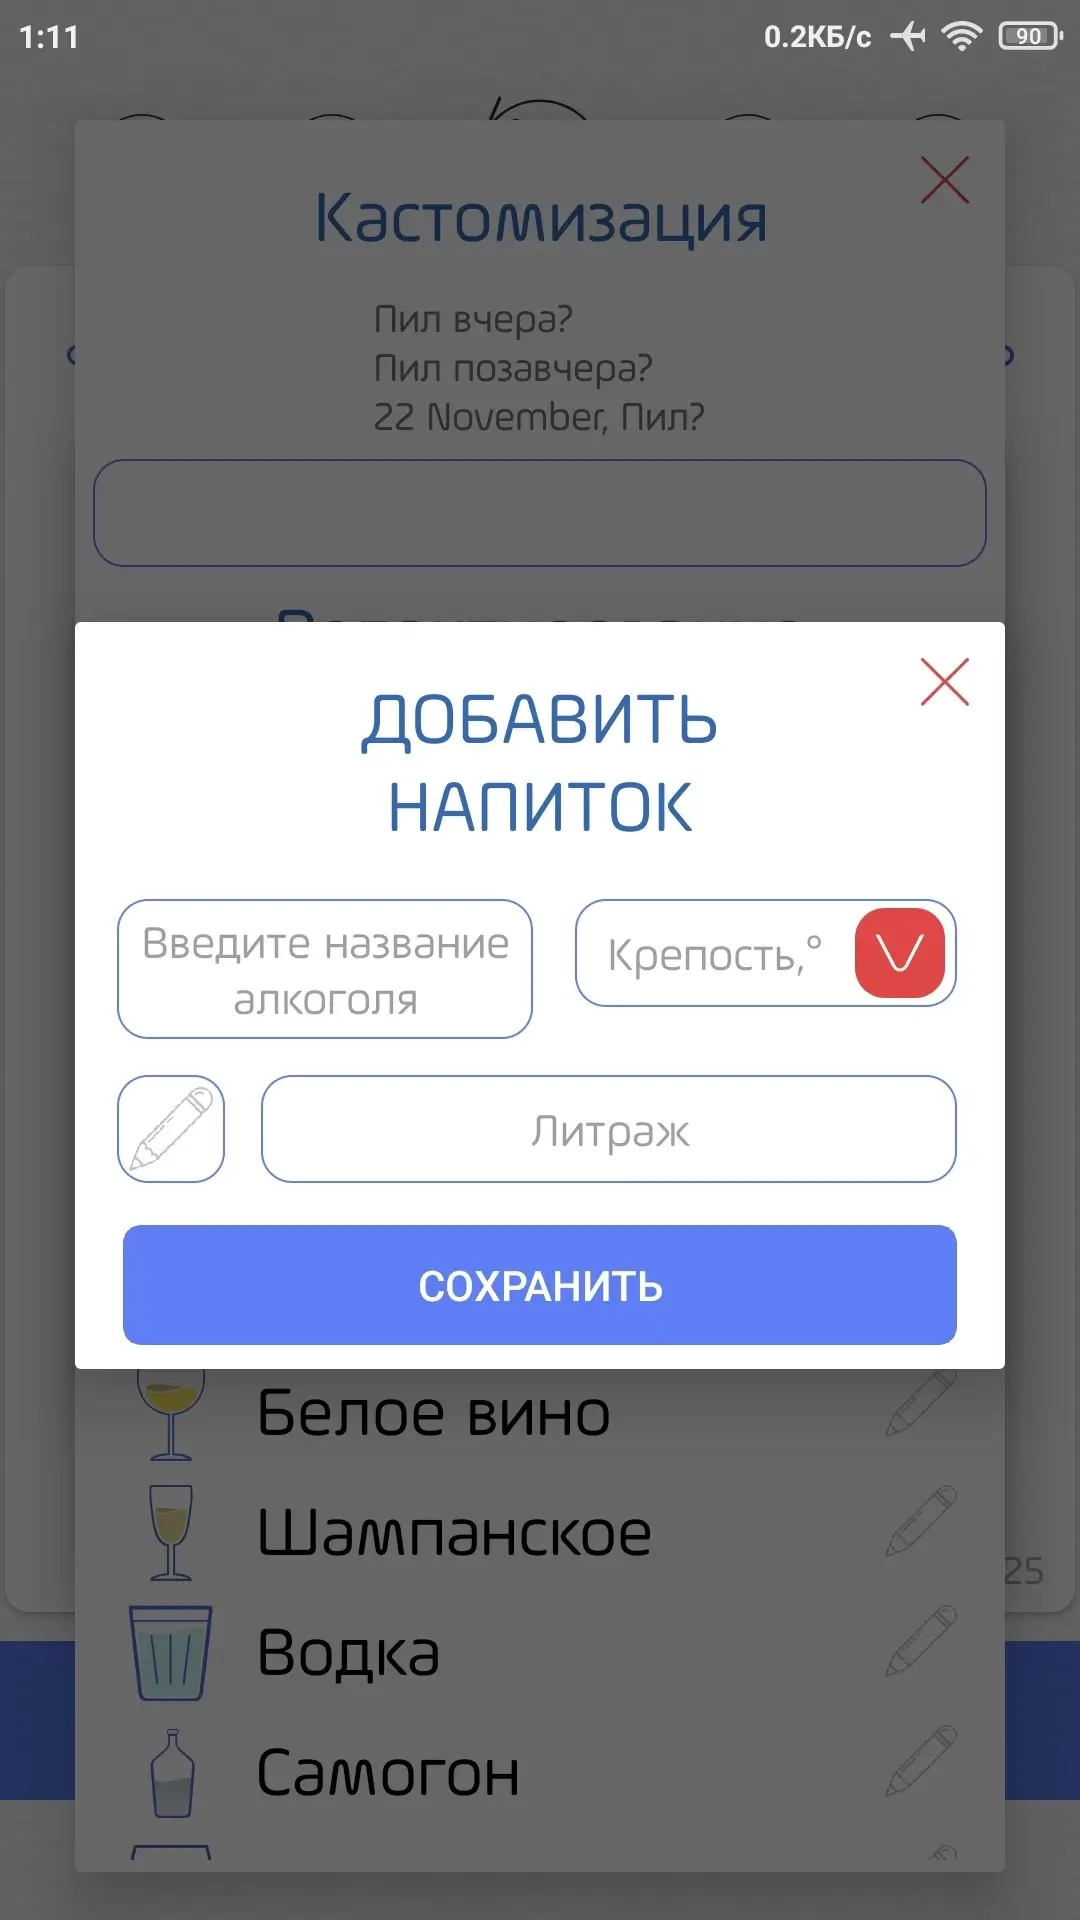
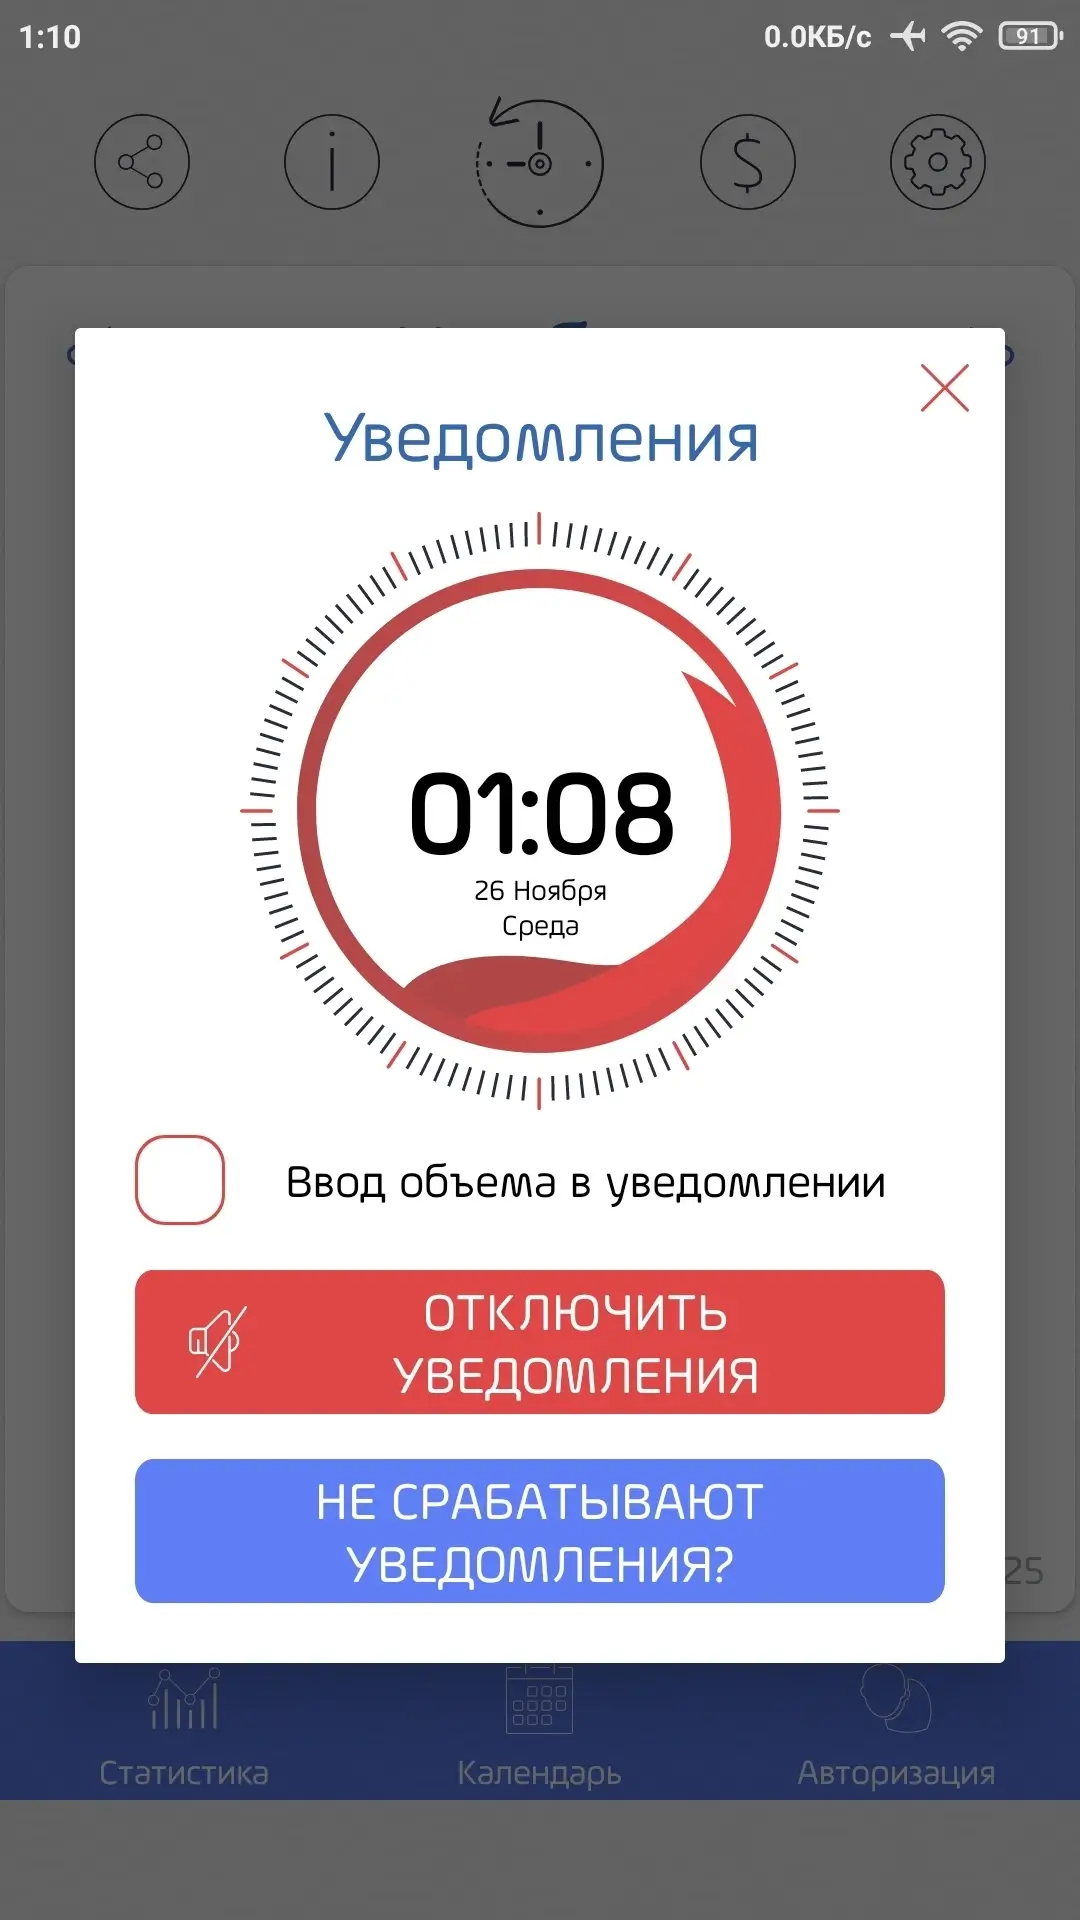
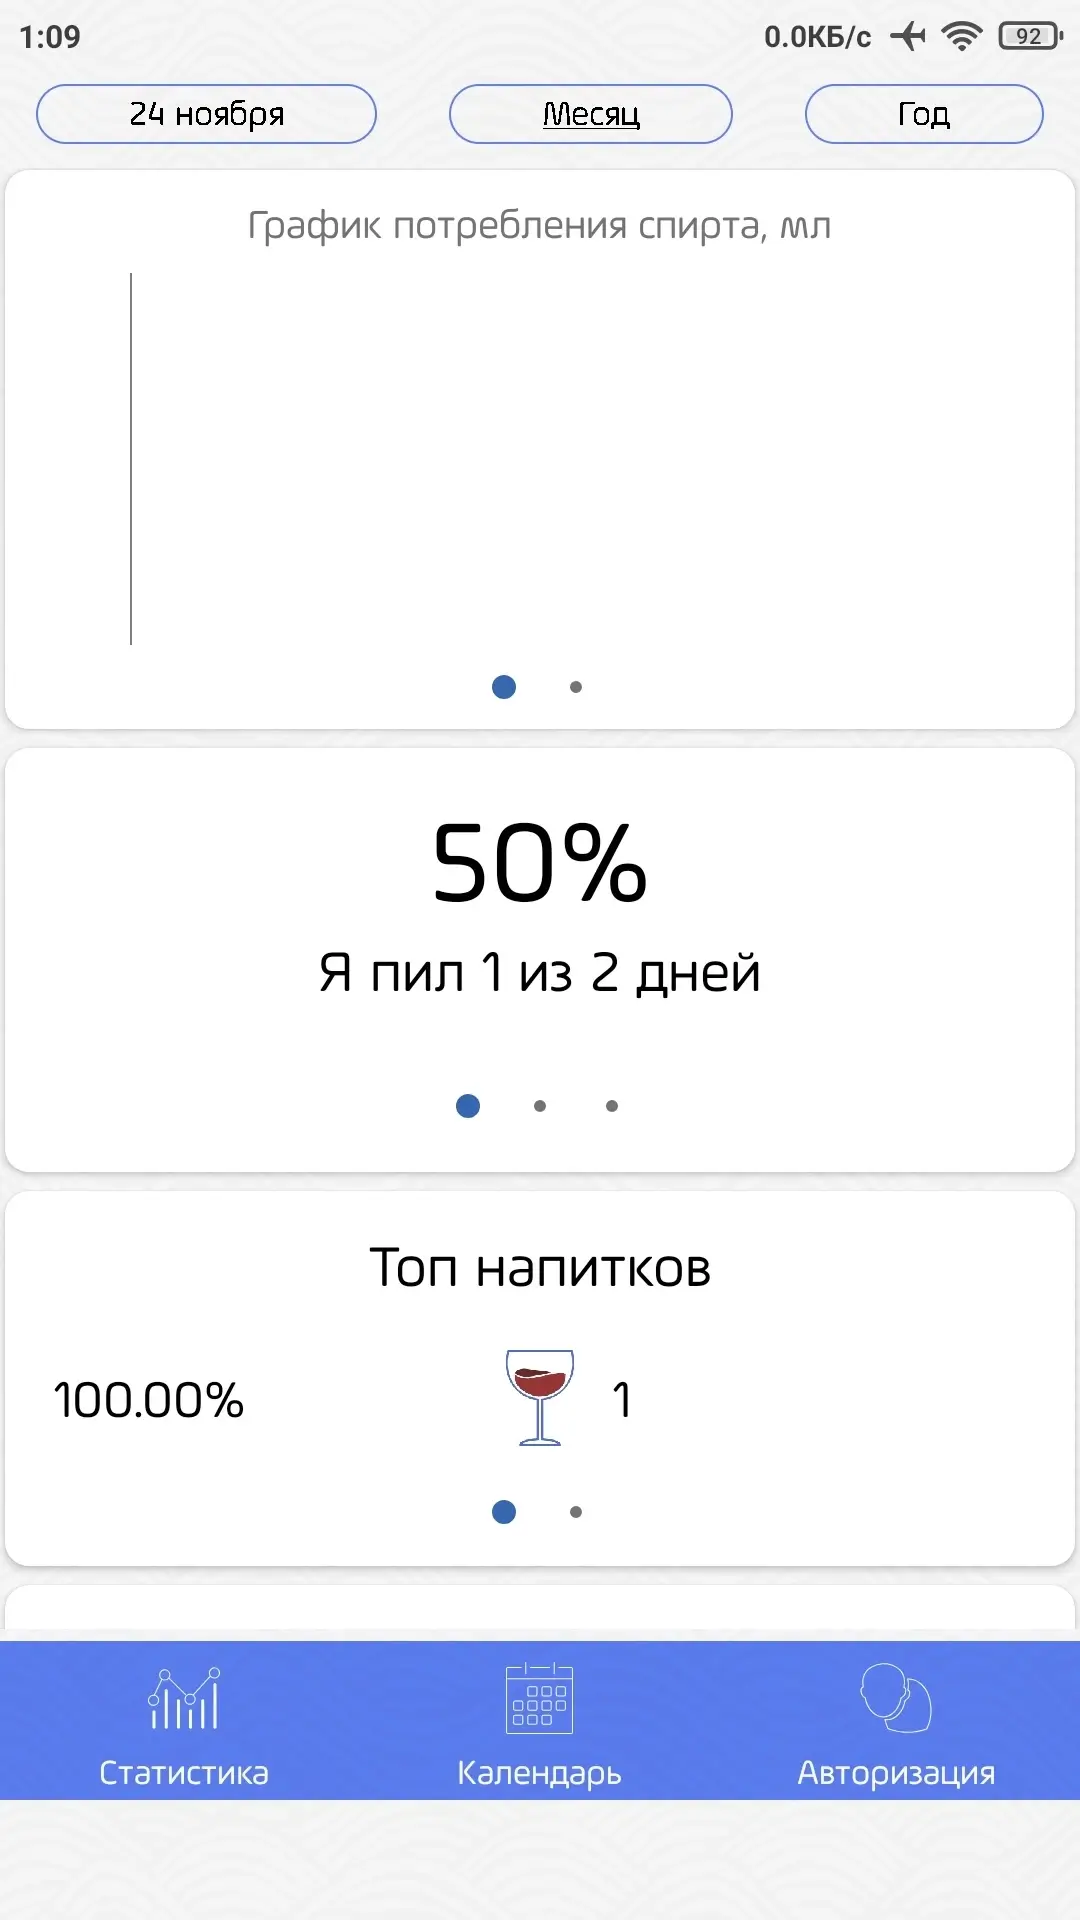
Alcogram (Premium) - Поможет быстро отказаться от алкоголя и избавиться от вредных привычек. Приложение учтёт каждый выпитый напиток, его крепость, объём и стоимость, что позволит наглядно видеть, сколько денег тратится на алкоголь. Отслеживайте весь прогресс в режиме календаря, отмечая каждый трезвый день специальными символами. Вы сможете анализировать свои траты за разные периоды, делиться результатами с друзьями и наблюдать динамику собственных успехов.
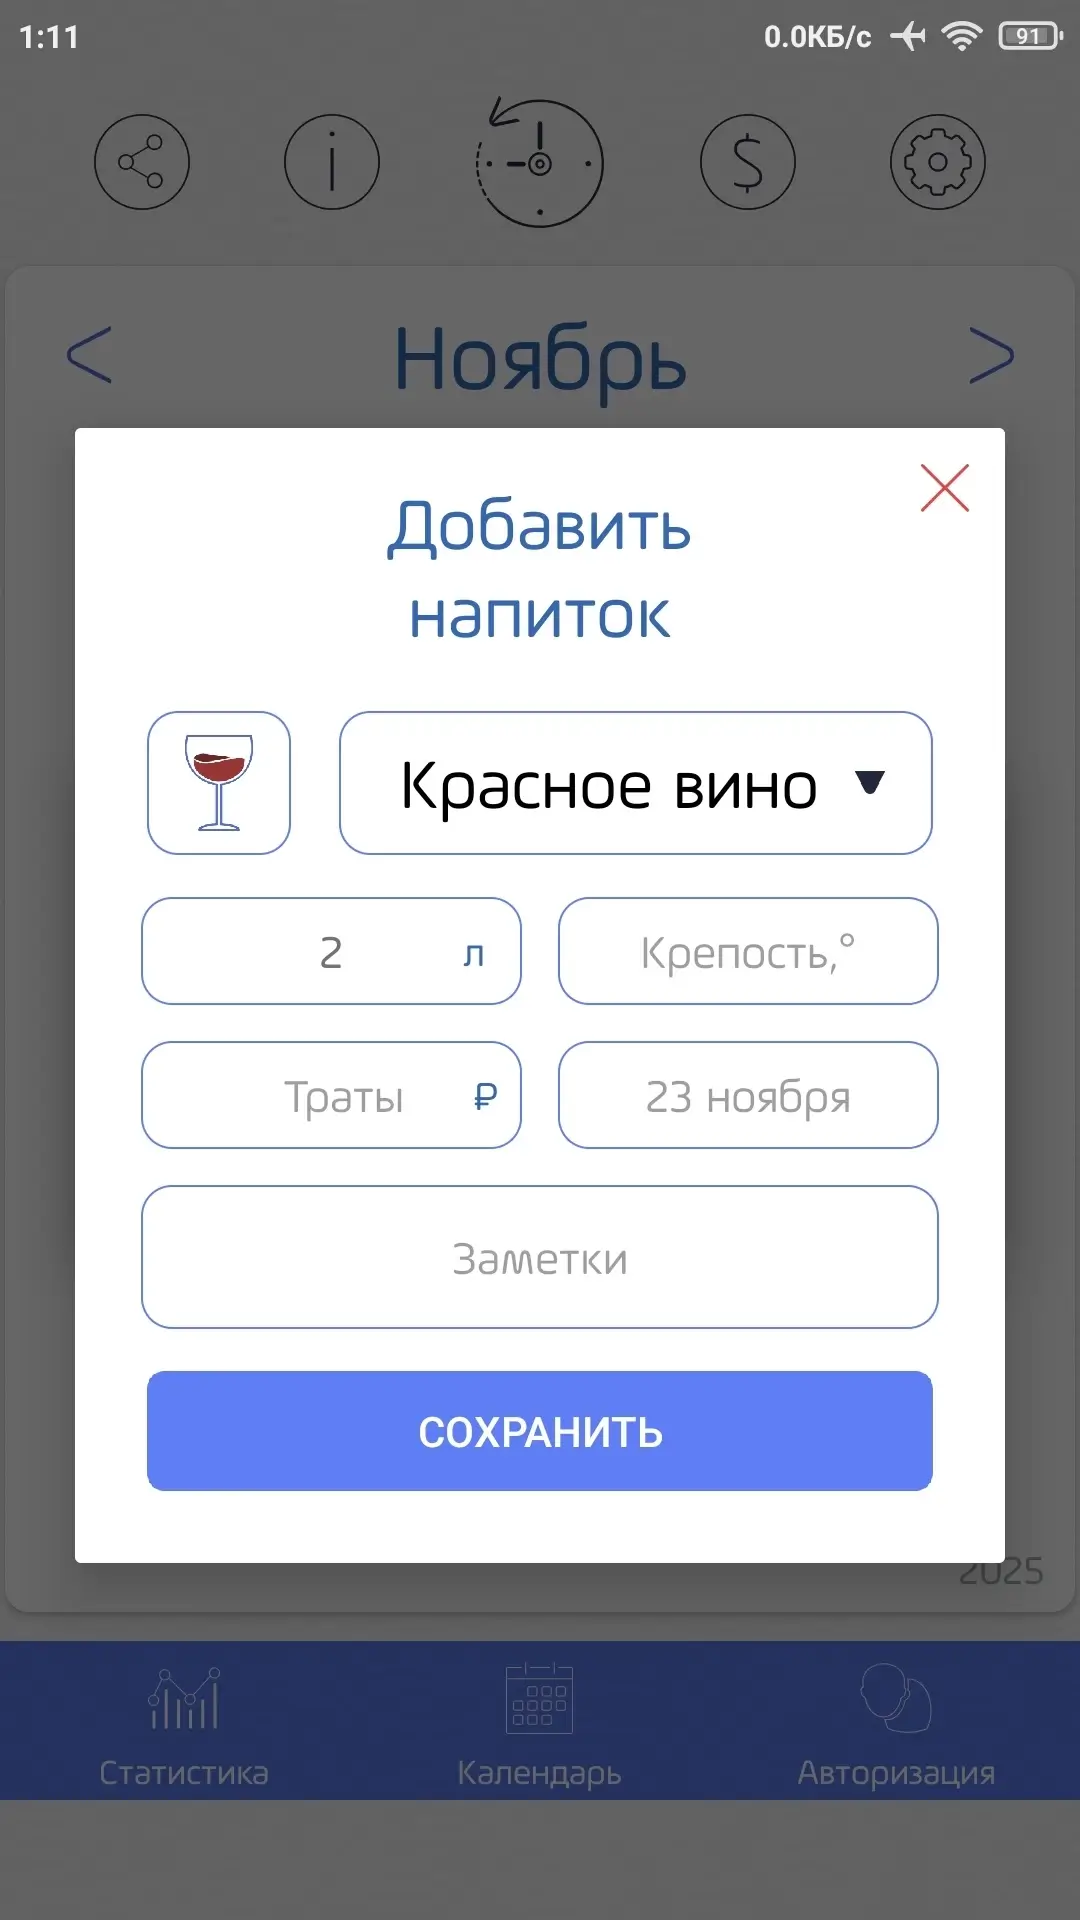
Алкогольный калькулятор поможет рассчитать уровень алкоголя в крови, что сделает вождение безопаснее и избавит от лишних рисков. Добавляйте комментарии, локации и подробности к каждому случаю употребления.
Для желающих расширить контроль над привычками, предусмотрены дополнительные возможности для учёта безалкогольных напитков и сигарет. Такой подход не только позволит экономить деньги, но и укрепит здоровье, формируя новую привычку трезвости.
Особенности приложения:
- Анализ расходов за разные периоды;
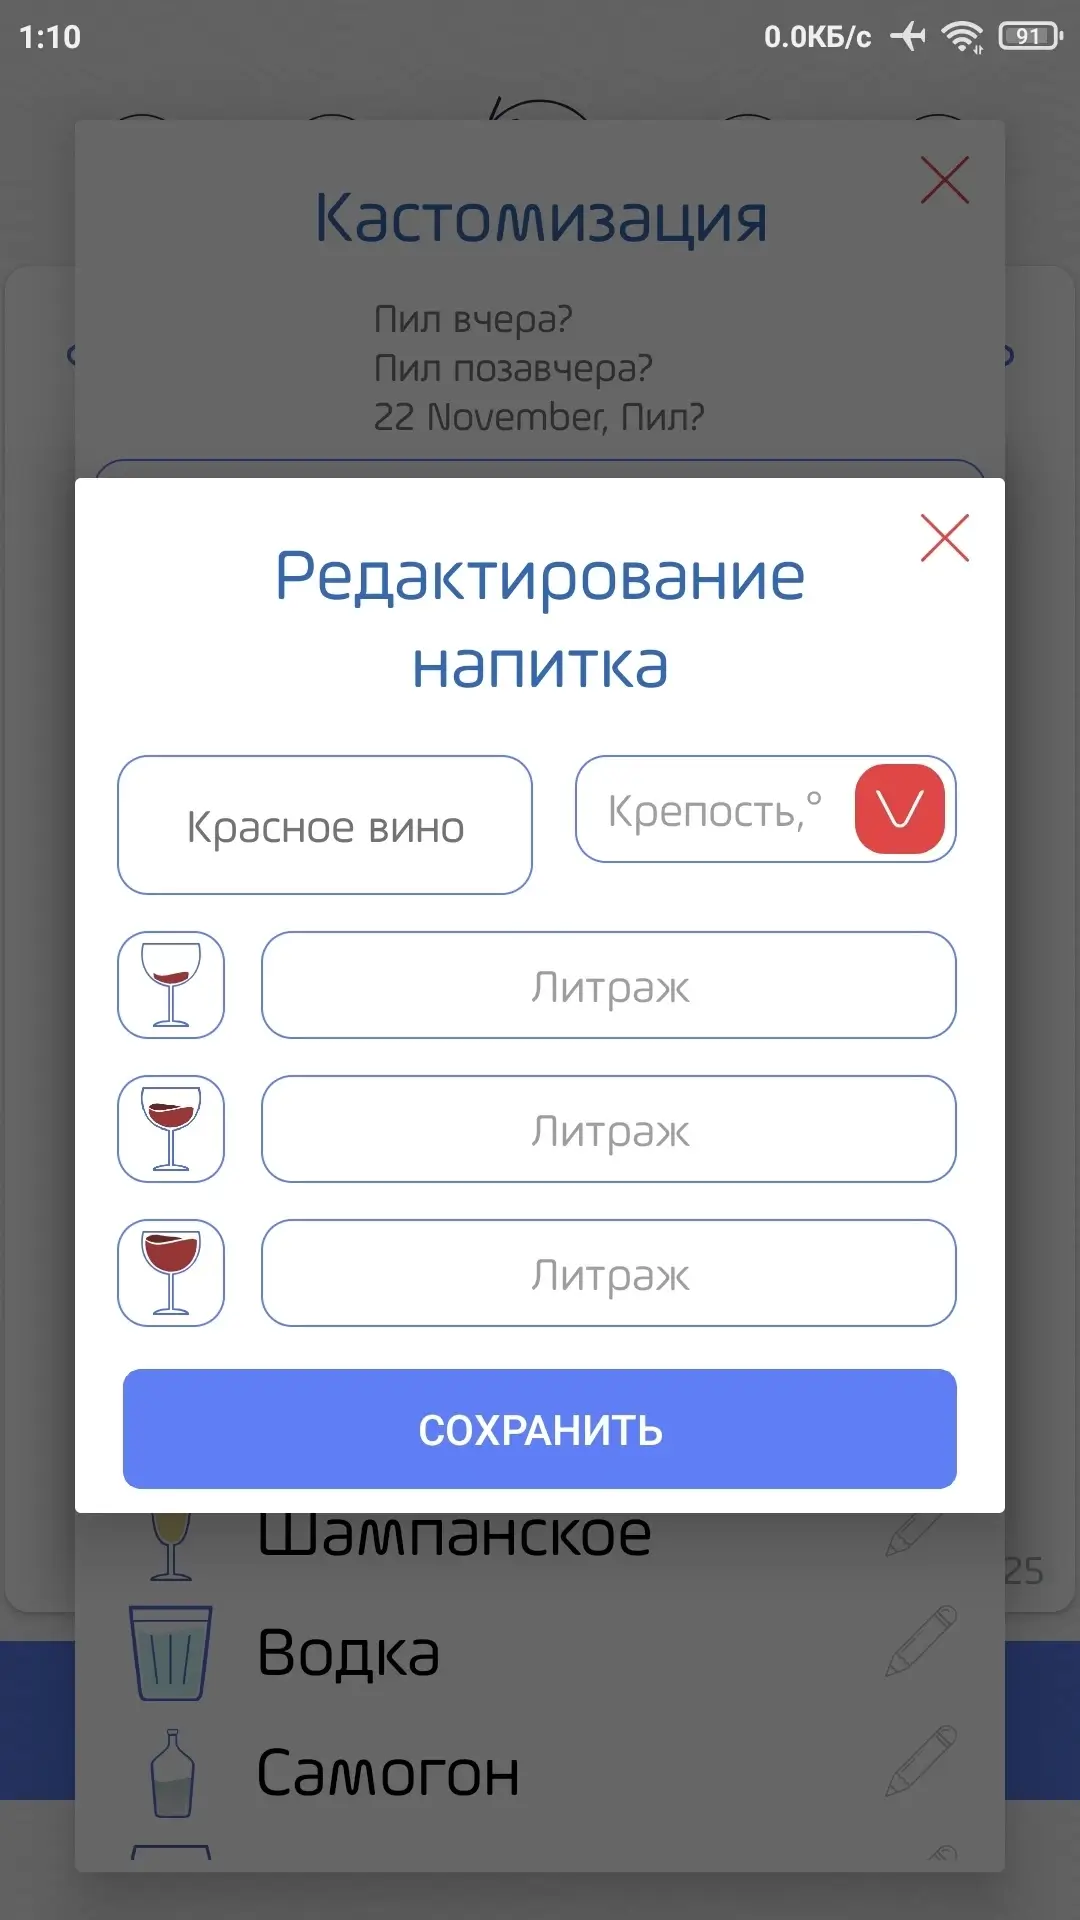
- Учёт крепости, объёма и стоимости напитков;
- Детальный календарь и дневник употребления;
- Визуальная мотивация через статистику расходов;
- Безопасное вождение после расчёта времени выведения;
- Отслеживание всех вредных привычек в одном приложении;
- Поддержка учёта безалкогольных напитков и сигарет;
- Калькулятор алкоголя в крови для водителей;
- Возможность делиться успехами с друзьями;
- Настройка единиц измерения и валюты;
- Простой и интуитивный интерфейс.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Alcogram v5.1 (546) (Premium)
apk
21.56 Mb
22
Версия 5.1 (546)
Архитектуры ARMv7, ARM64
OS(MIN) Android 7.0+ (API 24)
VirusTotal
18.10.2026, 01:24
Файл
alcogram_v5_1_b546_uni_modded_opt_s.apk
Имя
Alcogram
Пакет
com.kursx.booze
MD5
809127cb563737fab24d5542c18c4833
SHA-1
95bbc9e37826f8480155e1a0ec78974efbb0108f
SHA-256
802ee3a7998f529c1044052cc22f3aa49ea6319f7603ad12920829adab0ca882
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
67