

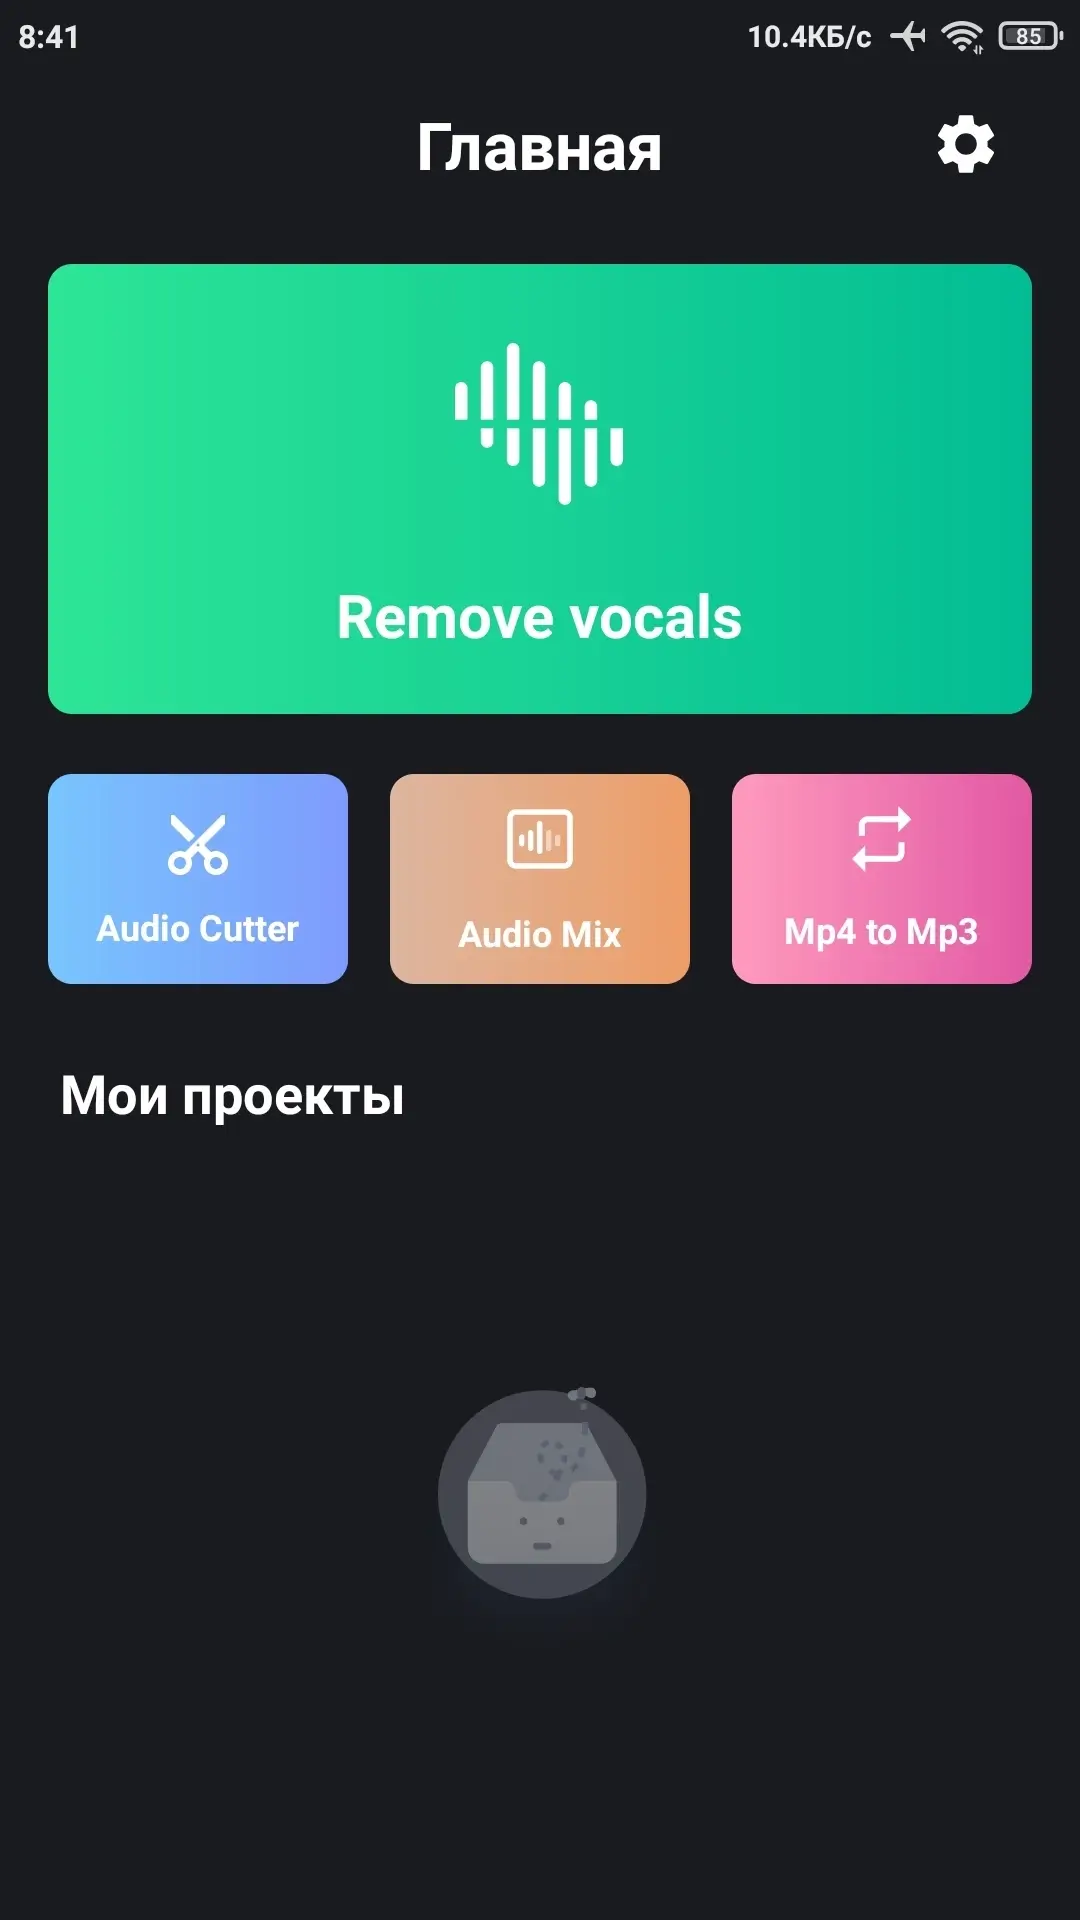
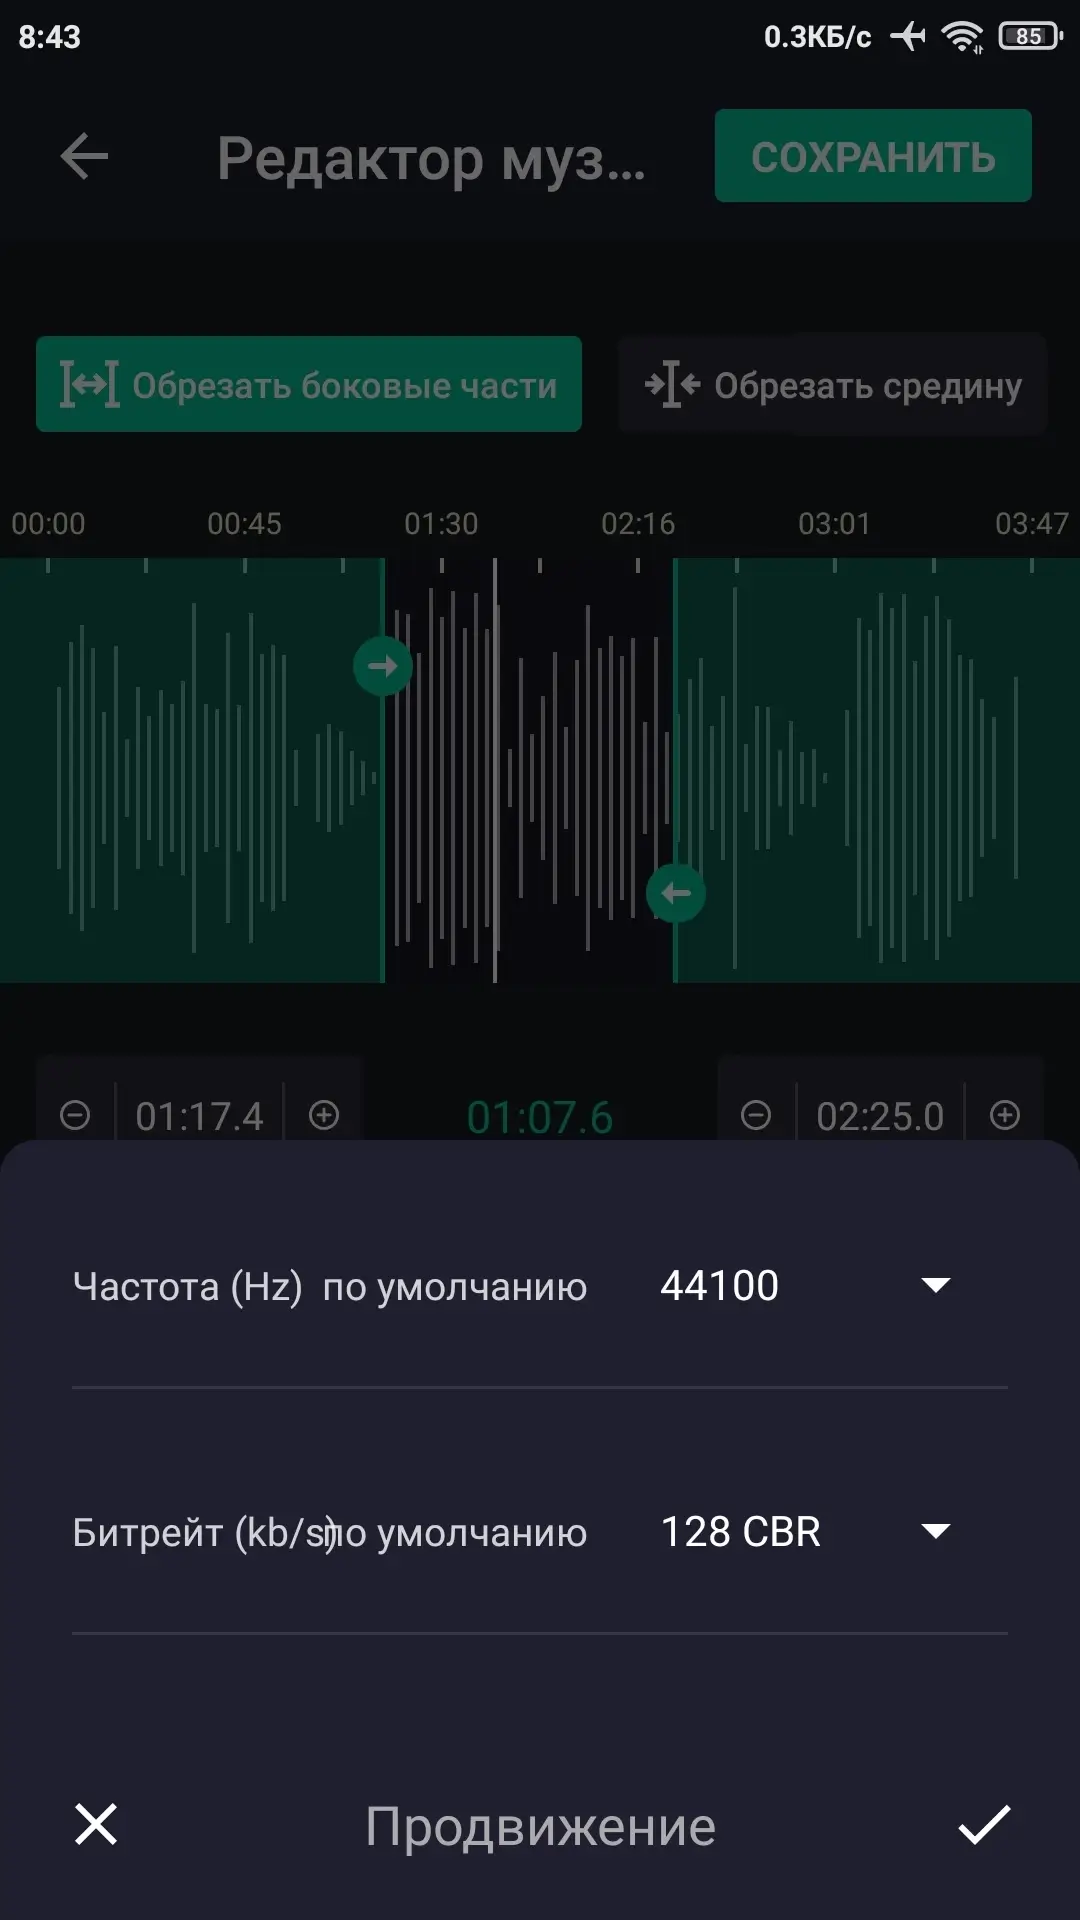
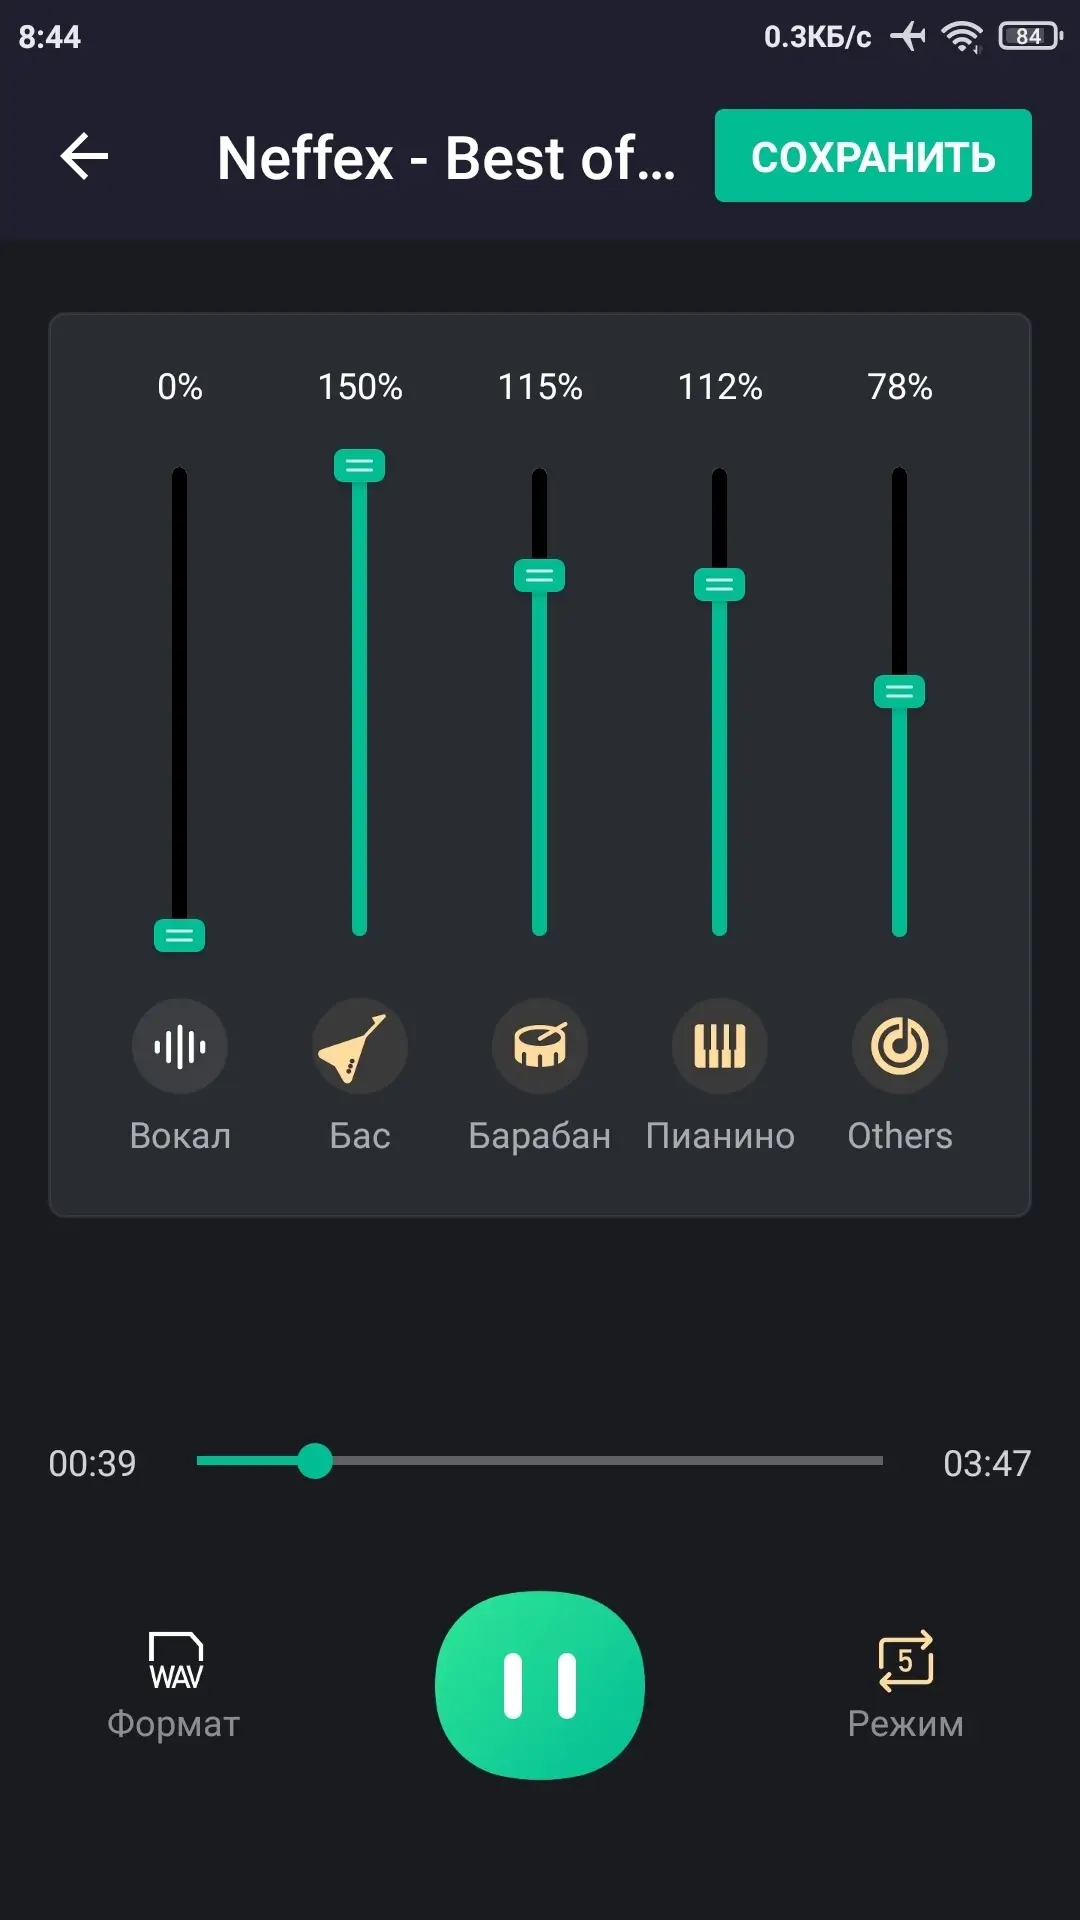
Vocal Remover (VIP) - Предоставит возможность быстро и точно разделять любую музыкальную композицию на вокальную и инструментальную части, что позволит создавать профессиональные караоке-треки для домашних и студийных проектов.
Приложение включает в себя всё необходимое для создания авторских ремиксов и оригинальных аранжировок, а удобный аудиомикшер позволит легко сочетать разные треки для получения уникального результата.
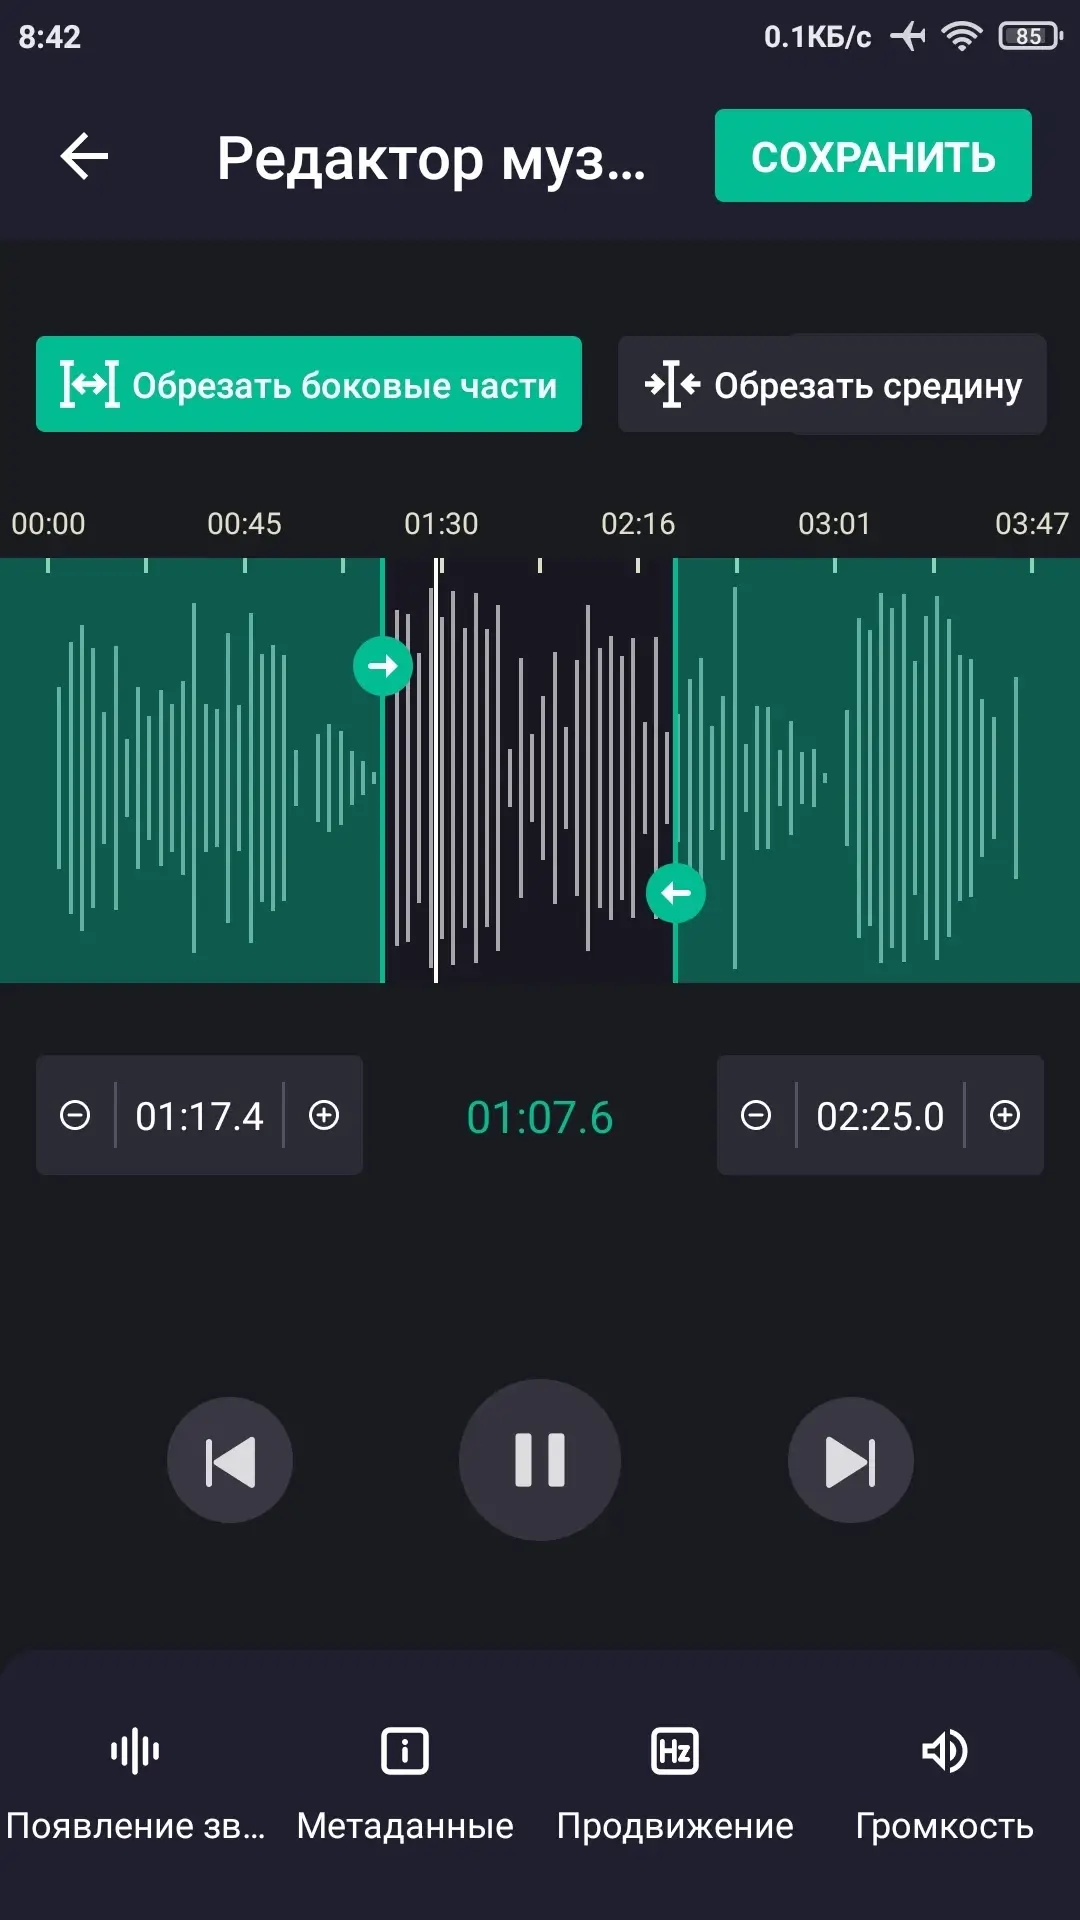
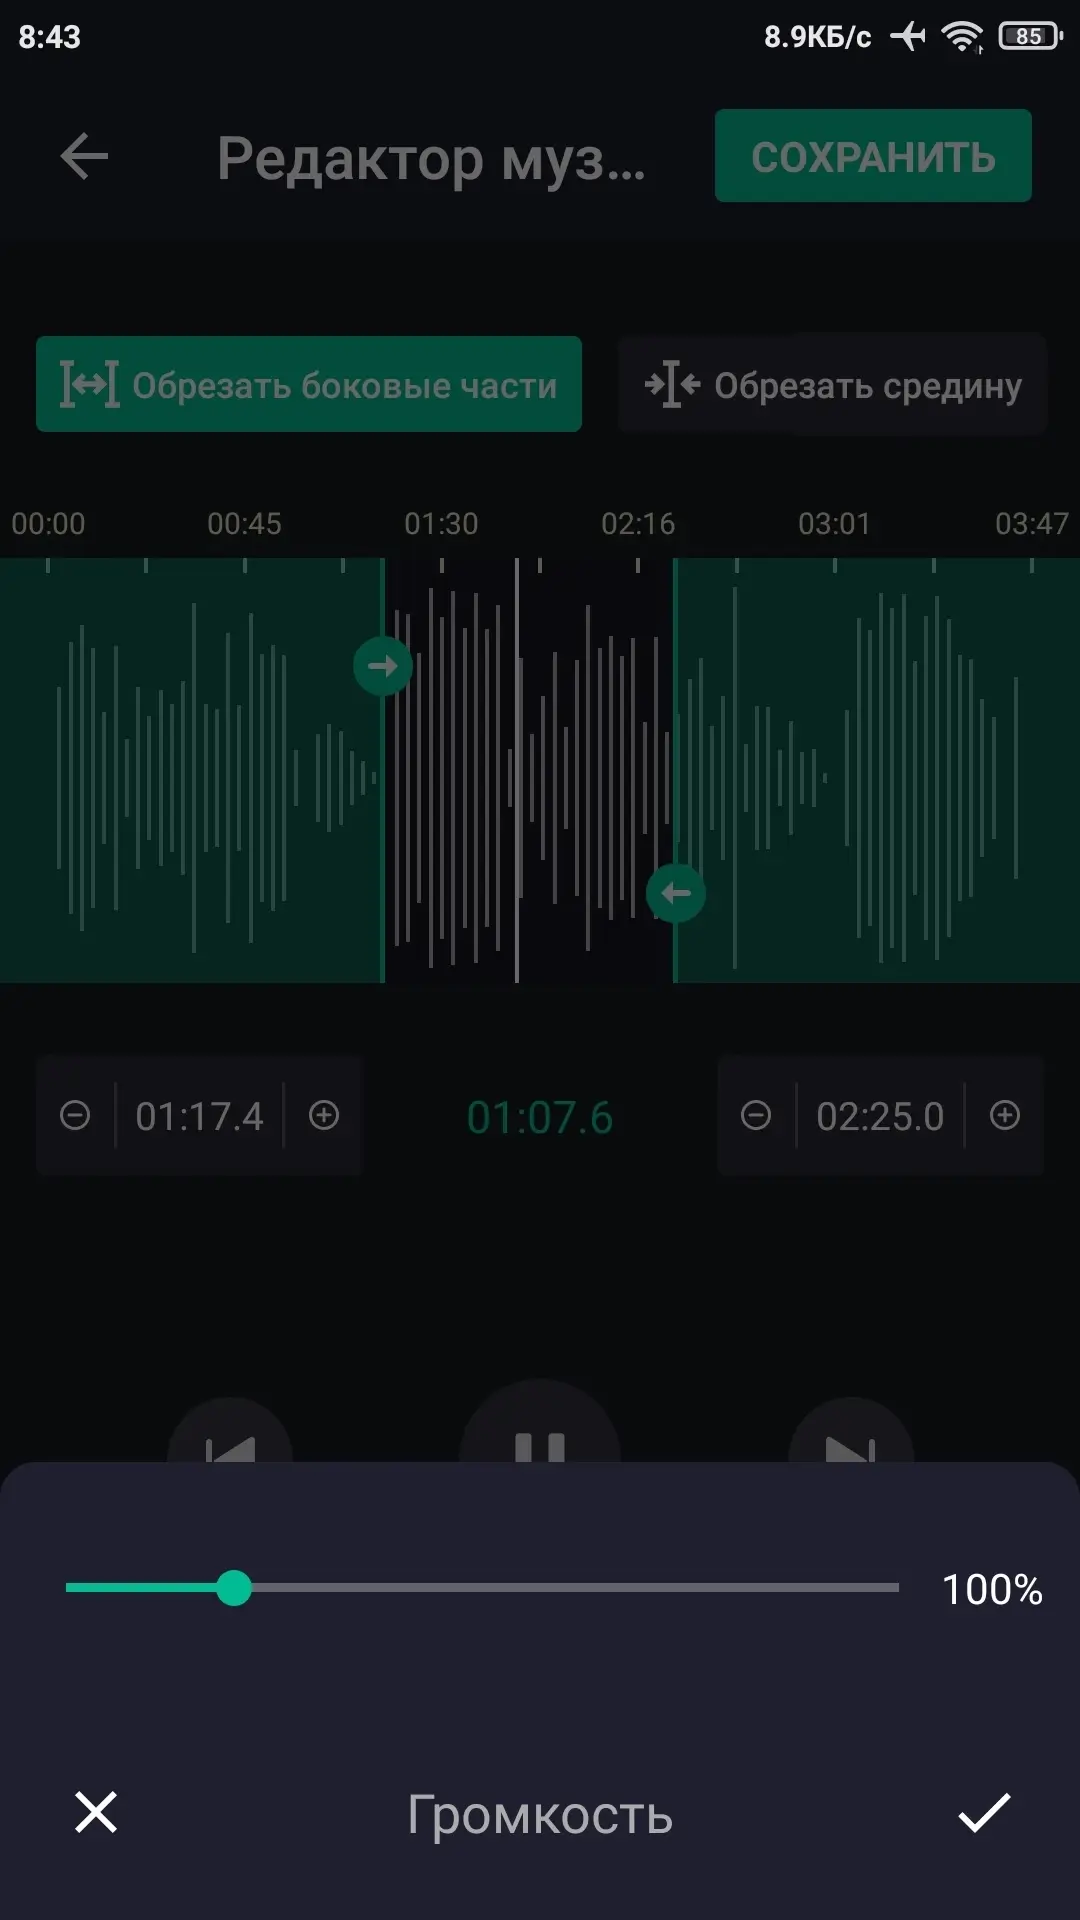
Благодаря встроенным инструментам для обработки музыки вы сможете редактировать аудиофайлы, объединять дорожки, корректировать громкость и преобразовывать музыку в различные форматы без потери качества.
Реализуйте любые музыкальные идеи и работайте с аудио легко и максимально эффективно.
Особенности приложения:
- Встроенный музыкальный редактор;
- Быстрое и качественное удаление вокала;
- Поддержка популярных форматов файлов;
- Точное разделение вокала и инструменталов;
- Регулировка громкости и объединение дорожек;
- Конвертация аудиофайлов в разные форматы;
- Подходит для создания ремиксов и караоке;
- Инструменты для регулировки громкости;
- Настройка и микширование дорожек.
Особенности модификации (от FuRReX):
- Premium разблокирован;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
Vocal Remover v3.0.4 (VIP)
apk
114.61 Mb
123
Версия 3.0.4 (304)
Архитектура ARM64
OS(MIN) Android 8.0+ (API 26)
VirusTotal
02.09.2026, 10:09
Файл
vocal_remover_v3_0_4_arm64_modded_kill.apk
Имя
Vocal Remover
Пакет
ai.vocal.remover.splitter.karaoke.instrumental
MD5
c635c552c5c0ca57d758eb1ee2707d78
SHA-1
49b4d8a3b3e4ad71d68e3d13c4fda6e7b23d90e9
SHA-256
c8f8745ba0662dde33ccc25c46ea732120b77373fcd3de21ccd1d7de5f64d81a
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
62