

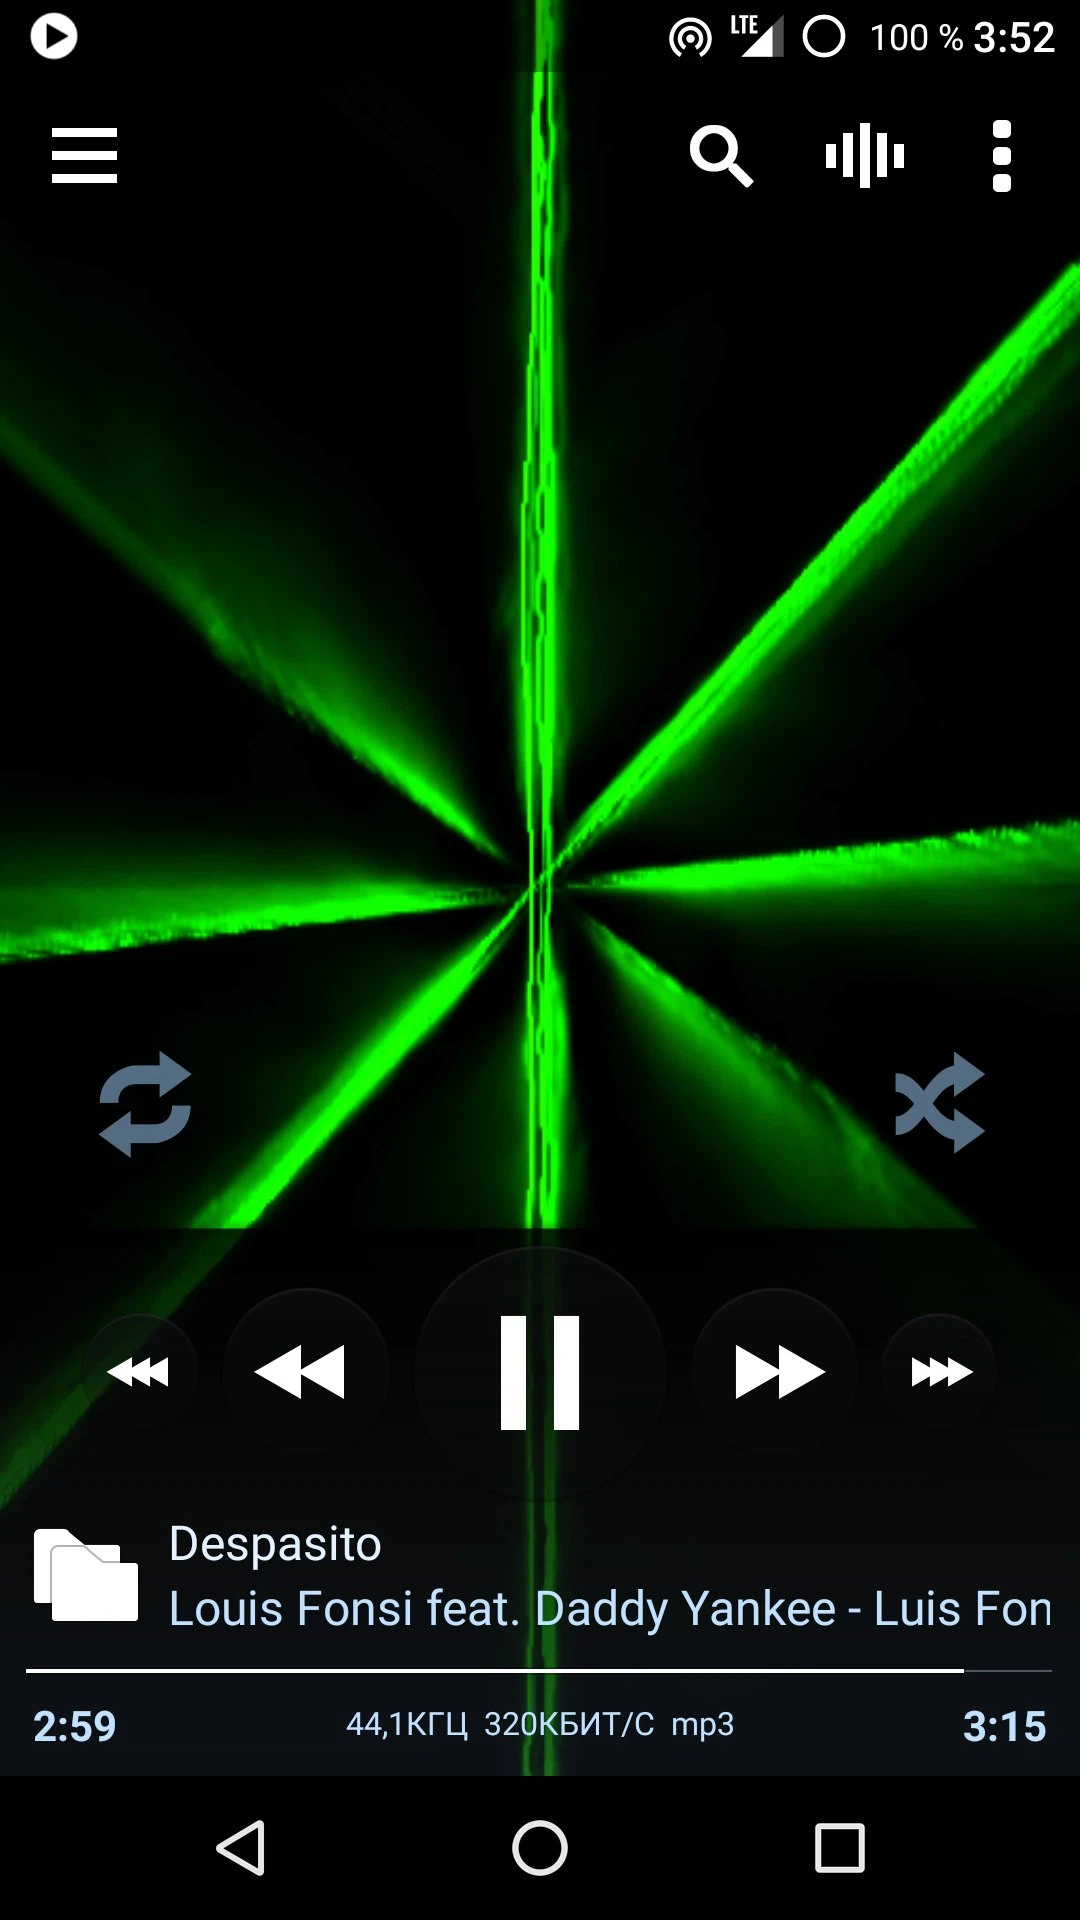
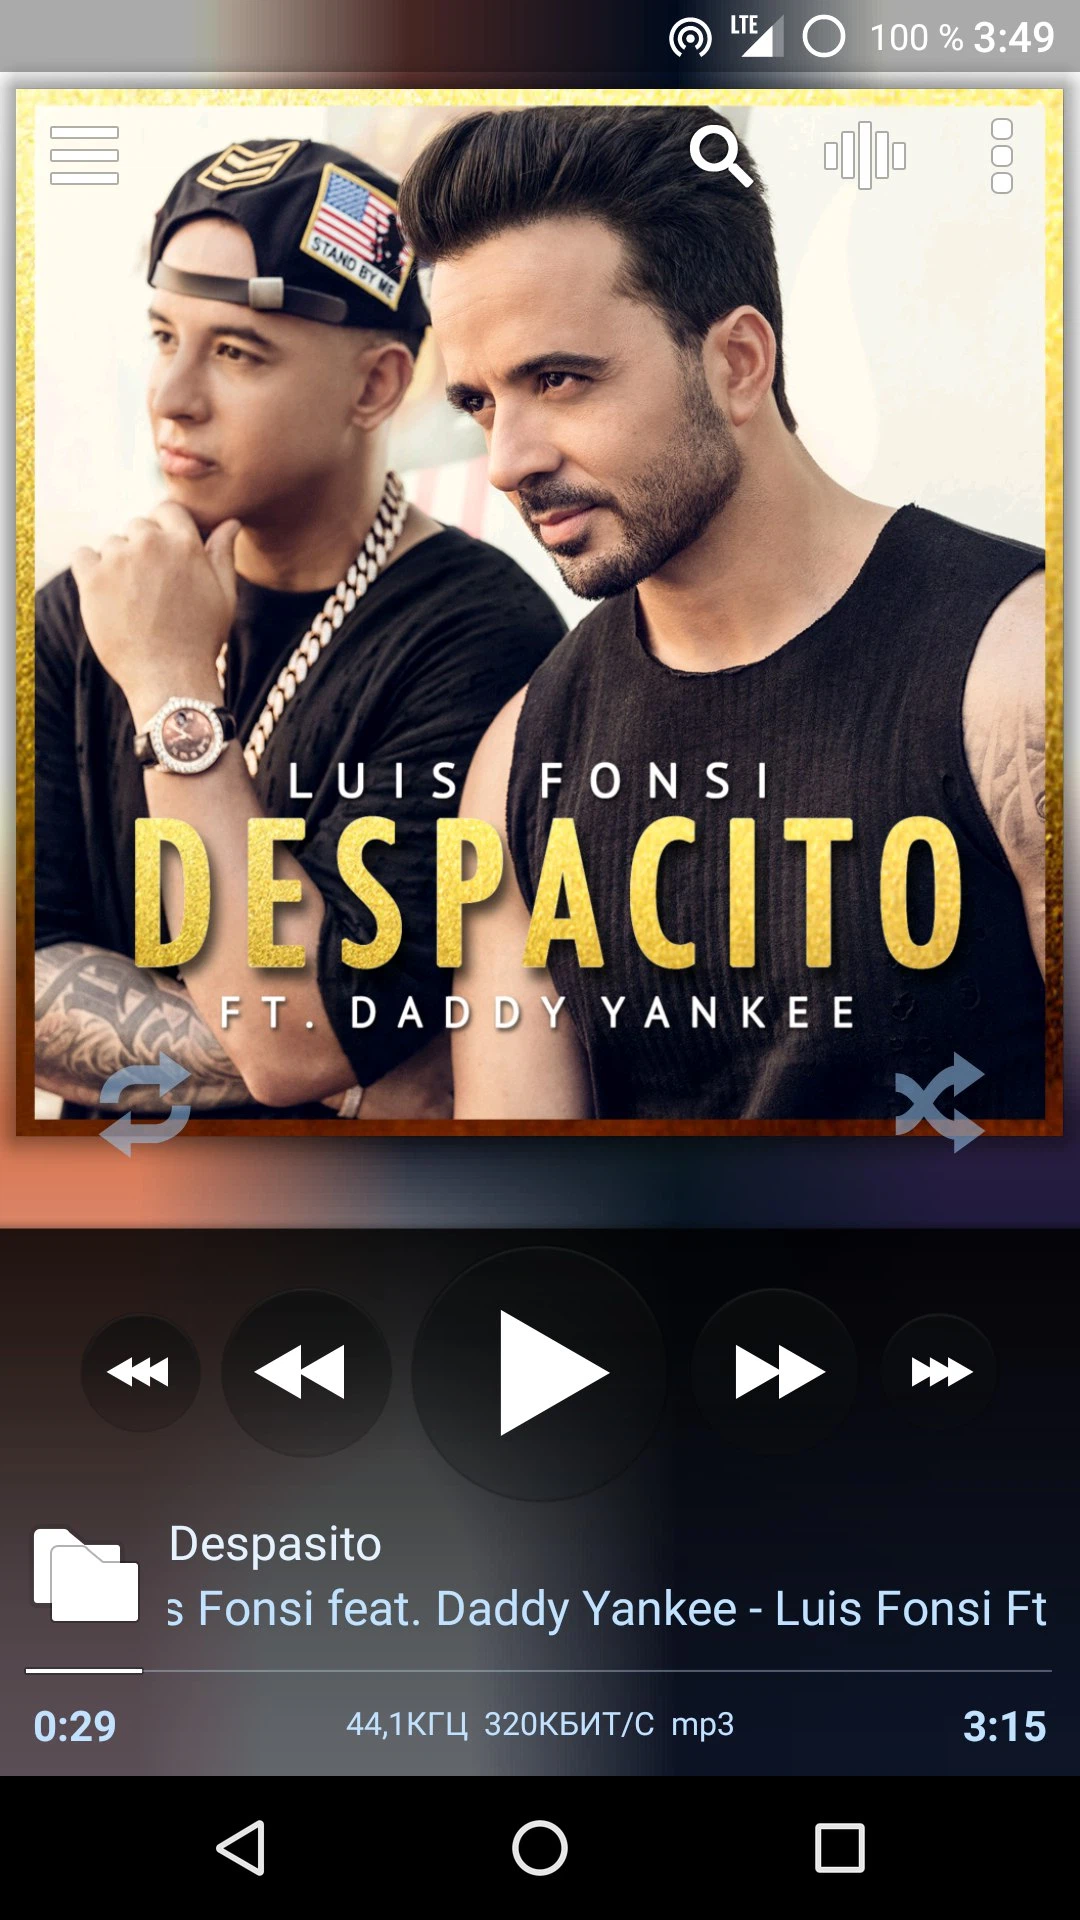
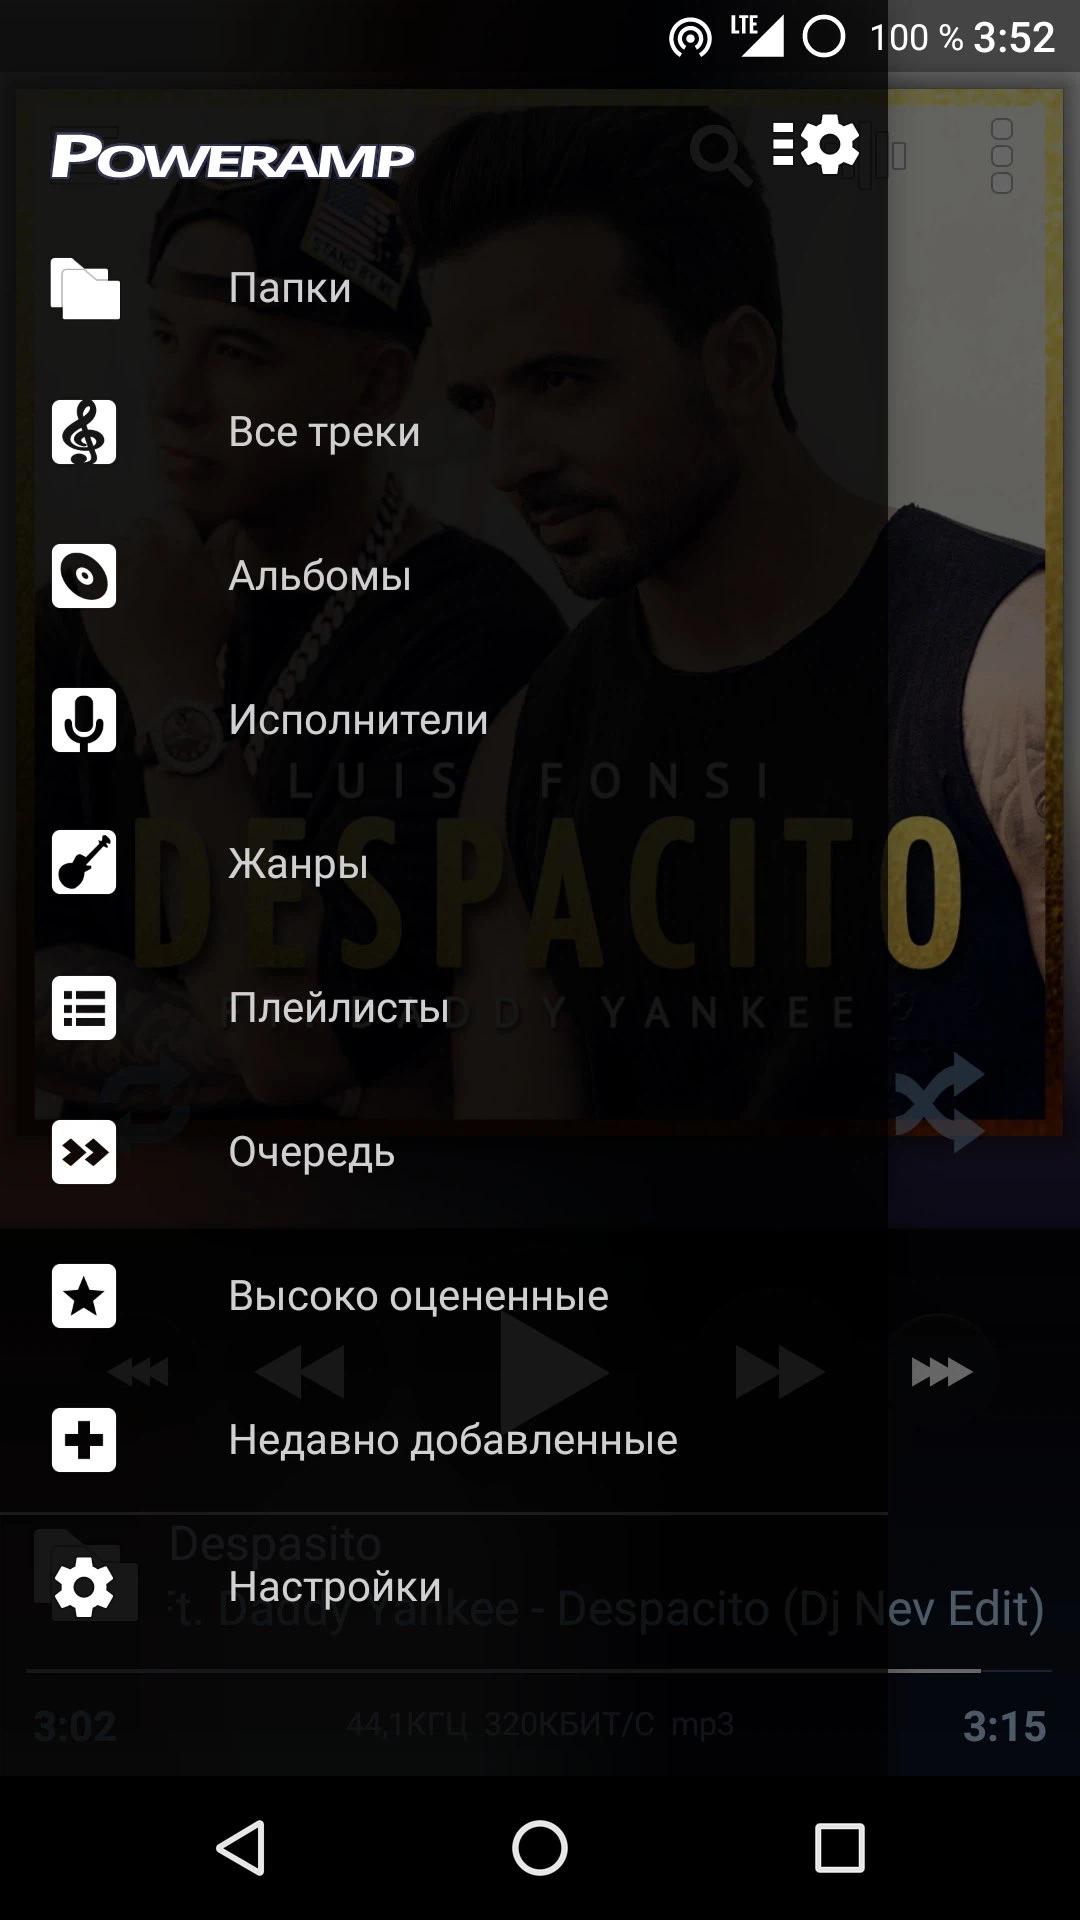
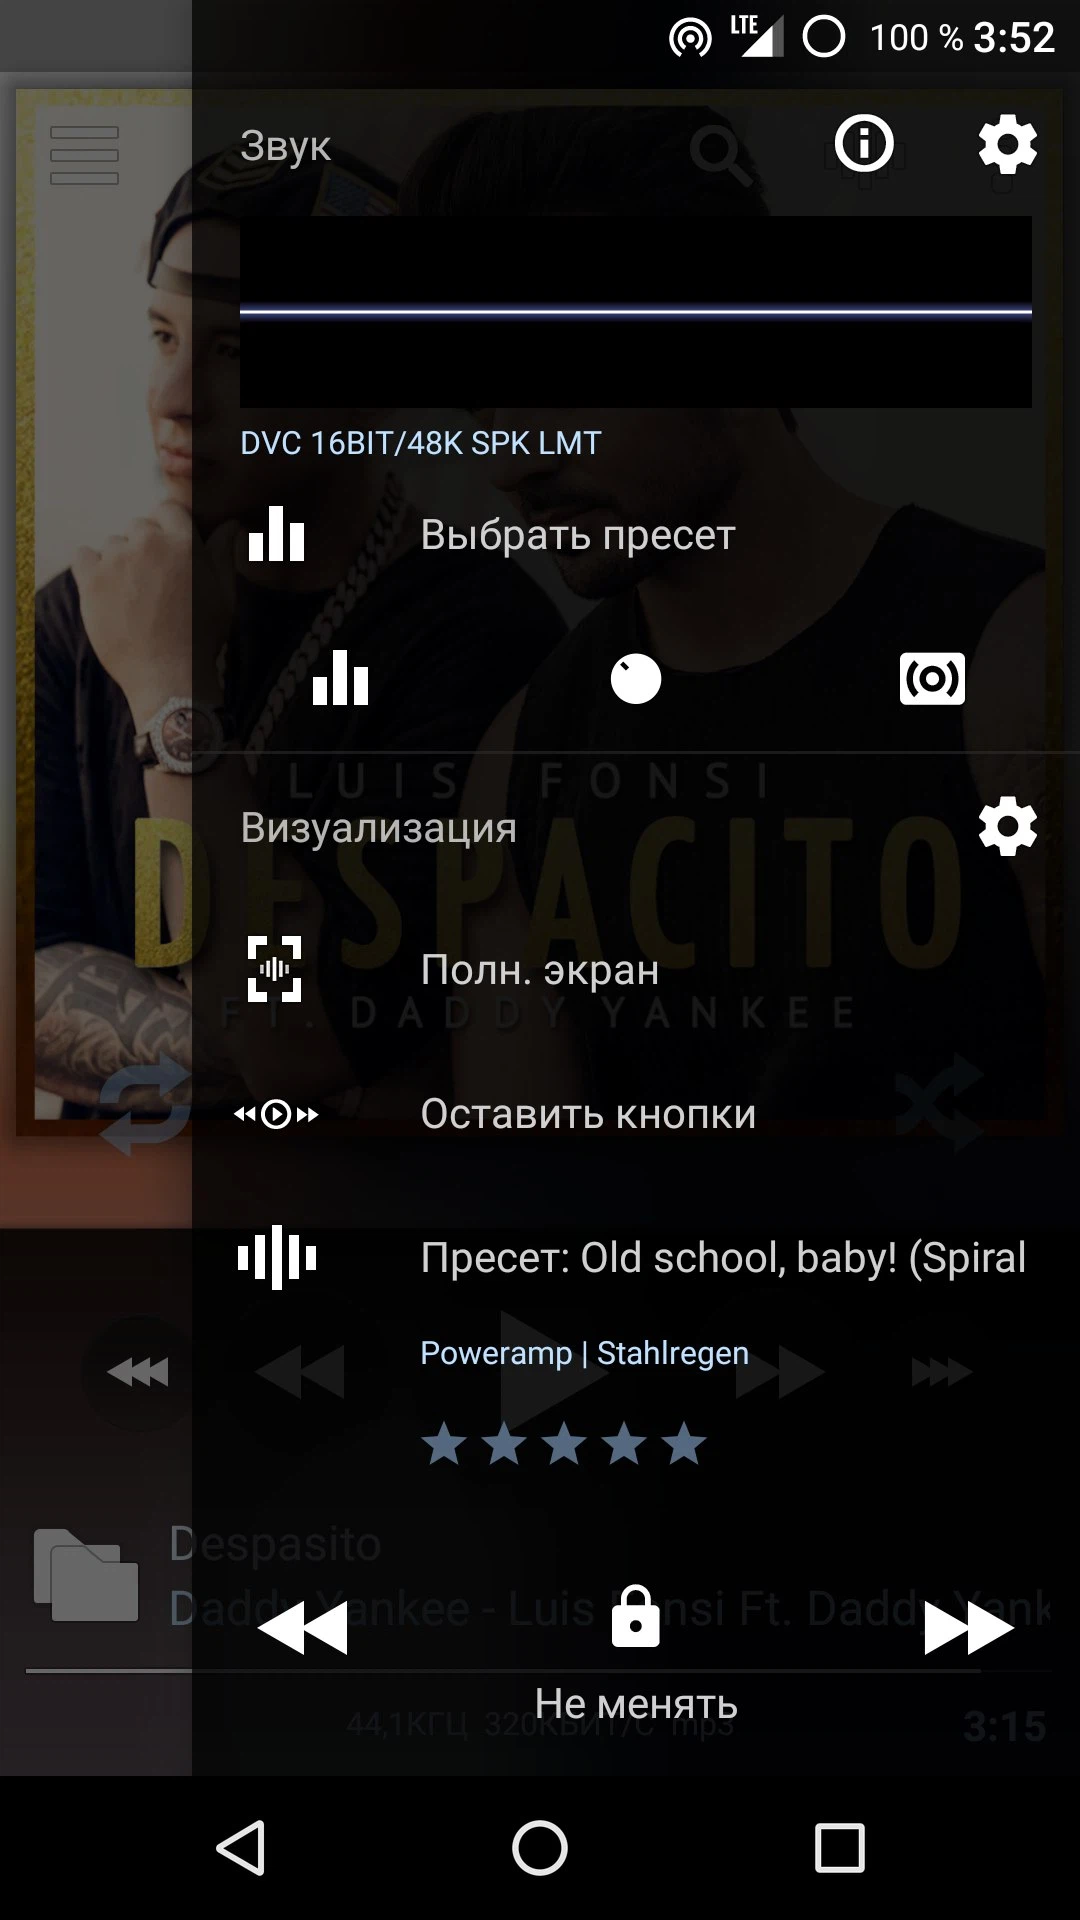
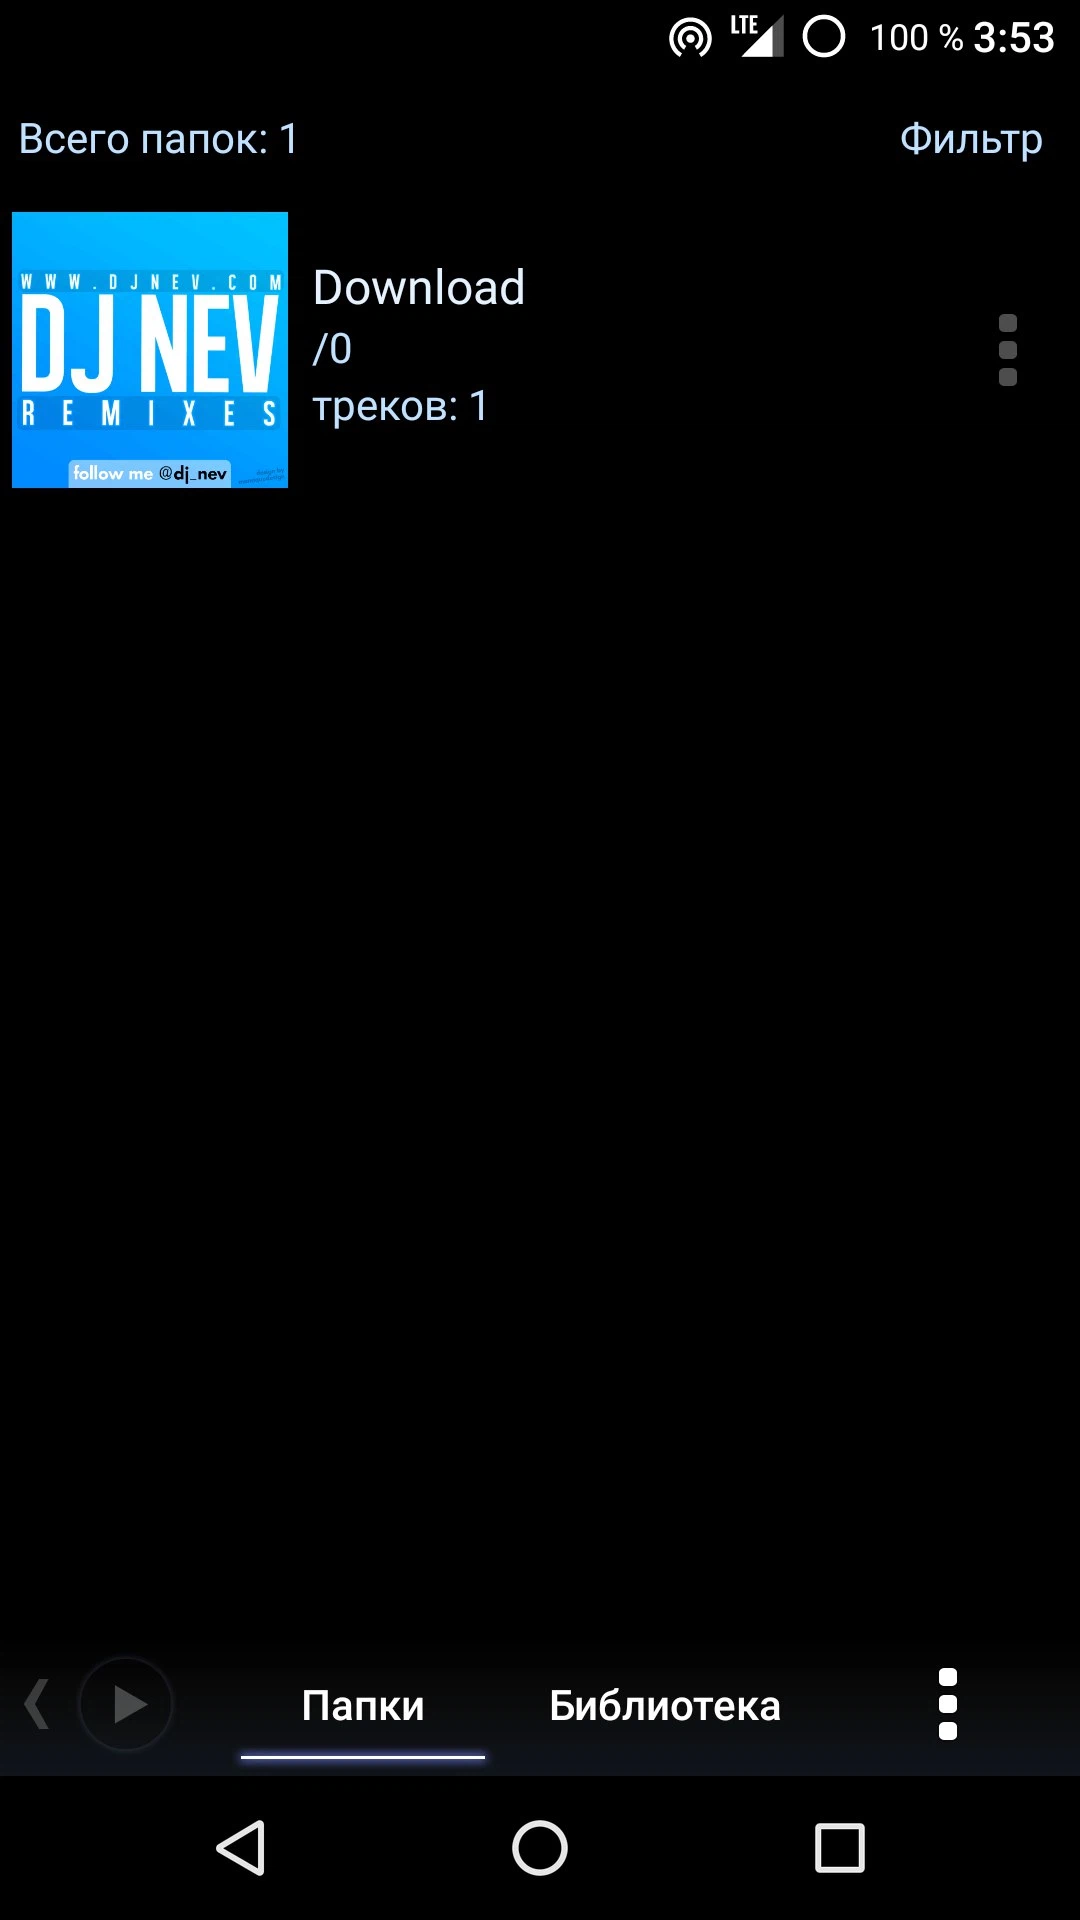
Poweramp (Premium) - Аудиоплеер с продвинутым звуковым движком, поддерживающий высококачественные аудиовыходы, если они доступны на устройстве. Обладает мощным эквалайзером, гибкими настройками тона, стерео-расширением, а также эффектами реверберации и изменения темпа. Уникальная функция Direct Volume Control обеспечивает плавное регулирование громкости без искажений. Музыкальный плеер поддерживает множество форматов, включая .cue, и предлагает удобный интерфейс с возможностью работы с папками и библиотекой.
Poweramp Equalizer (Premium) - Отдельное приложение-эквалайзер с обширным функционалом, созданное на базе Poweramp.
Особенности приложения:
- Поддержка Hi-Res Audio;
- Множество настроек для персонализации;
- Возможность изменения интерфейса с помощью скинов;
- Расширенные настройки тэгов и автоматическая загрузка обложек;
- Мощный эквалайзер с регулируемыми частотными полосами;
- Работа с папками и музыкальной библиотекой;
- Динамическое создание плейлистов;
- Множество аудиоэффектов;
- Поддержка .cue файлов.
Особенности модификации (от ZackModz):
- Premium разблокирован (откройте настройки для активации премиум-версии);
- Отправка журнала ошибок по умолчанию отключена;
- Полная поддержка нескольких языков;
- Оригинальная подпись изменена.
Мод от ZackModz:
- Скачиваем и устанавливаем версию "Poweramp Activator";
- Запускаем версию "Poweramp Activator";
- Открываем настройки, чтобы активировать премиум версию;
- Скачиваем и поверх устанавливаем версию 1028.
- Предварительно должна быть установлена модифицированная версия от ZackModz;
- Скачиваем актуальную;
- Устанавливаем поверх.
Устанавливаем первым:
Poweramp Activator (v2)
apk
25.38 Mb
1 510
Версия Activator-v2 (988009)
Архитектуры ARMv7, ARM64
OS(MIN) Android 5.0+ (API 21)
VirusTotal
02.09.2026, 12:33
Файл
poweramp_activator_v2.apk
Имя
Poweramp
Пакет
com.maxmpz.audioplayer
MD5
66c88deda82730bccd07de088c44c215
SHA-1
976e7b7ac8e1364fd2d43dfea8decb63e3858a7b
SHA-256
78b338830aad6d99aafb6b296e6698926397dd4f29af6cf1a27e418d00f3807e
Проверка
Google Play
Подпись
В каталоге META-INF не найдено ни одного файла подписи.
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации".
FortinetAndroid/Agent.BSR!tr
1
46
Устанавливаем вторым:
Poweramp vbuild-1028-uni (v1) (Premium)
apk
27.6 Mb
887
Версия build-1028-uni (1028009)
Архитектуры ARMv7, ARM64
OS(MIN) Android 5.0+ (API 21)
VirusTotal
02.09.2026, 12:32
Файл
poweramp_build_1028_uni_mod.apk
Имя
Poweramp
Пакет
com.maxmpz.audioplayer
MD5
e3b8c3cbd112cec3c8b78c947a8c4e83
SHA-1
7de23a6f810696c959289b306e81ad775272d262
SHA-256
677be97c336a7f54622c57ffec21329fb7bebd4189f8db41a36bb6fd903df700
Проверка
Google Play
Подпись
В каталоге META-INF не найдено ни одного файла подписи.
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации".
CAT-QuickHealAndroid.BankerSCF.BAGoogleDetected
2
60