

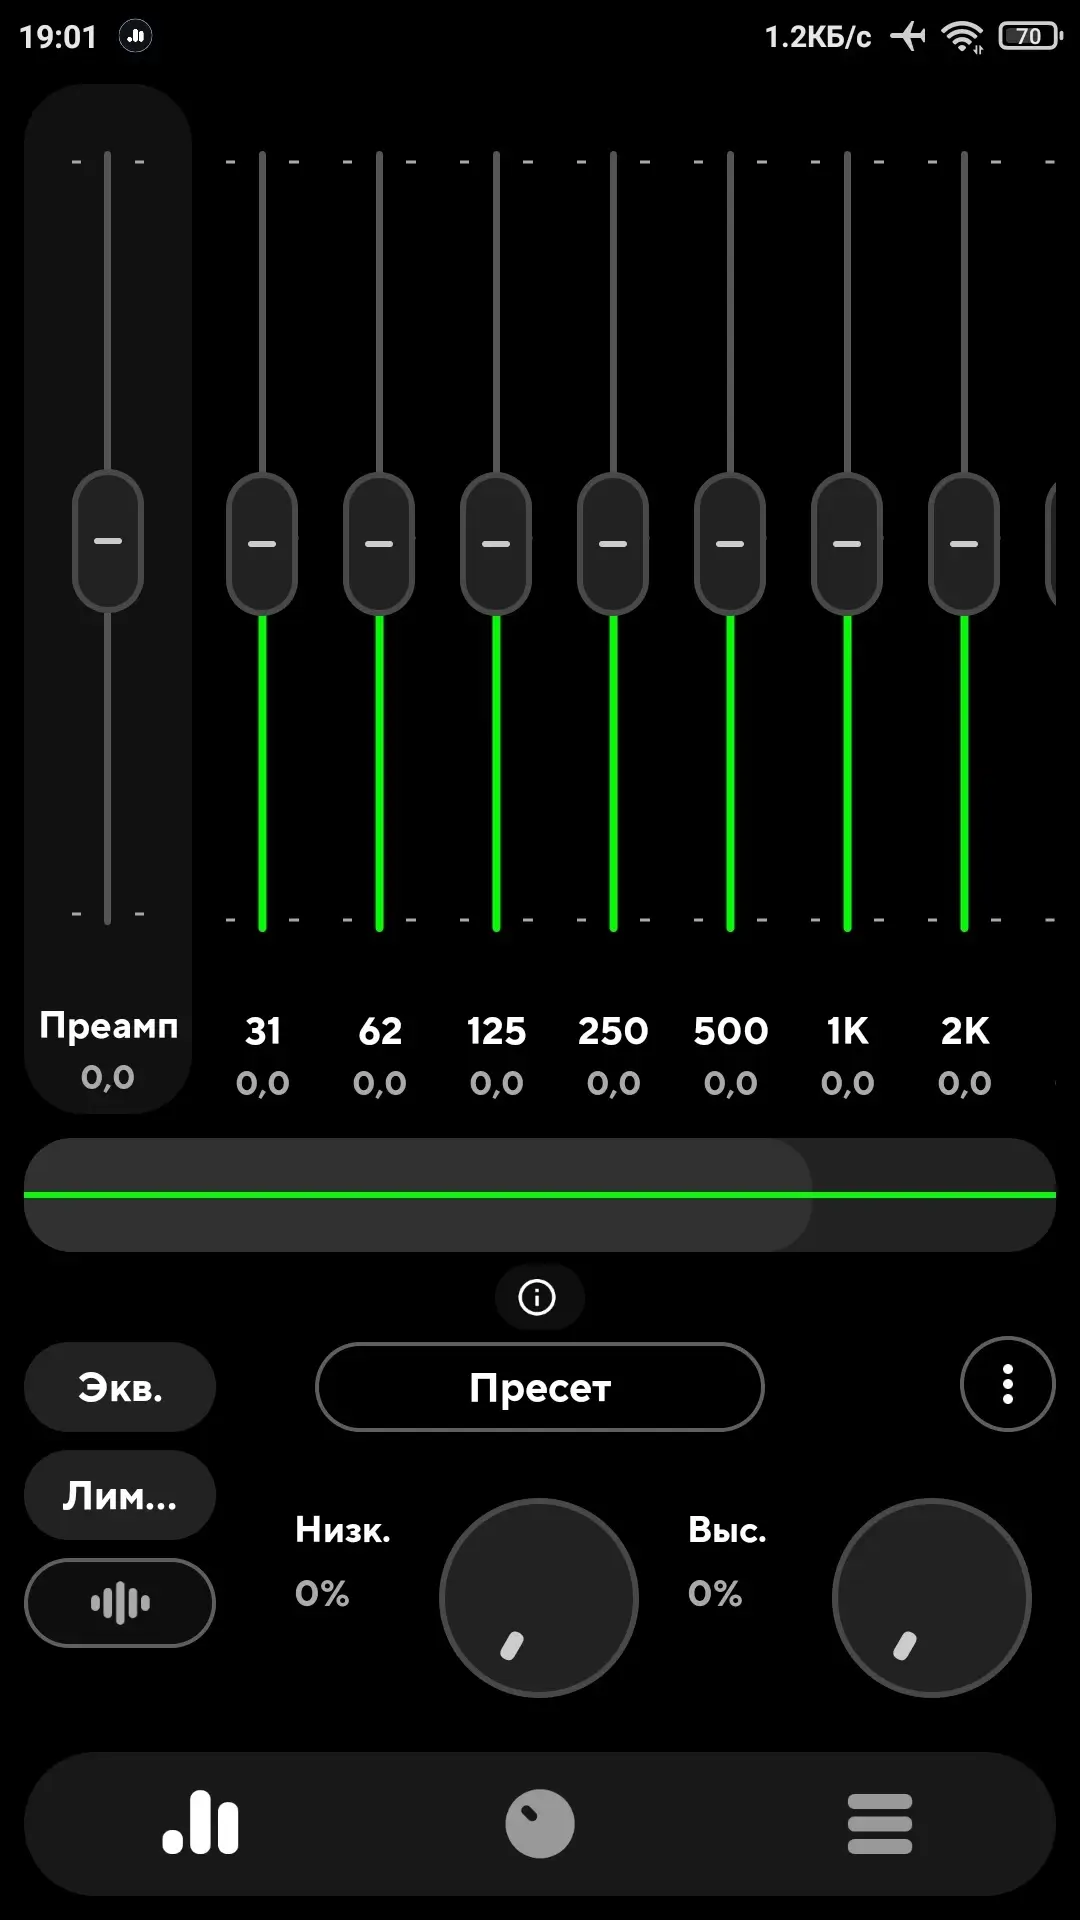
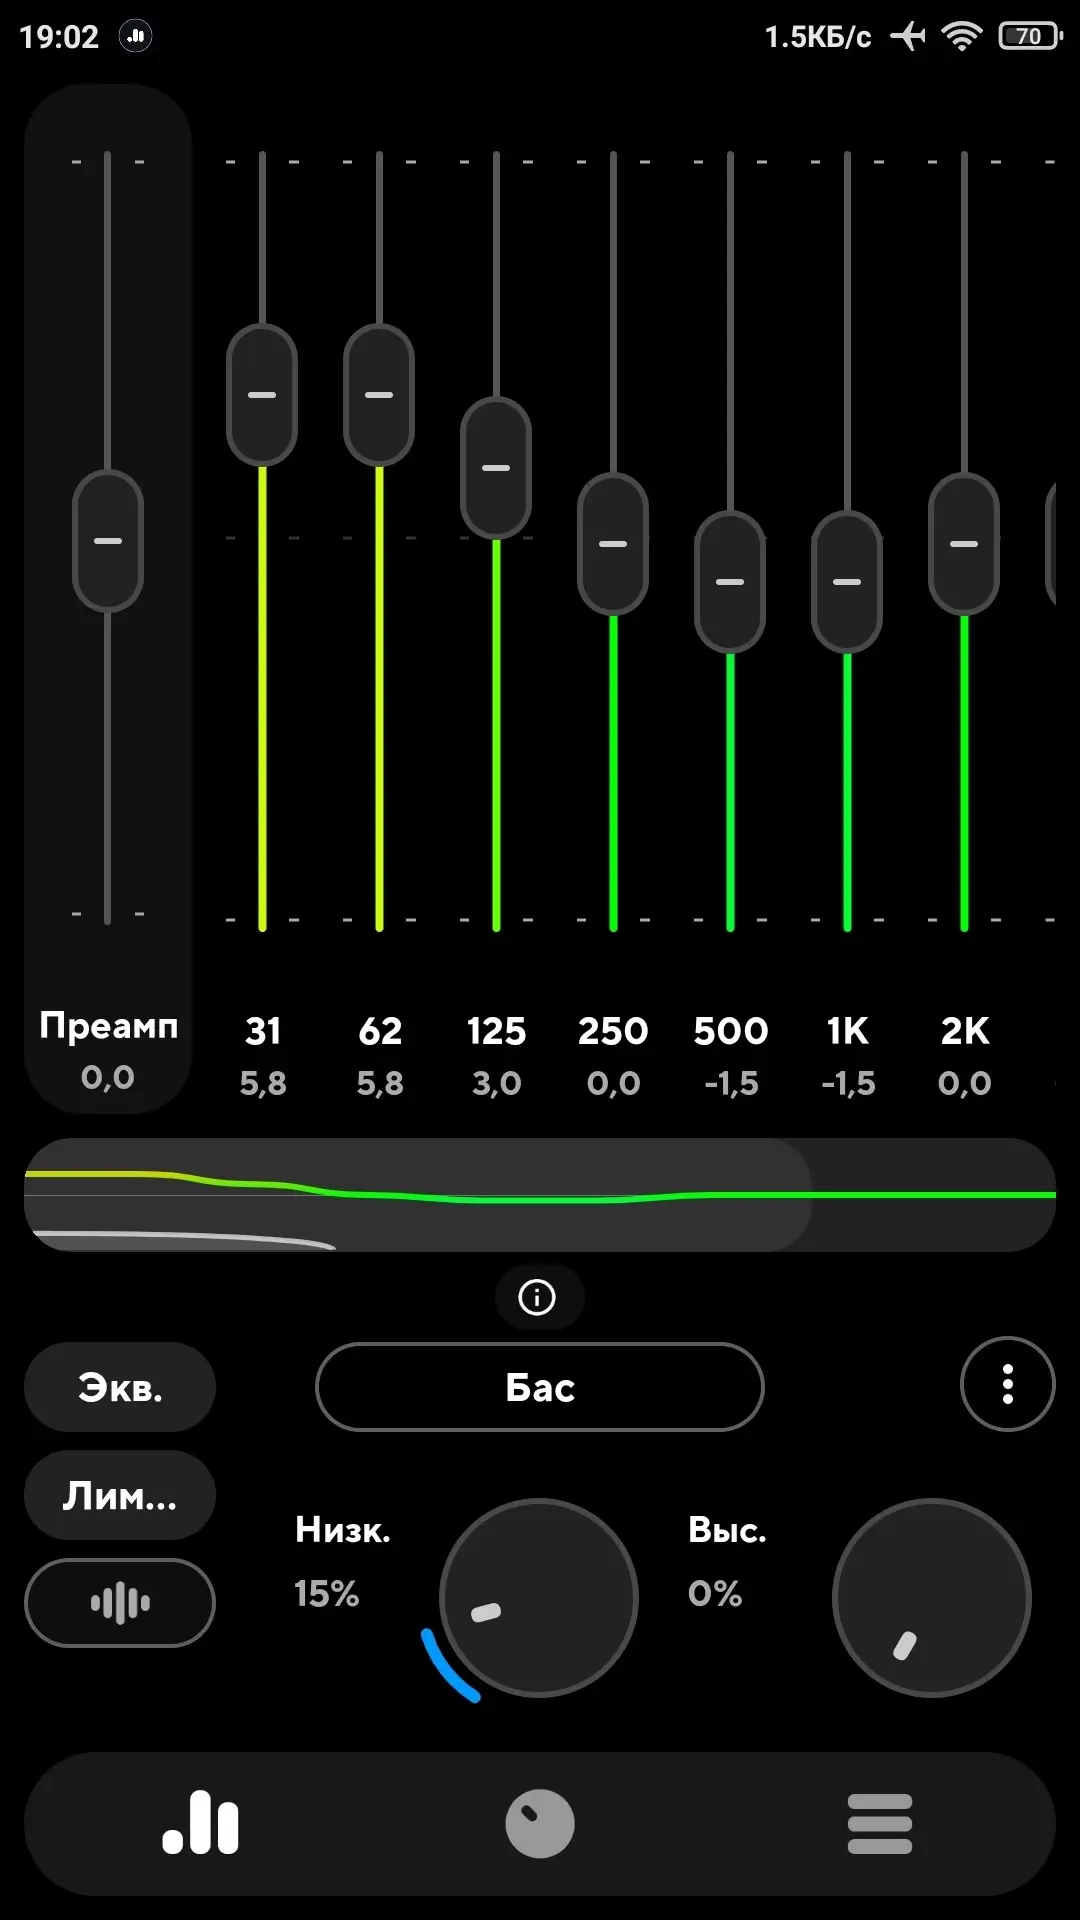
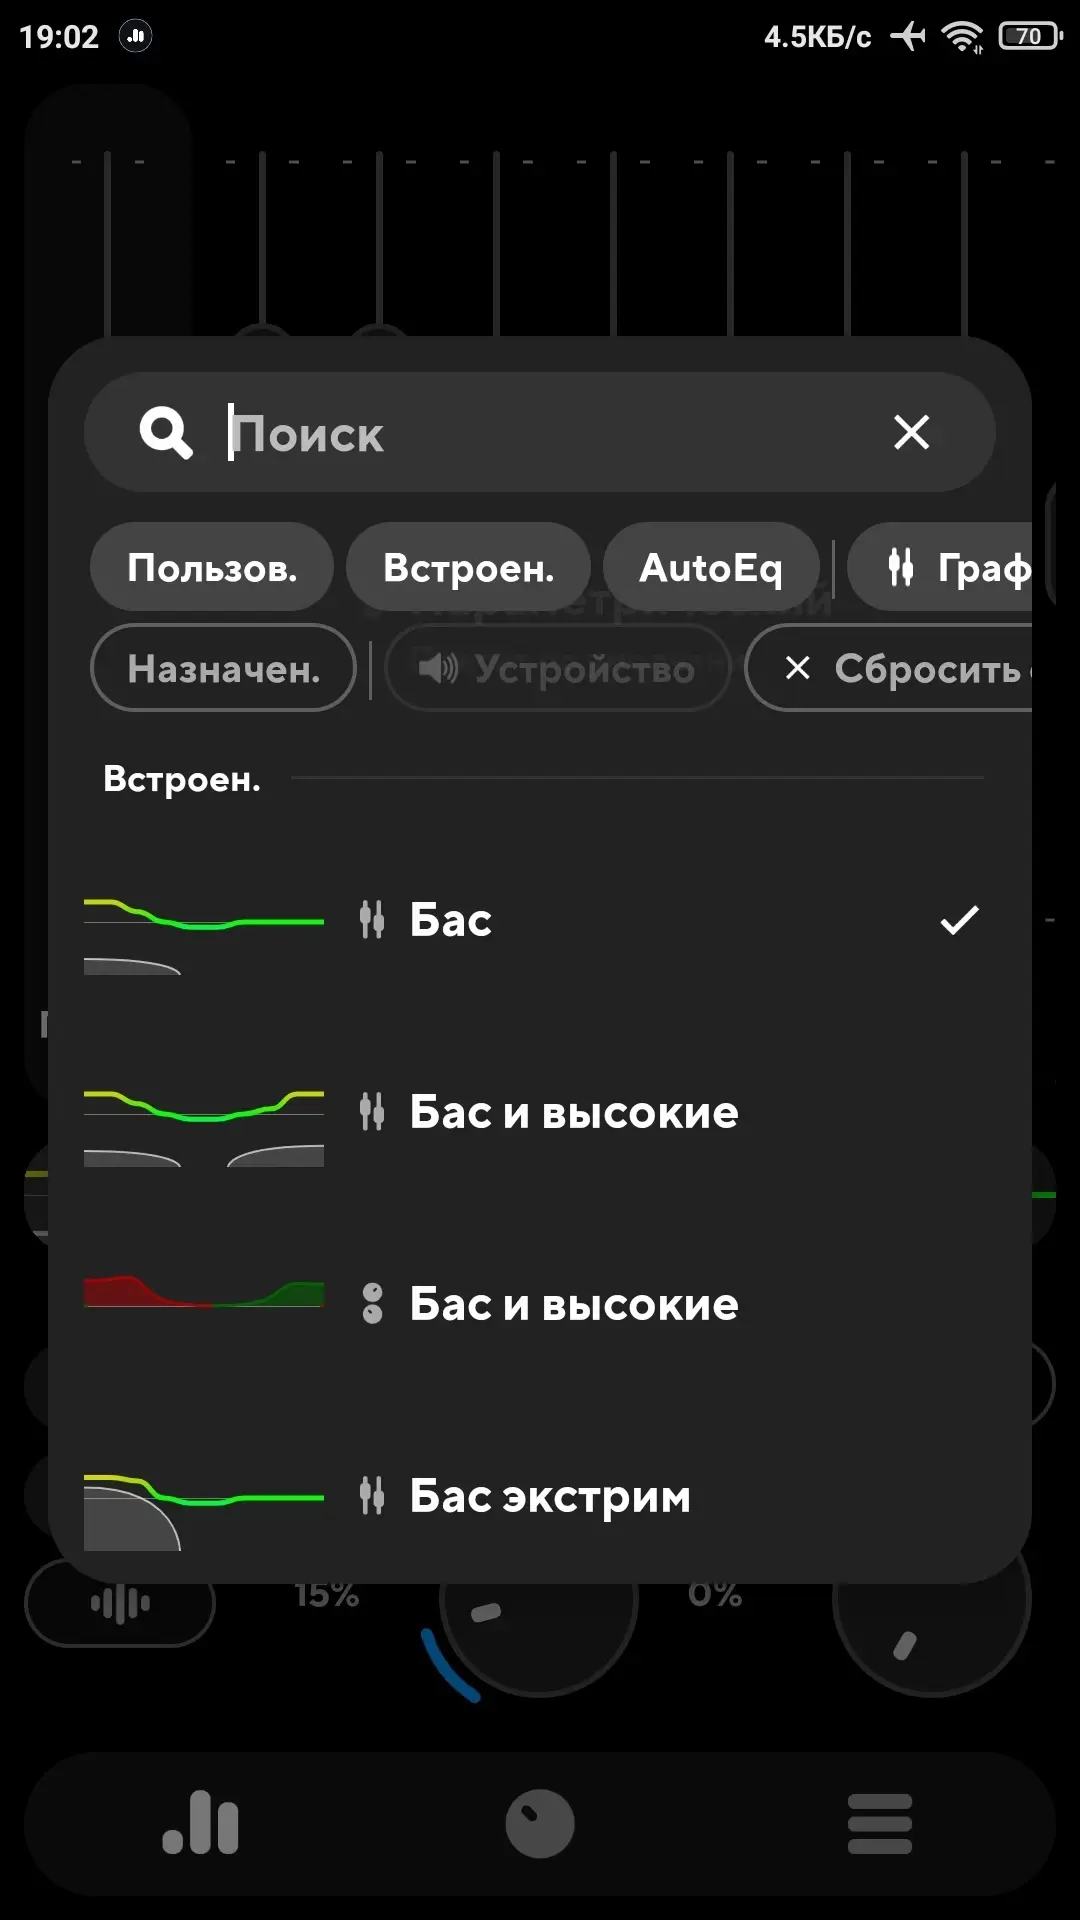
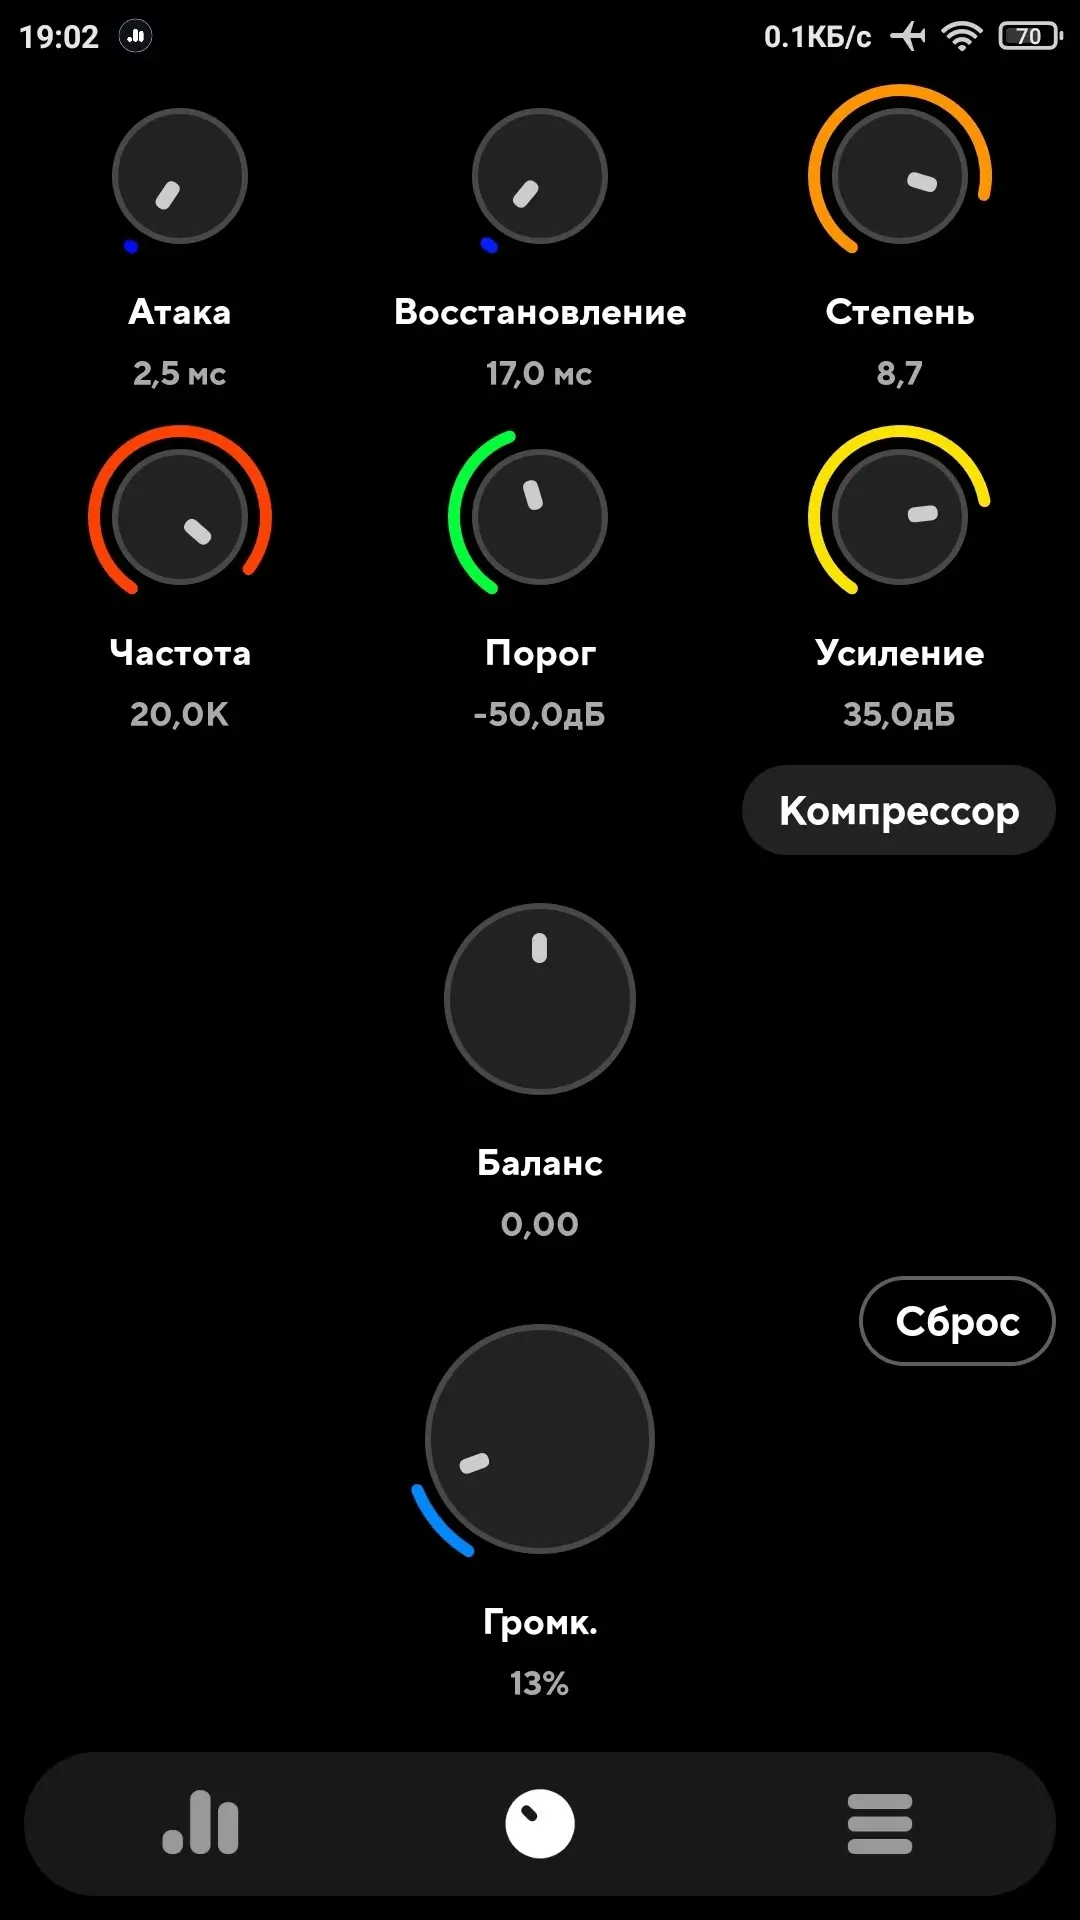
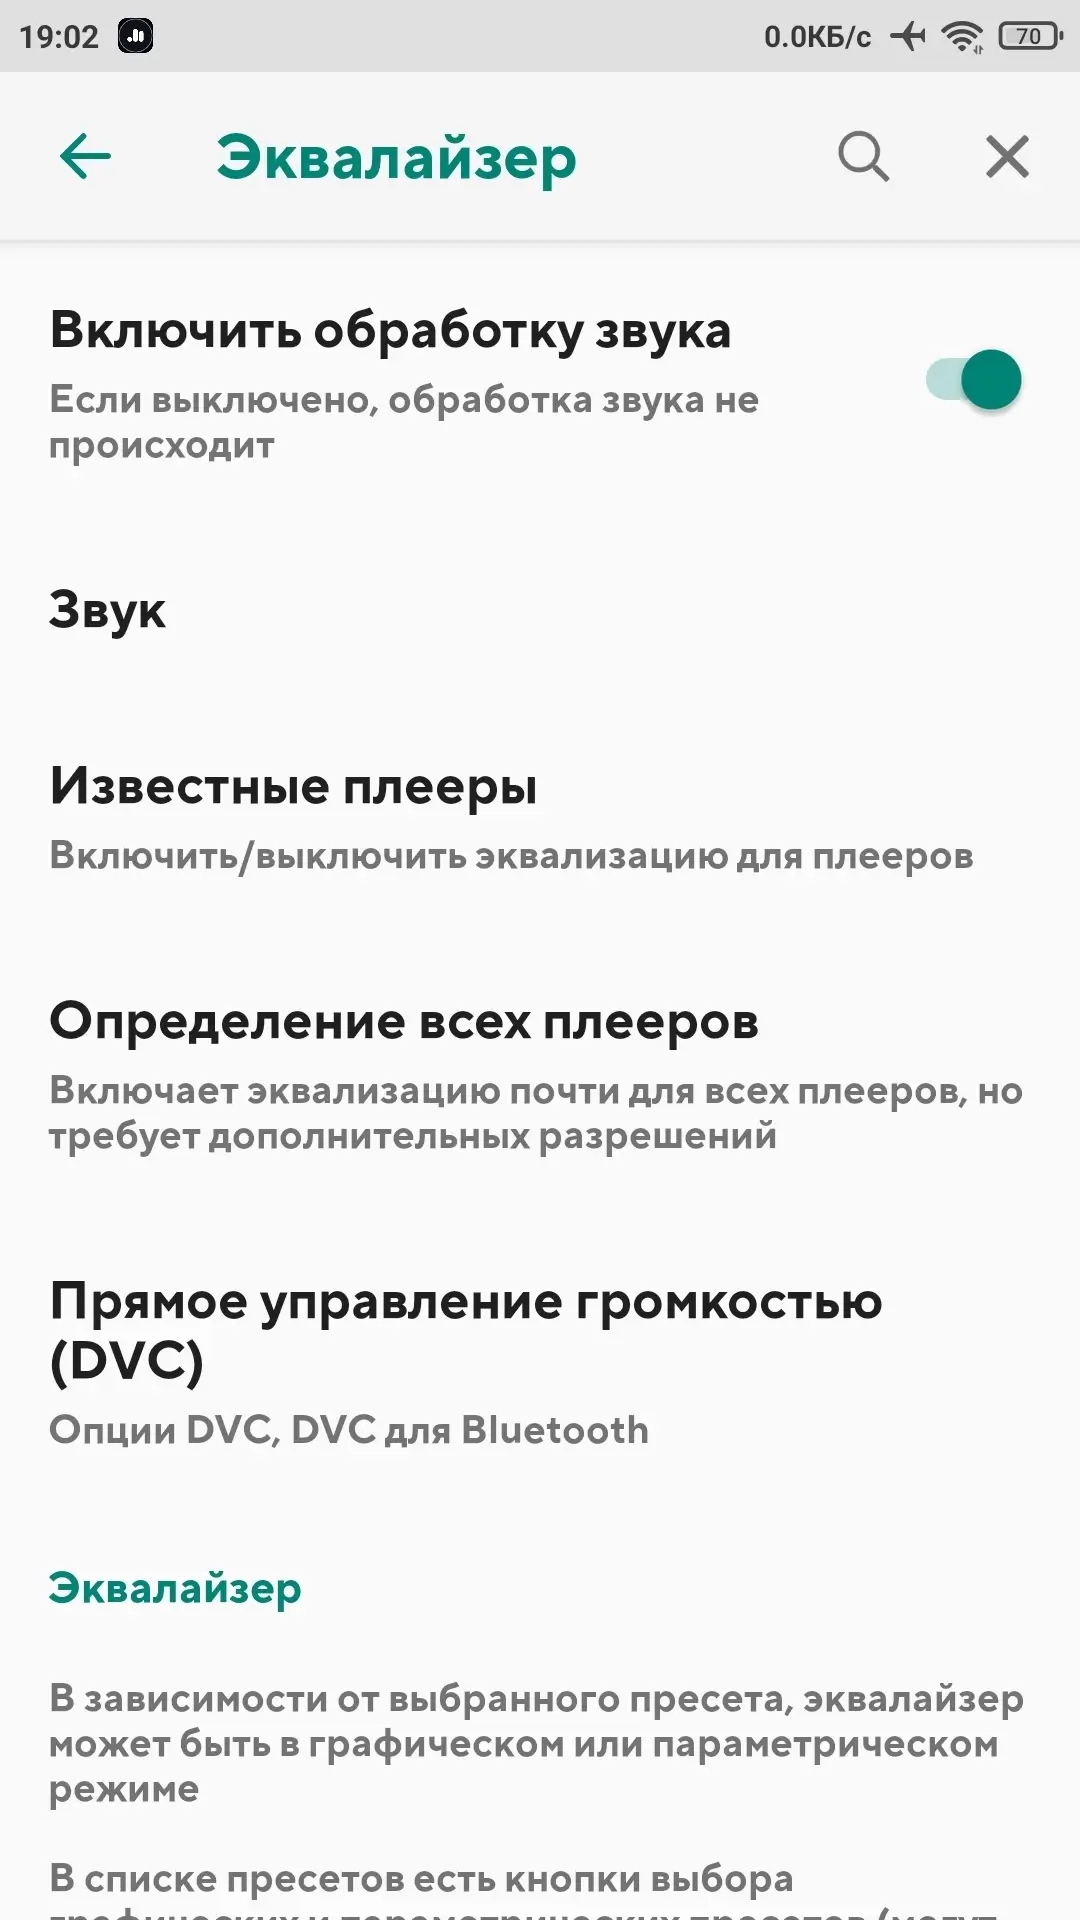
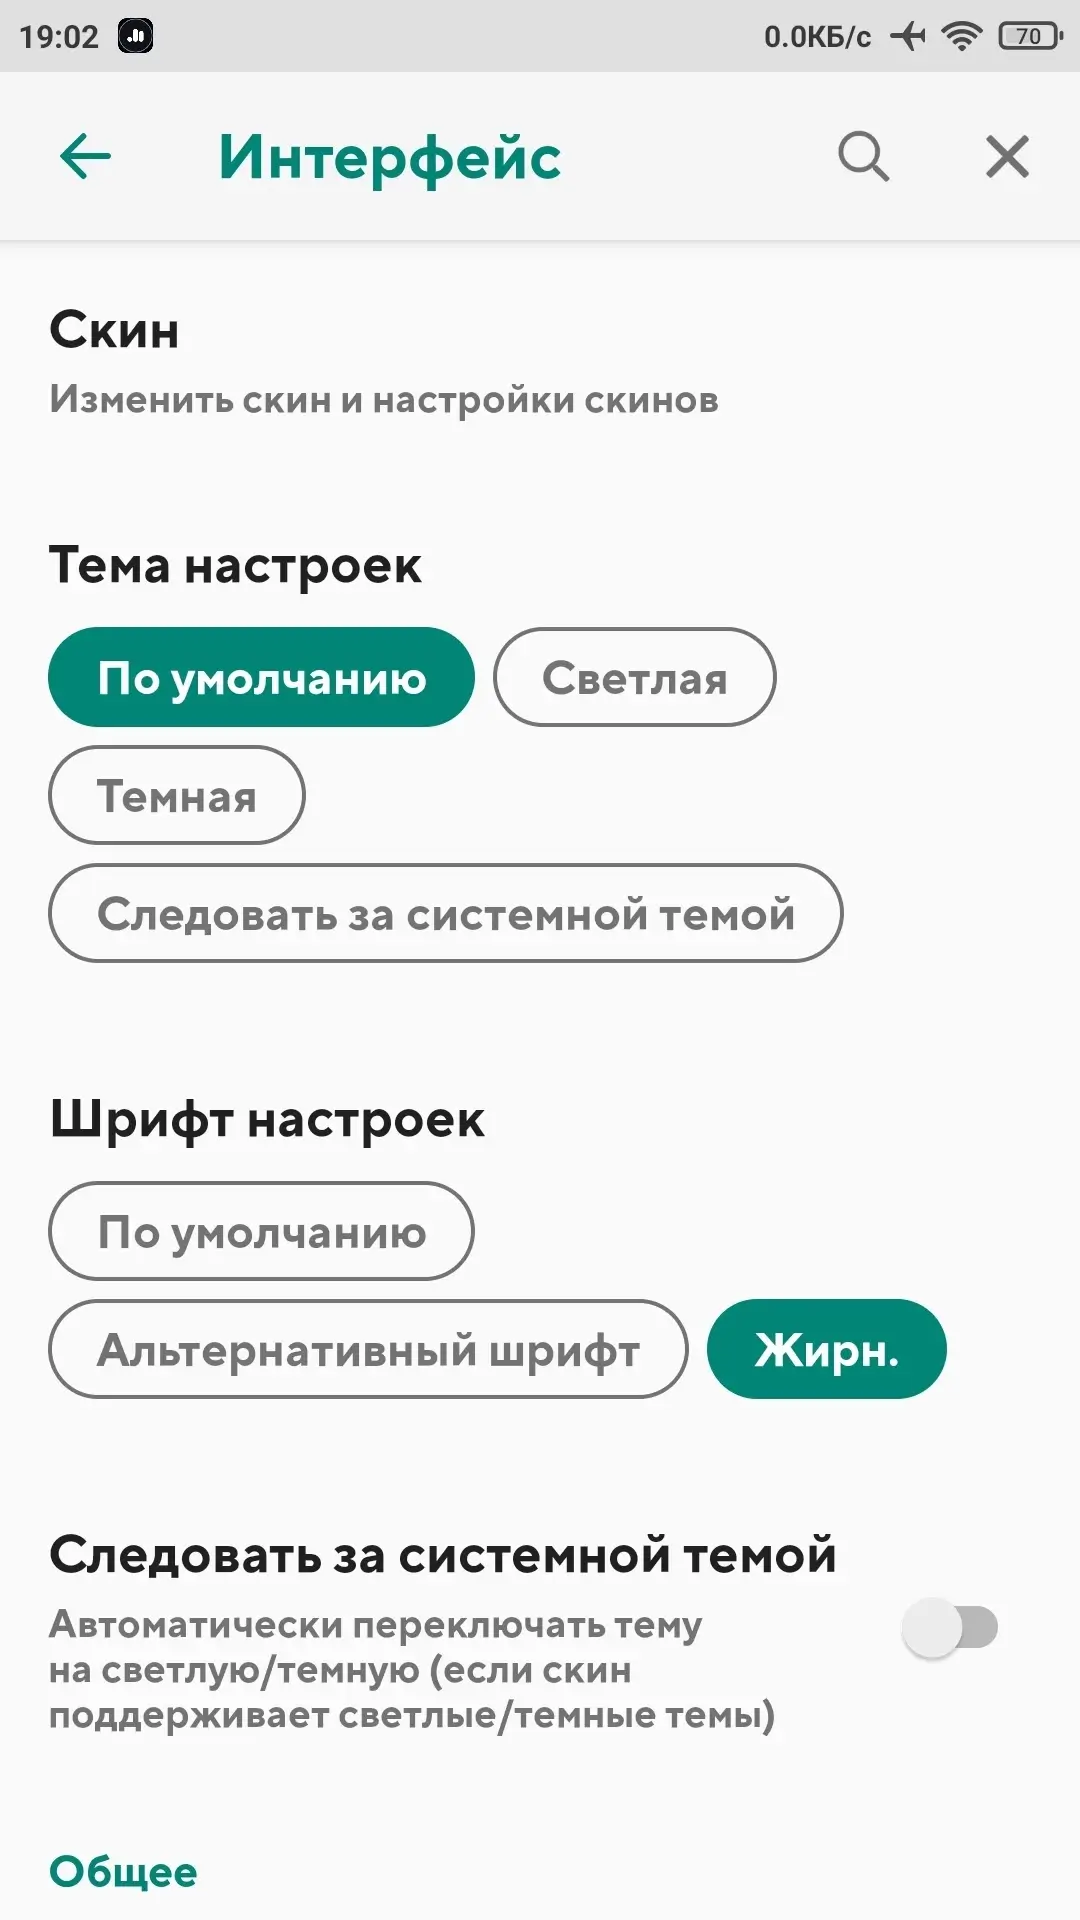
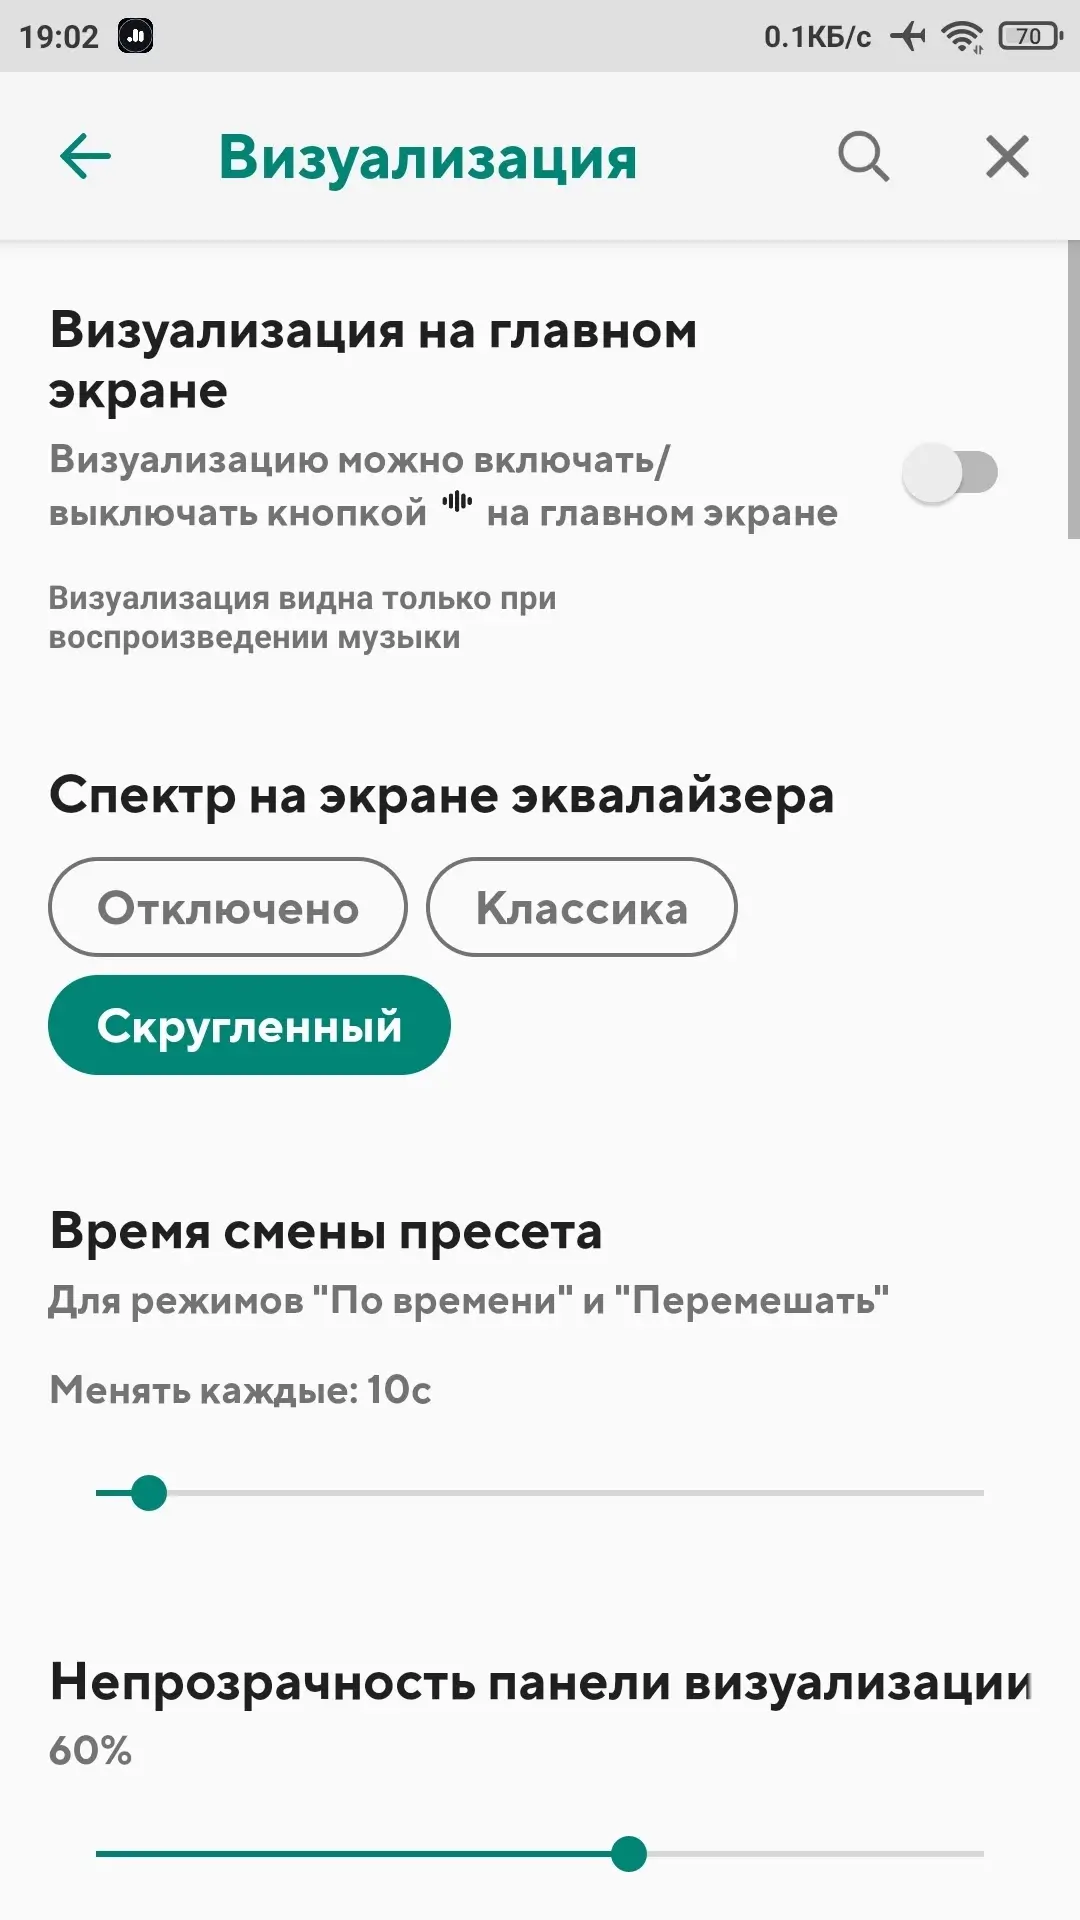
Poweramp Эквалайзер (Premium) – Мощный эквалайзер, основанный на популярном плеере Poweramp, с максимальным набором функций в отдельной программе. Приложение оснащено мощным аудио-движком, который поддерживает огромное количество опций. Количество полос эквалайзера можно настроить в диапазоне от 5 до 32, с регулируемыми границами частот. Также поддерживаются пресеты AutoEq и детальная настройка параметров басов и высоких частот. Присутствуют функции автосохранения настроек, лимитер и компрессор для более гибкой звуковой настройки. Интерфейс Poweramp Equalizer удобен и позволяет использовать сторонние визуализации и скины.
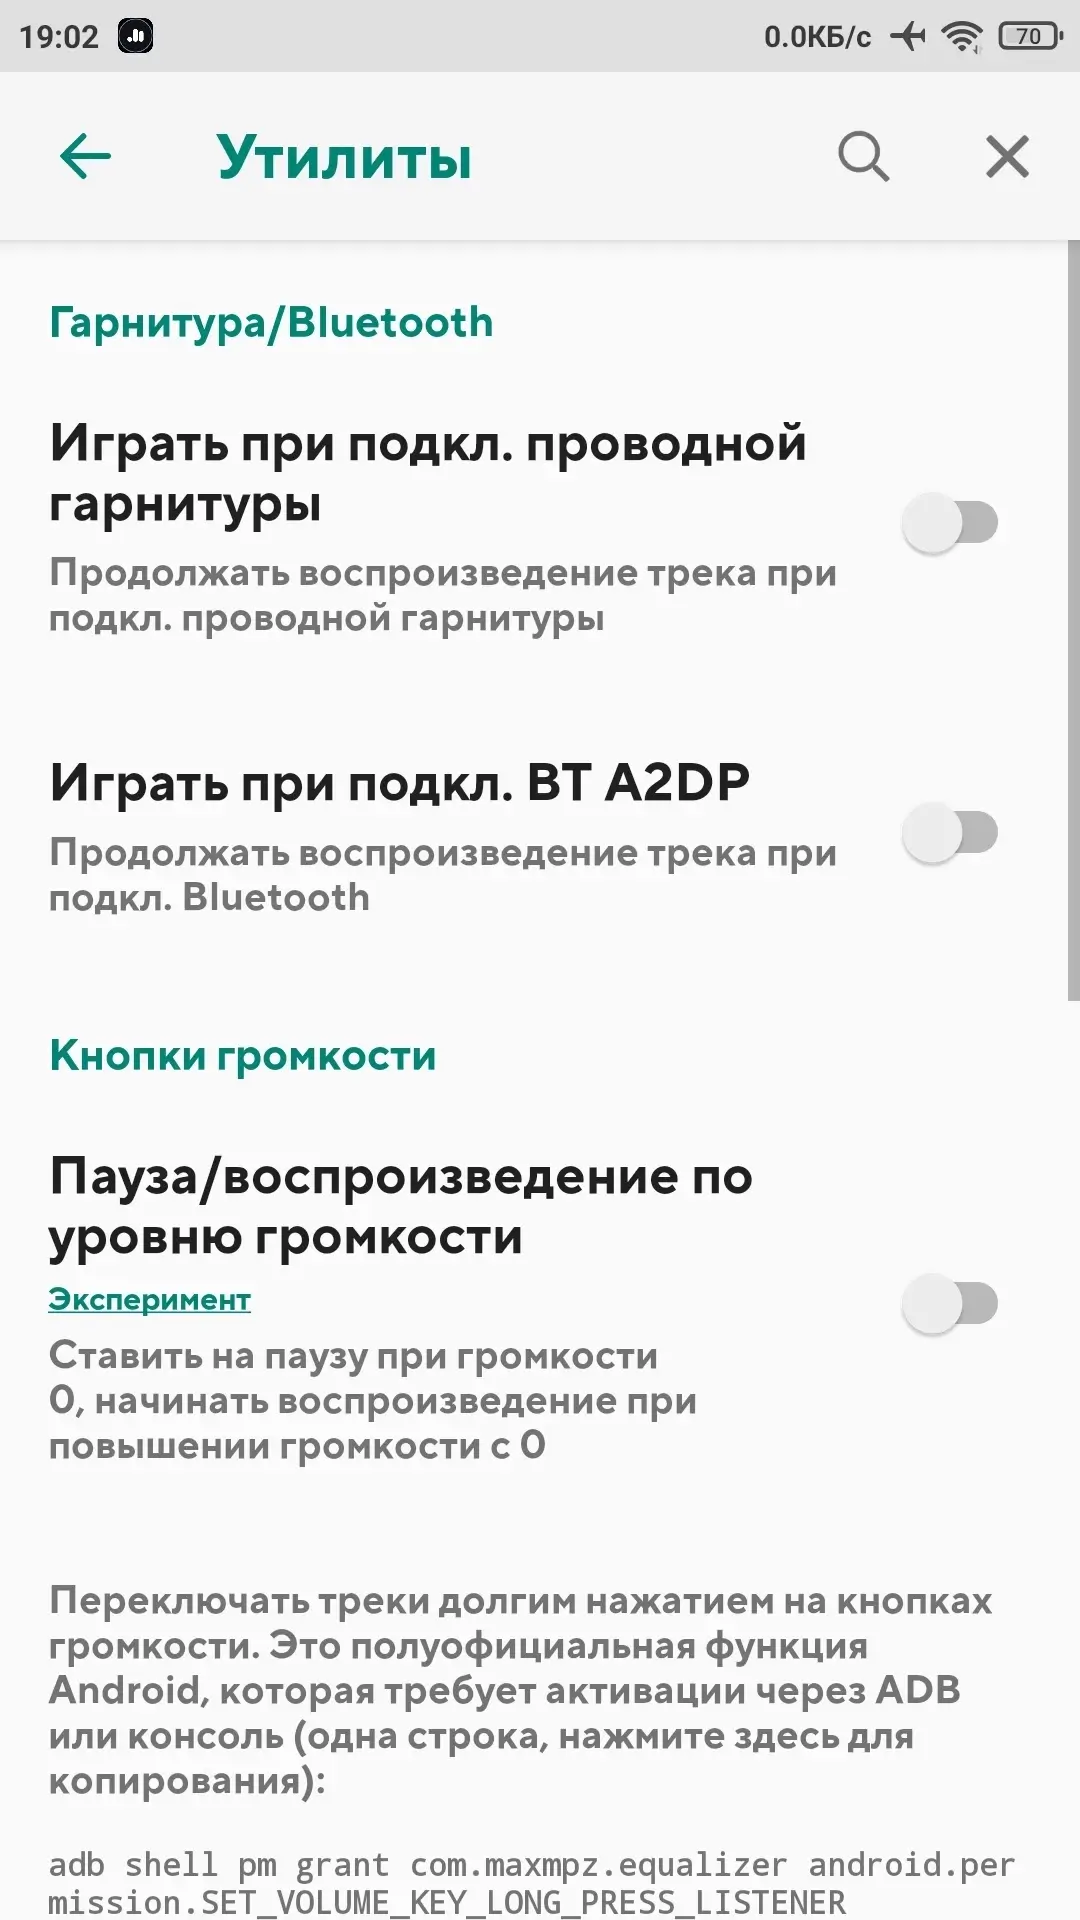
Приложение автоматически начинает воспроизведение при подключении наушников или Bluetooth-устройств. Однако на некоторых устройствах, таких как смартфоны Samsung, могут возникнуть специфические проблемы, например, несовпадение частот.
Особенности приложения:
- Основано на эквалайзере Poweramp;
- Настройка количества полос эквалайзера от 5 до 32;
- Поддержка пресетов AutoEq;
- Глубокая регулировка басов и высоких частот;
- Автосохранение пользовательских пресетов;
- Включает лимитер и компрессор;
- Интерфейс с поддержкой визуализаций;
- Авто-воспроизведение при подключении наушников / Bluetooth;
- Поддержка сторонних скинов и пакетов визуализаций.
Особенности модификации (от ZackModz):
- Premium разблокирован (откройте настройки для активации премиум-версии);
- Отправка журнала ошибок по умолчанию отключена;
- Оригинальная подпись изменена.
Мод от ZackModz:
- Скачиваем и устанавливаем версию "PEQ Activator";
- Запускаем версию "PEQ Activator";
- Открываем настройки, чтобы активировать премиум версию;
- Скачиваем и поверх устанавливаем версию 1028.
- Предварительно должна быть установлена модифицированная версия от ZackModz;
- Скачиваем актуальную;
- Устанавливаем поверх.
Устанавливаем первым:
PEQ Activator v989
apk
19.6 Mb
85
Версия build-989-uni (989009)
Архитектуры ARMv7, ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
02.09.2026, 12:41
Файл
peq_activator_build_989_uni_mod.apk
Имя
PEQ Activator
Пакет
com.maxmpz.equalizer
MD5
96de01cc08bdc51d2bf664558c2d60e0
SHA-1
abe9f994ce1f64a2c974c9b5d2136a63dc0aa388
SHA-256
e7840e642a958888596f1b3916570f1ddfdea40ed32ea54f67a57af5c5c54b87
Проверка
Google Play
Подпись
CN=ZackModz, OU=RBMods
Имя
ZackModz
Подразделение
RBMods
Действует от
30.01.2023 08:39:14 MSK
Действует до
01.01.2100 08:39:14 MSK
MD5
d324bac44e26a217aaa6cbbb971cea9b
SHA-1
af1f2f0293abe91d3eec64bbd91eca70643cf311
SHA-256
b53bc70ea554df12e1b82aa96007f1bdcb138244dc4a6bd988c93e054644f977
Серийник
63d75802
Схема
v3
Ключ
ZackModz (RBMods)
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации".
DrWebTool.Obfuscator.TrashCode.1FortinetAndroid/Agent.BSR!tr
2
58
Устанавливаем вторым:
Poweramp Equalizer vbuild-1028-uni (Premium)
apk
21.98 Mb
67
Версия build-1028-uni (1028009)
Архитектуры ARMv7, ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
02.09.2026, 12:42
Файл
peq_build_1028_uni_mod.apk
Имя
Poweramp Equalizer
Имя(RU)
Poweramp Эквалайзер
Пакет
com.maxmpz.equalizer
MD5
af9cf5e13c23259b8a869387fe3b9bd3
SHA-1
c47170687788e51079abdd1f7defea94cc2210be
SHA-256
f596f84595920fbc01ae8b1ac6bf422ccf60cc2857e3947c9d67b25db8a6e2f6
Проверка
Google Play
Подпись
CN=ZackModz, OU=RBMods
Имя
ZackModz
Подразделение
RBMods
MD5
d324bac44e26a217aaa6cbbb971cea9b
SHA-1
af1f2f0293abe91d3eec64bbd91eca70643cf311
SHA-256
b53bc70ea554df12e1b82aa96007f1bdcb138244dc4a6bd988c93e054644f977
Схема
v3
Ключ
ZackModz (RBMods)
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Перед загрузкой на сайт, качество файлов проверяется.
Это нормально, если антивирус выявляет обнаружения у "модификации".
CAT-QuickHealAndroid.BankerSCF.BAhuorongTrojanSpy/Android.Banker.af
2
61