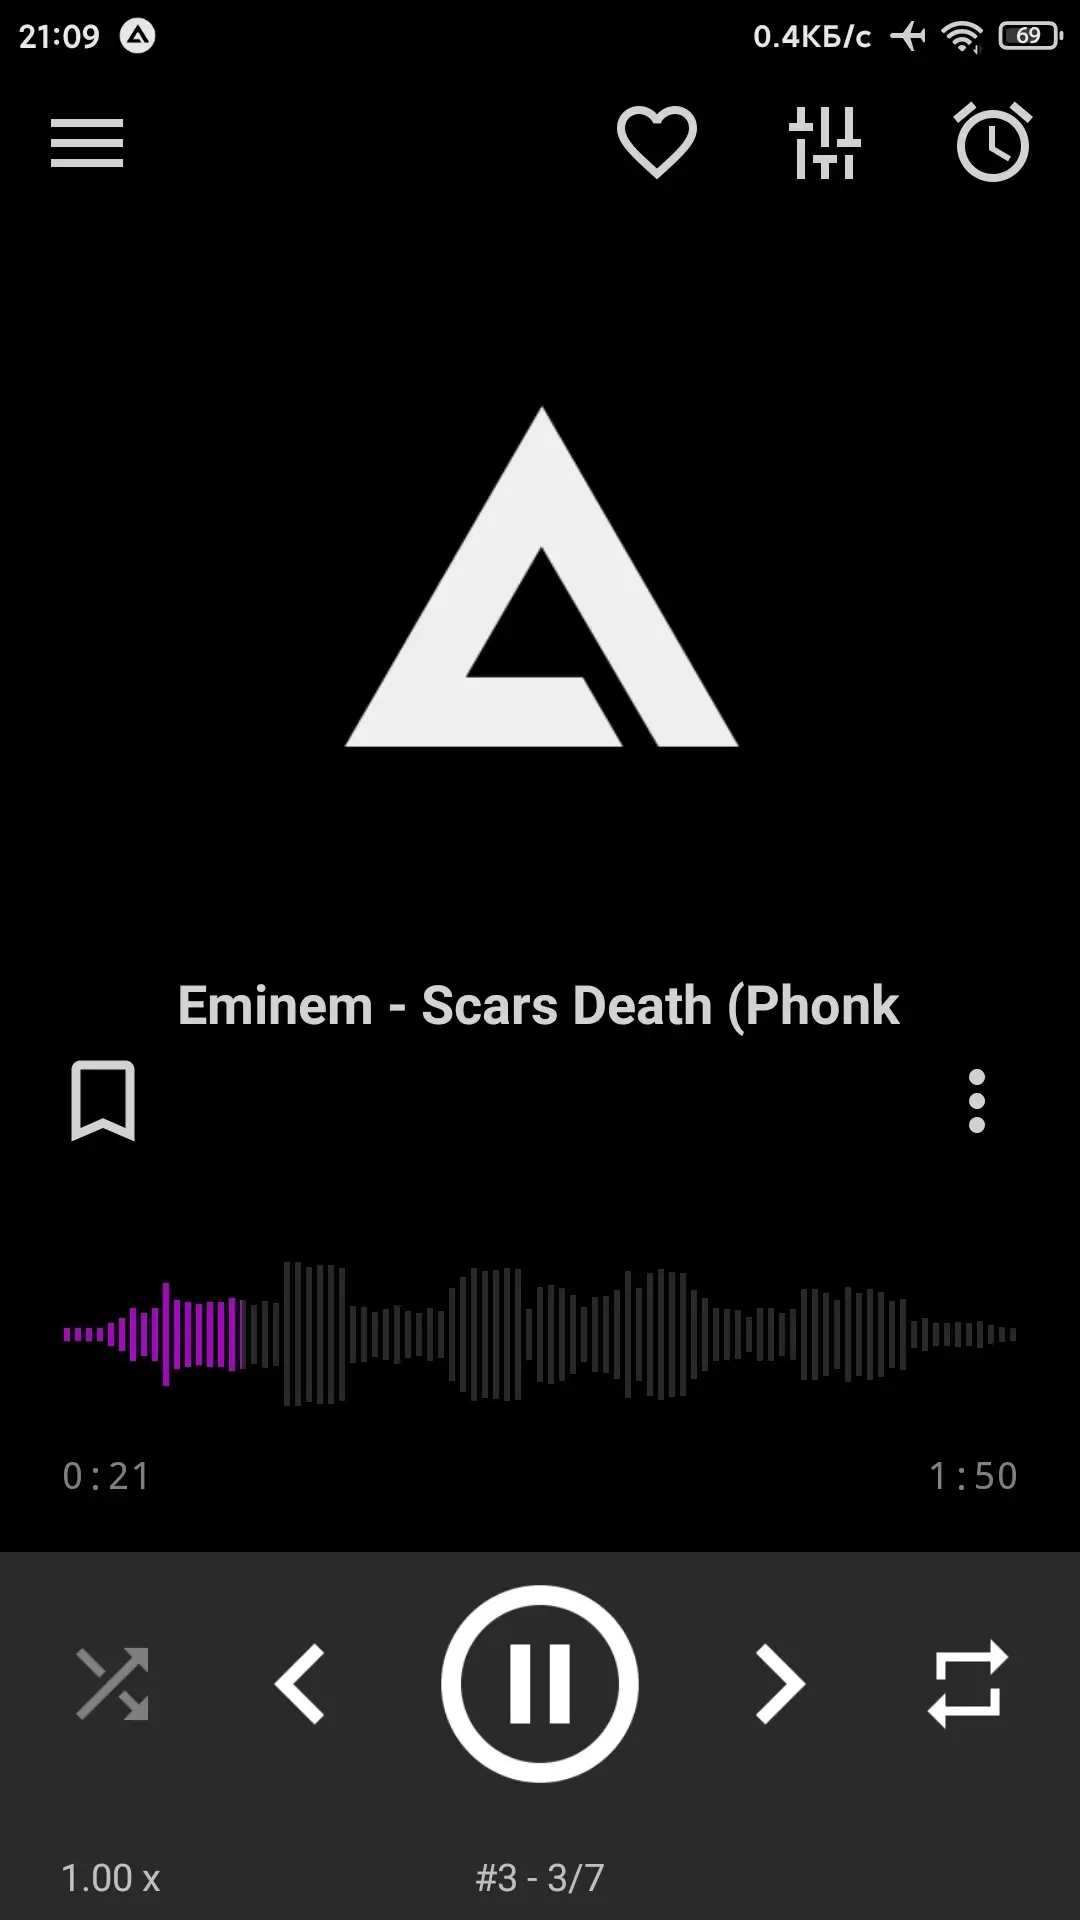
AIMP - Функциональный аудиоплеер с поддержкой множества форматов и удобным интерфейсом. Приложение предлагает автоматический поиск музыки на устройстве, графический эквалайзер, а также поддерживает подключение к Android Auto и автомагнитолам. Предусмотрена возможность выборочного добавления файлов в плейлист и сортировка по различным параметрам. Управление осуществляется через жесты, кнопки громкости и гарнитуру. Лёгкий и удобный плеер для любителей музыки на андроид.
Имеются ночной и дневной режимы воспроизведения, а также таймер сна.
Поддержка:
- Форматы: aac, ape, dff, dsf, flac, it, m4a, m4b, mo3, mod, mp2, mp3, mp4, mpc, mpga, mtm, ogg, opus, s3m, tta, umx, wav, webm, wv, xm
- Плейлисты: m3u, m3u8, xspf, pls и cue
- Механизмы вывода звука: OpenSL / AudioTrack / AAudio
- OTG-накопители и сторонние провайдеры файлов
- Android Auto и автомобильные магнитолы
Основные возможности:
- Поддержка текстов песен;
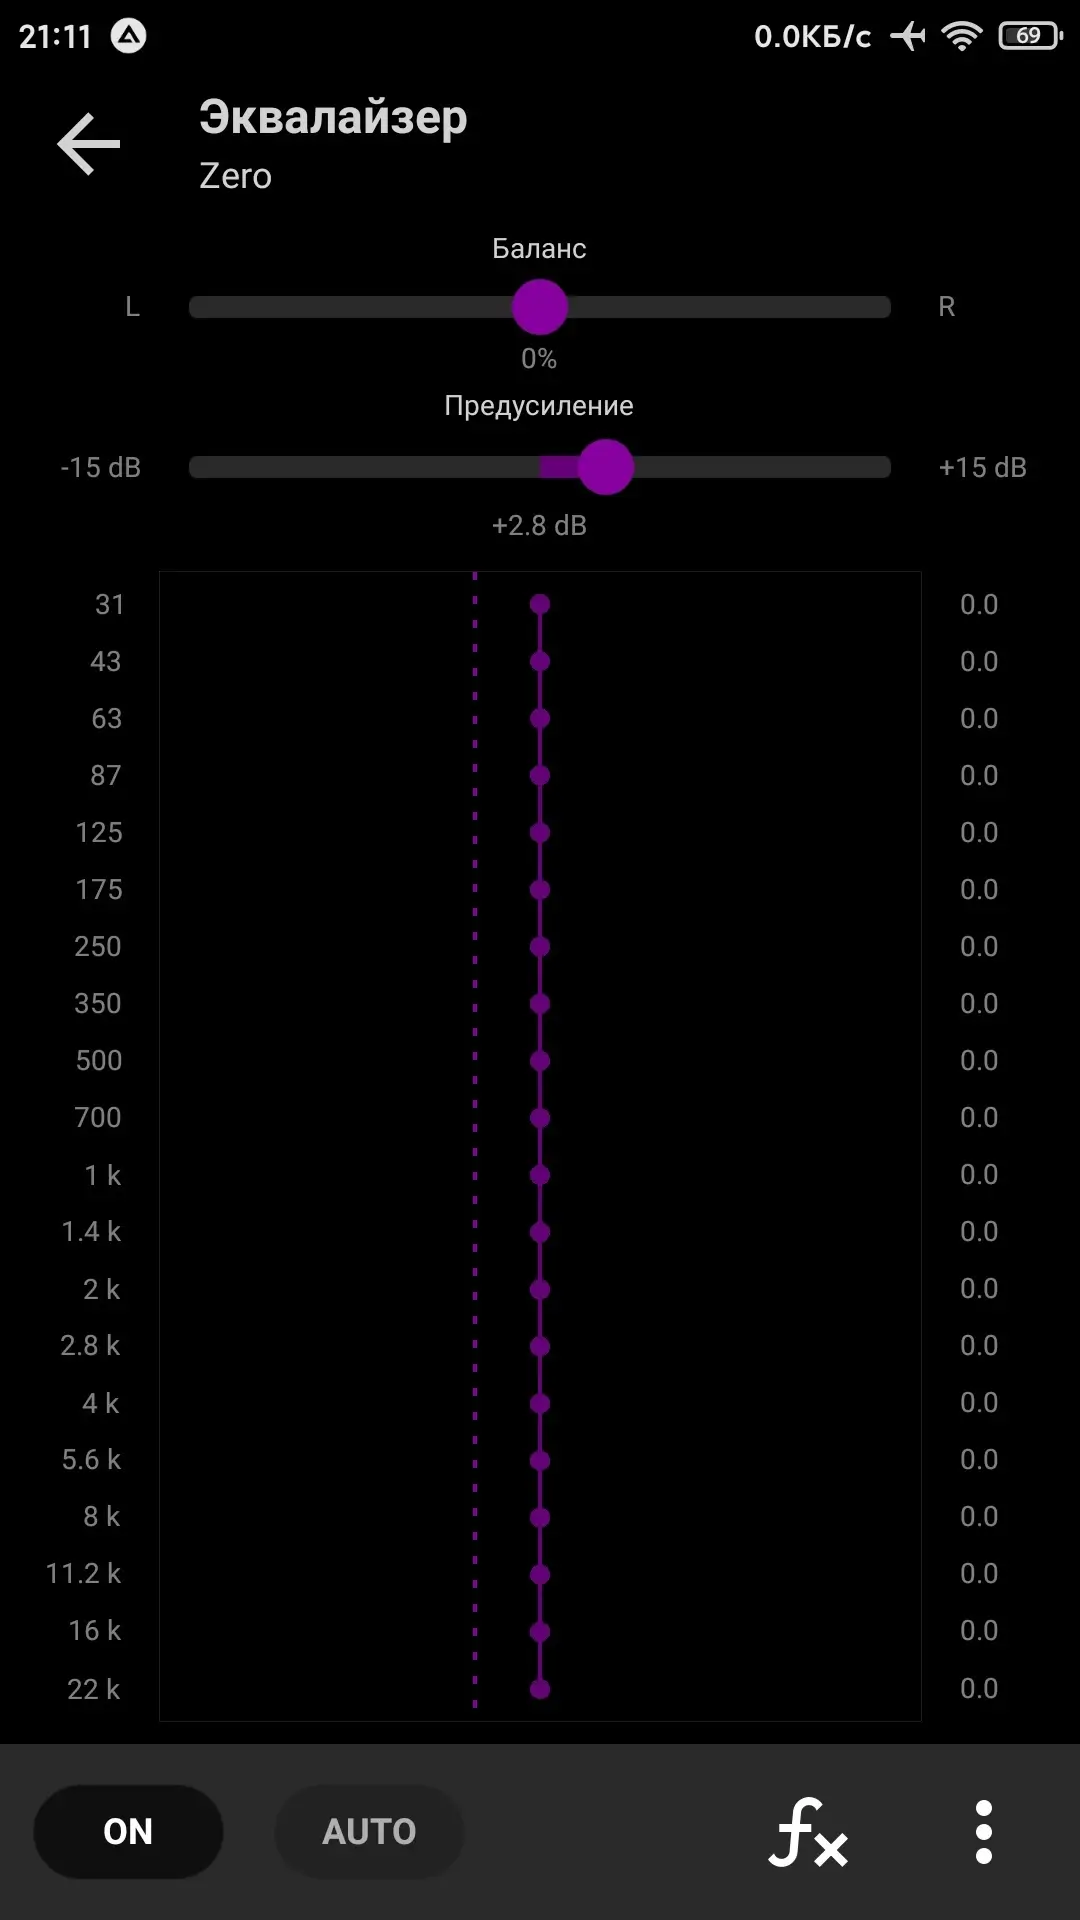
- 20-ти полосный графический эквалайзер;
- Регулятор баланса и скорости воспроизведения;
- Автоматический поиск и индексирование музыки;
- Автоматическое определение кодировки данных в тегах;
- Поддержка нескольких плейлистов и смарт-плейлистов на основе папок;
- Поддержка обложек альбома (из тегов / из папки с файлом / c интернета);
- Поддержка интернет-радио (включая Http Live Streaming);
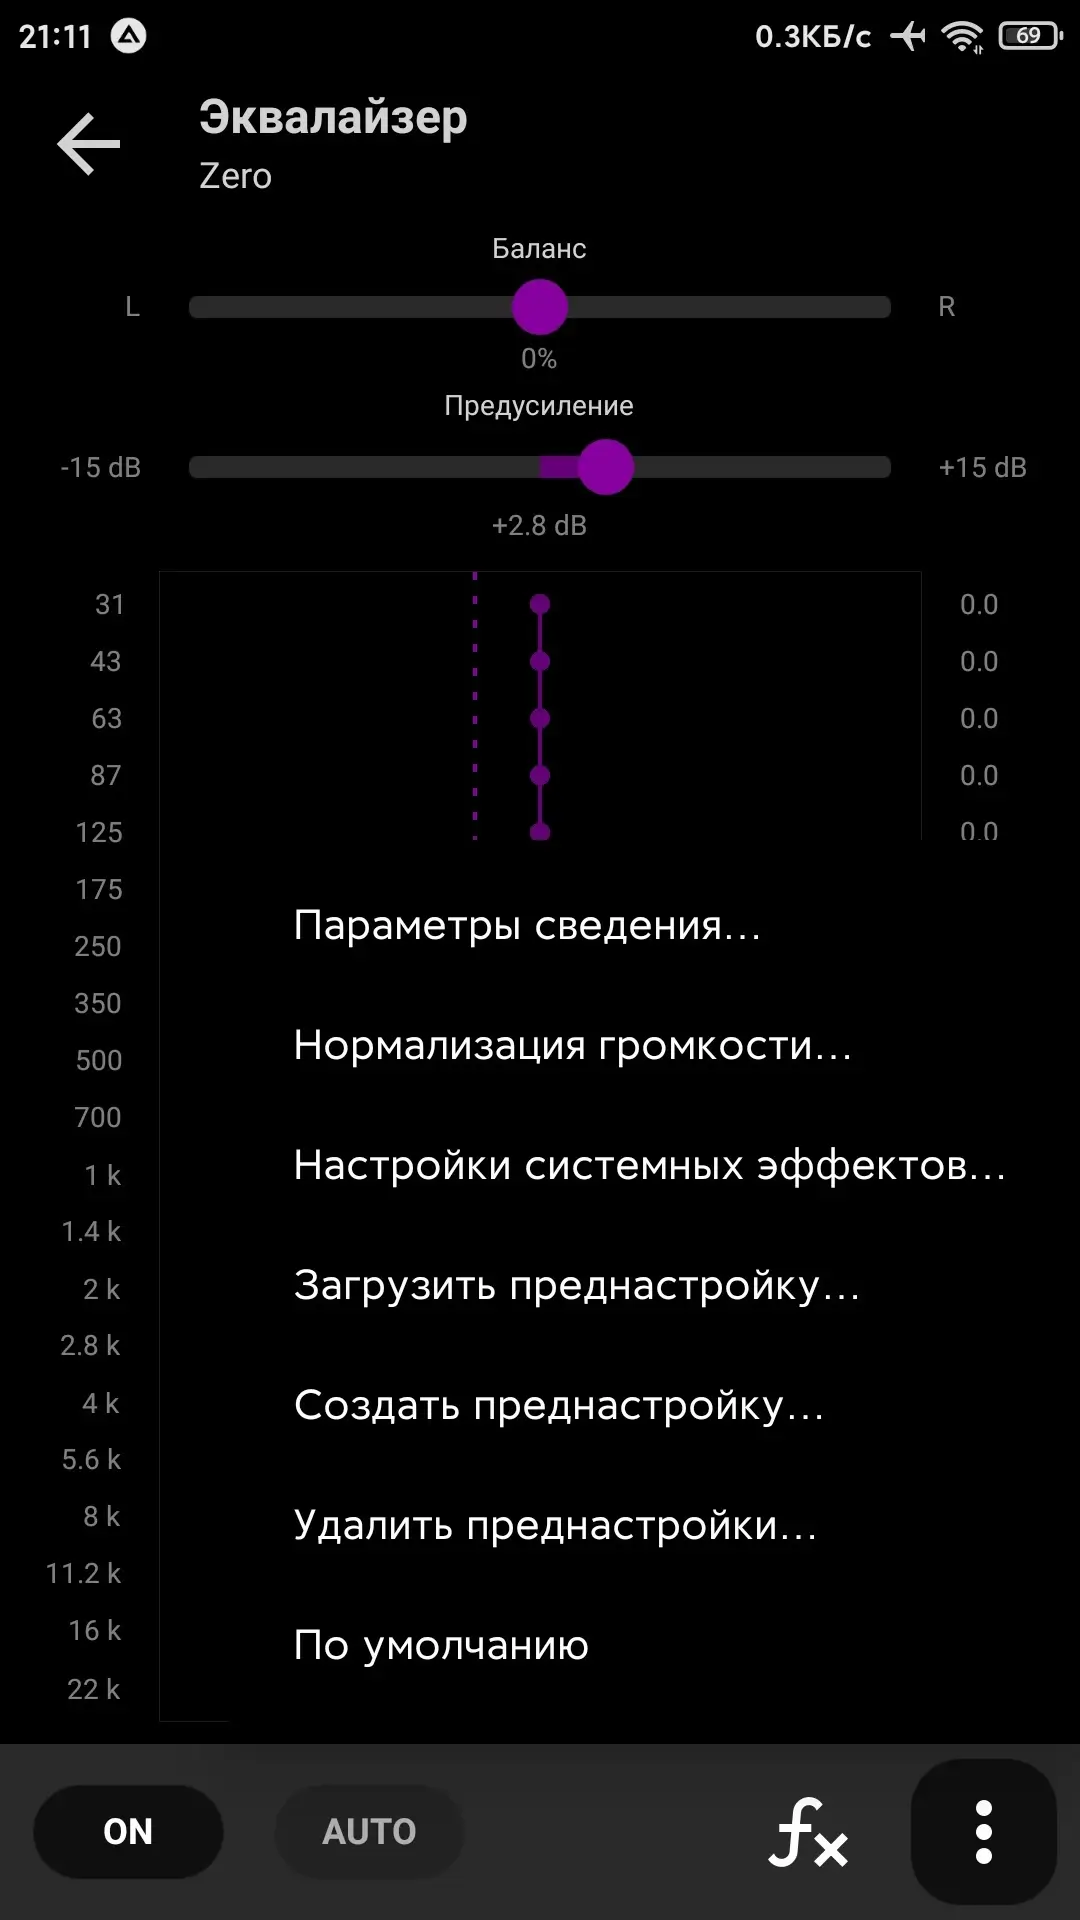
- Нормализация громкости по амплитуде / replay gain;
- Пользовательская очередь воспроизведения;
- Поддержка ночного / дневного режимов;
- Поддержка пользовательских тем;
- Закладки для аудиофайлов;
- Таймер сна.
Дополнительные возможности:
- Воспроизведение музыки из файловых менеджеров;
- Выборочное добавление файлов / папок в плейлисты;
- Возможность группировки файлов в плейлисте по шаблону;
- Возможность сортировки файлов в плейлисте по шаблону / вручную;
- Воспроизведение музыки с облачных хранилищ на основе WebDAV;
- Возможность поиска по плейлисту в режиме фильтрации;
- Возможность физического удаления файла;
- Возможность поделиться аудиофайлом.
Опциональные возможности:
- Переключение треков кнопками громкости;
- Возможность плавного перехода между треками;
- Возможность отката на 5 секунд после долгой паузы;
- Возможность сведения многоканальных аудиосигналов в стерео;
- Управление воспроизведением жестами в области с обложкой альбома;
- Возможность повтора плейлиста / повтора трека / проигрывания плейлиста без повтора;
- Последовательное проигрывание треков / проигрывание в случайном порядке;
- Возможность редактирования тегов у APE, MP3, FLAC, OGG и M4A;
- Возможность принудительного сведения в моно;
- Настройки поведения при смене аудиофокуса;
- Управление из области уведомлений;
- Управление с гарнитуры.
Приложение не имеет внутренней рекламы.
AIMP v4.31.1750 (04.11.2026)
apk
21.29 Mb
4
Версия v4.31.1750 (04.11.2026) (1750)
Архитектуры ARMv7, ARM64, x86_64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
12.11.2026, 21:43
Файл
aimp_v4_31_1750.apk
Имя
AIMP
Пакет
com.aimp.player
MD5
10f51cf450f19b5bf8e6b6b2134e672e
SHA-1
48f78a62a31ef40a1e68083b4390ebdf7ecc1a52
SHA-256
42c1838b9b228d5c981f48c4822729b4d50f6774e27e200706190a10a6b45d75
Проверка
Google Play
Подпись
CN=Artem Izmaylov, L=Tula, C=RU
Имя
Artem Izmaylov
Локация
Tula
Страна
RU
Действует от
15.10.2013 22:50:20 MSK
Действует до
09.10.2038 20:50:20 MSK
MD5
b91de4e3f205c98de822264ff3ca8f5b
SHA-1
0fcbd2bc044e050c804f3e5e7012ff4c0e21c1d0
SHA-256
b05cf2cf7252241b39f7ec1fc42b6ce0eaf9f7715c0b0144a7f836a3725e2a4d
Серийник
64d5e39c
Схема
v1 + v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
67