

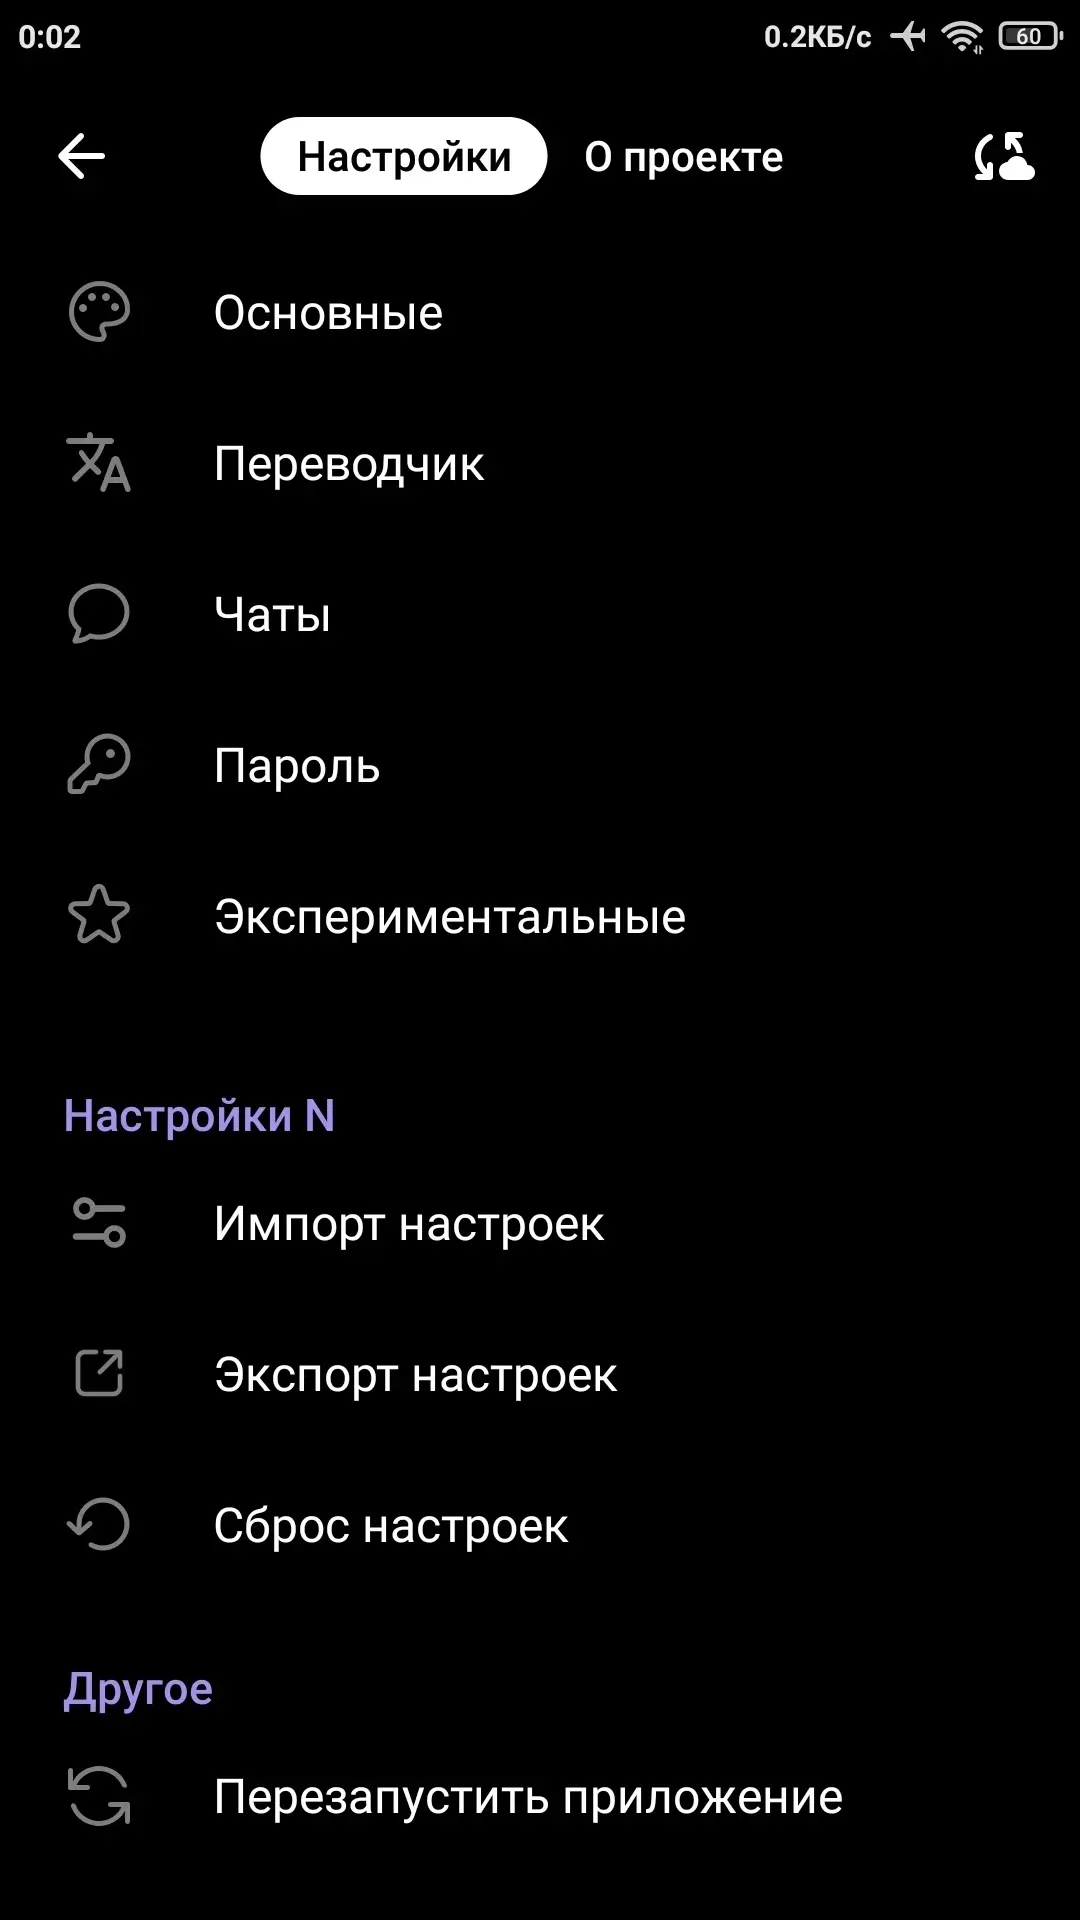
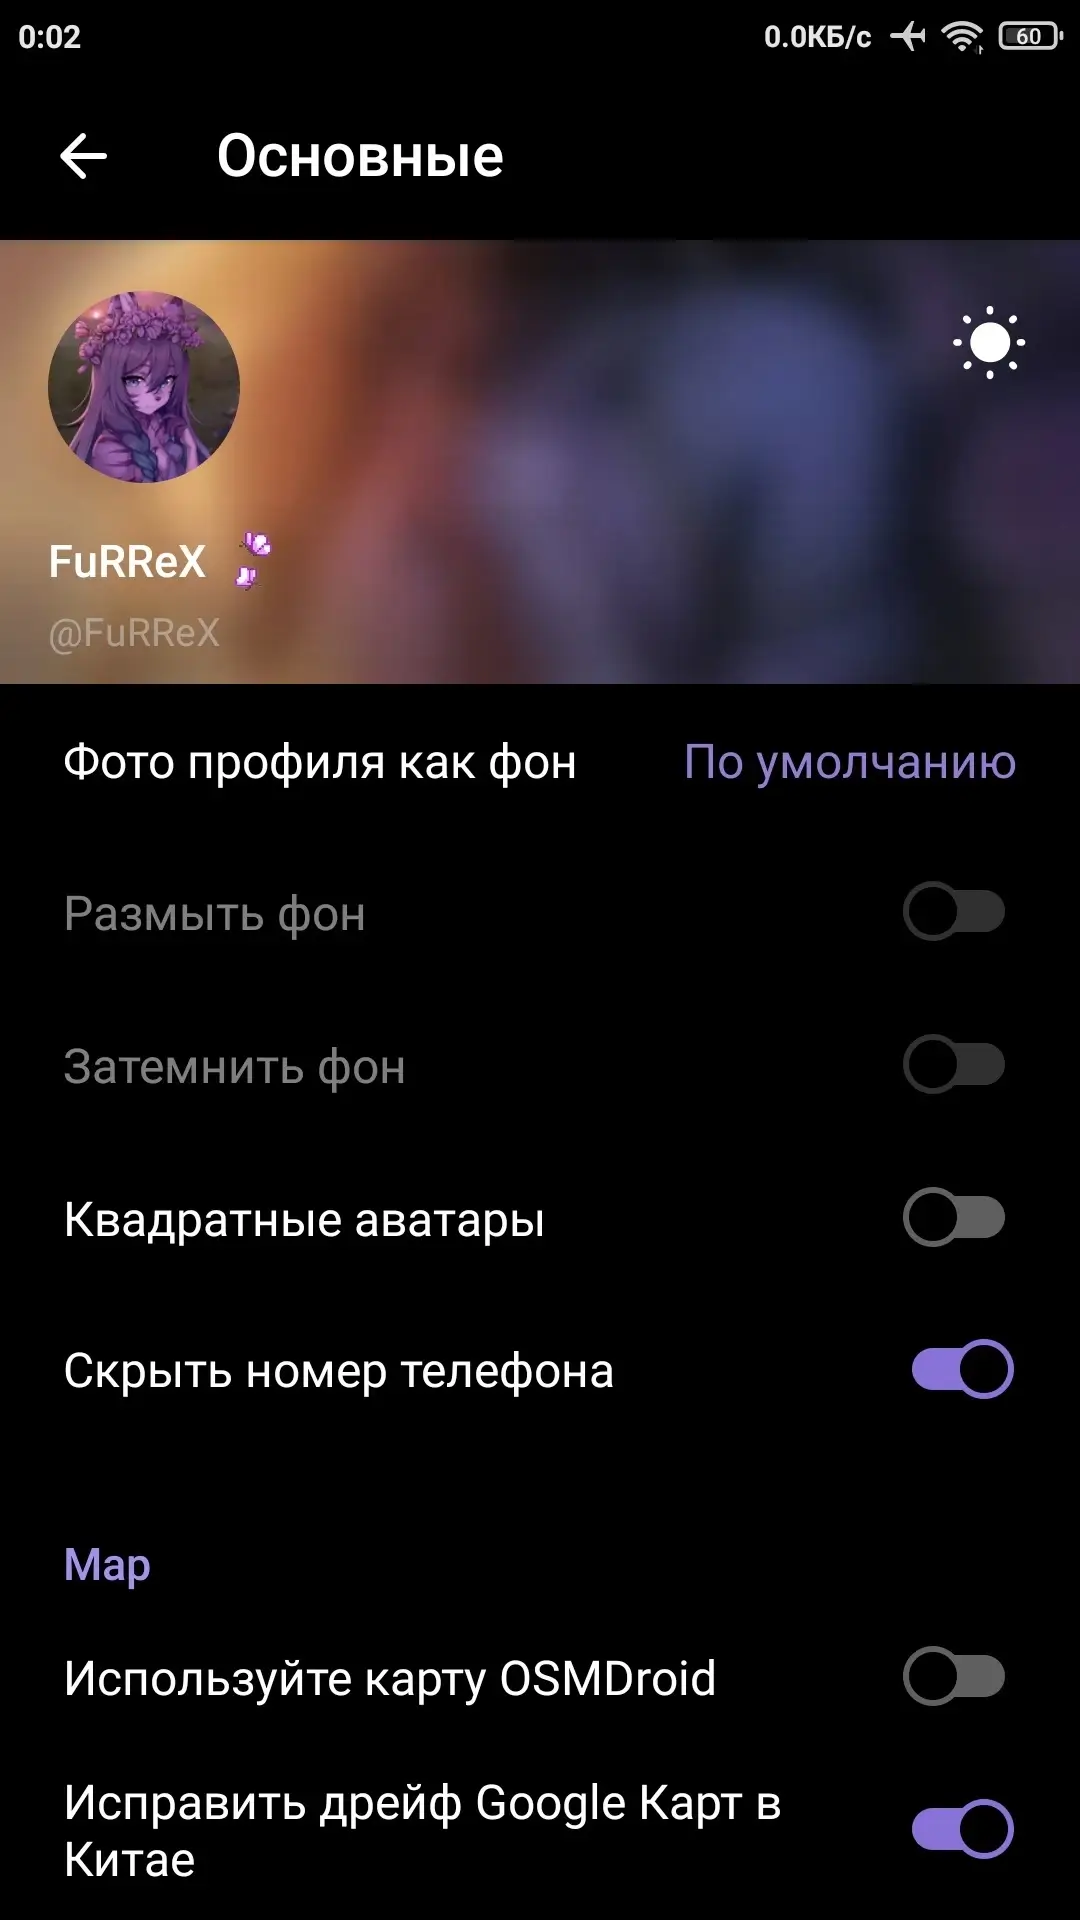
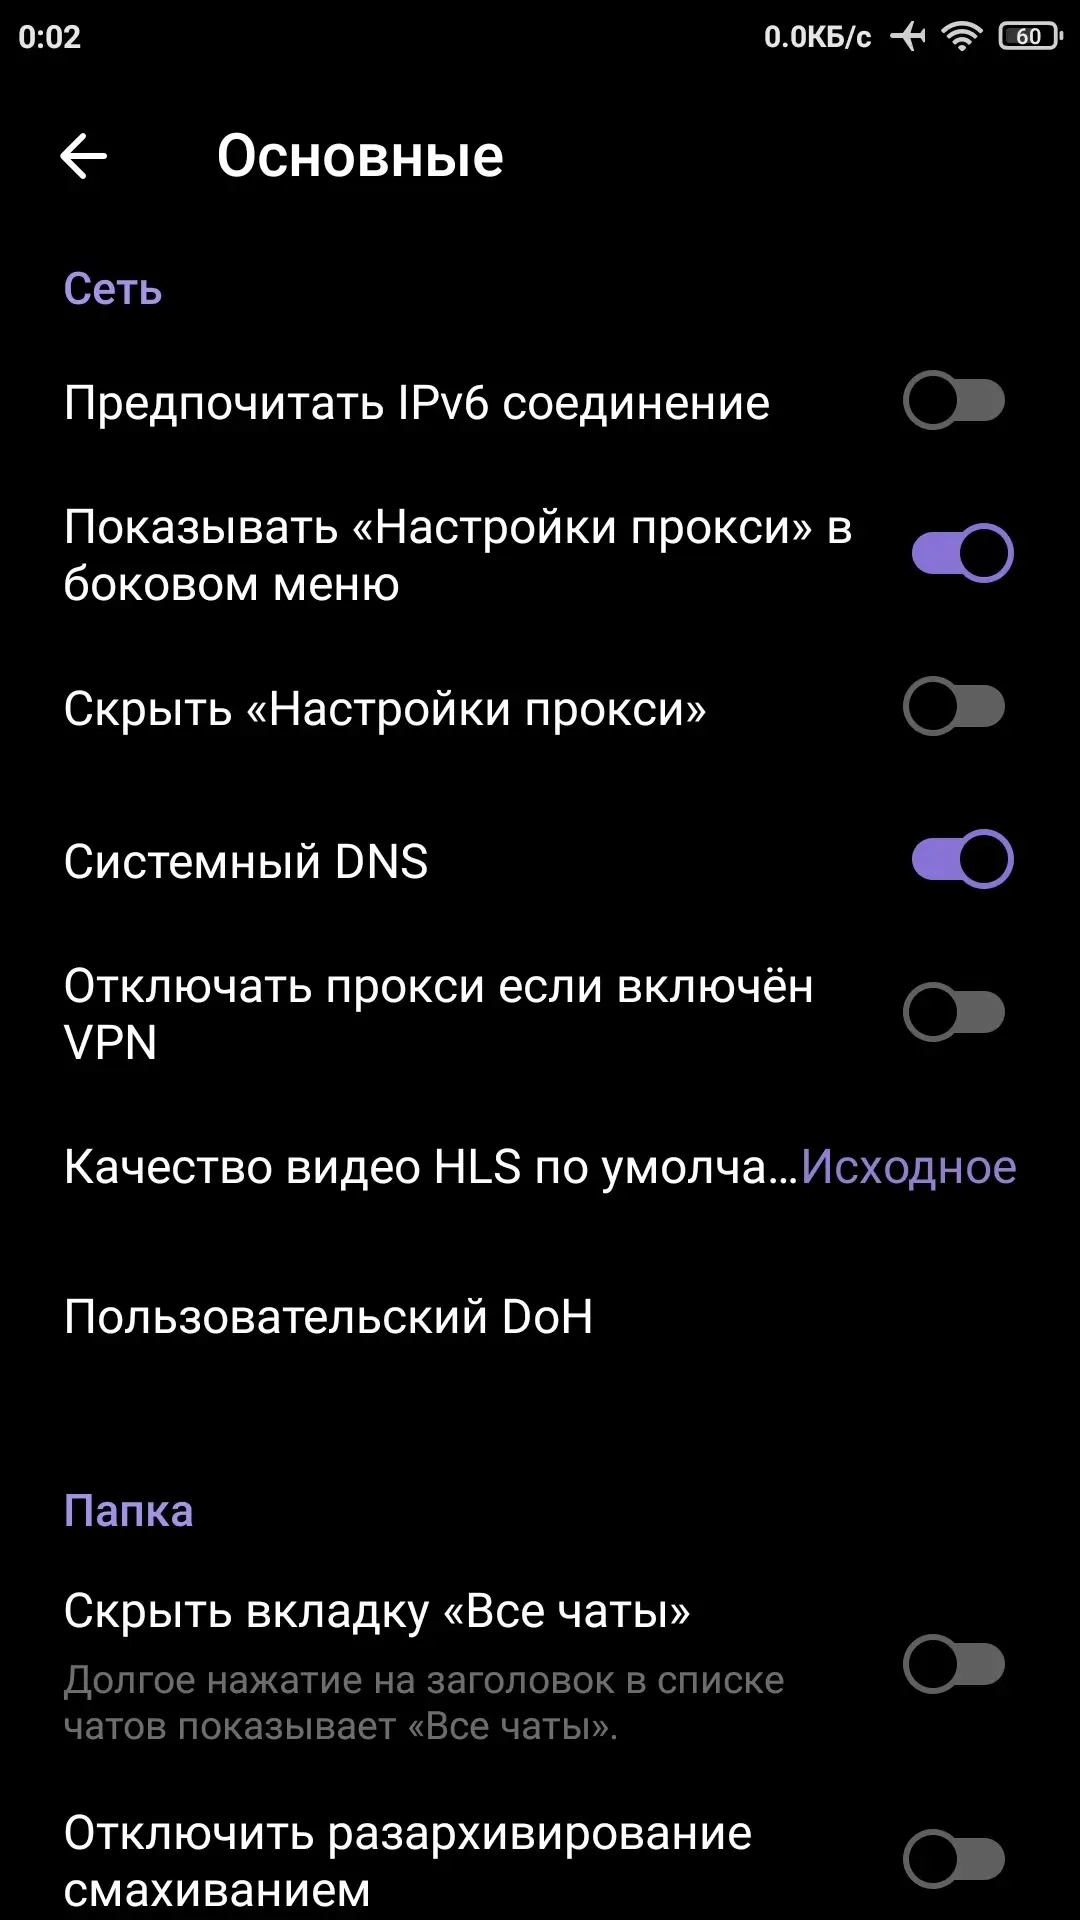
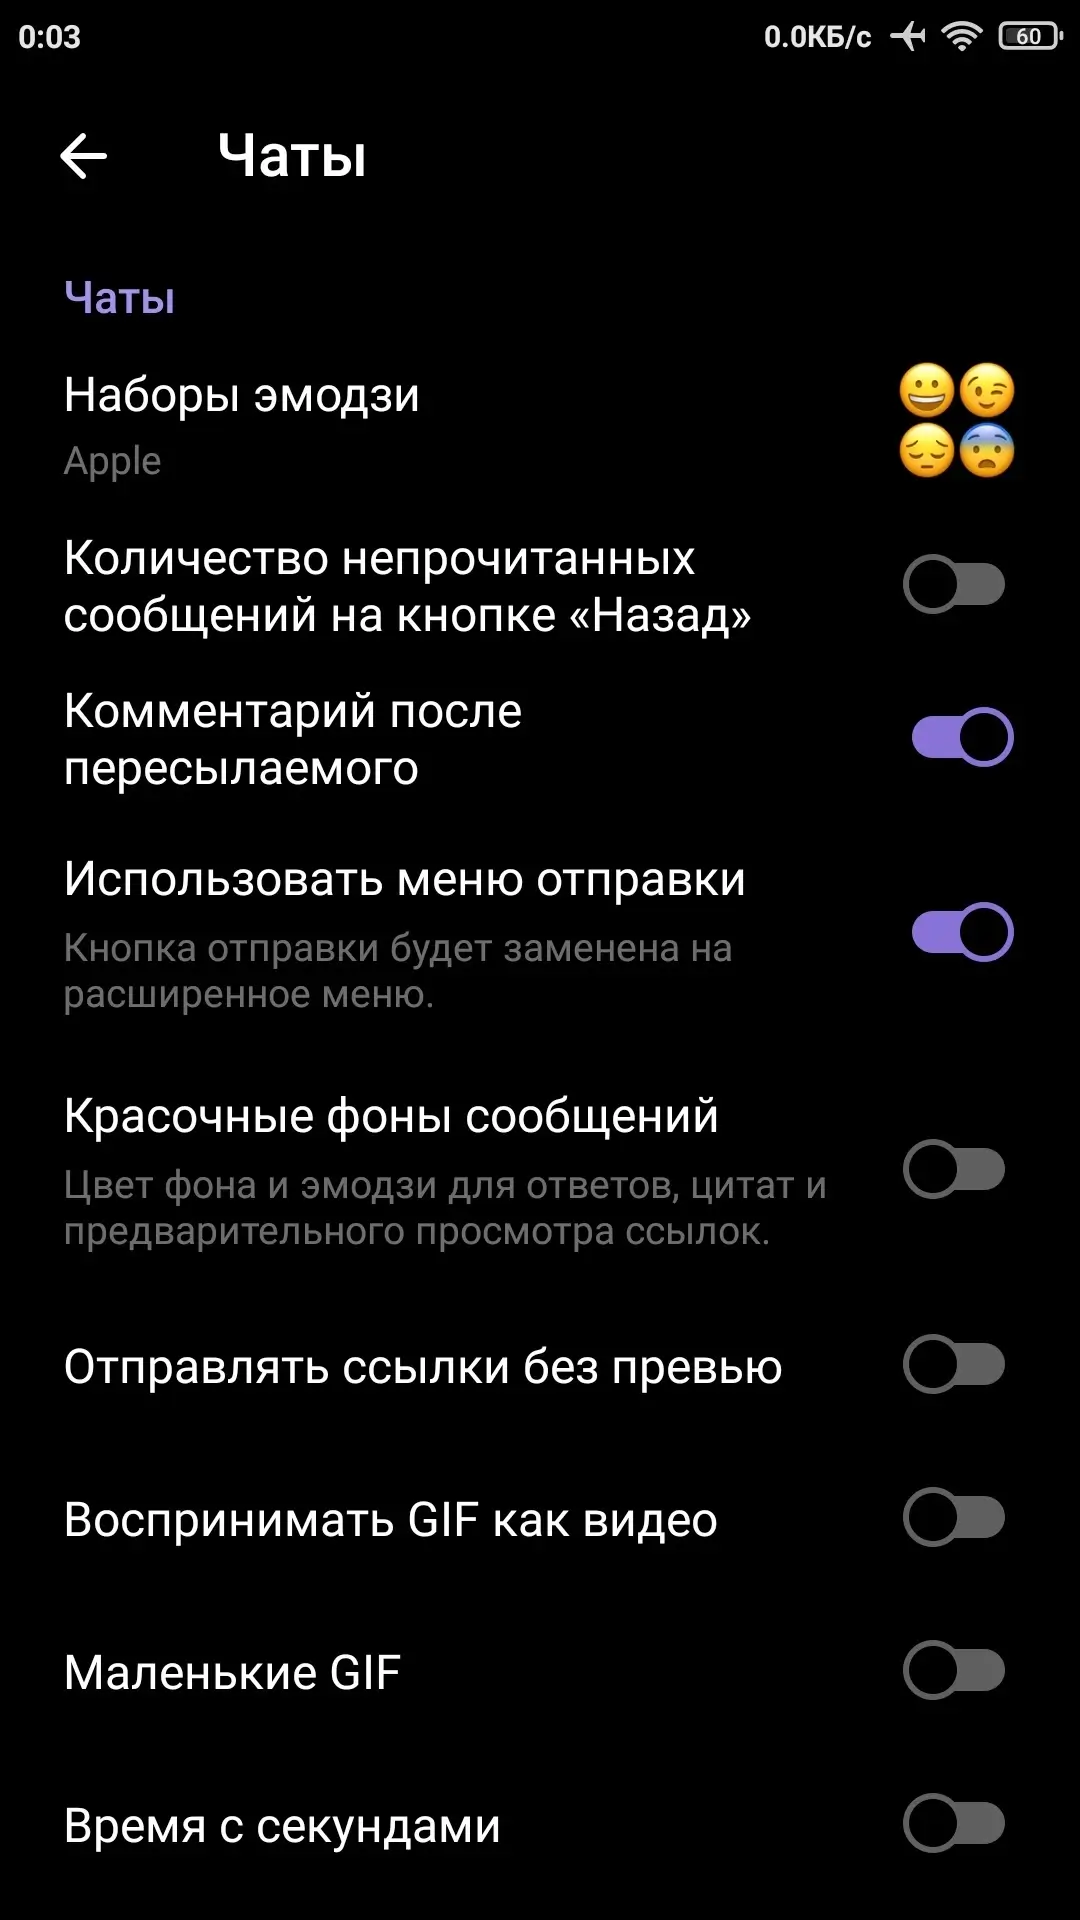
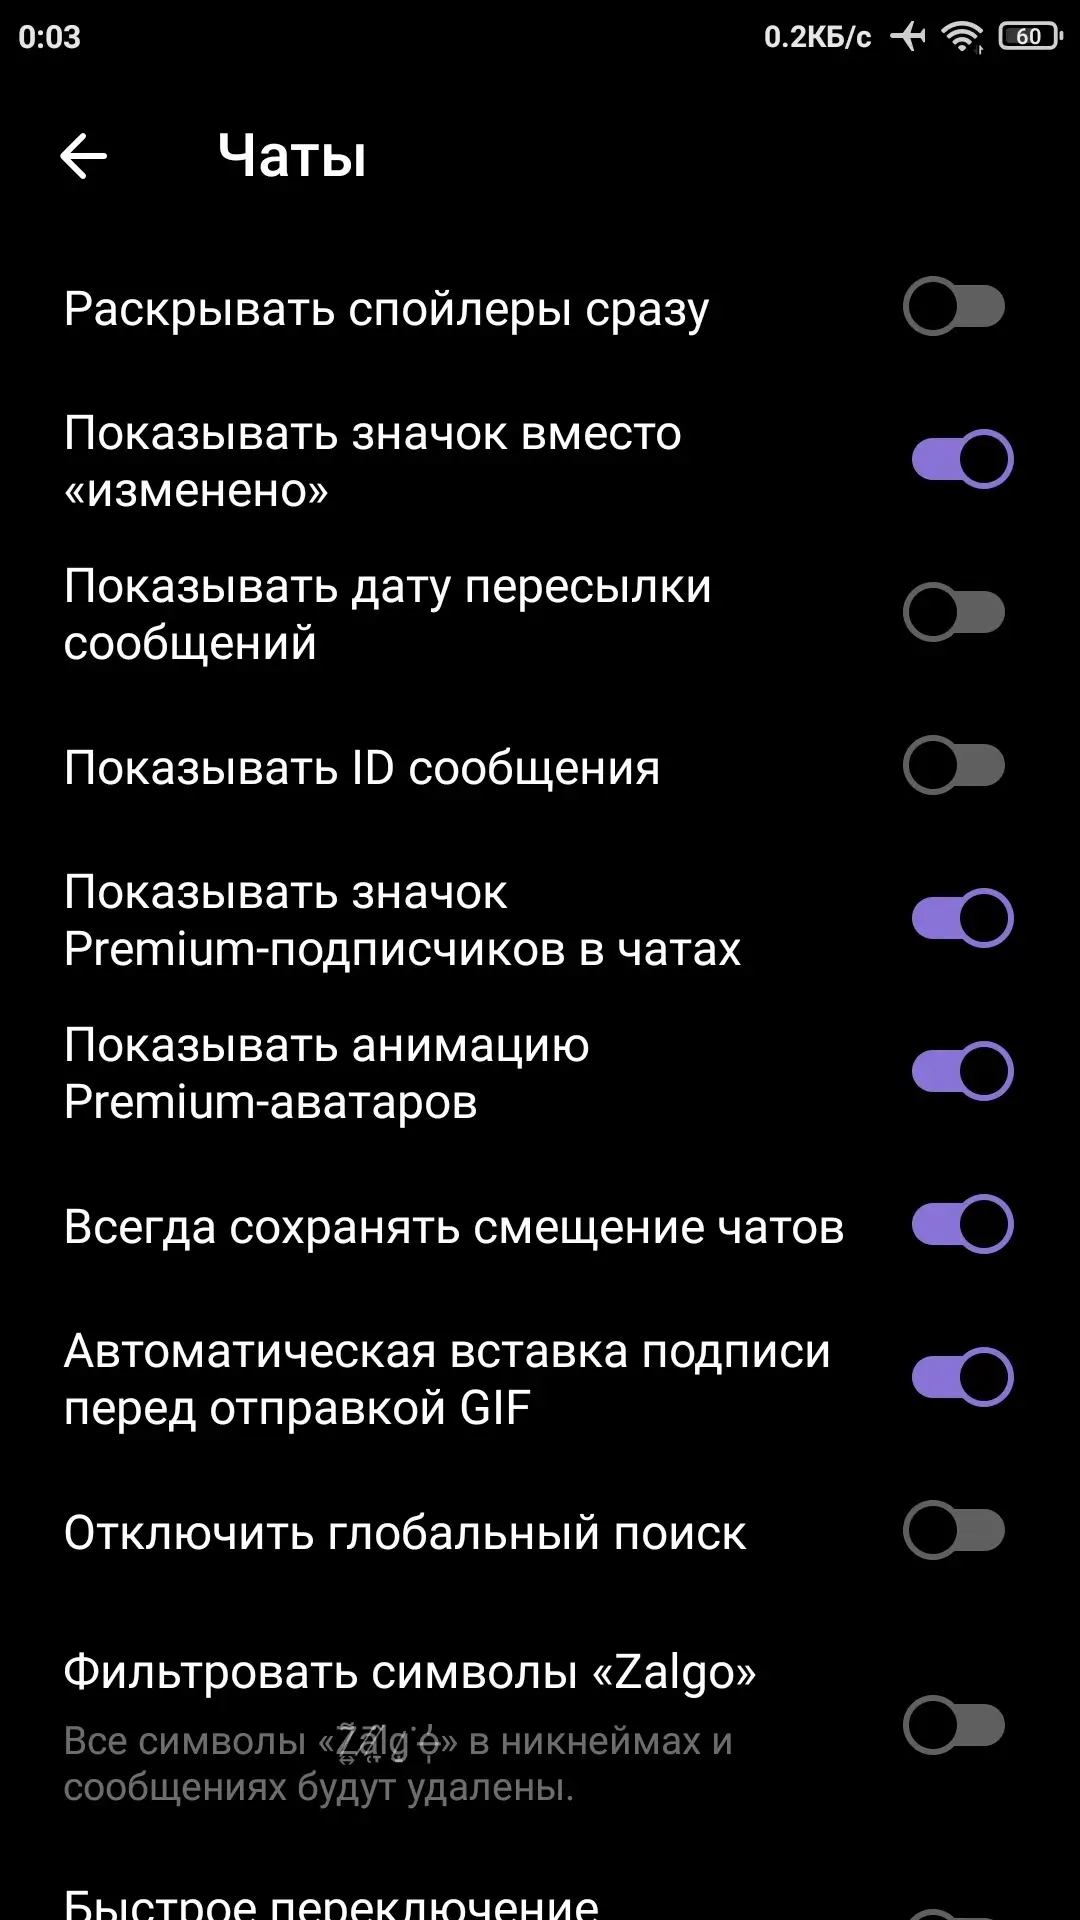
Nagram X (MOD Telegram) - Форк на базе Nagram с дополнительными уникальными функциями, основанный на популярном клиенте NekoX (Nekogram X). Данный мод на телеграм включает в себя все функции из сторонних модифицированных версий, таких как Nekogram, NekoX, MDGram, exteraGram и некоторые из AyuGram, а также добавляет собственные уникальные возможности. Клиент обладает различными функциями, такими как неограниченное число учётных записей, управление прокси (включая автоотключение при использовании VPN), AI-перевод и многое другое. Приложение предоставляет расширенные настройки интерфейса, включая пользовательские наборы эмодзи и возможность скрывать определённые элементы, что делает его более удобным.
Особенности модификации:
- Весь функционал из Nagram (база модификации);
- Все функции Nekogram, NekoX, MDGram, exteraGram и некоторые из AyuGram;
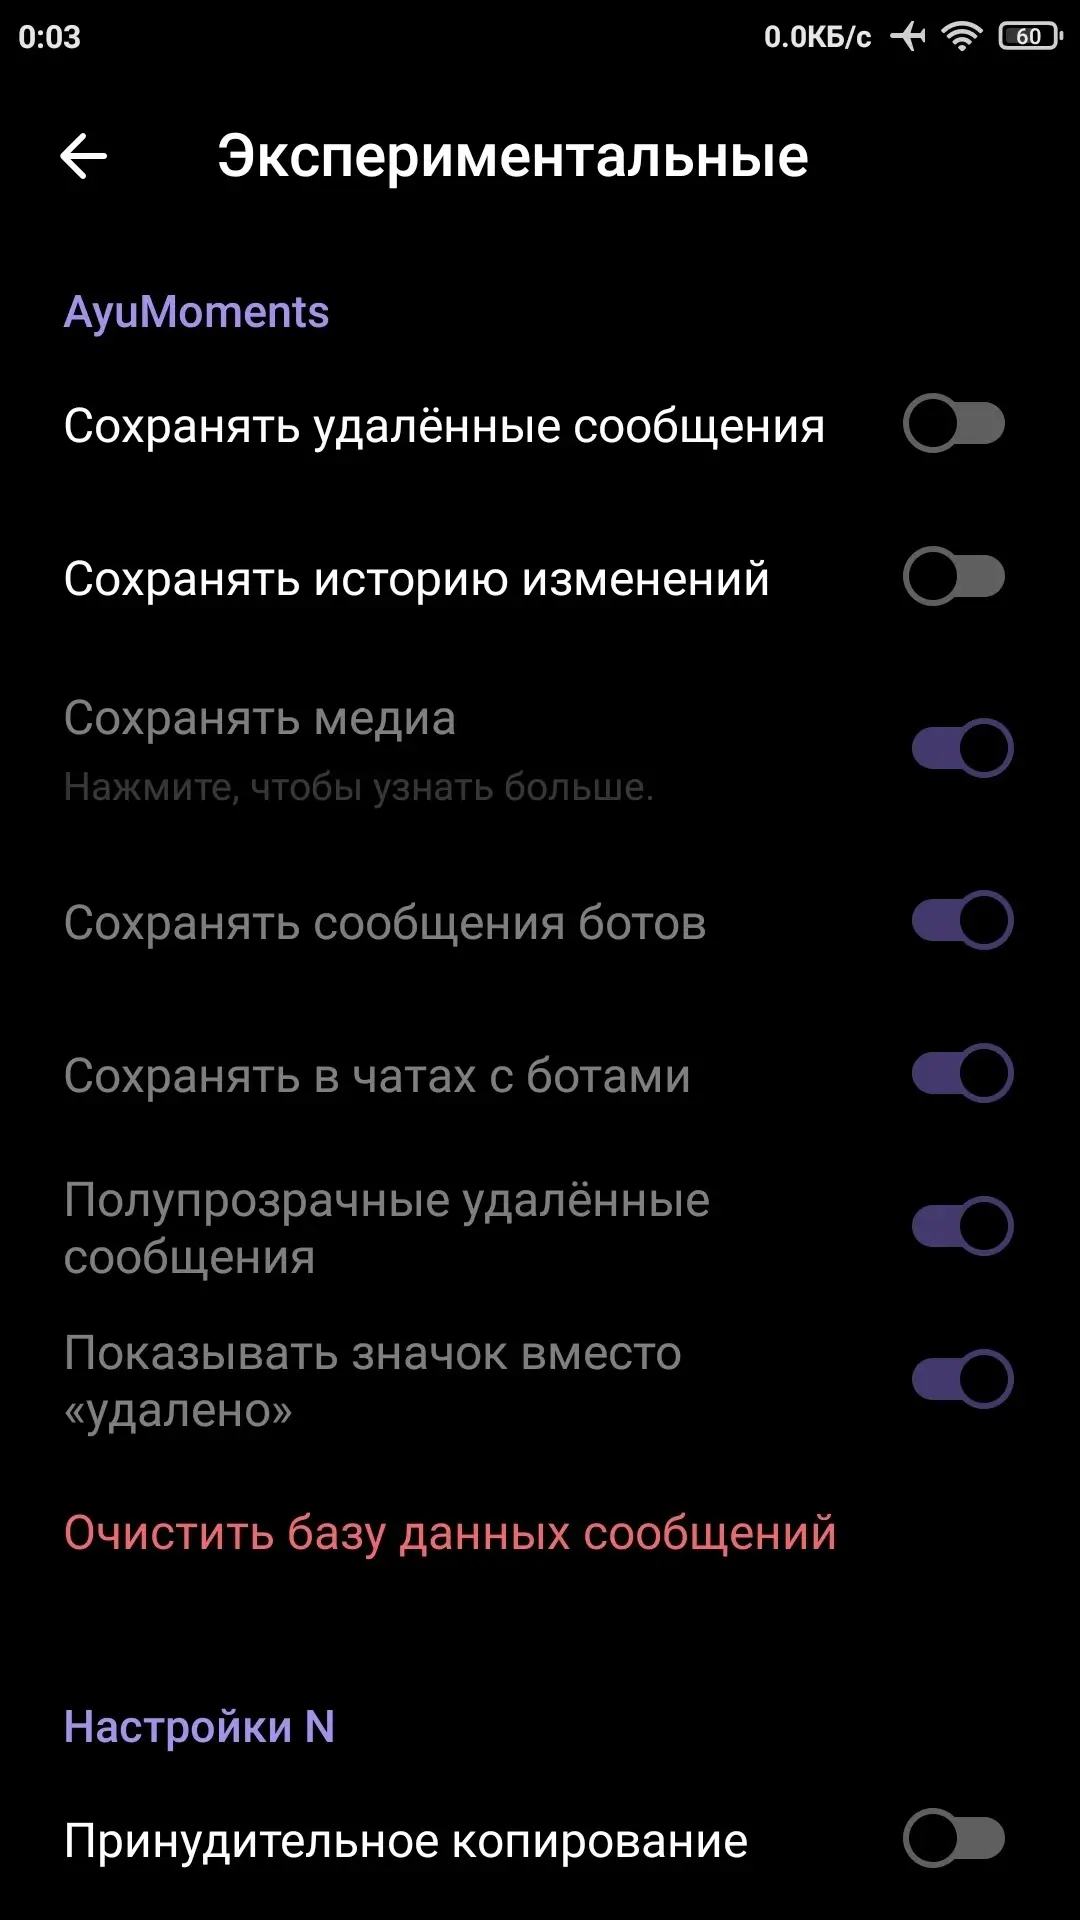
- Сохранение удалённых сообщений;
- Сохранение истории изменений сообщений;
- Возможность скрывать разделы "Премиум" и "Помощь" в настройках;
- Возможность скрыть боковую кнопку "Поделиться";
- Уход от запроса разрешения на использование камеры при выборе изображений;
- Отображение ряда стикеров в основных настройках;
- Возможность очистки данных облачных настроек;
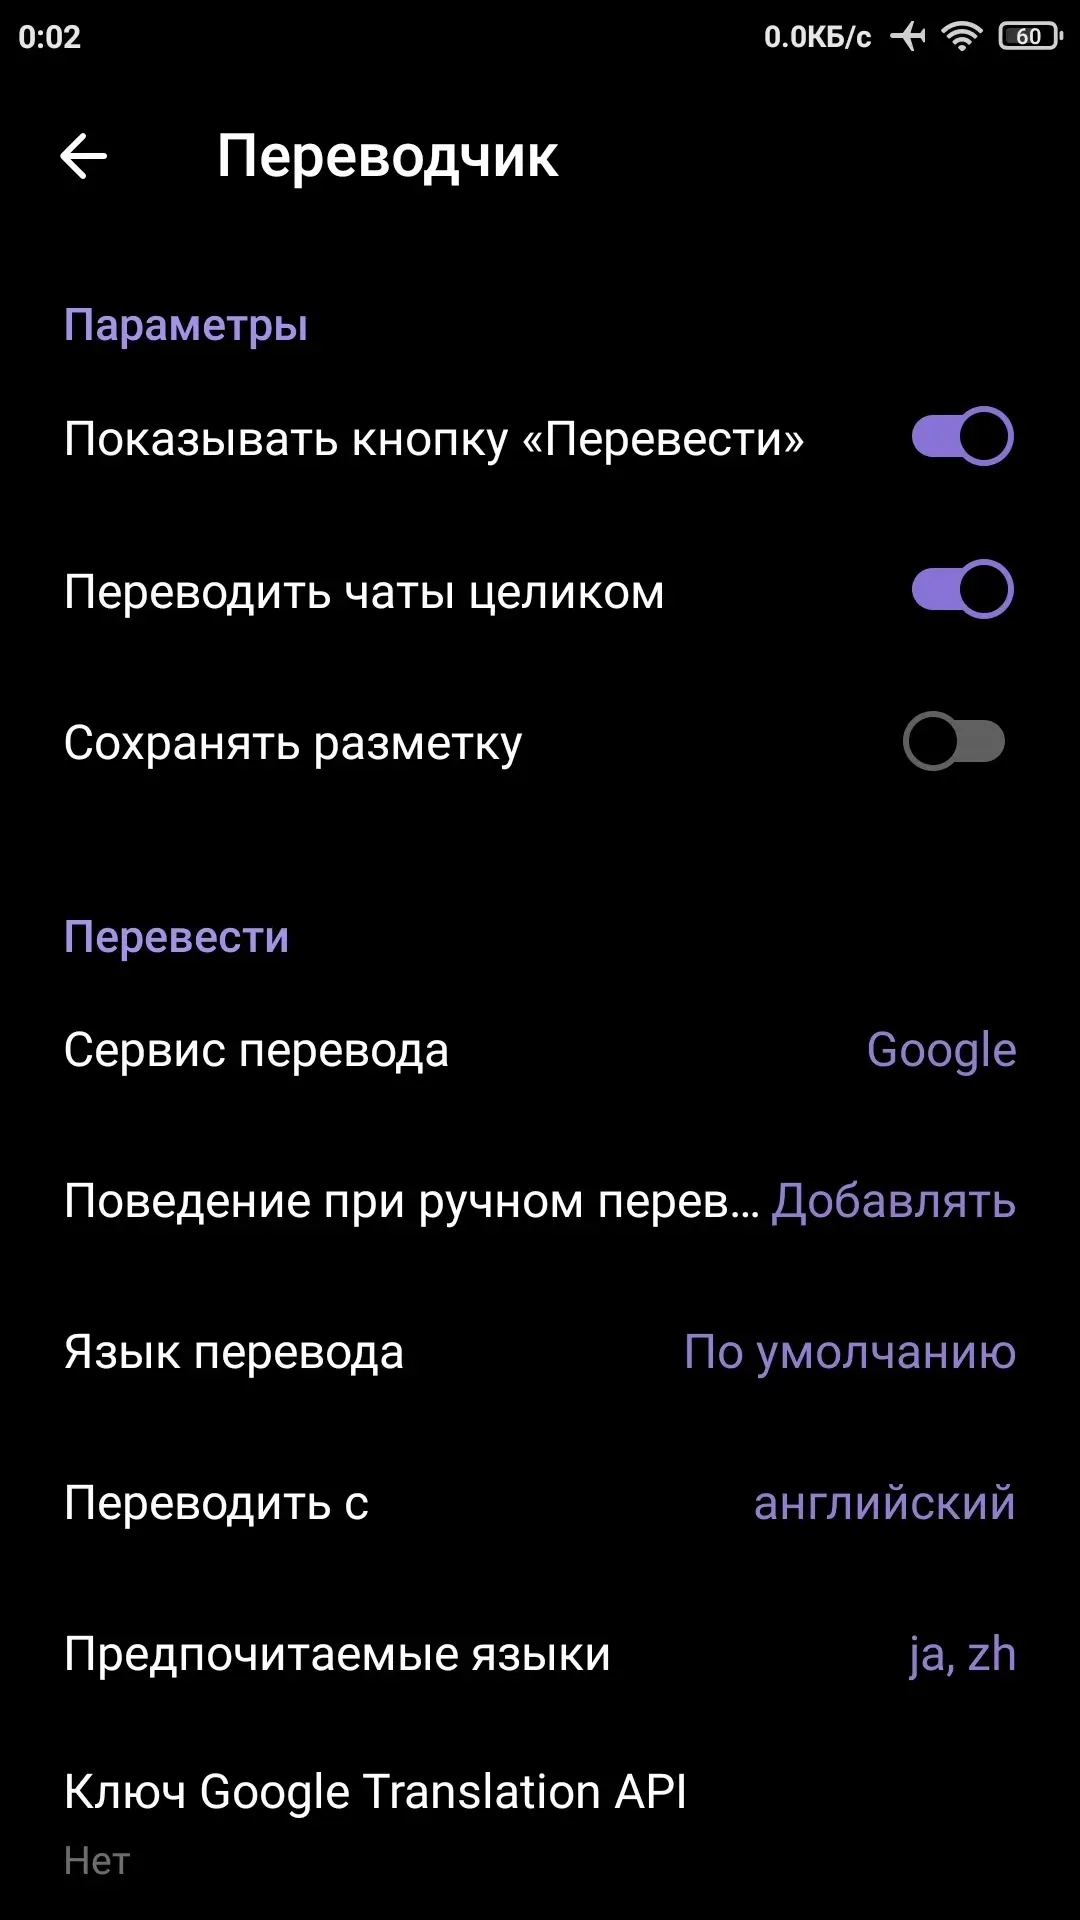
- Выбор предпочтительных языков в селекторе языков перевода;
- Запрос перед отправкой команды боту;
- Запрос перед открытием встроенных ссылок;
- Перевод всей беседы;
- AI-переводчик;
- Microsoft переводчик;
- Центрирование заголовка в чате;
- Настраиваемые элементы выдвижного меню;
- Удаление архивированных чатов из списка диалогов;
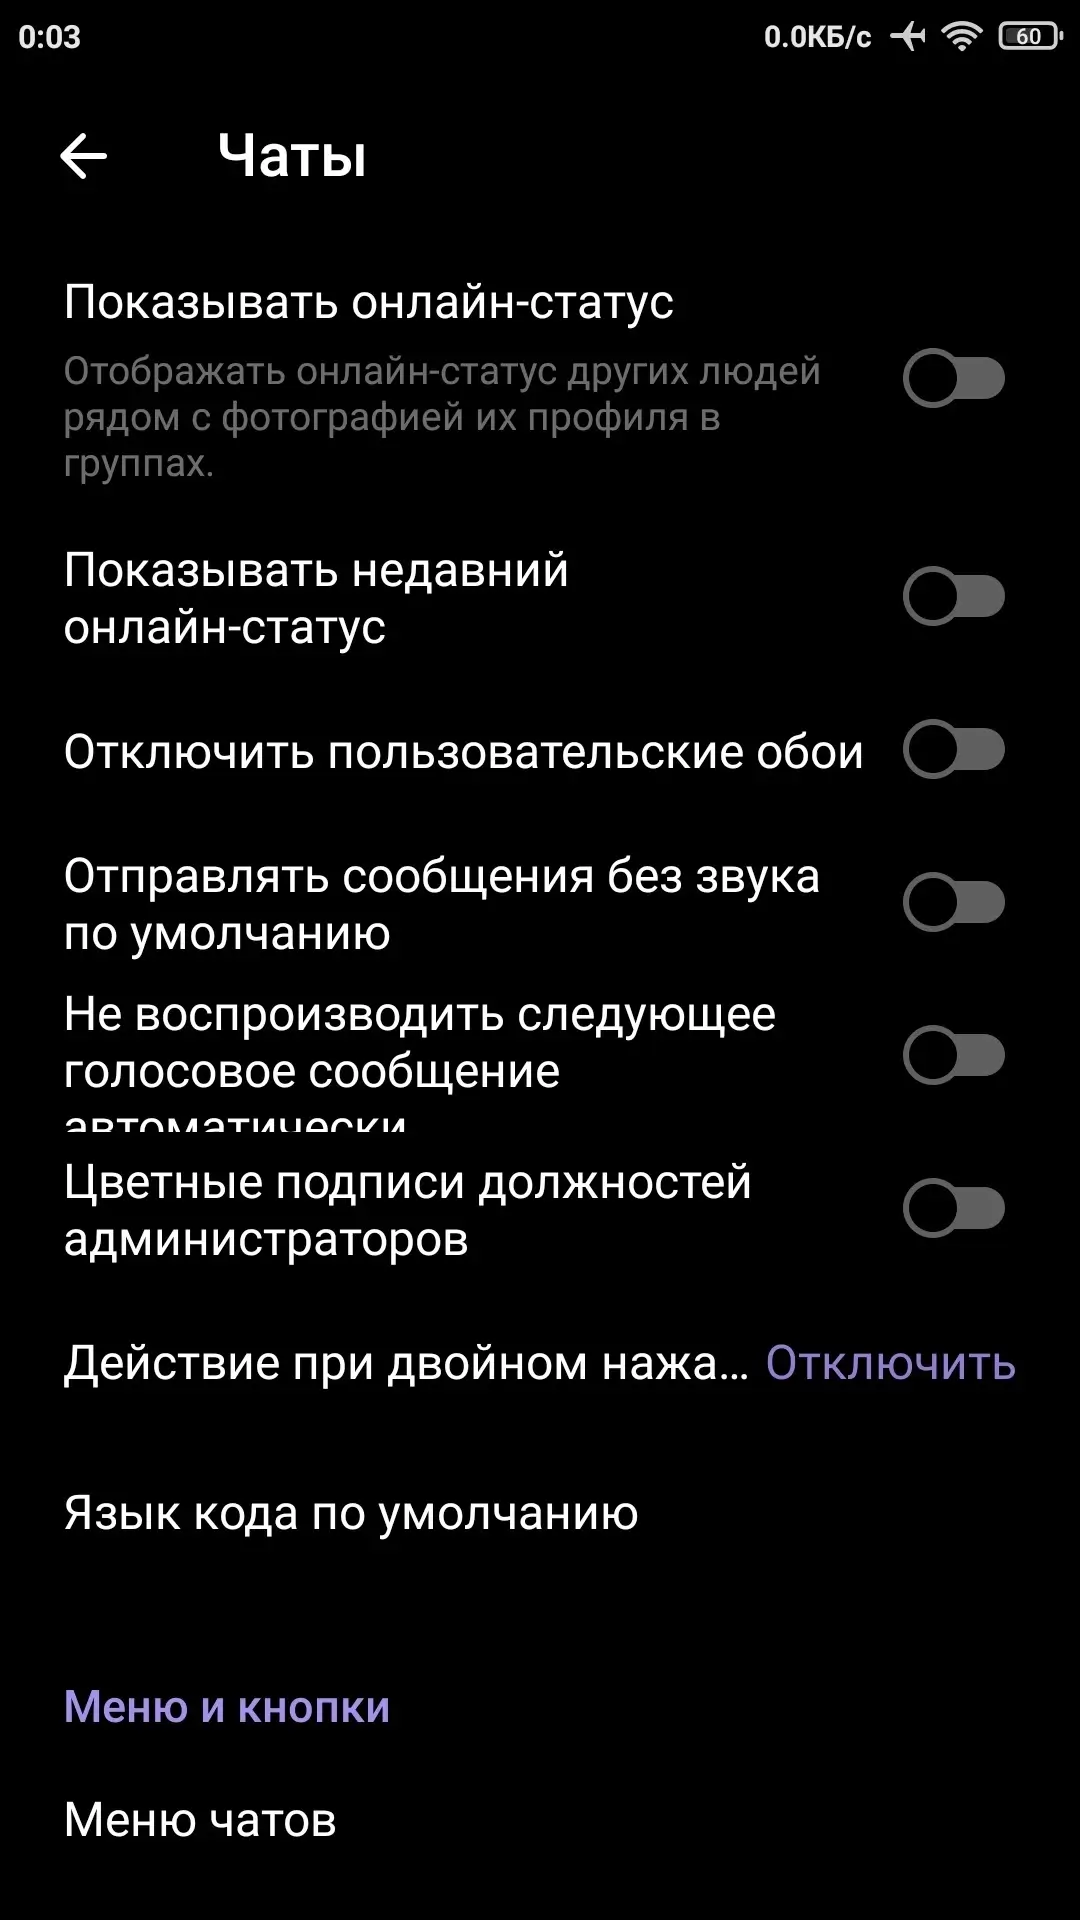
- Использование иконки вместо "удалено" / "изменено";
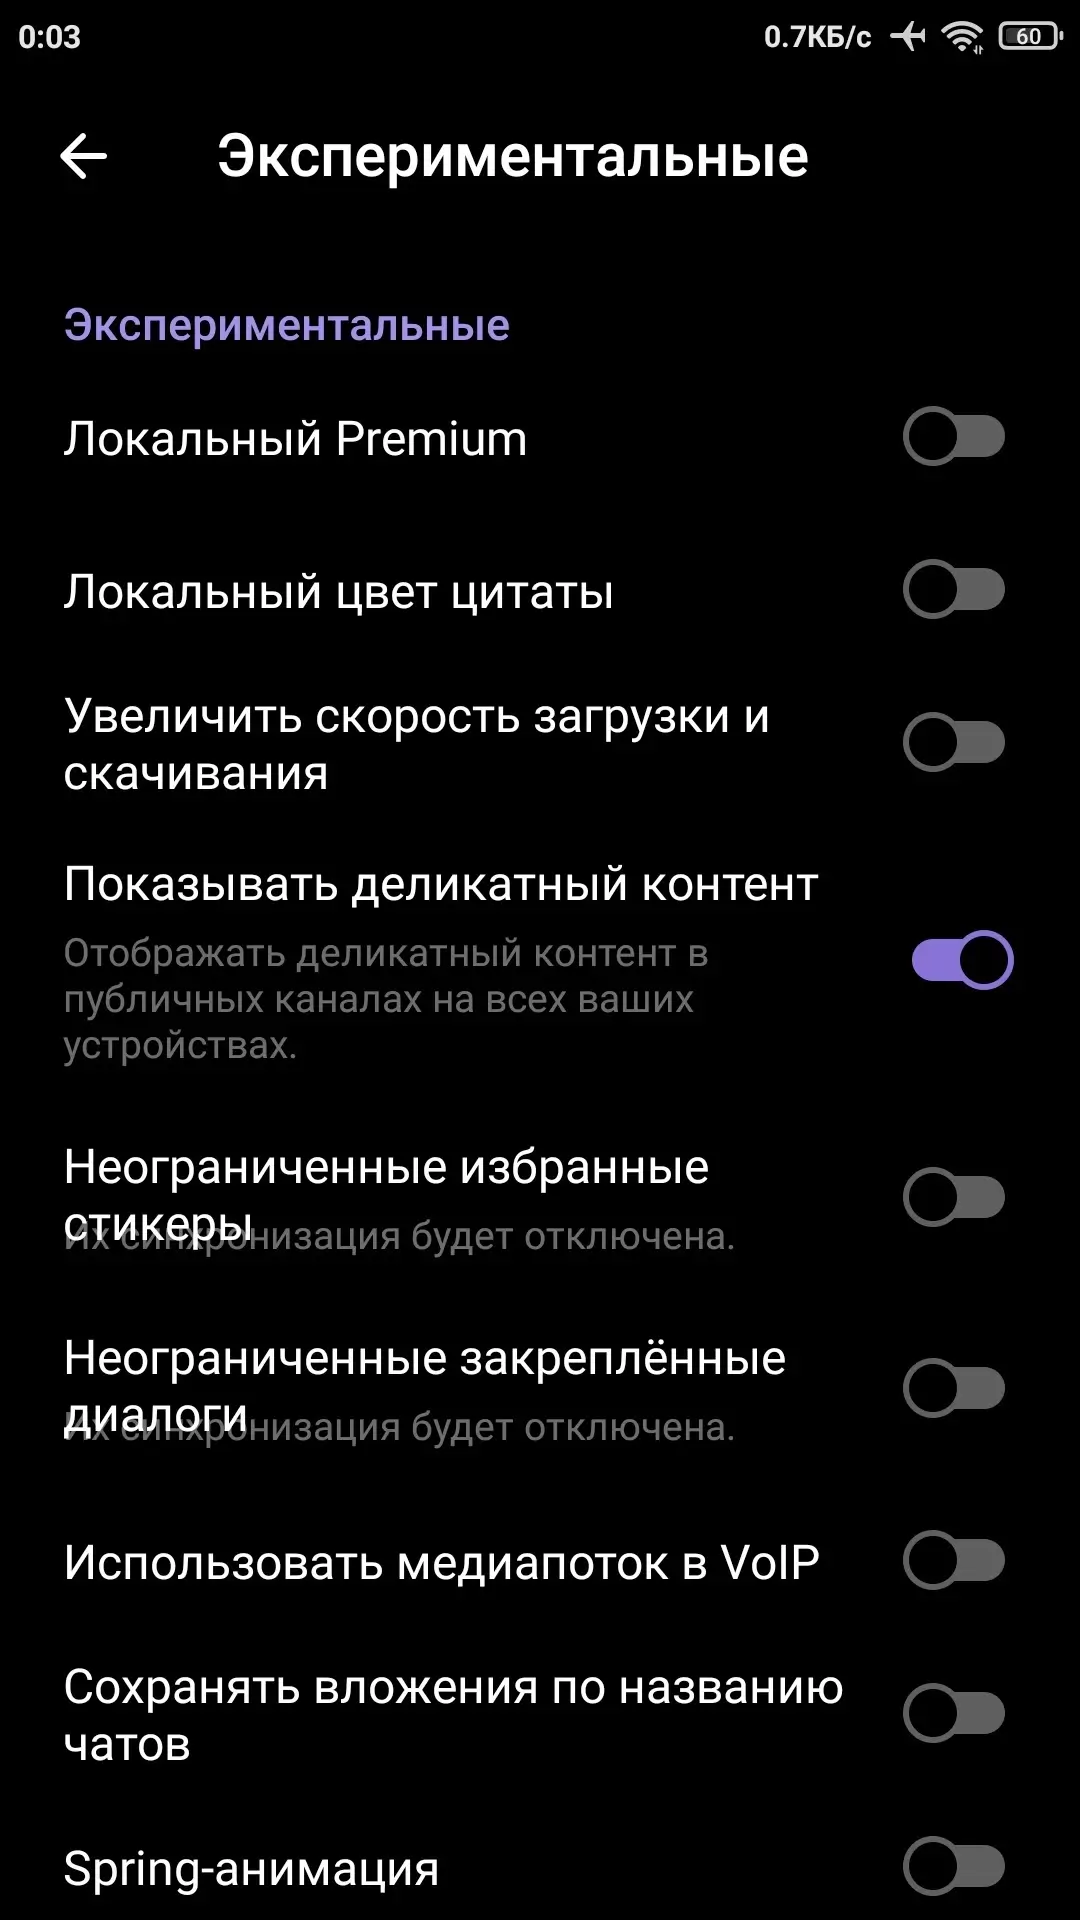
- Сохранение вложений по названию чата;
- Отправление сообщений по умолчанию без звука;
- Использование названий папок в качестве заголовков;
- Анимации с пружинным эффектом;
- Отключение фона сообщений и эмодзи;
- Настраиваемое имя чата.
Источник: GitHub
Nagram X v12.10.0 (1261) (22.08.2026)
apk
71.35 Mb
381
Версия 12.10.0-a6c7d0a (1261)
Архитектуры ARMv7, ARM64, x86, x86_64
OS(MIN) Android 8.1+ (API 27)
VirusTotal
30.08.2026, 23:39
Файл
nagram_x_v12_10_0_a6c7d0a_1261_uni.apk
Имя
Nagram X
Пакет
nu.gpu.nagram
MD5
8e836862fd6d41a3ce2d53fb7d59609c
SHA-1
e368c71c8a7fde8d42ab5631122045a1909dbe52
SHA-256
651db2ae92071f0ee3642f5943f10cb2573a6e1861b652ffe7a8e804cd29d17b
Проверка
Google Play
Подпись
CN=Risin, OU=Unknown, O=Unknown, L=Unknown, ST=Unknown, C=JP
Имя
Risin
Подразделение
Unknown
Организация
Unknown
Локация
Unknown
Регион
Unknown
Страна
JP
MD5
6787d5ff10f15ade88a41a7b0d0aef34
SHA-1
1f956beceb7612451595a18afbbc5e36529bb02d
SHA-256
0d519156e80c918c28c480bfd13f316a3b3bf722db532fab74660ec8e5c506a1
Схема
v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
66