

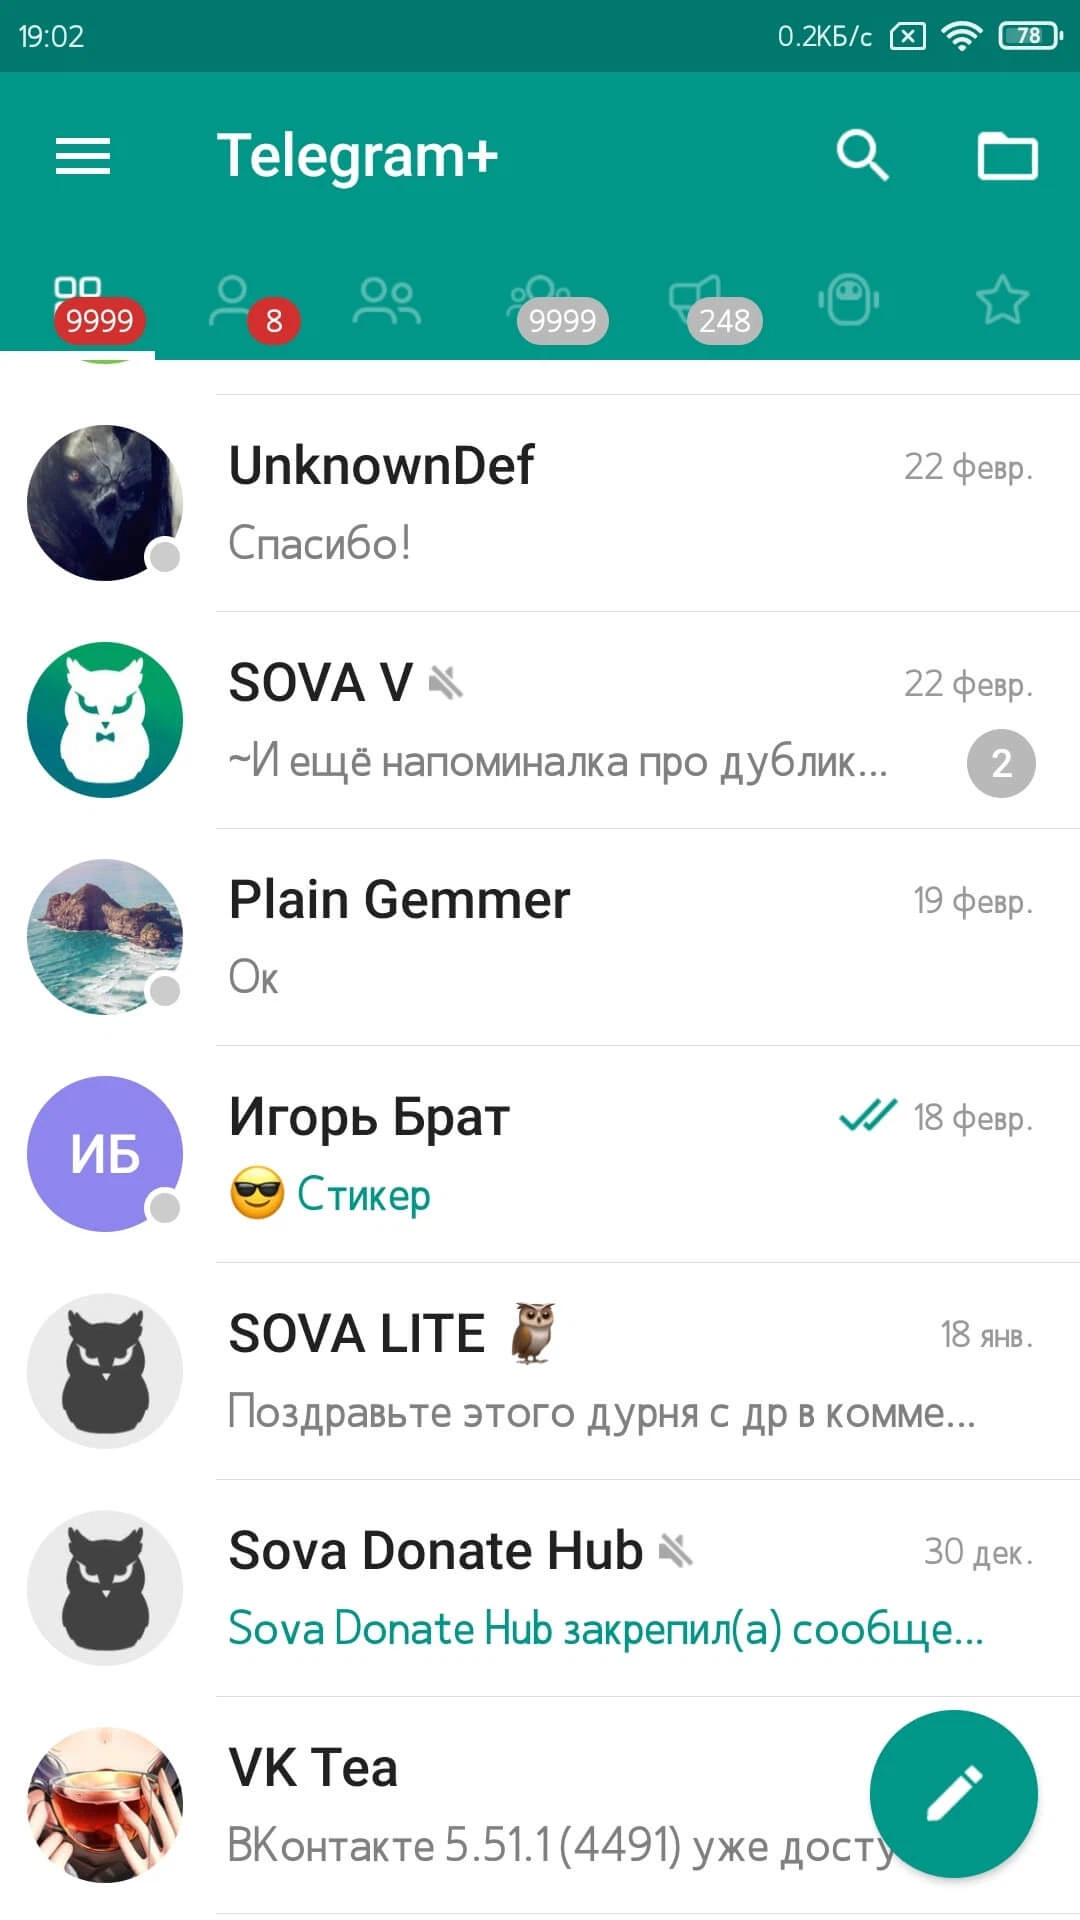
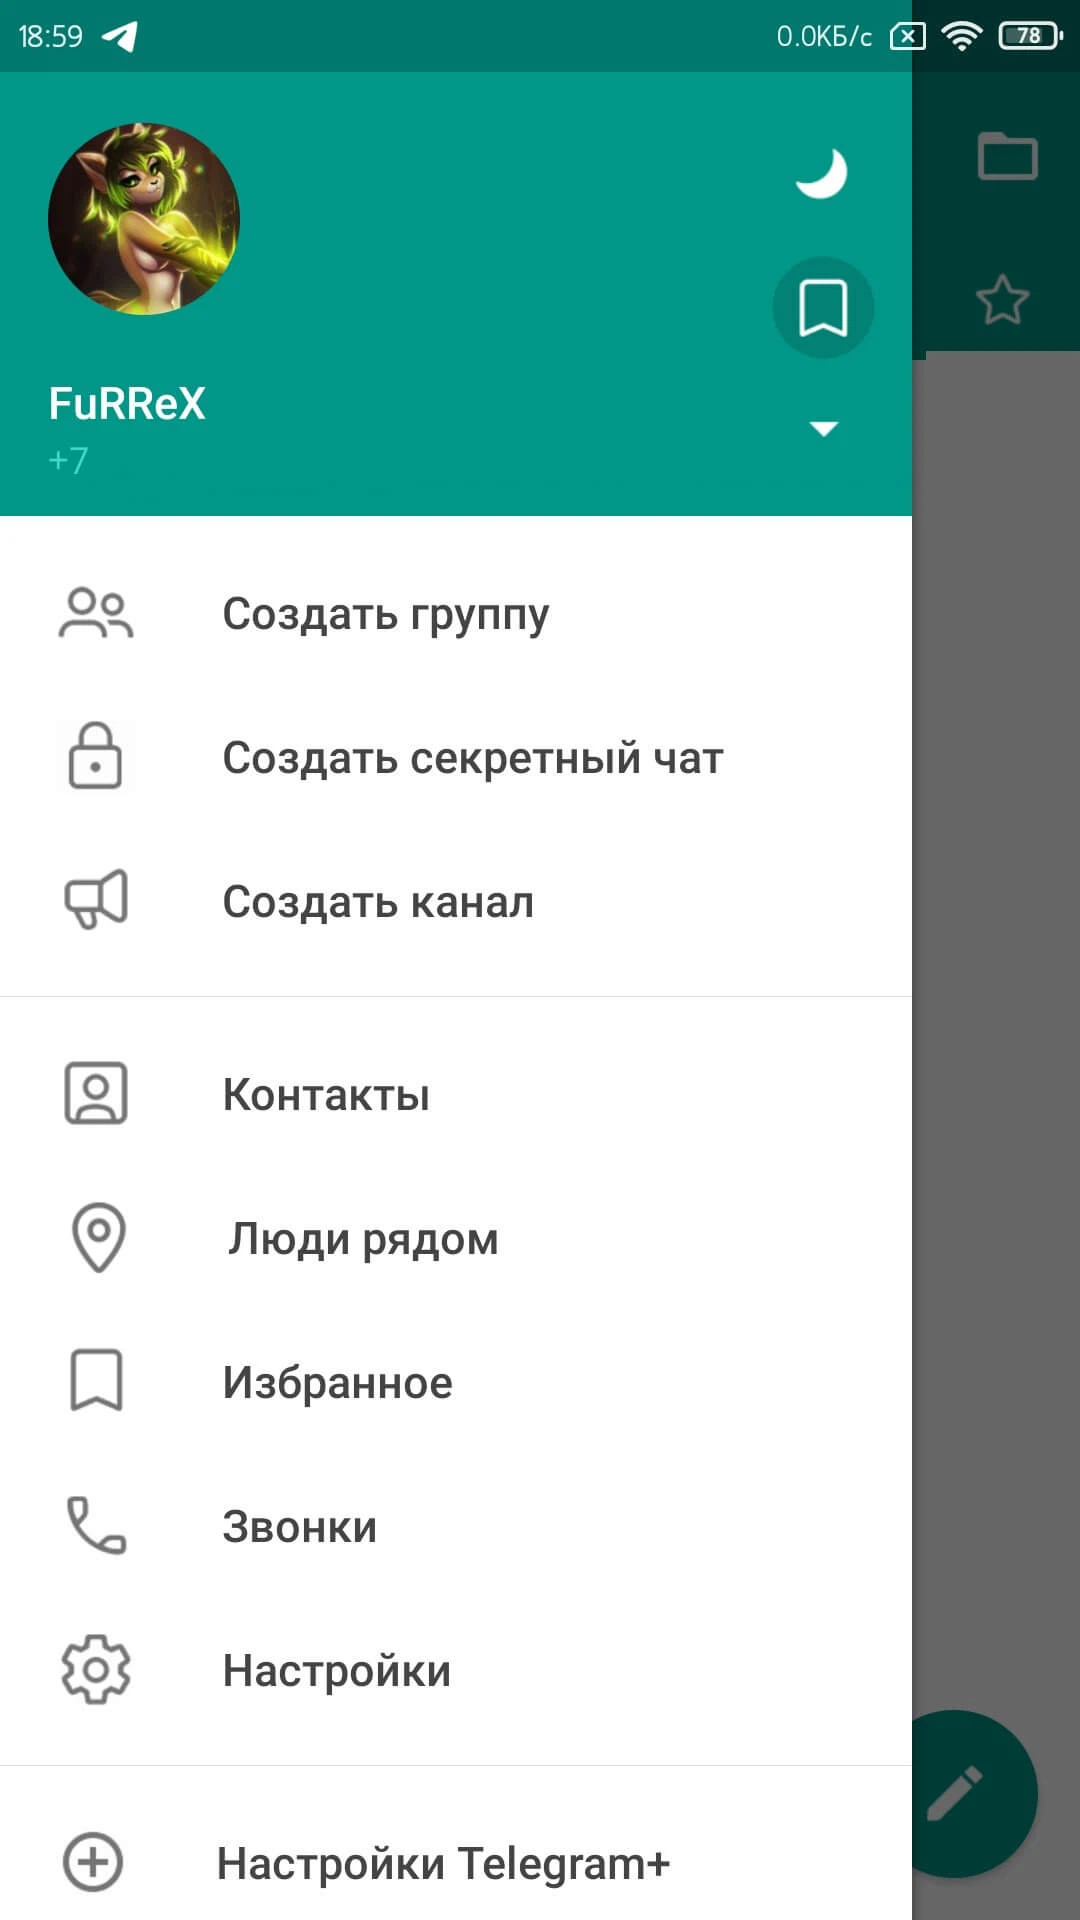
Plus Messenger (MOD Telegram) - Шустрый и неофициальный клиент Telegram для андроид с большим количеством возможностей. Приложение позволит персонализировать интерфейс, эффективно управлять чатами и использовать мультиаккаунт для удобного взаимодействия с разными группами. Увеличенные лимиты закреплённых чатов и любимых стикеров упростят организацию информации. Гибкая настройка уведомлений, а также появление новых способов сортировки значительно улучшат работу с большими объёмами переписки.
Особенности клиента:
- Мультиаккаунт (до 10);
- Отдельные вкладки для чатов;
- Начало видеосъёмки основной камерой;
- Множество опций для настройки вкладок;
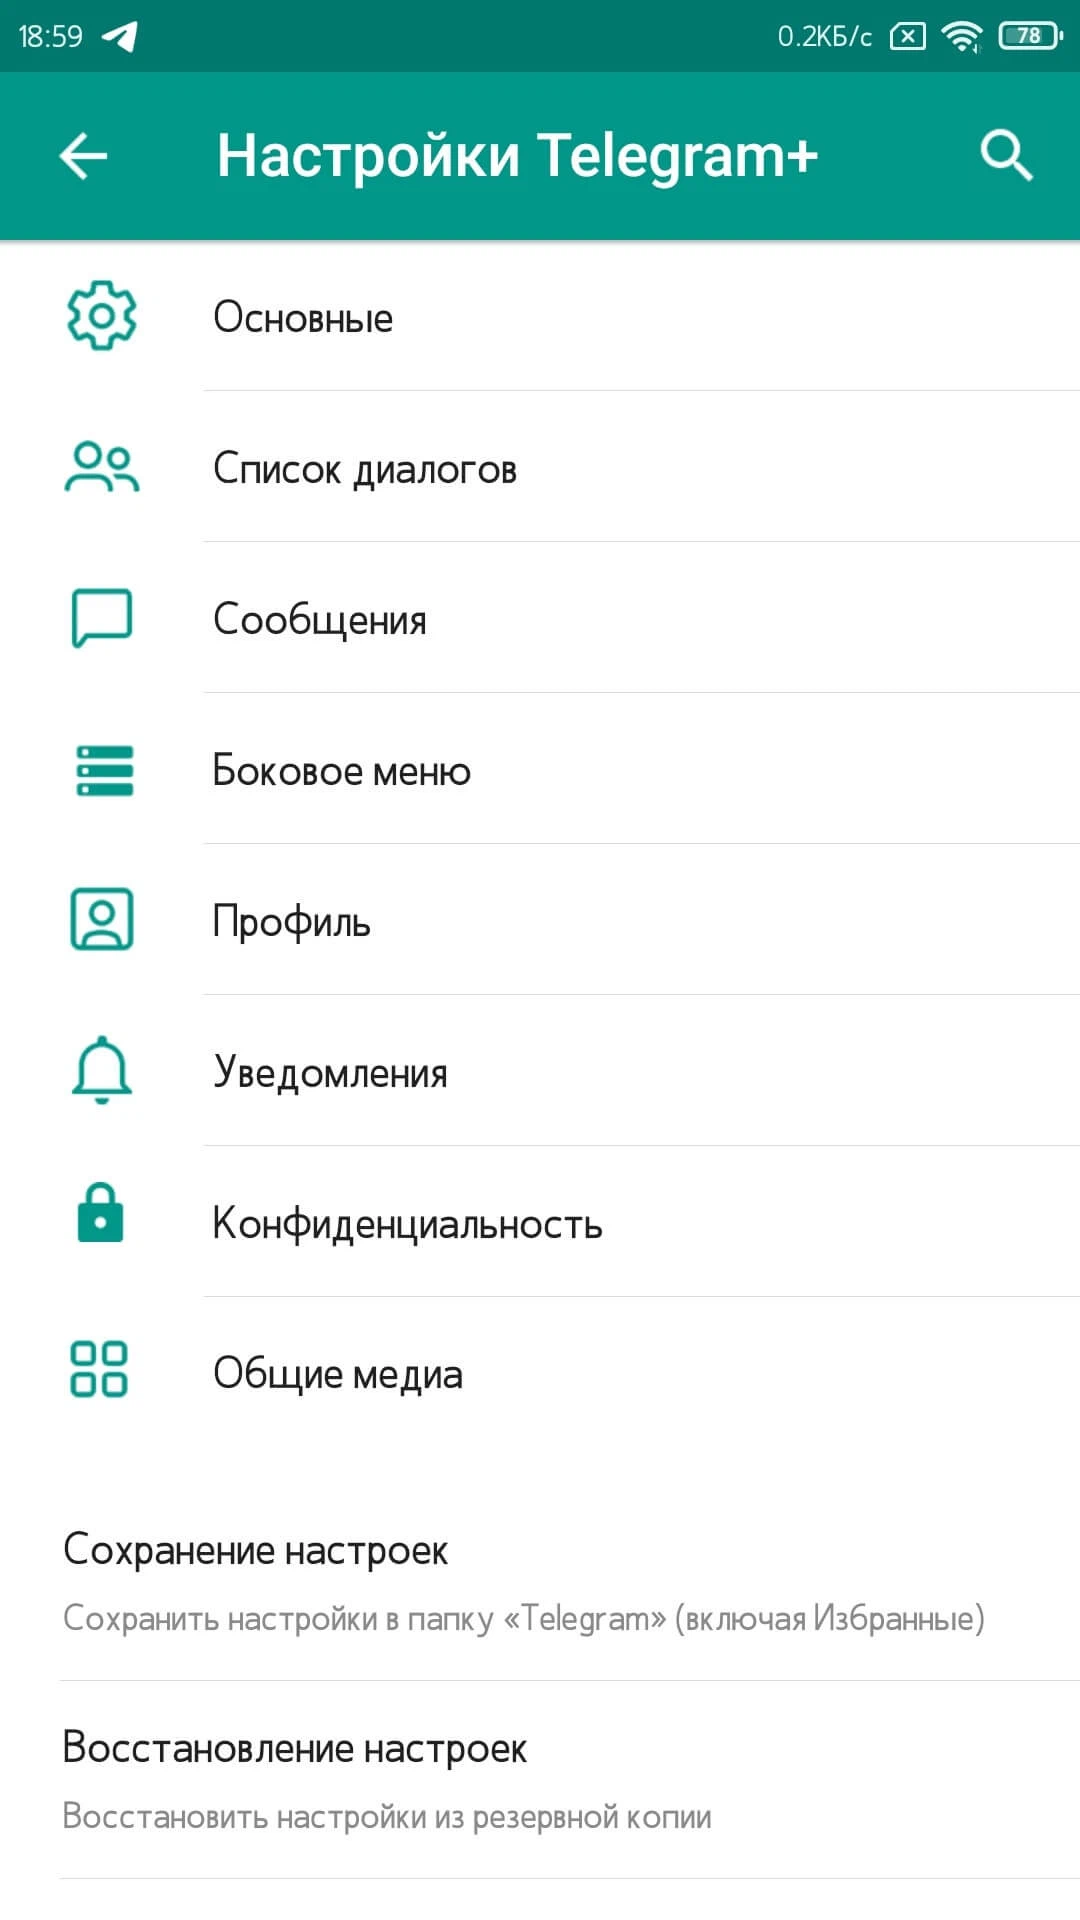
- Сохранение и восстановление настроек Plus;
- Копирование выделенного текстового сообщения;
- Пользовательские сообщения и медиа в групповом чате;
- Отображение юзернейма вместо номера телефона в боковом меню;
- Быстрое переключение между чатами через панель быстрого доступа;
- Всплыващие уведомления, когда пользователи онлайн / прочитал;
- Скрытие номера телефона из бокового меню и настроек;
- Возможность пересылать сообщения без цитирования;
- Сохранение документов с оригинальным именем;
- Более 10 различных пузырей и стилей галочки;
- Управляйте качеством фото перед отправкой;
- Увеличен лимит закреплённых чатов до 100;
- Увеличен лимит любимых стикеров до 20;
- Различные методы сортировки чатов;
- Использование шрифта устройства;
- Использование смайлов системы.
Особенности модификации (MOD) (от EgorKon):
- Название Telegram+;
- Иконки от Telegram;
- Убрано ограничение на фото / видео с таймером;
- Снята защита от копирования (без возможности пересылки);
- Скрыт спонсор прокси (требуется перезагрузка);
- Классический тёмно-синий Splash;
- Удалена вся реклама Telegram;
- Убран запрет на скриншоты;
- Рабочая геопозиция (карта);
- Оригинальная подпись изменена.
Особенности модификации (MOD TeleVip) (от EgorKon):
- Модуль TeleVip + все функции оригинального мода;
- Локальный Telegram Premium;
- Требуется: Android 9.0+;
- Режим призрака;
- Сохранение удалённых сообщений;
- Возможность скрыть статус «Печатает...»;
- Возможность скрыть просмотр историй;
- Возможность скрыть номер телефона (требуется перезагрузка);
- Возможность скрыть статус «В сети» (требуется перезагрузка);
- Возможность отключить истории (требуется перезагрузка);
- Помечать прочитанным после отправки или реакции;
- Сохранение истории изменения сообщений;
- Запретить удаление секретных медиа;
- Ускорена загрузка и выгрузка;
- Отображение ID сообщения;
- Сохранение секретных медиа;
- Разрешено сохранение историй;
- Возможность скрыть закреплённые сообщения;
- Возможность отключить свайп назад в каналах;
- Возможность отключить свайп назад в профилях;
- Возможность снять запрет на копирование;
- Отключение округления чисел: 5.3K → 5300.
Plus Messenger v12.10.1.0 (MOD)
apk
64.34 Mb
131
Версия 12.10.1.0 (99999)
Архитектуры ARMv7, ARM64
OS(MIN) Android 5.0+ (API 21)
VirusTotal
30.08.2026, 22:11
Файл
tg_plus_v12_10_1_0_b22498_mod_dark.apk
Имя
Telegram+
Пакет
org.telegram.plus
MD5
1f8c6651b23dc257025fd1f3be12c2d8
SHA-1
c5ba0fcfcbf7a2a0975ef6cc784b3d29098f0cce
SHA-256
5a5dda4f812178d4794ee352a537717b12d80ace5fb5cf651b64ad42b84e9074
Проверка
Google Play
Подпись
EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US
Имя
Android
Подразделение
Android
Организация
Android
Локация
Mountain View
Регион
California
Страна
US
E-Mail
android@android.com
Действует от
29.02.2008 04:33:46 MSK
Действует до
17.07.2035 04:33:46 MSK
MD5
e89b158e4bcf988ebd09eb83f5378e87
SHA-1
61ed377e85d386a8dfee6b864bd85b0bfaa5af81
SHA-256
a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc
Серийник
936eacbe07f201df
Схема
v1 + v2 + v3
Ключ
TestKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
61
Plus Messenger v12.10.1.0 (3.6.2) (MOD) (TeleVip)
apk
73.1 Mb
58
Версия 12.10.1.0 (99999)
Архитектуры ARMv7, ARM64
OS(MIN) Android 9.0+ (API 28)
VirusTotal
30.08.2026, 22:18
Файл
tg_plus_v12_10_1_0_b22498_mod_dark_vip_3_6_2.apk
Имя
Telegram+
Пакет
org.telegram.plus
MD5
7cab1e603462a835036772d06f0ed25b
SHA-1
78b12db1456a065059538546d2c3815e29d50021
SHA-256
d5471c1a057482cd09b1813786b75f2f34526db4824e8a284bffe3b5646ddec0
Проверка
Google Play
Подпись
EMAILADDRESS=android@android.com, CN=Android, OU=Android, O=Android, L=Mountain View, ST=California, C=US
Имя
Android
Подразделение
Android
Организация
Android
Локация
Mountain View
Регион
California
Страна
US
E-Mail
android@android.com
Действует от
29.02.2008 04:33:46 MSK
Действует до
17.07.2035 04:33:46 MSK
MD5
e89b158e4bcf988ebd09eb83f5378e87
SHA-1
61ed377e85d386a8dfee6b864bd85b0bfaa5af81
SHA-256
a40da80a59d170caa950cf15c18c454d47a39b26989d8b640ecd745ba71bf5dc
Серийник
936eacbe07f201df
Схема
v3
Ключ
TestKey
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
51