

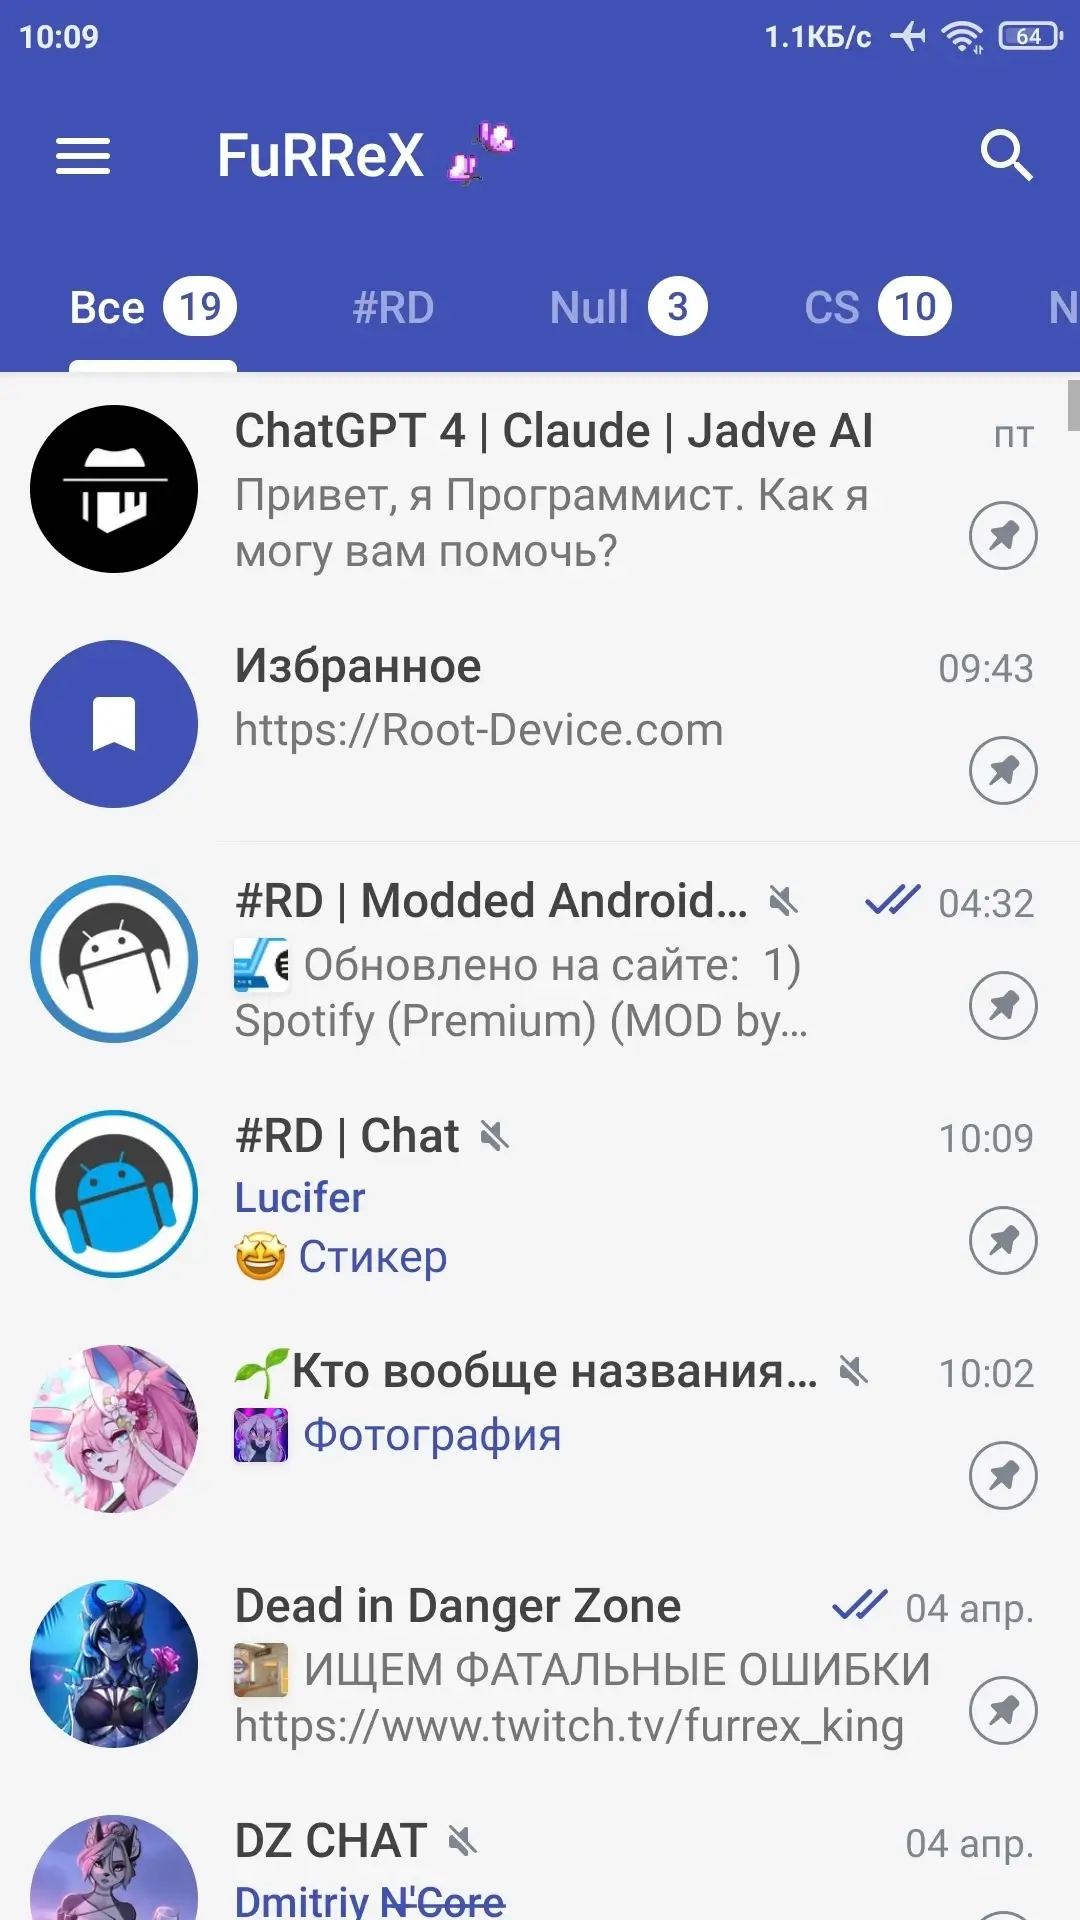
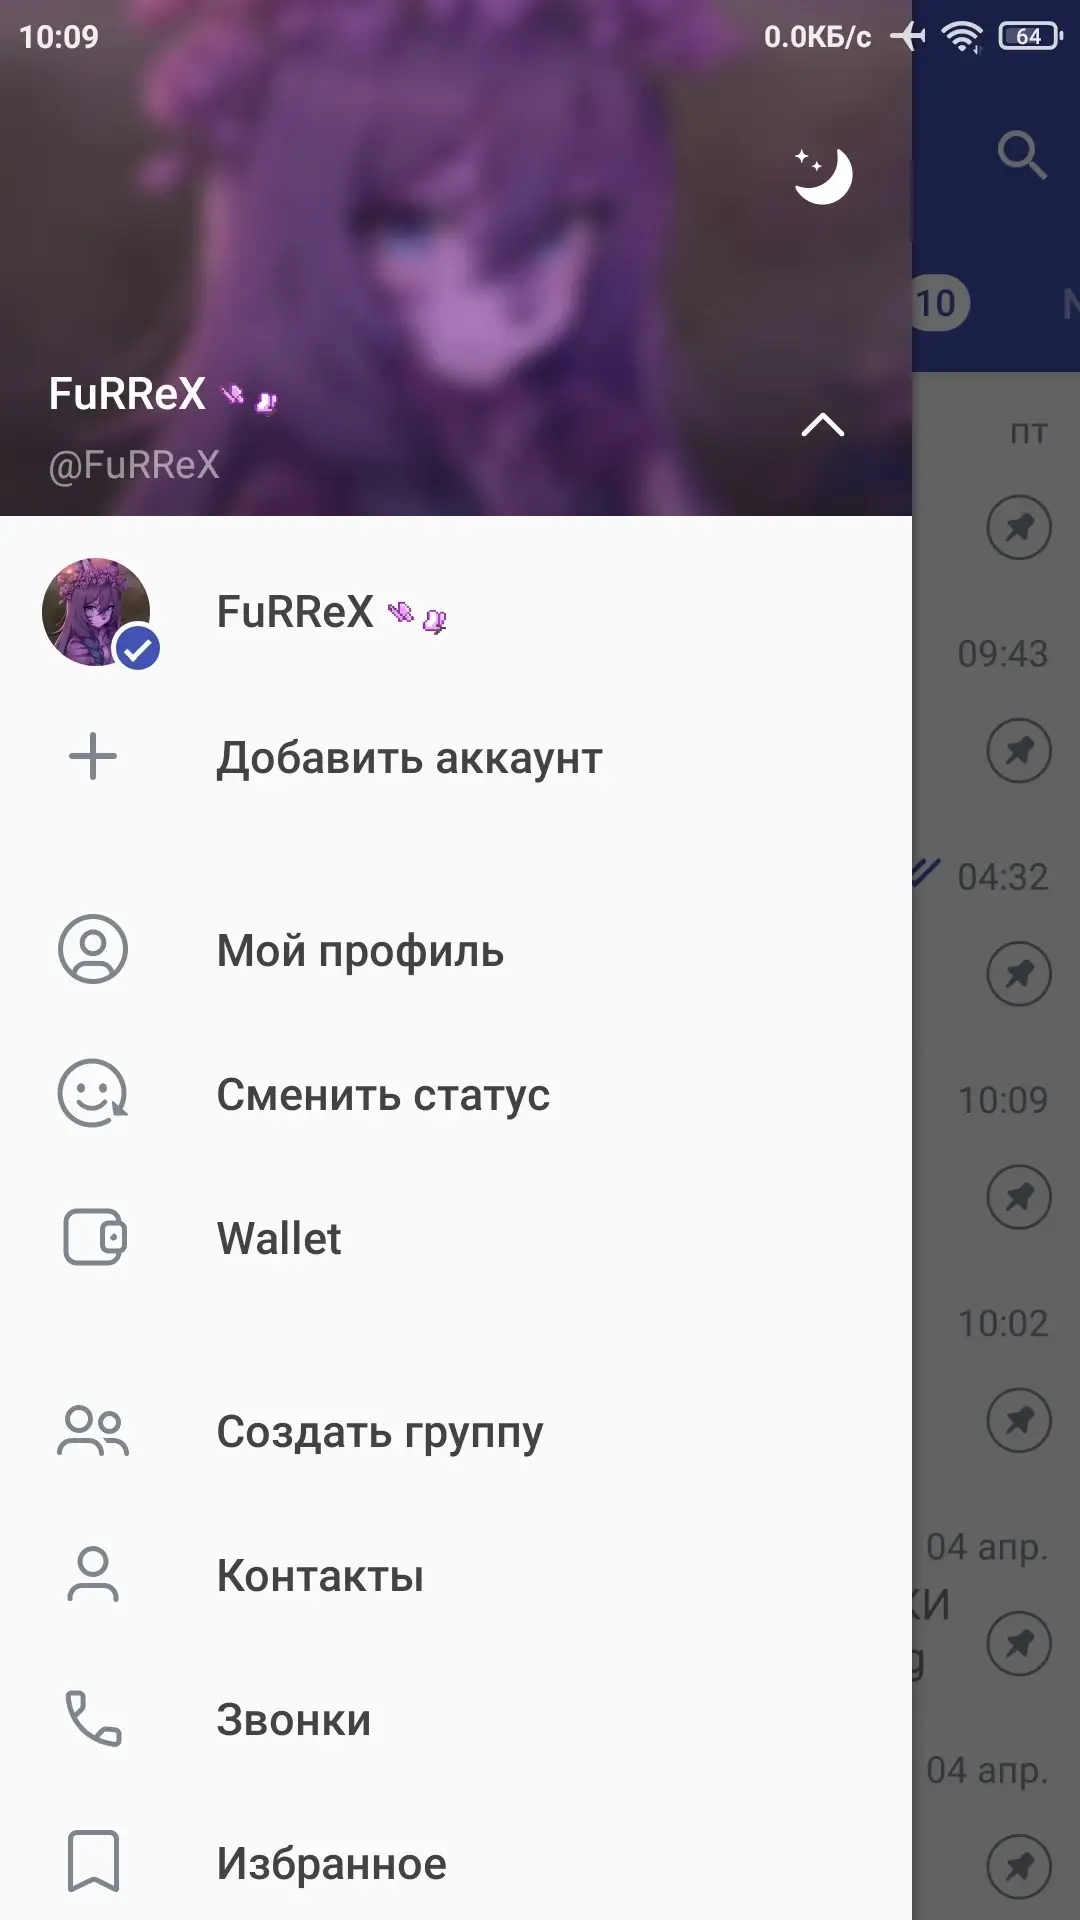
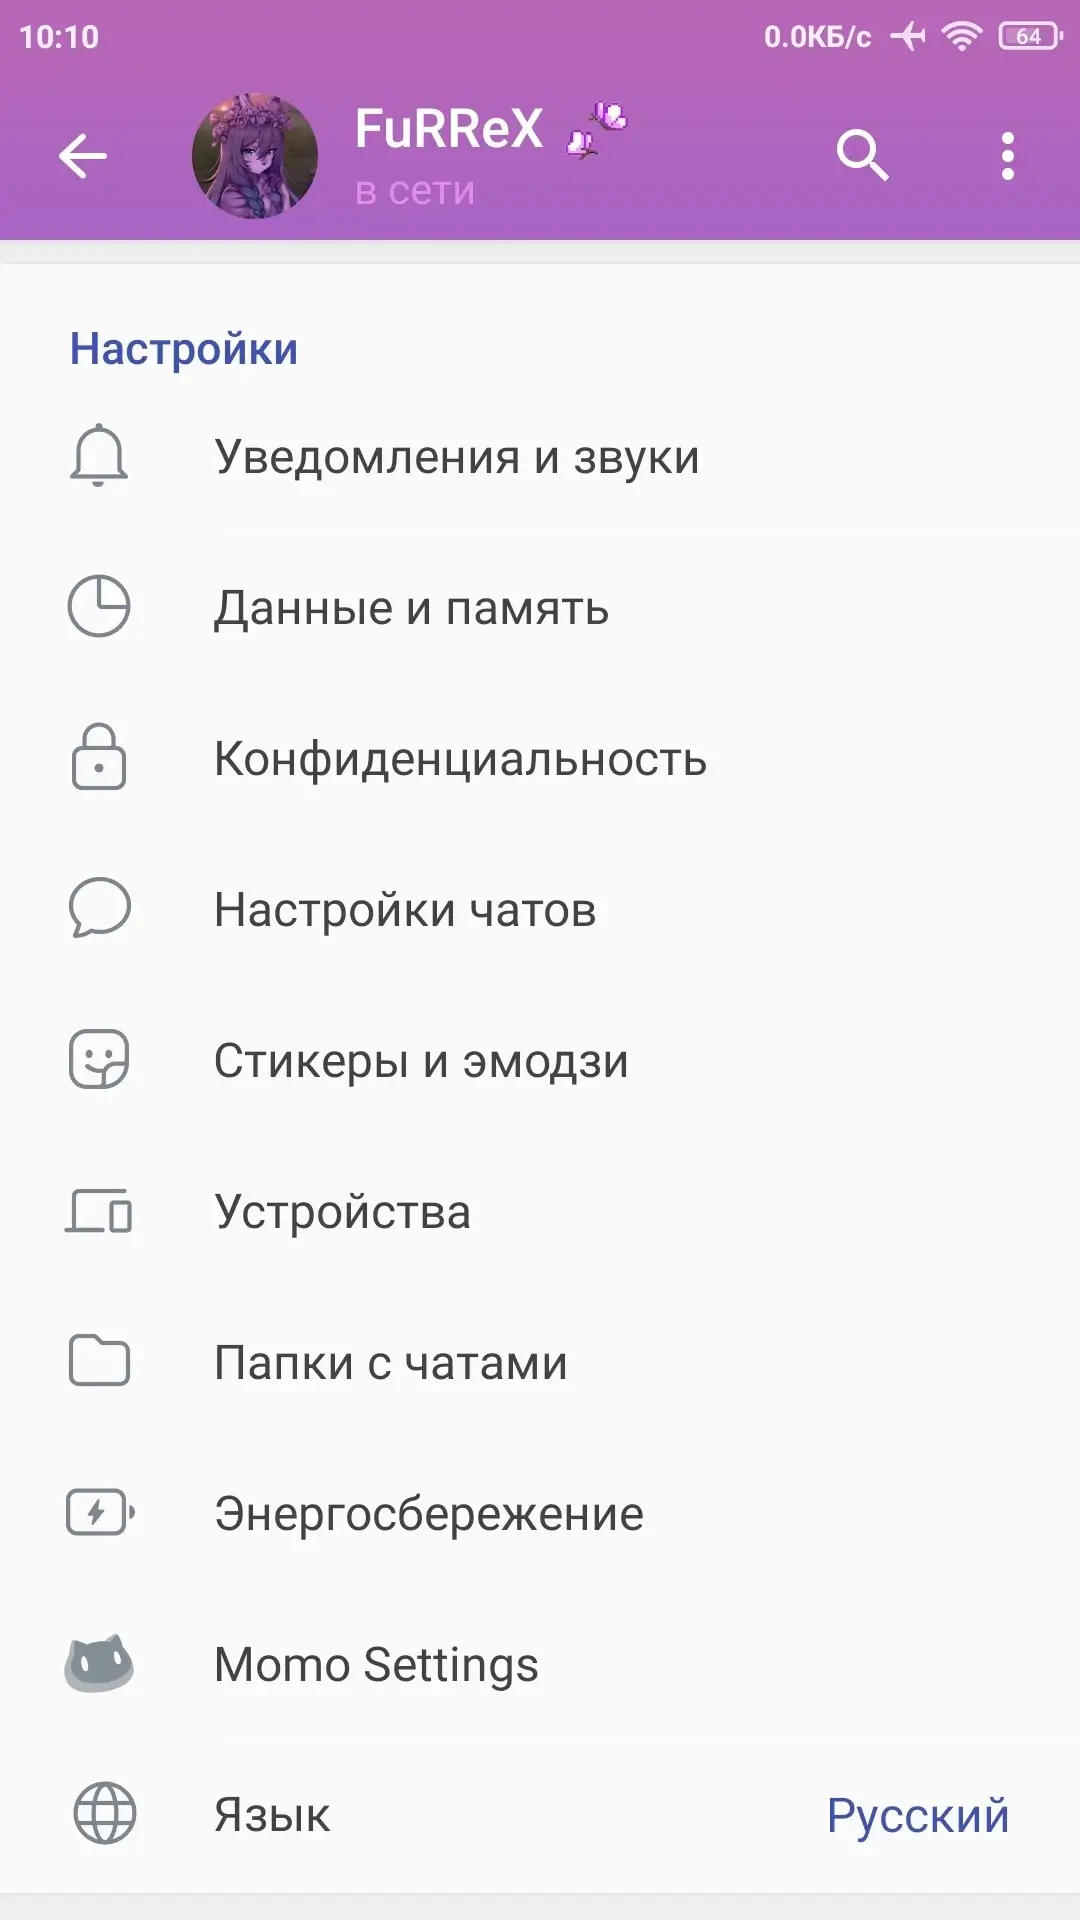
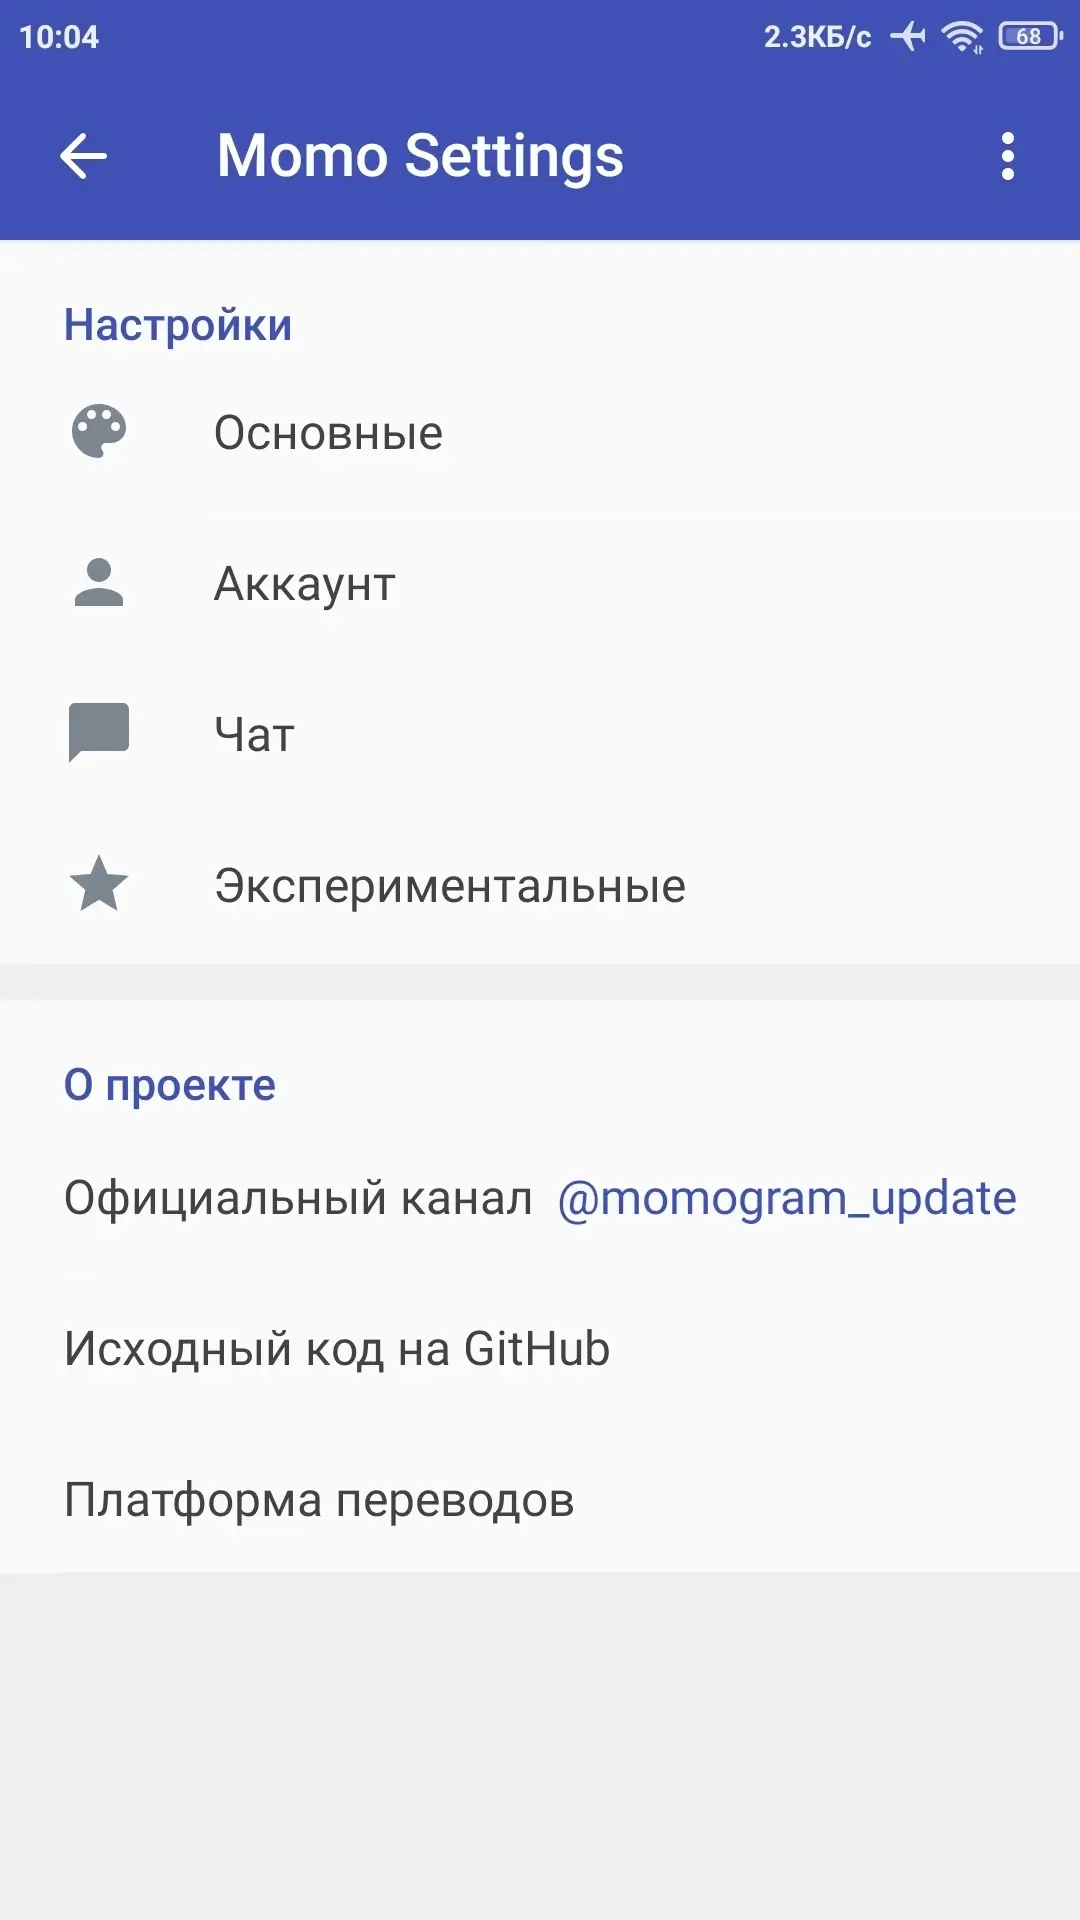
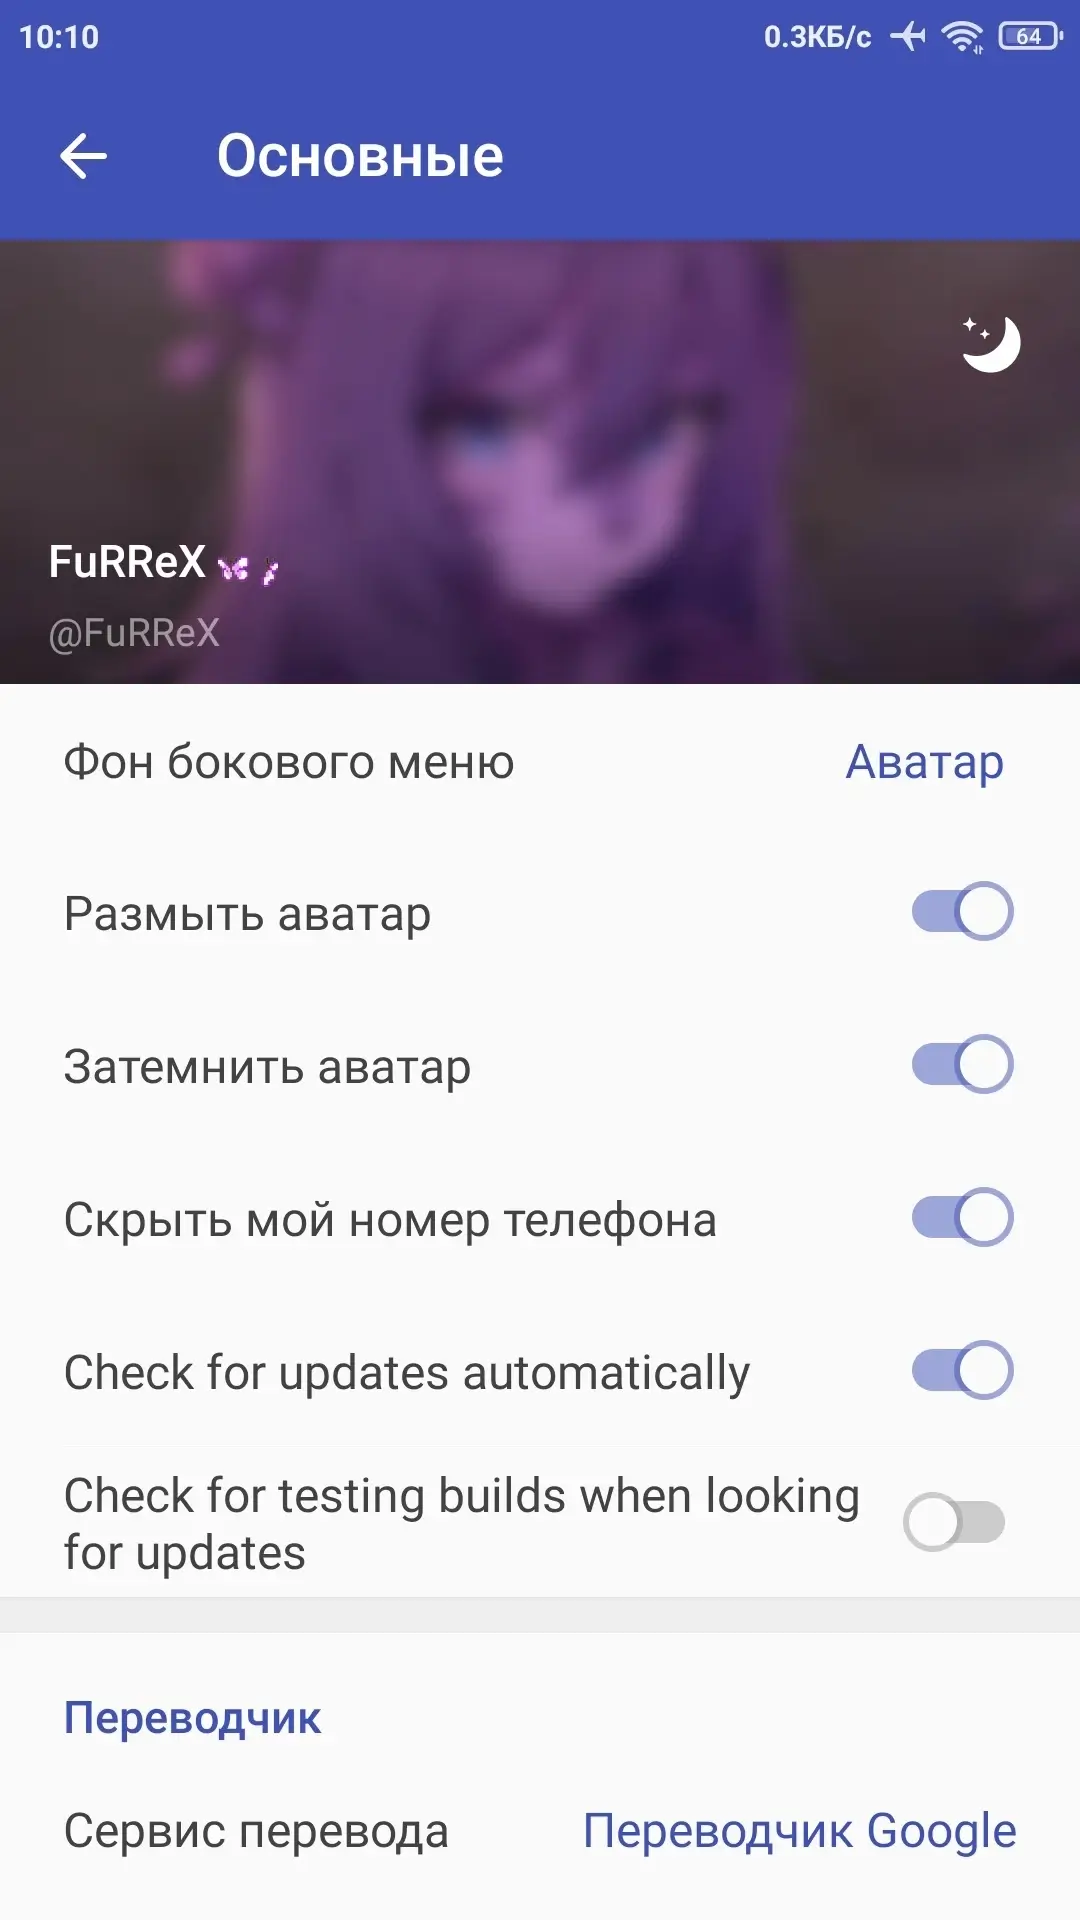
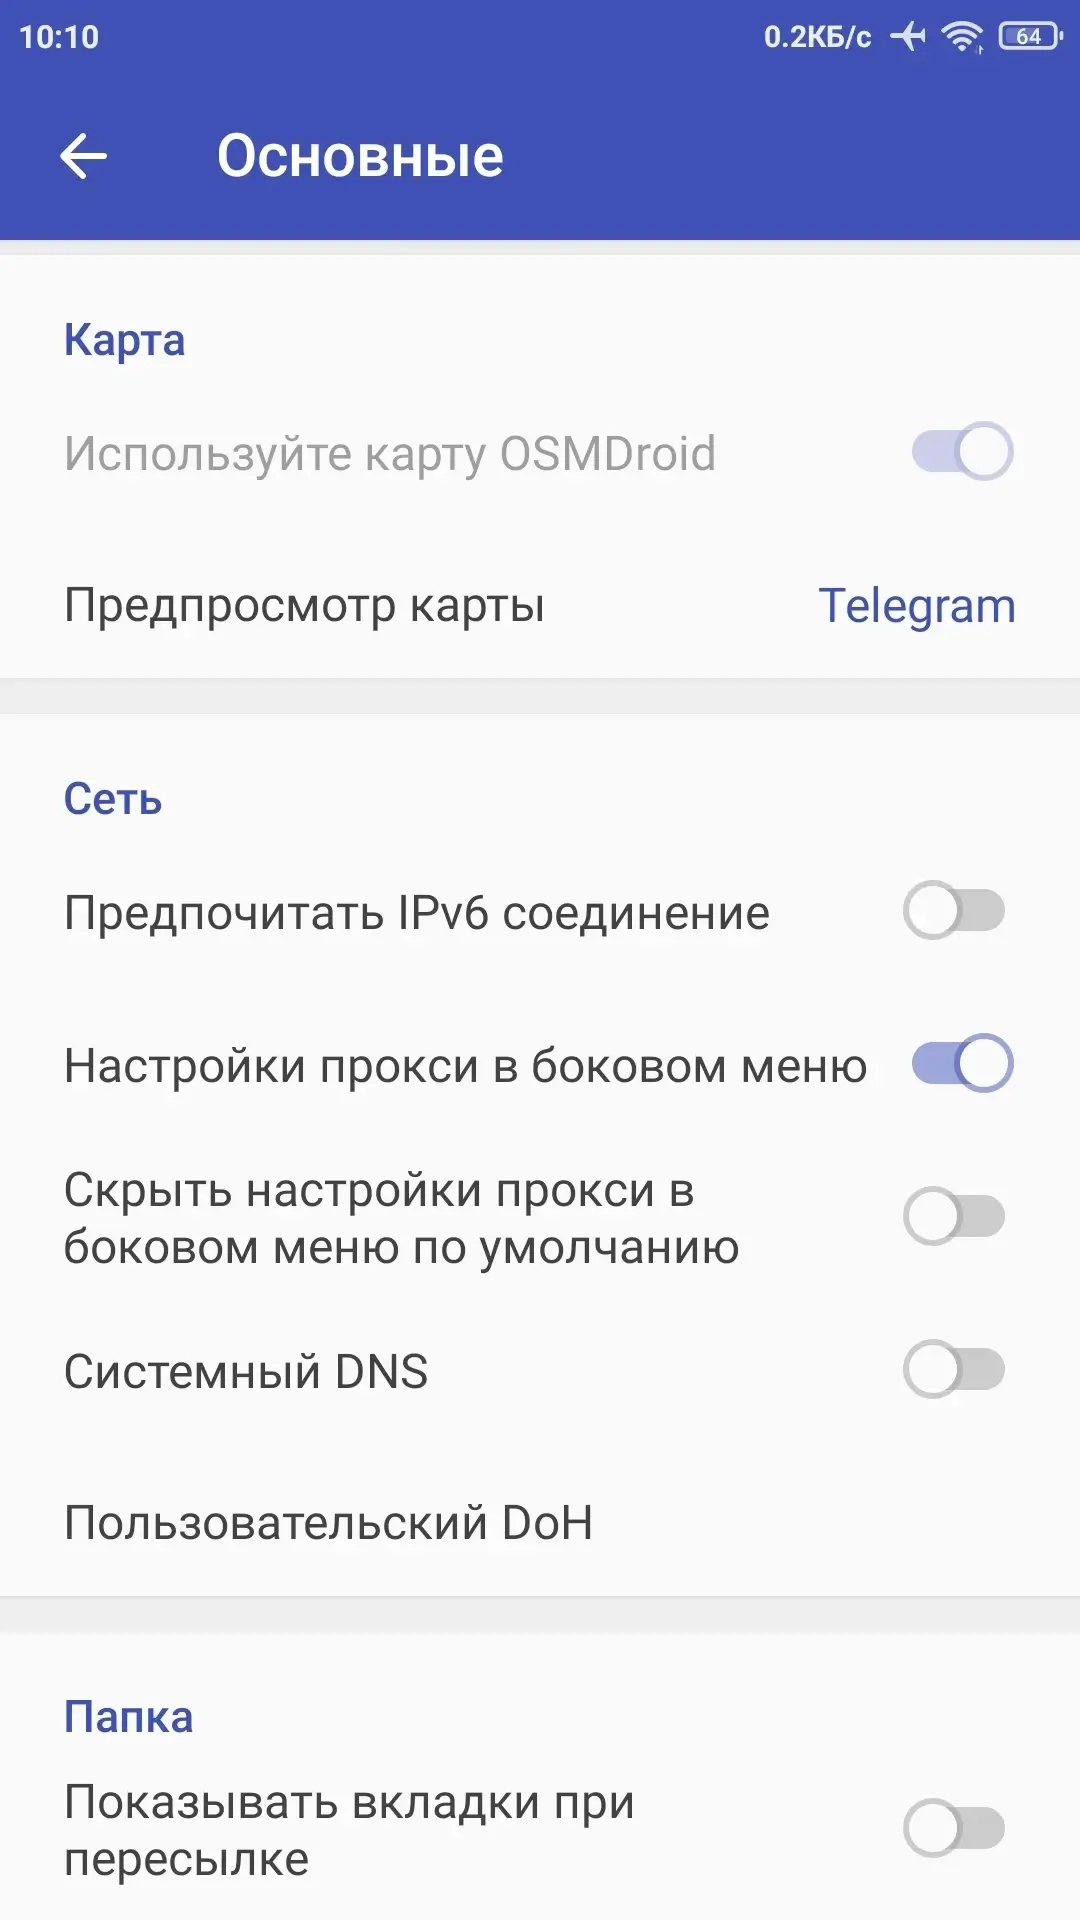
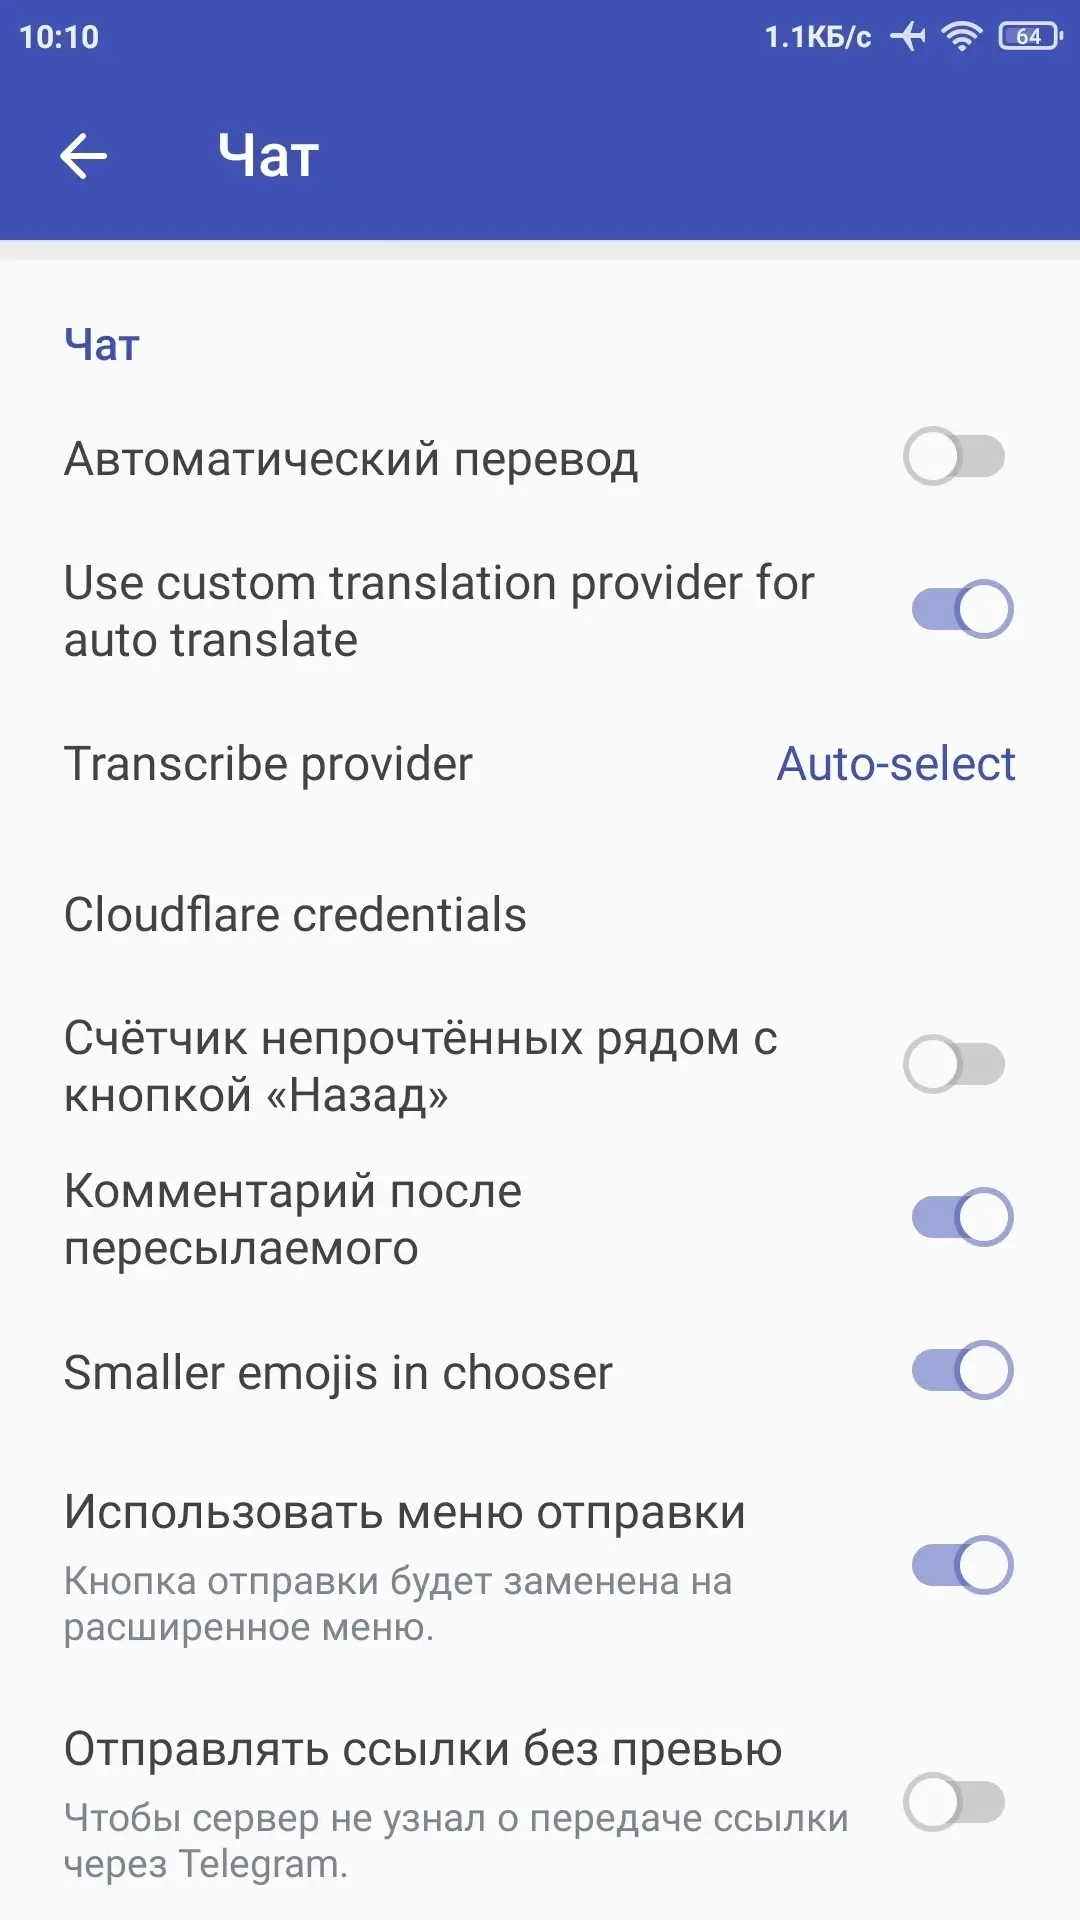
Momogram (MOD Telegram) - Духовный наследник оригинального NekoX (Nekogram X) с новыми уникальными функциями. Ранее этот форк был известен как "NekoX-Ghetto Edition". Мод представляет собой многофункциональный сторонний клиент для Telegram, который стремится стать достойным преемником оригинального NekoX. Он предлагает расширенные настройки и дополнительные функции для улучшения вашего пользовательского опыта в Telegram.
Особенности модификации:
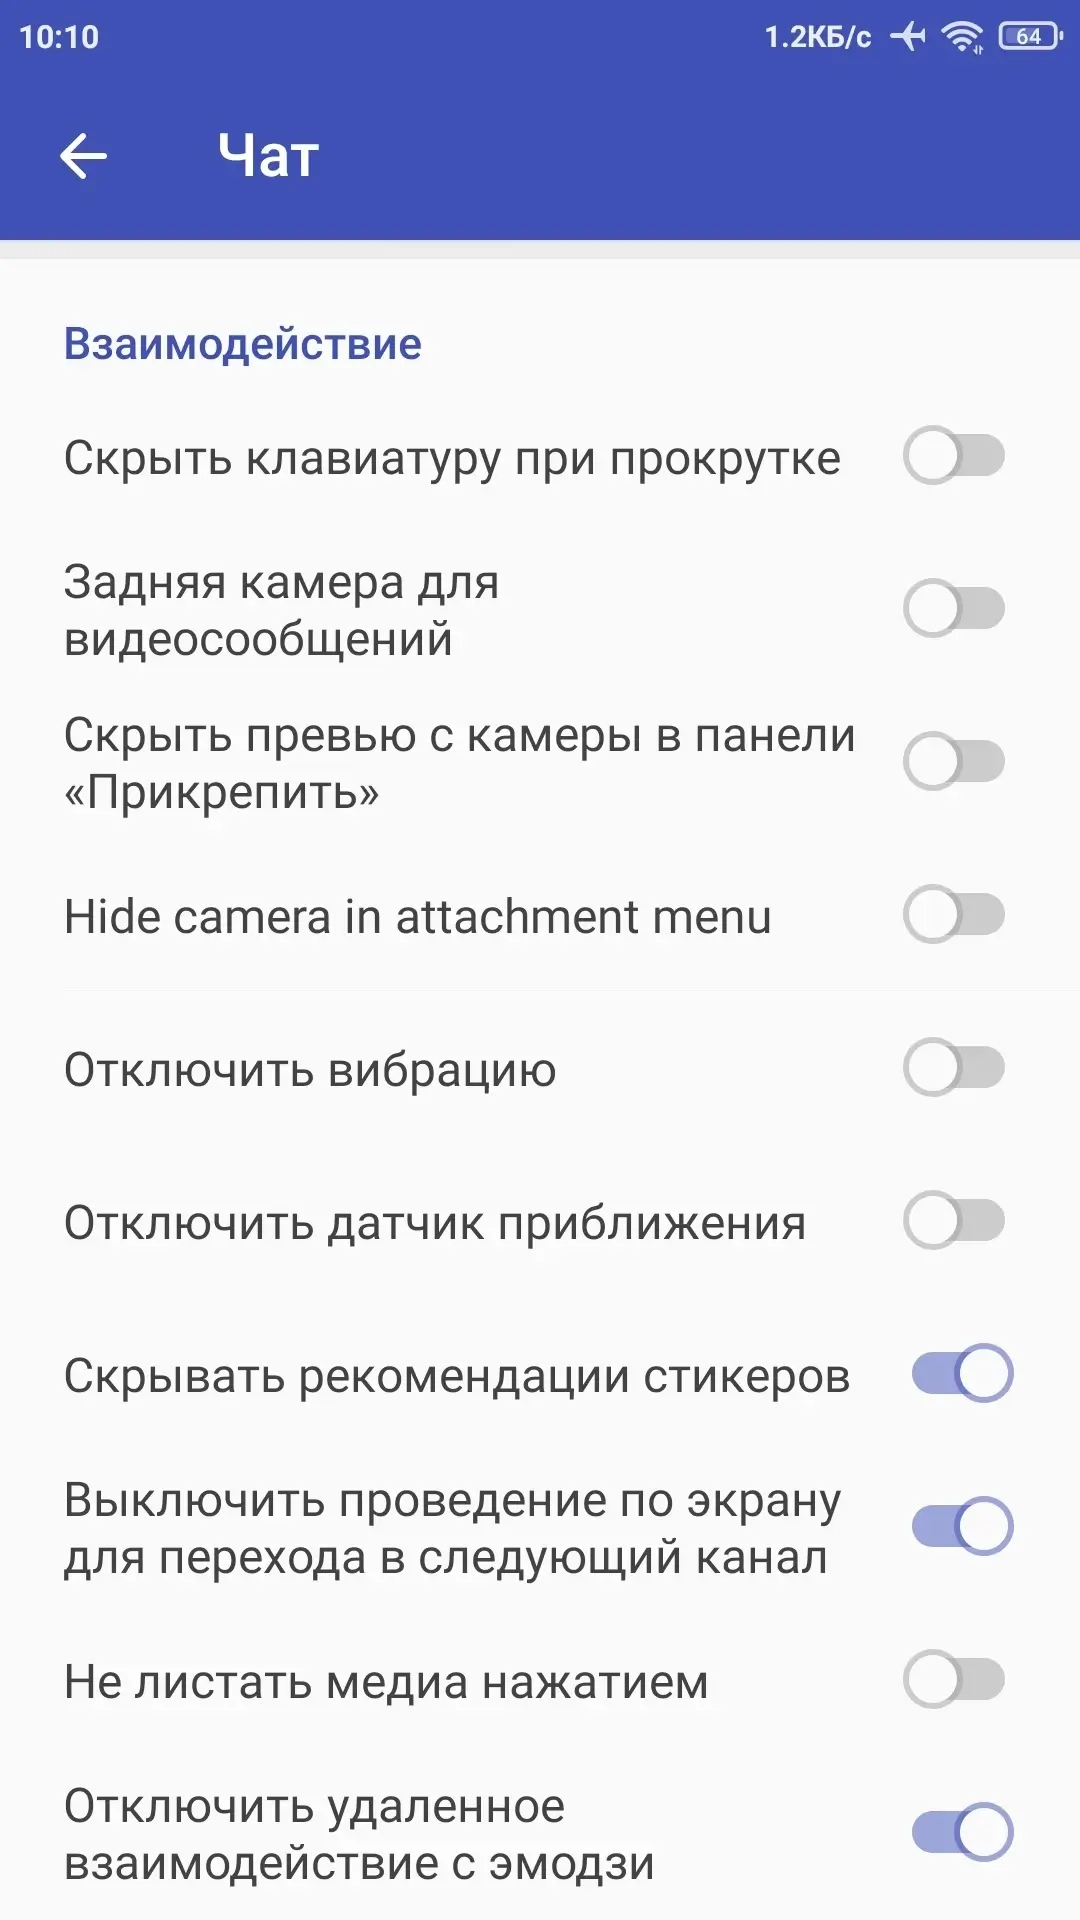
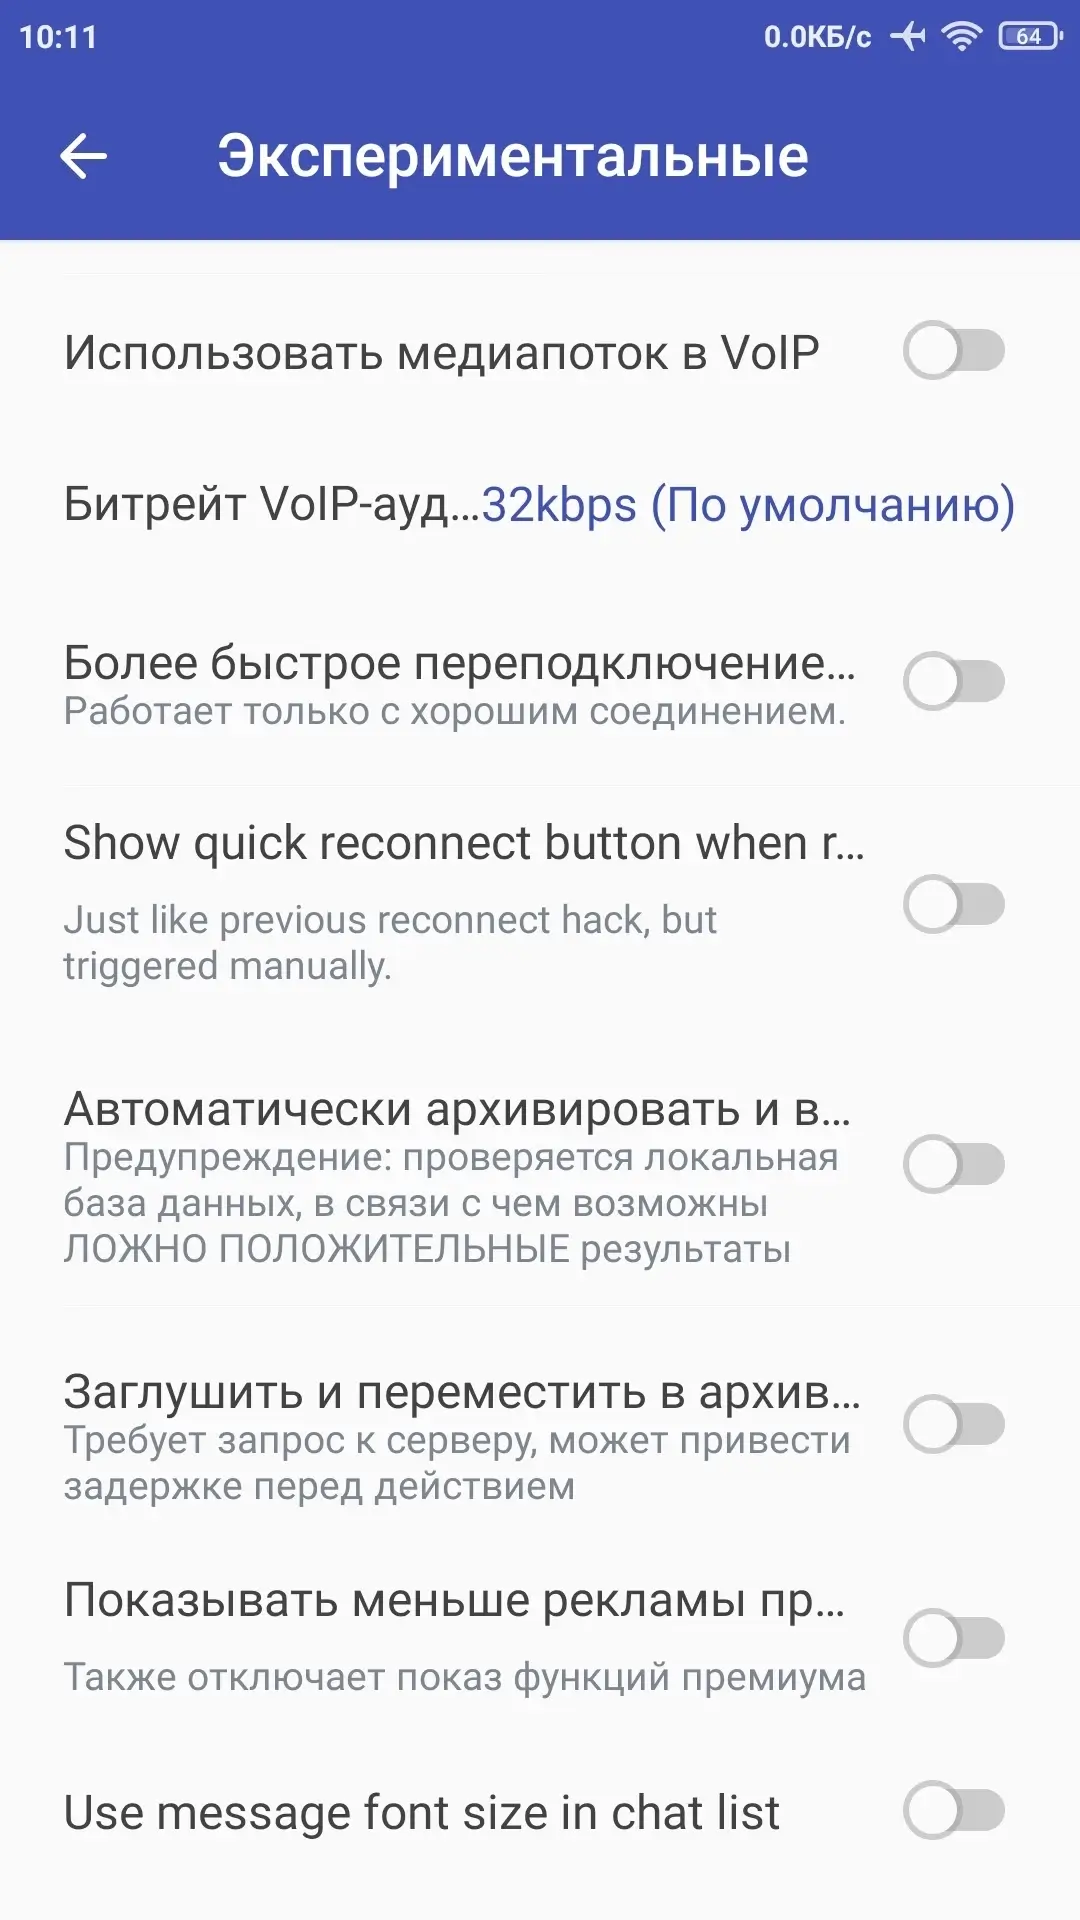
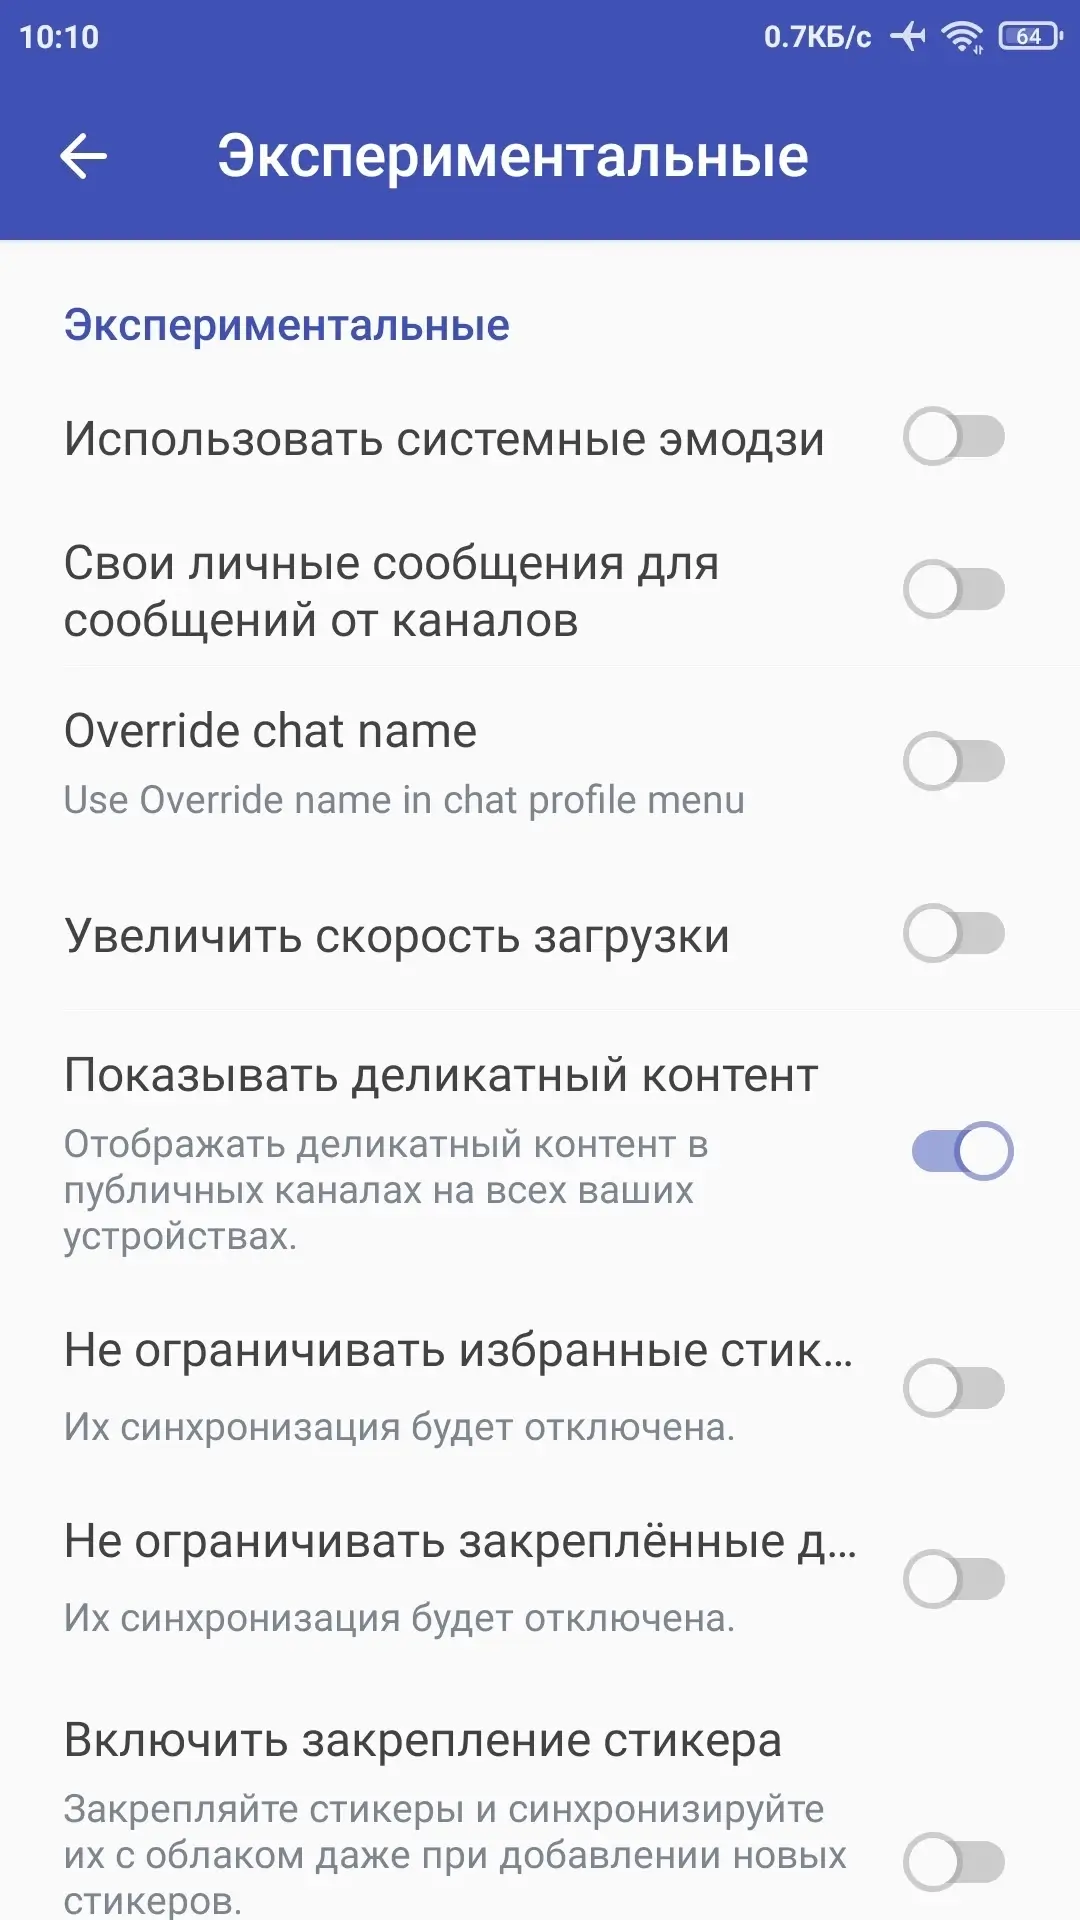
- Дополнительный провайдер переводов (Lingva);
- Делитесь статусом "был(-а) в сети" только с теми, чьи "был(-а) в сети" вы хотите проверить;
- Возможность отключения автоматического входа с Telegram аккаунта при открытии определённых ссылок;
- Возможность удаления трекинговых запросов из URL для улучшения конфиденциальности;
- Автоматический перезапуск приложения при возникновении критической проблемы;
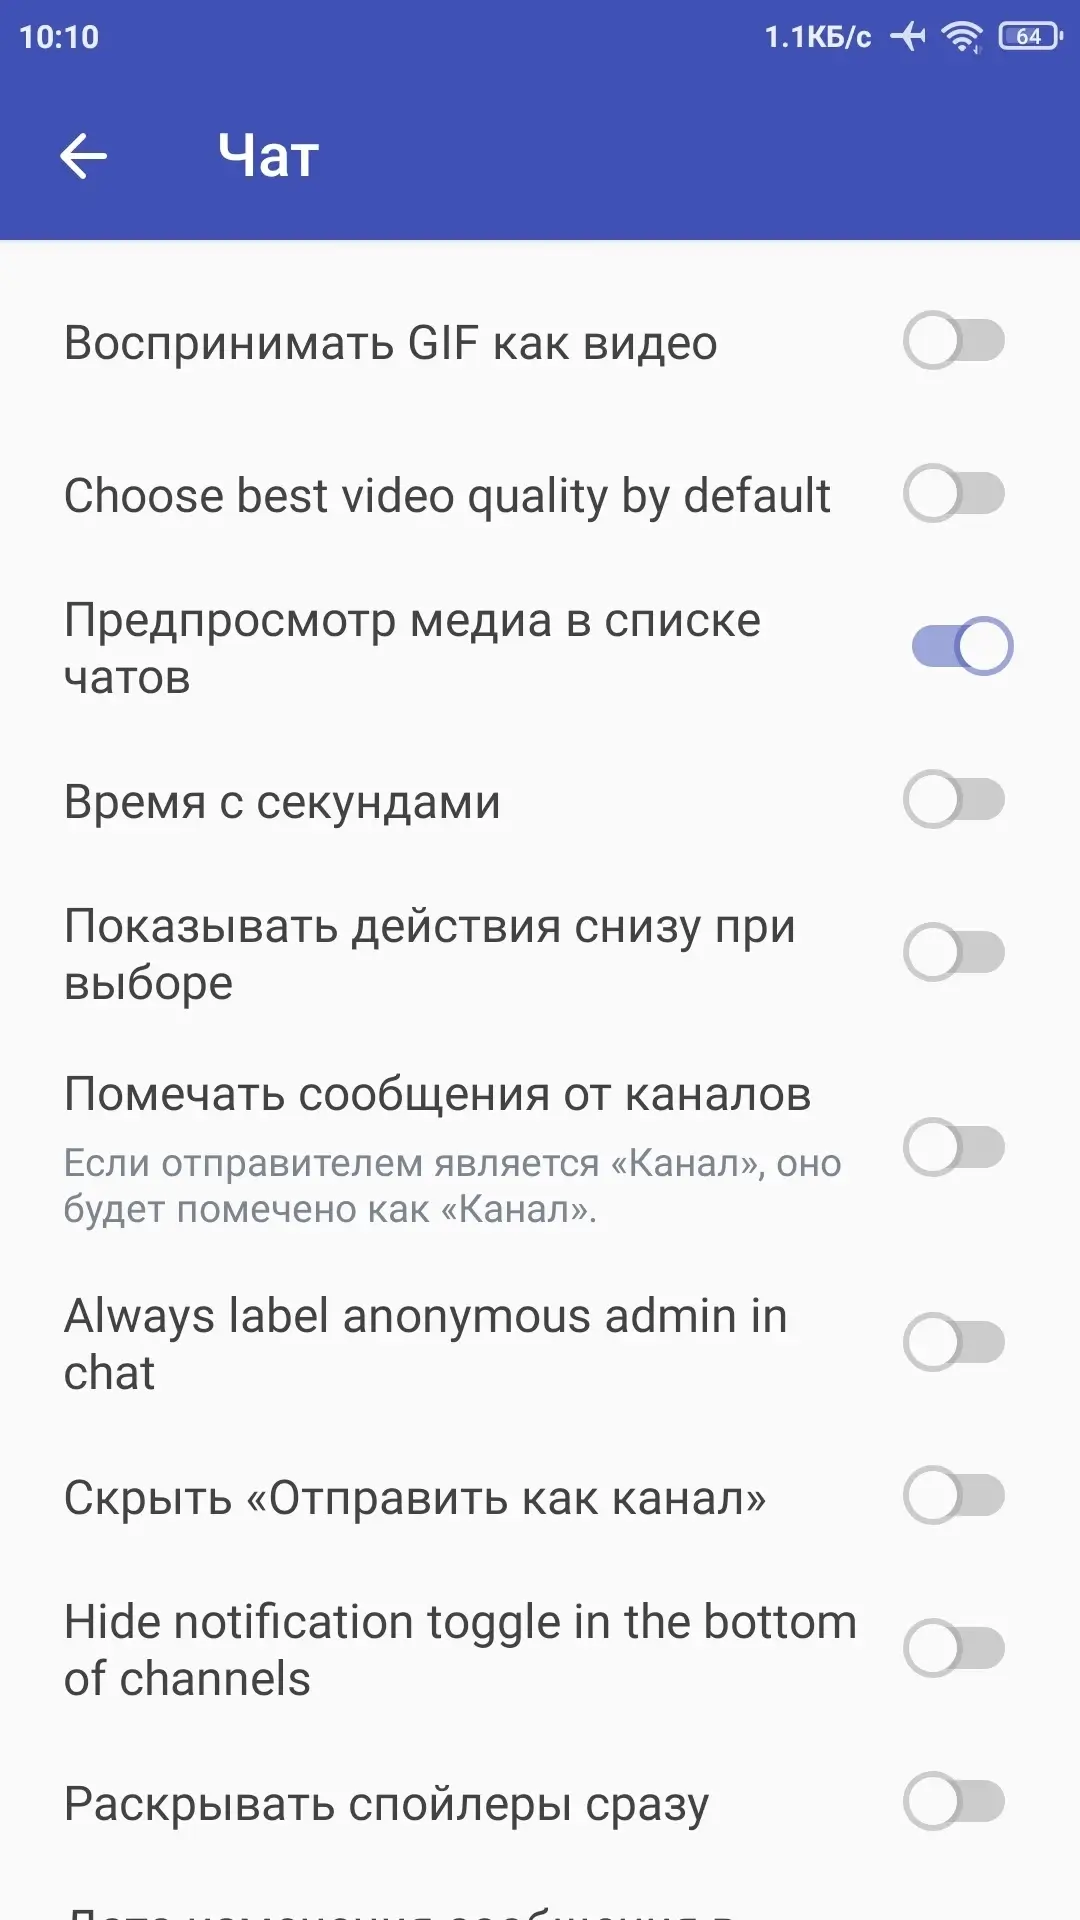
- Возможность автоматического выбора лучшего качества видео, если доступно;
- Возможность скрытия различных надоедливых предложений премиум-услуг;
- Возможность блокировать указанный чат / канал из результатов поиска;
- Меры против спама внутри приложения;
- Кнопка копирования изображения / стикера в меню;
- Возможность включать спойлеры для всех медиа в указанных чатах;
- Возможность задать локальное кастомное имя чата;
- Новые действия при двойном нажатии;
- Возможность по умолчанию отвечать с цитатой;
- Возможность удалять отдельный эмодзи из недавно использованных;
- Возможность запланировать отправку сообщения после окончания таймера медленного режима, не дожидаясь в том же чате;
- Поиск сообщения по типу;
- Перевод текстовых сообщений перед отправкой;
- Возможность перевода текстовых сообщений перед отправкой (без цитирования);
- Бегущая строка для длинных названий чатов;
- Возможность всегда показывать кнопку загрузок в списке чатов;
- Кастомная иконка папки, официальные и кастомные эмодзи (только локально);
- Кастомный текст заголовка;
- Возможность скрытия счётчика непрочитанных сообщений на вкладках папок;
- Возможность использования имени аккаунта в качестве заголовка списка чатов;
- Возможность по умолчанию блокировать бота без удаления истории;
- Подтверждение перед открытием внешних ссылок из webview;
- Кастомная поисковая система для встроенного браузера;
- Кнопка копирования ссылки в меню;
- Возможность не отправлять "/start" при перезапуске бота;
- Возможность открывать веб-страницы (например, игры) в режиме мини-приложения;
- Возможность пропуска подтверждения при закрытии вкладки;
- Переключатель для отключения геолокации;
- Переключатель для отключения безопасного просмотра.
И многое другое.
Источник: GitHub
Momogram v12.10.1 (29.08.2026) (ARMv7)
apk
58.55 Mb
104
Версия 12.10.1-2c0e6cbad8 (11509)
Архитектура ARMv7
OS(MIN) Android 5.0+ (API 21)
VirusTotal
30.08.2026, 23:38
Файл
momo_v12_10_1_2c0e6cbad8_mod_arm7.apk
Имя
Momogram
Пакет
momo.gram
MD5
0b0302b08179ceafc673f10ef8a61070
SHA-1
fb64fc43c3ccbf9218440fccc6ff87ed055d6c2a
SHA-256
fdbdb53b3463f983f202f10fb26c6802f0619190a300ab1f8fa5088f3f7286e2
Проверка
Google Play
Подпись
CN=Hentai_dude-030, OU=030, O=030, L=030, ST=030, C=030
Имя
Hentai_dude-030
Подразделение
030
Организация
030
Локация
030
Регион
030
Страна
030
Действует от
29.09.2018 16:16:08 MSK
Действует до
23.09.2043 16:16:08 MSK
MD5
e3bafa051f2d2b8b9d199aa82df595ec
SHA-1
308e577a7466c58783cfd7f16687770477dbaf0d
SHA-256
10f908c76ee29de227c0073f6c6e4bcde728b5d485047df71b7147df54020012
Серийник
77594984
Схема
v1 + v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
58
Momogram v12.10.1 (29.08.2026) (ARM64)
apk
60.26 Mb
14
Версия 12.10.1-2c0e6cbad8 (11509)
Архитектура ARM64
OS(MIN) Android 5.0+ (API 21)
VirusTotal
30.08.2026, 23:34
Файл
momo_v12_10_1_2c0e6cbad8_mod_arm64.apk
Имя
Momogram
Пакет
momo.gram
MD5
6b485c6c9dec66cd2f75be8194cbc9a6
SHA-1
f3a451715e9b740c779de6c23fa52d6207a64ac4
SHA-256
329be991e4aa6e9ba3b1e9ff557f7d0a20407291acd432320e893f98a6dd9688
Проверка
Google Play
Подпись
CN=Hentai_dude-030, OU=030, O=030, L=030, ST=030, C=030
Имя
Hentai_dude-030
Подразделение
030
Организация
030
Локация
030
Регион
030
Страна
030
Действует от
29.09.2018 16:16:08 MSK
Действует до
23.09.2043 16:16:08 MSK
MD5
e3bafa051f2d2b8b9d199aa82df595ec
SHA-1
308e577a7466c58783cfd7f16687770477dbaf0d
SHA-256
10f908c76ee29de227c0073f6c6e4bcde728b5d485047df71b7147df54020012
Серийник
77594984
Схема
v1 + v2
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63