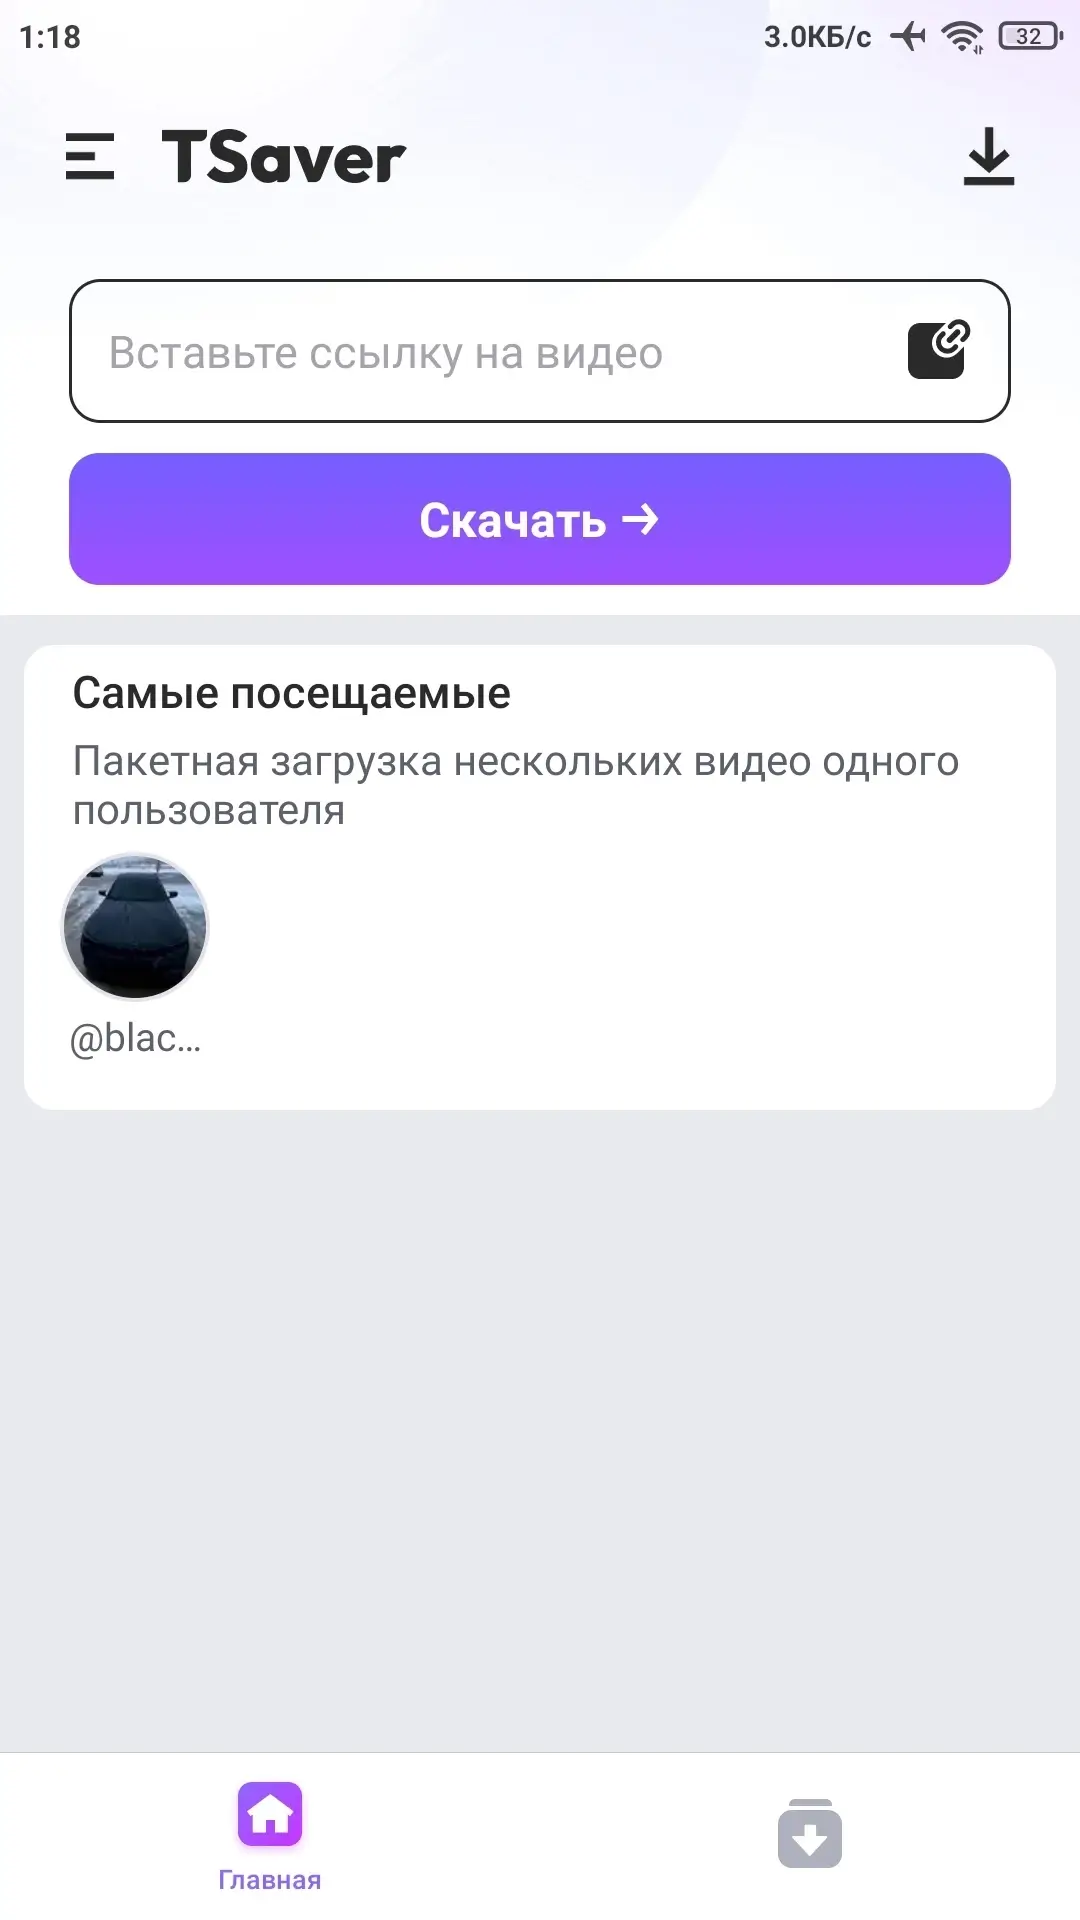
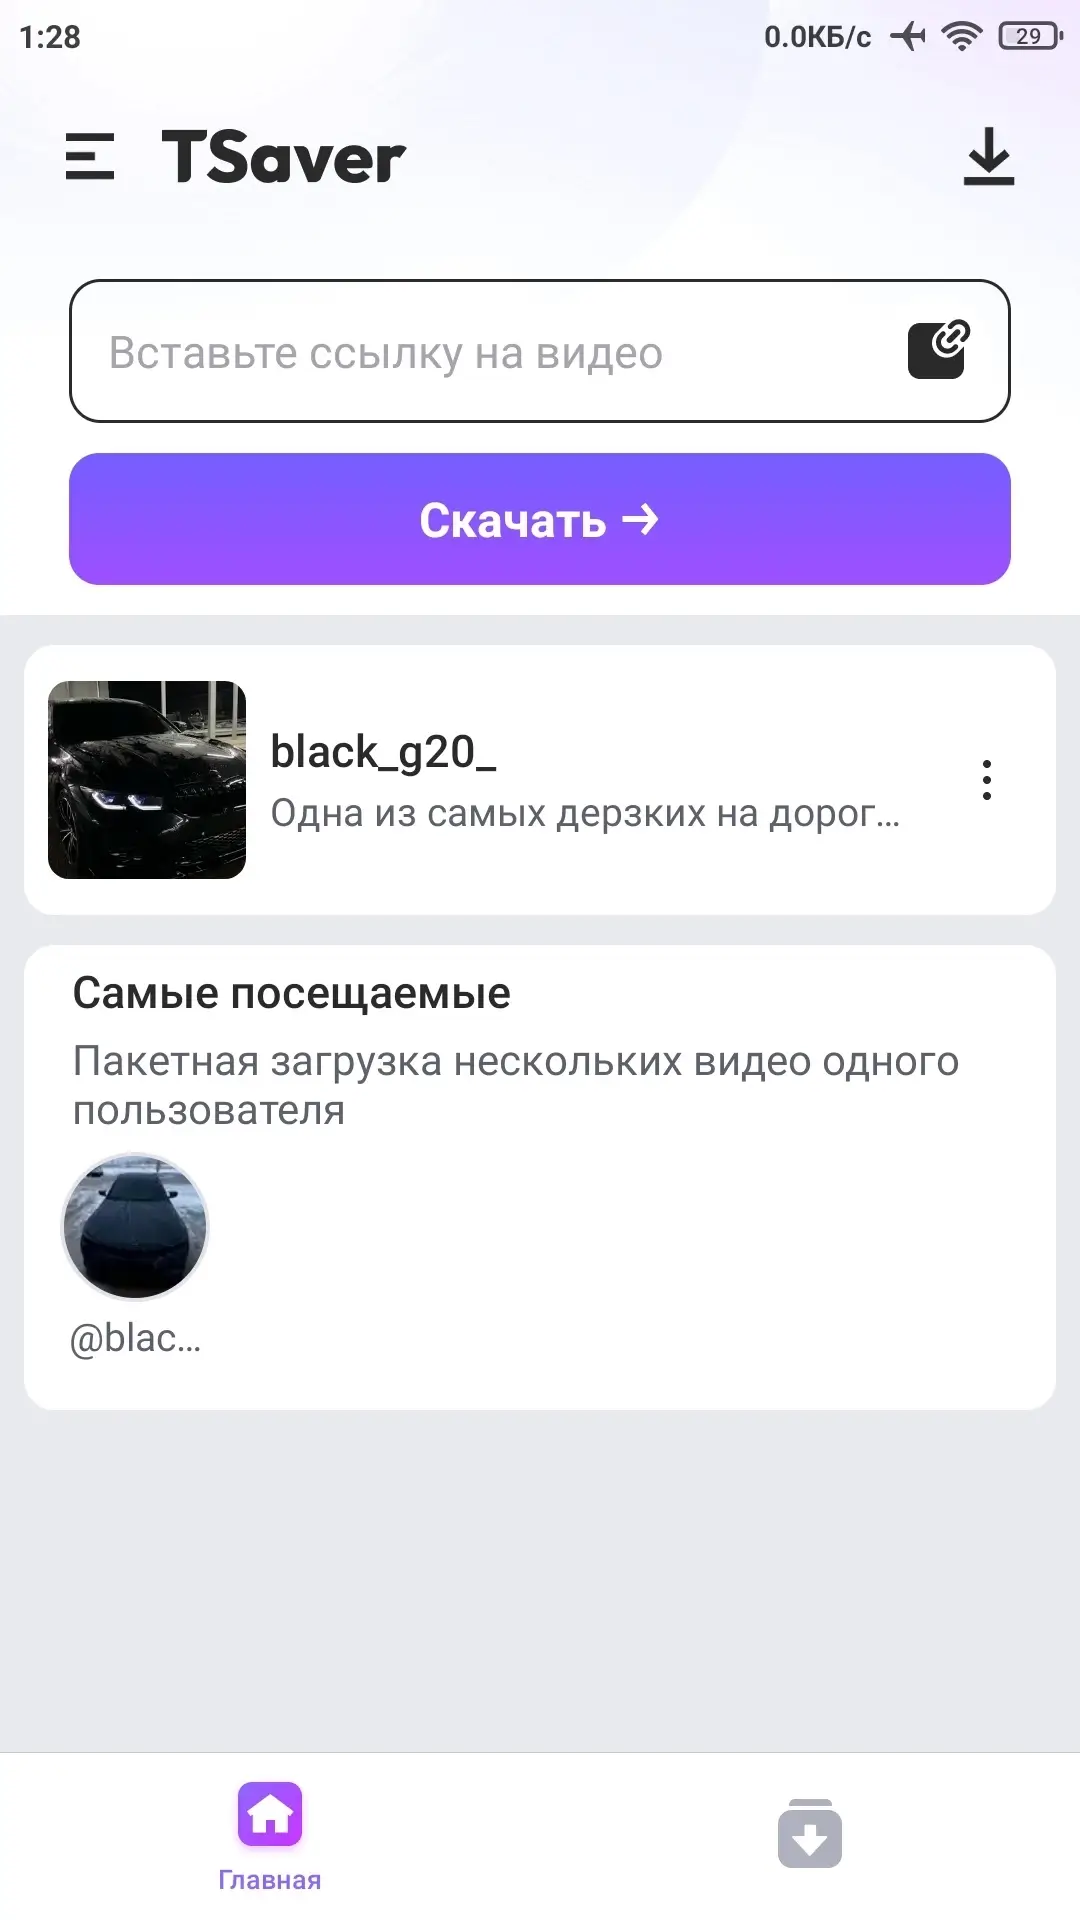
TSaver (Premium) - Позволит быстро и удобно скачивать любимые видео или музыку из TikTok без водяных знаков и ограничений. Скачивайте видео или музыку в высоком качестве одним кликом и легко управляйте загруженными файлами прямо в приложении. Оно позволит сохранять несколько файлов одновременно, что ускорит процесс скачивания и сделает его максимально комфортным.
Благодаря простому интерфейсу, все действия займут минимум времени, а отсутствие необходимости в регистрации обеспечит безопасность и анонимность.
Особенности приложения:
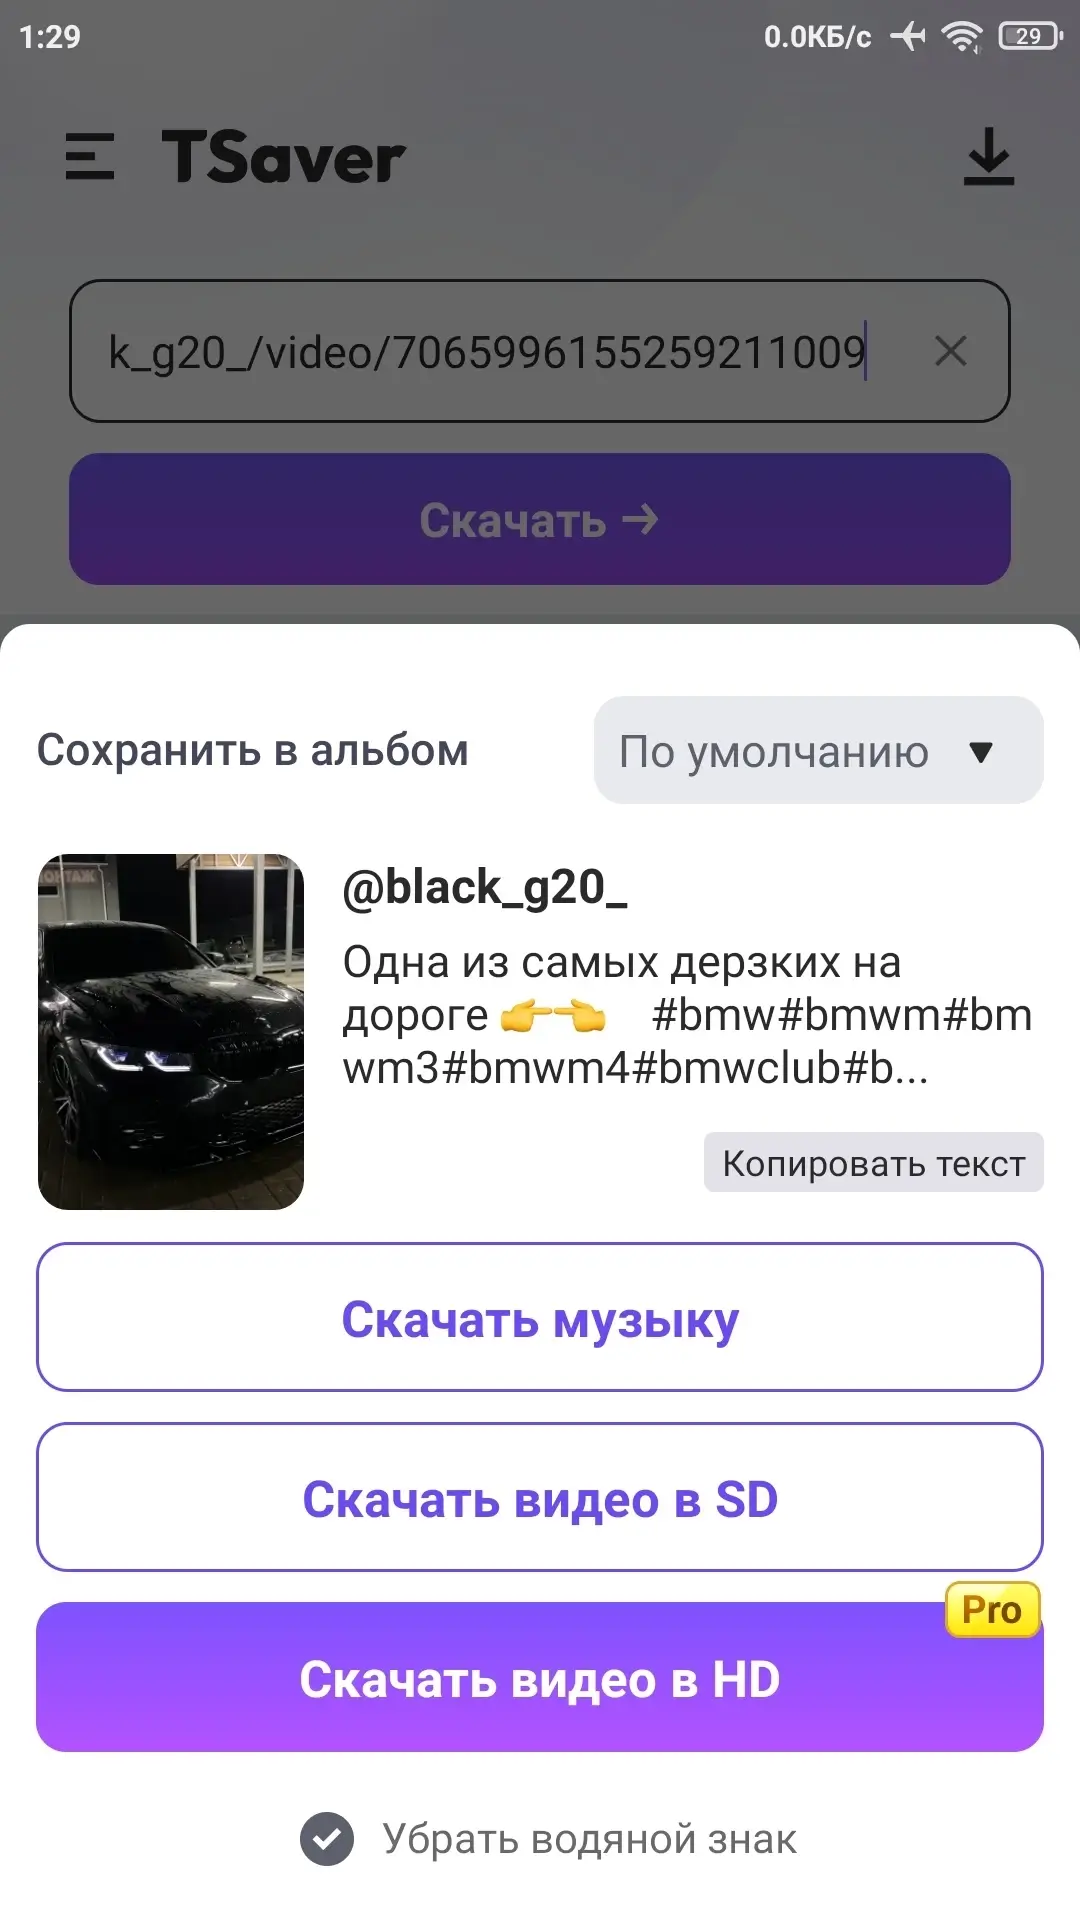
- Скачивание без водяных знаков;
- Никаких ограничений по странам;
- Поддерживается скачивание только музыки;
- Поддерживается скачивание видео в HD качестве;
- Автоматический подхват содержимого из буфера обмена;
- Мгновенное воспроизведение загруженных видео;
- Возможность сохранения нескольких файлов;
- Без регистрации и авторизации;
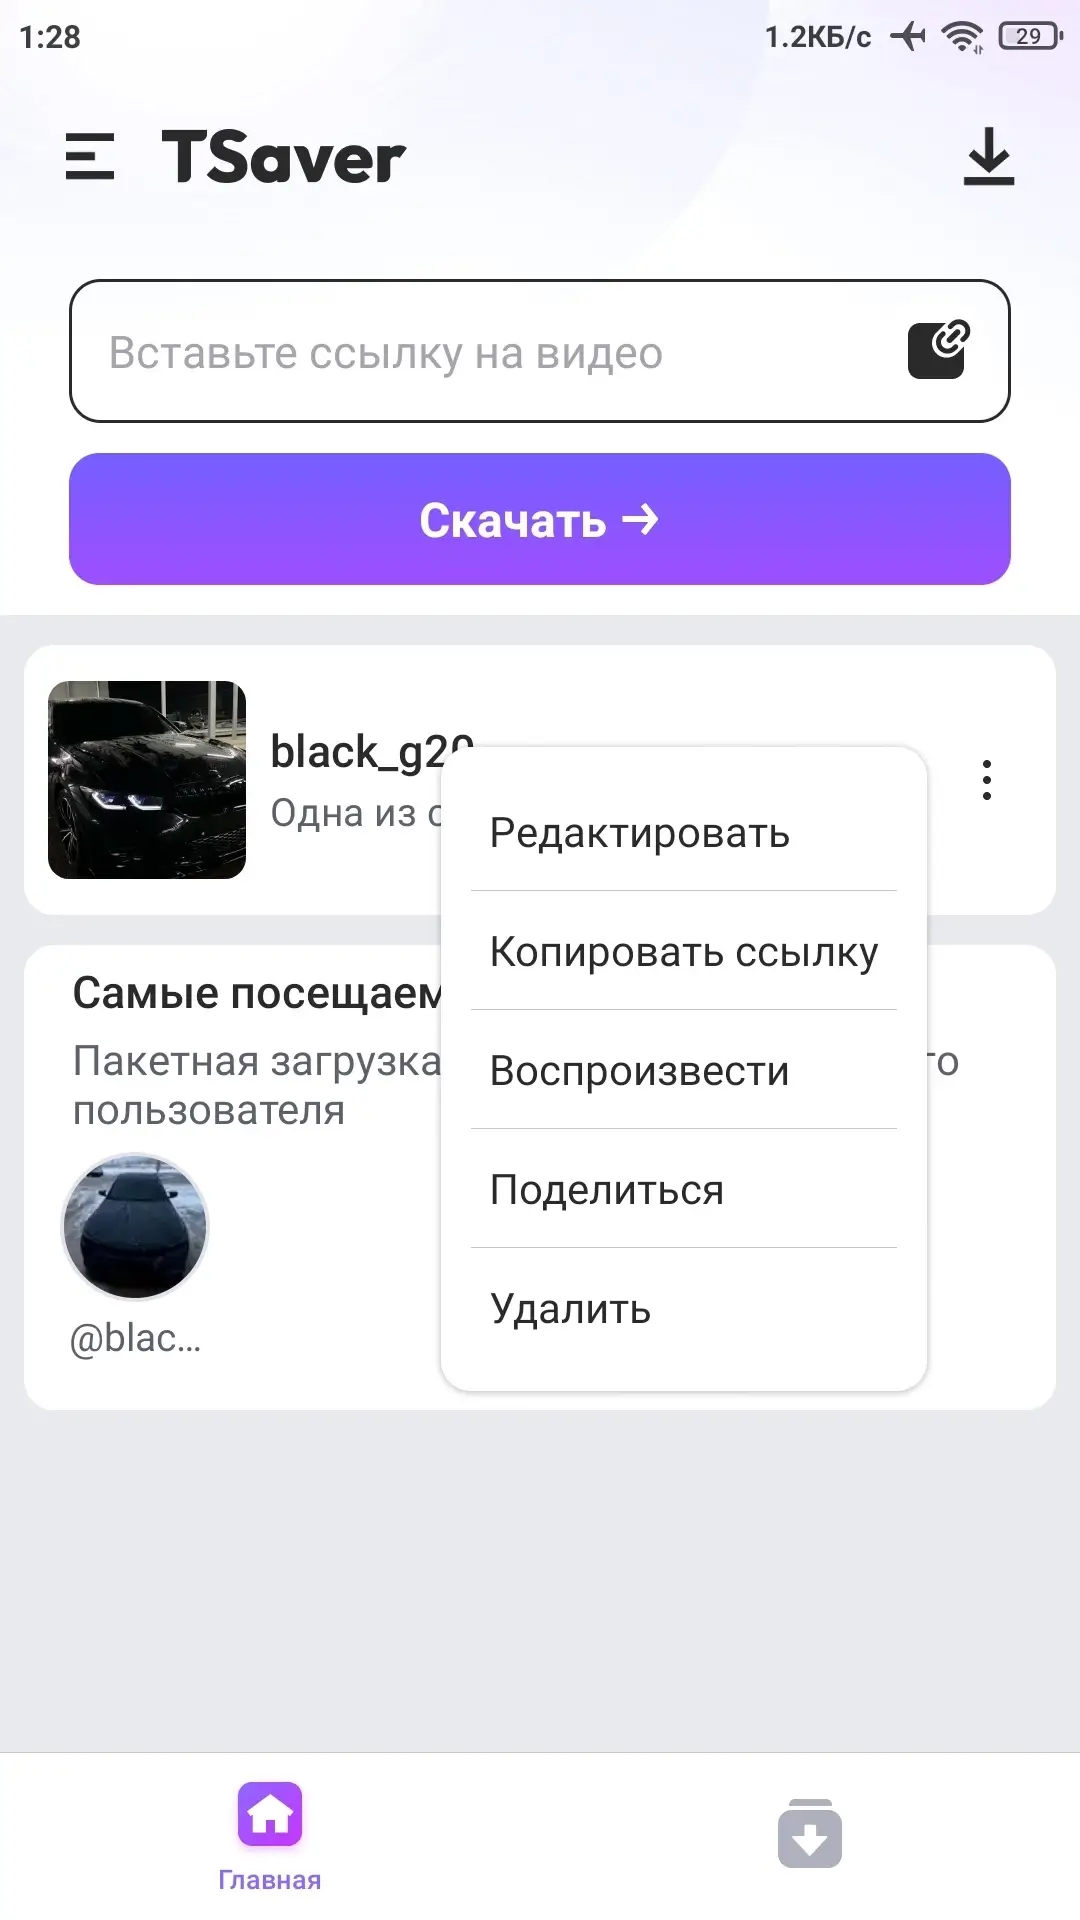
- Удобное управление файлами.
Особенности модификации (от FuRReX):
- Premium разблокирован;
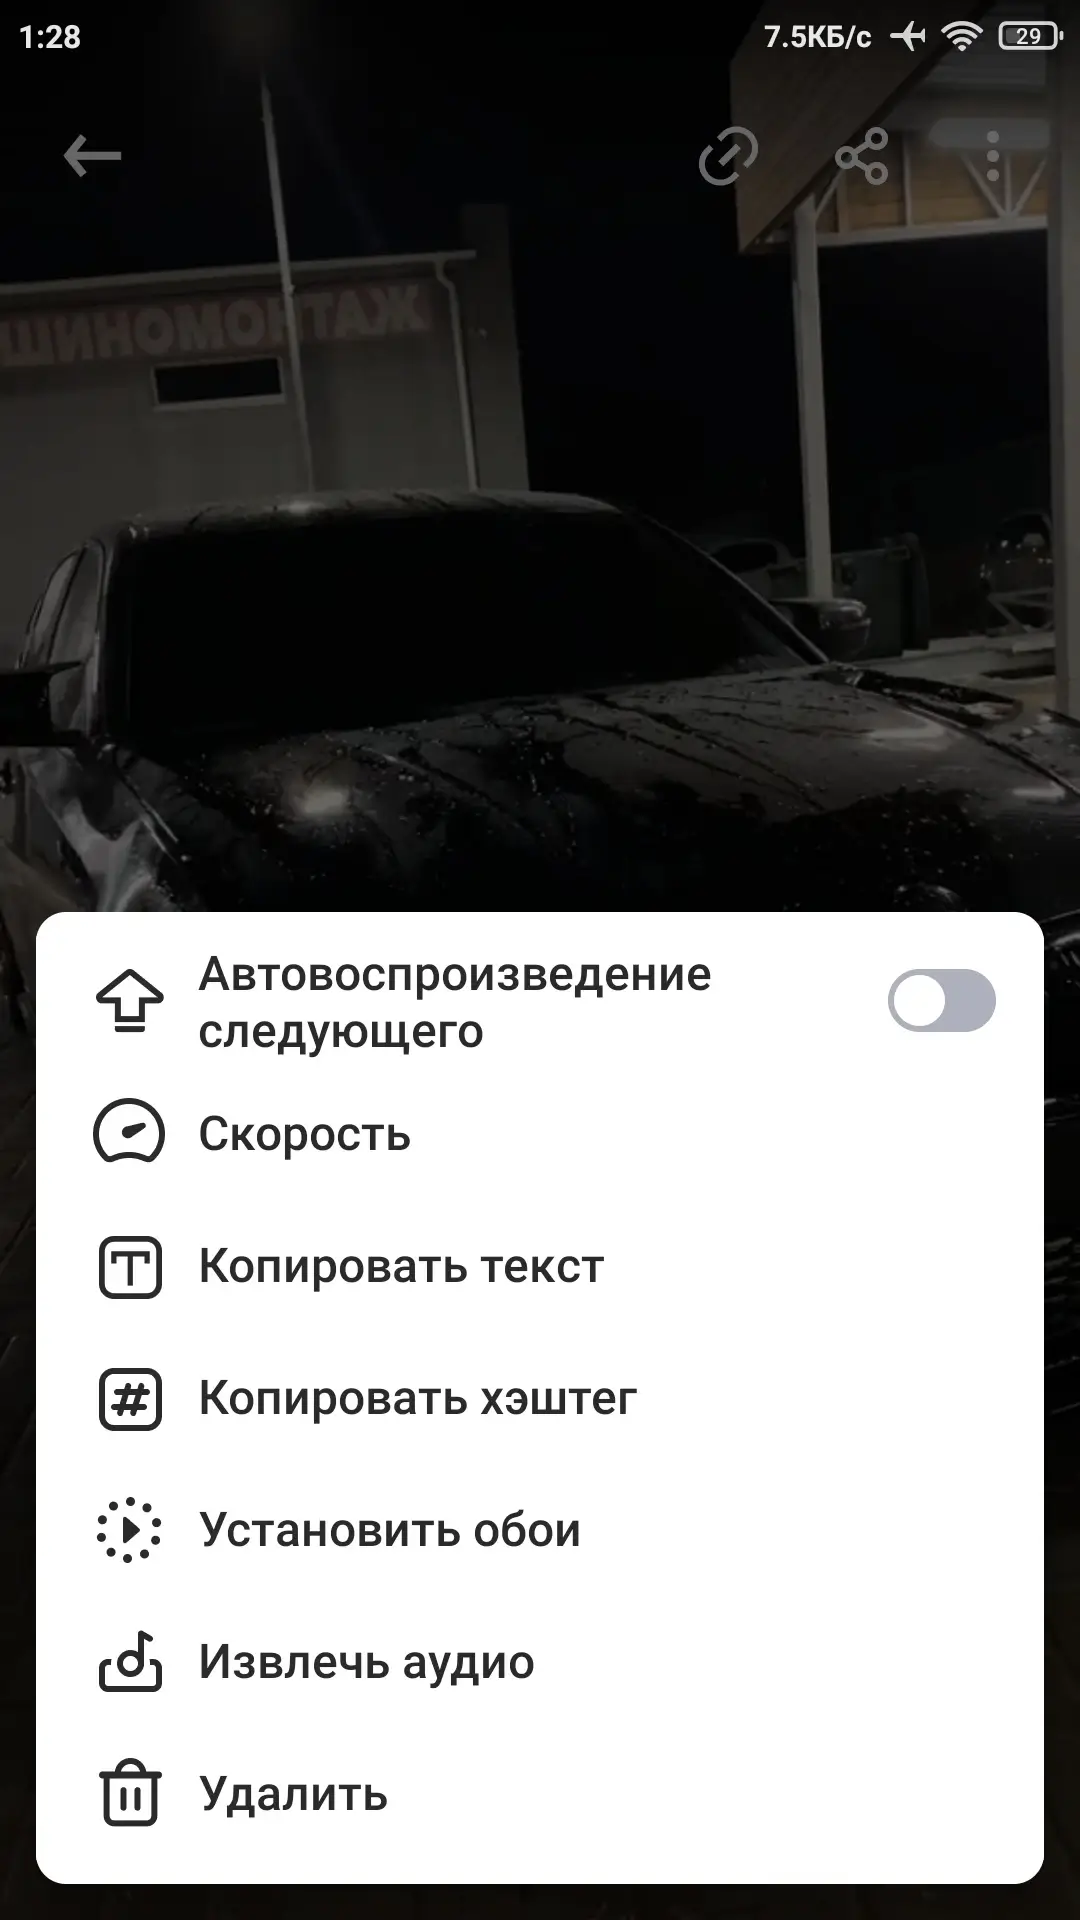
- Меню приложения очищено от мусора;
- Удалена реклама авторского приложения из загрузок;
- Удалена реклама авторского приложения из плеера;
- Вся отладочная информация удалена;
- Оригинальная подпись изменена.
TSaver v4.11.9 (Premium)
apk
40.01 Mb
92
Версия 4.11.9 (76)
Архитектуры ARMv7, ARM64
OS(MIN) Android 6.0+ (API 23)
VirusTotal
24.09.2026, 19:24
Файл
tsaver_v4_11_9_uni_modded_kill.apk
Имя
TSaver
Пакет
com.tiktok.video.downloader.no.watermark.tk
MD5
621b55235ae1f45d4254c958a4c9d07f
SHA-1
a36a8c08d1be5afd4a9bc4594b8e3a859389bb66
SHA-256
99cfe579b449952528220318cb012845a65e0b7a7734396613a31cf26136ff35
Проверка
Google Play
Подпись
CN=FuRReX, OU=@r_device, O=Root-Device.com, L=Petrodvorets, ST=Saint-Petersburg, C=Russia
Имя
FuRReX
Подразделение
@r_device
Организация
Root-Device.com
Локация
Petrodvorets
Регион
Saint-Petersburg
Страна
Russia
Действует от
20.11.2024 10:41:11 MSK
Действует до
23.03.3024 10:41:11 MSK
MD5
d89c49d8208de6c920ce58414b3ccccb
SHA-1
b4cfccd6ea03289675552a0e70ba6c41e4549124
SHA-256
9928b9a6ded5d761487da1f44d612b0f6127a9b45c2a462155c6bbf5b8eac36c
Серийник
7cc02aab
Схема
v1 + v2 + v3
Ключ
FuRReX
BitDefenderFalx
Android.PUA.DebugKeyОтображает ложное обнаружение из-за "DebugKey" подписи.
Trustlook
Android.Riskware.TestKey.rAОтображает ложное обнаружение из-за "TestKey" подписи.
Android.Malware.General (score:6)Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
AhnLab-V3
PUP/Android.XXX.XXXЛожноположительный детект на примере нашей подписи: "PUP/Android.Malct.1301630".
Отображает ложное обнаружение из-за индивидуальной блокировки подписи.
Microsoft
PUA:Win32/Puwaders.C!mlЛожноположительный детект, который антивирус Microsoft Defender использует для маркировки потенциально нежелательных приложений (PUA) в Windows.
Trojan:Script/Wacatac.C!mlАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Ikarus
PUA.AndroidOS.KillerApplicationАктивируется при использовании APK Signature KillerApplication (нормальное явление для модов).
Trojan-Dropper.AndroidOS.AgentАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
Trojan-Spy.AndroidOS.BankerВстроенный разработчиком API-скрипт для оплаты его труда (In-App Purchases), схожий с обычными покупками внутри приложения, но не прошедший проверку Google и поэтому распознаваемый как подозрительный.
При этом в действительно вредоносных файлах обычно присутствуют функции вроде "keylogger" или "sniffer".
TrellixENS
Artemis!XXXАктивируется при принудительной разблокировке "Pro" или любом другом изменении .apk-файлов (нормальное явление для модов).
Является распространённым ложным обнаружением.
SymantecMobileInsight
AdLibrary:GeneriskЯвляется распространённым ложным обнаружением.
Успешная проверка.
63